
VDI-Sicherheit: 6 wichtige Faktoren, die zu berücksichtigen sind
Bei der Auswahl von VDI-Sicherheit sollten Sie wichtige Faktoren wie Endpunktsicherheit, Netzwerksegmentierung, Datenverschlüsselung und Zugriffskontrollen berücksichtigen. Wir behandeln zusätzliche Maßnahmen, die implementiert werden sollten, um Bedrohungen effektiv zu überwachen und darauf zu reagieren sowie die sichere Bereitstellung virtueller Desktops und Anwendungen zu gewährleisten.
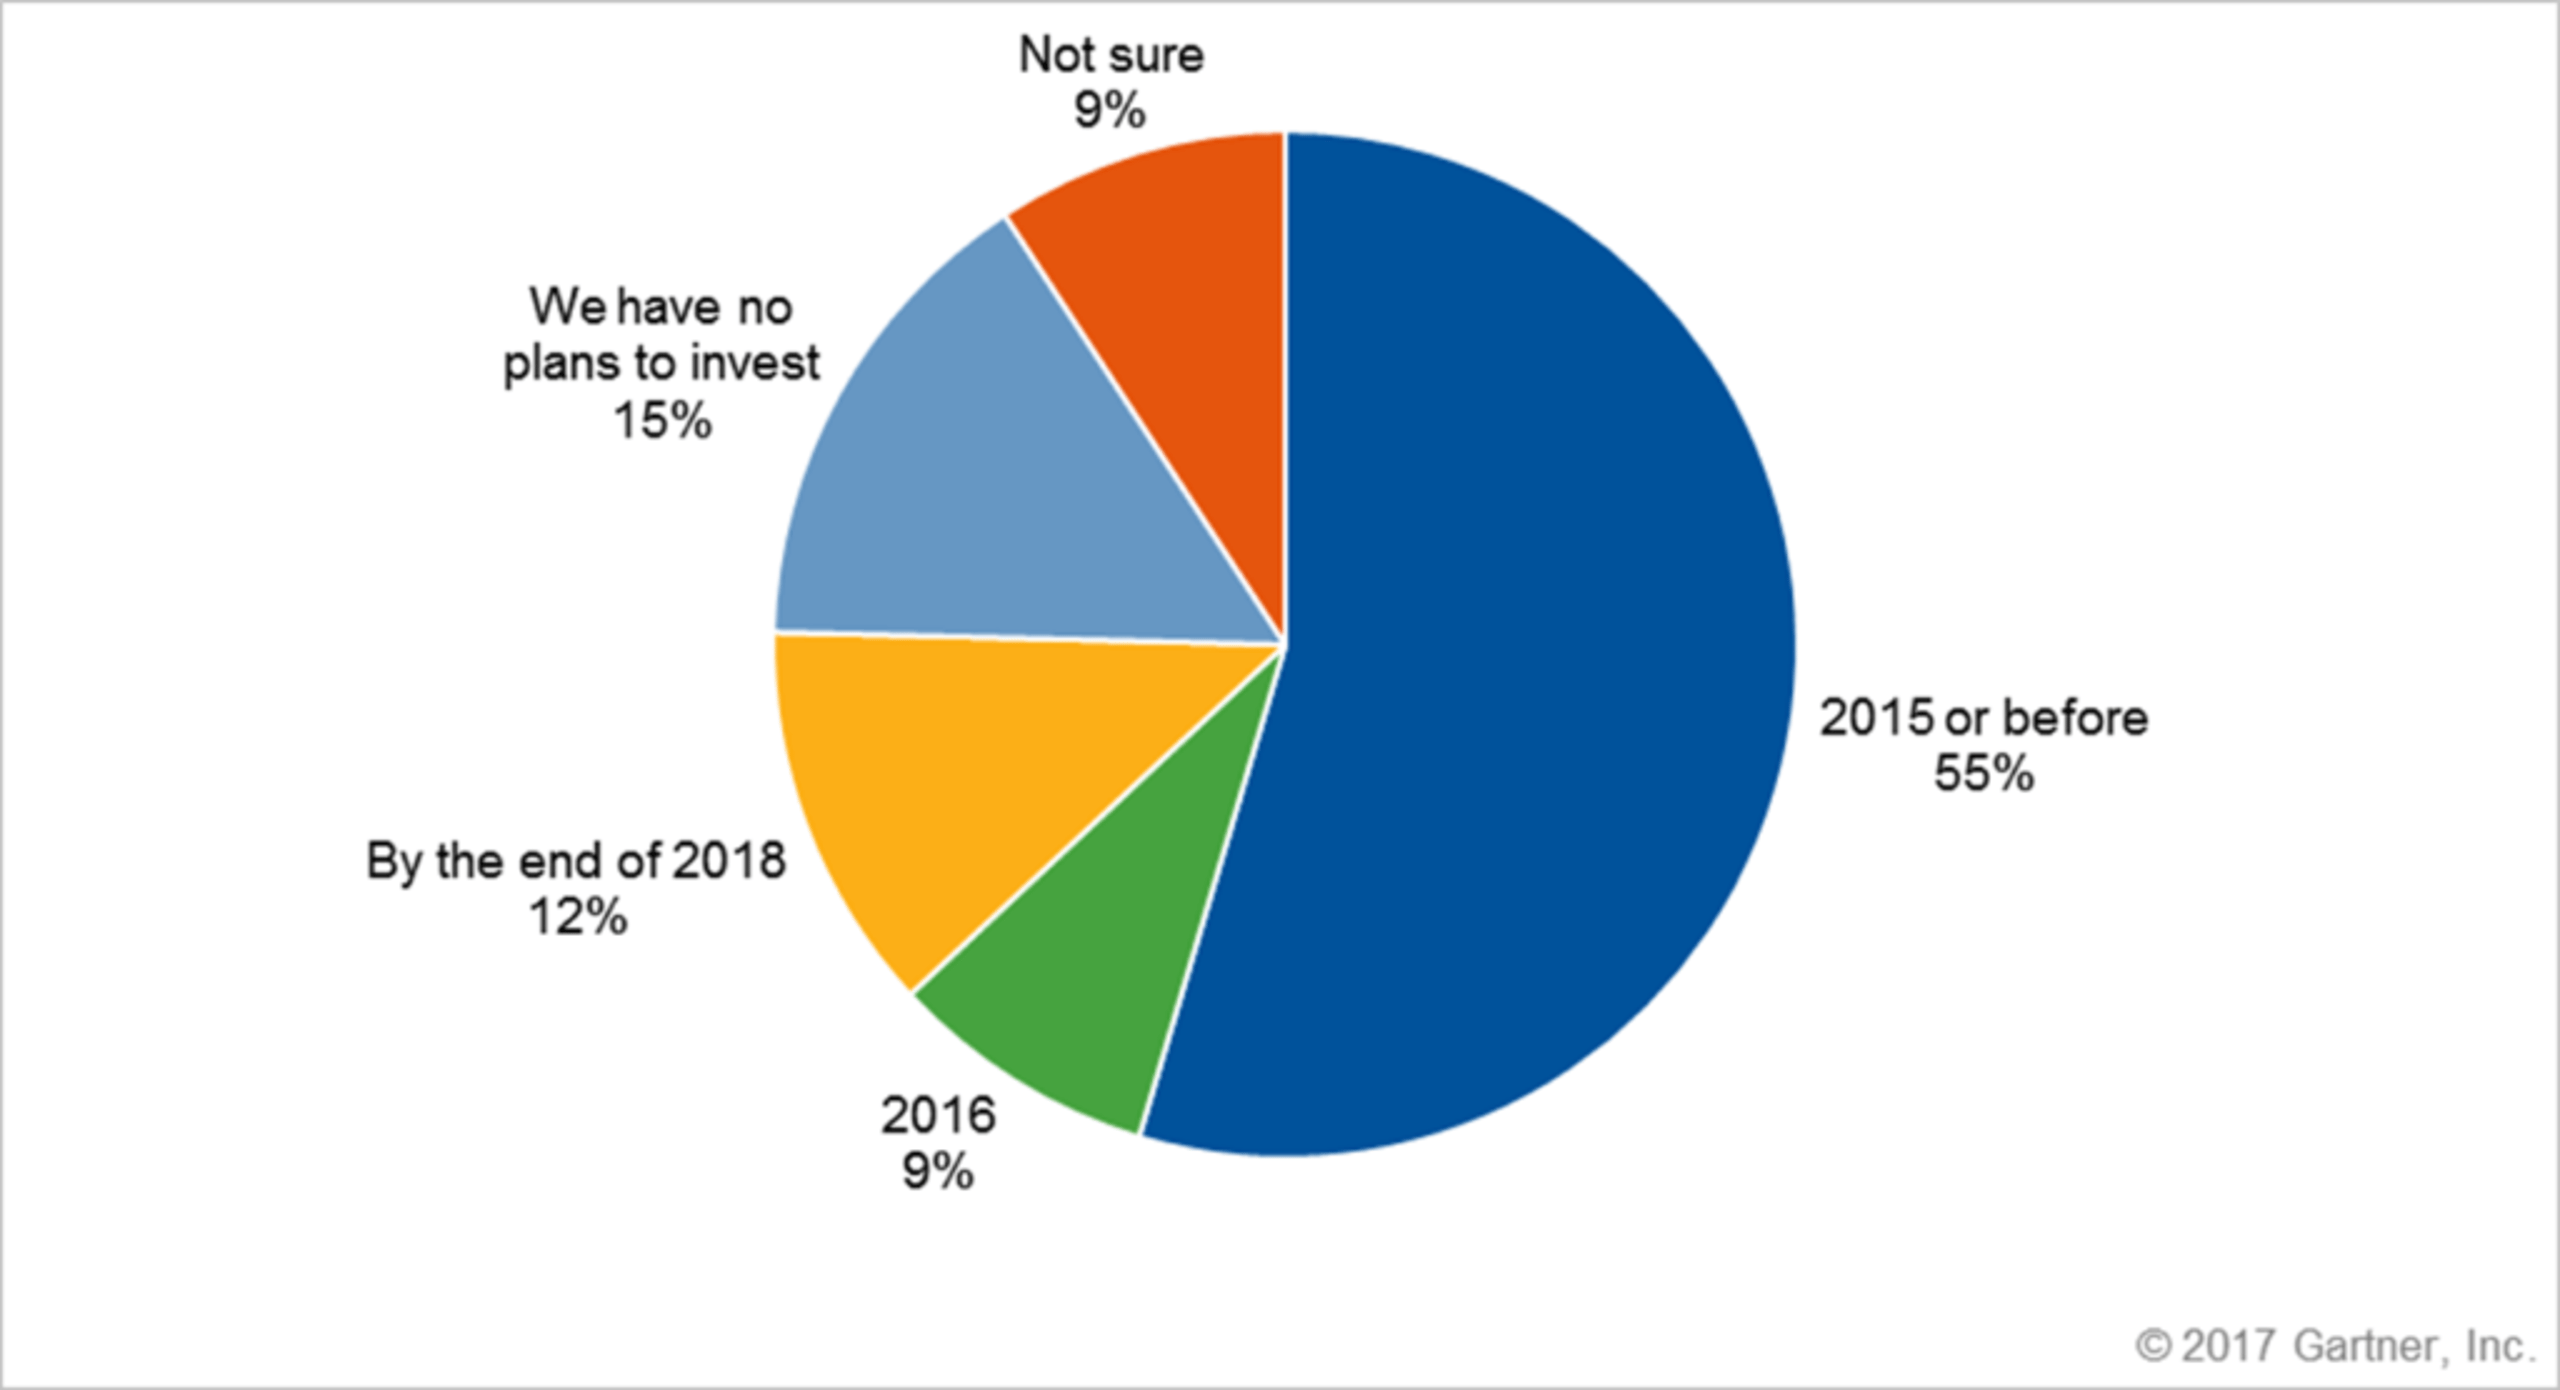
In den letzten Jahren sind VDI-Implementierungen (Virtual Desktop Infrastructure) häufiger geworden als je zuvor. VDI hat nicht den gesamten Desktop-Markt ersetzt, wie einige vorhergesagt hatten, aber immer mehr Unternehmen haben VDI-Umgebungen aufgrund einer Vielzahl betrieblicher Vorteile eingeführt. Laut Gartner, führen große Unternehmen VDI in hohem Maße ein, wobei nur 15 % keine Investition in VDI-Technologie planen.
VDI-Nutzung (weltweit, mindestens 50 IT-FTE)
Mehrere Branchen stechen bei der VDI-Einführung in großen Unternehmen hervor. Das Gesundheitswesen ist aufgrund der mobilen Natur klinischer Tätigkeiten und der Abhängigkeit von elektronischen Patientenakten eine davon. Ein weiteres Beispiel ist der Finanzdienstleistungssektor, der auf eine Geschichte aktiver VDI-Nutzung zurückblickt.
Auch Bildungseinrichtungen und der öffentliche Sektor zeigen eine hohe Nachfrage. Schulen müssen VDI für Studentenlabore bereitstellen, aber das Haupthindernis für eine stärkere VDI-Einführung im Bildungsbereich bleiben die Kosten.
Die Notwendigkeit der Absicherung von VDI
Häufige Risiken, die Daten beeinträchtigen, bestehen auch in VDI-Umgebungen fort: Ransomware, Social Engineering, Drive-by-Downloads, Network Sniffing, Ausnutzung von Schwachstellen, Insider-Bedrohungen, Privilegieneskalation und Malware. Manche würden behaupten, VDI sei eine sicherere Option, hauptsächlich weil man die VDI-Instanzen nach Abschluss beenden kann, aber der allgemeine Sicherheitsstatus ist nur so stark wie sein schwächstes Glied – und VDI-Bereitstellungen sind aus mehreren Gründen häufig genau das:
- Patch-Zyklen erfordern die Aktualisierung des Golden Image und sind daher nicht schnell.
- VDI-Implementierungen versuchen üblicherweise, so wenig Ressourcen wie möglich zu verbrauchen, daher versuchen Administratoren, die Menge der bereitgestellten Software zu reduzieren – etwas auf Kosten des Schutzes.
- Der menschliche Faktor: Benutzer sind sich der Sicherheitsauswirkungen beim Arbeiten auf VDI tendenziell weniger bewusst, weil ihnen das System oft nicht gehört und sie es für eine temporäre Sitzung verwenden. [warum?]
VDI-Ansätze
In der Welt der Virtual Desktop Infrastructure gibt es zwei grundlegende Ansätze: persistent und nicht persistent.
Persistente VDI
Persistente VDI bedeutet eine virtuelle Sitzung, aber die Benutzer haben einen Desktop, auf dem sie Dateien speichern, Konfigurationen ändern und nach Belieben anpassen können. Im Hintergrund läuft jeder Desktop von einem separaten Disk-Image. Diese Arten von Desktops ermöglichen Personalisierung, erfordern jedoch mehr Speicher und Backup als nicht persistente Desktops, die unten näher beschrieben werden. Benutzer, die sich täglich anmelden, bevorzugen diesen Ansatz deutlich, aber er reduziert einige der Vorteile von VDI, wie Einsparungen bei Speicherkosten, einfache Patch-Verwaltung und Transparenz über Assets.
Nicht persistente VDI
Viele VDI-Befürworter behaupten, dass nicht persistente Desktops der richtige Weg sind, weil sie einfacher zu verwalten sind als persistente VDI. Bei nicht persistenten Umgebungen wird ein einzelnes Disk-Image von vielen Benutzern gemeinsam genutzt. Wenn sich jeder Benutzer anmeldet, erhält er oder sie einen Klon des gemeinsam genutzten Master-Desktops, und dieser Klon wird dann bei Bedarf mit App-Virtualisierung (Microsoft App-V, VMware ThinApp usw.) oder mit Benutzerumgebungsvirtualisierung (AppSense, RES usw.) angepasst.
Dieser Ansatz bietet viele Vorteile, etwa die Sicherstellung eines 100%igen Erfolgs eines Patch-Management-Programms, aber die fehlende Persistenz kann sich auch auf Benutzer auswirken, da sie Dateien nicht lokal speichern oder andere Dinge tun können, wie den Desktop-Hintergrund ändern oder neue Anwendungen installieren.
Andere Trends
In vielen Fällen wählen Unternehmen einen Hybridmodus: Sie betreiben nicht persistente Images, erlauben aber dedizierten Speicher für mehrere Anwendungen.
Ein weiterer Trend, der an Fahrt aufnimmt, ist DaaS (Desktop-as-a-Service), bei dem die Sitzungen in der Cloud laufen. Ein Drittanbieter hostet dann das Backend der Virtual Desktop Infrastructure einer Bereitstellung. Es ist ein wachsendes Interesse großer Anbieter zu beobachten, die DaaS anbieten (Microsoft Azure, Amazon WorkSpace). Andere traditionelle Ansätze für lokale VDI umfassen Citrix mit seinen XenDesktop/XenApp-Produkten und VMware mit seiner HorizonView-Produktlinie.
Unabhängig von der gewählten Implementierung müssen die folgenden Elemente abgedeckt werden:
6 wichtige Faktoren für die VDI-Sicherheit
Um Anforderungen an Sicherheit, Verwaltbarkeit und Leistung zu erfüllen, muss Sicherheitssoftware vor der VDI-Bereitstellung die folgenden Maßstäbe erfüllen:
1. Verlassen Sie sich nicht auf Updates
Wie erwähnt, beenden einige VDI-Szenarien wie „nicht persistent“ jede einzelne Sitzung und starten immer vom Basis-Image. Produkte, die auf Updates angewiesen sind, erzeugen bei jeder Benutzeranmeldung einen „AV-Sturm“, weil sie ein Update erzwingen. Produkte, die für Sicherheit auf Updates angewiesen sind, müssen die Herausforderung bewältigen, dass immer wieder neue Sitzungen gestartet werden und dann versucht wird, diese zu aktualisieren. Sobald eine Sitzung beendet wird, wiederholt sich dieser Teufelskreis, verbraucht Bandbreite und Ressourcen und beeinträchtigt die Produktivität. Aus diesen Gründen war die Bereitstellung von Sicherheitsprodukten in VDI-Umgebungen traditionell recht schmerzhaft.
2. Einfache Verwaltung verlangen und doppelte Einträge vermeiden
Einfache Verwaltung ist ein weiterer kritischer Faktor. In VDI-Umgebungen können Gerätekonventionen bei der Benennung nicht sichergestellt oder standardisiert werden. Die meisten VDI-Anbieter erlauben das Festlegen von Namenskonventionen, aber Namen wiederholen sich oft bei neuen Sitzungen. Daher sehen AV-Produkte, die sich auf Gerätenamen verlassen, um Benutzer und Konsolenparameter zu identifizieren, Kollisionen, die sowohl unnötige betriebliche Belastungen als auch Auswirkungen auf Endbenutzer verursachen. Ein weiteres wichtiges Kriterium sind automatisierte Decommissioning-Funktionen. Ein AV-Produkt, das VDI verwaltet, ohne geschlossene Sitzungen außer Betrieb zu nehmen, führt zu zahlreichen „Phantomgeräten“, was eine verzerrte operative Sicht und die Unfähigkeit zur effektiven Verwaltung von Assets im großen Maßstab zur Folge hat.
3. Scans des Basis-Images sind erforderlich
Das Letzte, was man bei der Bereitstellung einer VDI-Umgebung möchte, ist, Malware in jede Instanz einzubacken. Wenn Sie nicht sicherstellen, dass das Golden Image fehlerfrei ist, gehen Sie ein erhebliches Risiko ein. Produkte, die sich ausschließlich darauf verlassen, Malware zu „sehen“, die auf die Festplatte geschrieben wurde, oder nur bei der Dateiausführung prüfen, sind für diese Angriffsfläche nicht ausreichend und lassen Ihre VDI-Umgebung verwundbar.
4. Gleichwertigen Schutz und gleichwertige Funktionalität verlangen
Einige Anbieter bieten dedizierte Agents für VDI an, allerdings mit eingeschränkter Funktionalität. Dadurch bleiben VDI-Umgebungen eine exponierte Angriffsfläche. Abgesehen von der Bequemlichkeit für Ihren AV-Anbieter gibt es keinen Grund für eingeschränkte VDI-Abdeckung. Suchen Sie nach Anbietern, die keine Kompromisse eingehen und vollständigen Schutz, Transparenz und Reaktionsfähigkeiten liefern können. VDI-Endpunkte sollten auch Oberflächen sein, auf denen SOC-Analysten Threat Hunting betreiben können, denn wenn verdächtige Aktivitäten identifiziert werden, müssen Sie der Ursache der verdächtigen Aktivität auf den Grund gehen, um den tatsächlichen Infektionspfad zu finden.
5. Die tatsächlichen Kosten berechnen
Es gibt zwei gängige Lizenzmodelle:
- Concurrent-Lizenzmodell (Pay as you go) – Sie zahlen für die maximale Anzahl von Benutzern, die parallel arbeiten. Die Lizenzierung gleichzeitiger Benutzer ermöglicht es Ihnen, Software zu geringeren Kosten zu erwerben, weil die maximale Anzahl gleichzeitiger Benutzer, die die Software zu einem bestimmten Zeitpunkt voraussichtlich nutzen (diese Benutzer sind alle gleichzeitig angemeldet), nur einen Teil der Gesamtzahl der in einem Unternehmen beschäftigten Systembenutzer ausmacht. Zum Beispiel werden für 5.000 Benutzer, die in 2 Schichten arbeiten, nur 2.500 Lizenzen benötigt.
- Per-Seat-Lizenzmodell (Bezahlung pro Benutzer) – Jeder Seat verbraucht eine Lizenz – basierend auf der Anzahl einzelner Benutzer, die Zugriff auf die VDI-Infrastruktur haben. Zum Beispiel würde eine Lizenz für 5.000 Benutzer bedeuten, dass bis zu 5.000 individuell benannte Benutzer auf die Software zugreifen können.
Suchen Sie natürlich nach einem Concurrent-Lizenzmodell, da es Ihre Kosten senken wird.
6. Auswirkungen auf die Leistung sind wichtig
Ein Vorteil von VDI ist die Reduzierung von Hardware- und Betriebskosten. Wenn Sie am Ende eine AV-Lösung haben, die eine Ressourcenzuweisung erfordert, als wäre es ein physisches Gerät, verfehlen Sie einen zentralen Wert der Nutzung von VDI. Ein weiterer Aspekt, der die Leistung von VDI beeinflusst, ist die Anzahl der Anwendungen, die Sie auf dem Basis-Image installieren müssen. Entscheiden Sie sich für Endpoint-Protection-Lösungen, die leichtgewichtig und robust sind, damit Rechenleistung sowie Endbenutzererfahrung/Produktivität nicht beeinträchtigt werden, um AV auszuführen. Vermeiden Sie Lösungen mit mehreren Agents, da dies mehr Ressourcenverbrauch bedeutet.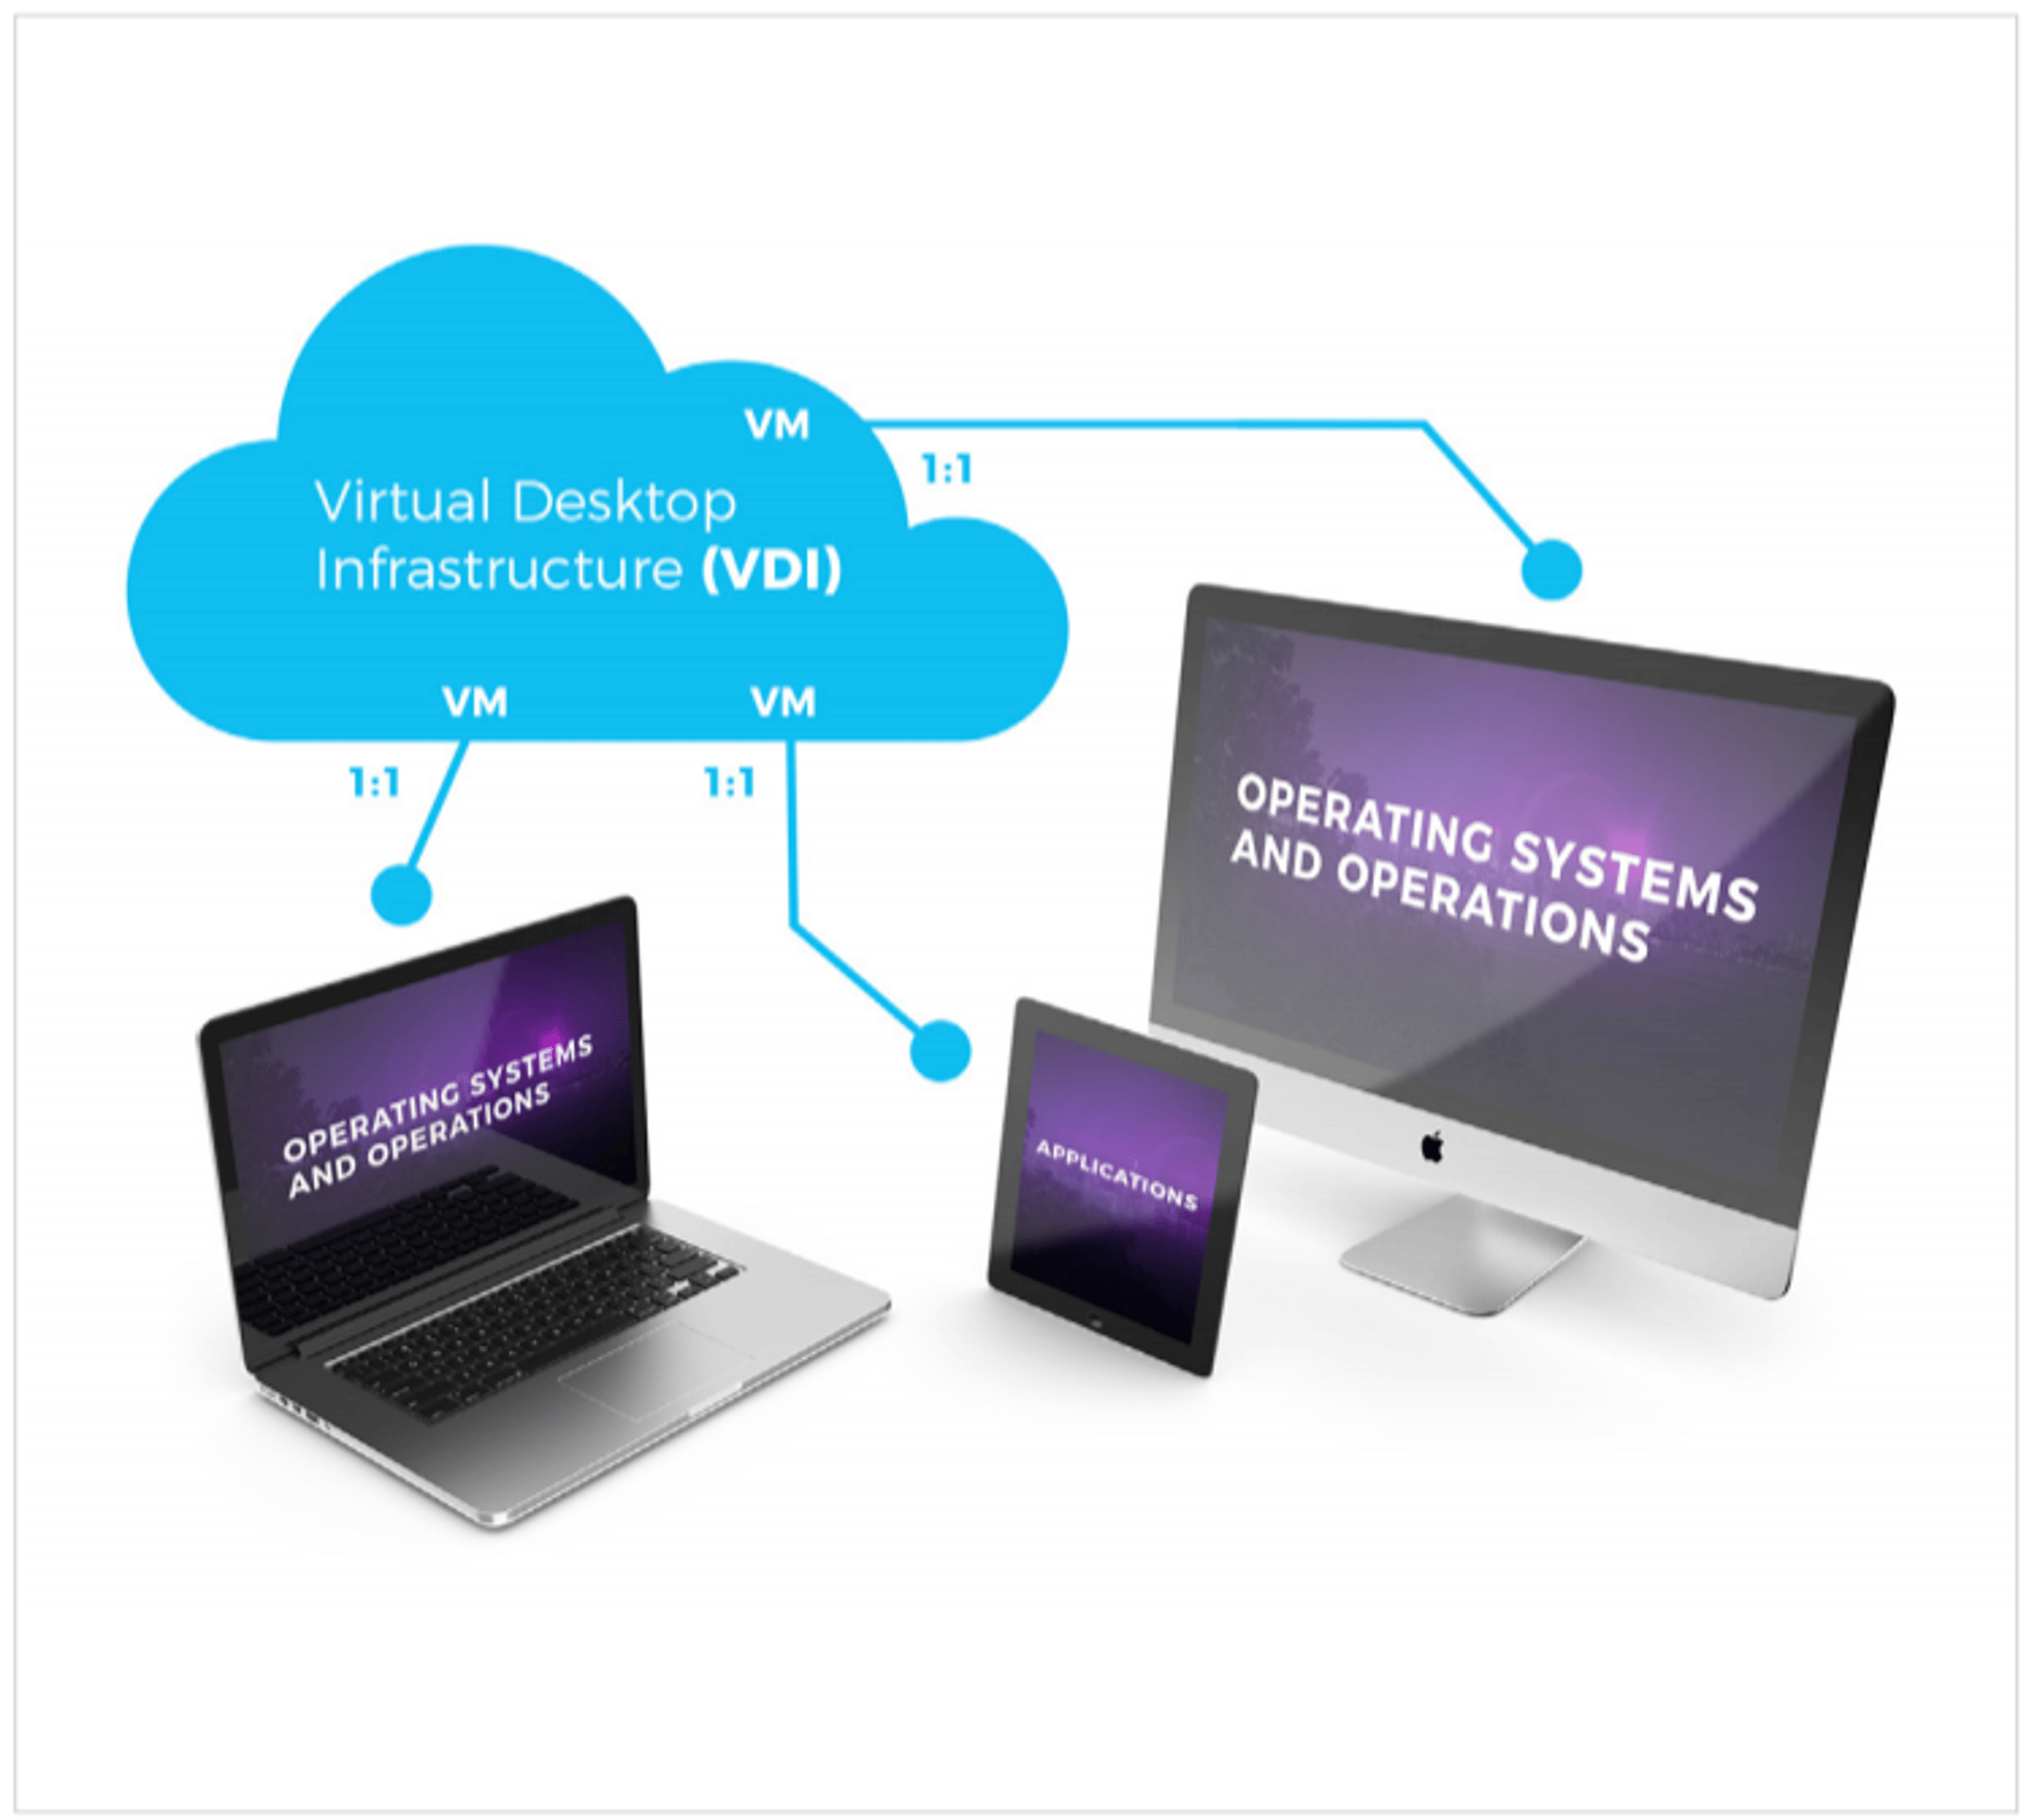
Warum SentinelOne wählen
Der autonome Agent von SentinelOne erfüllt und übertrifft alle oben genannten Kriterien. Er ist eine effiziente Lösung, um die wachsende Nachfrage nach Desktop-Virtualisierung abzusichern, einschließlich Thin Clients, Layered Apps und anderer VDI-Szenarien. Er benötigt keine Updates und ist nicht von Signaturen oder anderen Legacy-Antivirus-Anforderungen abhängig. SentinelOne unterstützt nativ alle gängigen VDI-Szenarien, ohne Kompromisse bei Funktionalität oder Schutz einzugehen, einschließlich:
- Desktop-Virtualisierung: Hosting eines Desktop-Betriebssystems in einer VM auf einem zentralisierten Server. Beispiele für Enterprise-Software zur Anwendungsvirtualisierung sind Citrix XenDesktop, Microsoft App-V, VMware Horizon und Systancia AppliDis.
- Terminal Services: Eine serverbasierte Computing- und Präsentationsvirtualisierungskomponente für den Zugriff auf Anwendungen und Daten auf einem Remote-Computer über ein Netzwerk. Beispiele sind Microsoft Windows RDP und Citrix XenApp.
- Desktop-as-a-Service: Remote-Desktop-Virtualisierung aus SaaS-Cloud-Computing. Beispiele für Enterprise Desktop as a Service sind VMware’s Horizon DaaS, Amazon’s WorkSpaces.
[1] Gartner, Markttrends: Die VDI-Nachfrage wächst, aber nicht jeder wird erfolgreich sein, von Michael Warrilow und Nathan Hill, April 2017, https://www.gartner.com/document/code/325320
SentinelOne unterstützt die folgenden Virtualisierungsanbieter:
- VMware vSphere
- VMware Workstation
- VMware Fusion
- VMware Horizon
- Citrix XenApp
- Citrix XenDesktop
- Amazon WorkSpaces
- Microsoft Hyper-V
- Oracle VirtualBox

Verringern Sie das Identitätsrisiko in Ihrer gesamten Organisation
Erkennen und reagieren Sie auf Angriffe in Echtzeit mit ganzheitlichen Lösungen für Active Directory und Entra ID.
Fazit
VDI-Sicherheit vereint Endpoint-Sicherheit, Netzwerksegmentierung, Datenverschlüsselung und Zugriffskontrollen. Es gibt viele Ansätze dafür, aber die besten sind die Optionen, die für Ihre Infrastruktur funktionieren. VDI-Sicherheit bietet viele Vorteile, aber der größte ist, wie Sie Ihre Organisation zukunftssicher machen können. SentinelOne kann Ihre VDI-Sicherheitsstrategie optimieren und dabei ein wertvoller Partner sein. Testen Sie uns und sehen Sie, wie wir Ihrer Organisation noch heute helfen können.
VDI-Sicherheits-FAQs
Virtual Desktop Infrastructure (VDI) ermöglicht es Ihnen, Desktop-Umgebungen auf Remote-Servern statt auf lokalen Rechnern auszuführen. Benutzer verbinden sich über ein Netzwerk, um von überall auf einen vollständigen Windows- oder Linux-Desktop zuzugreifen.
VDI zentralisiert die Desktop-Verwaltung, sodass Sicherheitspatches und Konfigurationen auf dem Server liegen. Sie arbeiten weiterhin in einer vertrauten Umgebung, aber Daten verlassen niemals das Rechenzentrum, wodurch die Gefährdung auf Endgeräten reduziert wird.
VDI-Sicherheit ist wichtig, weil Desktops auf zentralisierten Servern ausgeführt werden und damit hochwertige Ziele darstellen. Wenn Angreifer einen VDI-Host kompromittieren, könnten sie gleichzeitig auf viele Benutzerumgebungen zugreifen. Eine angemessene Sicherheit verhindert die Verbreitung von Malware zwischen Sitzungen und schützt Unternehmensdaten davor, auf ungesicherte Endpunkte kopiert zu werden.
Starke VDI-Schutzmaßnahmen gewährleisten außerdem die Einhaltung von Richtlinien zur Datenverarbeitung und schützen Remote-Mitarbeiter, sodass die gesamte Infrastruktur sicher bleibt.
Erzwingen Sie zunächst Multi-Faktor-Authentifizierung für jede Verbindung zum VDI-Gateway. Segmentieren Sie Netzwerke, damit Verwaltungsschnittstellen nicht für Benutzer offengelegt sind. Halten Sie Hypervisoren, Connection Broker und Gast-Images mit Patches auf dem neuesten Stand. Wenden Sie innerhalb virtueller Desktops Benutzerrechte nach dem Least-Privilege-Prinzip an.
Verwenden Sie Endpunktsicherheits-Agenten und überwachen Sie die Sitzungsaktivität auf Anomalien. Sichern Sie Ihre kritischen Images regelmäßig und testen Sie Wiederherstellungsverfahren, um bei Bedarf eine schnelle Wiederherstellung sicherzustellen.
Ein Virtual Private Network (VPN) erstellt einen verschlüsselten Tunnel zwischen Ihrem Gerät und einem Netzwerk, erweitert den lokalen Zugriff, belässt die Daten jedoch auf Ihrem Endpunkt. VDI stellt den gesamten Desktop von einem sicheren Server bereit, ohne Daten lokal zu speichern.
VPN schützt den Datenverkehr; VDI schützt den Speicherort der Daten. Mit VPN führen Endpunkte weiterhin Anwendungen aus; mit VDI werden Anwendungen auf dem Server ausgeführt und dadurch von potenziell kompromittierten Benutzergeräten isoliert.
VDI zentralisiert Ausführung und Speicherung, sodass sensible Dateien niemals auf Benutzergeräten gespeichert werden. Sie steuern Snapshots und Benutzerberechtigungen auf Serverebene und begrenzen dadurch unbefugte Änderungen. Wenn ein Endpunkt infiziert wird, kann die Bedrohung innerhalb dieser Sitzung eingedämmt werden.
Sie können Images sofort zurücksetzen, um Malware zu beseitigen. Zentrale Protokollierung bietet vollständige Transparenz über Benutzeraktionen und hilft Ihnen, Sicherheitsereignisse schnell zu erkennen und darauf zu reagieren.
Sicherheitstools für VDI umfassen Endpoint Detection and Response (EDR)-Agenten, die auf virtuellen Desktops installiert sind, Firewalls zur Netzwerksegmentierung und Mikrosegmentierungsplattformen. Identity and Access Management (IAM)-Lösungen ergänzen sichere Anmeldekontrollen.
Sie müssen außerdem Cloud Access Security Brokers (CASBs) für cloudgehostete VDIs sowie Intrusion Detection Systems (IDS) einsetzen. Backup- und Disaster-Recovery-Lösungen zum Schutz Ihrer wichtigen Images. Schwachstellenscanner können außerdem dazu beitragen, dass Geräte gepatcht bleiben.
Zu den Risiken gehören falsch konfigurierte Broker-Server oder offengelegte Verwaltungsports, die Angreifer ausnutzen können. Veraltete Desktop-Images ohne Patches öffnen Schwachstellen. Gemeinsam genutzte Hypervisoren können zu „Noisy-Neighbor“-Exploits führen, wenn die Isolierung versagt. Schwache Authentifizierung lässt unbefugte Benutzer herein. Unzureichende Überwachung verbirgt laterale Bewegungen.
Schließlich bedeutet unzureichendes Testen von Backups, dass Sie sich nach einer Sicherheitsverletzung nicht schnell erholen können, was Ausfallzeiten und potenziellen Datenverlust verlängert.
Beginnen Sie mit granularen Zugriffskontrollen und erzwingen Sie starke Multi-Faktor-Authentifizierung. Segmentieren Sie Verwaltungs- und Benutzernetzwerke. Automatisieren Sie das Patchen von Hypervisoren und Desktop-Images. Stellen Sie EDR und kontinuierliche Überwachung innerhalb jedes virtuellen Desktops bereit. Verwenden Sie verschlüsselten Speicher und sichere Protokolle für den gesamten Datenverkehr.
Sichern Sie Golden Images regelmäßig und testen Sie sie. Schulen Sie Benutzer zu Phishing-Risiken und beschränken Sie den lokalen USB- oder Zwischenablagenzugriff, um Datenabfluss zu verhindern.
Mehr erfahren über Identitätssicherheit




Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
