Was ist Endpoint Security? Hauptfunktionen, Typen & Bedrohungen
Erfahren Sie, was Endpoint Security ist und wie sie Ihre Server, Workstations und Endbenutzergeräte schützt. Sichern Sie Einstiegspunkte in Ihrer Organisation und verhindern Sie, dass sie ausgenutzt werden.
Erfahren Sie, was Endpoint Security ist, wie sie funktioniert und warum sie für den Schutz von Unternehmen vor sich weiterentwickelnden Cyberbedrohungen entscheidend ist. Erfahren Sie, wie Endpoint-Security-Software Unternehmen im Jahr 2025 schützt.
Was ist Endpoint Security?
Endpoint Security ist ein Sicherheitsansatz, der zum Schutz von Benutzerendpunkten, einschließlich PCs, Smartphones, Servern oder Tablets, vor Viren und anderen unbefugten Vorgängen eingesetzt wird. Die Tools in diesem Bereich reichen von einfachem Antivirus bis hin zu ausgereiftem EDR (Endpoint Detection & Response). Bei korrekter Implementierung bedeutet dies, dass jeder Endpunkt zum Endpunkt wird und vom Angreifer nicht genutzt werden kann, um innerhalb der Organisation von einer Position zur nächsten zu springen.
Dieses Modell ist besonders wichtig, da Endpunkte – wie Laptops, Telefone oder IoT-Geräte – zu den häufigsten Einstiegspunkten gehören, auf die Cyberkriminelle abzielen. Trotzdem fehlt vielen Organisationen noch immer eine dokumentierte Endpoint-Security-Strategie, wodurch eine erhebliche Gefährdung durch Bedrohungen wie Datendiebstahl, Ransomware und die Kompromittierung von Zugangsdaten entsteht. Da Endpunkte häufig sensible Informationen speichern oder darauf zugreifen, ist ihr Schutz entscheidend, um die Widerstandsfähigkeit der Organisation sicherzustellen.
Endpoint Security dient nicht nur der Prävention, sondern spielt auch eine zentrale Rolle bei Erkennung und Reaktion. Durch die kontinuierliche Überwachung der Geräteaktivität und die schnelle Isolierung von Bedrohungen hilft sie, die Ausbreitung von Angriffen zu begrenzen, und unterstützt Untersuchungs- und Compliance-Maßnahmen. Damit ist sie eine grundlegende Ebene jeder modernen Cybersicherheitsstrategie und wird häufig zusammen mit einer Endpoint Protection Platform (EPP) eingesetzt.
Warum ist Endpoint Security wichtig?
Da die durchschnittliche Ransomware-Auszahlung inzwischen über 2 Millionen US-Dollar liegt, ist Schutz auf Geräteebene entscheidend. Endpoint Security trägt der Realität Rechnung, dass jeder Endpunkt eine potenzielle Hintertür für eine Phishing-E-Mail, Malware oder einen Insider-Angriff ist.
Nachfolgend finden Sie einige Beispiele, die erklären, warum effektive Endpoint-Lösungen so wichtig sind.
Verhinderung von Ransomware
Ransomware ist aggressiver geworden, da sie sich innerhalb weniger Minuten in einer Organisation ausbreiten und alle Dateien sperren kann. Endpoint-Security-Software verhindert diesen Prozess, indem sie nach Anzeichen verdächtiger und/oder unbefugter Schreibvorgänge auf Datenträgern oder nach bösartigen Verschlüsselungsmustern sucht. Ohne eine solche Erkennung wird das gesamte Netzwerk anfällig dafür, durch einen einzigen betroffenen Endpunkt angegriffen zu werden. Der Einsatz endpunktbasierter Prüfungen und Backups kann die Höhe der Auszahlung und mögliche Ausfallzeiten erheblich reduzieren.
Schnelle Identifizierung von Insider-Bedrohungen
Insider sind Mitarbeiter, die legitimen Zugriff auf das System haben und sensible Informationen preisgeben oder Viren einschleusen können. Endpoint Security überwacht Prozessaktivitäten, Dateizugriffe und Datenübertragungen mit Funktionen, die ungewöhnliche Aktivitäten erkennen. Diese schnelle Alarmierung ermöglicht es, das Gerät jedes Benutzers auf jede Form von Insider-Aktivität zu überwachen. Diese Protokolle sind unter anderem auch bei Compliance-Prüfungen in großen Organisationen nützlich.
Skalierbarkeit & Abdeckung für Remote-Arbeit
Ein infizierter Laptop eines Remote-Mitarbeiters kann sich über die gesamte Domäne ausbreiten, wenn er in das Netzwerk der Organisation eindringt. Aktueller Endpunktschutz integriert Richtlinien, Agenten-Updates und Threat Intelligence in der Cloud und umfasst Geräte, die unterwegs sind oder von zu Hause aus arbeiten. Endpoint Security ist entscheidend für den Schutz der Belegschaft, insbesondere angesichts der Verbreitung von Remote-Arbeit. Die Fähigkeit, Patches remote bereitzustellen und Scans auszuführen, ist wesentlich für die Aufrechterhaltung einer sicheren Umgebung.
Regulatorische & Compliance-Anforderungen
HIPAA, PCI DSS und andere Compliance-Anforderungen verlangen von Organisationen den Nachweis, dass alle Geräte, die mit sensiblen Informationen in Berührung kommen, abgesichert sind. Endpoint-Lösungen erzeugen außerdem Protokolle, überwachen die Patch-Compliance und adressieren die Verschlüsselung ruhender Daten. Audits haben negative Folgen, darunter Geldstrafen oder Markenschäden, insbesondere wenn sie nicht bestanden werden. Durch die Implementierung starker Maßnahmen am Endpunkt können Organisationen diese Cybersicherheitsanforderungen im Voraus erfüllen.
Vermeidung von Zero-Day-Exploits
Die bevorzugte Strategie von Angreifern besteht darin, Schwachstellen in Software auszunutzen, die noch nicht gepatcht wurden. Im Vergleich zu traditionellerer signaturbasierter AV analysieren fortschrittliche Endpoint-Lösungen Prozessverhalten, um diese Arten von Ereignissen zu erkennen. Diese Echtzeitklassifizierung hilft bei der Erkennung neuer Varianten, bevor sie den Punkt der Ausnutzung erreichen. Die Synergie aus KI-Erkennung und sofortiger Quarantäne fördert die Widerstandsfähigkeit selbst gegenüber den neuesten Bedrohungen.
Wichtige Funktionen von Endpoint-Security-Lösungen
Endpoint-Security-Lösungen sind nicht universell, was bedeutet, dass nicht alle das gleiche Schutzniveau bieten. Einige grundlegende Tools scannen nach bekannten Viren, andere sind mit Threat Intelligence, Zero Trust oder forensischen Funktionen ausgestattet.
Hier sind fünf Merkmale oder Funktionen, die in modernen Endpoint-Security-Suiten vorhanden sein sollten, damit Sie Schutz nicht nur vor bekannten Bedrohungen, sondern auch vor ausgefeilteren Infiltrationsmethoden erhalten.
Echtzeit-Threat-Intelligence & Updates
Aktuelle Feeds aus globalen Bedrohungsquellen ermöglichen es Endpoint-Agenten, neue Malware-Versionen innerhalb kurzer Zeit einzudämmen. Kampagnen, die auf wöchentliche Patches warten, sind für schnelllebige Kampagnen nicht effizient genug. Dies ist möglich, weil Echtzeit-Intelligence dem System erlaubt, neue Tricks wie Macro-Phishing zu erkennen, bevor sie weit verbreitet sind. Es ist ein dynamisches Modell, das im Kampf gegen Zero-Day-Angriffe und „Day-One“-Exploits hilfreich ist.
Verhaltensanalyse
Traditionelle AV arbeitet nach dem Prinzip der signaturbasierten Erkennung und identifiziert keine dateilosen oder speicherbasierten Bedrohungen. Endpoint Security, die sich auf Verhaltensweisen wie verdächtige Registry-Änderungen oder Verschlüsselungsaktivitäten konzentriert, kann unbekannten Code finden. Anstatt auf Definitionen zu basieren, blockieren oder isolieren Systeme zur Laufzeit Prozesse anhand ihres Verhaltens. Dieser Ansatz hebt die Abdeckung einer Endpoint-Lösung auf ein neues Niveau der Ausgereiftheit.
Zentrale Managementkonsole
Die Verwaltung von Hunderten oder Tausenden von Endpunkten erfordert eine einzige und einfach zu bedienende Oberfläche. Von einem Punkt aus definieren Administratoren Richtlinien, starten Scans oder stellen Patches bereit. Auf diese Weise gibt es keine Inkonsistenzen; alle Endpunkte unterliegen denselben Verschlüsselungs- und Firewall-Richtlinien. Darüber hinaus liefern alle Agenten Echtzeit-Updates zu Vorfällen, die gerade stattfinden, was eine schnelle Bewertung und Verwaltung der Vorfälle ermöglicht.
Automatisiertes Patch- & Schwachstellenmanagement
Einige Endpoint-Security-Lösungen bieten geplantes Patching oder Integration mit OS-Updates. Sie erkennen, wenn eine bestimmte Anwendung veraltete Software verwendet oder bekannte Schwachstellen aufweist, und unterstützen dabei, die relevanten Patches an die Teams zu verteilen. Da die meisten kleinen Unternehmen keine formalen Sicherheitsvorkehrungen getroffen haben, kann automatisiertes Patching dazu beitragen, große Schwachstellen zu entschärfen. Die Integration von Scanning, Patching und Bedrohungserkennung erleichtert die Sicherstellung der Compliance auf Endpunkten.
Incident Response & Forensik
Wenn ein Alarm ausgelöst wird, ermöglichen fortschrittliche Endpoint-Lösungen die sofortige Quarantäne des betroffenen Geräts, das Erfassen eines Memory Dumps und die Aufzeichnung von Aktivitäten zur weiteren Untersuchung. Diese forensischen Daten helfen dabei, den Einstiegspunkt und das Endergebnis festzustellen. Einige Lösungen erlauben sogar eine Form des „Rollback“ in einen sicheren Zustand, mit anderen Worten: die bösartigen Änderungen können rückgängig gemacht werden. Diese Incident-Response-Funktionen ermöglichen es Organisationen, die Zeit vom ersten Verstoß bis zur Reaktion zu verkürzen und auch das Ausmaß des verursachten Schadens zu reduzieren.
Endpoint Protection vs. Antivirus-Software
Endpoint Protection und Antivirus-Software wirken oberflächlich betrachtet ähnlich, dienen in Ihrer Sicherheitsstrategie jedoch unterschiedlichen Zwecken. Die wichtigsten Unterschiede liegen im Umfang, in den Erkennungsmethoden, den Funktionen und darin, wie sie skaliert werden.
Schutzumfang
Antivirus konzentriert sich auf die Erkennung und Entfernung von Malware. Endpoint Protection deckt eine deutlich größere Angriffsfläche ab – Angriffe auf Netzwerkebene, dateilose Malware, Phishing und Ransomware. Während Antivirus vor bekannten schädlichen Dateien schützt, stoppt Endpoint Protection Bedrohungen, bevor sie Ihre Geräte erreichen, und reagiert auf laufende Angriffe.
Wie sie Bedrohungen erkennen
Antivirus basiert auf signaturbasierter Erkennung. Dateien werden mit einer Datenbank bekannter Bedrohungen abgeglichen. Wenn eine Bedrohung mit einer Signatur übereinstimmt, blockiert das Antivirus sie. Diese Methode funktioniert gut bei etablierter Malware, übersieht jedoch neue oder veränderte Angriffe.
Endpoint Protection verwendet mehrere Erkennungsebenen. Sie kombiniert Verhaltensanalyse, KI und maschinelles Lernen, um verdächtige Aktivitäten zu erkennen, die Antivirus übersehen würde. Wenn sich ein Prozess wie Ransomware verhält oder ein Skript unerwartet ausgeführt wird, erkennt Endpoint Protection dies unabhängig davon, ob es mit einer bekannten Signatur übereinstimmt.
Zusätzliche Sicherheitsfunktionen
Antivirus erfüllt eine Aufgabe: Malware stoppen. Endpoint Protection bündelt mehrere Tools in einer Plattform. Sie erhalten Firewalls, Intrusion-Prevention-Systeme, Gerätekontrolle, Application Whitelisting und Verschlüsselung. Diese zusätzlichen Ebenen schaffen ein umfassendes Verteidigungssystem statt eines einzelnen Schutzpunkts.
Verwaltung und Skalierbarkeit
Antivirus wird in der Regel auf einzelnen Geräten mit minimaler zentraler Verwaltung installiert. Sie verwalten jedes Gerät separat, was für eine Handvoll Computer gut funktioniert, im großen Maßstab jedoch nicht mehr beherrschbar ist.
Endpoint Protection verwendet zentrale Managementkonsolen. IT-Teams steuern Sicherheitsrichtlinien für Hunderte oder Tausende von Endpunkten über ein einziges Dashboard. Sie stellen Patches bereit, setzen Richtlinien durch und überwachen Bedrohungen gleichzeitig über Ihr gesamtes Netzwerk hinweg. Dieser Ansatz funktioniert unabhängig davon, ob Sie 10 Geräte oder 10.000 haben, ob sie sich in einem Büro befinden oder über Remote-Standorte verteilt sind.
Bereitstellung
Antivirus eignet sich für kleine Unternehmen oder Einzelpersonen, die einige wenige Geräte schützen. Endpoint Protection dient Unternehmen jeder Größe, insbesondere solchen mit komplexen IT-Umgebungen, Remote-Belegschaften und Cloud-Infrastruktur.
Kosten und Nutzen
Antivirus kostet anfangs weniger, bietet in Unternehmensumgebungen jedoch nur begrenzten Nutzen. Organisationen, die Endpoint Protection einsetzen, berichten von Einsparungen von etwa 2,2 Mio. US-Dollar durch die Vermeidung von Sicherheitsverletzungen und die Reduzierung des Verwaltungsaufwands. Obwohl die Anfangsinvestition höher ist, ergibt sich der Nutzen aus der Verhinderung kostspieliger Angriffe, der Minimierung von Ausfallzeiten und der Vereinfachung von Sicherheitsabläufen.
Identitäts- und Zugriffskontrollen
Antivirus verfügt über keine Funktionen für das Identitätsmanagement. Endpoint Protection umfasst Multi-Faktor-Authentifizierung (MFA), Identity and Access Management (IAM) und die Durchsetzung von Benutzerrichtlinien. Diese verhindern unbefugten Zugriff auf Unternehmenssysteme, selbst wenn ein Angreifer ein Gerät kompromittiert.
Möchten Sie tiefer in dieses Thema einsteigen? Lesen Sie mehr darüber, was Endpoint Protection ist, und sehen Sie sich unseren Leitfaden zu den 7 Arten von Endpoint-Sicherheitskontrollen an, um tiefer in die verschiedenen Kontrolltypen einzutauchen.
Wie funktioniert Endpoint Security?
Endpoint-Security-Lösungen können sich in UI und Funktionen unterscheiden, aber der Kern des Erkennungs- und Reaktionsmechanismus folgt einem ähnlichen Rahmen. In globalen Unternehmen werden Sicherheitswarnungen häufig durch bestimmte Benutzeraktionen ausgelöst. Darunter war das Kopieren von Dateien auf ein USB-Gerät am häufigsten (24 % der Endpoint-Benutzer).
Um effektiv auf Bedrohungen zu reagieren, ist es wichtig zu verstehen, wie diese Warnungen verarbeitet werden. Im Folgenden erläutern wir die typischen Phasen des Prozesses, mit dem aus einer anfänglichen Sicherheitswarnung ein gelöster Vorfall wird.
Datenerfassung & Agentenbereitstellung
Jeder Endpunkt verfügt über einen kleinen Logger oder Client in Form eines Agenten, der Echtzeitprotokolle sammelt: Prozesse, Dateien oder Verbindungen. Der Agent leitet die Daten zur Korrelation an eine Konsole weiter, möglicherweise On-Premises oder cloudbasiert. Er muss unbemerkt bleiben und dennoch effektiv genug sein, um alle erforderlichen Details aufzuzeichnen, ohne die Funktionalität des Geräts zu beeinträchtigen. Dies gewährleistet, dass die Abdeckung so schnell wie möglich oder zu dem Zeitpunkt erfolgt, an dem alle Benutzergeräte sie benötigen.
Verhaltens- & Signaturerkennung
Die Konsole oder teilweise analysierte Daten auf dem Endpunkt prüfen auf bekannte Signaturen und Verhaltensweisen. Mithilfe großer Threat Feeds vergleicht sie das gegebene Codemuster, während fortschrittliche Heuristiken nach Auffälligkeiten in Speicher und CPU suchen. Diese Kombination aus signaturbasiertem Scanning und Verhaltensanalyse bildet den Kern moderner Endpoint Protection. Der mehrschichtige Ansatz hilft dabei, reguläre Angriffe auszuschließen und gleichzeitig fortgeschrittene Penetrationsangriffe zu identifizieren.
Echtzeit-Warnmeldungen & Eindämmung
Wenn eine Bedrohung die festgelegten Schwellenwerte überschreitet, löst die Endpoint-Lösung einen Alarm aus, der auf dem Dashboard angezeigt oder an das SOC gesendet werden kann. Automatisierte Regeln können den Endpunkt vom Netzwerk isolieren, um laterale Bewegungen zu verhindern, oder den verdächtigen Prozess beenden. Insbesondere eine sofortige Reaktion ist entscheidend, um mögliche Verschlüsselung oder Datendiebstahl zu verhindern. Andererseits wird die Korrelation zwischen mehreren Endpunkten genutzt, um größere Kampagnen oder die Beteiligung von Insidern zu identifizieren.
Forensik & Untersuchung
Dadurch erhalten Sicherheitsteams Zugriff auf die Protokolle, in denen sie einen Vorfall, die Zeitleiste, betroffene Dateien oder die Art und Weise des Angriffs untersuchen können. Umfangreiche Endpunktdaten, die über Tage oder Wochen gesammelt werden, können mehr Informationen über die Infiltrationspfade und vorhandene Hintertüren liefern. Diese Transparenz fördert eine schnelle Identifizierung der Grundursache. Wenn die Bedrohung neu ist, trägt die Entdeckung zu Threat-Intelligence-Updates bei, die die Erkennung für alle Endpunkte verbessern.
Behebung & Berichterstattung
Jeder Endpunkt verfügt über einen kleinen Logger oder Client in Form eines Agenten, der Echtzeitprotokolle sammelt: Prozesse, Dateien oder Verbindungen. Der Agent leitet die Daten zur Korrelation an eine Konsole weiter, möglicherweise On-Premises oder cloudbasiert. Er muss unbemerkt bleiben und dennoch effektiv genug sein, um alle erforderlichen Details aufzuzeichnen, ohne die Funktionalität des Geräts zu beeinträchtigen. Dies gewährleistet, dass die Abdeckung so schnell wie möglich oder zu dem Zeitpunkt erfolgt, an dem alle Benutzergeräte sie benötigen.
Datenerfassung & Agentenbereitstellung
Sobald eine Sicherheitsverletzung erkannt wird, besteht der nächste Schritt darin, die Bedrohungen zu entfernen oder kompromittierte Konten zu löschen. Die Konsole verwaltet diese Aktivitäten in großem Umfang und stellt OS-Patches, Richtlinien oder Firmware bereit. Dieser Ansatz reduziert auch den Zeitaufwand in einem bestimmten Bereich und verbessert die Compliance. Solch detaillierte Berichte können Führungskräften, Auditoren oder juristischem Personal helfen zu prüfen, wie der jeweilige Vorfall verwaltet und behandelt wurde, und schaffen damit einen hohen Mehrwert für die Investition in Endpoint-Security-Lösungen.
Bericht
Führend bei der Endpunktsicherheit
Erfahren Sie, warum SentinelOne vier Jahre in Folge im Gartner® Magic Quadrant™ für Endpoint Protection-Plattformen als Leader ausgezeichnet wurde.
Arten von Endpoint Security
Nachfolgend finden Sie die verschiedenen Arten von Endpoint Security, die Sie kennen sollten:
- Antivirus- und Anti-Malware-Software
- Endpoint Detection and Response (EDR)
- Extended Detection and Response (XDR)
- Network Access Controls (NAC)
- Managed Detection and Response (MDR)
- Data Loss Prevention (DLP)
- Mobile Device Management (MDM)
- Patch-Management- und Festplattenverschlüsselungslösungen
- Intrusion-Prevention-Systeme
- Kontrollen für Privileged Access Management (PAM)
- Firewall-Lösungen und Virtual Private Networks (VPNs)
Erfahren Sie mehr über diese verschiedenen Arten von Endpoint Security und vertiefen Sie Ihr Wissen mit unserem Leitfaden.
Vorteile der Implementierung von Endpoint Security
Neben der Verhinderung von Eindringversuchen bringt Endpoint Security geschäftlich greifbare Vorteile wie Kostensenkung, Minimierung von Zeitverlusten und Compliance.
Lassen Sie uns daher einige Faktoren betrachten, die für die effektive Auswahl und erfolgreiche Implementierung einer Endpoint-Security-Lösung sprechen.
Reduzierte Folgen von Sicherheitsverletzungen und Ausfallzeiten
Durch die schnelle Identifizierung und Eindämmung von Bedrohungen erleidet eine Organisation keine massiven Störungen. Automatisierte Systeme bleiben größtenteils intakt, und Backup- oder Rollback-Verfahren helfen dabei, ihre Arbeit abzuschließen. Dadurch wird die Zeit reduziert, in der Geschäftschancen verloren gehen, und somit werden umsatzgenerierende Aktivitäten und das Unternehmensimage geschützt. Außerdem verringert dies die Wahrscheinlichkeit von Datenabfluss oder eines Compliance-Skandals infolge langsamer Eindämmung.
Verbesserte Transparenz und Verwaltung
Sicherheitsteams erhalten einen umfassenden Überblick über jeden Endpunkt, seine Anwendungen, Patches und laufenden Ereignisse. Diese Transparenz fördert eine konsistente Durchsetzung von Richtlinien und die einfache Identifizierung nicht autorisierter Software. Diese Lösung hilft dabei, Lücken zu schließen, die durch Remote- oder mobile Endpunkte entstehen. In regulierten Sektoren unterstützt sie außerdem Audit-Anfragen mithilfe von Protokollen oder Dashboards.
Rechtliche & regulatorische Risiken
Aufsichtsbehörden verhängen Geldstrafen gegen Organisationen wegen Fahrlässigkeit bei der Datensicherheit, insbesondere wenn die Datenschutzverletzung personenbezogene Daten betrifft. Dadurch erfüllen Teams die Anforderungen an Verschlüsselung, Patching und Intrusion Detection auf Endpunkten wie vorgegeben. Diese Compliance minimiert die Wahrscheinlichkeit von Geldstrafen, rechtlichen Schritten oder sogar einer Schädigung der Unternehmensmarke. Es ist wichtig zu beachten, dass Auditoren detaillierte Protokolle und aktualisierte Richtliniendurchsetzungen akzeptieren.
Skalierbarkeit für Remote- & Hybrid-Arbeit
Wenn Mitarbeiter von zu Hause oder anderen Standorten aus arbeiten, erweitert ein cloudbasiertes Endpunktsystem die Abdeckung einfacher. Das liegt daran, dass Agenten immer mit der Konsole verbunden sind, wo sie Updates oder Informationen über Bedrohungen erhalten. Das bedeutet auch, dass jedes Remote-Gerät genauso sicher ist wie Geräte, die sich hinter Office-Firewalls befinden. Diese Synergie fördert eine konsistente Sicherheitslage, die in flexiblen oder globalen Workforce-Modellen entscheidend ist.
Gesteigerte Effizienz des Teams
Das bedeutet, dass nicht mehr ad hoc nach Patches gesucht oder Scans durchgeführt werden müssen. Automatisierte Prozesse, Threat Intelligence und Incident Response helfen dem SOC, seine Arbeitslast zu reduzieren. Das kann dem Personal viel Zeit sparen und ermöglicht es ihm, an komplexeren Analysen statt an Routineaufgaben zu arbeiten. Langfristig spart dieser Ansatz Kosten und steigert die Motivation, indem Sicherheit an strategischen Zielen ausgerichtet wird.
Bessere Feedback-Schleife für Threat Intelligence
Jeder auf einem Endpunkt erkannte Versuch verbessert das Bewusstsein und Wissen der Umgebung. Wenn Benutzer „A“ einen mit einem Trojaner versehenen Anhang öffnet, stellen die nachfolgenden Blockierungen sicher, dass Benutzer „B“ nicht dasselbe tut. Diese Synergie verbessert den Sicherheitsstatus täglich. Wenn Endpunkte an die Cloud zurückmelden, passen globale Datenbanken die Erkennungsmuster für alle Benutzer an.
Herausforderungen beim Endpoint-Security-Management
Hier sind die Herausforderungen, mit denen Organisationen beim Endpoint-Security-Management konfrontiert sind:
- IT-Abteilungen haben Schwierigkeiten mit der Verwaltung des Geräteinventars in unterschiedlichen Umgebungen. Organisationen verwalten Tausende oder sogar Zehntausende von Endpunkten, aber viele bleiben „Dark Endpoints“ – Geräte, die nicht autorisiert, nicht konform oder außerhalb des Netzwerks sind. Was Sie nicht sehen können, können Sie nicht schützen.
- Es gibt eine ständige Flut von Alarmmüdigkeit und False Positives. Echte Endpoint-Security-Bedrohungen können im Rauschen untergehen, da Angreifer Systeme durch das Bombardieren mit Ressourcenanforderungen und gefälschten Warnmeldungen in die Irre führen können.
- Bring-Your-Own-Device-Richtlinien schaffen erhebliche Managementherausforderungen, da persönliche Geräte außerhalb traditioneller Sicherheitsperimeter betrieben werden. Diese Geräte verfügen nicht über unternehmensweite Sicherheitskontrollen, verbinden sich häufig mit ungesicherten Netzwerken und haben möglicherweise veraltete Software oder schädliche Anwendungen installiert. Sie erhalten nicht das Beste aus der Netzwerk-Endpoint-Security.
- Die Verwaltung von Updates über unterschiedliche Betriebssysteme, Gerätetypen und geografische Standorte hinweg stellt große operative Herausforderungen dar. Einige Geräte verpassen geplante Updates, weil sie offline sind, unterschiedliche Systeme erfordern unterschiedliche Patch-Zeitpläne, und Benutzer verschieben Updates häufig, wenn diese ihre Arbeit unterbrechen.
- Unternehmen setzen möglicherweise mehrere Endpoint-Security-Lösungen ein, die sich nicht gut integrieren lassen (aufgrund unzureichender Abdeckung), wodurch eine Sicherheitszersplitterung entsteht, die Teams dazu zwingt, unterschiedliche Tools mit verschiedenen Dashboards zu verwalten.
- Die Implementierung und Verwaltung von Endpoint Security kann teuer sein und erhebliche Investitionen in Tools, Schulungen und Personal erfordern. Organisationen stehen unter Budgetbeschränkungen. Sie können dies jedoch umgehen, indem sie sich auf Endpoint Security as a Service verlassen, anstatt sich auf Abonnements oder Software festzulegen.
Vielen Organisationen fehlt es an Transparenz und Kontrolle, wenn es um die Verwaltung aller Endpunkte geht. Sie können mit Advanced Persistent Threats (APTs) und neuen Gegnern nicht Schritt halten, die traditionelle, signaturbasierte Sicherheitsmaßnahmen umgehen. Endpunkte greifen heutzutage außerdem von ungesicherten Heimnetzwerken und öffentlichen WiFi-Zonen auf Unternehmensnetzwerke zu, was die Quarantäne und Isolierung von Bedrohungen erheblich erschwert.
Best Practices für effektive Endpoint Security
Um typische Probleme zu vermeiden und das Potenzial von Endpoint Protection zu maximieren, orientieren sich Unternehmen an anerkannten Verfahren. Dazu gehören Benutzerbewusstsein, mehrere Schutzebenen sowie kontinuierliche Überwachung und Aufsicht.
Hier sind fünf bewährte Strategien, um sicherzustellen, dass Endpoint-Security-Best-Practice nicht nur ein Schlagwort ist, sondern eine Realität, die jeden Tag gelebt wird.
Sichere Netzwerksegmentierung
Als Standardrichtlinie sollte jeder Endpunkt oder Benutzer als Bedrohung betrachtet werden und bis zum Beweis des Gegenteils nur den geringstmöglichen Zugriff erhalten. Diese Mikrosegmentierung verhindert auch die Ausbreitung von Bedrohungen auf andere Geräte innerhalb des Netzwerks, falls eines der Geräte kompromittiert wird. Zusammen mit Endpunkt-Scanning schafft das Zero-Trust-Modell eine sehr sichere Umgebung. Deshalb wird die Einführung von Zero Trust mit der Zunahme fortschrittlicher Infiltrationsversuche in der modernen Welt zur Notwendigkeit.
Starke Authentifizierung & MFA
Auch wenn ein gutes Scansystem wichtig ist, kann es das Problem kompromittierter Zugangsdaten nicht lösen. Passwort-Cracking, Diebstahl oder Phishing kann durch den Einsatz von Multi-Faktor-Authentifizierung oder Hardware-Token begegnet werden. Endpoint-Lösungen sollten sich mit Identity Providern verbinden, um sicherzustellen, dass Benutzeranmeldungen einer strengen Verifizierung unterliegen. Diese Kombination aus Endpoint Security + Identität wird entscheidend, wenn Mitarbeiter auf ihren Geräten mit sensiblen Informationen arbeiten.
Strenge Richtlinien für Patch- & Update-Management einführen
Die Mehrheit der Angriffe nutzt bestehende Schwachstellen aus, die aufgrund der Nichteinhaltung von Patch-Zeitplänen nicht behoben wurden. Eine strukturierte und regelmäßige Patch-Verwaltung und möglicherweise die Verpflichtung der Benutzer, mindestens einmal pro Woche zu aktualisieren, reduziert das Schwachstellenfenster erheblich. Integrieren Sie die Patch-Compliance in dieselbe Konsole, die für die Bedrohungserkennung verwendet wird, damit sie leicht korreliert werden kann. Das Endergebnis ist eine stärkere und defensivere Position gegenüber potenziellen Angreifern.
Sicherstellen, dass Benutzer umfassend geschult werden
Einige der besten Tools können von Mitarbeitern unvorsichtig verwendet werden, was zur Installation schädlicher Anwendungen oder zum Anschließen nicht autorisierter USB-Laufwerke führt. Tägliche Sicherheitsbesprechungen, simuliertes Phishing und klare Anweisungen helfen dabei, sicheres Verhalten zu fördern. Wenn man versteht, „was Deepfake oder Phishing ist“, kann man lernen und eine Verbindung zwischen den Benutzern und der Software schaffen. Langfristig helfen aktive Benutzer dabei, die Verteidigungsstrategien des Agenten zu unterstützen.
Einen Single Point of Reference nutzen
Konsolidieren Sie alle Aktivitäten in einem einzigen Dashboard, das ein SIEM oder ein XDR-Ansatz sein könnte. Diese einheitliche Sicht fördert die Echtzeitkorrelation verdächtiger Anomalien. Wenn einer der Agenten einen Exploit beobachtet, nutzen alle anderen die Blockierungsintelligenz. Diese fortschrittliche Synergie festigt die Wirksamkeit und Tiefe der Endpoint-Verteidigung.
Sehen Sie sich die weiteren Best Practices für Endpoint Security an und bleiben Sie auf dem neuesten Stand.
Praxisbeispiele für Endpoint-Angriffe
Hier sind einige Praxisbeispiele für Sicherheitsangriffe auf Endpunkte, aus denen wir lernen können:
- Der Angriff auf Colonial Pipeline war eine Ransomware-Attacke, die kritische Infrastruktur störte. Ein einzelner ungeschützter Endpunkt reichte aus, damit Angreifer eindringen konnten.
- Auch IoT-Geräte im privaten Umfeld wurden in einem weiteren Endpoint-Security-Vorfall angegriffen. Babyphones wurden in den Vereinigten Staaten gehackt und lösten Besorgnis bei Eltern aus. In Finnland zielte ein Cyberangriff auf das IoT-Thermometer eines Gebäudes und ermöglichte Hackern die Kontrolle über Heizungs- und Warmwassersteuerungen.
- James Griffiths von CNN sprach ebenfalls darüber, wie weltweit ohne Autorisierung auf Endpunkte wie Kameras und Überwachungsgeräte zugegriffen wurde. Jeder konnte sehen, was darüber übertragen oder gestreamt wurde.
- Gestohlene Laptops kompromittierten die personenbezogenen Daten Tausender Kanadier. Ein CBC-Bericht vom Juni 2018 beschrieb, wie über 33.000 Datensätze gestohlen wurden und dadurch gefährdet waren.
Erweiterte Endpoint Security mit SentinelOne
Singularity™ Endpoint bildet die Grundlage für Ihre Endpoint Security, während XDR die bestehenden Funktionen erweitert. Benutzer können verwaltete und nicht verwaltete netzwerkverbundene Endpunkte automatisch identifizieren und erkennen. Sie können False Positives reduzieren und die Erkennungseffektivität über Betriebssysteme hinweg konsistent verbessern, indem sie die kombinierte und autonome EPP+EDR-Lösung von SentinelOne verwenden. Sie können mobile Geräte vor Phishing und Man-in-the-Middle (MITM)-Angriffen schützen. Sie kann Warnmeldungen über Workstations, Identitäten und Exposures hinweg korrelieren und priorisieren.
SentinelOne erweitert die Endpunktabwehr mit seiner Singularity™ XDR Platform. Sie hilft Organisationen, ihre gesamte Flotte zu verwalten und ihre Sicherheitsdaten und Geschäftsabläufe zu zentralisieren. Als Organisation können Sie eine beispiellose Transparenz in Ihre Infrastruktur erreichen. Sie können Daten aus jeder Quelle in Ihrer Organisation an einem einzigen Ort erfassen und normalisieren, sodass Sie über Angriffsflächen hinweg korrelieren und den vollständigen Kontext eines Angriffs verstehen können. Singularity™ XDR arbeitet auch mit Purple AI zusammen, um schnell umsetzbare Sicherheitserkenntnisse bereitzustellen und das Maximum aus Ihren Sicherheitsinvestitionen herauszuholen.
SentinelOne ermöglicht es Sicherheitsanalysten, mithilfe von Abfragen in natürlicher Sprache proaktiv nach Bedrohungen zu suchen und benutzerdefinierte Erkennungsregeln (STAR™) zu erstellen. Es kann beim Kampf gegen Zero-Days, Malware, Insider-Bedrohungen, Ransomware sowie Cloud- und Cybersicherheitsbedrohungen helfen. Es kann unbefugte Änderungen mit einem einzigen Klick zurücksetzen und beheben, wodurch die mittlere Reaktionszeit auf Vorfälle reduziert und Untersuchungen beschleunigt werden. Singularity™ RemoteOps Forensics vereinfacht die Beweissicherung im großen Maßstab schnell und beschleunigt die Reaktion auf Endpoint-Vorfälle mit erweiterter digitaler Forensik. IT-Teams können über eine sichere Shell remote auf Endpunkte zugreifen, um Untersuchungen durchzuführen, benutzerdefinierte Skripte auszuführen, Dateien abzurufen und verschiedene Endpoint-Sicherheitsprobleme zu beheben.
Singularity™ Network Discovery ist eine Echtzeitlösung zur Kontrolle der Netzwerkangriffsfläche, die alle IP-fähigen Geräte in Ihrem Netzwerk findet und identifiziert. Benutzer können die Risiken für Organisationen verstehen und Schutzmaßnahmen automatisch erweitern. Administratoren können bei Bedarf für jedes Netzwerk und Subnetz eine andere Richtlinie festlegen. Mit Peer-to-Peer-Bereitstellung können Sie Lücken bei der Bereitstellung von SentinelOne-Agenten finden und schließen. Es sind keine zusätzlichen Agenten, keine Hardware und keine Netzwerkänderungen erforderlich.
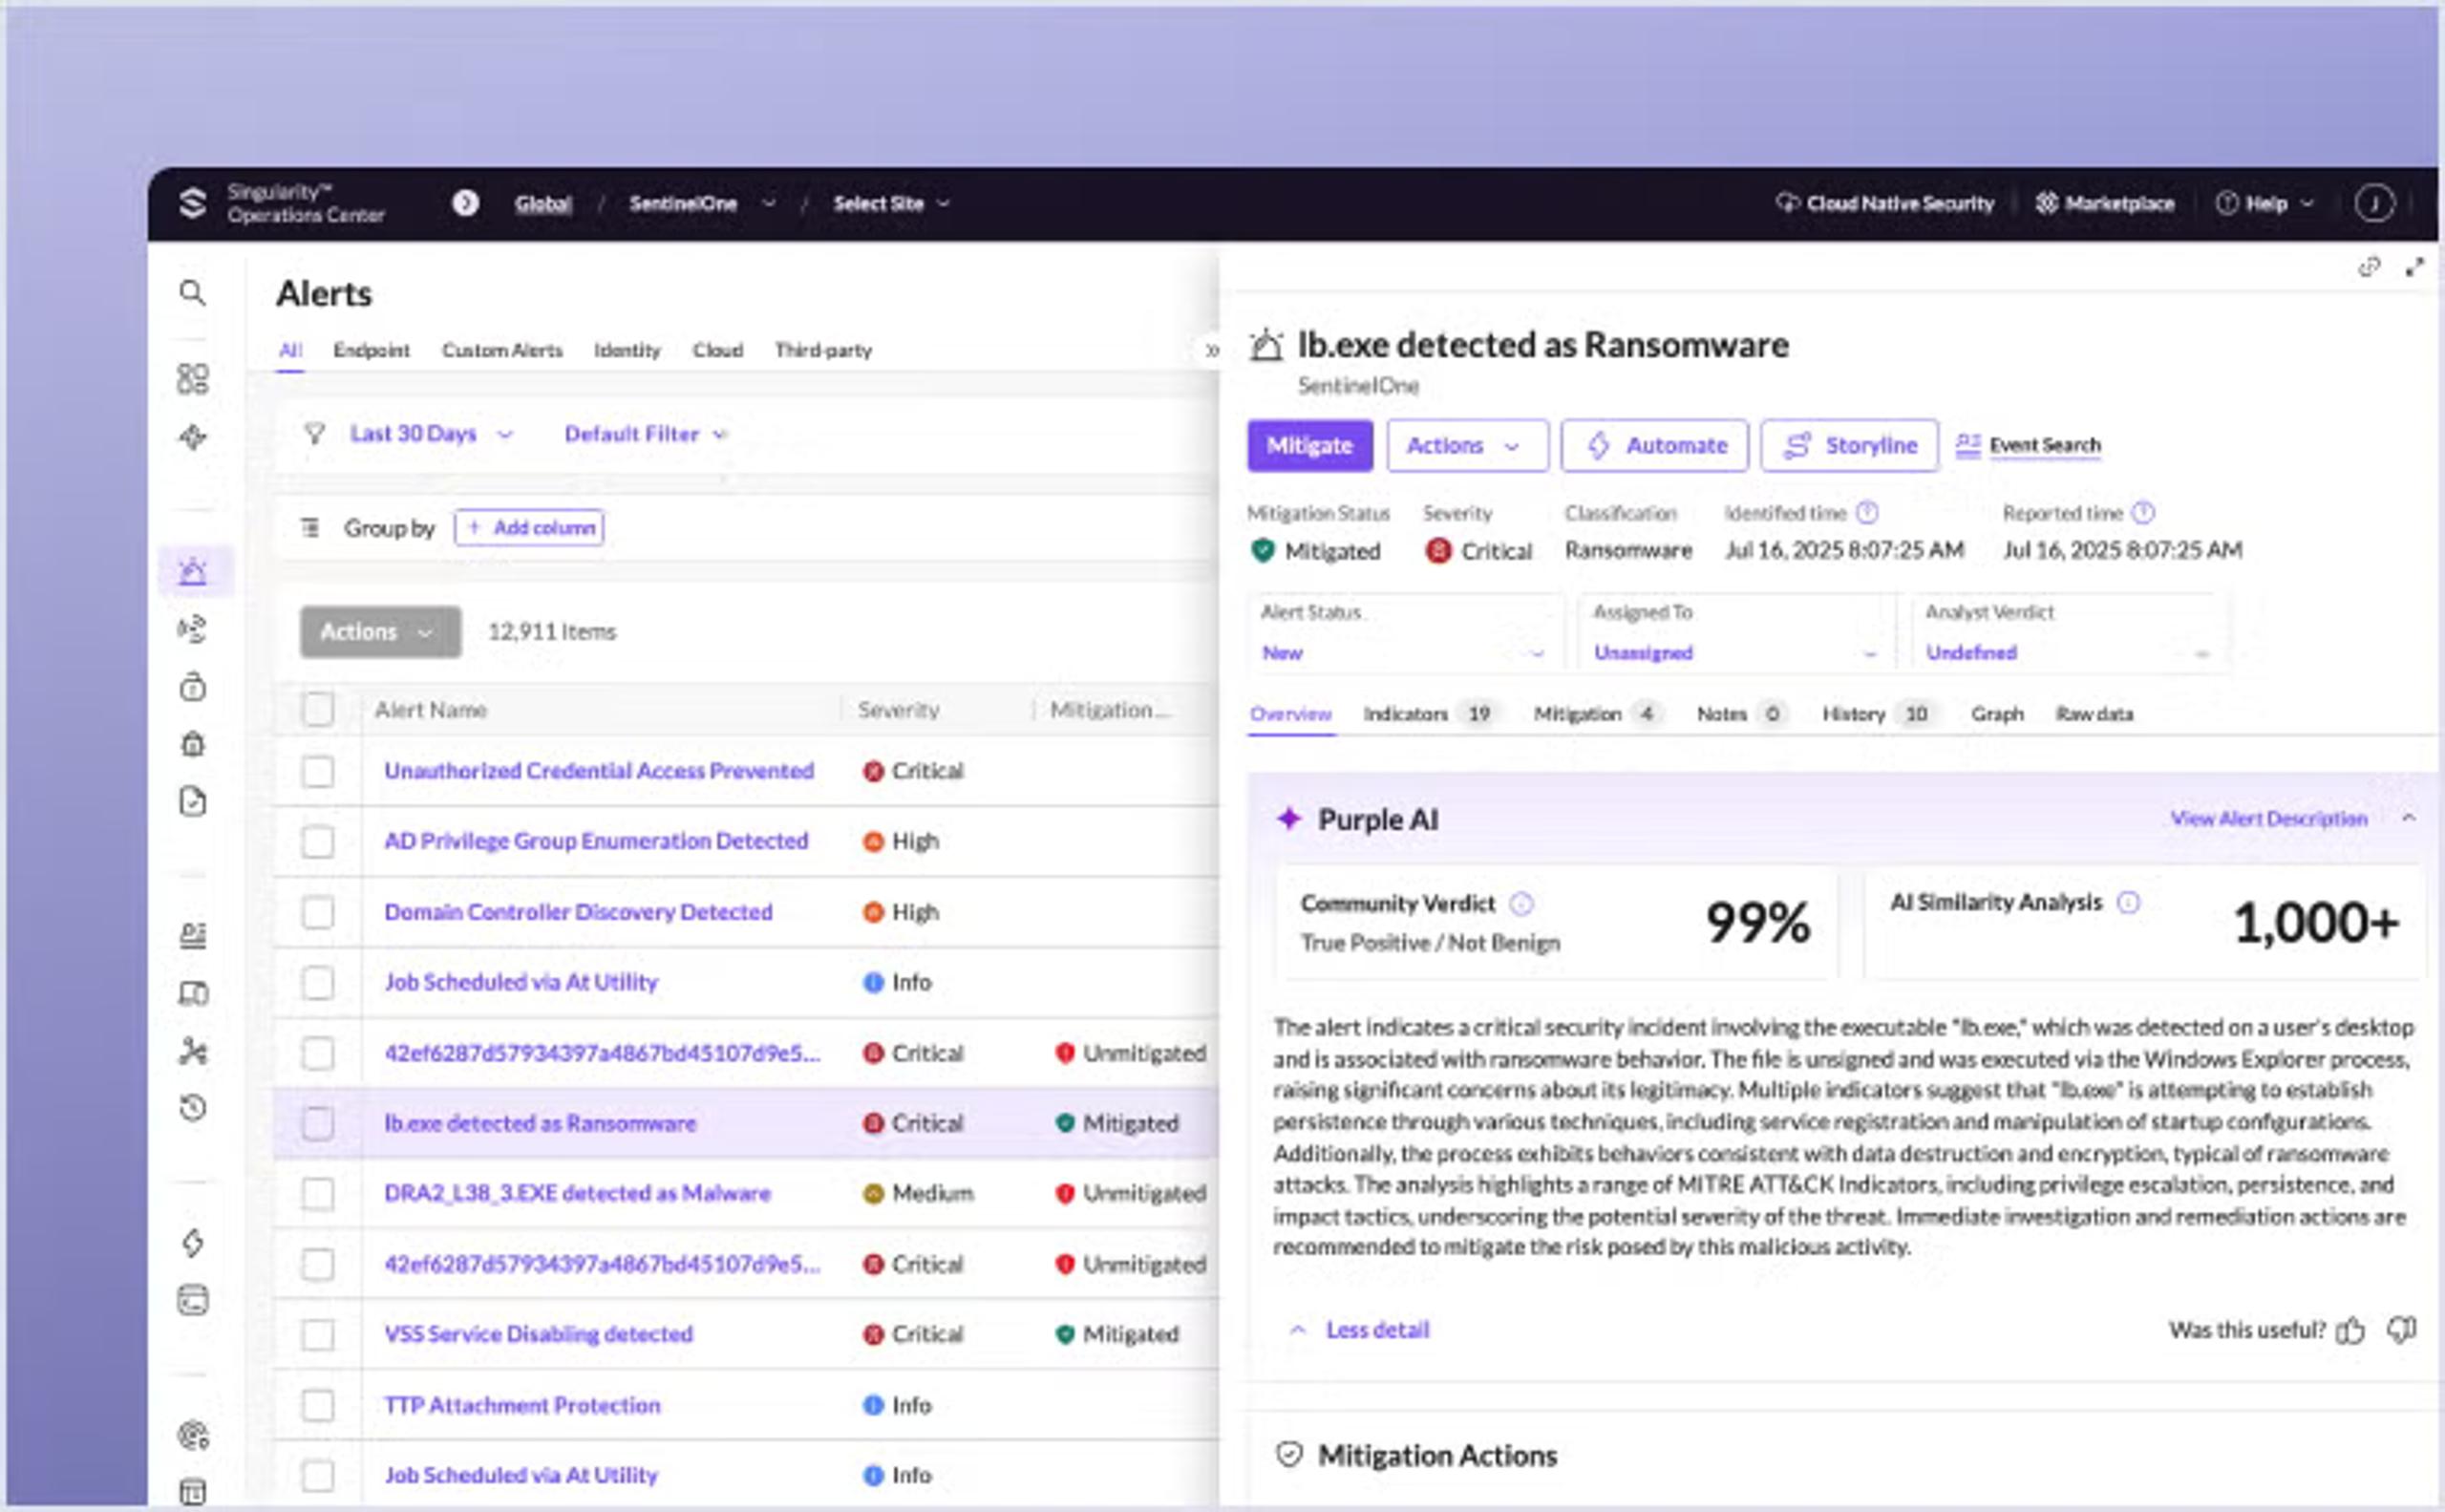
KI-gestützte Endpoint Detection and Response.
Fazit
Starke Endpoint Security ist für jede Organisation ein Muss. Ihren wahren Wert erkennt man oft erst, wenn es zu spät ist. Sensible Informationen sind eine Goldgrube für Cyberkriminelle, und es ist ihnen egal, auf welche Zugangspunkte sie abzielen oder wie sie eindringen. Jedes mit dem Internet verbundene Gerät oder jeder Einstiegspunkt kann als Endpunkt dienen. Aus diesem Grund ist es an der Zeit, Endpoint Security ernst zu nehmen.
Wenn Sie Hilfe benötigen, wenden Sie sich an SentinelOne. Wir unterstützen Sie und implementieren die besten Lösungen.
Entdecken Sie unvergleichlichen Endpunktschutz
Erfahren Sie, wie die KI-gestützte Endpunktsicherheit von SentinelOne Ihnen helfen kann, Cyber-Bedrohungen in Echtzeit zu verhindern, zu erkennen und darauf zu reagieren.
FAQs
Endpoint Security ist die Praxis, Geräte, die mit einem Netzwerk verbunden sind – wie Laptops, Smartphones, Server und IoT-Geräte – vor Malware, Ransomware und anderen Cyberangriffen zu schützen. Sie kombiniert Antivirus, Bedrohungserkennung, Gerätemanagement und Reaktionstools in einer einzigen Plattform. Durch die Überwachung jedes Endpunkts in Echtzeit und das Blockieren bösartiger Aktivitäten können Organisationen verhindern, dass sich Sicherheitsverletzungen über ihre Netzwerke ausbreiten.
Ein Endpoint ist jedes Gerät oder jede virtuelle Instanz, die mit einem Netzwerk verbunden ist und Daten senden oder empfangen kann. Beispiele sind Desktops, Laptops, Tablets, Smartphones, Server, Drucker, industrielle Steuerungssysteme und IoT-Geräte. Jeder Endpoint dient als potenzieller Ein- oder Austrittspunkt für Informationen und ist damit ein bevorzugtes Ziel für Angreifer, die sich ersten Zugriff auf Unternehmenssysteme verschaffen wollen.
Endpoints sind oft das schwächste Glied in einem Netzwerk und anfällig für Phishing, Malware und Zero-Day-Exploits. Ein einziges kompromittiertes Gerät kann Angreifern Zugriff auf sensible Daten geben oder die seitliche Ausbreitung von Ransomware ermöglichen. Endpoint Security schließt diese Lücken durch kontinuierliche Überwachung des Geräteverhaltens, Durchsetzung von Richtlinien und Isolierung von Bedrohungen, bevor sie kritische Server oder Datenspeicher erreichen, wodurch sowohl das Risiko von Sicherheitsverletzungen als auch die Kosten für die Behebung reduziert werden.
Achten Sie bei der Auswahl einer EPP auf Funktionen zur Bedrohungserkennung in Echtzeit, Verhaltensanalyse und automatisierten Reaktion. Prüfen Sie, ob Antivirus, EDR (Endpoint Detection and Response) und Gerätekontrolle integriert sind. Bewerten Sie die Auswirkungen auf die Performance der Endpoints, die einfache Bereitstellung und die zentrale Verwaltung. Lesen Sie hier unseren ausführlichen Leitfaden: How to Choose an EPP.
Endpoint Security Software schützt Geräte, indem sie Dateien und Prozesse auf bekannte Malware-Signaturen scannt, ungewöhnliches Verhalten beobachtet und verdächtige Netzwerkverbindungen blockiert. Sie nutzt Machine Learning und Threat Intelligence, um unbekannte Bedrohungen zu erkennen, kompromittierte Dateien unter Quarantäne zu stellen und bösartige Änderungen rückgängig zu machen. Falls Malware die Abwehrmaßnahmen umgeht, verfolgen EDR-Tools die Aktivitäten der Angreifer und unterstützen die Incident Response.
Endpoint-Security-Agenten werden auf jedem Gerät installiert und erfassen Telemetriedaten zu laufenden Prozessen, Dateiintegrität und Netzwerkverkehr. Eine zentrale Konsole analysiert diese Daten und gleicht sie mit Bedrohungsdatenbanken und Verhaltensmustern ab. Wenn eine Bedrohung erkannt wird, isoliert der Agent das Gerät, beendet bösartige Prozesse und benachrichtigt Administratoren. Kontinuierliche Updates gewährleisten Schutz vor neu entdeckten Schwachstellen und Malware-Varianten.
Endpoints sind Risiken durch Phishing-E-Mails, ungepatchte Software, schwache Passwörter und ungesichertes WLAN ausgesetzt. Malware wie Ransomware, Trojaner und Keylogger kann Schwachstellen ausnutzen, um Daten zu stehlen oder als Geisel zu halten. Auch Insider-Bedrohungen – ob versehentlich oder böswillig – gefährden Endpoints. Ohne robuste Endpoint Security können diese Risiken zu Datenschutzverletzungen, Dienstausfällen und regulatorischen Geldstrafen führen.
Ja. Moderne Endpoint-Security-Plattformen erweitern den Schutz über den Unternehmensperimeter hinaus auf jedes Gerät, überall. Agenten auf Remote-Laptops und mobilen Geräten setzen dieselben Richtlinien durch wie auf lokalen Rechnern, scannen nach Bedrohungen, verschlüsseln Daten und blockieren bösartige Verbindungen. Cloudbasierte Verwaltungskonsolen ermöglichen es IT-Teams, Vorfälle über verteilte Belegschaften hinweg zu überwachen und darauf zu reagieren.
Ein gängiges Beispiel ist eine Endpoint Protection Platform (EPP) wie SentinelOne Singularity XDR. Sie installiert Agenten auf Endpoints, um bösartige Dateien zu erkennen, verdächtiges Verhalten zu blockieren und ein automatisiertes Rollback von Ransomware-Verschlüsselung bereitzustellen. Die zentrale Konsole bietet Transparenz über alle Geräte, automatisiertes Threat Hunting und Behebung mit einem Klick, um Angriffe zu stoppen, bevor sie sich ausbreiten.
Endpoint-Security-Richtlinien sollten mindestens vierteljährlich überprüft und aktualisiert werden, um neuen Bedrohungen, Softwareänderungen und geschäftlichen Anforderungen Rechnung zu tragen. Kritische Updates – wie das Patchen einer Zero-Day-Schwachstelle oder das Verschärfen von Zugriffskontrollen – sollten sofort angewendet werden. Regelmäßige Richtlinienprüfungen stellen sicher, dass sich keine Ausnahmen ansammeln und dass Sicherheitskontrollen gegenüber sich weiterentwickelnden Angriffstechniken wirksam bleiben.
Endpoint-Sicherheit konzentriert sich auf die Absicherung einzelner Geräte mit proaktiven Maßnahmen wie Bedrohungserkennung und -behebung. Netzwerksicherheit konzentriert sich auf die Absicherung des Netzwerks selbst und scannt den Datenverkehr, der zwischen Systemen und Geräten fließt. Beide sind nützlich, aber Endpoint-Sicherheit legt den Schwerpunkt auf die Integrität jedes einzelnen Geräts, um gezielte und ausgefeilte Angriffe zu verhindern.
Antivirus konzentriert sich auf die Erkennung und Entfernung bekannter Malware mithilfe von Signaturdatenbanken und heuristischen Scans. Endpoint Security ist umfassender: Sie umfasst Antivirus, aber auch Verhaltensüberwachung in Echtzeit, Gerätekontrolle, Patch-Management, Threat Intelligence und Incident Response. Während Antivirus bekannte Bedrohungen behandelt, verteidigen Endpoint-Security-Plattformen gegen Zero-Day-Angriffe und bieten Tools zur Untersuchung und Behebung von Sicherheitsverletzungen.
Endpoint-Sicherheit der nächsten Generation geht über die signaturbasierte Erkennung hinaus, indem sie maschinelles Lernen, Verhaltensanalyse und Threat Intelligence nutzt, um Zero-Day-Exploits und dateilose Angriffe zu erkennen. Sie integriert EDR-Funktionen für kontinuierliche Überwachung und automatisierte Reaktion. Mit cloudbasierter Analytik und Orchestrierung passt sie sich schnell an neue Bedrohungen an und reduziert den manuellen Aufwand für Incident-Untersuchungen.
Endpoints werden am häufigsten durch Ransomware-Angriffe, Zero-Day-Angriffe, Phishing und Insider-Bedrohungen angegriffen. Angreifer setzen außerdem dateilose Malware und Social-Engineering-Techniken ein, um herkömmliche Abwehrmaßnahmen zu umgehen. Mit einer robusten Endpoint-Security-Lösung können Sie verdächtige Aktivitäten frühzeitig erkennen, fortgeschrittene Eindringversuche blockieren und die Beeinträchtigung des Betriebs Ihrer Organisation minimieren.
Ja. Neue Endpoint-Security-Lösungen bieten erweiterten fortschrittlichen Schutz aus On-Premises-Umgebungen heraus und ermöglichen sicheren Remote-Zugriff sowie Bedrohungsüberwachung in Echtzeit. Unabhängig davon, ob Ihre Mitarbeiter von zu Hause oder unterwegs arbeiten, überwachen diese Lösungen die Geräteaktivität, verhindern bösartige Prozesse und setzen die Einhaltung organisatorischer Sicherheitsrichtlinien durch, wodurch konsistenter Schutz für verteilte Belegschaften geboten wird.
Endpoint-Security-Richtlinien müssen regelmäßig aktualisiert werden – mindestens vierteljährlich oder bei wesentlichen Änderungen. Bedrohungslandschaften verändern sich schnell, und neue Exploits werden fortlaufend entwickelt. Regelmäßige Updates stellen sicher, dass Ihre Abwehrmaßnahmen mit den neuesten Best Practices, Compliance-Anforderungen und technologischen Innovationen aktuell bleiben, sodass Sie Schwachstellen proaktiv schließen können, bevor sie zu ernsthaften Bedrohungen werden.
Mehr erfahren über Endpoint-Sicherheit
Endpoint-Sicherheit, die Bedrohungen mit höherer Geschwindigkeit und in größerem Maßstab stoppt, als es menschlich möglich ist.
Eine intelligente Plattform für überlegene Transparenz sowie unternehmensweite Prävention, Erkennung und Reaktion über Ihre gesamte Angriffsfläche hinweg – von Endpoints und Servern bis hin zu Mobilgeräten.
