
Die 15 größten Cloud-Sicherheitsschwachstellen
Cloud-Sicherheitsschwachstellen können schwerwiegende Folgen haben. Von falsch konfigurierten Cloud-Ressourcen bis zu nicht behobenen Schwachstellen: Angreifer können sie ausnutzen, sensible Daten kompromittieren und Geschäftsabläufe stören.

Was sind Cloud-Sicherheitsschwachstellen?
Cloud-Sicherheitsschwachstellen sind Versäumnisse oder Lücken in Ihrer Cloud-Infrastruktur. Angreifer können sie ausnutzen, um sich unbefugten Zugriff auf die Ressourcen Ihres Unternehmens zu verschaffen.
Die größten Cloud-Sicherheitsschwachstellen im Jahr 2025 sind:
- Fehlkonfigurationen in der Cloud-Sicherheit, die zu den häufigsten Ursachen von Datenschutzverletzungen zählen
- Die Nutzung von Shadow IT durch Mitarbeitende und Sicherheitsteams, die erhebliche Herausforderungen mit sich bringt und die Übertragung von Daten zwischen privaten Speichern und SaaS-Anwendungen erleichtert
- Unsichere APIs und Schnittstellen, die Microservices miteinander verbinden. Hinzu kommen fehlende Zugriffskontrollen und Ratenbegrenzungen.
- Zero-Day-Schwachstellen, die auf mehreren Ebenen von Cloud-Anwendungen, -Systemen und -Diensten auftreten können.
- Mangelnde Transparenz und unzureichendes Zugriffsmanagement, die Sicherheitsrisiken in allen Bereichen erhöhen können
- Böswillige Insider, die sensible Daten möglicherweise gezielt an Außenstehende weitergeben oder verkaufen.
82 % der Datenschutzverletzungen betreffen in der Cloud gespeicherte Daten. 70 % der Unternehmen betreiben ihre Workloads in der Public Cloud. Unternehmen müssen Kontrollen einführen, um Risiken zu überwachen und Cloud-Sicherheitsschwachstellen zu beheben. In diesem Leitfaden untersuchen wir die verschiedenen Arten von Cloud-Sicherheitsschwachstellen und weitere Herausforderungen im Detail.
Risiken durch Cloud-Sicherheitsschwachstellen
Cloud-Sicherheitsschwachstellen können Unternehmen erheblich schaden. Sie eröffnen Cyberkriminellen einen Weg in Ihre Cloud-Umgebung. Welche Folgen kann das haben?
Datenschutzverletzungen – Unbefugte erhalten Zugriff auf vertrauliche Informationen wie Kundendaten oder geschütztes Unternehmenswissen. Die Folgen: hohe finanzielle Verluste und ein beschädigter Ruf.
Betriebsstörungen – Ihre Geschäftsabläufe geraten ins Stocken. Ein Denial-of-Service-Angriff (DoS) etwa kann Ihre Cloud-Dienste lahmlegen, den Betrieb unterbrechen und hohe Kosten verursachen.
Compliance-Verstöße – Viele Branchen unterliegen strengen Datenschutzvorschriften. Eine durch eine Schwachstelle verursachte Datenschutzverletzung kann zu Verstößen gegen diese Vorschriften, hohen Bußgeldern und rechtlichen Problemen führen.
Vertrauensverlust – Ein Cybersecurity-Vorfall kann Vertrauen zerstören. Ist Ihre Sicherheitslage beeinträchtigt, lässt sich das Vertrauen von Kunden und Stakeholdern nur schwer zurückgewinnen.
Finanzielle Verluste – Die finanziellen Folgen einer ausgenutzten Schwachstelle können enorm sein. Zu unmittelbaren Verlusten durch Betriebsunterbrechungen oder gestohlene Daten kommen Kosten für die Behebung, Rechtskosten, Bußgelder und Umsatzeinbußen durch einen beschädigten Ruf hinzu.
Angesichts der schwerwiegenden Risiken durch Cloud-Sicherheitsschwachstellen müssen Unternehmen der Cloud-Sicherheit Priorität einräumen und ihre Cloud-Umgebungen regelmäßig auf Schwachstellen prüfen. In den folgenden Abschnitten betrachten wir die 13 wichtigsten Cloud-Sicherheitsschwachstellen, die Unternehmen kennen müssen.
Die 15 größten Cloud-Sicherheitsschwachstellen
Sehen wir uns einige der häufigsten Cloud-Sicherheitsschwachstellen an.
Hier sind die 15 häufigsten Cloud-Sicherheitsschwachstellen:
1. Cloud-Fehlkonfigurationen
Cloud-Fehlkonfigurationen entstehen, wenn Einstellungen für Cloud-Ressourcen und -Dienste nicht korrekt sind. Sie können unbeabsichtigt unbefugten Zugriff gewähren oder manipuliert werden. Eine häufige Cloud-Sicherheitsschwachstelle sind zu weit gefasste Zugriffsberechtigungen. Weitere Beispiele sind unsichere Speicher-Buckets, schwache oder fehlende Verschlüsselung, falsch konfigurierte Firewalls sowie fehlende oder deaktivierte Protokollierung und Überwachung der Cloud-Sicherheit.
2. Unsichere APIs
Unsichere APIs in der Cloud weisen Fehler oder Schwächen in Anwendungen auf. Ursachen können unsichere Programmierpraktiken, mangelhafte Sicherheitskonfigurationen oder fehlende Verfahren zur API-Authentifizierung sein. Häufige API-Schwachstellen in der Cloud sind die übermäßige Offenlegung von Daten, fehlerhafte Authentifizierung, Injection-Schwachstellen und fehlende Ratenbegrenzungen. Auch APIs, die Eingaben von externen APIs oder Diensten nicht ausreichend validieren, sind ein Risiko.
3. IAM-Probleme
Probleme beim Identitäts- und Zugriffsmanagement (IAM) in der Cloud können durch Schwierigkeiten bei der Verwaltung von Benutzerzugriffen entstehen. Die Einhaltung von Vorschriften über mehrere Cloud-Umgebungen hinweg kann zur Herausforderung werden. Weitere häufige IAM-Probleme sind uneinheitliche Sicherheitsrichtlinien, fehlende zentrale Übersichten und eine aufwendige Verwaltung des Benutzerlebenszyklus. Hinzu kommen schwache Passwortrichtlinien, Schwierigkeiten bei der Integration von IAM in verschiedene Cloud-Anwendungen und -Dienste, zu viele IAM-Rollen und Probleme beim kontoübergreifenden Zugriff.
4. Shadow IT
Shadow IT bezeichnet Anwendungen und Prozesse, die Mitarbeitende ohne offizielle Genehmigung des Unternehmens nutzen. Diese Arbeitsabläufe können herkömmliche Sicherheitsprotokolle umgehen, gegen Compliance-Richtlinien verstoßen und Datenschutzverletzungen verursachen. Shadow IT umfasst nicht genehmigte Software. Dazu können auch Anwendungen mit Malware gehören, die Datenverluste oder Datenabfluss verursachen.
5. Kontoübernahme
Bei einer Kontoübernahme verschaffen sich Angreifer Zugriff auf Ihr Cloud-Konto. Dabei werden Zugangsdaten gestohlen und Dienste gestört. Ein kompromittiertes Konto kann genutzt werden, um Berechtigungen auszuweiten und auf weitere Cloud-Ressourcen und Konten zuzugreifen. Kontoübernahmen können durch Phishing, Social Engineering, Vishing und andere Methoden erfolgen. Einen festen Angriffsweg gibt es nicht.
6. Böswillige Insider
Böswillige Insider sind Beschäftigte oder autorisierte Nutzer, die ihre Zugriffsrechte absichtlich missbrauchen, um dem Unternehmen zu schaden. Sie können sensible Daten stehlen, Betriebsabläufe stören oder vertrauliche Informationen an Wettbewerber verkaufen. Diese Bedrohungen sind besonders gefährlich, weil Insider bereits über legitime Zugriffsrechte verfügen und die internen Systeme kennen. Typische Warnsignale sind ungewöhnliche Datendownloads, Zugriffe auf Systeme außerhalb ihres Aufgabenbereichs und Arbeit zu ungewöhnlichen Zeiten. Insider-Angriffe können zum Diebstahl geistigen Eigentums, zu Verletzungen des Schutzes von Kundendaten und zu Verstößen gegen gesetzliche Vorschriften führen.
7. Datenverlust
Datenverlust in Cloud-Umgebungen kann durch versehentliches Löschen, Systemausfälle oder Cyberangriffe entstehen. Unternehmen können wichtige Geschäftsinformationen, Kundendaten und Betriebsdaten dauerhaft verlieren. Unzureichende Backup-Strategien, mangelhafte Wiederherstellungspläne und fehlende Datenversionierung tragen zu solchen Vorfällen bei. Viele Datenverluste gehen auf menschliche Fehler zurück, etwa falsch konfigurierte Speichereinstellungen oder den unsachgemäßen Umgang mit Dateien. Wenn Daten nicht wiederhergestellt werden können, drohen Unternehmen Betriebsunterbrechungen, Compliance-Sanktionen und Reputationsschäden.
8. Anfällige Abhängigkeiten
Schwachstellenbehaftete Abhängigkeiten sind Bibliotheken, Frameworks und Komponenten von Drittanbietern mit bekannten Sicherheitslücken. Cloud-Anwendungen nutzen oft zahlreiche externe Pakete, die ausnutzbare Schwachstellen enthalten können. Angreifer können diese Schwachstellen ausnutzen, um sich unbefugten Zugriff zu verschaffen oder Schadcode auszuführen. Für Unternehmen ist es schwierig, Updates für Abhängigkeiten nachzuverfolgen und Sicherheitspatches in komplexen Cloud-Infrastrukturen zu verwalten. Veraltete Komponenten schaffen Einfallstore für Angreifer und können zu weitreichenden Kompromittierungen von Systemen führen.
9. Advanced Persistent Threats (APTs)
Advanced Persistent Threats sind ausgefeilte, langfristig angelegte Cyberangriffe, bei denen Angreifer unbefugt Zugriff erlangen und lange unentdeckt bleiben. APT-Gruppen haben es oft auf wertvolle Daten und geistiges Eigentum abgesehen. Dafür kundschaften sie ihre Ziele geduldig aus und gehen unbemerkt vor. Diese Angriffe nutzen mehrere Angriffsvektoren, eigens entwickelte Malware und Social-Engineering-Taktiken. Cloud-Umgebungen sind wegen ihrer zentralen Datenspeicherung und vernetzten Systeme attraktive Ziele. APTs können über Monate oder Jahre hinweg massive Datenlecks, Spionage und finanzielle Verluste verursachen.
10. Risiken in der Software-Lieferkette
Risiken für die Software-Lieferkette entstehen, wenn Schadcode in vertrauenswürdige Entwicklungstools, Bibliotheken oder Bereitstellungsprozesse eingeschleust wird. Angreifer nehmen Softwareanbieter und Vertriebskanäle ins Visier, um gleichzeitig mehrere Unternehmen zu erreichen. Kompromittierte Updates, infizierte Entwicklungsumgebungen und manipulierte Open-Source-Pakete schaffen weitreichende Sicherheitslücken. Cloud-native-Anwendungen sind stark von externen Komponenten abhängig und daher anfällig für Angriffe auf die Software-Lieferkette. Unternehmen können unwissentlich kompromittierte Software einsetzen, die Hintertüren und Sicherheitslücken schafft.
11. Denial-of-Service-Angriffe (DoS)
Denial-of-Service-Angriffe überlasten Cloud-Ressourcen und -Dienste, sodass berechtigte Nutzer nicht mehr darauf zugreifen können. Angreifer überfluten Netzwerke mit Datenverkehr, beanspruchen Compute-Ressourcen oder nutzen Schwachstellen in Anwendungen aus, um Systemabstürze auszulösen. Cloud-Infrastrukturen sind sowohl traditionellen DDoS-Angriffen als auch Angriffen auf Anwendungsebene ausgesetzt, die gezielt einzelne Dienste treffen. Diese Vorfälle führen zu Dienstausfällen, Umsatzeinbußen und unzufriedenen Kunden. Unternehmen brauchen zuverlässige Überwachung, Verkehrsfilterung und Pläne für die Reaktion auf Sicherheitsvorfälle, um die Auswirkungen von DoS-Angriffen zu begrenzen.
12. Zero-Day-Schwachstellen
Zero-Day-Schwachstellen sind bisher unbekannte Sicherheitslücken, für die keine Patches oder Korrekturen verfügbar sind. Angreifer können sie ausnutzen, bevor Anbieter davon erfahren und Sicherheitsupdates entwickeln. Cloud-Plattformen und Anwendungen bleiben gefährdet, bis Patches veröffentlicht und eingespielt werden. Zero-Day-Exploits erzielen auf Schwarzmärkten oft hohe Preise und werden für gezielte Angriffe auf besonders wertvolle Organisationen eingesetzt. Zwischen der Entdeckung einer Schwachstelle und dem Einspielen eines Patches entsteht ein kritisches Zeitfenster, in dem Systeme angreifbar bleiben.
13. Nicht verwaltete mobile Geräte (BYOD)
Nicht verwaltete mobile Geräte sind private Smartphones, Tablets und Laptops, mit denen Mitarbeitende ohne angemessene Sicherheitskontrolle auf Cloud-Ressourcen zugreifen. Diese BYOD-Geräte können Angreifern als Einfallstor dienen, da sie nicht den Sicherheitskontrollen und der Überwachung des Unternehmens unterliegen. Daten können abfließen, wenn vertrauliche Informationen auf privaten Geräten gespeichert oder über ungesicherte Netzwerke übertragen werden. Zu den häufigen Risiken zählen veraltete Betriebssysteme, schwache Passwörter, schädliche Apps und verlorene oder gestohlene Geräte, die weiterhin Zugriff auf Unternehmensdaten haben.
14. Unzureichende Protokollierung und Überwachung
Unzureichende Protokollierung und Überwachung bedeuten, dass Benutzeraktivitäten, Systemereignisse und Sicherheitsvorfälle in Ihrer Cloud-Umgebung nicht angemessen erfasst werden. Ohne ausreichende Protokolle können Sie verdächtiges Verhalten nicht erkennen oder Sicherheitsverletzungen untersuchen, wenn sie auftreten. Mangelhafte Überwachung führt zu verzögerten Reaktionen auf Sicherheitsvorfälle, unentdeckten Angriffsvektoren und Verstößen gegen Compliance-Vorgaben. Möglicherweise entgehen Ihnen kritische Alerts zu unbefugten Zugriffsversuchen, Datenexfiltration, Konfigurationsänderungen und Systemausfällen, deren frühzeitige Erkennung schwerwiegende Sicherheitsvorfälle verhindern könnte.
15. Mangelnde Transparenz und unzureichende Cloud-Einführung
Mangelnde Transparenz bedeutet, dass Sie Ihre Cloud-Infrastruktur, Anwendungen und Datenflüsse über verschiedene Umgebungen hinweg nur eingeschränkt überblicken. Eine unzureichende Cloud-Einführung liegt vor, wenn Unternehmen ohne angemessene Planung, Schulungen oder Governance-Rahmenbedingungen in die Cloud migrieren. Dabei können Schatten-Cloud-Deployments, unkontrollierte Ausgaben und uneinheitliche Sicherheitsrichtlinien auf verschiedenen Cloud-Plattformen zum Problem werden. Diese Probleme führen zu Compliance-Lücken, ineffizienten Abläufen und erhöhten Sicherheitsrisiken durch unbekannte oder unzureichend verwaltete Cloud-Ressourcen.

CNAPP-Einkaufsführer
Erfahren Sie alles, was Sie wissen müssen, um die richtige Cloud-Native Application Protection Platform für Ihr Unternehmen zu finden.
Beispiele für reale Angriffe
Hier sind einige Beispiele für reale Angriffe:
- Der Angriff auf die Software-Lieferkette von SolarWinds im Jahr 2020 zeigte, wie Angreifer Software-Updates ausnutzen können. Sie schleusten Schadcode ein und verteilten die Software an Tausende Kunden. So erhielten sie Zugriff auf deren Systeme.
- Der Ransomware-Angriff auf Colonial Pipeline im Jahr 2021 zeigte, wie Angreifer veraltete VPN-Systeme ausnutzen können. Sie legten die Pipeline lahm, verursachten Kraftstoffengpässe und trugen schließlich zu Preisanstiegen im Südosten der USA bei.
- Beim Angriff auf MOVEit Transfer wurde eine Zero-Day-Schwachstelle ausgenutzt . Dies führte zu zahlreichen Datenschutzverletzungen bei Organisationen weltweit. Betroffen waren unter anderem die University of Rochester, British Airways und BBC News.
- Mangelhafte API-Sicherheit führte 2022 zum Datenleck bei Opus. Angreifer nutzten eine API-Schwachstelle aus und entwendeten personenbezogene Daten.
- Ein weiteres Beispiel ist der Sicherheitsvorfall bei LastPass im Jahr 2022. Er zeigte, welche Folgen unzureichende Passwortsicherheit haben kann. Der Angriff machte deutlich, dass auch Passwortmanager nicht vor Cyberangriffen gefeit sind und strengere Sicherheitsmaßnahmen nötig sind.
Warum sind Cloud-Umgebungen anfällig?
Cloud-Umgebungen sind wegen mangelnder Transparenz anfällig für Sicherheitslücken. Cloud-Anbieter berücksichtigen Sicherheit weder bei der Konzeption noch standardmäßig. Heutzutage teilen und streamen alle Inhalte in der Cloud. Und wenn Sie mit mehreren Ökosystemen arbeiten, kann es schwierig sein, Informationsflüsse und getrennte Datensilos im Blick zu behalten. Dann brauchen wir für unterschiedliche Cloud-Umgebungen unterschiedliche Sicherheitskontrollen. Bei einem Anbieter können Fehlkonfigurationen leichter auftreten als bei einem anderen. Und wenn Sie mit mehreren Anbietern arbeiten, wird es schwierig, den Überblick zu behalten.
CSPs stellen ihren Kunden zudem zahlreiche APIs bereit, die sich einfach nutzen lassen. Sind sie jedoch nicht richtig eingerichtet, können Hacker sie ausnutzen. Viele Nutzer verwenden außerdem schwache Passwörter und kennen die bewährten Verfahren für Cyberhygiene in der Cloud nicht. Sie können leicht Opfer von Phishing, Spyware und Social Engineering werden. Kompromittierte Zugangsdaten von Kunden verschaffen Unbefugten Zugriff auf deren Cloud-Konten. Böswillige Insider mit Datenzugriff sind unberechenbare Bedrohungen. Sie treten unerwartet auf und Sie können sich nicht auf sie vorbereiten. Cyberkriminelle sind zudem darauf aus, Schaden anzurichten, und agieren in Gruppen. Sie kommunizieren über die Cloud und können groß angelegte Angriffe starten. Die Cloud wird auch für den Betrieb von Unternehmen und globalen Organisationen genutzt, was diese naturgemäß zu verwundbaren Zielen macht.
Schwachstellen nach Cloud-Typ
Je nach Cloud-Typ können unterschiedliche Schwachstellen auftreten:
Schwachstellen in der Public Cloud
Public Clouds werden in einer gemeinsam genutzten Umgebung betrieben; deshalb bestehen stets erhöhte Sicherheitsrisiken und mehr Schwachstellen. Sie nutzen dieselben physischen Server, Netzwerke und Speicherressourcen wie andere Organisationen, wodurch immer die Gefahr eines Datenabflusses besteht. Daher zielen viele Angriffe auf Fehlkonfigurationen in der Cloud ab, da Angreifer gemeinsam genutzte Einstellungen ausnutzen können, durch die Unternehmensdaten zu weitreichend freigegeben werden. Bei Public Clouds liegt ein Großteil der Infrastruktursicherheit in der Hand Ihres Anbieters, doch die Sicherheit Ihrer Anwendungen in der gemeinsam genutzten Umgebung bleibt Ihre Verantwortung. Zu den Schwachstellen zählen Defizite beim Identitätsmanagement, unsichere APIs und unzureichende Maßnahmen zur Datenverschlüsselung. Hinzu kommen Probleme beim Compliance-Management.
Schwachstellen in der Private Cloud
Private Umgebungen bieten eine dedizierte Infrastruktur ohne die Schwachstellen einer gemeinsam genutzten Lösung. Eine dedizierte Lösung bedeutet jedoch auch: Wenn bei der Wartung und Absicherung aller Ebenen etwas schiefläuft, liegt die Verantwortung bei Ihnen. Fehlkonfigurationen können in allen Bereichen einer Private Cloud erhebliche Schwachstellen schaffen. Zu den häufigen Schwachstellen zählen daher schlecht verwaltete Konten und unsichere Entwicklungspraktiken. Werden beispielsweise Sicherheitsupdates nicht eingespielt, können Schwachstellen zu lange bestehen bleiben. Wer auf Sicherheitsaudits verzichtet, riskiert eine unzureichende Überwachung. Mangelndes Verständnis der Sicherheitsoptionen kann dazu führen, dass einem Unternehmen intern geschulte Fachkräfte fehlen. Da Ihre Private Cloud von Ihrem eigenen Personal verwaltet wird, besteht zudem das interne Risiko, dass Mitarbeitende über uneingeschränkten administrativen Zugriff verfügen.
Schwachstellen in der Hybrid Cloud
Hybrid Clouds schaffen Schwachstellen, indem sie die Angriffsfläche vergrößern; eine Hybrid Cloud umfasst private und öffentliche Komponenten sowie Verbindungen zwischen den einzelnen Ebenen. Dabei kann die Sichtbarkeit zum Problem werden. Wenn Nutzer Sicherheitsvorfälle in einer überwiegend privaten Cloud nicht erkennen können, können Daten kompromittiert werden. Erfolgt die Verbindung zwischen den Clouds über unsichere APIs oder nicht validierte Zugriffspfade, kann es zu Verzögerungen kommen, die Hacker ausnutzen, bevor jemand bemerkt, was geschieht. Hinzu kommen Schwachstellen bei Identitäten und Zugriffsrechten, da Sie Berechtigungen, Nutzer und Identitäten über mehrere Cloud-Umgebungen hinweg verwalten.
So erkennen Sie Cloud-Schwachstellen
Prüfen Sie zunächst Ihre Cloud-Sicherheitsrichtlinien, um Schwachstellen zu erkennen. Bewerten Sie Ihre bestehende Infrastruktur und suchen Sie nach Lücken. Ihre Richtlinien können unklare Bereiche oder übersehene Zonen aufzeigen. Mit Tools zur Überwachung des Cloud-Datenverkehrs erkennen Sie Anomalien in Echtzeit.
Die Erkennung von Schwachstellen ist ein zentraler Baustein Ihrer Cloud-nativen Sicherheitsstrategie. Es gibt viele Cloud Security Posture Management (CSPM)-Tools, mit denen Sie Cloud-Schwachstellen sofort erkennen. Sie überwachen Cloud-Infrastrukturen kontinuierlich und unterstützen die Umsetzung bewährter Sicherheitspraktiken.
Nutzen Sie auch aktuelle Verfahren, um Cloud-Schwachstellen zu erkennen. Dazu zählen Static and Dynamic Application Security Testing (SAST), Infrastructure as Code (IaC) Scanning sowie Container- und Image-Scanning. Berücksichtigen Sie bei der Auswahl der besten Cloud-Sicherheitslösungen zudem die Größe, den Umfang und die individuellen Sicherheitsanforderungen Ihres Unternehmens. Schwachstellen sind nicht gleich: Jede birgt ein anderes Risiko.
Bewährte Maßnahmen zur Behebung von Schwachstellen
Mit den folgenden bewährten Praktiken für Cloud-Sicherheit können Sie Schwachstellen beheben:
- Beschränken Sie unbefugten Zugriff auf Ihre Cloud-Ressourcen durch Identitäts- und Zugriffsmanagement. Verschlüsseln Sie Daten stets bei der Übertragung und im Ruhezustand.
- Sichern Sie Ihre Daten regelmäßig und vergeben Sie nur die mindestens erforderlichen Zugriffsrechte. Bauen Sie eine Zero-Trust-Architektur für Ihre Cloud auf und härten Sie Ihre Netzwerksicherheit. Klären Sie Ihre Compliance-Anforderungen, beheben Sie Richtlinienverstöße und schließen Sie Lücken in Ihren bestehenden Richtlinien.
- Verwalten Sie Patches konsequent und aktualisieren Sie Software und Firmware. Prüfen Sie außerdem die Sicherheitspraktiken Ihres Cloud-Anbieters und stellen Sie sicher, dass sie Branchenstandards erfüllen. Schützen Sie Ihre Container und Workloads und überwachen Sie Cloud-Bedrohungen kontinuierlich. Spielen Sie regelmäßig Patches ein und führen Sie Cloud-Sicherheitsaudits durch.
- Stärken Sie Ihre Richtlinien zur Data Governance und konsolidieren Sie Ihre Cloud-Sicherheitsprodukte, um Silos abzubauen. Erstellen Sie außerdem einen Plan zur Reaktion auf Sicherheitsvorfälle und führen Sie regelmäßig Penetrationstests durch.
- Aktivieren Sie Multi-Faktor-Authentifizierung (MFA) und begrenzen Sie die Anfragerate Ihrer APIs. Prüfen Sie API-Konfigurationen und beheben Sie Fehlkonfigurationen. Schulen Sie Ihre Mitarbeitenden in aktuellen Cloud-Sicherheitspraktiken, damit sie auf Angriffe vorbereitet sind.
Wie unterstützt SentinelOne bei Cloud-Schwachstellen?
SentinelOne bietet verschiedene Cloud-Sicherheitsprodukte zur Behebung von Cloud-Schwachstellen. Singularity™ Cloud Security von SentinelOne ist die umfassendste und am stärksten integrierte CNAPP-Plattform auf dem Markt. Das CNAPP von SentinelOne kann Cloud-Berechtigungen verwalten. Es kann Berechtigungen einschränken und die Offenlegung von Secrets verhindern. Sie können bis zu 750+ verschiedene Arten von Secrets erkennen. Cloud Detection and Response (CDR) liefert vollständige forensische Telemetriedaten. Sie erhalten außerdem Incident Response durch Experten und eine vorgefertigte, anpassbare Bibliothek mit Erkennungsregeln. Sie können die Einhaltung von mehr als 30 Frameworks wie CIS, SOC 2, NIST, ISO27K, MITRE und weiteren sicherstellen. Der eBPF-Agent hat keine Kernel-Abhängigkeiten und sorgt für Geschwindigkeit und Verfügbarkeit. Mit mehreren eigenständigen, KI-gestützten Erkennungs-Engines können Sie Cryptominer, dateilose Angriffe und Container-Drift erkennen. SentinelOne kann verschiedene Cloud-Sicherheitsbedrohungen wie Shadow IT, Malware, Phishing, Ransomware, Social-Engineering-Bedrohungen und weitere bekämpfen.
Die agentenlose CNAPP von SentinelOne umfasst Sicherheitsfunktionen wie Kubernetes Security Posture Management (KSPM), Cloud Security Posture Management (CSPM), External Attack and Surface Management (EASM), Secrets Scanning, IaC Scanning, SaaS Security Posture Management (SSPM), Cloud Detection and Response (CDR), AI Security Posture Management (AI-SPM) und weitere. Die Offensive Security Engine™ von SentinelOne kann Schwachstellen aufdecken und beheben, bevor Angreifer zuschlagen. Verified Exploit Paths™ und fortschrittliche Angriffssimulationen helfen, verborgene Risiken in Cloud-Umgebungen zu erkennen. SentinelOne unterstützt Sie außerdem bei internen und externen Cloud-Sicherheitsaudits.
Cloud Security Posture Management (CSPM) von SentinelOne unterstützt eine agentenlose Bereitstellung in wenigen Minuten. Sie können die Compliance prüfen und Fehlkonfigurationen beseitigen. Wenn Sie eine Zero-Trust-Sicherheitsarchitektur aufbauen und das Prinzip der geringsten Berechtigungen für alle Cloud-Konten durchsetzen möchten, unterstützt SentinelOne Sie dabei. SentinelOne kann bewährte DevSecOps-Praktiken in Ihrem Unternehmen umsetzen und Shift-Left-Sicherheitstests durchsetzen. Sie können Schwachstellen agentenlos scannen und benutzerdefinierte Regeln nutzen. SentinelOne behebt auch Probleme bei Cloud-Repositories, Container-Registries, Images und IaC-Vorlagen.
Singularity™ Cloud Workload Security ist die am besten bewertete CWPP. Sie schützt Server, Cloud-VMs und Container in Multi-Cloud-Umgebungen. Sie können Bedrohungen aufspüren, Untersuchungen beschleunigen, Threat Hunting betreiben und Analysten Workload-Telemetrie bereitstellen. Auf einem einheitlichen Data Lake können Sie KI-gestützte Abfragen in natürlicher Sprache ausführen. SentinelOne CWPP unterstützt Container, Kubernetes, virtuelle Maschinen, physische Server und Serverless-Umgebungen. Sie schützt Public-Cloud-, Private-Cloud-, Hybrid- und On-Premises-Umgebungen.
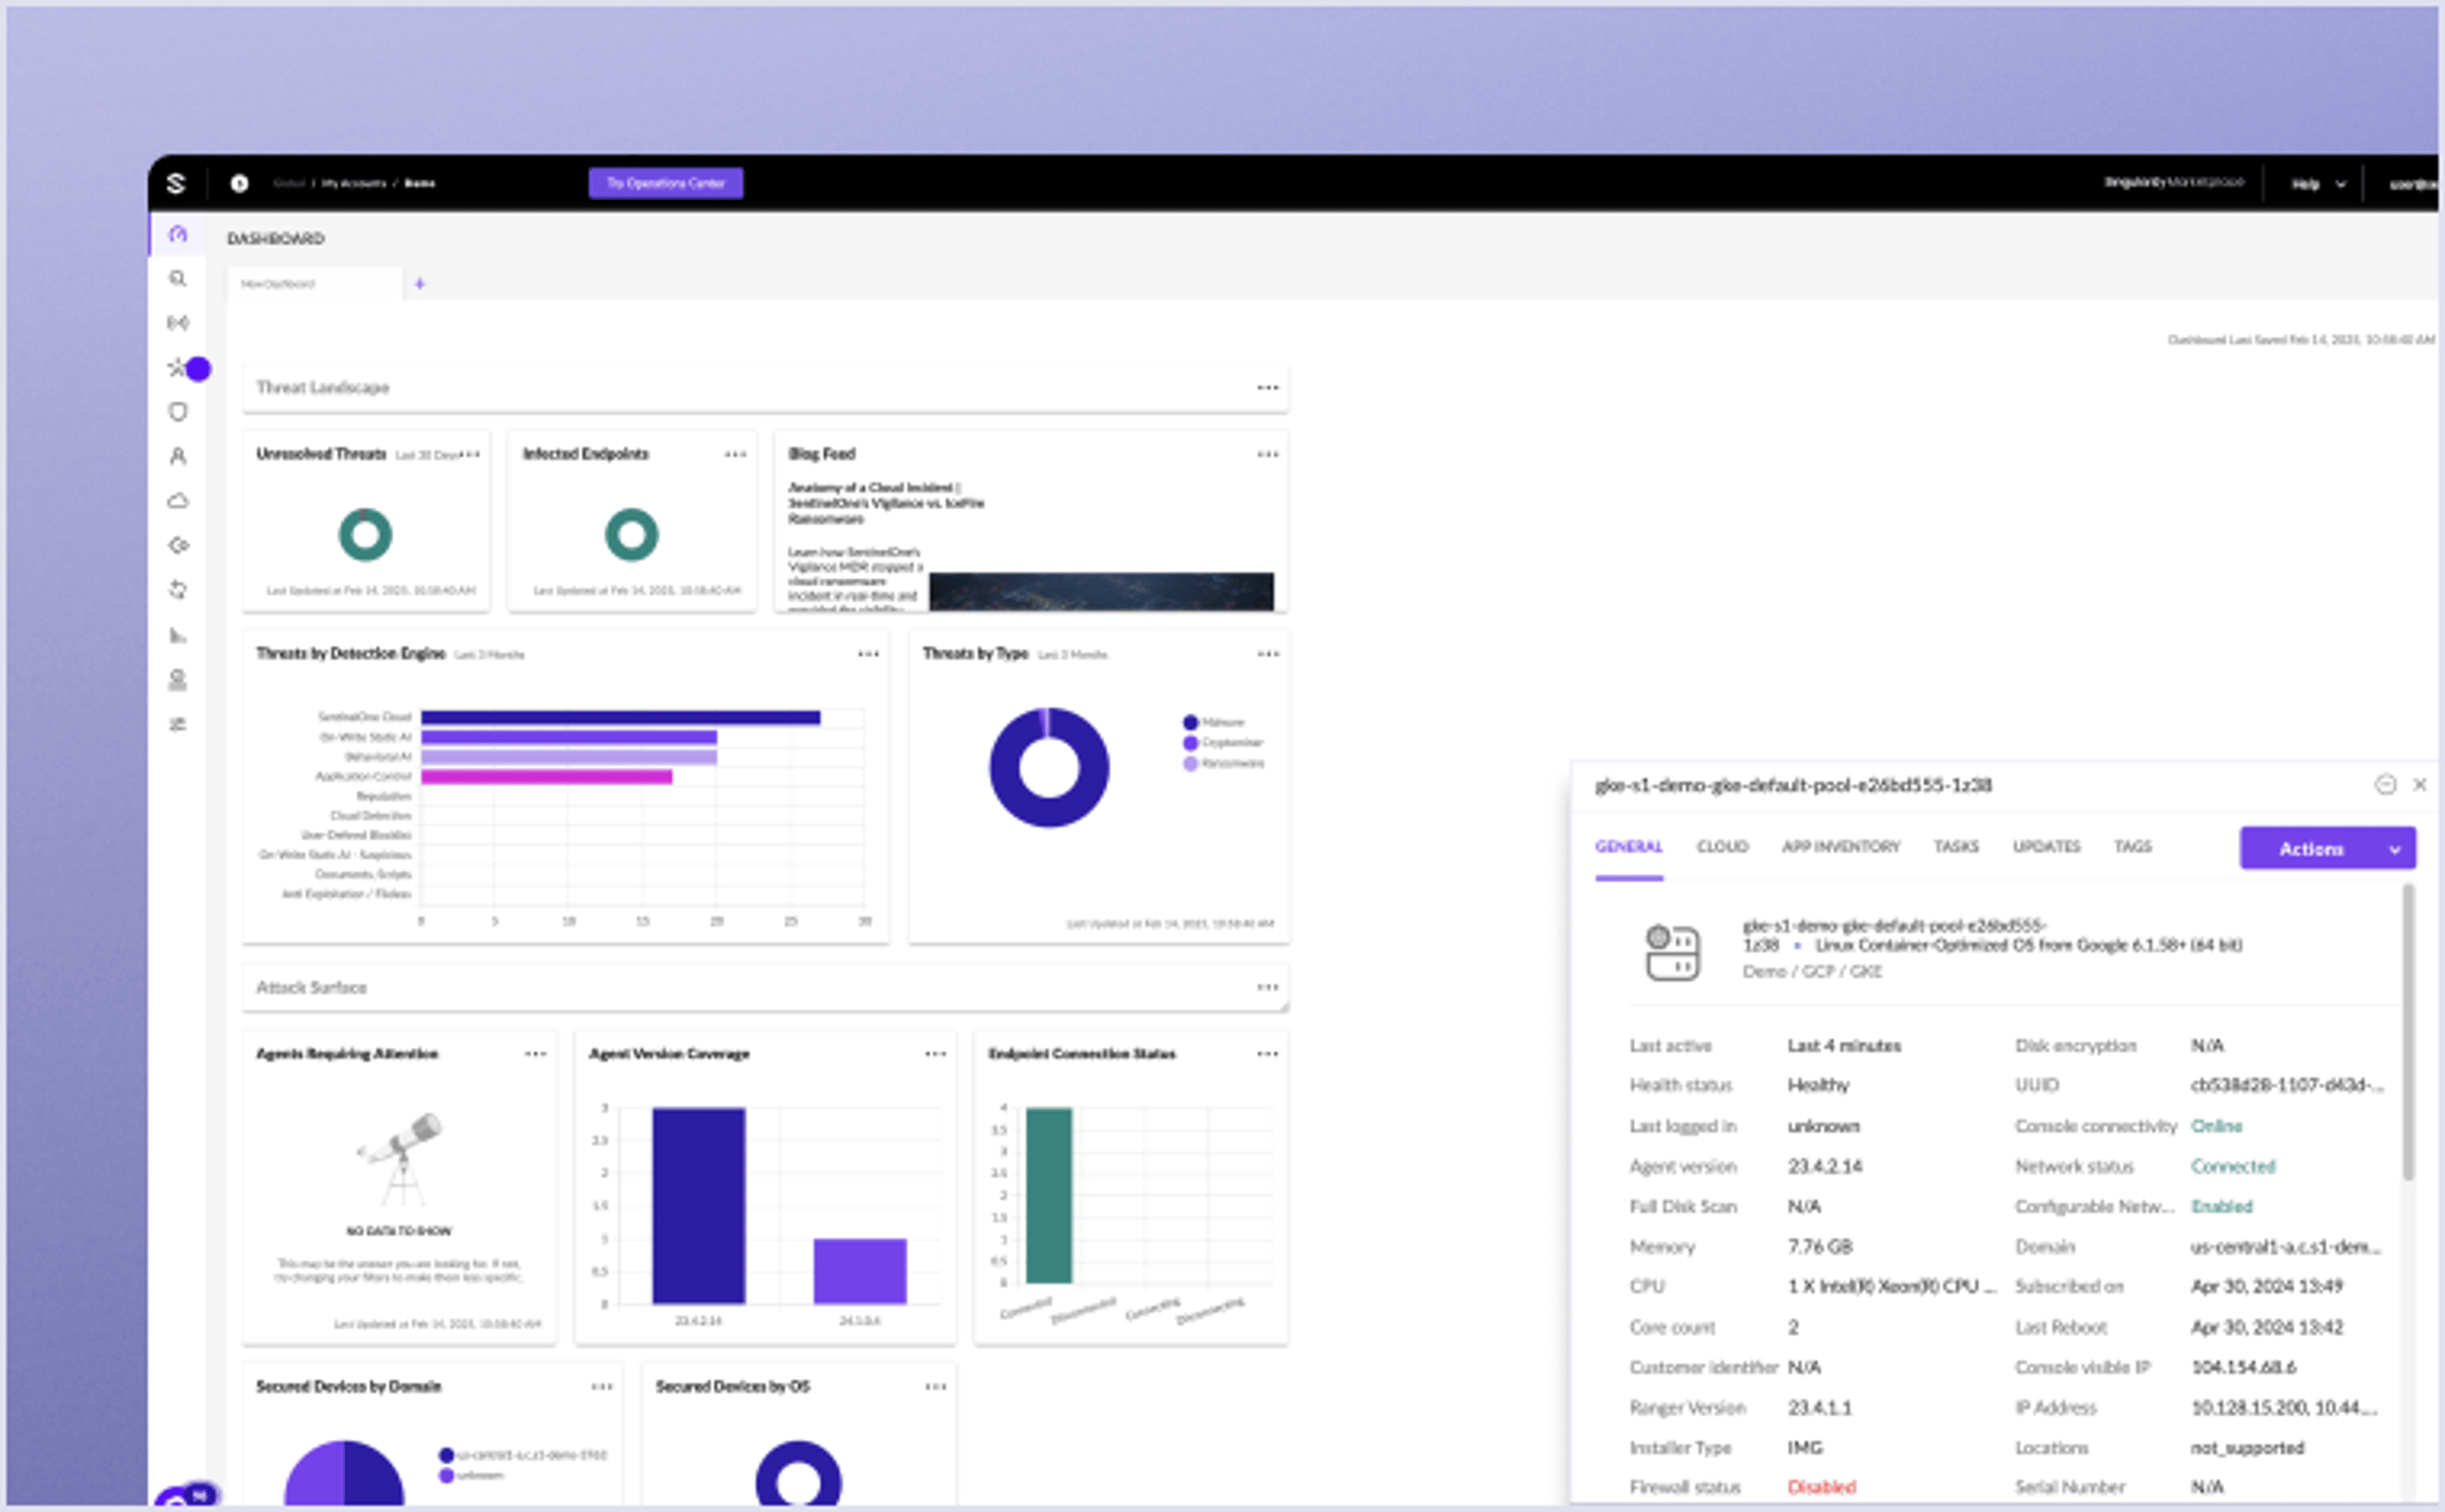
KI-gestützter Cloud Workload-Schutz (CWPP) für Server, VMs und Container, der Laufzeitbedrohungen in Echtzeit erkennt und stoppt.
Fazit
Cloud-Schwachstellen lassen sich nicht vorhersagen. Unternehmen können über unterschiedlichste Schwachstellen angegriffen werden. In diesem Beitrag haben wir verschiedene Arten vorgestellt und gezeigt, wie Sie sich schützen können.
Cloud-Schwachstellen verändern sich ständig. Unternehmen müssen daher neue Entwicklungen verfolgen und geeignete Sicherheitsprodukte einsetzen. SentinelOne unterstützt Sie dabei, einen Schritt voraus zu sein. Schaffen Sie heute eine starke Sicherheitsbasis, um gegen die Bedrohungen von morgen geschützt zu sein. Wir begleiten Sie auf diesem Weg.
Häufige Fragen zu Cloud-Schwachstellen
Cloud-Schwachstellen sind Sicherheitslücken in Ihren Cloud-Systemen, die Angreifer für unbefugten Zugriff ausnutzen können. Dazu gehören Fehlkonfigurationen, unsichere APIs, unzureichende Zugriffskontrollen und Software ohne aktuelle Patches. Solche Lücken entstehen, weil Cloud-Umgebungen komplex sind und sich ständig verändern. Auch menschliche Fehler spielen eine große Rolle – etwa wenn Teams Konfigurationen falsch vornehmen oder Sicherheitseinstellungen nicht aktualisieren.
Anders als herkömmliche Schwachstellen können Cloud-Schwachstellen mehrere Umgebungen gleichzeitig betreffen. Suchen Sie gezielt nach diesen Lücken, bevor Angreifer sie entdecken.
Die häufigsten Schwachstellen sind Fehlkonfigurationen. Sie verursachen 80 % der Sicherheitsrisiken. Danach folgen der Diebstahl von Zugangsdaten und offengelegte Zugriffsschlüssel. Unsichere APIs sind häufige Angriffsziele, da sie über das Internet erreichbar sind. Schatten-IT schafft unbekannte Sicherheitslücken, wenn Mitarbeitende nicht autorisierte Cloud-Dienste nutzen. Zero-Day-Schwachstellen in gemeinsam genutzter Cloud-Software können mehrere Kunden betreffen.
Kontoübernahmen und Insider-Bedrohungen vervollständigen die Liste. Diese Schwachstellen sind so verbreitet, weil Cloud-Umgebungen komplex sind und Teams Bereitstellungen oft ohne ausreichende Sicherheitsprüfungen vorantreiben.
Cloud-Umgebungen sind anfällig für Schwachstellen, weil sie dynamische und komplexe Systeme sind. Hunderte Dienste werden von unterschiedlichen Teams verwaltet. Fehler sind dabei kaum zu vermeiden. Das Modell der geteilten Verantwortung sorgt für Unklarheit darüber, wer was absichert. Bei schnellen Entwicklungszyklen wird Sicherheit oft zugunsten der Geschwindigkeit vernachlässigt.
Cloud-Dienste bieten viele Konfigurationsmöglichkeiten. Fehler dabei schaffen Sicherheitslücken. Multi-Cloud-Umgebungen erhöhen die Komplexität und schaffen weitere potenzielle Fehlerquellen. Durch die Skalierbarkeit der Cloud kann eine einzige Fehlkonfiguration große Datenmengen in mehreren Regionen offenlegen.
Erfassen Sie zunächst alle Ihre Cloud-Ressourcen und -Dienste in sämtlichen Regionen. Identifizieren Sie bekannte Sicherheitsprobleme mit automatisierten Schwachstellenscannern. Führen Sie regelmäßig Penetrationstests durch, um Schwachstellen vor Angreifern zu finden. Prüfen Sie alle Konfigurationen anhand bewährter Sicherheitspraktiken und Compliance-Standards.
Prüfen Sie die Einstellungen für Identitäts- und Zugriffsmanagement auf übermäßige Berechtigungen. Überwachen Sie den Netzwerkverkehr auf verdächtige Aktivitäten. Dokumentieren Sie alles und erstellen Sie einen Plan zur Behebung. Testen Sie nach der Behebung erneut, ob die Probleme tatsächlich gelöst sind.
Orientieren Sie sich an Schweregradbewertungen wie CVSS, aber berücksichtigen Sie auch weitere Faktoren. Welche Ressourcen sind geschäftskritisch und über das Internet erreichbar? Prüfen Sie anhand von Threat Intelligence, ob Schwachstellen aktiv ausgenutzt werden. Berücksichtigen Sie, wie einfach die Behebung ist und welchen Aufwand sie erfordert. Priorisieren Sie Probleme in Produktivumgebungen gegenüber solchen in Testsystemen.
Konzentrieren Sie sich auf Schwachstellen, die sich zu größeren Problemen verketten lassen. Eine Schwachstelle mit niedrigem Schweregrad in kritischer Infrastruktur kann dringlicher sein als ein schwerwiegender Fehler in einer Sandbox-Umgebung.
Gehen Sie bei der Behebung von Schwachstellen strukturiert vor. Spielen Sie bei kritischen Problemen Patches und Updates sofort ein. Konfigurieren Sie Dienste gemäß bewährten Sicherheitspraktiken. Implementieren Sie geeignete Zugriffskontrollen und entfernen Sie übermäßige Berechtigungen. Aktivieren Sie Protokollierung und Überwachung, um künftige Probleme zu erkennen. Nutzen Sie Infrastructure as Code für konsistente, sichere Bereitstellungen.
Schulen Sie Ihr Team in Cloud-Sicherheitspraktiken, um menschliche Fehler zu vermeiden. Richten Sie automatisierte Scans ein, damit Sie neue Schwachstellen schnell erkennen. Testen Sie Ihre Korrekturen und überwachen Sie die Umgebung auf neue Probleme.
Die meisten Sicherheitslücken in der Cloud entstehen durch menschliche Fehler und Fehlkonfigurationen. Etwa 30 % der Sicherheitsprobleme in der Cloud entstehen, weil Deployments überstürzt und ohne angemessene Sicherheitsprüfungen erfolgen. Das zeigt sich, wenn Teams Storage-Buckets ungeschützt lassen, Standardpasswörter verwenden oder Nutzern zu viele Berechtigungen erteilen. Cloud-Umgebungen sind komplex, daher können Sie Einstellungen leicht falsch konfigurieren, wenn Sie deren Funktionsweise nicht verstehen. Weitere wichtige Ursachen sind unzureichendes Zugriffsmanagement, deaktivierte Überwachung und fehlende Sicherheitspatches. Unternehmen halten ihre Systeme häufig nicht auf dem neuesten Stand und schaffen damit Einfallstore für Angreifer.
Angreifer suchen zunächst nach öffentlich zugänglichen Diensten und falsch konfigurierten Ressourcen wie offenen S3-Buckets und ungesicherten APIs. Mit Zugangsdaten aus Phishing-Angriffen verschaffen sie sich Zugriff – bei etwa 86% der Sicherheitsverletzungen in der Cloud sind gestohlene Anmeldedaten im Spiel. Sobald sie Zugriff haben, weiten sie ihre Berechtigungen über Konten mit zu weitreichenden Rechten aus und bewegen sich lateral durch Ihre Cloud-Umgebung. Sie nehmen auch Anwendungen von Drittanbietern ins Visier und nutzen Zero-Day-Schwachstellen aus. Moderne Angreifer nutzen Cloud-eigene Tools, um ihre Angriffe zu beschleunigen, was die Erkennung erschwert. Social Engineering bleibt verbreitet, bei 57% der Kompromittierungen sind Phishing-E-Mails im Spiel. Außerdem schleusen sie Malware ein und nutzen ungesicherte APIs aus.
Nein, CSPM-Tools können nicht alle Ihre Cloud-Sicherheitsprobleme lösen. Sie erkennen zwar Fehlkonfigurationen und Compliance-Probleme, haben aber erhebliche blinde Flecken. CSPM konzentriert sich auf Einstellungen der Cloud-Infrastruktur, überwacht jedoch nicht, was in Ihren Workloads geschieht. Malware oder offengelegte Secrets bleiben dadurch unentdeckt. CSPM-Tools erkennen auch nicht, ob tatsächlich jemand in Ihr System eingedrungen ist. Oft verursachen sie Alert-Müdigkeit, weil sie Hunderte Probleme ohne ausreichenden Kontext melden. Für umfassenden Schutz benötigen Sie zusätzliche Tools wie CWPP zum Schutz von Workloads und CIEM für das Identitätsmanagement.
Zu den AWS-Schwachstellen zählen falsch konfigurierte S3-Buckets, die sensible Daten öffentlich zugänglich machen. Fehler in IAM-Richtlinien führen zu übermäßigen Berechtigungen und offengelegten Zugangsdaten. Unsichere API-Konfigurationen erlauben unbefugten Zugriff. EC2-Instanzen ohne aktuelle Patches werden zu Einstiegspunkten für Angreifer. Lücken in der CloudTrail-Protokollierung verbergen bösartige Aktivitäten.
Lambda-Funktionen mit veralteten Rollen bergen Risiken einer Rechteausweitung. Falsch konfigurierte Sicherheitsgruppen öffnen unnötige Netzwerkzugänge. Auch in Diensten wie CloudFormation, Glue und SageMaker können kritische Schwachstellen auftreten, die zu Kontoübernahmen führen könnten.
Mehr erfahren über Cloud Security


Ihre Cloud-Sicherheit – vollständig bewertet in 30 Minuten.
Treffen Sie sich mit einem SentinelOne-Experten, um Ihre Cloud-Sicherheitslage über Multi-Cloud-Umgebungen hinweg zu bewerten, Cloud-Assets, Fehlkonfigurationen und Secret-Scanning aufzudecken und Risiken mit Verified Exploit Paths™ zu priorisieren.
