
Was ist Cloud-Ransomware?
Cloud-Ransomware stellt ein erhebliches Risiko für Unternehmen dar. Verstehen Sie die sich entwickelnden Taktiken und erfahren Sie, wie Sie dieser wachsenden Bedrohung effektiv begegnen können.

Cloud-Ransomware stellt eine wachsende Bedrohung für Unternehmen jeder Größe dar. Unser Leitfaden beleuchtet die Funktionsweise dieser heimtückischen Schadsoftware und vermittelt Ihnen das Wissen, um Ransomware-Angriffe auf Ihre Cloud-Infrastruktur zu erkennen, zu verhindern und darauf zu reagieren. Erfahren Sie mehr über die neuesten Ransomware-Taktiken, die Bedeutung von Cloud-Backups und bewährte Strategien zur Risikominderung, mit denen Sie Ihre Daten schützen und Ihr Unternehmen reibungslos am Laufen halten. Bleiben Sie der Bedrohung einen Schritt voraus und schützen Sie Ihre Cloud-Ressourcen mit unseren Experteneinblicken.
Was ist Cloud-Ransomware?
Cloud-Ransomware ist eine Art von Schadsoftware, die cloudbasierte Systeme infiltriert und Daten verschlüsselt, sodass sie für Benutzer unzugänglich werden. Die Angreifer fordern anschließend ein Lösegeld, typischerweise in Form von Kryptowährungen wie Bitcoin, um die betroffenen Daten zu entschlüsseln und freizugeben. Der Wandel hin zum Cloud Computing hat diese Bedrohung zunehmend verbreitet, da Unternehmen immer mehr Daten und Geschäftsprozesse in cloudbasierte Dienste verlagern.
Wie funktioniert Cloud-Ransomware?
Cloud-Ransomware nutzt Schwachstellen in Cloud-Diensten, Anwendungen und Infrastrukturen aus, um unbefugten Zugriff auf Daten zu erlangen. Einmal eingedrungen, verschlüsselt sie Dateien und Ordner, sodass dem Opfer nur begrenzte Möglichkeiten zur Wiederherstellung bleiben. Die Angreifer drohen möglicherweise auch damit, sensible Daten zu veröffentlichen oder zu verkaufen, falls das Lösegeld nicht gezahlt wird, was den Druck zur Erfüllung ihrer Forderungen erhöht.
Der Anstieg von Cloud-Ransomware
Die zunehmende Abhängigkeit von Cloud-Diensten hat neue Möglichkeiten für Cyberkriminelle geschaffen. Da Unternehmen immer mehr sensible Daten in der Cloud speichern, können Angreifer auf einen größeren Pool wertvoller Informationen abzielen. Dieser Trend, kombiniert mit der einfachen Bereitstellung und dem Potenzial für hohe finanzielle Gewinne, macht Cloud-Ransomware zu einer attraktiven Option für Cyberkriminelle. Darüber hinaus erleichtert die relative Anonymität von Kryptowährungen es Angreifern, Lösegeldforderungen zu stellen und Zahlungen zu erhalten, ohne zurückverfolgt zu werden.
Best Practices zum Schutz vor Cloud-Ransomware
Um Ihr Unternehmen vor Cloud-Ransomware zu schützen, ist ein proaktiver Ansatz in der Cybersicherheit entscheidend. Nachfolgend finden Sie einige Best Practices, mit denen Sie Ihre Cloud-Umgebung absichern können:
- Regelmäßige Datensicherungen: Implementieren Sie eine robuste Backup-Strategie, einschließlich Offsite- und Offline-Backups, um sicherzustellen, dass Sie Ihre Daten im Falle einer Kompromittierung schnell wiederherstellen können.
- Software aktualisieren und patchen: Halten Sie Ihre Cloud-Anwendungen, -Dienste und -Infrastruktur mit den neuesten Sicherheitspatches auf dem aktuellen Stand, um Schwachstellen zu minimieren, die Ransomware ausnutzen kann.
- Multi-Faktor-Authentifizierung (MFA) implementieren: MFA bietet eine zusätzliche Sicherheitsebene, indem mehrere Verifizierungsformen erforderlich sind, bevor Zugriff auf Cloud-Konten und -Dienste gewährt wird.
- Mitarbeiterschulungen und Sensibilisierung: Schulen Sie Ihre Mitarbeiter zu den Risiken im Zusammenhang mit Cloud-Ransomware und der Bedeutung der Einhaltung von Sicherheitsrichtlinien.
- Bedrohungen überwachen und erkennen: Nutzen Sie fortschrittliche Bedrohungserkennungstools wie SentinelOne ActiveEDR, um Ihre Cloud-Umgebung auf verdächtige Aktivitäten zu überwachen und in Echtzeit auf Bedrohungen zu reagieren.
- Zugriffssteuerung: Implementieren Sie das Prinzip der minimalen Rechtevergabe, sodass Benutzer nur auf die Ressourcen zugreifen können, die sie für ihre Aufgaben benötigen.
- Sensible Daten verschlüsseln: Durch die Verschlüsselung sensibler Daten können Angreifer, selbst wenn sie in Ihre Cloud-Umgebung eindringen, ohne den Entschlüsselungsschlüssel nicht auf die Informationen zugreifen.
- Entwicklung eines Incident-Response-Plans: Erstellen Sie einen umfassenden Incident-Response-Plan, der beschreibt, wie Ihr Unternehmen auf einen Cloud-Ransomware-Angriff reagiert, einschließlich Rollen, Verantwortlichkeiten und Kommunikationsprotokollen.
- Regelmäßige Bewertung der Cloud-Sicherheit: Führen Sie regelmäßige Audits Ihrer Cloud-Umgebung durch, um potenzielle Schwachstellen zu identifizieren und die Wirksamkeit Ihrer Sicherheitsmaßnahmen sicherzustellen.
- Zusammenarbeit mit einem Managed Security Services Provider (MSSP): Ein MSSP bietet Fachwissen im Bereich Cybersicherheit und kann Ihnen helfen, neuen Bedrohungen wie Cloud-Ransomware einen Schritt voraus zu sein. Informieren Sie sich über SentinelOne Managed Detection and Response für weitere Informationen.
SentinelOne: Stärkung Ihrer Verteidigung gegen Cloud-Ransomware
SentinelOne ist führend in der Bereitstellung fortschrittlicher Cybersicherheitslösungen, die Unternehmen dabei unterstützen, ihre Cloud-Umgebungen vor Ransomware und anderen Bedrohungen zu schützen. Die SentinelOne-Plattform bietet eine Vielzahl von Funktionen und Möglichkeiten, darunter:
- Workload-Schutz: CWPP schützt Ihre Workloads in Echtzeit mit einem KI-gestützten Cloud-Agenten vor Angriffen.
- AI-SIEM: SentinelOne AI-SIEM-Technologie beschleunigt Arbeitsabläufe durch Hyperautomatisierung. Sie transformiert die Erkennung, Speicherung und Analyse von Echtzeitdaten.
- Endpoint-Schutz: Die Endpoint-Protection-Lösung von SentinelOne schützt Geräte, die auf Ihre Cloud-Dienste zugreifen, und reduziert das Risiko einer Ransomware-Infektion.
- Agentenlose CNAPP: Die agentische KI von SentinelOne bietet tiefe Einblicke in Ihre Cloud-Infrastruktur. Sie beseitigt blinde Flecken und minimiert Angriffsflächen. Sie erhalten agentenlose und agentenbasierte Sicherheitsabdeckung für Ihre Endpunkte, Identitäten und Multi-Cloud-Umgebungen.
- Threat Hunting: Proaktive Suche nach Anzeichen einer Kompromittierung und potenziellen Bedrohungen in Ihrer Cloud-Infrastruktur, bevor Schaden entsteht.
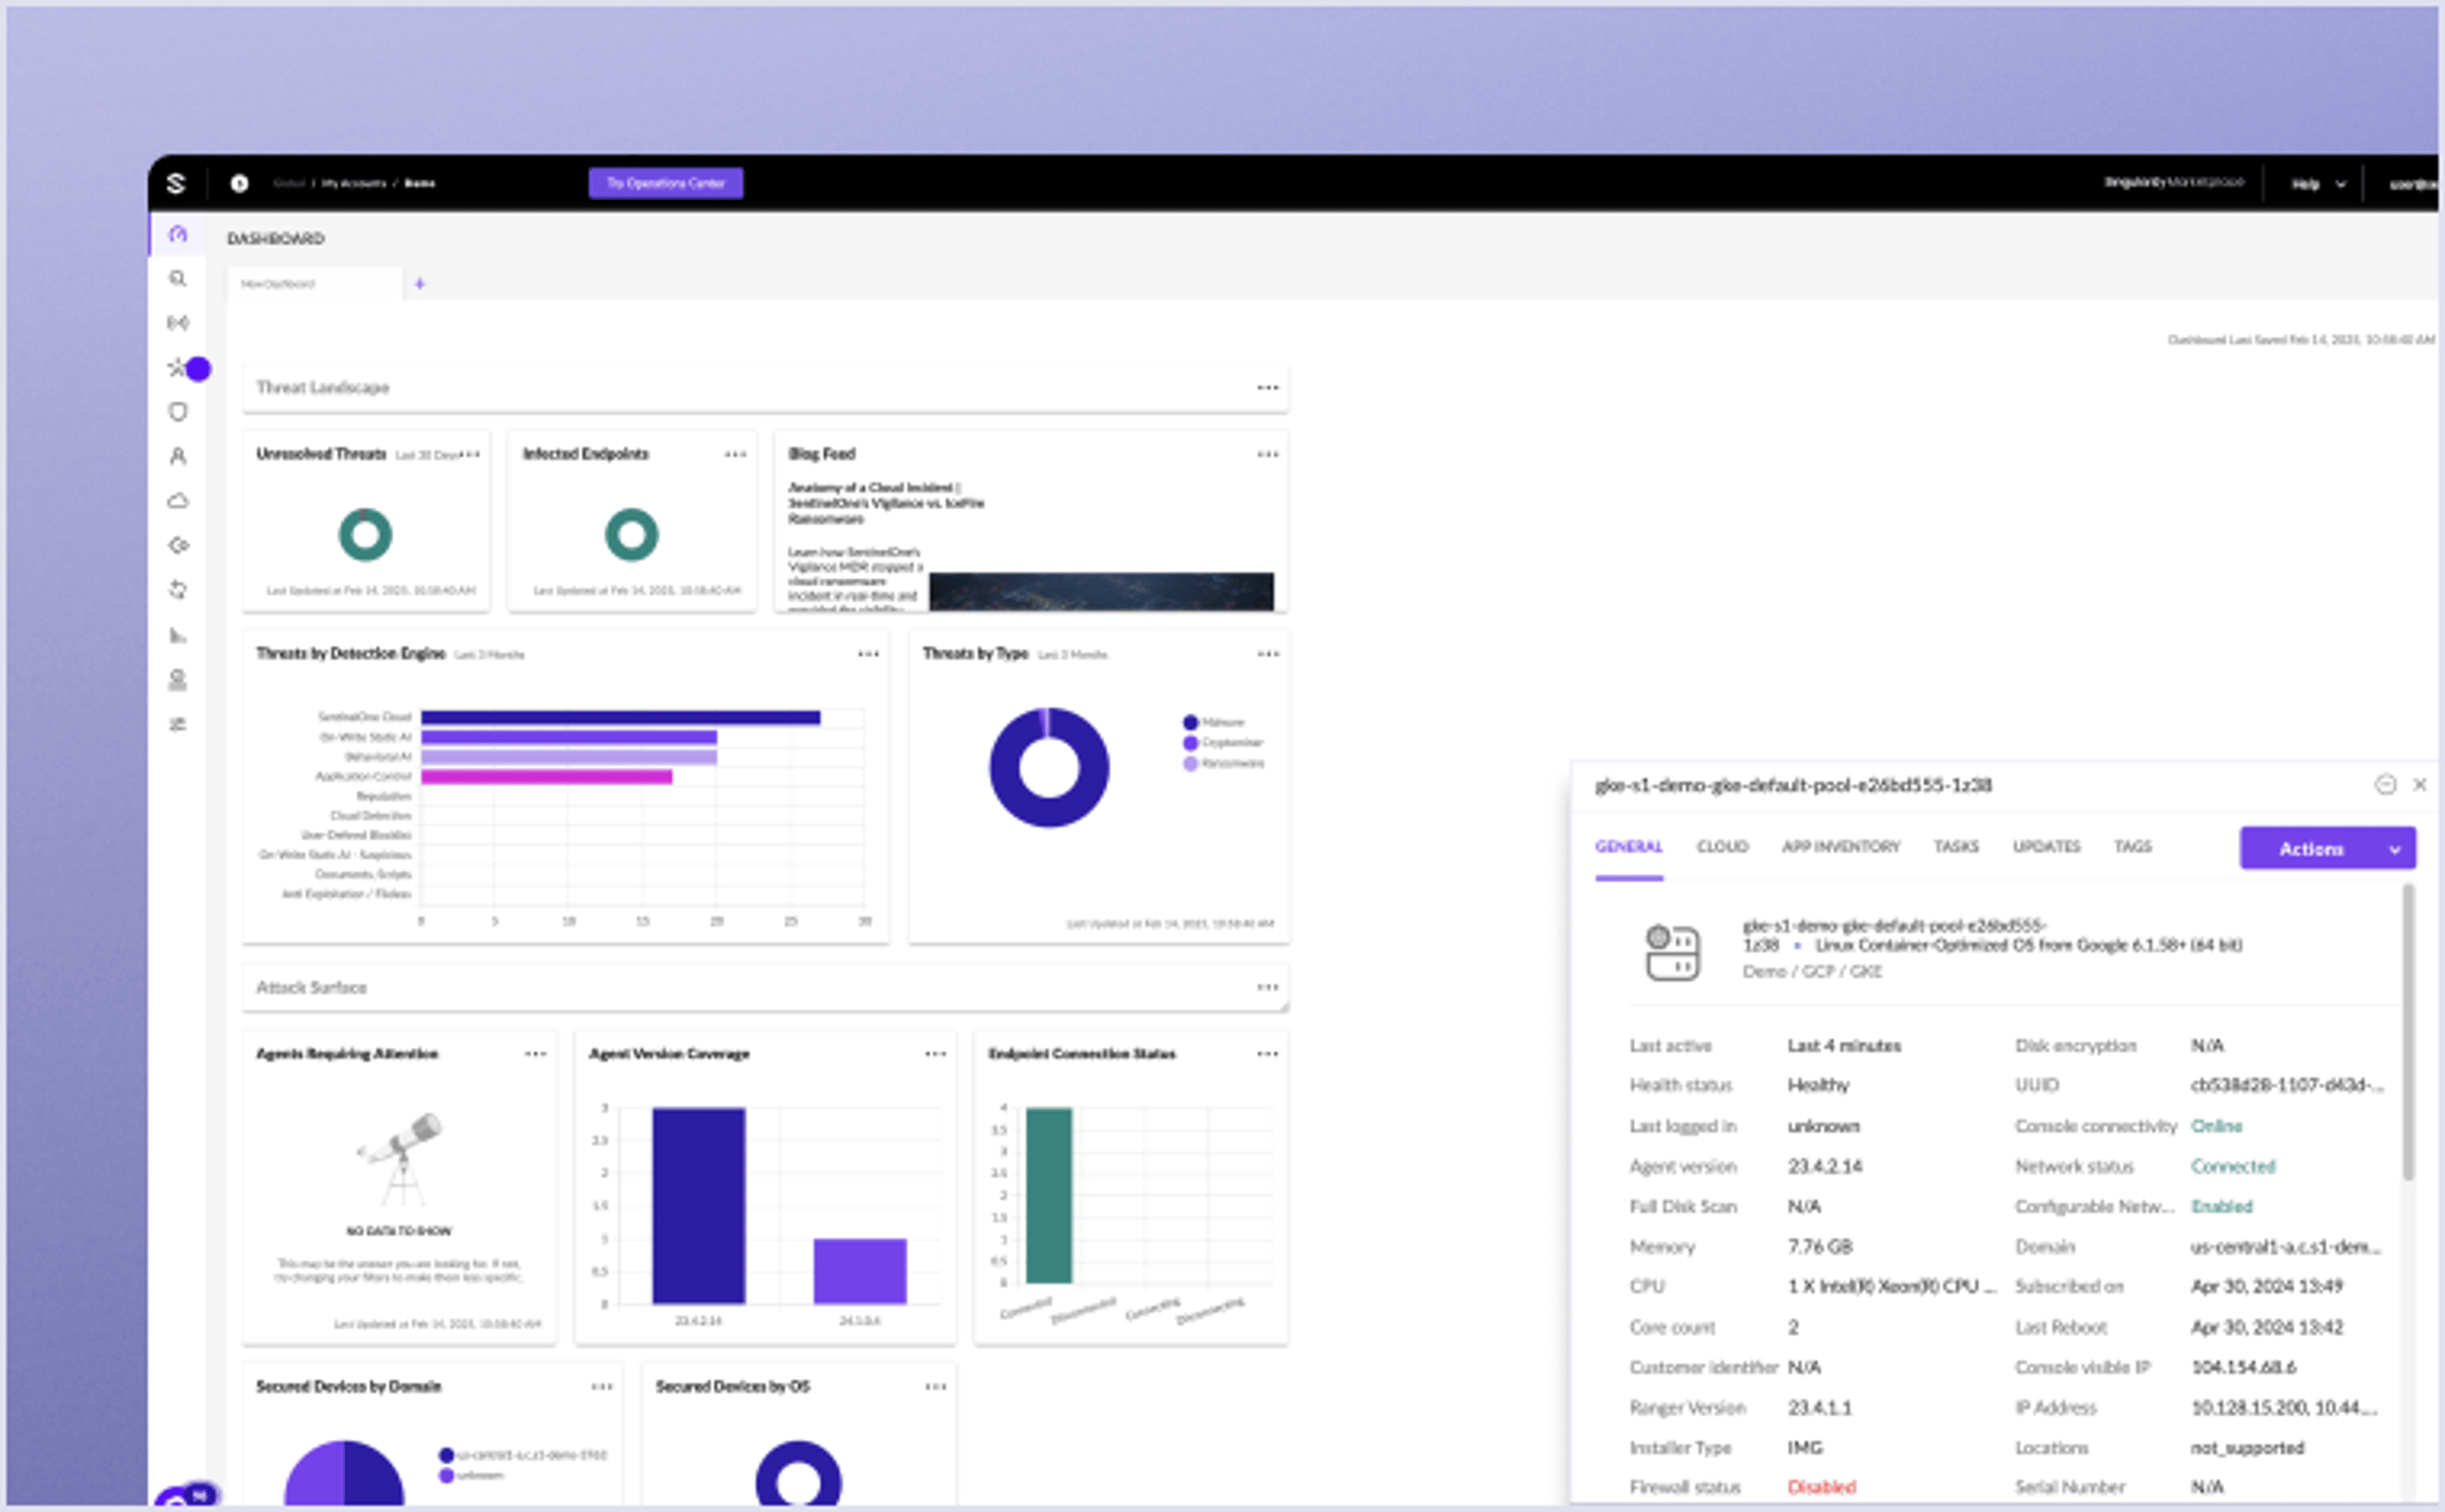
KI-gestützter Cloud Workload-Schutz (CWPP) für Server, VMs und Container, der Laufzeitbedrohungen in Echtzeit erkennt und stoppt.
Fazit
Cloud-Ransomware ist eine wachsende Bedrohung, der Unternehmen proaktiv begegnen müssen, um ihre kritischen Daten und Infrastrukturen zu schützen. Durch die Umsetzung von Best Practices, den Einsatz fortschrittlicher Cybersicherheitslösungen wie denen von SentinelOne und das Informieren über aktuelle Bedrohungen und Trends können Sie Ihr Unternehmen besser vor den potenziell verheerenden Auswirkungen von Cloud-Ransomware schützen.
Bleiben Sie der sich entwickelnden Bedrohungslandschaft voraus, indem Sie weitere Ressourcen und Einblicke auf SentinelOne erkunden. Statten Sie Ihr Unternehmen mit dem notwendigen Wissen und den richtigen Tools aus, um sich gegen Cloud-Ransomware und andere neue Herausforderungen der Cybersicherheit zu verteidigen.

SentinelOne in Aktion sehen
Entdecken Sie in einer persönlichen Demo mit einem SentinelOne-Produktexperten, wie KI-gestützte Cloud-Sicherheit Ihr Unternehmen schützen kann.
Cloud-Ransomware – Häufig gestellte Fragen
Cloud-Ransomware ist Malware, die auf cloudbasierte Systeme abzielt und Daten verschlüsselt, die in Cloud-Diensten wie Office 365, AWS oder Google Cloud gespeichert sind. Anstatt nur lokale Computer zu befallen, konzentrieren sich diese Angriffe auf Cloud-Speicher, E-Mail-Dienste und Datenbanken, in denen Ihre geschäftskritischen Daten liegen.
Angreifer verschlüsseln Ihre Cloud-Daten und fordern in der Regel Lösegeldzahlungen in Kryptowährung, um diese wieder freizugeben. Die Auswirkungen können den Betrieb vollständig lahmlegen.
Phishing-E-Mails bleiben der wichtigste Angriffsvektor, bei dem Angreifer Benutzer dazu verleiten, auf schädliche Links oder Anhänge zu klicken. Sie nutzen auch gestohlene Zugangsdaten, um auf Cloud-Konten zuzugreifen, Schwachstellen in Cloud-Diensten auszunutzen und Dateisynchronisationsdienste, um sich von lokalen Systemen in die Cloud auszubreiten.
Brute-Force-Angriffe auf Remote-Desktop-Dienste und Social-Engineering-Taktiken sind ebenfalls gängige Methoden, mit denen Angreifer in Ihre Cloud-Umgebung gelangen.
RansomCloud ist eine spezielle Art von Ransomware, die darauf ausgelegt ist, cloudbasierte E-Mail-Dienste wie Office 365 oder G Suite anzugreifen. Im Gegensatz zu herkömmlicher Ransomware, die lokale Dateien verschlüsselt, konzentriert sich RansomCloud darauf, Ihre in der Cloud gespeicherten E-Mails und Dokumente in Echtzeit zu verschlüsseln.
Sie täuscht Benutzer, indem sie über gefälschte Sicherheitsaktualisierungsanfragen Berechtigungen erschleicht und verschlüsselt dann Cloud-Daten, während Sie diese verwenden. Das macht sie besonders gefährlich, da die meisten Backup-Schutzmaßnahmen Cloud-E-Mails nicht abdecken.
Achten Sie auf ungewöhnliche Dateiendungen bei Ihren Cloud-Dateien, wie .crYpt oder .darky, die auf eine Verschlüsselung hinweisen. Sie bemerken außerdem eine langsame Systemleistung, unerwartete Spitzen im Netzwerkverkehr und kontinuierliche Datensicherungen, die übermäßig beansprucht werden.
Achten Sie auf verdächtige Anmeldeversuche, Dateien, auf die Sie nicht mehr zugreifen können, und etwaige Lösegeldforderungen, die in Ihren Cloud-Speicherordnern erscheinen. Diese Anzeichen treten häufig auf, bevor der vollständige Angriff erfolgt.
Verwenden Sie Multi-Faktor-Authentifizierung für alle Cloud-Konten und setzen Sie die 3-2-1-Backup-Regel mit unveränderlichen, isolierten Backups um. Schulen Sie Mitarbeitende darin, Phishing-E-Mails zu erkennen, und aktivieren Sie kontinuierliche Überwachung mit KI-gestützter Bedrohungserkennung.
Halten Sie alle Systeme gepatcht und aktuell, nutzen Sie Zugriffskontrollen nach dem Prinzip der geringsten Rechte und verschlüsseln Sie Daten sowohl bei der Übertragung als auch im Ruhezustand. Richten Sie Netzwerksegmentierung ein, um eine laterale Bewegung bei einem Angriff zu verhindern.
Mehr erfahren über Cloud Security



Ihre Cloud-Sicherheit – vollständig bewertet in 30 Minuten.
Treffen Sie sich mit einem SentinelOne-Experten, um Ihre Cloud-Sicherheitslage über Multi-Cloud-Umgebungen hinweg zu bewerten, Cloud-Assets, Fehlkonfigurationen und Secret-Scanning aufzudecken und Risiken mit Verified Exploit Paths™ zu priorisieren.
