
Cloud-Sicherheit im Gesundheitswesen
Cloud-Sicherheit hat im Gesundheitswesen höchste Priorität. Gesundheitsorganisationen müssen sensible Patientendaten mit wirksamen Cloud-Sicherheitsmaßnahmen vor Datenschutzverletzungen und Cyberbedrohungen schützen.

Im digitalen Zeitalter setzt das Gesundheitswesen zunehmend auf Cloud Computing, um Leistungen zu optimieren und die Patientenversorgung zu verbessern. Aufgrund der großen Menge sensibler Daten ist die Branche jedoch ein vorrangiges Ziel für Cyberbedrohungen. Deshalb müssen die Sicherheitsfolgen dieses Wandels verstanden und bewältigt werden. Im Mittelpunkt steht Cloud-Sicherheit im Gesundheitswesen – ein vielschichtiger Bereich, der Daten, Anwendungen und Infrastrukturen rund um Cloud Computing schützt.
Dieser Leitfaden gibt einen verständlichen Überblick über Cloud-Sicherheit im Gesundheitswesen. Er erläutert die Grundlagen der Cloud-Sicherheit im Gesundheitswesen sowie ihre Funktionsweise und verschiedenen Formen. Zudem behandelt er Compliance-Anforderungen und potenzielle Bedrohungen. So erhalten Sie einen umfassenden Einblick in diesen wichtigen Bereich. Wir zeigen auch, welche Bedeutung fortschrittliche Plattformen wie SentinelOne für die Cloud-Sicherheit haben.
Was ist Cloud-Sicherheit?
Cloud-Sicherheit, auch Cloud-Computing-Sicherheit genannt, umfasst Richtlinien, Technologien, Anwendungen und Verfahren zum Schutz von Daten, Anwendungen und der Cloud-Computing-Infrastruktur. Sie ist ein Grundpfeiler jedes Cloud-Dienstes: Sie schützt Daten, wehrt Bedrohungen ab und gewährleistet die Einhaltung geltender Branchenstandards und regulatorischer Vorgaben.
Cloud-Sicherheit integriert mehrere Kontrollebenen in die Netzwerkinfrastruktur, um die Verfügbarkeit von Diensten aufrechtzuerhalten und Schutz zu bieten. Diese Kontrollen sichern Daten, gewährleisten die Einhaltung regulatorischer Vorgaben, schützen die Privatsphäre von Kunden und legen unter anderem Regeln für die Authentifizierung von Benutzern und Geräten fest.
Cloud-Sicherheit verhindert nicht nur unbefugten Zugriff. Sie schützt Systeme auch vor DDoS-Angriffen, Malware und zahlreichen weiteren Cyberbedrohungen. Sie sorgt dafür, dass Daten in der Cloud selbst bei potenziellen Bedrohungen geschützt, vertraulich und jederzeit verfügbar bleiben.
Im Gesundheitswesen ist Cloud-Sicherheit besonders wichtig. Patientendaten, Krankenakten und andere sensible Informationen in Praxisverwaltungssystemen erfordern strengsten Schutz. Wirksame Cloud-Sicherheitsmaßnahmen sind daher nicht nur empfehlenswert – sie sind unverzichtbar.
Wie funktioniert Cloud-Sicherheit im Gesundheitswesen?
Cloud-Sicherheit im Gesundheitswesen setzt auf strenge Sicherheitskontrollen. Sie schützen sensible Patientendaten und stellen sicher, dass Gesundheitsdienstleister bei Bedarf sicher darauf zugreifen können. Dazu dienen verschiedene Verfahren und technische Maßnahmen. arbeitet mit strengen Sicherheitskontrollen, um sensible Patientendaten zu schützen und sicherzustellen, dass Gesundheitsdienstleister bei Bedarf sicher auf diese Daten zugreifen können. Dies umfasst eine Kombination aus Prozessen und technologischen Maßnahmen.
- Datenverschlüsselung: Datenverschlüsselung ist ein zentraler Bestandteil der Cloud-Sicherheit im Gesundheitswesen. Dabei werden Daten in ein unlesbares Format umgewandelt. Nur mit dem richtigen Entschlüsselungsschlüssel lassen sie sich wieder lesbar machen. Selbst wenn Daten unbefugt abgerufen oder abgefangen werden, bleiben sie ohne diesen Schlüssel unlesbar.
- Identitäts- und Zugriffsmanagement (IAM): IAM stellt sicher, dass nur Personen mit den erforderlichen Berechtigungen auf bestimmte in der Cloud gespeicherte Daten zugreifen können. Dazu können strenge Passwortrichtlinien, MFA und SSO gehören.
- Firewalls und Intrusion-Detection-Systeme: Firewalls bilden eine Schutzbarriere zwischen einem vertrauenswürdigen Netzwerk (der Cloud-Infrastruktur des Gesundheitsdienstleisters) und einem nicht vertrauenswürdigen Netzwerk (etwa dem Internet). Intrusion-Detection-Systeme (IDS) überwachen hingegen den Netzwerkverkehr auf ungewöhnliche Aktivitäten und lösen bei Bedarf Alarm aus. So schaffen sie eine zusätzliche Sicherheitsebene.
- Backup und Disaster Recovery: Ein wesentlicher Bestandteil der Cloud-Sicherheit im Gesundheitswesen ist ein zuverlässiger Backup- und Disaster-Recovery-Plan. Er stellt sicher, dass Daten bei einem Vorfall schnell und effizient wiederhergestellt werden. So lassen sich die Folgen möglicher Datenverluste oder Systemausfälle minimieren.
Arten der Cloud-Sicherheit im Gesundheitswesen
Cloud-Sicherheitsdienste richten sich häufig nach dem jeweiligen Cloud-Bereitstellungsmodell. Jeder Diensttyp hat eigene Sicherheitsvorteile und -nachteile. Gesundheitsorganisationen müssen daher sorgfältig prüfen, welcher Dienst ihren Anforderungen am besten entspricht.
- Sicherheitsdienste für die Public Cloud: Bei diesem Modell gehören die Ressourcen externen Cloud-Dienstleistern, die sie verwalten und über das Internet bereitstellen. Da sich mehrere Organisationen die Infrastruktur teilen, gilt sie üblicherweise als am wenigsten sicher. Seriöse Cloud-Anbieter setzen dennoch wirksame Sicherheitsmaßnahmen wie Verschlüsselung und IAM ein, um Kundendaten zu schützen.
- Sicherheitsdienste für die Private Cloud: Private Clouds stehen ausschließlich einer Organisation zur Verfügung. Da sie nicht gemeinsam genutzt werden, bieten sie mehr Sicherheit und Kontrolle. Die Infrastruktur kann intern oder extern bei einem Anbieter gehostet werden. Sicherheitsdienste für Private Clouds umfassen häufig fortschrittliche Firewalls, Intrusion-Prevention-Systeme (IPS) und Systeme zur Verhinderung von Datenverlusten (DLP).
- Sicherheitsdienste für die Hybrid Cloud: Eine Hybrid Cloud verbindet Private und Public Clouds. Gesundheitsorganisationen nutzen sie häufig, um hohe Sicherheitsanforderungen mit der Flexibilität und Skalierbarkeit der Public Cloud zu vereinen. Sicherheitsdienste für Hybrid Clouds schützen die Verbindungen zwischen privaten und öffentlichen Komponenten und setzen in beiden Umgebungen Maßnahmen wie Verschlüsselung und IAM ein.
- Sicherheitsdienste für Multi-Cloud-Umgebungen: Eine Multi-Cloud-Strategie nutzt mehrere Public-Cloud-Dienste. Die Sicherheit einer Multi-Cloud-Umgebung kann komplex sein, da Cloud-Anbieter unterschiedliche Sicherheitskontrollen und -maßnahmen einsetzen. Zugleich schafft sie Redundanz und verringert das Risiko eines einzelnen Ausfallpunkts.
Cloud-Sicherheits-Compliance im Gesundheitswesen
Aufgrund der sensiblen Daten spielt Compliance bei der Cloud-Sicherheit im Gesundheitswesen eine zentrale Rolle. Gesundheitsdienstleister müssen verschiedene Vorschriften und Standards einhalten, um diese Daten zu schützen. Zu den wichtigsten gehören:
- Health Insurance Portability and Accountability Act (HIPAA): Dieses US-Gesetz verpflichtet Gesundheitsdienstleister zu bestimmten Sicherheitsmaßnahmen, um die Vertraulichkeit und Sicherheit von Patientendaten zu gewährleisten. Auch die von ihnen genutzten Cloud-Dienste müssen HIPAA einhalten. Dazu gehören Anforderungen an Datenverschlüsselung, Zugriffskontrolle, Audit-Kontrollen und Verfahren zur Meldung von Datenschutzverletzungen.
- Datenschutz-Grundverordnung (GDPR): Gesundheitsdienstleister, die in der Europäischen Union tätig sind, müssen die GDPR einhalten. Sie stellt strenge Anforderungen an die Verarbeitung personenbezogener Daten und gibt Einzelpersonen mehr Kontrolle über ihre Daten. Die Verordnung gilt sowohl für Verantwortliche (Gesundheitsdienstleister) als auch für Auftragsverarbeiter (Cloud-Dienstleister).
Gesundheitsorganisationen müssen nicht nur selbst diese Vorschriften und Standards einhalten. Sie müssen auch sicherstellen, dass ihre Cloud-Dienstleister dieselben Anforderungen erfüllen. Dazu gehören häufig entsprechende Bestimmungen in Service Level Agreements (SLAs) und regelmäßige Audits.
Compliance ist jedoch als Grundlage zu verstehen, nicht als vollständige Sicherheitsstrategie. Die Einhaltung von Vorschriften bedeutet nicht automatisch Sicherheit. Sicherheitsmaßnahmen müssen deshalb über die reinen Compliance-Anforderungen hinausgehen.
Bedrohungen für die Cloud-Sicherheit im Gesundheitswesen
Da Gesundheitsorganisationen zunehmend Cloud-basierte Dienste nutzen, müssen sie verschiedene Sicherheitsrisiken im Blick behalten.
Datenschutzverletzungen sind ein erhebliches Risiko. Zu ihren Ursachen gehören schwache Passwörter, fehlende mehrstufige Authentifizierung, veraltete Software und menschliche Fehler. Solche Vorfälle können erhebliche finanzielle Schäden verursachen und den Ruf der Organisation beeinträchtigen.
Ransomware-Angriffe sind eine weitere ernsthafte Bedrohung. Dabei verschlüsseln Cyberkriminelle die Daten einer Organisation und geben den Zugriff erst nach Zahlung eines Lösegelds wieder frei. Das Gesundheitswesen ist aufgrund der Bedeutung seiner Daten häufig Ziel solcher Angriffe.
Auch andere Formen schädlicher Software wie Malware stellen ein erhebliches Risiko dar. Diese Programme können Daten unrechtmäßig beschaffen, Betriebsabläufe stören oder anderen Schaden anrichten. Häufig sind zudem Phishing-Angriffe, bei denen Angreifer Personen zur Preisgabe sensibler Daten verleiten.
Auch interne Bedrohungen erfordern Aufmerksamkeit. Sie können von Mitarbeitenden oder anderen Personen mit berechtigtem Zugriff auf die Systeme einer Organisation ausgehen. Dazu zählen vorsätzliche Handlungen wie Datendiebstahl ebenso wie unbeabsichtigte Fehler, durch die Daten offengelegt werden.
Eine weitere Bedrohung für die Cloud-Sicherheit sind Angriffe, die Systeme mit Datenverkehr überlasten und sie für berechtigte Nutzer unerreichbar machen. Denial of Service (DoS) und Distributed-Denial-of-Service-Angriffe (DDoS) gehören zu dieser Kategorie.
Eine überstürzte Migration zu Cloud-Diensten kann zu Fehlkonfigurationen führen. Dieses häufige Problem schafft Sicherheitslücken, durch die sensible Daten offengelegt werden können.
Zum Schutz vor diesen Bedrohungen benötigen Gesundheitseinrichtungen eine starke Cloud-Sicherheitsstrategie. Sie muss Datenverschlüsselung, sichere Zugriffskontrollen, kontinuierliche Überwachung, regelmäßige Prüfungen auf Systemschwachstellen und Penetrationstests sowie Schulungen zu bewährten Cybersecurity-Praktiken umfassen.
Wie stärkt SentinelOne die Cloud-Sicherheit?
SentinelOne spielt eine wichtige Rolle bei der Stärkung der Cloud-Sicherheit im Gesundheitswesen und bietet auf die besonderen Anforderungen der Branche zugeschnittene Funktionen. Die Plattform verbessert nicht nur die Cloud-Sicherheitslage. Proaktive Maßnahmen erkennen und bewältigen Bedrohungen und verkleinern so die potenzielle Angriffsfläche.
Bei Cloud-Fehlkonfigurationen und beim Schwachstellenmanagement erkennt SentinelOne Cloud-Ressourcen und -Assets mit bekannten Schwachstellen (CVEs). SentinelOne scannt in Echtzeit nach mehr als 750 Arten von Secrets und verhindert die Offenlegung von Cloud-Zugangsdaten. Die Plattform führt außerdem Bewertungen von Zero-Day-Schwachstellen durch, um potenzielle Bedrohungen zu erkennen und zu bewältigen, bevor daraus größere Probleme entstehen.
Mit seiner Offensive Security Engine simuliert SentinelOne Zero-Day-Angriffe sicher aus der Perspektive eines Angreifers und erweitert so die Sicherheitsabdeckung. Dadurch konnten zahlreiche Organisationen ihre Abhängigkeit von externen Security-Researchern und Bug-Bounty-Huntern verringern. SentinelOne stellt Verified Exploit Pathways bereit. Seine patentierte Storyline-Technologie bietet Organisationen umfassende forensische Transparenz.
Bei der Offenlegung von Cloud-Zugangsdaten erkennt SentinelOne in Echtzeit, ob Zugangsdaten wie IAM-Schlüssel, Cloud SQL und Service-Accounts in öffentlichen Repositories offengelegt wurden. Die Plattform gewährleistet null Fehlalarme und bietet erweiterte Threat-Hunting-Funktionen.
Für Cloud Detection and Response (CDR) unterstützt SentinelOne die Erkennung und Untersuchung von Fehlkonfigurationen und Bedrohungen anhand von AWS CloudTrail und GCP Audit Logs. Das stärkt die Cloud-Sicherheitsinfrastruktur. Kunden können außerdem eigene Richtlinien erstellen, um Fehlkonfigurationen zu erkennen und Sicherheitsrichtlinien umzusetzen. Mit dem Event Analyzer von SentinelOne können sie Ereignisse für Untersuchungen nach Bedarf abfragen, durchsuchen und filtern. Singularity™ XDR modernisiert den Cloud-Schutz und bietet eine beispiellose autonome Reaktion auf Sicherheitsvorfälle sowie unternehmensweite Sicherheit über Endpunkte, die Cloud und Identitäten hinweg. PurpleAI und Singularity Data Lake verstärken die Plattform mit fortschrittlicher Sicherheitsprotokollierung und Analytik. SentinelOne vereinfacht die Sicherheit von Containern und VMs und bietet Organisationen ein Höchstmaß an Agilität, Sicherheit und Compliance.
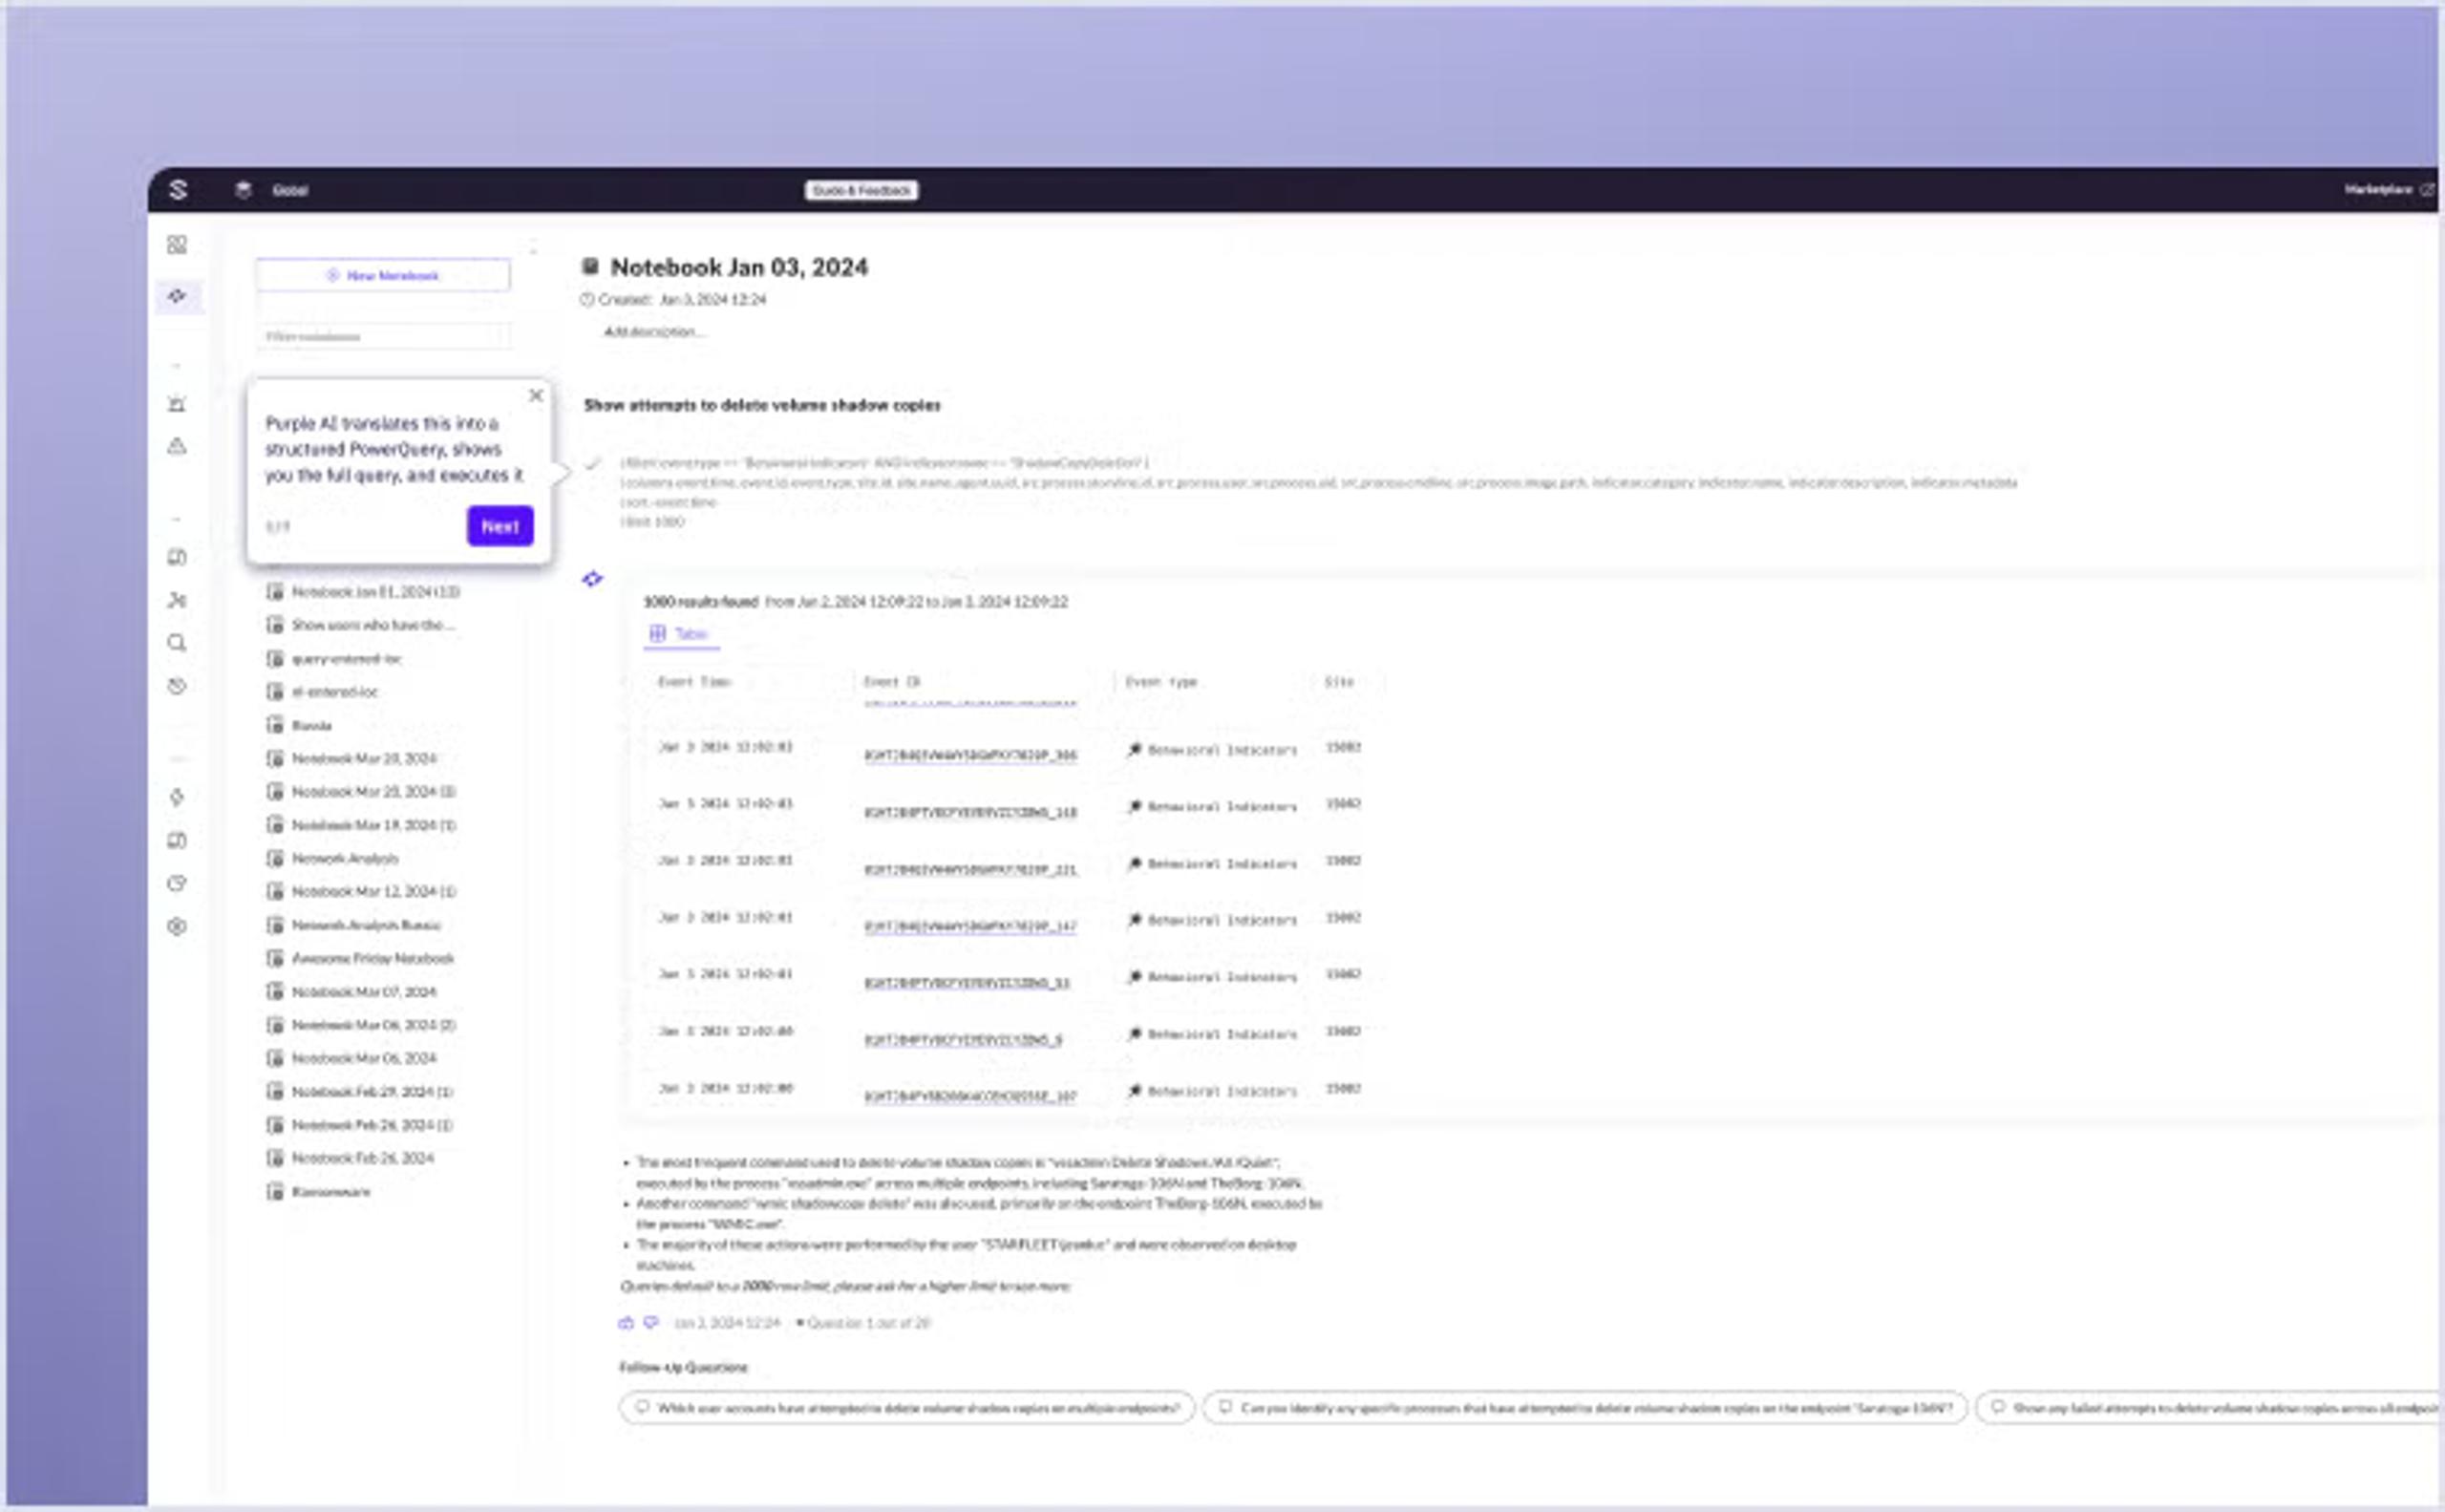
Ihr KI-Sicherheitsanalyst. Erkennen Sie Bedrohungen früher, reagieren Sie schneller und bleiben Sie Angriffen einen Schritt voraus.
Fazit
Gesundheitseinrichtungen setzen zunehmend auf Cloud-Technologien. Damit wird die Notwendigkeit wirksamer Cloud-Sicherheitsmaßnahmen deutlich. Cloud-Sicherheit im Gesundheitswesen steht aufgrund der Vertraulichkeit der verwalteten Daten und der schwerwiegenden Folgen von Datenschutzverletzungen oder anderen Sicherheitsvorfällen vor besonderen Herausforderungen. Deshalb ist ein umfassender Ansatz für die Cloud-Sicherheit entscheidend. Dazu gehören Kenntnisse über verschiedene Cloud-Sicherheitsdienste, die Einhaltung relevanter Vorschriften und das Bewusstsein für potenzielle Bedrohungen.
Hier bietet SentinelOne eine leistungsstarke Plattform. Ihre vielfältigen Funktionen geben Gesundheitseinrichtungen die nötigen Werkzeuge an die Hand, um ihre Cloud-Umgebungen wirksam abzusichern. Kontaktieren Sie SentinelOne noch heute und stärken Sie gezielt die Sicherheit Ihrer Cloud-Umgebung.
Häufig gestellte Fragen zur Cloud-Sicherheit im Gesundheitswesen
Cloud-Sicherheit im Gesundheitswesen bedeutet, Patientendaten, Anwendungen und Dienste auf Cloud-Plattformen zu schützen. Dazu gehören die Verschlüsselung gespeicherter und übertragener Daten, strenge Zugriffskontrollen, Identitätsmanagement und kontinuierliche Überwachung.
Audit-Logs und Sicherheitsrichtlinien unterstützen die Einhaltung von Vorschriften wie HIPAA oder der DSGVO. Wirksame Cloud-Sicherheit schützt die Vertraulichkeit von Patientenakten und stellt sicher, dass Systeme für Behandlungsteams verfügbar bleiben.
Das Gesundheitswesen verarbeitet hochsensible Patientendaten und regulierte Informationen. Eine Datenschutzverletzung kann persönliche Gesundheitsdaten offenlegen, Bußgelder nach sich ziehen und das Vertrauen der Patienten untergraben. Mit Cloud-Sicherheit setzen Organisationen Verschlüsselung, MFA und differenzierte Berechtigungen durch, um unbefugten Zugriff zu verhindern.
Sie stellt außerdem Audit-Trails und Warnmeldungen zu Sicherheitsvorfällen bereit. So können Teams Compliance-Vorgaben erfüllen und bei einer Datenschutzverletzung oder Fehlkonfiguration schnell reagieren.
Gesundheitsdienstleister wählen in der Regel zwischen drei Modellen. Die Public Cloud (AWS, Azure, Google Cloud) bietet Skalierbarkeit und nutzungsbasierte Dienste, erfordert aber strenge Kontrollen. Eine Private Cloud stellt eine isolierte Umgebung für einen einzelnen Mandanten bereit, häufig vor Ort oder gehostet. Hybrid- oder Community-Clouds kombinieren beide Modelle. Teams können sensible Workloads in privaten Umgebungen belassen und die Public Cloud für Analysen oder Zusammenarbeit nutzen.
Sie erfassen mit Cloud-nativen SIEM- oder Multi-Cloud-Monitoring-Anwendungen Logs aus Speichern, Datenbanken und Netzwerkdiensten. Automatisierte Alerts melden ungewöhnliche Aktivitäten wie massenhafte Datenexporte oder Anmeldeversuche von neuen Standorten. Anhand von Incident-Response-Playbooks isolieren Teams betroffene Instanzen, widerrufen Zugangsdaten und führen forensische Analysen durch.
Nach der Eindämmung prüfen sie Logs, beheben Fehlkonfigurationen und melden ihre Erkenntnisse an die Compliance-Verantwortlichen.
Wer mehrere Plattformen verantwortet, muss unterschiedliche Sicherheitskontrollen, APIs und Compliance-Funktionen koordinieren. Uneinheitliche Identitäts- und Zugriffsrichtlinien können Lücken schaffen. Beim Datentransfer zwischen Clouds droht eine Offenlegung, wenn Verschlüsselung und Schlüsselverwaltung nicht aufeinander abgestimmt sind.
Verteilte Logs erschweren die Transparenz. Zudem erfordern Patching und Governance koordinierte Updates über alle Umgebungen hinweg. So lässt sich Konfigurationsdrift verhindern und sicherstellen, dass jeder Workload die Vorschriften für das Gesundheitswesen erfüllt.
Mehr erfahren über Cloud Security



Ihre Cloud-Sicherheit – vollständig bewertet in 30 Minuten.
Treffen Sie sich mit einem SentinelOne-Experten, um Ihre Cloud-Sicherheitslage über Multi-Cloud-Umgebungen hinweg zu bewerten, Cloud-Assets, Fehlkonfigurationen und Secret-Scanning aufzudecken und Risiken mit Verified Exploit Paths™ zu priorisieren.
