
什麼是密碼安全?重要性與提示
密碼安全對於保護敏感資訊至關重要。了解最佳實務,以強化您組織中的密碼政策。

密碼安全是組織網路安全中的關鍵組成部分。本指南提供建立與管理強式密碼的重要建議,包括使用密碼管理器與多重要素驗證。
了解常見的密碼弱點,以及教育員工密碼安全最佳實務的方法。理解密碼安全對於保護敏感資訊與防止未經授權的存取至關重要。
使用者的密碼就是開啟其帳戶大門的鑰匙。視該使用者帳戶進入系統後擁有何種類型的權限而定,那把鑰匙確實可能非常強大。如果我擁有你的網路銀行密碼,我可能就能存取你的帳戶以及其中包含的所有資料。這對你來說會很麻煩。但如果我能在伺服器層級取得該網路銀行系統管理員的密碼,我就能取得你的資訊,以及所有其他使用者的資訊。這就是大量資料外洩發生的方式。
良好的密碼安全之所以如此重要,原因在於:一旦有人取得他人的密碼,並不需要特別精通技術就能加以利用。其他類型的安全性入侵——無論是後門、遠端安裝惡意軟體,或是在 Web 伺服器上注入惡意程式碼——都需要相當程度的專業知識。但密碼呢?它是進入不屬於你的資料最簡單的方式。這就是為什麼暗網上存在密碼交易市場,讓懂得如何入侵的人負責最困難的部分(闖入),而真正造成破壞的工作則交給那些心懷惡意的人。憑證填充、密碼噴灑以及其他類型的密碼型攻擊,往往只要採用良好的密碼安全措施就能加以阻止。
NIST 的密碼安全建議
美國國家標準與技術研究院(NIST)一直在研究此議題,以提升聯邦層級的安全性。他們已發布一份擬議變更草案,旨在改善國家的密碼安全政策,以更妥善保護聯邦政府的系統。這些政策一旦實施,僅會影響在聯邦實體工作的使用者。然而,任何負責維護其 IT 基礎架構(或個人帳戶)安全的人,都應嚴肅看待這些政策。
其中一些建議顛覆了長久以來對密碼安全的傳統觀念:
1. 讓使用者更容易建立自己記得住的密碼
不要對密碼格式設下限制。當你強制要求至少使用一個大寫字母、一個數字、特殊字元,或告訴他們密碼太長時,只會讓人感到挫折,進而尋找容易應付的方法。如果 John Smith 決定把密碼設為「johnsmith」,那當然不可接受。但若要求特定格式,你其實是在鼓勵他在這些限制內建立像「J0hnsm1th!」這樣的密碼——而這其實並沒有更好。任何擅長解密/破解密碼的人都能很快看出這種變形。
相反地,應給 John 更大的建立空間。鼓勵使用較長的片語(目前建議的最大長度是 64 個字元,而不是 16 個),並確保系統能處理你輸入的任何字元,不僅涵蓋 ASCII 文字,也包括任何 Unicode 字元——包含表情符號。若系統具備已知弱密碼字典可供比對,效果會更好。如此一來,當 John 第一次嘗試建立密碼——「johnsmith」——被拒絕時,他就能把挫折轉化為更安全的內容,例如這個 49 個字元的密碼:「Our system admin is an annoying pain in the ????。」
當然,這幾乎就是直白的英文,但它比單純用外觀相似的數字替換字母更具隨機性。
另外,也別再讓密碼過期並強迫使用者更換。每次你這麼做,密碼反而更可能變得更容易被破解。此外,不論到期時間是 30 天、6 個月還是 1 年,如果這麼長時間密碼都沒有被竊取,就表示你做對了某些事。
沒有人會為了額外保護而每年更換家裡的門鎖。如果一直沒有人能進入屋內,就表示你仍是唯一持有鑰匙的人。只有當你知道不該有存取權的人拿到了你的鑰匙時,你才會更換門鎖。密碼也是一樣。
2. 停止使用密碼提示
我們這樣做已經太久了,以至於取消它似乎違反直覺。但仔細想想,設定提示以及取得或重設密碼的機制,其實才是不合理的地方。提示的整個目的,就是讓人更容易得到答案。
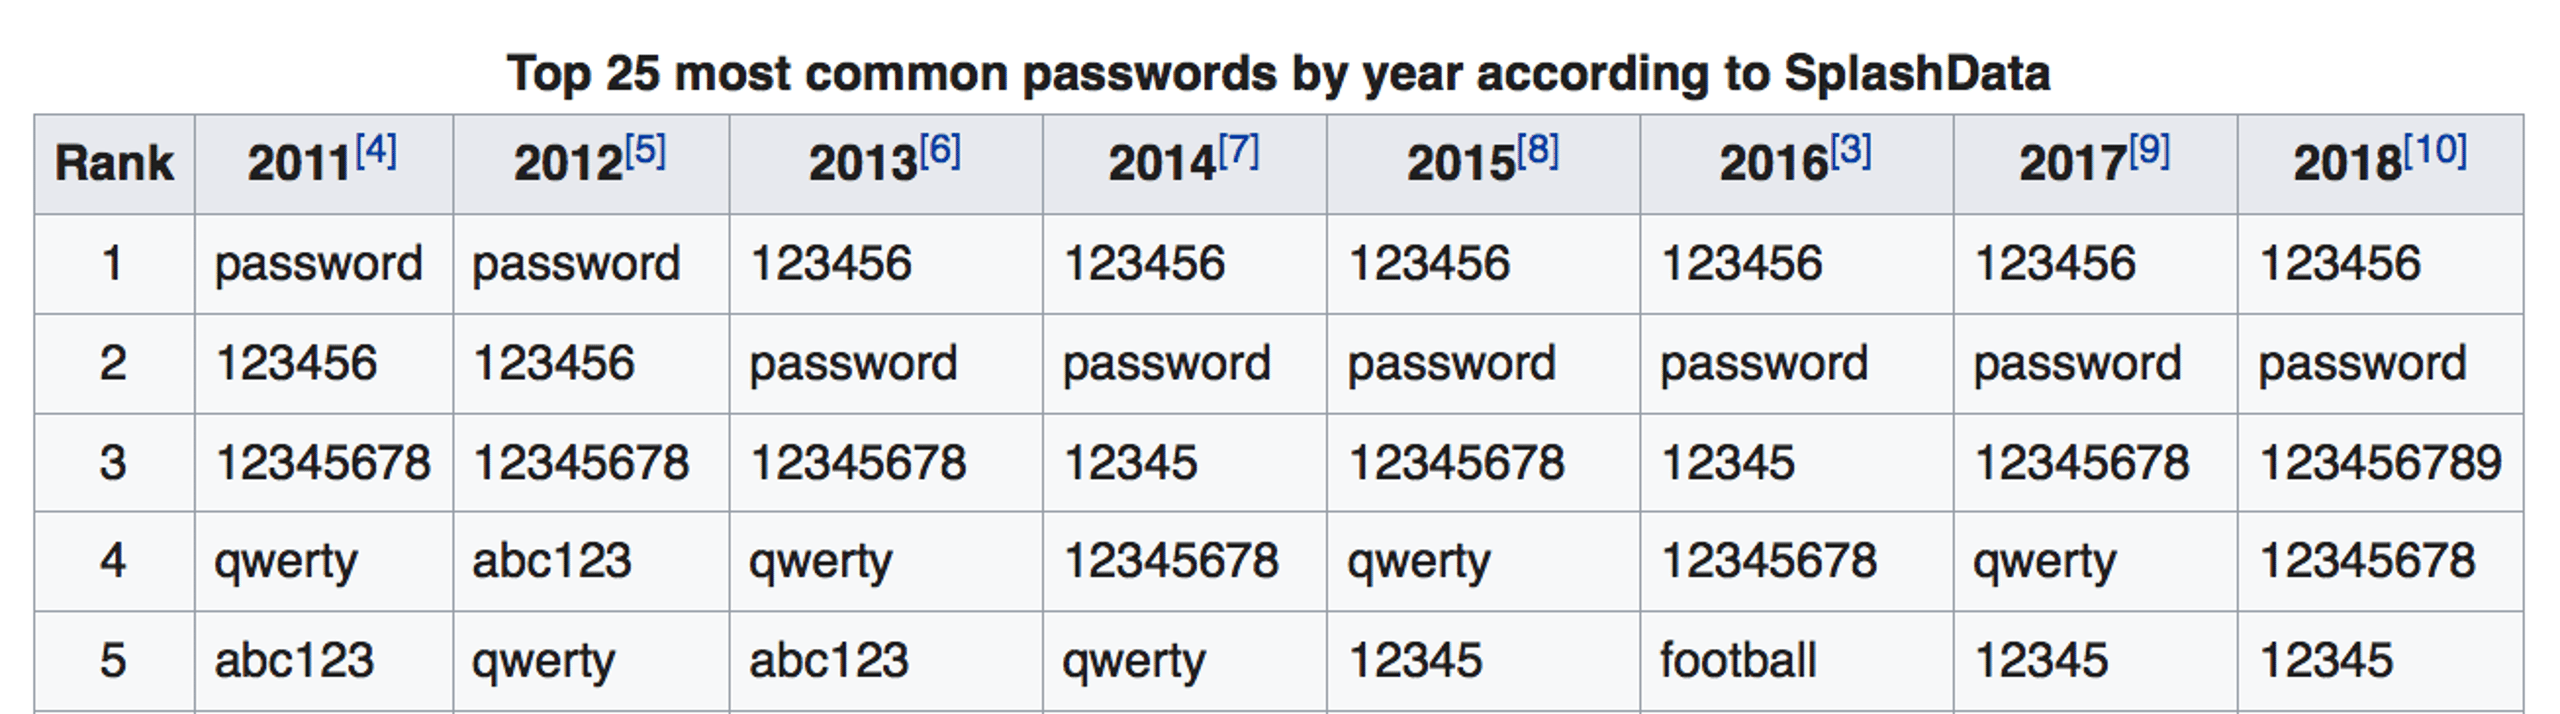
想像你走進一家銀行,知道 Bill Gates 在那裡有帳戶,並試圖提領 100 萬美元。櫃員要求你出示身分證件,而你沒有,因為你不是 Bill Gates。但他們不是把你請走,而是問你:「那麼,你出生的城市名稱是什麼?」這類資訊要容易取得得多,看起來實在不是保護資產的好方法。
強式密碼是保護數位資產的第一步(而在許多情況下,這些數位資產代表的是對真實金錢的存取權)。如果有人不知道密碼,與其幫他一把,不如假設這背後是有原因的。
3. 不要再使用 SMS 雙因素驗證
雙因素,甚至多重要素驗證,毫無疑問是必要的。但生物辨識,例如指紋或視網膜掃描,是保護帳戶更好的方式——而且它已不再是過去那種屬於未來的科幻技術。未來其實已經到來。
透過 SMS 來做,是相當差的做法。若以障礙的角度來看,透過簡訊將授權碼傳送到手機,就像要求一匹馬跳過只有六英吋高的欄架一樣。正如 這篇文章 所示,夠聰明到能取得你密碼的人,也完全有能力想出繞過文字型驗證碼的方法。
當然,現在大家都已經知道這種方法效果不佳,安全部落客也開始思考並撰寫有關各種不同方式,說明這類保護如何被突破。
4. 管理員需要更聰明地處理密碼儲存方式
早在 2013 年,Naked Security 部落格詳細說明了全球最大軟體公司之一 Adobe,如何因為採用了糟糕的保護措施來保護密碼,而辜負了其 1.5 億名使用者。
除了凸顯密碼安全提示有多麼毫無意義之外,這也清楚表明 Adobe 使用的是相當基本的加密方式,且沒有加入其他保護措施。結果形成了一種簡單的解碼流程,其複雜度並沒有比孩子們以前在玩具間諜套件中接觸到的方式高多少。
在這個受密碼保護的世界裡,安全最終是每個人的責任。政策需要經過周全思考,使用者需要遵循,而管理員也需要善盡對使用者的責任,不要先入為主地認為入侵者無法進入系統竊取密碼。NIST 的新建議與研究結果,無疑是所有人都可以開始參考的好起點。
密碼管理器:權衡優點與缺點
密碼管理器是個人與組織嘗試降低使用密碼風險的另一種方式。與其他安全工具一樣,密碼管理器可能有所幫助,但它們並不是能讓組織免於密碼相關風險的完整解決方案。另一個需要考量的面向是,多數密碼管理器多年來都曾被發現存在弱點,甚至曾發生外洩事件。
當你為團隊部署密碼管理器時,你就是把安全交到這些工具手中。一些值得注意的安全事件包括 LastPass、My1Login、KeePass、OneLogin、PasswordBox、MyPasswords、Avast Passwords 與 RoboForm。Google Project Zero 的 Tavis Ormandy 揭露了其中一些弱點,包括其瀏覽器外掛程式中的弱點。
我們的建議是什麼?密碼管理器有助於降低 IT 在密碼取回方面的負擔,但它們也為組織引入了另一種潛在的供應鏈攻擊風險。

Reduce Identity Risk Across Your Organization
Detect and respond to attacks in real-time with holistic solutions for Active Directory and Entra ID.
結論
在這個受密碼保護的世界裡,強健的安全政策必須涵蓋每個團隊中的供應商與人員。政策需要經過周全思考,使用者需要遵循,而管理員也需要善盡對使用者的責任,不要先入為主地認為入侵者無法進入系統竊取密碼。NIST 的建議與研究結果,是所有人都可以開始參考的好起點。
密碼安全常見問題
密碼安全是指讓您的密碼免受攻擊者侵害的實務與工具。您可以將其視為保護帳戶免於未經授權存取的數位鎖。密碼安全包括建立高強度密碼、安全地儲存密碼,以及使用多重要素驗證等額外安全措施。
若缺乏適當的密碼安全,攻擊者便可輕易入侵您的帳戶並竊取您的資料或金錢。
密碼安全之所以重要,是因為弱密碼是資料外洩的主要原因。若攻擊者破解您的密碼,他們就能存取您的個人資訊、財務資料和企業帳戶。不良的密碼使用習慣可能導致身分盜用、財務損失,以及嚴重的聲譽損害。
當您採用高強度的密碼安全措施時,便能建立一道屏障,使網路犯罪分子更難將您作為攻擊目標。
您可以使用各種密碼強度測試工具來檢查密碼安全性。這些工具會分析您的密碼長度、複雜度,並檢查它’s否曾在資料外洩事件中曝光。它們會告訴您,攻擊者使用暴力破解攻擊需要多久時間才能破解您的密碼。您應使用這些檢查工具來測試現有密碼,並改善較弱的密碼。
您可以透過使用至少 12-15 個字元,並混合大寫字母、小寫字母、數字和符號,來確保密碼安全。請為每個帳戶建立唯一密碼,且切勿在多個網站重複使用。使用密碼管理器可安全地產生並儲存複雜密碼。
請盡可能啟用多重要素驗證,以增加額外一層保護。避免在密碼中使用個人資訊或常見字詞。
您可以將複雜的短密碼改為較長的通行片語,以提升密碼安全性。使用密碼管理工具為您的所有帳戶建立獨特且隨機的密碼。為所有重要帳戶設定多重要素驗證,尤其是銀行與電子郵件帳戶。
定期使用 SentinelOne、Have I Been Pwned 等工具檢查您的密碼是否已在資料外洩事件中遭到洩露。立即更換弱密碼或重複使用的密碼,若密碼已曝光,也請更新。
最佳的密碼安全實務包括使用至少 12 個字元長度且包含多種字元類型的密碼。切勿在不同帳戶之間重複使用密碼,並為每項服務建立唯一的密碼。使用可信賴的密碼管理工具來安全地產生、儲存及自動填入您的密碼。
在所有支援的帳戶上啟用多重要素驗證。避免將密碼寫下來,或儲存在試算表等不安全的位置。定期稽核您的密碼,並更換任何已遭洩露的密碼。
深入了解 身分安全



準備好徹底革新您的安全營運了嗎?
了解 SentinelOne AI SIEM 如何將您的 SOC 轉型為自主化的強大中樞。立即聯絡我們以取得個人化示範,親眼見證安全防護的未來如何實現。
