
資料存取治理:控管誰能查看哪些資料,並提出證明
資料存取治理控管哪些身分能存取哪些資料、落實存取決策,並證明存取權限持續正確。了解其運作流程。

什麼是資料存取治理?
2025 年底,攻擊者利用從受信任應用程式竊取的 OAuth 權杖,讀取 Salesforce 客戶資料將近一個月。他們不必入侵系統。存取權限早已存在,範圍遠超過應用程式所需,卻沒有人撤銷。FINRA 現在要求企業只授予連接的應用程式必要的存取權限。
資料存取治理能從一開始就防止這類權限存在。它透過政策與營運控制措施,決定哪些身分能存取哪些資料、落實這些決策,並證明權限持續正確。
您的資料分布於地端系統、雲端物件儲存空間及 SaaS 平台。人員與機器都會累積權限,而這些權限很少被撤銷。存取範圍預設會逐漸擴大,造成過度暴露。遏止這種偏移,正是資料存取治理的任務,也是它居於資安計畫核心的原因。
資料存取治理與網路安全的關係
資料存取治理結合了通常分開運作的兩個領域: 身分與存取管理 (IAM) 和資料安全。IAM 驗證身分並控管其持有的憑證。資料存取治理則回答 IAM 未解決的問題:這個身分是否應該存取這筆特定資料?您能否證明這項權限仍有正當理由?它透過資料分類、政策、持續驗證、重新認證與稽核來回答這些問題。
逐一驗證存取要求的正當性,使資料存取治理成為零信任的基礎。依據 NIST SP 800-207 的定義,零信任不論網路位置或先前的信任狀態,都會驗證每項存取要求。以下核心要素將這項原則落實於日常作業。
資料存取治理如何運作
資料存取治理由幾項核心要素構成,並以持續循環的方式運作。以下每個階段都會運用其中一項要素;隨著資料、身分及業務需求改變,循環便不斷重複。
1.探索並分類資料
看不見、無法標記的資料,就無從治理。清查地端與雲端環境中的資料,包括 SaaS 平台和雲端物件儲存空間,再依據法規及業務分類架構,套用持續有效、可供機器讀取的敏感度標籤。 資料分類必須先行,因為控制措施無法對無法識別的資料執行政策。
2. 盤點身分及現有權限
清查所有能存取各項已分類資料集的身分,包括人員與非人員身分:使用者帳戶、服務帳戶、API 金鑰、OAuth 權杖及 AI 代理。記錄每個身分目前可存取的資料。 Singularity™ Identity建立這份清冊,並持續提供人員與非人員帳戶的即時可見性。這項基準將成為執行政策與重新認證的依據。
3. 定義存取政策
制定可由機器執行的規則,明確規定身分須具備哪些角色、屬性或條件,才符合存取資格。使用 角色型存取控制 (RBAC)設定基本權限;透過屬性型存取控制 (ABAC),依裝置狀態、位置或時段等情境調整權限;並以職責分離防止單一身分持有相互衝突的權限。
4. 配置並落實最小權限
預設拒絕存取,並透過正式核准流程,只授予每個身分所需的最低權限。對於高權限資料及管理作業,採用到期後自動失效的限時或即時權限提升,並記錄每次高權限工作階段。確認現有權限是否仍有正當理由,也屬於此階段的工作。
5. 持續驗證存取權限
在存取生命週期的每個階段驗證授權,包括首次授予權限後的長期驗證。NIST SP 800-207 將其描述為持續循環的存取、威脅評估、調整與信任重新評估。
留意異常模式,例如異常的資料存取量或來自非預期位置的存取,尤其是伴隨權限提升時;並對高權限帳戶及服務帳戶採取更嚴格的控管措施。 CISA 成熟度模型要求在整個工作階段中,持續驗證每位使用者、每部裝置、每個應用程式及每筆交易。
6. 審查、重新認證並稽核
按既定週期審查存取權限,逐一檢視個別身分的權限,以找出角色隨時間累積的權限。人員離職、角色變更或工作負載除役後,應在數小時內撤銷存取權限;並集中保存每次授權、修改及重新認證決策的完整稽核軌跡。這些稽核結果會回饋至探索與分類階段。循環就此完成,接著再次開始。
完善的資料存取治理帶來哪些成果
持續執行這套生命週期,就能在安全態勢、稽核結果及團隊日常工作中,看見可衡量的成果。
- 落實最小權限,縮小影響範圍。 每個身分只持有所需的存取權限,因此帳戶即使遭入侵,也只能觸及有限的資料集。落實 最小權限原則,才能將暴露範圍控制在最低限度。
- 稽核更快速、更清晰。 完整記錄存取決策、權限變更及重新認證,無須手動重建紀錄,就能向稽核人員提供所需證據。
- 降低內部人員風險與意外暴露。 透過結構化的權限配置與定期重新認證,在過時或過度的存取權限引發事件前予以清除。
- 角色轉換更順暢。 正式的到職、調職及離職流程,可防止權限在調職期間不斷累積,並在離職後迅速清除存取權限。
- 零信任的基礎. 逐次請求授權、持續驗證與預設拒絕的強制執行,將 零信任原則落實於日常作業.
這些成果的前提是計畫依照設計運作. 實務上,少數反覆出現的狀況會阻礙計畫運作.
資料存取治理計畫的常見失效環節
即使團隊能力充足、資源充裕,仍可能難以持續落實資料存取治理. 一旦發生問題,原因通常可追溯至少數結構性因素與可避免的決策.
存取權限蔓延與過度授權
角色異動、專案授權與從未撤銷的緊急存取權限,會讓授權不斷累積,無主帳號也可能持續存在數月甚至數年. 為了「避免妨礙工作」而授予廣泛的存取權限,會讓情況惡化,因為這些常設權限會無限期保留. 擁有廣泛權限的管理員帳號與服務帳號,是風險最高的授權.
缺乏跨工具與資料的可視性
影子資料散布於雲端帳號與協作工具,卻從未納入資料分類計畫. 服務帳號、API 金鑰與 AI 代理程式等機器身分如今數量龐大,卻缺乏充分治理. 原本為人類使用者設計的身分管理計畫,並不適合追蹤這些身分.
特權存取管理、身分治理、雲端安全態勢與SIEM 工具各自只能掌握部分授權資訊,因此沒有任何單一系統能呈現全貌.
流程與權責失靈
團隊將授權視為一次性核准,即使角色與資料敏感度發生變化,也從不重新檢視,儘管 NIST SP 800-53要求依組織定義的頻率審查帳號 (控制項 AC-2).
審查只在角色層級敷衍核准,未檢視各角色實際授予的權限;人員離職數週後,存取權限仍未撤銷;有些組織甚至尚未分類要保護的資料,就先購買治理工具. 若沒有單一單位統籌安全、IT 與業務部門的計畫,政策目標與日常執行就會脫節.
這些問題都能解決. 清單上的每一項都是可以扭轉的設計決策:指定負責人、先分類資料再購買工具,並審查實際授權而非角色.
資料存取治理如何支援法規遵循
六項廣泛採用的框架要求具體的資料存取治理控制措施. 產業不同、司法管轄區不同,卻有相同的三項要求:依業務需要授予存取權限、定期或持續審查存取權限,以及提供可稽核的證據.
| 框架 | 存取治理要求 |
| GDPR (第 5、25 條) | 個人資料必須限於必要範圍;預設情況下,不得在未經介入的情況下讓不特定多數人存取資料. |
| HIPAA (最低必要標準) | 受規範實體必須確認哪些類別的人員需要存取、他們需要哪些類別的受保護健康資訊 (PHI),以及適用於該存取權限的條件. |
| PCI DSS (要求 7) | 持卡人資料的存取權限僅限於工作所需的人員;除非明確允許,存取控制系統必須一律拒絕存取. |
| SOX (第 404 節) | IT 一般控制措施要求財務系統採用角色型存取控制、職責分離、定期審查存取權限,以及管理階層年度評估. |
| ISO 27001 (附錄 A 5.15-5.18) | 正式的權限授予程序、定期審查存取權限,以及在角色異動或人員離職時移除或調整存取權限. |
| NIST 800-53 (AC 控制項系列) | 書面政策 (AC-1)、受管理的帳號生命週期 (AC-2)、強制執行授權,包括 RBAC 與 ABAC (AC-3),以及持續監控 (CA-7). |
隨著 AI 代理程式與非人類身分日益普及,存取治理的法規關注範圍正從人類使用者擴展出去. SentinelOne 在身分、資料與調查工作流程中強化這些控制措施.

Reduce Identity Risk Across Your Organization
Detect and respond to attacks in real-time with holistic solutions for Active Directory and Entra ID.
運用 SentinelOne 強化資料存取治理
治理決定誰應該存取您的資料. 強制執行決定實際由誰存取. SentinelOne 透過 身分威脅防禦、持續存取驗證、資料可視性,以及內建於 Singularity Platform的調查功能,支援您的存取政策、控制模型與分類計畫.
- 誰能存取 (身分). Singularity Identity透過單一輕量型代理程式,呈現所有端點與身分。它透過工作階段封鎖與 MFA 重新驗證,在 Active Directory, Microsoft Entra ID, Okta, Ping, SecureAuth, 和 Duo 中強制執行以政策為基礎的條件式存取。當憑證遭竊或發生權限提升時,它會偵測相關活動並阻止橫向移動,避免威脅擴散。
- 他們能存取哪些資料 (資料). Singularity Cloud Security找出雲端物件儲存空間中的敏感資料,包括 Amazon S3, Azure Blob Storage, 和 Google Cloud Storage。您的治理計畫可掌握哪些儲存空間存放受法規規範的資料。
- 如何調查. Purple AI讓您以自然語言查詢原生及第三方來源的正規化資料,無須學習新的查詢結構。 IDC 發現,Purple AI 客戶識別威脅的速度提升 63%,平均回應時間縮短 55%。如需保留更多資料並進行分析, Singularity Data Lake在 PB 級資料湖上執行雲端原生 SIEM,並運用 Open Cybersecurity Schema Framework (OCSF) 正規化技術,即時擷取任何來源的資料。
預約 SentinelOne 產品示範,了解這些功能如何對應您的存取治理計畫。
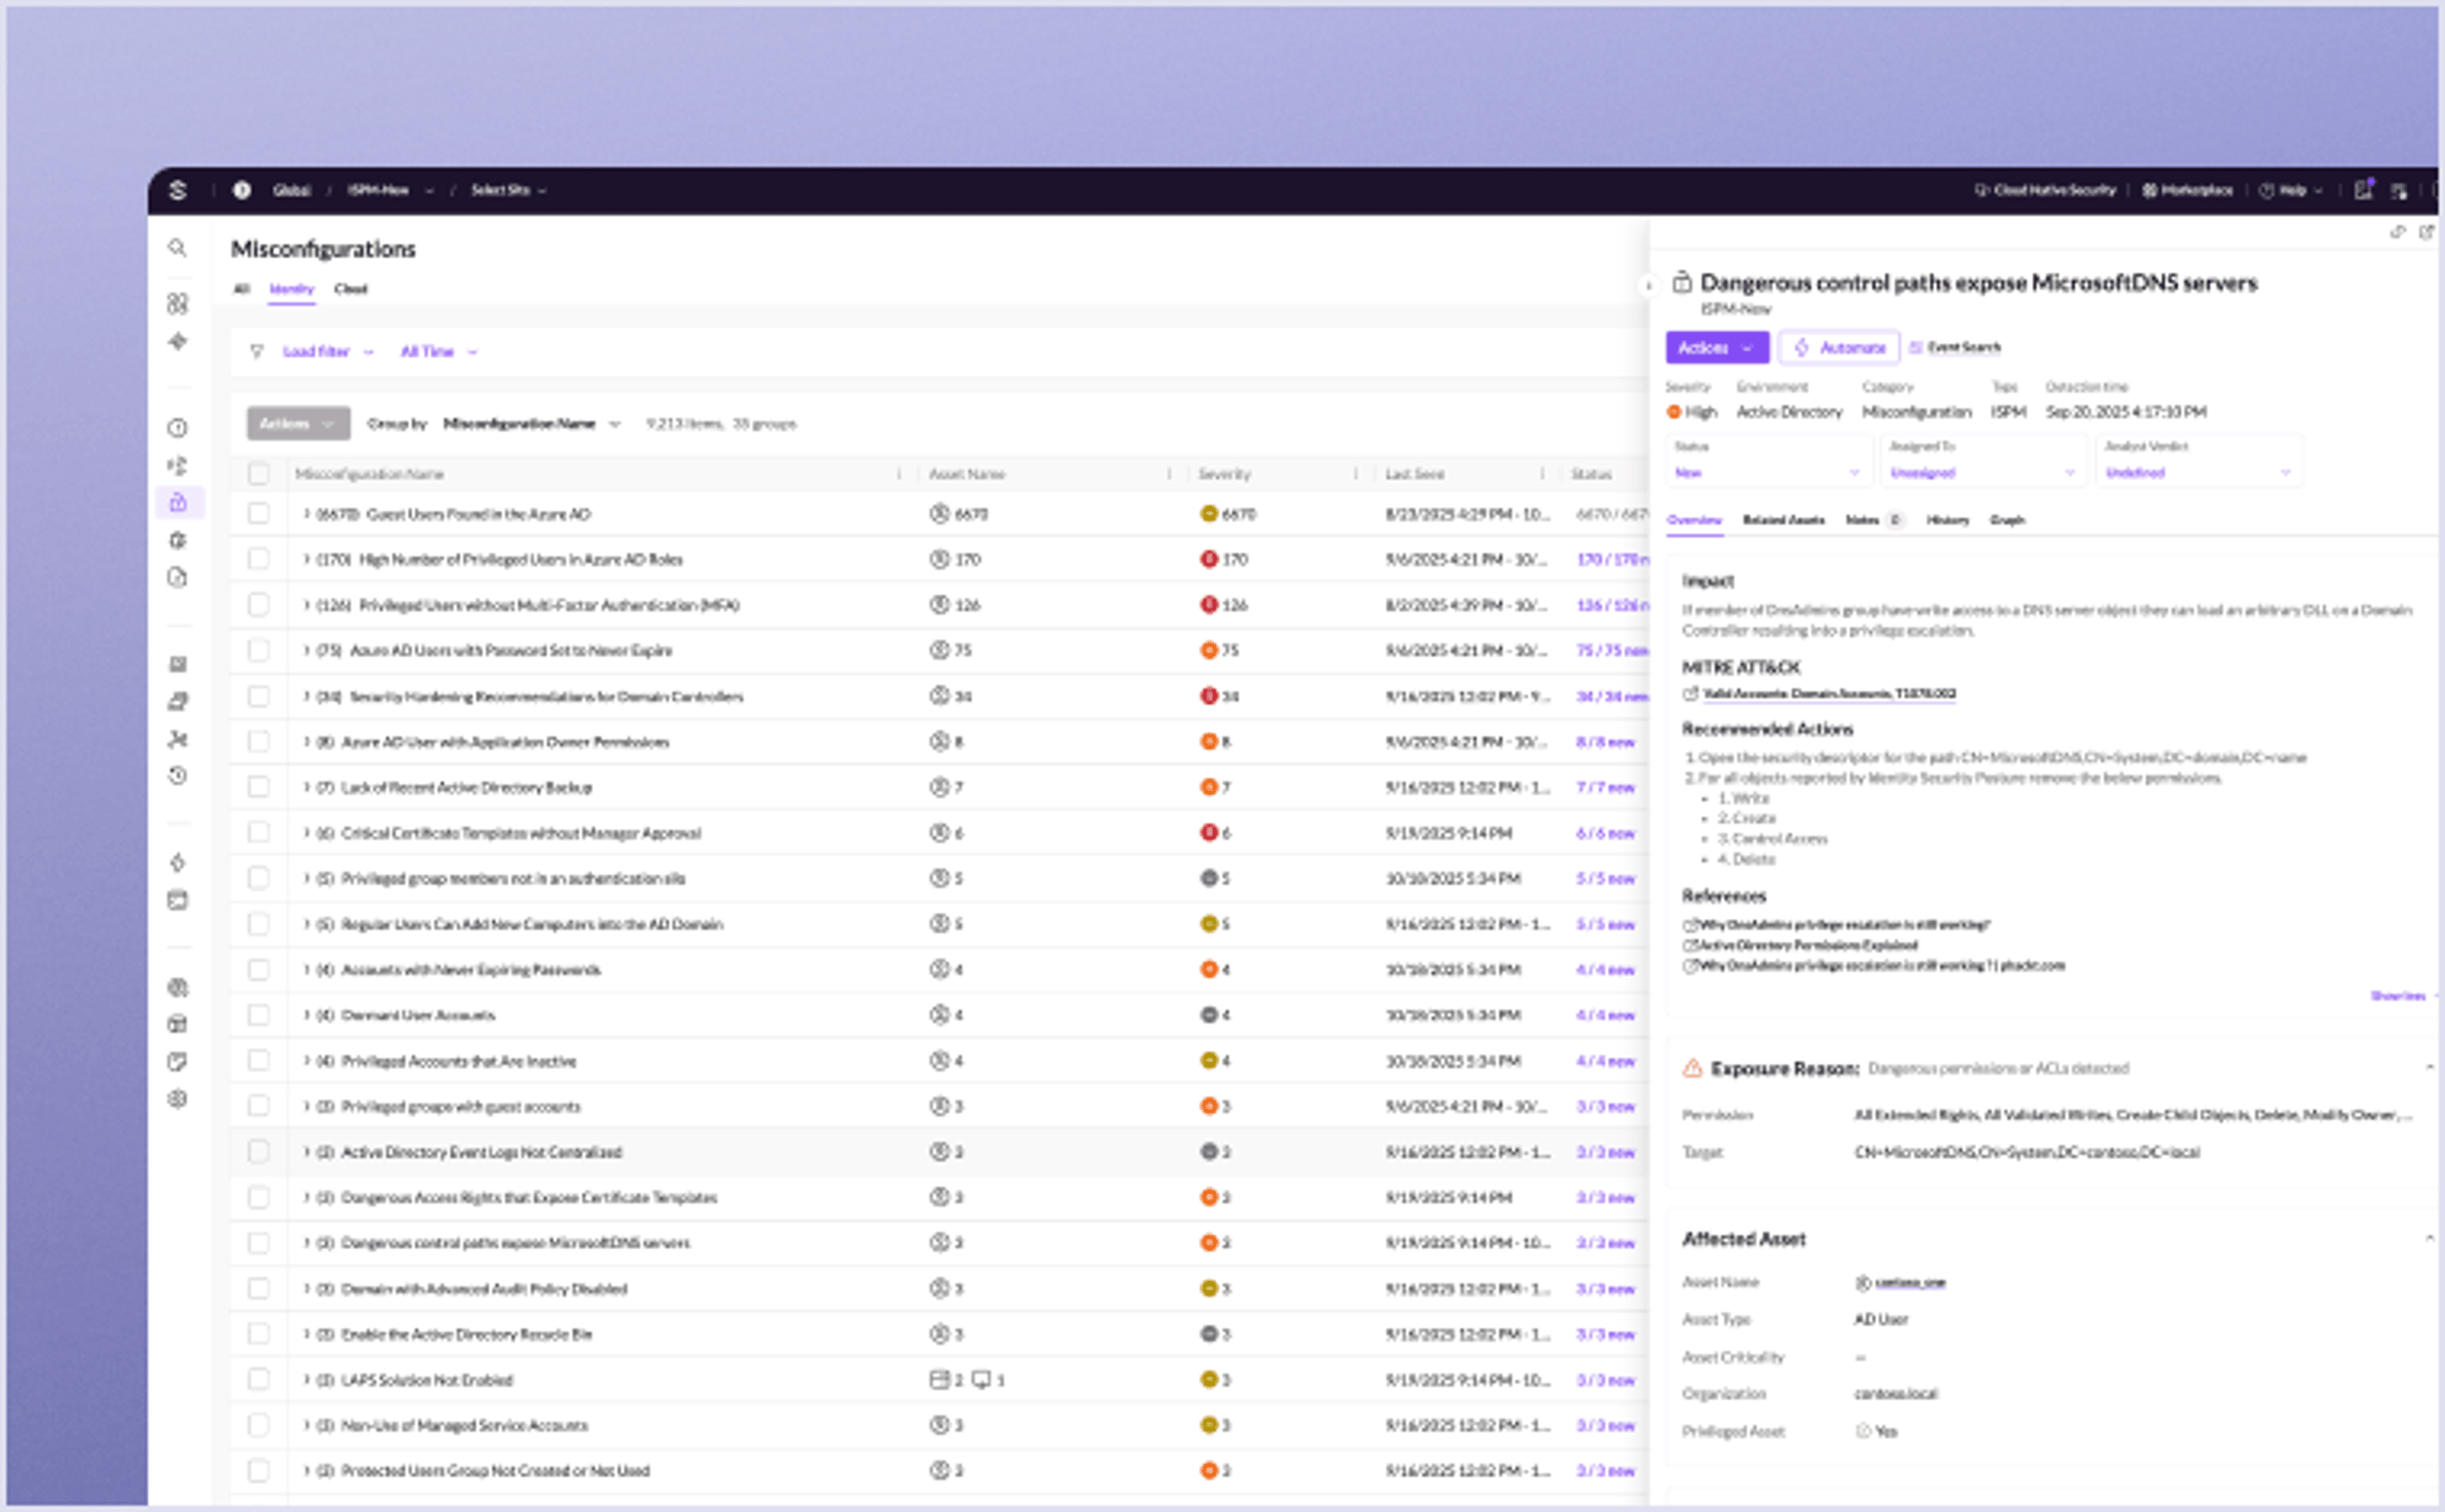
Get real-time identity protection and end-to-end visibility across hybrid environments to detect exposures, stop credential abuse, and reduce identity risk.
重點摘要
資料存取治理控管哪些身分能存取哪些資料、強制執行這些決策,並產出稽核人員與管理階層所需的佐證。存取權限會隨時間累積,因此唯有在從探索、分類到驗證、重新認證與稽核的完整生命週期中持續強制執行,才能維持最小權限。
機器身分如今也需要與人員身分同等嚴謹的管理。先將風險最高的資料分類,預設拒絕存取,持續驗證存取權限,並保留每項決策的可稽核紀錄。做到這些,「誰能存取這些資料?」就不再需要全面調查,只需簡單查詢。
資料存取治理常見問題
資料存取治理是一套政策與作業控制措施,用於判定哪些身分能存取哪些資料、強制執行這些決策,並證明決策持續正確。它將資料分類、存取政策、持續驗證、重新認證與稽核整合為單一生命週期。
目標是強制落實最小權限:每個人員與非人員身分都只擁有其角色所需的存取權限,且每項決策都有可稽核的佐證。
身分及存取管理 (IAM)負責驗證,以及授予、管理和撤銷存取憑證的機制。資料存取治理則在此基礎上加入資料分類、政策定義、持續驗證、重新認證與稽核。
IAM 回答「這個身分能否通過驗證,擁有哪些權限?」資料存取治理則回答「這個身分是否應擁有這些權限,存取是否仍有正當理由,以及您能否提出證明?」
資料存取治理的責任通常橫跨三個職能。CISO 或資安團隊定義政策、設定風險門檻並執行持續監控。IT 或 IAM 營運團隊管理權限佈建、移除及相關工具。
業務資料擁有者在重新認證時,確認存取權限是否符合目前的工作需求。組織通常會指定治理負責人或指導委員會,協調這三個職能。
存取審查與重新認證的頻率應取決於資料敏感度和權限層級。受法規規範的資料及高權限帳戶,通常需要比一般使用者存取更頻繁的審查。
除了依固定週期進行審查,也應在角色異動、調職或離職時啟動重新認證。高度敏感的系統可能需要持續驗證,因為定期的單次檢查無法發現週期之間發生的存取權限偏移。
啟動計畫時,請先分類法規或業務影響最高的資料: 個人識別資訊、受保護的健康資訊、持卡人資料、受 SOX 規範的財務紀錄及智慧財產。
NIST IR 8496建議先定義何謂資料資產,再進行分類,接著套用持續有效的標籤。完成高敏感度資料的治理後,再擴大分類範圍。
資料存取治理必須涵蓋非人員身分。服務帳戶、API 金鑰、OAuth 權杖和 AI 代理程式以機器速度建立、移動及存取資料,而且在佈建時經常取得範圍廣泛的常設權限。
您的治理計畫應同時清查非人員與人員身分、套用相同的最小權限與重新認證標準,並盡可能使用有期限的憑證。
深入了解 身分安全


準備好徹底革新您的安全營運了嗎?
了解 SentinelOne AI SIEM 如何將您的 SOC 轉型為自主化的強大中樞。立即聯絡我們以取得個人化示範,親眼見證安全防護的未來如何實現。
