
EDR 與 MDR 與 XDR:選擇最佳方案
透過 EDR、MDR 和 XDR 滿足您不同的安全需求。這三種技術是保護您的雲端、IT、網路與網路安全環境的關鍵。對抗威脅並確保所有人安全。
網路威脅正變得越來越聰明,而傳統安全工具已不足以保障您的組織安全。EDR、MDR 和 XDR 是三種不同的技術,在保護您的使用者與資產方面扮演關鍵角色。網路安全可能令人困惑,而且資料量此刻仍持續成長。
77% 的安全專家表示,隨著各產業越來越廣泛使用生成式 AI 工具,資料外洩將更常發生。如果您擔心公司的未來,那麼提升網路韌性就是高度優先事項。偵測與回應緩慢可能讓您付出代價。
超過 50% 的安全領導者將投資於 EDR、MDR 和 XDR 解決方案。需要注意的是,這三種解決方案彼此相似,但運作方式不同。
不要坐等威脅找上門,因為它們不會等您採取行動。
與我們一起探索 EDR 與 MDR 與 XDR 解決方案,比較它們的差異,並找出哪些最適合您。
 什麼是端點偵測與回應 (EDR)?
端點偵測與回應 會擷取所有端點活動,並使用進階分析來精準找出其中的異常行為。安全團隊可了解其端點的可視性,並透過 EDR 工具接收有關惡意事件的警示。
EDR 的主要功能
EDR 為企業提供以下主要功能:
- 分類處理警示並驗證可疑的端點活動。
- 分析大型資料儲存庫。
- 偵測安全事件。
- 產生可採取行動的威脅情報。
- 產生適當且基於情境的威脅緩解回應。
- 深入掌握多種端點的可視性,包括 IoT 裝置、筆記型電腦、桌上型電腦及其他裝置。
什麼是託管式偵測與回應 (MDR)?
託管式偵測與回應 (MDR) 是一種特殊的 Security-as-a-Service (SaaS) 服務,讓您聘用專責安全專業人員來監控並緩解威脅。不同於您工具庫中的其他安全自動化工具,MDR 增加了人為要素。
這些專家會審查並立即對通常不會被您現有技術堆疊捕捉到的安全事件採取行動。對於持續演變的威脅,或當您的工具尚未適應或不了解最新發展時,MDR 可以識別並消除這些威脅。MDR 是提升整個企業整體安全成熟度的絕佳方式。
MDR 的主要功能
MDR 為安全團隊帶來以下主要功能:
- MDR 會偵測誤判並在偵測到事件後調查警示。它提供主動式威脅獵捕能力。
- 它會整理安全事件、加以分類與排序,並依其風險等級列出。這有助於安全團隊優先處理最關鍵的事件。
- MDR 可在客戶網路內對安全事件提供即時修復與回應。
什麼是延伸式偵測與回應 (XDR)?
XDR 為 雲端安全工具、服務、端點和網路提供威脅偵測與回應。它是傳統 EDR 解決方案的延伸。XDR 最適合複雜且混合雲的環境,且許多公司會以 software-as-a-service (SasS) 服務形式採用它。
XDR 的主要功能
現代 XDR 解決方案應為安全團隊提供以下功能:
- XDR 解決方案 結合端點遙測資料與來自日誌及資訊安全平台的資料。它可偵測大量威脅,包括通常無法透過其他調查方法看見的規避手法。
- XDR 會套用基於情境且由機器驅動的分析、降低雜訊,並識別威脅的根本原因。
- XDR 解決方案也會提出智慧建議,並為查詢及其他回應動作提供指引。
- XDR 應能夠排定風險優先順序、引導回應,並產生多個警示。

Gartner MQ: Endpoint
See why SentinelOne has been named a Leader four years in a row in the Gartner® Magic Quadrant™ for Endpoint Protection Platforms.
EDR、MDR 和 XDR 之間的關鍵差異
以下是 EDR 與 MDR 與 XDR 解決方案之間的關鍵差異:
1. 內部專業能力與安全自動化
當您使用 MDR 時,無需從組織外部聘請安全專家。它整合了 XDR 和 EDR 工具 的使用,並在其上加入人工專業知識。MDR 可加速跨領域威脅分析,並有助於保護防火牆、雲端安全態勢、感測器、網路,以及公司 IT 基礎架構中的任何其他元素。
2. 資料擷取與威脅可視性
XDR 會產生跨領域安全遙測資料,並簡化安全資料擷取、分析與工作流程。它提供統一的回應能力,並可存取頂級威脅情報。XDR 可提升整個企業的可視性,並提供詳細的網路流量安全分析。XDR 相較於 MDR 和 EDR 的另一項關鍵優勢,是它能加速安全營運並統一組織的網路安全策略。
3. EDR 與 MDR 與 XDR:整合
EDR、MDR 和 XDR 解決方案可與防火牆、VPN 和入侵偵測系統無縫整合。它們可將安全資料外洩的影響降至最低,並提供全面性保護。
EDR vs. MDR vs XDR:關鍵差異分析
我們已在下方製作比較表,以進行 EDR vs MDR vs XDR 分析:
| 參數 | EDR(端點偵測與回應) | MDR(託管式偵測與回應) | XDR(延伸式偵測與回應) |
|---|---|---|---|
| 重點 | EDR 可偵測並回應所有端點上的威脅,例如筆記型電腦、伺服器、BYOD 裝置和桌上型電腦。 | MDR 著重於跨多個層面的威脅偵測與回應,包括網路、端點和 雲端安全。 | XDR 可偵測並回應所有層面的威脅,包括網路、端點、雲端和應用程式。 |
| 範圍 | EDR 涵蓋範圍有限,著重於個別端點。 | MDR 涵蓋較廣的範圍,包括多個層面。 | XDR 涵蓋更廣泛的範圍,從網路到應用程式。 |
| 偵測 | EDR 可偵測並警示端點層級的威脅。 | MDR 可偵測並警示多個層面的威脅。 | XDR 可偵測並警示所有層面的威脅,並提供更全面的企業安全態勢視圖。 |
| 回應 | EDR 提供自動化回應能力。 | MDR 提供自動化回應能力,以及由人員主導的事件回應。 | XDR 提供自動化回應能力,以及由人員主導的事件回應與修復。 |
| 威脅情報 | EDR 包含基本的威脅情報摘要。 | MDR 提供進階威脅情報摘要與分析。 | XDR 提供進階威脅情報摘要、分析與情境化。 |
| 整合 | EDR 可與您現有的安全工具整合。 | MDR 提供集中式儀表板和安全工具整合。 | XDR 提供統一的安全態勢視圖,並可與現有安全工具整合;也提供集中式儀表板。 |
| 成本 | EDR 工具較為實惠,每個端點的成本較低。 | MDR 解決方案可能較昂貴,每個端點的成本較高。 | XDR 解決方案最昂貴;其費用取決於其涵蓋範圍限制。 |
| 複雜度 | EDR 易於實作和管理。 | MDR 需要更多專業知識和資源。 | XDR 是最複雜的選項;它需要高超的技能與規劃來執行及監督。 |
EDR、MDR 和 XDR 使用案例
以下列出最常見的 EDR、MDR 和 XDR 使用案例:
EDR vs MDR vs. XDR:威脅修復與分析
EDR 解決方案 可防止網路釣魚、惡意軟體攻擊、勒索軟體,並提供進階威脅偵測與回應能力。它們可偵測所有端點上的惡意與異常行為,並保護敏感資料免受網路犯罪分子侵害。MDR 提供 24/7 託管式服務,用於威脅偵測與回應、安全監控、威脅狩獵和事件回應。它可提供最新威脅情報的存取,並深入掌握組織的雲端與網路安全態勢。
XDR 整合來自多個資料來源的威脅分析,包括雲端服務、網路和端點。它使用進階分析與自動化來發現那些孤立式安全工具無法偵測的威脅。
1. 涵蓋領域與環境
如果您的網路可視性有限,EDR 是很好的選擇;對於位於遠端地點、規模更大且更複雜的環境,您可以採用 MDR。XDR 涵蓋使用雲端型平台與服務的環境。它可偵測並回應多向量攻擊與戰術。XDR 也能回應進階威脅,例如 APTs 以及國家級攻擊。
2. 法規遵循
EDR 可輕鬆符合 HIPAA、PCI-DSS 和 GDPR 的合規政策。MDR 可協助達成 SOC 2 合規、ISO 27001 框架,並維持 NIST 標準。XDR 可因應 CMMC 標準並提升網路安全成熟度。它符合 CSF 標準,並滿足如 AWS Well-Architected Framework 和 Azure Security Center 等法規要求。
使用 SentinelOne 整合 EDR、MDR 和 XDR 以提升安全性
SentinelOne 透過整合 EDR、MDR 和 XDR 功能來保護您的企業。如果您一直無法在這些工具之間做出決定,您會很高興知道 SentinelOne 全都提供!它是全球最先進、由 AI 驅動的自主式網路安全平台。您可透過 Singularity™ Endpoint 獲得完整的雲端與端點防護,包括保護您的權限、身分、裝置等能力。
Singularity™ XDRAI Platform 提供前所未有的速度、無限擴展性,以及進階威脅回應能力。它可將整個雲端資產環境的可視性最大化,並解決互聯式安全生態系統相關的關鍵問題。SentinelOne 可簡化您的容器與 VM 安全性管理,無論位於何處皆適用。它提供最大的敏捷性與靈活性,並確保持續合規。透過 Active Directory 與 Azure AD 保護,您可以升級威脅偵測能力,並保護所有以身分為基礎的攻擊面。
Singularity Cloud Workload Security 可保護您的 Kubernetes、伺服器和混合雲環境。它也能保護公有雲與私有雲中的資產,包括地端資料中心。
Singularity Network Discovery 使用內建代理程式技術主動與被動地繪製網路對應圖,立即提供資產清冊以及有關未授權裝置的資訊。它會調查受管理與未受管理裝置如何與關鍵資產互動;也會透過統一介面中的裝置控制功能來控管 IoT 與可疑或未受管理裝置。
Gartner 表示,96% 的各組織因其 EDR 與 EPP 安全功能而推薦 SentinelOne。憑藉其創紀錄的 ATT&CK 評估表現,不會有任何遺漏偵測。Vigilance MDR 可加速 SecOps,並提供 24/7/365 Managed Detection & Response (MDR) 服務。其平均回應時間(MTTR)為 30 分鐘,使其成為業界速度最快的 MDR 之一。無論您身在世界何處,SentinelOne 的人工分析師都會運用專利 Storyline™ 技術加入情境脈絡,並節省彙整、關聯與情境化警示所需的時間。即時檢視所有已識別的威脅,並取得作為貴組織持續作業節奏一部分所交付的完整文件。
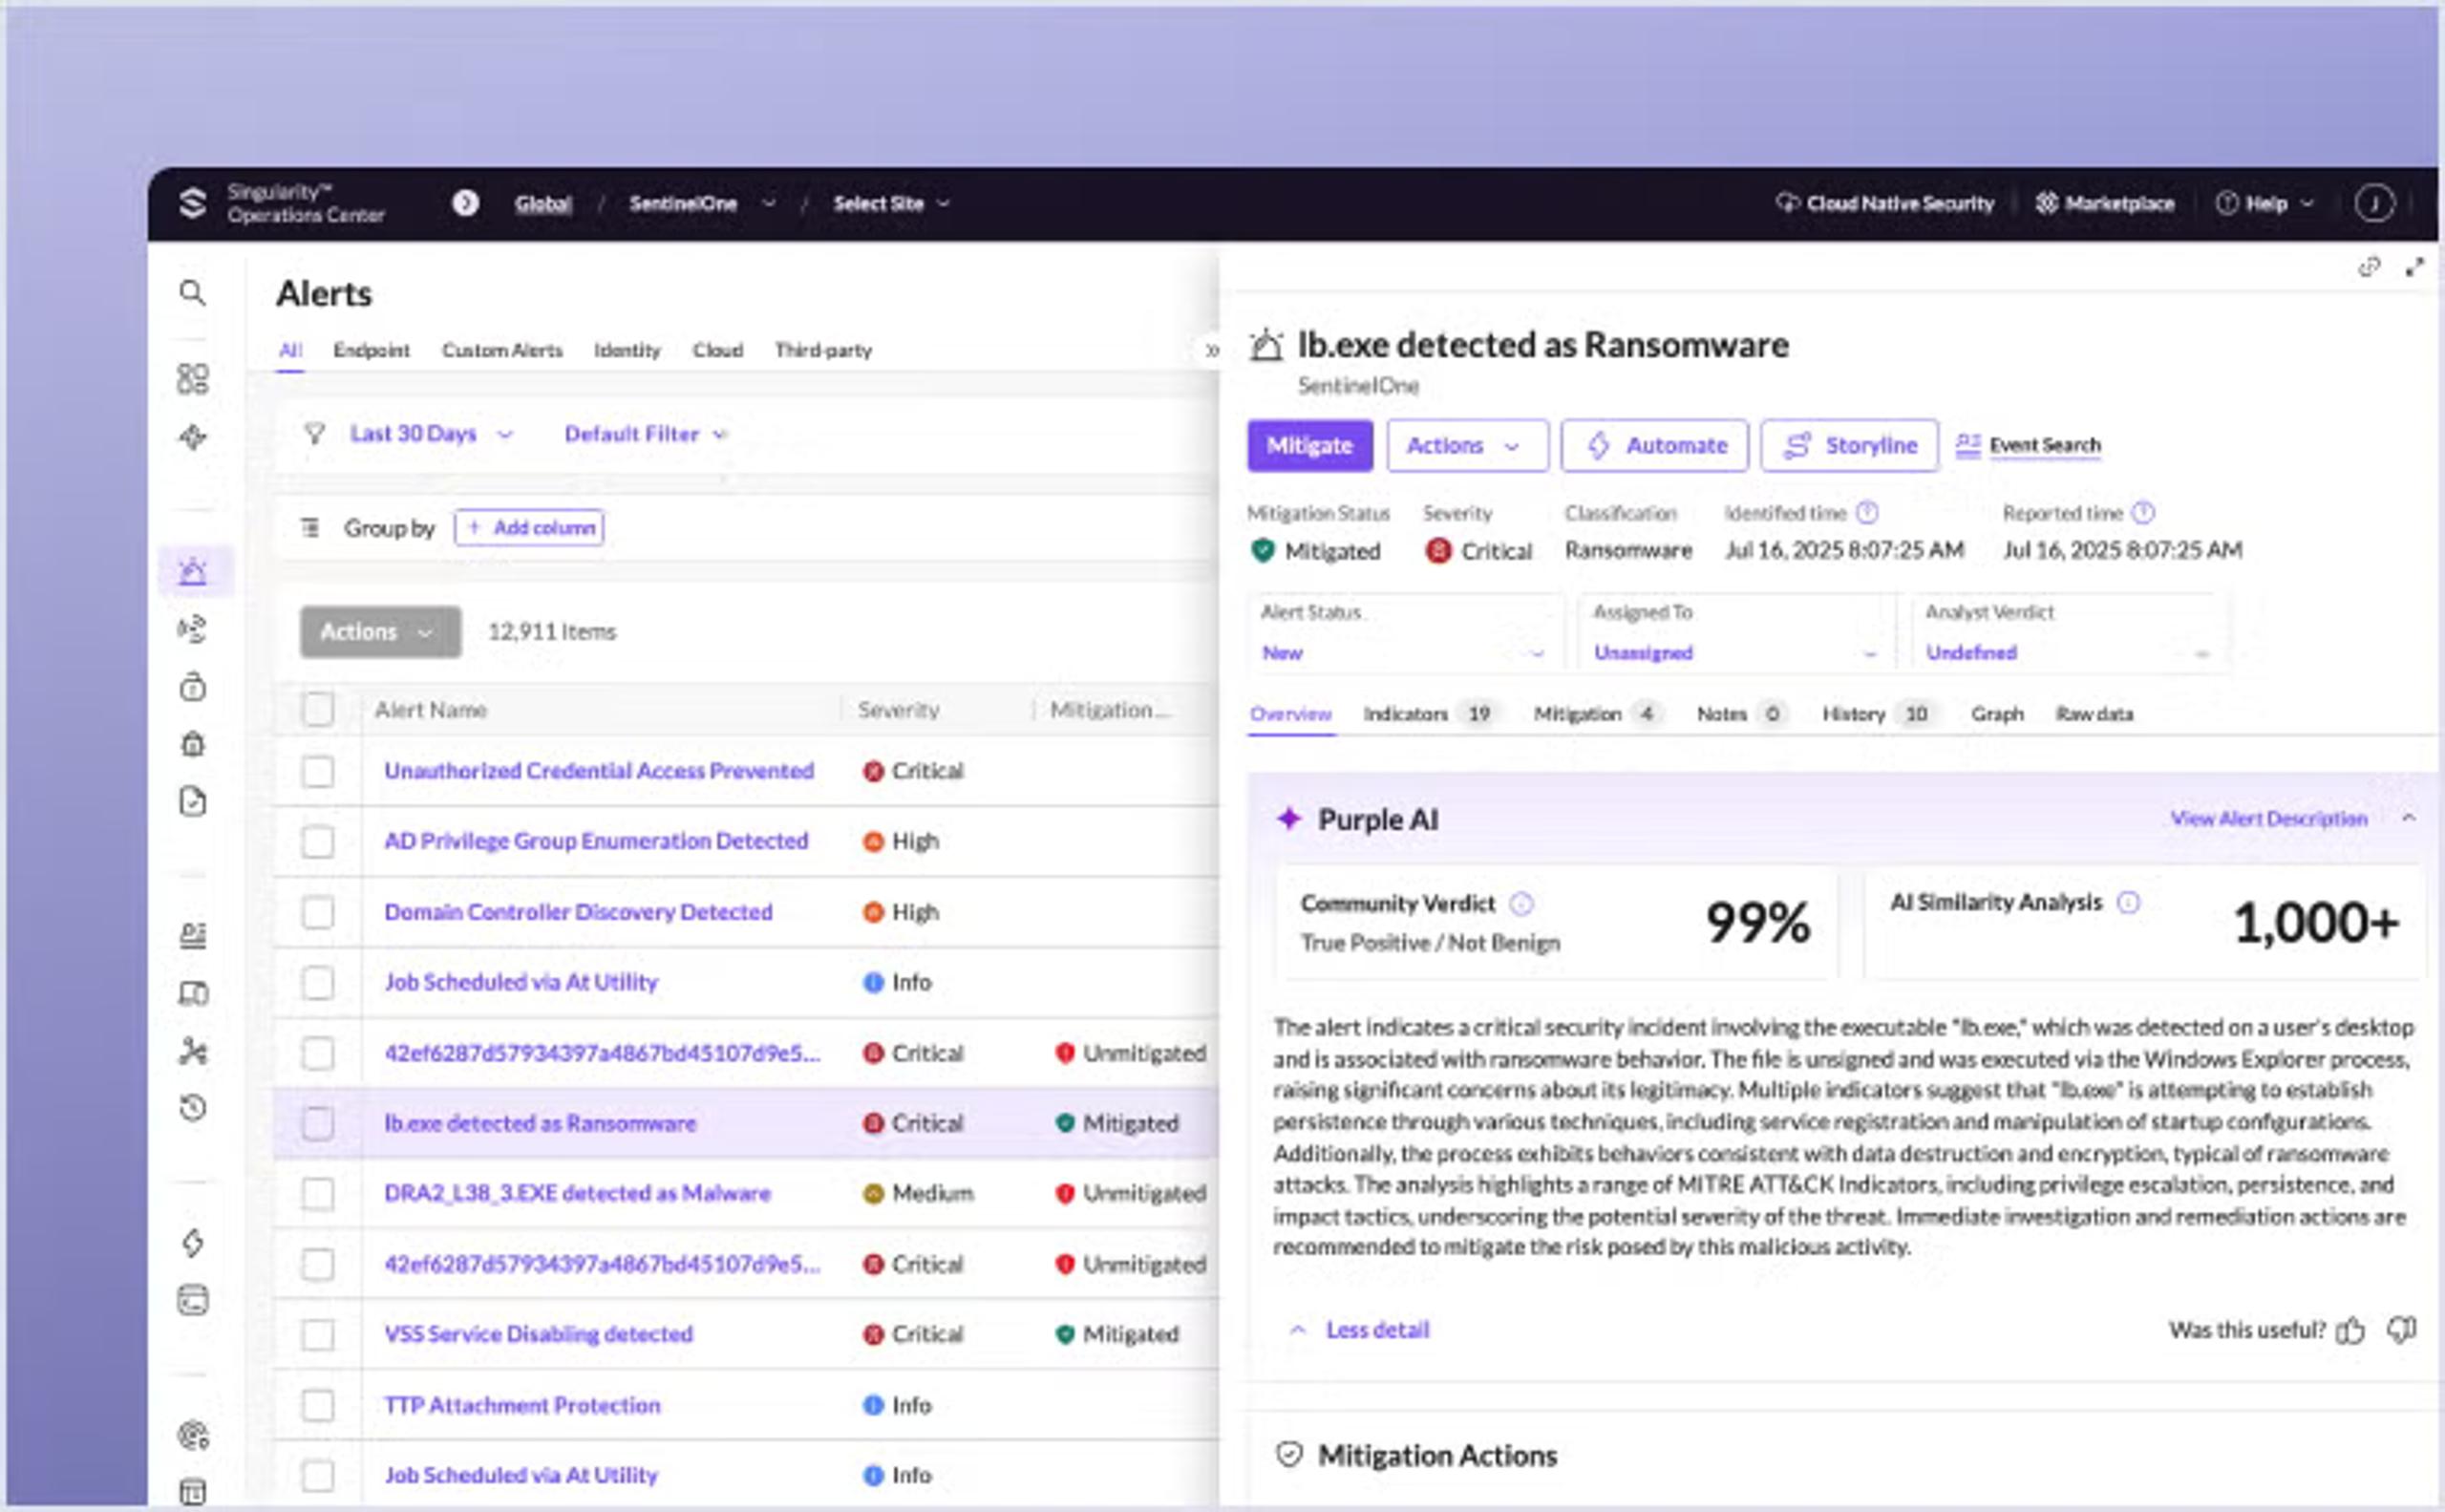
AI-powered endpoint detection and response.
您也可以透過結合 SentinelOne 的 MDR + DFIR 功能來觸發深入的鑑識分析,提供具針對性的威脅狩獵。使用 STAR 模組自訂設定與安全性原則;您可以建立自訂偵測規則、自動化回應動作,並管理例外狀況。SentinelOne Active EDR 可加速威脅調查並回應安全事件。它可與 BinaryVault 整合,後者是安全的雲端儲存庫,用於儲存與分析可疑檔案,以供未來風險分析與緩解之用。透過 Cloud Funnel 的本機遙測串流,安全團隊即使在處理遠端或中斷連線的端點時,也能取得最新資訊。
Protect Your Endpoint
See how AI-powered endpoint security from SentinelOne can help you prevent, detect, and respond to cyber threats in real time.
結論
我們已探討 EDR vs MDR vs XDR 的主要使用案例,並比較其關鍵差異。無論您使用 EDR、MDR、XDR,或三者的組合,都將取決於您的業務安全需求。威脅持續演變,因此您的網路與雲端安全策略也會隨之改變。如果您非常擔心並希望讓端點與網路安全具備未來適應性,您可以使用 SentinelOne。它具備適應能力、始終可用,而且非常容易使用。
常見問題
XDR 在許多方面都優於傳統 MDR,因為它可將各種資料來源串接整合,例如網路流量、端點資料和雲端日誌,以完整了解可能的威脅。它提供更強大的威脅偵測與回應功能,可處理複雜的安全應用情境,超越僅由人類專家主導的分析。
MDR 可偵測部分 fileless malware,但無法攔截所有類型。 它依賴傳統的特徵碼式偵測方法,但這些方法對大多數無檔案惡意軟體並不有效,因為它們不會在系統上建立任何檔案。
可以,EDR 透過監控和分析伺服器活動來保護伺服器免受網路威脅。它有助於確保敏感資訊安全並防止資料外洩。
EDR 的涵蓋範圍僅限於端點裝置。XDR 不受限於實體裝置,並會掃描網路、雲端、端點、服務及其他資料來源。XDR 提供整體性安全防護與更廣泛的視野;EDR 則僅專注於端點。
MDR 具備第三方安全團隊,可監控您的網路與裝置以偵測網路威脅。XDR 可跨多個來源偵測並回應威脅;它是一種仰賴安全自動化而非人工洞察或介入的工具。不過,MDR 解決方案除了提供人工主導的監督外,也可以運用 XDR 和 EDR 工具。
EDR 會掃描筆記型電腦、桌上型電腦、安全日誌、端點資料和 IoT 裝置。MDR 是由人員主導的安全團隊,會監控您的網路與裝置,以尋找各種威脅與惡意活動的跡象。兩者都用於偵測與回應網路攻擊,但方法不同。MDR 較偏向人工處理,而 EDR 則是內部使用的技術。
MDR 無法完整呈現您的安全環境全貌。它也高度依賴受聘提供其服務的人類分析師之專業能力。若這些專業人員技能不足,或對某些安全領域缺乏了解,您的企業就可能因此受損。對於大型組織而言,MDR 需要相當長的時間進行部署,且成本可能高昂。MDR 服務需要與內部團隊保持持續溝通,任何延遲都可能導致誤判、非必要的調查,或不可預見的人為錯誤。當您與 MDR 服務供應商分享資訊時,您也可能對資料倫理、控管措施及資料所有權實務有所疑慮。
深入了解 端點安全



以超越人力所能及的更快速度與更大規模阻止威脅的端點安全。
單一智慧平台,為您的攻擊面提供卓越可視性,以及涵蓋端點、伺服器到行動裝置的全企業預防、偵測與回應。
