
VDI-beveiliging: 6 belangrijke aandachtspunten
Let bij het kiezen van VDI-beveiliging op belangrijke factoren zoals endpointbeveiliging, netwerksegmentatie, gegevensversleuteling en toegangsbeheer. We bespreken aanvullende maatregelen om bedreigingen effectief te monitoren en erop te reageren, en om virtuele desktops en applicaties veilig aan te bieden.

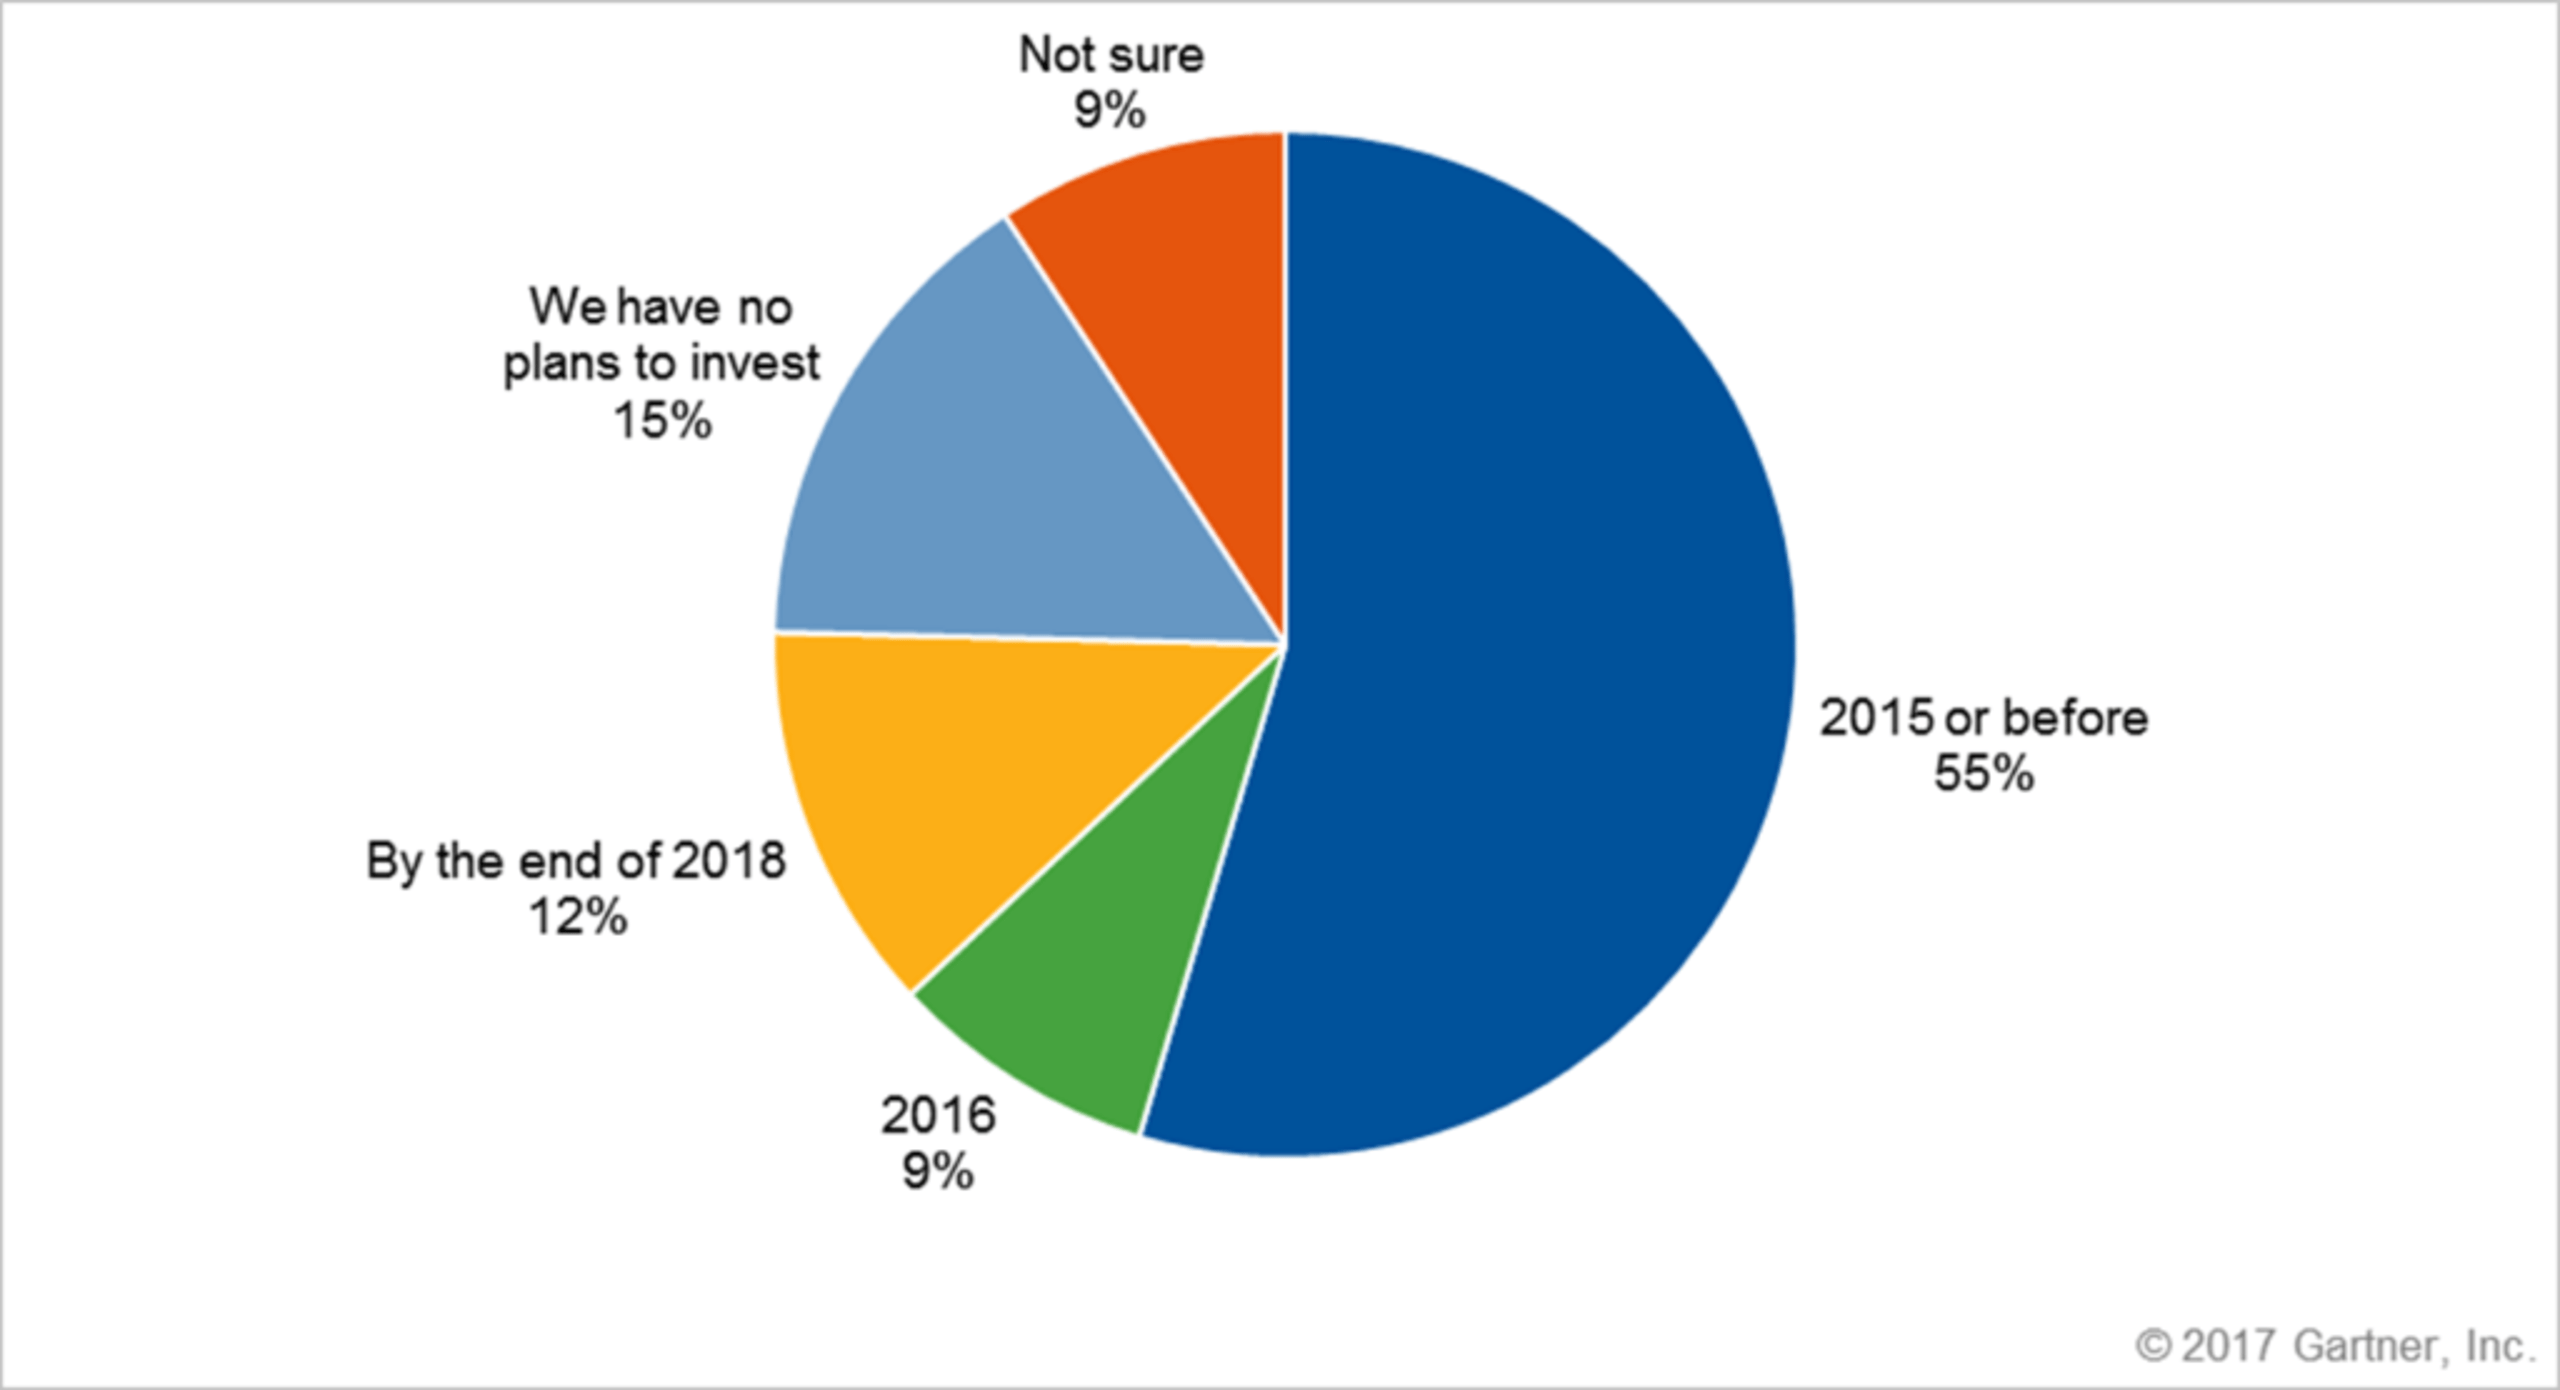
De afgelopen jaren zijn implementaties van VDI (Virtual Desktop Infrastructure) gebruikelijker geworden dan ooit. VDI heeft niet de volledige desktopmarkt vervangen, zoals sommigen voorspelden, maar steeds meer ondernemingen gebruiken VDI-omgevingen vanwege uiteenlopende operationele voordelen. Volgens Gartner, investeren grote ondernemingen volop in VDI; slechts 15% is niet van plan in VDI-technologie te investeren.
Gebruik van VDI (wereldwijd, minimaal 50 IT-fte)
In enkele sectoren gebruiken grote ondernemingen opvallend vaak VDI. De gezondheidszorg is er één van, vanwege de mobiele aard van klinische werkzaamheden en de afhankelijkheid van elektronische patiëntendossiers. Ook de financiële dienstverlening kent een lange geschiedenis van actief VDI-gebruik.
Ook in het onderwijs en de publieke sector is de vraag groot. Scholen hebben VDI nodig voor computerlokalen, maar de kosten blijven het grootste obstakel voor bredere toepassing in het onderwijs.
Waarom VDI beveiligd moet worden
Veelvoorkomende risico's voor gegevens blijven ook in VDI-omgevingen bestaan: ransomware, social engineering, drive-by downloads, netwerksniffing, misbruik van kwetsbaarheden, interne bedreigingen, escalatie van bevoegdheden en malware. Sommigen stellen dat VDI veiliger is, vooral omdat VDI-instanties na gebruik kunnen worden beëindigd. Maar de algehele beveiliging is slechts zo sterk als de zwakste schakel – en VDI-implementaties zijn dat om verschillende redenen vaak zelf:
- Patchcycli vereisen dat de golden image wordt bijgewerkt en verlopen daardoor niet snel.
- VDI-implementaties zijn doorgaans gericht op een zo laag mogelijk resourcegebruik. Beheerders beperken daarom de hoeveelheid geïnstalleerde software – soms ten koste van de beveiliging.
- De menselijke factor: gebruikers zijn zich bij gebruik van VDI vaak minder bewust van de gevolgen voor de beveiliging, omdat het systeem meestal niet van hen is en ze het slechts tijdelijk gebruiken. [waarom?]
VDI-benaderingen
Binnen virtuele desktopinfrastructuur zijn er twee basisbenaderingen: persistent en niet-persistent.
Persistente VDI
Persistente VDI biedt een virtuele sessie, maar gebruikers hebben een desktop waarop ze bestanden kunnen opslaan, instellingen kunnen wijzigen en die ze naar wens kunnen aanpassen. Op de achtergrond draait elke desktop vanaf een afzonderlijke schijfkopie. Dit type desktop biedt ruimte voor personalisatie, maar vereist meer opslagruimte en back-ups dan de niet-persistente desktops die hieronder worden beschreven. Gebruikers die dagelijks inloggen, geven sterk de voorkeur aan deze aanpak. Die vermindert echter sommige voordelen van VDI, zoals lagere opslagkosten, eenvoudig patchen en inzicht in bedrijfsmiddelen.
Niet-persistente VDI
Veel voorstanders van VDI geven de voorkeur aan niet-persistente desktops, omdat die eenvoudiger te beheren zijn dan persistente VDI. Bij een niet-persistente aanpak delen veel gebruikers één schijfimage. Wanneer een gebruiker zich aanmeldt, krijgt die een kloon van de gedeelde basisdesktop. Die kloon wordt vervolgens op aanvraag aangepast via applicatievirtualisatie (Microsoft App-V, VMware ThinApp, enz.) of virtualisatie van de gebruikersomgeving (AppSense, RES, enz.).
Deze aanpak biedt veel voordelen, zoals een patchbeheerprogramma met een slagingspercentage van 100%. Het ontbreken van persistentie kan gebruikers echter ook beperken: zij kunnen geen bestanden lokaal opslaan of bijvoorbeeld de bureaubladachtergrond wijzigen of nieuwe applicaties installeren.
Andere trends
Veel ondernemingen kiezen voor een hybride model: ze gebruiken niet-persistente images, maar bieden voor bepaalde applicaties afzonderlijke opslag.
Ook DaaS (Desktop-as-a-Service), waarbij de sessies in de cloud draaien, wint terrein. Een externe partij host dan de backend van de virtuele desktopinfrastructuur. Grote leveranciers bieden steeds vaker DaaS aan (Microsoft Azure, Amazon WorkSpace). Traditionele benaderingen voor on-premises VDI zijn onder meer Citrix met zijn XenDesktop/XenApp-producten en VMware met zijn HorizonView-productlijn.
Ongeacht de gekozen implementatie moeten de volgende onderdelen worden afgedekt:
6 belangrijke aandachtspunten voor VDI-beveiliging
Om te voldoen aan de eisen voor beveiliging, beheerbaarheid en prestaties, moet beveiligingssoftware vóór de VDI-implementatie aan de volgende criteria voldoen:
1. Neem geen genoegen met afhankelijkheid van updates
Zoals vermeld, beëindigen sommige VDI-scenario’s zoals “non-persistent” elke afzonderlijke sessie en starten ze altijd vanaf de basisimage. Producten die afhankelijk zijn van updates veroorzaken telkens wanneer gebruikers inloggen een “AV-storm” omdat ze een update vereisen. Producten die voor hun beveiliging afhankelijk zijn van updates moeten het probleem oplossen dat nieuwe sessies steeds opnieuw beginnen en dan moeten worden bijgewerkt. Zodra een sessie eindigt, herhaalt deze vicieuze cirkel zich, verbruikt bandbreedte en resources en schaadt de productiviteit. Om deze redenen was het implementeren van beveiligingsproducten in VDI-omgevingen van oudsher behoorlijk lastig.
2. Eis eenvoudig beheer en voorkom dubbele vermeldingen
Beheergemak is een andere cruciale factor. In VDI-omgevingen kunnen naamgevingsconventies voor apparaten niet worden gegarandeerd of gestandaardiseerd. De meeste VDI-leveranciers bieden de mogelijkheid naamgevingsconventies in te stellen, maar namen worden bij nieuwe sessies vaak opnieuw gebruikt. Daardoor ontstaan bij AV-producten, die apparaatnamen gebruiken om gebruikers en consoleparameters te identificeren, naamconflicten die leiden tot onnodige operationele belasting en gevolgen voor eindgebruikers. Een ander belangrijk criterium is de mogelijkheid tot geautomatiseerde buitengebruikstelling. Een AV-product dat VDI beheert zonder afgesloten sessies uit beheer te nemen, laat talloze “spookapparaten” achter. Dit vertekent het operationele beeld en maakt effectief beheer van bedrijfsmiddelen op grote schaal onmogelijk.
3. Scans van de basisimage zijn noodzakelijk
Het laatste wat u wilt bij een VDI-implementatie, is malware in elke instantie opnemen. Als u niet zeker weet dat de golden image vrij van malware is, neemt u een aanzienlijk risico. Producten die uitsluitend malware detecteren zodra die op de schijf staat, of alleen bestanden controleren wanneer ze worden uitgevoerd, bieden onvoldoende bescherming voor deze aanvalsoppervlakte. Uw VDI-omgeving blijft daardoor kwetsbaar.
4. Eis gelijkwaardige bescherming en functionaliteit
Sommige leveranciers bieden speciale agents voor VDI maar met beperkte functionaliteit. Hierdoor blijven VDI-omgevingen een blootgesteld aanvalsoppervlak. Afgezien van het gemak voor uw AV-leverancier is er geen reden om genoegen te nemen met gebrekkige VDI-bescherming. Kies leveranciers die geen concessies doen en volledige bescherming, zichtbaarheid en responsmogelijkheden bieden. VDI-endpoints moeten ook plekken zijn waar SOC-analisten actief naar dreigingen kunnen zoeken, want als verdachte activiteit wordt vastgesteld, moet u de oorzaak achterhalen om het werkelijke infectiespoor te vinden.
5. Bereken de werkelijke kosten
Er zijn twee gangbare licentiemodellen:
- Licentiemodel voor gelijktijdige gebruikers (betalen naar gebruik) – U betaalt voor het maximale aantal gebruikers dat tegelijkertijd actief is. Licenties voor gelijktijdige gebruikers verlagen de softwarekosten, omdat het verwachte maximale aantal gebruikers op een bepaald moment (iedereen die dan tegelijk is aangemeld) slechts een deel is van het totale aantal gebruikers binnen een bedrijf. Voor 5.000 gebruikers die in 2 ploegendiensten werken, zijn bijvoorbeeld slechts 2.500 licenties nodig.
- Licentiemodel per gebruiker (betalen voor elke gebruiker) – Elke gebruiker verbruikt een licentie – op basis van het aantal individuele gebruikers met toegang tot de VDI-infrastructuur. Een licentie voor 5.000 gebruikers betekent bijvoorbeeld dat maximaal 5.000 afzonderlijk geregistreerde gebruikers toegang hebben tot de software.
Kies bij voorkeur een licentiemodel voor gelijktijdige gebruikers om uw kosten te verlagen.
6. De impact op prestaties telt
Een voordeel van VDI is dat de hardware- en operationele kosten dalen. Als een antivirusproduct evenveel resources vereist als op een fysiek apparaat, gaat een belangrijk voordeel van VDI verloren. Een andere factor die de prestaties van VDI beïnvloedt, is het aantal applicaties dat u op de basisimage moet installeren. Kies voor lichte, krachtige endpointbeveiliging, zodat antivirussoftware niet ten koste gaat van de rekenkracht, gebruikerservaring of productiviteit. Vermijd producten met meerdere agents, want die verbruiken meer resources.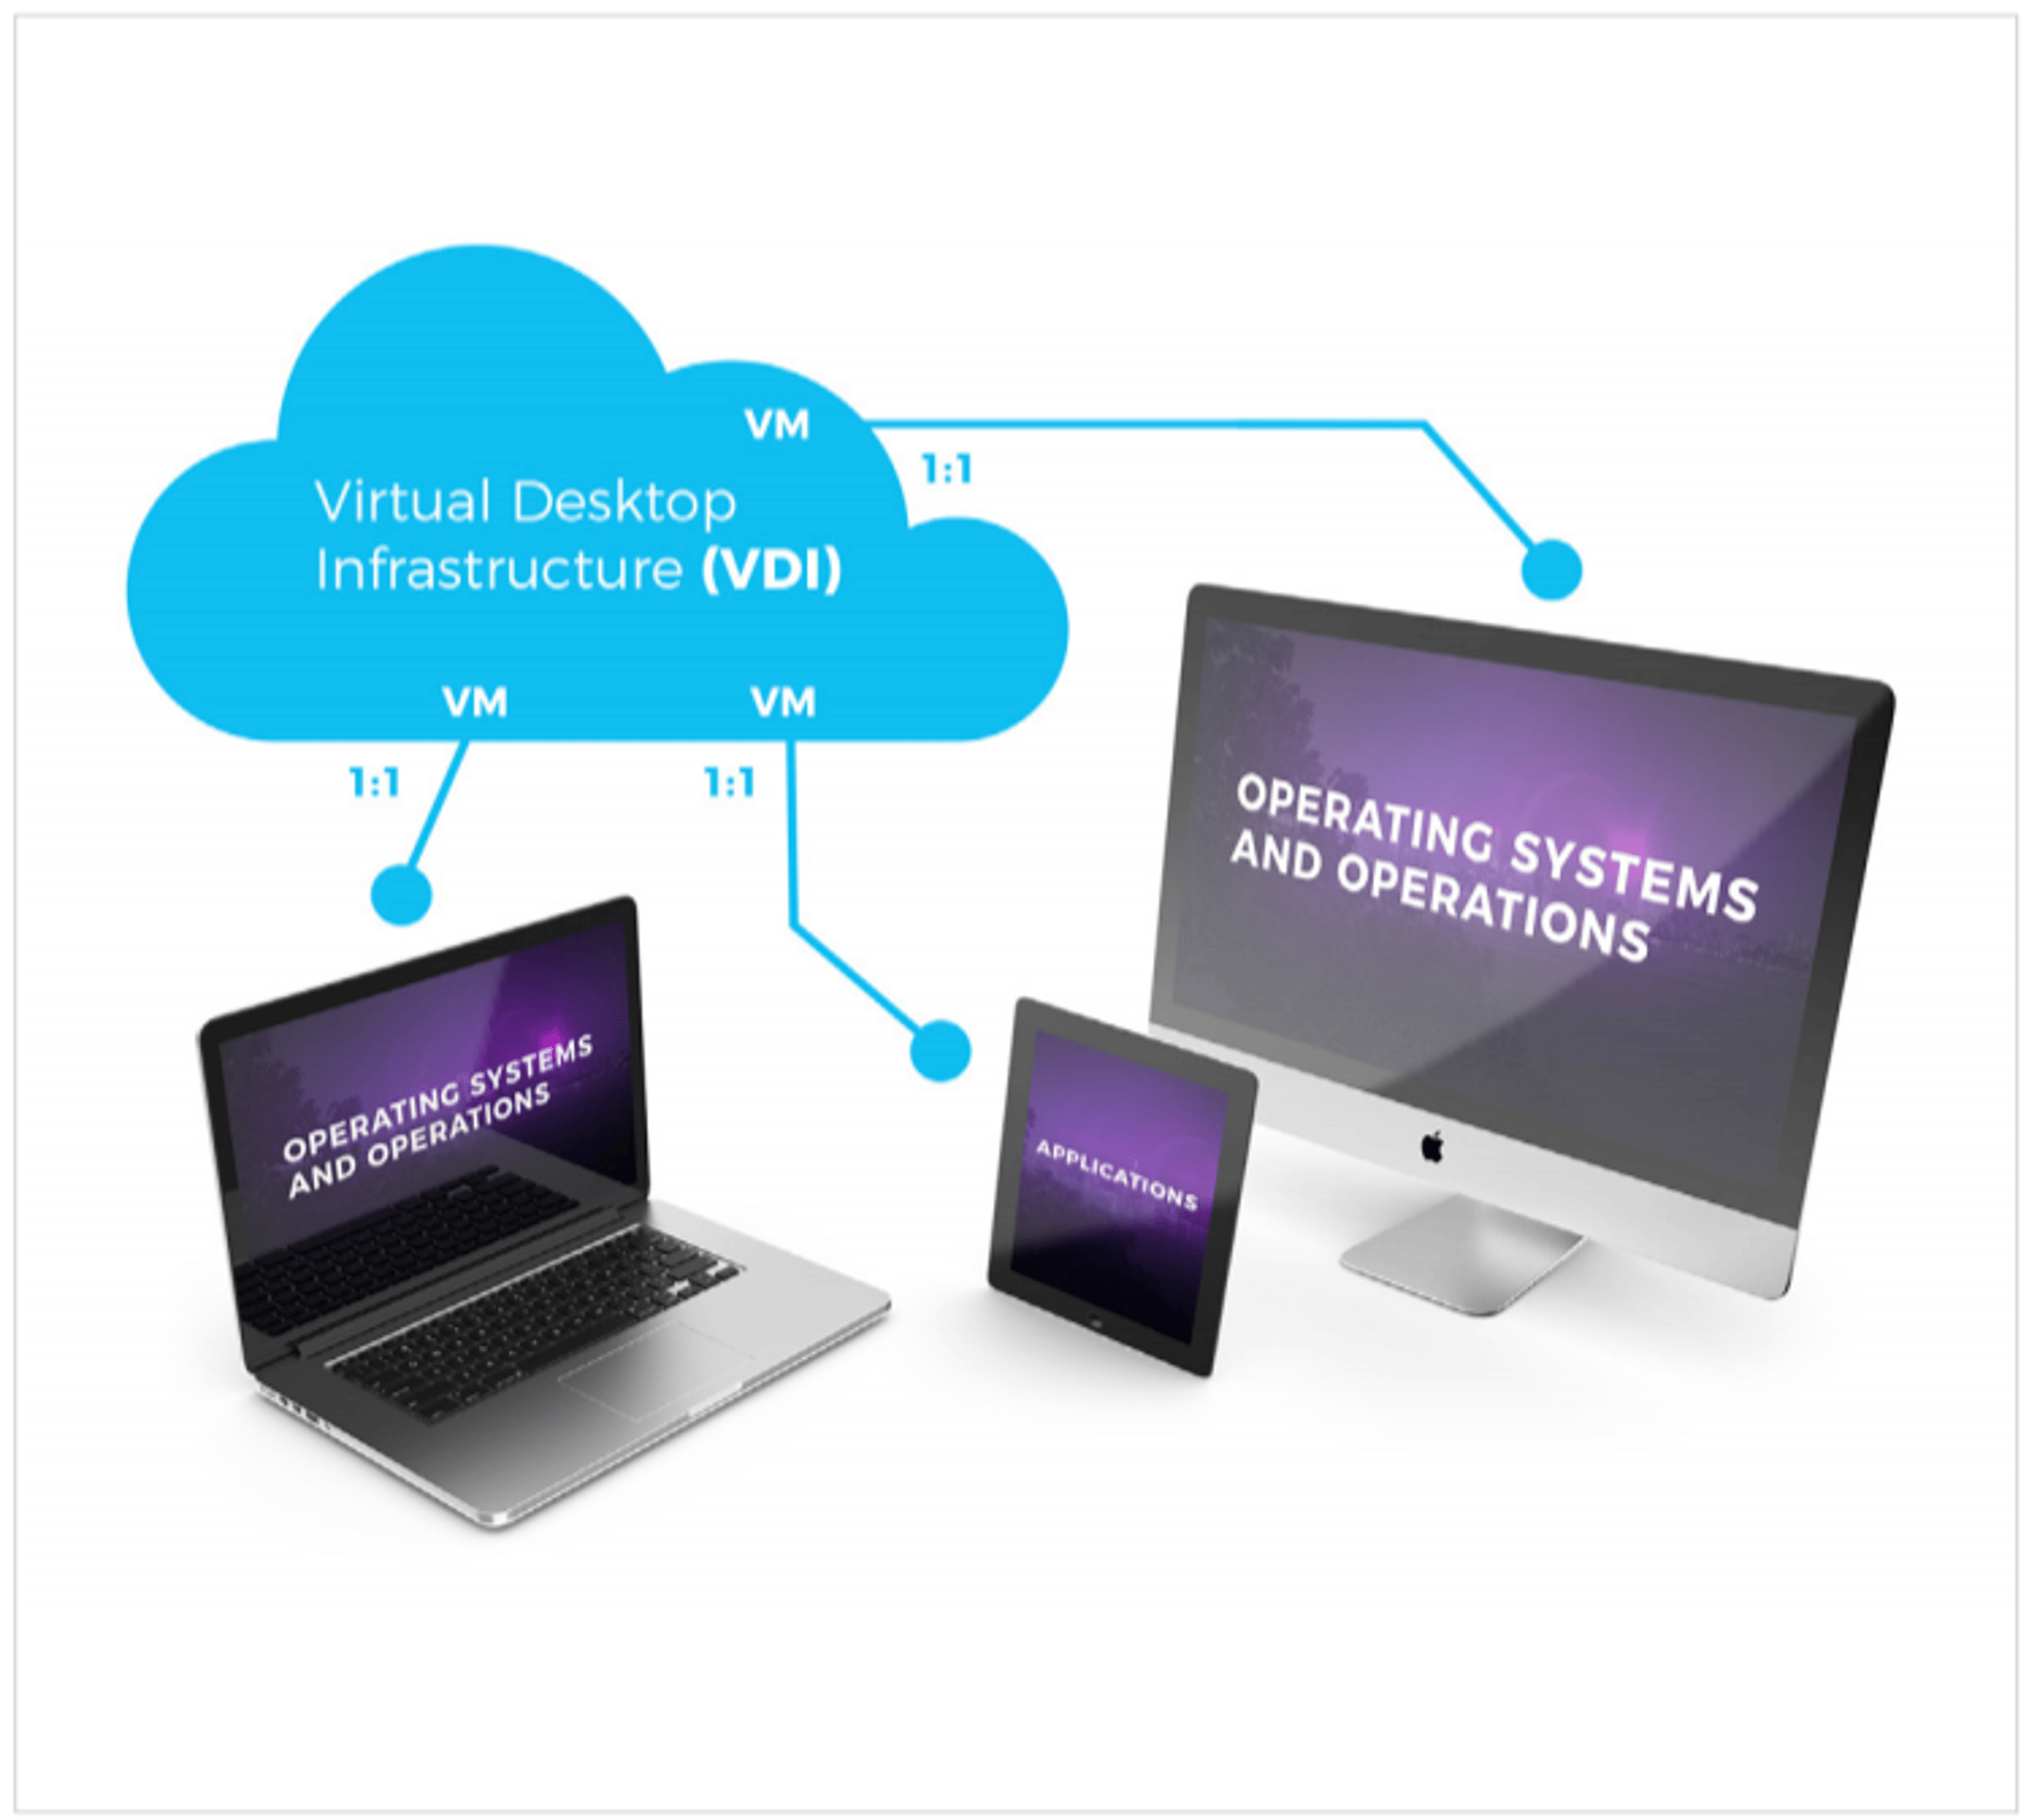
Waarom kiezen voor SentinelOne
De autonome agent van SentinelOne voldoet aan alle bovenstaande criteria en overtreft ze. Het is een efficiënte manier om te voldoen aan de groeiende vraag naar beveiliging van desktopvirtualisatie, waaronder thin clients, gelaagde applicaties en andere VDI-scenario's. De agent heeft geen updates nodig en is niet afhankelijk van signatures of andere vereisten van traditionele antivirussoftware. SentinelOne ondersteunt standaard alle gangbare VDI-scenario's, zonder concessies aan functionaliteit of bescherming, waaronder:
- Desktopvirtualisatie: Een desktopbesturingssysteem hosten in een VM op een centrale server. Voorbeelden van software voor applicatievirtualisatie in ondernemingen zijn Citrix XenDesktop, Microsoft App-V, VMware Horizon en Systancia AppliDis.
- Terminal Services: Een servergebaseerd onderdeel voor computing en presentatievirtualisatie waarmee via een netwerk toegang wordt verkregen tot applicaties en gegevens op een externe computer. Voorbeelden zijn Microsoft Windows RDP en Citrix XenApp.
- Desktop-as-a-Service: Virtualisatie van externe desktops via SaaS-cloudcomputing. Voorbeelden van Desktop-as-a-Service voor ondernemingen zijn VMware’s Horizon DaaS en Amazon’s WorkSpaces.
[1] Gartner, Market Trends: VDI Demand Is Growing, but Not Everyone Will Be Successful, door Michael Warrilow en Nathan Hill, april 2017, https://www.gartner.com/document/code/325320
SentinelOne ondersteunt de volgende aanbieders van virtualisatie:
- VMware vSphere
- VMware Workstation
- VMware Fusion
- VMware Horizon
- Citrix XenApp
- Citrix XenDesktop
- Amazon WorkSpaces
- Microsoft Hyper-V
- Oracle VirtualBox

Identiteitsrisico's in uw hele organisatie verminderen
Detecteer en reageer in realtime op aanvallen met holistische oplossingen voor Active Directory en Entra ID.
Conclusie
VDI-beveiliging combineert endpointbeveiliging, netwerksegmentatie, gegevensversleuteling en toegangsbeheer. Er zijn veel manieren om VDI te beveiligen, maar de beste aanpak past bij uw infrastructuur. VDI-beveiliging biedt veel voordelen. Het belangrijkste is dat u uw organisatie voorbereidt op de toekomst. SentinelOne kan uw traject naar VDI-beveiliging stroomlijnen en daarbij een waardevolle partner zijn. Probeer ons uit en ontdek vandaag nog wat we voor uw organisatie kunnen betekenen.
Veelgestelde vragen over VDI-beveiliging
Met Virtual Desktop Infrastructure (VDI) draait u desktopomgevingen op externe servers in plaats van op lokale apparaten. Gebruikers maken via een netwerk verbinding en hebben overal toegang tot een volledige Windows- of Linux-desktop.
VDI centraliseert desktopbeheer: beveiligingspatches en configuraties staan op de server. U werkt nog steeds in een vertrouwde omgeving, maar gegevens blijven in het datacenter. Zo worden ze minder blootgesteld aan risico's op eindapparaten.
VDI-beveiliging is belangrijk omdat desktops op centrale servers draaien, die daardoor waardevolle doelwitten zijn. Als aanvallers een VDI-host binnendringen, kunnen ze mogelijk tegelijk toegang krijgen tot veel gebruikersomgevingen. Goede beveiliging voorkomt dat malware zich tussen sessies verspreidt en beschermt bedrijfsgegevens tegen kopiëren naar onbeveiligde eindapparaten.
Sterke VDI-beveiliging waarborgt ook de naleving van beleid voor gegevensverwerking en beschermt medewerkers op afstand. Zo blijft de hele infrastructuur veilig.
Vereis eerst multifactorauthenticatie voor elke verbinding met de VDI-gateway. Segmenteer netwerken zodat gebruikers geen toegang hebben tot beheerinterfaces. Houd hypervisors, connection brokers en guest-images up-to-date met patches. Geef gebruikers binnen virtuele desktops alleen de rechten die ze nodig hebben.
Gebruik endpointbeveiligingsagents en controleer sessieactiviteit op afwijkingen. Maak regelmatig back-ups van uw essentiële images en test herstelprocedures, zodat u indien nodig snel kunt herstellen.
Een Virtual Private Network (VPN) creëert een versleutelde tunnel tussen uw apparaat en een netwerk. Zo krijgt u toegang tot het netwerk, maar blijven gegevens op uw endpoint staan. VDI levert de volledige desktop vanaf een beveiligde server, zonder gegevens lokaal op te slaan.
VPN beschermt het netwerkverkeer; VDI zorgt dat gegevens op een beveiligde locatie blijven. Bij VPN draaien applicaties nog steeds op endpoints. Bij VDI draaien ze op de server, afgeschermd van mogelijk gecompromitteerde gebruikersapparaten.
VDI centraliseert de uitvoering van applicaties en de opslag van gegevens, zodat gevoelige bestanden nooit op gebruikersapparaten staan. U beheert snapshots en gebruikersrechten op serverniveau en beperkt zo ongeautoriseerde wijzigingen. Raakt een endpoint geïnfecteerd, dan kan de dreiging tot die sessie beperkt blijven.
U kunt images direct terugzetten om malware te verwijderen. Centrale logging geeft u volledig inzicht in gebruikersactiviteiten, zodat u beveiligingsincidenten snel kunt detecteren en erop kunt reageren.
Beveiligingstools voor VDI omvatten endpoint detection and response-agents (EDR) op virtuele desktops, firewalls voor netwerksegmentatie en microsegmentatieplatforms. Tools voor identiteits- en toegangsbeheer (IAM) voegen beveiligde aanmeldcontroles toe.
Voor VDI-omgevingen in de cloud hebt u ook cloud access security brokers (CASBs) en inbraakdetectiesystemen (IDS) nodig. Back-up- en noodhersteltools beschermen uw belangrijke images. Kwetsbaarheidsscanners kunnen er bovendien voor zorgen dat apparaten gepatcht blijven.
Risico's zijn onder meer verkeerd geconfigureerde broker-servers of blootgestelde beheerpoorten die aanvallers kunnen misbruiken. Verouderde desktop-images zonder patches bevatten kwetsbaarheden. Gedeelde hypervisors kunnen tot aanvallen via andere gebruikers leiden als de isolatie faalt. Zwakke authenticatie geeft onbevoegden toegang. Onvoldoende monitoring verhult laterale bewegingen.
Tot slot kunt u na een inbreuk niet snel herstellen als u back-ups onvoldoende test. Daardoor duren uitval en mogelijk gegevensverlies langer.
Begin met fijnmazig toegangsbeheer en vereis sterke multifactorauthenticatie. Scheid beheer- en gebruikersnetwerken. Automatiseer het patchen van hypervisors en desktop-images. Implementeer EDR en continue monitoring op elke virtuele desktop. Gebruik versleutelde opslag en beveiligde protocollen voor al het verkeer.
Maak regelmatig back-ups van golden images en test ze. Train gebruikers om phishing te herkennen en beperk lokale toegang tot USB en het klembord om gegevenslekken te voorkomen.
Ontdek meer over Identiteitsbeveiliging




Klaar om uw beveiligingsactiviteiten te revolutioneren?
Ontdek hoe SentinelOne AI SIEM uw SOC kan transformeren tot een autonome krachtpatser. Neem vandaag nog contact met ons op voor een gepersonaliseerde demo en zie de toekomst van beveiliging in actie.
