엔드포인트 보안
모든 엔드포인트 보호
행위 기반 AI 모델이 시그니처 없이, 분석가를 기다릴 필요 없이 머신 속도로 공격을 탐지하고 차단합니다. 운영자는 임무에 집중할 수 있고 에이전트가 엔드포인트를 방어합니다.
단일 에이전트로 예방, 탐지 및 대응
원클릭 롤백으로 랜섬웨어 피해 복구
Windows, macOS, Linux 및 레거시 시스템 보호
국방 및 국가 안보
클라우드 연결 없이 엔드포인트 자체에서 탐지 및 대응을 실행합니다. 미국 Department of War (DoW) 및 Intelligence Community (IC)의 운영 요구사항을 위해 구축되었습니다.
당사의 접근 방식
엔드포인트 보안
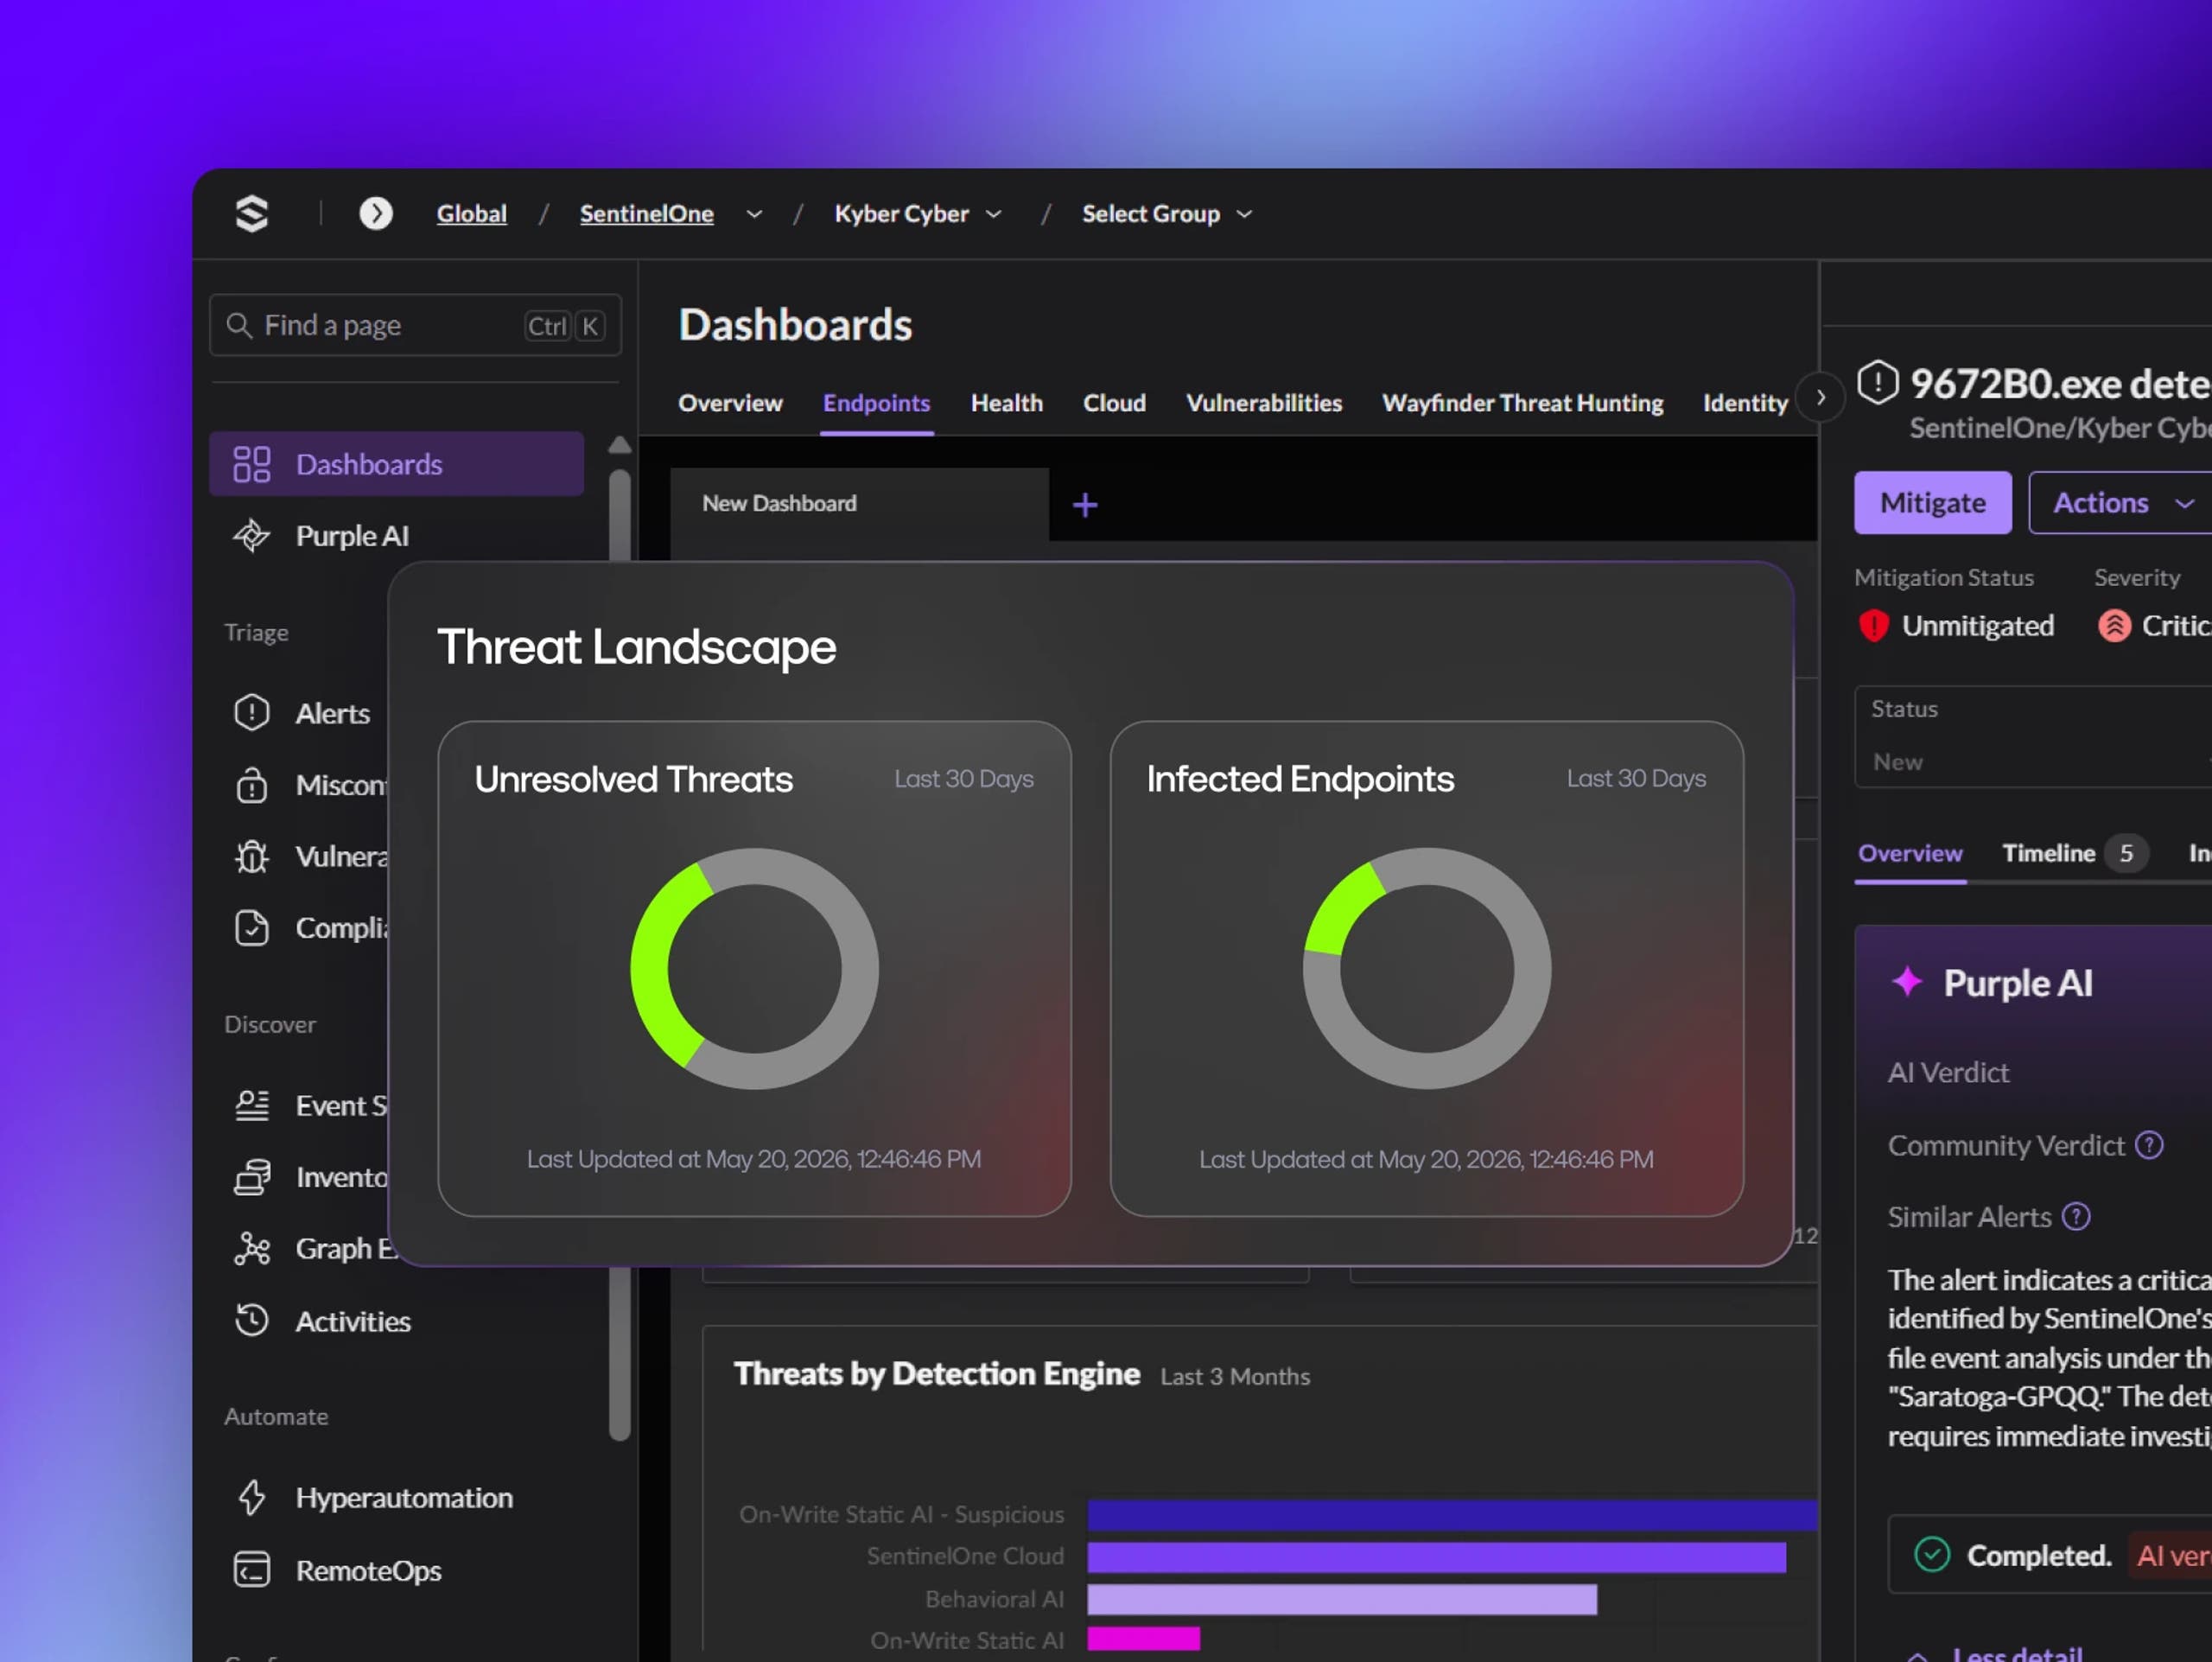
행위 기반 AI 모델이 시그니처 없이, 분석가를 기다릴 필요 없이 머신 속도로 공격을 탐지하고 차단합니다. 운영자는 임무에 집중할 수 있고 에이전트가 엔드포인트를 방어합니다.
단일 에이전트로 예방, 탐지 및 대응
원클릭 롤백으로 랜섬웨어 피해 복구
Windows, macOS, Linux 및 레거시 시스템 보호
온프레미스 보안
에이전트는 클라우드 연결 없이 장비 내에서 전체 탐지 및 대응을 실행합니다. 엔클레이브가 연결됨, 성능 저하 상태, 또는 완전히 단절된 상태인지와 관계없이 동일한 보호가 적용됩니다.
장비 내에서 탐지 및 대응 실행, 클라우드 불필요
격리된, 에어갭 및 DDIL 엔클레이브 전반에 배포
USB, Bluetooth 및 주변 장치 접근 잠금
네트워크 디스커버리
이미 운영 중인 엔드포인트를 네트워크 센서로 전환하여 새로운 하드웨어나 네트워크 변경 없이 모든 IP 지원 장치를 찾아 식별합니다. 적대자가 사용하기 전에 비인가 자산을 발견하십시오.
관리 여부와 관계없이 모든 IP 지원 장치 식별
원클릭으로 관리 대상 호스트에서 비인가 장치 격리
수동 리스닝 및 네트워크별 정책으로 안전하게 스캔
신뢰 및 규정 준수
데이터가 엔클레이브를 벗어나지 않도록 자체 경계 내에서 플랫폼을 실행합니다. 멀티테넌시 및 역할 기반 액세스 제어(RBAC)는 관리 권한을 임무 구조에 매핑합니다.
Defense Industrial Base (DIB) 계약업체는 하나의 플랫폼에서 예방, 탐지 및 대응을 통해 CMMC 2.0 요구사항을 충족합니다. 지속적인 모니터링과 자율 조사는 평가자가 요구하는 증거를 제공합니다.
Sentinelone의 장점
업계 인정

6년 연속 리더 선정.
SentinelOne은 6년 연속으로 2026 Gartner® Magic Quadrant™ for Endpoint Protection Platforms에서 리더로 선정되었습니다.

FedRAMP High 인증 획득
SentinelOne의 Purple AI, Singularity Cloud Security 및 Singularity Hyperautomation은 High Impact Level에서 FedRAMP® 인증 서비스를 사용할 수 있습니다.

업계에서 가장 많은 수상을 받은 클라우드 보안 제품군
SentinelOne은 Cloud-Native Application Protection Platforms 부문에서 최초로 발표된 Gartner® Peer Insights™ 'Voice of the Customer'에서 Customers' Choice로 선정되었습니다.
리소스


답변이 필요하신가요?
Next Steps
