
사이버 보안에서 레드팀이란?
레드팀은 공격을 시뮬레이션해 방어 체계를 검증합니다. 레드팀 활동이 조직의 보안 강화에 중요한 이유를 알아보세요.

레드팀은 실제 공격을 시뮬레이션해 조직의 방어 체계를 검증하는 보안 전문가 그룹입니다. 이 가이드에서는 레드팀의 역할과 활동 방식, 레드팀 훈련의 이점을 살펴봅니다.
레드팀 활동이 취약점을 찾아내고 보안 체계를 강화하는 데 중요한 이유를 알아보세요. 사이버 보안 태세를 강화하려는 조직이라면 레드팀의 역할을 이해해야 합니다.
레드팀은 조직이 사이버 위협에 안전하게 대비하도록 어떻게 지원하나요?
레드팀의 목표는 조직의 방어 체계를 검증하고 실제 공격자가 악용할 수 있는 약점이나 취약점을 찾아내는 것입니다. 레드팀은 일반적으로 사회공학, 네트워크 침투 테스트, 물리적 보안 테스트 등 다양한 전술과 기법으로 공격자의 수법을 모방합니다.
레드팀은 조직의 방어 체계를 실제와 유사한 조건에서 검증해 사이버 위협에 대비합니다. 실제 공격을 시뮬레이션하면 기존 보안 조치로는 발견하지 못할 수 있는 약점이나 취약점을 찾아낼 수 있습니다. 조직은 이를 바탕으로 보안 과제의 우선순위를 정하고 위험이 가장 큰 영역에 집중할 수 있습니다.
레드팀은 취약점을 찾아낼 뿐 아니라 개선 방안을 제시해 조직의 보안 태세를 강화합니다. 공격 시뮬레이션 후에는 발견한 취약점과 해결 방안을 담은 상세한 보고서를 제공합니다. 조직은 이를 바탕으로 방어 체계를 강화하고 잠재적인 공격에 대비할 수 있습니다.
레드팀은 직원 교육과 훈련을 통해서도 조직의 보안 역량을 높입니다. 실전과 같은 훈련을 실시하면 직원들이 마주칠 수 있는 공격을 이해하고 효과적으로 대응하는 방법을 익힐 수 있습니다. 이를 통해 조직의 전반적인 보안 태세와 사이버 위협에 대한 복원력을 강화할 수 있습니다.
사이버 보안에서 블루팀과 레드팀은 어떻게 다른가요?
블루팀과 레드팀의 가장 큰 차이는 역할과 책임입니다. 블루팀은 조직의 컴퓨터 시스템과 네트워크를 사이버 공격으로부터 보호합니다. 반면 레드팀은 공격을 시뮬레이션해 블루팀의 방어 체계가 얼마나 효과적인지 검증합니다. 블루팀은 보안 통제를 구현하고 정기적으로 보안 상태를 평가하며 보안 사고에 대응합니다. 레드팀은 피싱 캠페인이나 악성코드 감염 같은 실제 공격을 시뮬레이션하고 블루팀에 피드백과 개선 방안을 제공합니다. 두 팀은 협력하여 조직의 사이버 보안 태세를 강화하고 잠재적인 위협에 대비합니다.
사이버 보안에서 블루팀과 퍼플팀은 어떻게 다른가요?
사이버 보안에서 레드팀과 퍼플팀의 가장 큰 차이는 각각의 역할과 목표입니다. 레드팀은 조직의 시스템과 방어 체계를 대상으로 실제 사이버 공격을 시뮬레이션하는 그룹입니다. 목표는 조직의 방어 체계를 검증하고 실제 공격자가 악용할 수 있는 약점이나 취약점을 찾아내는 것입니다.
반면 퍼플팀은 조직 내 레드팀과 블루팀의 기능을 담당하는 그룹입니다. 퍼플팀의 목표는 공격을 시뮬레이션하는 레드팀과 공격을 방어하는 블루팀 사이의 간극을 좁히는 것입니다. 이를 통해 레드팀의 공격 시뮬레이션에서 얻은 인사이트를 블루팀의 방어 전략에 반영하고, 반대로 방어 과정에서 얻은 인사이트도 공격 시뮬레이션에 반영합니다.
레드팀과 퍼플팀의 핵심 차이는 레드팀이 공격 시뮬레이션에만 집중한다는 점입니다. 반면 퍼플팀은 공격 시뮬레이션과 방어를 아우르는 종합적인 접근 방식을 취합니다. 따라서 취약점을 더 효과적으로 찾아 해결하고 조직의 보안 태세를 강화할 수 있습니다.
레드팀은 어떤 일을 하나요?
레드팀의 목표는 조직의 방어 체계를 테스트하고 실제 공격자가 악용할 수 있는 취약점이나 약점을 찾아내는 것입니다. 이를 위해 레드팀은 다양한 전술과 기법으로 공격자의 수법을 모방합니다. 여기에는 사회공학, 네트워크 침투, 물리적 보안 테스트가 포함될 수 있습니다. 레드팀은 이러한 방법으로 조직의 방어 체계를 뚫고 민감한 데이터나 시스템에 접근을 시도합니다.
레드팀은 공격 시뮬레이션을 마친 후 발견한 취약점과 해결 방안을 담은 상세한 보고서를 조직에 제공합니다. 조직은 이를 바탕으로 방어 체계를 강화하고 잠재적인 공격에 대비할 수 있습니다. 레드팀이 하는 일은 다음과 같습니다:
- 조직의 시스템과 방어 체계를 대상으로 실제 사이버 공격 시뮬레이션
- 조직의 방어 체계를 검증하고 실제 공격자가 악용할 수 있는 약점이나 취약점 식별
- 사회공학, 네트워크 침투 테스트 등 다양한 전술과 기법으로 공격자의 수법 모방
- 조직의 방어 체계 침해를 시도하고 민감한 데이터나 시스템에 접근
- 발견한 취약점과 해결 방안을 담은 상세한 보고서를 조직에 제공
- 조직이 방어 체계를 강화하고 잠재적인 공격에 더 철저히 대비하도록 지원.
레드팀의 궁극적인 목표는 조직의 방어 체계를 실제와 유사한 조건에서 검증하고, 실제 공격자가 악용하기 전에 취약점을 찾아 해결하는 것입니다.

신뢰할 수 있는 MDR
SentinelOne의 Singularity MDR로 안정적인 엔드투엔드 커버리지를 확보하고 안심하고 사용할 수 있습니다.
블루팀 구성원에게 필요한 역량은 무엇인가요?
레드팀 구성원은 일반적으로 사이버 위협과 공격자가 사용하는 전술 및 기법을 깊이 이해하는 숙련된 전문가입니다. 따라서 레드팀 구성원에게는 몇 가지 핵심 역량이 필요합니다. 특히 중요한 역량은 다음과 같습니다:
- 기술 전문성: 레드팀 구성원은 네트워크 보안, 데이터 암호화, 취약점 관리 등 사이버 보안의 다양한 기술 영역을 깊이 이해해야 합니다.
- 창의성과 문제 해결 능력: 레드팀 구성원은 고정관념에서 벗어나 공격을 시뮬레이션하고 조직의 방어 체계를 침해할 창의적인 방법을 고안해야 합니다.
- 소통과 협업: 레드팀 구성원은 팀원은 물론 조직의 블루팀 및 기타 이해관계자와 효과적으로 소통하고 협력해야 합니다.
- 세부 사항에 대한 주의력: 레드팀 구성원은 아주 작은 취약점까지 찾아내고 악용할 수 있도록 세부 사항을 면밀히 살펴야 합니다.
- 적응력과 유연성: 레드팀 구성원은 변화하는 조건과 시나리오에 적응하고 새로운 전술과 기법으로 신속히 전환해야 합니다.
해커의 유형: 블랙햇, 화이트햇, 그레이햇 해커란?
해커 유형은 해킹 활동을 하는 사람의 동기, 방법, 윤리관에 따라 구분합니다. 주요 유형은 블랙햇 해커, 화이트햇 해커, 그레이햇 해커입니다.
블랙햇 해커는 불법적이거나 악의적인 해킹 활동을 하는 사람으로, 주로 민감한 정보를 훔치거나 컴퓨터 시스템을 손상시킵니다. 자신의 기술로 네트워크에 무단 접근하거나 비밀번호와 신용카드 정보를 훔치고 악성코드를 퍼뜨리기도 합니다. 블랙햇 해커는 주로 금전적 이익이나 개인적 이득을 추구하며, 이들의 활동은 심각한 법적·재정적 결과를 초래할 수 있습니다.
반면 화이트햇 해커는 보안을 강화하고 사이버 공격을 방어하기 위해 윤리적 해킹을 수행합니다. 조직의 컴퓨터 시스템과 네트워크에 대한 방어 체계를 테스트하고, 취약점을 찾아 개선 방안을 제시합니다. 화이트햇 해커는 조직에 고용되거나 컨설턴트로 활동하는 경우가 많으며, 이들의 활동은 일반적으로 합법적이고 승인된 것입니다.
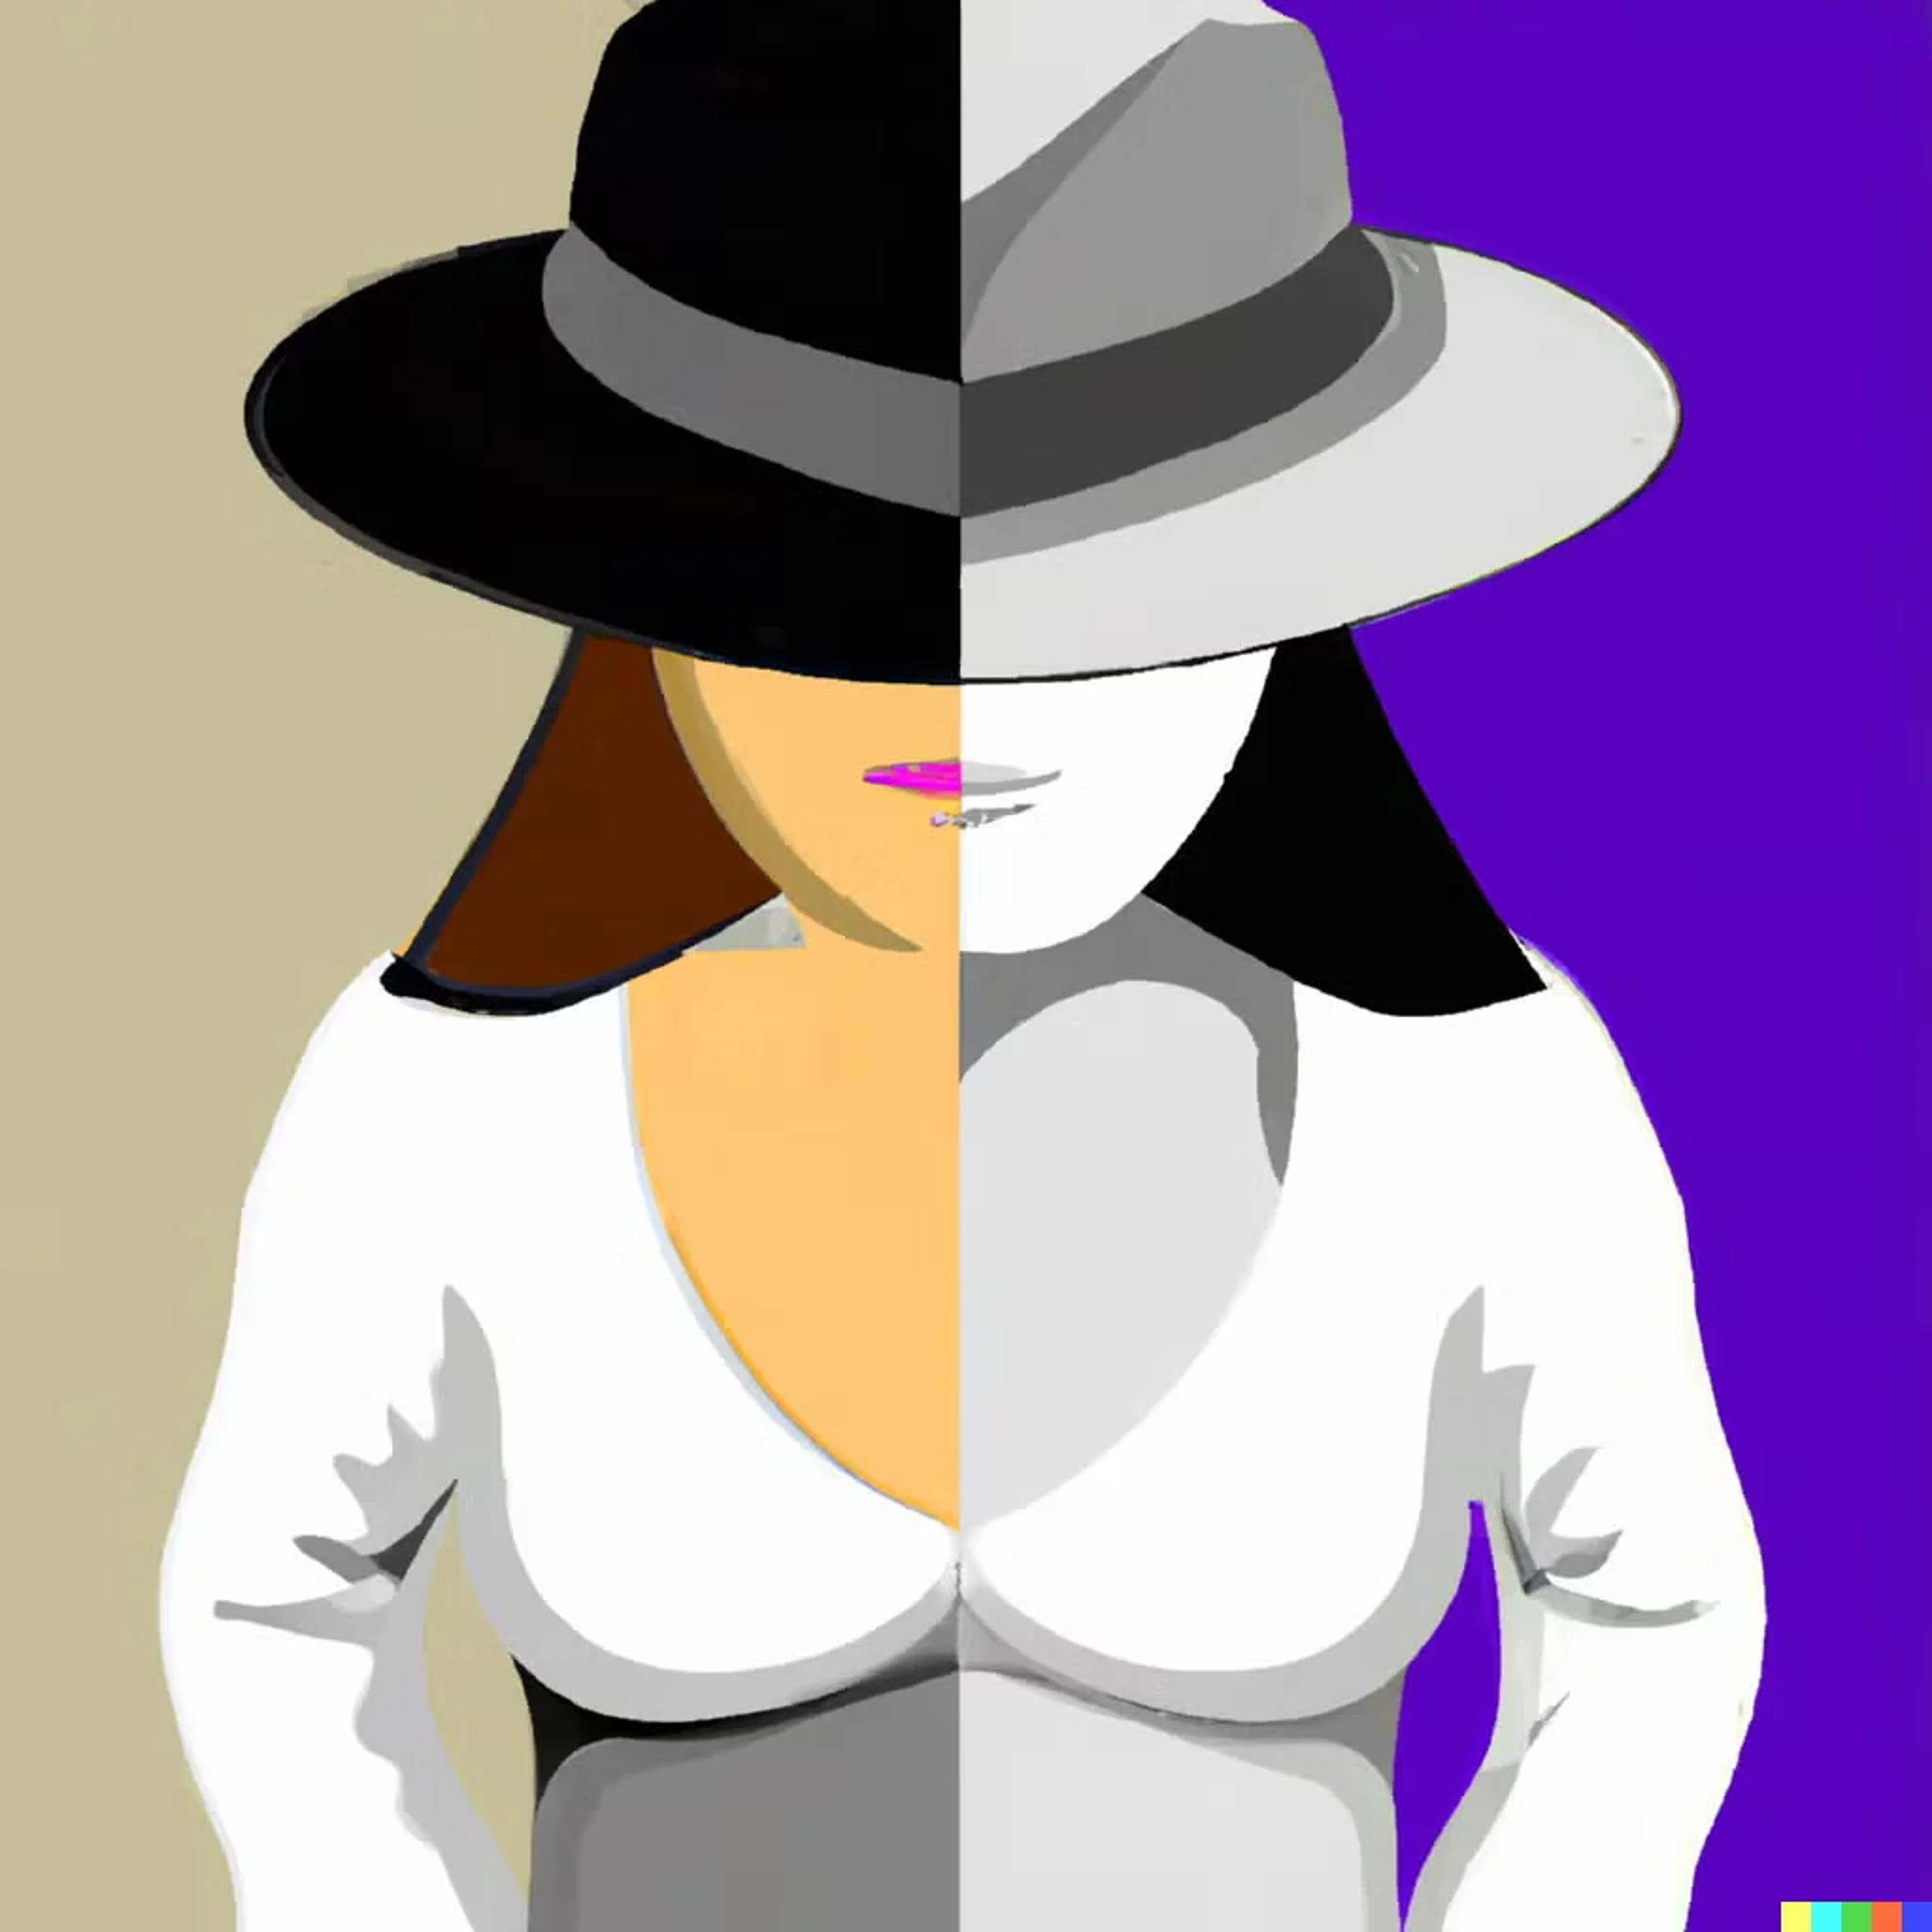
그레이햇 해커는 블랙햇 해커와 화이트햇 해커의 중간에 있습니다. 엄밀히는 합법적이지 않지만 반드시 악의적이거나 해롭지는 않은 해킹 활동을 할 수 있습니다. 예를 들어 그레이햇 해커는 허가를 받거나 보상을 요구하지 않고 조직 시스템의 보안 취약점을 발견해 신고하거나, 해킹 기법을 사용해 시위 또는 기타 정치 활동에 참여하는 “핵티비즘”을 벌일 수 있습니다. 그레이햇 해커의 동기는 다양하며, 이들의 활동을 선하거나 악한 것으로 구분하기 어려울 때도 있습니다.
추천 도서 목록: 모든 #infoSec 실무자가 꼭 읽어야 할 책, 스레드로 소개합니다
— SentinelOne (@SentinelOne) 2022년 12월 2일
결론
결론적으로 레드팀은 조직의 사이버 보안 전략에서 중요한 역할을 합니다. 레드팀은 실제 공격을 시뮬레이션해 공격자가 취약점을 악용하기 전에 조직이 이를 발견하고 해결하도록 지원합니다. 이를 통해 조직의 보안 태세를 강화하고 데이터 침해 및 기타 사이버 공격의 위험을 줄입니다. 또한 직원에게 훈련과 교육을 제공해 조직의 방어 역량을 높이고 잠재적 위협에 더 잘 대비하도록 지원합니다. 전반적으로 레드팀은 조직을 사이버 위협으로부터 보호하는 데 핵심적인 역할을 합니다.
사이버 보안 레드팀 FAQ
레드팀은 공격자처럼 행동하며 조직의 방어 체계를 테스트하는 보안 전문가 그룹입니다. 피싱, 네트워크 침입, 사회공학 등 실제 위협을 시뮬레이션해 인력, 프로세스, 기술의 보안 허점을 드러냅니다. 각 훈련이 끝나면 상세한 결과와 권고 사항을 공유해 실제 공격자가 약점을 발견하기 전에 보완하도록 합니다
레드팀은 시스템 침해 공격을 시뮬레이션하고, 블루팀은 이를 탐지하고 대응하며 차단합니다. 레드팀은 취약점을 찾고,
블루팀은 네트워크를 모니터링하고 경보를 조사하며 보안 허점을 보완합니다. 두 팀이 인사이트를 공유하며 전반적인 보안 태세를 강화하는 퍼플팀 훈련도 진행할 수 있습니다.
레드팀 평가는 실제 공격자가 악용하기 전에 숨겨진 보안 허점을 찾아내는 것이 목표입니다. 피싱부터 권한 상승까지 다양한 공격을 대상으로 실제와 유사한 환경에서 인력, 프로세스, 기술을 테스트합니다.
보안 팀의 탐지 및 대응 역량을 명확히 파악하고, 허점을 보완해 실제 위협에 대한 대비 태세를 강화할 구체적인 조치를 확인할 수 있습니다.
레드팀은 피싱 캠페인, 패스워드 스프레이 공격, 네트워크 스캔, 취약점 악용, 사회공학 기법으로 공격자의 행동을 재현합니다. 맞춤형 악성코드를 배포하거나 백도어를 만들고, 침해된 호스트를 발판으로 다른 시스템에 침투하기도 합니다.
지능형 지속 위협을 재현할 때는 스피어 피싱에서 내부 이동으로 이어지는 것처럼 여러 기법을 연계해 방어 체계를 처음부터 끝까지 테스트합니다.
대표적인 도구로는 공격 후 단계의 프레임워크인 Cobalt Strike, 취약점 테스트용 Metasploit, PowerShell 기반 공격용 Empire가 있습니다. 네트워크 탐색에는 Nmap, 웹 앱 테스트에는 Burp Suite, Active Directory 관계 매핑에는 BloodHound도 사용합니다. 이러한 도구로 운영 시스템에 피해를 주지 않고 실제 공격 경로를 시뮬레이션합니다.
주요 시스템 변경을 마쳤을 때, 대규모 제품 출시 전 또는 연례 보안 감사 후에 레드팀 훈련을 실시해야 합니다. 보안 사고 후 새로 도입한 통제 수단을 테스트하는 것도 좋습니다. 최소 연 1회 정기적으로 평가하면 변화하는 위협에 대응하고, 실제와 유사한 공격 상황에서 탐지 및 대응 프로세스가 효과적으로 작동하는지 검증할 수 있습니다.
필수 자격증이 따로 정해져 있지는 않지만, 많은 운영자가 실습 중심 침투 테스트를 위한 OSCP (Offensive Security Certified Professional), 고급 익스플로잇을 위한 OSCE (Offensive Security Certified Expert), CREST Pentester 자격을 보유하고 있습니다. 전문적인 레드팀 기법을 익히기 위해 GIAC의 GPEN 또는 GXPN, eLearnSecurity의 PTP를 취득하기도 합니다. 실무 경험도 자격증만큼 중요한 경우가 많습니다.
다음에 대해 더 알아보기 서비스



보안 운영을 혁신할 준비가 되셨나요?
SentinelOne AI SIEM이 귀사의 SOC를 자율적으로 운영되는 강력한 조직으로 어떻게 전환할 수 있는지 알아보세요. 지금 문의하여 맞춤형 데모를 요청하고 보안의 미래를 직접 확인해 보세요.
