
すべての企業が知っておきたいサイバーセキュリティのメリット トップ10
この記事では、企業や組織にとってのサイバーセキュリティの重要性、メリット、種類、中小企業が直面するサイバー脅威、SentinelOne製品の役割を解説します。

急速なデジタル化により、企業のデジタルプラットフォームへの依存度が高まり、増大する脅威にさらされています。世界経済フォーラムの報告書も、サイバー犯罪による世界全体の被害額が2025年までに年間10兆5,000億ドルを超えると推定しています。この数字だけでも、サイバーセキュリティへの真剣な対応が必要です。以下に、こうした新たな脅威から企業を守るうえでのサイバーセキュリティのメリットをご紹介します。
この記事では、サイバーセキュリティの種類とメリットを解説します。さらに、中小企業がサイバー脅威にさらされやすい理由と、増加するサイバー犯罪からSentinelOneが組織をどう守るかを紹介します。
読み終える頃には、サイバーセキュリティのメリットと、企業や組織で効果的なセキュリティ対策を講じる方法が明確になるでしょう。
 サイバーセキュリティが重要な理由
企業や組織は、機密データ、知的財産、金融資産をサイバー脅威から守るために、サイバーセキュリティ対策を講じる必要があります。サイバー攻撃を受けると、金銭的損失、評判の低下、訴訟の可能性によって、組織に数百万ドルの損害が生じます。IBMの「2024年データ侵害のコストに関する調査レポート」によると、データ侵害の平均コストは2.6%増の435万ドルに達しました。つまり、サイバーセキュリティへの投資は、潜在的なリスクを軽減し、事業の継続を支えます。
サイバーセキュリティの種類
1. ネットワークセキュリティ
ネットワークセキュリティ とは、ネットワークとデータの完全性と利用可能性を確保することです。不正アクセスや攻撃を防ぐため、ファイアウォール、侵入検知システム、マルウェア対策ソフトウェアなどを導入します。組織のネットワーク内にあるデータの信頼性、完全性、可用性を確保するうえで、ネットワークセキュリティは重要です。データ侵害を防ぎ、事業活動を継続するには、強固なネットワークセキュリティ対策が必要です。
2. エンドポイントセキュリティ
エンドポイントセキュリティは、ネットワークに接続する個々のデバイス、コンピューター、携帯電話、タブレットを保護します。対策には、ウイルス対策ソフトウェアの導入、エンドポイントでの検知と対応(EDR)、パッチ管理などがあります。エンドポイントは、サイバー犯罪者がネットワークに不正アクセスする際の侵入口となるため、その保護は極めて重要です。エンドポイントを適切に保護すれば、マルウェア感染や機密情報への不正アクセスを防げます。
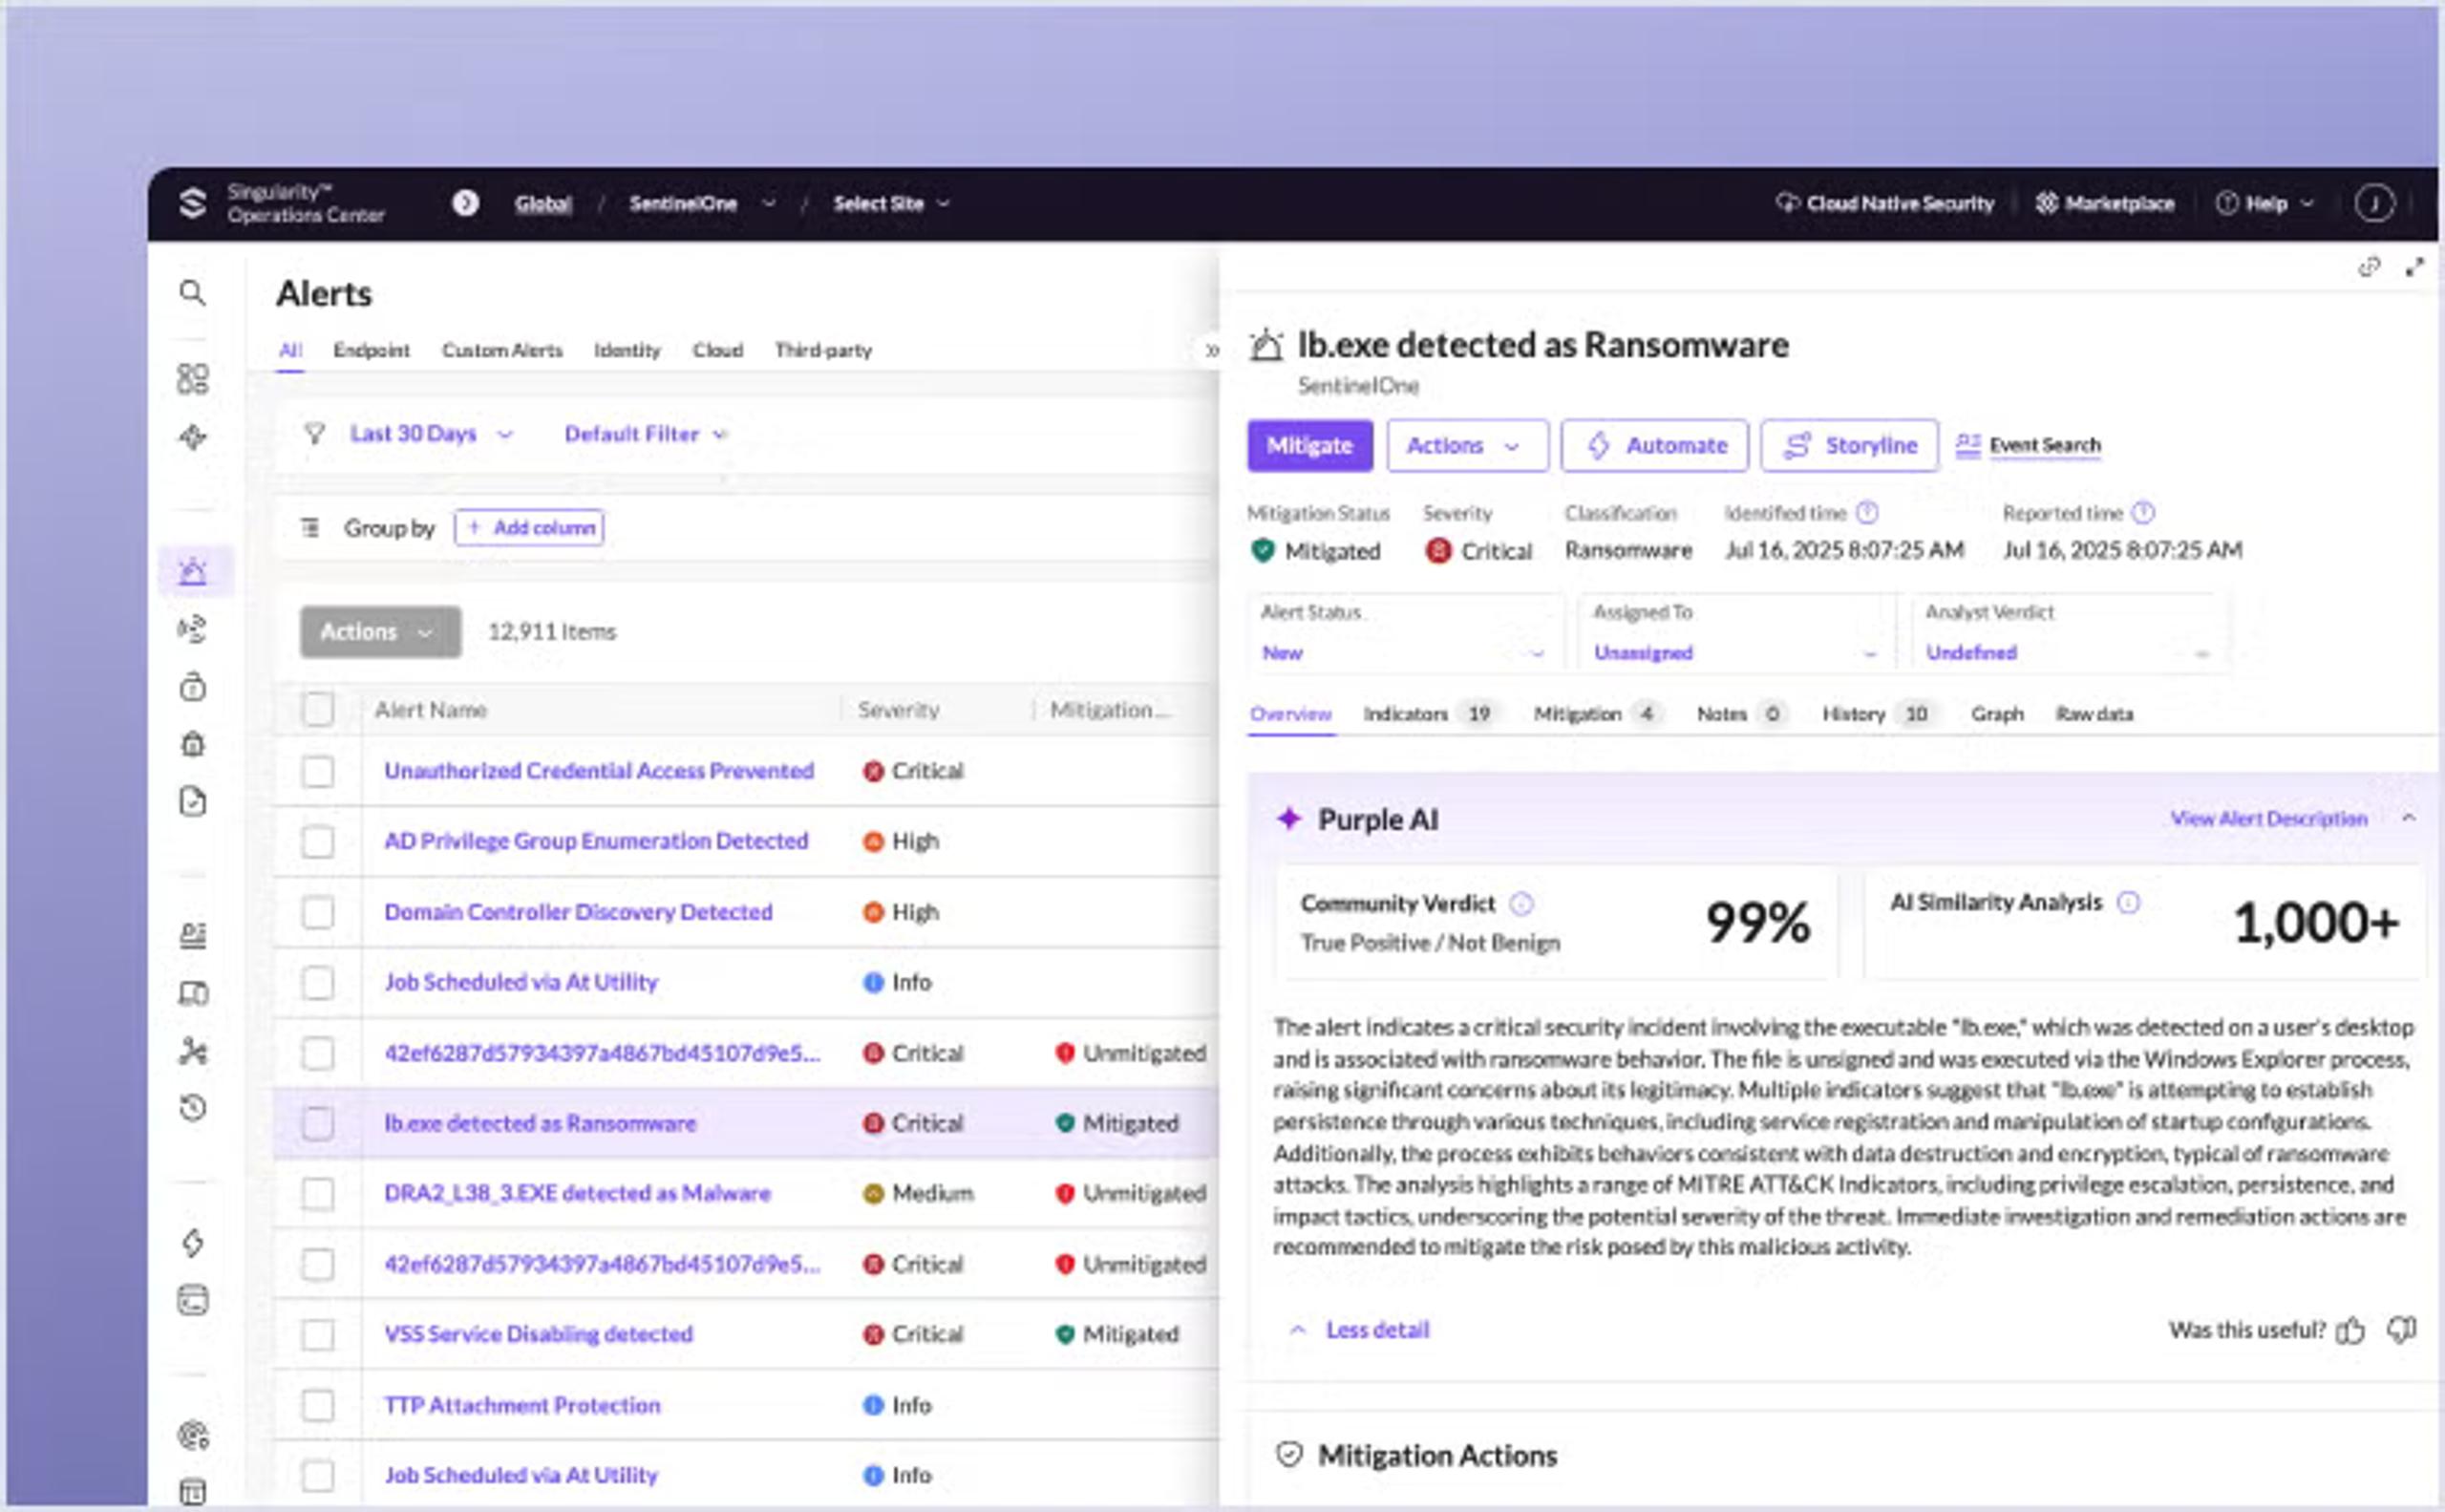
AIによるエンドポイント検知と対応。
3. クラウドセキュリティ
クラウドセキュリティ は、クラウド環境のデータ、アプリケーション、インフラストラクチャをさまざまな形で保護するポリシー、統制、テクノロジーの総称です。クラウドストレージ、ワークロード、アプリケーション向けのセキュリティ機能も含まれます。近年のクラウドサービス利用の拡大を受け、クラウドセキュリティは企業のサイバーセキュリティ戦略の中核となっています。企業のデータとアプリケーションをサイバー脅威から守り、クラウドリソースの安全性と可用性を確保します。
4. アプリケーションセキュリティ
アプリケーションセキュリティには、ソフトウェアアプリケーションをさまざまな脆弱性や脅威から守るための対策が含まれます。通常、セキュアコーディング、アプリケーションファイアウォール、定期的なセキュリティレビューを通じて、アプリケーションの安全性を高めます。また、適切なセキュリティ対策で組織内のアプリケーションをデータ侵害から守ることは、データの完全性を維持するうえでも重要です。厳格なアプリケーションセキュリティ対策により、ソフトウェアの脆弱性が悪用されることを防ぎます。
5. アイデンティティおよびアクセス管理(IAM)
IAM システムは、認可されたユーザーだけが必要なリソースにアクセスできるようにします。多要素認証、シングルサインオン、アクセス制御ポリシーは、IAMのサブドメインを構成する要素です。IAMは、不正アクセスを防ぐため、適切なユーザーに適切なレベルのアクセス権を付与するうえで極めて重要です。アクセス管理ソリューションにより、組織はユーザーのIDとアクセス権を効率的に管理できます。また、内部脅威やデータ漏えいの可能性を最小限に抑えます。
6. データセキュリティ
データセキュリティは、データへの不正アクセスや改ざんを防ぎます。ほかにも、暗号化、データマスキング、DLPなどの対策があります。データ保護によって、個人情報や財務記録などの機密情報のプライバシーと完全性を守れます。これにより、組織はデータの機密性が保たれ、不正な変更を受けないという確信を持てます。
7. 運用セキュリティ
運用セキュリティには、データ資産を扱うポリシーとプロセスが含まれます。このポリシーには、災害復旧、インシデント対応計画、事業継続計画も含まれます。これらの取り組みにより、組織はサイバーインシデントに迅速に対応し、復旧を進める態勢を強化できます。運用面では、企業はサイバーインシデントによる被害からの復旧に着手し、インシデントの継続中も基本的な事業活動を確実に維持できます。
8. モバイルセキュリティ
この種のサイバーセキュリティは、モバイルデバイスとそこに保存された情報を保護します。対策には、MDM(モバイルデバイス管理)とMTD(モバイル脅威防御)があります。ビジネスでのモバイルデバイスの利用が増えるなか、モバイルセキュリティは、機密情報やデータが意図的または意図せずに漏えいするリスクを回避するための重要な対策です。モバイルセキュリティを導入することで、企業が使用するデバイスを安心して利用でき、保存されたデータをサイバー脅威から守れます。
サイバーセキュリティのメリット トップ10
#1. サイバー脅威からの保護
サイバー脅威には、マルウェアやランサムウェアから、データ侵害を狙うさまざまなフィッシング攻撃まであります。しかし、強固なセキュリティ対策で防げます。こうした保護は、組織のデジタル資産の完全性と可用性の維持につながります。サイバーセキュリティ対策によって、企業は重要な資産が悪用される前に手を打てます。
#2. 機密情報の保護
サイバーセキュリティのメリットの一つは、機密情報の保護です。これには個人情報、財務データ、知的財産が含まれます。暗号化、アクセス制御、データマスキングは、不正アクセスやデータ侵害からデータを守る対策の一部です。機密データを保護することで、顧客やステークホルダーのプライバシーと信頼を守ります。データを適切に保護することで、企業がデータ侵害に遭い、評判や財務面で損害を被るリスクを低減します。
#3. 事業継続性の確保
サイバーセキュリティは、重要なシステムと情報をサイバー攻撃から守り、事業の継続を支えます。サイバーインシデントが発生しても、効果的なサイバーセキュリティ戦略によってダウンタイムを最小限に抑え、業務への影響を抑えながら事業を継続できます。事業継続性の確保は、生産性を守り、収益の損失を防ぐ鍵です。サイバーセキュリティを導入すれば、業務への影響を抑えながら対応し、復旧できます。
#4. 顧客の信頼向上
企業がサイバーセキュリティに投資するほど、顧客がデータの安全性についてその企業を信頼する根拠は強まります。サイバーセキュリティへの投資は、顧客との信頼関係を築き、維持する土台になります。信頼がなければ、長期的な成功を収め、顧客のロイヤルティを獲得することは困難です。信頼は、企業を競合他社と差別化する重要な資産の一つです。サイバーセキュリティに配慮し、責任を果たす姿勢を示すことで、企業は高い評価を得て、顧客との関係を築き、ロイヤルティを維持できます。
#5. 規制への準拠
多くの業界では、特にデータや情報の保護、プライバシーに関して厳しい規制が設けられています。サイバーセキュリティ対策を講じることで、企業は多くの規制を順守しやすくなり、違反による法的処罰を避けられます。こうした順守状況は、組織が情報・データ保護に関する業界基準に沿って、ベストプラクティスや定められた行動規範、倫理上の基準を守って事業を運営していることを示します。これは組織の評判を維持し、法的な立場を保つことにつながります。サイバーセキュリティ対策を徹底すれば、多くの場合、規制要件を満たし、法的処罰や罰金のリスクを回避できます。
#6. 知的財産の保護
営業秘密、特許、独自の情報は、あらゆる企業にとって最も価値のある資産の一部です。サイバーセキュリティは、こうした知的財産の盗難や不正アクセスを防ぎ、企業が市場で競争を続けられるようにします。知的財産権は、イノベーションを促進し、組織の競争優位性を確保するうえで重要です。サイバーセキュリティ対策を講じることで、企業の知的財産はサイバー脅威から確実に保護され、企業はイノベーションと成長に取り組めます。
#7. 金銭的損失の削減
こうした攻撃による多額の損失は、データ侵害、システムの停止、サイバーセキュリティに関わる法的責任によって生じます。強固なサイバーセキュリティ対策を講じることで、組織は巨額の損失が発生する可能性を抑え、収益を守れます。それが組織の財務面での将来を守ることにつながります。そのため企業は、サイバーインシデントによる財務上の影響を回避し、事業プロセスを継続するために、必要なサイバーセキュリティ対策を講じます。
#8. 従業員の生産性向上
対策には、サイバー脅威の検知、エンドポイント保護、アクセス制御などがあります。システムとデータの可用性を確保し、復旧時間を短縮することで、従業員は効率よく働けます。生産性の向上は、企業の目標達成と競争力の維持につながります。これらの対策により、従業員は業務に影響するサイバーインシデントのリスクを抑え、効果的かつ効率的に働けます。
#9. リスクの特定と軽減
サイバーセキュリティ対策は、潜在的なリスクが重大な問題に発展する前に特定し、軽減するのに役立ちます。定期的なセキュリティテスト、脆弱性スキャン、脅威インテリジェンスにより、監視が必要な潜在的な脅威や脆弱性が明らかになります。良好なセキュリティ態勢を維持するには、企業がリスクとその軽減策を特定することが重要です。企業はサイバーセキュリティ対策を講じ、実装、対応、軽減措置に伴うリスクを抑えることで、サイバーインシデントの発生確率と影響を低減する必要があります。
#10. 評判の保護
サイバー攻撃は、企業や組織の評判に深刻な損害を与える可能性があります。企業がサイバーセキュリティに投資することで、顧客、パートナー、ステークホルダーからの信頼が高まると期待できます。サイバーセキュリティに真剣に取り組む姿勢は、機密データの保護と事業運営の安全確保に対する企業の責任感を示します。サイバーセキュリティ対策を効果的に実施することで、企業は評判を守り、顧客やステークホルダーとの信頼関係を築けます。
なぜ中小企業は大きなサイバー脅威に狙われるのか
サイバー犯罪者は、多くの中小企業でリソースが限られ、厳格なサイバーセキュリティ対策が十分に導入されていないことから、攻撃しやすい標的と見なしています。中小企業がサイバー犯罪の被害に遭うリスクが高い理由には、次のようなものがあります。
1. 限られたリソース
苦情が生じるのは、中小企業が資金不足によりサイバーセキュリティに投資することが少ないためと考えられます。その結果、予算が限られ、高度なセキュリティ対策やサイバーセキュリティ人材を十分に活用できません。こうしたリソース不足により、保護が不十分になり、サイバー攻撃にさらされます。サイバーセキュリティ対策への投資は、中小企業が自社を守り、潜在的なサイバー脅威を回避し、金銭的損失や評判への悪影響のリスクを最小限に抑えることにつながります。
2. 認識不足
小規模企業の経営者や従業員の多くは、潜在的なサイバー脅威やサイバーセキュリティ対策の重要性を十分に認識していないかもしれません。こうした認識不足は、不十分なセキュリティ対策や攻撃に対する脆弱性の増大につながると考えられます。こうした企業では、セキュリティを確保し、リスクを低減するためのより良い方法を従業員に伝え、教育する必要があります。従業員教育とは、小規模企業が過去の脅威に関する情報の大部分を従業員に共有し、事業環境を守るためにできる限りの対策を講じていると伝えて、従業員に安心してもらうことです。
3. 古いシステム
中小企業は古いシステムやソフトウェアを使い続けている場合があり、サイバー攻撃のリスクが高まります。既知の脆弱性を防ぐには、ソフトウェアの更新とパッチ管理が欠かせません。これらを怠ると、サイバーインシデントやセキュリティ侵害のリスクが高まります。最新のサイバーセキュリティ製品を活用すれば、中小企業もソフトウェアを最新版に保ち、潜在的なサイバー脅威から守れます。
4. サードパーティに起因する脆弱性
中小企業は、脆弱性を抱えるサードパーティのベンダーやパートナーを利用することがあります。ベンダーやパートナーにも、最低限のセキュリティ基準を徹底することが重要です。サードパーティのリスク管理では、サイバーセキュリティ態勢を維持します。中小企業は自社のサイバーセキュリティを強化し、ベンダーやパートナーに起因する脆弱性から身を守れます。
中小企業をサイバー脅威から守るための対策
中小企業は、サイバーセキュリティの基本として ファイアウォール, マルウェア対策や安全なアクセス制御などを導入し、サイバー脅威を軽減します。従業員がサイバーセキュリティのベストプラクティスを学ぶことも、潜在的な脆弱性の特定と対処につながります。さらに、SentinelOneのような信頼できるサイバーセキュリティ企業と戦略的に提携すれば、包括的な保護と安心感を得られます。これらの対策により、中小企業は突発的なサイバー脅威の大半から自社を守り、金銭的損失や評判への悪影響のリスクを大幅に減らせます。
SentinelOneが組織をサイバー犯罪から守る仕組み
SentinelOneは、企業や組織のサイバーセキュリティを強化する多様な製品を提供しています。このセクションでは、そのうちの一つを詳しく見て、組織をサイバー犯罪から守る仕組みを紹介します。
Singularity™ Cloud Securityは、エージェントレスで得られるインサイトと、実行時のリアルタイム保護を迅速に統合します。これには、Cloud Security Posture Management (CSPM)、 Cloud Detection & Response (CDR)、AI Security Posture Management (AI-SPM)などが含まれます。このプラットフォームは、パブリック、プライベート、オンプレミス、ハイブリッドのクラウド環境をリアルタイムで幅広く保護します。

シンギュラリティ・プラットフォーム
リアルタイムの検知、マシンスピードのレスポンス、デジタル環境全体の可視化により、セキュリティ態勢を強化します。
仕組み
Singularity™ Cloud Securityは、実行時にリアルタイムで保護し、Verified Exploit Paths™に基づいてリスクに優先順位を付けます。また、設定ミスの修正に向けてクラウドインフラを評価します。このプラットフォームは、グラフベースのインベントリ管理とカスタム検知ルールの導入にも対応します。さらに、クラウドへの導入、コンプライアンスリスクのチェック、包括的なフォレンジックテレメトリの収集も担います。
主な機能
- カーネルへの依存なし: Singularity™ Cloud Securityはカーネルに依存せず、さまざまな環境で互換性と安定性を確保します。
- 実行時の脅威監視: 検知された脆弱性に対し、クラウドワークロードを実行時に監視・保護します。
- Verified Exploit Paths™: 悪用される可能性に基づいてリスクに優先順位を付け、最も重大な脆弱性への対応に集中します。
- グラフベースのインベントリ管理: クラウドリソースをグラフで可視化し、複雑なクラウド環境の管理と保護を容易にします。
- カスタム検知ルール: 組織などが固有のニーズに合わせて検知ルールを作成・導入し、セキュリティを強化できます。
メリット
- 包括的な保護: Singularity™ Cloud Securityは、クラウド環境のあらゆる側面を内側から外側まで一貫して保護します。
- 可視性の向上: クラウド資産、設定、アクティビティを詳細に可視化し、組織によるリスクの発見と是正を支えます。
- コンプライアンスの自動化: Singularity™ Cloud Securityにより、企業は業界標準や規制への準拠を進め、法的な罰則のリスクを大幅に抑えられます。
- 複雑さの軽減: 複数のセキュリティ機能を一つに統合し、複雑な設定を減らしてクラウドセキュリティ管理を簡素化します。
- 拡張性: 組織の成長に合わせて拡張し、ハイパースケールのクラウドセキュリティ保護にも対応します。
ユースケース
- クラウドワークロードの保護: Singularity™ Cloud Securityは、マルウェア、ランサムウェア、ゼロデイ脆弱性などの攻撃からクラウドワークロードを守ります。
- コンプライアンス: コンプライアンス評価と管理向けレポートを自動化し、規制要件や業界標準への準拠を確保します。
- インシデント対応: Singularity™ Cloud Securityの インシデント対応機能は、セキュリティインシデントの早期発見と迅速な対応を促し、サイバー攻撃が事業運営に及ぼす影響を抑えます。
- 脅威ハンティング: 高度な脅威ハンティング機能により、セキュリティチームは潜在的な脅威を先回りして発見し、対処します。
まとめ
サイバーセキュリティは、進化し続けるサイバー脅威からあらゆる企業や組織を守るために不可欠です。組織が講じるべき効果的な対策には、さまざまな種類のサイバーセキュリティの導入と、その利点の活用が含まれます。これにより、企業の情報やシステム、評判が損なわれるのを防ぎます。サイバーセキュリティへの積極的な投資は、財務的な破綻や評判の低下を防ぐだけでなく、事業継続を支え、ステークホルダーとの信頼を維持する保証にもなります。
組織がサイバーセキュリティ基準を徹底すれば、さまざまな脅威から身を守り、事業運営への影響を防げます。 サイバーセキュリティへの投資を、世界最高水準の保護で支えましょう。幅広い攻撃手法や戦略に備え、SentinelOneで組織を守り、強靭なセキュリティ基盤を構築してください。
よくある質問
サイバーセキュリティを活用するメリットは、次の5つです。
- 脅威からの保護: マルウェア、ランサムウェア攻撃、フィッシングなど、さまざまなサイバーセキュリティ上の脅威から組織を守ります。
- データ保護: 機密データを不正アクセスや侵害から守ります。
- 事業継続: ダウンタイムを解消、または少なくとも最小限に抑え、事業運営を大きく中断せずに継続します。
- 顧客の信頼: 顧客からの信頼を築き、企業がデータ保護を真剣に重視していることを示します。
- 規制遵守: 業界規制の遵守を支え、追加費用や法的な罰則につながりかねない要因を防ぎます。
サイバーセキュリティの主なメリットとデメリットは、次のとおりです。
メリット:
- サイバーセキュリティ上の脅威から守る
- 機密データを保護する
- 事業継続を確保する
- 顧客の信頼を得る
- 基準に準拠していることを示す
デメリット:
- 導入に費用がかかる場合がある
- 継続的な更新と保守が必要
- 専門知識を持つ人材が必要になる場合がある
- そうです、かなり複雑になることもあります
- 誤検知が発生する可能性がある
はい、あります。2024年のIBMのレポートによると、データ侵害の平均コストは490万米ドルを超えると予想されています。サイバー攻撃やデータ侵害によるコストは、強固なサイバーセキュリティ対策への投資額を大きく上回る可能性があります。長期的により良い成果を得るには、データ、企業の評判、財務資源を守ることが不可欠です。
さらに詳しく見る サイバーセキュリティ


最先端のサイバーセキュリティプラットフォームを体験
世界で最もインテリジェントで自律型のサイバーセキュリティプラットフォームが、現在そして将来にわたって組織をどのように保護できるかをご覧ください。
