
サイバーセキュリティとネットワークセキュリティ: 主な違い
サイバーセキュリティとネットワークセキュリティは同じ意味で使われることがありますが、対象範囲は異なります。前者はデジタル資産全体を保護し、後者はトラフィックとインフラストラクチャを保護します。サイバーセキュリティとネットワークセキュリティの違いと、それぞれが戦略のどこに適合するかをご覧ください。

要点
- サイバーセキュリティには、組織のデジタルフットプリントのすべての層、すなわちエンドポイント、クラウドワークロード、アプリケーション、ID、および組織全体のデジタルフットプリント全体にわたるデータが含まれます。
- ネットワークセキュリティは、データを伝送する基盤となるネットワーク構造、たとえばルーター、スイッチ、ファイアウォール、VPN など、およびその中をトラフィックがどのように移動するかを保護することを目的とした、全体的なサイバーセキュリティプログラムの一部にすぎません。
- 両者は同じツールや人材の一部を使用していますが、対象とする「攻撃対象領域」は異なり、必要となるスキルも異なり、組織図上で異なる部門にレポートラインがある場合もあります。
- ネットワークセキュリティのみに予算を投じることを選んだ組織は、アプリケーション、エンドポイント、ID を無防備なままにすることになります。サイバーセキュリティに投資していても、ネットワークの堅牢化を確実にしていない組織は、攻撃者が内部に侵入した際に、環境内を横方向に高速移動するための近道を提供することになります。
はじめに
国家支援型グループの新たな波が再び現れ、ヨーロッパおよび北米の複数地域にわたる金融企業や防衛関連企業を標的にしています。彼らの攻撃プロセスは非常に単純です(しかも非常に効果的です)。まず、スピアフィッシングを使ってユーザーのログイン情報を収集します。アカウントへのアクセスを得ると、直ちに内部ネットワーク全体で可能な限り迅速に横方向移動を開始します。これが可能なのは、ネットワーク境界での組織の防御を回避しているためです。これらの防御システムには、相関分析を可能にするエンドポイントインテリジェンス機能がありませんでした。
組織の技術的防御は初期検知には十分だったものの、ユーザーデバイスには適切な保護メカニズムが備わっていなかったようです。これは何を意味するのでしょうか。必要なのは、ネットワークセキュリティとサイバーセキュリティの両方です。cyber security と network security のどちらを選ぶべきか判断できない場合、このガイドはそのためのものです。以下では、それぞれの違いを整理し、両方が重要である理由を説明します。
サイバーセキュリティとは何か?
サイバーセキュリティとは、組織がデジタル資産を攻撃、不正アクセス、損害から保護するために使用する実践、技術、ポリシー、プロセスの全体を指します。対象には、エンドポイントやサーバーから SaaS アプリケーション、クラウドワークロード、ID、それらの間を流れるデータまで、あらゆるものが含まれます。
あらゆるサイバーセキュリティプログラムの 3 つの目標は、機密性(許可されていない第三者からデータを守ること)、完全性(データが改ざんされていないことを保証すること)、可用性(チームが必要なときにシステムへアクセスできる状態を維持すること)です。これら 3 つの目標は総称して CIA トライアドと呼ばれ、開発者のノート PC から本番ワークロードを実行する Kubernetes クラスターまで、環境のあらゆる層に適用されます。
サイバーセキュリティには、人に関わる側面も含まれます。フィッシング対策の意識向上、内部不正リスクプログラム、アクセス制御、インシデント対応計画はすべてサイバーセキュリティの範囲に含まれます。これはツールだけでなく、ポリシーやプロセスにも同じくらい関係します。cybersecurity と network security のどちらがより広範かと問われた場合、答えは常に cybersecurity です。ネットワークセキュリティは、その中に含まれる多くの領域の 1 つにすぎません。
ネットワークセキュリティとは何か?
ネットワークセキュリティは、組織環境全体にわたる通信の保護に関わるサイバーセキュリティの一分野です。誰とどのデバイスがネットワークに参加できるか、企業内のトラフィックフロー、そしてすべてのネットワーク動作を制御します。場合によっては、異常な動作を追跡するために、エンドポイントとユーザー間のやり取りも監視します。
優れたネットワークセキュリティソリューションには、ファイアウォール、侵入検知および防御システム(IDS/IPS)、仮想プライベートネットワーク(VPN)、NAC、DDoS 防御ソリューションなどのコンポーネントが含まれます。ネットワークセキュリティ担当者はネットワークセグメンテーションを重視します。こうした対策は、1 つのセグメントが侵入者によって侵害されたという理由だけでシステム全体がリスクにさらされることを防ぐのに役立つためです。
ネットワークセキュリティは、データの移動と、それを運ぶために使用されるインフラストラクチャを中心に成り立っています。そのため、ルーター、スイッチ、アクセスポイント、クラウドネットワークなどのデバイスを対象とします。ネットワークより上位で発生する事象には焦点を当てません。したがって、そのような他の問題は別のサイバーセキュリティ製品で対処する必要があります。
Cyber Security と Network Security の 5 つの重要な違い
以下は、cybersecurity と network security が分岐する領域と、その比較です。
1. 範囲とカバレッジ
サイバーセキュリティは、エンドポイント、クラウドワークロード、アプリケーション、ID、データリポジトリ、サプライチェーン依存関係など、攻撃対象領域のあらゆる部分に関係します。ネットワークセキュリティは、データが通る経路、データをルーティングするデバイス、接続性を管理するルールを含む、明確に定義された境界に関係します。
たとえば、フィッシングメールによって企業のエンドポイントにマルウェアが配信されるケースを考えてみてください。これはサイバーセキュリティイベントと見なされます。一方、ファイアウォールを圧倒することを狙ったサービス拒否攻撃は、ネットワークセキュリティイベントと見なされます。しかしその中間には、「pass-the-hash」によってそのマルウェアが企業のサブネット全体へ拡散していく過程があります。
2. 対応する脅威
ネットワークセキュリティでは、チームは DoS/DDoS 攻撃、トラフィックスプーフィング、中間者攻撃、不正なデバイスアクセス、スキャン回避や横方向移動の試みを示すトラフィック異常などの脅威に対処します。
一方で、サイバーセキュリティチームが扱うサイバー脅威の一覧ははるかに広範です。サイバーセキュリティチームは、マルウェア、ランサムウェア、フィッシング、ソーシャルエンジニアリング、内部脅威、サプライチェーン攻撃、アプリケーションの脆弱性、認証情報の窃取、クラウド設定ミスなどに対処します。これらすべての種類の攻撃はネットワークにも到達し、エンドポイント、アプリケーション、または ID に被害を与えます。
3. 必要なツールとスキル
ネットワークセキュリティには、ファイアウォール、IDS/IPS 技術、ネットワークトラフィック分析システム、SASE および SD-WAN ソリューション、プロトコルアナライザーなどがあります。ネットワークセキュリティの専門家には、TCP/IP、ルーティング、パケット処理、ネットワークアーキテクチャに関する十分な理解が必要です。
サイバーセキュリティの専門家は、EDR、XDR、ID 脅威検知、CSPM、SIEM ソリューション、脆弱性管理ソリューションなど、より広範な技術を使用します。必要なスキルには、脅威インテリジェンス、デジタルフォレンジック、アプリケーションセキュリティ、クラウドセキュリティが含まれます。
4. 役割とチームの構成方法
多くの企業では、ネットワークセキュリティチームは IT インフラ部門に属し、そのラインで上位に報告します。一方、サイバーセキュリティは通常、Chief Information Security Officer (CISO) またはセキュリティ機能担当 Vice President (VP) に報告するセキュリティチームによって担当されます。
この分離は、多くの面で死角を生みます。脅威がネットワーク層とエンドポイント層の境界をまたぐと、どちらのチームも何が起きたのかを完全には可視化できない可能性があります。これにうまく対処している組織は、両チーム間で共有テレメトリとエスカレーション経路を構築している組織であり、引き継ぎのない完全に分断されたサイロとして扱っている組織ではありません。
Cyber Security と Network Security: 主な違い
network security と cybersecurity の比較表を探してここに来たのであれば、以下をご覧ください。両者の概要を示しています。
| 観点 | Cyber Security | Network Security | 例 |
| 範囲 | エンドポイント、アプリ、クラウド、ID、データ、サプライチェーン | ルーター、スイッチ、ファイアウォール、トラフィックフロー、ネットワークインフラ | 従業員を狙ったフィッシング攻撃とファイアウォールを狙った DDoS 攻撃 |
| 主要な脅威 | マルウェア、ランサムウェア、フィッシング、内部リスク、認証情報窃取、クラウド設定ミス | DoS/DDoS、スプーフィング、中間者攻撃、不正アクセス、横方向移動 | メール経由で投下されるランサムウェアと VPN ゲートウェイへの SYN flood |
| 中核ツール | EDR、XDR、SIEM、CSPM、ID セキュリティ、脆弱性管理 | ファイアウォール、IDS/IPS、NAC、VPN、トラフィックアナライザー、DDoS 防御 | エンドポイントとクラウド向けと境界制御向け次世代ファイアウォール |
| チームの所管 | CISO 主導のセキュリティ機能 | ネットワークおよび IT インフラチーム | セキュリティオペレーションセンターとネットワークオペレーションセンター |
| 必要なスキル | 脅威インテリジェンス、フォレンジック、アプリケーションセキュリティ、クラウドアーキテクチャ | TCP/IP、ルーティングプロトコル、パケット分析、ネットワークアーキテクチャ | セキュリティアナリストとネットワークエンジニア |
| 障害時の影響 | エンドポイント侵害、データ漏えい、ID 侵害、アプリケーション停止 | ネットワーク停止、トラフィック障害、内部セグメントへの不正アクセス | ファイルを暗号化するランサムウェアとサイトを停止させる DDoS |
Cybersecurity と Network Security はどのように連携するのか?
多層防御とは、どの層も単独では十分ではないため、セキュリティには常に複数の層が必要であることを意味します。ネットワークセキュリティとサイバーセキュリティはどちらも、包括的なセキュリティ戦略の中の層です。
実際には、健全なエンドポイントのみにアクセスを制御するセキュリティポリシーを実装した堅牢なネットワークを使用し、そこでネットワークセキュリティが役割を果たします。しかしその次に起こるのは、動作の逸脱を検知し、認証情報への不正アクセスを検知し、攻撃の潜在的な横方向移動を特定するエンドポイントエージェントを使用することです。これは、許可されたネットワーク接続を対象にするため、サイバーセキュリティの範囲で行われるものです。VPN を通じた認証の初期段階を通過したエンドポイントが、接続からわずか 3 分後に異常な動作を示し始めた場合、この種の脅威を検知できます。
これこそがゼロトラストアーキテクチャがもたらすものです。接続要求は、その発信元に関係なくすべて信頼されていないものとして扱われ、アクセスを許可する前に、ユーザーの ID、使用されるエンドポイントの健全性、そのコンテキストを検証します。ゼロトラストアーキテクチャには、ポリシーを適用するネットワークベースの制御システムと、そのポリシーシグナルの正確性を保証するエンドポイントおよび ID セキュリティの両方が必要です。
クラウドへの移行により、この組み合わせはさらに重要になります。企業 LAN から AWS、Azure、GCP への移行は、ネットワーク境界をほぼ完全に取り払います。クラウドはトラフィックのルーティングと分離を制御するネイティブ機能を提供しますが、ランタイム攻撃や API 悪用攻撃から保護するためには、依然としてエンドポイントおよびワークロードセキュリティが必要です。
Cybersecurity と Network Security におけるキャリアパス
ネットワークセキュリティとサイバーセキュリティのキャリアのどちらを選ぶ場合でも、両者には明確な違いがありますが、最終的には互いに融合する傾向があります。
ネットワークセキュリティの職種は、network engineer、network administrator、network security analyst といった肩書から始まります。この職種で求められる資格の例としては、CompTIA Network+、Cisco Certified Network Associate (CCNA)、Cisco Certified Network Professional Security (CCNP Security)、Juniper Networks Certified Internet Associate (JNCIA) があります。主に、ネットワークインフラストラクチャやファイアウォールの設定と保守を行いながら、ネットワークアラートに対応することになります。
サイバーセキュリティの職種は通常、security analyst、SOC analyst、またはセキュリティエンジニアリング職から始まります。取得を目指す資格には、CompTIA Security+ や Certified Ethical Hacker (CEH) などがあります。また、CISSP 関連の資格や、AWS や Azure などのクラウド資格を取得することもあります。対象となる脅威の範囲はより広く、脅威がネットワーク層からエンドポイント層やアプリケーション層へどのように進行するかを理解していることが求められます。
サイバーセキュリティとネットワークセキュリティの役割は、必ずしも永続的に分かれたままではない点に注意が必要です。最も成功しているネットワークエンジニアの中には、ネットワークエンジニアリングのバックグラウンドに加えて脅威やインシデント対応の経験を積んだ後、セキュリティ職へ進む人もいます。SOC チームが求める分野の 1 つが、ネットワークフォレンジックとトラフィック分析です。
キャリアの方向性にはある程度の柔軟性がありますが、それでも考慮すべき要素はあります。サイバーセキュリティの役割は、より汎用性が高く、専門分化の余地が大きく、ネットワークセキュリティの役割よりも高い給与を提示される傾向があります。しかし、ネットワークセキュリティの知識が無駄になることは決してありません。
サイバーセキュリティとネットワークセキュリティの戦略および予算をどのように計画するか?
技術カテゴリごとにプログラムを構成する CISO やセキュリティリーダーは、一部の領域で過剰支出し、別の領域にギャップを残す傾向があります。より実践的な考え方は、リスクに基づいて計画することです。以下のように進めることができます。
- まず、最もリスクの高い攻撃経路をマッピングします。 フィッシングが成功した場合、その先で何が起こるのか。VPN 認証情報が侵害された場合、攻撃者はどこまで移動できるのか。クラウドワークロードが設定ミスによりインターネットへ公開された場合、何が起こるのか。
- それぞれの経路について、現在どこにコントロールがあり、どこにギャップがあるかを特定します。 多くの場合、ネットワークコントロールは侵入口をカバーしていても侵害後の移動を検知できず、あるいはエンドポイントツールはデバイス上のマルウェアを検知しても、その同じデバイスから発生する不正なネットワークアクティビティを検知しないことがわかります。
- ここではレポートラインも重要です。 ネットワークセキュリティとサイバーセキュリティが、共有されたエスカレーション経路のない別々の指揮系統で報告している場合、両方の層をまたぐインシデントの検知と封じ込めは遅くなります。すべてを CISO 配下に集約する場合でも、別々のチームを維持する場合でも、ネットワーク層とその上位にあるエンドポイントおよび ID 層の両方に関わる脅威を明示的に対象とする、共有のインシデント対応ワークフローを構築してください。
- 予算配分は、実際のリスクが存在する場所を反映すべきです。 今日のほとんどの組織では、それはエンドポイントと ID の保護です。なぜなら、攻撃者はネットワーク境界を突破した後、そこに注力するからです。ネットワークセキュリティへの支出は依然として必要ですが、ネットワークツールのためにエンドポイント層と ID 層を犠牲にするのは誤ったトレードオフです。両者は連携して機能しなければなりません。
サイバーセキュリティとネットワークセキュリティのプログラムを整合させるためのベストプラクティス
これらの実践は、両領域を適切に扱っている組織が実際に行っていることです。発生するギャップに対処し、サイバーセキュリティとネットワークセキュリティの両方を同期させるのに役立ちます。
- 予算を配分する前に、まず攻撃経路をマッピングします。 攻撃者が現実的にどのように初期侵入から横方向移動へ進み、最終的に組織内で最も価値の高いリソースを悪用できるかを特定します。これにより、ネットワークベースの防御がどのようにエンドポイント、そして ID ベースのコントロールへ移行するのか、またそのカバレッジにどの時点でギャップがあるのかが明確になります。
- ネットワーク運用とセキュリティ運用の間では、テレメトリを共有する必要があります。 ファイアウォール、トラフィック、DNS イベントから生成されるログ情報は、エンドポイントや ID からのデータを取り込む同じ SIEM または XDR システムに転送されるべきです。そうしないと、一方の低信頼度アラートと、別の チームの高信頼度アラートが見落とされる可能性があります。
- ゼロトラストセグメンテーションにはエンドポイントの健全性ステータスを使用します。 ネットワークを用いたアクセス判断には、IP アドレスや過去の証明書だけでなく、ネットワークに接続するエンドポイントの健全性ステータスを組み込む必要があります。エンドポイントがすでにネットワークに接続済みであっても侵害されたと判断された場合は、自動的な評価とセグメンテーションを実施しなければなりません。
- プロトコルを保護します。 SMBv1 を無効化し、DNS 暗号化を必須にし、Kerberos が利用できない場合にのみ NTLM 認証を許可し、不要になった管理共有を見直してください。これらの設定を適用することで、攻撃者が到達する前に、最も単純な横方向移動の手段を容易に軽減できます。
- シャドー IT について考慮します。 ネットワークチームは未管理デバイスに責任を負っていません。セキュリティチームも未管理デバイスに責任を負っていません。シャドー IT、IoT センサー、委託先のコンピューターを発見して管理する担当者を明確に割り当てるべきです。そのうえで、それらのデバイスにエージェントをインストールするか、分離するかの運用手順を策定できます。
- 共同のテーブルトップ演習を実施します。 ネットワークチームとセキュリティチームがこれまで共同でイベント対応を行ったことがない場合、最初の共同対応は何か問題が起きたときに発生します。ネットワークレベルのイベントから始まり、最終的にエンドポイントと ID に至るようなテーブルトップ演習を実施してください。
- ファイアウォールルールとアクセス制御リスト設定を定期的に確認してください。 ファイアウォールルールは時間とともに蓄積され、その多くは実際にはどの業務機能にも不要です。こうした不要なルールは、攻撃者が偵察プロセスで見つける攻撃経路を開いてしまいます。これを時々行う作業ではなく、セキュリティプロセスの一部として位置付けてください。
- クラウドネットワーキングはセキュリティ態勢レビューで考慮すべきです。 クラウド内のセキュリティグループ、ピアリングルール、API ゲートウェイ設定に関するルールは、通常ネットワークチームの管轄外にあるネットワークセキュリティポリシーと見なせます。オンプレミスのファイアウォールルールと同様に、これらもセキュリティ態勢管理に含めてください。
SentinelOne は Cybersecurity と Network Security の両方をどのようにカバーするのか?
SentinelOne の Singularity™ Platform は Autonomous Security Intelligence (ASI) によって支えられています。これは、悪意ある振る舞いを特定し、重要な作業を自動化し、マシンスピードで脅威に対応する、プラットフォームの基盤に組み込まれたインテリジェンスファブリックです。これは、ネットワークセキュリティとサイバーセキュリティの境界を尊重しない脅威に対応するために構築されており、単一のプラットフォームからエンドポイント、クラウドワークロード、ID、ネットワーク層にわたる統合保護をセキュリティチームに提供します。
Singularity™ Network Discovery は、管理対象デバイス全体に展開されたエージェントを活用して、ネットワークを継続的にマッピングします。未管理エンドポイント、IoT デバイス、さらにはネットワークに接続しているもののセキュリティエージェントが導入されていないシャドー IT を含む、IP 対応デバイスを能動的かつ受動的に検出します。未知のデバイスが機密性の高いネットワークセグメントへの侵入を試みた場合、ワンクリックでそのデバイスと管理対象資産との通信を停止できます。Network Discovery により、追加のハードウェアやアプライアンスを導入することなく、一般的なネットワーク管理システムが提供するネットワーク可視化機能を利用できます。
Singularity XDR は、ネットワークセキュリティとエンドポイントセキュリティの交点で横方向移動を検知するために、マシンスピードでマシンレベルの操作を監視します。振る舞い AI を用いて実行コンテキストを構築し、リモートデスクトッププロトコル、認証情報収集ツール、SMB エクスプロイト、その他攻撃者が境界内部に侵入した後にサブネット間を移動するために使用する手法の異常な利用を検知します。これらは主にファイルレス攻撃であり、パケット検査の観点では通常のトラフィックに見えるため、ネットワーク層のコントロールでは検知できません。
より広範なサイバーセキュリティの側面では、Singularity™ Endpoint が、Windows、macOS、Linux 上のエンドポイント、VM、コンテナ、Kubernetes クラスター上のクラウドワークロードの保護を支援します。SentinelOne はまた、Singularity™ Identity を通じて ID 脅威検知も提供しています。
2026 年初頭、SentinelOne は Singularity Identity を拡張し、AI エージェント、サービスアカウント、API を含む非人間 ID をカバーするようになりました。これらは、従来の ID 管理ツールでは検知できない横方向移動やデータ流出のために、攻撃者によってますます悪用されています。
Purple AI を使用すると、Singularity Data Lake 全体のすべてのイベントに対して自然言語検索を簡単に実行し、エンドポイント、クラウド、ID からのテレメトリを単一のクエリに集約できます。最初は無関係に見えるネットワークとエンドポイントにまたがる 2 つの異常も、Purple AI interface を通じて 1 つの自然言語クエリを実行することで、単一の threat actor に関連付けて相関分析できます。
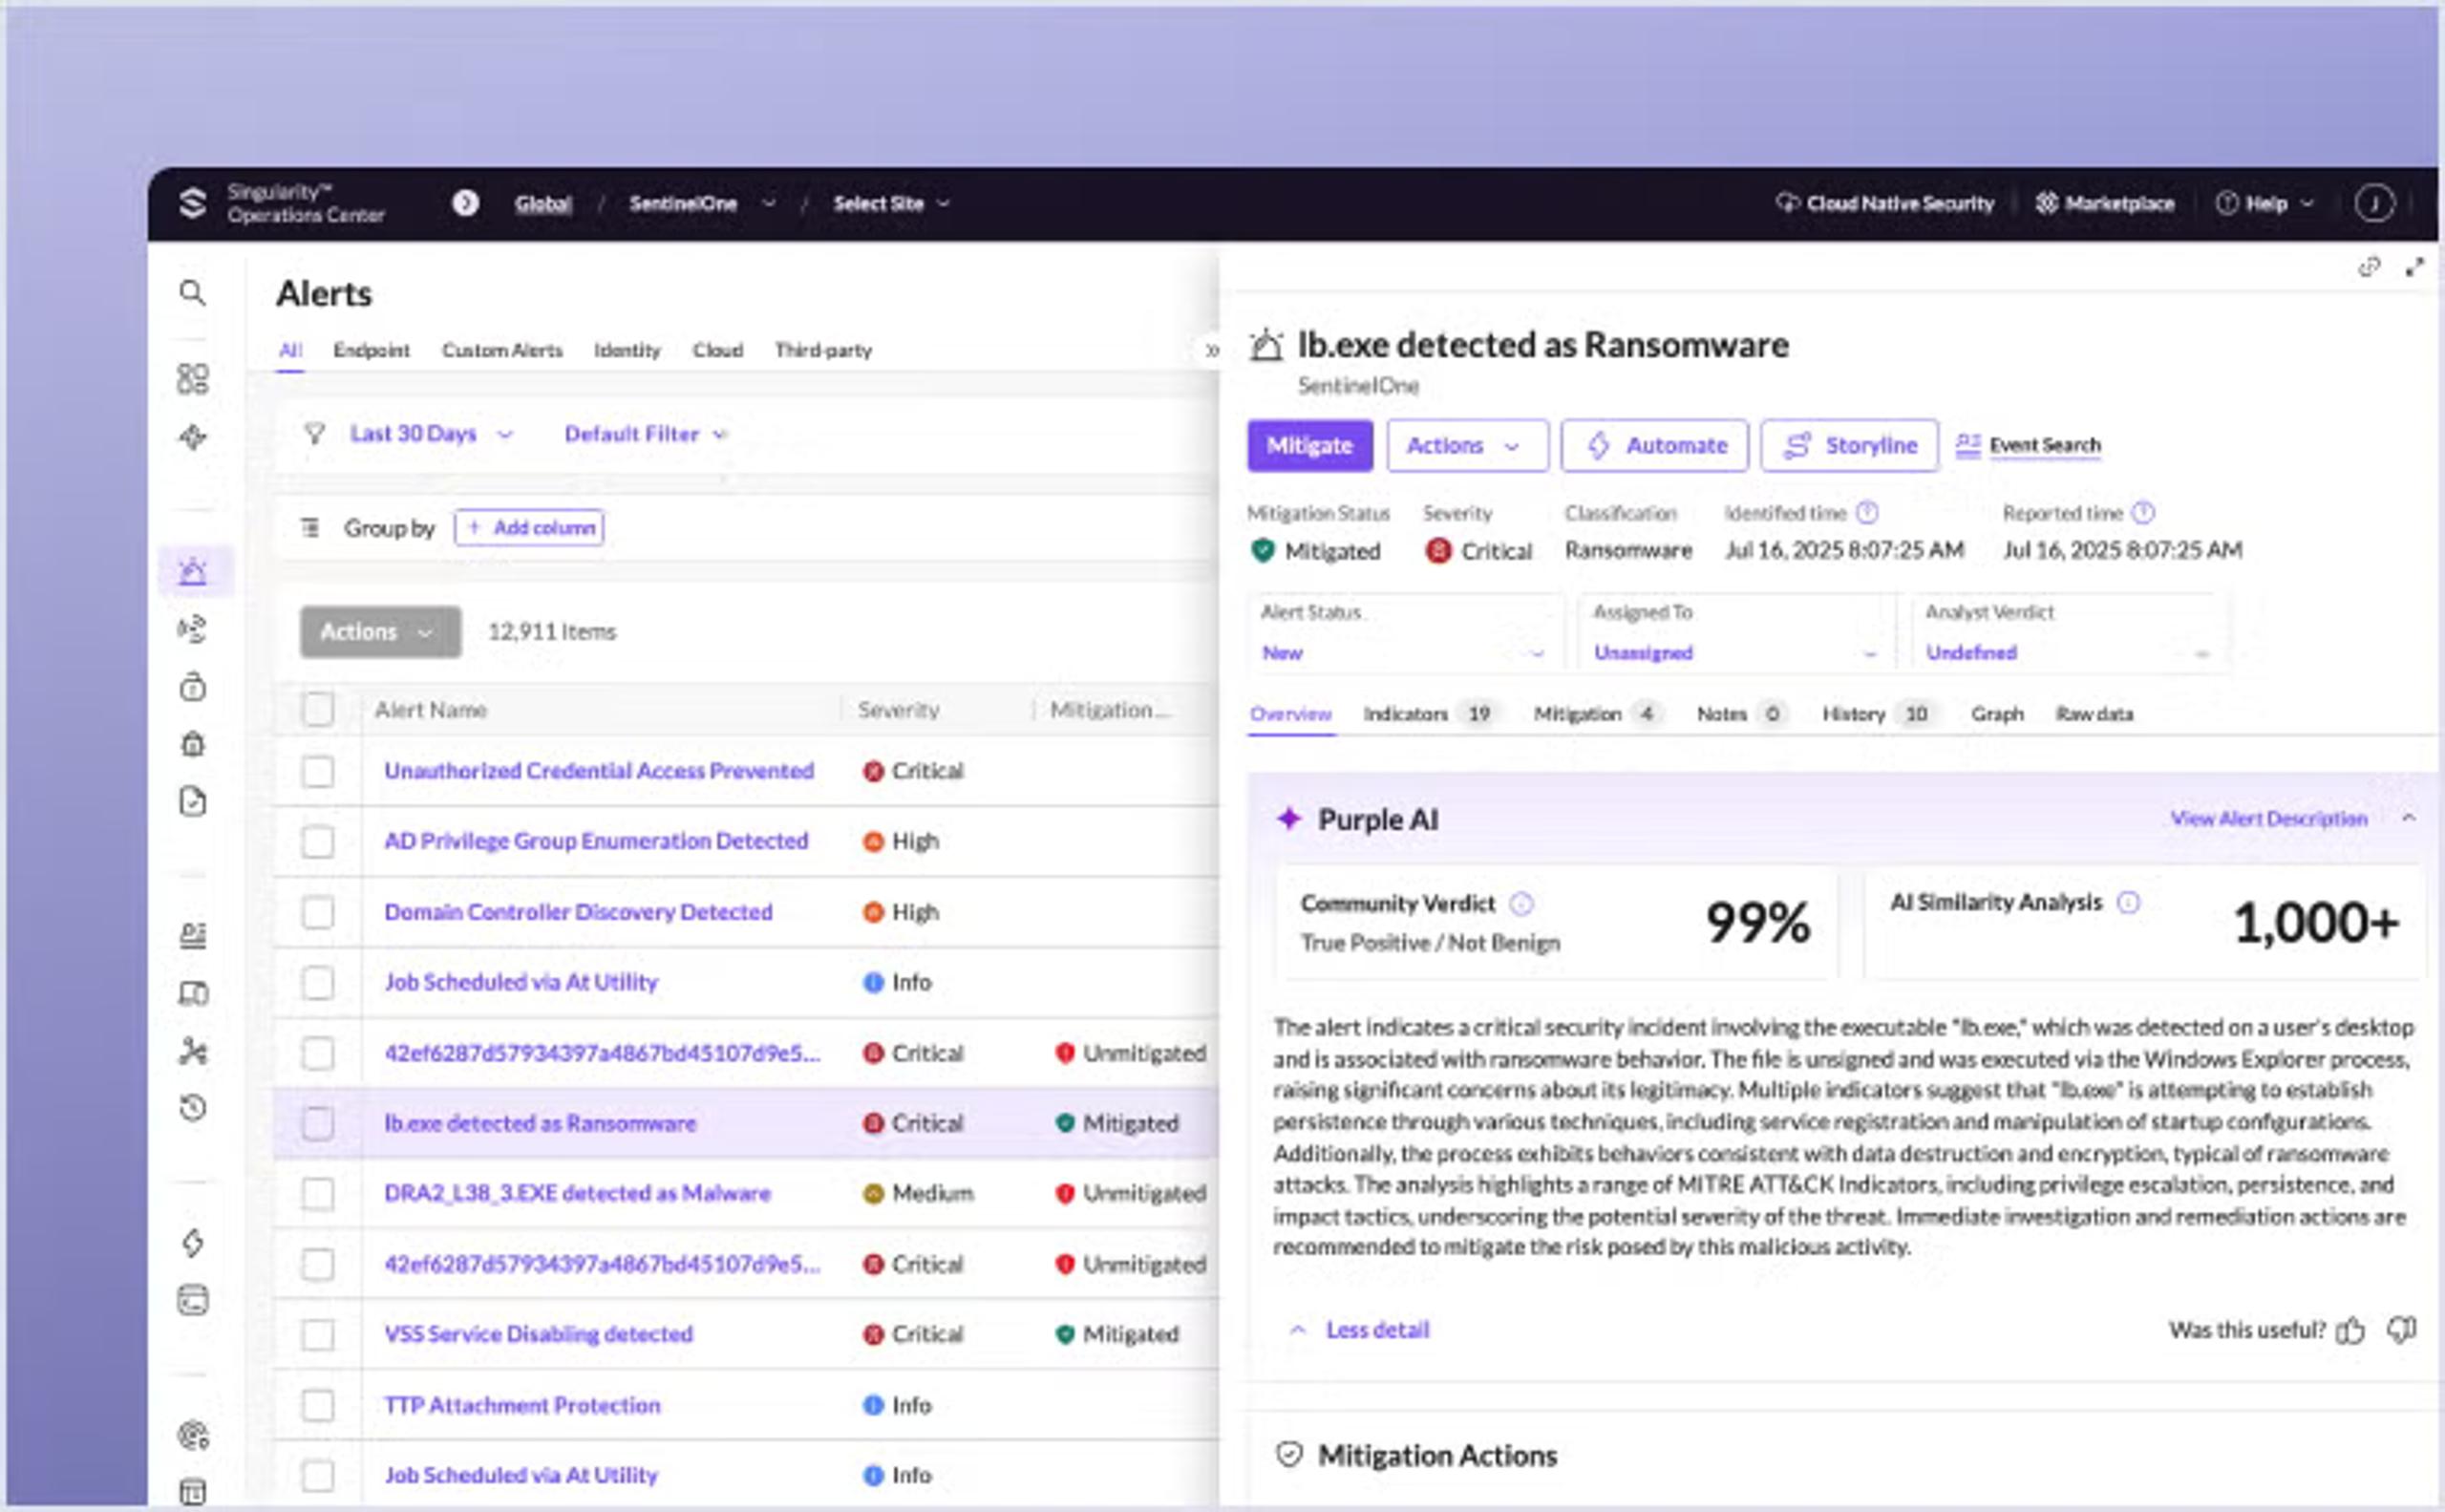
AIによるエンドポイント検知と対応。
結論
サイバーセキュリティとネットワークセキュリティを、別々の予算を持つ別個のプログラムとして扱うことは、まさに攻撃者が悪用するギャップを生み出します。脅威はネットワーク境界で止まりません。そこを通過し、エンドポイントを横断し、ID にまで到達します。1 つの層だけをカバーしても、他の層は露出したままになります。
SentinelOne の Singularity Platform は、こうしたギャップを埋めるために構築されており、単一のプラットフォームからネットワーク、エンドポイント、クラウド、ID にわたる統合保護と可視性をセキュリティチームに提供します。ライブデモを予約して、その連携動作をご確認ください。
よくある質問
はい、ネットワークセキュリティはサイバーセキュリティの一部です。サイバーセキュリティはすべてのデジタルシステムとデータの保護を対象とし、ネットワークセキュリティはデータが通過する経路と、それらを接続するデバイスに重点を置きます。ネットワークセキュリティは道路を封鎖するようなものですが、サイバーセキュリティは建物とその中にいる人々も守ります。ネットワークセキュリティだけに投資すると、エンドポイントやクラウドサービスの保護が不十分なままになります。優れたセキュリティ計画には、その両方が必要です。
それは自社のリスクによります。ネットワーク境界における基本的な制御がまったくない場合は、そこから始めてください。ネットワークセキュリティは、多くの脅威がデバイスに到達する前にブロックできます。ただし、リモートワークやクラウドアプリの普及により、エンドポイントセキュリティとアイデンティティ保護も同様に緊急性があります。適切なアプローチは、ネットワークセキュリティから始めて、すぐにエンドポイントとアイデンティティのレイヤーを追加することです。どちらか一方しか選べない場合は、まずネットワークを保護し、その後に拡張してください。
ファイアウォールはネットワークセキュリティのツールですが、あらゆるサイバーセキュリティプログラムの中核を成す要素です。ルールに基づいて送受信トラフィックを制御します。ネットワーク境界やホスト上に配置できます。これがなければ、ネットワークには門番がいないことになるため、早い段階で導入すべきです。次世代ファイアウォールはアプリケーション認識と侵入防止を追加し、より広範なサイバーセキュリティ保護に溶け込む存在となっています。
クラウドとゼロトラストは、信頼できる内部ネットワークという考え方をなくすことで、ネットワークセキュリティを変えます。アクセス要求は、送信元に関係なくすべて検証します。ネットワークセキュリティは、マイクロセグメンテーション、アイデンティティベースのルール、クラウド間トラフィックの保護へと移行します。データフローは、多くの場合、オンプレミスのネットワークにまったく触れません。もはやファイアウォールだけに頼ることはできません。従来の境界防御では不十分であり、ゼロトラストネットワークアクセスを実装し、トラフィックを継続的に監視する必要があります。
ネットワークエンジニアは、すでにトラフィックフロー、プロトコル、ファイアウォールを理解しています。その基盤の上に、リスク評価、インシデント対応、アイデンティティ管理といったセキュリティの基本を積み上げてください。エンドポイント検知、クラウドセキュリティ、脅威インテリジェンスについて学びましょう。Security+ や CISSP のような認定資格は、大きな強みになります。実践的なトラブルシューティングスキルは、素早い適応に役立ちます。現在の役割でセキュリティ業務を担当することから始めれば、サイバーセキュリティへスムーズに移行できます。
さらに詳しく見る サイバーセキュリティ



最先端のサイバーセキュリティプラットフォームを体験
世界で最もインテリジェントで自律型のサイバーセキュリティプラットフォームが、現在そして将来にわたって組織をどのように保護できるかをご覧ください。
