
VDIセキュリティ:検討すべき6つの重要な要素
VDIセキュリティを選ぶ際は、エンドポイントセキュリティ、ネットワークのセグメンテーション、データの暗号化、アクセス制御などを検討する必要があります。この記事では、脅威を効果的に監視・対処し、仮想デスクトップとアプリケーションを安全に提供するための追加対策も紹介します。

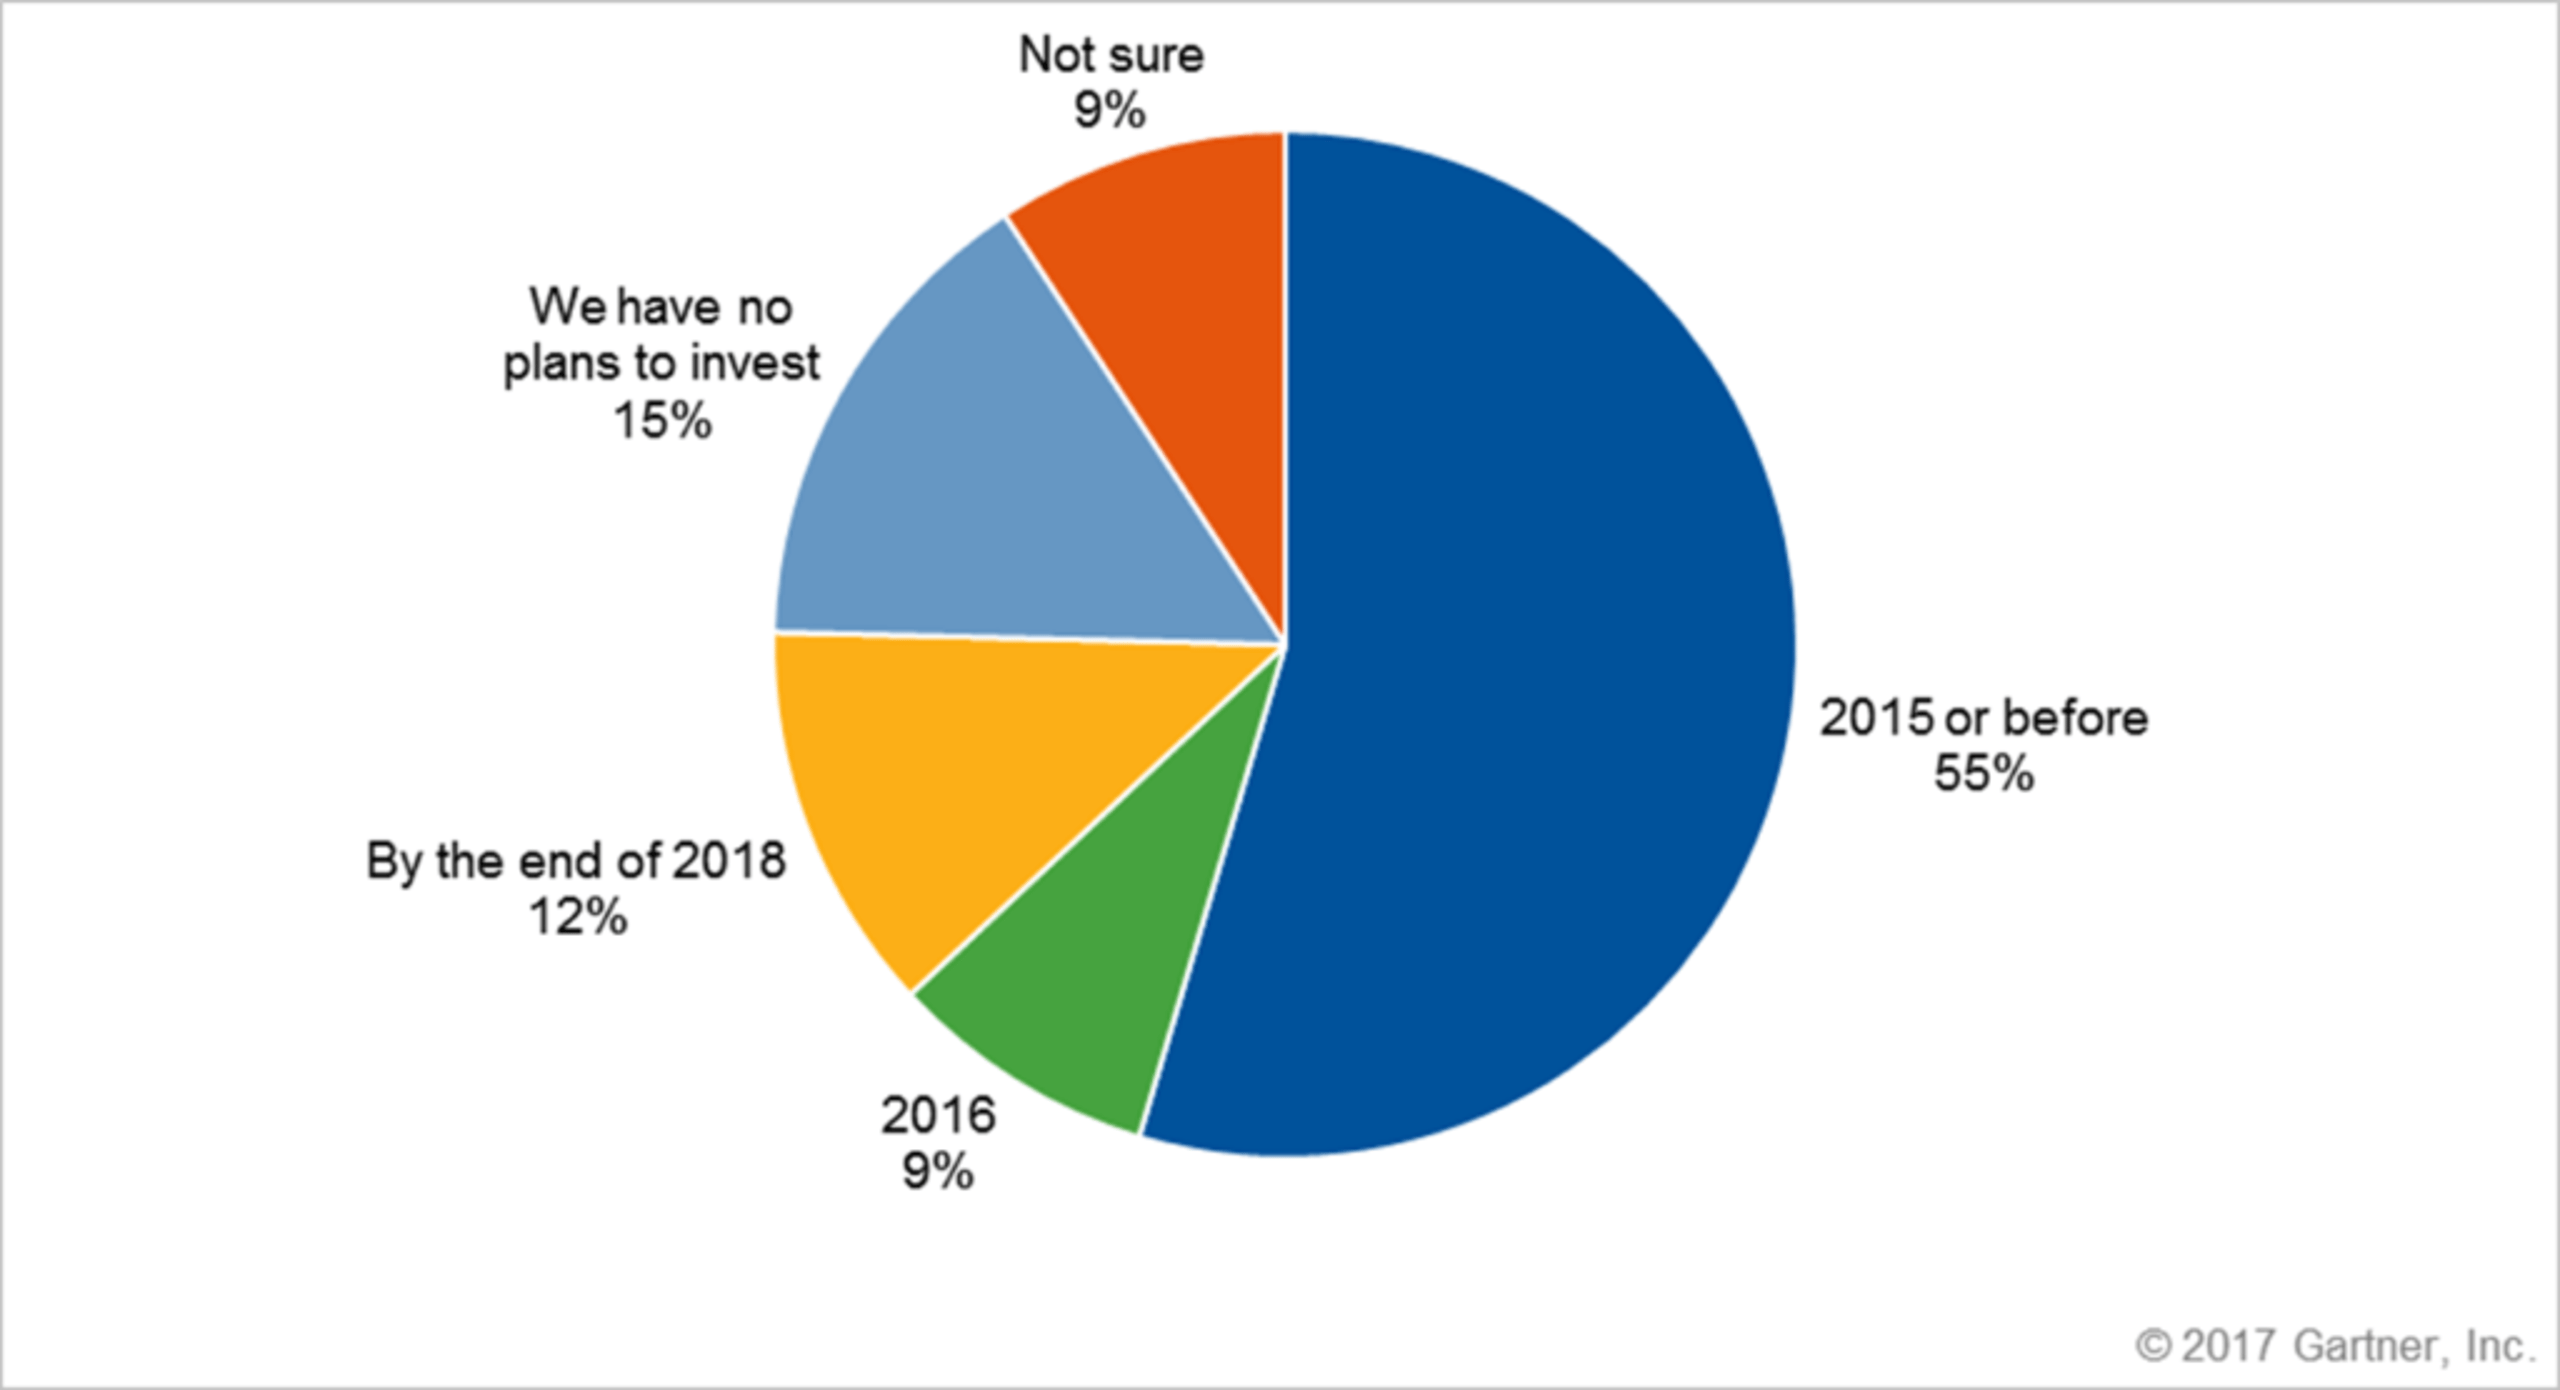
近年、VDI(仮想デスクトップインフラストラクチャ)の導入はかつてないほど一般的になっています。予測されていたようにVDIがデスクトップ市場全体に取って代わったわけではありません。それでも、さまざまな運用上のメリットから、VDI環境を採用する企業は増え続けています。Gartnerによると, 大企業ではVDIの導入が進んでおり、VDI技術への投資を予定していない企業はわずか15%です。
VDIの利用状況(世界、IT担当のフルタイム従業員50人以上)
大企業によるVDIの導入では、いくつかの業界が際立っています。その一つが医療業界です。医療従事者は移動しながら業務を行うことが多く、電子カルテにも依存しています。また、金融サービス業界でも以前からVDIが積極的に利用されています。
教育機関と公共部門でも需要が高まっています。学校では学生向けの演習室にVDIを導入する必要がありますが、教育分野での導入拡大を妨げる最大の要因は依然としてコストです。
VDIのセキュリティ対策が必要な理由
VDI環境でも、データに影響を及ぼす一般的なリスクは残ります。ランサムウェア、ソーシャルエンジニアリング、ドライブバイダウンロード、ネットワークスニッフィング、脆弱性の悪用、内部脅威、権限昇格、マルウェアなどです。利用後にVDIインスタンスを終了できるため、VDIのほうが安全だという見方もあります。しかし、全体のセキュリティは最も弱い部分に左右されます。VDI環境は、次のような理由から、その弱点になりがちです。
- パッチ適用サイクルではゴールデンイメージの更新が必要なため、迅速には進められません。
- VDI環境では一般に、リソース消費をできるだけ抑えようとします。そのため管理者は導入するソフトウェアを減らしますが、保護が犠牲になることがあります。
- 人的要因:ユーザーはVDIの利用時にセキュリティへの影響を意識しにくい傾向があります。多くの場合、システムを所有しておらず、一時的なセッションで利用するためです。[なぜ?]
VDIの導入方式
仮想デスクトップインフラストラクチャには、永続型と非永続型という2つの基本的な方式があります。
永続型VDI
永続型VDIでは、仮想セッションでありながら、ユーザーごとにデスクトップが用意され、ファイルの保存、設定の変更、自由なカスタマイズが可能です。バックグラウンドでは、各デスクトップが個別のディスクイメージから稼働します。この方式ではデスクトップを個人向けに設定できますが、以下で説明する非永続型デスクトップよりも多くのストレージとバックアップが必要です。毎日ログインするユーザーには好まれる方式ですが、ストレージコストの削減、パッチ適用の容易さ、資産の可視性といったVDIの利点の一部が損なわれます。
非永続型VDI
VDIを推奨する人の多くは、永続型VDIより管理しやすい非永続型デスクトップを選ぶべきだと主張します。非永続型では、1つのディスクイメージを複数のユーザーが共有します。ユーザーがログインするたびに、共有マスターデスクトップの複製が割り当てられます。その複製は、アプリケーション仮想化(Microsoft App-V、VMware ThinAppなど)またはユーザー環境仮想化(AppSense、RESなど)によって、必要に応じてカスタマイズされます。
この方式には、パッチ管理プログラムを確実に成功させられるなど、多くのメリットがあります。一方、永続性がないため、ユーザーはファイルをローカルに保存できません。デスクトップの背景変更や新しいアプリケーションのインストールなどもできず、利便性に影響する場合があります。
その他の動向
多くの場合、企業はハイブリッド方式を選びます。非永続型イメージを使用しながら、一部のアプリケーションには専用ストレージを割り当てます。
もう一つ広がっているのが、セッションをクラウド上で実行するDaaS(Desktop-as-a-Service)です。この方式では、サードパーティーが仮想デスクトップインフラストラクチャのバックエンドをホストします。Microsoft AzureやAmazon WorkSpaceなど、大手ベンダーが提供するDaaSへの関心も高まっています。従来のオンプレミス型VDIには、CitrixのXenDesktop/XenApp製品やVMwareのHorizonView製品群があります。
どの導入方式を選ぶ場合でも、以下の要素に対応する必要があります。
VDIセキュリティで検討すべき6つの重要な要素
セキュリティ、管理性、パフォーマンスの要件を満たすには、VDIの導入前にセキュリティソフトウェアが以下の基準を満たしている必要があります。
1. アップデートへの依存を当然としない
前述のとおり、“非永続型”のような一部のVDI環境では、個々のセッションが終了するたびに、常にベースイメージから起動します。アップデートを必須とする製品では、ユーザーがログインするたびに“AVストーム”が発生します。セキュリティをアップデートに依存する製品は、新しいセッションが何度も初期状態から始まり、その都度アップデートを試みるという課題に対処しなければなりません。セッションが終了すると、この悪循環が繰り返され、帯域幅とリソースを消費し、生産性に影響を与えます。そのため、従来、VDI環境へのセキュリティ製品の導入は非常に困難でした。
2. 管理のしやすさを求め、重複エントリを避ける
管理のしやすさも重要な要素です。VDI環境では、デバイスの命名規則を確実に適用したり、標準化したりすることはできません。ほとんどのVDIベンダーは命名規則の設定に対応していますが、新しいセッションで名前が重複することがよくあります。そのため、デバイス名を使ってユーザーを識別し、コンソール上で管理するAV製品では、名前の衝突が発生し、不要な運用負荷やエンドユーザーへの影響を招きます。もう一つの重要な基準は、終了したセッションを自動的に登録解除できることです。終了したセッションを登録解除せずにVDIを管理するAV製品では、実体のない「デバイス」が多数残ります。その結果、運用状況を正確に把握できず、大規模な資産管理も困難になります。
3. ベースイメージのスキャンを実施する
VDI環境の導入時に避けなければならないのは、すべてのインスタンスにマルウェアを組み込んでしまうことです。ゴールデンイメージに問題がないことを確認しなければ、大きなリスクを負います。ディスクに保存されたマルウェアを「検知する」ことだけに依存したり、ファイルの実行時にしかチェックしなかったりする製品では、この攻撃対象領域を十分に保護できません。VDI環境に脆弱性が残ります。
4. 同等の保護と機能を求める
一部のベンダーはVDI専用エージェントを提供していますが、機能は限定的です。 その結果、VDI環境は攻撃にさらされた攻撃対象領域として残ります。 AVベンダーにとっての利便性を除けば、VDIの保護を制限する理由はありません。 妥協なく、完全な保護、可視性、対応能力を提供するベンダーを選んでください。 不審な活動が見つかった場合、実際の感染経路を特定するにはその活動の根本原因を突き止める必要があるため、VDIエンドポイントでもSOCアナリストが脅威ハンティングを行えるようにすべきです。
5. 実際のコストを計算する
一般的なライセンスモデルは2つあります。
- 同時利用ライセンスモデル(利用量に応じて支払う) – 同時に利用するユーザーの最大数に対して料金を支払います。ある時点でソフトウェアを同時に利用すると想定されるユーザー数(同時にログインしているユーザー数)は、企業の全ユーザーの一部にすぎません。そのため、ソフトウェアの購入コストを抑えられます。たとえば、5,000人のユーザーが2交代制で働く場合、必要なライセンスは2,500件だけです。
- ユーザー単位のライセンスモデル(ユーザーごとに支払う) – VDIインフラストラクチャにアクセスできる個々のユーザー数に基づき、ユーザーごとにライセンスが必要です。たとえば、5,000ユーザーのライセンスでは、名前が登録された最大5,000人のユーザーがソフトウェアにアクセスできます。
コストを削減するには、同時利用ライセンスモデルを選びましょう。
6. パフォーマンスへの影響を確認する
VDIのメリットの一つは、ハードウェアと運用のコストを削減できることです。物理デバイスと同じようにリソースを割り当てる必要があるAV製品を選んでは、VDIの中核的なメリットを失います。VDIのパフォーマンスに影響するもう一つの要因は、ベースイメージにインストールするアプリケーションの数です。AVの実行によって処理能力やエンドユーザーの体験・生産性を損なわないよう、軽量で強力なエンドポイント保護製品を選びましょう。複数のエージェントを使う製品は、リソース消費が増えるため避けてください。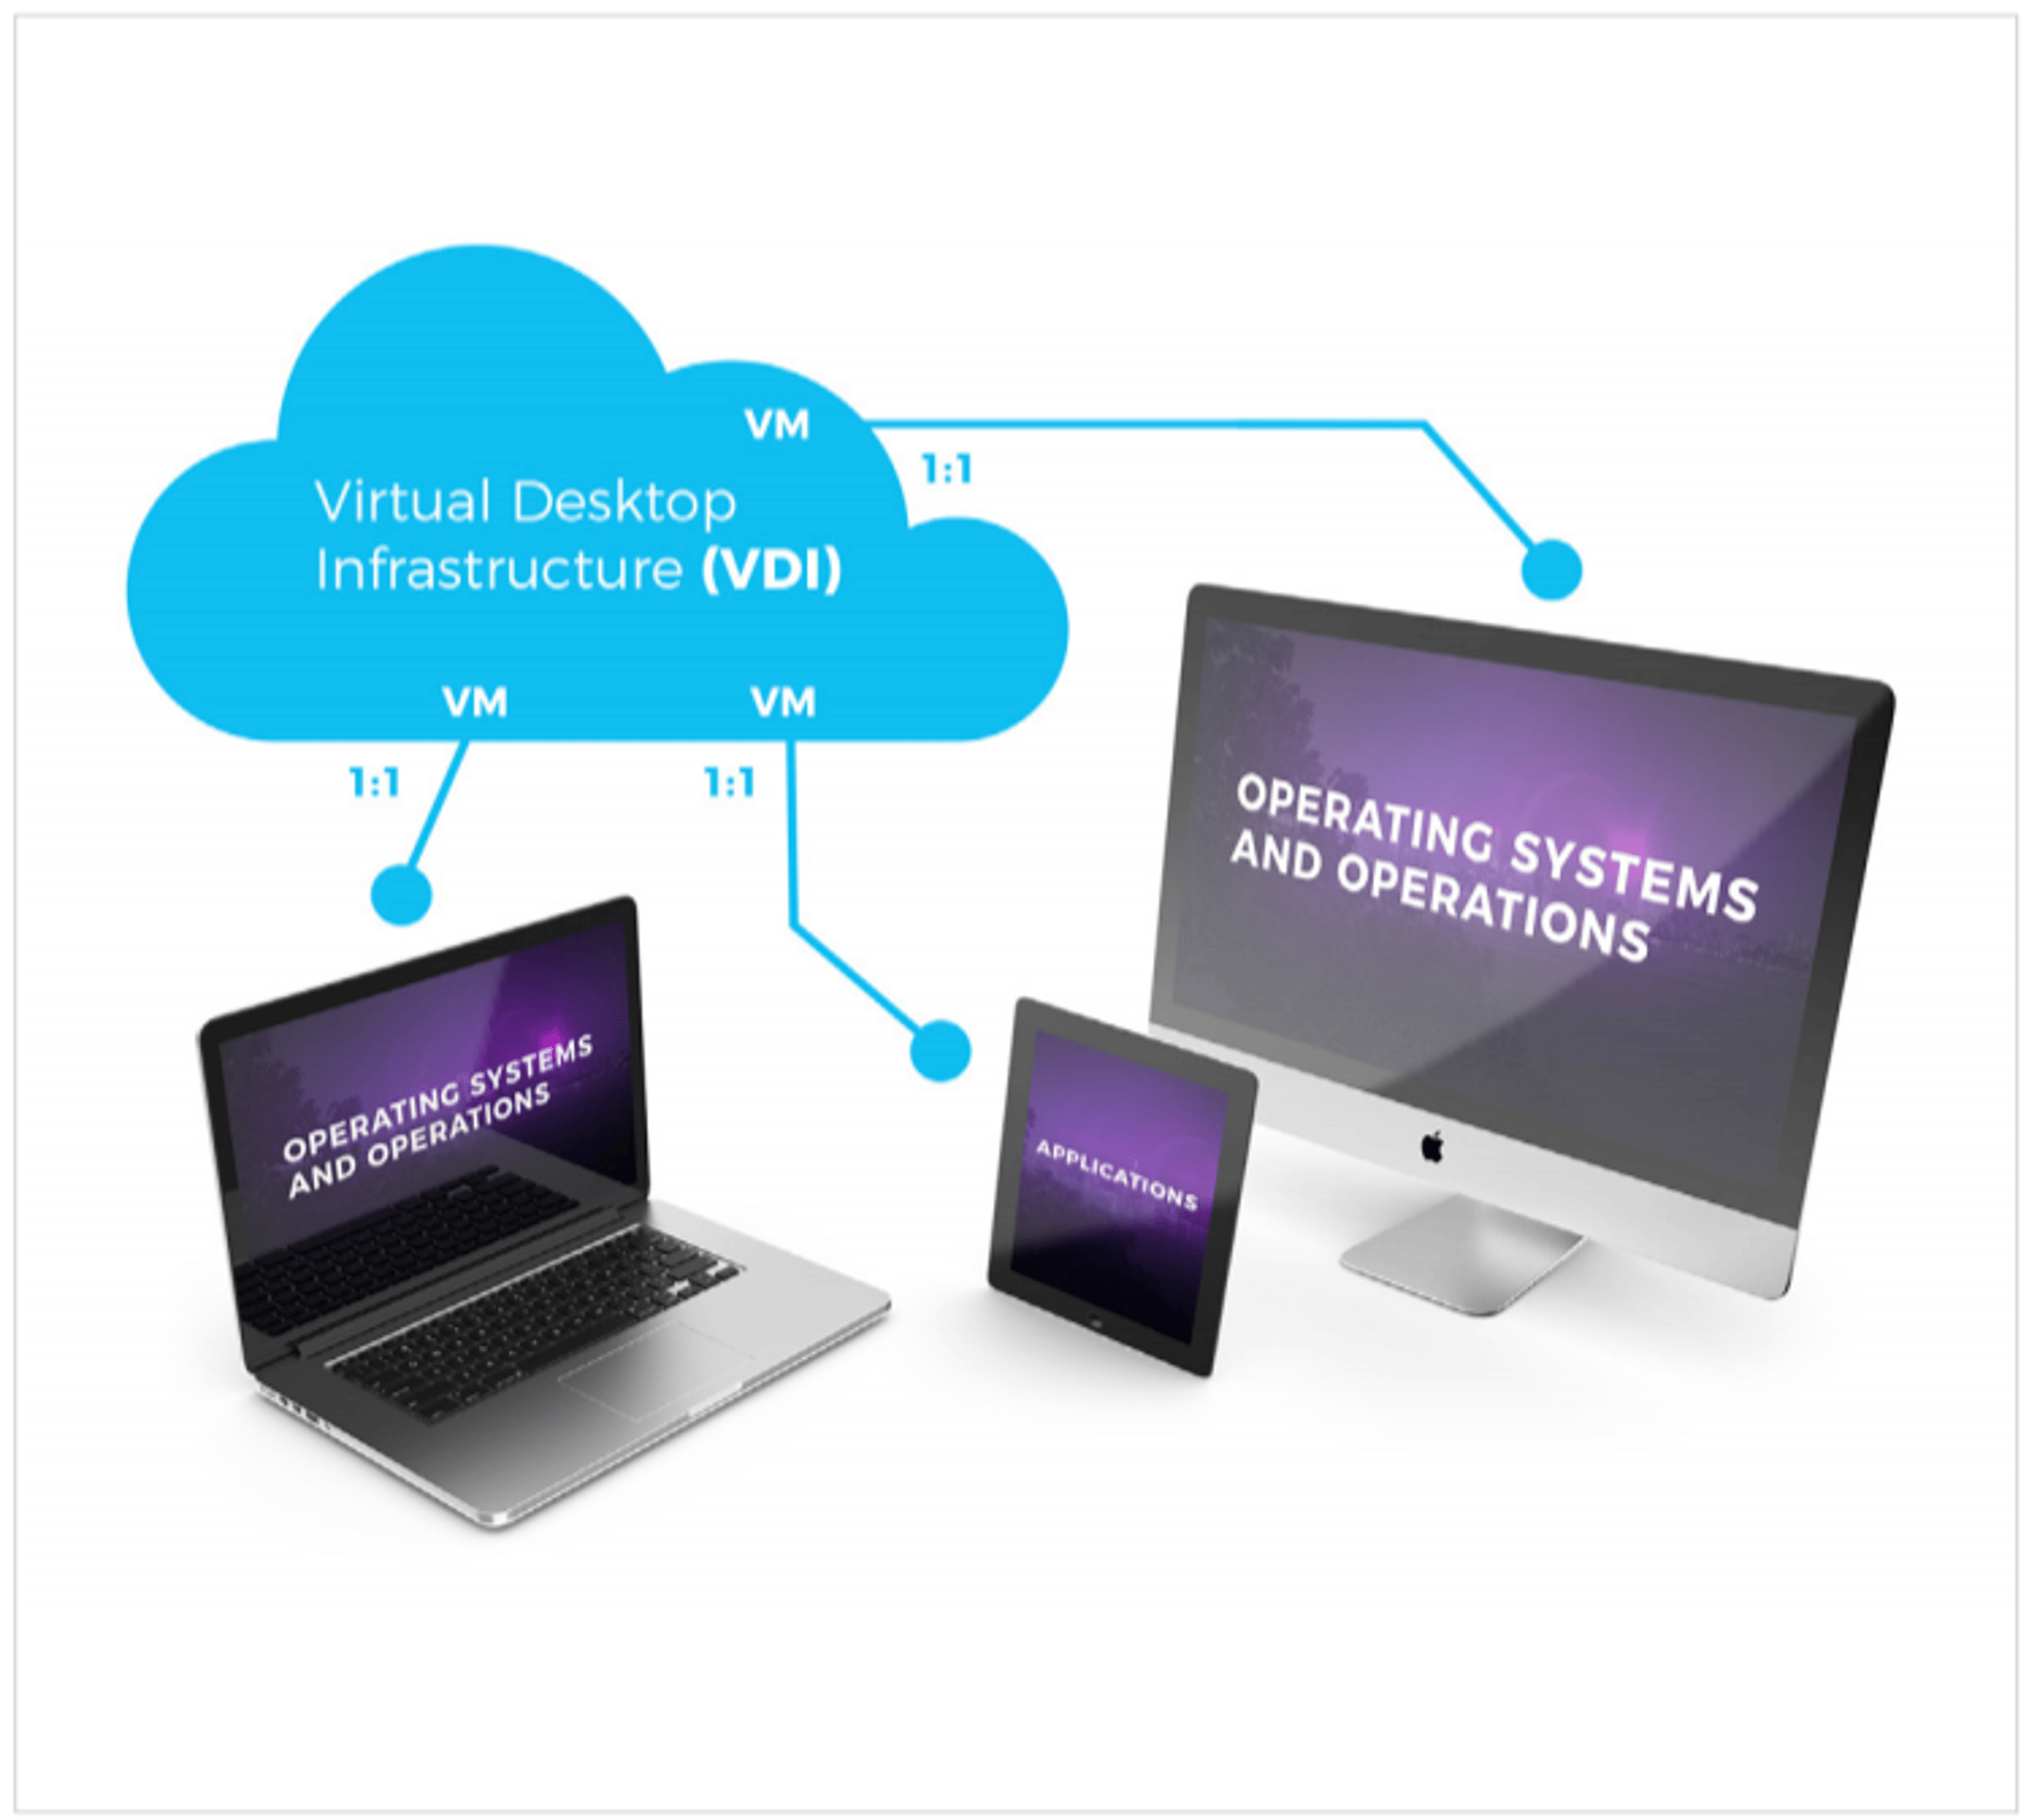
SentinelOneを選ぶ理由
SentinelOneの自律型エージェントは、上記のすべての基準を満たし、それを上回ります。 シンクライアント、階層化されたアプリケーション、その他のVDI環境を含め、拡大するデスクトップ仮想化の需要に対応する効率的なセキュリティ製品です。アップデートを必要とせず、シグネチャや従来型アンチウイルスの要件にも依存しません。SentinelOneは、機能や保護を犠牲にすることなく、一般的なVDI方式をすべてネイティブにサポートします。
- デスクトップ仮想化: 中央サーバー上のVMでデスクトップOSをホストします。企業向けアプリケーション仮想化ソフトウェアには、Citrix XenDesktop、Microsoft App-V、VMware Horizon、Systancia AppliDisなどがあります。
- ターミナルサービス: ネットワーク経由でリモートコンピューター上のアプリケーションやデータにアクセスするための、サーバーベースのコンピューティングおよび表示仮想化コンポーネントです。例として、 Microsoft Windows RDPとCitrix XenAppがあります。
- Desktop-as-a-Service: SaaSクラウドコンピューティングによるリモートデスクトップ仮想化です。企業向けDesktop-as-a-Serviceには、VMwareのHorizon DaaSやAmazonのWorkSpacesなどがあります。
[1] Gartner、Michael WarrilowとNathan Hill著「市場動向:VDIの需要は拡大しているが、すべてが成功するわけではない」、2017年4月、 https://www.gartner.com/document/code/325320
SentinelOneは、以下の仮想化プラットフォームに対応しています。
- VMware vSphere
- VMware Workstation
- VMware Fusion
- VMware Horizon
- Citrix XenApp
- Citrix XenDesktop
- Amazon WorkSpaces
- Microsoft Hyper-V
- Oracle VirtualBox

組織全体のアイデンティティリスクを軽減
Active DirectoryとEntra IDの総合的なソリューションにより、リアルタイムで攻撃を検知し、対応します。
まとめ
VDIセキュリティは、 エンドポイントセキュリティ、ネットワークのセグメント化、データの暗号化、アクセス制御を組み合わせたものです。さまざまなアプローチがありますが、最適なのは自社のインフラに適したものです。VDIセキュリティには多くの利点があります。なかでも大きいのは、将来の変化に備えられることです。SentinelOneはVDIセキュリティの導入を効率化し、その取り組みを支えるパートナーとなります。ぜひお試しいただき、SentinelOneが貴社にどう貢献できるかをご確認ください。
VDIセキュリティに関するよくある質問
仮想デスクトップインフラストラクチャ(VDI)は、ローカルの端末ではなくリモートサーバー上でデスクトップ環境を実行する仕組みです。ユーザーはネットワーク経由で接続し、どこからでもWindowsまたはLinuxのデスクトップを利用できます。
VDIではデスクトップ管理を一元化し、セキュリティパッチや設定をサーバー側で管理します。使い慣れた作業環境を維持しながら、データをデータセンター内にとどめ、エンドポイント上での漏洩リスクを減らします。
VDIのデスクトップは集中管理されたサーバー上で稼働するため、攻撃者にとって価値の高い標的です。VDIホストが侵害されると、複数のユーザー環境に一度にアクセスされるおそれがあります。適切な対策は、セッション間でのマルウェア拡散や、安全でないエンドポイントへの企業データのコピーを防ぎます。
強固なVDI防御は、データ取り扱いポリシーの遵守とリモートワーカーの保護にもつながり、インフラ全体の安全を守ります。
まず、VDIゲートウェイへのすべての接続に多要素認証を義務付けます。管理インターフェースをユーザーに公開しないよう、ネットワークを分割します。ハイパーバイザー、接続ブローカー、ゲストイメージには最新のパッチを適用します。仮想デスクトップ内では最小権限の原則を適用します。
エンドポイントセキュリティエージェントを使用し、セッションの異常な動きを監視します。重要なイメージを定期的にバックアップし、復元手順をテストして、必要なときに迅速に復旧できるようにします。
仮想プライベートネットワーク(VPN)は、デバイスとネットワークの間に暗号化されたトンネルを構築します。ローカル環境からアクセスできる範囲を広げますが、データはエンドポイントに残ります。一方、VDIは安全なサーバーからデスクトップ全体を提供し、データをローカルに保存しません。
VPNが保護するのは通信です。VDIはデータの保存場所を保護します。VPNではアプリケーションはエンドポイント上で動作しますが、VDIではサーバー上で実行されるため、侵害された可能性のあるユーザーデバイスから切り離せます。
VDIは処理と保存を一元化するため、機密ファイルがユーザーデバイスに置かれることはありません。スナップショットとユーザー権限をサーバー側で管理し、不正な変更を制限できます。エンドポイントが感染しても、脅威をそのセッション内に封じ込められます。
イメージを即座にロールバックしてマルウェアを除去できます。一元化されたログによりユーザーの操作を把握し、セキュリティイベントを迅速に検知して対応できます。
VDI向けのセキュリティツールには、仮想デスクトップに導入するエンドポイント検知・対応(EDR)エージェント、ネットワーク分割用のファイアウォール、マイクロセグメンテーションプラットフォームがあります。IDとアクセスの管理(IAM)製品は、安全なログイン制御を追加します。
クラウド上のVDIにはクラウドアクセスセキュリティブローカー(CASB)を、さらに侵入検知システム(IDS)も使用します。重要なイメージを守るには、バックアップと災害復旧の仕組みが必要です。脆弱性スキャナーは、デバイスへのパッチ適用にも役立ちます。
設定に不備のあるブローカーサーバーや公開された管理ポートは、攻撃者に悪用されるおそれがあります。パッチ未適用の古いデスクトップイメージには脆弱性が残ります。分離が機能しなければ、共有ハイパーバイザー上で「ノイジーネイバー」を悪用した攻撃が起こり得ます。認証が弱ければ不正アクセスを招き、監視が不十分ならラテラルムーブメントを見逃します。
また、バックアップのテストが不十分だと、侵害後に迅速に復旧できず、停止時間やデータ損失が拡大するおそれがあります。
きめ細かなアクセス制御を導入し、強力な多要素認証を義務付けます。管理用ネットワークとユーザー用ネットワークを分割します。ハイパーバイザーとデスクトップイメージへのパッチ適用を自動化します。各仮想デスクトップにEDRを導入し、継続的に監視します。すべての通信に暗号化されたストレージと安全なプロトコルを使用します。
ゴールデンイメージを定期的にバックアップし、復元をテストします。ユーザーにフィッシングのリスクを周知し、ローカルのUSBやクリップボードへのアクセスを制限してデータ漏洩を防ぎます。
さらに詳しく見る アイデンティティ セキュリティ



セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
