
Che cos'è un attacco Kerberoasting?
Gli attacchi Kerberoasting sfruttano i ticket di servizio per rubare credenziali. Scoprite come difendervi da questo sofisticato metodo di attacco.

Kerberoasting è un metodo di attacco che prende di mira gli account di servizio in Active Directory. Questa guida spiega come funziona, quali conseguenze può avere e come prevenirlo.
Scoprite perché è importante monitorare gli account di servizio e adottare policy per password complesse. Comprendere Kerberoasting è essenziale per proteggere i vostri ambienti Active Directory.
Che cos'è un attacco Kerberoasting?
Kerberoasting è un attacco informatico che prende di mira il protocollo di autenticazione Kerberos, comunemente usato nelle reti Windows per autenticare in modo sicuro utenti e dispositivi. In un attacco Kerberoasting, l'autore usa strumenti specializzati per estrarre ticket Kerberos crittografati da una rete. Tenta poi di violarne la crittografia per accedere a informazioni sensibili o risorse di rete.
Prima di approfondire gli attacchi Kerberoasting e il loro funzionamento, è importante comprendere l'architettura degli account di servizio.
- Che cos'è un attacco Kerberoasting?
- La maggior parte degli account di servizio dispone di autorizzazioni elevate e spesso appartiene a gruppi con privilegi elevati, come Domain Admins, che conferiscono pieni diritti di amministrazione su AD.
- Violando le password degli account di servizio, gli autori degli attacchi possono sfruttare il meccanismo Kerberos e compromettere l'intero dominio AD.
Che cos'è il protocollo di autenticazione Kerberos?
Kerberos è un protocollo di autenticazione comunemente usato nelle reti Windows per autenticare in modo sicuro utenti e dispositivi. Il protocollo Kerberos usa ticket per autenticare utenti e dispositivi senza trasmettere password in chiaro sulla rete. Questi ticket sono crittografati con una chiave segreta condivisa tra l'utente e il server di autenticazione. In un attacco Kerberoasting, l'attaccante può estrarre questi ticket crittografati dalla rete e usare attacchi di forza bruta o basati su dizionario per tentare di decifrarli e accedere alle informazioni sensibili o alle risorse a cui il ticket dà accesso.
Kerberoasting sfrutta i ticket di servizio per rubare credenziali. Scoprite di più sul rilevamento avanzato delle minacce con Singularity XDR.
Perché gli attacchi Kerberoasting sono diffusi?
Gli attacchi Kerberoasting sono diffusi perché possono essere difficili da rilevare e prevenire. Il protocollo Kerberos è progettato per essere sicuro ed efficiente, ma si basa sulla segretezza delle chiavi usate per crittografare e decrittografare i ticket durante l'autenticazione. Se ottiene queste chiavi, un autore di attacchi può usarle per estrarre e decrittografare i ticket, accedendo così a informazioni sensibili o risorse di rete.
Inoltre, il protocollo Kerberos è comunemente usato nelle reti aziendali. Le reti Windows sono quindi un obiettivo particolarmente interessante: un attacco Kerberoasting riuscito può dare accesso a numerose risorse e informazioni sensibili.
L'attacco può inoltre essere condotto da remoto, senza interagire direttamente con il server di autenticazione o le risorse di rete prese di mira. Per i team di sicurezza diventa così difficile identificarlo e bloccarlo in tempo. Nel complesso, questi fattori rendono gli attacchi Kerberoasting diffusi e potenzialmente dannosi per le organizzazioni che usano Kerberos per l'autenticazione sicura.
Come funzionano gli attacchi Kerberoasting
1. Autenticazione dell'account
In un attacco Kerberoasting, l'autore ottiene innanzitutto le autorizzazioni necessarie per richiedere ticket di servizio al servizio di autenticazione Kerberos. Può farlo compromettendo l'account di un utente legittimo con le autorizzazioni appropriate. Se ci riesce, può accedere alla risorsa di rete autorizzata dal ticket senza conoscere la password effettiva dell'utente o del dispositivo a cui il ticket appartiene.
La tecnica Kerberoasting consente di estrarre credenziali degli account di servizio da AD come utente normale, senza inviare pacchetti al sistema preso di mira.
2. Ticket di servizio KerberosSingularity XDR.
In un attacco Kerberoasting, l'autore ottiene numerosi ticket di servizio dal servizio di autenticazione Kerberos e li usa per tentare di violare le password degli account associati. Con questa tecnica, può sfruttare un ticket-granting ticket (TGT) Kerberos valido o intercettare il traffico di rete per ottenere un ticket ticket-granting service (TGS) potenzialmente vulnerabile ad attacchi di forza bruta.
3. Violazione delle password
L'autore dell'attacco può ottenere i ticket di servizio richiedendoli al servizio di autenticazione Kerberos tramite account di utenti legittimi con le autorizzazioni appropriate. Una volta ottenuti, può usare strumenti specializzati per tentare di violare le password associate. Per violare offline la password di un account di servizio vulnerabile, segue questa procedura.
4. Escalation dell'attacco
Se l'attacco riesce, l'attaccante può accedere agli account associati ai ticket di servizio, ottenendo accesso non autorizzato a informazioni sensibili o svolgendo altre attività dannose. Questo rappresenta una grave minaccia per le organizzazioni che usano il protocollo di autenticazione Kerberos. Il primo passo è individuare i nomi delle entità servizio (SPN). Gli attaccanti possono trovare facilmente tutti gli SPN di determinati tipi usando il modulo PowerShell di Active Directory. Il tipo di SPN più utile da cercare per un attaccante è “SQL”. Ad esempio, il cmdlet Get-ADObject mostrato di seguito individua tutti i server SQL registrati in Active Directory.
“get-adobject -filter {serviceprincipalname -like “*sql*”} -prop serviceprincipalname”
Come mostrato nella figura seguente, l'autore dell'attacco presenta un ticket di autenticazione (TGT) valido di un utente del dominio per richiedere a un controller di dominio (DC) uno o più ticket Kerberos ticket-granting service (TGS) per qualsiasi Service Principal Name (SPN). Gli autori degli attacchi sfruttano il supporto legacy di Microsoft per la crittografia Kerberos RC4 (RC4_HMAC_MD5), poiché l'hash della password NTLM è ampiamente usato con questo tipo di crittografia. Quando richiedono i ticket TGS, possono imporre l'uso della crittografia RC4.
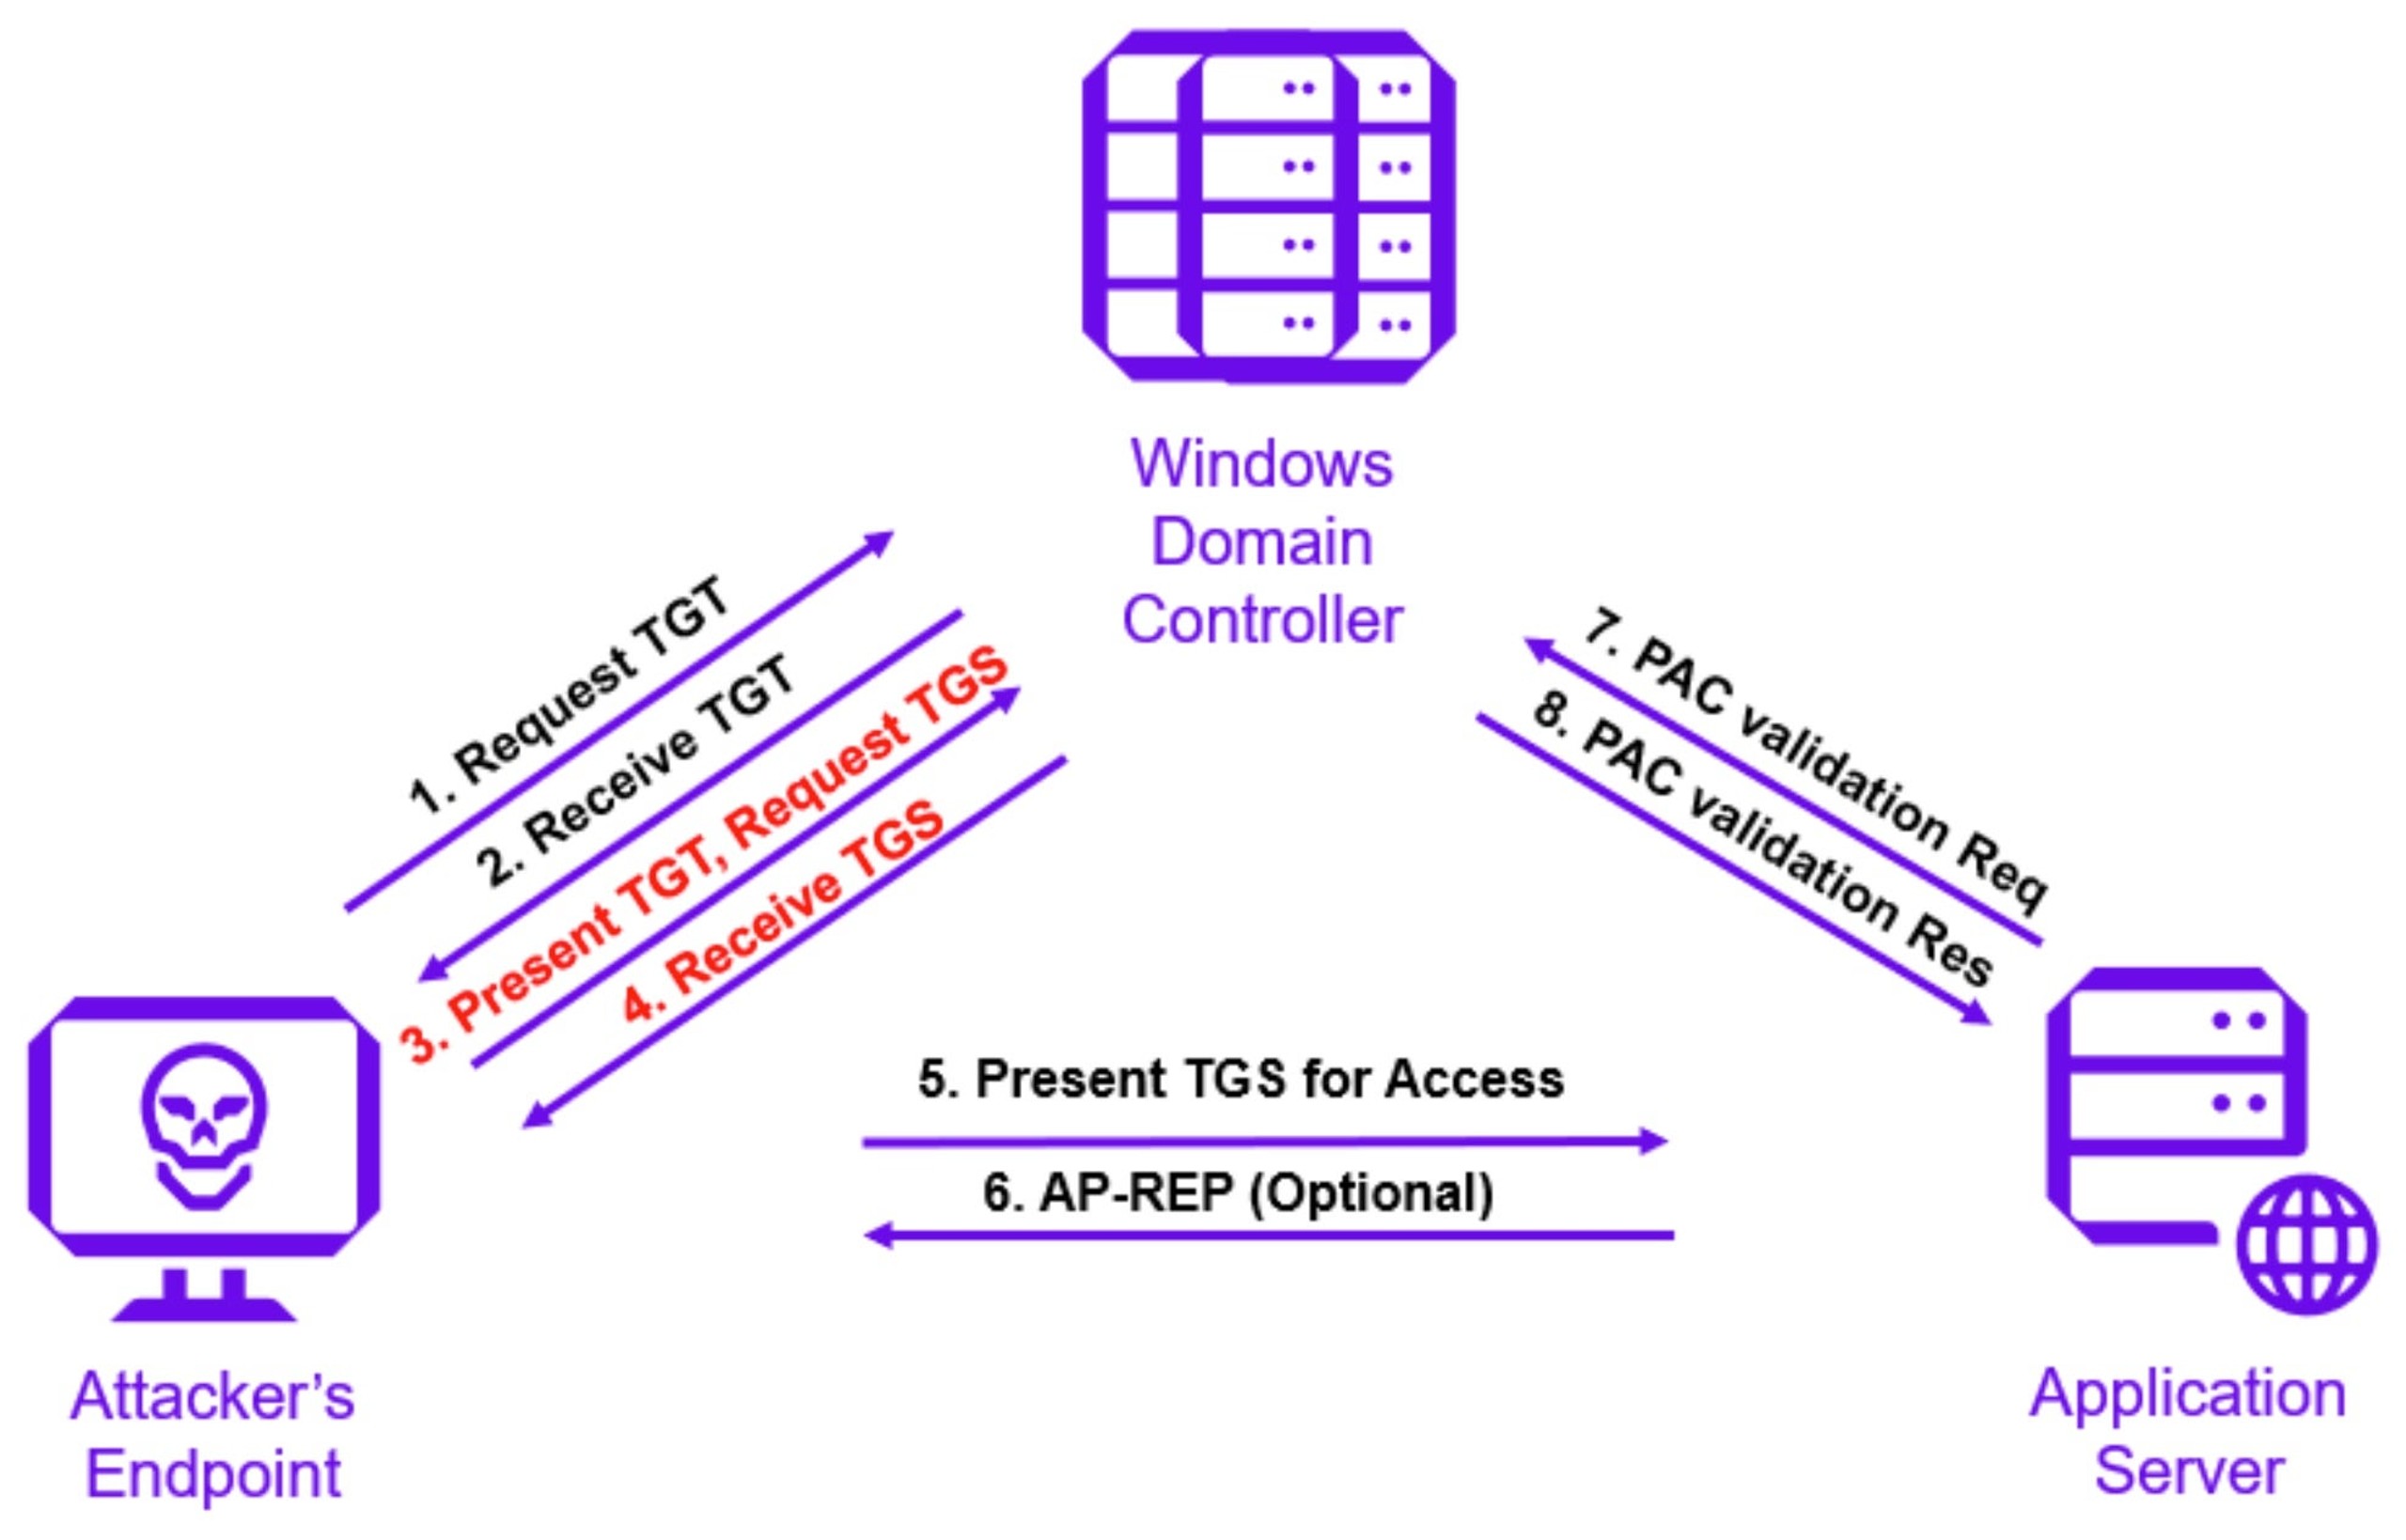
Dopo aver identificato il server preso di mira, l'autore dell'attacco ottiene l'elenco degli SPN associati agli account di servizio. Può usare questi account per richiedere ticket di servizio Kerberos TGS a un controller di dominio (DC).
“Add-Type -AssemblyName System.IdentityModel”
“New-Object System.IdentityModel.Tokens.KerberosRequestorSecurityToken -ArgumentList “<MSSQLSvc/HOST:PORT>””
Nota: il ticket di servizio richiesto con lo strumento open source Mimikatz usa la crittografia RC4.
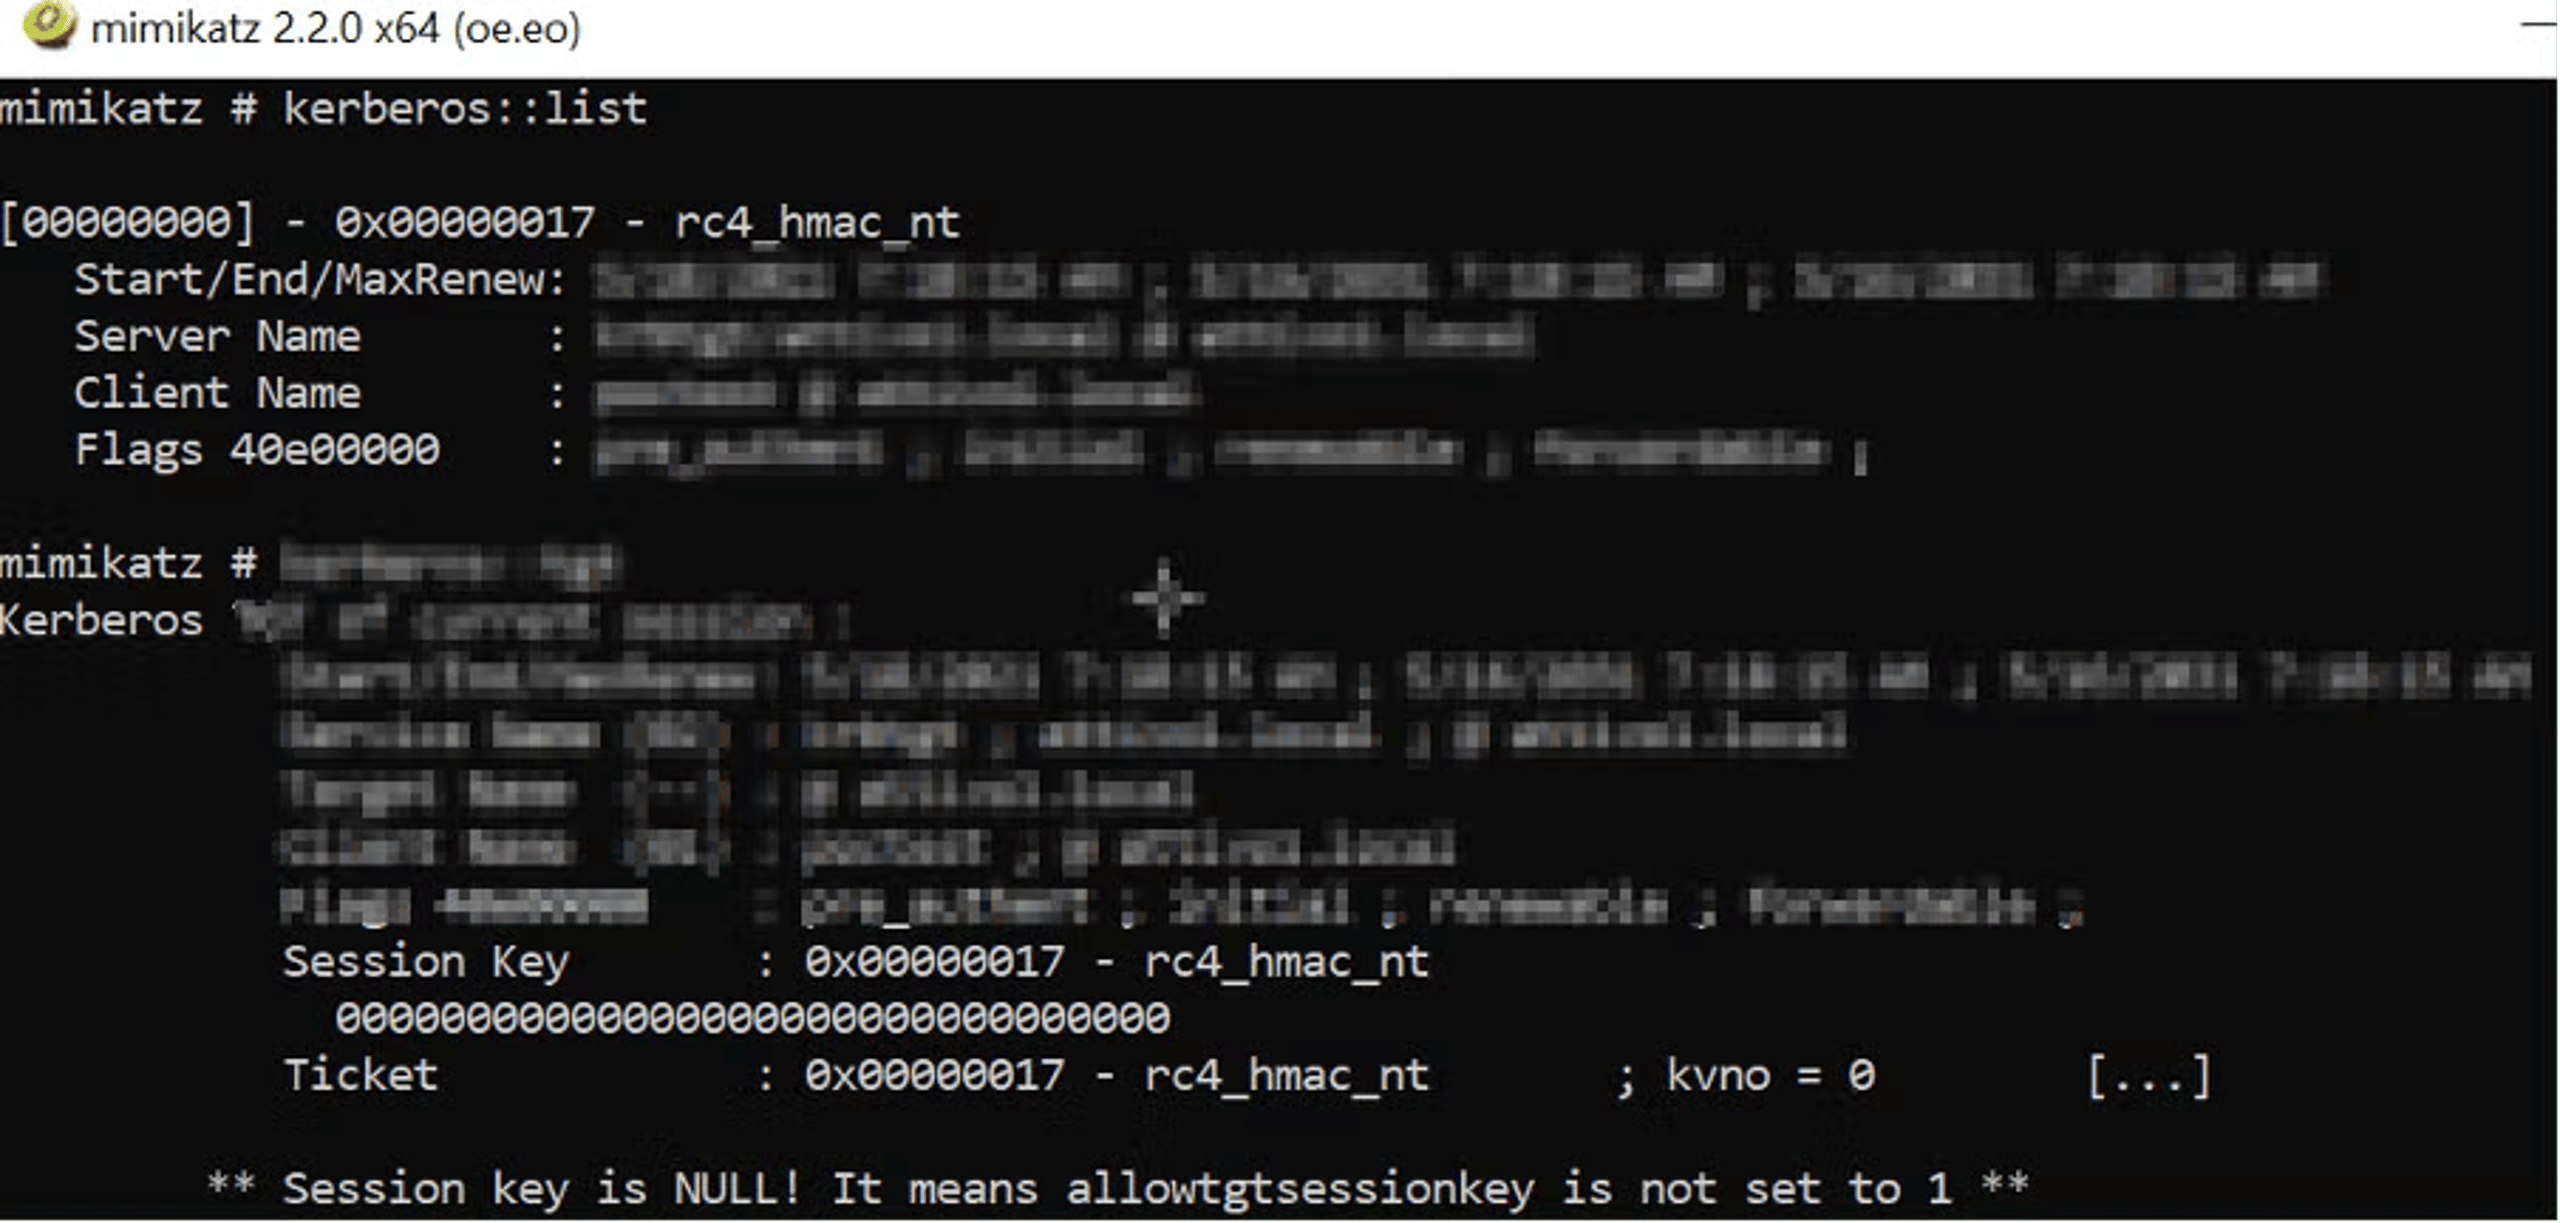
Una volta che il client ha ricevuto il ticket, l'autore dell'attacco può esportare tutti i ticket di servizio Kerberos dalla memoria dell'utente in un file, senza privilegi elevati.
In sintesi, gli attacchi Kerberoasting seguono comunemente questi passaggi:
- La tecnica Kerberoasting è un metodo efficace per estrarre le credenziali dell'account di servizio da AD come utente normale senza inviare alcun pacchetto al sistema di destinazione.
- Usa l'account compromesso per richiedere numerosi ticket di servizio al servizio di autenticazione Kerberos.
- Il servizio di autenticazione Kerberos rilascia i ticket di servizio richiesti all'autore dell'attacco.
- L'autore dell'attacco usa strumenti specializzati per violare le password associate ai ticket di servizio.
- Una volta violate le password, ottiene accesso agli account associati ai ticket di servizio.
- Può quindi usare gli account compromessi per accedere senza autorizzazione a informazioni sensibili o svolgere altre attività dannose.
- Ripete la procedura, ottenendo altri ticket di servizio e violando le password associate per accedere a più account.
- Può usare gli account compromessi per accedere ad altre parti della rete e condurre attacchi più avanzati, come spostarsi lateralmente nella rete o distribuire malware.
Esempio di attacco Kerberoasting
- 2. Biglietto di servizio Kerberos
- In un attacco Kerberoasting, un aggressore ottiene un gran numero di ticket di servizio dal servizio di autenticazione Kerberos e poi usa questi ticket per cercare di decifrare le password degli account associati a quei ticket. In questa tecnica, un aggressore può abusare di un ticket di concessione Kerberos (TGT) valido o intercettare il traffico di rete per ottenere un ticket di servizio di concessione (TGS) che potrebbe essere vulnerabile agli attacchi Brute Force.
Strategie di rilevamento e prevenzione degli attacchi Kerberoasting
Sicurezza delle identità
è una nuova funzionalità che rileva gli attacchi diretti all'infrastruttura di identità, come Active Directory. Queste tecnologie individuano le configurazioni di Active Directory che la espongono agli attacchi e rilevano potenziali attacchi Kerberoasting quasi in tempo reale.
Un altro modo per prevenire un attacco Kerberoasting è usare password complesse e univoche per tutti gli account. Questo rende più difficile per gli aggressori decifrare le password associate ai ticket di servizio ottenuti.
Inoltre, adottate misure di sicurezza come l'autenticazione a più fattori, che richiede agli utenti un'ulteriore forma di verifica quando accedono ai propri account. In questo modo, gli aggressori non possono accedere agli account anche se riescono a ottenere i ticket di servizio e a decifrare le password.
Le organizzazioni possono inoltre usare strumenti e tecnologie per rilevare e prevenire gli attacchi Kerberoasting. Per esempio, possono monitorare la rete per individuare attività insolite legate al protocollo di autenticazione Kerberos e usare sistemi di rilevamento delle intrusioni per ricevere avvisi sui potenziali attacchi.
Nel complesso, la combinazione di password complesse, autenticazione a due fattori e tecnologie di sicurezza può prevenire gli attacchi Kerberoasting e proteggere le informazioni sensibili dagli accessi non autorizzati.
Ricerca delle minacce
Nel contesto di un attacco Kerberoasting, la ricerca delle minacce può individuare e prevenire la compromissione iniziale di un account utente usato per richiedere ticket di servizio al servizio di autenticazione Kerberos. Questo impedisce all'aggressore di ottenere i ticket di servizio e lanciare l'attacco.
La ricerca delle minacce può inoltre rilevare attività insolite legate al protocollo di autenticazione Kerberos, come un numero elevato di richieste di ticket di servizio o tentativi di decifrare le password associate. Questo permette di individuare un attacco Kerberoasting in corso e intervenire per contrastarlo.get-adobject -filter {serviceprincipalname -like "*sql*"} -prop serviceprincipalname"
I team di ricerca delle minacce possono usare le informazioni raccolte dalla piattaforma Singularity™ Identity Security Posture Management e produrre valutazioni sulle potenziali vulnerabilità aziendali. Singularity Identity Security rileva gli aggressori che tentano di enumerare i ticket Kerberos e genera eventi in caso di potenziali attacchi Kerberoasting.
Tecnologia di deception
La tecnologia di deception può contribuire alla difesa dagli attacchi Kerberoasting. Attraverso esche e falsi bersagli, attira gli aggressori per rilevare e contrastare i tentativi di attacco.
Nel contesto di un attacco Kerberoasting, la tecnologia di deception può creare account fittizi con cui richiedere ticket di servizio al servizio di autenticazione Kerberos. Può quindi monitorare le attività associate a questi account e rilevare eventuali tentativi di decifrare le password legate ai ticket di servizio.
Se un aggressore tenta un attacco Kerberoasting contro un falso bersaglio, la tecnologia può avvisare il team di sicurezza e fornire informazioni sull'attacco, come l'indirizzo IP dell'aggressore e gli strumenti e le tecniche utilizzati. Il team può così contrastare l'attacco e prevenirne i danni.
Sebbene la tecnologia di deception possa essere efficace in alcuni casi, da sola non basta a contrastare gli attacchi Kerberoasting. Le organizzazioni devono combinare diverse misure di sicurezza per proteggersi.
Il Kerberoasting può portare al furto di credenziali e a ulteriori compromissioni. Rafforzate la vostra sicurezza con Singularity XDR per rilevare tempestivamente questi rischi.
"Add-Type -AssemblyName System.IdentityModel"Come proteggersi dagli attacchi Kerberoasting e mitigarli
Per evitare che l'intero dominio venga compromesso, le organizzazioni possono adottare le seguenti procedure di mitigazione.
- Cambiate regolarmente le password dei service account (almeno una volta all'anno).
- Usate account di servizio gestiti dal gruppo (gMSAs), che gestiscono le password ed eliminano la necessità che un amministratore gestisca manualmente le credenziali di ogni service account.
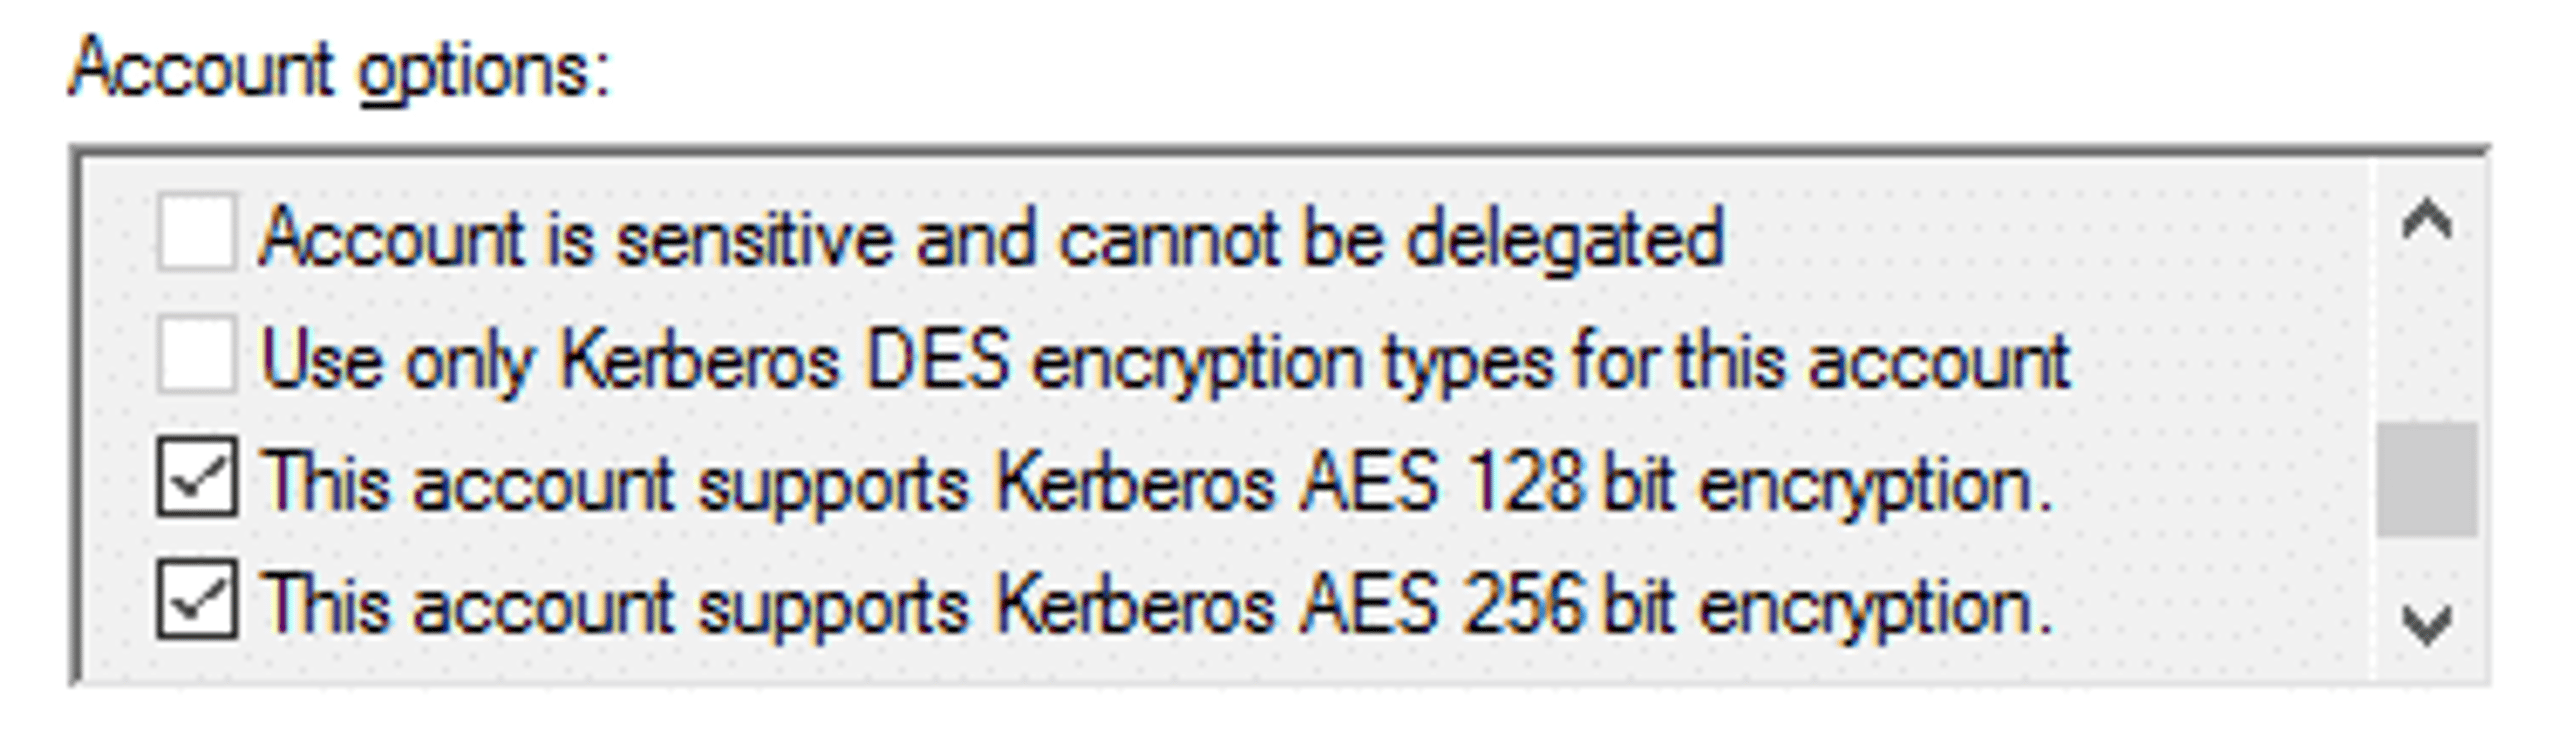
- MITRE ATT&CK raccomanda inoltre di abilitare la crittografia Kerberos AES (o un altro algoritmo di crittografia più forte) anziché RC4, per rendere più difficile agli aggressori decifrare gli hash offline. Abilitate la crittografia AES a 128/256 bit tramite le caselle di controllo nella scheda Account.
Impostazioni e raccomandazioni per i criteri di sicurezza Kerberos
Le organizzazioni dovrebbero prestare particolare attenzione alle impostazioni dei criteri Kerberos per ridurre il rischio di furto delle credenziali. Queste impostazioni si trovano in Computer ConfigurationWindows SettingsSecurity SettingsAccount PoliciesKerberos Policy.
Un aggressore può individuare e sfruttare le impostazioni vulnerabili dei criteri. Di seguito sono riportate le impostazioni dei criteri di sicurezza Kerberos e le opzioni consigliate.
- Una volta che il client riceve il ticket, un aggressore può esportare tutti i ticket di servizio Kerberos dalla memoria dell'utente in un file senza diritti elevati.
- Durata massima del ticket di servizio – Questo criterio determina per quanti minuti al massimo un ticket di sessione concesso può essere usato per accedere a un servizio specifico.
Si consiglia di impostare questo criterio su 600 minuti. Un valore troppo alto per la “Durata massima del ticket di servizio” potrebbe consentire agli utenti di accedere alle risorse di rete al di fuori degli orari di accesso previsti. Inoltre, gli account utente disabilitati potrebbero continuare ad accedere ai servizi di rete tramite ticket di servizio validi emessi prima della disabilitazione.
- Nel complesso, ecco i passaggi comunemente utilizzati negli attacchi Kerberoasting:
- Durata massima per il rinnovo dei ticket utente – Questa impostazione dei criteri determina il periodo (in giorni) durante il quale è possibile rinnovare un ticket di concessione ticket dell'utente. Si consiglia di impostarla su 7 giorni. Un valore troppo alto potrebbe consentire agli utenti di rinnovare ticket molto vecchi.
- Tolleranza massima per la sincronizzazione degli orologi dei computer – Questa impostazione dei criteri determina la differenza di tempo massima (in minuti) che Kerberos V5 tollera tra l'orologio del client e quello del controller di dominio che fornisce l'autenticazione Kerberos. Si consiglia di impostarla su 5 minuti.
Come SentinelOne Singularity Identity protegge dagli attacchi Kerberoasting
SentinelOne Singularity Identity monitora costantemente Active Directory per rilevare attacchi come Kerberoasting. Ranger AD rileva l'enumerazione dei ticket Kerberos e genera eventi in caso di potenziali attacchi Kerberoasting. Singularity Identity distribuisce anche credenziali esca, tra cui hash, token di autenticazione e ticket Kerberos. In questo modo rileva gli aggressori che utilizzano i ticket esca e li reindirizza verso sistemi esca per interagire con loro.
Altre informazioni su Kerberoasting
Kerberoasting e Mimikatz
Mimikatz è uno strumento utilizzabile per condurre un attacco Kerberoasting. È progettato per estrarre informazioni sensibili da un sistema informatico, tra cui password e altre credenziali di autenticazione.
In un attacco Kerberoasting, Mimikatz può ottenere ticket di servizio dal servizio di autenticazione Kerberos e violare le password associate. Un aggressore può così accedere senza autorizzazione agli account associati ai ticket di servizio.
Mimikatz è uno strumento potente, utilizzabile sia per scopi legittimi sia per scopi malevoli. I professionisti della sicurezza possono usarlo per testare la sicurezza dei propri sistemi, ma anche gli aggressori possono sfruttarlo per condurre attacchi informatici. Le organizzazioni devono quindi proteggersi dal suo utilizzo negli attacchi Kerberoasting.
L'incidente Solorigate è stato un attacco informatico che ha preso di mira varie organizzazioni, tra cui agenzie governative e aziende tecnologiche. Gli autori dell'attacco, che si ritiene siano il gruppo APT29, hanno utilizzato una sofisticata backdoor chiamata "Solorigate" per accedere alle reti delle vittime. Una delle tattiche utilizzate dagli aggressori era il Kerberoasting. Craccando la password di un account di servizio, gli aggressori possono ottenere l'accesso a sistemi e dati sensibili all'interno della rete.
Kerberoasting e Golden Ticket
Kerberoasting e Golden Ticket sono due tecniche utilizzabili per condurre attacchi informatici contro il protocollo di autenticazione Kerberos.
Kerberoasting consiste nell'ottenere numerosi ticket di servizio dal servizio di autenticazione Kerberos e nell'usare strumenti specializzati per violare le password associate. Un aggressore può così accedere senza autorizzazione agli account associati ai ticket di servizio.
Un Golden Ticket, invece, è un ticket Kerberos falsificato che può essere usato per autenticarsi come qualsiasi utente di una rete. Un aggressore che lo ha ottenuto può così accedere alla rete senza autorizzazione e svolgere altre attività malevole.
Entrambe le tecniche possono colpire il protocollo di autenticazione Kerberos, ma funzionano in modo diverso e servono a scopi differenti. Per mantenere sicuri i propri sistemi, le organizzazioni devono comprenderne le differenze e proteggersi da entrambe.
L'attacco Golden Ticket è simile a Kerberoasting: l'aggressore estrae e decrittografa ticket esistenti per accedere alle risorse di rete. Nell'attacco Golden Ticket, però, crea un ticket completamente nuovo e falsificato, aggirando i controlli di accesso e i protocolli di autenticazione in uso.
Kerberoasting e Silver Ticket
Un Silver Ticket è un ticket Kerberos falsificato con cui un aggressore può impersonare un servizio legittimo su una rete. Può così accedere alle risorse di rete e svolgere altre attività malevole. è una nuova funzionalità che rileva gli attacchi mirati all'infrastruttura di identità come Active Directory. Queste soluzioni sono in grado di rilevare le impostazioni di identità all'interno di Active Directory che lo rendono vulnerabile agli attacchi e possono rilevare potenziali attacchi Kerberoasting quasi in tempo reale.
Entrambe le tecniche possono colpire il protocollo di autenticazione Kerberos, ma funzionano in modo diverso e servono a scopi differenti. Per mantenere sicuri i propri sistemi, le organizzazioni devono comprenderne le differenze e proteggersi da entrambe.
Molte organizzazioni assegnano agli account di servizio troppi permessi, spesso associandoli a password deboli. Per un aggressore diventa così facile passare da utente del dominio ad amministratore del dominio. Valutazioni continue e verifiche delle configurazioni Kerberos possono prevenire le vulnerabilità sfruttabili per l'escalation dei privilegi e il movimento laterale.
Inoltre, utilizzare misure di sicurezza come autenticazione a più fattori, che richiede agli utenti di fornire un modulo di verifica aggiuntivo quando accedono ai propri account. Ciò può aiutare a impedire agli aggressori di accedere agli account anche se riescono a ottenere i ticket di servizio e a decifrare le password.
Inoltre, le organizzazioni possono utilizzare strumenti e tecnologie per rilevare e prevenire gli attacchi Kerberoasting. Ad esempio, possono utilizzare strumenti di monitoraggio della rete per rilevare attività insolite relative al protocollo di autenticazione Kerberos e utilizzare sistemi di rilevamento delle intrusioni per avvisarli di potenziali attacchi.
Nel complesso, una combinazione di password complesse, autenticazione a due fattori e tecnologie di sicurezza può aiutare a prevenire un attacco Kerberoasting e proteggere dall'accesso non autorizzato a informazioni sensibili.
Threat Hunting
Nel contesto di un attacco Kerberoasting, ricerca delle minacce può essere utilizzata per identificare e prevenire la compromissione iniziale di un account utente utilizzato per richiedere ticket di servizio dal servizio di autenticazione Kerberos. Ciò può aiutare a impedire all'autore dell'attacco di ottenere i ticket di servizio e lanciare l'attacco.
Inoltre, la ricerca delle minacce può rilevare attività insolite relative al protocollo di autenticazione Kerberos, come un numero elevato di ticket di servizio richiesti o tentativi di violare le password associate a tali ticket. Ciò può aiutare a identificare un attacco Kerberoasting in corso e ad adottare le misure appropriate per difendersi.
I team di threat hunting possono sfruttare le informazioni raccolte dalla soluzione Singularity™ Identity Security Posture Management e segnalare le valutazioni delle potenziali vulnerabilità nell'azienda. La soluzione Singularity Identity Security rileva gli aggressori che tentano l'enumerazione dei ticket Kerberos e attiva eventi su potenziali attacchi Kerberoasting.
Tecnologia di inganno
La tecnologia di inganno può essere potenzialmente utilizzata per aiutare a difendersi dagli attacchi Kerberoasting. La tecnologia di inganno, che include esche, richiami e trappole, è progettata per attirare gli aggressori e per rilevare e difendersi dai tentativi di attacco.
Nel contesto di un attacco Kerberoasting, la tecnologia di inganno può essere utilizzata per creare account falsi che possono essere utilizzati per richiedere ticket di servizio dal servizio di autenticazione Kerberos. È quindi possibile monitorare l'attività associata a questi account falsi e rilevare eventuali tentativi di violare le password associate ai ticket di servizio.
Supponiamo che un aggressore tenti di eseguire un attacco Kerberoasting contro un'esca. In tal caso, può avvisare il team di sicurezza e fornire loro informazioni sull'attacco, come l'indirizzo IP dell'aggressore e gli strumenti e le tecniche che sta utilizzando. Ciò può aiutare il team di sicurezza a difendersi dall'attacco e a impedire che causi danni.
Sebbene la tecnologia di inganno possa essere efficace in alcuni casi, non rappresenta una soluzione completa al problema degli attacchi Kerberoasting. Le organizzazioni devono utilizzare una combinazione di misure di sicurezza per proteggersi da questi attacchi.
Il Kerberoasting può portare al furto di credenziali e a ulteriori compromissioni. Assicuratevi che la vostra sicurezza sia solida con Singularity XDR per individuare tempestivamente tali rischi.

Migliorare l'intelligence sulle minacce
Scoprite come il servizio di caccia alle minacce WatchTower di SentinelOne può far emergere maggiori informazioni e aiutarvi a superare gli attacchi.
Come proteggersi e mitigare gli attacchi Kerberoasting
Le organizzazioni possono implementare le seguenti best practice per impedire che l'intero dominio venga compromesso come strategia di mitigazione.
- Assicurarsi che tutti gli account di servizio abbiano password lunghe e complesse (più di 25 caratteri).
- Modificare regolarmente le password degli account di servizio (almeno una volta all'anno).
- Utilizzare account di servizio gestiti dal gruppo (gMSA) che forniscono la gestione delle password ed eliminano la necessità per un amministratore di gestire manualmente le credenziali di ciascun account di servizio.
- MITRE ATT&CK raccomanda inoltre di abilitare la crittografia AES Kerberos (o un altro algoritmo di crittografia più potente) anziché RC4, rendendo difficile per gli aggressori decifrare gli hash offline. Abilitare il tipo di crittografia AES a 128/256 bit utilizzando le caselle di controllo nella scheda Account.
Impostazioni e raccomandazioni relative alla politica di sicurezza Kerberos
Le organizzazioni dovrebbero prestare particolare attenzione alle impostazioni del criterio Kerberos per ridurre il rischio che gli aggressori rubino le credenziali. Queste impostazioni dei criteri si trovano in Configurazione computerImpostazioni di WindowsImpostazioni di sicurezzaCriteri accountCriteri Kerberos.
Un aggressore può esplorare le impostazioni dei criteri vulnerabili per sfruttarle. Di seguito sono riportate le impostazioni dei criteri di sicurezza Kerberos e le opzioni consigliate.
- Applica restrizioni di accesso utente – Se questa impostazione di policy è disabilitata, gli utenti potrebbero ottenere ticket di sessione per servizi che non hanno il diritto di utilizzare. Si consiglia di impostare questa policy su "Abilitato".
- Durata massima del ticket di servizio – Questa politica determina il numero massimo di minuti di utilizzo di un ticket di sessione concesso per accedere a un particolare servizio.
Si consiglia di impostare questa politica su 600 minuti. L'impostazione di un valore troppo alto per la "Durata massima del ticket di servizio" potrebbe consentire agli utenti di accedere alle risorse di rete al di fuori delle loro ore di accesso. Inoltre, gli account utente disabilitati potrebbero continuare ad accedere ai servizi di rete con ticket di servizio validi emessi prima della disabilitazione dei loro account.
- Durata massima del ticket utente – Questa politica determina il tempo massimo (in ore) di utilizzo del ticket di concessione del ticket di un utente. Quando il ticket di concessione del ticket di un utente scade, il sistema deve richiederne uno nuovo o rinnovare quello esistente. Si consiglia di impostare questa politica su 10 ore. L'impostazione di un valore troppo alto potrebbe consentire agli utenti di accedere alle risorse di rete al di fuori delle loro ore di accesso. Inoltre, gli account utente disabilitati potrebbero continuare ad avere accesso ai servizi di rete con ticket utente validi emessi prima della disabilitazione dei loro account. L'impostazione di un valore troppo basso potrebbe influire sulle prestazioni del Key Distribution Center (KDC) nella richiesta di ticket e provocare un attacco DoS.
- Durata massima per il rinnovo del ticket utente – Questa impostazione di criterio determina il periodo (in giorni) per rinnovare il ticket di concessione del ticket di un utente. Si consiglia di impostare questo criterio su 7 giorni. La configurazione di un valore troppo alto potrebbe consentire agli utenti di rinnovare ticket utente molto vecchi.
- Tolleranza massima per la sincronizzazione dell'orologio del computer – Questa impostazione di criterio determina la differenza di tempo massima (in minuti) che Kerberos V5 tollera tra l'ora dell'orologio del client e l'ora del controller di dominio che fornisce l'autenticazione Kerberos. Si consiglia di impostare questo criterio su un valore di 5 minuti.
Come SentinelOne Singularity Identity protegge dagli attacchi Kerberoasting
SentinelOne Singularity Identity monitora continuamente Active Directory alla ricerca di attacchi come Kerberoasting. La soluzione Ranger AD rileva l'enumerazione dei ticket Kerberos e attiva eventi su potenziali attacchi Kerberoasting. Singularity Identity implementa anche credenziali ingannevoli, inclusi hash, token di autenticazione e ticket Kerberos. Ciò consente di rilevare gli aggressori che utilizzano ticket ingannevoli e di reindirizzarli verso sistemi esca per l'ingaggio.
Ottenere informazioni più approfondite sulle minacce
Scoprite come il servizio di caccia alle minacce WatchTower di SentinelOne può far emergere maggiori informazioni e aiutarvi a superare gli attacchi.
Maggiori informazioni sul Kerberoasting
Kerberoasting e Mimikatz
Mimikatz è uno strumento che può essere utilizzato per eseguire un attacco Kerberoasting. Mimikatz è un'utilità progettata per estrarre informazioni sensibili da un sistema informatico, comprese password e altre credenziali di autenticazione.
Nel contesto di un attacco Kerberoasting, Mimikatz può ottenere ticket di servizio dal servizio di autenticazione Kerberos e quindi decifrare le password associate. Ciò consente a un aggressore di ottenere l'accesso non autorizzato agli account associati ai ticket di servizio.
Mimikatz è uno strumento potente che può essere utilizzato sia per scopi legittimi che dannosi. Sebbene possa essere utile ai professionisti della sicurezza per testare la sicurezza dei loro sistemi, può anche essere utilizzato dagli aggressori per sferrare attacchi informatici. Di conseguenza, le organizzazioni devono proteggersi dal suo utilizzo in un attacco Kerberoasting.
Kerberoasting e Golden Ticket
Il Kerberoasting e i Golden Ticket sono entrambe tecniche che possono essere utilizzate per sferrare attacchi informatici contro il protocollo di autenticazione Kerberos.
Il Kerberoasting consiste nell'ottenere un gran numero di ticket di servizio dal servizio di autenticazione Kerberos e quindi utilizzare strumenti specializzati per decifrare le password associate a tali ticket. Ciò consente a un hacker di ottenere l'accesso non autorizzato agli account associati ai ticket di servizio.
Un Golden Ticket, invece, è un ticket Kerberos contraffatto che può essere utilizzato per autenticarsi come qualsiasi utente su una rete. Ciò consente a un aggressore che ha ottenuto un Golden Ticket di ottenere l'accesso non autorizzato alla rete e di svolgere altre attività dannose.
Sebbene entrambe le tecniche possano essere utilizzate per attaccare il protocollo di autenticazione Kerberos, hanno meccanismi diversi e possono essere utilizzate per scopi diversi. È importante che le organizzazioni comprendano le differenze tra queste tecniche e si proteggano da esse per mantenere la sicurezza dei propri sistemi.
L'attacco Golden Ticket è simile a un attacco Kerberoasting, in cui un aggressore estrae e decrittografa i ticket esistenti per ottenere l'accesso alle risorse di rete. Tuttavia, in un attacco Golden Ticket, l'aggressore crea un ticket completamente nuovo e contraffatto, che gli consente di aggirare qualsiasi controllo di accesso o protocollo di autenticazione in vigore.
Kerberoasting e Silver Ticket
Un Silver Ticket è un ticket Kerberos contraffatto che consente a un aggressore di impersonare un servizio legittimo su una rete. Ciò consente all'autore dell'attacco di accedere alle risorse di rete e svolgere altre attività dannose.
Sebbene entrambe le tecniche possano essere utilizzate per attaccare il protocollo di autenticazione Kerberos, hanno meccanismi diversi e possono essere utilizzate per scopi diversi. È importante che le organizzazioni comprendano le differenze tra queste tecniche e si proteggano da esse per mantenere la sicurezza dei propri sistemi.
Molte organizzazioni forniscono account di servizio con troppe autorizzazioni, spesso con password deboli, rendendo facile per un aggressore passare da utente di dominio ad amministratore di dominio. L'implementazione di una valutazione continua e la convalida delle configurazioni Kerberos possono evitare di essere vulnerabili alle escalation di privilegi e ai movimenti laterali.
Domande frequenti sugli attacchi Kerberoasting
Kerberoasting è una tecnica di post-exploitation con cui gli aggressori prendono di mira gli account di servizio negli ambienti Active Directory. L'attacco consiste nel richiedere al protocollo di autenticazione Kerberos ticket di servizio crittografati, per poi violare offline gli hash delle password associati. Gli aggressori prendono di mira gli account associati a Service Principal Name (SPN), perché qualsiasi utente autenticato del dominio può richiedere ticket per questi servizi.
Una volta violato l'hash della password con strumenti come Hashcat o John the Ripper, possono impersonare l'account di servizio e accedere a tutti i sistemi per cui dispone di privilegi.
Gli attacchi Kerberoasting prendono di mira soprattutto gli account utente associati a Service Principal Name (SPN), anziché gli account dei computer. Gli aggressori si concentrano sugli account utente perché le password dei computer sono gestite automaticamente dal dominio, cambiate regolarmente e complesse per impostazione predefinita. Gli account utente con SPN sono più vulnerabili perché i criteri del dominio sulle password non si applicano sempre a questi account: la robustezza della password dipende quindi dall'utente.
Gli account di servizio che eseguono applicazioni come SQL Server, IIS o altri servizi aziendali sono bersagli frequenti. Spesso dispongono di privilegi elevati e accesso a dati sensibili, risultando utili per l'escalation dei privilegi e il movimento laterale.
Le organizzazioni possono difendersi dal Kerberoasting adottando criteri rigorosi per le password degli account di servizio, con password di almeno 25 caratteri. Distribuite gli account del servizio gestiti di gruppo (gMSAs), che ruotano automaticamente le password ed eliminano la gestione manuale. Monitorate la vostra rete per individuare richieste insolite di ticket TGS e l'uso della crittografia RC4, entrambi indicatori comuni di tentativi di Kerberoasting. Applicate il principio del privilegio minimo agli account di servizio, assegnando loro solo le autorizzazioni necessarie.
Verifiche periodiche della sicurezza devono individuare e rimuovere gli SPN non necessari. Disattivate o rimuovete inoltre gli account di servizio obsoleti che non servono più. Prodotti come SentinelOne Singularity™ Identity proteggono anche dagli attacchi Kerberoasting.
Tra gli strumenti più comuni per Kerberoasting c'è Rubeus, che automatizza l'intero processo, dall'enumerazione degli SPN all'estrazione dei ticket. Gli aggressori usano anche lo script GetUserSPNs.py di Impacket per gli attacchi basati su Linux, che richiedono credenziali di dominio valide. Un altro strumento diffuso è Mimikatz, che può estrarre i ticket Kerberos dalla memoria.
Per violare le password, gli aggressori usano in genere Hashcat in modalità 13100 o John the Ripper per elaborare offline gli hash estratti dai ticket. Possono anche usare script PowerShell come Invoke-Kerberoast per eseguire l'attacco direttamente da sistemi Windows compromessi.
L'MFA non può prevenire direttamente gli attacchi Kerberoasting, perché sfruttano la struttura del protocollo Kerberos anziché il processo di autenticazione iniziale. Tuttavia, offre una protezione importante: rende più difficile ottenere le credenziali iniziali di un utente del dominio necessarie per richiedere ticket di servizio.
Scopri di più su Threat Intelligence


Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
