
Valutazione della sicurezza di Active Directory – Guida introduttiva 101
Ottenete maggiore visibilità sulla sicurezza di Active Directory con valutazioni e analisi dei percorsi di attacco, individuando vulnerabilità, configurazioni errate e potenziali vettori di attacco. Scoprite come intervenire in modo proattivo e rafforzare le difese della vostra organizzazione contro le minacce avanzate.
Active Directory (AD) è diventato un obiettivo primario per gli attacchi incentrati sull'identità. Fortunatamente, diversi strumenti offrono ai team di sicurezza aziendali una visibilità più chiara sulle istanze di Active Directory e li aiutano a correggere le vulnerabilità individuate.
Uno strumento molto usato dagli analisti è il grafico dei percorsi di attacco, che mostra i possibili percorsi con cui un aggressore può passare da un utente standard a un account con privilegi elevati, come un ambito account Domain Admin.
Sebbene questo tipo di visualizzazione sia utile, non sostituisce uno strumento di valutazione di Active Directory che corregga le vulnerabilità e promuova le best practice. Per illustrare la differenza, in questo articolo confronteremo i due approcci in due scenari esemplificativi che rappresentano situazioni comuni nelle aziende.
Caso di studio: escalation dei privilegi di base
Nel primo scenario, esamineremo un semplice percorso di attacco e lo confronteremo con i risultati di una valutazione della sicurezza di AD relativa allo stesso problema.
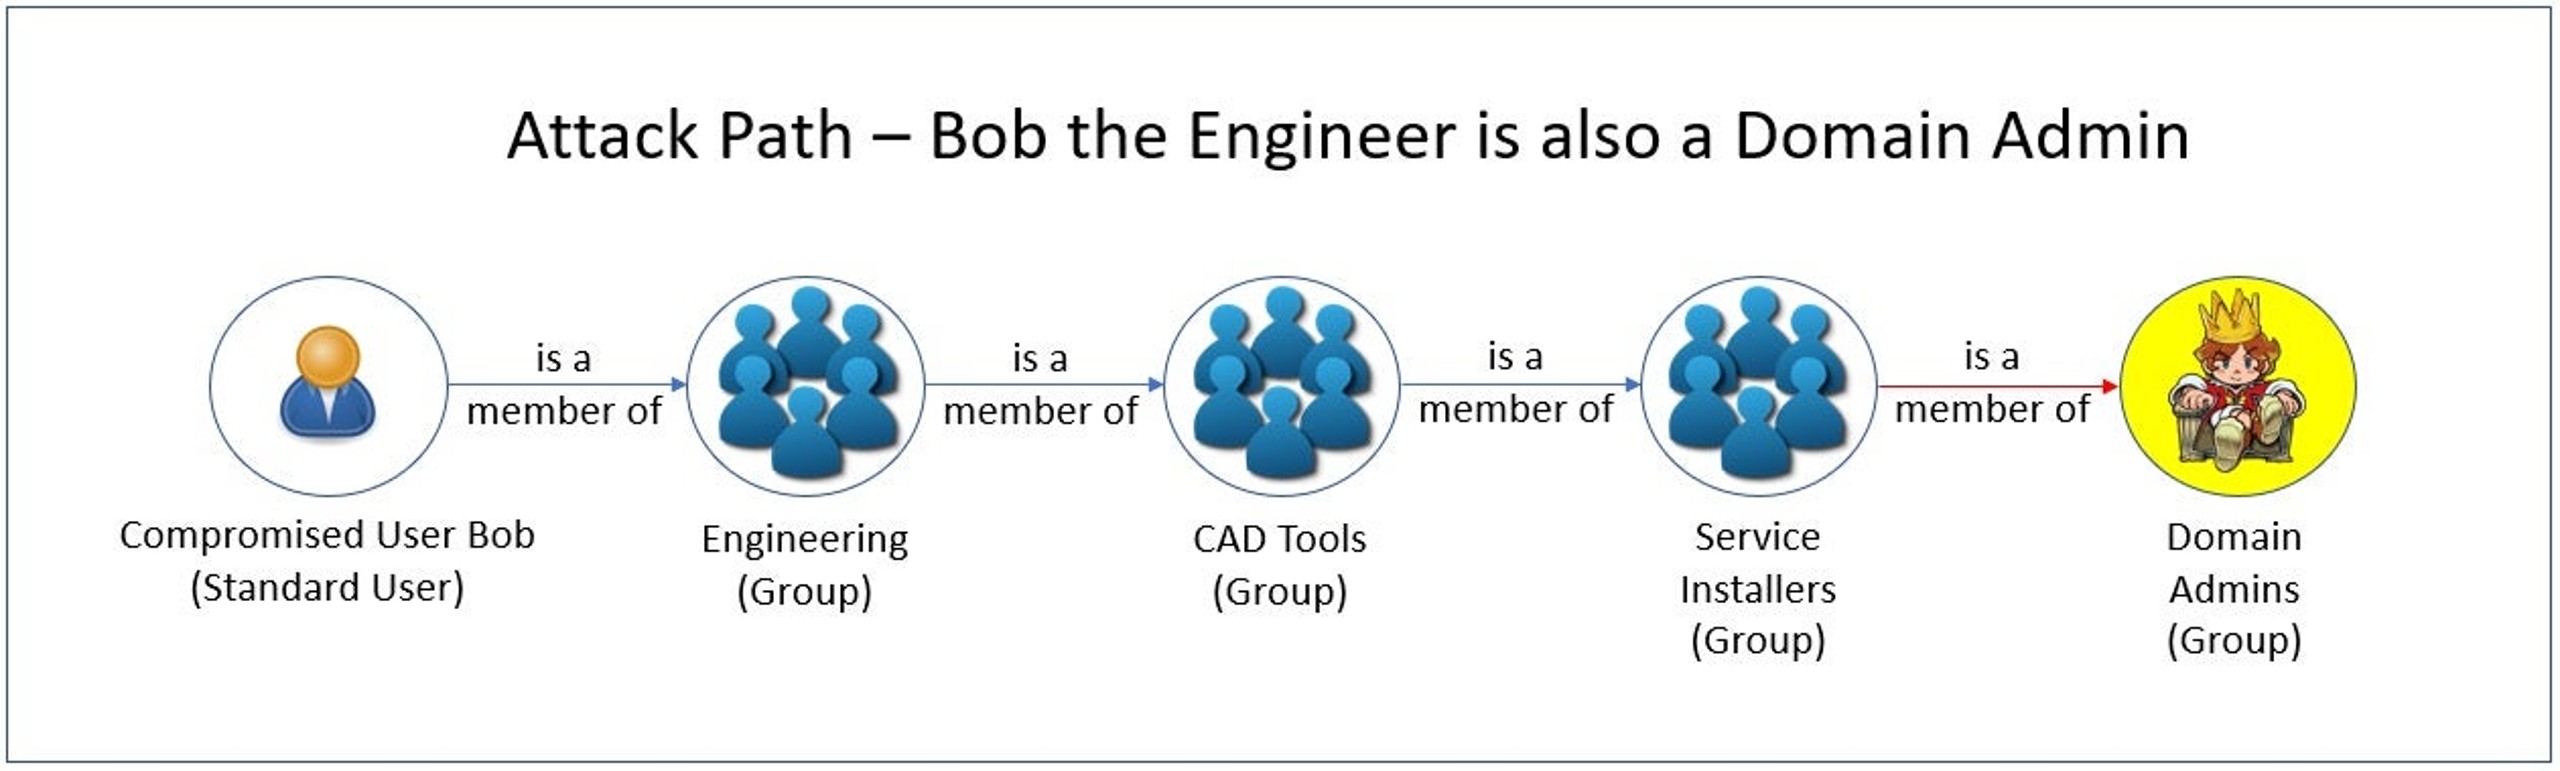
Nel primo esempio, un utente standard compromesso, ‘Bob’, appartiene a un gruppo Engineering più ampio, che è un sottogruppo del gruppo CAD Tools. A causa di una configurazione e di una separazione dei privilegi inadeguate, questo gruppo appartiene anche al gruppo Service Installers, che a sua volta appartiene al gruppo Domain Admins.
È evidente che, sebbene Bob debba avere solo privilegi da utente standard, questa struttura di gruppi annidati permette a un aggressore che compromette il suo account di ottenere i diritti di Domain Admin.
A questo punto, esaminiamo il contesto che uno strumento di valutazione della sicurezza di AD può fornire in una situazione del genere e come gli amministratori possono usare queste informazioni per mitigare il problema ed evitare che si ripeta.
Uno strumento di valutazione della sicurezza di AD fornisce:
- Un elenco di tutti gli utenti con accesso privilegiato. Comprende tutti i membri dei gruppi annidati all'interno dei gruppi privilegiati.
- Un elenco dei gruppi annidati nel gruppo privilegiato da rimuovere. È l'indicazione diretta di cui l'amministratore ha bisogno per mitigare il problema.
- La best practice di non annidare gruppi all'interno di gruppi privilegiati. Questo elimina i punti critici e rende più difficile concedere involontariamente accesso privilegiato ai membri. È l'indicazione di cui l'amministratore ha bisogno per prevenire il problema.
Il secondo e il terzo punto sono i più importanti. Se rimuovessimo semplicemente il gruppo Service Installers dal gruppo Domain Admins, (insieme a eventuali altri gruppi annidati), l'account dell'utente standard compromesso non avrebbe più i diritti di Domain Admin. Correggendo la vulnerabilità e seguendo le best practice, gli amministratori non dovrebbero più esaminare i grafici per decidere quali appartenenze ai gruppi eliminare, rendendo di fatto il grafico irrilevante.
Caso di studio: cracking delle credenziali
Esaminiamo un altro semplice percorso di attacco.
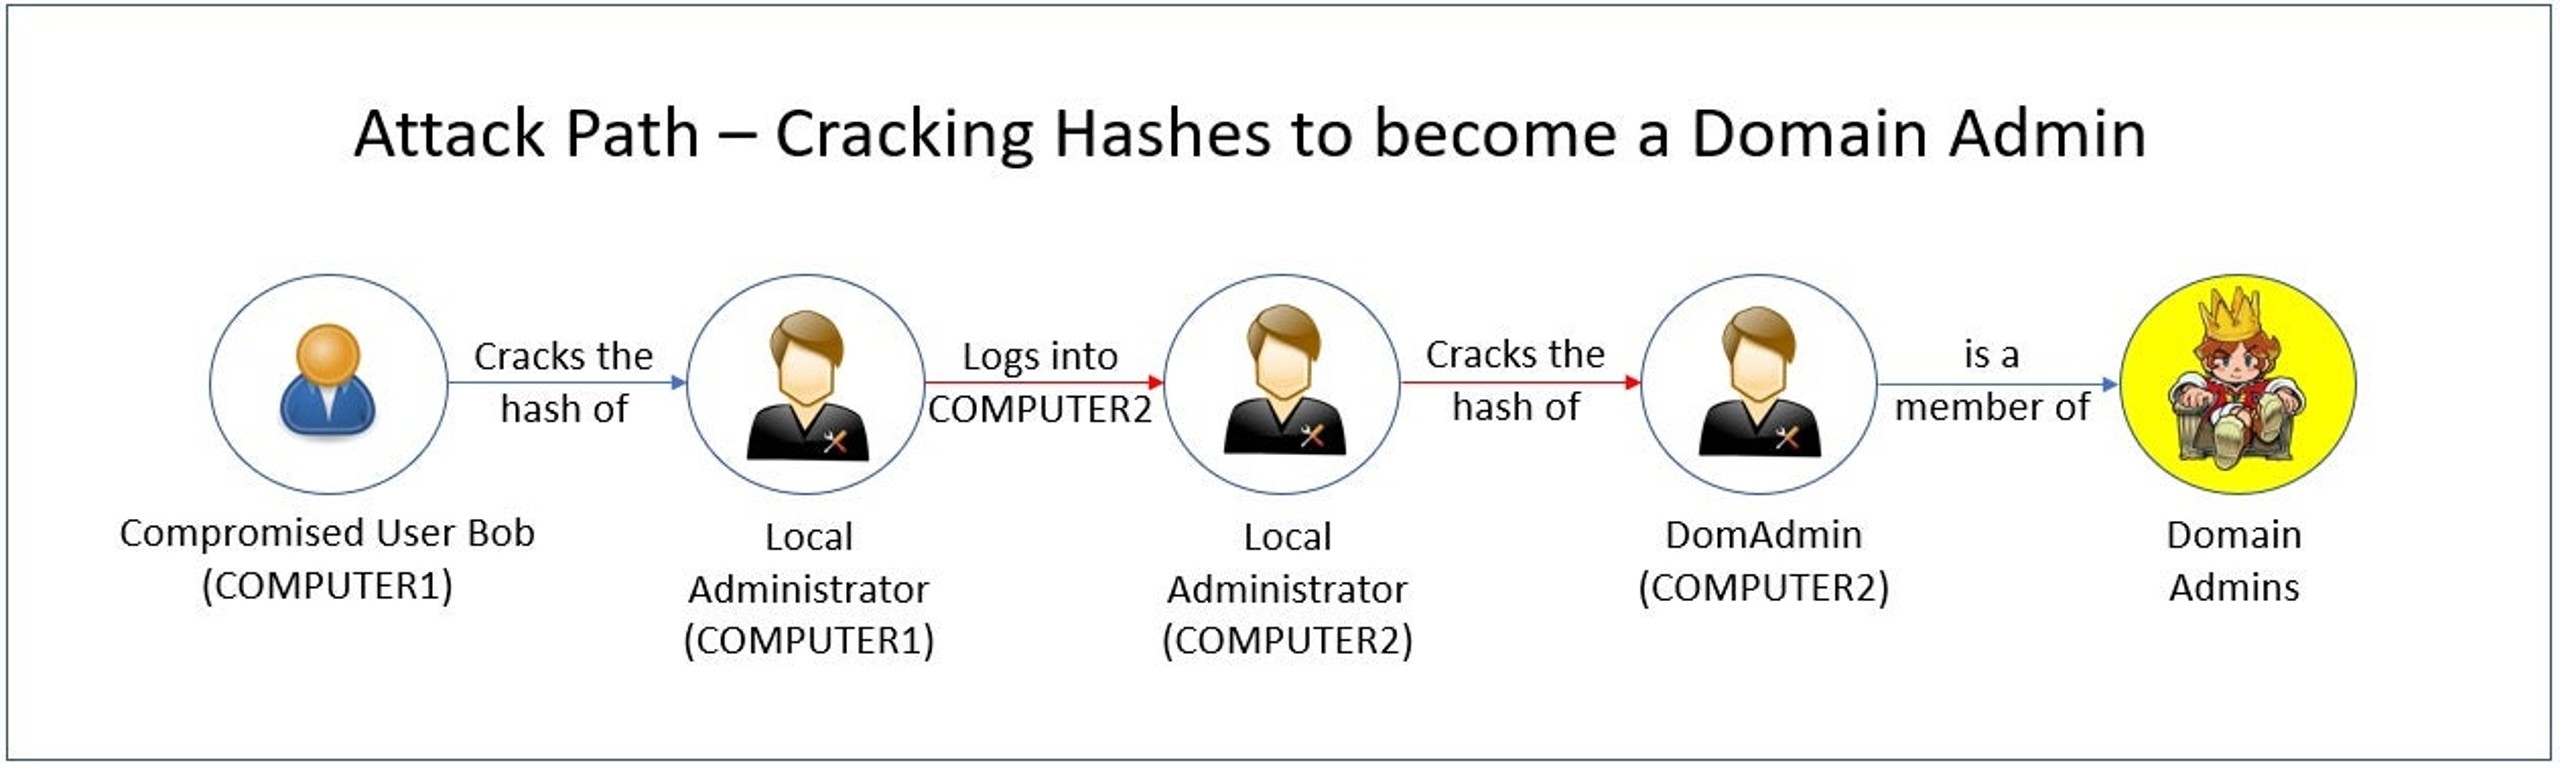
Nel percorso di attacco sopra illustrato, il computer di un utente (COMPUTER 1) è stato compromesso. Da lì, un aggressore riesce a violare le credenziali dell'account amministratore locale del computer. L'aggressore usa quindi la password di quell'account amministratore locale per accedere a un altro computer (COMPUTER 2), che era stato configurato, erroneamente, con le stesse credenziali per semplificarne l'amministrazione. Su COMPUTER2, l'aggressore viola l'hash dell'account Domain Admin, ottenendo privilegi più elevati.
Uno strumento di valutazione della sicurezza di Active Directory può ridurre rapidamente questo rischio fornendo a un analista le seguenti informazioni:
- Non è stata rilevata alcuna configurazione di LAPS (Local Administrator Password Solution) in Active Directory. Se fosse stato configurato, avrebbe impedito all'aggressore di passare da COMPUTER1 a COMPUTER2 usando la stessa password dell'amministratore locale. Assegnare a ogni account amministratore locale una password diversa e soggetta a rotazione è una best practice. LAPS soddisfa questa esigenza.
- Un account Domain Admin aveva effettuato l'accesso a una workstation in passato, lasciando un hash che l'aggressore poteva utilizzare. La best practice consigliata in questo caso è usare gli account Domain Admin solo per accedere ai controller di dominio ed eliminare tutti gli hash dalle workstation e dai server membri.
Seguendo le misure di mitigazione e le best practice consigliate da uno strumento di valutazione della sicurezza di AD, un amministratore può eliminare il potenziale percorso di attacco e impedire all'aggressore di sfruttare queste configurazioni errate e vulnerabilità.
I rischi di Active Directory che i percorsi di attacco non rilevano
I percorsi di attacco sono progettati per mostrare gli attacchi noti, mentre correggere le vulnerabilità elimina anche questi vettori e, spesso, quelli sconosciuti. Di conseguenza, è più importante eliminare le vulnerabilità e seguire le best practice.
Le rappresentazioni dei percorsi di attacco offrono un quadro incompleto dell'effettivo stato di sicurezza di Active Directory. I grafici che mostrano le possibili vulnerabilità dell'organizzazione sono meno efficaci degli strumenti che assicurano che l'infrastruttura AD non sia esposta, ora e in futuro.
Di seguito sono riportati alcuni esempi di attacchi che non si prestano a grafici elaborati dei percorsi di attacco, ma che una valutazione della sicurezza di AD deve necessariamente rilevare.
- Attacchi alle password con forza bruta – Una valutazione dovrebbe rilevare le credenziali che usano password comunemente note o parole presenti nei dizionari, nonché i tentativi di inserire ogni possibile combinazione di caratteri finché la password non viene “indovinata”.
- Esposizioni dovute alla delega non vincolata – Si verificano quando a un oggetto utente o computer di AD viene delegato l'accesso a qualsiasi servizio tramite Kerberos. Se l'oggetto viene compromesso, l'aggressore può impersonare l'account autenticato presso qualsiasi servizio.
- Protezione di Active Directory dagli attacchi ad AdminSDHolder – L'aggiunta di utenti o gruppi al modello AdminSDHolder in Active Directory, che viene “applicato” all'ACL di ogni utente e gruppo privilegiato, conferisce loro diritti su tali account.
Singularity™ Identity Posture Management analizza l'ambiente Active Directory alla ricerca di queste e molte altre vulnerabilità, indica agli amministratori come mitigarle e promuove le migliori pratiche per prevenirle in futuro.

Ridurre il rischio di identità in tutta l'organizzazione
Rilevate e rispondete agli attacchi in tempo reale con soluzioni olistiche per Active Directory ed Entra ID.
Conclusioni
I grafici dei percorsi di attacco aiutano gli amministratori a capire come potrebbero verificarsi attacchi nella rete, ma non sostituiscono un approccio proattivo che elimini le vulnerabilità note e applichi le migliori pratiche. Singularity Identity Posture Management individua le vulnerabilità e guida gli amministratori nel correggerle in modo duraturo.
Domande frequenti sulla valutazione della sicurezza di Active Directory
Una valutazione della sicurezza di AD esamina in dettaglio la configurazione del vostro dominio, le autorizzazioni, i criteri di gruppo e le impostazioni degli account per individuare i punti deboli. Analizza la struttura di utenti, computer e gruppi, verifica la presenza di diritti impropri o oggetti obsoleti e simula scenari di attacco. Potete usare i risultati per rafforzare AD prima che gli aggressori sfruttino le vulnerabilità.
Una valutazione della sicurezza di AD individua configurazioni errate e autorizzazioni rischiose che potrebbero favorire il movimento laterale degli aggressori, l'escalation dei privilegi o la raccolta di credenziali. Mappando le relazioni di trust, esaminando le ACL e testando i percorsi di attacco, potete dare priorità agli interventi e ridurre la superficie di attacco della vostra organizzazione prima che emergano minacce concrete.
I grafici dei percorsi di attacco mostrano le possibili vie che un aggressore potrebbe seguire all'interno di AD in base alle autorizzazioni correnti. Una valutazione della sicurezza di AD va oltre: esamina le impostazioni di configurazione, verifica la conformità alle baseline di sicurezza e testa quei percorsi nella pratica. Combina analisi statica e test pratici per accertare quali percorsi di attacco siano effettivamente sfruttabili.
Visualizzare i possibili percorsi di attacco non basta a stabilire se controlli come le ACE di tipo “deny” o gli avvisi di monitoraggio li blocchino. Una valutazione di AD testa le configurazioni nel vostro ambiente operativo, segnala le impostazioni obsolete e verifica quali percorsi siano realmente percorribili.
Queste verifiche pratiche vi aiutano a concentrarvi sulle modifiche che bloccano gli attacchi reali, anziché inseguire ogni rischio teorico.
In un caso, una valutazione ha individuato un account di servizio dimenticato con privilegi di amministratore del dominio collegati tramite una ACL obsoleta. Rimuovere quel collegamento ha impedito a un aggressore di spostarsi verso altri sistemi. In un altro caso, le verifiche di audit hanno individuato gruppi annidati che concedevano ampi diritti a collaboratori esterni: rimuovere quelle appartenenze ha chiuso i percorsi di escalation dei privilegi che un avversario intendeva sfruttare.
Le valutazioni di AD individuano ACL troppo permissive, deleghe senza vincoli, account obsoleti o con privilegi elevati, ticket di servizio esposti, impostazioni Kerberos deboli e lacune nella sicurezza dei criteri di gruppo. Rilevano inoltre la mancata gestione delle patch sui controller di dominio, configurazioni LDAPS/TLS deboli e collegamenti di replica non monitorati che gli aggressori spesso sfruttano per accedere senza essere rilevati.
Gli strumenti di valutazione possono estrarre credenziali sotto forma di hash da LSASS, simulare il Kerberoasting richiedendo ticket di servizio e testare chiavi Kerberos deboli. Evidenziano gli account che usano la crittografia reversibile o i cui service principal non sono adeguatamente protetti. Individuando questi obiettivi, potete reimpostare le password, richiedere una crittografia più forte e bloccare le richieste di ticket utilizzabili per violare le credenziali offline.
AD è al centro del modello di trust della vostra rete—se viene compromesso, gli aggressori ottengono un ampio accesso. La visibilità su ogni ACL, impostazione di delega e configurazione dei controller di dominio vi mostra dove potrebbero verificarsi escalation dei privilegi o movimenti laterali. Senza un quadro chiaro, rischiate di non individuare percorsi di attacco nascosti finché non è troppo tardi.
Eseguite valutazioni complete della sicurezza di AD almeno ogni trimestre o dopo cambiamenti importanti, come migrazioni, aggiornamenti dei controller di dominio o fusioni. Tra una valutazione e l'altra, controllate ogni mese le aree principali—l'appartenenza ai gruppi privilegiati, le modifiche alle GPO e i log di audit. Una cadenza regolare vi aiuta a individuare nuove configurazioni errate prima che lo facciano gli aggressori.
Aggiornate regolarmente i dati sulle vulnerabilità e usate strumenti avanzati di automazione della sicurezza. Attivate il monitoraggio continuo delle minacce e il monitoraggio basato su grafi, individuate gli asset più critici e assegnate loro la priorità. Usate framework di threat intelligence e rafforzate la visibilità negli ambienti multi-cloud con le piattaforme di sicurezza basate sull'IA di SentinelOne.
Scopri di più su Sicurezza delle identità


Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
