
Sicurezza VDI: 6 fattori chiave da considerare
Quando scegliete come proteggere la vostra infrastruttura VDI, considerate fattori chiave come la sicurezza degli endpoint, la segmentazione della rete, la crittografia dei dati e i controlli degli accessi. Esaminiamo anche altre misure da adottare per monitorare le minacce e rispondere in modo efficace, garantendo la distribuzione sicura di desktop virtuali e applicazioni.

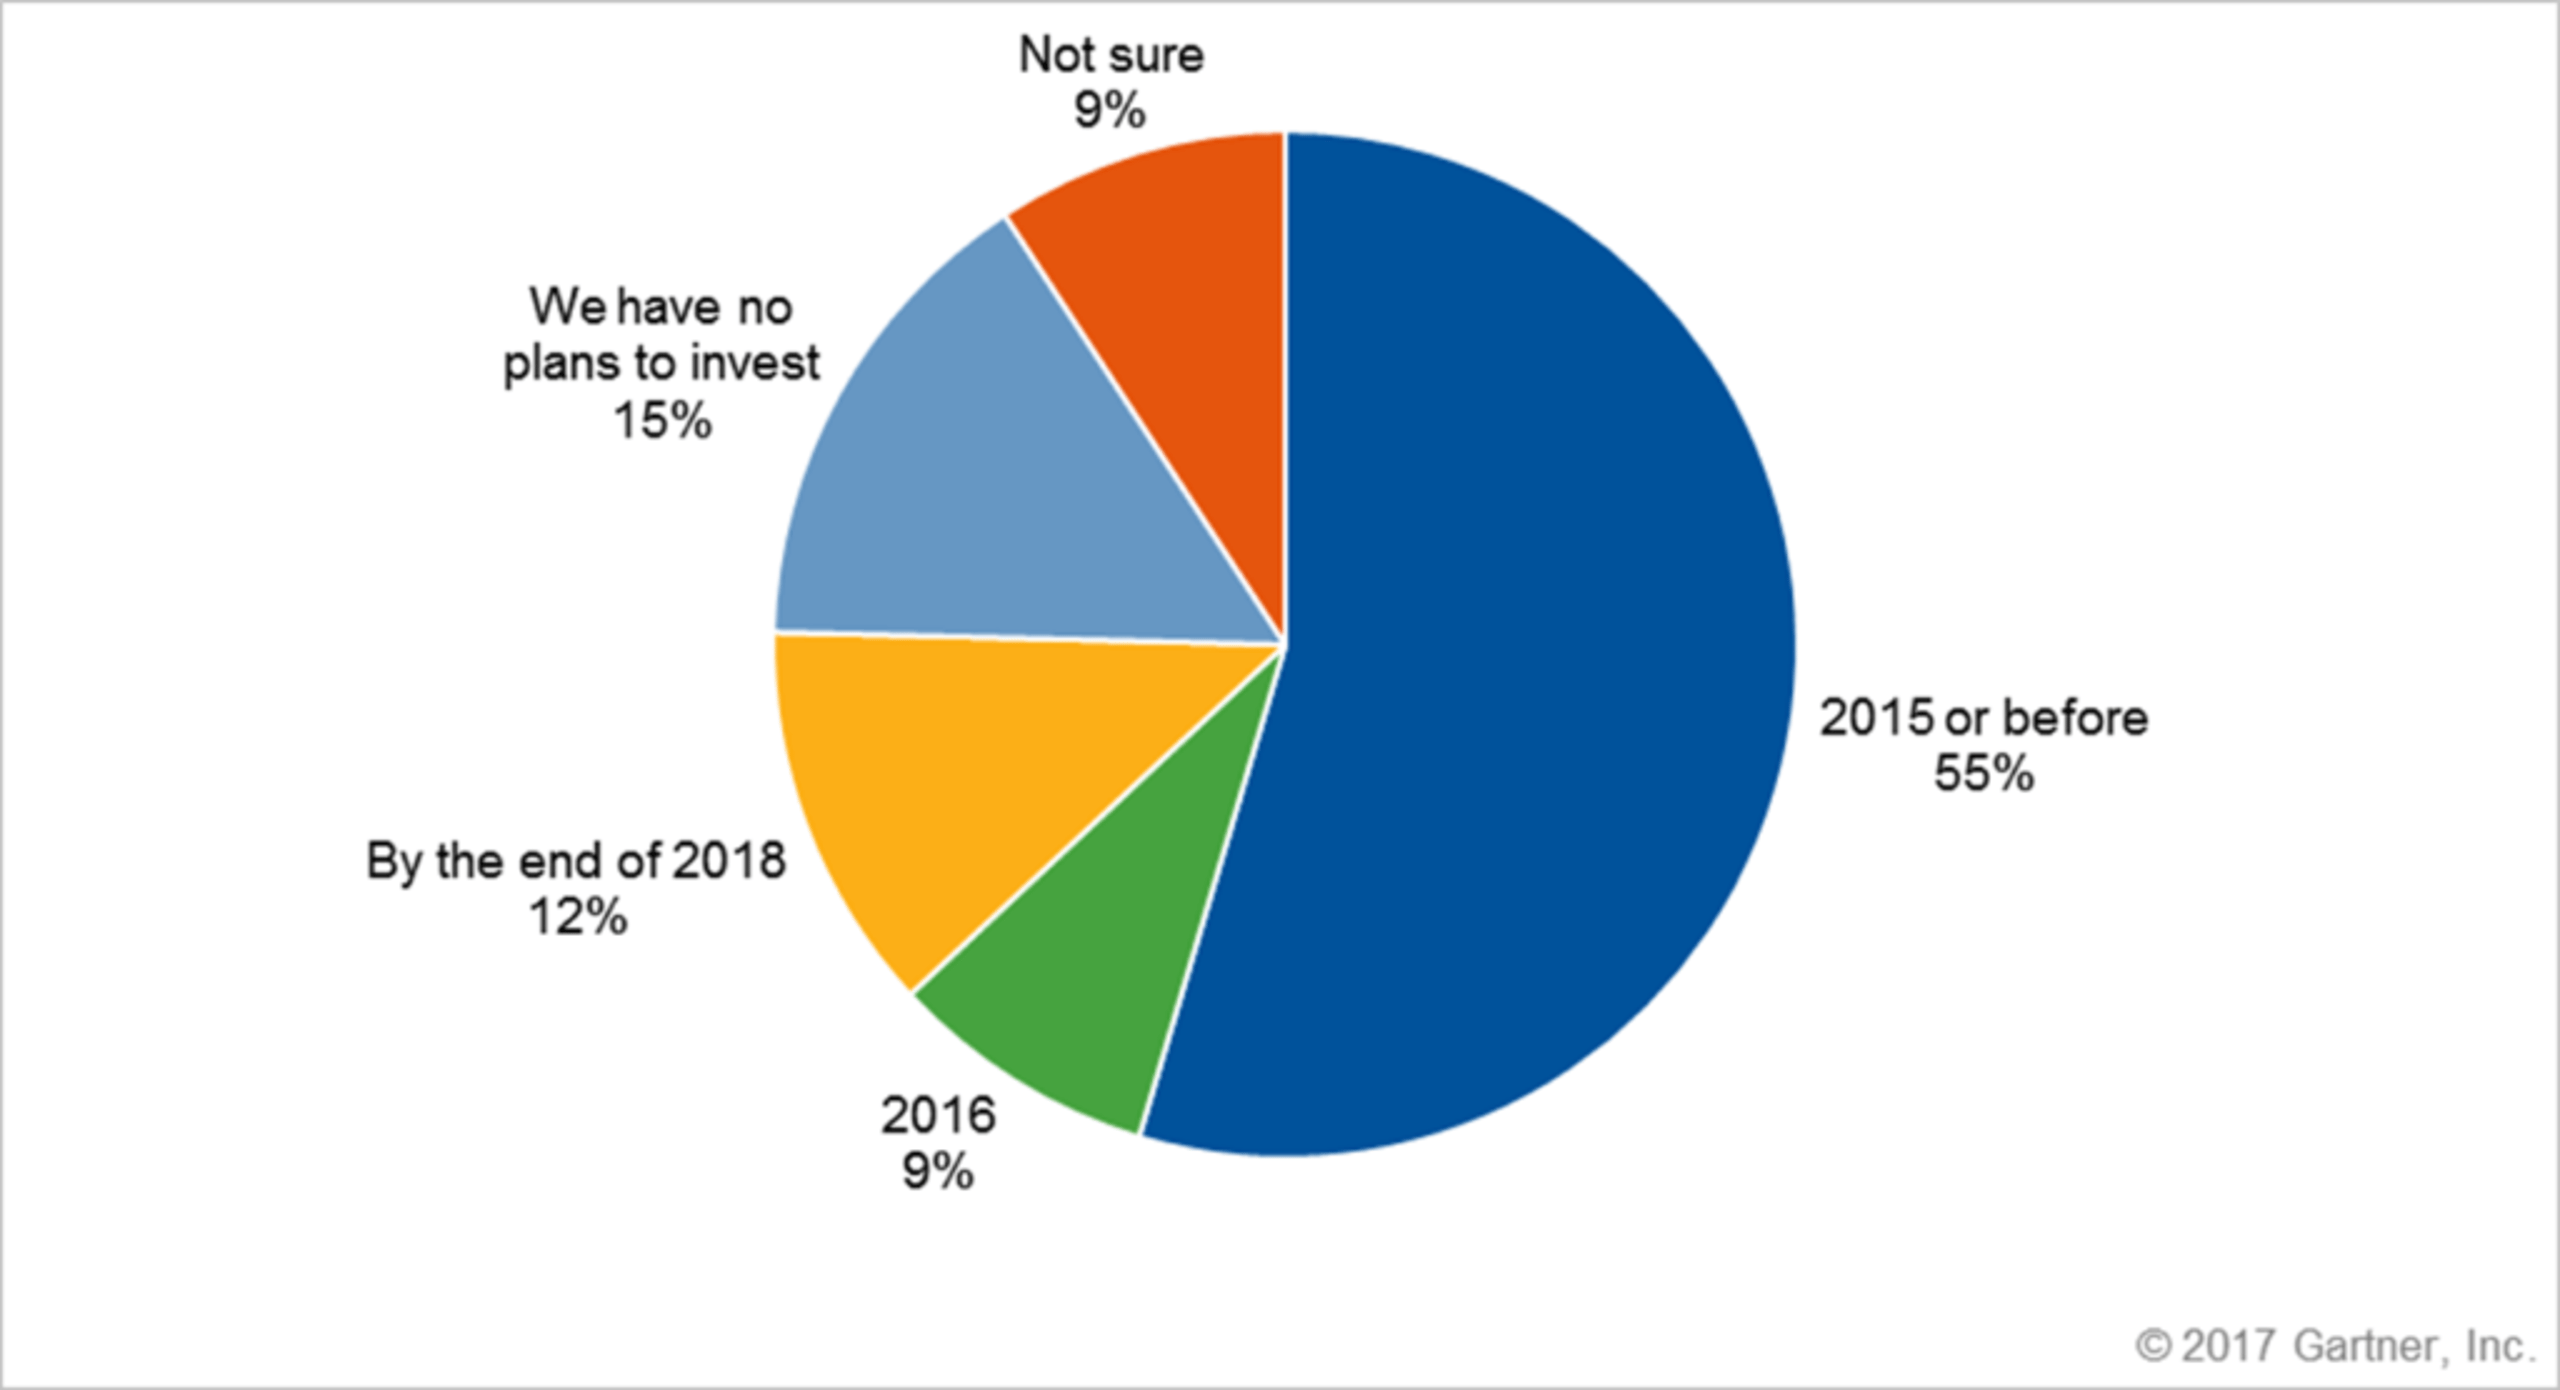
Negli ultimi anni, le implementazioni VDI (Virtual Desktop Infrastructure) sono diventate più diffuse che mai. La VDI non ha sostituito l'intero mercato dei desktop come alcuni prevedevano, ma sempre più aziende hanno adottato ambienti VDI grazie a diversi vantaggi operativi. Secondo Gartner, le grandi aziende adottano la VDI a ritmi sostenuti, e solo il 15% non prevede di investire in questa tecnologia.
Utilizzo della VDI (a livello mondiale, almeno 50 dipendenti IT a tempo pieno)
Tra le grandi aziende, alcuni settori si distinguono per l'adozione della VDI. Uno è quello sanitario, per la mobilità richiesta dalle attività cliniche e la dipendenza dalle cartelle cliniche elettroniche. Un altro è quello dei servizi finanziari, che utilizza attivamente la VDI da tempo.
Anche l'istruzione e il settore pubblico mostrano una domanda elevata. Le scuole devono adottare la VDI per i laboratori degli studenti, ma i costi restano il principale ostacolo a una maggiore diffusione nel settore dell'istruzione.
La necessità di proteggere la VDI
Negli ambienti VDI persistono i rischi comuni per i dati: ransomware, ingegneria sociale, download drive-by, intercettazione del traffico di rete, sfruttamento delle vulnerabilità, minacce interne, escalation dei privilegi e malware. Alcuni sostengono che la VDI sia più sicura, soprattutto perché le istanze possono essere terminate al termine dell'utilizzo. Ma la sicurezza complessiva dipende dall'anello più debole – e le implementazioni VDI tendono a esserlo per diversi motivi:
- Applicazione delle patch i cicli richiedono l'aggiornamento dell'immagine master e quindi non sono rapidi.
- Le implementazioni VDI puntano comunemente a consumare meno risorse possibile, perciò gli amministratori cercano di ridurre il software installato – a scapito della protezione.
- Il fattore umano: gli utenti tendono a prestare meno attenzione alle implicazioni per la sicurezza quando usano la VDI, perché spesso il sistema non è di loro proprietà e lo utilizzano solo per una sessione temporanea. [perché?]
Approcci alla VDI
Nel mondo delle infrastrutture desktop virtuali, esistono due approcci di base: persistente e non persistente.
VDI persistente
La VDI persistente prevede una sessione virtuale, ma gli utenti hanno un desktop su cui possono salvare file, modificare la configurazione e personalizzarlo a piacimento. In background, ogni desktop viene eseguito a partire da un'immagine disco separata. Questi desktop offrono maggiore personalizzazione, ma richiedono più spazio di archiviazione e backup rispetto ai desktop non persistenti, descritti di seguito. Gli utenti che accedono ogni giorno preferiscono di gran lunga questo approccio, ma la VDI persistente riduce alcuni vantaggi della VDI, come il risparmio sui costi di archiviazione, la facilità di applicazione delle patch e la visibilità sugli asset.
VDI non persistente
Molti sostenitori della VDI ritengono che i desktop non persistenti siano la scelta migliore perché sono più facili da gestire rispetto alla VDI persistente. Nell'approccio non persistente, molti utenti condividono un'unica immagine disco. Quando un utente accede, riceve un clone del desktop master condiviso, che viene poi personalizzato su richiesta tramite la virtualizzazione delle applicazioni (Microsoft App-V, VMware ThinApp, ecc.) o dell'ambiente utente (AppSense, RES, ecc.).
Questo approccio offre molti vantaggi, come la possibilità di garantire il pieno successo di un programma di gestione delle patch. La mancanza di persistenza può però incidere sugli utenti, che non possono salvare file in locale o svolgere altre operazioni, come cambiare lo sfondo del desktop o installare nuove applicazioni.
Altre tendenze
In molti casi, le aziende scelgono una modalità ibrida: eseguono immagini non persistenti, ma riservano spazio di archiviazione dedicato ad alcune applicazioni.
Un'altra tendenza in crescita è il DaaS (Desktop-as-a-Service), in cui le sessioni risiedono nel cloud. Un fornitore terzo ospita quindi il backend dell'infrastruttura desktop virtuale. Cresce l'interesse dei grandi fornitori che offrono DaaS (Microsoft Azure, Amazon WorkSpace). Tra gli approcci tradizionali alla VDI on-premise figurano Citrix con i prodotti XenDesktop/XenApp e VMware con la linea di prodotti HorizonView.
Indipendentemente dall'implementazione scelta, occorre considerare i seguenti elementi:
6 fattori chiave da considerare per la sicurezza VDI
Per soddisfare le esigenze di sicurezza, gestibilità e prestazioni, il software di sicurezza deve rispondere ai seguenti requisiti prima dell'implementazione della VDI:
1. Non accontentatevi di una protezione basata sugli aggiornamenti
Come accennato, alcuni scenari VDI, come quelli “non persistenti”, terminano ogni singola sessione e ripartono sempre dall'immagine di base. I prodotti che dipendono dagli aggiornamenti creano una “tempesta AV” ogni volta che gli utenti accedono, perché richiedono un aggiornamento. I prodotti che dipendono dagli aggiornamenti per la sicurezza devono affrontare la sfida di sessioni che ripartono continuamente da zero e che poi devono essere aggiornate. Quando una sessione termina, questo circolo vizioso si ripete, consumando larghezza di banda e risorse e incidendo sulla produttività. Per questi motivi, distribuire prodotti di sicurezza negli ambienti VDI è sempre stato piuttosto complicato.
2. Esigete una gestione semplice ed evitate le voci duplicate
La facilità di gestione è un altro fattore critico. Negli ambienti VDI, non è possibile garantire o standardizzare le convenzioni di denominazione dei dispositivi. La maggior parte dei fornitori VDI consente di impostare convenzioni di denominazione, ma spesso i nomi si ripetono nelle nuove sessioni. Di conseguenza, i prodotti AV, che si basano sui nomi dei dispositivi per identificare gli utenti e i parametri della console, riscontrano conflitti che comportano un carico operativo inutile e ripercussioni sugli utenti finali. Un altro criterio importante è la capacità di dismettere automaticamente le sessioni. Un prodotto AV che gestisce gli ambienti VDI senza rimuovere le sessioni chiuse genera numerosi “dispositivi fantasma”, distorcendo la visione operativa e impedendo una gestione efficace delle risorse su larga scala.
3. Eseguite scansioni dell'immagine di base
Quando implementate un ambiente VDI, l'ultima cosa che volete è incorporare malware in ogni istanza. Se non verificate che l'immagine master sia priva di problemi, correte un rischio considerevole. I prodotti che si limitano a rilevare il malware depositato sul disco o a controllare solo l'esecuzione dei file non sono sufficienti per questa superficie di attacco e lasciano vulnerabile il vostro ambiente VDI.
4. Esigete protezione e funzionalità equivalenti
Alcuni fornitori offrono agenti dedicati alla VDI, ma con funzionalità limitate. Questo lascia gli ambienti VDI esposti agli attacchi. A parte la comodità per il vostro fornitore di antivirus, non c'è motivo di accettare una protezione VDI ridotta. Cercate fornitori che non scendano a compromessi e offrano funzionalità complete di protezione, visibilità e risposta. Anche sugli endpoint VDI gli analisti SOC devono poter svolgere la ricerca delle minacce, perché se viene individuata un'attività sospetta, dovete risalire alla sua origine per ricostruire il vero percorso dell'infezione.
5. Calcolate i costi effettivi
Esistono due modelli di licenza comuni:
- Modello di licenza per utenti simultanei (pagate in base all'utilizzo) – Pagate in base al numero massimo di utenti attivi contemporaneamente. Questo modello riduce il costo del software perché il numero massimo di utenti che si prevede lo utilizzino nello stesso momento (tutti connessi contemporaneamente) rappresenta solo una parte degli utenti totali dell'azienda. Per esempio, per 5,000 utenti che lavorano su 2 turni servono solo 2,500 licenze.
- Modello di licenza per postazione (pagate per ogni utente) – Ogni postazione consuma una licenza – in base al numero di singoli utenti che hanno accesso all'infrastruttura VDI. Per esempio, una licenza per 5,000 utenti consente l'accesso al software a un massimo di 5,000 utenti nominativi.
Scegliete un modello di licenza per utenti simultanei per ridurre i costi.
6. Valutate l'impatto sulle prestazioni
Uno dei vantaggi della VDI è la riduzione dei costi hardware e operativi. Se scegliete un prodotto antivirus che richiede la stessa allocazione di risorse di un dispositivo fisico, perdete uno dei principali vantaggi della VDI. Un altro fattore che incide sulle prestazioni della VDI è il numero di applicazioni da installare nell'immagine di base. Scegliete prodotti di protezione degli endpoint leggeri ed efficaci, così da non compromettere la potenza di elaborazione e l'esperienza o la produttività degli utenti per eseguire l'antivirus. Evitate i prodotti con più agenti, che consumano più risorse.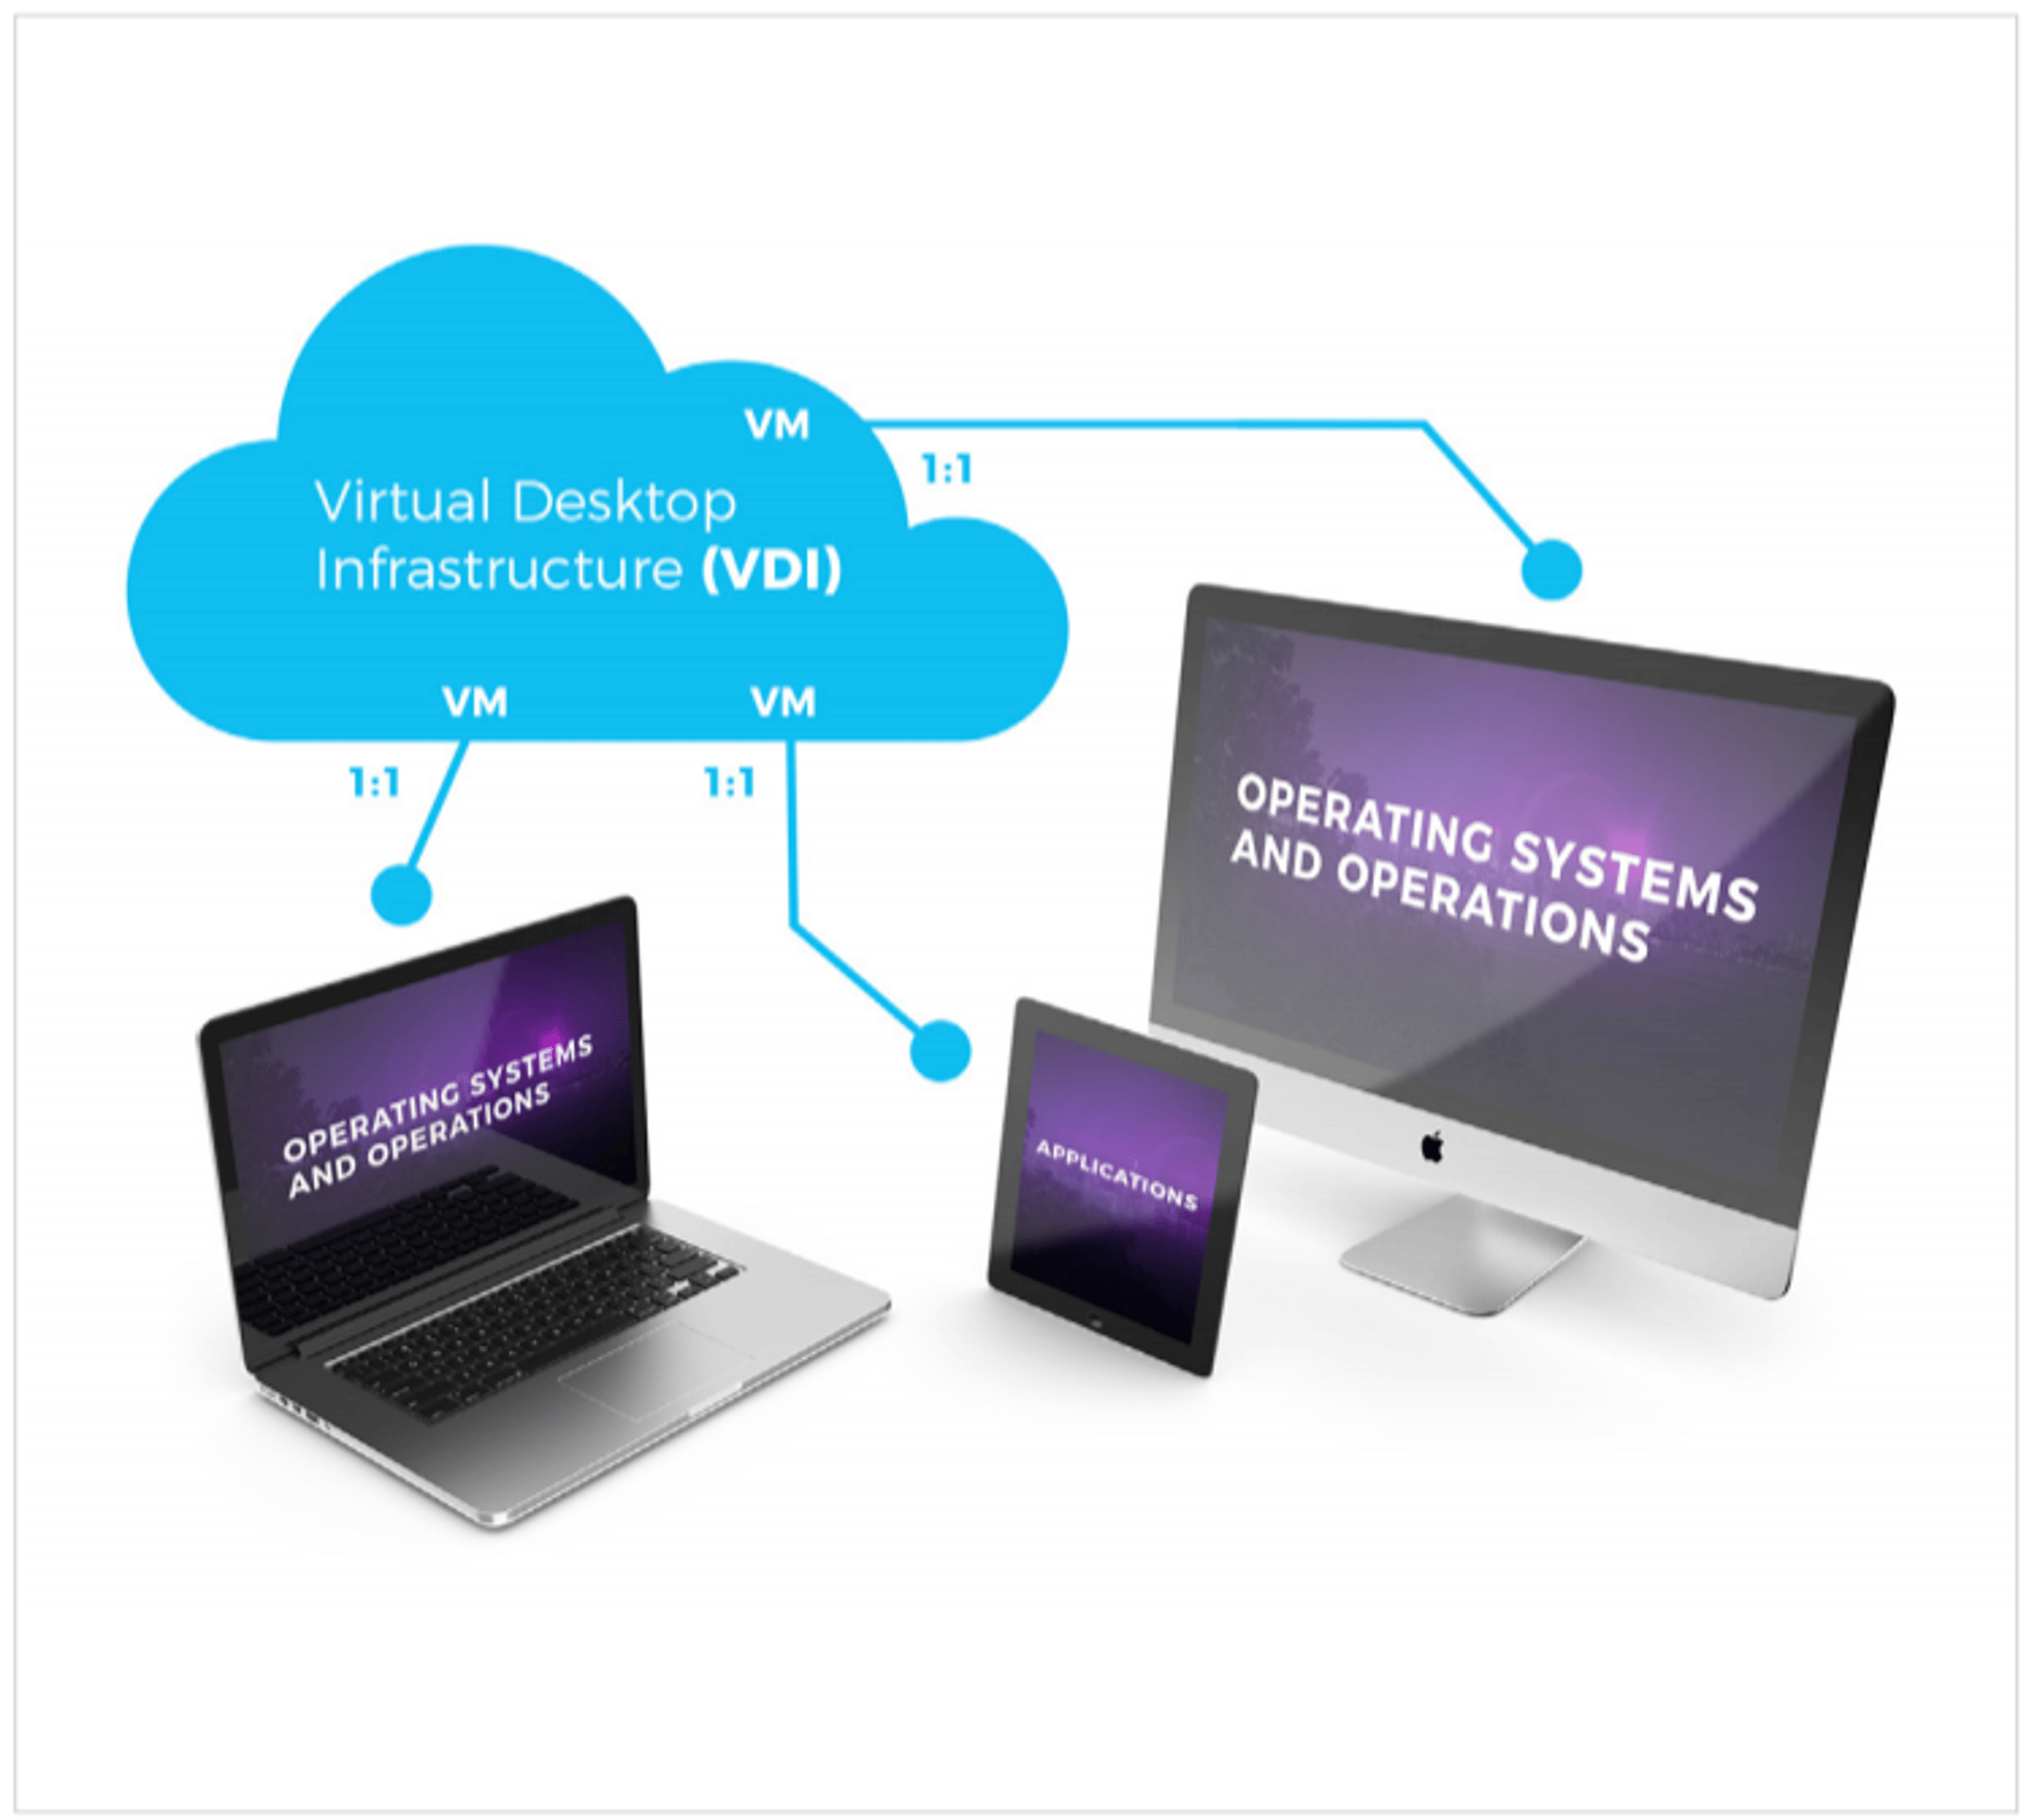
Perché scegliere SentinelOne
L'agente autonomo SentinelOne soddisfa e supera tutti i criteri indicati. Protegge in modo efficiente gli ambienti di virtualizzazione dei desktop, la cui domanda è in crescita, inclusi thin client, applicazioni a livelli e altri scenari VDI. Non richiede aggiornamenti e non dipende dalle firme o da altri requisiti degli antivirus tradizionali. SentinelOne supporta nativamente tutti gli scenari VDI più comuni senza compromettere funzionalità o protezione, tra cui:
- Virtualizzazione dei desktop: ospita il sistema operativo di un desktop in una VM su un server centralizzato. Tra gli esempi di software aziendale per la virtualizzazione delle applicazioni figurano Citrix XenDesktop, Microsoft App-V, VMware Horizon e Systancia AppliDis.
- Servizi terminal: un componente di elaborazione basata su server e virtualizzazione della presentazione per accedere tramite rete ad applicazioni e dati su un computer remoto. Tra gli esempi figurano Microsoft Windows RDP e Citrix XenApp.
- Desktop-as-a-Service: virtualizzazione dei desktop remoti tramite il cloud computing SaaS. Tra gli esempi di Desktop-as-a-Service aziendale figurano VMware Horizon DaaS e Amazon WorkSpaces.
[1] Gartner, Market Trends: VDI Demand Is Growing, but Not Everyone Will Be Successful, di Michael Warrilow e Nathan Hill, aprile 2017, https://www.gartner.com/document/code/325320
SentinelOne supporta i seguenti provider di virtualizzazione:
- VMware vSphere
- VMware Workstation
- VMware Fusion
- VMware Horizon
- Citrix XenApp
- Citrix XenDesktop
- Amazon WorkSpaces
- Microsoft Hyper-V
- Oracle VirtualBox

Ridurre il rischio di identità in tutta l'organizzazione
Rilevate e rispondete agli attacchi in tempo reale con soluzioni olistiche per Active Directory ed Entra ID.
Conclusione
La sicurezza VDI unisce la sicurezza degli endpoint, la segmentazione della rete, la crittografia dei dati e i controlli degli accessi. Esistono molti approcci, ma i migliori sono quelli adatti alla vostra infrastruttura. La sicurezza VDI offre numerosi vantaggi, soprattutto la possibilità di preparare la vostra organizzazione al futuro. SentinelOne può semplificare il vostro percorso verso la sicurezza VDI e affiancarvi in questo processo. Metteteci alla prova e scoprite come possiamo supportare la vostra organizzazione già oggi.
Domande frequenti sulla sicurezza VDI
La Virtual Desktop Infrastructure (VDI) esegue gli ambienti desktop su server remoti anziché su dispositivi locali. Gli utenti si connettono tramite una rete per accedere da qualsiasi luogo a un desktop Windows o Linux completo.
La VDI centralizza la gestione dei desktop: patch di sicurezza e configurazioni risiedono sul server. Continuate a utilizzare un ambiente di lavoro familiare, ma i dati non lasciano mai il data center. Questo riduce l'esposizione degli endpoint.
La sicurezza VDI è importante perché i desktop vengono eseguiti su server centralizzati, che diventano obiettivi di alto valore. Se gli aggressori violano un host VDI, potrebbero accedere contemporaneamente agli ambienti di molti utenti. Una protezione adeguata impedisce al malware di diffondersi tra le sessioni e protegge i dati aziendali dalla copia su endpoint non protetti.
Difese VDI solide garantiscono anche la conformità alle policy di gestione dei dati e proteggono chi lavora da remoto, mantenendo al sicuro l'intera infrastruttura.
Innanzitutto, imponete l'autenticazione a più fattori per ogni connessione al gateway VDI. Segmentate le reti affinché le interfacce di gestione non siano esposte agli utenti. Mantenete aggiornati con le patch gli hypervisor, i broker di connessione e le immagini dei sistemi guest. Applicate il principio del privilegio minimo ai diritti degli utenti nei desktop virtuali.
Utilizzate agenti di sicurezza degli endpoint e monitorate le attività delle sessioni per rilevare anomalie. Eseguite regolarmente il backup delle immagini critiche e verificate le procedure di ripristino per garantire un recupero rapido quando serve.
Una Virtual Private Network (VPN) crea un tunnel crittografato tra il vostro dispositivo e una rete. Estende l'accesso locale, ma lascia i dati sull'endpoint. La VDI fornisce l'intero desktop da un server protetto senza archiviare dati in locale.
La VPN protegge il traffico; la VDI protegge la posizione dei dati. Con la VPN, le applicazioni continuano a essere eseguite sugli endpoint; con la VDI, vengono eseguite sul server, isolate dai dispositivi degli utenti potenzialmente compromessi.
La VDI centralizza l'esecuzione e l'archiviazione, quindi i file sensibili non risiedono mai sui dispositivi degli utenti. Gestite snapshot e autorizzazioni degli utenti a livello di server, limitando le modifiche non autorizzate. Se un endpoint viene infettato, la minaccia può essere contenuta all'interno di quella sessione.
Potete ripristinare istantaneamente le immagini a uno stato precedente per eliminare il malware. La registrazione centralizzata degli eventi offre una visibilità completa sulle azioni degli utenti, così potete rilevare gli eventi di sicurezza e rispondere rapidamente.
Gli strumenti di sicurezza per la VDI includono agenti di rilevamento e risposta sugli endpoint (EDR) installati sui desktop virtuali, firewall per la segmentazione della rete e piattaforme di microsegmentazione. Gli strumenti di gestione delle identità e degli accessi (IAM) aggiungono controlli per l'accesso sicuro.
Per gli ambienti VDI ospitati nel cloud servono anche cloud access security broker (CASB) e sistemi di rilevamento delle intrusioni (IDS). Backup e disaster recovery proteggono le immagini importanti. Gli scanner di vulnerabilità contribuiscono inoltre a mantenere aggiornati i dispositivi con le patch.
I rischi includono server broker configurati in modo errato o porte di gestione esposte, che gli aggressori possono sfruttare. Le immagini desktop non aggiornate e prive di patch presentano vulnerabilità. Se l'isolamento fallisce, gli hypervisor condivisi possono esporre ad attacchi tra ambienti adiacenti. Un'autenticazione debole lascia entrare utenti non autorizzati. Un monitoraggio inadeguato nasconde i movimenti laterali.
Infine, verifiche insufficienti dei backup impediscono un recupero rapido dopo una violazione, prolungando i tempi di inattività e aumentando il rischio di perdita dei dati.
Iniziate con controlli degli accessi granulari e imponete un'autenticazione a più fattori efficace. Segmentate le reti di gestione da quelle degli utenti. Automatizzate l'applicazione delle patch agli hypervisor e alle immagini desktop. Distribuite EDR e monitoraggio continuo in ogni desktop virtuale. Utilizzate storage crittografato e protocolli sicuri per tutto il traffico.
Eseguite regolarmente il backup delle immagini master e verificatelo. Formate gli utenti sui rischi del phishing e limitate l'accesso locale alle porte USB e agli appunti per impedire la fuoriuscita di dati.
Scopri di più su Sicurezza delle identità


Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
