
Qu’est-ce que l’architecture Zero Trust (ZTA) ?
Explorez en détail l’architecture Zero Trust dans ce guide complet : principes, avantages, défis et bonnes pratiques. Découvrez comment elle renforce la cybersécurité dans tous les secteurs.

L’architecture Zero Trust (ZTA) est une architecture de cybersécurité moderne fondée sur un principe : ne jamais faire confiance sans vérifier. Contrairement aux modèles traditionnels, elle n’accorde aucun privilège par défaut et ne considère pas le périmètre réseau comme sûr. Elle traite chaque appareil, utilisateur et application comme non fiable, qu’ils se trouvent à l’intérieur ou à l’extérieur du réseau.
Chaque demande d’accès est authentifiée, vérifiée et autorisée. Cette approche réduit la surface d’attaque et empêche les déplacements latéraux.
Dans ce guide détaillé, nous vous présenterons les principes fondamentaux, les avantages, les difficultés et les meilleures pratiques pour déployer avec succès une architecture zéro confiance. Nous la distinguerons de l'accès réseau zéro confiance (ZTNA), discuterons de son fonctionnement et examinerons ses utilisations spécifiques dans différents secteurs. Après avoir lu cet article, vous comprendrez mieux pourquoi l'architecture zéro confiance est essentielle pour les entreprises d'aujourd'hui et comment elle est mise en œuvre.
Pourquoi l’architecture Zero Trust est-elle essentielle aujourd’hui ?Qu'est-ce que l'architecture Zero Trust et pourquoi est-elle nécessaire ?
Avec la transition vers les services cloud, le Zero Trust est plus important que jamais. Voici pourquoi :
- Avec l’adoption du travail à distance et hybride, la sécurité réseau fondée sur le périmètre devient obsolète.
- Chacun peut travailler de n’importe où. De nombreuses applications sont réparties dans des environnements multicloud, souvent sans être gérées.
- Il faut segmenter les accès des utilisateurs pour limiter les dommages. La confiance aveugle ne suffit pas : elle doit céder la place à une vérification dynamique, tenant compte du contexte
- Le Zero Trust assure une sécurité cohérente dans les environnements multicloud, hybrides et sur site.
Principes fondamentaux de l’architecture Zero Trustvérification d'identité et de l'accès contrôlé au système, la confiance zéro est également connue sous le nom d'architecture de confiance zéro (ZTA), d'accès réseau zéro confiance (ZTNA) et de sécurité sans périmètre.
Dans une architecture Zero Trust (ZTA), la confiance doit toujours se mériter. Elle n’est jamais accordée par défaut, à un instant donné, sur la seule base de l’emplacement réseau. C’est ce qui rend cette architecture essentielle.John Kindervag, analyste en cybersécurité chez Forrester Research, l'architecture zéro confiance est le cadre permettant d'appliquer les principes de vérification d'identité et d'accès contrôlé au système dans les politiques informatiques des organisations. En termes simples, le " zero trust " part du principe que chaque utilisateur est un attaquant et élimine toute " confiance " du réseau d'une organisation avec un message clair : " Ne faites jamais confiance, vérifiez toujours. "
Le Zero Trust repose sur cinq principes fondamentaux :
Vérification continueaccès réseau zéro confiance découlent tous deux de la philosophie zéro confiance, chacun s'inscrit dans des stratégies de cybersécurité différentes. Il est donc essentiel de comprendre leurs différences pour que les organisations puissent améliorer leur posture de sécurité. Vous trouverez ci-dessous un tableau comparatif qui présente la comparaison entre les deux sur la base de certains facteurs :
Chaque demande d’accès est examinée et vérifiée selon plusieurs facteurs. Aucune entité, charge de travail, aucun utilisateur, appareil ou agent externe n’accède à un réseau ou à une ressource sans vérification.
Accès selon le principe du moindre privilègePortée Cadre de sécurité complet pour l'ensemble de l'organisation Solution spécifique pour un accès distant sécurisé Objectif Politiques, principes et technologies pour tous les actifs Accorder l'accès aux applications sans exposer le réseau Mise en œuvre Implique les couches identité, appareil, réseau, application et données Fonctionne principalement au niveau des couches réseau et accès aux applications Contrôle d'accès Vérification continue de tous les utilisateurs et appareils Fournit un accès granulaire à des applications spécifiques Cas d'utilisation Amélioration de la sécurité globale Facilitation du travail à distance sécurisé et de l'accès des tiers
L’accès n’est accordé à un utilisateur autorisé que lorsqu’il en a besoin. Il exige toujours une justification et se limite aux ressources nécessaires. Une fois la tâche accomplie, l’accès au réseau et aux ressources associées peut être révoqué automatiquement.
Gouvernance des accès fondée sur le contexte et les risques
Le contexte de chaque demande d’accès est examiné. Le Zero Trust utilise l’IA et le machine learning pour analyser l’état de sécurité des appareils, la géolocalisation, les comportements des utilisateurs, l’heure et d’autres indicateurs. Il évalue le risque et régit l’accès aux ressources en conséquence.
Surveillance continue et gestion des risques
Le Zero Trust surveille en continu les demandes d’accès et les transactions en temps réel. Il identifie les risques par une analyse dynamique. Les plateformes Zero Trust s’adaptent à l’évolution des menaces et des risques et appliquent les politiques appropriées selon le contexte de sécurité.
Aucune adresse IP publique
Une architecture Zero Trust empêche les appareils et utilisateurs non autorisés de découvrir les données ou services auxquels ils n’ont pas explicitement accès. Elle protège les applications et services des regards indiscrets et peut supprimer les adresses IP publiques. Elle peut remplacer les connexions entrantes par des connexions établies depuis l’intérieur, réduisant ainsi la surface d’attaque. Elle simplifie aussi la sécurité des environnements distribués.
Que signifie Zero Trust ?
Le Zero Trust consiste à ne faire confiance à personne par défaut. Ce n’est ni un produit ni un service, mais une stratégie de sécurité fondée sur une vérification et une validation rigoureuses des identités.
Il part du principe qu’une compromission est possible et s’adapte aux environnements de menaces modernes et à la mobilité des collaborateurs. Le Zero Trust vérifie chaque compte, appareil, application et donnée, où qu’ils se trouvent. Cette approche globale de la sécurité peut bloquer les événements indésirables et leurs conséquences pour les organisations. Découvrez ci-dessous comment fonctionne l’architecture Zero Trust.
Fonctionnement de l’architecture Zero Trust
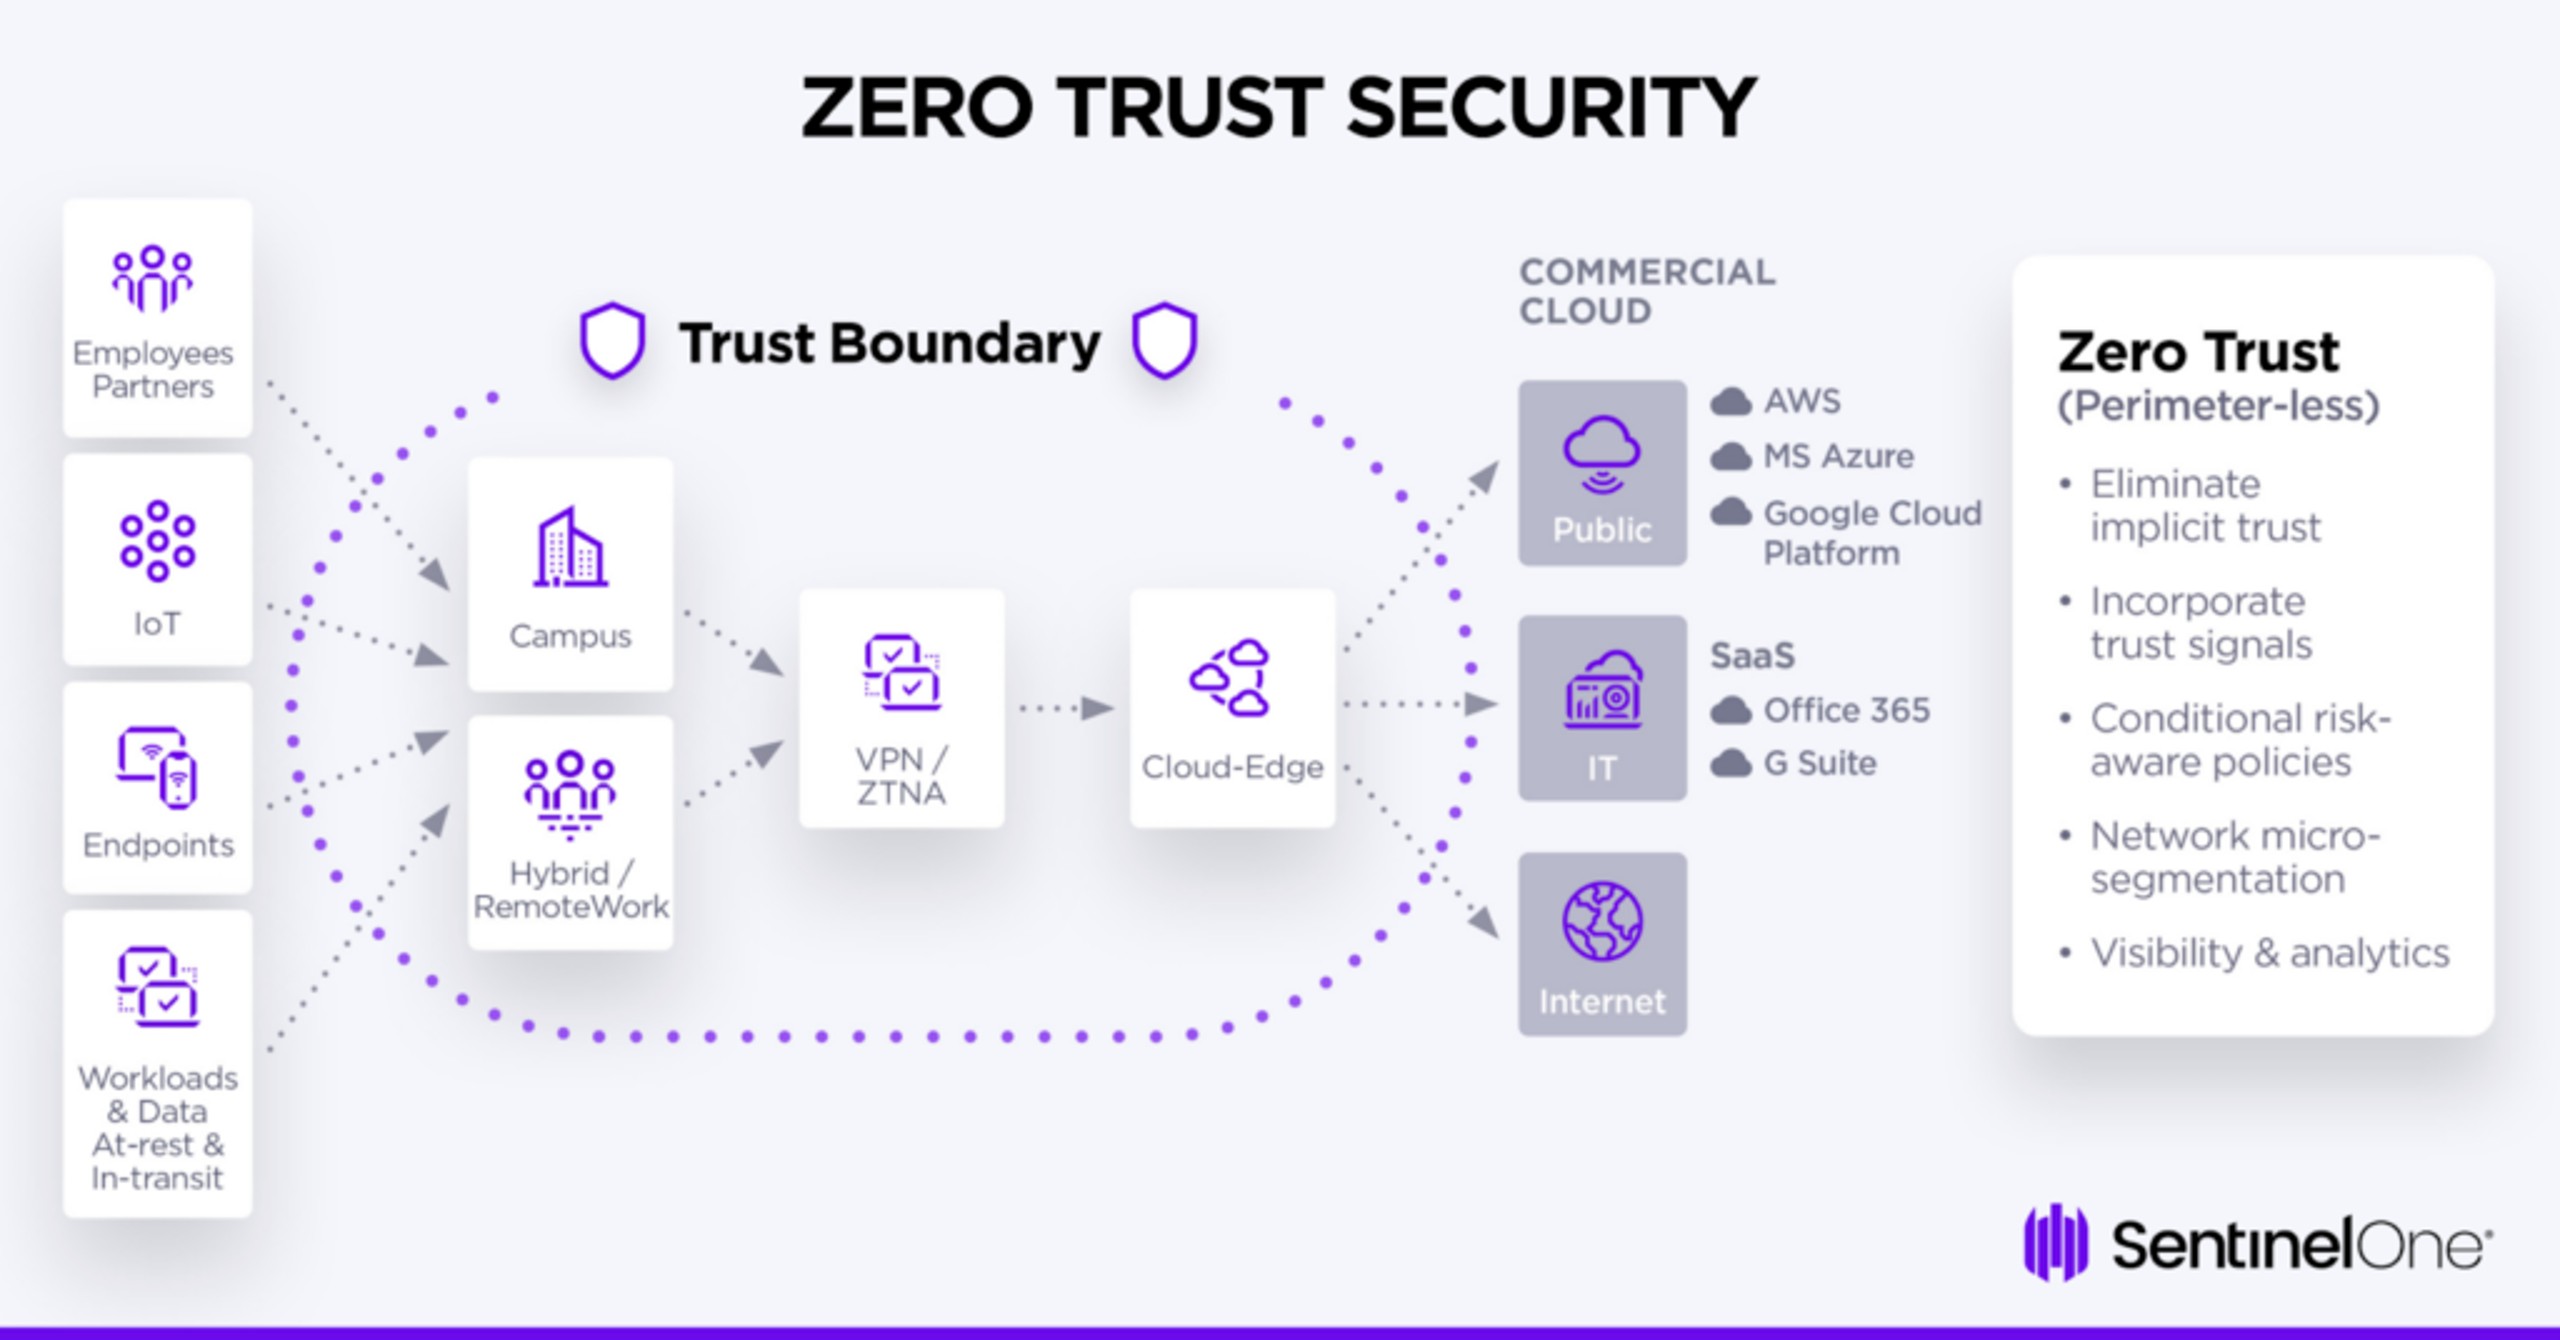
L’architecture Zero Trust est un framework qui assure une connectivité sécurisée à chacun. Elle transforme, en quelque sorte, Internet en nouveau réseau d’entreprise. Une plateforme Zero Trust utilise notamment des technologies de détection et de réponse sur les endpoints (EDR) et des solutions de gestion des identités.Singularity XDR offre une détection avancée des menaces qui s'intègre parfaitement aux stratégies Zero Trust.
Voici comment elle fonctionne, dans les grandes lignes :
- L'adoption d'une architecture Zero Trust confère à une entité un certain nombre d'avantages qui améliorent considérablement sa posture de sécurité. Comprendre ces avantages permet aux entreprises de se faire une idée des avantages qu'il y a à investir dans une architecture Zero Trust et à poursuivre sa mise en œuvre.
- Le Zero Trust peut connecter les entités directement aux destinations prévues, plutôt qu’à des réseaux entiers. Il empêche les déplacements latéraux et peut également vérifier la ressource ou le service informatique auquel chaque personne tente d’accéder.
- Les politiques s’appliquent en temps réel, à chaque session. L’architecture peut bloquer, isoler, autoriser ou leurrer. Après avoir accordé l’accès, elle surveille en continu les activités et identifie les risques. Elle tient aussi compte des changements de politique et adapte son action si nécessaire.
- Une fois les politiques appliquées, les utilisateurs peuvent se connecter directement aux applications. Les services SaaS et le Web utilisent des connexions entrantes. Les applications privées utilisent des connexions établies depuis l’intérieur. Toutes les connexions exigent une vérification et bénéficient du même niveau de sécurité.
Les défis liés à l'adoption d'une architecture zéro confiance
Avantages de l’architecture Zero Trust
L’adoption d’une architecture Zero Trust présente de nombreux avantages et renforce considérablement la posture de sécurité. Les comprendre aide les entreprises à mesurer l’intérêt de cet investissement et à poursuivre son déploiement.
- Meilleures pratiques en matière d'architecture zéro confiance
- Réduction de la surface d’attaque par l’architecture Zero Trust : Grâce à la microsegmentation, le Zero Trust applique le principe du moindre privilège. En cas d’attaque, cette stratégie limite considérablement l’impact potentiel des comptes ou systèmes compromis et complique la tâche des attaquants.
- Conformité réglementaire : Le respect des principes de l’architecture Zero Trust aide les organisations à répondre aux exigences réglementaires, notamment le RGPD, HIPAA et PCI DSS. La protection des données, le contrôle strict des accès et les audits complets soutiennent la conformité et réduisent le risque d’amendes coûteuses et d’atteintes à la réputation.
- Visibilité et contrôle accrus : La surveillance et l’analyse continues offrent des insights détaillés sur l’activité du réseau. Les organisations détectent ainsi les anomalies, interviennent rapidement et prennent des décisions de sécurité plus éclairées. Le contrôle accru des utilisateurs et des appareils constitue un autre avantage majeur du Zero Trust.
- Sécurisation de l’accès aux ressources de l’entreprise : L’architecture Zero Trust sécurise l’accès aux ressources de l’entreprise, quels que soient l’emplacement de l’utilisateur et son appareil, sur site comme dans le cloud. Elle répond ainsi aux besoins des environnements de travail modernes. Son rôle dans la sécurisation des environnements cloud face aux menaces actuelles est d’autant plus crucial que plus de 90 % des organisations qui migrent leurs charges de travail vers le cloud l’ont adoptée ou prévoient de le faire. Cette flexibilité soutient les activités de l’entreprise sans compromettre un impératif de sécurité essentiel aujourd’hui : protéger des équipes de plus en plus mobiles et dispersées.
- Économies à long terme : Malgré un coût de déploiement initial, l’architecture Zero Trust réduit les dépenses liées aux incidents de sécurité, aux violations de données et aux interruptions de service. Son adoption peut permettre aux entreprises d’économiser en moyenne 1 million de dollars sur le coût d’une violation de données. Elle limite aussi les pertes financières, les responsabilités juridiques et les atteintes à la réputation de la marque.
Différence entre l’architecture Zero Trust et le Zero Trust Network Access (ZTNA)
Bien que l’architecture Zero Trust et le Zero Trust Network Access reposent tous deux sur la philosophie Zero Trust, ils occupent des places différentes dans une stratégie de cybersécurité. Comprendre leurs différences aide les organisations à renforcer leur posture de sécurité. Le tableau ci-dessous les compare selon plusieurs critères :
Tableau comparatif
| Priorité | Politiques, principes et technologies couvrant tous les actifs | Accès aux applications sans exposition du réseau |
| Mise en œuvre | Concerne les couches d'identité, d'appareils, de réseau, d'applications et de données | Intervient principalement au niveau des couches d'accès réseau et applicatif |
| Contrôle d'accès | Vérification continue de tous les utilisateurs et appareils | Accès granulaire à des applications spécifiques |
| Cas d'usage | Renforcement de la posture de sécurité globale | Sécurisation du télétravail et des accès tiers |
Comme le montre le tableau ci-dessus, une architecture Zero Trust s’inscrit dans une stratégie de sécurité globale qui déploie ses composants de bout en bout dans l’organisation. Elle repose sur un large éventail de politiques et de technologies qui vérifient indépendamment chaque demande d’accès, en s’assurant que les utilisateurs et les appareils sont authentifiés et autorisés, et que leurs activités sont validées en continu. Cette approche couvre la gestion des identités, la sécurité des appareils, la segmentation du réseau, le contrôle des applications et la protection des données.
En revanche, le Zero Trust Network Access applique les principes du Zero Trust à un objectif précis : fournir un accès distant sécurisé aux applications. Le ZTNA peut effectivement incarner ces principes, mais il repose avant tout sur la technologie, et non sur une stratégie. Par conception, les solutions ZTNA donnent accès aux applications sans exposer l’ensemble du réseau. Elles sont donc particulièrement efficaces pour les entreprises dont les équipes travaillent à distance ou qui doivent fournir un accès sécurisé à des prestataires tiers.
Comprendre cette différence aide une entreprise à choisir les mesures adaptées pour renforcer sa cybersécurité. Autrement dit, l'architecture Zero Trust constitue le framework de base, tandis que le ZTNA en est une application plus concrète. Après avoir examiné ces différences, passons aux principes de l'architecture Zero Trust.
Zero Trust dans les environnements cloud, hybrides et multicloud
Voici comment le Zero Trust fonctionne et s'applique aux environnements cloud, hybrides et multicloud :
Étendre le Zero Trust aux workloads SaaS, IaaS et hybrides
Les applications SaaS et les plateformes Infrastructure-as-a-Service font désormais partie du quotidien de la plupart des entreprises. Votre équipe utilise des applications cloud pour la messagerie, la collaboration et le stockage. Vous exécutez aussi des machines virtuelles et des conteneurs dans le cloud. Avec le Zero Trust, vous vérifiez chaque connexion à ces services. Lorsqu'un collaborateur accède à une application SaaS, le système vérifie son identité et l'appareil utilisé. S'il se connecte depuis un lieu inhabituel, vous pouvez exiger des vérifications supplémentaires.SIEM, CASB et l'automatisation des workflows. Les intégrations sont disponibles avec une automatisation sans code, offrant une défense collaborative en profondeur, des opérations et des workflows rationalisés, ainsi que des capacités de réponse unifiées entre les systèmes.
Les workloads hybrides combinent des applications exécutées sur site et dans le cloud. Certaines données peuvent résider sur vos serveurs, d'autres dans le cloud. Le Zero Trust relie tous ces éléments. Il traite une requête adressée à votre base de données sur site comme une requête adressée à un service cloud. Vous bénéficiez ainsi d'une sécurité cohérente partout, et non dans un seul environnement.sécurité passive. SentinelOne protège votre entreprise de manière proactive à chaque étape du cycle de vie des menaces.
Gérer les identités sur plusieurs plateformes cloud
Lorsque vous utilisez plusieurs fournisseurs cloud, les identités sont réparties entre différents systèmes. Une même personne peut posséder un compte sur AWS, Azure et Google Cloud. Leur gestion peut devenir complexe. Le Zero Trust répond à ce défi en centralisant la vérification des identités. Lorsqu'une personne tente d'accéder à une ressource, le système vérifie son identité à un seul endroit, et non dans trois systèmes distincts.
Vous pouvez relier toutes ces identités cloud. Lorsque vous ajoutez un utilisateur ou retirez l'accès d'une personne qui a quitté l'entreprise, une seule opération suffit. La modification se répercute automatiquement sur tous vos systèmes cloud. Cela évite aussi les accès non autorisés. Si une personne change de poste, vous pouvez supprimer ses anciens accès et lui accorder ceux correspondant à son nouveau rôle en une seule étape.
Segmentation du réseau et politiques d'accès dans les environnements hybrides
Les environnements hybrides exigent des limites claires entre les éléments autorisés à communiquer. Avec le Zero Trust, vous définissez quelles applications peuvent communiquer avec quelles bases de données et quelles ressources chaque utilisateur peut consulter. Ces règles s'appliquent de la même façon, que l'application soit sur site ou dans le cloud.SentinelOne propose des solutions complètes qui permettront à votre organisation de mettre en œuvre de manière transparente une architecture Zero Trust. Grâce aux différentes offres de la plateforme SentinelOne Singularity™ qui facilitent la détection et la réponse aux menaces, votre entreprise peut se diriger vers un avenir sécurisé où les menaces sont atténuées dès qu'elles sont identifiées. Contactez-nous dès aujourd'hui pour découvrir comment nos experts en sécurité peuvent vous aider à renforcer votre posture de sécurité.
Vous pouvez diviser vos systèmes en petits segments. Chaque segment n'autorise que certains flux. Si une personne tente d'accéder à une ressource sans autorisation, le réseau bloque cet accès. Cette approche empêche les attaquants de se déplacer librement s'ils parviennent à pénétrer dans une partie de votre système. Les règles sont actualisées en temps réel : si une menace est détectée, vous pouvez immédiatement bloquer l'accès sans attendre une intervention manuelle.
Défis courants de l'adoption du Zero Trust dans le cloud
Adopter le Zero Trust dans un environnement cloud demande du travail. De nombreuses entreprises utilisent des applications anciennes, peu compatibles avec les politiques Zero Trust. Ces applications héritées peuvent s'attendre à communiquer avec d'autres applications sans vérification, contrairement aux principes du Zero Trust.
Autre défi : chaque fournisseur cloud gère les accès et la sécurité différemment. Azure propose d'autres outils qu'AWS, et Google Cloud fonctionne encore autrement. Faire fonctionner ces environnements ensemble demande du temps et de la préparation. Vous devez aussi former votre équipe au fonctionnement du Zero Trust. Les vérifications d'identité plus fréquentes peuvent susciter des frustrations, même si elles renforcent la sécurité de votre entreprise. Trouver le bon équilibre entre sécurité et facilité d'utilisation exige de la réflexion et des tests.
Zero Trust pour le télétravail, l'IoT et les appareils en périphérie
Voici comment le Zero Trust s'applique au télétravail, à l'IoT et aux appareils en périphérie :
Protéger les terminaux à distance
Zero Trust considère chaque demande d'accès à distance comme potentiellement non fiable, quel que soit l'historique d'authentification. Chaque connexion depuis des endpoints distants—qu'il s'agisse d'ordinateurs portables, d'appareils mobiles ou de réseaux domestiques—fait l'objet d'une vérification rigoureuse avant tout accès aux ressources de l'entreprise. Il évalue plusieurs signaux en temps réel, notamment l'état de sécurité de l'appareil, la vérification de l'identité de l'utilisateur, les anomalies de localisation et les comportements. Si l'appareil d'un collaborateur à distance présente des signes de compromission, Zero Trust peut immédiatement révoquer l'accès ou réduire les autorisations sans intervention manuelle.
Gérer la sécurité de l'IoT et des technologies opérationnelles
Les appareils IoT présentent des défis de sécurité particuliers, car leur puissance de traitement est souvent limitée, ils ne peuvent pas recevoir régulièrement des mises à jour de sécurité et leurs firmwares propriétaires sont souvent dépourvus de contrôles de sécurité standard. Le Zero Trust répond à ces contraintes en considérant chaque appareil IoT comme non fiable et en vérifiant chacune de ses interactions. Plutôt que de sécuriser l’appareil lui-même (ce qui est souvent impossible), cette architecture sécurise les ressources auxquelles il peut accéder et ses communications avec les autres systèmes.
Dans les environnements IoT industriels, le Zero Trust impose une segmentation stricte entre les réseaux de technologies opérationnelles et l'infrastructure informatique. Chaque capteur, contrôleur ou passerelle doit s'authentifier avant d'envoyer des données. Le système vérifie que seuls les flux légitimes et attendus circulent.
Points à considérer pour l'edge computing
Le Zero Trust sécurise les environnements en périphérie en vérifiant chaque requête de calcul, accès applicatif et transfert de données au niveau de la périphérie elle-même. Il garantit que les nœuds et les endpoints en périphérie s'authentifient mutuellement et auprès des systèmes centralisés de gestion des politiques. Il vérifie les communications entre services et empêche les déplacements latéraux non autorisés entre workloads conteneurisés. Les données échangées entre les appareils en périphérie et l'infrastructure cloud peuvent nécessiter une vérification cryptographique,
Authentification continue basée sur l'IA
Le Zero Trust utilise l'IA pour vérifier les utilisateurs en permanence, et pas seulement lors de leur connexion. Il peut analyser leurs comportements et leurs interactions avec les outils, applications et services IA. L'authentification continue basée sur l'IA peut aussi fonctionner en arrière-plan pour surveiller les sessions de télétravail. Si un compte reste actif alors que son utilisateur est absent, elle peut détecter et bloquer une activité malveillante en temps réel. Comme cette authentification fonctionne 24/7, elle peut repérer les problèmes avant qu'ils ne provoquent un incident de sécurité majeur.
Modèle de maturité Zero Trust et feuille de route pour son adoption
La plupart des agences internationales s'appuient sur la version 2.0 du modèle de maturité Zero Trust de la CISA comme feuille de route ou modèle à suivre. Il comprend 5 piliers, chacun proposant des exemples précis d'architecture Zero Trust et des conseils pour l'optimiser.
Les composantes essentielles du modèle de la CISA sont les suivantes :
- Gestion des identités et des accès
- Sécurité des appareils
- Sécurité du réseau
- Sécurité des données
- Visibilité et analyse
- Sécurité des applications
- Automatisation et orchestration
- Gouvernance
Comment mettre en œuvre cette feuille de route
Savoir mettre en œuvre des modèles d’architecture Zero Trust comme celui de la CISA est aussi important que de les comprendre. La mise en œuvre est stratégique, progressive et continue. Elle ne se fait pas d’un seul coup, mais par étapes maîtrisables.
Voici comment procéder :
- Appliquez le principe du moindre privilège et intégrez-le aux principaux fournisseurs d’identité (dPs).
- Ensuite, veillez à ce que seuls les appareils sécurisés et gérés puissent accéder à vos services. Vérifiez leur conformité et appliquez la microsegmentation pour limiter l’accès aux applications, et pas seulement aux réseaux. Vous réduirez ainsi les déplacements latéraux des menaces.
- Utilisez également des outils de surveillance et d’analyse en temps réel pour détecter les activités anormales et y répondre. Les outils de protection des données préviennent les pertes de données et assurent leur chiffrement, au repos comme en transit.
Pour réussir la mise en œuvre de votre architecture Zero Trust, vous devez également :
- Imposer l’authentification multifacteur et utiliser des contrôles d’accès basés sur les rôles pour vérifier les utilisateurs en continu et en temps réel
- Exiger la conformité aux règles de sécurité pour les utilisateurs, les appareils et les ressources avant d’accorder tout accès. Alignez ces règles sur des normes comme NIST SP 800-207 et intégrez des frameworks de gouvernance et d’évaluation.
- Adopter des pratiques de développement sécurisé pour protéger les applications contre les vulnérabilités
- Intégrer des workflows d’orchestration et d’automatisation de la sécurité (SOAR) pour répondre efficacement aux incidents et appliquer les politiques. Définissez des politiques claires et précises pour appliquer de manière cohérente tous les principes de l’architecture Zero Trust.
Liste de contrôle pour la mise en œuvre du Zero Trust
Voici les actions à mener pour mettre en œuvre votre architecture Zero Trust :
- Commencez par constituer une équipe dédiée au Zero Trust. Elle doit réunir des spécialistes de la sécurité des réseaux, des identités, des applications et des données. Obtenez également le soutien de la direction et l’adhésion des responsables.
- Déterminez quels éléments nécessitent une protection Zero Trust et classez-les. Il peut s’agir de services, d’actifs physiques, de données critiques, d’applications ou d’autres éléments de votre organisation.
- Faites l’inventaire de vos actifs et cartographiez les flux de transactions. Examinez tous vos workflows et services pour bien comprendre votre dispositif de sécurité actuel et planifier un déploiement progressif. Commencez par un environnement pilote à faible risque pour observer son lancement et son fonctionnement.
- La phase 2 de votre liste de contrôle consiste à déployer l’authentification multifacteur, à centraliser la gestion des identités et à appliquer le principe du moindre privilège. Vous devrez instaurer une gouvernance des identités et imposer la validation des appareils.
- Sur vos réseaux, chiffrez tout le trafic et ajoutez la microsegmentation. Sécurisez les API, gérez les autorisations et appliquez des contrôles de sécurité tout au long du pipeline CI/CD.
- La surveillance et la gestion continue constituent la phase 3 de votre liste de contrôle Zero Trust. Utilisez des outils de gestion des informations et des événements de sécurité ainsi que d’analyse pour surveiller en temps réel les comportements des utilisateurs et les activités du réseau. Intégrez également des contrôles des identités et des endpoints.
- Élaborez et testez des plans pour répondre rapidement aux incidents de sécurité. Partez toujours du principe qu’une compromission est possible et automatisez la collecte de données fiables provenant de différentes sources. Déclenchez des actions immédiates dès qu’une anomalie est détectée.
- Effectuez régulièrement des évaluations et des tests de sécurité, ainsi que des audits périodiques de vos droits d’accès. Réexaminez vos politiques de sécurité et analysez les vulnérabilités pour repérer et corriger les failles.
- Sensibilisez et formez vos collaborateurs en continu. Ils doivent connaître vos principes et politiques Zero Trust et appliquer les meilleures pratiques d’architecture Zero Trust.
- Après le déploiement, élargissez le périmètre de vos accès Zero Trust. Évaluez le fonctionnement de votre architecture de sécurité Zero Trust, repérez les améliorations possibles et optimisez continuellement le processus en fonction des retours et des nouvelles menaces.
Les défis de l’adoption d’une architecture Zero Trust
La mise en œuvre d’une architecture Zero Trust présente des défis. Les reconnaître et s’y attaquer est essentiel pour réussir la transition et maximiser le retour sur investissement.
- Complexité de la mise en œuvre: La mise en œuvre d’une architecture Zero Trust repose sur une refonte des systèmes et processus existants. L’intégration de nouvelles technologies et la redéfinition des workflows accroissent encore la complexité. Elles mobilisent des ressources limitées et exigent une planification et une gestion de projet rigoureuses, parfois dans le cadre d’un déploiement progressif.
- Résistance au changement: L’adoption d’une architecture Zero Trust peut susciter une résistance au changement, car elle modifie la façon dont les collaborateurs accèdent aux systèmes et aux données. Une communication efficace, des formations et le soutien de la direction sont indispensables pour la surmonter. Expliquer l’importance de la sécurité et les avantages du Zero Trust pour l’organisation favorisera l’adhésion des équipes.
- Intégration aux systèmes existants : L’intégration aux systèmes existants est difficile, car les systèmes anciens fonctionnent rarement sans adaptation avec les nouvelles technologies de sécurité qu’exige le Zero Trust. Leur mise à niveau ou leur remplacement peut demander tant de temps et d’argent que le projet devient difficile à envisager. C’est pourtant souvent nécessaire pour appliquer pleinement les principes d’une architecture Zero Trust. Chaque organisation doit évaluer ses systèmes existants et planifier les mises à niveau en conséquence.
- Contraintes de ressources et de budget: Une architecture Zero Trust exige de nouveaux investissements dans les outils, les technologies et les compétences. Ces besoins doivent être conciliés avec d’autres priorités budgétaires, qui peuvent limiter la portée ou la vitesse du déploiement. Pour obtenir les fonds nécessaires, les organisations doivent mobiliser des membres de la direction capables de soutenir ces initiatives stratégiques et de démontrer leur retour sur investissement aux décideurs.
- Complexité des politiques: Les politiques qui soutiennent le Zero Trust sont complexes à définir et à gérer dans le détail. Il est difficile de créer des politiques de sécurité complètes, de les appliquer systématiquement et de les adapter à des menaces en constante évolution. Les outils d’automatisation simplifient leur gestion et soutiennent l’application des meilleures pratiques d’architecture Zero Trust.
- Choix des fournisseurs et des technologies: Le choix des fournisseurs et des technologies est déterminant pour l’interopérabilité et le bon fonctionnement du dispositif. Face au nombre d’offres disponibles, les organisations peuvent avoir du mal à sélectionner les composants adaptés à leur architecture Zero Trust et à les intégrer. Une évaluation détaillée et rigoureuse est donc nécessaire.
Bonnes pratiques pour une stratégie Zero Trust réussie
Une organisation construit une architecture Zero Trust efficace en appliquant continuellement les bonnes pratiques de mise en œuvre et de gestion. Son framework de sécurité reste ainsi solide, efficace et aligné sur ses objectifs.
Voici les principales bonnes pratiques :
- Définir une feuille de route précise: Établissez une feuille de route détaillée précisant les objectifs de l’organisation, les échéances et les résultats attendus. Une approche progressive facilite le déploiement des composants de l’architecture Zero Trust tout en limitant les perturbations opérationnelles. Réévaluez régulièrement cette feuille de route pour l’ajuster si nécessaire.
- Recenser les actifs: Recensez les actifs du réseau, notamment les appareils, les applications, les référentiels de données et les comptes utilisateurs. Vous devez savoir ce qu’il faut protéger pour appliquer efficacement les principes d’une architecture Zero Trust. Des outils de découverte des actifs automatisent cette tâche et maintiennent l’inventaire à jour.
- Renforcer l’authentification: Cette bonne pratique d’architecture Zero Trust englobe l’authentification multifacteur, la vérification biométrique et l’authentification fondée sur les risques. Elle renforce la fiabilité de l’identification pour que seuls les utilisateurs autorisés accèdent aux ressources, même en cas de compromission des identifiants.
- Appliquez le principe du moindre privilège : Définissez une politique qui attribue à chaque utilisateur les autorisations minimales nécessaires à son rôle. Réexaminez et ajustez régulièrement ces autorisations lorsque les responsabilités évoluent. Utilisez des outils d'automatisation pour gérer les droits d'accès conformément aux principes Zero Trust.
- Segmentez le réseau de manière stratégique : Isolez les actifs et systèmes critiques du reste du réseau grâce à la microsegmentation. Définissez et appliquez une politique de sécurité claire pour chaque segment afin de réduire le risque de compromission à grande échelle. Appuyez cette segmentation sur une bonne compréhension des flux de données et des modes de communication.
- Automatisez et orchestrez les opérations : Automatisez les tâches répétitives liées à l'application des politiques de sécurité et à la réponse aux incidents pour réduire les erreurs humaines. Les outils d'orchestration coordonnent les actions des composants de l'architecture Zero Trust pour répondre aux menaces rapidement et de façon cohérente.
- Formez et sensibilisez les collaborateurs : Expliquez aux collaborateurs l'architecture Zero Trust, son rôle et leur contribution au maintien de la sécurité. Des formations régulières, des simulations et des informations actualisées sur les nouvelles menaces renforcent la culture de sécurité. La sensibilisation des collaborateurs est un facteur clé de réussite pour mettre en œuvre une architecture Zero Trust.
L'adoption de bonnes pratiques, comme la surveillance continue et la segmentation, est essentielle. Singularity Endpoint Protection soutient ces pratiques grâce à une protection autonome des endpoints.
Mesurer la réussite : indicateurs, KPI et amélioration continue
Voici comment mesurer l'efficacité de votre stratégie de sécurité Zero Trust :
- Les indicateurs de posture de sécurité mesurent l'efficacité de votre approche Zero Trust. Suivez le taux d'adoption de la MFA pour vérifier que l'authentification est correctement appliquée. La conformité aux politiques montre dans quelle mesure les équipes respectent les règles d'accès. Les violations des règles d'accès révèlent les failles à corriger. Ensemble, ces indicateurs donnent une vision claire de votre niveau de sécurité.
- Les indicateurs opérationnels évaluent la rapidité avec laquelle votre équipe détecte les menaces et y répond. Le délai moyen de détection mesure le temps nécessaire pour repérer une activité suspecte. Le délai moyen de réponse mesure le temps écoulé entre la détection et la résolution. Ces indicateurs guident l'optimisation de la réponse aux incidents et la réduction des périodes d'exposition.
- Les retours continus et le suivi de la maturité font évoluer votre stratégie de sécurité Zero Trust au fil du temps. Évaluez vos progrès à l'aide de modèles de maturité comportant les stades traditionnel, initial, avancé et optimal. Des audits et tests réguliers vérifient les contrôles et révèlent les faiblesses avant qu'elles ne soient exploitées.
- Les indicateurs d'expérience utilisateur vous aident à concilier sécurité et efficacité. Surveillez le délai de connexion pour vérifier que vos mesures ne perturbent pas les workflows. Les retours des utilisateurs et les tickets du support fournissent des insights pour améliorer les politiques sans compromettre la protection.
Cas d'usage de l'architecture Zero Trust dans différents secteurs
L'architecture Zero Trust est utilisée dans de nombreux secteurs, chacun confronté à des défis spécifiques en matière de sécurité de l'information. Découvrez comment les entreprises de ces secteurs l'appliquent à travers quelques exemples :
- Santé : L'architecture Zero Trust sécurise les données sensibles des patients, protège les dossiers médicaux électroniques et assure la conformité à la réglementation HIPAA tout en empêchant les accès non autorisés aux données critiques. La vérification continue et la microsegmentation contribuent à préserver la confidentialité de ces informations et à en réserver l'accès aux personnes autorisées.
- Services financiers : Les banques et les organismes financiers utilisent l'architecture Zero Trust pour sécuriser les transactions, les données clients et leurs systèmes propriétaires. Face à l'essor de la banque en ligne et des services fintech, l'authentification forte et les analyses avancées contribuent à prévenir la fraude, à détecter les activités suspectes et à respecter les exigences réglementaires telles que PCI DSS.
- Industrie : Les principes Zero Trust protègent la propriété intellectuelle des fabricants, leurs systèmes de contrôle et l'intégrité de leur chaîne d'approvisionnement. La sécurité des appareils de l'Internet industriel des objets (IIoT) et des systèmes de production est essentielle. La microsegmentation et des contrôles d'accès stricts réduisent les interruptions des lignes de production et les risques d'espionnage industriel.
- Éducation : Les établissements d’enseignement, comme les écoles et les universités, risquent constamment d’être victimes de cyberattaques. Leurs réseaux sont en effet accessibles aux étudiants, aux enseignants et aux autres membres du personnel depuis divers appareils. Avec le modèle Zero Trust, les dossiers scolaires et universitaires, les données de recherche et les systèmes administratifs restent protégés. En outre, les bonnes pratiques de l’architecture Zero Trust prévoient que seuls les utilisateurs légitimes obtiennent l’autorisation d’accéder aux ressources sensibles, même dans des environnements dynamiques et ouverts.
- Organismes publics : Les organismes publics cherchent à adopter l'architecture Zero Trust pour protéger les informations relatives à la sécurité nationale, les données des citoyens et les infrastructures critiques. En partant du principe qu'une compromission est possible et en vérifiant les accès en continu, ils renforcent leur résilience face aux cybermenaces sophistiquées et aux attaques soutenues par des États. Le respect de référentiels tels que les directives du NIST sur l'architecture Zero Trust est souvent requis.
L'avenir du Zero Trust : IA, automatisation et confiance continue
Le Zero Trust devrait devenir la norme à partir de 2025. Les organisations constatent que les modèles traditionnels fondés sur le périmètre ne répondent plus aux défis posés par l'adoption du cloud, le travail hybride et les nouvelles menaces internes.
- Le SASE connaîtra une transformation majeure à mesure que les organisations regrouperont leurs fournisseurs de sécurité et de réseau. Elles choisiront des plateformes unifiées et cloud-native pour obtenir une vue unique de leur posture de sécurité.
- L'IA et l'automatisation transformeront profondément la détection des cybermenaces et la réponse. Les organisations utiliseront la détection des menaces par l'IA pour contrer la multiplication des campagnes de malware et de phishing. Elles se protégeront mieux contre les anomalies, détecteront les attaques zero-day et disposeront du contexte nécessaire pour automatiser efficacement la réponse aux incidents.
- La sécurité fondée sur l'identité redéfinira également les contrôles d'accès Zero Trust. Les organisations géreront les identités, appliqueront la MFA et attribueront les accès. Elles se protégeront contre le vol et l'utilisation abusive d'identifiants. Les intégrations avec des fournisseurs tiers devraient aussi se renforcer, tandis que les surfaces d'attaque diminueront.
- Les plateformes CNAPP cloud-native sans agent proposeront des analyses pilotées par l'IA et s'intégreront aux infrastructures d'identité. Elles s'appuieront davantage sur l'évaluation des risques comportementaux et sur plusieurs moteurs de détection pour repérer les écarts de configuration et renforcer la conformité aux principes Zero Trust.
- Les entreprises intégreront également des solutions de gestion de la posture de sécurité cloud (CSPM) et utiliseront des solutions performantes de détection et de réponse sur les endpoints (EDR) pour renforcer leur sécurité Zero Trust.
Comment SentinelOne peut vous accompagner ?
SentinelOne for Zero Trust étend la visibilité, les capacités d'analyse et de réponse aux endpoints, aux identités, au cloud et au réseau. Cette approche accélère l'adoption d'un modèle de sécurité Zero Trust.
SentinelOne réduit les surfaces d'attaque exposées et renforce la sécurité au-delà des défenses périmétriques. Chaque utilisateur, endpoint, application, workload et flux de données est considéré comme non fiable. La plateforme part du principe qu'un adversaire est déjà présent dans l'environnement : elle applique une approche « présumer la compromission ».
Vérifiez explicitement chaque demande et contrôlez les accès de manière cohérente en vous appuyant sur plusieurs signaux de confiance et sur le contexte. L'approche Zero Trust de SentinelOne donne aux équipes de sécurité les moyens de surveiller et de gérer en continu l'hygiène de sécurité, les risques et le renforcement de l'ensemble de leur environnement.
SentinelOne Singularity™ XDR offre une visibilité, des analyses et des capacités de réponse autonome qui accompagnent les organisations vers un modèle de sécurité Zero Trust. Pour soutenir cette transition, SentinelOne s'est associé à des fournisseurs majeurs de solutions d'identité et de réseau, dont Zscaler, Microsoft, CloudFlare et Guardicore, afin de proposer des capacités Zero Trust éprouvées.
La plateforme CNAPP sans agent de SentinelOne solution propose une gestion de la posture de sécurité de l’IA (AI-SPM) qui configure des contrôles sur les modèles IA et détecte les nouveaux pipelines et services IA. Prompt Security de SentinelOne aide les organisations à appliquer les principes de sécurité Zero Trust aux outils et services IA. Il combat l’utilisation du Shadow AI, prévient les attaques par déni de service et celles visant les portefeuilles, limite les actions non autorisées des agents IA et empêche les LLM de générer des réponses préjudiciables pour les utilisateurs. Prompt Security protège contre les attaques par injection de prompt et les prompts malveillants, et prévient les détournements et les biais des modèles IA. Il applique les garde-fous les plus stricts et garantit une utilisation sûre et éthique des outils et services IA.
Découvrez également la solution AI-SIEM de SentinelOne, Singularity™ Endpoint, Singularity™ Cloud Security Posture Management, Singularity™ Cloud-Native Security, et Singularity™ Identity pour adopter une architecture de sécurité Zero Trust dans votre organisation.

Réduire les risques liés à l'identité dans l'ensemble de votre organisation
Détecter et répondre aux attaques en temps réel grâce à des solutions globales pour Active Directory et Entra ID.
Conclusion
Une architecture Zero Trust associe une sécurité avancée, des contrôles d'accès stricts et une formation continue pour contrer les menaces les plus récentes. Pour les entreprises, cela signifie adopter une posture de sécurité cloud et de cybersécurité proactive et plus résiliente. Si vous êtes prêt à adopter le Zero Trust, contactez dès aujourd'hui l'équipe SentinelOne. Nous sommes là pour vous aider ! :)
FAQ
Le Zero Trust est un modèle de sécurité fondé sur un principe : ne faire confiance par défaut à aucun utilisateur ni appareil, qu'il se trouve à l'intérieur ou à l'extérieur du périmètre réseau. Chaque demande d'accès doit faire l'objet d'une vérification continue de son authenticité. Seuls les utilisateurs authentifiés et autorisés peuvent ainsi accéder aux ressources. Cette approche respecte les principes de l'architecture Zero Trust et renforce la sécurité en réduisant au minimum les présomptions de confiance.
Les principales étapes de la mise en œuvre de la sécurité Zero Trust sont les suivantes :
- Inventaire des actifs: Recenser tous les actifs, notamment les appareils, les utilisateurs, les applications et les données.
- Authentification forte: Activer l'authentification multifacteur et des processus rigoureux de vérification des identités.
- Principe du moindre privilège: Définir et appliquer des politiques et procédures d'accès qui n'accordent à chaque utilisateur que les privilèges ou accès nécessaires.
- Microsegmentation: Segmenter le réseau pour isoler les ressources et limiter les déplacements latéraux.
- Surveillance continue: Surveiller l'activité du réseau à l'aide de différents outils et détecter les anomalies dès leur apparition.
- Application des politiques: Automatiser l'application des politiques de sécurité à tous les composants de l'architecture Zero Trust.
L’intégration d’une architecture Zero Trust aux systèmes existants présente plusieurs difficultés. Par exemple, l’infrastructure existante n’est pas compatible avec les nouvelles technologies de sécurité nécessaires à cette approche, ce qui complique l’intégration. De plus, déployer le Zero Trust dans le framework existant coûte cher aux PME et prend beaucoup de temps. Les organisations font aussi face à des ressources limitées, car la mise en œuvre de nouvelles technologies pèse sur leurs moyens financiers et humains. Enfin, la résistance au changement pose souvent problème : les personnes conservent leurs habitudes de travail et peinent à obtenir les ressources nécessaires.
Les six piliers de l'architecture Zero Trust, souvent appelés composants de l'architecture Zero Trust, sont les suivants :
- Vérification continue : Authentifier et autoriser en permanence les utilisateurs et les appareils.
- Accès selon le principe du moindre privilège : Limiter les droits de chaque utilisateur au strict nécessaire.
- Présomption de compromission : Partir du principe qu'une compromission peut survenir partout lors de la mise en place des contrôles.
- Microsegmentation: Utiliser des sous-réseaux séparés et sécurisés les uns par rapport aux autres.
- Authentification forte : Appliquer des techniques d'authentification multifacteur et avancées.
- Visibilité et analyse: Surveiller le trafic réseau pour détecter les menaces et agir.
Non, ce n'est pas la même chose. Le Zero Trust est une approche de sécurité plus large : vous ne faites confiance à personne par défaut, que cette personne se trouve à l'intérieur ou à l'extérieur de votre réseau. Vous vérifiez tout et tout le monde en permanence. Le Zero Trust Network Access est une composante de cette stratégie. Il vise à contrôler l'accès aux ressources de votre réseau. Vous pouvez adopter le Zero Trust Network Access sans déployer le modèle Zero Trust dans toute votre organisation, mais c'est un bon point de départ si vous débutez.
Oui, les petites organisations peuvent adopter le Zero Trust, mais vous devez l'aborder autrement que les grandes entreprises. Vous n'avez pas besoin de tout déployer d'un coup. Commencez par activer l'authentification multifacteur et surveiller le trafic de votre réseau. Mettez aussi en place des contrôles d'accès pour que les collaborateurs n'accèdent qu'aux ressources nécessaires à leur travail. Si vos ressources sont limitées, utilisez des outils et des solutions de sécurité cloud plutôt que de créer votre propre infrastructure. L'essentiel est de commencer, puis de progresser par étapes, sans attendre un budget plus important.
En savoir plus sur Sécurité des identités



Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
