
Découvrez 6 fournisseurs XDR pour 2026
Le choix d’un fournisseur XDR peut renforcer ou fragiliser les défenses de votre organisation. Découvrez ces fournisseurs XDR en 2026 et évaluez leur réponse à vos besoins de sécurité.

De nombreuses organisations peinent encore à obtenir une vue d’ensemble de leurs problèmes de sécurité. Les fournisseurs XDR vont au-delà des fournisseurs EDR et ne se limitent pas à des solutions autonomes. Alors que l’EDR peut couvrir les postes de travail et les serveurs individuels, le XDR peut englober tous les autres équipements réseau.
Avec l’EDR, la chasse aux menaces peut se limiter aux données collectées sur les endpoints. Le XDR va plus loin en intégrant la télémétrie d’autres technologies, comme Active Directory ou les pare-feu de nouvelle génération. Lorsqu’une plateforme EDR reçoit des données externes, le fournisseur XDR peut les prendre en compte. Les analystes, les spécialistes DFIR et d’autres professionnels consultent les données EDR et recueillent des données externes lorsqu’ils utilisent les services XDR.
L’EDR moderne fait partie des offres des fournisseurs XDR et s’accompagne de différentes licences. Si vous manquez d’autres outils de sécurité ou de personnel, ou si vous avez besoin de services allant au-delà de la protection des endpoints proposés en option, vous avez besoin du XDR.
Les fournisseurs XDR combinent donc des services EDR et MDR, ainsi que des fonctionnalités supplémentaires. Vous bénéficiez aussi de capacités d’investigation, de corrélation, de remédiation et d’analyse. Si vous envisagez de confier la protection de votre organisation à un fournisseur XDR, découvrez ces fournisseurs en 2026.
Que sont les fournisseurs XDR ?
Les fournisseurs XDR proposent aux entreprises des solutions de sécurité spécialisées pour protéger les endpoints, les identités et d’autres éléments de leur infrastructure. Ils intègrent plusieurs sources de renseignement sur les menaces et de données télémétriques, analysent la sécurité, établissent le contexte et corrèlent les alertes. Ils peuvent proposer leurs solutions de sécurité sous forme de services SaaS ou sur site. Les organisations dotées de petites équipes les déploient généralement.
Les fournisseurs XDR proposent principalement des services de réponse aux incidents, des services de sécurité des endpoints, des réseaux et des e-mails, ainsi que des solutions de sécurité cloud. Leurs produits et services sont conçus pour combattre diverses cybermenaces, notamment les ransomwares, le phishing, les malwares et les attaquants actifs.
Les fournisseurs XDR peuvent proposer aux organisations du monde entier des solutions de sécurité entièrement gérées et prêtes à l’emploi, ou héberger et gérer des services de sécurité. Ils peuvent également héberger leurs services et les proposer selon un modèle de gestion dans le cloud.
Pourquoi faire appel à des fournisseurs XDR
Les organisations ont besoin de fournisseurs XDR pour protéger l’ensemble de leur environnement en collectant et en analysant des données issues de plusieurs couches de sécurité. Elles détectent ainsi rapidement les menaces et répondent aux incidents au-delà des seuls endpoints ou réseaux.
Ils proposent une approche unifiée pour lutter contre les cyberattaques et une visibilité centralisée en regroupant les données de sécurité provenant des e-mails, du cloud, des réseaux, des endpoints et des applications. Les organisations disposent ainsi d’une vue unifiée pour surveiller leurs infrastructures informatiques et leurs environnements cloud, et y repérer les menaces potentielles.
Les fournisseurs XDR proposent également des capacités avancées de détection des menaces. Ils peuvent contrer des schémas d’attaque complexes et des anomalies que les outils de sécurité autonomes risquent de manquer. Ils peuvent isoler les systèmes infectés, bloquer les activités malveillantes et alerter les équipes de sécurité. Le délai nécessaire pour répondre aux attaques et les contenir diminue ainsi.
Les organisations peuvent aussi gagner en efficacité opérationnelle en simplifiant les workflows de réponse automatisée et l’analyse des données. Elles peuvent s’adapter aux menaces et actualiser en continu leurs modèles de machine learning et leur renseignement sur les menaces.
6 fournisseurs XDR en 2026
Les fournisseurs XDR peuvent simplifier vos opérations de sécurité et protéger vos utilisateurs, vos endpoints, vos réseaux et d’autres composants. Découvrez ci-dessous 6 fournisseurs XDR en 2026 :
SentinelOne Singularity™ XDR
Les capacités XDR de SentinelOne réunissent les données de sécurité essentielles des endpoints, des réseaux et des environnements cloud sur une seule plateforme. Elle analyse ces environnements pour détecter et neutraliser les menaces furtives que les antivirus traditionnels pourraient manquer. Grâce à la détection comportementale et au machine learning, SentinelOne bloque les attaquants et empêche leurs déplacements latéraux.
Lorsqu’un incident survient, Singularity Platform peut contenir la menace en arrêtant les processus malveillants ou en isolant les hôtes compromis. Elle automatise également les workflows pour accélérer la réponse aux menaces et renforce la connaissance de la situation grâce à des insights de sécurité exploitables.
SentinelOne réduit considérablement la charge opérationnelle des organisations. Les équipes de sécurité peuvent ainsi se concentrer sur les initiatives stratégiques. Réservez une démo gratuite en direct.
Aperçu de la plateforme
Les capacités XDR de SentinelOne ingèrent en continu la télémétrie de sources variées, notamment les ordinateurs portables, les serveurs, les appareils mobiles et les applications cloud. Des analyses avancées relient ces données et retracent chaque étape de la progression d’une menace. Les alertes qui semblent isolées dans les systèmes traditionnels forment une chronologie unifiée de l’incident dans Singularity. Son moteur adaptatif affine ses modèles de détection à chaque menace neutralisée et améliore la reconnaissance des menaces futures.
Économe en ressources, la plateforme maintient des performances élevées en matière de sécurité des endpoints sans consommation excessive. Sa console unifiée simplifie la gestion. Les analystes peuvent se concentrer sur la chasse avancée aux menaces et la planification stratégique de la sécurité plutôt que de jongler entre plusieurs interfaces.
Fonctionnalités :
- Agrégation de la télémétrie : Collecte les journaux, les alertes et les données sur le comportement des utilisateurs provenant des endpoints, des réseaux et des services cloud pour fournir un renseignement complet sur les menaces.
- Remédiation automatisée : Prend en charge la restauration en temps réel pour annuler rapidement les modifications non autorisées causées par des ransomwares ou des scripts malveillants et limiter les dommages.
- Reconstitution du déroulement des attaques : Transforme des alertes disparates en récits cohérents qui retracent chaque étape d’une attaque et simplifient l’analyse après incident.
- Protection des identifiants : Utilise des méthodes de leurre pour prévenir l’usage abusif des identifiants et réduire les possibilités d’exploitation des identités par les attaquants.
- Découverte des endpoints : Surveille en continu les nouveaux appareils sur votre réseau pour identifier et sécuriser les endpoints non gérés et ceux du Shadow IT.
- Intégrations : Ses API se connectent aux outils SIEM, SOAR et autres outils de sécurité existants, sans perturber les opérations.
- Gestion unifiée des politiques : Applique les politiques de sécurité et coordonne la réponse aux incidents depuis une console unique, simplifiant les tâches administratives.
- Renseignements actualisés sur les menaces : Les modèles de détection de SentinelOne sont continuellement mis à jour selon les dernières tactiques des attaquants, pour maintenir vos défenses à jour.
Les principaux problèmes résolus par SentinelOne
- Accélère la réponse aux incidents : Accélère le confinement et la remédiation, réduit les délais de résolution et limite la fenêtre d’attaque.
- Détecte les menaces zero-day : Cette méthode s’appuie sur une analyse pilotée par l’IA pour détecter les nouvelles menaces en surveillant les comportements inattendus, sans dépendre de signatures connues.
- Gère le Shadow IT : Découvre et répertorie automatiquement les appareils non autorisés ou non gérés, pour une meilleure visibilité et une couverture de sécurité étendue.
- Prévient l’usage abusif des identifiants : Surveille les tentatives de connexion anormales et empêche les attaquants de se déplacer latéralement via des comptes à privilèges.
- Stoppe la propagation des ransomwares : Isole les endpoints infectés et restaure rapidement les fichiers à leur état d’avant l’attaque, empêchant la propagation du ransomware.
- Assure la conformité : Conserve des journaux détaillés et des pistes d’audit pour répondre aux exigences réglementaires telles que HIPAA, GDPR et PCI DSS.
- Corrige les erreurs de configuration du cloud : Identifie et corrige les paramètres de sécurité insuffisants dans les machines virtuelles, les conteneurs et les environnements multicloud.
- Réduit la surcharge d’alertes : Écarte les faux positifs grâce à une logique comportementale, afin que les analystes se concentrent sur les menaces importantes.
Témoignage
“Le déploiement de SentinelOne a simplifié nos opérations de sécurité, sur site comme dans le cloud. La plateforme a rapidement détecté une séquence de processus inhabituelle suggérant une attaque de la chaîne d’approvisionnement. Le confinement automatisé a isolé l’hôte concerné et la fonction de restauration a rétabli nos fichiers en quelques secondes. La console centralisée a présenté une chronologie claire de l’attaque, sans laisser place aux suppositions.
De plus, Network Discovery a identifié des appareils IoT non autorisés que nous n’avions pas repérés auparavant, évitant de nouveaux angles morts. Singularity™ est devenu indispensable à notre réponse aux incidents et renforce considérablement l’efficacité et la confiance de notre équipe de sécurité.”
Évaluez SentinelOne comme fournisseur XDR en consultant ses notes et avis sur Gartner Peer Insights et PeerSpot.

Singularity™ XDR
Découvrez et atténuez les menaces à la vitesse de la machine grâce à une plateforme XDR unifiée pour l'ensemble de l'entreprise.
Cortex de Palo Alto Networks
Cortex assure la sécurité XDR grâce à un agent qui stoppe activement les menaces. Son analyse comportementale surveille les activités du réseau et en apprend les habitudes. Le système repère les activités inhabituelles et détecte les attaquants qui tentent d’imiter des utilisateurs légitimes. Cortex retrace aussi l’origine des alertes et stoppe les attaques dans différents environnements.
Fonctionnalités :
- Pare-feu des hôtes et chiffrement des disques: Protège les endpoints avec des pare-feu intégrés et chiffre les données pour empêcher les accès non autorisés.
- Contrôle des périphériques USB et NGAV: Gère l’utilisation des périphériques USB et utilise un antivirus de nouvelle génération pour bloquer les malwares sophistiqués.
- Évaluation des incidents et alertes intelligentes: Réduit le temps d’investigation en classant les alertes selon la gravité des menaces.
- Analyses forensiques et investigations approfondies: Réalise des analyses approfondies pour les examens internes et la conformité réglementaire.
- Confinement des menaces en temps réel: Isole les appareils compromis et stoppe immédiatement les scripts malveillants.
En consultant ses avis sur Gartner Peer Insights et PeerSpot évaluations et avis, découvrez les atouts de Cortex XDR en tant que fournisseur XDR.
TrendMicro Trend Vision One – Endpoint Security
TrendMicro Trend Vision One protège les environnements multicloud et hybrides en réunissant plusieurs fonctions de sécurité. La plateforme simplifie les workflows de sécurité et améliore les investigations sur les menaces. Elle utilise l'IA pour détecter les menaces et y répondre, tout en protégeant les endpoints. En tant que fournisseur XDR, elle produit des renseignements sur les menaces et réduit les vecteurs d'attaque potentiels.
Fonctionnalités :
- Protection des workloads cloud: Protège les workloads cloud, les applications cloud natives et les solutions de stockage.
- Sécurité OT et IoT: Protège les technologies opérationnelles et les appareils IoT à la périphérie du réseau.
- Gestion complète des menaces: Gère la sécurité des endpoints, des e-mails et du réseau pour réduire les risques de cybersécurité.
- Intégration des workflows: Relie les processus de sécurité pour améliorer l'efficacité des équipes et l'analyse des données.
- Prise en charge par des services managés: Offre un soutien pour pallier le manque de personnel et de compétences au sein des équipes de sécurité.
Découvrez l'efficacité de TrendMicro en tant que fournisseur XDR en consultant ses Gartner Peer Insights et TrustRadius avis et évaluations.
CrowdStrike Endpoint Security
CrowdStrike Endpoint Security assure une protection XDR en surveillant l'activité des endpoints. La plateforme réunit la protection des endpoints, les renseignements sur les menaces et la réponse aux incidents. Elle repère les comportements inhabituels et les mouvements latéraux potentiels dans les réseaux. Elle détecte et contient les menaces avant qu'elles ne prennent de l'ampleur. Elle simplifie la gestion de la sécurité pour les équipes chargées de plusieurs endpoints.
Fonctionnalités :
- Analyse comportementale: Utilise le machine learning pour détecter et suivre les comportements anormaux révélateurs de menaces.
- Confinement automatisé: Isole automatiquement les endpoints compromis pour empêcher la propagation des menaces.
- Gestion centralisée des alertes: Regroupe les alertes de sécurité pour simplifier les investigations et réduire le nombre d'incidents non détectés.
- Intégration des renseignements sur les menaces: Se connecte à des flux externes de renseignements sur les menaces pour mieux identifier les tactiques adverses.
- Console unifiée: Offre une interface unique pour surveiller l'état des endpoints et appliquer des politiques de sécurité cohérentes.
Découvrez la position de CrowdStrike sur le marché de la sécurité XDR en consultant ses derniers Gartner Peer Insights et G2 avis et évaluations.
Symantec Endpoint Protection
Symantec Endpoint Security assure une protection XDR des endpoints, des workloads cloud et des réseaux. Il facilite le travail des analystes SOC en regroupant les alertes dans une interface unique et facile à gérer. Grâce à l'IA et au machine learning, il détecte les menaces avancées et y répond. Le fournisseur automatise les tâches de sécurité essentielles. Il réduit ainsi la charge opérationnelle des équipes de sécurité et leur donne de la visibilité sur les environnements.
Fonctionnalités :
- Réponse automatisée aux menaces: Isole les endpoints infectés et lance automatiquement des analyses de malware pour empêcher la propagation des menaces.
- Corrélation complète des événements: Relie les événements de sécurité provenant de différents appareils pour retracer l'origine et la propagation des menaces.
- Réduction du bruit: Donne la priorité aux alertes à haut risque et regroupe les notifications pour réduire le volume d'alertes inutiles.
- Capacités d'intégration: Fonctionne avec des outils de sécurité tiers pour appliquer les politiques et assurer la conformité.
Évaluez Symantec Endpoint Protection en tant que fournisseur XDR en consultant ses Gartner Peer Insights attribuées.
McAfee Endpoint Security
McAfee Endpoint Security surveille les endpoints pour détecter et bloquer les activités malveillantes. Il protège les workloads cloud, les applications et les réseaux grâce à une prévention intégrée des menaces. La plateforme associe les données des endpoints aux insights sur les menaces en temps réel pour réduire les risques de sécurité. Elle détecte les comportements inhabituels et applique les politiques de sécurité sans perturber les utilisateurs.
Fonctionnalités :
- Réponse automatisée aux menaces: Cette méthode s'appuie sur les renseignements sur les menaces et une gestion centralisée pour automatiser des tâches comme l'isolement des endpoints et la recherche de malwares cachés.
- Corrélation des événements: Contextualise les événements sur plusieurs appareils afin que les analystes puissent suivre les déplacements latéraux des menaces.
- Priorisation des alertes: Réduit la fatigue liée aux alertes en traitant les menaces critiques et regroupe les notifications pour en simplifier la gestion.
- Visibilité complète: Offre des insights sur les environnements sur site et cloud pour renforcer la surveillance globale de la sécurité.
- Intégration d'outils tiers: S'intègre à des outils externes pour appliquer les politiques et vérifier la conformité, assurant ainsi des pratiques de sécurité cohérentes.
Découvrez comment McAfee peut renforcer votre sécurité XDR en consultant ses notes sur Gartner et PeerSpot ainsi que les avis publiés.
Comment choisir le fournisseur XDR idéal pour votre organisation ?
Pour choisir un fournisseur XDR, commencez par identifier les principales failles de sécurité de votre organisation. Déterminez si vos besoins prioritaires concernent les endpoints sur site, les workloads cloud ou les réseaux distribués. En connaissant vos angles morts, vous pourrez choisir un fournisseur capable d'ingérer et de corréler efficacement les données les plus critiques. Choisissez ensuite le modèle de déploiement adapté à votre infrastructure—sur site, dans le cloud ou hybride.
Évaluez les capacités de détection du fournisseur. Recherchez des solutions qui associent machine learning, analyse comportementale et renseignements intégrés sur les menaces pour identifier les menaces connues et émergentes. Écartez les fournisseurs qui génèrent trop de faux positifs et ralentissent vos investigations. L'évolutivité est également essentielle : vérifiez que le fournisseur XDR peut gérer davantage de sources de données et d'endpoints à mesure que votre organisation se développe.
La conformité est un autre facteur essentiel, en particulier dans les secteurs soumis à des exigences réglementaires strictes. Choisissez un fournisseur qui propose une journalisation automatisée, des rapports et des pistes d'audit pour faciliter le respect des obligations légales et des normes du secteur. Enfin, tenez compte du coût total de possession. Celui-ci comprend les frais de licence initiaux, le coût des modules supplémentaires, les dépenses de formation et le support continu. Privilégiez les fournisseurs proposant des tableaux de bord intuitifs et des API ouvertes pour simplifier l'intégration et la gestion quotidienne.
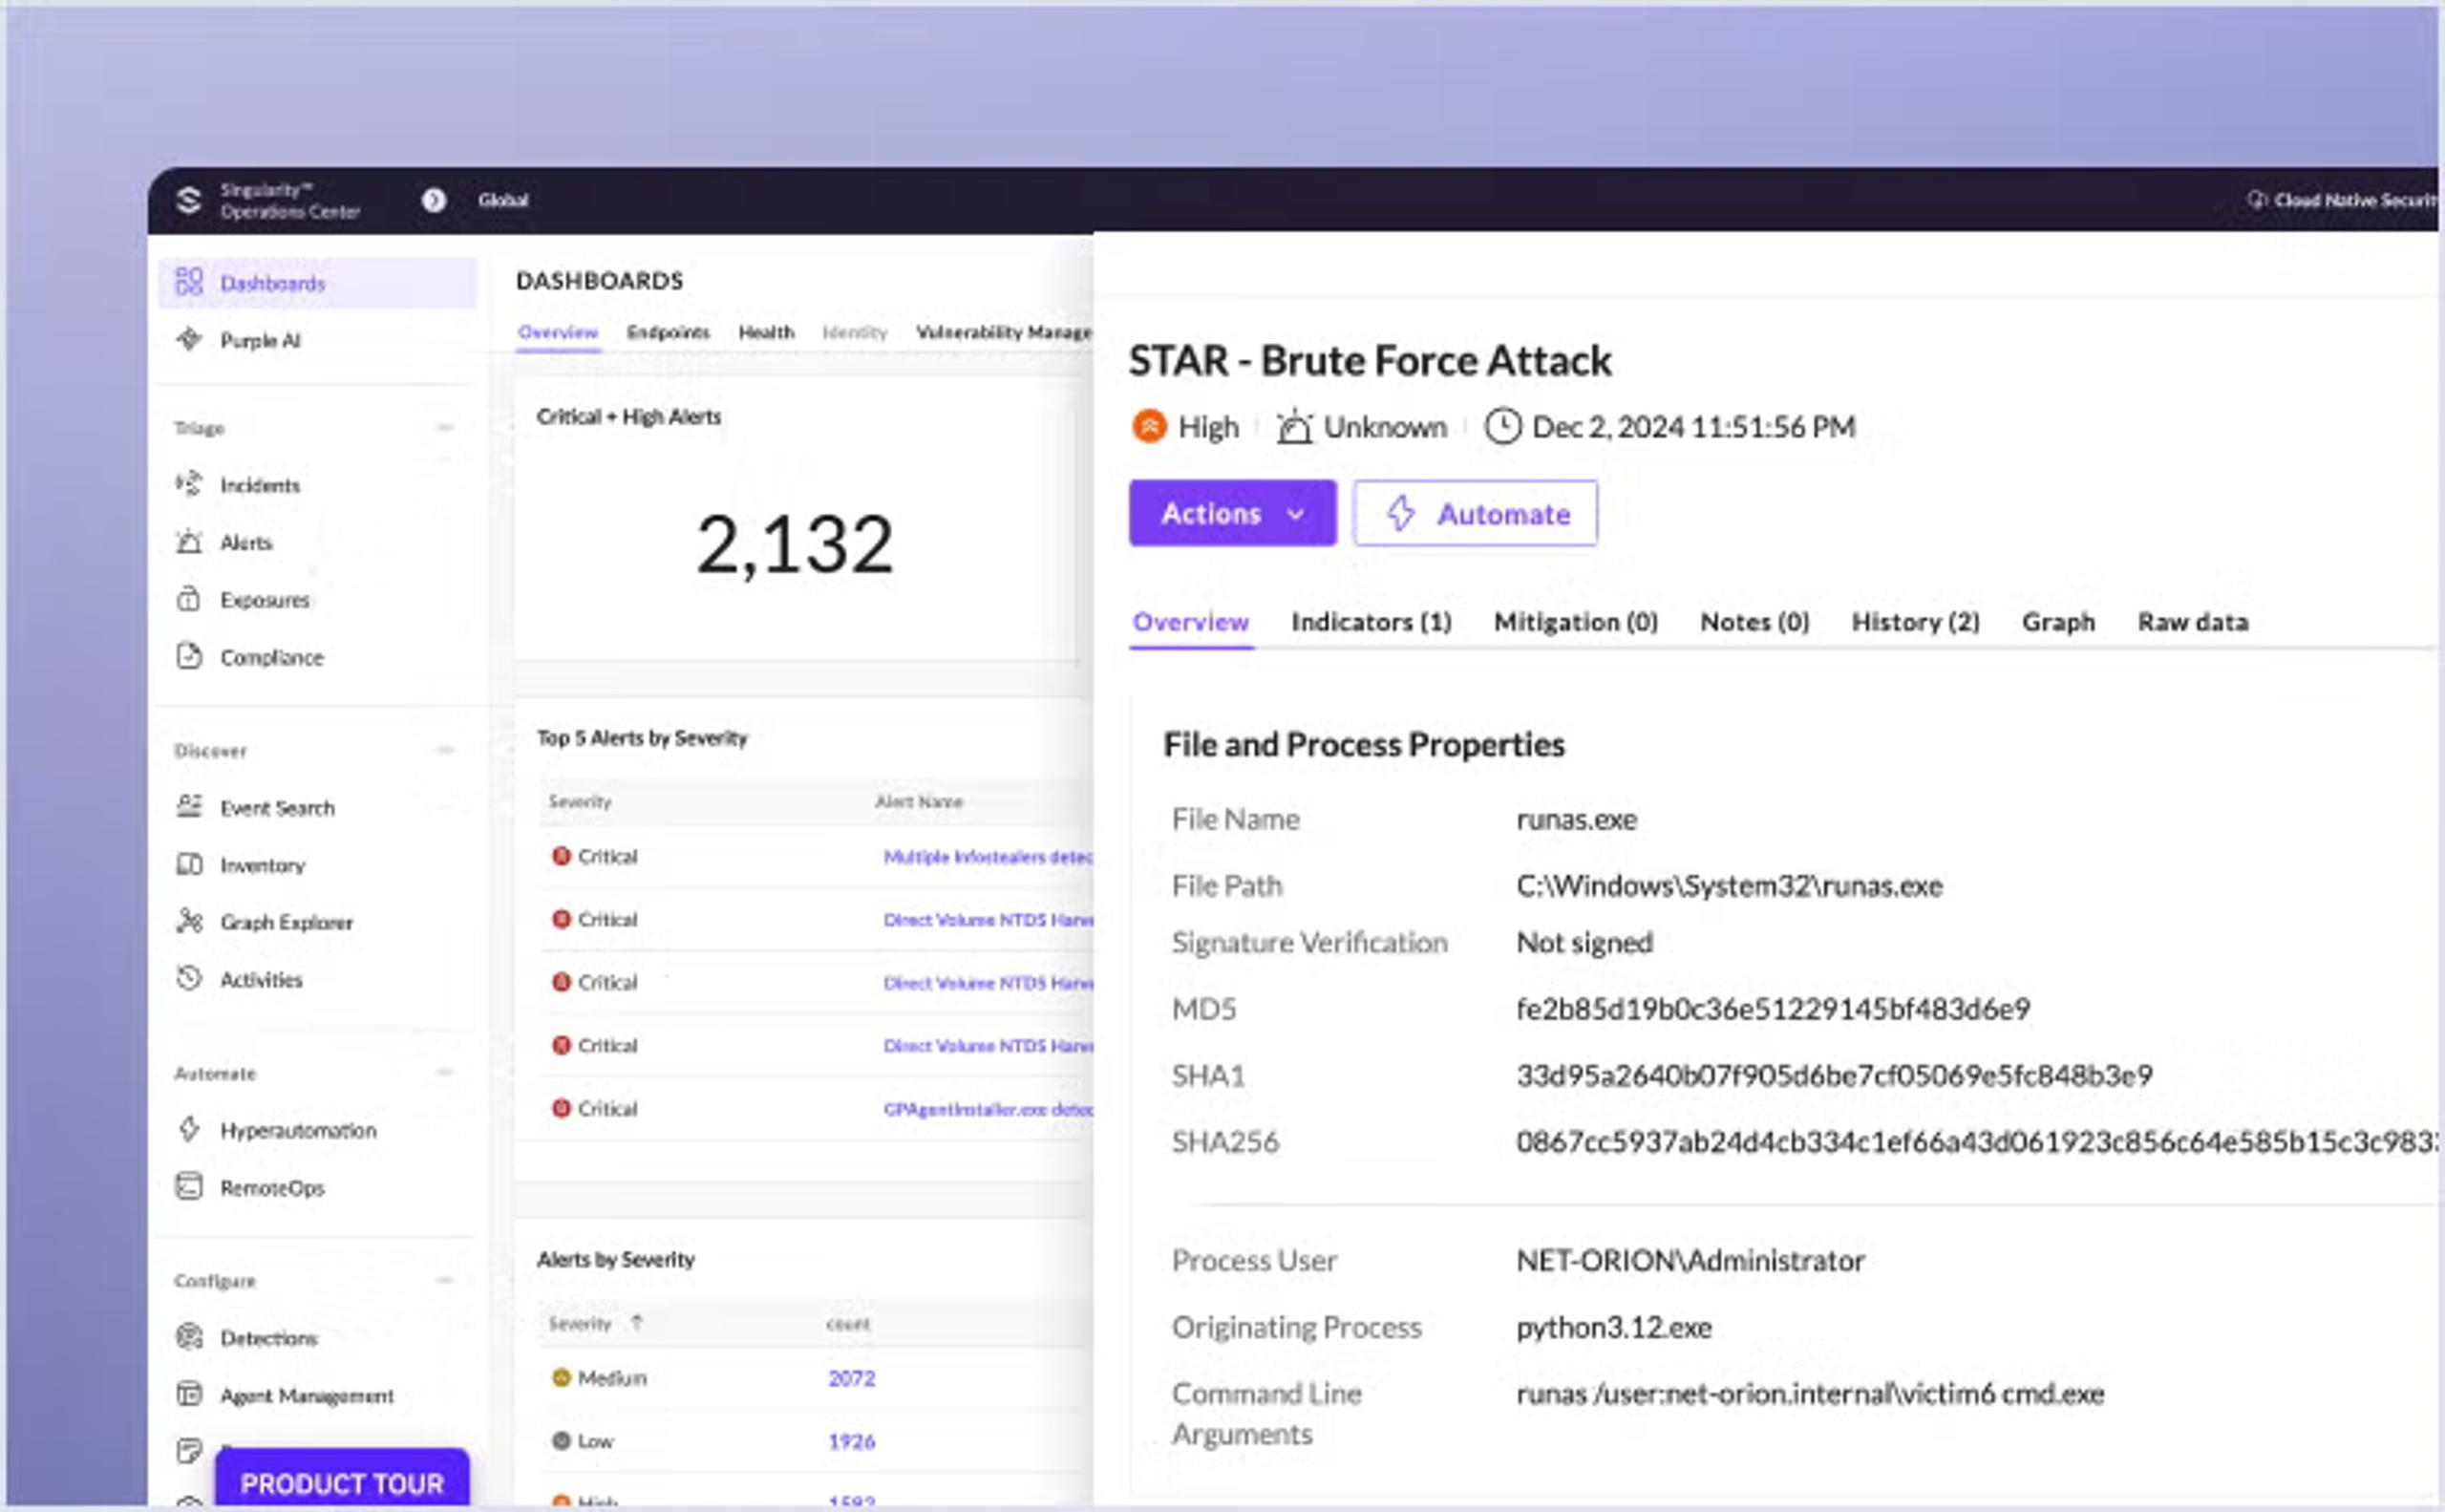
Obtenez une visibilité complète sur toutes vos données et exploitez une protection autonome dans l’ensemble de votre organisation.
En tenant compte des capacités de détection du fournisseur, de vos besoins de déploiement et de votre budget, vous pouvez choisir une solution XDR qui renforce votre stratégie de sécurité et s'adapte à l'évolution des menaces.
Conclusion
Choisir le bon fournisseur XDR est essentiel pour renforcer la posture de cybersécurité de votre organisation. Évaluez vos besoins de sécurité, les capacités de détection, l'évolutivité et les exigences de conformité pour choisir une solution XDR qui protège efficacement vos actifs. Les fournisseurs présentés pour 2026 proposent différentes fonctionnalités pour répondre aux besoins des entreprises.
Investir dans un fournisseur XDR fiable renforce la détection des menaces et la réponse aux incidents tout en simplifiant les opérations de sécurité. Votre équipe peut ainsi se concentrer sur les initiatives stratégiques. Essayez SentinelOne dès aujourd'hui pour répondre à l'évolution des besoins XDR de votre organisation.
FAQ
Les fournisseurs XDR offrent une vue unifiée de la sécurité sur plusieurs couches, ce qui renforce la détection des menaces et la réponse aux incidents. Ils regroupent les alertes pour réduire la fatigue qu'elles génèrent, automatisent les réponses aux incidents et améliorent l'efficacité des opérations de sécurité. Cette approche globale accélère l'identification et l'atténuation des cybermenaces complexes.
Les fournisseurs XDR proposent des solutions de sécurité qui s'intègrent à divers outils, tels que les SIEM, les pare-feu et les antivirus. Ils fournissent des API et des connecteurs intégrés pour agréger les données de ces outils, centraliser la surveillance et corréler les événements de sécurité afin de renforcer la défense globale.
Les organisations doivent examiner les capacités de détection, les options d'intégration, l'évolutivité, la facilité d'utilisation et l'assistance du fournisseur. Elles doivent aussi évaluer son expertise dans la gestion des exigences de conformité et sa capacité à s'adapter à l'évolution des menaces pour vérifier que la solution XDR répond à leurs besoins de sécurité.
Les fournisseurs XDR peuvent soutenir la conformité grâce à la journalisation centralisée, aux rapports automatisés et aux pistes d'audit. Ils contribuent au respect des exigences réglementaires en protégeant les données, en surveillant les contrôles d'accès et en conservant des registres détaillés des événements de sécurité et des réponses apportées.
En savoir plus sur XDR



Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
