
Qu’est-ce que le Managed SIEM ? Fonctionnalités et avantages
Découvrez comment le Managed SIEM renforce la cybersécurité en confiant la détection des menaces et la surveillance à des experts externes. Votre entreprise se concentre sur ses activités principales sans gérer de système SIEM complexe en interne.

Le paysage actuel des menaces est complexe. Les pare-feu et les antivirus ne suffisent plus. Il faut surveiller et répondre aux menaces de manière proactive et complète. C’est précisément là qu’intervient le SIEM. La technologie SIEM analyse les alertes de sécurité en temps réel en agrégeant les données de toutes les sources de l’infrastructure informatique d’une organisation. Elle facilite ainsi la détection des menaces et la réponse aux incidents. Elle est essentielle pour renforcer la posture de sécurité et assurer la conformité réglementaire.
Les services managés en général, et le SIEM managé en particulier, désignent l’externalisation de certaines fonctions informatiques d’une organisation auprès d’un prestataire tiers. Le MSP (fournisseur de services managés) prend en charge des tâches informatiques spécialisées et complexes, comme la cybersécurité et la supervision du réseau. L’organisation peut ainsi se concentrer sur ses activités. La complexité croissante des environnements informatiques et le besoin accru de compétences spécialisées contribuent à la hausse de la demande de services managés.
Dans cet article, nous examinons les principales caractéristiques, les avantages et les défis du Managed SIEM. Nous le comparons ensuite au SIEM traditionnel, au MDR et au SOC. Enfin, nous présentons les bonnes pratiques pour choisir un fournisseur de Managed SIEM, l’offre de SentinelOne et les réponses aux questions les plus fréquentes sur le Managed SIEM et sa tarification.
 Qu’est-ce que le Managed SIEM ?
Le Managed SIEM associe la technologie SIEM traditionnelle à un service managé. Plutôt que de gérer en interne un système SIEM exigeant en ressources et en compétences, les organisations en confient la responsabilité à un prestataire. Celui-ci prend en charge l’ensemble du service, de l’installation et de la configuration initiales à la surveillance continue, à la détection des menaces et à la réponse aux incidents.
Un service Managed SIEM comprend généralement :
- Surveillance 24/7 et réponse aux incidents : Le service surveille en continu l’environnement informatique pour détecter les incidents de sécurité et y répond en temps réel.
- Intégration des renseignements sur les menaces : Le service intègre à son portail des renseignements sur les menaces à l’échelle mondiale pour identifier et neutraliser plus rapidement les menaces émergentes.
- Rapports de conformité : Des rapports de conformité automatisés répondent aux exigences réglementaires sans travail manuel fastidieux.
- Analyse experte : Vous accédez à des experts en cybersécurité qui analysent les alertes et recommandent les mesures à prendre.
Avec le Managed SIEM, une organisation bénéficie d’analyses de sécurité avancées sans investir dans la mise en place et la maintenance d’une infrastructure SIEM intrinsèquement complexe.
Principales fonctionnalités du Managed SIEM
- Détection des menaces en temps réel : La détection des menaces en temps réel permet d’isoler les activités suspectes ou les anomalies sur un réseau dès qu’elles se produisent. Ces incidents de sécurité potentiels sont ainsi repérés presque immédiatement, afin de prendre rapidement des mesures pour atténuer les risques avant qu’ils ne deviennent incontrôlables. En surveillant en continu le trafic réseau, le comportement des utilisateurs et l’activité des systèmes, le SIEM managé peut repérer des indicateurs de compromission qui passeraient généralement inaperçus. Il constitue ainsi une première ligne de défense essentielle.
- Évolutivité : Autre caractéristique essentielle, l’évolutivité permet au service Managed SIEM de suivre la croissance de votre entreprise. Quand une organisation se développe, ses volumes de données et ses besoins de sécurité augmentent aussi. Un Managed SIEM évolutif s’adapte à ces changements sans compromettre ses performances ni sa couverture de sécurité, et sans transformation majeure de l’infrastructure ou ajout de ressources.
- Réponse automatisée : Les mécanismes de réponse automatisée du SIEM managé fluidifient la réponse aux incidents. Des workflows prédéfinis peuvent ainsi déclencher une série d'actions automatiques, comme isoler les systèmes touchés, bloquer le trafic malveillant ou alerter les équipes de sécurité pour qu'elles interviennent. L'automatisation réduit considérablement le délai entre la détection des menaces et leur remédiation, ce qui peut limiter l'impact des incidents de sécurité et libérer vos équipes informatiques de ces tâches pour qu'elles se consacrent à des missions à plus forte valeur ajoutée.
- Personnalisation : Il s’agit d’adapter l’offre Managed SIEM à des besoins précis. Des tableaux de bord, alertes et rapports personnalisés donnent à l’équipe chargée des opérations de sécurité les informations liées aux indicateurs les plus importants. Cette personnalisation complète se traduit par une solution SIEM aussi efficace que possible pour atteindre des objectifs opérationnels et de sécurité précis.
- Accompagnement à la conformité : Les organisations soumises à des exigences réglementaires, telles que le RGPD, la HIPAA et la PCI-DSS, accordent une grande importance à cette fonctionnalité. Le SIEM managé simplifie la gestion de la conformité grâce à des outils faciles à utiliser et à des rapports automatisés. Il veille à ce que toutes les mesures de sécurité respectent les exigences des autorités de régulation compétentes, réduisant ainsi le risque de non-conformité et de sanctions. Les rapports détaillés fournis par un SIEM managé facilitent les audits et les contrôles de conformité.
- Agrégation des données : L’agrégation consiste à collecter et à centraliser les journaux et les données de diverses sources de votre environnement informatique. Cette approche offre une vue d’ensemble des événements de sécurité. La corrélation entre les systèmes facilite la détection des schémas ou anomalies pouvant signaler une menace. En réunissant toutes les données pertinentes dans une vue unifiée, le Managed SIEM améliore la connaissance de la situation ainsi que la détection des menaces et la réponse aux incidents.
Quelle différence entre le Managed SIEM et le SIEM traditionnel ?
Managed SIEM
Le Managed SIEM est un service de gestion des informations et des événements de sécurité maintenu par un prestataire externe. Il exige peu d’expertise interne : le prestataire assure en continu l’installation, la configuration et la gestion du système SIEM.
Les coûts initiaux sont faibles, car le prestataire fournit l’infrastructure et les logiciels. L’organisation évite ainsi un investissement initial important. Le service comprend généralement une surveillance 24/7 et une réponse aux incidents assurées par une équipe de sécurité dédiée. Ce modèle est également très évolutif : il accompagne la croissance de l’organisation sans nécessiter de ressources supplémentaires de sa part.
SIEM traditionnel
Le SIEM traditionnel est un système de gestion des informations et des événements de sécurité que l’organisation gère, configure et maintient en interne. Cette approche entraîne des coûts initiaux plus élevés, car elle nécessite des investissements importants dans les logiciels, le matériel et le personnel qualifié.
Le SIEM traditionnel mobilise beaucoup de ressources. Le personnel informatique interne doit surveiller et mettre à jour le système en permanence, puis répondre aux incidents de sécurité, parfois au détriment d’autres tâches importantes. L’évolutivité peut aussi poser problème : accompagner la croissance de l’organisation peut exiger davantage de ressources, d’infrastructure et de personnel.
Quels sont les avantages du Managed SIEM ?
- Maîtrise des coûts : Les services de sécurité externalisés réduisent les investissements importants dans l’infrastructure de sécurité, les logiciels et le personnel qualifié. En confiant leur sécurité à des prestataires tiers, les organisations transforment des coûts initiaux élevés en dépenses d’exploitation prévisibles et maîtrisables. Les coûts d’exploitation restent également minimes, car le prestataire assure la maintenance, les mises à jour et la montée en charge du service, libérant ainsi des ressources financières pour des usages plus productifs.
- Accès à l’expertise : En externalisant la gestion de sa sécurité, l’organisation accède immédiatement à une équipe de spécialistes en cybersécurité. Ces experts possèdent des compétences et une expérience approfondies en détection, réponse et prévention des menaces. Ils suivent les évolutions des menaces, des technologies et des exigences réglementaires. L’organisation bénéficie ainsi de leurs connaissances et des bonnes pratiques sans devoir développer ni maintenir ce niveau d’expertise en interne.
- Posture de sécurité renforcée : Un service de sécurité managé renforce la détection des menaces et la réponse aux incidents. La surveillance continue et l’analyse des données en temps réel identifient les incidents potentiels avant qu’ils ne deviennent des compromissions majeures. Les outils et techniques avancés du prestataire réduisent les vulnérabilités et consolident les défenses de l’organisation contre les cybermenaces.
- Conformité réglementaire : Grâce aux services de sécurité managés, les organisations automatisent les processus liés à la conformité aux réglementations et aux normes sectorielles. Ces services assurent la production automatisée de rapports, une surveillance continue et des audits périodiques. Le prestataire aligne les pratiques de sécurité sur les dernières exigences légales et réglementaires afin de réduire le risque de non-conformité et les sanctions associées. Cette approche proactive permet aux organisations de se concentrer sur leurs activités principales, avec l’assurance de respecter leurs obligations légales.
- Priorité aux activités principales : L’externalisation de la gestion quotidienne de la sécurité allège la charge des équipes internes, qui peuvent se concentrer sur leur cœur de métier plutôt que sur les moindres détails de la cybersécurité. L’organisation peut ainsi se consacrer à l’innovation, à la croissance et à d’autres objectifs essentiels, tandis que le prestataire se charge de maintenir son environnement sécurisé. Cette répartition des tâches renforce la productivité et assure la sécurité de l’organisation, sans détourner les équipes de leurs objectifs principaux.
Quels sont les défis du Managed SIEM ?
- Dépendance à l’égard du prestataire : Un Managed SIEM dépend des capacités et de la fiabilité du prestataire. Sa capacité à détecter les menaces et à répondre aux incidents repose directement sur la qualité de ce service. Toute défaillance du prestataire peut exposer l’organisation aux attaques. Cette forte dépendance représente donc un risque si le prestataire ne maintient pas le niveau de service attendu.
- Enjeux de confidentialité des données : Avec l’externalisation des services SIEM, des données sensibles telles que les journaux et les informations de sécurité doivent être partagées avec un prestataire tiers. La confidentialité des données suscite donc de fortes préoccupations. Une organisation doit pouvoir faire confiance à son prestataire pour traiter ces données en toute sécurité, dans le respect de toutes les lois et réglementations applicables en matière de confidentialité. Des informations sensibles risquent également d’être exposées, mal gérées ou consultées par des personnes non autorisées. Les conséquences peuvent être graves pour la situation juridique et la réputation de l’organisation.
- Limites de personnalisation : Les services SIEM managés peuvent être fournis avec des paramètres prédéfinis et des modes de fonctionnement standardisés. Contrairement à un SIEM interne, qui peut être adapté aux besoins spécifiques de l'entreprise, un SIEM managé n'offre pas toujours le même degré de personnalisation. Cette limite peut peser sur les organisations dont les besoins de sécurité sont très spécifiques, car elles peuvent devoir adapter leurs processus aux capacités du service managé.
- Dépendance vis-à-vis du fournisseur : Comme la signature d’un contrat à long terme avec le fournisseur de SIEM managé est généralement nécessaire, la dépendance à ce fournisseur peut aussi poser problème. Si l’organisation n’est plus satisfaite du niveau de service, changer de fournisseur peut être difficile et coûteux. Les efforts et les coûts considérables d’une telle transition peuvent alors l’empêcher de se tourner vers des offres plus performantes ou de négocier des conditions qui lui sont favorables.
Quelles sont les bonnes pratiques pour un SIEM managé ?
Les bonnes pratiques pour un SIEM managé comprennent :
- Définir clairement vos besoins : Déterminez les besoins et objectifs de sécurité propres à votre organisation avant de choisir un fournisseur de SIEM managé. Tenez compte des menaces auxquelles vous êtes le plus susceptible d'être confronté, du niveau de surveillance et des réponses aux incidents attendues, ainsi que de vos exigences de conformité. Des besoins clairement définis vous aideront à choisir un service adapté à vos objectifs et priorités de sécurité, pour un partenariat efficace.
- Évaluer soigneusement les fournisseurs : Lors du choix d’un fournisseur de services SIEM managés, examinez attentivement son expertise, son contrat de niveau de service et son service après-vente. Tenez compte de son expérience auprès d’entreprises ou de secteurs comparables aux vôtres par leur taille et leur structure, de ses antécédents en matière de détection des menaces et de réponse aux incidents, ainsi que de son service après-vente. Une évaluation rigoureuse confirme que le fournisseur possède les compétences et les ressources nécessaires pour répondre à vos exigences de sécurité et vous apporter un soutien fiable en cas de besoin.
- Réexaminer régulièrement les niveaux de service : Après le déploiement du SIEM managé, évaluez régulièrement son efficacité. Comparez ses performances aux niveaux de service convenus, notamment pour les délais de réponse, la résolution des incidents et la précision de la détection des menaces. Ces évaluations régulières permettent de vérifier que le service répond toujours à vos besoins et de corriger rapidement ses insuffisances pour maintenir un niveau de sécurité élevé.
- Assurer la sécurité des données : Le respect des politiques les plus strictes en matière de traitement des données et de confidentialité est essentiel pour un fournisseur de SIEM managé afin d’éviter toute fuite d’informations sensibles. Assurez-vous qu’il suit les bonnes pratiques du secteur en matière de sécurité des données, notamment le chiffrement, les contrôles d’accès et les audits réguliers. Négociez des accords clairs sur les procédures de traitement des données afin de réduire les risques de violation de données ou d’accès non autorisé et de protéger les informations précieuses de votre organisation.
- Intégrer le SIEM aux dispositifs de sécurité existants : Un SIEM managé doit s'intégrer aux dispositifs de sécurité existants de votre organisation. Vérifiez sa compatibilité avec vos outils et processus actuels, des pare-feu aux systèmes de détection d'intrusion, en passant par les outils de suivi de la conformité. Vous obtiendrez ainsi une vue d'ensemble des menaces, renforcerez votre posture de sécurité et simplifierez le service de réponse aux incidents dans l'ensemble de vos systèmes de sécurité.
Comparaisons
SIEM managé ou MDR (détection et réponse managées)
Le SIEM managé se concentre sur la collecte, l'analyse et la production de rapports sur les événements de sécurité. Le MDR va plus loin en offrant des capacités proactives de chasse aux menaces, d'investigation et de réponse. Les services MDR mobilisent généralement une forte expertise humaine, davantage axée sur la chasse proactive aux menaces que sur la simple réponse aux alertes.
SIEM managé ou SOC (centre des opérations de sécurité)
Le SOC réunit une équipe d'experts chargée de gérer la posture de sécurité d'une organisation. Un SIEM managé peut faire partie d'un SOC, mais ne le remplace pas. Il renforce ses capacités en lui fournissant les données et les alertes nécessaires à une gestion efficace des menaces.
Comment choisir un fournisseur de SIEM managé ?
Voici quelques critères pour choisir un fournisseur de SIEM managé :
- Expérience et expertise : Recherchez un fournisseur de SIEM managé possédant une solide expérience auprès d'organisations comparables à la vôtre et des références attestant sa capacité à gérer les menaces de sécurité. Une expertise approfondie et une expérience pratique lui permettront de traiter des défis de sécurité complexes avec rigueur et fiabilité.
- Accords de niveau de service (SLAs) : Le fournisseur doit proposer des SLAs clairs et exigeants concernant la disponibilité du service, les délais de réponse et la résolution des problèmes. Ces accords précisent ses engagements, notamment la durée maximale d'indisponibilité et les délais de réponse selon le type d'incident. Des SLAs détaillés définissent les attentes, facilitent l'évaluation des performances et permettent de demander des comptes au fournisseur.
- Options de personnalisation : Choisissez un système de gestion des informations et des événements de sécurité suffisamment flexible pour adapter la solution SIEM à vos besoins. Vous pouvez ainsi ajuster le système SIEM à chaque exigence de sécurité de votre organisation, de la détection des menaces aux formats de rapport, sans oublier les exigences légales et de conformité. Cette capacité d'adaptation garantit son intégration aux processus existants et son adéquation aux défis de sécurité propres à votre organisation.
- Capacités d'intégration : Vérifiez que le SIEM managé s'intègre à votre infrastructure informatique et à vos outils de sécurité actuels. Pour unifier votre posture de sécurité, il doit fonctionner avec vos autres dispositifs, notamment les pare-feu, les systèmes de détection d'intrusion et les scanners de vulnérabilités. Une bonne compatibilité et une intégration fluide renforcent la détection des menaces et la réponse dans l'ensemble de votre environnement.
- Assistance et formation : Choisissez un fournisseur proposant une assistance et une formation complètes pour faciliter le déploiement et la gestion du SIEM. Il doit former votre équipe à l'utilisation et à l'administration du système. Une assistance continue doit aussi répondre aux questions et résoudre les problèmes qui surviennent, afin que votre SIEM reste opérationnel et efficace dans la durée.
Pourquoi choisir SentinelOne pour votre SIEM ?
SentinelOne propose des produits avancés comme Singularity™ XDR, qui associe détection avancée des menaces et réponse automatisée. Son intégration à vos technologies existantes renforce leur visibilité et leur efficacité. Parmi ses avantages :
- Détection avancée des menaces : Le déploiement de Singularity™ XDR mobilise le machine learning et l'IA pour détecter précisément les menaces en temps réel. Une identification plus rapide et plus précise réduit le temps dont disposent les cybercriminels pour agir.
- Réponse automatisée : L'automatisation des réponses par la plateforme simplifie la gestion des menaces. Singularity™ XDR allège ainsi la charge des équipes de sécurité et accélère les mesures d'atténuation.
- Visibilité complète : La plateforme offre une visibilité complète sur votre environnement informatique et une vue unifiée des menaces potentielles et des événements de sécurité. Vous surveillez et gérez ainsi plus efficacement votre posture de sécurité.
- Expérience analyste améliorée : Conçu pour les analystes, Singularity™ XDR leur fournit des données plus riches, des workflows plus intelligents et des analyses plus puissantes. Les analystes de sécurité interprètent ainsi les données plus efficacement pour répondre aux menaces.
- Capacités d'intégration : Singularity™ Marketplace intègre naturellement la plateforme aux autres technologies de votre écosystème, comme les SIEM et SOAR. Cette flexibilité améliore la coordination des activités et l’efficacité globale des opérations de sécurité.
- Sécurité sur tout le cycle de vie : Singularity™ XDR protège les actifs à chaque étape du cycle de vie des menaces- de la détection initiale à la résolution finale – pour maintenir une protection efficace de votre organisation face aux menaces en constante évolution.
- Complexité réduite : Singularity™ XDR simplifie les processus de gestion des menaces ; votre organisation garde ainsi une longueur d’avance sur un paysage de la cybersécurité en rapide évolution. Les tâches complexes de gestion des menaces prennent en effet du temps que les équipes de sécurité pourraient consacrer à des initiatives plus stratégiques.
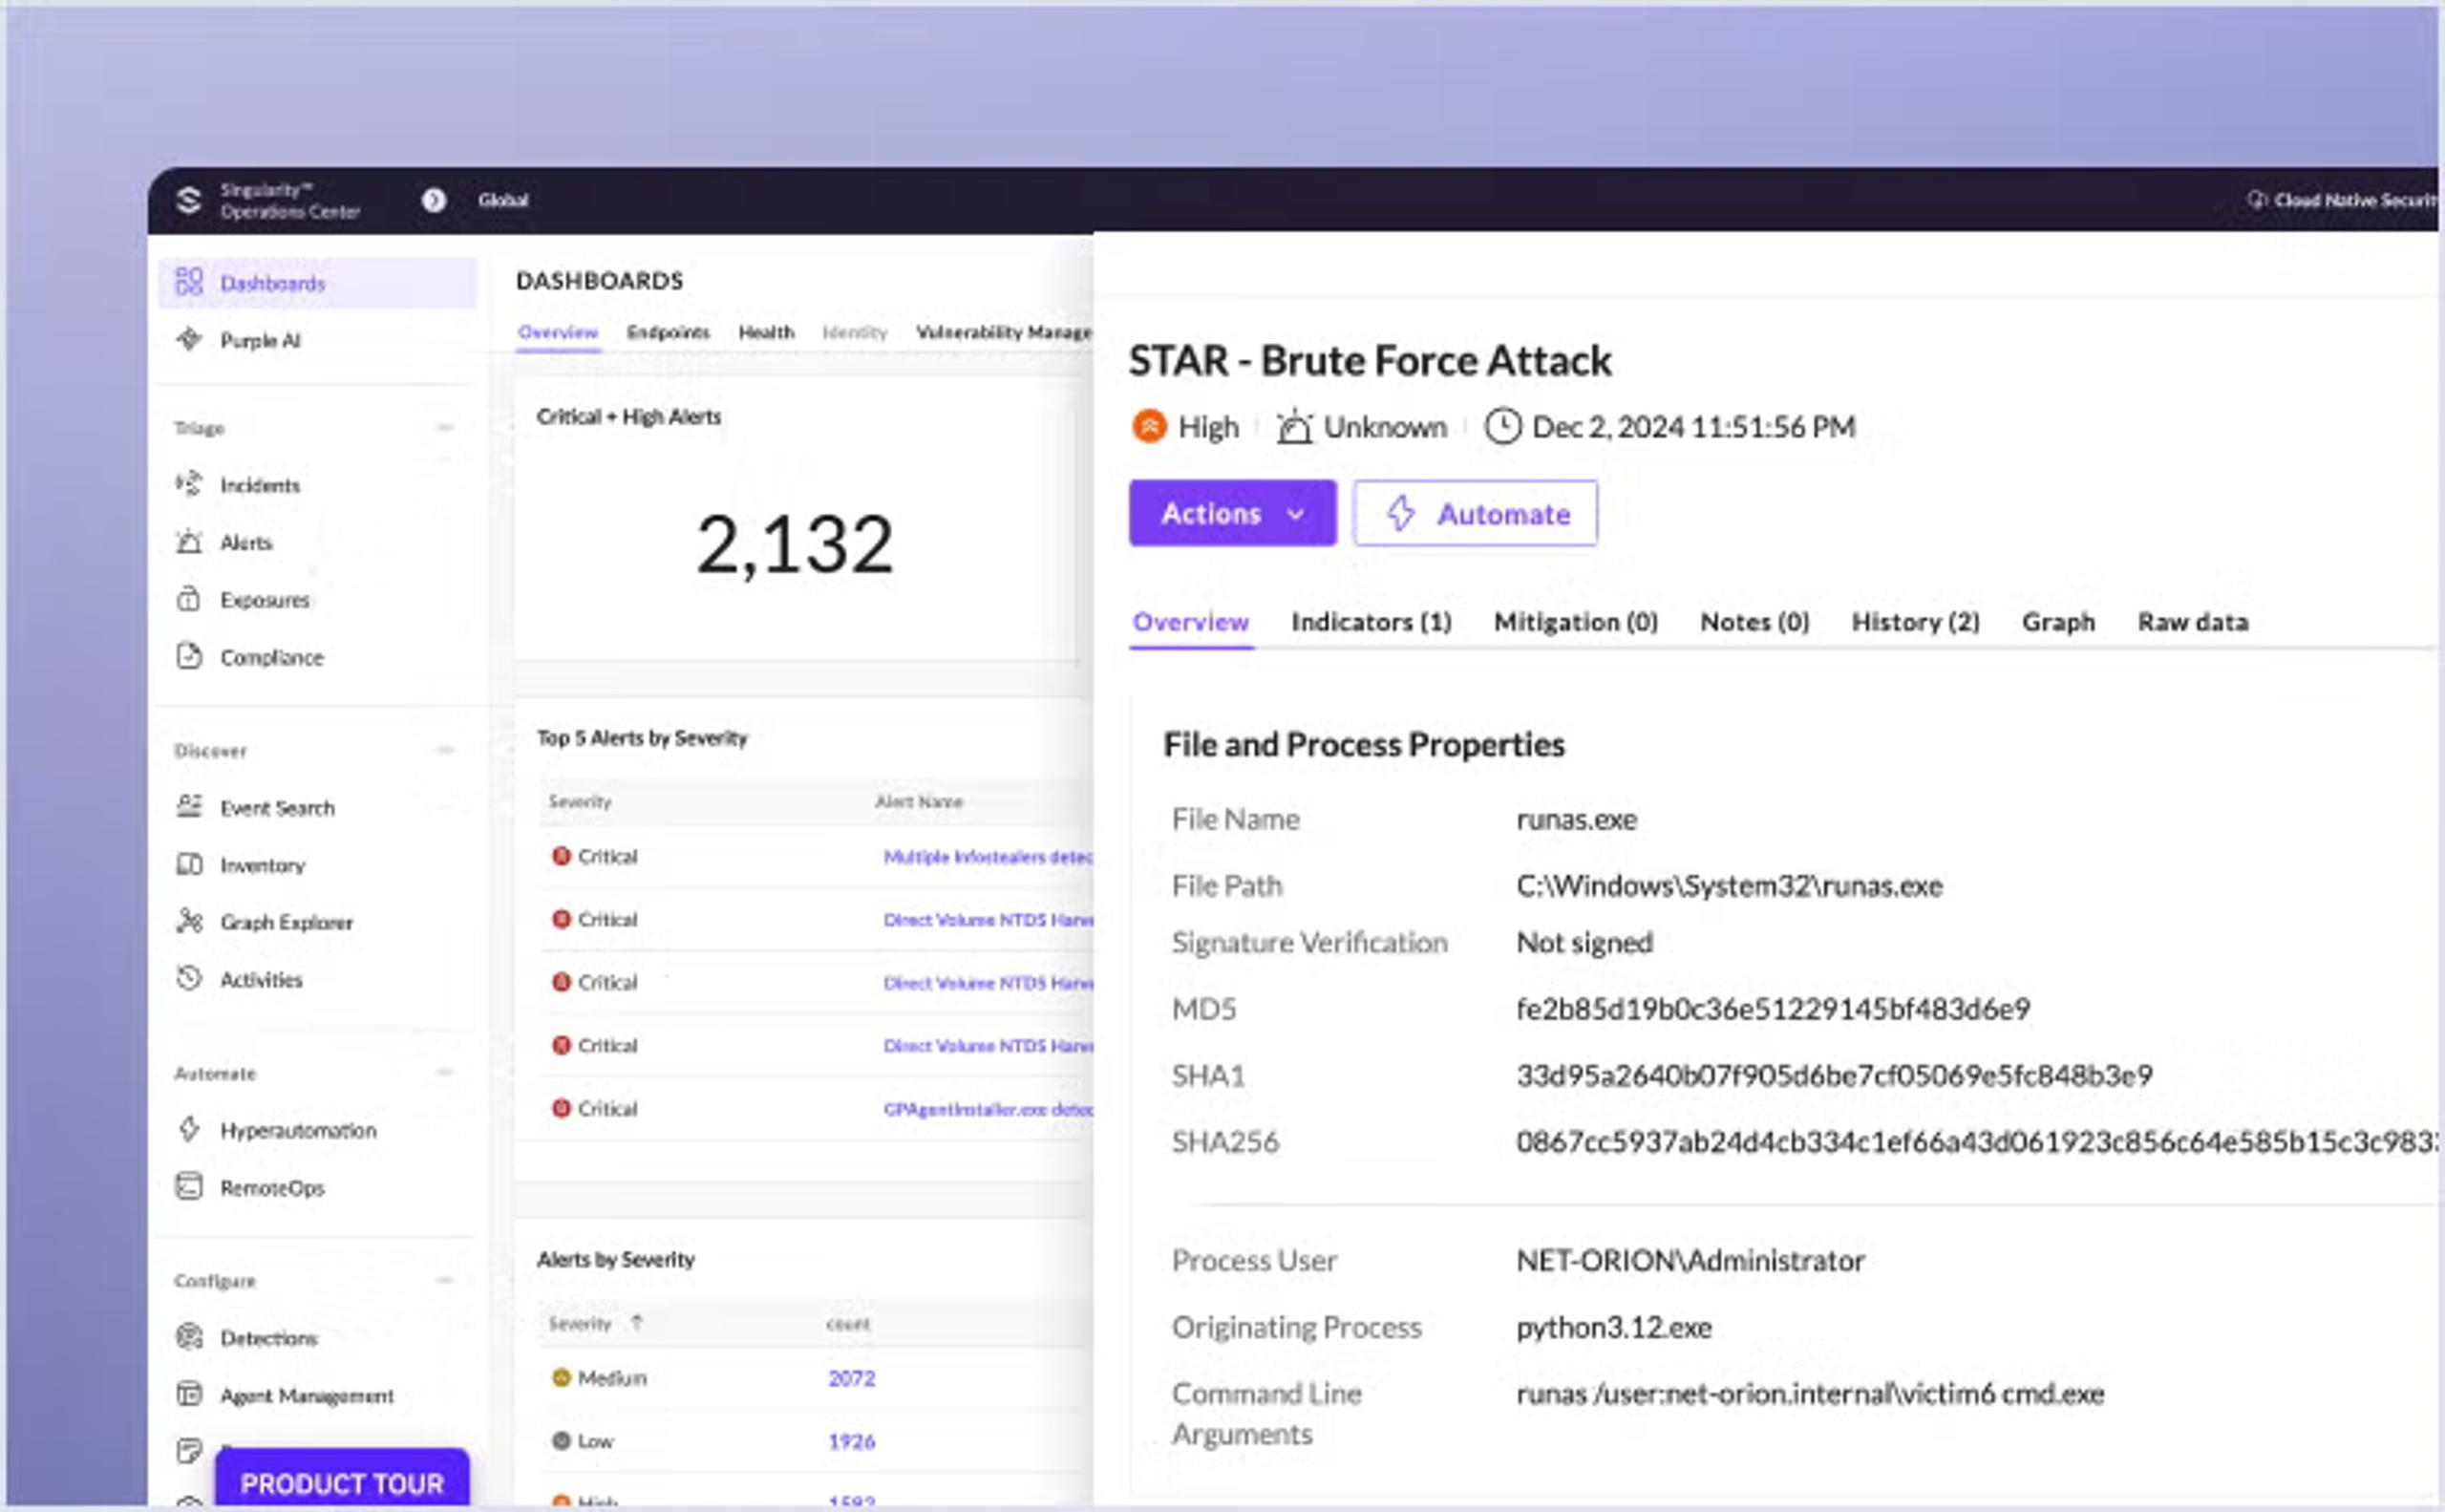
Obtenez une visibilité complète sur toutes vos données et exploitez une protection autonome dans l’ensemble de votre organisation.
Conclusion
Le SIEM managé répond aux besoins des organisations qui souhaitent renforcer leur posture de cybersécurité tout en réduisant la complexité et les coûts liés à la gestion d'un système SIEM en interne. En confiant leurs fonctions SIEM à un prestataire reconnu, elles accèdent à des insights d'experts et à des capacités avancées de détection des menaces, dont le développement et la maintenance en interne mobiliseraient d'importantes ressources. Grâce à une surveillance continue et à une gestion proactive des menaces, les prestataires de SIEM managé leur donnent les moyens d'anticiper l'évolution des cybermenaces auxquelles elles font face et de réduire le risque de compromission. Les équipes internes peuvent ainsi se concentrer sur leur cœur de métier et leurs priorités stratégiques plutôt que de se laisser accaparer par les opérations de sécurité quotidiennes.
Cependant, une solution SIEM managée ne révèle toute sa valeur que si vous choisissez soigneusement votre fournisseur parmi les prestataires potentiels. Cela implique d’évaluer son expérience pertinente, ses compétences techniques et la qualité de ses services d’assistance. Il est tout aussi important d’examiner en détail les besoins et les objectifs de sécurité de votre organisation pour vérifier que la solution SIEM managée retenue répond à vos exigences de protection. Vous avez ainsi l’assurance d’une protection efficace, facile à intégrer à vos systèmes existants et offrant le retour sur investissement attendu.

Le premier SIEM AI du secteur
Ciblez les menaces en temps réel et rationalisez les opérations quotidiennes avec le SIEM AI le plus avancé au monde de SentinelOne.
FAQ
En termes simples, un SIEM managé confie la mise en place, la surveillance et la maintenance du système SIEM à un prestataire externe.
Un SIEM managé répond à la complexité de la gestion des cybermenaces et au besoin d’une surveillance 24/7 et d’analyses expertes, sans avoir à maintenir un système en interne.
Le coût d’un SIEM managé varie considérablement selon la taille de l’organisation, la complexité de son environnement informatique et le niveau de service requis. Malgré les frais associés, il coûte souvent moins cher qu’un système SIEM géré en interne.
En savoir plus sur Services




Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
