
Sécurité VDI : 6 facteurs clés à prendre en compte
Pour choisir une protection VDI, examinez la sécurité des endpoints, la segmentation du réseau, le chiffrement des données et les contrôles d’accès. Découvrez aussi les mesures à mettre en place pour surveiller les menaces, y répondre efficacement et sécuriser la mise à disposition des postes de travail virtuels et des applications.

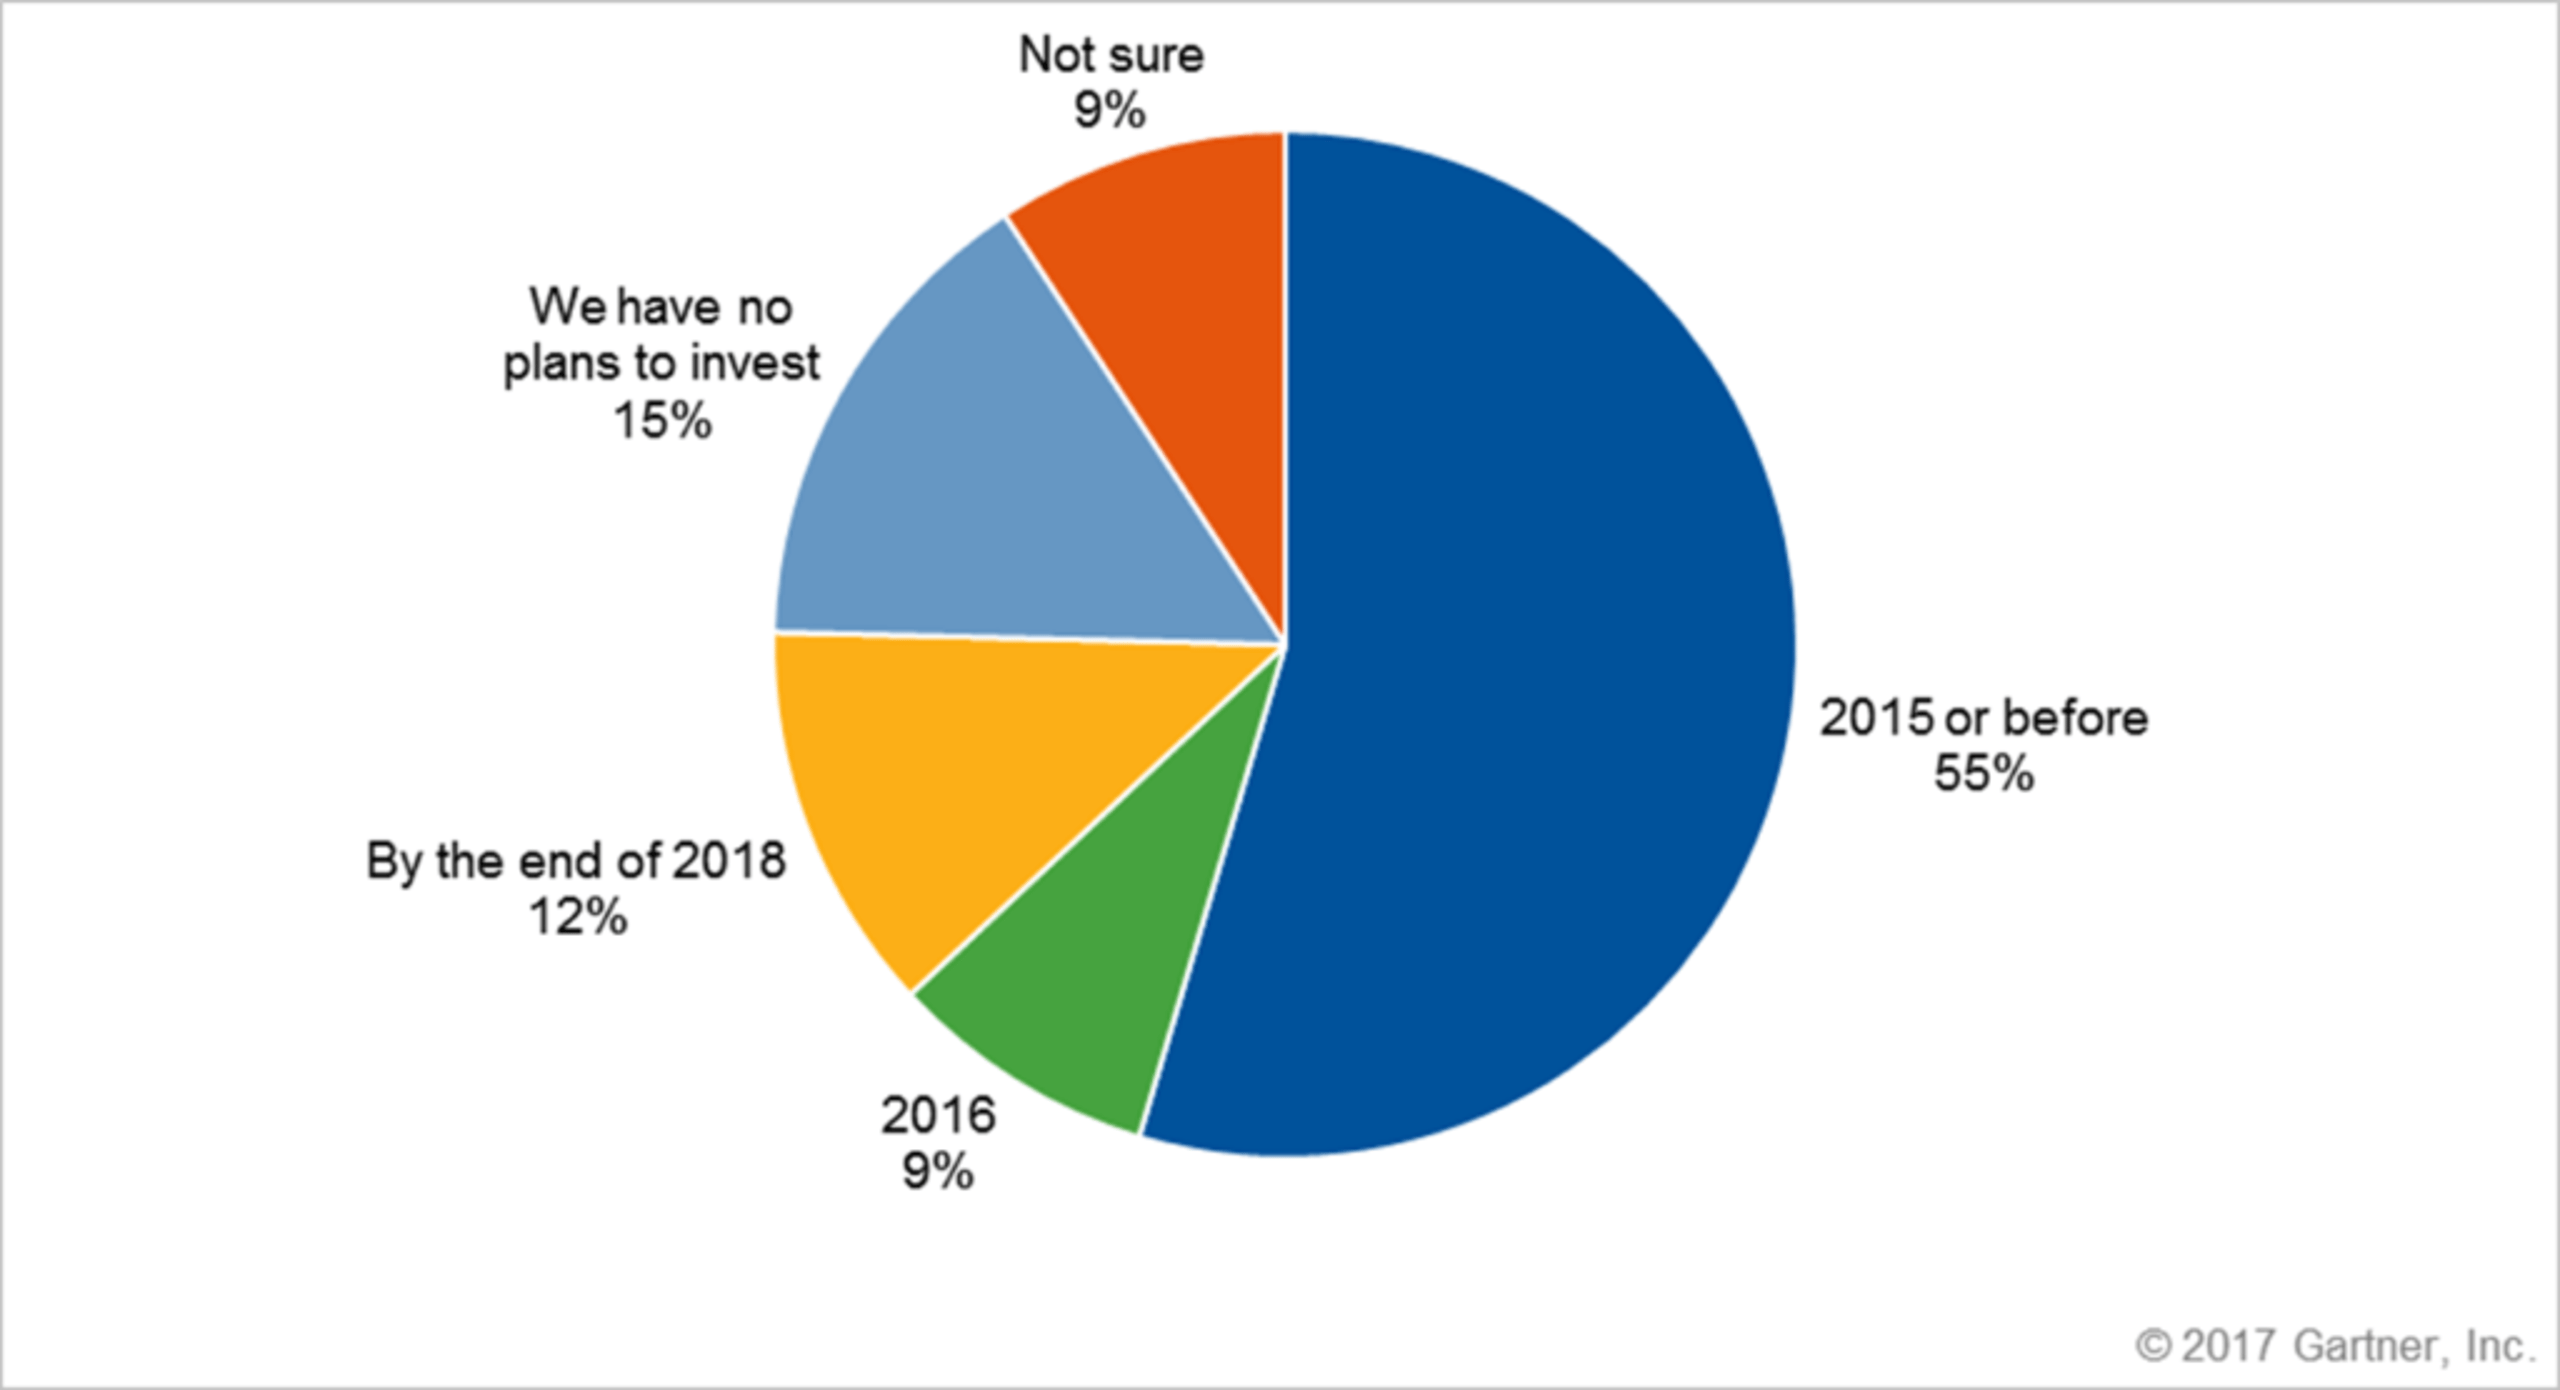
Ces dernières années, les déploiements de VDI (infrastructure de postes de travail virtuels) se sont multipliés. La VDI n’a pas remplacé l’ensemble des postes de travail, contrairement à certaines prévisions. Mais de plus en plus d’entreprises l’adoptent pour ses avantages opérationnels. Selon Gartner, les grandes entreprises adoptent massivement la VDI : seules 15 % ne prévoient pas d’investir dans cette technologie.
Utilisation de la VDI (monde, au moins 50 équivalents temps plein dans l’informatique)
Plusieurs secteurs se distinguent par leur adoption de la VDI dans les grandes entreprises. La santé en fait partie, en raison de la mobilité des professionnels de santé et de leur dépendance aux dossiers médicaux électroniques. Les services financiers utilisent également la VDI depuis longtemps.
L’éducation et le secteur public affichent aussi une forte demande. Les établissements scolaires doivent équiper leurs salles informatiques pour les élèves avec la VDI, mais le coût reste le principal frein à son adoption dans l’éducation.
Pourquoi sécuriser la VDI
Les risques courants pour les données persistent dans les environnements VDI : ransomware, ingénierie sociale, téléchargements furtifs, interception du trafic réseau, exploitation des vulnérabilités, menaces internes, élévation de privilèges et malware. Certains considèrent la VDI comme plus sûre, notamment parce qu’il est possible de fermer les instances après utilisation. Mais la sécurité globale dépend de son maillon le plus faible. Or, les déploiements VDI tendent à constituer ce maillon pour plusieurs raisons :
- Les cycles de mise à jour nécessitent de modifier l’image de référence et sont donc lents.
- Les déploiements VDI cherchent généralement à consommer le moins de ressources possible. Les administrateurs réduisent donc le nombre de logiciels installés, parfois au détriment de la protection.
- Le facteur humain : les utilisateurs sont souvent moins conscients des enjeux de sécurité en VDI, car le système ne leur appartient généralement pas et ils ne l’utilisent que le temps d’une session. [pourquoi ?]
Les approches VDI
Il existe deux grandes approches en matière d’infrastructure de postes de travail virtuels : persistante et non persistante.
VDI persistante
Le VDI persistant repose sur une session virtuelle, mais chaque utilisateur dispose d’un bureau où il peut enregistrer des fichiers, modifier la configuration et le personnaliser à sa guise. En arrière-plan, chaque bureau fonctionne à partir d’une image disque distincte. Ces bureaux offrent une personnalisation, mais nécessitent davantage de stockage et de sauvegardes que les bureaux non persistants, décrits ci-dessous. Les utilisateurs qui se connectent chaque jour préfèrent nettement cette approche, mais elle réduit certains avantages du VDI, comme la réduction des coûts de stockage, la facilité d’application des correctifs et la visibilité sur les actifs.
VDI non persistante
De nombreux partisans de la VDI estiment que les postes de travail non persistants sont préférables, car ils sont plus faciles à gérer. Dans cette approche, plusieurs utilisateurs partagent une même image disque. À la connexion, chacun reçoit une copie du poste de travail de référence. Cette copie est ensuite personnalisée à la demande par virtualisation des applications (Microsoft App-V, VMware ThinApp, etc.) ou de l’environnement utilisateur (AppSense, RES, etc.).
Cette approche présente de nombreux avantages, notamment pour garantir la réussite d’un programme de gestion des correctifs. Mais l’absence de persistance peut aussi gêner les utilisateurs : ils ne peuvent pas enregistrer de fichiers localement, changer le fond d’écran ou installer de nouvelles applications.
Autres tendances
Dans bien des cas, les entreprises choisissent un modèle hybride : elles exécutent des images non persistantes tout en réservant un espace de stockage à certaines applications.
Le DaaS (Desktop-as-a-Service) gagne aussi du terrain : les sessions sont hébergées dans le cloud et un tiers héberge l’infrastructure VDI sous-jacente. L’intérêt grandit pour les offres DaaS de grands fournisseurs comme Microsoft Azure et Amazon WorkSpace. Parmi les approches VDI traditionnelles sur site figurent les produits XenDesktop/XenApp de Citrix et la gamme HorizonView de VMware.
Quelle que soit l’approche retenue, les éléments suivants doivent être pris en compte :
6 facteurs clés pour sécuriser la VDI
Pour répondre aux besoins de sécurité, de facilité de gestion et de performance, les logiciels de sécurité doivent satisfaire aux critères suivants avant tout déploiement VDI :
1. Ne dépendez pas uniquement des mises à jour
Comme indiqué, certains scénarios VDI, dits “non persistants”, mettent fin à chaque session et repartent toujours de l’image de base. Les produits qui reposent sur des mises à jour déclenchent une “tempête antivirus” à chaque connexion des utilisateurs, car ils imposent une mise à jour. Les produits dont la sécurité dépend des mises à jour doivent faire face à des sessions qui redémarrent sans cesse et qu’ils tentent ensuite de mettre à jour. Dès qu’une session se termine, ce cercle vicieux recommence, consomme de la bande passante et des ressources et nuit à la productivité. Pour ces raisons, le déploiement de produits de sécurité dans les environnements VDI a longtemps été particulièrement difficile.
2. Exigez une gestion simple et évitez les entrées en double
La facilité de gestion est un autre critère essentiel. Dans les environnements VDI, les conventions de nommage des appareils ne peuvent être ni garanties ni normalisées. La plupart des fournisseurs VDI proposent de définir des conventions de nommage, mais les mêmes noms réapparaissent souvent lors de nouvelles sessions. Les produits antivirus, qui s’appuient sur les noms des appareils pour identifier les utilisateurs et définir les paramètres de la console, rencontrent donc des collisions qui alourdissent inutilement les opérations et affectent les utilisateurs finaux. Le retrait automatique des sessions est un autre critère important. Un produit antivirus qui gère les environnements VDI sans retirer les sessions fermées accumule de nombreux “appareils fantômes” qui faussent la visibilité opérationnelle et empêchent de gérer efficacement les actifs à grande échelle.
3. Analysez l’image de référence
Lors d’un déploiement VDI, la dernière chose à faire est d’intégrer un malware à chaque instance. Si l’image de référence n’est pas irréprochable, le risque est considérable. Les produits qui se contentent de « voir » les malwares déposés sur le disque ou de vérifier les fichiers uniquement à leur exécution ne couvrent pas suffisamment cette surface d’attaque. Votre environnement VDI reste vulnérable.
4. Exigez une protection et des fonctionnalités équivalentes
Certains fournisseurs proposent des agents dédiés à la VDI, mais leurs fonctionnalités sont limitées. Les environnements VDI restent ainsi une surface d'attaque exposée. Hormis la commodité pour votre fournisseur d'antivirus, rien ne justifie une protection VDI au rabais. Choisissez des fournisseurs qui ne font aucun compromis et offrent une protection, une visibilité et des capacités de réponse complètes. Les endpoints VDI doivent aussi permettre aux analystes SOC de mener la chasse aux menaces, car toute activité suspecte détectée exige de remonter à son origine pour retrouver la véritable chaîne d'infection.
5. Calculez les coûts réels
Il existe deux modèles de licence courants :
- Licence par utilisateur simultané (paiement à l’usage) – Vous payez selon le nombre maximal d’utilisateurs connectés en même temps. Ce modèle réduit le coût des licences : à un instant donné, les utilisateurs simultanés ne représentent qu’une partie de l’ensemble des utilisateurs de l’entreprise. Par exemple, pour 5 000 utilisateurs travaillant en deux équipes, seules 2 500 licences sont nécessaires.
- Licence par utilisateur (paiement pour chaque utilisateur) – Chaque utilisateur disposant d’un accès à l’infrastructure VDI nécessite une licence. Par exemple, une licence pour 5 000 utilisateurs donne accès au logiciel à un maximum de 5 000 utilisateurs nommément désignés.
Privilégiez donc les licences par utilisateur simultané pour réduire vos coûts.
6. Tenez compte de l’impact sur les performances
La VDI réduit notamment les coûts matériels et opérationnels. Si votre antivirus exige autant de ressources que sur un appareil physique, vous perdez l’un de ses principaux avantages. Un autre facteur influe sur les performances de la VDI : le nombre d’applications à installer sur l’image de référence. Choisissez une protection des endpoints légère et résiliente. L’exécution de l’antivirus ne doit compromettre ni la puissance disponible ni l’expérience et la productivité des utilisateurs. Évitez les produits à agents multiples, qui consomment davantage de ressources.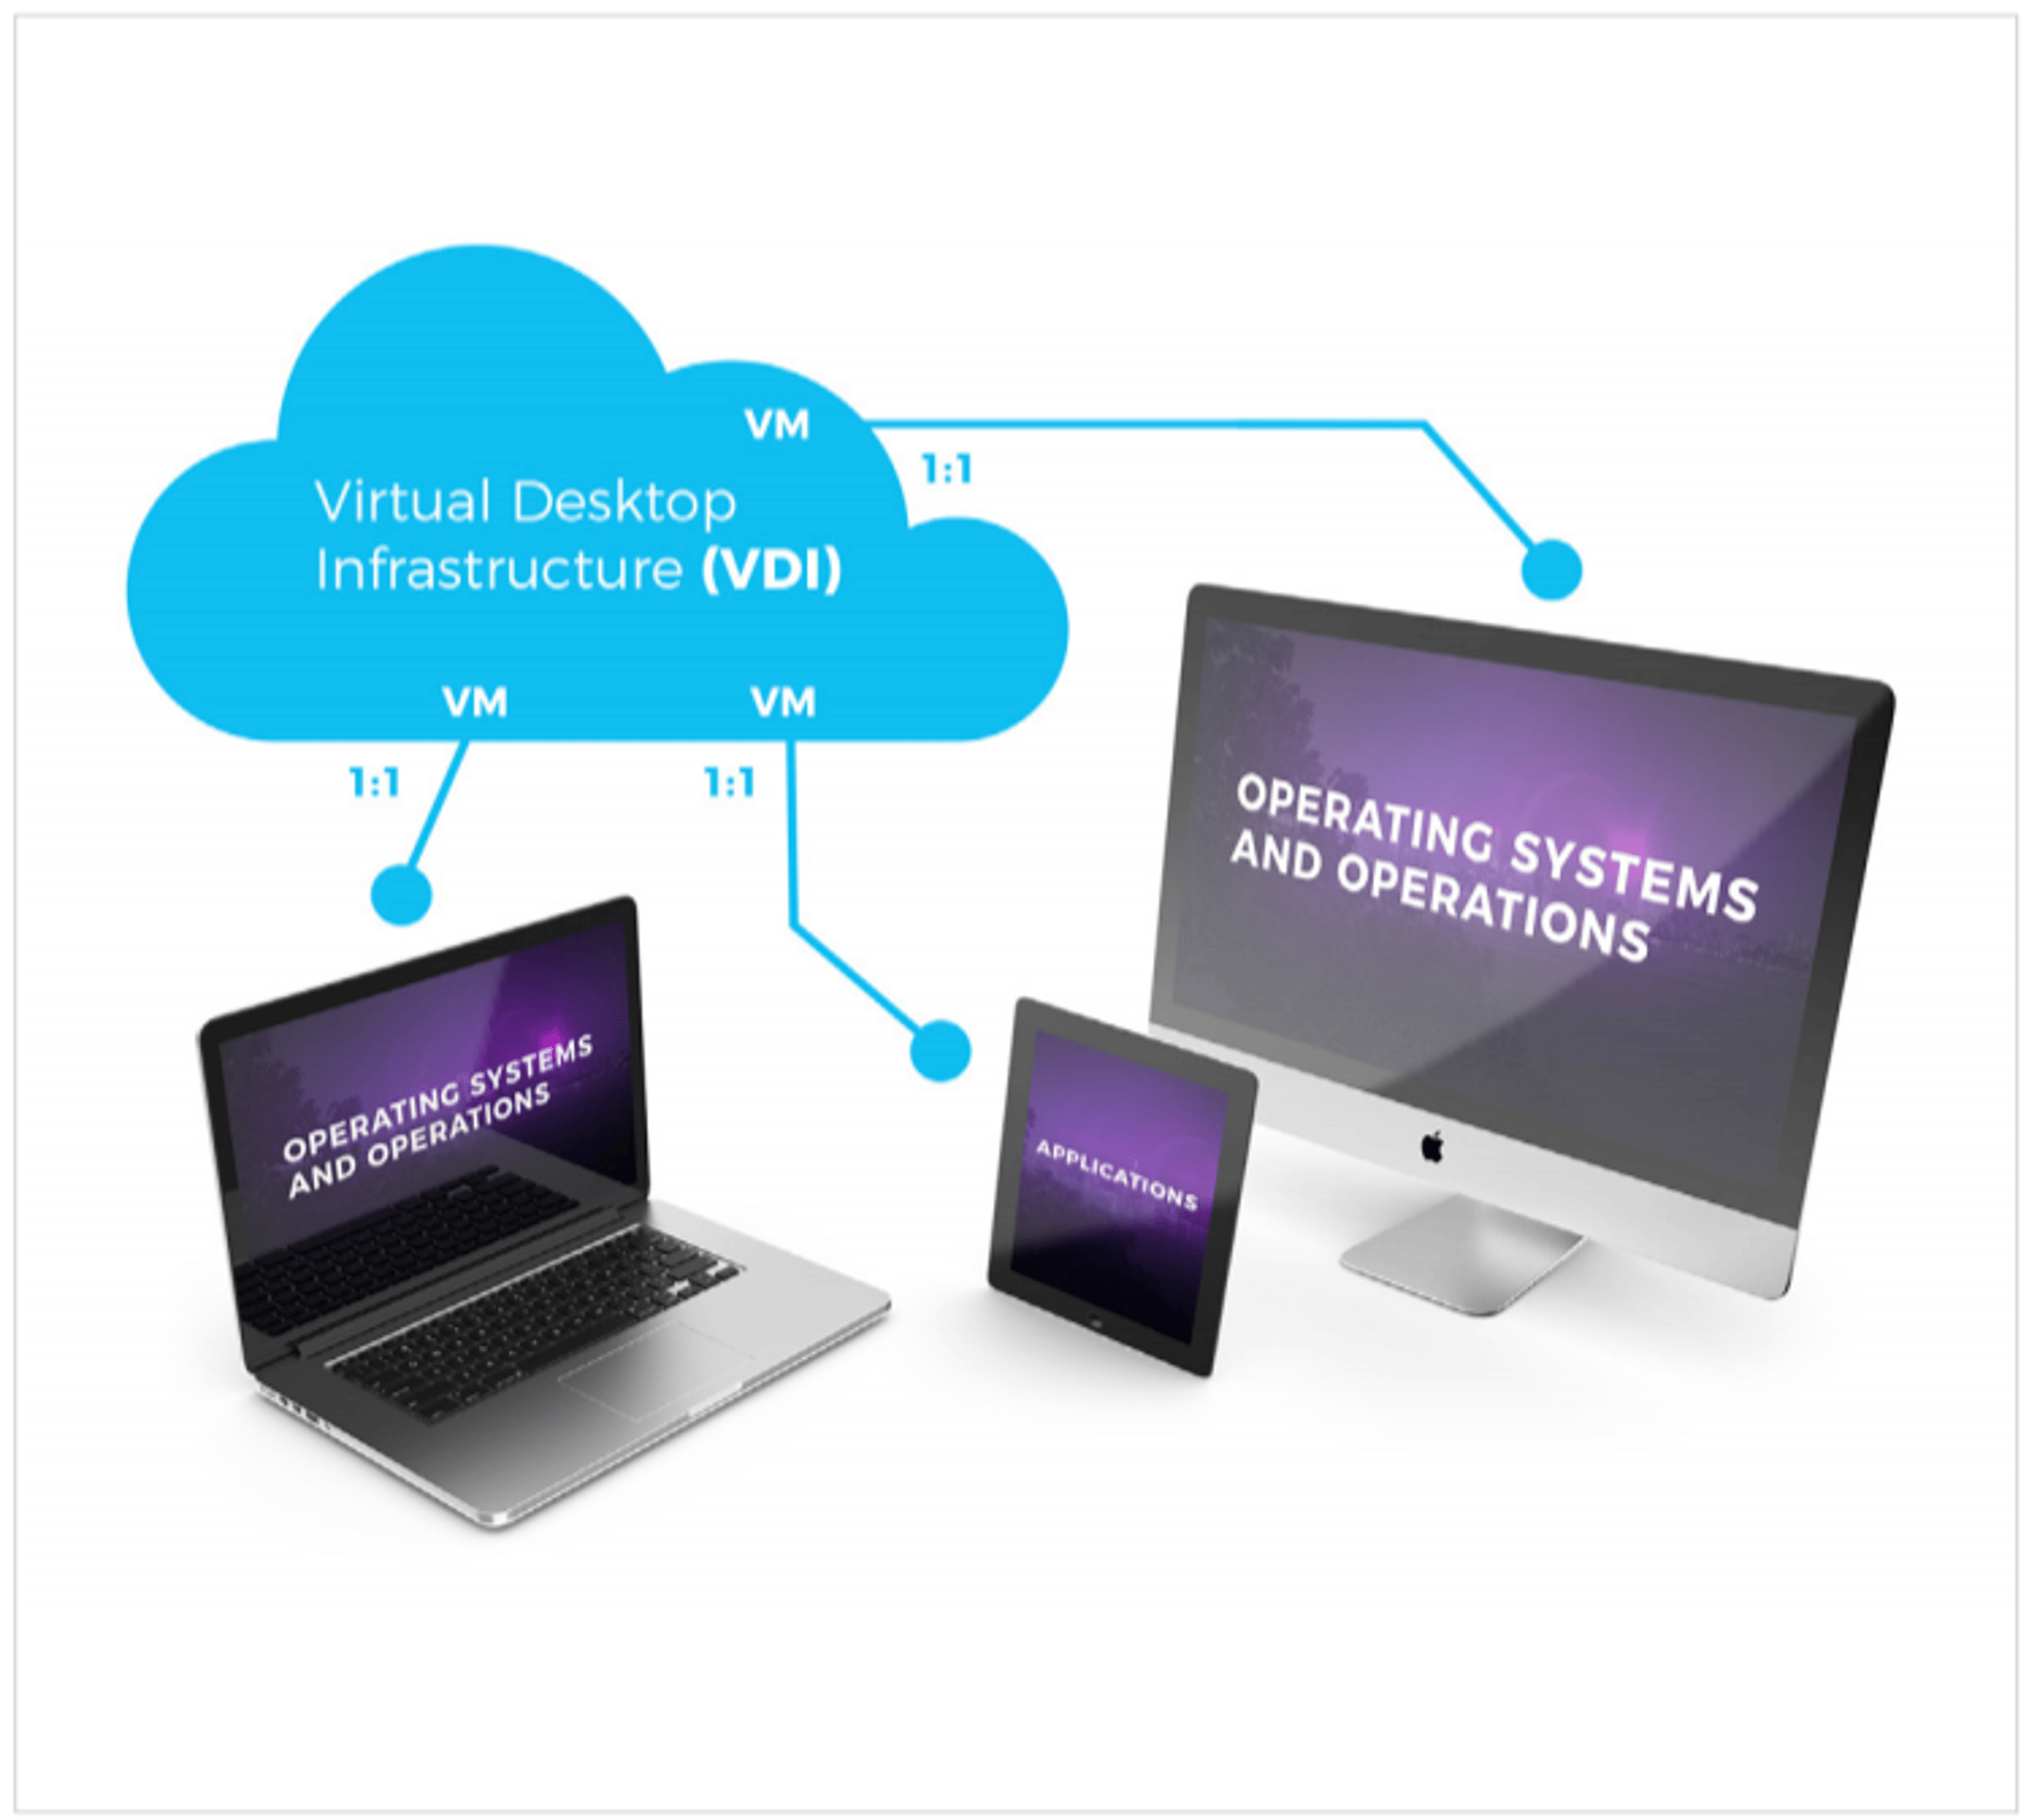
Pourquoi choisir SentinelOne
L’agent autonome SentinelOne satisfait à tous les critères ci-dessus et va au-delà. Il protège efficacement les environnements de virtualisation des postes de travail, notamment les clients légers, les applications en couches et les autres configurations VDI. Il n’a pas besoin de mises à jour et ne dépend ni des signatures ni des autres mécanismes des antivirus traditionnels. SentinelOne prend nativement en charge toutes les configurations VDI courantes, sans compromis sur les fonctionnalités ou la protection, notamment :
- Virtualisation des postes de travail : un système d’exploitation de poste de travail est hébergé dans une VM sur un serveur centralisé. Citrix XenDesktop, Microsoft App-V, VMware Horizon et Systancia AppliDis sont des exemples de logiciels de virtualisation utilisés en entreprise.
- Services Terminal Server : un composant de traitement sur serveur et de virtualisation de la présentation donne accès aux applications et aux données d’un ordinateur distant via un réseau. Citons notamment Microsoft Windows RDP et Citrix XenApp.
- Desktop-as-a-Service : la virtualisation des postes de travail à distance repose sur le cloud SaaS. VMware Horizon DaaS et Amazon WorkSpaces en sont des exemples pour les entreprises.
[1] Gartner, Tendances du marché : la demande de VDI progresse, mais tous les acteurs ne réussiront pas, par Michael Warrilow et Nathan Hill, avril 2017, https://www.gartner.com/document/code/325320
SentinelOne prend en charge les fournisseurs de virtualisation suivants :
- VMware vSphere
- VMware Workstation
- VMware Fusion
- VMware Horizon
- Citrix XenApp
- Citrix XenDesktop
- Amazon WorkSpaces
- Microsoft Hyper-V
- Oracle VirtualBox

Réduire les risques liés à l'identité dans l'ensemble de votre organisation
Détecter et répondre aux attaques en temps réel grâce à des solutions globales pour Active Directory et Entra ID.
Conclusion
La sécurité VDI associe la sécurité des endpoints, la segmentation du réseau, le chiffrement des données et les contrôles d'accès. Il existe de nombreuses approches, mais les meilleures sont celles qui conviennent à votre infrastructure. La sécurité VDI offre de nombreux avantages, notamment celui de préparer votre organisation pour l'avenir. SentinelOne peut simplifier votre démarche de sécurisation VDI et devenir un partenaire précieux à cet égard. Essayez SentinelOne et découvrez ce que nous pouvons apporter à votre organisation dès aujourd'hui.
FAQ sur la sécurité VDI
L'infrastructure de postes de travail virtuels (VDI) exécute les environnements de bureau sur des serveurs distants plutôt que sur des machines locales. Les utilisateurs se connectent par le réseau pour accéder à un environnement de bureau Windows ou Linux complet, où qu'ils se trouvent.
La VDI centralise la gestion des postes de travail : les correctifs de sécurité et les configurations résident sur le serveur. Vous retrouvez un espace de travail familier, mais les données ne quittent jamais le centre de données, ce qui réduit leur exposition sur les terminaux.
La sécurité VDI est essentielle, car les postes de travail s'exécutent sur des serveurs centralisés, qui constituent des cibles de grande valeur. Si des attaquants compromettent un hôte VDI, ils peuvent accéder simultanément à de nombreux environnements utilisateur. Une sécurité adaptée empêche la propagation des malwares entre les sessions et protège les données de l'entreprise contre leur copie sur des endpoints non sécurisés.
Des défenses VDI solides assurent également le respect des politiques de gestion des données et protègent les collaborateurs à distance, pour sécuriser l'ensemble de l'infrastructure.
Commencez par imposer l'authentification multifacteur pour chaque connexion à la passerelle VDI. Segmentez les réseaux afin que les interfaces d'administration ne soient pas exposées aux utilisateurs. Maintenez les hyperviseurs, les courtiers de connexion et les images des machines virtuelles à jour avec les correctifs. Appliquez le principe du moindre privilège aux droits des utilisateurs dans les postes de travail virtuels.
Utilisez des agents de sécurité des endpoints et surveillez les sessions pour détecter les anomalies. Sauvegardez régulièrement vos images critiques et testez les procédures de restauration pour assurer une reprise rapide si nécessaire.
Un réseau privé virtuel (VPN) crée un tunnel chiffré entre votre appareil et un réseau. Il étend l'accès local, mais laisse les données sur votre endpoint. La VDI fournit un environnement de bureau complet depuis un serveur sécurisé, sans stocker les données localement.
Le VPN protège le trafic ; la VDI protège l'emplacement des données. Avec un VPN, les applications s'exécutent toujours sur les endpoints ; avec la VDI, elles s'exécutent sur le serveur et restent isolées des appareils utilisateur potentiellement compromis.
La VDI centralise l'exécution et le stockage : les fichiers sensibles ne résident jamais sur les appareils des utilisateurs. Vous gérez les instantanés et les autorisations des utilisateurs au niveau du serveur, ce qui limite les modifications non autorisées. Si un endpoint est infecté, la menace peut être contenue dans la session concernée.
Vous pouvez restaurer instantanément les images à un état antérieur pour éliminer les malwares. La journalisation centralisée offre une visibilité complète sur les actions des utilisateurs, pour détecter les incidents de sécurité et y répondre rapidement.
Les outils de sécurité VDI comprennent les agents de détection et de réponse des endpoints (EDR) installés sur les postes de travail virtuels, les pare-feu de segmentation réseau et les plateformes de microsegmentation. Les solutions de gestion des identités et des accès (IAM) ajoutent des contrôles de connexion sécurisés.
Pour les environnements VDI hébergés dans le cloud, utilisez aussi des courtiers de sécurité d'accès au cloud (CASB), ainsi que des systèmes de détection d'intrusion (IDS). Des solutions de sauvegarde et de reprise après sinistre protègent vos images importantes. Les scanners de vulnérabilités peuvent également contribuer à maintenir les appareils à jour.
Les risques comprennent les serveurs de courtage mal configurés et les ports d'administration exposés, que les attaquants peuvent exploiter. Les images de postes de travail non corrigées présentent des vulnérabilités. Si l'isolation échoue, les hyperviseurs partagés peuvent exposer les environnements aux attaques dites « voisin bruyant ». Une authentification faible laisse entrer des utilisateurs non autorisés. Une surveillance insuffisante masque les mouvements latéraux.
Enfin, si les sauvegardes ne sont pas suffisamment testées, vous ne pouvez pas rétablir rapidement les systèmes après une compromission, ce qui prolonge l'interruption de service et augmente les risques de perte de données.
Commencez par des contrôles d'accès granulaires et imposez une authentification forte et multifacteur. Séparez les réseaux d'administration des réseaux utilisateur. Automatisez l'application des correctifs aux hyperviseurs et aux images des postes de travail. Déployez l'EDR et une surveillance continue dans chaque poste de travail virtuel. Utilisez un stockage chiffré et des protocoles sécurisés pour l'ensemble du trafic.
Sauvegardez et testez régulièrement les images de référence. Formez les utilisateurs aux risques de phishing et limitez l'accès local aux périphériques USB et au presse-papiers pour éviter les fuites de données.
En savoir plus sur Sécurité des identités




Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
