
Sécurité des buckets Amazon S3 – Importance et bonnes pratiques
Renforcez la sécurité de vos buckets Amazon S3 et faites face aux dernières cybermenaces. Découvrez les principes fondamentaux, les bonnes pratiques et les pièges courants pour protéger vos données contre les accès non autorisés, les violations de données et les problèmes de conformité.

Les buckets Amazon S3 stockent tous types de données pour les applications cloud des environnements informatiques. Amazon S3 est un choix courant pour le stockage de données dans le cloud AWS. Toutefois, la visibilité et la sécurité des données présentent de nombreux risques. Malgré la flexibilité offerte, chaque organisation reste responsable des données qu’elle stocke dans ces buckets.
Il est essentiel de savoir sécuriser les buckets S3 pour éviter d’exposer des données sensibles. Différentes couches et pratiques de sécurité peuvent renforcer vos défenses de sécurité du cloud. Le connecteur de buckets Amazon S3 partage les données XDR avec votre environnement AWS et nécessite la configuration de rôles AWS IAM personnalisés. La détection des menaces pour Amazon S3 protège vos buckets S3 à la vitesse machine en détectant et en éliminant les ransomwares et les malwares. Protéger le stockage NetApp est essentiel à la stabilité et à l’intégrité des opérations de votre entreprise.
Pour obtenir une visibilité continue et renforcer leur posture de sécurité, les organisations doivent utiliser des solutions Managed XDR afin d’ingérer les journaux de données S3 et d’automatiser la gestion des données des buckets S3. Vous pouvez définir des règles prédéfinies, réduire les coûts de stockage et améliorer la conformité. Ce guide présente tout ce qu’il faut savoir sur la sécurité des buckets Amazon S3, notamment les bonnes pratiques pour les sécuriser. Poursuivez votre lecture.
Qu’est-ce que la sécurité des buckets Amazon S3 ?
La sécurité des buckets S3 repose sur une responsabilité partagée entre le client et le fournisseur AWS. Elle définit les modalités d’accès des utilisateurs aux ressources S3 qu’ils créent. La sécurité des buckets Amazon S3 comprend la configuration des autorisations pour tous les objets, l’octroi d’accès temporaires et la journalisation des requêtes adressées aux ressources S3 pour garantir une visibilité complète.
Les utilisateurs peuvent consulter les rapports de recommandations AWS et utiliser les services de surveillance AWS pour examiner les configurations existantes et l’utilisation des ressources des services AWS. La sécurité des buckets Amazon S3 couvre également :
- Gestion des versions – S3 permet de créer et de stocker plusieurs versions d’un même objet dans les buckets S3. Cette fonctionnalité facilite la sauvegarde et la reprise après sinistre en cas d’incident de sécurité.
- Audit – Auditez régulièrement les configurations, les journaux d’accès et les autorisations de vos buckets S3 pour repérer les problèmes de sécurité et les vulnérabilités.
- Journalisation – Amazon S3 offre des fonctionnalités de journalisation et de suivi pour surveiller l’activité des buckets, notamment la gestion des requêtes, le traitement des erreurs et l’analyse des habitudes d’accès.
Pourquoi la sécurité des buckets S3 est-elle importante ?
Une sécurité insuffisante des buckets S3 peut entraîner des défaillances opérationnelles et une perte de confiance des clients. Les buckets S3 stockent des données personnelles identifiables (PII), des données de cartes bancaires, des données financières, des éléments de propriété intellectuelle et d’autres informations confidentielles. Une protection insuffisante peut entraîner des poursuites judiciaires, des usurpations d’identité et des pertes de revenus considérables à la suite de violations de données.
De nombreux secteurs, comme la santé, l’e-commerce, la finance et les administrations publiques, sont soumis à des réglementations et à des exigences de conformité strictes en matière de stockage et de sécurité des données. La sécurité des buckets Amazon S3 garantit le respect de ces exigences. Elle contribue aussi à assurer la continuité des activités, à réduire les temps d’arrêt et à protéger les données contre toute modification non autorisée. Une sécurité efficace des buckets S3 peut réduire le coût total de possession, éviter les dépenses inutiles de stockage et de transfert des données, et limiter les opérations manuelles de récupération des données. Elle fait partie intégrante de tout programme global de cybersécurité. Les buckets S3 doivent être protégés contre les menaces externes.
Aujourd’hui, les clients attendent l’application des meilleures pratiques de sécurité des buckets S3 avant de faire appel à un service. C’est essentiel pour renforcer la réputation de la marque et préserver l’intégrité des données.
Bonnes pratiques pour sécuriser les buckets S3
1. Appliquer le principe du moindre privilège aux politiques des buckets
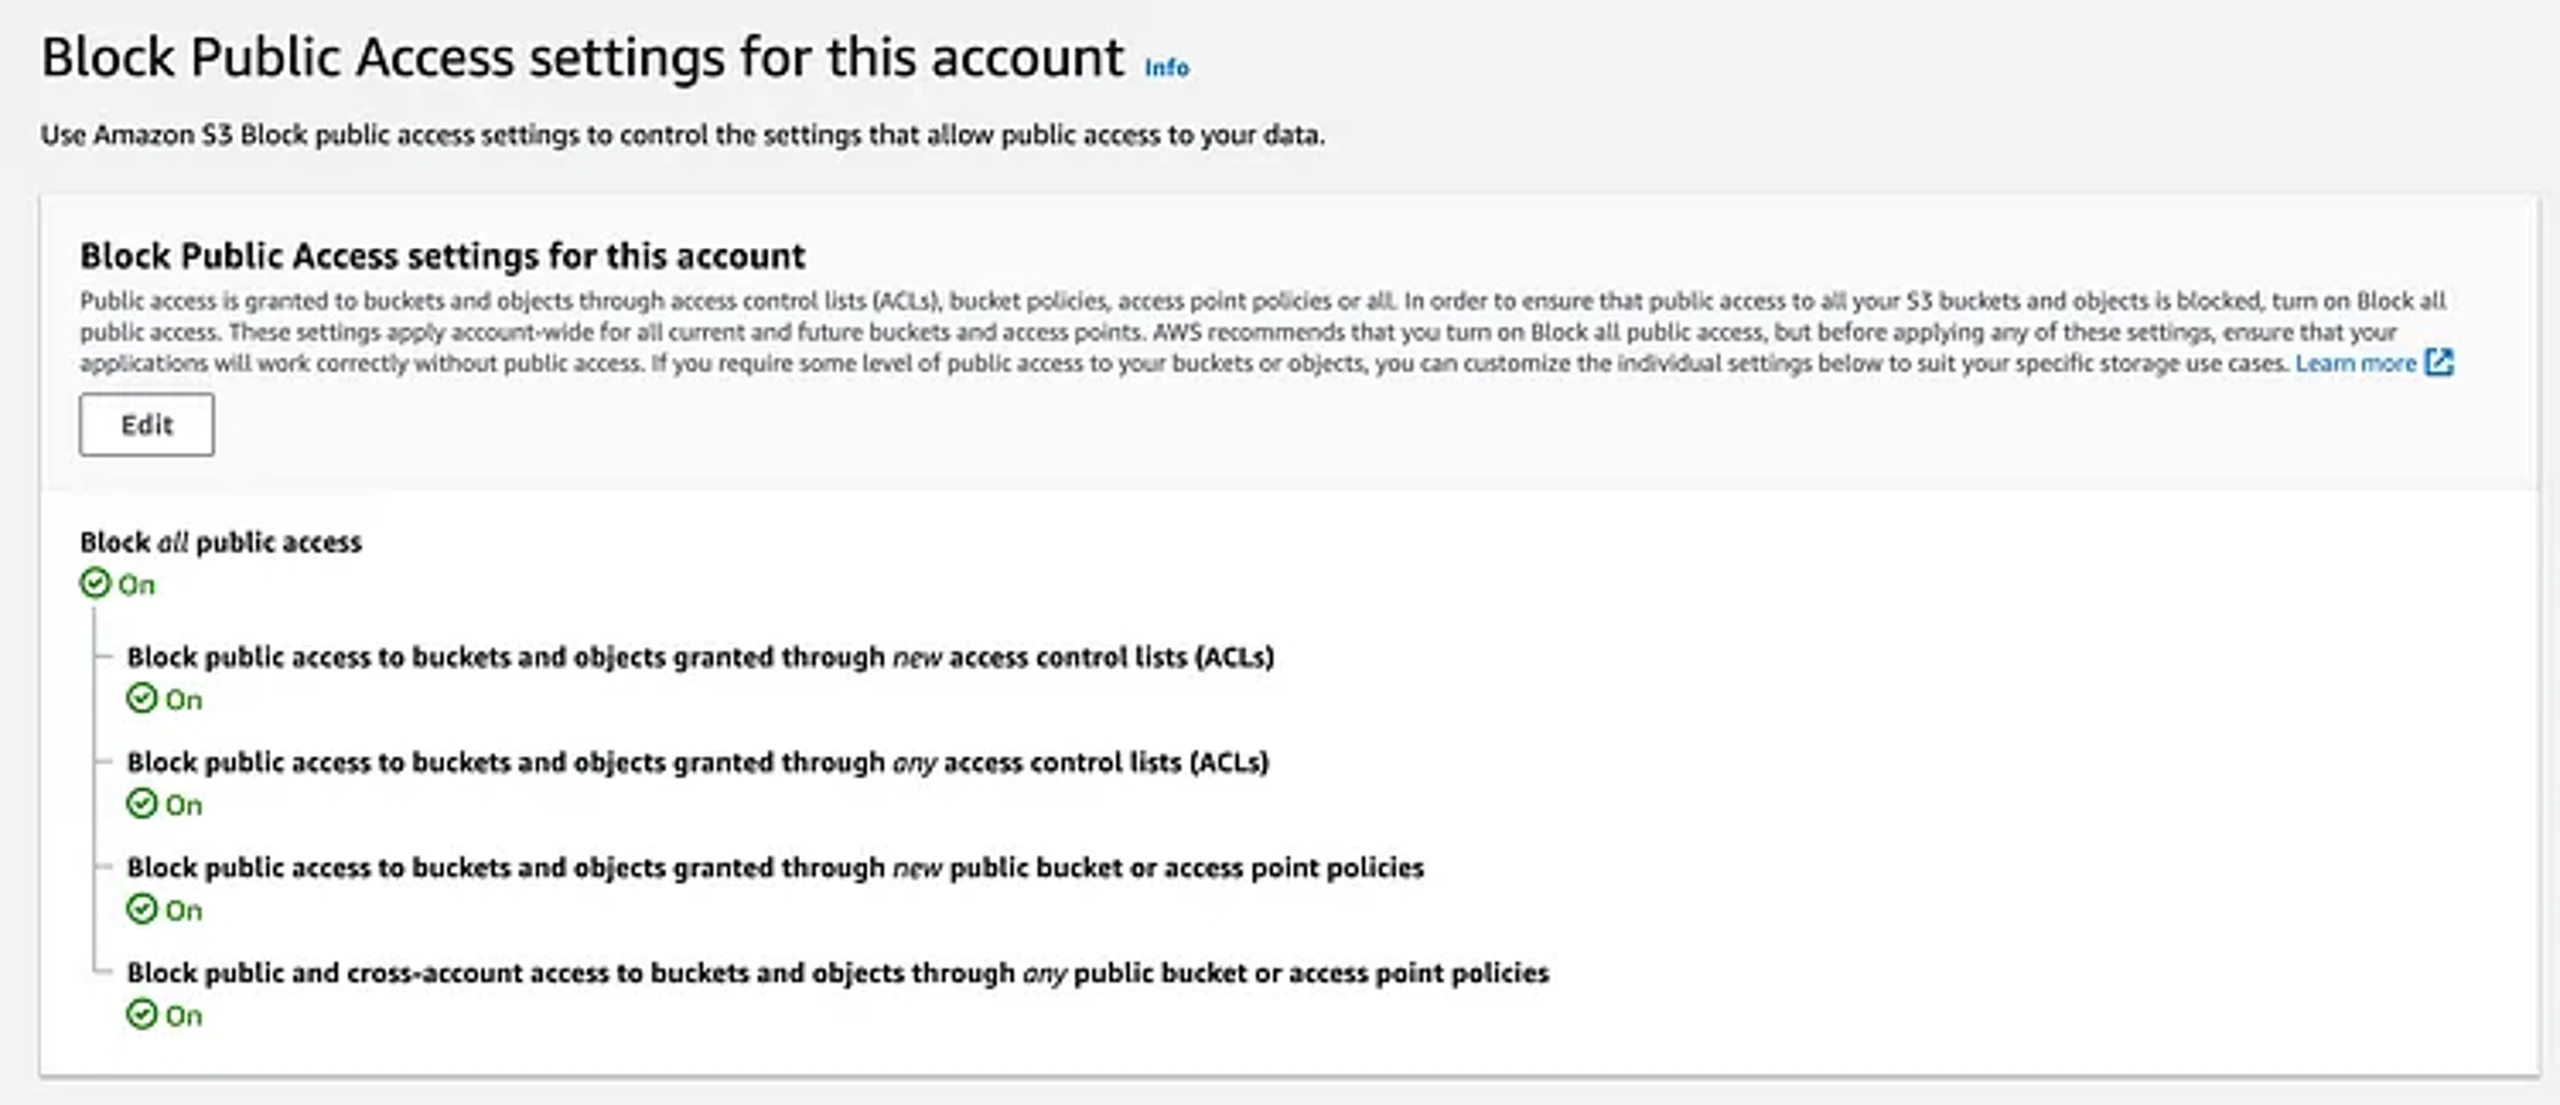
Inscrivez sur liste blanche les adresses IP et les ARN des comptes qui doivent accéder aux buckets S3. Activez le blocage des accès publics et supprimez les accès anonymes. Rédigez des politiques IAM personnalisées pour les utilisateurs qui doivent accéder à des buckets précis. Ces politiques peuvent gérer les autorisations Amazon S3 de plusieurs utilisateurs. Vous pouvez aussi utiliser des rôles IAM, y compris comme identifiants temporaires associés à un jeton de session.
Vérifiez que vos politiques basées sur l’identité n’utilisent aucune action générique. Pour éviter les interventions manuelles, définissez des politiques de cycle de vie S3 qui suppriment automatiquement les objets selon un calendrier, si nécessaire. Dans GuardDuty, activez la protection S3 pour détecter les activités malveillantes grâce à la détection des anomalies et au renseignement sur les menaces. AWS a récemment lancé Macie, un autre outil d’analyse des données sensibles situées hors des zones prévues.
Pour appliquer le principe du moindre privilège, AWS propose notamment des limites d’autorisations, des listes de contrôle d’accès (ACL) des buckets et des politiques de contrôle des services. Tenez un registre complet de toutes les identités disposant d’un accès autorisé aux ressources S3.
2. Chiffrer les données au repos et en transit
Surveillez votre environnement AWS pour repérer les buckets dont le chiffrement est désactivé. Chiffrez les données au niveau du bucket, et non de chaque objet, pour les protéger contre les accès non autorisés et les violations de données.
Vous pouvez appliquer le chiffrement côté serveur avec Amazon S3 et protéger les données contre les suppressions accidentelles grâce à la gestion des versions et au verrouillage des objets S3. Pour ajouter une couche de sécurité, vous pouvez activer la Multi-Factor Authentication (MFA) pour les suppressions. Amazon S3 offre des fonctionnalités de journalisation des accès serveur avec CloudTrial. Les journaux CloudWatch vous donnent une vue d’ensemble de votre posture de sécurité. Comparez également les normes de chiffrement de votre environnement aux références du secteur.
Vous pouvez également utiliser le chiffrement AES 256 bits pour chiffrer les données client et supprimer les clés de la mémoire une fois le chiffrement terminé. Les clés de chiffrement fournies par le client fonctionnent très bien et sont mises à disposition par l'utilisateur. Avec les clés gérées par le client, vous pouvez créer, renouveler, désactiver et auditer les clés, et accéder à l'ensemble des contrôles de chiffrement. Vous pouvez créer des clés gérées par le client (CMKs) dans la console AWS KMS avant de les utiliser au niveau de S3. Par défaut, Amazon S3 crée déjà une AWS Managed CMK dans le compte AWS lors de la première utilisation. Il utilise cette CMK pour SSE-KMS et Amazon Sigv4 est un mécanisme d'authentification utilisé par Amazon S3 pour signer les requêtes API. Pour vérifier l'état du chiffrement de vos objets, vous pouvez consulter l'inventaire S3. Les quatre principales options de gestion du chiffrement disponibles pour vos buckets S3 sont SSE-KMS, DSSE-KMS, le chiffrement côté client et SSE-C.
3. Respecter les normes de sécurité conformes aux bonnes pratiques
Partout dans le monde, les organisations suivent différentes normes de sécurité pour protéger leurs buckets S3. En respectant certaines de ces normes, vous protégez les systèmes et les données stockées dans vos buckets S3. Vous pouvez protéger les données des titulaires de cartes, utiliser des pare-feu et configurer les paramètres des mots de passe. Appliquez ces normes à toutes vos instances du cloud public AWS.
Les normes et réglementations les plus couramment suivies par les organisations internationales pour sécuriser leurs buckets Amazon S3 sont :
- Institut national des normes et de la technologie (NIST)
- Autorité monétaire de Singapour (MAS)
- Règlement général sur la protection des données (GDPR)
- Norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS)
- Autorité australienne de réglementation prudentielle (APRA)
4. Utiliser une application multirégion
Utilisez les tables globales DynamoDB pour répliquer les données de façon asynchrone entre les régions principales et secondaires. L’architecture d’application multirégion d’AWS sert à gérer les applications tolérantes aux pannes. Renforcez les capacités de reprise après sinistre de vos buckets S3 grâce à la réplication S3 entre régions d’AWS.
5. Essayer les URL présignées S3
Les objets Amazon S3 sont privés par défaut. Seuls leurs propriétaires y ont accès. Un propriétaire peut toutefois souhaiter partager ses objets. Les URL présignées lui permettent de définir ses propres autorisations de sécurité et d’accorder un accès temporaire pour télécharger les objets.
Les URL présignées permettent de créer des liens vers les objets d’un bucket S3 avec une durée de validité personnalisée. Par exemple, vous pouvez générer une URL présignée pour un bucket précis, valable pendant 1 semaine, à l’aide de la commande suivante :
aws s3 pre sign s3://DOC-EXAMPLE-BUCKET/test2.txt
--expires-in 604800
6. Utilisez des outils de surveillance de la sécurité des buckets S3 et réalisez des audits réguliers
Vous pouvez étiqueter les ressources S3 avec Amazon Tag Editor pour réaliser des audits de sécurité. Vous pouvez aussi créer des groupes de ressources S3 pour faciliter leur gestion et leurs audits.
Des services AWS comme CloudWatch permettent de surveiller des métriques clés telles que 4xxErrors, DeleteRequests, GetRequests et PutRequests. Une surveillance régulière de ces métriques contribue à garantir la sécurité, les performances et la disponibilité de vos ressources S3.
Vous pouvez également utiliser des outils boostés par l'IA comme SentinelOne pour automatiser la surveillance de la sécurité de vos buckets S3, réaliser des audits et générer des rapports.
Comment SentinelOne peut-il vous aider ?
Stocker et utiliser des fichiers non analysés dans des buckets S3 peut exposer les organisations à des risques de sécurité qu'elles veulent éviter à tout prix. Les entreprises utilisent les buckets S3 pour leur stockage d'objets évolutif et sécurisé. Mais le contenu et la sécurité des fichiers chargés dans ces buckets peuvent être inconnus. Les clients doivent donc les analyser et corriger toute vulnérabilité applicative qui pourrait en résulter.
SentinelOne accélère la mise en conformité des organisations avec les exigences de souveraineté des données. La plateforme détecte les malwares et les failles zero-day en quelques millisecondes et protège les environnements cloud en empêchant la propagation de ces menaces. Les utilisateurs peuvent rationaliser et automatiser l'analyse des menaces présentes dans les fichiers, intégrer facilement la plateforme à leurs applications et workflows existants et bénéficier de politiques de couverture flexibles.
La console de gestion SentinelOne permet de gérer les workloads, les endpoints et les ressources S3. Elle automatise la découverte des buckets et intègre des garde-fous solides pour éviter les erreurs de configuration accidentelles.
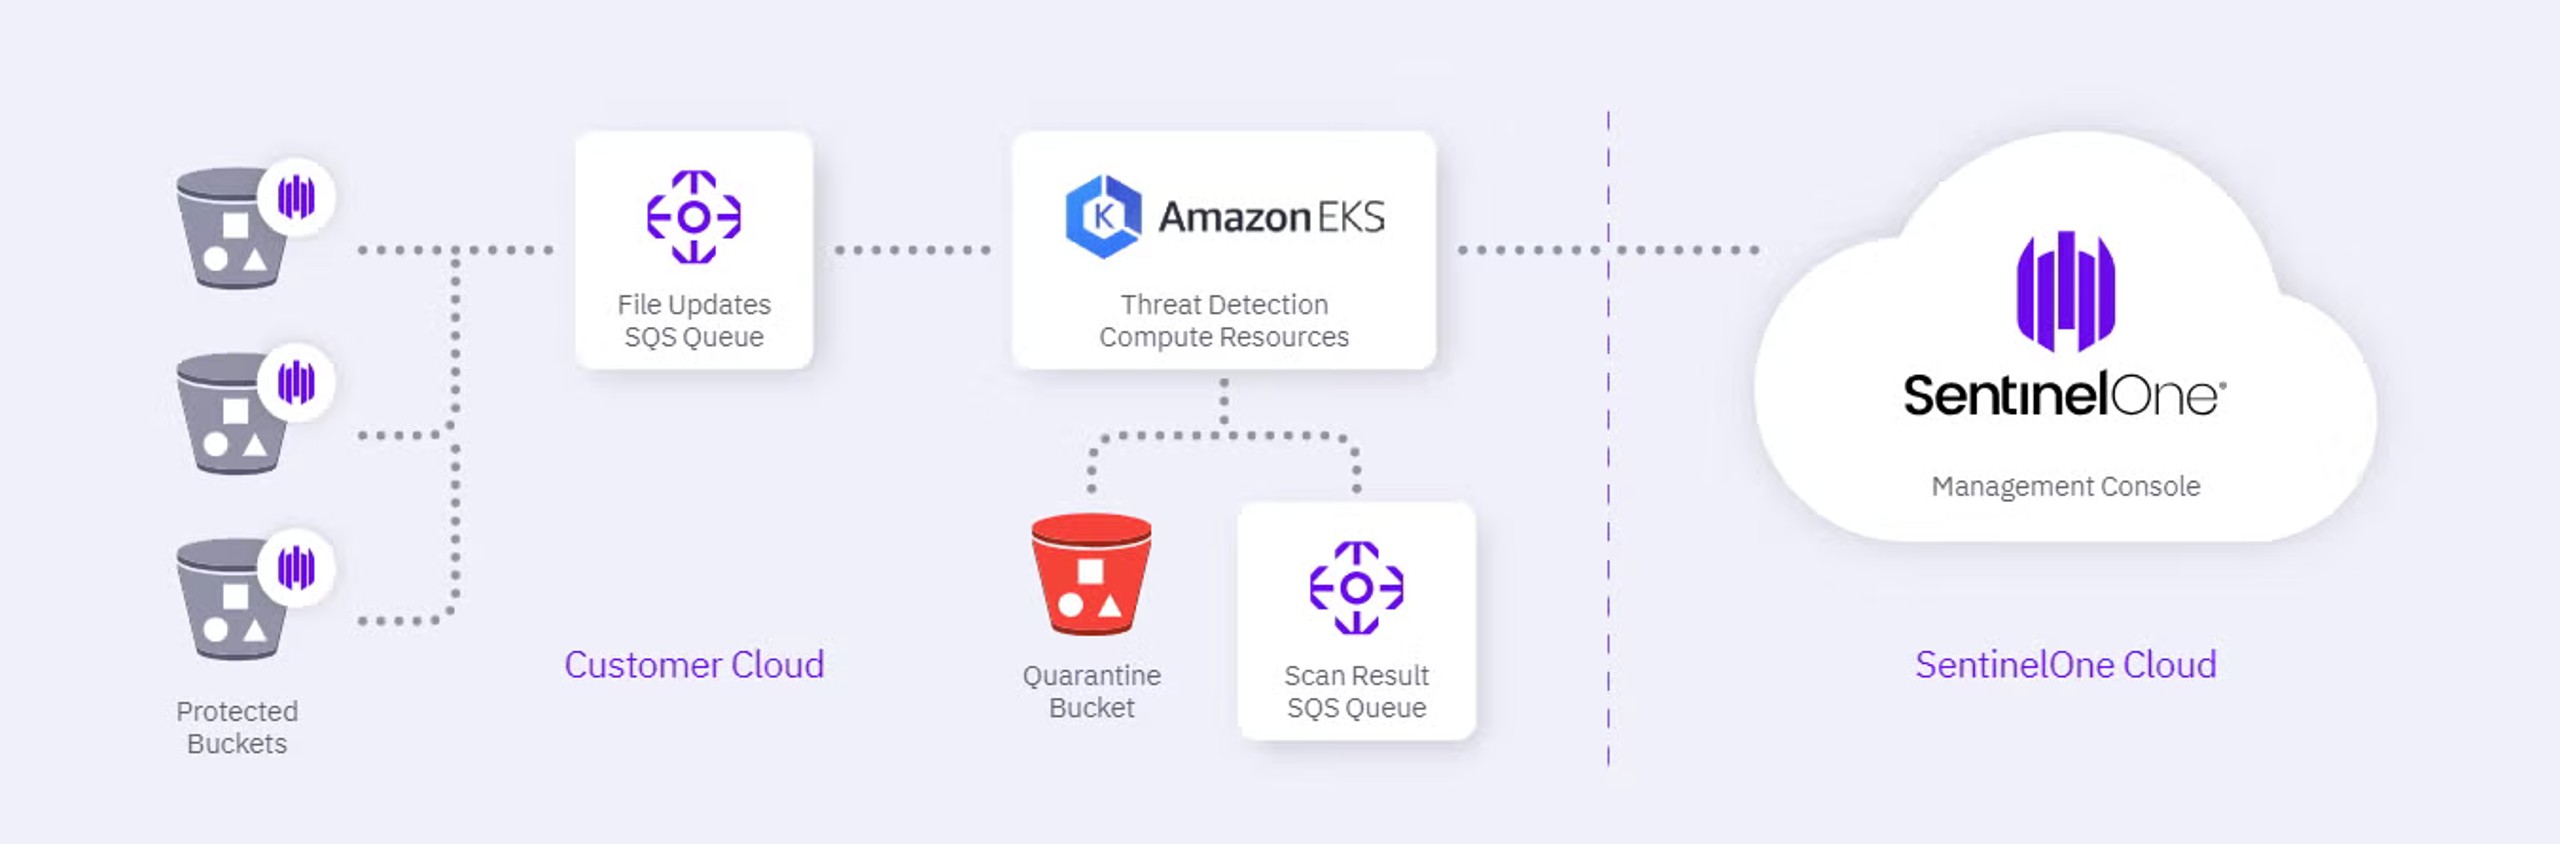
Voici comment SentinelOne renforce la sécurité des buckets Amazon S3 pour les organisations :
- Détection avancée des menaces dans les buckets Amazon S3 – SentinelOne analyse chaque objet ajouté au bucket pour détecter les malwares et peut facilement analyser les fichiers existants à la demande. La mise à l'échelle automatique, la mise en quarantaine des fichiers et les actions de remédiation personnalisées permettent de supprimer les fichiers infectés et d'empêcher la propagation des malwares
- Politiques cloud configurables – Les politiques cloud SentinelOne s'adaptent aux besoins de votre entreprise et apportent de la flexibilité au provisionnement des ressources. Toutes les analyses s'effectuent dans votre environnement. Aucune donnée sensible ne quitte l'environnement cloud. Cette protection se déploie facilement et s'intègre aux architectures applicatives et aux workflows existants
- Gestion de l'inventaire – SentinelOne protège les organisations grâce à de puissantes capacités de chasse aux menaces dans le cloud. La plateforme fournit des données de télémétrie sur les workloads, applique une protection fondée sur des politiques et simplifie la gestion de l'inventaire des ressources cloud. Elle bénéficie de la confiance et de la reconnaissance de Gartner, MITRE Engenuity, Tevora et bien d'autres. La plateforme Singularity XDR protège les grandes entreprises mondiales et leur donne une visibilité en temps réel sur leurs surfaces d'attaque, ainsi que des capacités de corrélation multiplateforme et de réponse boostée par l'IA.

Explorez le renseignement sur les menaces dans la plateforme Singularity, propulsée par Mandiant.
Conclusion
Amazon S3 : sécurité des buckets fonctionnalités sont utilisées par des utilisateurs du monde entier pour protéger les objets stockés dans des buckets S3. Il existe des pratiques de surveillance et d'audit ainsi que des bonnes pratiques de sécurité préventive, toutes abordées dans ce guide. Identifier et auditer tous vos actifs est une étape essentielle pour protéger vos buckets S3. Lorsque vous désactivez les listes de contrôle d'accès, la protection des données dépend de la rédaction et de la gestion de vos politiques personnalisées. Vous pouvez également utiliser les politiques Virtual Cloud Endpoint (VCE) et prendre le contrôle total de vos buckets en rétablissant les paramètres ACL par défaut.
Vérifiez que tous vos buckets utilisent les bonnes politiques et ne sont pas accessibles au public. Envisagez des services de surveillance continue de la sécurité et d'audit comme SentinelOne pour examiner vos déploiements S3 et gérer les règles AWS Config. Les plateformes comme SentinelOne sont faciles à utiliser et à configurer. Vous pouvez planifier une démo gratuite en direct avec notre équipe et tester nos différentes fonctionnalités. Nous pouvons vous aider à rester protégé dans le contexte concurrentiel actuel.

Cybersécurité alimentée par l'IA
Améliorez votre posture de sécurité grâce à la détection en temps réel, à une réponse à la vitesse de la machine et à une visibilité totale de l'ensemble de votre environnement numérique.
Questions fréquentes
La sécurité d’Amazon S3 englobe toutes les mesures prises pour protéger les objets contre les accès non autorisés, les altérations et les violations de données. AWS intègre diverses fonctionnalités de sécurité dont les utilisateurs peuvent bénéficier. La sécurité de S3 exige de rédiger des politiques de sécurité personnalisées, de configurer les buckets et de mettre en place les mécanismes adaptés de surveillance, de chiffrement et de journalisation. Son objectif est de garantir que les données stockées dans les buckets restent sécurisées, privées et accessibles uniquement aux utilisateurs autorisés.
Vous pouvez sécuriser vos buckets S3 de plusieurs façons. La première consiste à utiliser les outils et les ressources de l’écosystème AWS. Modifiez les configurations par défaut et les politiques des buckets pour protéger les données sensibles. La deuxième méthode, et la meilleure, consiste à utiliser une plateforme d’automatisation de la sécurité pilotée par l’IA comme SentinelOne. SentinelOne fournit des renseignements avancés sur les menaces, des capacités de surveillance et d’analyse, ainsi qu’un large éventail de fonctionnalités de cybersécurité. Sa remédiation en un clic vous permet de corriger les vulnérabilités critiques dans l’ensemble de votre environnement cloud.
En savoir plus sur Cybersécurité



Découvrez la plateforme de cybersécurité la plus avancée
Découvrez comment la plateforme de cybersécurité autonome la plus intelligente au monde peut protéger votre organisation aujourd’hui et à l’avenir.
