
Las 15 mejores prácticas de seguridad de endpoints
Las mejores prácticas de seguridad de endpoints protegen todos los endpoints conectados a la red de una organización frente a riesgos como ataques de phishing, ataques DDoS y malware.
La seguridad de endpoints consiste en proteger los endpoints de la red de una organización frente a amenazas mediante diversas medidas de seguridad.
Un endpoint es un dispositivo que se conecta directamente a una red. Ejemplos: computadoras, smartphones, laptops, tabletas, routers, switches, impresoras, dispositivos IoT (como sensores) y más.
La cantidad de endpoints ha crecido exponencialmente en los últimos años con la adopción del trabajo remoto y las políticas BYOD. Esto también ha ampliado la superficie de ataque.
Sin medidas de seguridad, los atacantes podrían comprometer estos dispositivos, acceder a su red, robar datos confidenciales y perjudicar a su empresa. Cerca del 68% de los encuestados afirma que su organización sufrió al menos un ataque a endpoints.
Por eso, es importante proteger sus dispositivos y su empresa mediante mejores prácticas, plataformas y técnicas de seguridad de endpoints.
En este artículo, analizaremos en detalle la seguridad de endpoints, los riesgos comunes y las mejores prácticas.
 Riesgos comunes para la seguridad de endpoints
Estos son algunos riesgos comunes para la seguridad de endpoints:
- Ataques de phishing: Los atacantes envían mensajes de texto o correos electrónicos aparentemente auténticos para engañar a las personas y lograr que hagan clic en un enlace malicioso y descarguen malware en sus dispositivos. Así obtienen acceso no autorizado, roban datos y más.
- Ataques de ransomware: Los atacantes cifran los datos y bloquean el acceso de los usuarios a sus sistemas. Después exigen un elevado rescate para descifrar los datos o devolver el acceso a los sistemas.
- Pérdida de datos /dispositivos: El robo o la pérdida de dispositivos y datos puede ponerlos en manos indebidas. Quienes los obtengan podrían vender sus datos a terceros o utilizar la información almacenada para perjudicar a una empresa.
- Parches y actualizaciones inadecuados: No aplicar parches ni actualizar los sistemas o el software a tiempo deja vulnerabilidades que los atacantes pueden detectar y aprovechar.
- Ataques DDoS: Los atacantes saturan la red con una cantidad abrumadora de solicitudes simultáneas, lo que impide que el sistema responda y esté disponible para los usuarios legítimos.
- Descargas no solicitadas: Estas amenazas introducen malware en una actualización o un parche que parece una descarga confiable para miles de usuarios.
- Ataques de botnets: Las botnets operan en endpoints comprometidos y propagan infecciones a otros endpoints para ejecutar ataques a gran escala.
- Controles de acceso insuficientes: Los mecanismos deficientes de control de acceso a datos y sistemas aumentan los riesgos para la seguridad de endpoints, como el acceso no autorizado y las filtraciones de datos.
Ante tantos riesgos y endpoints, es imprescindible utilizar una plataforma de seguridad de endpoints para combatir activamente los ciberataques.

Informe
Líderes en seguridad de puntos finales
Vea por qué SentinelOne ha sido nombrado Líder cuatro años consecutivos en el Cuadrante Mágico™ de Gartner® para Plataformas de Protección de Endpoints.
15 mejores prácticas de seguridad de endpoints en 2025
Proteja los endpoints de la red de su organización frente a los ataques con estas mejores prácticas de seguridad de endpoints:
#1. Identifique los endpoints
Identifique todos los endpoints conectados a su red para poder protegerlos.
Para ello, localice cada computadora, laptop, smartphone, tableta, dispositivo IoT, router, entorno virtual, software, aplicación y demás sistemas de todos los departamentos. Pida a los responsables de cada departamento una lista de los dispositivos que utilizan actualmente para trabajar.
Cree un documento detallado con:
- Datos del dispositivo
- Nombre del propietario o usuario asignado
- Nivel de permisos
- Aplicaciones que ejecuta
- Detalles de uso
Así tendrá un inventario de todos sus endpoints y mayor visibilidad de cada uno. Reduzca los riesgos de seguridad con herramientas de supervisión y escáneres de vulnerabilidades para detectar endpoints vulnerables o no autorizados y corregir los problemas de inmediato.
#2. Evite el uso de TI no autorizada
El 69% de los directivos de tecnología de un informe de Tori considera que la TI no autorizada es una de sus principales preocupaciones de ciberseguridad.
TI no autorizada se refiere a la práctica de usar software o hardware de IT sin informar a los administradores, al departamento de IT ni al equipo de seguridad de la organización. Estos dispositivos podrían no ser seguros y, al conectarlos a la red, podrían generar riesgos de seguridad. Crean brechas de seguridad que los atacantes pueden aprovechar para infiltrarse en la red.
Por eso, evalúe su red periódicamente (una vez por trimestre es adecuado) para detectar sistemas no autorizados y evitar que la TI en la sombra comprometa su perímetro de seguridad. Establezca una política y comuníquela a sus empleados para reducir los riesgos de la TI en la sombra.
#3. Cifre los datos
Cifre los datos sensibles y confidenciales que se transmiten por distintos canales (como el correo electrónico) o se almacenan en unidades para reforzar su seguridad.
Protéjase de riesgos como las filtraciones de datos, el ransomware, el phishing, los ataques de intermediario y otros mediante esta técnica. También puede usar herramientas de cifrado o plataformas de prevención de pérdida de datos (DLP) para mejorar la eficiencia. Así, aunque pierda su dispositivo, nadie podrá acceder a los datos cifrados.
Si tiene limitaciones de presupuesto o tiempo, puede priorizar el cifrado según el tipo de datos. Por ejemplo, cifre primero la información más crítica, como los datos financieros, los datos personales identificables de empleados y clientes y los datos operativos altamente confidenciales. Después, amplíe gradualmente el cifrado al resto de la organización.
Descubra cómo la plataforma Singularity Endpoint de SentinelOne puede mitigar hoy las ciberamenazas para su organización.
#4. Implemente controles de acceso
Los ciberataques no solo provienen del exterior, sino también del interior de su organización. El 76% de las organizaciones encuestadas notificó ataques internos entre 2019 y 2024.
Nunca se sabe quién podría actuar contra su organización. Un conflicto personal o el dinero podrían ser la causa. Como esas personas ya tienen acceso a datos y sistemas confidenciales, les resulta más fácil planear un ataque o vender datos (a competidores o en la web oscura).
Por eso, limite los privilegios y permisos de los usuarios al nivel estrictamente necesario para desempeñar sus funciones. Utilice mecanismos de control de acceso como:
- Seguridad de confianza cero: No confíe en nadie en materia de ciberseguridad y exija una verificación cada vez que alguien solicite acceso.
- Principio de privilegio mínimo (PLP): Conceda a cada usuario únicamente los permisos de acceso necesarios para realizar su trabajo.
- Gestión de identidades y accesos (IAM): Gestione los procesos, métodos y tecnologías empresariales para que solo las personas adecuadas accedan a los dispositivos adecuados con el nivel de permisos correspondiente.
#5. Supervise de forma continua
Imagine que no sabe qué ocurre con sus endpoints. No conoce cuántos dispositivos están conectados a la red ni su nivel de seguridad porque no los supervisa. Los atacantes, que buscan vulnerabilidades constantemente, podrían encontrarlas en las aplicaciones de esos endpoints. Y podrían explotarlas para lanzar un ataque masivo antes de que usted se dé cuenta.
Supervise continuamente todos sus endpoints para detectar vulnerabilidades, errores, actualizaciones necesarias, licencias vencidas y otros problemas. Así tendrá tiempo para corregir los problemas de seguridad y restablecer la protección.
También puede usar herramientas de supervisión de endpoints para acelerar el proceso. Estas herramientas rastrean todos los endpoints en tiempo real y le notifican cualquier actividad sospechosa para que proteja sus dispositivos de inmediato.
#6. Aplique parches y actualizaciones periódicamente
Nunca retrase la instalación de parches y actualizaciones en sus dispositivos y sistemas.
Suponga que su equipo de seguridad le informa que una aplicación empresarial importante está desactualizada. La buena noticia es que ya hay una actualización disponible. Pero surge un imprevisto y usted la olvida o decide instalarla unos días después. Al día siguiente descubre que unos atacantes han comprometido todos los datos de la aplicación.
Ejemplo: Equifax tuvo que pagar al menos $575 millones en un acuerdo por no aplicar un parche de seguridad, lo que provocó una filtración masiva de datos.
Proteja los datos de su empresa y sus clientes frente a los atacantes aplicando parches y actualizaciones de inmediato. Así reducirá la probabilidad de sufrir ataques y preservará su reputación ante clientes y partners.
#7. Haga copias de seguridad de los datos
Haga copias de seguridad de su información valiosa en servidores seguros. Así podrá replicar los datos de los endpoints y almacenarlos en varios servidores ubicados en distintos lugares.
Por ejemplo, si un ataque compromete algunos de sus endpoints y se roban datos, las copias de seguridad serán fundamentales. Aunque pierda los datos originales, seguirá disponiendo de las copias.
Refuerce también la seguridad física y digital de los servidores en todas las ubicaciones. Proteja los datos con mecanismos de seguridad más sólidos en estas instalaciones. Así reducirá el tiempo de inactividad y restablecerá sus operaciones durante o después de un incidente de seguridad.
#8. Establezca prácticas más sólidas para las contraseñas
Indique a sus empleados que utilicen contraseñas complejas y seguras. Explíqueles los riesgos de usar contraseñas fáciles de adivinar, como «12345», fechas de cumpleaños o nombres.
Los ciberatacantes emplean técnicas avanzadas, como la ingeniería social y la adivinación de contraseñas. Así pueden comprometer endpoints, aplicaciones y los datos que contienen. El 81% de las filtraciones de datos se debe a contraseñas débiles o robadas, o a ambas.
Por lo tanto, establezca una política estricta de contraseñas en su organización.
- Use contraseñas complejas y seguras con letras mayúsculas y minúsculas, números y símbolos
- Nunca comparta las contraseñas con nadie
- Comparta contraseñas solo cuando sea necesario, pero nunca por correo electrónico
- Cambie las contraseñas con frecuencia
- Use la autenticación multifactor para proteger los endpoints
#9. Realice pruebas de penetración
Realice pruebas de penetración (pentests) en sus endpoints para evaluar su nivel de seguridad. Estas pruebas simulan ciberataques con técnicas, herramientas y procesos similares a los reales para detectar vulnerabilidades y medir el impacto en la empresa.
Evalúe la seguridad de sus endpoints mediante estas pruebas y detecte sus vulnerabilidades antes que los atacantes. Así podrá corregirlas y proteger sus endpoints y los datos que contienen. Además, compruebe la capacidad de sus dispositivos para resistir ciberataques desde distintos roles y con o sin autenticación.
Realice pruebas de penetración automatizadas o manuales para detectar vulnerabilidades, como problemas de autorización y autenticación, configuraciones incorrectas y fallos del lado del cliente o del servidor, entre otras. Ejemplos de herramientas: escáneres de vulnerabilidades, herramientas de proxy y herramientas de explotación, entre otras.
#10. Elabore un plan de respuesta a incidentes
Elabore un plan de respuesta a incidentes eficaz para detectar incidentes de seguridad y responder a ellos. Los profesionales de seguridad y las organizaciones utilizan este plan para proteger sus activos frente a ataques como filtraciones de datos, malware, phishing y robo de contraseñas.
Elabore su plan de respuesta a incidentes siguiendo estas estrategias:
- Defina una política de respuesta a incidentes que abarque las funciones y responsabilidades, las herramientas y tecnologías que se usarán y los procesos para detectar y corregir problemas
- Forme su equipo: un CISO, un responsable, especialistas en comunicación y profesionales de seguridad
- Evalúe los endpoints para detectar riesgos y vulnerabilidades
- Analice los problemas de seguridad y priorícelos según la gravedad del riesgo
- Contenga y elimine el riesgo de seguridad
- Recupere sus endpoints y restablezca su funcionamiento
- Documente el incidente y aprenda de él
#11. Aplique una política de trabajo remoto y BYOD
Las organizaciones adoptan modalidades modernas como el trabajo remoto y el uso de dispositivos personales (BYOD). Aunque ofrecen ventajas, también pueden presentar riesgos.
- Establezca una política segura para BYOD y el trabajo remoto y exija a sus empleados que la cumplan.
- Revise sus protocolos de seguridad actuales y actualícelos conforme a las últimas prácticas recomendadas, herramientas y procedimientos de seguridad para endpoints.
- Indique a sus empleados que informen a los equipos de IT o seguridad sobre los dispositivos personales que utilicen para que puedan supervisar su seguridad.
- Indíqueles que no compartan contraseñas ni permisos de acceso con otras personas, ya que esto podría dar lugar a accesos no autorizados.
Para el trabajo remoto, facilite el acceso a la red desde los endpoints mediante una VPN avanzada. Así protegerá la conexión frente a la suplantación de DNS y los ataques de intermediario, entre otras amenazas.
#12. Trabaje con proveedores seguros
Elija con cuidado proveedores seguros para sus aplicaciones de terceros, ya que no controla las medidas de seguridad que aplican. Una brecha de seguridad en su entorno de IT puede afectar a su empresa y a sus clientes. Por eso, tome estas medidas:
- Investigue la trayectoria del proveedor para conocer su reputación en el mercado
- Examine las medidas de seguridad que aplica
- Averigüe cómo gestiona sus datos
Con estas respuestas, seleccione un proveedor de servicios. Además, siga de cerca sus políticas de seguridad y privacidad vigentes. Nunca dé por sentada la seguridad al trabajar con un tercero.
#13. Cree listas de aplicaciones permitidas y bloqueadas
Cree una lista de aplicaciones permitidas o bloqueadas. No deje que sus empleados instalen aplicaciones que no sean pertinentes para su trabajo.
Ejemplo: incluya en la lista de bloqueo aplicaciones como Facebook, juegos y aplicaciones de compras si el usuario no las necesita para su función.
Esto limita riesgos de seguridad como las vulnerabilidades de día cero, la exposición de datos y los ataques DDoS, entre otros. También reduce las distracciones para que sus empleados se concentren en el trabajo en lugar de dedicar tiempo a actividades improductivas.
#14. Capacite y forme a los empleados
Forme a sus usuarios en las prácticas recomendadas de seguridad para endpoints para mejorar la postura de seguridad general de su organización. Estas prácticas les permitirán proteger sus endpoints y reducir la probabilidad de ataques.
- Organice periódicamente capacitaciones, seminarios y seminarios web para mantener a los empleados al día sobre los últimos cambios en seguridad para endpoints, ciberataques y otras noticias del sector.
- Explíqueles las prácticas seguras de contraseñas, la importancia de cumplir las políticas de seguridad y los riesgos de incumplir leyes y normativas.
- Enséñeles a identificar ataques de phishing, fraudes de suplantación del director ejecutivo y otros riesgos de seguridad
#15. Utilice herramientas de seguridad para endpoints
Proteja sus datos y endpoints mediante herramientas de seguridad para endpoints. Estas herramientas detectan y responden a las amenazas, previenen incidentes de seguridad como malware y phishing y aplican prácticas avanzadas de seguridad para endpoints.
Tipos de herramientas de seguridad para endpoints que puede utilizar:
- Software antivirus
- Herramientas de análisis de vulnerabilidades
- Herramientas de detección y respuesta para endpoints (EDR)
- Sistemas de detección y prevención de intrusiones (IDS/IPS)
- Herramientas de cifrado
- Soluciones de IAM
- Soluciones para pruebas de penetración
Elija soluciones de seguridad para endpoints de un proveedor reconocido y con una trayectoria sólida para sacar el máximo provecho de estas herramientas.
Refuerce sus prácticas de seguridad para endpoints con SentinelOne
Proteja sus endpoints contra ataques con SentinelOne, una plataforma de seguridad avanzada y potente. Ofrece diversas capacidades y servicios de seguridad para proteger sus dispositivos y reducir los riesgos.
La detecta, previene y responde de forma proactiva a diversos riesgos de seguridad. Esta plataforma inteligente le ofrece mayor visibilidad de los endpoints en toda su infraestructura. Singularity™ Endpoint incorpora las siguientes funciones y prácticas recomendadas de seguridad para endpoints: le ayudará a detectar, prevenir y responder de forma proactiva a diversos riesgos de seguridad. Puede utilizar esta plataforma inteligente para obtener una visibilidad superior de sus endpoints en toda su infraestructura. Singularity™ Endpoint ofrece las siguientes mejores prácticas y funciones de seguridad de endpoints:
- Obtenga más control sobre sus endpoints al centralizar los flujos de trabajo y los datos. Conozca sus superficies de ataque y proteja de forma dinámica los endpoints no gestionados. Reduzca los falsos positivos y mejore la eficacia de la detección de forma constante en distintos sistemas operativos con una plataforma autónoma que combina EPP y EDR.
- Descubra dispositivos con dirección IP en tiempo real mediante la capacidad de control de la superficie de ataque de red de Singularity Network Discovery. Singularity™ Endpoint no requiere agentes adicionales, hardware ni cambios en la red.
- Utiliza detección estática y basada en el comportamiento para neutralizar amenazas. Aproveche EDR de primer nivel y reduzca la carga de los analistas mediante respuestas automatizadas ante comportamientos sospechosos. Cree automatizaciones personalizadas con una sola API y más de 350 funciones.
- Obtenga contexto en tiempo real con la tecnología patentada Storyline. Recopila y correlaciona telemetría de todos sus endpoints para ofrecer una visión integral de las amenazas. Los analistas pueden comprender las causas raíz de los ataques, independientemente de su nivel de experiencia. Enriquezca las detecciones con información sobre amenazas y responda a los ataques a escala empresarial con RemoteOps
También puede usar otras capacidades como Singularity™ Identity, Singularity™ Threat Intelligence, y Singularity™ Vulnerability Management para extender la protección más allá de sus endpoints y proteger a toda su organización de cara al futuro.
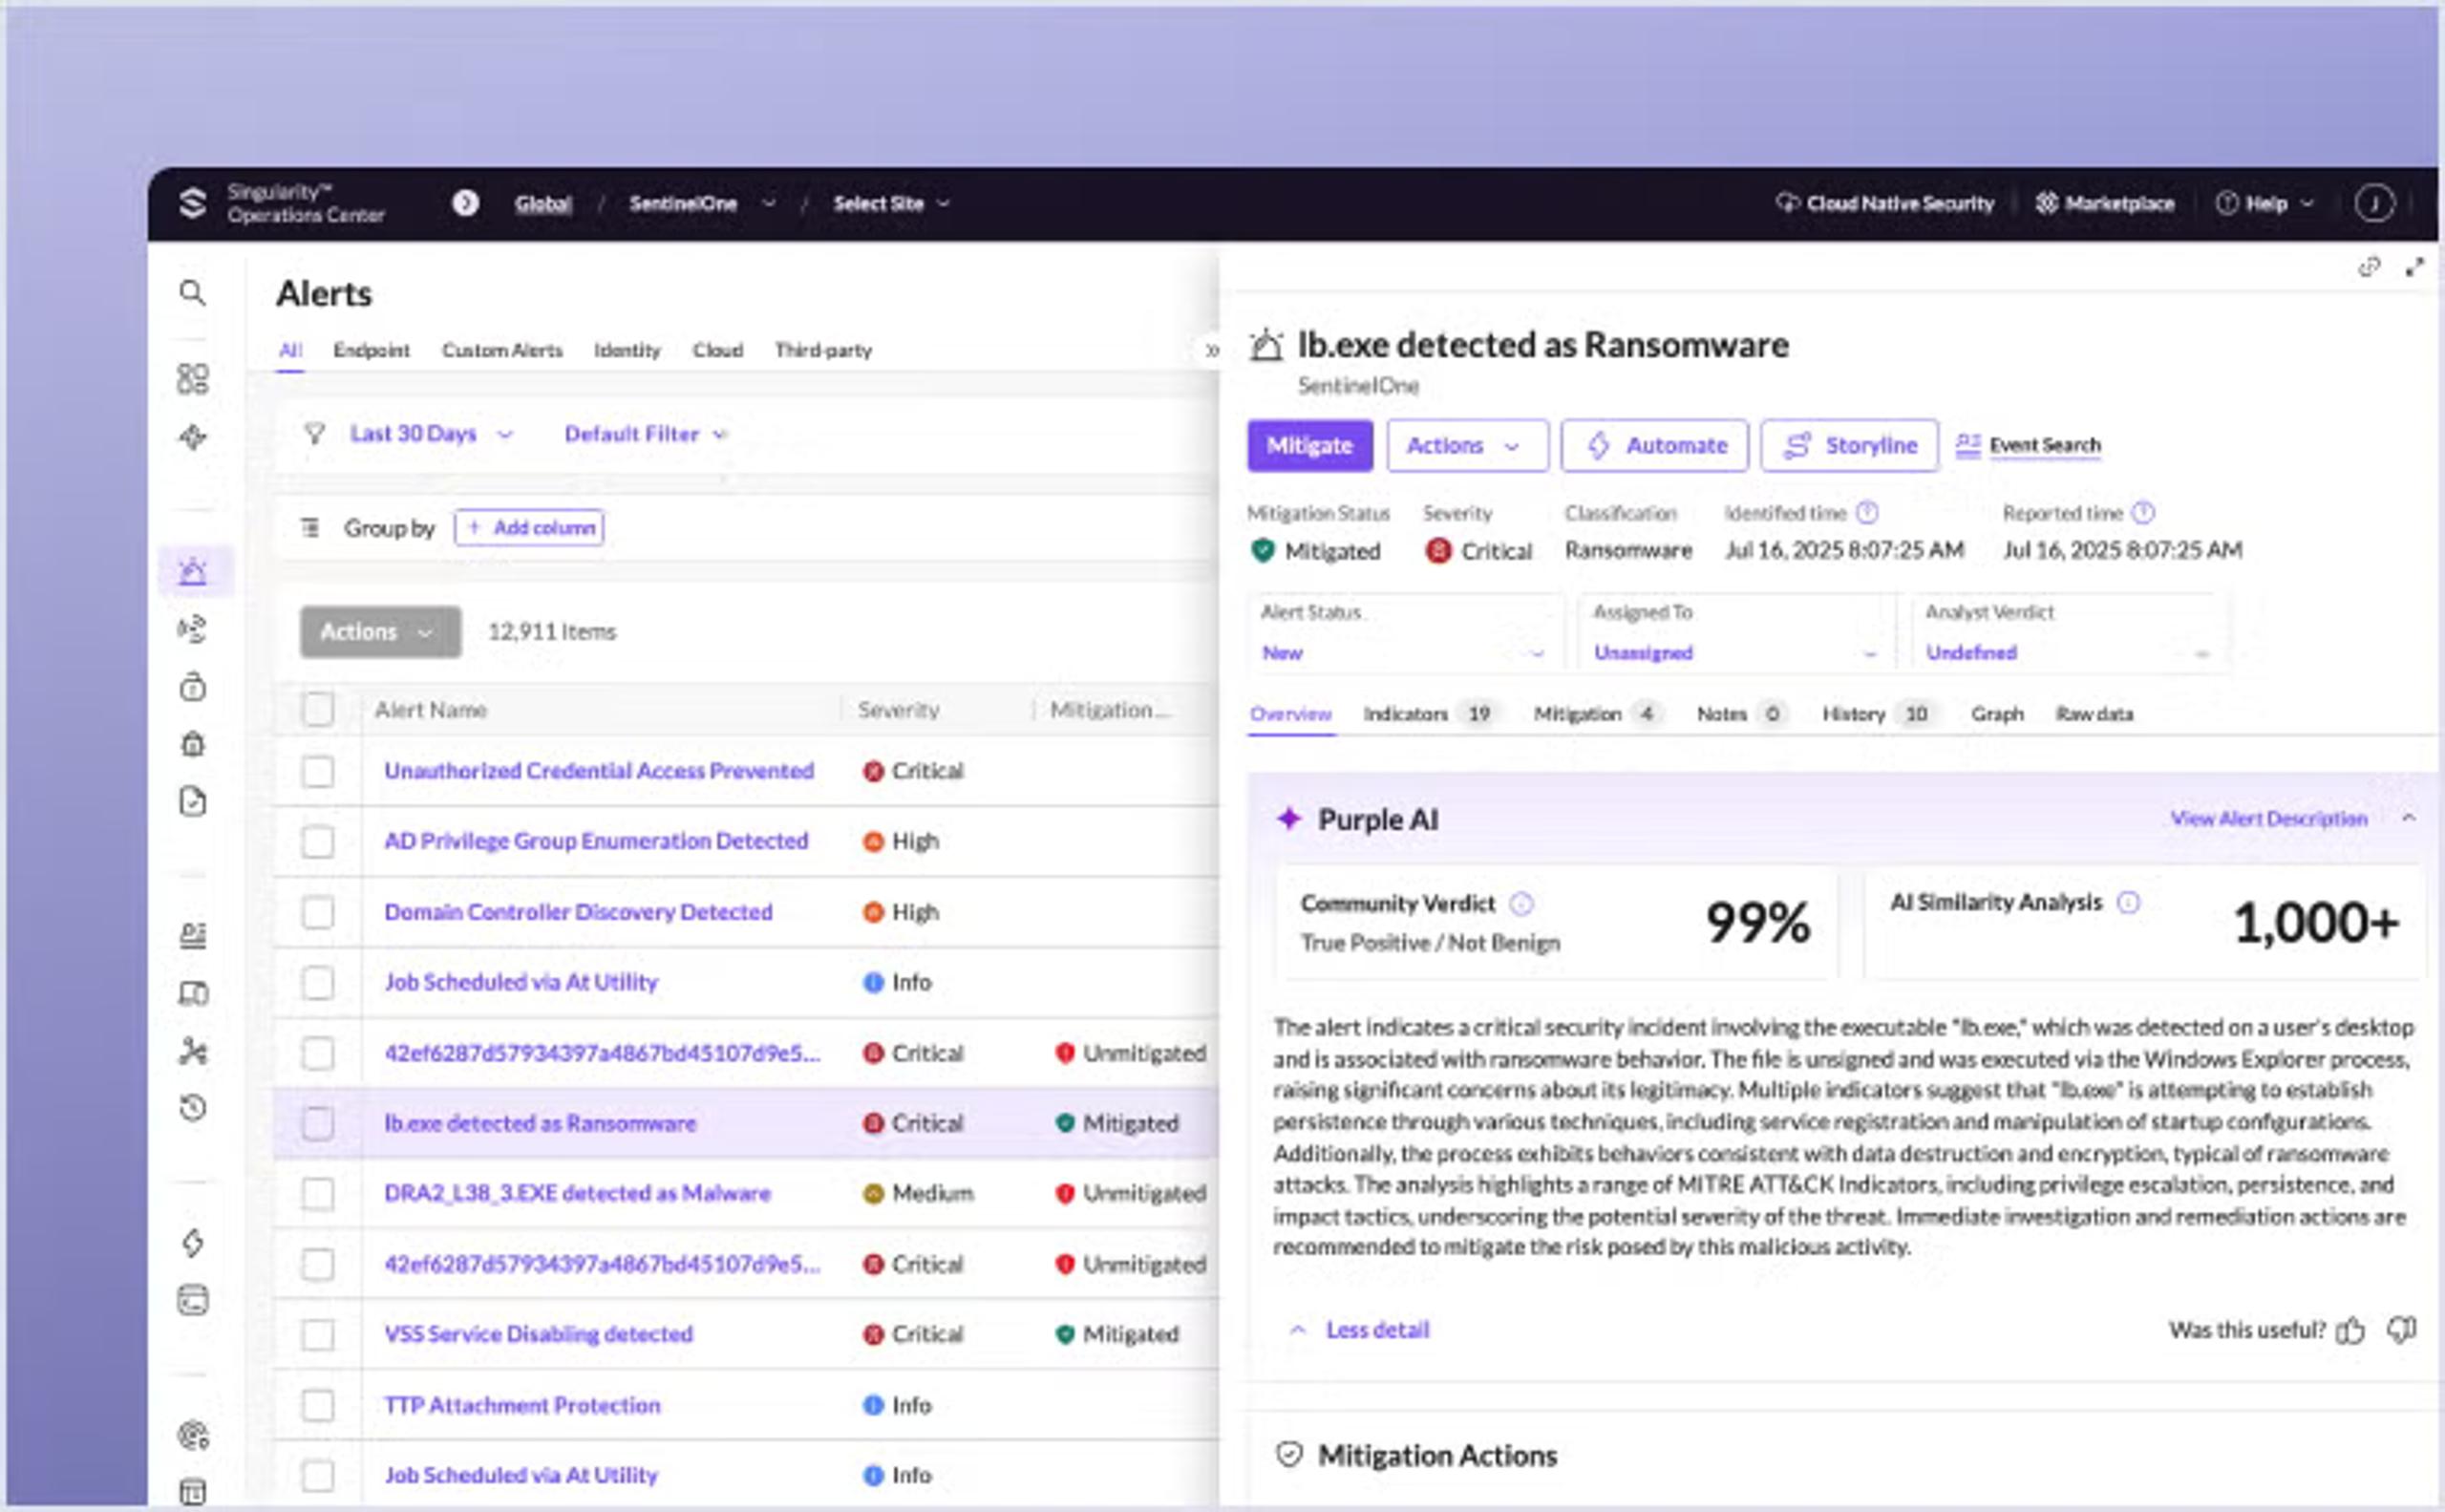
Detección y respuesta en endpoints impulsadas por IA.
Conclusión
Analizamos diversos riesgos para la seguridad de los endpoints y las prácticas recomendadas actuales que organizaciones y usuarios deben seguir para protegerse de los riesgos cibernéticos y las posibles amenazas. Las organizaciones deben mantenerse alerta y aplicar estas prácticas para proteger dispositivos, sistemas y datos. Así, tanto ellas como sus empleados estarán más protegidos frente a ataques de phishing, DDoS, ransomware, filtraciones de datos y otras amenazas.
Recomendamos capacidades de seguridad para endpoints como Singularity™ Endpoint para detectar amenazas y proteger los endpoints de toda su infraestructura de IT.
Solicite una demo para obtener más información.
Preguntas frecuentes
Para garantizar la seguridad de los endpoints, adopte un enfoque de seguridad de varias capas. Proteja los endpoints con herramientas y técnicas avanzadas y siga las prácticas recomendadas de seguridad para endpoints.
Considere medidas como la autenticación multifactor, la detección y supervisión en tiempo real, el análisis del comportamiento de los usuarios y el uso de herramientas de seguridad para endpoints.
Siga estas prácticas de seguridad para endpoints:
- Identifique todos los endpoints
- Cifre los datos
- Aplique controles de acceso
- Establezca políticas de BYOD y trabajo remoto
- Use contraseñas más seguras
- Capacite a los usuarios
- Supervise de forma continua
- Aplique actualizaciones y parches
- Use herramientas de seguridad para endpoints
SentinelOne ofrece capacidades de seguridad avanzadas como Singularity™ Endpoint para proteger los endpoints contra malware, phishing, ransomware y otras amenazas.
Descubra más sobre Seguridad de endpoints



Seguridad de endpoints que detiene amenazas a mayor velocidad y a mayor escala de lo humanamente posible.
Una plataforma inteligente para una visibilidad superior y prevención, detección y respuesta en toda la empresa en toda su superficie de ataque, desde endpoints y servidores hasta dispositivos móviles.
