
Comprenda los riesgos de seguridad de OpenClaw
Los riesgos de seguridad de OpenClaw surgen de las acciones privilegiadas del agente y la exposición de credenciales. Descubra cómo SentinelOne identifica y controla los agentes de IA antes de que las fallas se propaguen.

Puntos clave
- Los riesgos de seguridad de OpenClaw surgen de los propios privilegios del agente. OpenClaw opera con el mismo acceso que el usuario que lo inicia: crea procesos de shell, lee archivos locales y datos secretos, y llama a APIs externas. Un atacante que tome el control del agente hereda todo ese alcance.
- CVE-2026-25253 (ClawBleed) y Claw Chain muestran cómo se acumulan las fallas. Una sola página web maliciosa puede robar el token de la puerta de enlace y desencadenar RCE con un solo clic (CVSS 8,8). Las CVE de Claw Chain permiten después pasar del acceso inicial al robo de credenciales, la escalada de privilegios y la persistencia en el host, mientras cada paso parece una llamada rutinaria a una herramienta.
- La inyección de prompts y el compromiso de la cadena de suministro son riesgos estructurales. La inyección de prompts opera por encima de la aplicación de políticas, por lo que un agente comprometido puede llamar a herramientas que la política normalmente denegaría. Las habilidades de ClawHub se publican tras un simple análisis de malware, una condición que campañas como ClawHavoc han aprovechado para distribuir malware que roba información.
- No puede contener lo que no encuentra. OpenClaw se extiende cuando los desarrolladores lo adoptan individualmente y se ejecuta como un proceso local que los inventarios habituales no detectan. Los análisis periódicos del puerto 18789, las búsquedas de las tres variantes del nombre y las revisiones de los permisos de escritura de OAuth revelan instalaciones no autorizadas.
- Contenga OpenClaw limitando el alcance de un agente comprometido. Aísle su ejecución, ejecútelo con una cuenta sin privilegios y tokens de corta duración, exija autenticación en la puerta de enlace, autorice solo habilidades de ClawHub incluidas en una lista, aplique parches cuando se divulguen las fallas y supervise su comportamiento. Trate al agente como una identidad privilegiada, no como una aplicación SaaS, y evite las prohibiciones generales que fomentan su uso oculto.
¿Qué es OpenClaw?
OpenClaw es un asistente de IA agéntica de código abierto que opera con los mismos privilegios que la cuenta de usuario que lo inicia. Ejecuta tareas en sistemas locales y APIs conectadas, incluidos servicios en la nube.
La herramienta apareció a finales de 2025 como Clawdbot, pasó a llamarse Moltbot y adoptó el nombre OpenClaw el 29 de enero de 2026. Con acceso de usuario, crea procesos de shell, lee archivos locales y datos secretos, y llama a APIs externas desde un proceso persistente en segundo plano. Obtiene capacidades de terceros de ClawHub, un mercado de habilidades, y almacena instrucciones en archivos de memoria persistente. OpenClaw actúa en nombre del usuario y se extendió por las organizaciones más rápido de lo que la mayoría de los equipos de seguridad podían evaluarlo.
Esa capacidad también representa un riesgo. Un atacante que tome el control del agente puede acceder a todo lo que este tenga a su alcance. Imagine que un usuario visita una página web maliciosa mientras OpenClaw se ejecuta localmente. Mediante CVE-2026-25253, una falla de gravedad alta con una puntuación de 8,8 en el Sistema de Puntuación de Vulnerabilidades Comunes (CVSS), la página se conecta silenciosamente al servidor local, roba el token de autenticación y pasa a ejecutar código. El poder de OpenClaw y su exposición tienen el mismo origen: el acceso a nivel de sistema y la gestión de credenciales. La ejecución de código no confiable amplía el alcance del ataque. Para establecer controles, primero hay que identificar dónde pueden producirse fallas.
Principales vulnerabilidades y vectores de ataque de OpenClaw
Seis categorías de riesgo abarcan la superficie de ataque de OpenClaw que su equipo de seguridad debe supervisar, desde la ejecución remota de código y la inyección de prompts hasta el compromiso de la cadena de suministro mediante habilidades de ClawHub.
Categoría de riesgo | Ejemplo | Qué significa |
Ejecución remota de código | Punto de entrada CVE-2026-25253, CVSS 8,8 | RCE con un solo clic mediante el parámetro de consulta gatewayUrl; el secuestro de WebSocket entre sitios extrae un token de autenticación |
Inyección de prompts | Problema arquitectónico sin resolver | Las instrucciones ocultas en contenido web dirigen el uso de herramientas y la extracción de datos; una auditoría de seguridad publicada en arXiv identificó la inyección de prompts como una causa principal de fallas |
Compromiso de la cadena de suministro de habilidades | Campaña ClawHavoc | Las habilidades maliciosas de ClawHub distribuyen malware que roba información con privilegios de agente |
Exposición de credenciales | Archivos de configuración en texto plano | MEMORY.md y SOUL.md se almacenan en texto plano; el malware que roba información busca claves de API, tokens de bots y datos secretos de OAuth |
Configuración incorrecta | Autenticación desactivada de forma predeterminada | La configuración predeterminada puede exponer ampliamente la puerta de enlace local, incluso en todas las interfaces de red |
Envenenamiento de la memoria | Persistencia mediante SOUL.md | Las instrucciones inyectadas se escriben en la memoria persistente y sobreviven a los reinicios de sesión |
La inyección de prompts encabeza esta lista. Un análisis de seguridad del framework OpenClaw, publicado en arXiv, concluye que "opera por encima de ambos": la evasión de la política de ejecución y la escalada a nivel de habilidades. Un modelo sometido con éxito a una inyección de prompts "puede invocar voluntariamente una herramienta que, de otro modo, la política habría denegado, con lo que la política pierde relevancia sin llegar a activarse".
También debe considerar el riesgo de la cadena de suministro como un problema estructural. La investigación sobre ClawWorm reveló que los usuarios de ClawHub pueden publicar paquetes de habilidades de terceros tras pasar únicamente un análisis de malware, sin revisión obligatoria del código ni análisis del comportamiento. Otro estudio del ecosistema de habilidades documentó vulnerabilidades que abarcan la inyección de prompts, la exfiltración de datos, la escalada de privilegios y los riesgos de la cadena de suministro. Los atacantes no explotan estas categorías de una en una.
Cómo funcionan los ataques contra OpenClaw
En la práctica, distintas debilidades se combinan en cadenas de varias etapas que pueden comprometer por completo el host. El ejemplo más claro es Claw Chain, un conjunto de CVEs documentado por Cloud Security Alliance Labs.
La investigación sobre Claw Chain describe una cadena que se desarrolla en cuatro etapas.
- Acceso inicial. Una página web maliciosa o una habilidad comprometida de ClawHub logra ejecutar código dentro del entorno aislado de OpenShell cuando el agente obtiene contenido controlado por el atacante.
- Exfiltración de datos. CVE-2026-44113 y CVE-2026-44115 obtienen credenciales y claves de API mediante comandos que parecen seguros en el momento de la validación.
- Escalada de privilegios. CVE-2026-44118 explota una pasarela de Model Context Protocol (MCP) que acepta una marca senderIsOwner controlada por el cliente y concede acceso de propietario con cualquier token de portador válido.
- Persistencia en el host. CVE-2026-44112, una evasión de las restricciones de escritura basada en una discrepancia entre el momento de la comprobación y el del uso (TOCTOU), redirige las escrituras fuera del entorno aislado para instalar puertas traseras en las rutas de inicio del host.
Cada paso imita el comportamiento legítimo del agente. Por eso, la secuencia puede eludir las alertas de seguridad convencionales mientras avanza hacia el control del host. La detección basada en firmas no identifica la cadena de forma fiable porque, en cada etapa, las acciones parecen llamadas rutinarias a herramientas. Ese punto ciego, donde cada acción aislada parece normal, determina quién asume el riesgo.
A quién afectan los riesgos de seguridad de OpenClaw
La exposición de su empresa va mucho más allá de los equipos que aprobaron formalmente la herramienta. OpenClaw se propaga por la adopción individual de los desarrolladores, no mediante una implementación centralizada. Por eso, el agente puede aparecer en cualquier equipo donde alguien lo instale para mejorar su productividad. Tres áreas concentran el mayor riesgo.
- Entornos de desarrollo. Un agente instalado en la computadora de un desarrollador puede leer claves SSH y modificar código fuente con acceso a los procesos de integración y entrega continuas (CI/CD) a velocidad de máquina. Si ese agente se ve comprometido, el atacante obtiene el mismo alcance y puede pasar de una sola computadora a los procesos de compilación antes de que responda cualquier ciclo de revisión humana.
- Instalaciones no autorizadas. Una investigación sobre la gobernanza de la IA no autorizada señala que los sistemas desconocidos para los equipos de seguridad y cumplimiento representan un desafío operativo importante. La declaración voluntaria de los desarrolladores no basta para detectarlos.
- Entornos SaaS conectados. Cuando el agente tiene acceso de escritura a plataformas de colaboración como Slack y Google Workspace, un solo prompt malicioso puede propagarse por esas plataformas.
El denominador común de las tres áreas es que el acceso del agente persiste después de la sesión en la que se concedió. Las credenciales permanecen activas, los permisos de OAuth siguen vigentes y el agente continúa ejecutándose en segundo plano. Todos los controles siguientes dependen de saber dónde se ejecuta el agente. Por eso, descubrirlo es la siguiente prioridad.
Cómo encontrar OpenClaw en su entorno
Sus inventarios habituales pueden pasar por alto OpenClaw porque se ejecuta como un proceso local, no como una aplicación SaaS autorizada. Las herramientas convencionales para endpoints detectan el proceso, pero no interpretan el comportamiento del agente, y un agente de seguridad de acceso a la nube (CASB) no atribuye las llamadas a herramientas que se originan en un agente. Para encontrarlo, debe realizar análisis deliberados en varias capas.
Empiece por la capa de red. Compruebe si hay actividad del servicio de escucha de OpenClaw en el puerto 18789:
shell

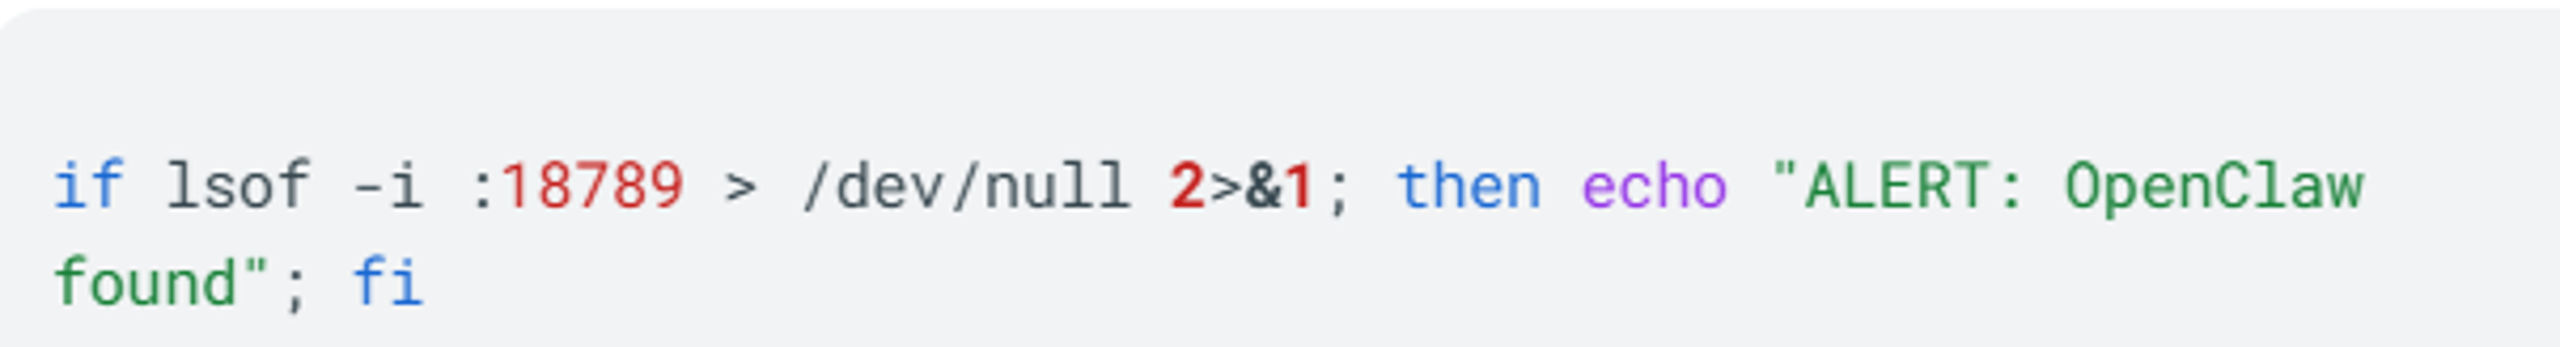
Busque las tres variantes de marca, "Clawdbot Control", "Moltbot Control" y "OpenClaw Control", porque las implementaciones antiguas pueden seguir mostrando nombres anteriores al cambio de marca. Vigile el tráfico de la puerta de enlace en endpoints. Revise las autorizaciones OAuth: las conexiones con permisos de escritura a herramientas de correo electrónico y colaboración, incluido el acceso al calendario, indican una conexión agéntica que las revisiones tradicionales de OAuth pasan por alto.
La detección no se resuelve con un único análisis. Aparecen nuevas instalaciones cuando los desarrolladores incorporan la herramienta, y los binarios renombrados pueden eludir búsquedas centradas en un solo nombre. Por eso, programe análisis periódicos para mantener actualizado su inventario. Una vez que sepa dónde se ejecuta el agente, podrá empezar a limitar los recursos a los que accede.
Cómo contener los riesgos de seguridad de OpenClaw
Contener los riesgos de seguridad de OpenClaw empieza con una pregunta: ¿a qué recursos podría acceder el agente si se viera comprometido? Dé por hecho que puede ocurrir y diseñe controles que limiten el alcance del ataque. Cuanto menor sea el acceso del agente cuando se vea comprometido, menor será el incidente. Limite ese acceso con los siguientes controles.
- Aísle la ejecución. Ejecute el agente en máquinas virtuales o contenedores con aislamiento de red. Restrinja las habilidades que no necesiten acceso a la red mediante Firejail o un entorno aislado equivalente.
- Restrinja los privilegios. Ejecute OpenClaw con una cuenta de servicio sin privilegios. Aplique el principio de mínimo privilegio a cada identidad de agente y sustituya las credenciales estáticas por tokens de corta duración. Un marco de seguridad por capas describe el mínimo privilegio como un principio de diseño fundamental para los agentes.
- Refuerce la puerta de enlace. Active la autenticación de la puerta de enlace y valide explícitamente los orígenes de WebSocket, cuya falta de validación es precisamente la vulnerabilidad detrás de CVE-2026-25253.
- Controle las habilidades. Audite las habilidades de ClawHub y cree una lista de las autorizadas. Compare los paquetes con fuentes de reputación y analícelos antes de usarlos en producción. Trate ClawHub como una cadena de suministro sin verificar.
- Aplique parches de inmediato. Considere comprometida cualquier instancia sin parches y dé prioridad a las correcciones del conjunto Claw Chain y de otras CVE divulgadas de OpenClaw.
- Supervise el comportamiento. Implemente la supervisión de endpoints y de la red, con patrones de referencia de comportamiento que alimenten su plataforma de gestión de eventos e información de seguridad (SIEM).
- Establezca una política. Defina una política de uso aceptable de la IA que incluya explícitamente las herramientas agénticas.
Ningún control por sí solo cubre toda la cadena, desde la inyección de prompts hasta la persistencia en el host. La protección surge al combinar aislamiento, mínimo privilegio, refuerzo de la puerta de enlace y supervisión. Así, el fallo de una capa no abre paso al atacante a la siguiente. Incluso con controles sólidos, los equipos siguen cometiendo algunos errores evitables.
Errores comunes al proteger OpenClaw
Incluso los equipos de seguridad que reconocen el riesgo tropiezan con los mismos cinco errores. Cada uno amplía los riesgos de seguridad de OpenClaw de una manera distinta.
- Imponer una prohibición general. Una prohibición sin detección ni políticas solo desplaza la herramienta a instalaciones ocultas que usted no puede ver. El agente no desaparece. Queda fuera de su campo de visión.
- Confiar en las habilidades de ClawHub por su número de descargas. Una documentación cuidada puede ser el señuelo de ingeniería social. Evalúe cada habilidad por su código y procedencia.
- Ejecutar el agente en una estación de trabajo de uso diario. Compartir el equipo con la navegación habitual expone al agente a inyecciones desde páginas web maliciosas, el mismo vector detrás de CVE-2026-25253.
- Conceder permisos OAuth amplios. Los permisos amplios dan al atacante acceso a todos los recursos al alcance del agente en cuanto este se ve comprometido.
- Tratar OpenClaw como una aplicación SaaS convencional. Los controles para SaaS no detectan el comportamiento de la automatización con privilegios.
Todos estos errores tienen la misma causa: tratar OpenClaw como una aplicación convencional y no como una identidad de automatización con privilegios. Para cerrar estas brechas, necesita herramientas que detecten el comportamiento del agente, lo correlacionen con señales de identidad y de endpoints, y limiten el alcance del ataque antes de que un solo fallo desencadene otros.
Proteja los agentes de IA con SentinelOne
Para controlar OpenClaw a escala empresarial, necesita dos cosas: visibilidad de todos los agentes y control sobre lo que cada uno puede hacer.
ClawSec, un proyecto de código abierto de SentinelOne Prompt Security, protege los agentes OpenClaw, NanoClaw, Hermes y Picoclaw frente a los riesgos de sus ecosistemas de skills en rápida expansión. Verifica cada skill mediante sumas de comprobación firmadas antes de ejecutarla, supervisa continuamente los archivos críticos de los agentes para detectar cambios no autorizados, busca indicadores de inyección de prompts y configuraciones predeterminadas inseguras durante la instalación y distribuye inteligencia sobre amenazas verificada por la comunidad a todos los agentes suscritos mediante un canal de avisos en tiempo real. Cada acción se rige por defecto por el principio de confianza cero: bloquea las conexiones salientes y la telemetría no autorizadas para que ningún agente se comunique con el exterior sin el consentimiento explícito de una persona. El conjunto completo es gratuito y se instala con un solo comando.
Combine ese refuerzo de seguridad a nivel de agente con Singularity™ Identity para validar el acceso en tiempo de ejecución de identidades humanas y no humanas, incluidos los agentes de IA y las cuentas de servicio que acceden a las APIs. Utilice Singularity Endpoint para la protección, identificación y respuesta con IA basada en el comportamiento en todos los endpoints, incluida la respuesta ante ransomware mediante modelos de IA estáticos y basados en el comportamiento.
Singularity Platform reúne un agente y una consola respaldados por un único data lake para endpoints e identidades, con cobertura de la nube en la misma plataforma. Purple AI™ pone a disposición de su equipo un analista de seguridad con IA que responde preguntas en lenguaje natural y realiza investigaciones autónomas y búsquedas de amenazas. Un estudio de IDC sobre el valor empresarial registró una identificación de amenazas un 63% más rápida y una remediación un 55% más rápida entre los clientes de Purple AI. AI SIEM añade la ingesta en tiempo real desde cualquier fuente, con normalización mediante Open Cybersecurity Schema Framework (OCSF) en un data lake a escala de petabytes.
Para abordar los riesgos de seguridad de OpenClaw a escala, cambie su modelo operativo: deje de supervisar lo que escriben los empleados y gobierne lo que ejecutan los agentes. Detecte la actividad de agentes no gestionados, correlacione el comportamiento de endpoints e identidades y limite el alcance del daño antes de que una falla en un prompt, una habilidad o un gateway permita tomar el control del host. Solicite una demo de SentinelOne para ver cómo funciona en su entorno.
Obtenga visibilidad completa, seguridad y gobernanza sobre el uso de IA en su organización. Descubra shadow AI, proteja sus datos sensibles y habilite la IA de forma segura en la organización.
Conclusión
Trate a OpenClaw como una herramienta de productividad y una identidad privilegiada. Su capacidad y sus riesgos tienen el mismo origen: el acceso a nivel de sistema y la gestión de credenciales, mientras que la ejecución de habilidades no confiables amplía la exposición. Los CVE documentados, como ClawBleed (CVE-2026-25253) y el conjunto Claw Chain, junto con la inyección de prompts inherente a su arquitectura, hacen imprescindible la gobernanza.
Localice todas las instancias, aísle al agente y aplíquele el principio de privilegio mínimo, valide el gateway, incluya las habilidades en una lista de permitidas e instale los parches en cuanto se divulguen las vulnerabilidades. Así, OpenClaw cumplirá su promesa: aumentar la productividad con el respaldo de su equipo de seguridad.
Preguntas frecuentes
OpenClaw es un asistente de IA agéntica de código abierto que ejecuta tareas en sistemas locales y APIs conectadas con los mismos privilegios que la cuenta de usuario que lo ejecuta. Inicia procesos de shell, lee archivos y credenciales locales, llama a APIs externas y obtiene capacidades de terceros de ClawHub, un mercado de habilidades.
Los riesgos de seguridad derivan de ese acceso a nivel de sistema: ejecución remota de código mediante CVE-2026-25253, vulnerabilidades de Claw Chain que pueden encadenarse, inyección de prompts inherente a su arquitectura, habilidades maliciosas, almacenamiento de credenciales en texto plano y configuraciones predeterminadas inseguras.
OpenClaw puede usarse de forma segura en una empresa, pero solo bajo una gobernanza estricta. Ejecútelo en contenedores aislados con cuentas sin privilegios, valide la autenticación del gateway, incluya en una lista de permitidas las habilidades, instale los parches en cuanto se divulguen las vulnerabilidades y supervise su comportamiento.
Trate al agente como una identidad de automatización privilegiada. Sin estos controles, las configuraciones predeterminadas y las habilidades no verificadas generan una exposición considerable para los endpoints y las credenciales, incluidas las de las herramientas SaaS conectadas.
CVE-2026-25253, conocida como "ClawBleed," es una vulnerabilidad de ejecución remota de código (RCE) que se activa con un solo clic y tiene una gravedad alta (CVSS 8,8). Las versiones de OpenClaw anteriores a la 2026.1.29 leen un parámetro gatewayUrl de una cadena de consulta y abren una conexión WebSocket sin solicitar confirmación, lo que transmite un token de autenticación.
Un atacante puede robar ese token mediante el secuestro de WebSocket entre sitios y usarlo para lograr la ejecución remota de código en el servidor local de OpenClaw.
Los equipos de seguridad pueden encontrar OpenClaw escaneando el puerto 18789 con herramientas como nmap y lsof, vigilando el tráfico del gateway y revisando las autorizaciones OAuth de conexiones de agentes con permisos de escritura. Busque las tres variantes del nombre en los resultados de red, ya que las implementaciones anteriores pueden seguir mostrando nombres previos al cambio de marca.
Los inventarios de aplicaciones estándar pueden pasar por alto OpenClaw porque el agente se ejecuta como un proceso local, no como una aplicación SaaS autorizada.
ClawHub es el mercado de habilidades de terceros de OpenClaw. Los desarrolladores solo deben superar un análisis de malware, sin revisión obligatoria del código ni análisis del comportamiento. Esto importa porque las habilidades se ejecutan con privilegios de agente y acceso directo a las credenciales.
La campaña ClawHavoc distribuyó skills maliciosas que propagaban malware de robo de información y convirtió la inclusión de skills en listas de permitidos, la revisión de paquetes y el análisis en producción en pilares de la gobernanza de OpenClaw.
La inyección de prompts oculta instrucciones maliciosas en el contenido que lee el agente, como una página web que debe resumir. Como el agente no puede distinguir de forma fiable su objetivo de las instrucciones insertadas, puede llevar a cabo exfiltración de datos o efectuar llamadas a herramientas legítimas del sistema.
Actúa por encima de la aplicación de políticas, por lo que una inyección exitosa puede volver irrelevantes los controles de ejecución incluso cuando la llamada individual a la herramienta parece normal.
Descubra más sobre Datos e IA



¿Listo para revolucionar sus operaciones de seguridad?
Descubra cómo SentinelOne AI SIEM puede transformar su SOC en una potencia autónoma. Contáctenos hoy para una demostración personalizada y vea el futuro de la seguridad en acción.
