
Was ist eine Zero-Trust-Architektur (ZTA)?
Dieser umfassende Leitfaden erklärt die Prinzipien, Vorteile, Herausforderungen und Best Practices der Zero-Trust-Architektur. Erfahren Sie, wie sie die Cybersecurity branchenübergreifend stärkt.

Die Zero-Trust-Architektur (ZTA) ist eine moderne Cybersecurity-Architektur, die auf einem Grundprinzip beruht: Vertrauen Sie niemandem und überprüfen Sie jeden Zugriff. Herkömmliche Sicherheitsmodelle gewähren Berechtigungen standardmäßig und betrachten den Netzwerkperimeter als sicher. Zero Trust folgt einem anderen Ansatz. Geräte, Benutzer und Anwendungen gelten grundsätzlich als nicht vertrauenswürdig. Dabei spielt es keine Rolle, ob sie sich innerhalb oder außerhalb des Netzwerks befinden.
Jede Zugriffsanfrage wird authentifiziert, überprüft und autorisiert. Das verkleinert die Angriffsfläche und verhindert laterale Bewegungen.
In diesem ausführlichen Leitfaden führen wir Sie durch die Grundprinzipien, Vorteile, Schwierigkeiten und Best Practices für die erfolgreiche Implementierung einer Zero-Trust-Architektur. Wir unterscheiden sie vom Zero Trust Network Access (ZTNA), erläutern ihre Funktionsweise und betrachten spezifische Anwendungsfälle in verschiedenen Branchen. Nach der Lektüre dieses Artikels werden Sie besser verstehen, warum die Zero-Trust-Architektur für moderne Unternehmen so wichtig ist und wie sie implementiert wird.
Warum ist die Zero-Trust-Architektur heute so wichtig?Was ist Zero Trust Architecture und warum wird sie benötigt?
Mit der zunehmenden Nutzung von Cloud-Diensten wird Zero Trust immer wichtiger. Dafür gibt es mehrere Gründe:4,88 Millionen US-Dollar im Jahr 2024. Dieser Anstieg der Kosten einer einzelnen Datenverletzung für Unternehmen treibt die Nachfrage nach ZTA unter Unternehmen weiter an.
- Die Notwendigkeit einer Zero-Trust-Architektur ergibt sich aus Sicherheitslücken oder Schlupflöchern, die in den üblichen Sicherheitsmethoden oder -mechanismen vorhanden sind, insbesondere in denen, die derzeit in den meisten Unternehmen zum Einsatz kommen. Infolgedessen lösen sich traditionelle Netzwerkgrenzen mit der weit verbreiteten Einführung von Cloud-Diensten, mobilen Geräten und Remote-Arbeit auf. Zero Trust überwindet diese Herausforderungen, indem es die Prinzipien der Zero-Trust-Architektur bei der Überprüfung jeder Zugriffsanfrage umsetzt, um das Risiko von Datenverletzungen oder unbefugten Zugriffen zu minimieren.
- Menschen arbeiten von überall. Viele Anwendungen laufen in Multi-Cloud-Umgebungen und werden nicht zentral verwaltet.
- Benutzerzugriffe müssen segmentiert werden, um Schäden zu begrenzen. Statt blindem Vertrauen braucht es eine dynamische, kontextbezogene Überprüfung
- Zero-Trust-Sicherheit gewährleistet einheitlichen Schutz in Multi-Cloud-, Hybrid- und On-Premises-Umgebungen.
Grundprinzipien der Zero-Trust-Architektur
In einer Zero-Trust-Architektur (ZTA) muss Vertrauen stets verdient werden. Der Netzwerkstandort allein begründet zu keinem Zeitpunkt automatisch Vertrauen. Deshalb ist die Zero-Trust-Architektur wichtig.Identitätsprüfung und kontrolliertem Systemzugriff ist Zero Trust auch als Zero-Trust-Architektur (ZTA), Zero-Trust-Netzwerkzugang (ZTNA) und perimeterlose Sicherheit bekannt.
Zero Trust beruht auf fünf Grundprinzipien:John Kindervag, einem Cybersicherheitsanalysten bei Forrester Research, entwickelt und ist das Rahmenwerk für die Anwendung der Prinzipien der Identitätsprüfung und des kontrollierten Systemzugriffs in den IT-Richtlinien von Unternehmen. Einfach ausgedrückt geht Zero Trust davon aus, dass jeder Benutzer ein Angreifer ist, und eliminiert jegliches "Vertrauen" aus dem Netzwerk eines Unternehmens mit der klaren Botschaft: "Vertraue niemals, überprüfe immer."
Kontinuierliche Überprüfung
Jede Zugriffsanfrage wird anhand mehrerer Faktoren geprüft und verifiziert. Keine Entität, kein Workload, kein Benutzer, kein Gerät und kein externer Agent erhält ohne Überprüfung Zugriff auf ein Netzwerk oder eine Ressource.Zero-Trust-Netzwerkzugang auf der Zero-Trust-Philosophie basieren, passen sie jeweils in unterschiedliche Cybersicherheitsstrategien. Das Verständnis ihrer Unterschiede ist daher für effektive Organisationen im Hinblick auf eine bessere Sicherheitslage von entscheidender Bedeutung. Nachstehend finden Sie eine Vergleichstabelle, in der beide anhand einiger Faktoren miteinander verglichen werden:
Zugriff mit minimalen Berechtigungen
Zugriff wird nur gewährt, wenn ein autorisierter Benutzer ihn benötigt. Er setzt einen konkreten Grund voraus und ist auf das notwendige Wissen oder die notwendige Nutzung beschränkt. Nach Abschluss der Aufgabe kann der Zugriff auf das Netzwerk und seine verbundenen Ressourcen automatisch entzogen werden.
Kontext- und risikobasierte Zugriffssteuerung
Der Kontext jeder Zugriffsanfrage wird geprüft. Zero Trust nutzt AI/ML, um Faktoren wie den Sicherheitsstatus des Geräts, den geografischen Standort, das Benutzerverhalten, die Tageszeit und weitere Kennzahlen zu bewerten. Auf dieser Grundlage wird das Risiko berechnet und der Zugriff auf die betreffenden Ressourcen gesteuert.
Kontinuierliche Überwachung und Risikomanagement
Zero Trust überwacht Zugriffsanfragen und Transaktionen kontinuierlich in Echtzeit. Dynamische Analysen erkennen Risiken, statt sich auf eine statische Bewertung zu verlassen. Zero-Trust-Plattformen passen sich veränderten Bedrohungen und Sicherheitskontexten an und setzen entsprechende Richtlinien durch.
Keine öffentlichen IP-Adressen
Eine Zero-Trust-Architektur verhindert, dass unbefugte Geräte und Benutzer Daten oder Dienste entdecken, für die sie keine ausdrückliche Berechtigung haben. Sie schützt Anwendungen und Dienste vor unbefugten Einblicken und kann öffentliche IP-Adressen überflüssig machen. Zero Trust kann eingehende Verbindungen durch Verbindungen von innen nach außen ersetzen und so die Angriffsfläche verkleinern. Das reduziert die Komplexität und verbessert die Sicherheit verteilter Umgebungen.
Was bedeutet Zero Trust?
Zero Trust bedeutet, niemandem grundsätzlich zu vertrauen. Es ist weder ein Produkt noch ein Dienst, sondern eine Sicherheitsstrategie mit strenger Identitätsprüfung und -validierung.
Der Ansatz geht davon aus, dass eine Sicherheitsverletzung bereits stattgefunden haben könnte. Er trägt der Komplexität heutiger Bedrohungsumgebungen und mobiler Belegschaften Rechnung. Zero Trust überprüft jeden Zugriff, um Konten, Geräte, Anwendungen und Daten unabhängig von ihrem Standort zu schützen. Als umfassendes Sicherheitskonzept kann es unerwünschte Ereignisse und Sicherheitsvorfälle in Unternehmen verhindern. Wie die Zero-Trust-Architektur funktioniert, erfahren Sie im Folgenden.
So funktioniert die Zero-Trust-Architektur
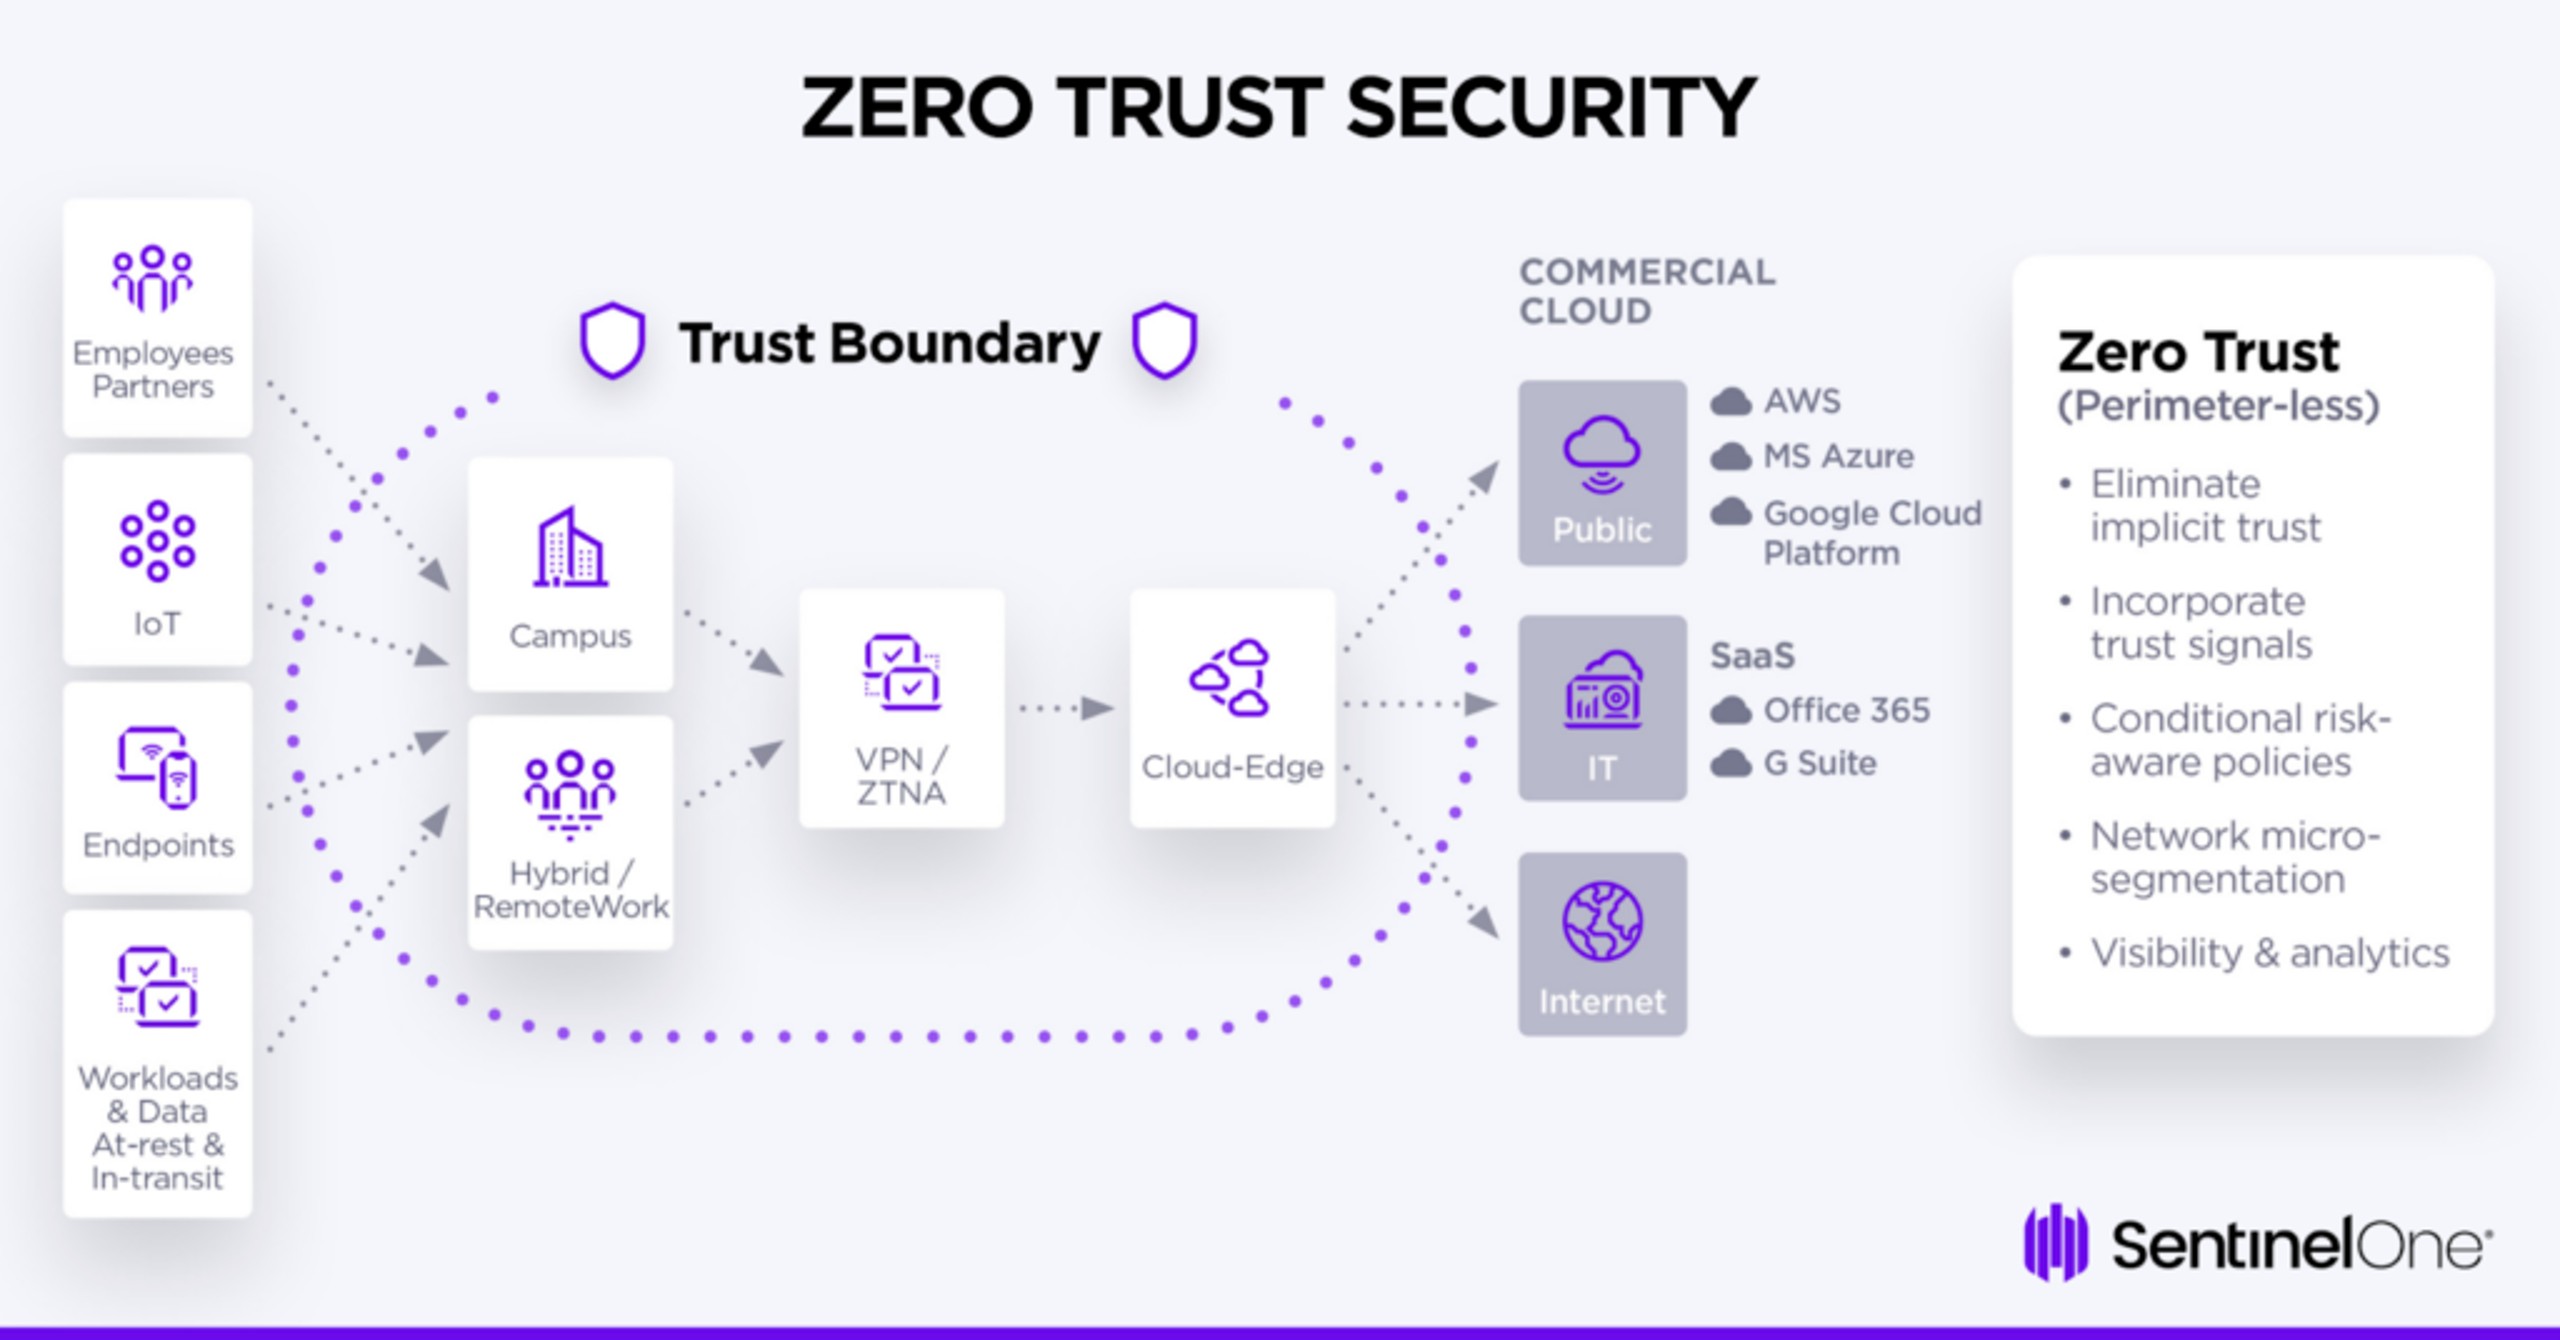
Eine Zero-Trust-Architektur ist ein Framework, mit dem Unternehmen sichere Verbindungen für alle bereitstellen. Das Internet wird so gewissermaßen zum neuen Unternehmensnetzwerk. Eine Zero-Trust-Architektur-Plattform nutzt Technologien wie Endpoint Detection and Response (EDR) und Funktionen für das Identitätsmanagement.
Im Überblick funktioniert das so:Singularity XDR bietet erweiterte Bedrohungserkennung, die sich nahtlos in Zero-Trust-Strategien integrieren lässt.
- Vorteile der Zero-Trust-Architektur
- Zero Trust kann Entitäten direkt mit bestimmten Zielen statt nur mit Netzwerken verbinden. So lässt sich laterale Bewegung verhindern. Auch die IT-Ressource oder der Dienst, auf den jemand zugreifen möchte, kann überprüft werden.
- Richtlinien werden in Echtzeit für jede einzelne Sitzung durchgesetzt. Die Architektur kann verschiedene Aktionen ausführen: blockieren, isolieren, zulassen, täuschen und mehr. Nach der Zugriffsgewährung überwacht sie die Verbindung kontinuierlich und erkennt Risiken. Sie berücksichtigt auch Änderungen an Richtlinien und passt diese bei Bedarf an.
- Nach der Durchsetzung der Richtlinien können Benutzer sich direkt mit Anwendungen verbinden. Für SaaS und das Web werden eingehende Verbindungen genutzt. Private Anwendungen verwenden Verbindungen von innen nach außen. Für alle Verbindungen gelten dieselben Sicherheitsanforderungen und eine Überprüfung ist erforderlich.
Vorteile der Zero-Trust-Architektur
Eine Zero-Trust-Architektur bietet Unternehmen zahlreiche Vorteile und stärkt ihre Sicherheitslage erheblich. Wer diese Vorteile kennt, kann Investitionen in Zero Trust und die weitere Umsetzung fundiert beurteilen.
- Stärkere Sicherheitslage: Die Zero-Trust-Architektur schützt Unternehmen vor Cyberbedrohungen, indem sie jeden Zugriffsversuch kontinuierlich prüft. Das reduziert unbefugte Zugriffe, die zu Datenschutzverletzungen führen können, und stärkt Sicherheit und Resilienz.
- Die Zero-Trust-Architektur verkleinert die Angriffsfläche: Durch Mikrosegmentierung setzt Zero Trust minimale Zugriffsberechtigungen durch. Bei einem Angriff lässt sich dieser dadurch wirksam eindämmen. Die möglichen Folgen kompromittierter Konten oder Systeme werden deutlich reduziert und Angreifer erreichen ihre Ziele schwerer.
- Einhaltung regulatorischer Vorgaben: Die Prinzipien der Zero-Trust-Architektur unterstützen Unternehmen dabei, regulatorische Anforderungen wie GDPR, HIPAA und PCI DSS einzuhalten. Der Fokus auf Datenschutz, strenge Zugriffskontrollen und umfassende Audits erleichtert die Compliance und reduziert das Risiko kostspieliger Bußgelder und Reputationsschäden.
- Mehr Transparenz und Kontrolle: Kontinuierliche Überwachung und Analysen liefern detaillierte Erkenntnisse über Netzwerkaktivitäten. Unternehmen erkennen Unregelmäßigkeiten in ihren Systemen, reagieren schnell und treffen fundiertere Sicherheitsentscheidungen. Mehr Kontrolle über Benutzer und Geräte ist ein wesentlicher Vorteil der Zero-Trust-Architektur.
- Sicherer Zugriff auf Unternehmensressourcen: Die Zero-Trust-Architektur schützt den Zugriff auf Unternehmensressourcen von jedem Standort und Gerät aus, ob On-Premises oder in der Cloud, und unterstützt so moderne Arbeitsumgebungen. Sie ist auch für den Schutz von Cloud-Umgebungen vor modernen Bedrohungen entscheidend: Mehr als 90 % der Unternehmen, die Workloads in die Cloud migrieren, haben eine Zero-Trust-Architektur eingeführt oder planen dies. Diese Flexibilität sichert den Geschäftsbetrieb, ohne eine zentrale Sicherheitsanforderung von heute zu vernachlässigen: die Absicherung zunehmend mobiler und verteilter Belegschaften.
- Langfristige Kosteneinsparungen: Die anfängliche Umsetzung einer Zero-Trust-Architektur kann kostspielig sein. Langfristig senkt sie jedoch Kosten durch Sicherheitsvorfälle, Datenschutzverletzungen und Ausfallzeiten. Unternehmen können dadurch bei einer Datenschutzverletzung durchschnittlich 1 Million $ einsparen. Geringere finanzielle Verluste, rechtliche Risiken und Reputationsschäden bringen langfristige wirtschaftliche Vorteile.
Unterschied zwischen Zero-Trust-Architektur und Zero Trust Network Access (ZTNA)
Die Zero-Trust-Architektur und Zero Trust Network Access beruhen beide auf dem Zero-Trust-Prinzip, erfüllen aber unterschiedliche Aufgaben in der Cybersecurity-Strategie. Wer die Unterschiede versteht, kann die Sicherheitslage des Unternehmens gezielt verbessern. Die folgende Tabelle vergleicht beide Ansätze anhand mehrerer Faktoren:
Vergleichstabelle
| Implementierung | Umfasst Identitäts-, Geräte-, Netzwerk-, Anwendungs- und Datenebenen | Wirkt hauptsächlich auf der Ebene des Netzwerk- und Anwendungszugriffs |
| Zugriffskontrolle | Kontinuierliche Überprüfung aller Benutzer und Geräte | Gewährt granularen Zugriff auf bestimmte Anwendungen |
| Anwendungsfälle | Verbesserung der allgemeinen Sicherheitslage | Sichere Remote-Arbeit und sicheren Zugriff für Dritte unterstützen |
Wie wir aus der obigen Tabelle gelernt haben, umfasst eine Zero-Trust-Architektur eine umfassende Sicherheitsstrategie, die ihre Komponenten unternehmensweit implementiert. Darüber hinaus umfasst sie zahlreiche Richtlinien und Technologien, die jeden einzelnen Zugriff unabhängig prüfen. Dabei wird sichergestellt, dass Benutzer und Geräte authentifiziert und autorisiert sind und ihre Aktivitäten kontinuierlich überprüft werden. Zu den zentralen Bereichen dieses Ansatzes gehören Identitätsmanagement, Gerätesicherheit, Netzwerksegmentierung, Anwendungskontrolle und Datenschutz.Singularity Endpoint Protection ermöglicht diese Praktiken durch autonomen Endpunktschutz.
Andererseits ist Zero Trust Network Access eine gezielte Anwendung von Zero-Trust-Prinzipien, die vor allem sicheren Fernzugriff auf Anwendungen bieten soll. ZTNA kann diese Prinzipien durchaus verkörpern, ist jedoch in erster Linie technologieorientiert und nicht strategisch ausgerichtet. ZTNA-Lösungen ermöglichen Nutzern den Zugriff auf Anwendungen, ohne das gesamte Netzwerk offenzulegen, und eignen sich daher besonders für Unternehmen mit ortsunabhängig arbeitenden Teams oder solche, die Drittanbietern sicheren Zugriff gewähren müssen.
Wer diesen Unterschied versteht, kann geeignete Maßnahmen für wirksame Cybersecurity im Unternehmen ergreifen. Anders gesagt: Die Zero-Trust-Architektur bildet das grundlegende Konzept, während ZTNA stärker auf die praktische Umsetzung ausgerichtet ist. Nach diesen Unterschieden betrachten wir nun die Prinzipien der Zero-Trust-Architektur.
Zero Trust in Cloud-, Hybrid- und Multi-Cloud-Umgebungen
So funktioniert Zero Trust in Cloud-, Hybrid- und Multi-Cloud-Umgebungen:
Zero Trust auf SaaS-, IaaS- und Hybrid-Workloads ausweiten
SaaS-Anwendungen und Infrastructure-as-a-Service-Plattformen gehören heute zu den meisten Unternehmen. Ihr Team nutzt Cloud-Anwendungen für E-Mail, Zusammenarbeit und Speicherung. Außerdem betreiben Sie virtuelle Maschinen und Container in der Cloud. Mit Zero Trust überprüfen Sie jede Verbindung zu diesen Diensten. Wenn ein Mitarbeiter auf eine SaaS-Anwendung zugreift, prüft das System seine Identität und das verwendete Gerät. Erfolgt der Zugriff von einem ungewöhnlichen Standort, können Sie zusätzliche Verifizierungsschritte verlangen.
Hybrid-Workloads kombinieren Anwendungen, die vor Ort laufen, mit Anwendungen in der Cloud. Manche Daten liegen auf Ihren Servern, andere in der Cloud. Zero Trust verbindet diese Komponenten. Eine Anfrage an Ihre lokale Datenbank wird genauso behandelt wie eine Anfrage an einen Cloud-Dienst. So erhalten Sie überall einheitliche Sicherheit, nicht nur an einem Ort.SIEM, CASB und Workflow-Automatisierung. Die Integrationen sind ohne Programmieraufwand möglich und bieten eine kollaborative, tiefgreifende Verteidigung, optimierte Abläufe und Workflows sowie einheitliche systemübergreifende Reaktionsmöglichkeiten.
Identitäten über Cloud-Plattformen hinweg verwaltenSicherheit. SentinelOne schützt Ihr Unternehmen proaktiv in jeder Phase des Bedrohungszyklus.
Wenn Sie mehrere Cloud-Anbieter nutzen, sind Identitäten über verschiedene Systeme verteilt. Eine Person kann Konten bei AWS, Azure und Google Cloud haben. Deren Verwaltung kann unübersichtlich werden. Zero Trust schafft dafür eine zentrale Stelle zur Identitätsprüfung. Wenn jemand auf eine Ressource zugreifen möchte, prüft das System die Identität an einer Stelle statt in drei verschiedenen Systemen.
Sie können alle diese Cloud-Identitäten miteinander verknüpfen. Wenn Sie einen neuen Benutzer hinzufügen oder eine ausgeschiedene Person entfernen, erledigen Sie das nur einmal. Die Änderung wird automatisch in alle Ihre Cloud-Systeme übernommen. So verhindern Sie auch unberechtigte Zugriffe. Wenn jemand die Rolle wechselt, können Sie die bisherigen Zugriffsrechte schnell entziehen und die für die neue Rolle erforderlichen Rechte in einem Schritt vergeben.
Netzwerksegmentierung und Zugriffsrichtlinien in hybriden Umgebungen
Hybride Umgebungen brauchen klare Grenzen für die Kommunikation zwischen Systemen. Mit Zero Trust legen Sie fest, welche Anwendungen mit welchen Datenbanken kommunizieren und worauf Benutzer zugreifen dürfen. Diese Regeln gelten gleichermaßen für lokale Anwendungen und Anwendungen in der Cloud.SentinelOne bietet umfassende Lösungen, mit denen Ihr Unternehmen die Zero-Trust-Architektur nahtlos implementieren kann. Mit verschiedenen Angeboten der SentinelOne Singularity™-Plattform, die eine bessere Erkennung und Reaktion auf Bedrohungen ermöglichen, kann Ihr Unternehmen auf eine sichere Zukunft zusteuern, in der Bedrohungen sofort nach ihrer Identifizierung entschärft werden. Kontaktieren Sie uns noch heute, um zu erfahren, wie unsere Sicherheitsexperten Ihnen helfen können, Ihre Sicherheitslage zu verbessern.
Sie können Ihre Systeme in kleine Segmente aufteilen. Jedes Segment lässt nur bestimmten Datenverkehr zu. Versucht jemand, auf eine nicht autorisierte Ressource zuzugreifen, blockiert das Netzwerk den Zugriff. So können sich Angreifer nach dem Eindringen in einen Systembereich nicht ungehindert weiterbewegen. Die Regeln werden in Echtzeit aktualisiert. Wird eine Bedrohung erkannt, können Sie den Zugriff sofort sperren, ohne auf einen manuellen Vorgang zu warten.
Häufige Herausforderungen bei der Einführung von Zero Trust in der Cloud
Die Umstellung auf Zero Trust in einer Cloud-Umgebung erfordert Aufwand. Viele Unternehmen nutzen Anwendungen, die vor langer Zeit entwickelt wurden und mit Zero-Trust-Richtlinien nicht gut funktionieren. Diese älteren Anwendungen erwarten möglicherweise Zugriff auf andere Anwendungen ohne Verifizierung. Das widerspricht den Zero-Trust-Prinzipien.
Eine weitere Herausforderung: Cloud-Anbieter verwalten Zugriff und Sicherheit auf unterschiedliche Weise. Azure bietet andere Anwendungen als AWS, und Google Cloud unterscheidet sich ebenfalls. Damit diese Systeme gut zusammenarbeiten, braucht es Zeit und Planung. Außerdem müssen Sie Ihr Team mit der Funktionsweise von Zero Trust vertraut machen. Häufigere Identitätsprüfungen können für Benutzer frustrierend sein, auch wenn sie Ihr Unternehmen sicherer machen. Das richtige Gleichgewicht zwischen Sicherheit und Benutzerfreundlichkeit erfordert Überlegung und Tests.
Zero Trust für Remote-Arbeit, IoT und Edge-Geräte
So funktioniert Zero Trust bei Remote-Arbeit, IoT und Edge-Geräten:
Remote-Endpunkte schützen
Zero Trust behandelt jede Remote-Zugriffsanfrage als potenziell nicht vertrauenswürdig, unabhängig von früheren Authentifizierungen. Jede Verbindung von entfernten Endpunkten—ob Laptops, Mobilgeräten oder Heimnetzwerken—wird vor dem Zugriff auf Unternehmensressourcen gründlich überprüft. Dabei werden in Echtzeit mehrere Signale bewertet, darunter Gerätestatus, Bestätigung der Nutzeridentität, Standortanomalien und Verhaltensmuster. Zeigt das Gerät eines Mitarbeiters mit Remote-Zugriff Anzeichen einer Kompromittierung, kann Zero Trust den Zugriff sofort entziehen oder Berechtigungen einschränken, ohne dass ein manueller Eingriff nötig ist.
IoT- und OT-Sicherheit verwalten
IoT-Geräte stellen besondere Sicherheitsherausforderungen dar: Sie haben oft wenig Rechenleistung, können nicht regelmäßig Sicherheitsupdates erhalten und verwenden häufig proprietäre Firmware ohne gängige Sicherheitskontrollen. Zero Trust begegnet diesen Einschränkungen, indem jedes IoT-Gerät als nicht vertrauenswürdig gilt und jede von ihm initiierte Interaktion überprüft wird. Statt das Gerät selbst abzusichern, was oft unmöglich ist, sichert die Architektur ab, worauf das Gerät zugreifen darf und wie es mit anderen Systemen kommuniziert.
In industriellen IoT-Umgebungen setzt Zero Trust eine strikte Segmentierung zwischen Netzwerken der Betriebstechnologie und der IT-Infrastruktur durch. Jeder Sensor, jede Steuerung und jedes Gateway muss sich vor dem Senden von Daten authentifizieren. Das System prüft, ob ausschließlich legitimer, erwarteter Datenverkehr fließt.
Besonderheiten beim Edge Computing
Zero Trust schützt Edge-Umgebungen, indem jede Compute-Anfrage, jeder Anwendungszugriff und jede Datenübertragung direkt auf der Edge-Ebene überprüft wird. Edge-Knoten und Endpunkte müssen sich gegenseitig und gegenüber zentralen Richtliniensystemen authentifizieren. Zero Trust überprüft die Kommunikation zwischen Diensten und verhindert unbefugte laterale Bewegungen zwischen containerisierten Workloads. Daten, die zwischen Edge-Geräten und der Cloud-Infrastruktur fließen, müssen möglicherweise kryptografisch verifiziert werden,
KI-basierte kontinuierliche Authentifizierung
Zero Trust überprüft Benutzer mithilfe von KI kontinuierlich, nicht nur bei der Anmeldung. Dabei kann das System das Benutzerverhalten und die Interaktion mit KI-Anwendungen, Apps und Diensten beobachten. KI-basierte kontinuierliche Authentifizierung kann auch im Hintergrund laufen und Remote-Arbeitssitzungen überwachen. Ist ein Konto aktiv, obwohl der Benutzer nicht anwesend ist, kann das System schädliche Aktivitäten in Echtzeit erkennen und verhindern. Da KI-basierte Authentifizierung rund um die Uhr funktioniert, erkennt sie Probleme frühzeitig, bevor größere Sicherheitsvorfälle entstehen.
Zero-Trust-Reifegradmodell und Roadmap für die Einführung
Die meisten internationalen Behörden orientieren sich am Zero Trust Maturity Model Version 2.0 der CISA und nutzen es als Roadmap oder Vorlage. Es umfasst 5 Säulen. Jede enthält konkrete Beispiele für Zero-Trust-Architekturen sowie Empfehlungen zu deren Optimierung.
Die wesentlichen Bestandteile des CISA-Modells sind:
- Identitäts- und Zugriffsmanagement
- Gerätesicherheit
- Netzwerksicherheit
- Datensicherheit
- Sichtbarkeit und Analysen
- Anwendungssicherheit
- Automatisierung und Orchestrierung
- Governance
So setzen Sie diese Roadmap um
Zu wissen, wie Sie Zero-Trust-Architekturmodelle wie das der CISA umsetzen, ist genauso wichtig, wie diese Modelle selbst zu verstehen. Die Umsetzung erfolgt strategisch, schrittweise und kontinuierlich. Sie geschieht nicht auf einmal, sondern in überschaubaren Etappen.
So setzen Sie die Roadmap um:
- Setzen Sie das Prinzip der geringsten Berechtigungen um und integrieren Sie es mit wichtigen Identitätsanbietern (dPs).
- Stellen Sie anschließend sicher, dass nur sichere und verwaltete Geräte auf Ihre Dienste zugreifen. Prüfen Sie die Gerätekonformität und begrenzen Sie den Zugriff durch Mikrosegmentierung auf Anwendungen statt nur auf Netzwerke, um die laterale Ausbreitung von Bedrohungen zu minimieren.
- Nutzen Sie außerdem Lösungen für Überwachung und Analysen in Echtzeit, um ungewöhnliche Aktivitäten zu erkennen und darauf zu reagieren. Datenschutz-Tools verhindern Datenverluste und gewährleisten die Verschlüsselung gespeicherter und übertragener Daten.
Für eine reibungslose Umsetzung der Zero-Trust-Architektur sollten Sie außerdem Folgendes tun:
- Setzen Sie Multi-Faktor-Authentifizierung und rollenbasierte Zugriffskontrollen ein, um Benutzer kontinuierlich und in Echtzeit zu verifizieren
- Verlangen Sie die Einhaltung von Sicherheitsvorgaben für Benutzer, Geräte und Ressourcen, bevor Sie irgendeinen Zugriff gewähren. Richten Sie sich dabei nach Standards wie NIST SP 800-207 und beziehen Sie auch Governance- und Bewertungsframeworks ein.
- Schützen Sie Anwendungen mit sicheren Entwicklungspraktiken vor Schwachstellen
- Integrieren Sie Workflows für Sicherheitsorchestrierung und -automatisierung (SOAR), um effizient auf Sicherheitsvorfälle zu reagieren und Richtlinien durchzusetzen. Definieren Sie klare, detaillierte Richtlinien, damit alle Prinzipien der Zero-Trust-Architektur konsequent umgesetzt werden.
Checkliste für die Umsetzung von Zero Trust
Ihre Checkliste für die Umsetzung einer Zero-Trust-Architektur enthält folgende Maßnahmen:
- Stellen Sie zunächst ein eigenes Zero-Trust-Team zusammen. Sie benötigen Teammitglieder mit Fachwissen in Netzwerk-, Identitäts-, Anwendungs- und Datensicherheit. Sichern Sie sich außerdem die Unterstützung der Unternehmensführung.
- Ermitteln und klassifizieren Sie, was durch Zero Trust geschützt werden muss. Dazu können Dienste, physische Ressourcen, kritische Daten, Anwendungen und weitere Bereiche Ihres Unternehmens gehören.
- Erfassen Sie Ihre Ressourcen und bilden Sie Transaktionsflüsse ab. Betrachten Sie alle Workflows und Dienste, um Ihre bestehende Sicherheitsarchitektur genau zu verstehen und die Einführung schrittweise zu planen. Beginnen Sie mit einer Pilotumgebung mit geringem Risiko, um den Einstieg und die Funktionsweise zu prüfen.
- Phase 2 Ihrer Checkliste für die Umsetzung von Zero Trust umfasst die Einführung der Multi-Faktor-Authentifizierung, die Zentralisierung des Identitätsmanagements und die Einrichtung von Zugriff nach dem Prinzip der geringsten Berechtigungen. Setzen Sie außerdem Identity Governance um und prüfen Sie Geräte vor dem Zugriff.
- Verschlüsseln Sie sämtlichen Netzwerkverkehr und führen Sie Mikrosegmentierung ein. Sichern Sie APIs, verwalten Sie Berechtigungen und integrieren Sie Sicherheitsprüfungen in die gesamte CI/CD-Pipeline.
- Phase 3 Ihrer Checkliste für die Umsetzung von Zero Trust umfasst Überwachung und laufende Verwaltung. Nutzen Sie Lösungen für Security Information and Event Management sowie Analysen, um das gesamte Benutzerverhalten und alle Netzwerkaktivitäten in Echtzeit zu überwachen. Integrieren Sie auch Kontrollen für Identitäten und Endpunkte.
- Entwickeln und testen Sie außerdem Pläne für eine schnelle Reaktion auf Sicherheitsvorfälle. Gehen Sie stets von einer möglichen Sicherheitsverletzung aus und erfassen Sie mithilfe von Automatisierung belastbare Daten aus verschiedenen Quellen. Lösen Sie sofort Maßnahmen aus, sobald Sie Anomalien erkennen.
- Führen Sie regelmäßig Sicherheitsbewertungen und Tests durch und prüfen Sie Ihre Zugriffsberechtigungen in regelmäßigen Abständen. Überprüfen Sie Ihre Sicherheitsrichtlinien und führen Sie Schwachstellenscans durch, um Lücken zu erkennen und zu schließen.
- Informieren und schulen Sie außerdem Ihre Mitarbeitenden und bieten Sie kontinuierliche Weiterbildungen an. Sie müssen Ihre Zero-Trust-Prinzipien und -Richtlinien kennen und bewährte Praktiken für die Zero-Trust-Architektur umsetzen.
- Erweitern Sie nach der Einführung Ihres Plans den Umfang des Zero-Trust-Zugriffs, bewerten Sie die Wirksamkeit Ihrer Zero-Trust-Sicherheitsarchitektur und ermitteln Sie Verbesserungspotenziale. Optimieren Sie den Prozess kontinuierlich anhand von Feedback und neu auftretenden Bedrohungen.
Herausforderungen bei der Einführung einer Zero-Trust-Architektur
Die Einführung einer Zero-Trust-Architektur bringt Herausforderungen mit sich. Diese zu erkennen und gezielt anzugehen, ist entscheidend für einen erfolgreichen Übergang und eine maximale Investitionsrendite.
- Komplexität der Umsetzung: Die Einführung einer Zero-Trust-Architektur erfordert eine grundlegende Überarbeitung bestehender Systeme und Prozesse. Neue Technologien zu integrieren und Workflows neu zu definieren, erhöht die Komplexität zusätzlich, beansprucht ohnehin knappe Ressourcen und erfordert sorgfältige Planung und Projektmanagement. Deshalb kann eine schrittweise Umsetzung notwendig sein.
- Kultureller Widerstand: Bei der Einführung von ZTA ist mit Widerstand gegen Ansätze zu rechnen, die verändern, wie Mitarbeitende auf Systeme und Daten zugreifen. Wirksame Kommunikation, Schulungen und die Unterstützung der Führungsebene sind nötig, um diesen Widerstand zu überwinden. Wenn Sie die Bedeutung von Sicherheit und den Nutzen einer Zero-Trust-Architektur für das Unternehmen vermitteln, gewinnen Sie die Zustimmung der Mitarbeitenden.
- Integration bestehender Altsysteme: Die Integration bestehender Altsysteme ist schwierig, da ältere Systeme oft nicht ohne Weiteres mit den Sicherheitstechnologien einer Zero-Trust-Architektur zusammenarbeiten. Eine Modernisierung oder ein Austausch dieser Infrastruktur kann so viel Zeit und Geld kosten, dass sie kaum machbar erscheint. Für die vollständige Umsetzung der Zero-Trust-Prinzipien ist sie jedoch meist notwendig. Unternehmen sollten ihre bestehenden Systeme prüfen und Modernisierungen entsprechend planen.
- Ressourcen- und Budgetbeschränkungen: Eine Zero-Trust-Architektur erfordert neue Investitionen in verschiedene Tools, Technologien und Fachkräfte mit bestimmten Fähigkeiten. Diese Anforderungen müssen mit anderen Budgetprioritäten vereinbart werden, die Umfang oder Tempo der Umsetzung begrenzen können. Um die nötigen Mittel zu sichern, müssen Unternehmen Führungskräfte einbinden, die strategische Initiativen unterstützen und Entscheidungsträgern den potenziellen ROI aufzeigen.
- Komplexität der Richtlinien: Richtlinien zur Unterstützung von Zero Trust sind aufwendig zu entwickeln und im Detail zu verwalten. Umfassende Sicherheitsrichtlinien zu erstellen, konsequent anzuwenden und angesichts sich ständig verändernder Bedrohungen aktuell zu halten, ist anspruchsvoll. Automatisierungstools können die Richtlinienverwaltung erleichtern, da jede Zero-Trust-Architektur auf bewährten Praktiken beruhen sollte.
- Auswahl von Anbietern und Technologien: Die richtige Auswahl von Anbietern und Technologien ist für Interoperabilität und Funktionalität entscheidend. Angesichts der vielen verfügbaren Produkte fällt es Unternehmen oft schwer, Komponenten zu wählen, die zu ihrer Zero-Trust-Architektur passen und sich gut integrieren lassen. Dafür sind sorgfältige, detaillierte Bewertungen erforderlich.
Bewährte Praktiken für eine erfolgreiche Zero-Trust-Strategie
Eine wirksame Zero-Trust-Architektur entsteht, wenn ein Unternehmen bei ihrer Einführung und laufenden Verwaltung bewährte Praktiken befolgt. So bleibt das Sicherheitsframework solide, wirksam und auf die Unternehmensziele abgestimmt.
Zu den wichtigsten bewährten Praktiken gehören:
- Eine klar definierte Roadmap erstellen: Erstellen Sie eine detaillierte Roadmap mit Unternehmenszielen, Zeitplänen und Meilensteinen. Ein schrittweiser Ansatz erleichtert die Einführung der Komponenten einer Zero-Trust-Architektur und beeinträchtigt den Betrieb möglicherweise weniger. Überprüfen Sie die Roadmap außerdem regelmäßig und passen Sie sie bei Bedarf an.
- Ressourcen erfassen: Identifizieren Sie Ihre Netzwerkressourcen, einschließlich Geräten, Anwendungen, Datenspeichern und Benutzerkonten. Nur wenn Sie wissen, was geschützt werden muss, können Sie die Prinzipien der Zero-Trust-Architektur wirksam anwenden. Tools zur Ressourcenerfassung automatisieren diese Aufgabe und halten das Inventar aktuell.
- Starke Authentifizierung: Dazu gehören bei einer Zero-Trust-Architektur Multi-Faktor-Authentifizierung, biometrische Verifizierung und risikobasierte Authentifizierung. Eine verlässliche Identitätsprüfung stellt sicher, dass nur autorisierte Benutzer Zugriff erhalten, selbst wenn Zugangsdaten kompromittiert wurden.
- Wenden Sie das Prinzip der minimalen Rechtevergabe an: Weisen Sie Nutzern nur die Berechtigungen zu, die sie für ihre Rolle benötigen. Überprüfen und ändern Sie Berechtigungen regelmäßig, wenn sich Verantwortlichkeiten ändern. Nutzen Sie Automatisierung, um Zugriffsrechte zu verwalten und Zero-Trust-Prinzipien einzuhalten.
- Segmentieren Sie das Netzwerk gezielt: Isolieren Sie kritische Ressourcen und Systeme durch Mikrosegmentierung. Definieren und setzen Sie für jedes Segment klare Sicherheitsrichtlinien durch. So verringern Sie das Risiko großflächiger Sicherheitsverletzungen. Berücksichtigen Sie bei der Netzwerksegmentierung Datenflüsse und Kommunikationsmuster.
- Nutzen Sie Automatisierung und Orchestrierung: Automatisieren Sie Routineaufgaben bei der Durchsetzung von Sicherheitsrichtlinien und der Reaktion auf Sicherheitsvorfälle. So reduzieren Sie menschliche Fehler. Orchestrierungstools verbinden die Maßnahmen verschiedener Komponenten einer Zero-Trust-Architektur und sorgen für schnelle, konsistente Reaktionen auf Bedrohungen.
- Schulen und sensibilisieren Sie Ihre Mitarbeitenden: Vermitteln Sie Mitarbeitenden, wie eine Zero-Trust-Architektur funktioniert und welche Rolle sie selbst beim Erhalt der Sicherheit spielen. Regelmäßige Schulungen, Simulationen und Informationen über neue Bedrohungen stärken das Sicherheitsbewusstsein. Dieses Bewusstsein ist ein entscheidender Erfolgsfaktor bei der Umsetzung einer Zero-Trust-Architektur.
Best Practices wie kontinuierliche Überwachung und Segmentierung sind entscheidend. Singularity Endpoint Protection unterstützt diese Maßnahmen durch autonomen Endpunktschutz.
Erfolg messen: Kennzahlen, KPIs und kontinuierliche Verbesserung
So messen Sie den Erfolg Ihrer Zero-Trust-Sicherheitsstrategie:
- Kennzahlen zur Sicherheitslage zeigen, wie wirksam Ihr Zero-Trust-Ansatz ist. Verfolgen Sie die MFA-Nutzungsrate, um die Authentifizierung zu prüfen. Die Einhaltung von Richtlinien zeigt, wie konsequent Teams Zugriffsregeln befolgen. Zugriffsverstöße machen Lücken sichtbar. Zusammen vermitteln diese Kennzahlen ein klares Bild Ihrer Sicherheitslage.
- Operative Kennzahlen zeigen, wie effizient Ihr Team Bedrohungen erkennt und darauf reagiert. Die mittlere Erkennungszeit misst, wie schnell Systeme verdächtige Aktivitäten identifizieren. Die mittlere Reaktionszeit erfasst die Dauer von der Erkennung bis zur Behebung. Mit diesen Kennzahlen optimieren Sie die Reaktion auf Sicherheitsvorfälle und verkürzen Zeiträume erhöhter Gefährdung.
- Kontinuierliches Feedback und die Erfassung des Reifegrads unterstützen die strategische Weiterentwicklung Ihrer Zero-Trust-Sicherheitsstrategie. Bewerten Sie Ihren Fortschritt anhand von Reifegradmodellen mit traditionellen, anfänglichen, fortgeschrittenen und optimalen Stufen. Regelmäßige Audits und Tests überprüfen Kontrollen und decken Schwachstellen auf, bevor Angreifer sie ausnutzen.
- Kennzahlen zur Nutzererfahrung zeigen, ob Sicherheit und Effizienz im Gleichgewicht stehen. Überwachen Sie Anmeldezeiten, damit Ihre Maßnahmen Arbeitsabläufe nicht behindern. Nutzerfeedback und Helpdesk-Tickets liefern Erkenntnisse, mit denen Sie Richtlinien verbessern und den Schutz aufrechterhalten.
Anwendungsfälle für Zero-Trust-Architekturen in verschiedenen Branchen
Unternehmen verschiedener Branchen setzen Zero-Trust-Architekturen ein. Jede Branche hat eigene Herausforderungen bei der Informationssicherheit. Die folgenden Beispiele zeigen, wie Unternehmen Zero-Trust-Architekturen nutzen:
- Gesundheitswesen: Eine Zero-Trust-Architektur schützt sensible Patientendaten und elektronische Patientenakten (EHRs). Sie unterstützt die Einhaltung von HIPAA und verhindert unbefugten Zugriff auf kritische Daten. Kontinuierliche Überprüfung und Mikrosegmentierung sorgen dafür, dass sensible Informationen vertraulich bleiben und nur befugte Personen darauf zugreifen.
- Finanzdienstleistungen: Banken und Finanzunternehmen nutzen Zero-Trust-Architekturen, um Transaktionen, Kundendaten und eigene Systeme zu schützen. Angesichts der zunehmenden Nutzung von Onlinebanking und Fintech setzen sie auf starke Authentifizierung und fortschrittliche Analysen. So beugen sie Betrug vor, erkennen verdächtige Aktivitäten und erfüllen regulatorische Vorgaben wie PCI DSS.
- Fertigung: Zero-Trust-Prinzipien schützen das geistige Eigentum, die Steuerungssysteme und die Integrität der Lieferkette von Fertigungsunternehmen. Besonders wichtig ist der Schutz von Geräten des industriellen Internets der Dinge (IIoT) und von Fertigungssystemen. Mikrosegmentierung und strenge Zugriffskontrollen reduzieren Produktionsunterbrechungen und das Risiko von Industriespionage.
- Bildungswesen: Bildungseinrichtungen wie Schulen und Universitäten sind ständig Cyberangriffen ausgesetzt. Denn Schülerinnen und Schüler, Studierende, Lehrkräfte und Mitarbeitende greifen mit unterschiedlichen Geräten auf ihre Netzwerke zu. Zero Trust schützt akademische Unterlagen, Forschungsdaten und Verwaltungssysteme. Best Practices für Zero-Trust-Architekturen sehen zudem vor, dass nur berechtigte Nutzer Zugriff auf sensible Ressourcen erhalten, selbst in dynamischen und offenen Umgebungen.
- Behörden: Behörden setzen zunehmend Zero-Trust-Architekturen ein, um Informationen zur nationalen Sicherheit, Bürgerdaten und kritische Infrastrukturen zu schützen. Sie gehen von möglichen Sicherheitsverletzungen aus und überprüfen Zugriffe kontinuierlich. So stärken sie ihre Resilienz gegen komplexe Cyberbedrohungen und staatlich unterstützte Angriffe. Häufig müssen sie auch Vorgaben wie die Zero-Trust-Architekturrichtlinien des NIST einhalten.
Die Zukunft von Zero Trust: KI, Automatisierung und kontinuierliche Vertrauensprüfung
Seit 2025 entwickelt sich Zero Trust zunehmend zum Standard. Unternehmen erkennen, dass herkömmliche, perimeterbasierte Modelle den Herausforderungen durch Cloud-Nutzung, hybrides Arbeiten und neue Insiderbedrohungen nicht gewachsen sind.
- SASE wird sich grundlegend verändern, wenn Unternehmen ihre Sicherheits- und Netzwerkanbieter konsolidieren. Sie werden sich für einheitliche, Cloud-native Plattformen entscheiden, die eine zentrale Sicht auf ihre Sicherheitslage bieten.
- KI und Automatisierung werden die Erkennung von Cyberbedrohungen und die Reaktion darauf grundlegend verändern. Unternehmen werden KI-gestützte Bedrohungserkennung einsetzen, um zunehmende Malware- und Phishing-Kampagnen abzuwehren. Sie werden Anomalien besser erkennen, Zero-Day-Bedrohungen aufdecken und präzisen Kontext für eine effiziente, automatisierte Reaktion auf Sicherheitsvorfälle erhalten.
- Auch identitätsbasierte Sicherheit wird Zero-Trust-Zugriffskontrollen neu definieren. Unternehmen werden Identitäten verwalten, MFA durchsetzen und Zugriffe bereitstellen. So schützen sie sich vor Bedrohungen wie dem Diebstahl und Missbrauch von Zugangsdaten. Zudem sind engere Integrationen mit Drittanbietern und kleinere Angriffsflächen zu erwarten.
- Cloud-native, agentenlose CNAPP-Produkte werden KI-gestützte Analysen bieten und sich in Identitätsinfrastrukturen integrieren. Verhaltensbasierte Risikobewertungen und mehrere Erkennungs-Engines werden Konfigurationsabweichungen aufdecken und die Einhaltung von Zero-Trust-Sicherheitsvorgaben verbessern.
- Unternehmen werden außerdem Cloud Security Posture Management (CSPM) integrieren und leistungsfähige Endpoint Detection and Response (EDR) einsetzen, um ihre Zero-Trust-Sicherheit zu verbessern.
Wie unterstützt SentinelOne?
SentinelOne for Zero Trust erweitert die Sichtbarkeit sowie die Analyse- und Reaktionsmöglichkeiten über Endpunkte, Identitäten, die Cloud und das Netzwerk hinweg. So können Unternehmen ein Zero-Trust-Sicherheitsmodell schnell einführen.
SentinelOne kann offene Angriffsflächen reduzieren und den Schutz über den Perimeter hinaus stärken. Die Plattform betrachtet jeden Nutzer, jeden Endpunkt, jede Anwendung, jeden Workload und jeden Datenfluss zunächst als nicht vertrauenswürdig. Sie geht davon aus, dass ein Gegner bereits in der Umgebung präsent ist, und folgt damit dem Prinzip „Assume Breach“.
Überprüfen Sie Zugriffe ausdrücklich und steuern Sie sie einheitlich. Nutzen Sie dafür mehrere Vertrauenssignale, um kontextbezogene Zugriffsentscheidungen zu treffen. Mit dem Zero-Trust-Ansatz von SentinelOne überwachen und verwalten Sicherheitsteams kontinuierlich den Sicherheitszustand, die Risiken und die Härtung ihrer gesamten IT-Umgebung.
SentinelOne Singularity™ XDR bietet Sichtbarkeit, Analysen und autonome Reaktionsmöglichkeiten für den Übergang zu einem Zero-Trust-Sicherheitsmodell. SentinelOne arbeitet mit führenden Identitäts- und Netzwerkanbietern wie Zscaler, Microsoft, CloudFlare und Guardicore zusammen. So erhalten Unternehmen validierte Zero-Trust-Funktionen für eine erfolgreiche Einführung.
Das agentenlose CNAPP von SentinelOne Lösung bietet AI Security Posture Management (AI-SPM), um Prüfungen für KI-Modelle zu konfigurieren und neue KI-Pipelines und -Dienste zu erkennen. Prompt Security von SentinelOne unterstützt Unternehmen dabei, Zero-Trust-Sicherheit für KI-Anwendungen und -Dienste einzuführen. Es bekämpft die unkontrollierte Nutzung von KI, verhindert Denial-of-Service- und Wallet-Angriffe, begrenzt unbefugte Aktionen agentischer KI und verhindert, dass LLMs schädliche Antworten für Nutzer generieren. Prompt Security wehrt Prompt-Injection-Angriffe und bösartige Prompts ab und verhindert Fehlsteuerungen und Verzerrungen von KI-Modellen. Es setzt strengste Schutzmechanismen durch und gewährleistet die sichere und ethische Nutzung von KI-Anwendungen und -Diensten.
Entdecken Sie auch SentinelOnes AI-SIEM, Singularity™ Endpoint, Singularity™ Cloud Security Posture Management, Singularity™ Cloud-Native Security, und Singularity™ Identity Angebote zur Einführung einer Zero-Trust-Sicherheitsarchitektur in Ihrem Unternehmen.

Verringern Sie das Identitätsrisiko in Ihrer gesamten Organisation
Erkennen und reagieren Sie auf Angriffe in Echtzeit mit ganzheitlichen Lösungen für Active Directory und Entra ID.
Fazit
Eine Zero-Trust-Architektur verbindet fortschrittliche Sicherheit mit strengen Zugriffskontrollen und kontinuierlicher Schulung, um aktuelle Bedrohungen abzuwehren. Für Unternehmen bedeutet das eine proaktive und widerstandsfähigere Sicherheitsstrategie für die Cloud und ihre gesamte IT. Wenn Sie mit der Einführung von Zero Trust beginnen möchten, wenden Sie sich noch heute an das SentinelOne Team. Wir unterstützen Sie! :)
FAQs
Zero Trust ist ein Sicherheitsmodell, bei dem Nutzern und Geräten grundsätzlich nicht vertraut wird, unabhängig davon, ob sie sich innerhalb oder außerhalb des Netzwerkperimeters befinden. Jeder Zugriffsversuch muss fortlaufend auf seine Echtheit geprüft werden, damit nur authentifizierte und autorisierte Nutzer Zugriff erhalten. So werden die Grundsätze einer Zero-Trust-Architektur eingehalten und die Sicherheit durch möglichst wenige Vertrauensannahmen gestärkt.
Die wichtigsten Schritte bei der Implementierung von Zero-Trust-Sicherheit sind:
- Bestandsaufnahme: Identifizieren Sie alle Ressourcen, darunter Geräte, Nutzer, Anwendungen und Daten.
- Starke Authentifizierung: Aktivieren Sie MFA und zuverlässige Verfahren zur Identitätsprüfung.
- Prinzip der geringsten Berechtigungen: Legen Sie Zugriffsrichtlinien und -verfahren fest und setzen Sie diese durch, sodass Nutzer nur die erforderlichen Berechtigungen und Zugriffsrechte erhalten.
- Mikrosegmentierung: Segmentieren Sie das Netzwerk, um Ressourcen zu isolieren und laterale Bewegungen einzuschränken.
- Kontinuierliche Überwachung: Überwachen Sie die Netzwerkaktivität mit verschiedenen Anwendungen und erkennen Sie Anomalien, sobald sie auftreten.
- Durchsetzung von Richtlinien: Automatisieren Sie die Anwendung von Sicherheitsrichtlinien auf alle Komponenten einer Zero-Trust-Architektur.
Die Integration einer Zero-Trust-Architektur in bestehende Systeme ist aus mehreren Gründen schwierig. Beispielsweise ist die vorhandene Infrastruktur nicht mit den neueren Sicherheitstechnologien kompatibel, die für den Zero-Trust-Ansatz erforderlich sind, was die Integration erschwert. Zudem ist die Einführung von Zero Trust in die bestehende Umgebung für KMU recht kostspielig und zeitaufwendig. Hinzu kommen Ressourcenengpässe, da die Implementierung neuer Technologien finanzielle und personelle Ressourcen beansprucht. Auch kulturelle Widerstände werden häufig als Problem genannt, weil Menschen an vertrauten Arbeitsweisen festhalten und die erforderlichen Ressourcen weiterhin auf gewohnte Weise beschaffen.
Die sechs Säulen einer Zero-Trust-Architektur, häufig auch als ihre Komponenten bezeichnet, sind:
- Kontinuierliche Überprüfung: Kontinuierliche Authentifizierung und Autorisierung von Nutzern und Geräten.
- Zugriff mit geringsten Berechtigungen: Beschränkung der Nutzerberechtigungen auf das für ihre Aufgaben erforderliche Minimum.
- Von Sicherheitsverletzungen ausgehen: Bei der Implementierung von Kontrollen davon ausgehen, dass Sicherheitsverletzungen überall auftreten können.
- Mikrosegmentierung: Nutzung voneinander getrennter und abgesicherter Teilnetze.
- Starke Authentifizierung: Einsatz von MFA und erweiterten Authentifizierungsverfahren.
- Sichtbarkeit und Analysen: Überwachung des Netzwerkverkehrs, um Bedrohungen zu erkennen und darauf zu reagieren.
Nein, das ist nicht dasselbe. Zero Trust ist ein umfassender Sicherheitsansatz: Sie vertrauen niemandem standardmäßig, weder innerhalb noch außerhalb Ihres Netzwerks. Sie überprüfen jederzeit alles und jeden. Zero Trust Network Access ist ein Teil dieser Strategie. Dabei kontrollieren Sie, wer Zugriff auf Ihre Netzwerkressourcen erhält. Sie können Zero Trust Network Access einführen, ohne das vollständige Zero-Trust-Modell in Ihrem gesamten Unternehmen umzusetzen. Für den Einstieg ist es ein guter erster Schritt.
Ja, auch kleine Organisationen können Zero Trust einführen. Sie müssen dabei jedoch anders vorgehen als große Unternehmen. Sie müssen nicht alles auf einmal umsetzen. Beginnen Sie mit der Aktivierung der Multifaktor-Authentifizierung und überwachen Sie Ihren Netzwerkverkehr. Richten Sie außerdem Zugriffskontrollen ein, damit Mitarbeitende nur die Berechtigungen erhalten, die sie für ihre Arbeit benötigen. Wenn Ihre Ressourcen begrenzt sind, können Sie cloudbasierte Sicherheitstools und -lösungen nutzen, statt eine eigene Infrastruktur aufzubauen. Entscheidend ist, anzufangen und darauf aufzubauen, statt auf ein größeres Budget zu warten.
Mehr erfahren über Identitätssicherheit


Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
