
Was ist ein Kerberoasting-Angriff?
Kerberoasting-Angriffe nutzen Service-Tickets, um Zugangsdaten zu stehlen. Erfahren Sie, wie Sie sich gegen diese ausgefeilte Angriffsmethode schützen.

Kerberoasting ist eine Angriffsmethode, die auf Dienstkonten in Active Directory abzielt. Dieser Leitfaden erklärt, wie Kerberoasting funktioniert, welche Folgen es haben kann und wie Sie es verhindern.
Erfahren Sie, warum die Überwachung von Dienstkonten und starke Passwortrichtlinien wichtig sind. Wer Kerberoasting versteht, kann seine Active Directory-Umgebung besser schützen.
Was ist ein Kerberoasting-Angriff?
Kerberoasting ist ein Cyberangriff auf das Kerberos-Authentifizierungsprotokoll, das in Windows-Netzwerken häufig zur sicheren Authentifizierung von Benutzern und Geräten eingesetzt wird. Bei einem Kerberoasting-Angriff extrahiert ein Angreifer mit speziellen Anwendungen verschlüsselte Kerberos-Tickets aus einem Netzwerk. Anschließend versucht er, die Verschlüsselung zu knacken, um auf vertrauliche Informationen oder Netzwerkressourcen zuzugreifen.
Bevor wir Kerberoasting-Angriffe und ihre Funktionsweise näher betrachten, ist es wichtig, die Architektur von Dienstkonten zu verstehen.
- Was ist ein Kerberoasting-Angriff?
- Die meisten Dienstkonten haben erweiterte Berechtigungen und gehören häufig zu hoch privilegierten Gruppen wie Domain Admins, die vollständige Administratorrechte für AD besitzen.
- Wenn Angreifer die Passwörter von Dienstkonten knacken, können sie den Kerberos-Mechanismus ausnutzen und die gesamte AD-Domäne kompromittieren.
Was ist das Kerberos-Authentifizierungsprotokoll?
Kerberos ist ein Authentifizierungsprotokoll, das in Windows-Netzwerken häufig zur sicheren Authentifizierung von Benutzern und Geräten eingesetzt wird. Das Kerberos-Protokoll verwendet Tickets, um Benutzer und Geräte sicher zu authentifizieren, ohne Klartextpasswörter über das Netzwerk zu übertragen. Diese Tickets werden mit einem geheimen Schlüssel verschlüsselt, den der Benutzer und der Authentifizierungsserver gemeinsam nutzen. Bei einem Kerberoasting-Angriff kann der Angreifer diese verschlüsselten Tickets aus dem Netzwerk extrahieren und anschließend mit Brute-Force- oder wörterbuchbasierten Angriffen versuchen, die Verschlüsselung zu knacken und Zugriff auf die sensiblen Informationen oder Ressourcen zu erlangen, für die das Ticket eine Zugriffsberechtigung gewährt.
Beim Kerberoasting werden Service-Tickets ausgenutzt, um Zugangsdaten zu stehlen. Erfahren Sie mehr über fortschrittliche Bedrohungserkennung mit Singularity XDR.
Warum sind Kerberoasting-Angriffe so verbreitet?
Kerberoasting-Angriffe sind verbreitet, weil sie schwer zu erkennen und zu verhindern sind. Das Kerberos-Protokoll ist auf Sicherheit und Effizienz ausgelegt. Es setzt jedoch voraus, dass die geheimen Schlüssel zur Ver- und Entschlüsselung der Tickets während der Authentifizierung geheim bleiben. Gelangt ein Angreifer an diese Schlüssel, kann er die Tickets extrahieren und entschlüsseln. Damit kann er auf vertrauliche Informationen oder Netzwerkressourcen zugreifen.
Außerdem wird das Kerberos-Protokoll häufig in Unternehmensnetzwerken eingesetzt. Das macht Windows-Netzwerke für Angreifer besonders attraktiv: Ein erfolgreicher Kerberoasting-Angriff kann ihnen Zugriff auf zahlreiche vertrauliche Ressourcen und Informationen verschaffen.
Darüber hinaus kann der Angriff aus der Ferne erfolgen, ohne dass der Angreifer direkt mit dem Authentifizierungsserver oder den Zielressourcen interagieren muss. Das erschwert es Sicherheitsteams, den Angriff rechtzeitig zu erkennen und zu stoppen. Zusammengenommen machen diese Faktoren Kerberoasting-Angriffe verbreitet und potenziell schädlich für Unternehmen, die zur sicheren Authentifizierung auf Kerberos setzen.
So funktionieren Kerberoasting-Angriffe
1. Authentifizierung eines Kontos
Bei einem Kerberoasting-Angriff verschafft sich der Angreifer zunächst die Berechtigungen, um Service-Tickets beim Kerberos-Authentifizierungsdienst anzufordern. Dazu kann er das Konto eines berechtigten Benutzers kompromittieren. Ist er erfolgreich, kann er auf die Netzwerkressource zugreifen, für die das Ticket gilt, ohne das Passwort des zugehörigen Benutzers oder Geräts zu kennen.
Mit Kerberoasting lassen sich Zugangsdaten von Dienstkonten aus AD mit den Rechten eines regulären Benutzers extrahieren, ohne Pakete an das Zielsystem zu senden.
2. Kerberos-Service-TicketSingularity XDR.
Bei einem Kerberoasting-Angriff beschafft sich der Angreifer zahlreiche Service-Tickets vom Kerberos-Authentifizierungsdienst. Anschließend versucht er, damit die Passwörter der zugehörigen Konten zu knacken. Bei dieser Technik kann ein Angreifer ein gültiges Kerberos Ticket-Granting Ticket (TGT) ausnutzen oder den Netzwerkverkehr abhören, um ein Ticket-Granting-Service-Ticket (TGS) zu erhalten, das möglicherweise für Brute-Force-Angriffe anfällig ist.
3. Passwörter knacken
Der Angreifer kann Service-Tickets anfordern, indem er berechtigte Benutzerkonten beim Kerberos-Authentifizierungsdienst verwendet. Sobald er die Tickets erhalten hat, versucht er mit speziellen Anwendungen, die zugehörigen Passwörter zu knacken. Mit dem folgenden Verfahren knacken Angreifer das Passwort eines anfälligen Dienstkontos offline.
4. Ausweitung des Angriffs
Bei einem erfolgreichen Angriff kann der Angreifer Zugriff auf die Konten erlangen, die mit den Service-Tickets verknüpft sind. So kann er unbefugt auf vertrauliche Informationen zugreifen oder andere schädliche Aktivitäten ausführen. Für Unternehmen, die das Kerberos-Authentifizierungsprotokoll verwenden, ist das eine ernsthafte Sicherheitsbedrohung. Der erste Schritt besteht darin, Service Principal Names (SPNs) zu ermitteln. Mit dem Active Directory PowerShell-Modul können Angreifer alle SPNs bestimmter Typen leicht finden. Der für Angreifer interessanteste SPN-Typ ist “SQL”. Das unten gezeigte Cmdlet Get-ADObject ermittelt beispielsweise alle in Active Directory registrierten SQL-Server.
“get-adobject -filter {serviceprincipalname -like “*sql*”} -prop serviceprincipalname”
Wie die Abbildung unten zeigt, legt ein Angreifer das gültige Authentifizierungsticket (TGT) eines Domänenbenutzers vor. Damit fordert er bei einem Domänencontroller (DC) ein oder mehrere Kerberos-Ticket-Granting-Service-Tickets (TGS) für einen beliebigen Service Principal Name (SPN) an. Angreifer nutzen die Unterstützung älterer Kerberos-RC4-Verschlüsselung (RC4_HMAC_MD5) durch Microsoft aus, da bei diesem Verschlüsselungstyp häufig der NTLM-Passworthash verwendet wird. Bei der Anforderung von TGS-Tickets können Angreifer die Verwendung der RC4-Verschlüsselung erzwingen.
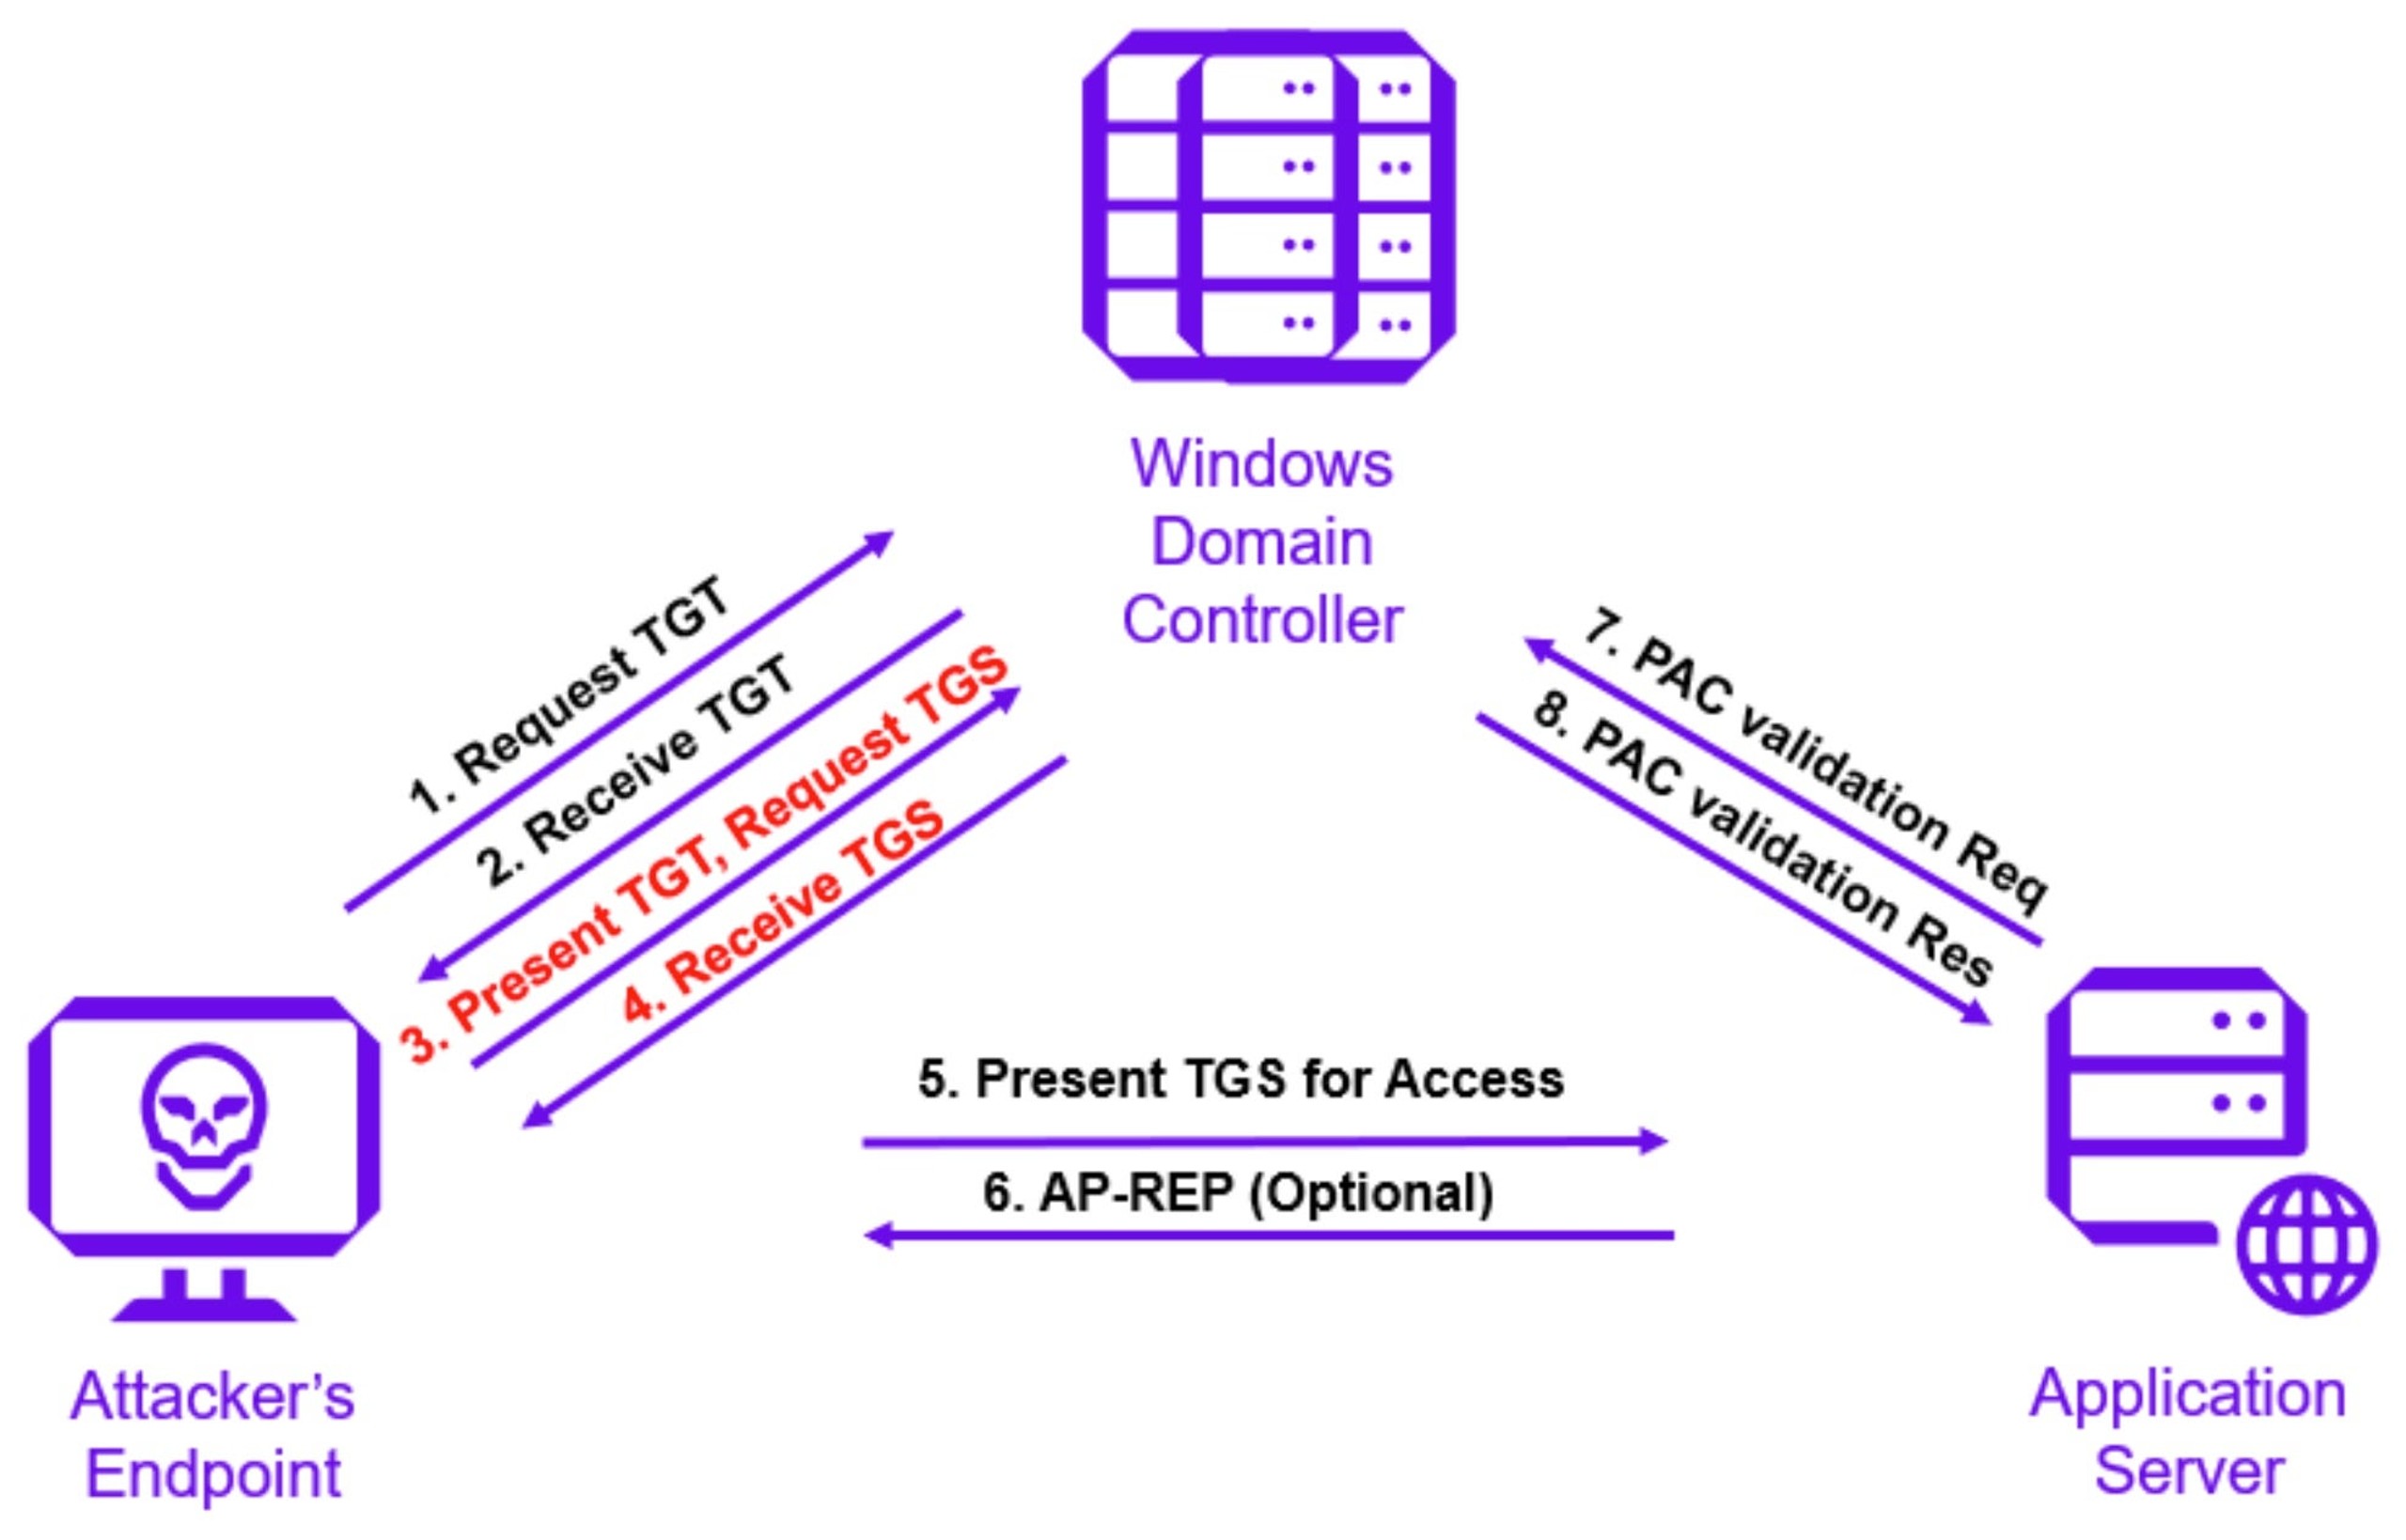
Nachdem der Angreifer den Zielserver identifiziert hat, ermittelt er die Liste der SPNs, die Dienstkonten zugeordnet sind. Mit diesen Dienstkonten kann er Kerberos-TGS-Service-Tickets bei einem Domänencontroller (DC) anfordern.
“Add-Type -AssemblyName System.IdentityModel”
“New-Object System.IdentityModel.Tokens.KerberosRequestorSecurityToken -ArgumentList “<MSSQLSvc/HOST:PORT>””
Hinweis: Das mit dem Open-Source-Tool Mimikatz angeforderte Service-Ticket verwendet die RC4-Verschlüsselung.
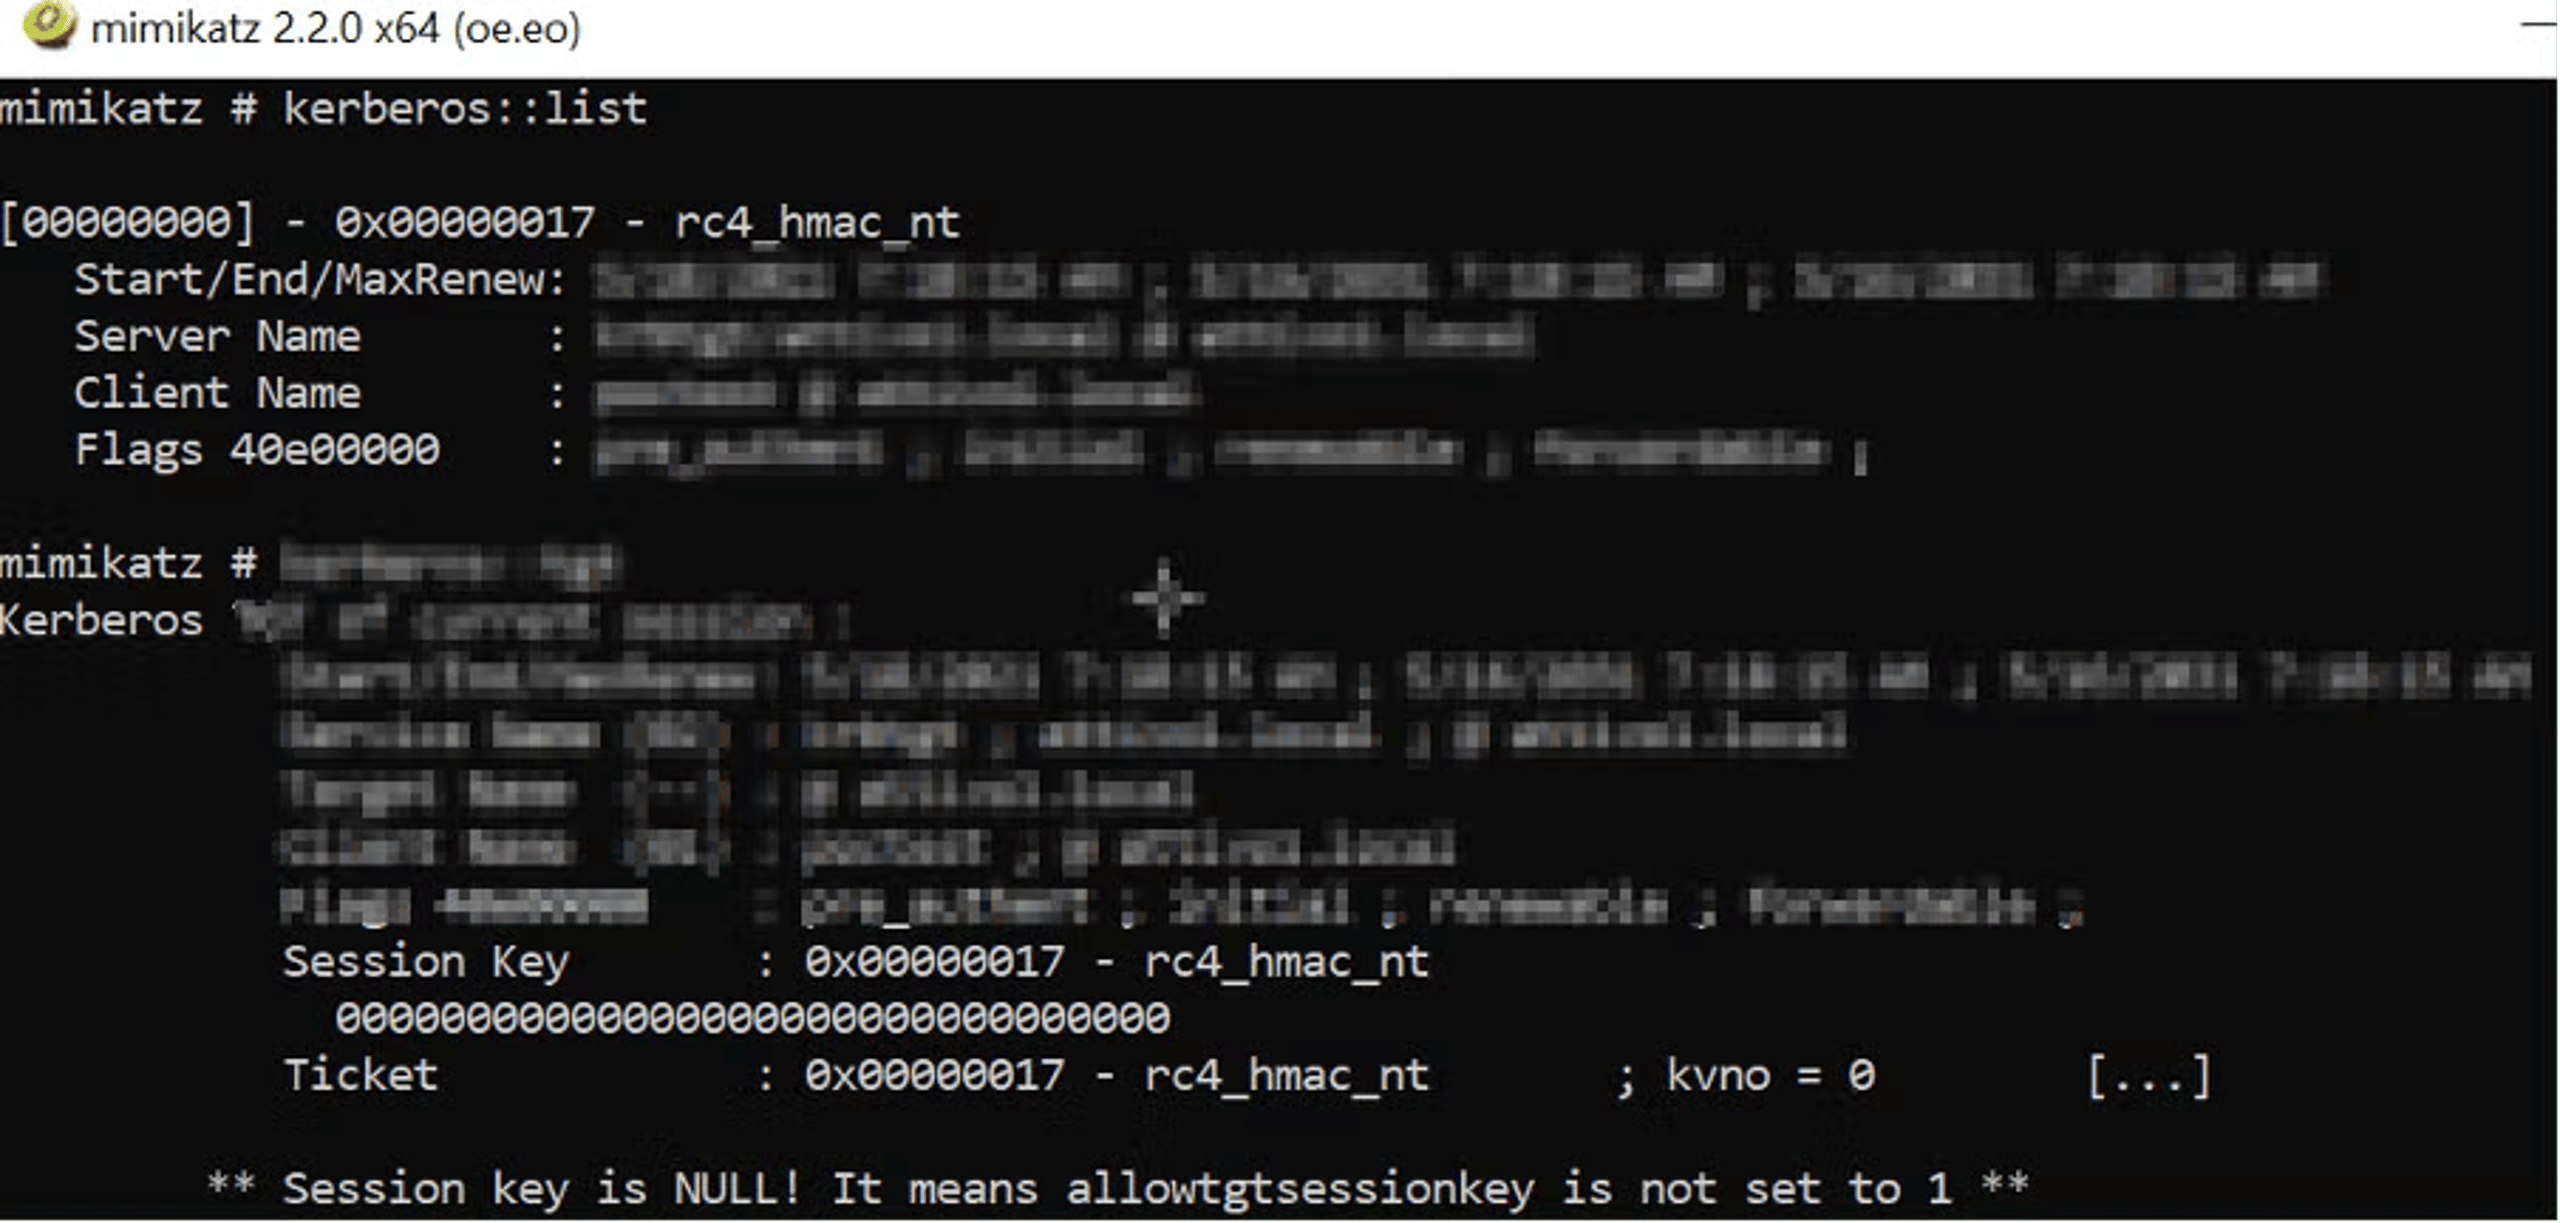
Sobald der Client das Ticket erhalten hat, kann ein Angreifer alle Kerberos-Service-Tickets ohne erhöhte Rechte aus dem Speicher des Benutzers in eine Datei exportieren.
Kerberoasting-Angriffe laufen üblicherweise in folgenden Schritten ab:
- Die Kerberoasting-Technik ist eine effektive Methode, um als normaler Benutzer Dienstkonto-Anmeldedaten aus AD zu extrahieren, ohne Pakete an das Zielsystem zu senden.
- Mit dem kompromittierten Konto fordert der Angreifer zahlreiche Service-Tickets beim Kerberos-Authentifizierungsdienst an.
- Der Kerberos-Authentifizierungsdienst stellt dem Angreifer die angeforderten Service-Tickets aus.
- Der Angreifer versucht mit speziellen Anwendungen, die Passwörter zu knacken, die den Service-Tickets zugeordnet sind.
- Sobald die Passwörter geknackt sind, erhält der Angreifer Zugriff auf die Konten, die den Service-Tickets zugeordnet sind.
- Mit den kompromittierten Konten kann der Angreifer nun unbefugt auf vertrauliche Informationen zugreifen oder weitere schädliche Aktivitäten ausführen.
- Der Angreifer wiederholt den Vorgang, beschafft sich weitere Service-Tickets und knackt die zugehörigen Passwörter, um Zugriff auf zusätzliche Konten zu erhalten.
- Mit den kompromittierten Konten kann der Angreifer tiefer ins Netzwerk eindringen und weitere Angriffe ausführen, etwa sich lateral im Netzwerk bewegen oder Malware einsetzen.
Beispiel für einen Kerberoasting-Angriff
- 2. Kerberos-Dienstticket
- Bei einem Kerberoasting-Angriff erhält ein Angreifer eine große Anzahl von Diensttickets vom Kerberos-Authentifizierungsdienst und versucht dann, mit diesen Tickets die Passwörter der mit diesen Tickets verbundenen Konten zu knacken. Bei dieser Technik kann ein Angreifer ein gültiges Kerberos-Ticket-Granting-Ticket (TGT) missbrauchen oder den Netzwerkverkehr abhören, um ein Ticket-Granting-Service-Ticket (TGS) zu erhalten, das für Brute-Force-Angriffe anfällig sein kann.
Strategien zur Erkennung und Abwehr von Kerberoasting-Angriffen
Identitätssicherheit
ist eine neue Funktion, die Angriffe auf Identitätsinfrastrukturen wie Active Directory erkennt. Entsprechende Sicherheitsprodukte erkennen Identitätseinstellungen in Active Directory, die Angriffe begünstigen, sowie potenzielle Kerberoasting-Angriffe nahezu in Echtzeit.
Eine weitere Möglichkeit, Kerberoasting-Angriffe zu verhindern, sind starke, individuelle Passwörter für alle Konten. So wird es für Angreifer schwieriger, die Passwörter zu knacken, die mit den erlangten Service-Tickets verknüpft sind.
Nutzen Sie außerdem Sicherheitsmaßnahmen wie Multi-Faktor-Authentifizierung, bei der Benutzer bei der Anmeldung an ihren Konten einen zusätzlichen Nachweis erbringen müssen. Das kann verhindern, dass Angreifer auf Konten zugreifen, selbst wenn sie Service-Tickets erlangen und die Passwörter knacken.
Darüber hinaus können Unternehmen Kerberoasting-Angriffe mit geeigneten Anwendungen und Technologien erkennen und verhindern. Sie können beispielsweise Netzwerküberwachung einsetzen, um ungewöhnliche Aktivitäten im Zusammenhang mit dem Kerberos-Authentifizierungsprotokoll zu erkennen, und Intrusion-Detection-Systeme nutzen, die sie vor potenziellen Angriffen warnen.
Insgesamt können starke Passwörter, Zwei-Faktor-Authentifizierung und Sicherheitstechnologien gemeinsam Kerberoasting-Angriffe verhindern und sensible Informationen vor unbefugtem Zugriff schützen.
Threat Hunting
Bei einem Kerberoasting-Angriff lässt sich Threat Hunting einsetzen, um die anfängliche Kompromittierung eines Benutzerkontos zu erkennen und zu verhindern, mit dem Service-Tickets beim Kerberos-Authentifizierungsdienst angefordert werden. So lässt sich verhindern, dass Angreifer die Service-Tickets erlangen und den Angriff starten.
Threat Hunting kann außerdem ungewöhnliche Aktivitäten im Zusammenhang mit dem Kerberos-Authentifizierungsprotokoll erkennen, etwa eine große Zahl angeforderter Service-Tickets oder Versuche, die zugehörigen Passwörter zu knacken. So lassen sich laufende Kerberoasting-Angriffe erkennen und geeignete Abwehrmaßnahmen ergreifen.get-adobject -filter {serviceprincipalname -like "*sql*"} -prop serviceprincipalname"
Threat-Hunting-Teams können Erkenntnisse aus Singularity™ Identity Security Posture Management nutzen und potenzielle Schwachstellen im Unternehmen bewerten und melden. Singularity Identity Security erkennt Angreifer, die versuchen, Kerberos-Tickets aufzulisten, und löst bei potenziellen Kerberoasting-Angriffen Ereignisse aus.
Täuschungstechnologie
Täuschungstechnologie kann zur Abwehr von Kerberoasting-Angriffen eingesetzt werden. Sie umfasst Ködersysteme und andere Lockmittel, die Angreifer anziehen und dabei helfen, Angriffsversuche zu erkennen und abzuwehren.
Bei einem Kerberoasting-Angriff lassen sich mit Täuschungstechnologie gefälschte Konten erstellen, über die Service-Tickets beim Kerberos-Authentifizierungsdienst angefordert werden können. Anschließend kann sie die Aktivitäten dieser Konten überwachen und Versuche erkennen, die mit den Service-Tickets verknüpften Passwörter zu knacken.
Versucht ein Angreifer, einen Kerberoasting-Angriff auf ein Ködersystem auszuführen, kann die Technologie das Sicherheitsteam alarmieren und Informationen zum Angriff liefern, etwa die IP-Adresse des Angreifers sowie seine Anwendungen und Techniken. So kann das Sicherheitsteam den Angriff abwehren und Schäden verhindern.
Täuschungstechnologie kann in manchen Fällen wirksam sein, bietet aber allein keinen vollständigen Schutz vor Kerberoasting-Angriffen. Unternehmen müssen mehrere Sicherheitsmaßnahmen kombinieren, um sich vor diesen Angriffen zu schützen.
Kerberoasting kann zum Diebstahl von Zugangsdaten und weiteren Kompromittierungen führen. Stärken Sie Ihre Sicherheit mit Singularity XDR, um solche Risiken frühzeitig zu erkennen.
"Add-Type -AssemblyName System.IdentityModel"Schutz vor Kerberoasting-Angriffen und Maßnahmen zur Risikominderung
Unternehmen können die folgenden Best Practices umsetzen, um die Kompromittierung der gesamten Domäne zu verhindern.
- Ändern Sie die Passwörter von Dienstkonten regelmäßig (mindestens einmal im Jahr).
- Verwenden Sie gruppenverwaltete Dienstkonten (gMSAs), die Passwörter verwalten und die manuelle Verwaltung der Zugangsdaten jedes Dienstkontos durch Administratoren überflüssig machen.
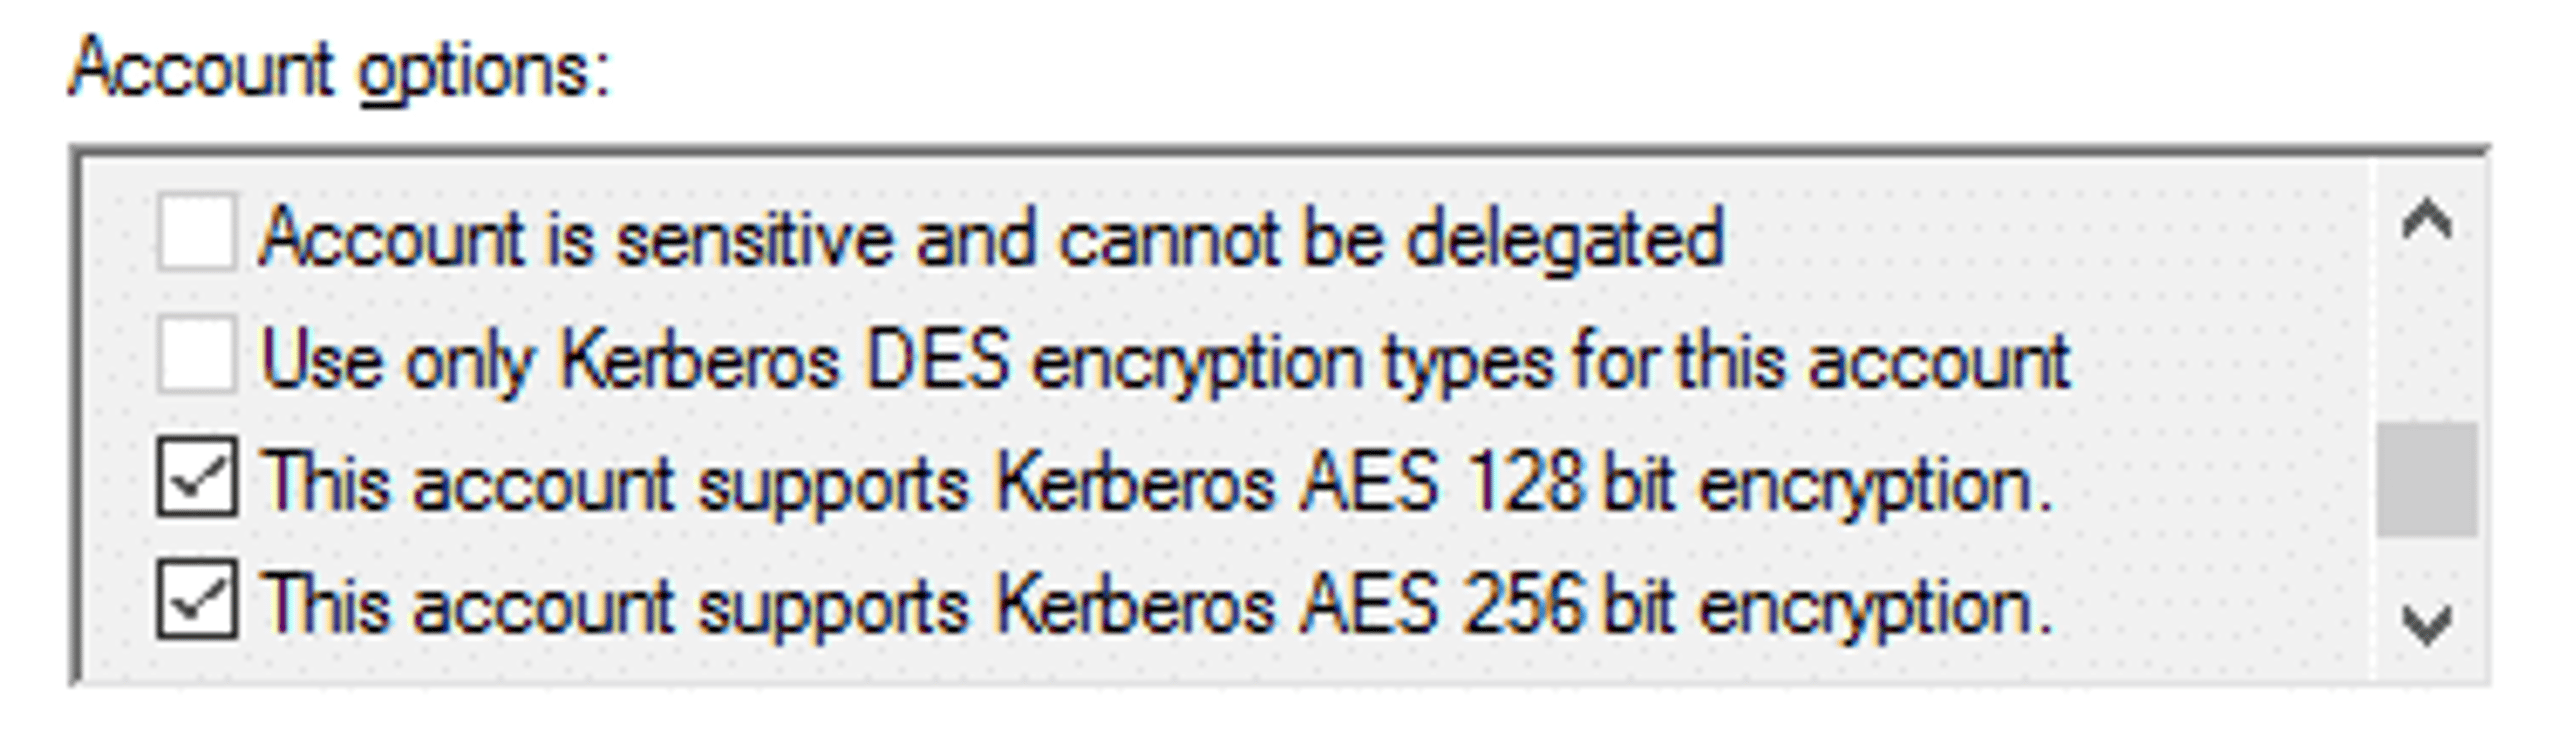
- MITRE ATT&CK empfiehlt außerdem, statt RC4 die AES-Kerberos-Verschlüsselung (oder einen anderen stärkeren Verschlüsselungsalgorithmus) zu aktivieren. So wird es für Angreifer schwieriger, Hashes offline zu knacken. Aktivieren Sie die AES-128/256-Bit-Verschlüsselung über die Kontrollkästchen auf der Registerkarte Konto.
Kerberos-Sicherheitsrichtlinien: Einstellungen und Empfehlungen
Unternehmen sollten die Einstellungen der Kerberos-Richtlinie genau prüfen, um das Risiko eines Diebstahls von Zugangsdaten zu verringern. Diese Richtlinieneinstellungen befinden sich unter Computer ConfigurationWindows SettingsSecurity SettingsAccount PoliciesKerberos Policy.
Angreifer können anfällige Richtlinieneinstellungen ausfindig machen und ausnutzen. Im Folgenden finden Sie Kerberos-Sicherheitsrichtlinien und die empfohlenen Einstellungen.
- Sobald der Client das Ticket erhalten hat, kann ein Angreifer alle Kerberos-Diensttickets aus dem Speicher des Benutzers ohne erweiterte Rechte in eine Datei exportieren.
- Maximale Gültigkeitsdauer von Service-Tickets – Diese Richtlinie legt fest, wie viele Minuten ein ausgestelltes Session-Ticket maximal für den Zugriff auf einen bestimmten Dienst genutzt werden kann.
Es wird empfohlen, diese Richtlinie auf 600 Minuten zu setzen. Ein zu hoher Wert für die “Maximale Gültigkeitsdauer von Service-Tickets” könnte Benutzern den Zugriff auf Netzwerkressourcen außerhalb ihrer Anmeldezeiten ermöglichen. Auch deaktivierte Benutzerkonten könnten mit gültigen Service-Tickets, die vor der Deaktivierung ausgestellt wurden, weiterhin auf Netzwerkdienste zugreifen.
- Insgesamt sind dies die Schritte, die üblicherweise bei Kerberoasting-Angriffen verwendet werden:
- Maximale Gültigkeitsdauer für die Erneuerung von Benutzertickets – Diese Richtlinieneinstellung legt fest, über welchen Zeitraum (in Tagen) ein Ticket-Granting-Ticket eines Benutzers erneuert werden kann. Empfohlen wird ein Wert von 7 Tagen. Bei einem zu hohen Wert könnten Benutzer sehr alte Tickets erneuern.
- Maximal zulässige Zeitabweichung bei der Synchronisierung von Computeruhren – Diese Richtlinieneinstellung legt fest, welche Zeitabweichung (in Minuten) Kerberos V5 zwischen der Uhr des Clients und der Uhr des Domänencontrollers toleriert, der die Kerberos-Authentifizierung bereitstellt. Empfohlen wird ein Wert von 5 Minuten.
Wie SentinelOne Singularity Identity vor Kerberoasting-Angriffen schützt
SentinelOne Singularity Identity überwacht Active Directory kontinuierlich auf Angriffe wie Kerberoasting. Ranger AD erkennt die Aufzählung von Kerberos-Tickets und löst bei potenziellen Kerberoasting-Angriffen Ereignisse aus. Singularity Identity setzt außerdem Täuschungszugangsdaten ein, darunter Hashes, Authentifizierungstoken und Kerberos-Tickets. So lassen sich Angreifer erkennen, die Täuschungstickets verwenden, und zur weiteren Analyse auf Ködersysteme umleiten.
Mehr über Kerberoasting
Kerberoasting und Mimikatz
Mimikatz ist ein Tool, mit dem sich Kerberoasting-Angriffe durchführen lassen. Das Programm wurde entwickelt, um vertrauliche Informationen aus einem Computersystem auszulesen, darunter Passwörter und andere Anmeldedaten.
Bei einem Kerberoasting-Angriff kann Mimikatz Service-Tickets vom Kerberos-Authentifizierungsdienst abrufen und anschließend die zugehörigen Passwörter knacken. Dadurch kann ein Angreifer unbefugten Zugriff auf die mit den Service-Tickets verknüpften Konten erlangen.
Mimikatz ist ein leistungsfähiges Tool, das für legitime wie auch für böswillige Zwecke eingesetzt werden kann. Sicherheitsexperten können damit die Sicherheit ihrer Systeme testen. Angreifer können es jedoch auch für Cyberangriffe nutzen. Unternehmen müssen sich daher vor dem Einsatz von Mimikatz bei Kerberoasting-Angriffen schützen.
Der Solorigate-Backdoor-Vorfall war ein Cyberangriff, der sich gegen verschiedene Organisationen richtete, darunter Regierungsbehörden und Technologieunternehmen. Die Angreifer, bei denen es sich vermutlich um die APT29-Gruppe handelte, nutzten eine ausgeklügelte Backdoor namens "Solorigate", um auf die Netzwerke der Opfer zuzugreifen. Eine der von den Angreifern verwendeten Taktiken war Kerberoasting. Durch das Knacken des Passworts eines Dienstkontos können die Angreifer Zugriff auf sensible Systeme und Daten innerhalb des Netzwerks erhalten.
Kerberoasting und Golden Tickets
Kerberoasting und Golden Tickets sind zwei Techniken für Cyberangriffe auf das Kerberos-Authentifizierungsprotokoll.
Beim Kerberoasting werden zahlreiche Service-Tickets vom Kerberos-Authentifizierungsdienst abgerufen. Anschließend werden die zugehörigen Passwörter mit spezialisierten Tools geknackt. Dadurch kann ein Angreifer unbefugten Zugriff auf die mit den Service-Tickets verknüpften Konten erlangen.
Ein Golden Ticket hingegen ist ein gefälschtes Kerberos-Ticket, mit dem sich ein Angreifer als beliebiger Benutzer in einem Netzwerk authentifizieren kann. So kann er unbefugt auf das Netzwerk zugreifen und weitere böswillige Aktivitäten ausführen.
Beide Techniken können für Angriffe auf das Kerberos-Authentifizierungsprotokoll eingesetzt werden. Sie funktionieren jedoch unterschiedlich und dienen verschiedenen Zwecken. Unternehmen müssen die Unterschiede verstehen und sich gegen beide Techniken schützen, um die Sicherheit ihrer Systeme zu gewährleisten.
Ein Golden-Ticket-Angriff ähnelt einem Kerberoasting-Angriff, bei dem ein Angreifer vorhandene Tickets extrahiert und entschlüsselt, um Zugriff auf Netzwerkressourcen zu erlangen. Bei einem Golden-Ticket-Angriff erstellt der Angreifer jedoch ein vollständig neues, gefälschtes Ticket. Damit kann er bestehende Zugriffskontrollen und Authentifizierungsprotokolle umgehen.
Kerberoasting und Silver Tickets
Ein Silver Ticket ist ein gefälschtes Kerberos-Ticket, mit dem sich ein Angreifer als legitimer Dienst in einem Netzwerk ausgeben kann. So kann er auf Netzwerkressourcen zugreifen und weitere böswillige Aktivitäten ausführen. ist eine neue Funktion, die Angriffe auf Identitätsinfrastrukturen wie Active Directory erkennt. Diese Lösungen können Identitätseinstellungen innerhalb von Active Directory erkennen, die es anfällig für Angriffe machen, und potenzielle Kerberoasting-Angriffe nahezu in Echtzeit erkennen.
Beide Techniken können für Angriffe auf das Kerberos-Authentifizierungsprotokoll eingesetzt werden. Sie funktionieren jedoch unterschiedlich und dienen verschiedenen Zwecken. Unternehmen müssen die Unterschiede verstehen und sich gegen beide Techniken schützen, um die Sicherheit ihrer Systeme zu gewährleisten.
Viele Unternehmen statten Dienstkonten mit zu weitreichenden Berechtigungen und häufig auch mit schwachen Passwörtern aus. Das erleichtert Angreifern den Weg vom Domänenbenutzer zum Domänenadministrator. Durch kontinuierliche Überprüfung und Validierung der Kerberos-Konfigurationen können Unternehmen Schwachstellen vermeiden, die eine Rechteausweitung und laterale Bewegung begünstigen.
Verwenden Sie darüber hinaus Sicherheitsmaßnahmen wie Multi-Faktor-Authentifizierung, bei der Benutzer bei der Anmeldung in ihren Konten ein zusätzliches Verifizierungsformular ausfüllen müssen. Dies kann dazu beitragen, Angreifer daran zu hindern, auf Konten zuzugreifen, selbst wenn es ihnen gelingt, die Service-Tickets zu erhalten und die Passwörter zu knacken.
Darüber hinaus können Unternehmen Tools und Technologien einsetzen, um Kerberoasting-Angriffe zu erkennen und zu verhindern. Beispielsweise können sie Netzwerküberwachungstools verwenden, um ungewöhnliche Aktivitäten im Zusammenhang mit dem Kerberos-Authentifizierungsprotokoll zu erkennen, und Intrusion-Detection-Systeme einsetzen, um sie vor potenziellen Angriffen zu warnen.
Insgesamt kann eine Kombination aus starken Passwörtern, Zwei-Faktor-Authentifizierung und Sicherheitstechnologien dazu beitragen, einen Kerberoasting-Angriff zu verhindern und vor unbefugtem Zugriff auf sensible Informationen zu schützen.
Threat Hunting
Im Zusammenhang mit einem Kerberoasting-Angriff kann Threat Hunting eingesetzt werden, um die anfängliche Kompromittierung eines Benutzerkontos zu identifizieren und zu verhindern, das zur Anforderung von Service-Tickets vom Kerberos-Authentifizierungsdienst verwendet wird. Dies kann dazu beitragen, den Angreifer daran zu hindern, die Service-Tickets zu erhalten und den Angriff zu starten.
Darüber hinaus kann Threat Hunting ungewöhnliche Aktivitäten im Zusammenhang mit dem Kerberos-Authentifizierungsprotokoll erkennen, wie z. B. eine große Anzahl angeforderter Service-Tickets oder Versuche, die mit diesen Tickets verbundenen Passwörter zu knacken. Dies kann dazu beitragen, einen laufenden Kerberoasting-Angriff zu identifizieren und geeignete Maßnahmen zu seiner Abwehr zu ergreifen.
Threat-Hunting-Teams können die von der Singularity™ Identity Security Posture Management-Lösung gesammelten Informationen nutzen und Bewertungen potenzieller Schwachstellen im Unternehmen melden. Die Singularity Identity Security-Lösung erkennt Angreifer, die versuchen, Kerberos-Tickets aufzulisten, und löst Ereignisse bei potenziellen Kerberoasting-Angriffen aus.
Täuschungstechnologie
Täuschungstechnologie kann potenziell zur Abwehr von Kerberoasting-Angriffen eingesetzt werden. Die Täuschungstechnologie, zu der Köder, Lockmittel und Lockvögel gehören, wurde entwickelt, um Angreifer anzulocken und Angriffsversuche zu erkennen und abzuwehren.
Im Zusammenhang mit einem Kerberoasting-Angriff kann die Täuschungstechnologie dazu verwendet werden, gefälschte Konten zu erstellen, mit denen Service-Tickets vom Kerberos-Authentifizierungsdienst angefordert werden können. Anschließend kann sie die mit diesen gefälschten Konten verbundenen Aktivitäten überwachen und alle Versuche erkennen, die mit den Service-Tickets verbundenen Passwörter zu knacken.
Angenommen, ein Angreifer versucht, einen Kerberoasting-Angriff auf einen Köder durchzuführen. In diesem Fall kann er das Sicherheitsteam alarmieren und ihm Informationen über den Angriff liefern, wie z. B. die IP-Adresse des Angreifers und die von ihm verwendeten Tools und Techniken. Dies kann dem Sicherheitsteam helfen, sich gegen den Angriff zu verteidigen und Schäden zu verhindern.
Obwohl Täuschungstechnologien in einigen Fällen wirksam sein können, sind sie keine vollständige Lösung für das Problem von Kerberoasting-Angriffen. Unternehmen müssen eine Kombination aus Sicherheitsmaßnahmen einsetzen, um sich vor diesen Angriffen zu schützen. Kerberoasting kann zum Diebstahl von Anmeldedaten und weiteren Kompromittierungen führen. Sorgen Sie mit Singularity XDR für eine robuste Sicherheit, um solche Risiken frühzeitig zu erkennen.

Verbessern Sie Ihre Threat Intelligence
Erfahren Sie, wie der SentinelOne-Service WatchTower zur Bedrohungssuche mehr Erkenntnisse liefert und Ihnen hilft, Angriffe abzuwehren.
So schützen Sie sich vor Kerberoasting-Angriffen und mindern deren Auswirkungen
Unternehmen können die folgenden bewährten Verfahren als Schutzstrategie implementieren, um zu verhindern, dass die gesamte Domäne kompromittiert wird.
- Stellen Sie sicher, dass alle Dienstkonten lange, komplexe Passwörter (mehr als 25 Zeichen) haben.
- Ändern Sie die Passwörter für Dienstkonten regelmäßig (mindestens einmal pro Jahr).
- Verwenden Sie gruppenverwaltete Dienstkonten (gMSAs), die eine Passwortverwaltung bieten und es dem Administrator ersparen, die Anmeldedaten jedes Dienstkontos manuell zu verwalten.
- MITRE ATT&CK empfiehlt außerdem, anstelle von RC4 die AES-Kerberos-Verschlüsselung (oder einen anderen stärkeren Verschlüsselungsalgorithmus) zu aktivieren, um Angreifern das Knacken von Hashes offline zu erschweren. Aktivieren Sie den Verschlüsselungstyp AES 128/256-Bit über die Kontrollkästchen auf der Registerkarte "Konto".
Kerberos-Sicherheitsrichtlinieneinstellungen und Empfehlungen
Unternehmen sollten besonders auf die Kerberos-Richtlinie, um das Risiko zu verringern, dass Angreifer Anmeldeinformationen stehlen. Diese Richtlinieneinstellungen befinden sich unter ComputerkonfigurationWindows-EinstellungenSicherheitseinstellungenKontorichtlinienKerberos-Richtlinie.
Ein Angreifer kann anfällige Richtlinieneinstellungen ausfindig machen, um sie auszunutzen. Im Folgenden finden Sie die Kerberos-Sicherheitsrichtlinieneinstellungen und empfohlene Optionen.
- Benutzeranmeldebeschränkungen erzwingen – Wenn diese Richtlinieneinstellung deaktiviert ist, erhalten Benutzer möglicherweise Sitzungstickets für Dienste, für deren Nutzung sie keine Berechtigung haben. Es wird empfohlen, diese Richtlinie auf "Aktiviert" zu setzen.
- Maximale Lebensdauer für Diensttickets – Diese Richtlinie legt die maximale Anzahl von Minuten fest, in denen ein gewährtes Sitzungsticket für den Zugriff auf einen bestimmten Dienst verwendet werden kann.
Es wird empfohlen, diese Richtlinie auf 600 Minuten festzulegen. Wenn Sie einen zu hohen Wert für die "Maximale Lebensdauer für Servicetickets" konfigurieren, können Benutzer möglicherweise außerhalb ihrer Anmeldezeiten auf Netzwerkressourcen zugreifen. Außerdem können deaktivierte Benutzerkonten weiterhin mit gültigen Servicetickets, die vor der Deaktivierung ihrer Konten ausgestellt wurden, auf Netzwerkdienste zugreifen.
- Maximale Lebensdauer für Benutzertickets – Diese Richtlinie legt die maximale Zeit (in Stunden) fest, für die ein Ticket-Gewährungsticket eines Benutzers verwendet werden kann. Wenn das Ticket-Gewährungsticket eines Benutzers abläuft, muss das System ein neues anfordern oder das vorhandene erneuern. Es wird empfohlen, diese Richtlinie auf 10 Stunden festzulegen. Wenn Sie einen zu hohen Wert konfigurieren, können Benutzer möglicherweise außerhalb ihrer Anmeldezeiten auf Netzwerkressourcen zugreifen. Außerdem können deaktivierte Benutzerkonten weiterhin Zugriff auf Netzwerkdienste haben, wenn sie vor der Deaktivierung ihrer Konten gültige Benutzertickets erhalten haben. Die Konfiguration eines zu niedrigen Werts kann die Leistung des Key Distribution Center (KDC) bei der Anforderung von Tickets beeinträchtigen und zu einem DoS-Angriff führen.
- Maximale Lebensdauer für die Erneuerung von Benutzertickets – Diese Richtlinieneinstellung legt den Zeitraum (in Tagen) fest, in dem das Ticket eines Benutzers erneuert werden kann. Es wird empfohlen, diese Richtlinie auf 7 Tage festzulegen. Bei einer zu hohen Einstellung können Benutzer möglicherweise sehr alte Benutzertickets erneuern.
- Maximale Toleranz für die Synchronisierung der Computeruhr – Diese Richtlinieneinstellung legt die maximale Zeitdifferenz (in Minuten) fest, die Kerberos V5 zwischen der Zeit auf der Client-Uhr und der Zeit auf dem Domänencontroller, der die Kerberos-Authentifizierung bereitstellt, toleriert. Es wird empfohlen, diese Richtlinie auf einen Wert von 5 Minuten festzulegen.
Wie SentinelOne Singularity Identity vor Kerberoasting-Angriffen schützt
SentinelOne Singularity Identity überwacht Active Directory kontinuierlich auf Angriffe wie Kerberoasting. Die Ranger AD-Lösung erkennt Kerberos-Ticket-Enumeration und löst Ereignisse bei potenziellen Kerberoasting-Angriffen aus. Singularity Identity setzt außerdem irreführende Anmeldedaten ein, darunter Hashes, Authentifizierungstoken und Kerberos-Tickets. Auf diese Weise können Angreifer, die irreführende Tickets verwenden, erkannt und zur Abwehr auf Lockvogelsysteme umgeleitet werden.
Tiefer gehende Bedrohungsdaten erhalten
Erfahren Sie, wie der SentinelOne-Service WatchTower zur Bedrohungssuche mehr Erkenntnisse liefert und Ihnen hilft, Angriffe abzuwehren.
Mehr über Kerberoasting
Kerberoasting und Mimikatz
Mimikatz ist ein Tool, das zur Durchführung eines Kerberoasting-Angriffs verwendet werden kann. Mimikatz ist ein Dienstprogramm, das entwickelt wurde, um sensible Informationen aus einem Computersystem zu extrahieren, darunter Passwörter und andere Authentifizierungsdaten.
Im Rahmen eines Kerberoasting-Angriffs kann Mimikatz Service-Tickets vom Kerberos-Authentifizierungsdienst abrufen und anschließend die zugehörigen Passwörter knacken. Auf diese Weise erhält ein Angreifer unbefugten Zugriff auf die mit den Service-Tickets verbundenen Konten.
Mimikatz ist ein leistungsstarkes Tool, das sowohl für legitime als auch für böswillige Zwecke eingesetzt werden kann. Während es für Sicherheitsexperten nützlich sein kann, um die Sicherheit ihrer Systeme zu testen, kann es auch von Angreifern für Cyberangriffe genutzt werden. Daher müssen Unternehmen sich vor seiner Verwendung in einem Kerberoasting-Angriff schützen.
Kerberoasting und Golden Tickets
Kerberoasting und Golden Tickets sind beides Techniken, die zur Durchführung von Cyberangriffen auf das Kerberos-Authentifizierungsprotokoll verwendet werden können.
Beim Kerberoasting werden eine große Anzahl von Service-Tickets vom Kerberos-Authentifizierungsdienst abgerufen und anschließend mit speziellen Tools die mit diesen Tickets verbundenen Passwörter geknackt. Auf diese Weise kann sich ein Angreifer unbefugten Zugriff auf die mit den Service-Tickets verbundenen Konten verschaffen.
Ein Golden Ticket hingegen ist ein gefälschtes Kerberos-Ticket, mit dem sich jeder Benutzer in einem Netzwerk authentifizieren kann. Auf diese Weise kann ein Angreifer, der ein Golden Ticket erworben hat, unbefugten Zugriff auf das Netzwerk erlangen und andere böswillige Aktivitäten durchführen.
Beide Techniken können zwar zum Angriff auf das Kerberos-Authentifizierungsprotokoll verwendet werden, sie haben jedoch unterschiedliche Mechanismen und können für unterschiedliche Zwecke eingesetzt werden. Für Unternehmen ist es wichtig, die Unterschiede zwischen diesen Techniken zu verstehen und sich vor ihnen zu schützen, um die Sicherheit ihrer Systeme zu gewährleisten.
Der Golden-Ticket-Angriff ähnelt einem Kerberoasting-Angriff, bei dem ein Angreifer vorhandene Tickets extrahiert und entschlüsselt, um Zugriff auf Netzwerkressourcen zu erhalten. Bei einem Golden-Ticket-Angriff erstellt der Angreifer jedoch ein völlig neues und gefälschtes Ticket, mit dem er alle vorhandenen Zugriffskontrollen oder Authentifizierungsprotokolle umgehen kann.
Kerberoasting und Silver Tickets
Ein Silver Ticket ist ein gefälschtes Kerberos-Ticket, mit dem ein Angreifer sich als legitimer Dienst in einem Netzwerk ausgeben kann. Dadurch kann der Angreifer auf Netzwerkressourcen zugreifen und andere böswillige Aktivitäten ausführen.
Beide Techniken können zwar zum Angriff auf das Kerberos-Authentifizierungsprotokoll verwendet werden, sie haben jedoch unterschiedliche Mechanismen und können für unterschiedliche Zwecke eingesetzt werden. Für Unternehmen ist es wichtig, die Unterschiede zwischen diesen Techniken zu verstehen und sich vor ihnen zu schützen, um die Sicherheit ihrer Systeme zu gewährleisten.
Viele Unternehmen richten Dienstkonten mit zu vielen Berechtigungen und oft schwachen Passwörtern ein, wodurch es für Angreifer ein Leichtes ist, sich vom Domänenbenutzer zum Domänenadministrator hochzuarbeiten. Durch die Implementierung einer kontinuierlichen Bewertung und Validierung von Kerberos-Konfigurationen kann die Anfälligkeit für Privilegieneskalationen und laterale Bewegungen vermieden werden.
Häufig gestellte Fragen zu Kerberoasting-Angriffen
Kerberoasting ist eine Post-Exploitation-Technik, bei der Angreifer Dienstkonten in Active Directory-Umgebungen ins Visier nehmen. Sie fordern verschlüsselte Service-Tickets über das Kerberos-Authentifizierungsprotokoll an und knacken die darin enthaltenen Passwort-Hashes anschließend offline. Im Fokus stehen Konten mit Service Principal Names (SPNs), da jeder authentifizierte Domänenbenutzer Tickets für diese Dienste anfordern kann.
Sobald Angreifer den Passwort-Hash mit Tools wie Hashcat oder John the Ripper geknackt haben, können sie sich als das Dienstkonto ausgeben und auf alle Systeme zugreifen, für die es Berechtigungen besitzt.
Kerberoasting-Angriffe zielen vor allem auf Benutzerkonten mit zugewiesenen Service Principal Names (SPNs) ab, nicht auf Computerkonten. Angreifer konzentrieren sich auf Benutzerkonten, weil die Domäne Computerpasswörter automatisch verwaltet, regelmäßig ändert und standardmäßig komplex gestaltet. Benutzerkonten mit SPNs sind anfälliger, da die von der Domäne vorgegebenen Passwortrichtlinien nicht immer für sie gelten. Die Passwortstärke liegt dann beim Benutzer.
Häufige Ziele sind Dienstkonten, unter denen Anwendungen wie SQL Server, IIS oder andere Unternehmensdienste laufen. Diese Konten verfügen oft über erhöhte Berechtigungen und Zugriff auf vertrauliche Daten. Das macht sie für Rechteausweitung und laterale Bewegung attraktiv.
Unternehmen können sich vor Kerberoasting schützen, indem sie für Dienstkonten strenge Passwortrichtlinien mit mindestens 25 Zeichen langen Passwörtern umsetzen. Setzen Sie Group Managed Service Accounts (gMSAs) ein, die Passwörter automatisch wechseln und die manuelle Passwortverwaltung überflüssig machen. Überwachen Sie Ihr Netzwerk auf ungewöhnliche Anfragen nach TGS-Tickets und die Verwendung von RC4-Verschlüsselung. Beides sind häufige Anzeichen für Kerberoasting-Versuche. Setzen Sie für Dienstkonten das Prinzip der geringsten Rechte um, damit sie nur die erforderlichen Berechtigungen erhalten.
Regelmäßige Sicherheitsüberprüfungen sollten unnötige SPNs aufdecken, damit diese entfernt werden können. Nicht mehr benötigte Dienstkonten sollten Sie deaktivieren oder löschen. Auch Produkte wie SentinelOne Singularity™ Identity schützen vor Kerberoasting-Angriffen.
Zu den gängigen Kerberoasting-Tools gehört Rubeus, das den gesamten Ablauf von der SPN-Aufzählung bis zur Extraktion der Tickets automatisieren kann. Angreifer nutzen außerdem das Skript GetUserSPNs.py von Impacket für Linux-basierte Angriffe. Dafür benötigen sie gültige Domänenanmeldedaten. Ein weiteres verbreitetes Tool ist Mimikatz, das Kerberos-Tickets aus dem Arbeitsspeicher extrahieren kann.
Zum Knacken der Passwörter verwenden Angreifer typischerweise Hashcat im Modus 13100 oder John the Ripper, um die extrahierten Ticket-Hashes offline zu knacken. Mit PowerShell-Skripten wie Invoke-Kerberoast lässt sich der Angriff auch direkt von kompromittierten Windows-Systemen aus durchführen.
MFA kann Kerberoasting-Angriffe nicht direkt verhindern, da der Angriff die Funktionsweise des Kerberos-Protokolls ausnutzt und nicht den anfänglichen Authentifizierungsprozess. MFA bietet dennoch wichtigen Schutz: Es erschwert Angreifern, die Anmeldedaten eines Domänenbenutzers zu erlangen, die sie zum Anfordern von Service-Tickets benötigen.
Mehr erfahren über Threat Intelligence




Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
