
Was ist Managed SIEM? Wichtige Funktionen und Vorteile
Erfahren Sie, wie Managed SIEM die Cybersecurity stärkt: Unternehmen lagern Bedrohungserkennung und Überwachung an Experten aus und können sich auf ihr Kerngeschäft konzentrieren, statt komplexe SIEM-Systeme selbst zu betreiben.

Die heutige Bedrohungslandschaft ist komplex. Firewalls und Antivirenprogramme allein reichen nicht aus. Gefragt sind proaktive, umfassende Überwachung und Reaktion auf Sicherheitsvorfälle. Dafür wird SIEM gezielt eingesetzt. SIEM-Technologie führt Daten aus verschiedenen Quellen der IT-Infrastruktur eines Unternehmens zusammen und analysiert Sicherheitsmeldungen in Echtzeit. So lassen sich Bedrohungen effizient erkennen und Sicherheitsvorfälle gezielt bearbeiten. Das stärkt die Sicherheitslage des Unternehmens und unterstützt die Einhaltung regulatorischer Vorgaben.
Managed Services im Allgemeinen und Managed SIEM im Besonderen bezeichnen die Auslagerung bestimmter IT-Funktionen eines Unternehmens an einen externen Anbieter. Während der MSP (Managed Service Provider) spezialisierte und komplexe IT-Aufgaben wie Cybersecurity und Netzwerküberwachung übernimmt, kann sich das Unternehmen auf seine Geschäftsaktivitäten konzentrieren. Zur wachsenden Nachfrage nach Managed Services tragen unter anderem die zunehmende Komplexität von IT-Umgebungen und der steigende Bedarf an spezialisierten Fachkenntnissen bei.
In diesem Artikel erläutern wir Managed SIEM, seine wichtigsten Merkmale, Vorteile und Herausforderungen. Wir vergleichen Managed SIEM mit traditionellem SIEM, MDR und SOC. Anschließend zeigen wir, worauf Sie bei der Auswahl eines Managed-SIEM-Anbieters achten sollten, stellen das Angebot von SentinelOne vor und beantworten häufige Fragen zu Managed SIEM und seinen Kosten.
 Was ist Managed SIEM?
Managed SIEM verbindet traditionelle SIEM-Technologie mit einem betreuten Service. Statt ein SIEM-System mit hohem Personal- und Fachaufwand selbst zu betreiben, lagern Unternehmen diese Verantwortung an einen Anbieter aus. Dieser übernimmt die Ersteinrichtung und Konfiguration sowie die laufende Überwachung, Bedrohungserkennung und Reaktion auf Sicherheitsvorfälle.
Ein Managed-SIEM-Service umfasst in der Regel:
- 24/7-Überwachung und Reaktion auf Sicherheitsvorfälle: Die IT-Umgebung wird kontinuierlich auf Sicherheitsvorfälle überwacht. Auf Vorfälle wird in Echtzeit reagiert.
- Integration von Threat Intelligence: Globale Threat Intelligence wird in das Portal integriert, um neue Bedrohungen schneller zu erkennen und einzudämmen.
- Compliance-Berichte: Automatisierte Berichte unterstützen die Einhaltung regulatorischer Vorgaben ohne aufwendige manuelle Arbeit.
- Expertenanalyse: Cybersecurity-Experten analysieren Sicherheitsmeldungen und empfehlen weitere Maßnahmen.
Mit Managed SIEM können Unternehmen ihre Sicherheitsanalysen erweitern, ohne in den Aufbau und Betrieb einer komplexen SIEM-Infrastruktur investieren zu müssen.
Wichtige Funktionen von Managed SIEM
- Bedrohungserkennung in Echtzeit: Durch die Erkennung von Bedrohungen in Echtzeit lassen sich verdächtige Aktivitäten oder Anomalien in einem Netzwerk sofort isolieren. Potenzielle Sicherheitsvorfälle werden dadurch nahezu unmittelbar erkannt. So können schnell Maßnahmen ergriffen werden, um Risiken einzudämmen, bevor sie außer Kontrolle geraten. Managed SIEM überwacht kontinuierlich den Netzwerkverkehr, das Nutzerverhalten und die Systemaktivität. Dadurch kann es Kompromittierungsindikatoren erkennen, die sonst oft unentdeckt bleiben, und dient als wichtige erste Verteidigungslinie.
- Skalierbarkeit: Managed-SIEM-Services wachsen mit Ihrem Unternehmen. Mit dem Wachstum steigen auch das Datenvolumen und die Sicherheitsanforderungen. Ein skalierbarer Managed-SIEM-Service passt sich daran an und gewährleistet eine gleichbleibende Leistung und Sicherheitsabdeckung, ohne dass die Infrastruktur grundlegend umgebaut oder zusätzliche Ressourcen bereitgestellt werden müssen.
- Automatisierte Reaktion: Mechanismen zur automatisierten Reaktion im Managed SIEM machen die Reaktion auf Sicherheitsvorfälle effizienter. Vordefinierte Workflows können eine Abfolge automatischer Schritte auslösen, beispielsweise betroffene Systeme isolieren, schädlichen Datenverkehr blockieren oder Sicherheitspersonal alarmieren. Automatisierung verkürzt die Zeit zwischen Bedrohungserkennung und Behebung drastisch. Das kann die Auswirkungen von Sicherheitsvorfällen verringern und Ihre IT-Teams entlasten, damit sie sich auf wertschöpfendere Aufgaben konzentrieren können.
- Anpassbarkeit: Das Managed-SIEM-Angebot lässt sich auf konkrete Anforderungen zuschneiden. Individuelle Dashboards, Alerts und Berichte liefern dem Sicherheitsteam Informationen zu den wichtigsten Sicherheitskennzahlen. So wird die SIEM-Lösung auf die jeweiligen Betriebs- und Sicherheitsziele abgestimmt.
- Unterstützung bei der Compliance: Unternehmen, die in Bereichen tätig sind, in denen regulatorische Standards wie GDPR, HIPAA und PCI-DSS eingehalten werden müssen, halten diese Funktion für sehr wichtig. Managed SIEM erleichtert das Compliance-Management mit einfachen Tools und automatisierter Berichterstellung. Es sorgt dafür, dass alle Sicherheitsmaßnahmen den Vorgaben der zuständigen Regulierungsbehörden entsprechen, und minimiert so das Risiko von Verstößen und daraus resultierenden Strafen. Die umfassenden Berichte eines Managed SIEM vereinfachen Audits und Compliance-Prüfungen.
- Datenaggregation: Dabei werden Daten aus verschiedenen Quellen Ihrer IT zentral erfasst und protokolliert. Dieser Ansatz bietet einen Überblick über Sicherheitsereignisse. Durch die Korrelation von Daten aus unterschiedlichen Systemen lassen sich Muster und Anomalien leichter erkennen, die auf eine Bedrohung hindeuten können. Managed SIEM führt relevante Daten in einer einheitlichen Ansicht zusammen. Das verbessert den Überblick über die Sicherheitslage sowie die Bedrohungserkennung und Reaktion auf Sicherheitsvorfälle.
Der Unterschied zwischen Managed SIEM und traditionellem SIEM
Managed SIEM
Bei Managed SIEM betreibt ein externer Dienstleister das System für das Sicherheitsinformations- und Ereignismanagement. Der interne Bedarf an Fachwissen ist gering, da der Anbieter die Einrichtung, Konfiguration und laufende Verwaltung des SIEM-Systems übernimmt.
Die Anfangskosten sind gering, da der Dienstleister die Infrastruktur und Software bereitstellt. Unternehmen müssen daher nicht vorab große Summen investieren. In der Regel umfasst der Service eine 24/7-Überwachung und die Reaktion auf Sicherheitsvorfälle durch ein spezialisiertes Sicherheitsteam. Das Modell ist zudem skalierbar und wächst mit dem Unternehmen, ohne dass dieses zusätzliche Ressourcen bereitstellen muss.
Traditionelles SIEM
Bei traditionellem SIEM betreibt das Unternehmen sein System für das Sicherheitsinformations- und Ereignismanagement selbst. Es übernimmt die Verwaltung, Konfiguration und Wartung. Dieser Ansatz ist mit höheren Anfangskosten verbunden, da erhebliche Investitionen in Software, Hardware und qualifiziertes Personal nötig sind.
Traditionelles SIEM bindet viele Ressourcen. Interne IT-Fachkräfte müssen das System rund um die Uhr überwachen und aktualisieren sowie auf Sicherheitsvorfälle reagieren. Dadurch fehlt ihnen möglicherweise Zeit für andere wichtige Aufgaben. Auch die Skalierung kann schwierig sein: Mit wachsenden Anforderungen werden unter Umständen zusätzliche Infrastruktur, Ressourcen und Fachkräfte benötigt.
Welche Vorteile bietet Managed SIEM?
- Kosteneffizienz: Ausgelagerte Sicherheitsdienstleistungen verringern den Bedarf an hohen Investitionen in Sicherheitsinfrastruktur, Software und qualifiziertes Personal. Durch die Auslagerung an Drittanbieter wandeln Unternehmen erhebliche Vorabkosten in planbare und überschaubare Betriebsausgaben um. Auch die Betriebskosten bleiben gering, da der Dienstleister Wartung, Aktualisierung und Skalierung übernimmt und so finanzielle Mittel des Unternehmens für produktivere Zwecke freisetzt.
- Zugang zu Fachwissen: Durch die Auslagerung des Sicherheitsmanagements erhalten Unternehmen direkten Zugang zu Cybersecurity-Fachkräften mit spezialisierten Kenntnissen und umfassender Erfahrung in der Erkennung, Abwehr und Prävention von Bedrohungen. Die Experten verfolgen aktuelle Sicherheitstrends, Technologien und regulatorische Anforderungen. Unternehmen profitieren so von Fachwissen und bewährten Verfahren, ohne diese Expertise intern aufbauen oder vorhalten zu müssen.
- Verbesserte Sicherheitslage: Ein betreuter Sicherheitsservice verbessert die Bedrohungserkennung und Reaktion auf Sicherheitsvorfälle. Kontinuierliche Überwachung und Datenanalysen in Echtzeit identifizieren potenzielle Sicherheitsvorfälle, bevor daraus schwerwiegende Sicherheitsverletzungen entstehen. Moderne Werkzeuge und Verfahren des Anbieters verringern Schwachstellen und stärken die Abwehr des Unternehmens gegen Cyberbedrohungen.
- Einhaltung regulatorischer Vorgaben: Mit Managed Security Services können Unternehmen Prozesse zur Einhaltung branchenspezifischer Vorschriften und Standards automatisieren. Dazu gehören automatisierte Berichte, kontinuierliche Überwachung und regelmäßige Audits. Der Dienstleister richtet die Sicherheitspraktiken an den aktuellen gesetzlichen und regulatorischen Anforderungen aus. So sinkt das Risiko von Verstößen und damit verbundenen Sanktionen. Dieser proaktive Compliance-Ansatz gibt Unternehmen die rechtliche Gewissheit, ihren Verpflichtungen nachzukommen, während sie sich auf ihr Kerngeschäft konzentrieren.
- Konzentration auf das Kerngeschäft: Die Auslagerung des täglichen Sicherheitsmanagements entlastet interne Teams, sodass sie sich auf das Kerngeschäft konzentrieren können, statt sich in Details der Cybersecurity zu verlieren. So kann sich das Unternehmen auf Innovation, Wachstum und andere wichtige Geschäftsziele konzentrieren, während der Dienstleister die komplexen Aufgaben zur Absicherung der Umgebung übernimmt. Diese Arbeitsteilung steigert die Produktivität und schützt zugleich das Unternehmen, ohne den Fokus von den zentralen Zielen abzulenken.
Welche Herausforderungen bringt Managed SIEM mit sich?
- Abhängigkeit vom Anbieter: Bei Managed SIEM hängt viel von den Fähigkeiten und der Zuverlässigkeit des Dienstleisters ab. Die Wirksamkeit der Bedrohungserkennung und Reaktion auf Sicherheitsvorfälle ist unmittelbar an seine Leistung gebunden. Probleme beim Anbieter können das Unternehmen anfällig für Angriffe machen. Die Abhängigkeit wird zum Risiko, wenn der Anbieter die erwartete Leistung nicht dauerhaft erbringt.
- Datenschutzbedenken: Bei der Auslagerung von SIEM-Diensten müssen sensible Daten wie Protokolle und Sicherheitsinformationen an einen Drittanbieter weitergegeben werden. Das wirft erhebliche Datenschutzbedenken auf. Unternehmen müssen darauf vertrauen können, dass ihr Anbieter diese Daten sicher und gemäß allen geltenden Datenschutzgesetzen und -vorschriften verarbeitet. Zudem besteht das Risiko, dass sensible Informationen offengelegt, unsachgemäß behandelt oder von Unbefugten eingesehen werden. Das kann schwerwiegende Folgen für die Rechtsstellung und den Ruf eines Unternehmens haben.
- Grenzen der Anpassbarkeit: Managed SIEM-Dienste werden möglicherweise mit vordefinierten Einstellungen und standardisierten Abläufen bereitgestellt. Anders als bei einem internen SIEM lassen sich Anpassungen an spezifische Geschäftsanforderungen nicht immer einfach umsetzen. Für Unternehmen mit hochspezialisierten Sicherheitsanforderungen kann das ein Nachteil sein: Sie müssen ihre Prozesse möglicherweise an die Funktionen des Managed Service anpassen.
- Anbieterabhängigkeit: Da mit dem Anbieter eines Managed SIEM meist ein langfristiger Vertrag geschlossen werden muss, kann auch Vendor Lock-in zum Problem werden. Ist das Unternehmen mit dem Serviceniveau unzufrieden, kann ein Anbieterwechsel schwierig und kostspielig sein. Dadurch bleibt dem Unternehmen möglicherweise wenig Spielraum, auf bessere Lösungen umzusteigen oder günstigere Vertragsbedingungen auszuhandeln. Denn der Wechsel zu einem neuen Anbieter kann mit erheblichem Aufwand und hohen Kosten verbunden sein.
Was sind Best Practices für Managed SIEM?
Zu den Best Practices für Managed SIEM gehören:
- Anforderungen klar definieren: Klären Sie die Sicherheitsanforderungen und Ziele Ihres Unternehmens, bevor Sie einen Managed SIEM-Anbieter wählen. Berücksichtigen Sie dabei die wahrscheinlichsten Bedrohungen sowie den erforderlichen Umfang der Überwachung und Reaktion auf Sicherheitsvorfälle und alle Compliance-Anforderungen. Klar definierte Anforderungen stellen sicher, dass der gewählte Dienst zu Ihren Sicherheitszielen und -prioritäten passt und eine wirksame Zusammenarbeit möglich ist.
- Anbieter gründlich prüfen: Achten Sie bei der Auswahl eines Managed-SIEM-Anbieters genau auf dessen Kompetenz, Service-Level-Vereinbarung und Kundenservice nach Vertragsabschluss. Prüfen Sie, ob der Anbieter Erfahrung mit Unternehmen ähnlicher Größe und Struktur oder aus Ihrer Branche hat, wie er bisher Bedrohungen erkannt und darauf reagiert hat und welchen Kundenservice er nach Vertragsabschluss bietet. Eine sorgfältige Prüfung stellt sicher, dass der Anbieter über die nötigen Fähigkeiten und Ressourcen verfügt, um Ihre Sicherheitsanforderungen zu erfüllen und Sie bei Bedarf zuverlässig zu unterstützen.
- Service-Levels regelmäßig überprüfen: Prüfen Sie nach der Einführung des Managed SIEM regelmäßig seine Wirksamkeit. Vergleichen Sie die Leistung mit den vereinbarten Service-Levels, etwa bei Reaktionszeiten, der Behebung von Sicherheitsvorfällen und der Genauigkeit der Bedrohungserkennung. So erkennen und beheben Sie Mängel rechtzeitig und halten das Sicherheitsniveau Ihres Unternehmens hoch.
- Datensicherheit gewährleisten: Die Einhaltung strengster Richtlinien für den Umgang mit Daten und den Datenschutz ist für einen Managed-SIEM-Anbieter entscheidend, um die Offenlegung sensibler Informationen zu vermeiden. Stellen Sie sicher, dass der Anbieter bewährte Verfahren nach Branchenstandards für Datensicherheit befolgt, darunter Verschlüsselung, Zugriffskontrollen und regelmäßige Audits. Vereinbaren Sie klare Verfahren für den Umgang mit Daten. So senken Sie das Risiko von Datenpannen und unbefugtem Zugriff und schützen wertvolle Informationen in Ihrem Unternehmen.
- In bestehende Sicherheitsmaßnahmen integrieren: Jede Managed SIEM-Plattform sollte die bestehende Sicherheitsinfrastruktur Ihres Unternehmens einbeziehen. Stellen Sie sicher, dass sich das SIEM in Ihre vorhandenen Anwendungen und Prozesse integrieren lässt, von Firewalls und Intrusion-Detection-Systemen bis zur Compliance-Überwachung. Das schafft einen umfassenden Überblick über Bedrohungen und vereinfacht die Reaktion auf Sicherheitsvorfälle über Ihre gesamte Sicherheitsinfrastruktur hinweg.
Vergleiche
Managed SIEM im Vergleich zu MDR (Managed Detection and Response)
Managed SIEM konzentriert sich auf das Erfassen, Analysieren und Melden von Sicherheitsereignissen. MDR geht einen Schritt weiter und umfasst proaktives Threat Hunting, Untersuchungen und die Reaktion auf Sicherheitsvorfälle. MDR-Dienste stützen sich in der Regel stark auf menschliche Expertise und konzentrieren sich auf proaktives Threat Hunting statt nur auf die Bearbeitung von Alerts.
Managed SIEM im Vergleich zu SOC (Security Operations Center)
Ein SOC ist eine zentrale Einheit, in der ein Team von Sicherheitsexperten ausschließlich die Sicherheitslage eines Unternehmens verantwortet. Managed SIEM kann Teil eines SOC sein, ersetzt es aber nicht. Vielmehr stärkt es dessen Fähigkeiten: Es liefert die Daten und Alerts, die für ein wirksames Bedrohungsmanagement nötig sind.
Wie wählen Sie einen Managed SIEM-Anbieter aus?
Bei der Wahl eines Managed SIEM-Anbieters sollten Sie Folgendes berücksichtigen:
- Erfahrung und Fachkompetenz: Ein guter Managed SIEM-Anbieter braucht umfassende Erfahrung und Fachkompetenz. Achten Sie darauf, ob er mit Unternehmen wie Ihrem gearbeitet hat und nachweislich Sicherheitsbedrohungen bewältigt. Fundiertes Wissen und praktische Erfahrung sind entscheidend, um komplexe Sicherheitsherausforderungen zuverlässig zu meistern.
- Service Level Agreements (SLAs): Der Anbieter sollte klare SLAs für Verfügbarkeit, Reaktionszeiten und die Behebung von Problemen vorlegen. Sie halten fest, welche Verfügbarkeit zugesichert ist, wie lange ein Ausfall höchstens dauern darf und wie schnell der Anbieter auf unterschiedliche Vorfälle reagiert. Detaillierte SLAs schaffen klare Erwartungen. Sie bilden die Grundlage, um die Leistung zu messen und den Anbieter zur Verantwortung zu ziehen.
- Anpassungsmöglichkeiten: Wählen Sie ein System für Sicherheitsinformations- und Ereignismanagement, das sich flexibel an Ihre Anforderungen anpassen lässt. So können Sie das SIEM-System auf die Sicherheitsanforderungen Ihres Unternehmens abstimmen, von der Bedrohungserkennung über Berichtsformate bis hin zu rechtlichen und Compliance-Anforderungen. Durch diese Anpassungsfähigkeit fügt es sich in bestehende Prozesse ein und wird den spezifischen Sicherheitsherausforderungen Ihres Unternehmens gerecht.
- Integrationsmöglichkeiten: Prüfen Sie, ob sich das Managed SIEM in Ihre bestehende IT-Umgebung und Ihre Sicherheitsanwendungen integrieren lässt. Für eine einheitliche Sicherheitslage muss es mit anderen Sicherheitskontrollen zusammenarbeiten, etwa mit Firewalls, Intrusion-Detection-Systemen und Schwachstellenscannern. Kompatibilität und reibungslose Integration schaffen eine umfassende Sicherheitsumgebung und verbessern die Erkennung von und Reaktion auf Bedrohungen.
- Support und Schulungen: Wählen Sie einen Anbieter mit umfassendem Support und Schulungsangebot, damit Einführung und Betrieb des SIEM reibungslos verlaufen. Ihr Team sollte gründlich in der Nutzung und Verwaltung des Systems geschult werden. Zudem sollte der Anbieter bei Fragen und Problemen dauerhaft erreichbar sein, damit Ihr SIEM langfristig verfügbar und wirksam bleibt.
Warum SentinelOne für SIEM wählen?
SentinelOne bietet leistungsstarke Produkte wie Singularity™ XDR. Die Plattform erkennt Bedrohungen, reagiert automatisiert und lässt sich in Ihre bestehenden Technologien integrieren. So gewinnen Sie mehr Transparenz und Wirksamkeit. Zu den Vorteilen gehören:
- Erweiterte Bedrohungserkennung: Singularity™ XDR nutzt Machine Learning und KI, um Bedrohungen präzise in Echtzeit zu erkennen. So werden Bedrohungen schneller und genauer identifiziert. Cyberkriminellen bleibt weniger Zeit zum Handeln.
- Automatisierte Reaktion: Die Plattform automatisiert Reaktionen und vereinfacht so das Bedrohungsmanagement. Singularity™ XDR entlastet Sicherheitsteams und beschleunigt die Eindämmung von Bedrohungen.
- Umfassende Transparenz: Die Plattform macht Ihre gesamte IT-Umgebung sichtbar und führt potenzielle Bedrohungen und Sicherheitsereignisse in einer einheitlichen Ansicht zusammen. So können Sie Ihre Sicherheitslage besser überwachen und verantworten.
- Verbesserte Analystenerfahrung: Singularity™ XDR wurde für Analysten entwickelt und bietet umfangreichere Daten, intelligentere Workflows und leistungsfähigere Analysen. So können Sicherheitsanalysten Daten effizient auswerten und auf Bedrohungen reagieren.
- Integrationsmöglichkeiten: Über den Singularity™ Marketplace lässt sich die Plattform in andere Technologien Ihres Ökosystems integrieren, etwa SIEM und SOAR. Diese Flexibilität führt zu einer besseren Koordination der Aktivitäten und zu höherer Effizienz im gesamten Sicherheitsbetrieb.
- Sicherheit im gesamten Bedrohungslebenszyklus: Singularity™ XDR schützt Ressourcen in jeder Phase des Bedrohungslebenszyklus- von der ersten Erkennung bis zur abschließenden Behebung – damit die Sicherheit Ihres Unternehmens gegenüber sich ständig weiterentwickelnden Bedrohungen robust und wirksam bleibt.
- Weniger Komplexität: Singularity™ XDR vereinfacht die Prozesse des Bedrohungsmanagements. So können Unternehmen mit der sich schnell verändernden Cyberbedrohungslandschaft Schritt halten. Denn komplexe Aufgaben im Bedrohungsmanagement halten Sicherheitsteams von strategischeren Initiativen ab.
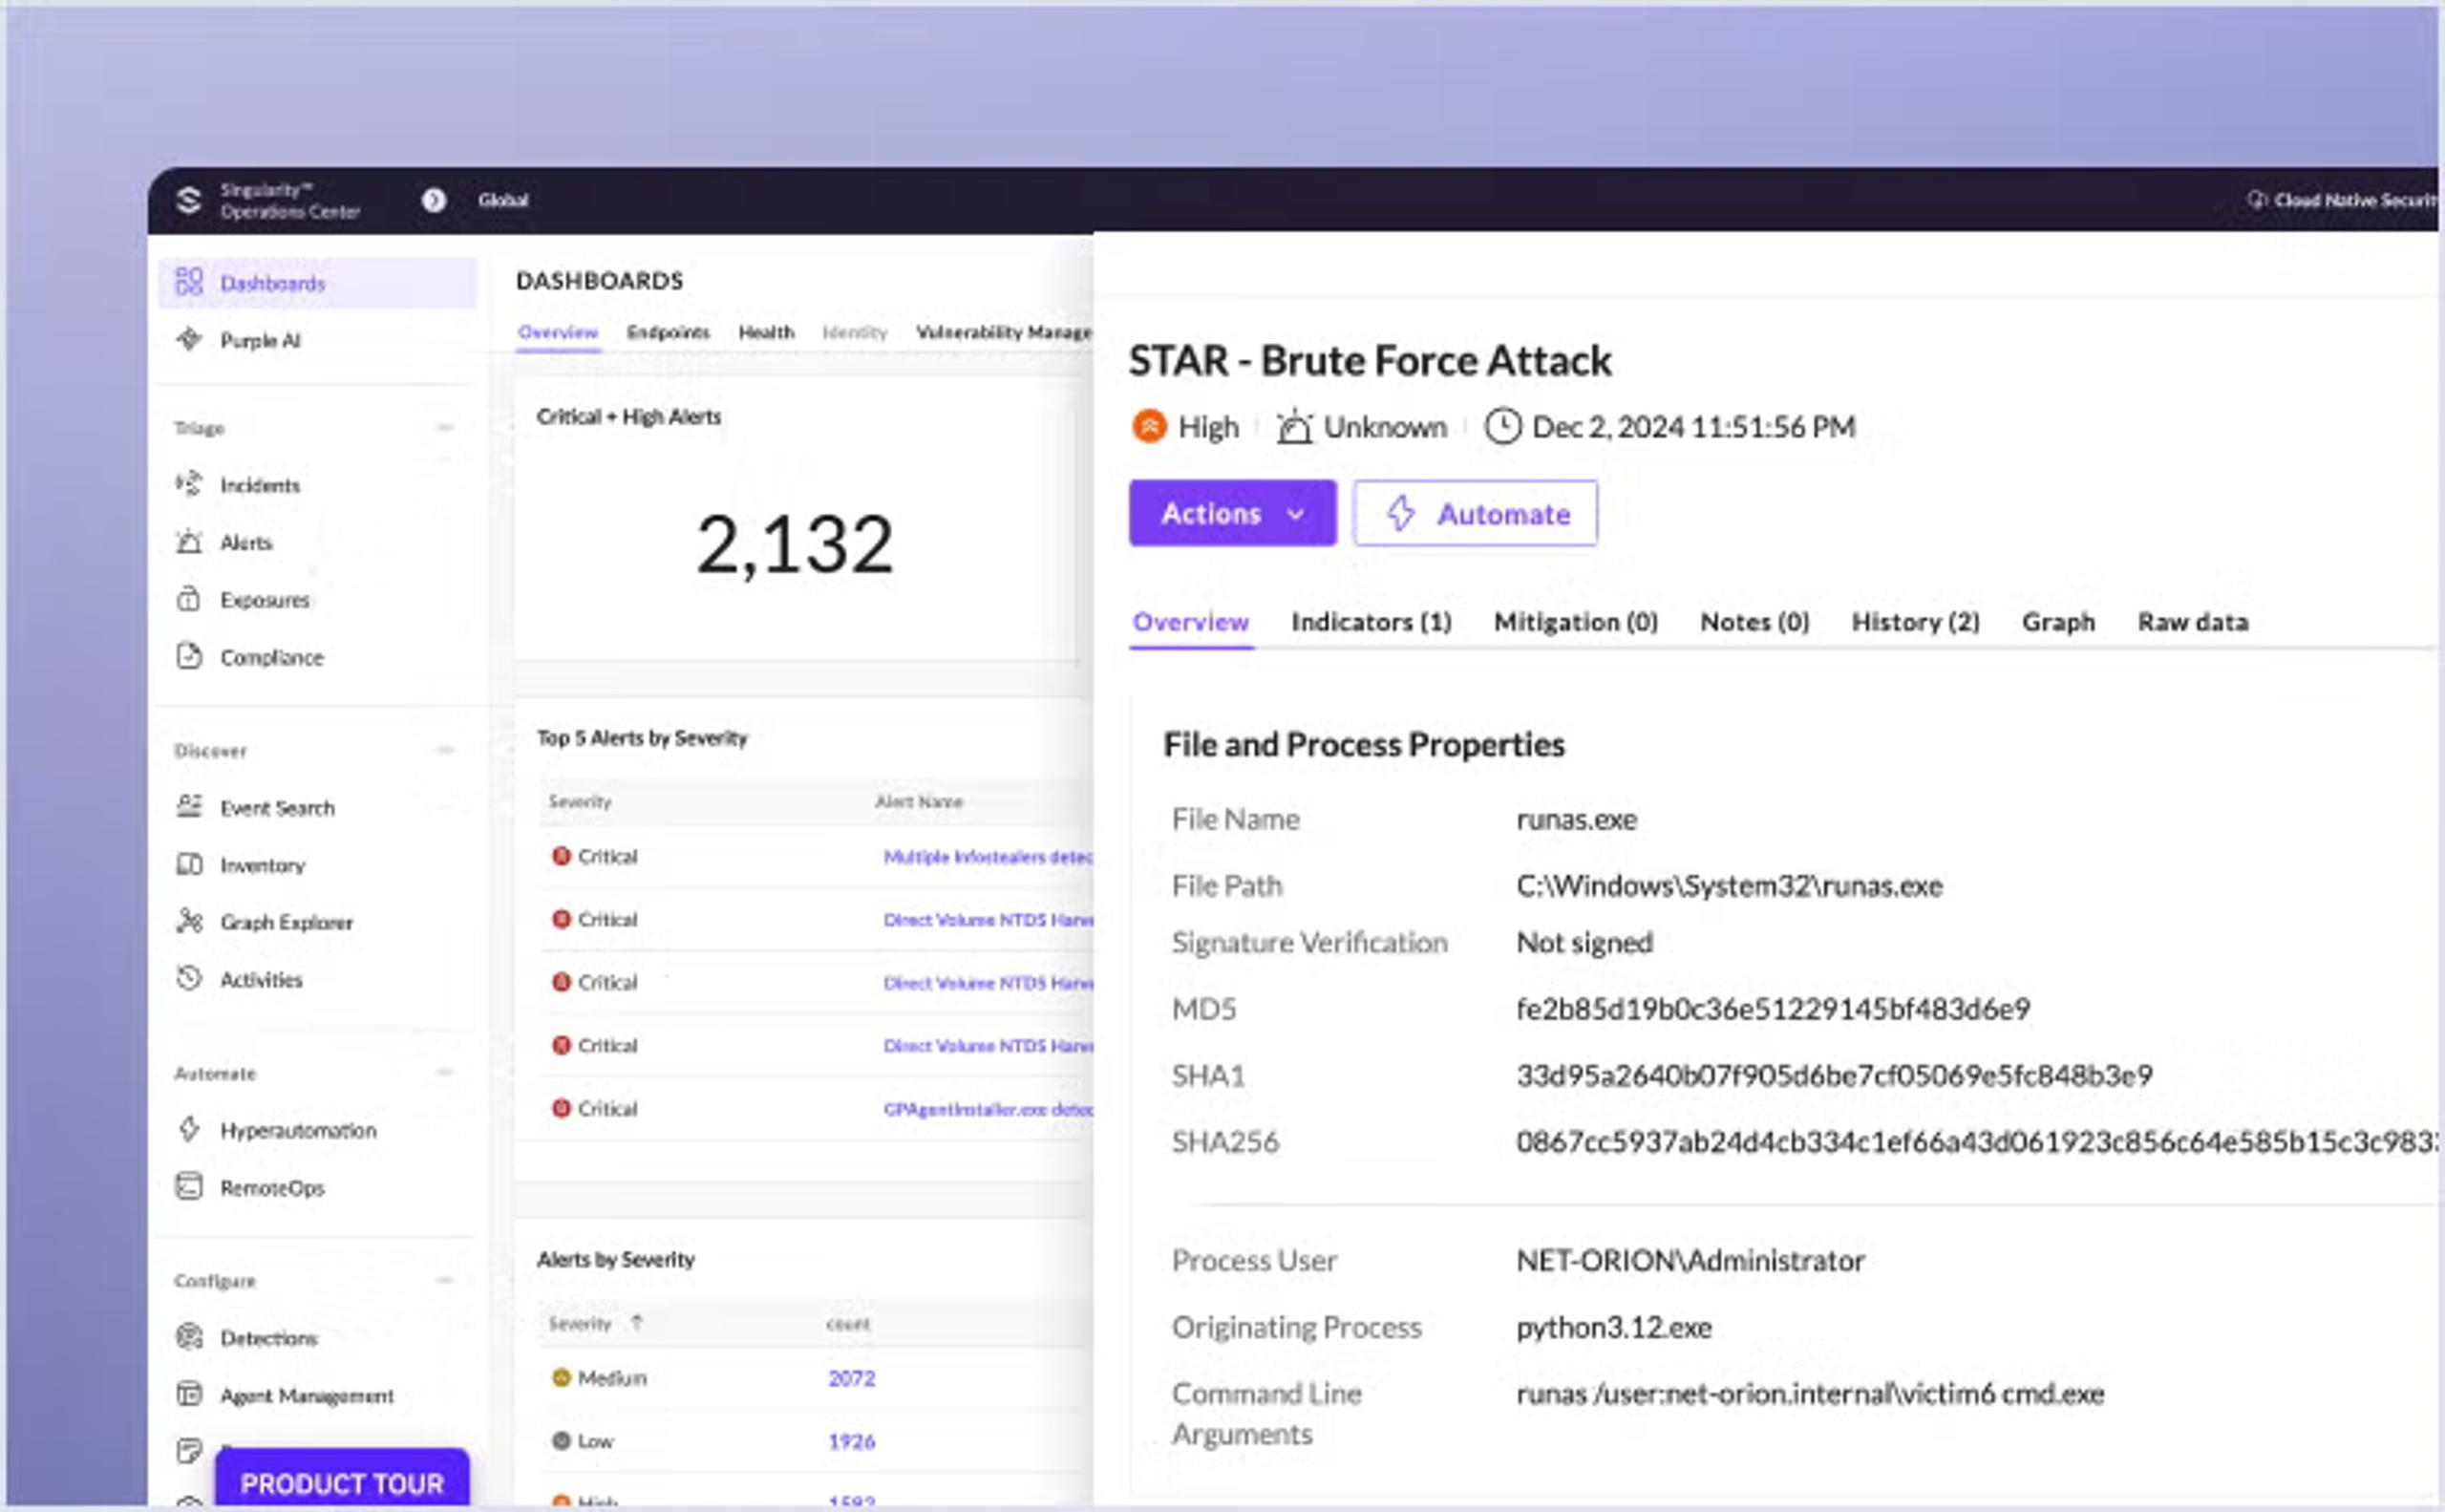
Erhalten Sie vollständige Transparenz über all Ihre Daten und nutzen Sie autonome Schutzmechanismen in Ihrer gesamten Organisation.
Fazit
Managed SIEM erfüllt die Anforderungen von Unternehmen, die ihre Cybersecurity stärken und zugleich die Komplexität und Kosten eines intern betriebenen SIEM-Systems senken möchten. Durch die Auslagerung der SIEM-Funktionen an einen renommierten Dienstleister erhalten sie Zugang zu fundierten Erkenntnissen und fortschrittlicher Bedrohungserkennung. Diese Fähigkeiten intern aufzubauen und zu betreiben, würde erhebliche Ressourcen erfordern. Mit kontinuierlicher Überwachung und proaktivem Bedrohungsmanagement bleiben Unternehmen neuen Cyberbedrohungen einen Schritt voraus und senken das Risiko von Sicherheitsverletzungen. So können sich interne Teams stärker auf das Kerngeschäft und strategische Prioritäten konzentrieren, statt sich mit dem täglichen Sicherheitsbetrieb zu befassen.
Den vollen Nutzen einer Managed-SIEM-Lösung schöpfen Sie jedoch nur aus, wenn Sie potenzielle Anbieter sorgfältig auswählen. Bewerten Sie dazu einschlägige Erfahrung, technische Kompetenzen und die Qualität der Supportleistungen. Ebenso wichtig ist eine eingehende Analyse der Sicherheitsanforderungen und -ziele Ihres Unternehmens, damit die gewählte Managed-SIEM-Lösung Ihre Schutzziele erfüllt. So stellen Sie sicher, dass sie wirksamen Schutz bietet, sich leicht in bestehende Systeme integrieren lässt und den erwarteten Nutzen Ihrer Investition liefert.

Das branchenführende AI SIEM
Mit dem weltweit fortschrittlichsten KI-SIEM von SentinelOne können Sie Bedrohungen in Echtzeit erkennen und die täglichen Abläufe optimieren.
Häufig gestellte Fragen
Einfach ausgedrückt lagert Managed SIEM den SIEM-Betrieb an einen externen Dienstleister aus. Dieser ist für die Einrichtung, Überwachung und Wartung des SIEM-Systems verantwortlich.
Managed SIEM wird benötigt, weil das Management von Cyberbedrohungen komplex ist und Überwachung rund um die Uhr sowie fachkundige Analysen erfordert, ohne dass ein internes System betrieben werden muss.
Die Kosten für Managed SIEM können erheblich variieren. Sie hängen unter anderem von der Unternehmensgröße, der Komplexität der IT und dem benötigten Serviceumfang ab. Zwar fallen Gebühren an, doch Managed SIEM ist oft günstiger als ein internes SIEM-System.
Mehr erfahren über Services



Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
