
CIEM vs. SIEM: Was ist der Unterschied?
Cyberbedrohungen nehmen exponentiell zu. Unternehmen setzen deshalb auf wirksame Sicherheitsmaßnahmen und -methoden. Unser umfassender Blogbeitrag zu CIEM und SIEM erklärt beide Ansätze im Detail.
Bis 2025 werden 85% der Unternehmen Cloud Computing für IT-Services priorisieren. Mit der zunehmenden Nutzung von Cloud-Infrastrukturen gewinnen Cloud Infrastructure Entitlement Management (CIEM) und Security Information and Event Management (SIEM) an Bedeutung. CIEM verwaltet und schützt den Zugriff auf Cloud-Ressourcen. SIEM analysiert in Echtzeit Sicherheitsmeldungen aus Cloud-Anwendungen und Netzwerkhardware.
Dieser Artikel erklärt die Unterschiede zwischen CIEM und SIEM, ihre Funktionsweise und ihre Bedeutung für Unternehmen.
 Was ist CIEM?
Cloud Infrastructure Entitlement Management (CIEM) (ausgesprochen „Kim“), auch Cloud Identity Governance (CIG) genannt, ist ein automatisierter Ansatz für Cloud-Sicherheit. Er unterstützt IT-Teams und Sicherheitsfachkräfte dabei, Zugriffsrisiken in Cloud-Umgebungen zu verwalten und zu reduzieren. Dazu erfasst und analysiert CIEM Berechtigungen in hybriden und Multi-Cloud-Infrastrukturen. So erhalten nur die vorgesehenen Identitäten Zugriff auf Ressourcen.
Gartner prägte den Begriff CIEM 2020 in seinem Bericht Hype Cycle for Cloud Security . Der Bericht bietet fundierte Erkenntnisse zur Entwicklung des Cloud Computing. Er beleuchtet neue Sicherheitsherausforderungen und zeigt Unternehmen, wie sie ihre Verteidigung beim Wechsel in die Cloud stärken.
Um CIEM besser zu verstehen, betrachten wir zunächst, was Zugriffsberechtigungen sind.
Was sind Zugriffsberechtigungen?
Eine Zugriffsberechtigung legt fest, welche Aufgaben eine Cloud-Identität ausführen und auf welche Ressourcen sie innerhalb der Cloud-Infrastruktur eines Unternehmens zugreifen darf.
Diese Zugriffsberechtigungen definieren beispielsweise, ob:
- ein menschlicher Benutzer mit bestimmten Cloud-Anwendungen oder Daten interagieren darf
- ein vernetztes Gerät, etwa ein IoT-Sensor oder Server, eingeschränkten Zugriff für seine Aufgaben erhält
- ein KI-System im Auftrag eines Benutzers Aufgaben ausführen oder Daten im Cloud-Netzwerk analysieren darf
Was genau leisten CIEM-Systeme?
Vor der Einführung von CIEM-Plattformen fehlten Unternehmen Transparenz und Kontrolle über Cloud-Identitäten und deren Berechtigungen. Mit dem Wachstum der Cloud-Umgebungen wurde die Verwaltung von Zugriffsrechten immer komplexer. Sicherheitsfachkräfte mussten mit übermäßig berechtigten Identitäten und den damit verbundenen Risiken umgehen. Ohne granulare Kontrolle konnten sie Sicherheitsrichtlinien nicht konsequent umsetzen und unbefugten Zugriff nicht verhindern. Das machte Cloud-Infrastrukturen anfällig.
CIEM verwaltet und schützt Zugriffsrechte und Berechtigungen, indem es das Prinzip der geringsten Berechtigungen (PoLP) auf Cloud-Zugriffsberechtigungen anwendet. CIEM stellt sicher, dass Identitäten— menschliche Benutzer, vernetzte Geräte oder KI-Systeme—nur den Zugriff erhalten, den sie für ihre jeweiligen Aufgaben benötigen. Da bereits ein einzelner böswilliger Akteur mit übermäßigen Kontoberechtigungen eine schwerwiegende Sicherheitsverletzung verursachen kann (wie im Fall dieses US-amerikanischen Gesundheitsdienstleisters), reduziert CIEM die Angriffsfläche deutlich und begrenzt den möglichen Missbrauch von Berechtigungen.
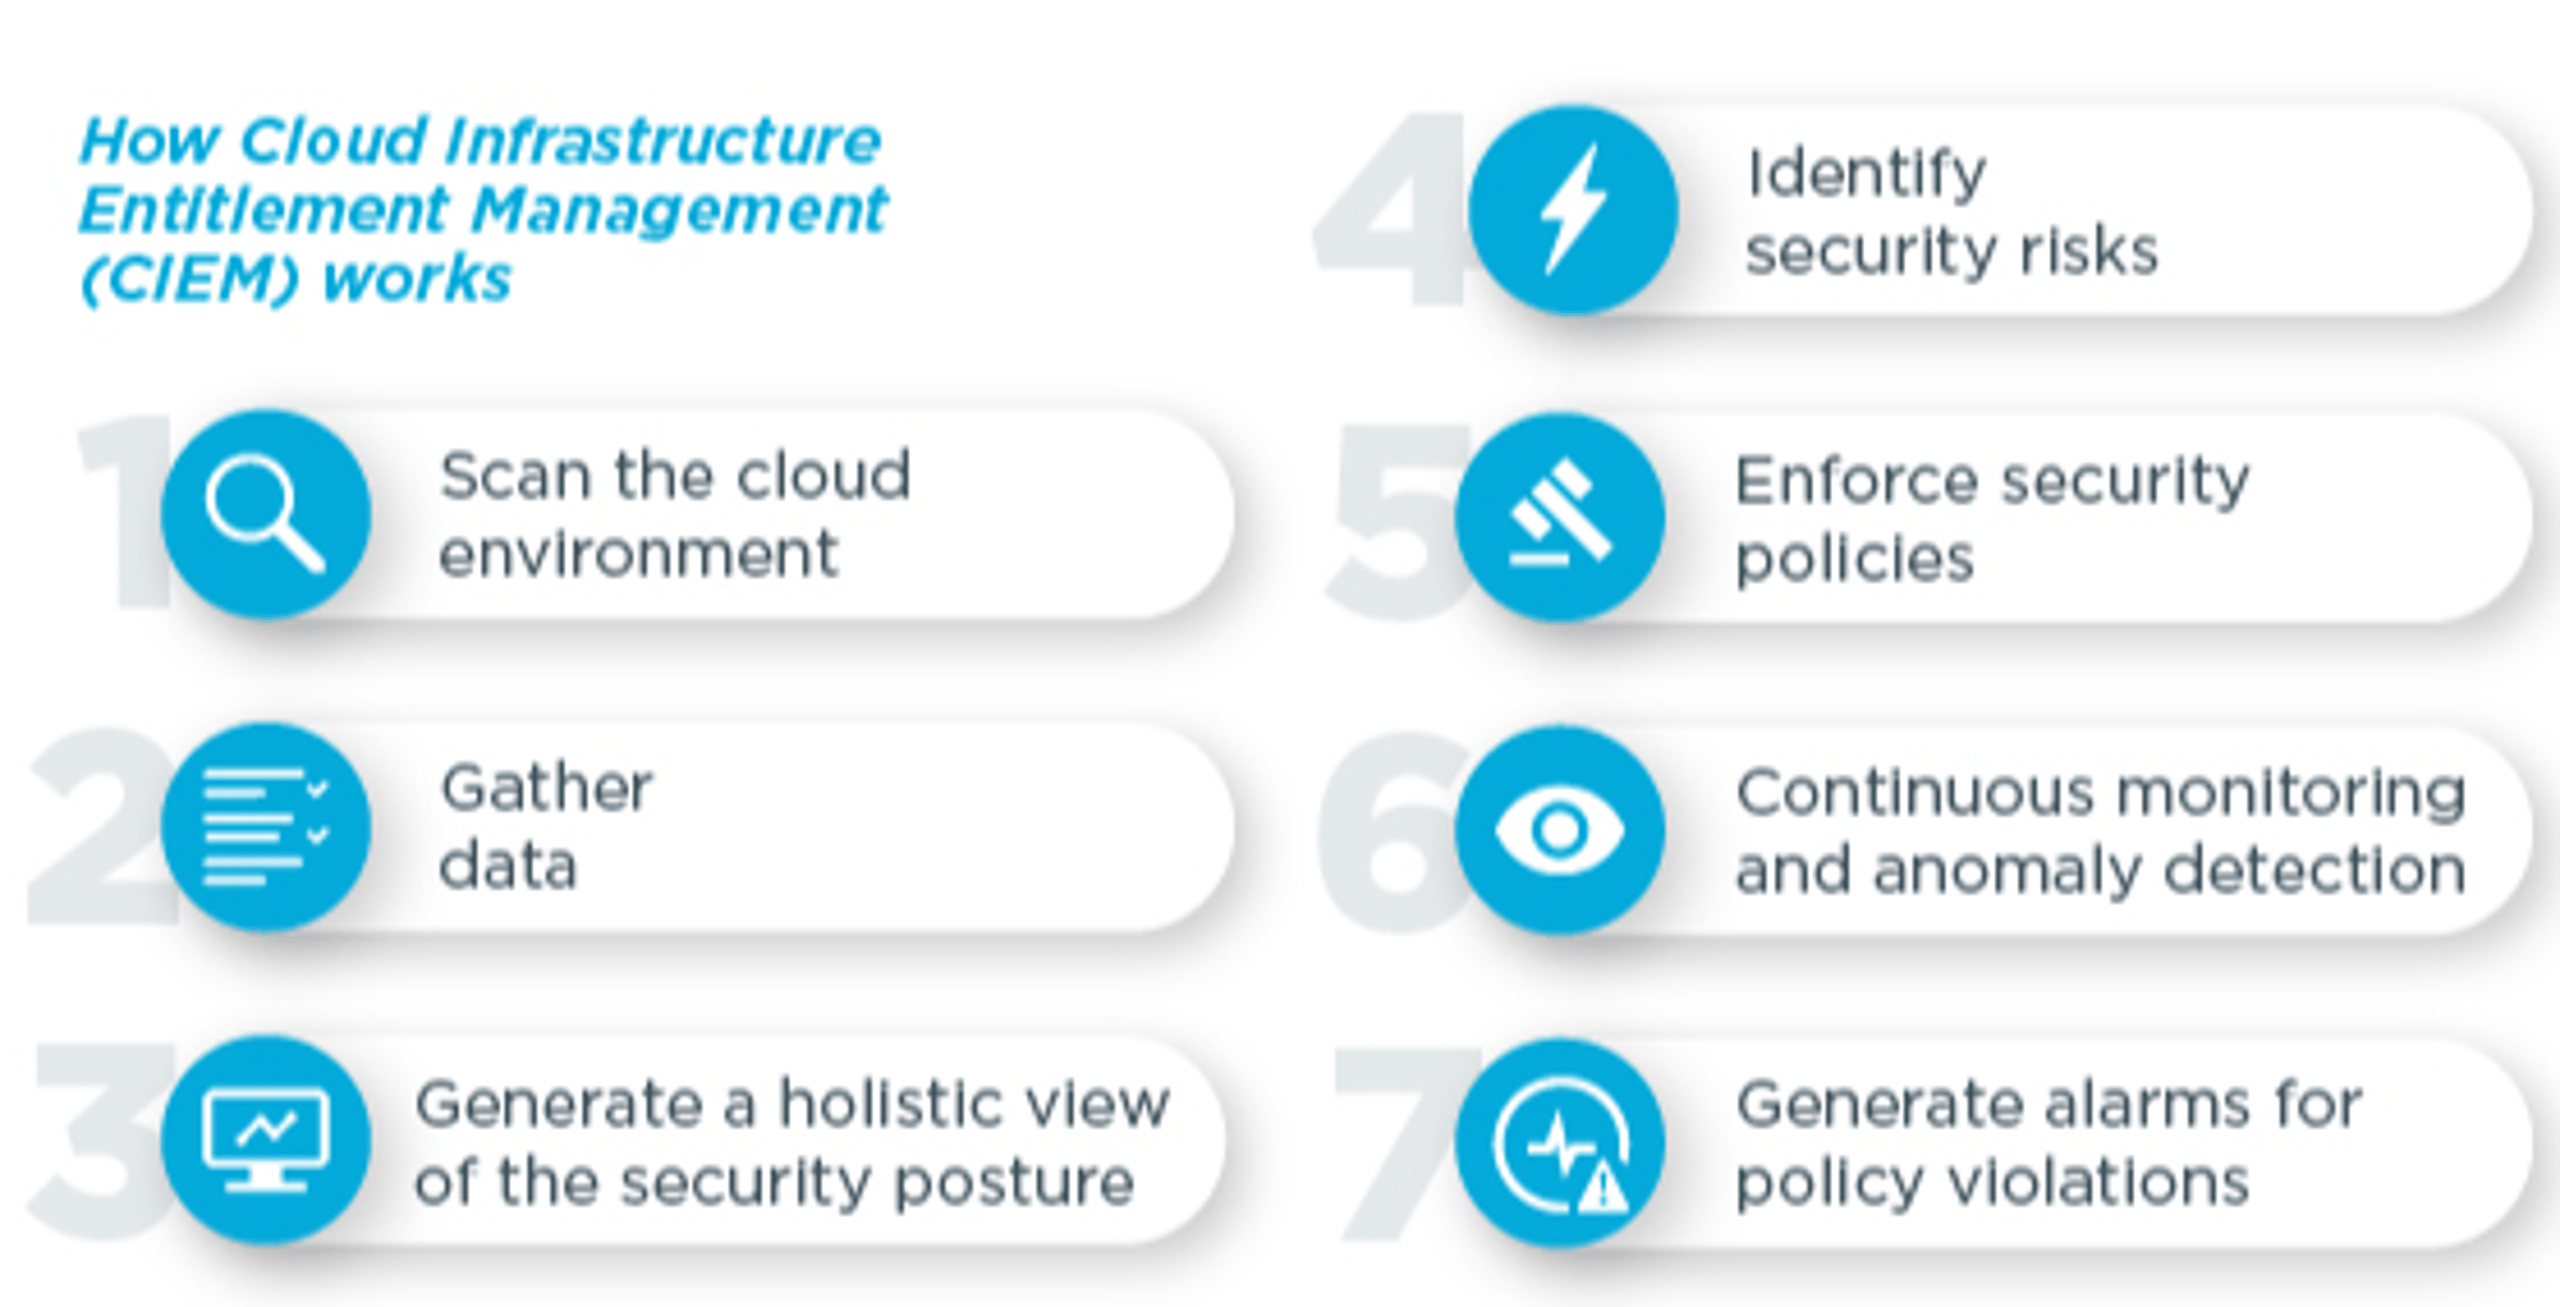
Nachdem Zugriffsberechtigungen die Rechte einer Cloud-Identität definiert haben, stellt das System sicher, dass jede Identität—ob Benutzer oder KI—nur auf die Ressourcen zugreifen kann, die sie für ihre Rolle benötigt. Dazu überwacht die Cloud-Infrastruktur kontinuierlich, wer worauf zugreifen darf und worauf nicht.
Beispielsweise erhält ein Benutzer, der nur eine bestimmte Cloud-Anwendung benötigt, keinen Zugriff auf sensible Datenbanken oder andere nicht benötigte Ressourcen. Das verringert das Risiko eines versehentlichen oder vorsätzlichen Missbrauchs von Zugriffsrechten.
Für Benutzer verbessert diese Struktur die Sicherheit und vereinfacht die Arbeit mit dem System. Sie sehen und nutzen nur die Anwendungen und Daten, die sie für ihre Arbeit benötigen. Das vermeidet Verwirrung und verhindert Verstöße gegen Richtlinien.
Für das Unternehmen entsteht so eine übersichtlichere, sicherere Umgebung mit klar definierten Rollen und Zugriffsebenen. Berechtigungen lassen sich leichter verwalten, wenn sich Rollen ändern oder Benutzer hinzugefügt oder entfernt werden.
CIEM bietet vier wesentliche Funktionen:
- Transparenz über Zugriffsberechtigungen
- Anpassung von Cloud-Berechtigungen an den tatsächlichen Bedarf
- Erweiterte Analysen
- Automatisierung der Compliance
Als Teil einer umfassenden modernen Cloud-Sicherheitsstrategie ergänzt CIEM andere spezialisierte Ansätze wie Cloud Security Posture Management (CSPM) und Cloud Access Security Brokers (CASBs). Gemeinsam schützen sie Cloud-Umgebungen auf mehreren Ebenen.
Was sind die wichtigsten Komponenten von CIEM?
CIEM umfasst sechs Hauptkomponenten:
1. Cloud Identity Governance (CIG)
CIEM basiert auf den Grundprinzipien von Identity and Access Management (IAM), geht aber über herkömmliches IAM hinaus: Es definiert Zugriffsrechte für Benutzer und Anwendungen in Cloud-Umgebungen. Dabei legt es fest, auf welche Cloud-Ressourcen sie zugreifen und welche Aktionen sie ausführen dürfen, etwa Daten lesen, schreiben oder löschen.
Beispielsweise kann ein cloudbasiertes KI-System zur Datenanalyse Lesezugriff auf bestimmte Datensätze erhalten, die es für die Verarbeitung benötigt. Es darf diese Daten jedoch weder ändern noch löschen.
2. Transparenz über Zugriffsberechtigungen
CIEM bietet eine zentrale Plattform, auf der alle Benutzerberechtigungen und Zugriffsrechte in verschiedenen Cloud-Umgebungen sichtbar sind. Diese Transparenz ist für Sicherheitsteams, IT-Administratoren und Compliance-Verantwortliche entscheidend.
- Sicherheitsteams nutzen sie, um Risiken durch unbefugten Zugriff zu erkennen und zu beheben.
- IT-Administratoren nutzen CIEM, um Benutzerberechtigungen über mehrere Cloud-Umgebungen hinweg effizient zu verwalten und Abläufe zu vereinfachen. So sorgen sie für einheitliche Prozesse
- Compliance-Beauftragte nutzen diese Transparenz, um die Einhaltung regulatorischer Anforderungen sicherzustellen und Zugriffskontrollen aktuell zu halten.
Diese Transparenz ist entscheidend, um nachzuvollziehen, wer worauf Zugriff hat. Unternehmen erkennen so übermäßige oder veraltete Berechtigungen, die Sicherheitslücken schaffen könnten, und können sie umgehend korrigieren.
Zum Beispiel, wenn ein Unternehmen CIEM nutzt, um Berechtigungen auf Cloud-Plattformen wie AWS, Azure und Google Cloud zu überwachen: Über ein zentrales Dashboard kann der IT-Administrator die aktiven Zugriffsberechtigungen eines ehemaligen Mitarbeiters kontrollieren. Das Sicherheitsteam kann veraltete Berechtigungen sofort entziehen und so potenziell unbefugten Zugriff verhindern.
3. Durchsetzung des Prinzips der geringsten Berechtigungen
CIEM setzt das Prinzip der geringsten Berechtigungen konsequent um, indem es Benutzerberechtigungen und Zugriffsrechte kontinuierlich überwacht und anpasst. Systeme und Anwendungen gewähren zunächst nur minimalen Zugriff. Zusätzliche Berechtigungen werden erst nach gründlicher Prüfung und Genehmigung erteilt.
IT-Administratoren und Cloud-Sicherheitsteams sind in erster Linie dafür verantwortlich, das Prinzip der geringsten Berechtigungen in CIEM zu konfigurieren. Sie richten Systeme und Anwendungen so ein, dass Benutzer zunächst nur die unbedingt erforderlichen Zugriffsrechte erhalten. Dazu definieren sie spezifische rollenbasierte Zugriffskontrollen (RBAC) oder richtlinienbasierte Regeln für die Zugriffsverwaltung für jeden Benutzer oder jede Systementität.
Nach der Konfiguration überwacht das CIEM-System fortlaufend Benutzeraktivitäten und Zugriffsanfragen. Benötigt ein Benutzer zusätzliche Berechtigungen, prüft das Sicherheitsteam oder ein automatisiertes Richtliniensystem die Anfrage gründlich. Der Zugriff wird erst genehmigt, wenn seine Notwendigkeit bestätigt ist.
Diese kontinuierliche Überwachung und Prüfung sichert die strenge Kontrolle der Zugriffsrechte und senkt das Risiko übermäßiger Berechtigungen.
Zu den wichtigsten Mechanismen gehören:
- Rollenbasierte Vergabe von Zugriffsrechten: CIEM setzt strenge rollenbasierte Zugriffskontrollen durch und vergibt Berechtigungen entsprechend den Aufgaben eines Benutzers. Zum Beispiel erhält im Gesundheitswesen eine Pflegekraft Zugriff auf Patientenakten, während ein Mitarbeiter der Abrechnung nur auf Finanzdaten zugreifen kann.
- Temporäre Erhöhung von Berechtigungen: Mit Just-In-Time-Kontrollen (JIT) erhöht CIEM die Berechtigungen eines Benutzers vorübergehend für bestimmte Aufgaben und setzt sie nach Abschluss wieder zurück. Zum Beispiel erhält ein Entwickler möglicherweise vorübergehend Zugriff auf die Produktionsumgebung, um ein Problem zu beheben. Danach setzen die JIT-Kontrollen von CIEM die Berechtigungen automatisch auf das Standardniveau zurück.
- Granulare Zugriffskontrollen: CIEM unterteilt Cloud-Ressourcen in kleinere Segmente, damit Berechtigungen präzise festgelegt werden können. Zum Beispiel segmentiert CIEM Ressourcen so, dass die Personalabteilung nur auf Personaldaten zugreifen kann, während die Finanzabteilung ausschließlich Zugriff auf Finanzunterlagen erhält. So bleiben Berechtigungen auf das Notwendige beschränkt.
4. Erweiterte Analysen
CIEM-Plattformen bieten Cybersecurity-Teams erweiterte Analysen, darunter maschinelles Lernen und User Entity Behavior Analytics (UEBA). Damit bewerten sie Berechtigungen und erkennen ungewöhnliche oder verdächtige Zugriffsmuster. Wenn beispielsweise ein Vertriebsmitarbeiter versucht, auf Finanzdaten zuzugreifen, erkennen maschinelles Lernen und UEBA das ungewöhnliche Verhalten. CIEM alarmiert daraufhin das Sicherheitsteam, damit es mögliche Bedrohungen untersucht.
5. Umsetzung von Zugriffsrichtlinien
In Verbindung mit Systemen für Identity Governance and Administration (IGA) definiert und setzt CIEM Zugriffsrichtlinien durch, die auf die Anforderungen eines Unternehmens zugeschnitten sind. Ein Auftragnehmer erhält beispielsweise nur für begrenzte Zeit Zugriff auf projektspezifische Ressourcen. Nach Projektende entzieht das System den Zugriff automatisch anhand vordefinierter Richtlinien.
Diese Richtlinien können auf verschiedenen Kriterien basieren, darunter:
- Rollenspezifische Berechtigungen: Berechtigungen sind an bestimmte berufliche Rollen gebunden. So erhalten Benutzer Zugriffsrechte, die ihren Aufgaben entsprechen.
- Standortbasierte Zugriffskontrollen: CIEM kann den Zugriff anhand des geografischen Standorts eines Benutzers einschränken und so die Einhaltung regionaler Datenschutzvorschriften unterstützen.
- Zeitbasierte Zugriffskontrollen: Berechtigungen können außerhalb der Betriebszeiten oder in sensiblen Zeiträumen eingeschränkt werden.
- Gerätespezifischer Zugriff: Der Zugriff kann auf autorisierte Geräte beschränkt werden. Das senkt die Risiken durch möglicherweise kompromittierte Hardware.
6. Überwachung und Kontrolle privilegierter Konten
CIEM arbeitet mit Privileged Access Management (PAM) und Just-In-Time-Systemen (JIT) zusammen, um Konten mit erweiterten Zugriffsrechten zu schützen. CIEM liefert Erkenntnisse zu Cloud-Berechtigungen. So können diese Systeme ungewöhnliches Verhalten erkennen und potenzielle Sicherheitsverletzungen eindämmen.
Was ist SIEM?
Sicherheitsinformations- und Ereignismanagement (SIEM) (ausgesprochen ‘Sim’) ist eine Technologie, die Sicherheitsinformationsmanagement (SIM) und Sicherheitsereignismanagement (SEM) kombiniert, um Sicherheitsbedrohungen in Echtzeit zu überwachen und Daten aus Netzwerken, Servern und Anwendungen zu analysieren.
SIEM erkennt ungewöhnliche Aktivitäten wie unbefugte Zugriffsversuche oder ungewöhnlichen Netzwerkverkehr. Zudem bietet SIEM Funktionen zur Bearbeitung von Sicherheitsvorfällen und zur Analyse nach Angriffen. So behalten Unternehmen ihre gesamte Sicherheitslage im Blick.
Der Begriff SIEM wurde 2005 von Gartner eingeführt. Damit wurde eine Technologie offiziell anerkannt, die Sicherheitsinformationsmanagement (SIM) und Sicherheitsereignismanagement (SEM) für ein umfassendes Sicherheitsmanagement vereint.
SIEM überwacht und analysiert Sicherheitsereignisse in der gesamten IT-Infrastruktur eines Unternehmens, indem es Protokolldaten aus verschiedenen Quellen zusammenführt und korreliert. Dazu gehören:
- Protokolle der Benutzeraktivitäten
- Netzwerkgeräte
- Anwendungen
- Sicherheitshardware
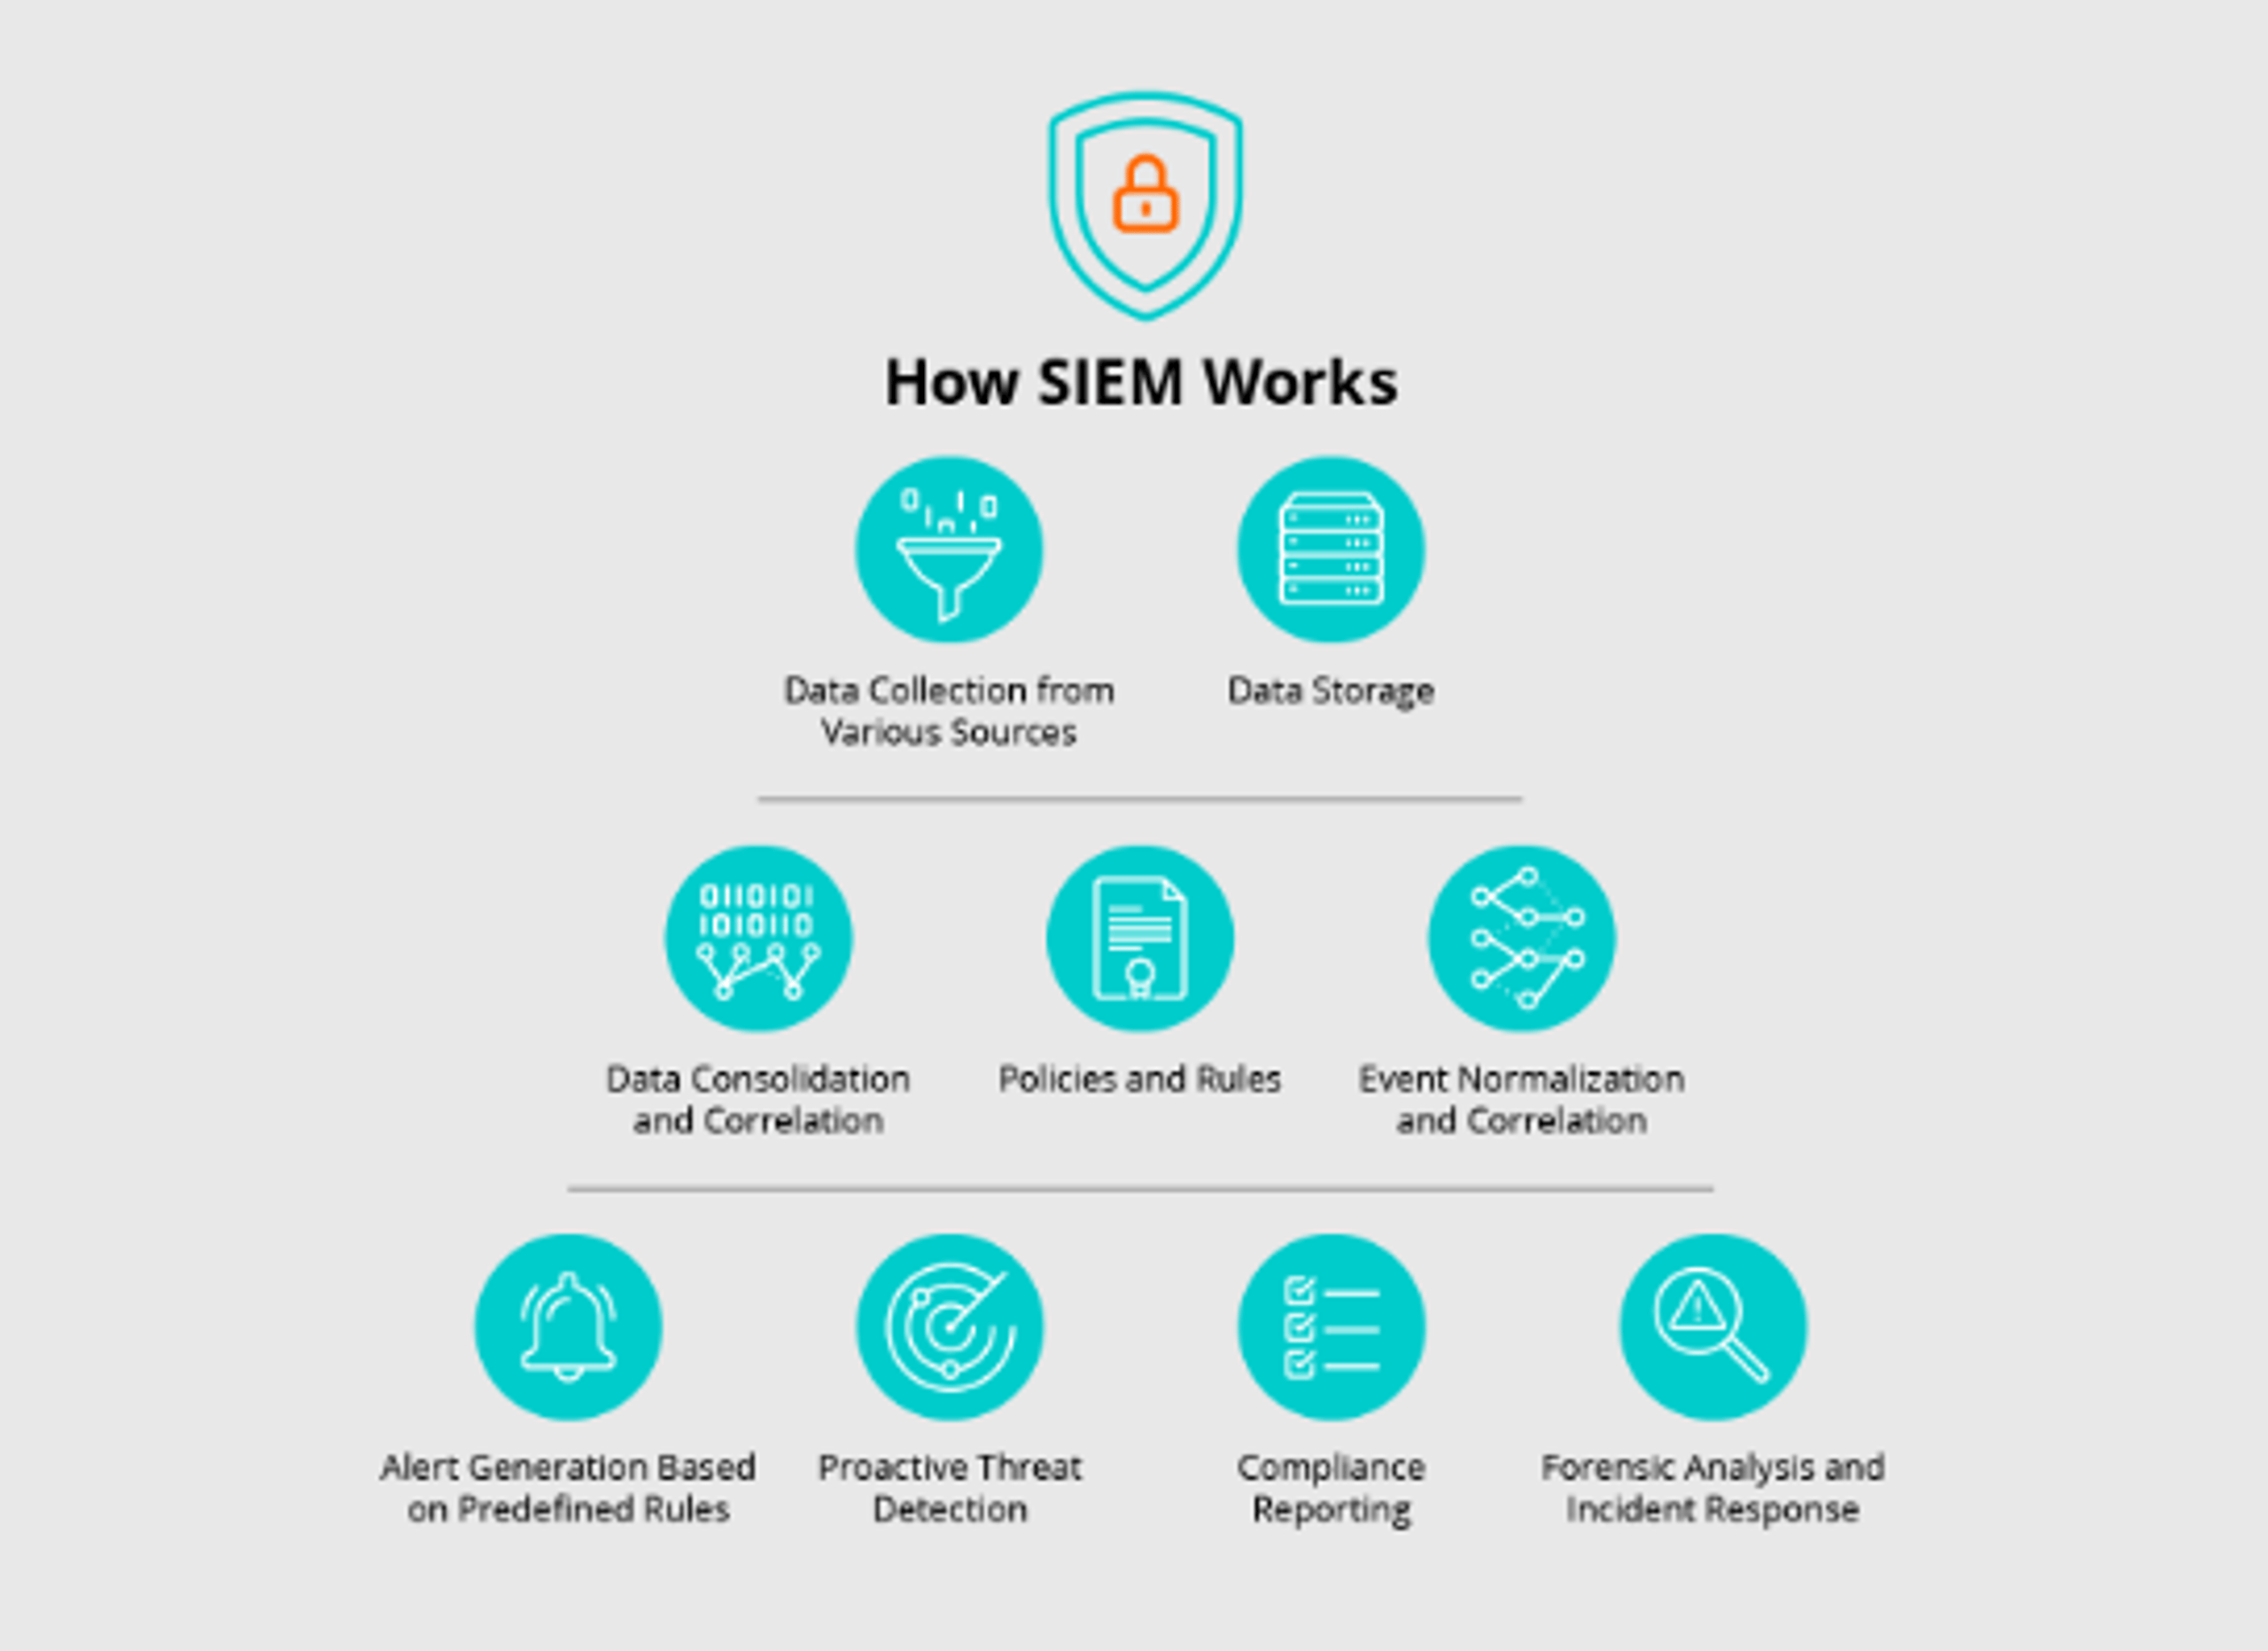
SIEM-Systeme erfassen und analysieren Protokolle aus zahlreichen Quellen, darunter:
- Endpoint-Sicherheitstools
- Systeme zur Angriffserkennung (IDS) und Angriffsprävention (IPS)
- Firewalls und Unified-Threat-Management-Systeme (UTM)
- Webfilter
- Anwendungsserver
- WLAN-Zugangspunkte
- Router
- Datenbanken
- Switches
- Cloud-Service-Provider
- Honeypots
- Systeme für Identitäts- und Zugriffsmanagement (IAM)
Was sind die Hauptkomponenten von SIEM?
SIEM vereint SIM- und SEM-Technologien und umfasst daher Funktionen wie:
- Datenaggregation und -normalisierung
- Ereigniskorrelation
- Überwachung und Alarmierung in Echtzeit
- Reaktion auf und Bearbeitung von Sicherheitsvorfällen
Sehen wir uns diese Funktionen genauer an.
1. Protokollmanagement
Protokollmanagement ist ein zentraler Bestandteil von SIEM. Es umfasst die Erfassung, Speicherung und Analyse von Protokolldaten aus verschiedenen Quellen im Unternehmensnetzwerk.
Diese Daten umfassen:
- Benutzeraktivitäten
- Systemvorgänge
- Fehlermeldungen, die eine detaillierte Chronologie der Ereignisse ergeben
Effektives Protokollmanagement standardisiert und organisiert unterschiedliche Protokolldaten in einem einheitlichen Format. Das erleichtert die präzise Analyse und Bedrohungserkennung.
Beispielsweise überwacht ein Netzwerkadministrator mit den Protokollmanagement-Funktionen von SIEM die Anmeldeprotokolle der Benutzer. So erkennt er ungewöhnliche Aktivitäten, etwa mehrere fehlgeschlagene Anmeldeversuche von einer einzigen IP-Adresse.
2. Überwachung von Sicherheitsereignissen in Echtzeit (SEM)
SEM führt Protokolldaten zusammen und korreliert sie, um verdächtige Verkehrsmuster und Anomalien in Echtzeit zu erkennen. Beispielsweise erkennt SEM einen Anstieg des ausgehenden Datenverkehrs eines Servers und löst einen Alert aus. Das Sicherheitsteam kann daraufhin einen möglichen Versuch der Datenexfiltration untersuchen und stoppen.
SEM-Tools erzeugen Alerts anhand vordefinierter Kriterien wie– fehlgeschlagenen Anmeldeversuchen, ungewöhnlichen Spitzen im Netzwerkverkehr, unbefugtem Zugriff auf sensible Dateien oder Portscans. So können Sicherheitsteams schnell auf diese Bedrohungen reagieren.
3. Sicherheitsinformationsmanagement (SIM)
SIM konzentriert sich auf die langfristige Speicherung und Analyse sicherheitsrelevanter Daten sowie die Berichterstattung darüber. Es liefert historischen Kontext zu Sicherheitsereignissen. So können Unternehmen forensische Untersuchungen durchführen und Compliance-Anforderungen erfüllen.
Für Benutzer bedeutet SIM mehr Sicherheit für ihre Daten: Historische Analysen decken langfristige Bedrohungen auf und unterstützen deren Behebung unter Einhaltung regulatorischer Vorgaben. Sicherheitsteams und IT-Verantwortliche gewinnen Erkenntnisse aus vergangenen Sicherheitsereignissen und können mithilfe forensischer Untersuchungen Angriffsmuster aufdecken.
Ein Beispiel von SIM als Lösung ist– wie ein Sicherheitsanalyst mit SIM sechs Monate alte Logs auswertet, um die Ursache eines Datenlecks zurückzuverfolgen und wichtige Informationen für die forensische Analyse zu gewinnen.
4. Ereigniskorrelation
Die Ereigniskorrelation verknüpft zusammengehörige Log-Einträge, um Muster zu erkennen, die auf Sicherheitsvorfälle hindeuten.
Beispielsweise, SIEM korreliert zusammengehörige Log-Einträge wie mehrere fehlgeschlagene Anmeldeversuche von verschiedenen IP-Adressen und einen unerwarteten Dateidownload aus einer sensiblen Datenbank. So deckt es einen koordinierten Angriff auf das System auf. Sicherheitsteams verknüpfen diese Ereignisse mit SIEM, um Bedrohungen frühzeitig zu erkennen und darauf zu reagieren.
Durch die Analyse von Daten aus mehreren Quellen korrelieren SIEM-Systeme Ereignisse, decken komplexe Angriffsvektoren auf und liefern verwertbare Erkenntnisse für die Reaktion auf Sicherheitsvorfälle. Diese Funktion unterstützt Sicherheitsverantwortliche bei der Erkennung von Bedrohungen, indem sie Verbindungen zwischen scheinbar unabhängigen Ereignissen sichtbar macht.
5. Alarmierung und Benachrichtigung
SIEM-Systeme verfügen über Alarmmechanismen, die Sicherheitsteams anhand korrelierter Ereignisse über erkannte Vorfälle informieren. Beispielsweise, SIEM erzeugt einen Alert mit hoher Priorität für das Sicherheitsteam, wenn es verdächtige Aktivitäten erkennt, etwa den Zugriff eines unbefugten Benutzers auf sensible Daten. Diese Alerts werden nach Schweregrad priorisiert, damit sich Teams auf die kritischsten Bedrohungen konzentrieren können. Automatische Benachrichtigungen sorgen für eine schnelle Reaktion und verkleinern das Zeitfenster für Angreifer.
6. Reaktion auf Sicherheitsvorfälle und deren Management
Diese Komponente umfasst die Prozesse und Workflows zur Bearbeitung von Sicherheitsvorfällen. Beispielsweise, nach Eingang eines Alerts erstellt das SIEM-System ein Vorfallticket und weist es dem Sicherheitsteam zu. Es verfolgt die Untersuchung automatisch und stellt sicher, dass alle Reaktionsschritte dokumentiert werden.
SIEM-Systeme vereinfachen:
- Nachverfolgung von Sicherheitsvorfällen
- Ticketerstellung
- Koordination zwischen Sicherheitsteams
Die Automatisierung von Routineaufgaben und die Dokumentation der Reaktionen steigern die Effizienz beim Management von Sicherheitsvorfällen und fördern die Zusammenarbeit. So gehen Teams bei der Abwehr von Bedrohungen abgestimmt vor.
7. Integration von Threat Intelligence
SIEM-Plattformen können Threat-Intelligence-Feeds einbinden, um Bedrohungen besser zu erkennen. Beispielsweise integriert es einen Feed, der über eine neue Phishing-Kampagne informiert. So kann das System ähnliche Angriffe auf die E-Mail-Server des Unternehmens erkennen und blockieren.
Durch die Einbindung externer Daten zu bekannten Bedrohungen, Schwachstellen und Angriffsmustern erkennen SIEM-Systeme neue Risiken besser und reagieren gezielter darauf. Diese Integration liefert mehr Kontext zu Sicherheitsereignissen und schafft eine fundiertere Grundlage für Analysen und Entscheidungen.

Das branchenführende AI SIEM
Mit dem weltweit fortschrittlichsten KI-SIEM von SentinelOne können Sie Bedrohungen in Echtzeit erkennen und die täglichen Abläufe optimieren.
CIEM vs SIEM: Was ist der Unterschied?
Die folgende Vergleichstabelle zeigt die Unterschiede zwischen SIEM und CIEM.
| Merkmale | CIEM | SIEM |
|---|---|---|
| Hauptschwerpunkt | Verwaltung und Absicherung von Cloud-Berechtigungen und Zugriffsrechten | Überwachung und Analyse von Sicherheitsereignissen und -vorfällen sowie Reaktion darauf in IT-Umgebungen |
| Anwendungsbereich | Konzentriert sich vor allem auf Cloud-Umgebungen, insbesondere Multi-Cloud- und Hybridumgebungen. | Breiter Anwendungsbereich, der lokale, Cloud- und hybride IT-Infrastrukturen umfasst. |
| Kernfunktion | Setzt das Prinzip der geringsten Berechtigungen durch die Verwaltung von Zugriffsrechten für Benutzer und Anwendungen um. | Korreliert und analysiert Sicherheitsereignisse aus verschiedenen Quellen, um potenzielle Bedrohungen zu erkennen. |
| Datenmanagement | Verwaltet Zugriffskontrollen, Benutzerrechte und Berechtigungen über Cloud-Dienste hinweg. | Aggregiert, normalisiert und analysiert Log-Daten aus Anwendungen, Netzwerken, Servern usw. |
| Bedrohungserkennung | Konzentriert sich auf die Erkennung von Fehlkonfigurationen, übermäßigen Berechtigungen und unbefugten Zugriffen in der Cloud. | Erkennt eine Vielzahl von Sicherheitsbedrohungen, darunter Eindringversuche ins Netzwerk, Malware und Insider-Bedrohungen, und löst Alerts aus. |
| Reaktion auf Sicherheitsvorfälle | Passt Zugriffsrechte und Berechtigungen an, um potenzielle Sicherheitsrisiken in Cloud-Umgebungen zu mindern. | Erzeugt Alerts und unterstützt Workflows zur Reaktion auf Sicherheitsvorfälle, einschließlich automatisierter Maßnahmen. |
| Integration | Lässt sich mit Identity Governance, PAM und Cloud-Sicherheitstools. | Integriert Threat-Intelligence-Feeds, KI und verschiedene Sicherheitskontrollen, um Bedrohungen besser zu erkennen. |
| Compliance und Berichterstattung | Unterstützt die Compliance durch angemessene Zugriffskontrollen und Berichte über Cloud-Berechtigungen. | Bietet umfassende Compliance-Berichte gemäß regulatorischen Anforderungen wie GDPR und HIPAA. |
| Zielgruppen | Cloud-Sicherheitsteams sowie Fachleute für Identitäts- und Zugriffsmanagement. | Security Operations Center (SOC), Cybersecurity-Analysten und IT-Sicherheitsteams. |
Einfach ausgedrückt, CIEM ist wie eine Person in der Büroverwaltung, die Ihre Arbeit unterstützt und Ihnen die Schlüssel zu den Räumen gibt, die Sie betreten dürfen. Zu anderen Bereichen erhalten Sie keinen Zugang.
Im Gegensatz dazu, SIEM ist wie ein Sicherheitsdienst, der alle Büroräume per Kamera überwacht. Bei verdächtigen Aktivitäten schlägt er Alarm und greift ein.
Was sind die wichtigsten Vorteile von CIEM gegenüber SIEM?
Die wichtigsten Vorteile von SIEM und CIEM im Vergleich:
Vorteile von CIEM
- Optimierte Cloud-Sicherheit: Sichert Cloud-Umgebungen durch die Verwaltung und gezielte Anpassung von Zugriffsberechtigungen. So greifen Nutzer nur auf die Ressourcen zu, die sie benötigen.
- Geringeres Risiko: Senkt das Risiko unbefugter Zugriffe und Datenschutzverletzungen, insbesondere in komplexen Multi-Cloud-Infrastrukturen.
- Unterstützung bei der Compliance: Schafft einen detaillierten Überblick über Cloud-Berechtigungen und Zugriffskontrollen. Das unterstützt die Einhaltung von Vorschriften wie GDPR, HIPAA und CCPA.
- Operative Effizienz: Die automatisierte Verwaltung von Zugriffsrechten entlastet IT-Teams und verringert das Risiko menschlicher Fehler. Statt Routineaufgaben zu erledigen, können IT-Teams Sicherheitsmaßnahmen verbessern und die Systemleistung optimieren.
Vorteile von SIEM
- Umfassender Sicherheitsansatz: Sichert Cloud-, On-Premises- und Hybridumgebungen, indem es Sicherheitsvorfälle erkennt und miteinander verknüpft. So bleiben Nutzerdaten auf allen Plattformen geschützt, auf denen sie gespeichert sind.
- Bedrohungserkennung in Echtzeit: Erkennt Bedrohungen und reagiert schnell darauf. Schnellere Überwachung und Analyse verringern das Schadensrisiko durch Cyberangriffe.
- Compliance-Berichte: Protokollierung und Audits unterstützen die Einhaltung von Vorschriften wie GDPR, HIPAA und PCI DSS und damit den Schutz von Nutzerdaten.
- Zentralisierte Sicherheitsoperationen: Bündelt die Überwachung von Vorfällen und die Reaktion darauf. Das vereinfacht das Sicherheitsmanagement, minimiert Ausfallzeiten und verbessert die Nutzererfahrung.
Wo liegen die Grenzen von SIEM gegenüber CIEM?
Die Grenzen von SIEM und CIEM zu verstehen, ist für fundierte Entscheidungen über die Cloud-Sicherheitsstrategie entscheidend. Beide Technologien erfüllen wichtige Sicherheitsfunktionen. Wer ihre jeweiligen Grenzen kennt, kann Lücken schließen und die passenden Produkte zum Schutz seiner Daten auswählen.
SIEM hat gegenüber CIEM folgende Grenzen:
Grenzen von SIEM
- Viele Alerts: SIEM-Tools erzeugen oft viele Alerts, darunter Fehlalarme. Das kann Sicherheitsteams überlasten und zu Alert-Müdigkeit führen. Echte Bedrohungen bleiben dann möglicherweise unbemerkt.
- Begrenzte Cloud-spezifische Funktionen: SIEM deckt viele Sicherheitsbereiche ab, verwaltet Cloud-spezifische Berechtigungen und Zugriffskontrollen aber möglicherweise nicht so detailliert wie CIEM.
- Verzögerungen bei der Bedrohungserkennung: SIEM-Systeme erkennen Bedrohungen nicht immer in Echtzeit, besonders wenn sie nicht richtig optimiert sind oder das Unternehmensnetzwerk große Datenmengen erzeugt.
- Abhängigkeit von Korrelationsregeln: SIEM stützt sich stark auf vordefinierte Korrelationsregeln. Diese müssen regelmäßig aktualisiert werden, um mit neuen Bedrohungen Schritt zu halten. Veraltete oder falsch konfigurierte Regeln können dazu führen, dass das System neue oder komplexe Angriffe übersieht.
Grenzen von CIEM
- Enger Fokus: CIEM ist speziell für die Verwaltung von Zugriffen und Berechtigungen in Cloud-Umgebungen konzipiert. Daher deckt es die Sicherheit von On-Premises- oder hybriden IT-Infrastrukturen nicht umfassend ab.
- Eingeschränkte Bedrohungserkennung: Anders als SIEM überwacht und korreliert CIEM keine Sicherheitsereignisse in der gesamten IT-Landschaft. Dadurch erkennt CIEM umfassendere Bedrohungen oder Sicherheitsvorfälle weniger effektiv.
- Abhängigkeit von Cloud-Umgebungen: CIEM ist stark auf Cloud-Infrastruktur angewiesen. In Umgebungen mit überwiegend lokalen Systemen oder hybriden Architekturen ist es daher weniger effektiv.
- Herausforderungen bei der Integration: Die Integration von CIEM mit anderen Sicherheitstools und -systemen kann schwierig sein, insbesondere in vielfältigen IT-Umgebungen mit mehreren Cloud-Anbietern.
- Weniger umfassende Berichte: CIEM unterstützt die Compliance in Cloud-Umgebungen umfassend, bietet aber möglicherweise nicht dieselben detaillierten, umgebungsübergreifenden Berichte und forensischen Funktionen wie SIEM-Systeme.
Wann sollten Sie CIEM oder SIEM wählen?
Die Entscheidung im Überblick: Wählen Sie CIEM, wenn Sie eine Cloud-First-Strategie verfolgen und spezialisierte Funktionen zur Verwaltung von Cloud-Identitäten und Berechtigungen benötigen. Wählen Sie SIEM für hybride Umgebungen: SIEM führt Sicherheitsdaten aus lokalen und Cloud-Ressourcen zusammen und analysiert sie.
Doch es gibt weitere Faktoren.
Ein genauer Blick auf einige Anwendungsfälle:
- Cloud-zentrierte Anforderungen: CIEM ist auf die Besonderheiten von Cloud-Umgebungen ausgelegt. Mit Funktionen zur Kontrolle von Cloud-Identitäten und Berechtigungen bewältigt es Herausforderungen wie dynamische Berechtigungen, verteilte Workloads und Compliance über mehrere Clouds hinweg.
SIEM deckt zwar ein breites Spektrum ab, ist aber nicht auf die effiziente Verwaltung Cloud-spezifischer Berechtigungen und Zugriffskonfigurationen spezialisiert.
Was sollten Sie wählen?
Wenn Ihre Infrastruktur Cloud-first ist, bietet CIEM die nötige Detailtiefe für die Verwaltung von Cloud-Identitäten und deren Sicherheit. Das entspricht der dynamischen Natur Cloud-nativer Architekturen.
- Hybride Infrastruktur: SIEM bewährt sich in hybriden Umgebungen: Es führt Daten aus lokalen und Cloud-Ressourcen in einer einheitlichen Ansicht zusammen. So überwachen Sie Sicherheitsereignisse in Ihrer gesamten Infrastruktur und gewinnen Erkenntnisse über traditionelle Systeme und Cloud-Systeme hinweg.
CIEM konzentriert sich ausschließlich auf Cloud-Ressourcen. Das schränkt seinen Nutzen in Umgebungen mit umfangreicher lokaler Infrastruktur ein.
Was sollten Sie wählen?
In einer hybriden Umgebung ist SIEM die effektivere Wahl: Es vereint die Sicherheitsüberwachung aller Umgebungen und verhindert Lücken bei der Sichtbarkeit.
- Bedrohungserkennung: SIEM nutzt fortschrittliche Analysen, Verhaltensanalysen und maschinelles Lernen, um potenzielle Bedrohungen zu erkennen. Dazu zählen Anomalien und verdächtige Aktivitäten in unterschiedlichsten Umgebungen. Die Erkennung umfasst auch Cloud-Ressourcen.
CIEM hingegen erkennt Fehlkonfigurationen und übermäßig weitreichende Berechtigungen, insbesondere in Cloud-Umgebungen. Für eine umfassendere Bedrohungserkennung ist es nicht ausgelegt.
Was sollten Sie wählen?
Für eine umfassende Bedrohungserkennung einschließlich der Erkennung von Anomalien über mehrere Umgebungen hinweg erfüllt SIEM die Anforderungen eines umfassenden Sicherheitsbetriebs besser.
- Funktionen zur Reaktion auf Sicherheitsvorfälle: SIEM bietet umfangreiche Funktionen zur Reaktion auf Sicherheitsvorfälle. Dazu gehören die Integration mit Sicherheitstools, automatisierte Workflows und Case-Management-Systeme. Diese Funktionen sind entscheidend, um Sicherheitsereignisse schnell zu erkennen und zu beheben.
CIEM optimiert das Management Cloud-spezifischer Sicherheitsvorfälle, insbesondere bei Cloud-Berechtigungen. Das umfassendere Framework von SIEM für die Reaktion auf Sicherheitsvorfälle bietet es jedoch nicht.
Was sollten Sie wählen?
Wenn Geschwindigkeit und Effizienz bei der Reaktion auf Sicherheitsvorfälle entscheidend sind, ist SIEM die bessere Wahl. Das gilt besonders für Umgebungen mit Cloud- und lokalen Ressourcen.
- Reifegrad des Cloud-Sicherheitsprogramms: SIEM bildet die Grundlage für die Sicherheit von Unternehmen, die ihre Cloud-Nutzung gerade erst beginnen. Es schafft umfassende Sichtbarkeit in Cloud- und traditionellen Umgebungen. Mit zunehmender Cloud-Nutzung stärkt die Integration von CIEM Ihre Cloud-Sicherheitslage, indem sie Cloud-spezifische Identitäts- und Berechtigungsrisiken adressiert.
CIEM ist zwar spezialisiert, kann in frühen Phasen der Cloud-Nutzung aber überdimensioniert sein, wenn zunächst eine breitere Sichtbarkeit nötig ist.
Was sollten Sie wählen?
Dank seiner umfassenden Überwachung eignet sich SIEM ideal für frühe Phasen der Cloud-Nutzung. CIEM gewinnt an Wert, wenn Ihre Cloud-Infrastruktur reift und ein gezielteres Cloud-Sicherheitsmanagement erfordert.
Fazit: CIEM und SIEM für wirksame Sicherheit integrieren
CIEM und SIEM sichern unterschiedliche Bereiche der Unternehmensinfrastruktur ab. CIEM konzentriert sich auf die Verwaltung von Cloud-Identitäten und Berechtigungen. SIEM erkennt Bedrohungen systemübergreifend in Echtzeit. In Cloud-Umgebungen sind Identitäten, Berechtigungen und Sicherheitsereignisse dynamischer und stärker verteilt. Die Integration beider Systeme schafft hier einen umfassenden Ansatz.
Gemeinsam kontrolliert CIEM Cloud-spezifische Zugriffsrisiken, während SIEM das gesamte Netzwerk kontinuierlich auf Sicherheitsbedrohungen überwacht. So entsteht ein stärkerer Schutz vor Bedrohungen für moderne Cloud- und Hybrid-Infrastrukturen.
In Kombination mit SentinelOne steuern Unternehmen ihre Sicherheitslage proaktiv und begegnen sowohl Cloud-spezifischen Herausforderungen als auch umfassenderen IT-Sicherheitsanforderungen.
Mit SentinelOne können Unternehmen:
- Integrieren Sie SentinelOne Singularity AI SIEM und Singularity Cloud Native Security mit CIEM-Funktionen, um eine einheitliche Sicherheitslage zu erreichen, die fortschrittliche Bedrohungserkennung mit umfassender Zugriffsverwaltung verbindet
- Gewinnen Sie umfassende Transparenz und Kontrolle über Ihre Server, Netzwerke und Cloud-Umgebung
- Erkennen Sie Bedrohungen in Echtzeit und reagieren Sie proaktiv auf Sicherheitsvorfälle. So bleiben Sie neuen Bedrohungen einen Schritt voraus.
Vereinbaren Sie eine Demo mit SentinelOne und erleben Sie, wie die Integration von CIEM und SIEM Ihre digitale Unternehmensumgebung schützt.
Fazit
CIEM und SIEM sind beide unverzichtbar für eine umfassende Cloud-Sicherheit. CIEM verwaltet Berechtigungen, während SIEM Protokolldaten für die Analyse verarbeitet. CIEM kontrolliert Cloud-spezifische Risiken und steuert die Cloud-Sicherheitslage proaktiv. CIEM eignet sich besonders für die Anfangsphase der Cloud-Einführung, SIEM für einen umfassenderen Überblick. Für optimale Ergebnisse empfehlen wir, beide einzusetzen.
"Häufig gestellte Fragen
Ein CIEM-Tool verwaltet und optimiert Cloud-spezifische Zugriffsrechte und Berechtigungen. So erhalten Benutzer und Anwendungen in Cloud-Umgebungen nur den Zugriff, den sie benötigen.
IAM verwaltet Identitäten und Zugriffe über alle Umgebungen hinweg, während CIEM Berechtigungen in Cloud-Umgebungen kontrolliert und optimiert.
CIEM ist ein Sicherheitsansatz zur Verwaltung und Absicherung von Cloud-Zugriffsrechten und -Berechtigungen. Er reduziert das Risiko unbefugter Zugriffe in Cloud-Umgebungen.
IAM kontrolliert Benutzerzugriffe und Identitäten. SIEM hingegen überwacht und analysiert Sicherheitsereignisse in der gesamten IT-Infrastruktur eines Unternehmens und unterstützt die Reaktion darauf.
Mehr erfahren über Daten und KI


Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
