
OpenClaw-Sicherheitsrisiken verstehen
OpenClaw-Sicherheitsrisiken entstehen durch privilegierte Aktionen des Agenten und offengelegte Zugangsdaten. Erfahren Sie, wie SentinelOne KI-Agenten erkennt und kontrolliert, bevor sich Schwachstellen ausbreiten.

Das Wichtigste auf einen Blick
- OpenClaw-Sicherheitsrisiken entstehen durch die Berechtigungen des Agenten selbst. OpenClaw hat dieselben Zugriffsrechte wie die Person, die es startet: Es startet Shell-Prozesse, liest lokale Dateien und geheime Zugangsdaten und ruft externe APIs auf. Wer den Agenten kapert, erhält all diese Zugriffsrechte.
- CVE-2026-25253 (ClawBleed) und die Claw Chain zeigen, wie sich Schwachstellen gegenseitig verstärken. Eine einzige bösartige Webseite kann das Gateway-Token stehlen und mit einem Klick eine Remotecodeausführung auslösen (CVSS 8,8). Über die CVEs der Claw Chain gelangen Angreifer dann vom ersten Zugriff zum Diebstahl von Zugangsdaten, zur Ausweitung ihrer Berechtigungen und zur dauerhaften Verankerung auf dem Host. Jeder Schritt sieht dabei wie ein gewöhnlicher Tool-Aufruf aus.
- Prompt Injection und die Kompromittierung der Lieferkette sind strukturelle Risiken. Prompt Injection greift oberhalb der Richtliniendurchsetzung an. Ein gekaperter Agent kann deshalb Tools aufrufen, die eine Richtlinie sonst sperren würde. ClawHub-Skills werden nur auf malware geprüft, bevor sie bereitgestellt werden. Kampagnen wie ClawHavoc haben das ausgenutzt, um Infostealer zu verbreiten.
- Was Sie nicht finden, können Sie nicht eindämmen. OpenClaw verbreitet sich durch die eigenständige Nutzung einzelner Entwickler und läuft als lokaler Prozess, den herkömmliche Inventarisierungen übersehen. Regelmäßige Scans von Port 18789, Suchen nach allen drei Namensvarianten und Prüfungen von OAuth-Berechtigungen mit Schreibzugriff decken nicht erfasste Installationen auf.
- Dämmen Sie OpenClaw ein, indem Sie den Zugriff eines kompromittierten Agenten begrenzen. Isolieren Sie die Ausführung, betreiben Sie ihn unter einem nicht privilegierten Konto mit kurzlebigen Tokens, erzwingen Sie die Gateway-Authentifizierung, lassen Sie nur freigegebene ClawHub-Skills zu, spielen Sie Patches nach Bekanntwerden von Schwachstellen ein und überwachen Sie das Verhalten. Behandeln Sie den Agenten als privilegierte Identität, nicht als SaaS-App. Vermeiden Sie pauschale Verbote, die seine Nutzung ins Verborgene drängen.
Was ist OpenClaw?
OpenClaw ist ein quelloffener agentischer KI-Assistent. Er läuft mit denselben Berechtigungen wie das Benutzerkonto, das ihn startet. Er führt Aufgaben auf lokalen Systemen und über angebundene APIs aus, auch in Cloud-Diensten.
Das Tool wurde Ende 2025 zunächst als Clawdbot veröffentlicht, dann in Moltbot umbenannt und erhielt am 29. Januar 2026 den Namen OpenClaw. Es nutzt die Berechtigungen des Benutzerkontos, um Shell-Prozesse zu starten, lokale Dateien und geheime Zugangsdaten zu lesen und aus einem dauerhaft laufenden Hintergrundprozess externe APIs aufzurufen. Zusätzliche Funktionen bezieht es von ClawHub, einem Marktplatz für Skills, und Anweisungen speichert es in persistenten Speicherdateien. OpenClaw handelt als Software in Ihrem Namen und verbreitete sich in Unternehmen schneller, als die meisten Sicherheitsteams es bewerten konnten.
Genau diese Fähigkeit birgt auch das Risiko. Alles, worauf der Agent zugreifen kann, steht auch Angreifern offen, die ihn kapern. Stellen Sie sich vor, jemand besucht eine bösartige Webseite, während OpenClaw lokal läuft. Durch CVE-2026-25253, eine schwerwiegende Schwachstelle mit einem Wert von 8,8 im Common Vulnerability Scoring System (CVSS), verbindet sich die Seite unbemerkt mit dem lokalen Server, stiehlt das Authentifizierungstoken und ermöglicht anschließend die Ausführung von Code. Die Stärke von OpenClaw und seine Angriffsfläche haben dieselbe Ursache: Zugriff auf Systemebene und der Umgang mit Zugangsdaten. Die Ausführung von nicht vertrauenswürdigem Code vergrößert die möglichen Auswirkungen. Um OpenClaw zu kontrollieren, müssen Sie zuerst wissen, wo Risiken entstehen.
Wichtige OpenClaw-Schwachstellen und Angriffswege
Sechs Risikokategorien beschreiben die OpenClaw-Angriffsfläche, die Ihr Sicherheitsteam im Blick behalten muss: von Remotecodeausführung und Prompt Injection bis zur Kompromittierung der Lieferkette über ClawHub-Skills.
Risikokategorie | Beispiel | Bedeutung |
Remotecodeausführung | CVE-2026-25253-Eintrag, CVSS 8,8 | Mit einem Klick ausgelöste RCE über den Abfrageparameter gatewayUrl; Cross-Site-WebSocket-Hijacking schleust ein Authentifizierungstoken aus |
Prompt Injection | Architekturbedingt, ungelöst | Versteckte Anweisungen in Webinhalten steuern die Tool-Nutzung und das Ausschleusen von Daten; ein arXiv-Sicherheitsaudit identifizierte Prompt Injection als einen zentralen Fehlermodus |
Kompromittierung der Skill-Lieferkette | ClawHavoc-Kampagne | Bösartige ClawHub-Skills verbreiten Infostealer-Malware mit den Berechtigungen des Agenten |
Offenlegung von Zugangsdaten | Konfigurationsdateien im Klartext | MEMORY.md und SOUL.md werden im Klartext gespeichert; Infostealer zielen auf API-Schlüssel, Bot-Tokens und geheime OAuth-Zugangsdaten ab |
Fehlkonfiguration | Authentifizierung standardmäßig deaktiviert | Die Standardkonfiguration kann das lokale Gateway weitreichend zugänglich machen, auch über alle Netzwerkschnittstellen |
Vergiftung des persistenten Speichers | SOUL.md-Persistenz | Eingeschleuste Anweisungen werden in den persistenten Speicher geschrieben und überstehen Sitzungsneustarts |
Prompt-Injection steht an der Spitze dieser Angriffskette. Eine Sicherheitsanalyse des OpenClaw-Frameworks, veröffentlicht auf arXiv, kommt zu dem Schluss, dass sie "sowohl die Umgehung der Ausführungsrichtlinie als auch die Eskalation auf Skill-Ebene überlagert": Ein erfolgreich per Prompt-Injection manipuliertes Modell "kann freiwillig ein Tool aufrufen, das die Richtlinie andernfalls blockiert hätte, und die Richtlinie damit wirkungslos machen, ohne sie je auszulösen."
Sie müssen auch das Lieferkettenrisiko als strukturelles Problem betrachten. Die ClawWorm-Forschung ergab, dass ClawHub-Nutzer Skill-Pakete von Drittanbietern bereits nach einem Malware-Scan veröffentlichen können, ohne verpflichtende Codeprüfung oder Verhaltensanalyse. Eine separate Studie zum Skill-Ökosystem dokumentierte Schwachstellen in den Bereichen Prompt-Injection, Datenexfiltration, Rechteausweitung und Lieferkettenrisiko. Angreifer nutzen diese Kategorien nicht einzeln aus.
So funktionieren OpenClaw-Angriffe
In der Praxis verbinden sich einzelne Schwachstellen zu mehrstufigen Angriffsketten, die zur vollständigen Kompromittierung des Hostsystems führen. Das deutlichste Beispiel ist die Claw Chain, eine Gruppe von CVEs, die von Cloud Security Alliance Labs dokumentiert wurde.
Die Claw-Chain-Forschung beschreibt eine Angriffskette in vier Phasen.
- Erster Zugriff. Eine bösartige Webseite oder ein manipulierter ClawHub-Skill erlangt die Möglichkeit, Code innerhalb der OpenShell-Sandbox auszuführen, wenn der Agent von Angreifern kontrollierte Inhalte abruft.
- Datenexfiltration. CVE-2026-44113 und CVE-2026-44115 greifen über Befehle, die bei der Validierung sicher erscheinen, Zugangsdaten und API-Schlüssel ab.
- Rechteausweitung. CVE-2026-44118 nutzt ein Model Context Protocol (MCP)-Gateway aus, das ein clientgesteuertes senderIsOwner-Flag akzeptiert und so mit jedem gültigen Bearer-Token Zugriff auf Eigentümerebene gewährt.
- Persistenz auf dem Hostsystem. CVE-2026-44112, eine Schreiboperation außerhalb der Sandbox durch eine Time-of-Check-to-Time-of-Use-Schwachstelle (TOCTOU), leitet Schreibvorgänge aus der Sandbox heraus um und platziert Backdoors in Startpfaden des Hostsystems.
Jeder Schritt ähnelt legitimen Agentenaktivitäten. So kann die Abfolge herkömmliche Sicherheitswarnungen umgehen, während sie auf die Kontrolle des Hostsystems zusteuert. Signaturbasierte Erkennung erfasst die Angriffskette nicht zuverlässig, weil die Aktionen in jeder Phase wie routinemäßige Tool-Aufrufe aussehen. Dieser blinde Fleck, bei dem jede Aktion für sich genommen normal erscheint, entscheidet darüber, wer das Risiko trägt.
Wen betreffen die Sicherheitsrisiken von OpenClaw
Das Risiko reicht weit über Teams hinaus, die das Tool offiziell freigegeben haben. OpenClaw verbreitet sich durch die eigenständige Nutzung von Entwicklern statt durch eine zentral gesteuerte Einführung. Daher kann der Agent auf jedem Rechner auftauchen, auf dem ihn jemand installiert, um produktiver zu arbeiten. Drei Bereiche sind besonders gefährdet.
- Entwicklungsumgebungen. Ein Agent auf einem Entwickler-Laptop kann SSH-Schlüssel lesen und Quellcode ändern. Dabei hat er Zugriff auf Continuous-Integration- und Continuous-Delivery-Pipelines (CI/CD) und agiert in Maschinengeschwindigkeit. Wird der Agent kompromittiert, erhält der Angreifer dieselben Zugriffsmöglichkeiten und kann sich von einem einzelnen Laptop in Build-Pipelines ausbreiten, bevor ein Mensch eingreifen kann.
- Unbemerkte Installationen. Forschung zur Governance von Schatten-KI zeigt, dass Systeme, die Sicherheits- und Compliance-Teams nicht bekannt sind, eine erhebliche operative Herausforderung darstellen. Allein auf die Selbstauskunft von Entwicklern zu setzen, reicht nicht aus, um sie aufzudecken.
- Verbundene SaaS-Umgebungen. Hat der Agent Schreibzugriff auf Kollaborationsplattformen wie Slack und Google Workspace, kann sich ein einziger bösartiger Prompt über diese Plattformen verbreiten.
Allen drei Bereichen ist gemeinsam, dass der Zugriff des Agenten über die Sitzung hinaus bestehen bleibt, in der er gewährt wurde. Zugangsdaten bleiben erhalten, OAuth-Berechtigungen bestehen weiter und der Agent läuft im Hintergrund weiter. Jede nachfolgende Schutzmaßnahme setzt voraus, dass Sie wissen, wo der Agent läuft. Deshalb hat seine Erkennung jetzt Priorität.
So finden Sie OpenClaw in Ihrer Umgebung
Ihre üblichen Bestandsverzeichnisse können OpenClaw übersehen, weil es als lokaler Prozess statt als genehmigte SaaS-App läuft. Herkömmliche Endpoint-Tools erkennen den Prozess, deuten aber das Verhalten des Agenten nicht, und ein Cloud Access Security Broker (CASB) ordnet Tool-Aufrufe eines Agenten nicht diesem Agenten zu. Um ihn zu finden, müssen Sie gezielt auf mehreren Ebenen scannen.
Beginnen Sie auf der Netzwerkebene. Prüfen Sie, ob OpenClaw auf Port 18789 auf Verbindungen wartet:
shell

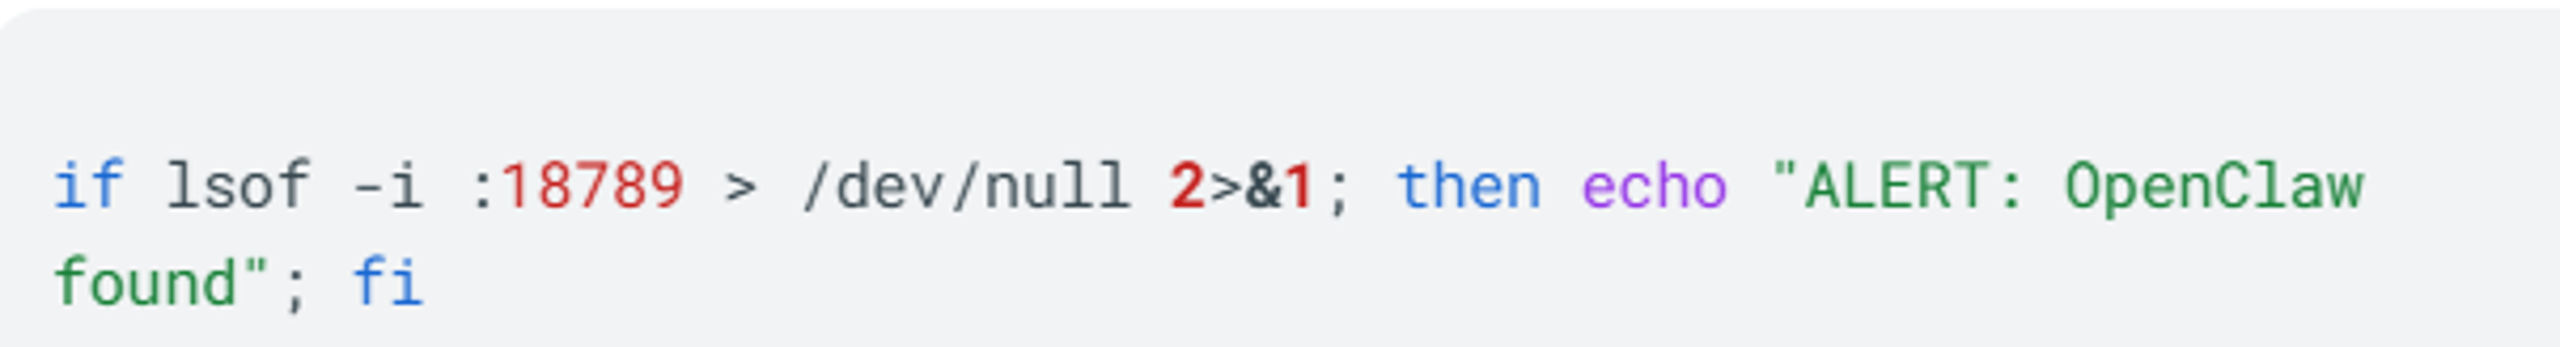
Suchen Sie nach allen drei Namensvarianten, "Clawdbot Control," "Moltbot Control," und "OpenClaw Control," da ältere Installationen möglicherweise noch Bezeichnungen aus der Zeit vor der Umbenennung anzeigen. Achten Sie auf Gateway-Traffic an Endpunkten. Prüfen Sie OAuth-Berechtigungen: Verbindungen mit Schreibrechten zu E-Mail- und Kollaborationstools, einschließlich Kalenderzugriff, weisen auf eine Agentenverbindung hin, die bei herkömmlichen OAuth-Prüfungen übersehen wird.
Eine einmalige Suche reicht nicht aus. Neue Installationen entstehen, wenn Entwickler das Tool einrichten, und umbenannte Binärdateien können Suchläufen entgehen, die nur auf einen Namen ausgerichtet sind. Scannen Sie daher regelmäßig, damit Ihr Bestandsverzeichnis aktuell bleibt. Sobald Sie wissen, wo der Agent läuft, können Sie seine Zugriffsrechte einschränken.
So begrenzen Sie die Sicherheitsrisiken von OpenClaw
Um die Sicherheitsrisiken von OpenClaw zu begrenzen, stellen Sie sich zuerst eine Frage: Worauf könnte der Agent zugreifen, wenn er kompromittiert wird? Gehen Sie davon aus, dass eine Kompromittierung unvermeidlich ist, und gestalten Sie Kontrollen, die das Schadensausmaß begrenzen. Je weniger der Agent dann erreichen kann, desto kleiner bleibt der Vorfall. Begrenzen Sie seinen Zugriff mit den folgenden Kontrollen.
- Ausführung isolieren. Betreiben Sie den Agenten in virtuellen Maschinen oder Containern mit Netzwerkisolierung. Beschränken Sie Skills, die keinen Netzwerkzugriff benötigen, mit Firejail oder einer vergleichbaren Sandbox.
- Berechtigungen einschränken. Betreiben Sie OpenClaw unter einem Dienstkonto ohne erhöhte Rechte. Wenden Sie das Prinzip der geringsten Rechte auf jede Agentenidentität an und ersetzen Sie statische Zugangsdaten durch kurzlebige Token. Ein mehrschichtiges Sicherheitsframework bezeichnet das Prinzip der geringsten Rechte als grundlegende Gestaltungsrichtlinie für Agenten.
- Gateway absichern. Aktivieren Sie die Gateway-Authentifizierung und prüfen Sie die Herkunft von WebSocket-Verbindungen ausdrücklich, da eine fehlende Prüfung genau die Schwachstelle hinter CVE-2026-25253 ist.
- Skills kontrollieren. Prüfen Sie ClawHub-Skills und setzen Sie sie auf eine Zulassungsliste. Gleichen Sie Pakete mit Reputationsdaten ab und scannen Sie sie vor dem Produktionseinsatz. Behandeln Sie ClawHub dabei als ungeprüfte Lieferkette.
- Sofort patchen. Betrachten Sie jede ungepatchte Instanz als kompromittiert und priorisieren Sie Korrekturen für die Claw-Chain-Schwachstellen und andere offengelegte OpenClaw-CVEs.
- Verhalten überwachen. Setzen Sie Endpoint- und Netzwerküberwachung ein und leiten Sie Daten zu üblichen Verhaltensmustern an Ihre SIEM-Plattform weiter.
- Richtlinie festlegen. Legen Sie eine Richtlinie zur zulässigen Nutzung von KI fest, die agentische Tools ausdrücklich einschließt.
Keine einzelne Kontrolle deckt die gesamte Angriffskette von Prompt Injection bis zur dauerhaften Verankerung auf dem Host ab. Entscheidend ist das Zusammenspiel von Isolierung, geringsten Rechten, Gateway-Absicherung und Überwachung. So verschafft ein Fehler auf einer Ebene dem Angreifer nicht automatisch Zugang zur nächsten. Selbst mit wirksamen Kontrollen wiederholen Teams einige vermeidbare Fehler.
Häufige Fehler bei der Absicherung von OpenClaw
Auch Sicherheitsteams, die das Risiko erkennen, tappen immer wieder in dieselben fünf Fallen. Jede davon erhöht die Sicherheitsrisiken von OpenClaw auf andere Weise.
- Ein pauschales Verbot aussprechen. Ein Verbot ohne Bestandsaufnahme und Richtlinie drängt das Tool lediglich in unsichtbare Schatteninstallationen. Der Agent verschwindet nicht. Er entzieht sich Ihrem Blick.
- ClawHub-Skills anhand der Downloadzahlen vertrauen. Eine überzeugend gestaltete Dokumentation ist der Köder für Social Engineering. Beurteilen Sie einen Skill stattdessen anhand seines Codes und seiner Herkunft.
- Den Agenten auf einem täglich genutzten Arbeitsplatzrechner betreiben. Wenn derselbe Rechner auch zum normalen Surfen genutzt wird, ist der Agent anfällig für Einschleusungen über bösartige Webseiten. Derselbe Angriffsvektor steckt hinter CVE-2026-25253.
- Umfassende OAuth-Berechtigungen gewähren. Weitreichende Berechtigungen geben einem Angreifer Zugriff auf alles, was der Agent erreichen kann, sobald er kompromittiert ist.
- OpenClaw wie eine gewöhnliche SaaS-App behandeln. Kontrollen auf SaaS-Ebene erfassen das Verhalten privilegierter Automatisierung nicht.
Alle Fehler auf dieser Liste haben dieselbe Ursache: OpenClaw wird als herkömmliche Anwendung behandelt statt als privilegierte Automatisierungsidentität. Um diese Lücken zu schließen, brauchen Sie Tools, die Agentenverhalten erkennen, mit Identitäts- und Endpoint-Signalen korrelieren und das Schadensausmaß begrenzen, bevor ein einzelner Fehler eine Kettenreaktion auslöst.
Sichern Sie KI-Agenten mit SentinelOne
Für die unternehmensweite Kontrolle von OpenClaw brauchen Sie zwei Dinge: Einblick in jeden Agenten und Kontrolle darüber, was jeder einzelne tun kann.
ClawSec, ein Open-Source-Projekt von SentinelOne Prompt Security, härtet OpenClaw-, NanoClaw-, Hermes- und Picoclaw-Agenten gegen Risiken ihrer schnell wachsenden Skill-Ökosysteme ab. Vor der Ausführung prüft es jeden Skill anhand signierter Prüfsummen, überwacht kritische Agentendateien kontinuierlich auf unautorisierte Änderungen, sucht bei der Installation nach Prompt-Injection-Indikatoren und unsicheren Standardeinstellungen und versorgt alle abonnierten Agenten über einen Live-Advisory-Feed mit von der Community verifizierten Bedrohungsinformationen. Jede Aktion unterliegt standardmäßig Zero Trust: Unautorisierter ausgehender Datenverkehr und Telemetrie werden blockiert, damit ein Agent ohne ausdrückliche menschliche Zustimmung niemals extern kommuniziert. Die gesamte Suite ist kostenlos und lässt sich mit einem einzigen Befehl installieren.
Kombinieren Sie diese Absicherung auf Agentenebene mit Singularity™ Identity und prüfen Sie zur Laufzeit den Zugriff menschlicher und nichtmenschlicher Identitäten, einschließlich KI-Agenten und Dienstkonten mit API-Zugriff. Nutzen Sie Singularity Endpoint für Schutz, Erkennung und Reaktion durch verhaltensbasierte KI auf Endpunkten, einschließlich der ransomware-Abwehr mit verhaltensbasierten und statischen KI-Modellen.
Die Singularity Platform bietet Ihnen einen einzigen Agenten und eine einzige Konsole, gestützt auf einen gemeinsamen Data Lake für Endpunkte und Identitäten, mit Cloud-Abdeckung auf derselben Plattform. Purple AI™ stellt Ihrem Team einen KI-Sicherheitsanalysten zur Seite. Er beantwortet Fragen in natürlicher Sprache und führt autonome Untersuchungen und Threat Hunting durch. Eine IDC-Studie zum Geschäftswert ergab für Kunden von Purple AI eine um 63 % schnellere Bedrohungserkennung und eine um 55 % schnellere Behebung. AI SIEM ergänzt dies um die Echtzeitaufnahme von Daten aus beliebigen Quellen und deren Normalisierung nach dem Open Cybersecurity Schema Framework (OCSF) in einem Data Lake im Petabyte-Maßstab.
Um OpenClaw-Sicherheitsrisiken im großen Maßstab zu begegnen, verlagern Sie den Fokus: Statt zu überwachen, was Mitarbeitende eingeben, steuern Sie, was Agenten ausführen. Erkennen Sie nicht verwaltete Agentenaktivitäten, korrelieren Sie das Verhalten von Endpunkten und Identitäten und begrenzen Sie die Auswirkungen, bevor eine Schwachstelle in einem Prompt, Skill oder Gateway die Kontrolle über einen Host ermöglicht. Vereinbaren Sie eine Demo mit SentinelOne und sehen Sie, wie das in Ihrer Umgebung funktioniert.
Erhalten Sie vollständige Transparenz, Sicherheit und Governance über die KI-Nutzung in Ihrem Unternehmen. Decken Sie Schatten-KI auf, schützen Sie Ihre sensiblen Daten und ermöglichen Sie den sicheren Einsatz von KI in der Organisation.
Fazit
Betrachten Sie OpenClaw sowohl als Produktivitätstool als auch als privilegierte Identität. Seine Leistungsfähigkeit und seine Risiken haben dieselbe Ursache: Zugriff auf Systemebene und die Verarbeitung von Zugangsdaten. Die Ausführung nicht vertrauenswürdiger Skills vergrößert die Angriffsfläche. Dokumentierte CVEs wie ClawBleed (CVE-2026-25253) und die Claw Chain-Schwachstellen sowie architekturbedingt mögliche Prompt-Injection-Angriffe machen Governance unverzichtbar.
Finden Sie jede Instanz, isolieren Sie den Agenten, beschränken Sie seine Berechtigungen auf das Nötigste, prüfen Sie das Gateway, geben Sie nur freigegebene Skills frei und installieren Sie Patches, sobald Schwachstellen bekannt werden. So wird OpenClaw zu dem, was es verspricht: einem Produktivitätsgewinn, den Ihr Sicherheitsteam verantworten kann.
Häufig gestellte Fragen
OpenClaw ist ein agentischer Open-Source-KI-Assistent, der Aufgaben auf lokalen Systemen und über angebundene APIs mit denselben Berechtigungen wie das ausführende Benutzerkonto erledigt. Er startet Shell-Prozesse, liest lokale Dateien und Zugangsdaten, ruft externe APIs auf und bezieht Funktionen von Drittanbietern über ClawHub, einen Marktplatz für Skills.
Sicherheitsrisiken entstehen durch diesen Zugriff auf Systemebene: Remote-Code-Ausführung über CVE-2026-25253, miteinander kombinierbare Claw Chain-Schwachstellen, architekturbedingt mögliche Prompt-Injection-Angriffe, bösartige Skills, die Speicherung von Zugangsdaten im Klartext und unsichere Standardkonfigurationen.
OpenClaw kann in Unternehmen sicher eingesetzt werden, allerdings nur unter strenger Kontrolle. Führen Sie es in isolierten Containern mit Konten ohne erhöhte Berechtigungen aus, prüfen Sie die Gateway-Authentifizierung, geben Sie nur geprüfte Skills frei, installieren Sie Patches, sobald Schwachstellen bekannt werden, und überwachen Sie das Verhalten.
Behandeln Sie den Agenten als privilegierte Automatisierungsidentität. Ohne diese Kontrollen bergen Standardkonfigurationen und ungeprüfte Skills erhebliche Risiken für Endpunkte und Zugangsdaten, auch bei verbundenen SaaS-Tools.
CVE-2026-25253, auch als "ClawBleed," bekannt, ist eine mit einem Klick ausnutzbare Schwachstelle zur Remote-Code-Ausführung (RCE) mit hohem Schweregrad (CVSS 8,8). OpenClaw-Versionen vor 2026.1.29 lesen gatewayUrl aus einer Query-Zeichenfolge und öffnen ohne Rückfrage eine WebSocket-Verbindung, wobei sie ein Authentifizierungstoken übertragen.
Ein Angreifer kann dieses Token durch Cross-Site-WebSocket-Hijacking stehlen und es für eine Remote-Code-Ausführung auf dem lokalen OpenClaw-Server nutzen.
Sicherheitsteams können OpenClaw finden, indem sie Port 18789 mit Tools wie nmap und lsof scannen, den Gateway-Datenverkehr beobachten und OAuth-Freigaben für agentische Verbindungen mit Schreibberechtigung prüfen. Suchen Sie in Netzwerkergebnissen nach allen drei Namensvarianten, da ältere Installationen noch Bezeichnungen aus der Zeit vor der Umbenennung aufweisen können.
Herkömmliche Anwendungsinventare können OpenClaw übersehen, weil der Agent als lokaler Prozess statt als genehmigte SaaS-Anwendung läuft.
ClawHub ist der Marktplatz von OpenClaw für Skills von Drittanbietern. Veröffentlichte Skills durchlaufen lediglich einen malware-Scan. Eine Codeprüfung oder Verhaltensanalyse ist nicht vorgeschrieben. Das ist relevant, weil Skills mit den Berechtigungen des Agenten ausgeführt werden und direkten Zugriff auf Zugangsdaten haben.
Die ClawHavoc-Kampagne verbreitete schädliche Skills, die datenstehlende Malware einschleusten, weshalb das Allowlisting von Skills, die Paketprüfung und das Scannen in Produktionsumgebungen zentrale Bestandteile der OpenClaw-Governance sind.
Prompt Injection versteckt schädliche Anweisungen in Inhalten, die der Agent liest, etwa auf einer Webseite, die er zusammenfasst. Da der Agent Ihr Ziel nicht zuverlässig von eingebetteten Anweisungen unterscheiden kann, kann er Daten exfiltrieren oder legitime Systemtools aufrufen.
Sie setzt oberhalb der Richtliniendurchsetzung an, sodass eine erfolgreiche Injection Ausführungskontrollen wirkungslos machen kann, selbst wenn der einzelne Tool-Aufruf normal erscheint.
Mehr erfahren über Daten und KI



Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
