
Was ist CNAPP (Cloud-Native Application Protection Platform)?
Eine CNAPP ist eine einheitliche Cloud-Native Application Protection Platform, die Multi-Cloud-Ökosysteme schützt. Erfahren Sie, wie sie Cloud und Cybersicherheit verbessert.

Wichtige Erkenntnisse
- Was es ist: Eine einzelne Plattform, die Cloud-Sicherheit vom Code-Commit bis zur Produktions-Runtime konsolidiert und fragmentierte Point Tools ersetzt.
- Was es vereinheitlicht: CSPM, KSPM, CWPP, CIEM, IaC-Scanning und CDR — korreliert zu priorisierten, ausnutzbaren Angriffspfaden über Multi-Cloud- und Hybrid-Umgebungen hinweg.
- Warum Runtime wichtig ist: Live-Workload-Telemetrie erkennt aktive Bedrohungen und Angriffspfade, die Posture- und Schwachstellendaten allein nicht erfassen können.
- Wie es Teams hilft: Weniger Warnmeldungen, früheres Entwicklerfeedback in CI/CD, schnellere Behebung und integrierte Compliance-Nachweise.
- Wohin es sich entwickelt: KI-gestützte Risikobewertung, agentenlose und agentenbasierte Hybrid-Abdeckung sowie autonome Behebung.
- SentinelOne: Singularity™ Cloud Security bietet CNAPP in einer einzigen agentenbasierten und agentenlosen Plattform mit KI-gestütztem Runtime-Schutz und automatisierter Behebung.
Was ist CNAPP?
Eine CNAPP ist eine einheitliche Cloud-Sicherheitsplattform, die cloud-native Anwendungen und Infrastruktur über den gesamten Anwendungslebenszyklus hinweg schützt – von der Entwicklung und Infrastructure as Code (IaC) bis hin zu Bereitstellung und Produktionslaufzeit.
CNAPP konsolidiert mehrere Cloud-Sicherheitsfunktionen, darunter Cloud Security Posture Management (CSPM), Cloud Workload Protection (CWPP), Cloud Infrastructure Entitlement Management (CIEM), Kubernetes Security Posture Management (KSPM), Schwachstellenmanagement, IaC-Sicherheit und Cloud Detection and Response (CDR), in einem integrierten Ansatz.
Anstatt separate Sicherheitstools für Cloud-Konfiguration, Identitäten, Workloads, Schwachstellen und Laufzeitbedrohungen zu verwalten, korreliert eine CNAPP diese Sicherheitssignale, um eine bessere Transparenz in Bezug auf Cloud-Risiken zu schaffen, die wichtigsten Risiken zu priorisieren und Sicherheits- und Entwicklungsteams dabei zu helfen, Probleme früher zu beheben.
Einfach ausgedrückt hilft CNAPP Unternehmen dabei, cloud-native Anwendungen vom Code bis zur Cloud und Laufzeit zu schützen.
Warum ist CNAPP wichtig?
Herkömmliche Sicherheitstools und -ansätze sind darauf beschränkt, nur lokale Rechenzentren und Endpunkte zu schützen. Sie schützen cloud-native Apps und Services nicht von Grund auf. Da wir auf cloud-native Technologien und sich verändernde, kurzlebige Ökosysteme umsteigen, besteht Bedarf an stärkerer Sicherheitsautomatisierung, schnelleren Releases und der Implementierung moderner DevSecOps-Praktiken.
Wenn Unternehmen ihre Cloud-Umgebungen skalieren, müssen Sicherheitsteams in der Lage sein:
- Cloud-Assets zu erkennen und ihre Beziehungen zu verstehen
- Verwundbaren Code, Images und Infrastrukturkonfigurationen zu identifizieren
- Übermäßige Berechtigungen und dauerhafte Privilegien zu kontrollieren
- Bösartige Aktivitäten in der Produktion zu erkennen
- Isolierte Erkenntnisse zu aussagekräftigen Angriffspfaden zu korrelieren
- Die Behebung nach geschäftlichen Auswirkungen und Ausnutzbarkeit zu priorisieren
- Nachweise für regulatorische und interne Compliance aufrechtzuerhalten
- Kontrollen anzuwenden, ohne die Entwicklung unnötig zu verlangsamen
Gartner-Empfehlungen für CNAPP
Gartner empfiehlt Sicherheitsteams und Verantwortlichen für das Risikomanagement, die für Cloud-Sicherheitsstrategien zuständig sind, aufkommende CNAPP-Angebote zu recherchieren, zu analysieren und zu bewerten. Eine Cloud Native Application Protection Platform adressiert die Anforderungen an den Schutz des gesamten Lebenszyklus cloudnativer Anwendungen und Infrastrukturen von der Entwicklung bis zur Produktion. Angriffsflächen erweitern sich, und moderne CNAPP-Lösungen werden sich auf die Absicherung von Laufzeitumgebungen konzentrieren, insbesondere von Netzwerken, Rechenressourcen, Speicher, Identitäten und Berechtigungen sowie anderen Cloud-Sicherheitskontrollen.
Es prognostiziert, dass 60 % der Unternehmen, die keine einheitliche CNAPP-Lösung in ihrer Cloud-Infrastruktur bereitstellen, keine umfassende Transparenz über ihre Cloud-Angriffsflächen haben werden. Ohne CNAPP werden Unternehmen ihre Zero-Trust-Sicherheitsziele nicht erreichen, und dies wird im Jahr 2029 Realität sein. Der Anstieg von Cloud-Bedrohungen hat auch die schnelle Einführung von CNAPPs für cloud-native Sicherheit beschleunigt.
Gartners Magic Quadrant zeigt die wichtigsten Fähigkeiten von CNAPP-Technologien auf und bietet tiefere Einblicke in verschiedene IT- und Cloud-Sicherheitsprodukte und -services, einschließlich ihrer angepassten Anwendungsfälle.

CNAPP-Marktführer
In diesem Gartner Market Guide für Cloud-Native Application Protection Platforms erhalten Sie wichtige Einblicke in den Zustand des CNAPP-Marktes.
Kernkomponenten von CNAPP
Eine Cloud-Native Application Protection Platform verfügt über verschiedene Schlüsselkomponenten, die den Schutz jeder Phase des Softwareentwicklungslebenszyklus bis hin zu Produktionsumgebungen ermöglichen. Die folgende Tabelle erläutert jede Komponente und ihre Funktion.
Komponente | Was sie macht |
CSPM (Cloud Security Posture Management) | Findet Fehlkonfigurationen und Compliance-Lücken in Cloud-Konten und -Services. |
CWPP (Cloud Workload Protection) | Schützt laufende Workloads, Container und serverlose Funktionen vor Laufzeitbedrohungen. |
CIEM (Cloud Infrastructure Entitlement Management) | Ordnet Identitätsberechtigungen über Cloud-Ressourcen hinweg zu und kennzeichnet übermäßige Zugriffe. |
KSPM (Kubernetes Security Posture Management) | Sichert Kubernetes-Cluster, Konfigurationen und Zugriffskontrollen. |
Schwachstellenmanagement | Identifiziert und priorisiert bekannte Schwachstellen in Cloud-Workloads und Images. |
IaC-Sicherheit | Scannt Infrastructure-as-Code-Vorlagen vor der Bereitstellung auf Fehlkonfigurationen. |
CDR (Cloud Detection and Response) | Erkennt und reagiert auf aktive Bedrohungen mithilfe von Laufzeit- und Control-Plane-Signalen. |
Wie sichert CNAPP KI-Workloads und Pipelines?
Eine CNAPP sichert KI-Workloads, indem sie ihre bestehenden Komponenten für Sicherheitsstatus, Identität, Workload- und Datensicherheit auf Modelle, Trainingsdaten und Inferenz-Pipelines anwendet und einen fehlkonfigurierten KI-Service wie jedes andere exponierte Cloud-Asset behandelt.
KI-spezifische Risiken, die eine CNAPP adressiert:
- Exponierte oder fehlkonfigurierte KI-Modellendpunkte und Inferenz-APIs
- Überprivilegierte Servicekonten und Rollen, die von KI-Pipelines verwendet werden
- Sensible oder regulierte Daten in Trainingssätzen ohne angemessene Zugriffskontrollen
- Unüberwachte KI-Services von Drittanbietern und Shadow-AI-Nutzung
- Verwundbare Abhängigkeiten in KI- und ML-Frameworks sowie Container-Images
CSPM prüft die Konfiguration verwalteter KI-Services, CIEM steuert, welche Identitäten Modelle und Trainingsdaten erreichen können, CWPP schützt die Rechenressourcen für Inferenz und Training, und DSPM verfolgt die Exposition der Daten, die diese Pipelines speisen. Das ergibt eine korrelierte Risikosicht anstelle eines separaten KI-Sicherheitstools, das an den Rest des Stacks angeflanscht ist.
Die Absicherung der Infrastruktur rund um ein Modell unterscheidet sich von der Absicherung der Ein- und Ausgaben des Modells. Prompt Injection, Jailbreaks und unsichere Nutzung generativer KI fallen unter SentinelOne's Prompt Security, nicht unter CNAPP; siehe den SentinelOne-Abschnitt unten, um zu erfahren, wo AI Security Posture Management(AI SPM) in dieses Gesamtbild passt.
Wie funktioniert CNAPP?
Eine CNAPP funktioniert, indem sie Telemetriedaten aus jeder Phase des cloud-nativen Lebenszyklus an einem Ort zusammenführt, korreliert und auf Basis der Erkenntnisse handelt.
Erfassung von Telemetriedaten aus der gesamten Umgebung
Eine CNAPP zieht kontinuierlich Daten aus Cloud-Provider-APIs, Container-Registries, Kubernetes-Clustern, Code-Repositories und Identitätsanbietern sowie aus bereits vorhandenen Sicherheitslösungen von Drittanbietern. Agentenloses Scannen deckt innerhalb von Minuten ein gesamtes Cloud-Konto ab, ohne Spuren auf der Workload zu hinterlassen, während ein dedizierter Agent Echtzeit-Laufzeittransparenz und Forensik bis auf Prozessebene für Workloads bietet, die dies benötigen.
Korrelation von Signalen in einer Ansicht
Diese Telemetriedaten fließen in einen gemeinsamen Data Lake oder eine gemeinsame Konsole, anstatt in separaten Scan-Berichten zu verbleiben. Von dort aus korreliert eine CNAPP Prozesse, Ereignisse und Aktivitäten in Echtzeit, um tatsächliche Ausnutzungspfade zu identifizieren – Ketten, in denen eine Fehlkonfiguration, eine Schwachstelle und eine Identität zu etwas verbunden werden, das ein Angreifer nutzen könnte –, anstatt jeden Befund als isoliertes Problem zu behandeln. Dashboards geben Sicherheitsteams einen Überblick über die gesamte Cloud-Umgebung auf einen Blick, anstatt fünf separate Tool-Ausgaben manuell abgleichen zu müssen.
Durchsetzung von Richtlinien und automatisierte Reaktion
Eine einheitliche Konsole ermöglicht es, konsistente Richtlinien über Multi-Cloud- und Hybrid-Umgebungen hinweg anzuwenden, anstatt Regeln separat pro Plattform zu verwalten. Wenn eine CNAPP eine aktive Bedrohung identifiziert, kann sie die betroffene Workload isolieren, offengelegte Secrets rotieren oder andere Reaktionsmaßnahmen auslösen, ohne darauf zu warten, dass zuerst ein Mensch handelt. So können sich Sicherheitsteams auf Untersuchungen statt auf routinemäßige Bereinigungen konzentrieren.
CNAPP vs CSPM
Hier sind einige entscheidende Unterschiede zwischen CNAPP und CSPM:
- CSPM kann keine Sicherheitswarnungen an Benutzer ausgeben oder Einblicke in Cloud-Workloads liefern. Es kann Sicherheitsrisiken nicht priorisieren oder vollständigen Umgebungskontext bereitstellen. CSPM-Lösungen können keine lateralen Bewegungen innerhalb von Netzwerken erkennen. CNAPP kann all dies.
- CNAPP-Lösungen bieten umfassende Reporting-Funktionen, Analysen und intelligente Bedrohungsbehebung. Sie bieten vollständige agentenlose Sicherheitsabdeckung und können Cloud-Sicherheitseinblicke zentralisieren.
- CNAPP umfasst CSPM, KSPM, CWPP, CDR und eine Vielzahl weiterer Sicherheitswerkzeuge und Funktionen. Es optimiert außerdem Governance und Compliance und reduziert das Risiko von Fehlkonfigurationen bei cloud-nativen Apps. CNAPP kann auch Berechtigungen für Benutzerkonten verwalten und die Cloud-Sicherheitslage insgesamt verbessern.
Entdecken Sie die Unterschiede im Detail: CNAPP vs. CSPM
Herausforderungen bei der Implementierung von CNAPP
Die Implementierung einer CNAPP ist ein wesentlicher Schritt hin zu einheitlicher Cloud-Sicherheit, aber selten Plug-and-Play. Vorbereitung und das Bewusstsein für häufige Fallstricke helfen Ihnen, diese Hürden reibungsloser zu meistern.
- Kompetenzlücken & Kulturwandel: Eine der größten Herausforderungen besteht darin, die richtigen Kompetenzen in den Teams für Entwicklung, Sicherheit und Betrieb aufzubauen. Verwirrung ist vorprogrammiert, wenn Ihre DevOps-Ingenieure nicht damit vertraut sind, wie sich CNAPP in CI/CD-Pipelines integriert, oder wenn Ihre Sicherheitsanalysten die Feinheiten der Containerisierung nicht verstehen. Eine Diskrepanz bei der Fachkompetenz kann zu vernachlässigten Funktionen oder unzureichend genutzter Automatisierung führen. Die Bewältigung dieser Herausforderung beginnt mit gezielten Schulungen, funktionsübergreifenden Workshops und gegebenenfalls der Zusammenarbeit mit einem vertrauenswürdigen Anbieter oder Berater.
- Organisatorische Komplexität: Unternehmen haben in der Regel isolierte Abteilungen, in denen Entwickler, Betrieb und Sicherheit in getrennten Silos arbeiten. Die Zusammenführung all dieser Teams unter einer CNAPP kann zu Rollenüberschneidungen und Workflow-Konflikten führen. Um solche Komplexitäten zu bewältigen, bauen Sie Barrieren ab, indem Sie die Verantwortlichkeiten jedes Teams abbilden. Fördern Sie die teamübergreifende Kommunikation und richten Sie alle auf gemeinsame Ziele aus, um die Sicherheitslage und die betriebliche Effizienz zu verbessern.
- Hoher Integrationsaufwand: Auch wenn CNAPP-Lösungen mehrere Funktionen integrieren, müssen sie mit Ihrer individuellen Umgebung zusammenspielen. Sie müssen sich an Cloud-Service-Provider, Code-Repositories und bestehende Sicherheits- oder SIEM tools anpassen und mit ihnen zusammenarbeiten. Sie sollten mit einer schrittweisen Einführung rechnen, die möglicherweise benutzerdefinierte Konnektoren, API-Aufrufe oder Plugin-Entwicklung erfordert. Wenn diese Integration unterschätzt wird, können sich Bereitstellungszeitpläne massiv verlängern und die Benutzerakzeptanz gefährdet werden.
- Alarmmüdigkeit & Datenüberlastung: Wenn die Datenaufnahme im großen Maßstab nicht korrekt abgestimmt ist, riskieren Sie eine Flut von Warnmeldungen und Rauschen. Die Teams gewöhnen sich an die Flut, und dadurch werden echte Bedrohungen übersehen oder ihre Erkennung verzögert. Dies führt meist zu unbeantworteten Schwachstellen oder Compliance-Lücken. Begegnen Sie dem, indem Sie robuste Priorisierungs- und Korrelations-Workflows einführen. Arbeiten Sie daran, Ihre Warnmeldungen nach Schweregrad, potenzieller Ausnutzbarkeit und dem Auswirkungsgrad auf kritische Assets zu kennzeichnen.
- Change Management wird sich auf Ihre gesamte Sicherheitslage sowie auf Budgetierungs- und Beschaffungsprozesse auswirken. Mit klaren Change-Management-Plänen vermeiden Sie internen Widerstand, in den Hintergrund geratene Erfolgskennzahlen oder eine langsame Einführung. Entwickeln Sie eine Roadmap, die kurzfristige Erfolge und langfristige Meilensteine definiert, damit Ihre Organisation motiviert bleibt und sich an den neuen Prozessen ausrichtet, die CNAPP einführt.
Vorteile der Nutzung von CNAPP
- Einheitliche Cloud-Transparenz: Korreliert Sicherheitsprobleme, Ereignisse und Logs über Ihren gesamten Multi-Cloud-Footprint hinweg in einer einzigen Ansicht. Macht verborgene Angriffsvektoren durch Visualisierungen und Echtzeitwarnungen sichtbar.
- Risikobasierte Priorisierung: Liefert Anleitungen zur Behebung, damit Teams auf die Risiken reagieren, die am wichtigsten sind. Tiefere Transparenz in Fehlkonfigurationen und Compliance-Lücken unterstützt schnellere und fundiertere Entscheidungen.
- Schnellere Bedrohungserkennung und Reaktion: Verankert Sicherheitsprüfungen in jeder Phase des DevOps-Zyklus und erkennt Risiken, bevor sie die Produktion erreichen. Ermöglicht eine proaktive Haltung, die Vorfälle stoppt, bevor sie zu Sicherheitsverletzungen eskalieren.
- Reduzierte Tool-Komplexität: Ersetzt eigenständige CSPM-, Laufzeitschutz- und Alarmkorrelations-Tools durch eine Plattform. Senkt Lizenzkosten, administrativen Aufwand und Integrationsarbeit.
- Bessere Zusammenarbeit zwischen Sicherheits- und Entwicklungsteams: Verteilt die Verantwortung für Sicherheit durch integrierte Leitplanken, anstatt sie bei einem Team zu zentralisieren. Reduziert Reibung zwischen Sicherheit und DevOps, sodass Entwickler ihren eigenen Code absichern können, ohne Releases zu verlangsamen.
CNAPP Best Practices
CNAPP kann vollständige Transparenz und Kontrolle über Ihre Cloud-Infrastruktur bieten. Außerdem kann CNAPP öffentliche, private, hybride, Single- und sogar Multi-Clouds absichern. CNAPP-Lösungen geben Ihnen Zugriff auf Metriken und KPIs, die erforderlich sind, um Ihre Umgebungen kontinuierlich zu überwachen, ohne Workflows einzuschränken oder den Geschäftsbetrieb zu stören.
Hier sind einige der besten CNAPP-Praktiken, die Sicherheitsfachleute befolgen sollten:
Setzen Sie Shift-Left-Sicherheit vom ersten Tag an um: Scannen Sie Infrastructure-as-Code-Vorlagen, Container-Images und Code-Repositories, bevor sie die Produktion erreichen. Das frühzeitige Erkennen von Fehlkonfigurationen, zum Beispiel durch automatisierte Prüfungen bei jedem Pull Request, verhindert später kostspielige Nacharbeiten und Sicherheitslücken.
- Automatisieren Sie die Richtliniendurchsetzung: Definieren Sie Regeln für Ressourcenkonfigurationen, Identitätsberechtigungen und Containersicherheit, die Ihre CNAPP automatisch durchsetzt, etwa indem S3-Buckets standardmäßig privat gehalten oder privilegierte Kubernetes-Pods blockiert werden. Dies reduziert die manuelle Triage und gibt Ihrem Team Freiraum, sich auf die Strategie zu konzentrieren.
- Priorisieren Sie Warnmeldungen nach Risiko: Konfigurieren Sie Ihre CNAPP so, dass Schwachstellen in Schweregradstufen kategorisiert werden und jede Stufe einem klaren Reaktions-Workflow zugeordnet wird. So wird sichergestellt, dass kritische Bedrohungen sofort Aufmerksamkeit erhalten, während Probleme mit niedrigerer Priorität zur späteren Behebung nachverfolgt werden.
- Wenden Sie Zero-Trust- und Least-Privilege-Zugriff an: Nutzen Sie Cloud Infrastructure Entitlement Management (CIEM) und rollenbasierte Zugriffskontrolle, um Benutzer und Workloads auf genau die Zugriffe zu beschränken, die sie benötigen. Dies reduziert das Risiko lateraler Bewegungen und begrenzt den Schadensradius eines Sicherheitsvorfalls.
- Kontinuierliches Feedback integrieren: Behandeln Sie Ihre CNAPP als ein lebendiges System und nicht als ein statisches Tool. Verfeinern Sie die Erkennungslogik auf Grundlage realer Erkenntnisse, indem Sie beispielsweise Schweregradklassifizierungen anpassen, wenn die Ausgabe der Plattform nicht mit den tatsächlichen Auswirkungen übereinstimmt, damit die Plattform im Laufe der Zeit genauer wird.
CNAPP-Anwendungsfälle in der Cloud-Sicherheit
Hier sind einige der beliebtesten CNAPP-Anwendungsfälle in der Cloud-Sicherheit:
Containerisierte Umgebungen & DevSecOps: Scannt Container-Images in der Registry, validiert Konfigurationen anhand von Best Practices und überwacht Pods zur Laufzeit, sodass unsichere Builds erkannt werden, bevor sie live gehen.
- KI- & Machine-Learning-Bereitstellungen: Kennzeichnet Fehlkonfigurationen und Schwachstellen in ML-Frameworks, GPU-Instanzen und Datenspeichern, mit konsistenter Richtliniendurchsetzung über die gesamte KI-Pipeline hinweg.
- Einzelhandel & eCommerce in Multi-Cloud: Vereinheitlicht die Sicherheit über AWS, Azure und On-Prem-Umgebungen hinweg in einer einzigen Konsole, mit automatisierten Posture-Prüfungen und Alarmierung für schnelle Behebungen in Zeiten hohen Datenverkehrs.
- Compliance im Gesundheitswesen & bei Finanzdienstleistungen: Ordnet Ressourcen in Echtzeit HIPAA, PCI DSS und GDPR zu, mit automatisierter Nachweiserfassung, die Audits vereinfacht und das Risiko von Sicherheitsverletzungen reduziert.
- Schutz für Remote- & Hybrid-Belegschaften: Sperrt übermäßig weit gefasste Rollen, kennzeichnet verdächtige Anmeldungen und sichert ephemere Infrastruktur unabhängig davon, von wo aus sich Benutzer verbinden.
Wie wählen Sie die richtige CNAPP für Ihr Unternehmen aus?
Sie sollten eine CNAPP wählen, die mit Ihren Geschäftszielen übereinstimmt. Dabei gilt es, technische, operative und Budget-Aspekte auszubalancieren. Darauf sollten Sie achten:
- Umfang & Abdeckung: Bestätigen Sie, dass die Plattform Ihre Cloud-Umgebungen und Workloads (VMs, Container, serverlos) unterstützt.
- Einfache Integration: Achten Sie auf Kompatibilität mit Ihren CI/CD-Pipelines, Code-Repositories und Ihrer Sicherheitsinfrastruktur. Einfachere Integrationen verringern die Hürden bei der Einführung.
- KI- & Automatisierungsfunktionen: Bewerten Sie, wie fortschrittlich die Analysen der Plattform sind – effektives Machine Learning kann Fehlalarme drastisch reduzieren und Reaktionszeiten verkürzen.
- Anpassbarkeit: Prüfen Sie, ob Sie benutzerdefinierte Erkennungsregeln, Compliance-Prüfungen und Workflows einfach definieren können, um spezifische Sicherheits- oder regulatorische Anforderungen zu erfüllen.
- Anbieter-Support & Fachkompetenz: Die besten CNAPP-Anbieter bieten robuste Dokumentation, Schulungen und spezialisierte Fachkompetenz, um Ihr Unternehmen während der Implementierung zu unterstützen.
CNAPP-Einkaufsführer
Erfahren Sie alles, was Sie wissen müssen, um die richtige Cloud-Native Application Protection Platform für Ihr Unternehmen zu finden.
Bringen Sie Ihre Cloud-Sicherheit mit SentinelOnes umfassender CNAPP auf das nächste Level
SentinelOne’s Singularity™ Cloud Security ist eine einheitliche Cloud Native Application Protection Platform für Unternehmen. Sie ist die weltweit fortschrittlichste autonome Cybersicherheitslösung. Sie ist außerdem eine KI-gestützte CNAPP, die Zugriff auf integrierte Threat Intelligence auf Weltklasseniveau bietet.
Singularity™ Cloud Security bietet No-Code-Hyperautomatisierung, kann Behebungen mit Verified Exploit Paths™ priorisieren und verfügt über einen KI-Sicherheitsanalysten.
Das kann sie:
- Agentenlose schnelle Bereitstellung: Stellen Sie Posture Management in wenigen Minuten bereit – ohne dass Software auf jedem Workload installiert werden muss. Automatisierte Scans inventarisieren Ihre Cloud-Umgebungen sofort auf Schwachstellen, Fehlkonfigurationen und Compliance-Risiken.
- Tiefgehender Schutz mit einem Runtime-Agenten: Für kritische Workloads bietet ein Runtime-Agent die Echtzeiterkennung von Ransomware, Zero-Day-Exploits und dateilosen Angriffen. Sie erhalten forensische Telemetrie und nahezu sofortige Rollback-Funktionen, falls Bedrohungen Realität werden.
- Cloud Security Posture Management (CSPM): Vollständige Compliance-Prüfungen, Hyperautomatisierung für die Richtliniendurchsetzung und ein graphbasierter Asset-Bestand helfen Ihnen, kritische Fehlkonfigurationen schnell zu finden und zu beheben.
- Schwachstellenmanagement & Shift-Left-Container-Scanning: SentinelOne deckt den gesamten Entwicklungslebenszyklus ab; es kann Code-Repositories, CI/CD-Pipelines und sichere Container-Registries scannen, um zu verhindern, dass Schwachstellen die Produktion erreichen.
- AI Security Posture Management: Erkennen Sie KI-Pipelines, analysieren Sie Konfigurationen von KI-Datenmodellen und decken Sie verifizierte Exploit-Pfade für KI-Services auf.
- External Attack Surface Management: Automatisieren Sie Penetrationstests und die Erkennung von Exploit-Pfaden, um sicherzustellen, dass verborgene Assets oder falsch exponierte Services nicht zu risikoreichen blinden Flecken werden.
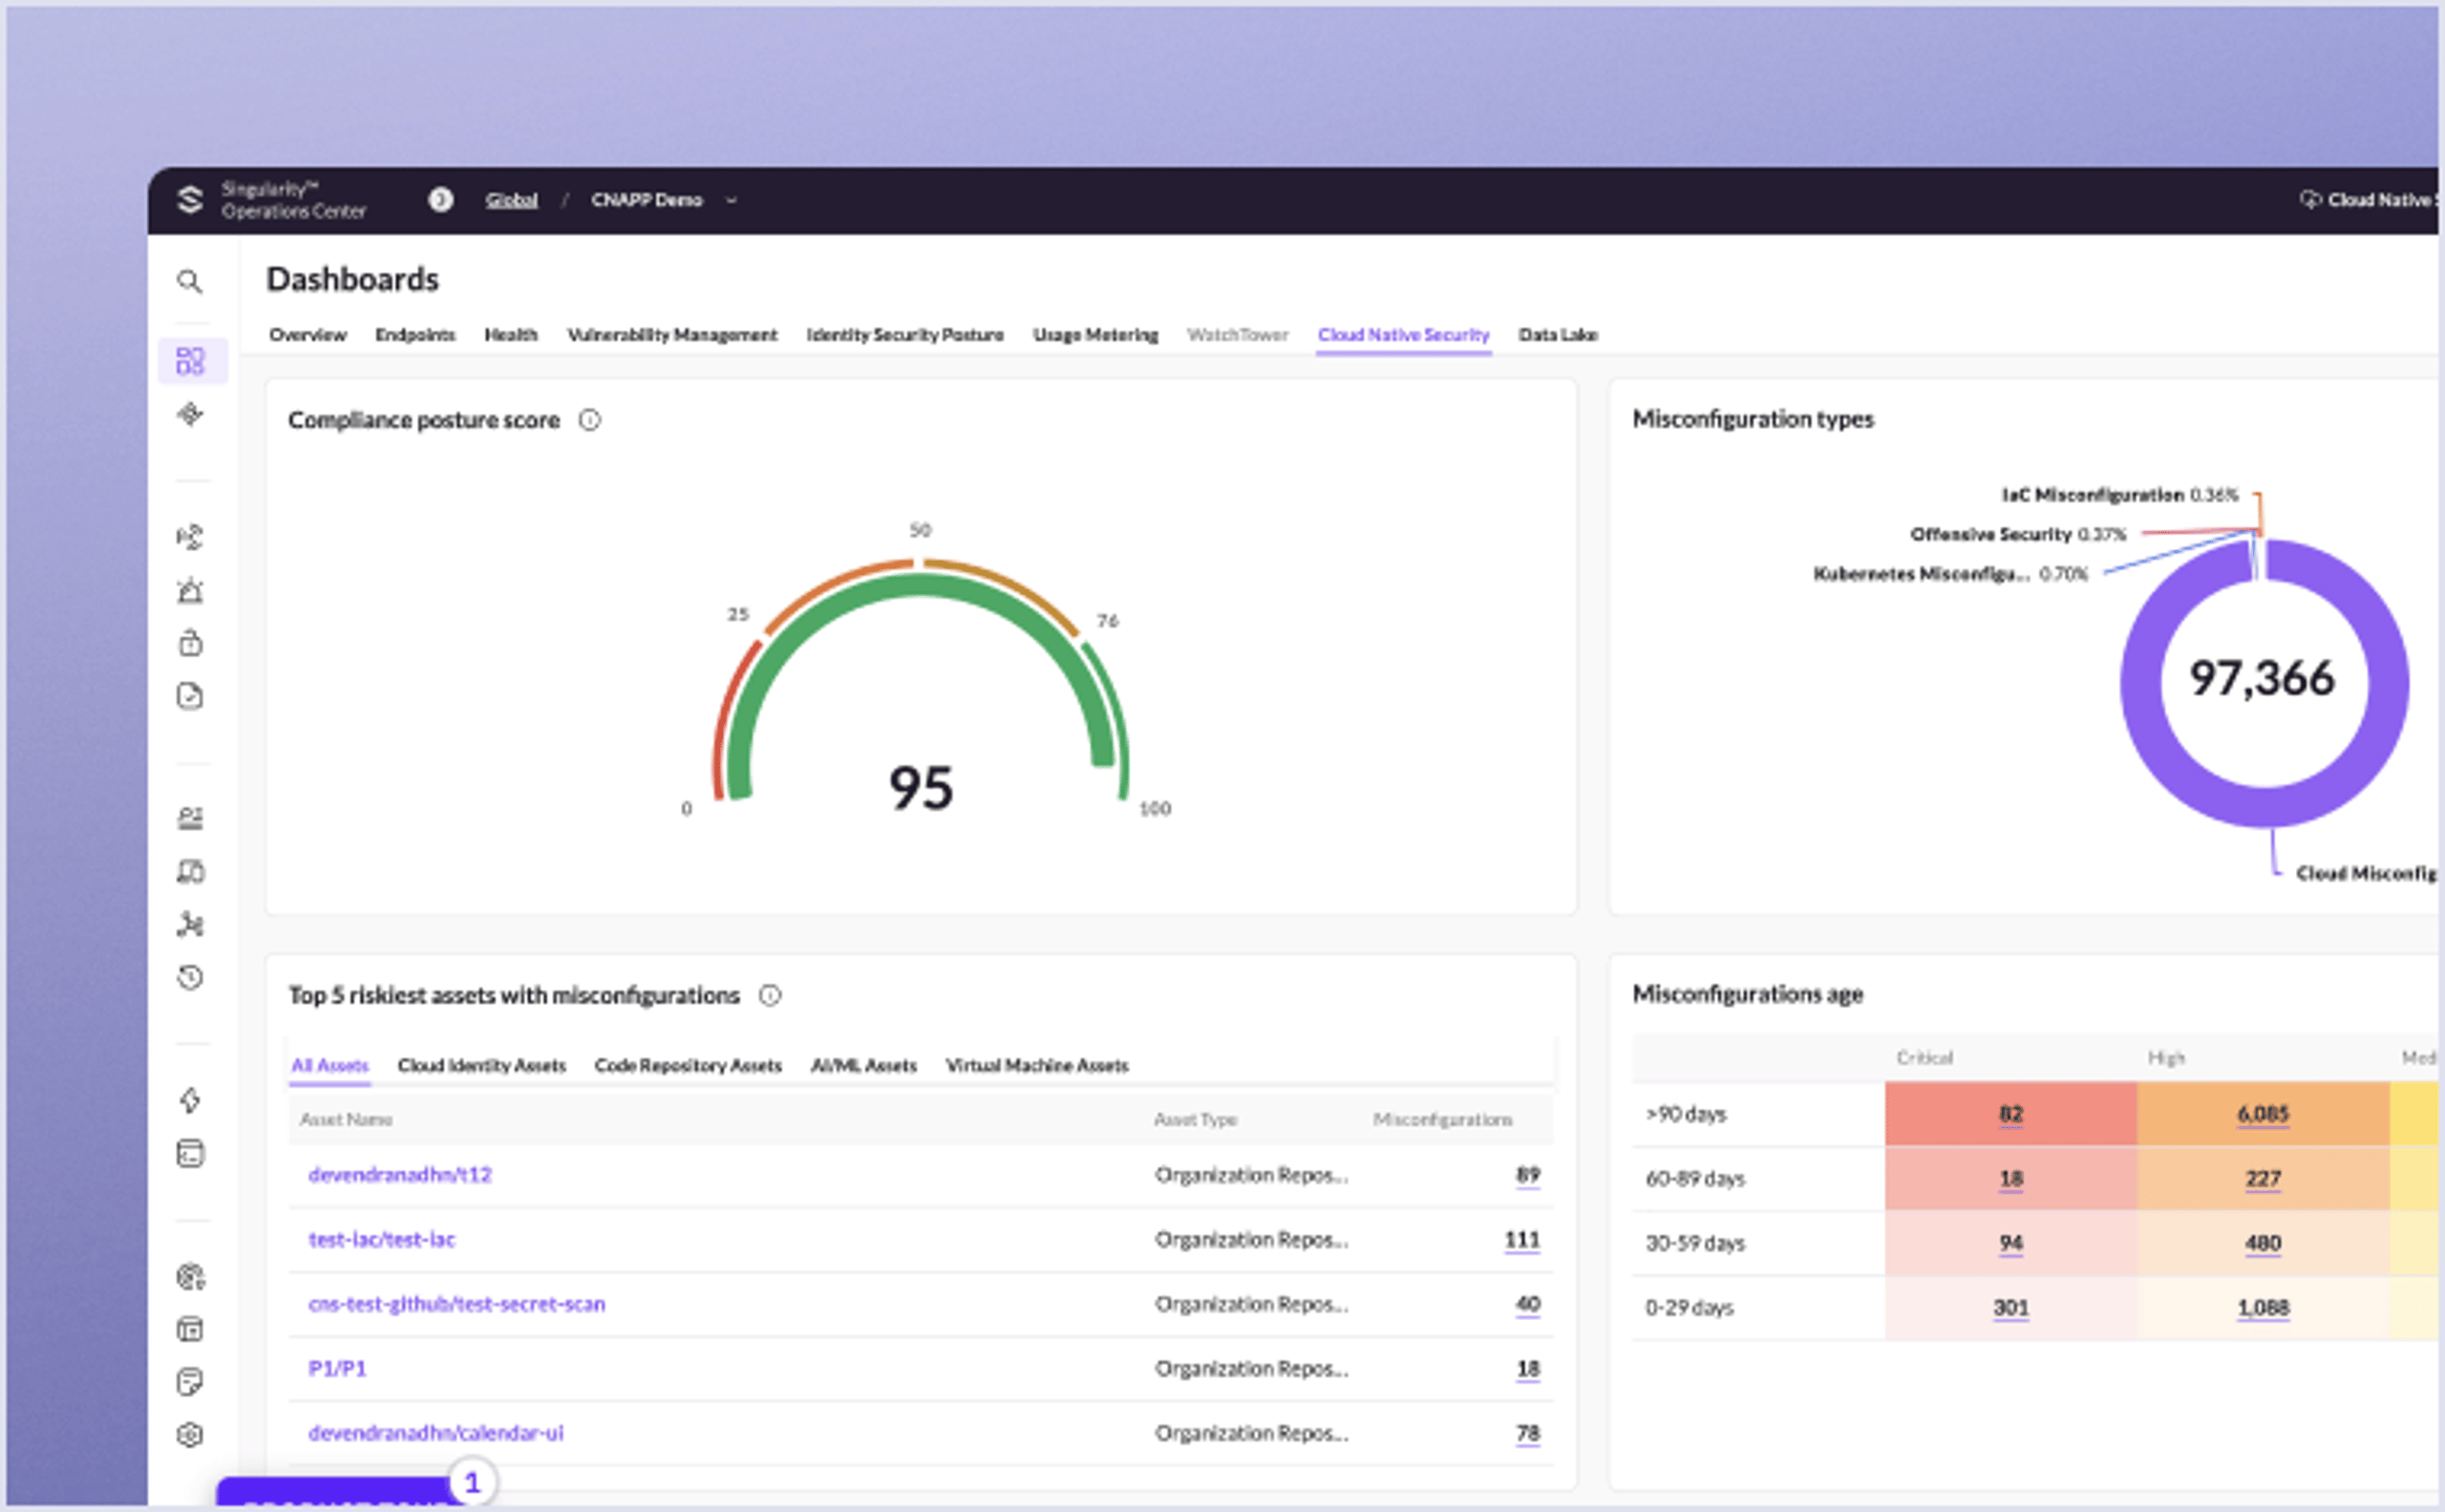
Kombinieren Sie nachweisliche Risikominderung mit autonomer Reaktion durch die fortschrittlichste, KI-gestützte CNAPP.
Fazit
Sie haben gesehen, wie Cloud-Native Application Protection Platforms Ihre Cloud-Ressourcen in ein einziges Sicherheitsframework integrieren können und dabei Lücken schließen, die herkömmliche Tools nicht schließen können. Die Einführung eines CNAPP-Ansatzes bedeutet, Container und virtuelle Maschinen zu sichern und eine zukunftsorientierte Verteidigungsstrategie zu etablieren, die den Anforderungen schneller Entwicklung und sich weiterentwickelnder Bedrohungen gerecht wird.
CNAPP bietet integrierte Richtliniendurchsetzung, automatisierte Erkennung und Reaktion sowie eine Kultur der kontinuierlichen Verbesserung, um komplexe Cloud-Ökosysteme in resiliente, sichere Umgebungen zu verwandeln, von fragmentierten Lösungen hin zu einer All-in-One-Plattform, die Ihre Anwendungen während ihrer gesamten Cloud-Journey schützt. Testen Sie SentinelOne noch heute.
SentinelOne in Aktion sehen
Entdecken Sie in einer persönlichen Demo mit einem SentinelOne-Produktexperten, wie KI-gestützte Cloud-Sicherheit Ihr Unternehmen schützen kann.
CNAPP-FAQs
Ein CNAPP ist eine integrierte Sicherheitslösung, die cloud-native Anwendungen während der Entwicklung und Produktion schützt. Es umfasst verschiedene Tools, darunter CSPM, CWPP und CIEM, an einem Ort.
CNAPP ist eine vollständige Cloud-Sicherheitsplattform, die Ihre cloudnativen Workloads und Ihre Infrastruktur während ihres gesamten Lebenszyklus schützt. Sie befasst sich mit Cloud-Fehlkonfigurationen, Schwachstellenscans, Laufzeitbedrohungen und Datensicherheit für Anwendungen, die in Cloud-Umgebungen ausgeführt werden. CASB sitzt zwischen Benutzern und Cloud-Services, um Sicherheitsrichtlinien durchzusetzen und Ihre Daten zu schützen. Sie überwachen den Zugriff auf SaaS-Anwendungen, beobachten das Benutzerverhalten und helfen, Datenschutzverletzungen zu verhindern. CNAPP sichert die Cloud-Infrastruktur von innen, während CASB die Zugänge zu Cloud-Services schützt.
CNAPP schützt Ihre Cloud-Workloads und Anwendungen dort, wo sie betrieben werden, mit Fokus auf Infrastruktursicherheit, Containerschutz und Laufzeitbedrohungen. Es überwacht Cloud-Konfigurationen und sichert Entwicklungspipelines für cloudnative Anwendungen. SASE ist ein Netzwerk-Framework, das SD-WAN mit Sicherheitsdiensten kombiniert, um den Benutzerzugriff auf Anwendungen von überall aus abzusichern. Es umfasst ZTNA, sichere Web-Gateways und Firewall-Dienste, die über den Cloud-Edge bereitgestellt werden. CNAPP sichert die Anwendungen selbst, während SASE absichert, wie Benutzer sich mit diesen Anwendungen verbinden. Zusammen sorgen sie für einen umfassenden Cloud-Schutz.
Ja. Mit CNAPP-Lösungen können Sie Multi-Cloud-Compliance vereinfachen. Dadurch lassen sich PCI DSS-, HIPAA- und SOC 2-Vorgaben leichter einhalten.
CNAPP bietet End-to-End-Transparenz und kontinuierliche Compliance-Prüfungen, was für stark regulierte Branchen wie Finanzwesen, Gesundheitswesen und Behörden hilfreich ist.
Achten Sie auf Funktionen wie integriertes CSPM, Runtime-Schutz, KI-gestützte Bedrohungserkennung, IaC-Scanning und robuste Identity Governance.
Ja. CNAPP-Plattformen vereinheitlichen Sicherheitsrichtlinien und optimieren die Transparenz über AWS, Azure, GCP und private Clouds hinweg.
Ein skalierbares CNAPP kann passend für KMU dimensioniert werden, wobei automatisierte Sicherheit keine großen internen Teams erfordert.
Fortschrittliche CNAPP-Lösungen nutzen maschinelles Lernen und Runtime-Analyse, um anomales Verhalten wie Zero Days und andere neu entstehende Bedrohungen zu erkennen.
CNAPP härtet Container-Images, erkennt Fehlkonfigurationen in Kubernetes oder Docker und bietet Runtime-Schutz in Echtzeit.
Die Preisgestaltung variiert je nach Umfang der Infrastruktur, Funktionen und Anbieter. Der geringere Bedarf an einzelnen Standalone-Tools spart jedoch langfristig oft viel Geld.
Mehr erfahren über Cloud Security



Ihre Cloud-Sicherheit – vollständig bewertet in 30 Minuten.
Treffen Sie sich mit einem SentinelOne-Experten, um Ihre Cloud-Sicherheitslage über Multi-Cloud-Umgebungen hinweg zu bewerten, Cloud-Assets, Fehlkonfigurationen und Secret-Scanning aufzudecken und Risiken mit Verified Exploit Paths™ zu priorisieren.
