
VDI-Sicherheit: 6 wichtige Faktoren
Achten Sie bei der Wahl Ihrer VDI-Sicherheit auf Endpoint-Sicherheit, Netzwerksegmentierung, Datenverschlüsselung und Zugriffskontrollen. Wir erläutern weitere Maßnahmen, mit denen Sie Bedrohungen wirksam überwachen und darauf reagieren sowie virtuelle Desktops und Anwendungen sicher bereitstellen.

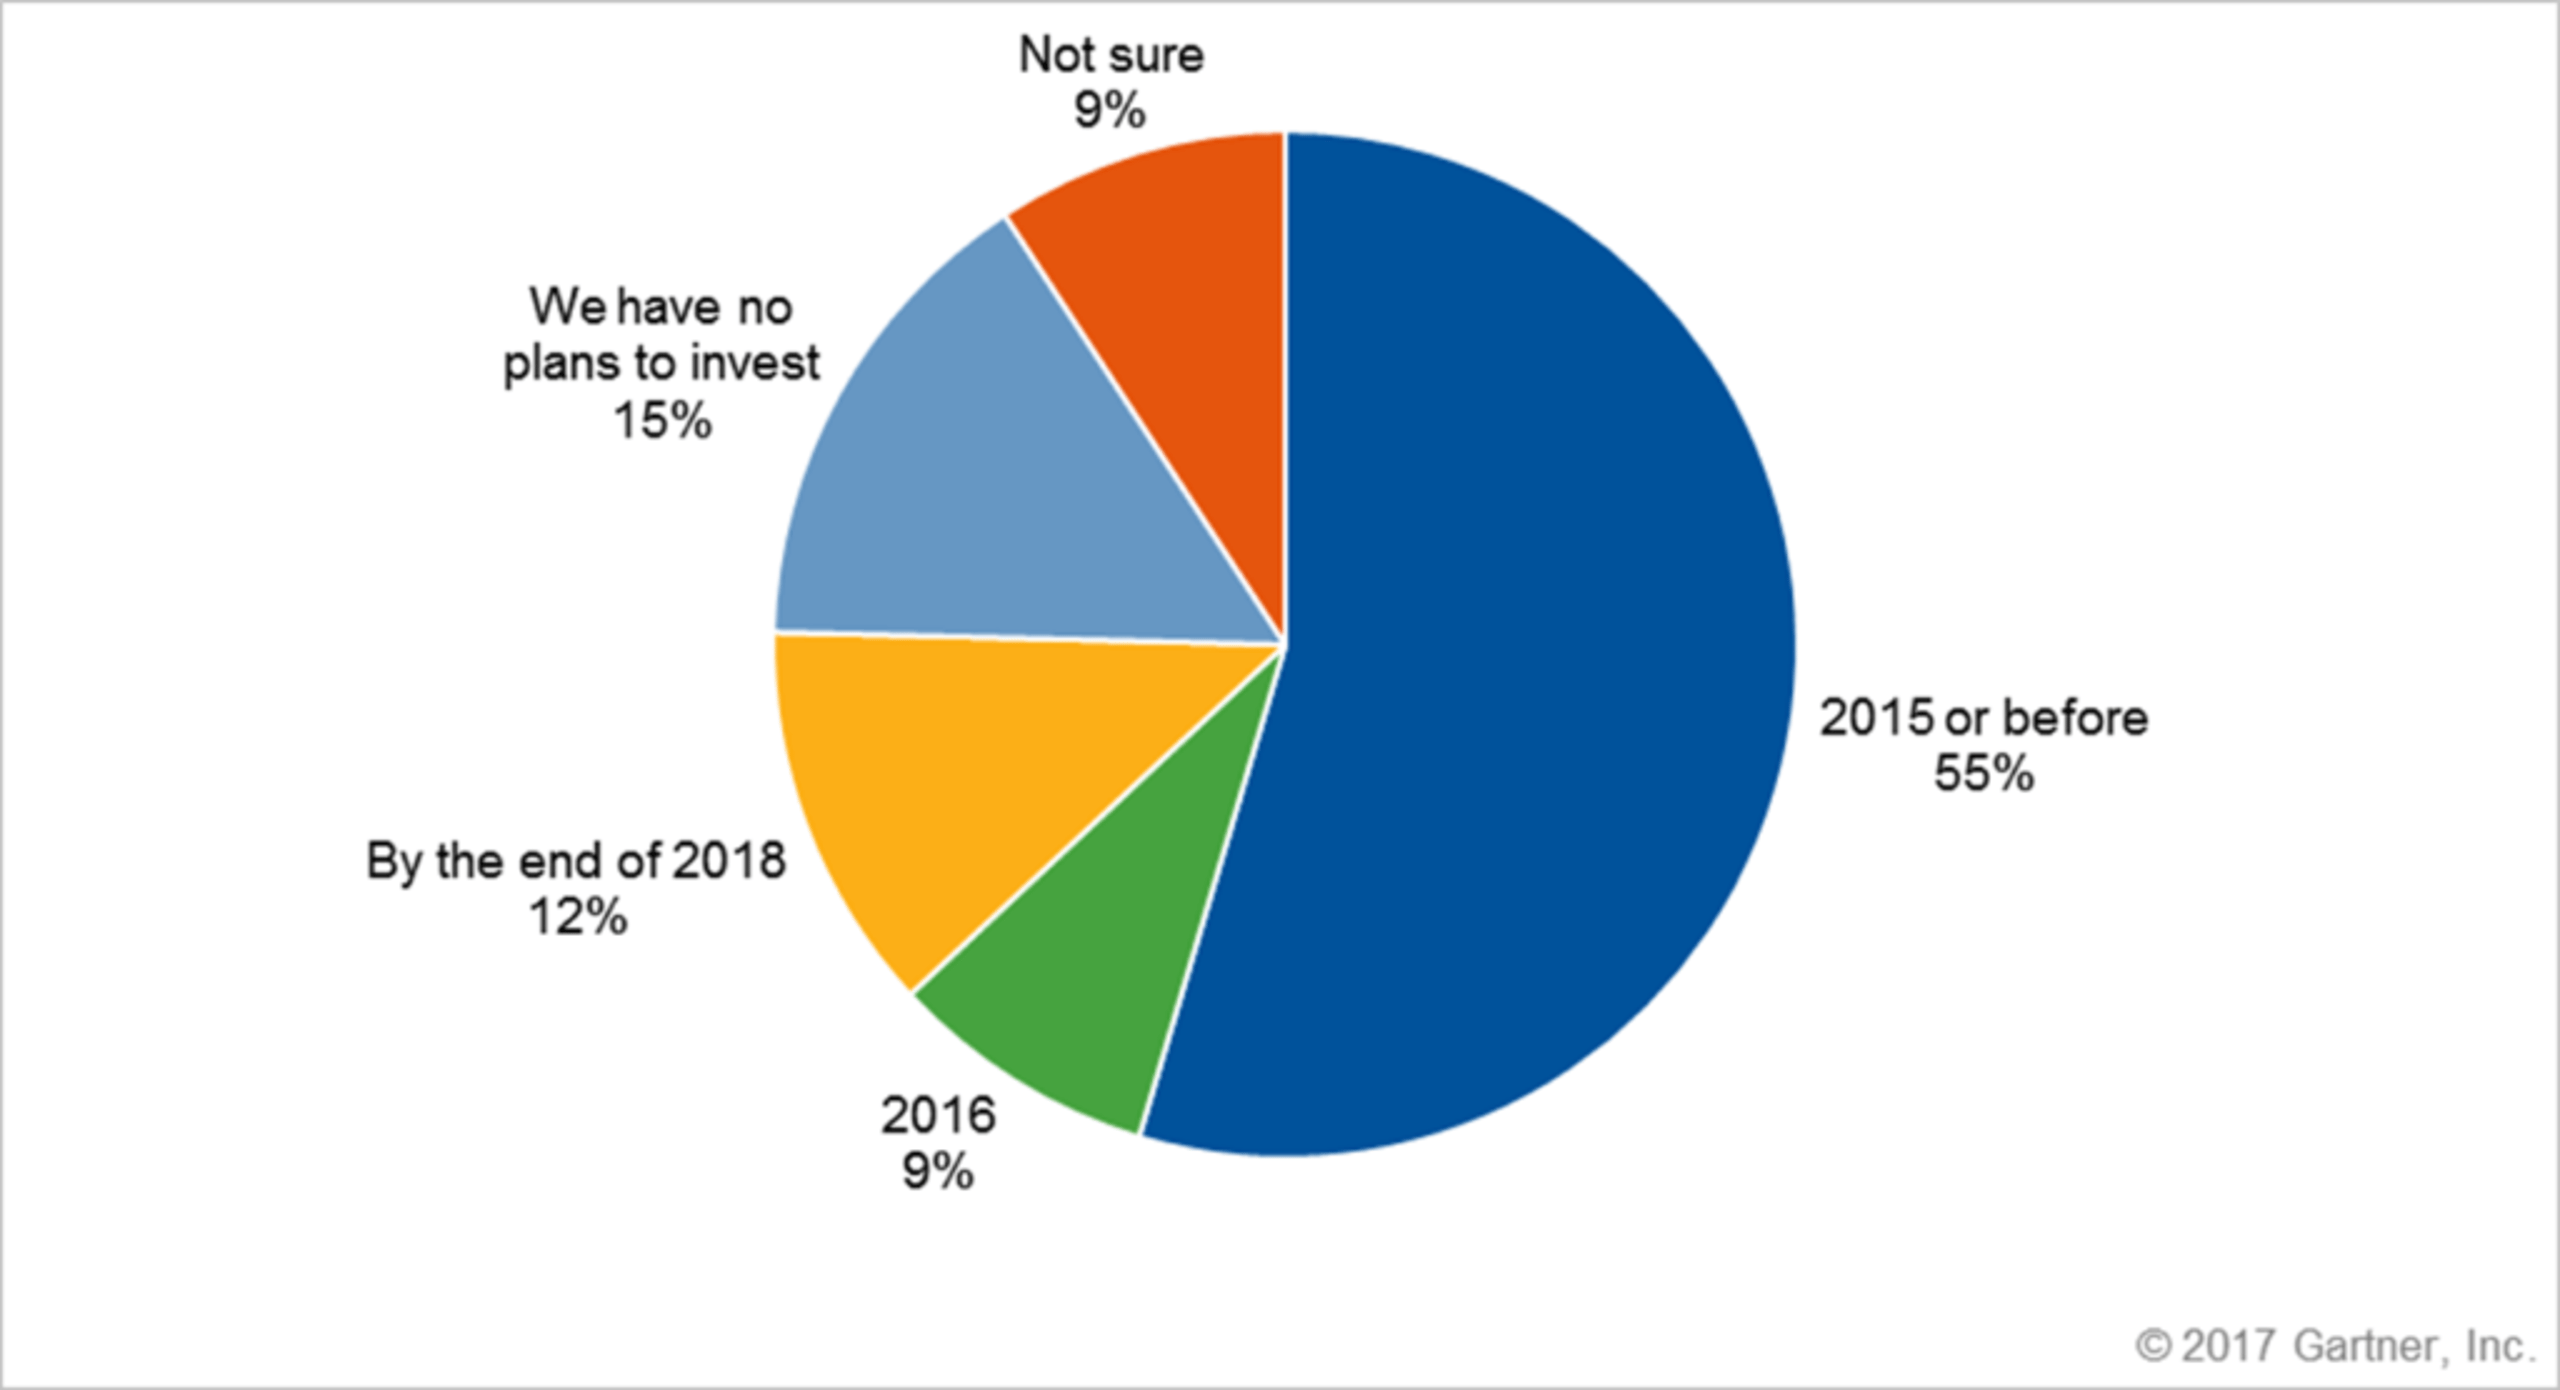
In den letzten Jahren haben sich VDI-Implementierungen (Virtual Desktop Infrastructure) stärker verbreitet als je zuvor. VDI hat nicht den gesamten Desktop-Markt ersetzt, wie manche vorhergesagt hatten. Doch immer mehr Unternehmen setzen wegen der vielfältigen betrieblichen Vorteile auf VDI-Umgebungen. Laut Gartner, setzen große Unternehmen zunehmend auf VDI. Nur 15% planen keine Investitionen in VDI-Technologie.
VDI-Nutzung (weltweit, mindestens 50 Vollzeitkräfte in der IT)
Bei der VDI-Einführung in großen Unternehmen stechen mehrere Branchen hervor. Dazu gehört das Gesundheitswesen: Klinische Tätigkeiten sind mobil und elektronische Patientenakten unverzichtbar. Auch im Finanzdienstleistungssektor wird VDI seit Langem aktiv genutzt.
Auch im Bildungswesen und im öffentlichen Sektor ist die Nachfrage hoch. Schulen benötigen VDI für Computerräume. Die Kosten bleiben jedoch das größte Hindernis für eine breitere Einführung im Bildungswesen.
Warum VDI geschützt werden muss
Auch in VDI-Umgebungen bestehen verbreitete Datenrisiken fort: ransomware, Social Engineering, Drive-by-Downloads, Netzwerk-Sniffing, die Ausnutzung von Schwachstellen, Insider-Bedrohungen, Rechteausweitung und malware. Manche halten VDI für sicherer, vor allem weil sich VDI-Instanzen nach Gebrauch beenden lassen. Doch die Gesamtsicherheit hängt vom schwächsten Glied ab. Und genau das sind VDI-Bereitstellungen häufig, aus mehreren Gründen:
- Patching-Zyklen erfordern eine Aktualisierung des Golden Image und sind deshalb nicht schnell.
- VDI-Implementierungen sollen meist möglichst wenige Ressourcen verbrauchen. Deshalb reduzieren Administratoren die Menge der installierten Software – mitunter zulasten des Schutzes.
- Der menschliche Faktor: Nutzer sind sich der Sicherheitsfolgen bei der Arbeit mit VDI oft weniger bewusst, weil ihnen das System häufig nicht gehört und sie es nur für eine vorübergehende Sitzung verwenden. [warum?]
VDI-Ansätze
Bei Virtual Desktop Infrastructure gibt es zwei grundlegende Ansätze: persistent und nicht persistent.
Persistente VDI
Bei persistenter VDI ist die Sitzung virtuell, doch Nutzer haben einen eigenen Desktop, auf dem sie Dateien speichern, Einstellungen ändern und die Oberfläche nach Belieben anpassen können. Im Hintergrund läuft jeder Desktop auf einem separaten Festplatten-Image. Diese Desktops bieten Raum für individuelle Anpassungen, benötigen jedoch mehr Speicherplatz und Backup-Kapazität als die unten beschriebenen nicht persistenten Desktops. Nutzer, die sich täglich anmelden, bevorzugen diesen Ansatz deutlich. Allerdings mindert er einige Vorteile von VDI, etwa geringere Speicherkosten, einfacheres Patchen und bessere Transparenz über die vorhandenen Geräte.
Nicht persistente VDI
Viele VDI-Befürworter bevorzugen nicht persistente Desktops, weil sie einfacher zu verwalten sind als persistente VDI. Bei diesem Ansatz nutzen viele Anwender ein gemeinsames Festplatten-Image. Bei der Anmeldung erhält jeder Anwender einen Klon des gemeinsamen Master-Desktops. Dieser wird dann bei Bedarf durch Anwendungsvirtualisierung (Microsoft App-V, VMware ThinApp usw.) oder durch Virtualisierung der Benutzerumgebung (AppSense, RES usw.) angepasst.
Dieser Ansatz bietet viele Vorteile, etwa eine Erfolgsquote von 100% beim Patch-Management. Die fehlende Persistenz kann Anwender jedoch einschränken: Sie können keine Dateien lokal speichern, den Desktophintergrund ändern oder neue Anwendungen installieren.
Weitere Trends
In vielen Fällen wählen Unternehmen einen hybriden Ansatz: Sie verwenden nicht persistente Images, stellen aber für bestimmte Anwendungen dedizierten Speicher bereit.
Ein weiterer Trend ist DaaS (Desktop-as-a-Service), bei dem die Sitzungen in der Cloud laufen. Ein Drittanbieter hostet dabei das Backend der Virtual Desktop Infrastructure. Das wachsende Interesse zeigt sich auch daran, dass große Anbieter DaaS anbieten (Microsoft Azure, Amazon WorkSpace). Zu den traditionellen On-Premises-VDI-Angeboten gehören Citrix mit XenDesktop/XenApp und VMware mit der HorizonView-Produktreihe.
Unabhängig vom gewählten Ansatz müssen die folgenden Aspekte abgedeckt sein:
6 wichtige Faktoren für die VDI-Sicherheit
Damit Sicherheits-, Verwaltungs- und Leistungsanforderungen erfüllt werden, muss Sicherheitssoftware vor der VDI-Bereitstellung folgende Kriterien erfüllen:
1. Verlassen Sie sich nicht allein auf Updates
Wie erwähnt, wird bei manchen VDI-Szenarien vom Typ “nicht persistent” jede einzelne Sitzung beendet und die nächste stets vom Basis-Image gestartet. Produkte, die auf Updates angewiesen sind, lösen bei jeder Benutzeranmeldung einen “AV-Sturm” aus, weil sie ein Update erzwingen. Produkte, die für ihre Sicherheit auf Updates angewiesen sind, stehen vor der Herausforderung, dass neue Sitzungen immer wieder von vorn beginnen und anschließend aktualisiert werden müssen. Sobald eine Sitzung endet, wiederholt sich dieser Teufelskreis, verbraucht Bandbreite und Ressourcen und beeinträchtigt die Produktivität. Aus diesen Gründen war die Bereitstellung von Sicherheitsprodukten in VDI-Umgebungen bisher mit erheblichem Aufwand verbunden.
2. Achten Sie auf einfache Verwaltung und vermeiden Sie doppelte Einträge
Die einfache Verwaltung ist ein weiterer entscheidender Faktor. In VDI-Umgebungen lassen sich Namenskonventionen für Geräte weder zuverlässig durchsetzen noch standardisieren. Die meisten VDI-Anbieter bieten zwar die Möglichkeit, Namenskonventionen festzulegen, doch bei neuen Sessions werden Namen häufig erneut vergeben. Dadurch entstehen bei AV-Produkten, die Nutzer und Konsolenparameter anhand von Gerätenamen identifizieren, Namenskonflikte. Diese verursachen unnötigen Verwaltungsaufwand und beeinträchtigen Endnutzer. Ein weiteres wichtiges Kriterium ist die automatische Außerbetriebnahme. Verwaltet ein AV-Produkt VDI, ohne beendete Sessions zu entfernen, entstehen zahlreiche “Phantomgeräte”. Sie verzerren den Überblick über die Umgebung und erschweren eine effektive Verwaltung von Assets im großen Maßstab.
3. Scans des Basis-Images sind unverzichtbar
Bei der Bereitstellung einer VDI-Umgebung darf malware keinesfalls in jede Instanz übernommen werden. Wenn Sie nicht sicherstellen, dass das Golden Image frei von Schadsoftware ist, gehen Sie ein erhebliches Risiko ein. Produkte, die malware nur erkennen, nachdem sie auf die Festplatte gelangt ist, oder Dateien erst bei der Ausführung prüfen, reichen für diese Angriffsfläche nicht aus. Ihre VDI-Umgebung bleibt anfällig.
4. Bestehen Sie auf gleichwertigem Schutz und Funktionsumfang
Einige Anbieter bieten spezielle Agenten für VDI an, allerdings mit eingeschränkter Funktionalität. Dadurch bleiben VDI-Umgebungen eine offene Angriffsfläche. Abgesehen davon, dass es für Ihren AV-Anbieter bequem ist, gibt es keinen Grund für einen eingeschränkten VDI-Schutz. Wählen Sie Anbieter, die keine Kompromisse eingehen und umfassenden Schutz, vollständige Sichtbarkeit und Funktionen zur Reaktion auf Sicherheitsvorfälle bieten. SOC-Analysten sollten auch auf VDI-Endpunkten Threat Hunting betreiben können. Denn wenn sie verdächtige Aktivitäten erkennen, müssen sie deren Ursache ermitteln und den tatsächlichen Infektionspfad aufdecken.
5. Berechnen Sie die tatsächlichen Kosten
Es gibt zwei gängige Lizenzmodelle:
- Modell mit gleichzeitigen Nutzern (nutzungsabhängige Zahlung) – Sie zahlen für die maximale Anzahl gleichzeitig aktiver Nutzer. Bei diesem Lizenzmodell können Sie Software kostengünstiger erwerben, weil die erwartete Höchstzahl gleichzeitig angemeldeter Nutzer nur einen Teil aller Nutzer im Unternehmen ausmacht. Arbeiten beispielsweise 5.000 Nutzer in 2 Schichten, benötigen Sie nur 2.500 Lizenzen.
- Lizenzmodell pro Nutzer (Zahlung für jeden Nutzer) – Jeder Nutzer benötigt eine Lizenz. Maßgeblich ist die Zahl der einzelnen Nutzer mit Zugriff auf die VDI-Infrastruktur. Eine Lizenz für 5.000 Nutzer bedeutet beispielsweise, dass bis zu 5.000 namentlich benannte Nutzer auf die Software zugreifen können.
Wählen Sie nach Möglichkeit ein Modell mit gleichzeitigen Nutzern, um Ihre Kosten zu senken.
6. Die Auswirkungen auf die Performance zählen
Ein Vorteil von VDI sind geringere Hardware- und Betriebskosten. Wenn Ihre Antivirenlösung so viele Ressourcen benötigt wie auf einem physischen Gerät, geht ein wesentlicher Vorteil von VDI verloren. Ein weiterer Faktor für die VDI-Performance ist die Anzahl der Anwendungen, die Sie auf dem Basis-Image installieren müssen. Wählen Sie leichtgewichtige und widerstandsfähige Endpoint-Sicherheitsprodukte, damit die Antivirensoftware weder Rechenleistung noch Anwendererlebnis und Produktivität beeinträchtigt. Vermeiden Sie Produkte mit mehreren Agenten, da diese mehr Ressourcen verbrauchen.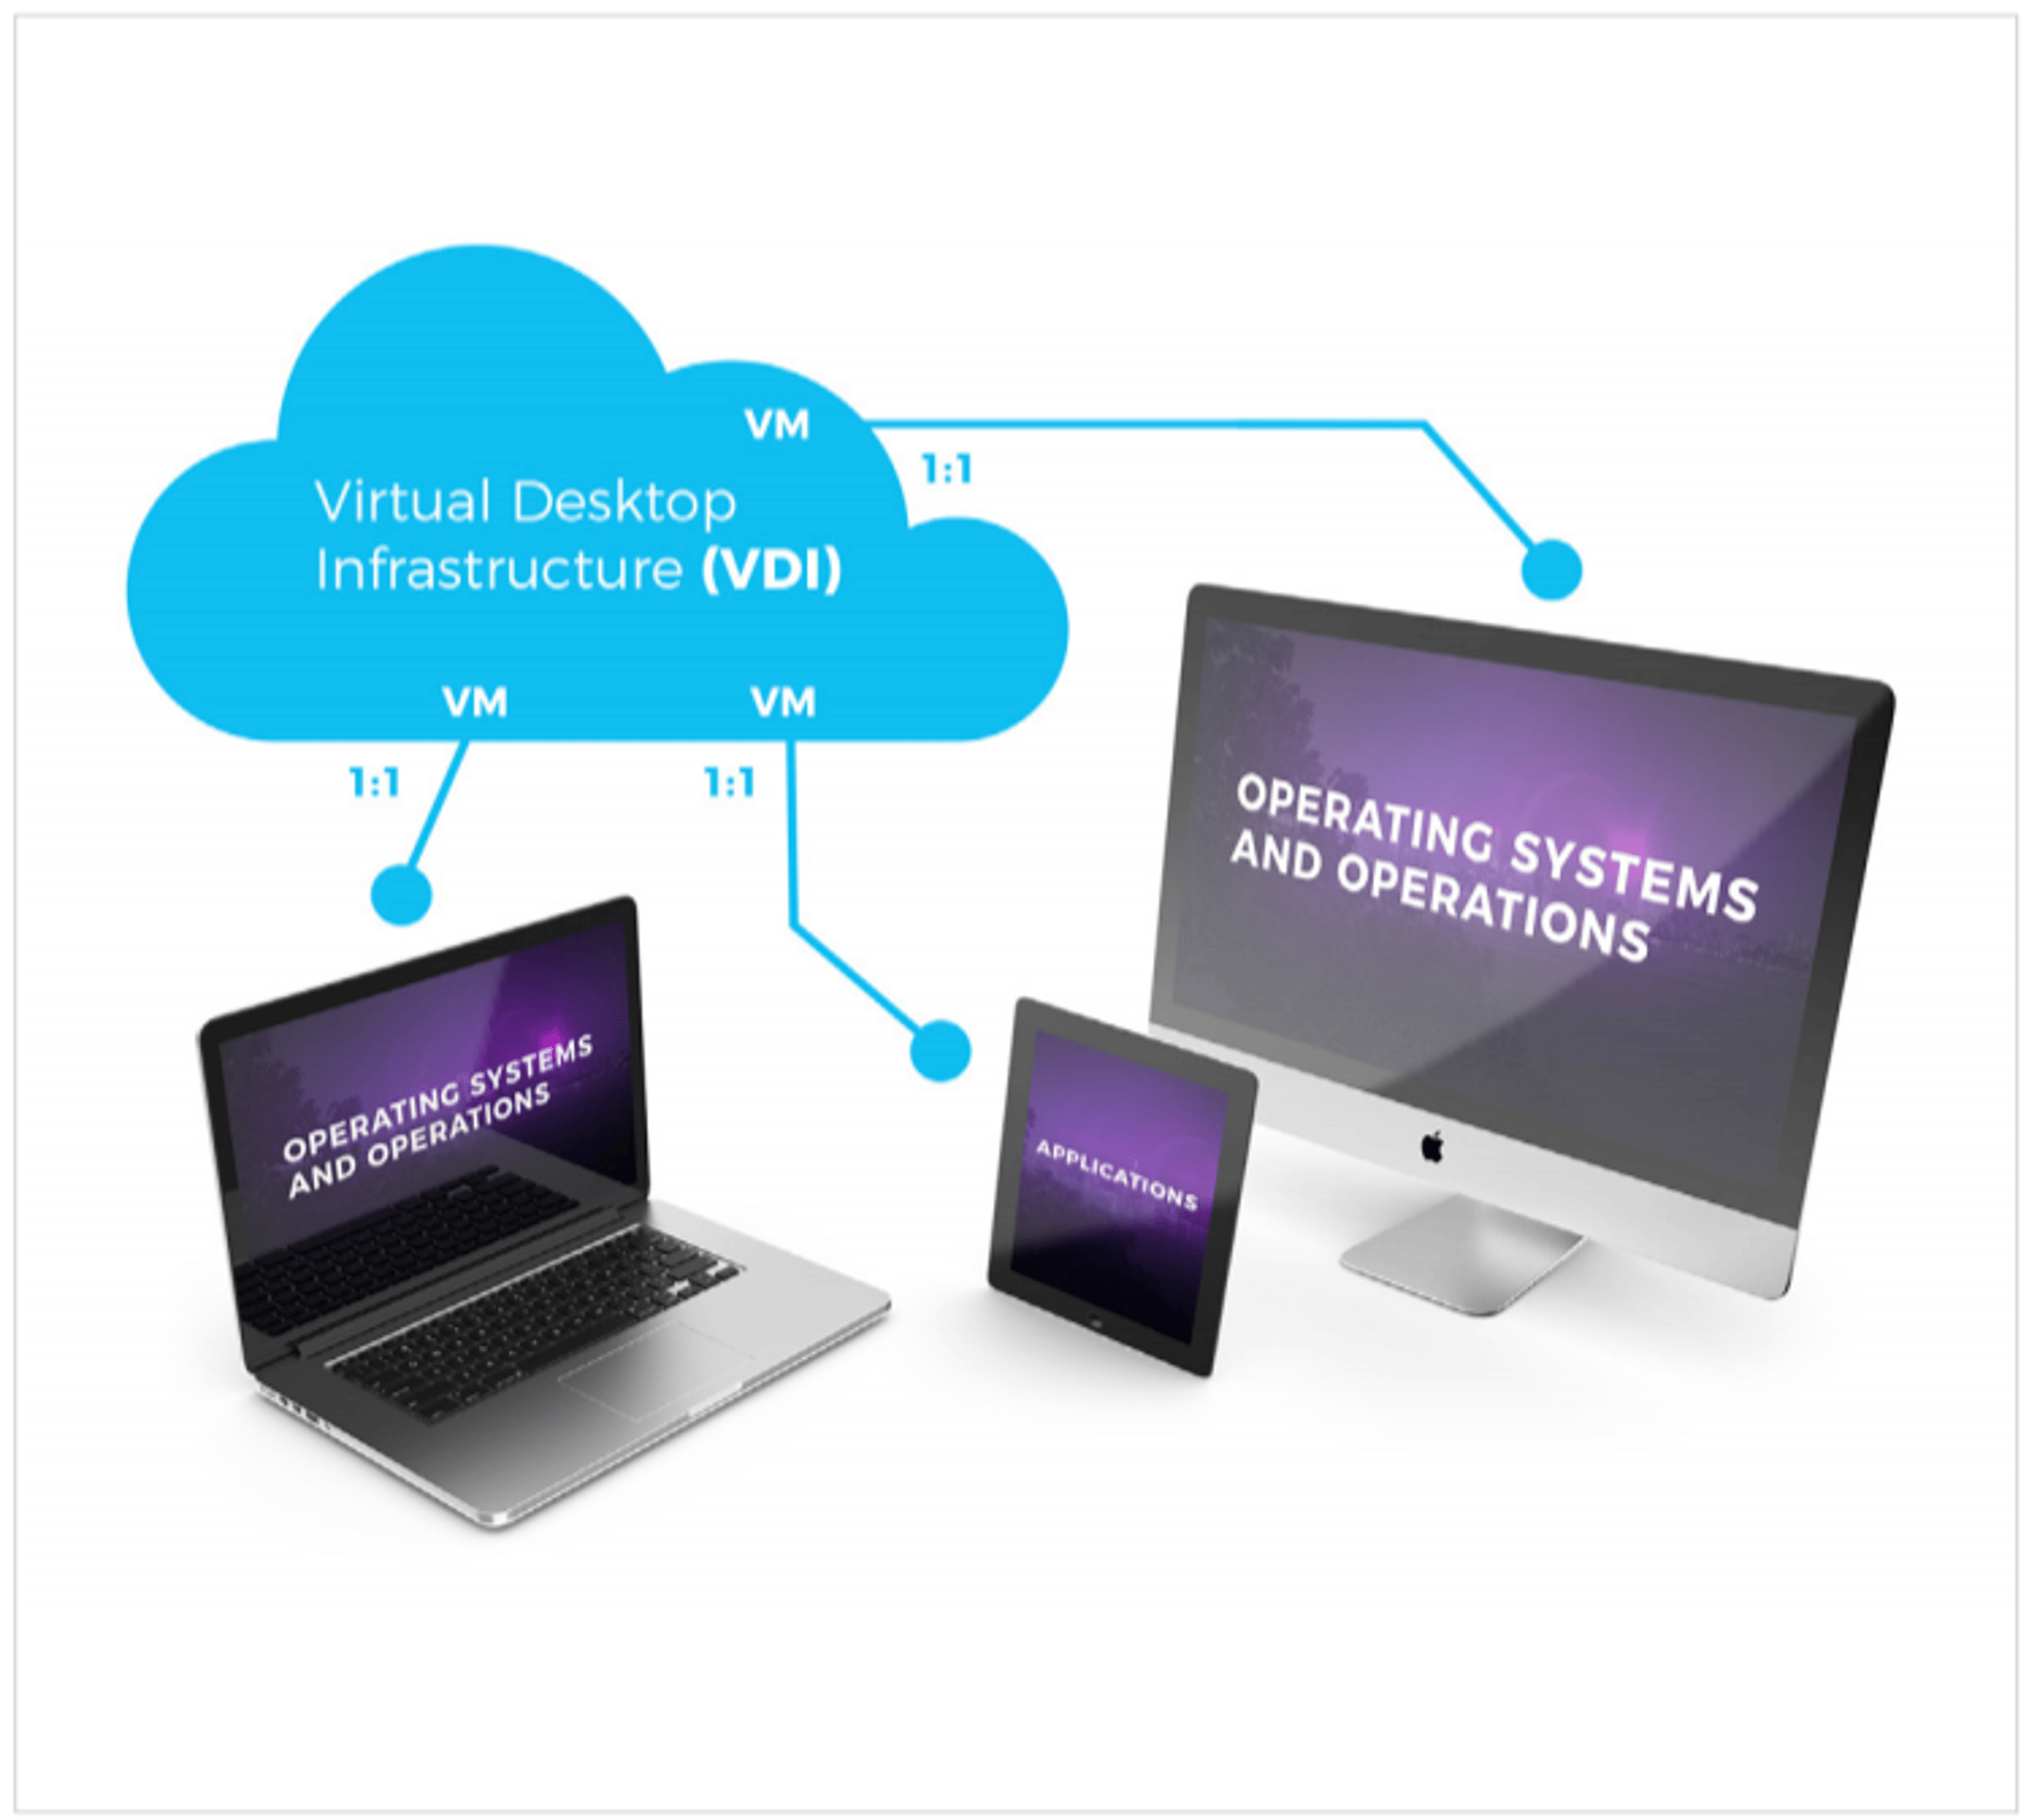
Warum SentinelOne?
Der autonome Agent von SentinelOne erfüllt und übertrifft alle genannten Kriterien. Er schützt Desktop-Virtualisierungsumgebungen effizient, darunter Thin Clients, geschichtete Anwendungen und andere VDI-Szenarien. Er benötigt keine Updates und ist weder von Signaturen noch von anderen Anforderungen herkömmlicher Antivirensoftware abhängig. SentinelOne unterstützt alle gängigen VDI-Szenarien nativ, ohne Abstriche bei Funktionsumfang oder Schutz. Dazu gehören:
- Desktop-Virtualisierung: Ein Desktop-Betriebssystem läuft in einer VM auf einem zentralen Server. Beispiele für Virtualisierungssoftware in Unternehmen sind Citrix XenDesktop, Microsoft App-V, VMware Horizon und Systancia AppliDis.
- Terminaldienste: Eine serverbasierte Komponente für Computing und Präsentationsvirtualisierung, die über ein Netzwerk Zugriff auf Anwendungen und Daten eines Remote-Computers bietet. Beispiele sind Microsoft Windows RDP und Citrix XenApp.
- Desktop-as-a-Service: Remote-Desktop-Virtualisierung über SaaS-Cloud-Computing. Beispiele für Desktop-as-a-Service in Unternehmen sind VMware’s Horizon DaaS und Amazon’s WorkSpaces.
[1] Gartner, Markttrends: Die Nachfrage nach VDI wächst, doch nicht jeder wird erfolgreich sein, von Michael Warrilow und Nathan Hill, April 2017, https://www.gartner.com/document/code/325320
SentinelOne unterstützt die folgenden Anbieter virtueller Umgebungen:
- VMware vSphere
- VMware Workstation
- VMware Fusion
- VMware Horizon
- Citrix XenApp
- Citrix XenDesktop
- Amazon WorkSpaces
- Microsoft Hyper-V
- Oracle VirtualBox

Verringern Sie das Identitätsrisiko in Ihrer gesamten Organisation
Erkennen und reagieren Sie auf Angriffe in Echtzeit mit ganzheitlichen Lösungen für Active Directory und Entra ID.
Fazit
VDI-Sicherheit vereint Endpunktsicherheit, Netzwerksegmentierung, Datenverschlüsselung und Zugriffskontrollen. Es gibt viele Ansätze, doch entscheidend ist, was zu Ihrer Infrastruktur passt. VDI-Sicherheit bietet viele Vorteile. Vor allem machen Sie Ihr Unternehmen damit fit für die Zukunft. SentinelOne vereinfacht die Absicherung Ihrer VDI-Umgebung und steht Ihnen dabei als Partner zur Seite. Testen Sie SentinelOne und erleben Sie, was wir heute für Ihr Unternehmen tun können.
Häufig gestellte Fragen zur VDI-Sicherheit
Mit Virtual Desktop Infrastructure (VDI) betreiben Sie Desktop-Umgebungen auf Remote-Servern statt auf lokalen Geräten. Nutzer greifen über ein Netzwerk von überall auf einen vollständigen Windows- oder Linux-Desktop zu.
VDI zentralisiert die Desktop-Verwaltung: Sicherheitspatches und Konfigurationen liegen auf dem Server. Die gewohnte Arbeitsumgebung bleibt erhalten, doch die Daten verlassen das Rechenzentrum nicht. Das reduziert das Risiko auf Endgeräten.
VDI-Desktops laufen auf zentralen Servern und sind deshalb attraktive Angriffsziele. Verschaffen sich Angreifer Zugang zu einem VDI-Host, können sie gleichzeitig auf viele Nutzerumgebungen zugreifen. Wirksame Sicherheitsmaßnahmen verhindern, dass sich Malware zwischen Sessions ausbreitet und Unternehmensdaten auf ungesicherte Endgeräte kopiert werden.
Ein starker VDI-Schutz unterstützt zudem die Einhaltung von Datenverarbeitungsrichtlinien und schützt Mitarbeitende im Homeoffice sowie die gesamte Infrastruktur.
Setzen Sie zunächst für jede Verbindung zum VDI-Gateway Multi-Faktor-Authentifizierung durch. Segmentieren Sie Netzwerke, damit Nutzer keinen Zugriff auf Verwaltungsoberflächen haben. Halten Sie Hypervisoren, Connection Broker und Gast-Images durch Patches aktuell. Vergeben Sie innerhalb virtueller Desktops nur die unbedingt nötigen Nutzerrechte.
Setzen Sie Endpunktsicherheits-Agenten ein und überwachen Sie Sessions auf Auffälligkeiten. Sichern Sie kritische Images regelmäßig und testen Sie die Wiederherstellung, damit Sie im Ernstfall schnell reagieren können.
Ein Virtual Private Network (VPN) stellt einen verschlüsselten Tunnel zwischen Ihrem Gerät und einem Netzwerk her. Es erweitert Ihren Netzwerkzugriff, doch die Daten bleiben auf Ihrem Endgerät. VDI stellt dagegen den gesamten Desktop von einem sicheren Server bereit, ohne Daten lokal zu speichern.
VPN schützt die Datenübertragung; VDI sorgt dafür, dass die Daten auf dem Server bleiben. Bei VPN laufen Anwendungen weiterhin auf Endgeräten; bei VDI laufen sie auf dem Server und sind so von potenziell kompromittierten Nutzergeräten isoliert.
VDI zentralisiert die Ausführung von Anwendungen und die Datenspeicherung. Vertrauliche Dateien liegen dadurch nicht auf Nutzergeräten. Snapshots und Nutzerberechtigungen verwalten Sie auf Serverebene und begrenzen so unbefugte Änderungen. Wird ein Endgerät infiziert, lässt sich die Bedrohung auf die betroffene Session eingrenzen.
Sie können Images sofort auf einen früheren Stand zurücksetzen und so Malware entfernen. Zentrale Protokollierung macht Nutzeraktivitäten sichtbar, damit Sie Sicherheitsvorfälle schnell erkennen und darauf reagieren können.
Zu den Sicherheitstools für VDI zählen Endpoint Detection and Response (EDR)-Agenten auf virtuellen Desktops, Firewalls zur Netzwerksegmentierung und Mikrosegmentierungsplattformen. Identity and Access Management (IAM) sorgt zusätzlich für sichere Anmeldekontrollen.
Für cloudbasierte VDI-Umgebungen benötigen Sie außerdem Cloud Access Security Broker (CASBs) sowie Intrusion Detection Systems (IDS). Backup- und Disaster-Recovery-Tools schützen Ihre wichtigen Images. Schwachstellenscanner unterstützen Sie dabei, Geräte durch Patches aktuell zu halten.
Zu den Risiken gehören falsch konfigurierte Broker-Server und offen zugängliche Verwaltungsports, die Angreifer ausnutzen können. Veraltete Desktop-Images ohne Patches weisen Schwachstellen auf. Gemeinsam genutzte Hypervisoren können Angriffe über benachbarte virtuelle Maschinen begünstigen, wenn die Isolation versagt. Schwache Authentifizierung eröffnet Unbefugten den Zugang. Unzureichende Überwachung verbirgt laterale Bewegungen.
Wer Backups nicht ausreichend testet, kann sich nach einer Sicherheitsverletzung nicht schnell erholen. Das verlängert Ausfallzeiten und erhöht das Risiko von Datenverlust.
Beginnen Sie mit granularen Zugriffskontrollen und setzen Sie eine starke Multi-Faktor-Authentifizierung durch. Trennen Sie Verwaltungs- und Nutzernetzwerke. Automatisieren Sie das Patchen von Hypervisoren und Desktop-Images. Setzen Sie EDR und kontinuierliche Überwachung in jedem virtuellen Desktop ein. Verschlüsseln Sie gespeicherte Daten und nutzen Sie sichere Protokolle für die gesamte Datenübertragung.
Sichern und testen Sie Golden Images regelmäßig. Schulen Sie Nutzer zu Phishing-Risiken und beschränken Sie den lokalen Zugriff auf USB-Geräte und die Zwischenablage, um Datenabfluss zu verhindern.
Mehr erfahren über Identitätssicherheit



Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
