
ChatGPT 安全性:風險、隱私與企業防護措施
ChatGPT 安全性可在員工使用 AI 助理時保護公司資料。了解相關風險、不同方案層級的資料處理差異,以及可實現受治理使用的防護措施。

重點整理
- ChatGPT 安全性涵蓋保護敏感資料、使用者帳戶、提示詞、輸出內容及連接系統 免於未經授權的存取、濫用與意外曝露。
- ChatGPT 的主要安全風險包括資料外洩、提示注入、帳戶遭入侵、惡意程式碼產生、不準確的輸出,以及 AI 輔助的網路釣魚或社交工程。
- ChatGPT 的資料處理方式會因方案、設定與整合而異,因此組織在分享業務資訊前,必須了解提示詞如何被儲存、保留、存取,以及可能如何被使用。
- 未受管理的 ChatGPT 使用可能造成影子 AI 與合規風險,降低對員工分享內容的可視性,並提高智慧財產或機密資料曝露的可能性。
什麼是 ChatGPT 安全性?
在 2025 年夏季,負責領導美國聯邦網路防禦機構的官員,將敏感的政府檔案貼到公開版本的 ChatGPT 中。CISA 的代理主任上傳了標記為 "For Official Use Only" 的合約文件,而內部監控感測器在數日內便標記出該活動。隨後展開了美國國土安全部的審查。沒有資料外洩。沒有攻擊者。只需幾個提示詞,敏感資料就已離開受控系統。
這正是 ChatGPT 安全性 所要彌補的曝露。ChatGPT 安全性是一套實務做法,用於在員工於工作中使用 ChatGPT 和類似 AI 助理時,保護您的工作場所資料與帳戶。
風險是內建的:視帳戶層級而定,員工輸入的提示詞可能會被保留或用於訓練未來模型,因此若缺乏組織控制,您的資料會在日常工作中離開您的環境。部署適當的層級、政策與強制措施後,員工已在使用的同一工具,就能成為您的安全團隊可看見並加以治理的工具。
ChatGPT 安全性如何融入企業安全
生成式 AI 的採用已擴及整體員工隊伍,而安全團隊現在必須為這類使用建立治理。在您的安全計畫中,這項工作涵蓋兩個面向:員工傳送給 AI 助理的提示詞,以及將這些助理連接到您系統的帳戶與整合。
影子 AI 使問題更加擴大,因為透過個人帳戶與未核准管道進行的活動,對您的安全團隊而言完全沒有可視性。目標是受治理的啟用:提供一條經核准的 ChatGPT 使用途徑,讓工作不會落到您無法看見的個人帳戶上。
ChatGPT 安全風險
當員工使用 ChatGPT 或類似 AI 助理時,組織將面臨資料曝露、模型訓練、提示注入、帳戶遭入侵、影子 AI、幻覺,以及整合風險:
- 輸入到提示詞中的敏感資料。 員工會將原始碼、客戶記錄和財務資料貼到 ChatGPT 中。資料離開您的環境不需要任何攻擊。
- 用於改進模型的提示詞。 在消費者帳戶上,提示詞是否用於訓練未來模型取決於各使用者的設定,且沒有集中式強制機制。
- 提示注入與越獄。 提示注入 是大型語言模型(LLM)的已知風險。間接注入可能觸發工作階段中的資料外洩。
- 帳戶與憑證遭入侵。 遭竊的 ChatGPT 憑證會曝露對話歷史,而與雲端儲存或電子郵件的整合可能造成 OAuth 權限範圍升級。
- 未經核准使用所造成的影子 AI。 個人帳戶與未核准工具會移除可視性,並繞過附加於經核准企業部署的控制措施。
- 不準確或捏造的輸出。 NIST 的生成式 AI 設定檔(NIST AI 600-1)將幻覺描述為一項 開放性的風險管理挑戰。若未經審查便依據捏造的輸出採取行動,將把錯誤引入業務決策。
- 第三方外掛程式或整合曝露。 第三方程式碼與連接工具可能帶來供應鏈與工作階段資料曝露風險。
這些風險有一個共同根源,而且是您可以治理的根源。您承擔多少曝露,取決於 ChatGPT 在各層級如何處理您的資料,而這正是您所使用帳戶開始變得重要的地方。
ChatGPT 如何處理您的資料
當員工提交提示詞時,ChatGPT 會將其傳送至 OpenAI 的基礎架構,並將提示詞與回應作為對話的一部分加以儲存。之後會發生什麼事,取決於帳戶層級。
資料處理 | 消費者 | 商務 | 企業 |
根據您的提示詞進行訓練 | 可能會依使用者設定用於改進模型 | 不用於訓練模型 | 不用於訓練模型 |
控制模式 | 取決於個別使用者動作 | 由管理員強制執行 | 由管理員強制執行 |
資料保留 | 預設保留,控制有限 | 由組織管理 | 自訂保留原則 |
身分識別 | 個別登入 | SSO | 具備 SCIM 佈建的 SAML SSO |
稽核與合規 | 無 | DPA,基本控制 | 合規 API、稽核記錄、客戶管理的加密金鑰、DPA |
資料處理方式上的這種差異,正是將未受管理的使用轉變為業務風險的原因,也會在缺少控制措施時形成您必須承擔的成本。
未受管理的 ChatGPT 使用成本
未受管理的 ChatGPT 會以三種方式讓企業付出代價:資料控制、競爭地位與合規。當員工將專有程式碼或客戶資訊貼入消費者層級的提示時,該資料會傳送至外部 AI 服務,而您的組織可能會失去對其的實際控制。
相同的暴露也會讓競爭資訊面臨風險,因為方案層級與資料處理設定會影響輸入提示中的商業機密與專有演算法是否能留在您的組織內部。
這種暴露同時也是合規與信任問題。當您使用 AI 工具時,現有的隱私與保密義務仍然適用,因此若在未簽訂資料處理協議 (DPA) 的情況下,將受監管資料(例如 個人可識別資訊 (PII) 或受保護健康資訊 (PHI))傳送至消費者 AI 工具,可能會觸發 GDPR, HIPAA 或類似規範下的違規。這些資料中的任何一項若遭公開揭露,都可能向客戶與監管機關表明您的資料治理存在缺口。
保護 ChatGPT 使用安全的挑戰
即使已有政策,實務上仍難以治理 ChatGPT 的使用。有四項限制因素對您不利:
挑戰 | 為何難以控制 |
對 AI 流量的可視性有限 | 網路監控無法檢查員工在瀏覽器型 AI 工具中輸入的內容,而端點遙測也很少能區分經核准使用與未經核准使用 |
功能快速變更 | OpenAI 經常更新 ChatGPT 的功能與資料政策,因此治理文件可能在數週內就落後於現況 |
需求超前於政策 | 員工採用新工具的速度,快於資安與法務團隊評估這些工具的速度 |
由供應商控制的資料處理 | 您無法為 OpenAI 的基礎架構設定其保留時程、訓練政策或存取控制 |
這些限制因素說明了為何僅靠政策通常不足,也說明了為何下列防護措施會將書面規則與技術性強制執行搭配使用。
ChatGPT 的企業防護措施
當具備適當控制措施時,您的團隊可以在工作中安全使用 ChatGPT。大多數暴露都可追溯到單一行為:員工將原始碼、認證資料或客戶記錄貼入提示,因此下列防護措施會將書面規則與技術性強制執行結合,使該行為可見且可預防:
- 為 AI 工具制定可接受使用政策. 定義哪些 AI 工具已獲核准、哪些資料類別禁止出現在提示中,例如 PII、PHI、原始碼、認證資料、商業機密與法律文件,以及不合規的後果。NIST AI 600-1 提供風險管理指引,可用於制定此政策。
- 採用具備資料控制與單一登入 (SSO) 的企業方案。 移轉至 ChatGPT Business 或 Enterprise,以取得更強的組織控制、SSO 和 DPA。若您的組織需要自訂資料保留、稽核記錄、System for Cross-domain Identity Management (SCIM) 或客戶管理的加密金鑰,Enterprise 可提供這些功能中最完整的組合。
- 套用資料外洩防護與資料分類。 在資料進入 AI 工具之前先進行分類。使用 data loss prevention (DLP) 檢查對外傳送流量,並在 Proxy 或防火牆層封鎖對未經核准 AI 端點的存取。
- 控制存取並檢視 AI 使用情況。 針對已定義的使用案例,強制執行以角色為基礎的存取控制。記錄對外 AI 流量的身分、時間戳記、AI 端點與資料量。在 ChatGPT Enterprise 上,啟用 Compliance API 和稽核記錄。更廣泛的 AI security 態勢可將政策與技術性強制執行連結起來。
- 訓練員工安全地撰寫提示。 依循 CISA 的模型,並要求 員工 AI 訓練 以使用 AI 工具。內容應涵蓋可接受使用政策、禁止的資料類別、如何驗證 AI 輸出,以及意外資料曝露的事件通報。要求每年重新認證。
- 對資料處理執行供應商盡職調查。 確認您的 DPA 明確涵蓋 AI 提示內容與傳統資料處理。驗證認證,並為資料外洩建立合約通知時程。
這些防護措施作為一個系統運作。政策設定界線。層級選擇建立合約與技術基準。DLP 與可視性從技術面強制執行政策。訓練建立人員層面,而盡職調查則補上供應商缺口。
使用 SentinelOne 強化 ChatGPT 安全性
政策與層級選擇設定規則。SentinelOne 在互動發生點強制執行這些規則:也就是提示本身。 Prompt Security 會在受規範資料、原始碼與憑證進入 ChatGPT 或其他消費型 AI 工具之前加以發現並控制。它可阻止瀏覽器內的 資料外洩。
Singularity™ Identity 將每個 AI 工作階段繫結至人類或非人類身分,包括 AI 代理與服務帳戶,因此您的團隊可以將曝露事件追溯至其來源。
Purple AI™ 將調查轉化為自然語言。分析師提出問題、重建時間軸,並判斷曝露是意外還是惡意。IDC 報告指出,威脅識別速度提升 63%,平均回應時間下降 55%。
在整個 Singularity Platform 中,SentinelOne 在 2024 MITRE ATT&CK Evaluations 中達成 100% 偵測,同時警示減少 88%,因此 SOC 團隊可減少花在雜訊上的時間,將更多精力投入真正具有風險的 AI 與身分活動。若要取得更廣泛的 extended detection and response (XDR) 可視性,這些事件可在單一位置與端點、身分及雲端訊號進行關聯。
申請您的 SentinelOne 示範 ,立即開始治理您的團隊如何使用 AI。
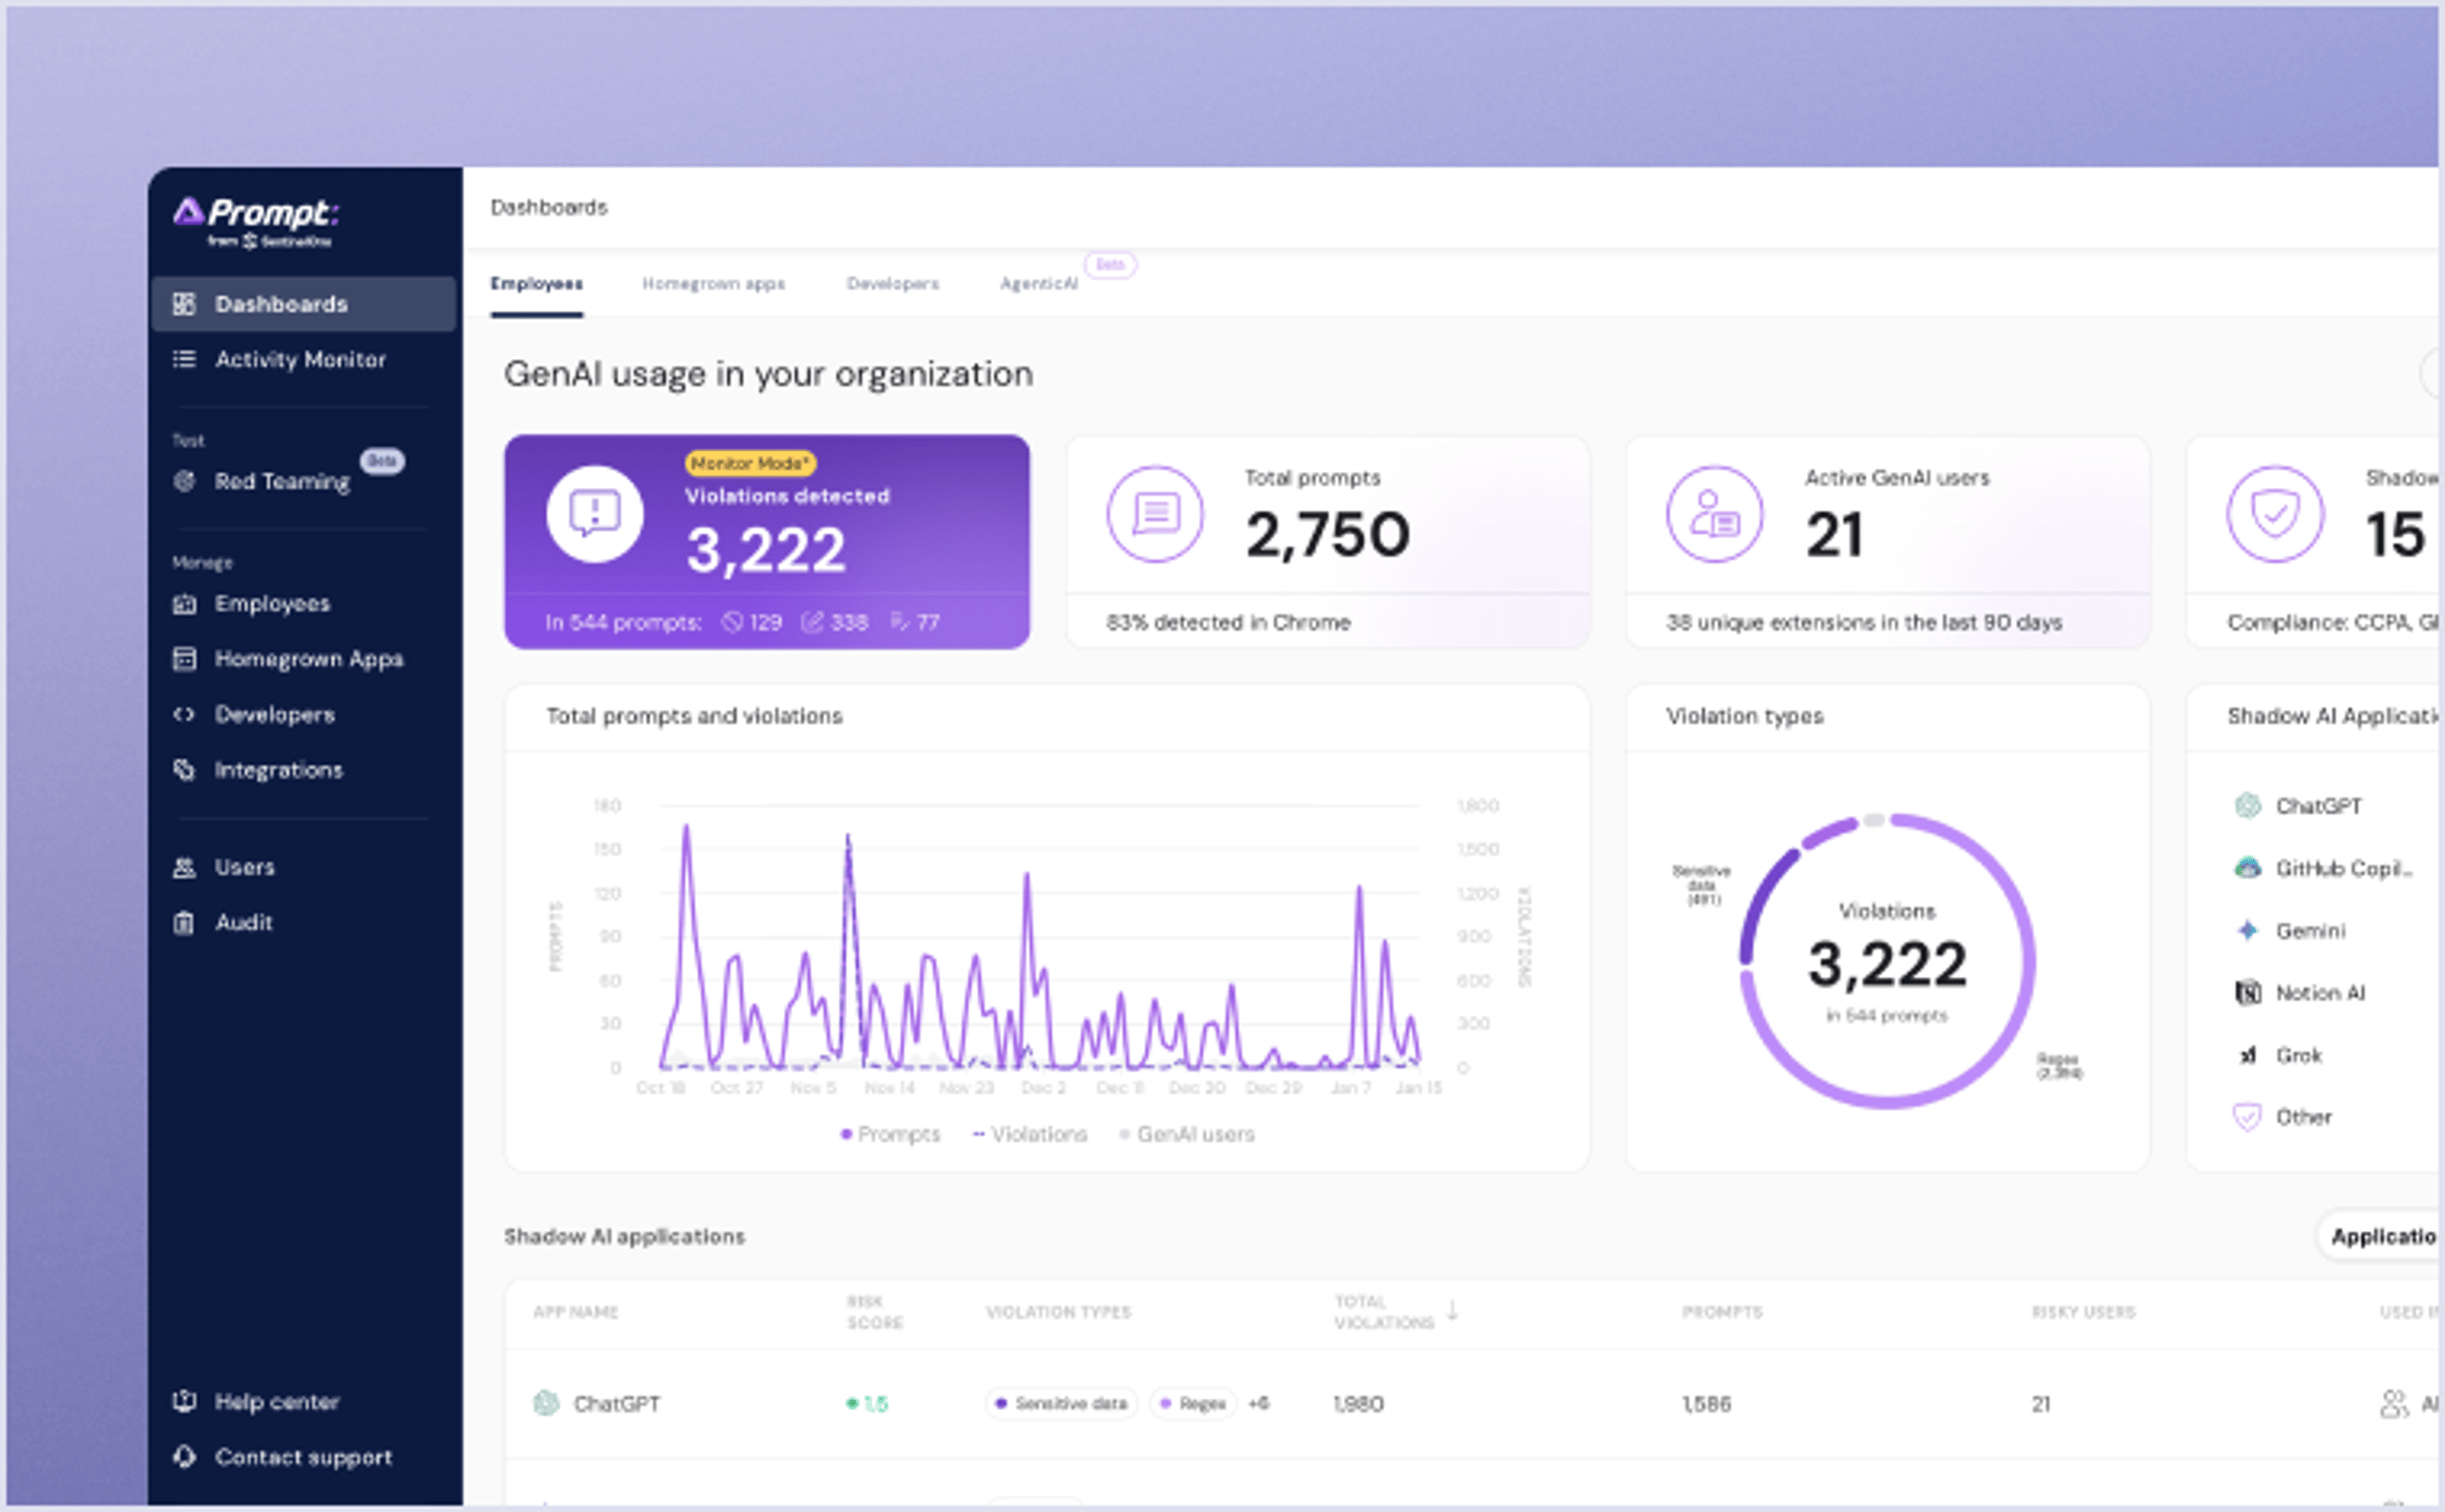
Get complete visibility, security and governance over AI usage in your organization. Uncover shadow AI, protect your sensitive data and safely enable AI in the organization.
結論
當員工使用 AI 助理時,ChatGPT 安全性可保護您的資料。核心風險是透過提示造成的資料曝露,而移除可視性的影子 AI 會放大此風險。消費型使用更依賴個別設定,而 Business 與 Enterprise 層級則提供更強的組織控制。
受治理的啟用結合了可接受使用政策、正確的層級、資料外洩防護、可視性、訓練與供應商盡職調查。將這些要素落實到位,您的團隊就能保有 ChatGPT 帶來的所有優勢。您的敏感資料會留在它應該存在的位置。

Unleash AI-Powered Cybersecurity
Elevate your security posture with real-time detection, machine-speed response, and total visibility of your entire digital environment.
常見問題
ChatGPT 安全性是指您如何治理員工與 AI 助理之間的資料路徑:哪些帳戶與層級處理提示、其中允許哪些資料,以及誰可以查看這些活動。沒有任何單一設定能夠提供這一切。
實務上,這是安全、法務與身分團隊之間的共同責任。這項工作始於了解您的人員已在使用哪些 AI 帳戶,接著再將政策與監控附加到這些帳戶上。
ChatGPT Enterprise 提供由管理員強制執行的資料控制、自訂保留政策、具備 SCIM 佈建的 Security Assertion Markup Language (SAML) SSO、客戶管理的 加密 金鑰,以及具備稽核記錄的 Compliance API。它也支援符合 GDPR 的 DPA。
消費型使用更大程度取決於個別設定,而 Enterprise 則提供集中式治理功能,讓您的安全、法務與身分團隊可在整個環境中加以強制執行。
這取決於層級與設定。在消費型帳戶上,提示可能會依據個別使用者設定用於改善未來模型。Business 與 Enterprise 部署則讓組織可直接控制是否保留提示內容或將其用於訓練。
如果您的員工會處理敏感資料,請將層級選擇本身視為一項安全控制,並在合約中確認訓練行為。
影子 AI 是指員工透過個人帳號或未核准的應用程式使用 AI 工具,且發生在組織已佈建並受監控的環境之外。
影子 AI 會讓安全團隊失去可視性、繞過資料控制,並造成標準端點遙測可能無法發現的合規曝險。實務上,它會讓 AI 導入變成未受管理的資料路徑,這也是為什麼全面禁止通常會失敗。
如果提示內容包含歐盟個人資料,則適用 GDPR,並要求具備 DPA 與合法的處理依據。如果提示內容包含受保護健康資訊,則適用 HIPAA。支付卡產業資料安全標準 (PCI-DSS) 則在涉及支付卡資料時適用。既有的隱私與消費者保護法律仍適用於 AI 的使用。
特定產業規則,包括 Sarbanes-Oxley Act (SOX)、Gramm-Leach-Bliley Act (GLBA) 以及各州隱私法,也可能適用,具體取決於提示工作流程中涉及的資料類型、業務功能與司法管轄區。
深入了解 資料與 AI


準備好徹底革新您的安全營運了嗎?
了解 SentinelOne AI SIEM 如何將您的 SOC 轉型為自主化的強大中樞。立即聯絡我們以取得個人化示範,親眼見證安全防護的未來如何實現。
