
2026 年企業適用的 12 家最佳 AI 網路安全供應商
比較 12 家涵蓋端點、雲端、網路與資料安全的 AI 網路安全供應商。了解各家擅長之處、適用情境,以及應該驅動您企業候選清單的評估標準。

選錯 AI 網路安全供應商會讓您付出雙重代價:一次是在花費上,另一次則是在有人承認不適合之前白白損失的一年。許多組織在這個階段都會做錯,最後被綁定在他們永遠不會啟用的功能上。
新供應商持續進入這個市場,而它們之間的差異確實存在。以下是目前最具可信度的業者、各家實際擅長的領域,以及各自適用的情境。
什麼是 AI 網路安全供應商?
AI 網路安全 供應商是使用 AI 驅動平台與解決方案來提升企業偵測、預防、排序與降低安全風險能力的公司。它們涵蓋多個領域,包括應用程式安全、軟體供應鏈保護、安全營運中心 (SOC) 工作流程、端點防護與網路安全。
使用 AI 的頂尖網路安全供應商會透過在整個軟體交付生命週期 (SDLC) 中掃描 API、容器、基礎架構即程式碼,以及開源元件,來保護開發流程。
有些供應商提供 agentic AI 功能,可管理跨工作流程的動作,並讓人員保留在迴圈中,以核准防護欄、檢閱稽核軌跡,並在需要判斷時接手調查。另一些則是專為保護 large language models (LLMs) 及其周邊管線而成立的 AI 原生新創公司。
2026 年 12 家頂尖 AI 網路安全供應商
AI 網路安全供應商的專長各不相同。有些專注於端點防護,有些專注於應用程式與 API 安全,還有些專注於完整平台。以下是 2026 年值得評估的供應商:
1. SentinelOne
SentinelOne 將端點偵測、回應與復原整合於單一平台中,並且專為攔截尚未被任何特徵碼識別的威脅而打造。其 1-click rollback 可還原未經授權的變更,並在無需重新映像的情況下,將端點恢復至攻擊前狀態。安全自動化支撐整體運作,減少手動工作,讓分析師能把時間拿回來。
平台概覽
- Singularity™ Platform:這整合了 SentinelOne 提供的一切,為企業級網路安全建立正確基礎。您可獲得單一智慧平台,帶來不受限制的可視性、業界領先的偵測能力,以及自主回應。透過這個整體式解決方案,您可使用 Purple AI™、Singularity AI SIEM、Singularity Cloud Security、Singularity Endpoint,甚至還有 Singularity Identity。它也涵蓋電子郵件與網路安全,並管理非結構化資料與日誌。參加 Singularity Complete tour 以了解更多。
- Singularity XDR: 這將偵測與回應能力從端點延伸到 Singularity Platform 所涵蓋的每個面向。它可擷取並標準化來自任何來源的資料,關聯各攻擊面的活動,並提供完整的攻擊脈絡,而非零散片段。自動化工作流程會在有任何威脅突破防線的當下優先處理事件。
- Singularity Network Discovery:這是一款內建於現有端點代理程式中的網路探索工具。它可在不需要使用者安裝任何額外軟體的情況下,對整個企業網路中的未受管理 IoT 裝置進行對應與監控。
- Singularity Cloud Security: SentinelOne 的無代理雲端原生應用程式防護平台 (CNAPP) 將安全延伸至雲端原生環境。它結合即時代理防護與針對 Kubernetes、容器及雲端 VM 的無代理掃描。它也提供 AI 安全態勢管理 (AI-SPM)、基礎架構即程式碼掃描、合規支援,以及在公有與私有儲存庫中偵測 850+ 種秘密類型的能力,包括 GitLab、Bitbucket 與 GitHub。 閱讀 CNAPP 買家指南 以了解更多詳細資訊。
- Prompt Security: 這讓您的組織能夠完全掌控 AI 實際上的使用方式。它可消除影子 AI 的盲點,防止敏感資料與機密外洩至公開 LLM,並阻擋 AI 特有威脅,包括提示注入、越獄,以及傳統工具從未設計用來偵測的不安全模型輸出。它可治理 agentic AI 系統與 Model Context Protocol (MCP) 伺服器,在未經授權的動作演變為事件之前加以阻擋。它也會在您的整體員工體系中強制執行 AI 使用與合規政策,讓資安團隊能掌握工具如何被使用以及政策如何被套用所需的可視性,同時不會干擾人員的工作方式。
主要功能
- 透過 Prompt Security,您可以防止秘密資訊與智慧財產 (IP) 外洩至 LLM 提示中,並在開發環境中強制執行 AI 使用政策。
- SentinelOne 可保護您建置的 AI 應用程式。自訂應用程式可防範資料外洩、不安全的 LLM 輸出與提示注入,並在執行階段強制執行安全政策。
- 在代理與 MCP 伺服器活動中強制執行最小權限政策,並在未經授權的動作觸及關鍵資源之前加以阻止。
- Singularity Binary Vault 可自動化惡意與良性檔案上傳及鑑識分析。它透過自動化將樣本掃入 SentinelOne 雲端,提供對新引入二進位檔的洞察。
- 裝置端 Behavioral AI 使用裝置上的本機機器學習 (ML) 模型來偵測攻擊。即使裝置完全離線,它也能識別勒索軟體或惡意活動。
- 如果勒索軟體確實加密了檔案,SentinelOne 的 1-click rollback 功能可立即還原未經授權的變更。它使用陰影複本將檔案、登錄機碼與系統設定恢復至攻擊前狀態。
- SentinelOne 也內建靜態與行為引擎。它可同時識別已知檔案特徵碼與未知、可疑的程序行為,取代傳統防毒軟體。
- Singularity Marketplace 可整合第三方工具(例如防火牆、身分識別提供者與電子郵件安全),以自動擷取資料並觸發端點之外的回應動作。
- SentinelOne 的資料湖以低成本保留大量企業遙測資料,因此安全團隊可以跨長時間回溯視窗進行威脅狩獵,而不只是查看過去 30 天。
- SentinelOne 的 Offensive Security Engine™ 搭配 Verified Exploit Paths™ 可作為自動化紅隊成員,安全地攻擊您自己的雲端基礎架構,以證明哪些弱點實際上具有危險性。您獲得的是以證據為基礎的優先排序,而不是嚴重性分數。
SentinelOne 解決的核心問題
- 分析師不再需要手動拼湊日誌來釐清攻擊是如何展開的。SentinelOne 的 Storyline™ 技術會自動將事件映射為單一視覺化時間軸。
- 即時封鎖並隔離威脅,即使裝置完全離線也能運作。1-click rollback 可立即將檔案還原至加密前的狀態。
- 透過 Purple AI 提供 AI 輔助作業,可將您的自然語言查詢轉換為安全動作。您可以立即執行系統命令並隔離威脅。
- SentinelOne 透過驗證哪些暴露面是真正可被利用的,而非僅是理論上存在弱點,來減少誤判。這也讓初階分析師能夠進行進階威脅狩獵。
- SentinelOne 可防禦勒索軟體、零時差漏洞與資料遺失,並將調查時間從數小時縮短至數分鐘。警示量下降,且所有作業都可從單一主控台執行。
客戶證言
「SentinelOne CSPM 是 Singularity Cloud 安全平台的一部分,可協助組織識別並修正其雲端環境中的安全性錯誤設定。它無需代理程式即可運作,並可即時掌握 AWS、Azure 和 Google Cloud 等多個雲端平台上的所有雲端資產可視性。CSPM 會持續監控雲端資源、偵測安全缺口、合規問題與高風險設定,並使用 AI 進行優先排序。它可改善您整體的雲端安全態勢。」-IT Associate
評論與評分
查看 Singularity Cloud Security 在 Gartner Peer Insights 和 PeerSpot 上的評分與評論,以取得更多見解。

Unleash AI-Powered Cybersecurity
Elevate your security posture with real-time detection, machine-speed response, and total visibility of your entire digital environment.
2. Darktrace
Darktrace 的 Adaptive AI 會學習組織實際的行為模式,然後標示偏離該設定檔的情況。它涵蓋連網裝置、雲端服務與工業系統,可對進行中的攻擊採取行動,並提供用於調查與事件回應的視覺化工具。
功能:
- Darktrace 會為其保護的組織建立行為設定檔並持續更新,無需預先定義規則或威脅特徵,即可標示異常偏離。
- Darktrace Autonomous Response 可對進行中的威脅採取精準行動加以中斷,例如封鎖特定連線或隔離裝置,且無需人工核准。
- 電子郵件安全模組會監控通訊模式,以偵測 網路釣魚、帳戶接管與冒充攻擊,這些攻擊會繞過標準閘道篩選機制。
- 該平台透過單一管理介面,涵蓋內部部署網路、雲端環境、營運技術 (OT) 系統與端點。
- Cyber AI Analyst 會自動調查警示並彙整事件報告,減少分析師手動拼湊攻擊時間軸所花費的時間。
查看 Darktrace 在 Gartner Peer Insights 和 G2 上的評分與評論,以取得更多見解。
3. Vectra AI
Vectra AI Platform 會監控資料中心、雲端、身分識別與 SaaS 環境中的流量,以找出端點工具遺漏的威脅。Vectra 將其定位為 AI 原生的安全與可觀測性平台,並以網路偵測與回應 (NDR) 為核心。它使用行為分析來偵測橫向移動、權限濫用與命令控制活動,然後將最重要的發現排定優先順序,讓分析師減少追查雜訊的時間。
功能:
- Attack Signal Intelligence 會關聯網路、身分識別與雲端層的偵測結果,讓分析師專注於最緊急的事件,而不是個別的低層級警示。
- 該平台以無代理程式方式運作,透過擷取網路流量與雲端 API 的中繼資料,在數小時內即可部署涵蓋範圍,且無需變更端點或工作負載。
- 自動化的主機、帳戶與流量遏制功能,讓團隊能即時隔離遭入侵的身分或封鎖惡意連線,無論是原生執行,或透過與現有端點偵測與回應 (EDR) 及安全資訊與事件管理 (SIEM) 工具 的整合皆可。
- Vectra 涵蓋混合環境,包括內部部署資料中心、AWS、Azure、GCP、Microsoft 365,以及 OT/IoT 基礎架構。
- 它會映射偵測結果並產生報告,顯示安全態勢隨時間的變化。
在 G2 和 PeerSpot 上比較 Vectra AI 與 SentinelOne 的評分與評論,以取得更多見解。
4. Salt Security
Salt Security 是一個 API 防護平台,可探索、監控並保護組織環境中的每個 API,包括標準閘道遺漏的影子 API 與殭屍 API。它會隨時間分析 API 流量,以偵測攻擊者行為、強制執行態勢政策,並根據包括 OWASP API Security Top 10 在內的框架映射涵蓋範圍。
功能:
- Salt 的平台可探索雲端、地端與混合環境中的所有 API,包括團隊遺漏或意外部署的端點。
- 它使用行為分析來偵測低頻且緩慢的攻擊。Posture Governance Engine 會將 API 對應至 OWASP、PCI DSS、GDPR 與 NIST 等框架,在錯誤設定與驗證機制失效問題遭到利用前加以標示。
- Salt MCP Finder 可在 agentic AI 部署中探索 MCP 伺服器,而 Salt Protect 會監控 AI 代理與這些伺服器之間的互動,並封鎖不安全或未經授權的動作。
- 攻擊者洞察是使用 LLM 產生,將攻擊模式轉換為淺白語言摘要,讓分析師無需具備深厚的 API 專業知識,也能理解意圖並根據發現採取行動。
閱讀 Salt Security 與 SentinelOne 相比的評分與評論,請見 PeerSpot 以取得更多背景資訊。
5. IBM QRadar
IBM QRadar 會蒐集並關聯整個組織基礎架構中的日誌資料、網路流量與威脅情報,以識別安全事件。它透過整合不同來源資料的主控台,協助安全團隊偵測威脅、調查警示並管理合規性。請注意,IBM 已於 2024 年將 QRadar SaaS 產品出售給 Palo Alto Networks,目前將 QRadar 作為自主管理的地端平台銷售,因此應以此基礎進行評估。
功能:
- QRadar 透過裝置支援模組(DSM)程式庫,從數百個資料來源擷取日誌與流量資料。
- 其規則式關聯引擎會套用數百條內建 offense 偵測規則,而團隊也可撰寫自訂規則,以符合其特定環境與威脅模型。
- QRadar Investigation Assistant 是 IBM 由 watsonx 驅動的助理,可自動調查 offense、呈現相關背景脈絡,並建議回應步驟。它取代了 QRadar Advisor with Watson,後者已於 2026 年 8 月終止支援。
- IBM QRadar Network Insights 新增深度封包檢測,讓團隊可在其流量中取得應用層可視性。
- 該平台支援 PCI DSS、HIPAA 與 SOX 等框架的合規報告,並提供預先建置的報告範本,將事件資料對應至法規要求。
如需進一步了解使用者對 IBM QRadar SIEM 的看法,請參閱 Gartner Peer Insights。
6. Palo Alto Networks
Palo Alto Networks 提供涵蓋網路安全、雲端安全與安全營運的資安產品組合,並以其 Cortex 與 Prisma 平台為核心。其工具涵蓋網路邊界的威脅防護、雲端工作負載保護、用於偵測與回應的 XDR,以及用於安全遠端存取的 Secure Access Service Edge (SASE)。
功能:
- Cortex XDR 會從端點、網路、雲端與身分來源蒐集遙測資料,將相關事件串連為事件,並套用行為分析來捕捉以特徵碼為基礎的工具所遺漏的威脅。
- Cortex Cloud 於 2025 年取代 Prisma Cloud,是一種 CNAPP,可保護跨多個雲端供應商的雲端原生工作負載,涵蓋錯誤設定管理、工作負載保護、容器安全與基礎架構即程式碼掃描。
- Next-Generation Firewalls 使用 App-ID、User-ID 與 Content-ID 在應用層檢查流量,根據身分與內容而非僅依連接埠與通訊協定來強制執行政策。
- Cortex XSOAR 是一個安全協調、自動化與回應(SOAR)平台,可協助安全團隊建立劇本以自動化重複性的回應任務,縮短常見事件類型的平均回應時間。
- Prisma AIRS 是 Palo Alto 的 AI 安全平台,涵蓋對以 LLM 為基礎之應用程式的威脅,可在正式環境中偵測提示注入攻擊、透過 AI 介面造成的資料外洩,以及不安全的模型輸出。
若要評估 Palo Alto Networks 作為 AI 安全供應商的表現,請查看其 Gartner Peer Insights 與 PeerSpot 評分與評論。
7. Wiz
Wiz 自 2026 年 3 月起成為 Google Cloud 旗下公司,是一個雲端安全平台,可透過 API 連接至雲端環境,並掃描工作負載、容器、資料、身分與基礎架構設定中的風險。它會跨層關聯發現結果,以呈現個別單點工具可能遺漏的攻擊路徑,協助安全團隊將修補工作聚焦於最可能遭利用的項目。
功能:
- Wiz 的 Security Graph 會將弱點、錯誤設定、暴露的密鑰與網路暴露串連成視覺化攻擊路徑,顯示哪些風險組合會形成真正的利用風險。
- Cloud Infrastructure Entitlement Management (CIEM) 可識別權限過大的 IAM 角色與服務帳戶,協助團隊在攻擊者利用過度權限之前,將存取權限調整至適當規模。
- 容器與 Kubernetes 安全性會掃描登錄庫中的映像檔與執行中的叢集,以找出弱點、錯誤設定與合規違規。選用的 eBPF 執行階段感測器可提供更深入的執行階段涵蓋範圍。
- Wiz Code 將掃描向左延伸至開發流程,在基礎架構即程式碼範本與容器映像檔進入正式環境前進行檢查。
- Data Security Posture Management (DSPM) 可找出儲存在雲端儲存貯體與資料庫中的敏感資料,對應誰可存取這些資料,並標示與錯誤設定或權限過寬相關的暴露風險。
如需進一步了解 Wiz 的能力,請查看 G2 與 PeerSpot 上的回饋與評分。
8. Cyera
Cyera 將自身定位為建立於資料智慧之上的 AI 安全平台。它可從單一介面探索、分類並監控雲端、SaaS、地端與資料庫環境中的敏感資料,接著顯示誰可存取這些資料,以及這些存取模式會帶來何種風險。
功能:
- Cyera 會自動對應員工正在使用哪些網頁式與內部 AI 工具。
- Browser Shield 會即時檢查瀏覽器中的提示,並可針對違反政策的情況傳送警示。
- Agent Guardian 會監控自主 AI 代理與 copilots 如何與您的資料互動。它可防止資料遺失並降低警示疲勞。
如需了解 Cyera 與 SentinelOne 的比較,請閱讀其在 PeerSpot 上的評論與評分。
9. Cato Networks
Cato Networks 將 SD-WAN、網路安全與零信任存取整合為單一雲端原生服務,並透過全球私有骨幹網路提供。它讓組織能透過單一平台與統一政策引擎連接所有據點、使用者與雲端環境,取代多種彼此分離的網路與安全點產品組合。
功能:
- 單次通過引擎會檢查所有網路流量,在單一位置套用防火牆、路由與威脅防護政策。
- 您可取得 Firewall as a Service 與安全網頁閘道,以強制執行網頁存取政策並讓使用者遠離惡意目的地。
- 它提供雲端存取安全代理(CASB)以進行影子 IT 探索,另加資料外洩防護(DLP)。自 2026 年 3 月起正式推出的 Cato AI Security 會分析提示是否符合規範,並保護自建 AI 應用程式免於 jailbreak 與提示注入。
如需更多背景資訊,請在 PeerSpot 上評估 Cato Networks 與 SentinelOne 相比的評分與評論。
10. Checkmarx
Checkmarx One 是一個應用程式安全平台,可協助開發團隊在軟體發布前找出並修復程式碼弱點。它會掃描開發流程中的原始碼、開源相依套件與 infrastructure-as-code 組態,讓安全團隊與開發人員能在單一位置管理發現結果。
功能:
- 軟體組成分析(SCA) 可識別第三方程式庫中的弱點、授權合規風險與惡意開源套件。
- NG SAST 會執行靜態應用程式安全測試,而 Developer Assist 會在 AI 產生的程式碼進入 IDE 前先行審查。
- Malicious Package Protection 會阻止已知有害的開源套件進入建置流程。其 LLM Scanner 會檢查封裝於 AI 模型套件內的 Python 原始碼,並非執行階段或提示注入掃描器。
- Secrets Detection 可防止硬式編碼的機密進入儲存庫,而 API Security 會對應影子 API。
如需了解 Checkmarx 在 AI 安全方面的表現,請查看其 PeerSpot ratings。
11. CrowdStrike Falcon
CrowdStrike Falcon 是一家 AI 網路安全供應商,提供端點偵測、回應與威脅可視性。其雲端平台可大規模處理安全事件,讓團隊能自動進行威脅狩獵並縮短入侵者駐留時間。
功能:
- Falcon 會整合整個環境中的端點遙測資料。安全團隊可取得單一威脅檢視,讓調查執行得更快。
- 其 Threat Graph 資料庫會處理並關聯事件資料、串連各端點間的指標,並協助分析師識別攻擊模式。
- Falcon Fusion SOAR 會建立自動化工作流程,根據偵測結果觸發回應動作,從而減少人工警示分類並加快遏制速度。
- Falcon Identity Protection 會監控驗證活動,以偵測如 pass-the-hash、橫向移動與帳戶接管嘗試等以憑證為基礎的攻擊。
- Falcon Guardian 於 2026 年 9 月由 Falcon AI Detection and Response 更名而來,會盤點 Windows 與 macOS 上已知與影子 AI 代理、將代理行為連結至端點遙測,並在執行階段封鎖提示注入與 jailbreak 嘗試。
如需了解 CrowdStrike 在 AI 安全部門中的定位,請參閱其最新的 Gartner Peer Insights 與 G2 評論與評分。
12. Microsoft
Microsoft 提供一套涵蓋端點、身分、雲端工作負載與電子郵件的安全產品,且全部都可與 Microsoft 365 生態系原生整合。已在執行 Microsoft 基礎架構的組織可利用它,在無需為涵蓋範圍額外新增獨立代理程式或連接器的情況下,於整個環境中取得集中式威脅偵測與回應。
功能:
- Defender for Endpoint 可從單一主控台提供 Windows、macOS、Linux、Android 與 iOS 裝置的端點防護、EDR,以及威脅與弱點管理。
- Microsoft Defender XDR 會自動關聯來自端點、身分、電子郵件與雲端應用程式來源的訊號,將相關警示串連為統一事件,讓分析師無需手動樞紐分析即可看見攻擊的完整範圍。
- Defender for Cloud Apps 可作為 CASB,提供 SaaS 應用程式使用情況的可視性、強制執行存取政策,並偵測如過量資料下載或來自異常位置的存取等高風險行為。
- Defender for Identity 會監控 Active Directory 與 Entra ID,以偵測如 pass-the-ticket、DCSync 與 橫向移動 使用遭入侵的帳戶。
- 來自 Microsoft 全球感測器網路的威脅情報會為整個產品套件提供偵測依據,揭露與已知威脅行為者群體和攻擊活動相關的指標。
- Microsoft Security Copilot 已內嵌於 Defender 入口網站中,用於事件調查、威脅狩獵和自然語言查詢,並可在 Defender、Entra、Intune 和 Purview 上執行預建代理程式。它包含在 Microsoft 365 E5 權益中。
查看 Gartner Peer Insights 和 G2 評論,了解使用者對 Microsoft Defender 的看法。
如何選擇最佳 AI 網路資安供應商?
在比較 AI 網路資安供應商 時,您應該考量其可擴展性、準確性和靈活性等因素。以下是一些可用來評估它們的實用標準:
- 它們能否即時發現異常並標記不尋常的行為? 您會希望其解決方案也能同時在本地和雲端環境中運作。保護能力應隨著公司成長而擴展,且其工具應能自動回應。
- 它們的誤判率如何? AI 網路資安供應商應能識別誤判並將其降到最低。供應商應提供明確的準確性證明,且必須有真實世界的結果作為佐證。
- 它們能否與您現有的技術堆疊整合? 尤其是與 SIEM、SOAR 和 EDR 工具整合。這有助於減少管理分散工具的負擔、打破孤島,並全面提升回應速度。
- 它們的法規遵循支援如何? 您最不希望發生的,就是違反法規基準而被處以高額法律罰款。請確認您的 AI 網路資安 供應商是否支援包括 PCI DSS、HIPAA 和 GDPR 在內的法規。自動化法規遵循是一大優勢。
- 供應商自身的環境或供應鏈是否曾遭入侵,以及他們如何揭露此事? 安全供應商是高價值目標,因此遭受攻擊本身並不必然構成淘汰理由。真正重要的是他們是否偵測到事件、向客戶說明了什麼,以及速度有多快。請查閱公開紀錄,並對於在新聞曝光前就主動公布自身事件的供應商,給予比那些僅在外部壓力下才揭露的供應商更正面的評價。
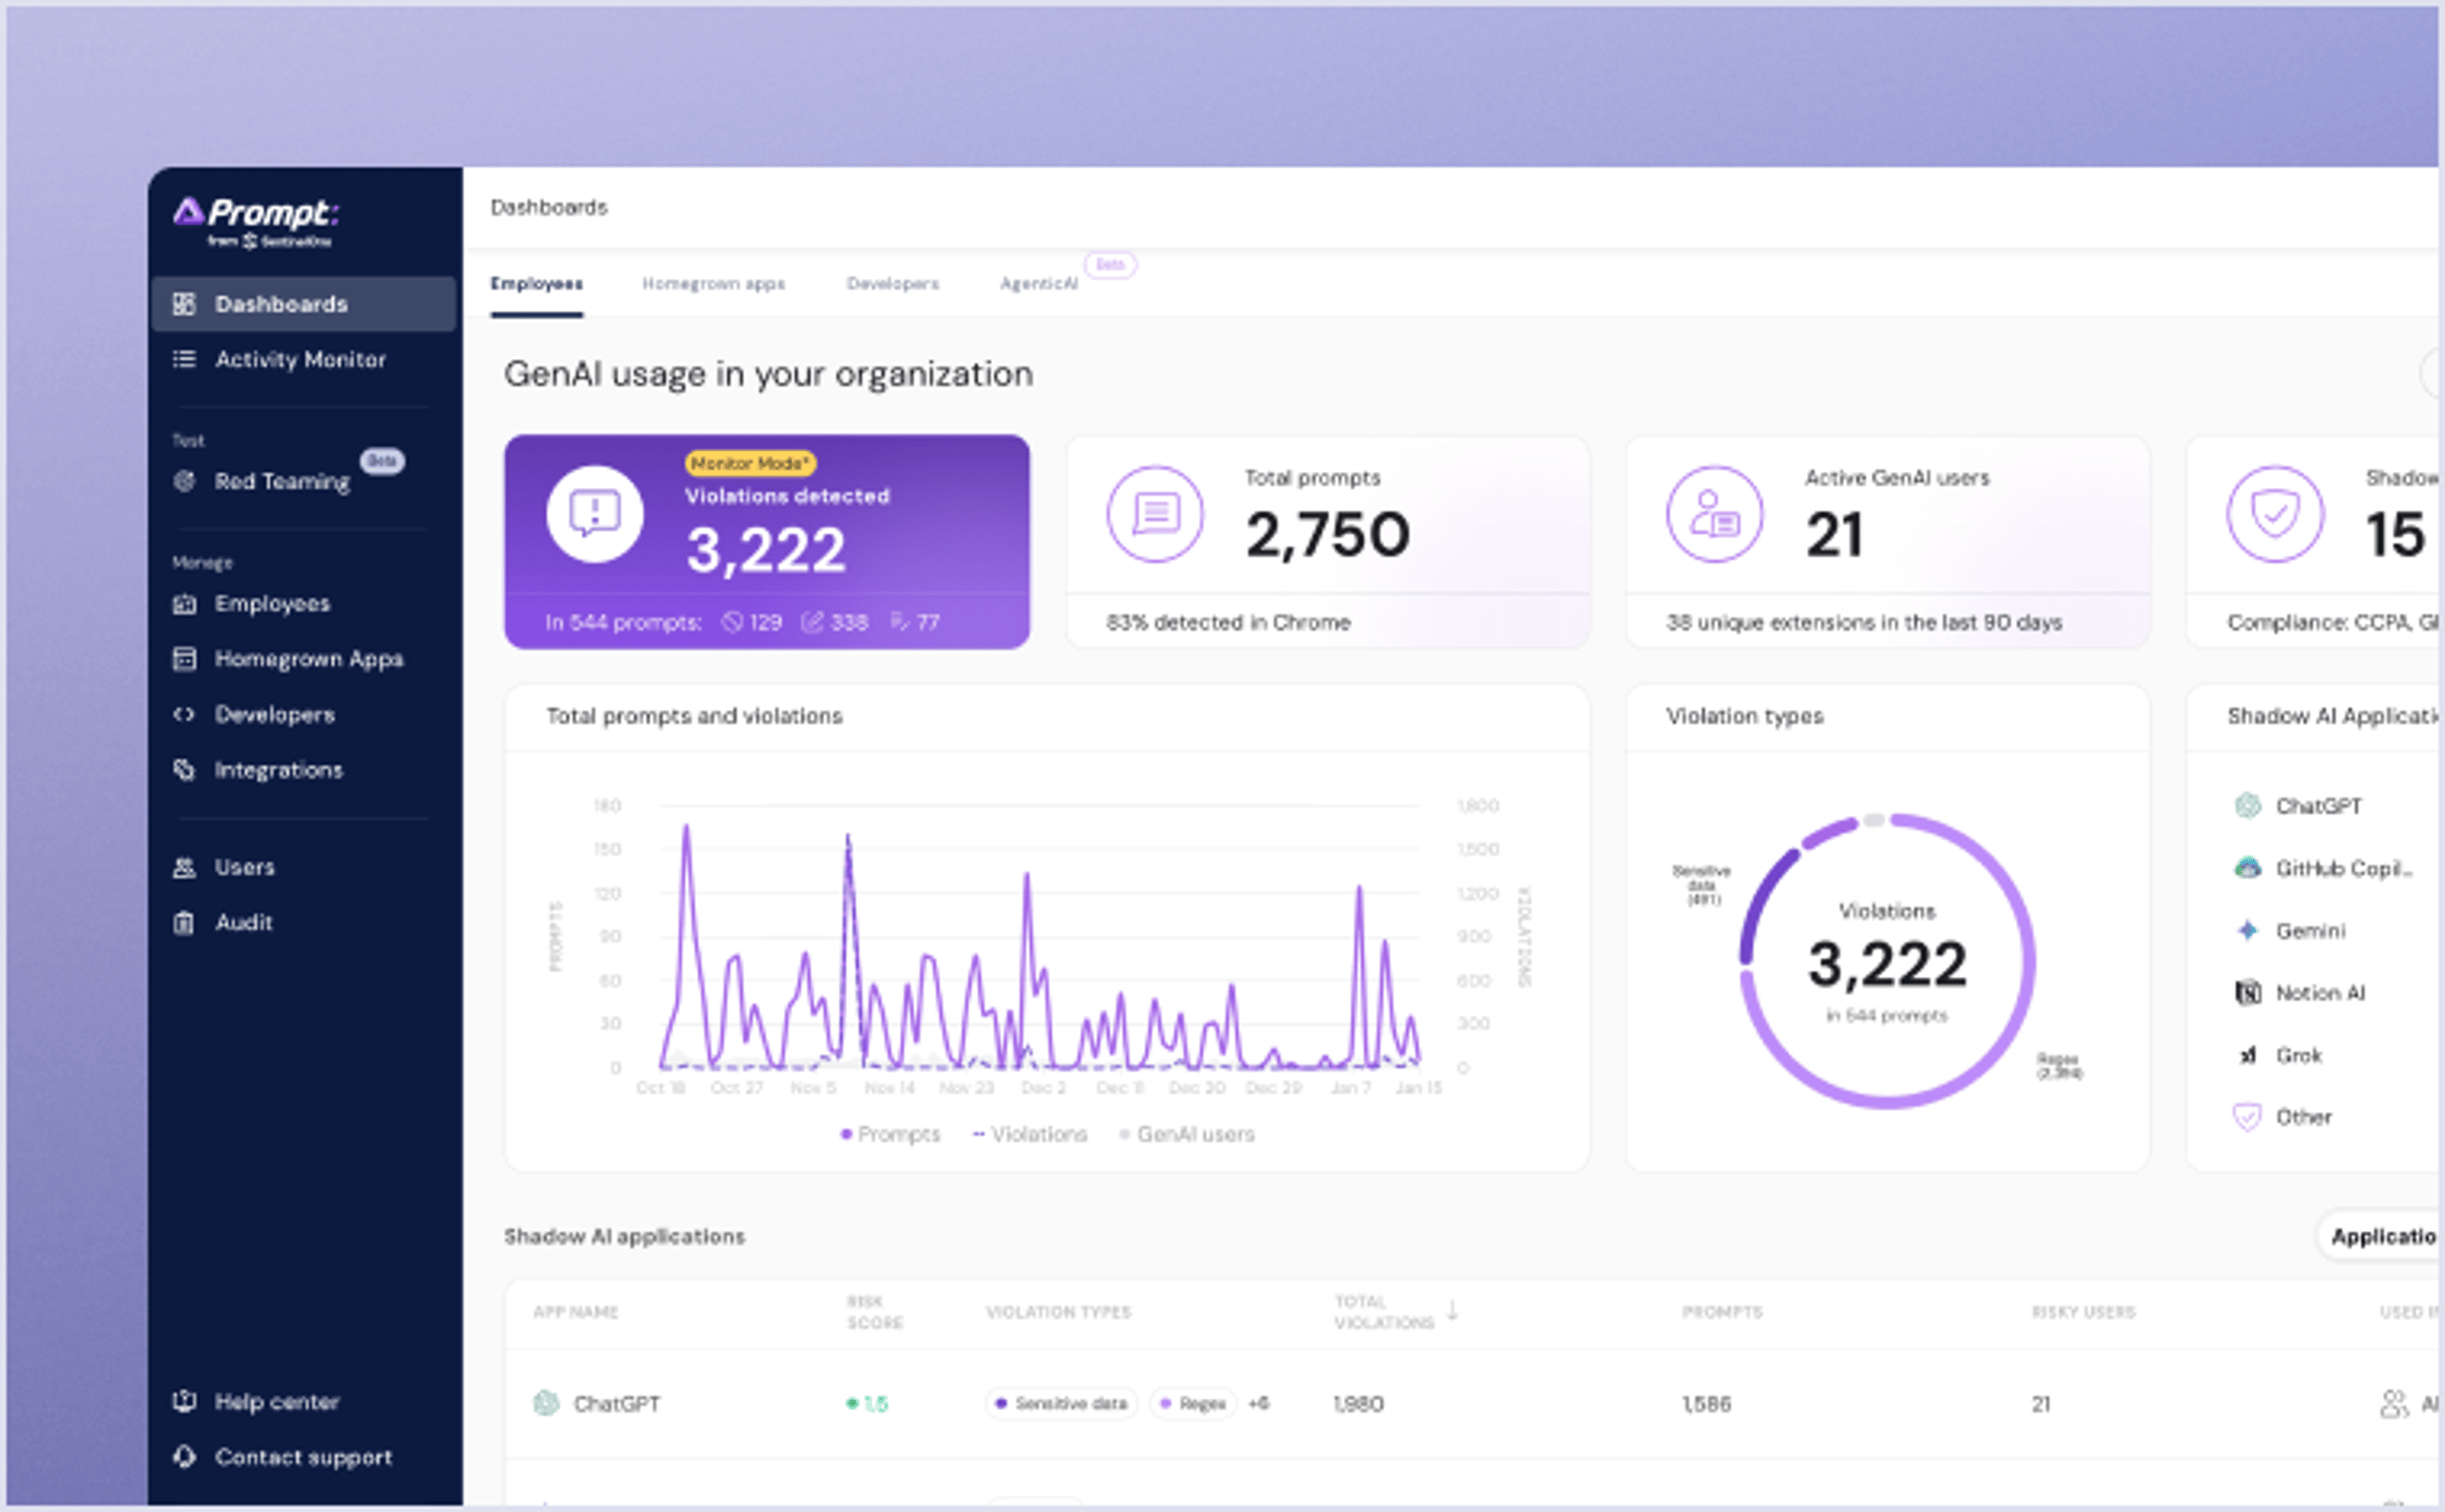
Get complete visibility, security and governance over AI usage in your organization. Uncover shadow AI, protect your sensitive data and safely enable AI in the organization.
結論
選擇合適的 AI 網路資安供應商,能讓您日後省去大量麻煩。上述每個選項都是合理的起點,而現在的工作是將其中之一與您的環境相匹配。請確認您付費購買的功能,正是您的團隊實際會使用的功能,並誠實評估您需要的是完整平台,還是特定的一組使用案例。
SentinelOne 可以在這方面提供量身打造的指引(如果這對您有幫助)。請做好研究,看看哪家供應商符合您的業務需求,然後據此做出選擇。
AI 網路資安供應商常見問題
傳統防毒軟體依賴已知特徵碼來攔截惡意軟體。AI 供應商則會觀察程式的行為來阻止新威脅。這使它們在攔截零時差攻擊方面表現好得多。您可以將兩者搭配使用。
AI 會處理未知威脅,而防毒軟體則處理舊有威脅。這不是在於哪一種是完美的,而是 AI 能為您提供更大的安全防護網。
有兩種不同的事物都被稱為 AI 安全。第一種是使用機器學習來更好地執行既有工作的傳統工具,例如以行為評分而非比對特徵碼的 EDR。
第二種是為保護 AI 本身而建構的平台:您的團隊建立的模型、員工採用的助理,以及代表您行動的代理程式。您現有的 EDR 和 SIEM 涵蓋的是第一種。兩者都不是為第二種而設計的。
請詢問該數字是相對於什麼進行衡量的。若引用偵測率卻沒有測試語料庫、誤判數據和日期,那是行銷,不是證據。值得要求的獨立參考資料包括 MITRE ATT&CK Evaluations,其會公布各技術的結果,以及任何方法論公開的第三方測試。
接著,請針對您自身環境中的流量執行概念驗證,因為針對他人基準調校的供應商,在您的環境中會產生雜訊。
AI 代理程式是一種會採取行動的身分,而且通常具有沒有人刻意授予它的權限。您應詢問的控制項包括探索能力,以便知道存在哪些代理程式和 MCP 伺服器;對每個代理程式可存取範圍實施最小權限;以及可記錄代理程式被要求做什麼、實際做了什麼,以及使用誰的憑證的工作階段層級記錄。
若缺少最後這一部分,您就無法在事後重建涉及代理程式的事件。
這取決於資料來源。 Agentless cloud 連接器會透過供應商 API 讀取資料,並在數小時內回傳發現結果。端點代理程式所需時間則取決於您的變更管理流程,而在大型資產環境中的分階段部署通常以數週計。
較耗時的工作是調校:抑制在您的環境中不重要的警示,並與您現有運行的 SIEM、工單和身分系統整合。
深入了解 資料與 AI



準備好徹底革新您的安全營運了嗎?
了解 SentinelOne AI SIEM 如何將您的 SOC 轉型為自主化的強大中樞。立即聯絡我們以取得個人化示範,親眼見證安全防護的未來如何實現。
