
Ontdek 6 XDR-leveranciers voor 2026
De keuze voor een XDR-leverancier kan de beveiliging van uw organisatie maken of breken. Bekijk deze XDR-leveranciers in 2026 en ontdek hoe zij aan uw beveiligingsbehoeften voldoen.

Veel organisaties blijven moeite houden om het totaalbeeld van beveiligingsproblemen te zien. XDR-leveranciers bieden meer dan EDR-leveranciers en leveren geen op zichzelf staande producten. Waar EDR zich op afzonderlijke werkstations en servers richt, kan XDR ook alle andere netwerkapparaten omvatten.
Bij threat hunting met EDR bent u mogelijk beperkt tot gegevens van endpoints. XDR gaat verder dan EDR en betrekt ook telemetrie uit andere technologieën, zoals Active Directory, NGFW en meer. Wanneer externe gegevens aan een EDR-platform worden toegevoegd, kan de XDR-leverancier die meenemen, omdat analisten, DFIR-specialisten en andere professionals bij het gebruik van XDR-diensten EDR-gegevens doorzoeken en externe gegevens verzamelen.
Moderne EDR maakt deel uit van het aanbod van XDR-leveranciers en kent verschillende licenties. Als u andere beveiligingstools of medewerkers mist, of diensten nodig hebt die verder gaan dan endpointbeveiliging en als uitbreiding worden aangeboden, hebt u XDR nodig.
XDR-leveranciers bieden dus een combinatie van EDR- en MDR-diensten, plus extra functies. U krijgt ook mogelijkheden voor onderzoek, correlatie, herstel en analyse. Overweegt u een XDR-leverancier in te schakelen om uw organisatie te beschermen? Bekijk dan deze XDR-leveranciers in 2026.
Wat zijn XDR-leveranciers?
XDR-leveranciers bieden bedrijven gespecialiseerde beveiligingsproducten voor endpoints, identiteiten en andere infrastructuuronderdelen. Ze combineren meerdere bronnen van dreigingsinformatie en telemetriegegevens, voeren beveiligingsanalyses uit, brengen context aan en correleren beveiligingsmeldingen. XDR-leveranciers kunnen hun aanbod leveren als SaaS of als diensten op locatie. Organisaties met kleinere teams zetten deze doorgaans in.
XDR-leveranciers leveren voornamelijk incidentresponsdiensten, endpoint- en netwerkbeveiliging, e-mailbeveiliging en producten voor cloudbeveiliging. Hun producten en diensten beschermen organisaties tegen uiteenlopende cyberdreigingen, zoals ransomware, phishing, malware en actieve aanvallers.
XDR-leveranciers kunnen organisaties wereldwijd volledig beheerde, direct inzetbare beveiligingsproducten bieden of beveiligingsdiensten hosten en beheren. Ze kunnen hun diensten ook hosten en aanbieden via cloudgebaseerde beheermodellen.
Waarom XDR-leveranciers nodig zijn
Organisaties hebben XDR-leveranciers nodig omdat zij gegevens uit meerdere beveiligingslagen verzamelen en analyseren voor integrale cyberbeveiliging. Ze maken snelle dreigingsdetectie en incidentrespons mogelijk, voorbij afzonderlijke aandachtsgebieden zoals endpoints of netwerken.
Ze bieden een uniforme aanpak tegen cyberaanvallen en geven centraal inzicht door beveiligingsgegevens uit meerdere bronnen samen te brengen, zoals e-mail, cloudomgevingen, netwerken, endpoints en apps. Organisaties krijgen zo één overzicht om potentiële dreigingen in hun IT-infrastructuur en cloudomgevingen te monitoren of op te sporen.
XDR-leveranciers bieden ook geavanceerde dreigingsdetectie en beschermen tegen complexe aanvalspatronen en afwijkingen die afzonderlijke beveiligingstools mogelijk missen. Ze kunnen geïnfecteerde systemen isoleren, schadelijke activiteiten blokkeren en beveiligingsteams waarschuwen. Zo verkorten ze de tijd die nodig is om op aanvallen te reageren en ze in te dammen.
Organisaties kunnen hun beveiligingsactiviteiten efficiënter maken door geautomatiseerde responsprocessen en gegevensanalyse te stroomlijnen. Ze kunnen zich aanpassen aan dreigingen en hun machinelearningmodellen en dreigingsinformatie voortdurend bijwerken.
6 XDR-leveranciers in 2026
XDR-leveranciers kunnen uw beveiligingsactiviteiten stroomlijnen en uw gebruikers, endpoints, netwerken en andere onderdelen beschermen. Bekijk hieronder deze 6 XDR-leveranciers in 2026:
SentinelOne Singularity™ XDR
De XDR-mogelijkheden van SentinelOne brengen belangrijke beveiligingsgegevens van endpoints, netwerken en cloudomgevingen samen op één platform. Het scant endpoints, netwerken en cloudomgevingen en identificeert en neutraliseert verborgen dreigingen die traditionele antivirusprogramma’s mogelijk missen. Met detectie op basis van gedrag en machinelearning stopt SentinelOne aanvallers en voorkomt het laterale verplaatsingen.
Bij een incident kan het Singularity Platform de dreiging indammen door schadelijke processen te stoppen of getroffen hosts te isoleren. Daarnaast automatiseert het werkprocessen voor een snellere respons op dreigingen en verbetert het het situationeel bewustzijn met bruikbare beveiligingsinzichten.
SentinelOne verlaagt de operationele belasting voor organisaties aanzienlijk. Het ontlast het beveiligingsteam, zodat het zich op strategische initiatieven kan richten. Boek een gratis live demo.
Het platform in één oogopslag
De XDR-mogelijkheden van SentinelOne verwerken voortdurend telemetrie uit uiteenlopende bronnen, zoals laptops, servers, mobiele apparaten en cloudapplicaties. Geavanceerde analyses verbinden deze gegevens en brengen elke fase van een dreiging in kaart. Meldingen die in traditionele systemen los van elkaar lijken te staan, vormen binnen Singularity één samenhangende tijdlijn van het incident. De adaptieve engine verfijnt detectiemodellen bij elke dreiging die wordt geneutraliseerd, zodat toekomstige dreigingen beter worden herkend.
Het gaat efficiënt om met systeembronnen en levert sterke endpointbeveiliging zonder overmatig verbruik. De uniforme beheerconsole vereenvoudigt het beheer, zodat analisten zich kunnen richten op geavanceerde threat hunting en strategische beveiligingsplanning in plaats van tussen meerdere interfaces te schakelen.
Functies:
- Telemetrie verzamelen: Verzamelt logboeken, meldingen en gegevens over gebruikersgedrag van endpoints, netwerken en clouddiensten voor een volledig beeld van dreigingen.
- Geautomatiseerd herstel: Deze functie ondersteunt herstel in realtime en draait ongeautoriseerde wijzigingen door ransomware of schadelijke scripts snel terug om de schade te beperken.
- Aanval in kaart brengen: Zet losse meldingen om in een samenhangend verhaal dat elke stap van een aanval toont en de analyse na een incident vereenvoudigt.
- Bescherming van inloggegevens: Gebruikt misleidingstechnieken om misbruik van inloggegevens te voorkomen, zodat aanvallers minder kansen krijgen om identiteiten uit te buiten.
- Endpointdetectie: Monitort voortdurend nieuwe apparaten op uw netwerk, zodat onbeheerde endpoints en endpoints van schaduw-IT worden geïdentificeerd en beveiligd.
- Eenvoudige integraties: Biedt krachtige API's die aansluiten op bestaande SIEM-, SOAR- en andere beveiligingstools, zonder de operationele efficiëntie te verstoren.
- Centraal beleidsbeheer: Past beveiligingsbeleid toe en coördineert incidentrespons vanuit één console, wat beheertaken vereenvoudigt.
- Actuele dreigingsinformatie: De detectiemodellen van SentinelOne worden voortdurend bijgewerkt op basis van de nieuwste tactieken van aanvallers, zodat uw verdediging actueel blijft.
Kernproblemen die SentinelOne aanpakt
- Versnelt incidentrespons: Versnelt de inperking en het herstel, verkort de afhandelingstijd en beperkt de tijd die aanvallers hebben.
- Pakt zero-daydreigingen aan: Deze methode gebruikt AI-gestuurde analyse om nieuwe dreigingen te detecteren via afwijkend gedrag, zonder te vertrouwen op bekende signatures.
- Beheert schaduw-IT: Ontdekt en registreert automatisch ongeautoriseerde of onbeheerde apparaten, voor meer inzicht en een bredere beveiligingsdekking.
- Voorkomt misbruik van inloggegevens: Monitort afwijkende inlogpogingen en blokkeert aanvallers die zich via accounts met verhoogde rechten door het netwerk proberen te verplaatsen.
- Stopt de verspreiding van ransomware: Isoleert geïnfecteerde endpoints en herstelt bestanden snel naar hun staat van vóór de aanval, zodat ransomware zich niet verspreidt.
- Waarborgt naleving: Houdt gedetailleerde logboeken en audittrails bij om te voldoen aan regelgeving zoals HIPAA, GDPR en PCI DSS.
- Verhelpt verkeerde cloudconfiguraties: Identificeert en corrigeert zwakke beveiligingsinstellingen in virtuele machines, containers en multicloudomgevingen.
- Beperkt de hoeveelheid meldingen: Filtert fout-positieven met behulp van gedragsanalyse, zodat analisten zich op belangrijke dreigingen richten.
Klantervaring
“Met SentinelOne hebben we onze beveiligingsprocessen in zowel on-premises- als cloudomgevingen gestroomlijnd. Het detecteerde snel een ongebruikelijke procesvolgorde die wees op een aanval op de toeleveringsketen. De automatische inperking isoleerde de getroffen host en de rollbackfunctie herstelde onze bestanden binnen enkele seconden. De centrale console gaf een duidelijk overzicht van het aanvalsverloop, zodat we niet hoefden te gissen.
Daarnaast identificeerde Network Discovery ongeautoriseerde IoT-apparaten die we eerder niet in beeld hadden, waardoor nieuwe blinde vlekken werden voorkomen. Singularity™ is onmisbaar geworden voor onze incidentrespons en heeft de efficiëntie en het vertrouwen van ons beveiligingsteam sterk vergroot.”
Beoordeel SentinelOne als XDR-leverancier aan de hand van de scores en beoordelingen op Gartner Peer Insights en PeerSpot.

Singulariteit™ XDR
Ontdek en beperk bedreigingen op machinesnelheid met een uniform XDR-platform voor de hele onderneming.
Cortex van Palo Alto Networks
Cortex biedt XDR-beveiliging met een geïntegreerde agent die dreigingen actief stopt. Gedragsanalyse monitort netwerkgedrag en leert daarvan. Het systeem herkent ongebruikelijke activiteiten en detecteert aanvallers die legitieme gebruikers proberen na te bootsen. Daarnaast traceert Cortex de oorsprong van meldingen en stopt het aanvallen in verschillende omgevingen.
Functies:
- Hostfirewalls en schijfversleuteling: Beschermt endpoints met ingebouwde firewalls en versleutelt gegevens om ongeautoriseerde toegang te voorkomen.
- Beheer van USB-apparaten en NGAV: Beheert het gebruik van USB-apparaten en zet NGAV in om geavanceerde malware te blokkeren.
- Incidentbeoordeling en intelligente meldingen: Verkort de onderzoekstijd door meldingen te prioriteren op basis van de ernst van de dreiging.
- Diepgaand forensisch onderzoek: Voert grondige analyses uit voor interne evaluaties en naleving van regelgeving.
- Inperking van dreigingen in realtime: Isoleert gecompromitteerde apparaten en stopt schadelijke scripts onmiddellijk.
Door de beoordelingen op Gartner Peer Insights en PeerSpot beoordelingen en recensies laten zien hoe sterk Cortex XDR is als XDR-aanbieder.
TrendMicro Trend Vision One – Endpoint Security
TrendMicro Trend Vision One beschermt multicloud- en hybride omgevingen door verschillende beveiligingsfuncties te integreren. Het stroomlijnt beveiligingsworkflows en verbetert dreigingsonderzoek. Het gebruikt AI voor dreigingsdetectie en respons en beschermt endpoints. Als XDR-aanbieder levert het dreigingsinformatie en beperkt het potentiële aanvalsvectoren.
Functies:
- Bescherming van cloudworkloads: Beschermt cloudworkloads, cloud-native applicaties en opslagvoorzieningen.
- Beveiliging van OT en IoT: Beschermt operationele technologie en IoT-apparaten aan de rand van het netwerk.
- Uitgebreid dreigingsbeheer: Beheert de beveiliging van endpoints, e-mail en netwerken om cyberrisico's te beperken.
- Integratie van workflows: Verbindt beveiligingsprocessen om de efficiëntie van teams en data-analyse te verbeteren.
- Ondersteuning via beheerde diensten: Biedt ondersteuning om personeelstekorten en lacunes in vaardigheden binnen beveiligingsteams op te vangen.
Ontdek hoe effectief TrendMicro is als XDR-aanbieder via de recensies en beoordelingen op Gartner Peer Insights en TrustRadius.
CrowdStrike Endpoint Security
CrowdStrike Endpoint Security biedt XDR-bescherming door endpointactiviteiten te monitoren. Het verenigt endpointbeveiliging, dreigingsinformatie en incidentrespons op één platform. De aanbieder herkent afwijkend gedrag en mogelijke laterale bewegingen binnen netwerken. Het detecteert en beperkt dreigingen voordat ze escaleren. Zo wordt beveiligingsbeheer eenvoudiger voor teams die meerdere endpoints beheren.
Functies:
- Gedragsanalyse: Gebruikt machine learning om afwijkend gedrag dat op dreigingen wijst te detecteren en te volgen.
- Geautomatiseerde isolatie: Isoleert gecompromitteerde endpoints automatisch om verspreiding van dreigingen te voorkomen.
- Gecentraliseerd beheer van meldingen: Bundelt beveiligingsmeldingen, stroomlijnt onderzoek en verkleint de kans dat incidenten worden gemist.
- Integratie van dreigingsinformatie: Koppelt externe dreigingsfeeds om tactieken van aanvallers beter te herkennen.
- Uniforme console: Biedt één interface om endpointstatussen te monitoren en een consistent beveiligingsbeleid af te dwingen.
Bekijk de positie van CrowdStrike binnen XDR-beveiliging via de nieuwste recensies en beoordelingen op Gartner Peer Insights en G2.
Symantec Endpoint Protection
Symantec Endpoint Security biedt XDR-bescherming voor endpoints, cloudworkloads en netwerken. Het bundelt meldingen in één overzichtelijke interface voor SOC-analisten. Met AI en machine learning detecteert en bestrijdt het geavanceerde dreigingen. De aanbieder automatiseert belangrijke beveiligingstaken. Dit vermindert de werkdruk van beveiligingsteams en geeft inzicht in omgevingen.
Functies:
- Geautomatiseerde dreigingsrespons: Isoleert geïnfecteerde endpoints en voert automatisch malwarescans uit om verspreiding van dreigingen te voorkomen.
- Uitgebreide correlatie van gebeurtenissen: Verbindt beveiligingsgebeurtenissen van verschillende apparaten, zodat analisten de oorsprong en verspreiding van dreigingen kunnen traceren.
- Vermindering van meldingsruis: Geeft voorrang aan meldingen met een hoog risico en voegt meldingen samen om onnodige meldingsruis te beperken.
- Integratiemogelijkheden: Werkt samen met beveiligingstools van derden om beleid af te dwingen en naleving te waarborgen.
Beoordeel Symantec Endpoint Protection als XDR-aanbieder door de recensies te bekijken op Gartner Peer Insights beoordelingen.
McAfee Endpoint Security
McAfee Endpoint Security bewaakt endpoints om schadelijke activiteiten te herkennen en te blokkeren. Het beschermt cloudworkloads, applicaties en netwerken met geïntegreerde dreigingspreventie. Het platform combineert endpointinformatie met realtime dreigingsinzichten om beveiligingsrisico's te beperken. Het detecteert afwijkend gedrag en handhaaft beveiligingsbeleid zonder gebruikers te hinderen.
Functies:
- Geautomatiseerde reactie op dreigingen: Deze aanpak gebruikt dreigingsinformatie en centraal beheer om taken te automatiseren, zoals het isoleren van endpoints en het scannen op verborgen malware.
- Gebeurteniscorrelatie: Plaatst gebeurtenissen op meerdere apparaten in hun context, zodat analisten de laterale beweging van dreigingen kunnen volgen.
- Prioritering van waarschuwingen: Vermindert waarschuwingsmoeheid door kritieke dreigingen voorrang te geven en voegt meldingen samen voor eenvoudiger beheer.
- Volledig inzicht: Biedt inzicht in lokale en cloudomgevingen en verbetert zo de algehele beveiligingsbewaking.
- Integratie met derden: Integreert met externe tools voor beleidshandhaving en compliancecontroles, zodat beveiligingspraktijken consistent blijven.
Ontdek via de beoordelingen en recensies op Gartner en PeerSpot hoe McAfee uw XDR-beveiliging kan versterken.
Hoe kiest u de ideale XDR-leverancier voor uw organisatie?
De juiste XDR-leverancier kiezen begint bij het vaststellen van de belangrijkste beveiligingslacunes in uw organisatie. Bepaal of uw prioriteit ligt bij lokale endpoints, cloudworkloads of gedistribueerde netwerken. Als u weet waar uw blinde vlekken zitten, kunt u een leverancier kiezen die de belangrijkste gegevens effectief verzamelt en correleert. Kies vervolgens het implementatiemodel dat bij uw infrastructuur past—lokaal, in de cloud of hybride.
Beoordeel de detectiemogelijkheden van de leverancier. Zoek naar producten die machine learning, gedragsanalyse en geïntegreerde dreigingsinformatie gebruiken om bekende en opkomende dreigingen te herkennen. Vermijd leveranciers die te veel fout-positieve meldingen genereren en zo uw onderzoeken vertragen. Schaalbaarheid is ook cruciaal; zorg dat de XDR-leverancier meer gegevensbronnen en extra endpoints aankan naarmate uw organisatie groeit.
Compliance is een andere cruciale factor, vooral voor sectoren met strenge wettelijke vereisten. Kies een leverancier die geautomatiseerde logregistratie, rapportage en audittrails biedt om naleving van wettelijke en branchenormen te vereenvoudigen. Houd tot slot rekening met de totale eigendomskosten. Die omvatten de initiële licentiekosten, kosten voor aanvullende modules, opleidingskosten en doorlopende ondersteuning. Kies voor leveranciers met intuïtieve dashboards en open API's voor eenvoudige integratie en dagelijks beheer.
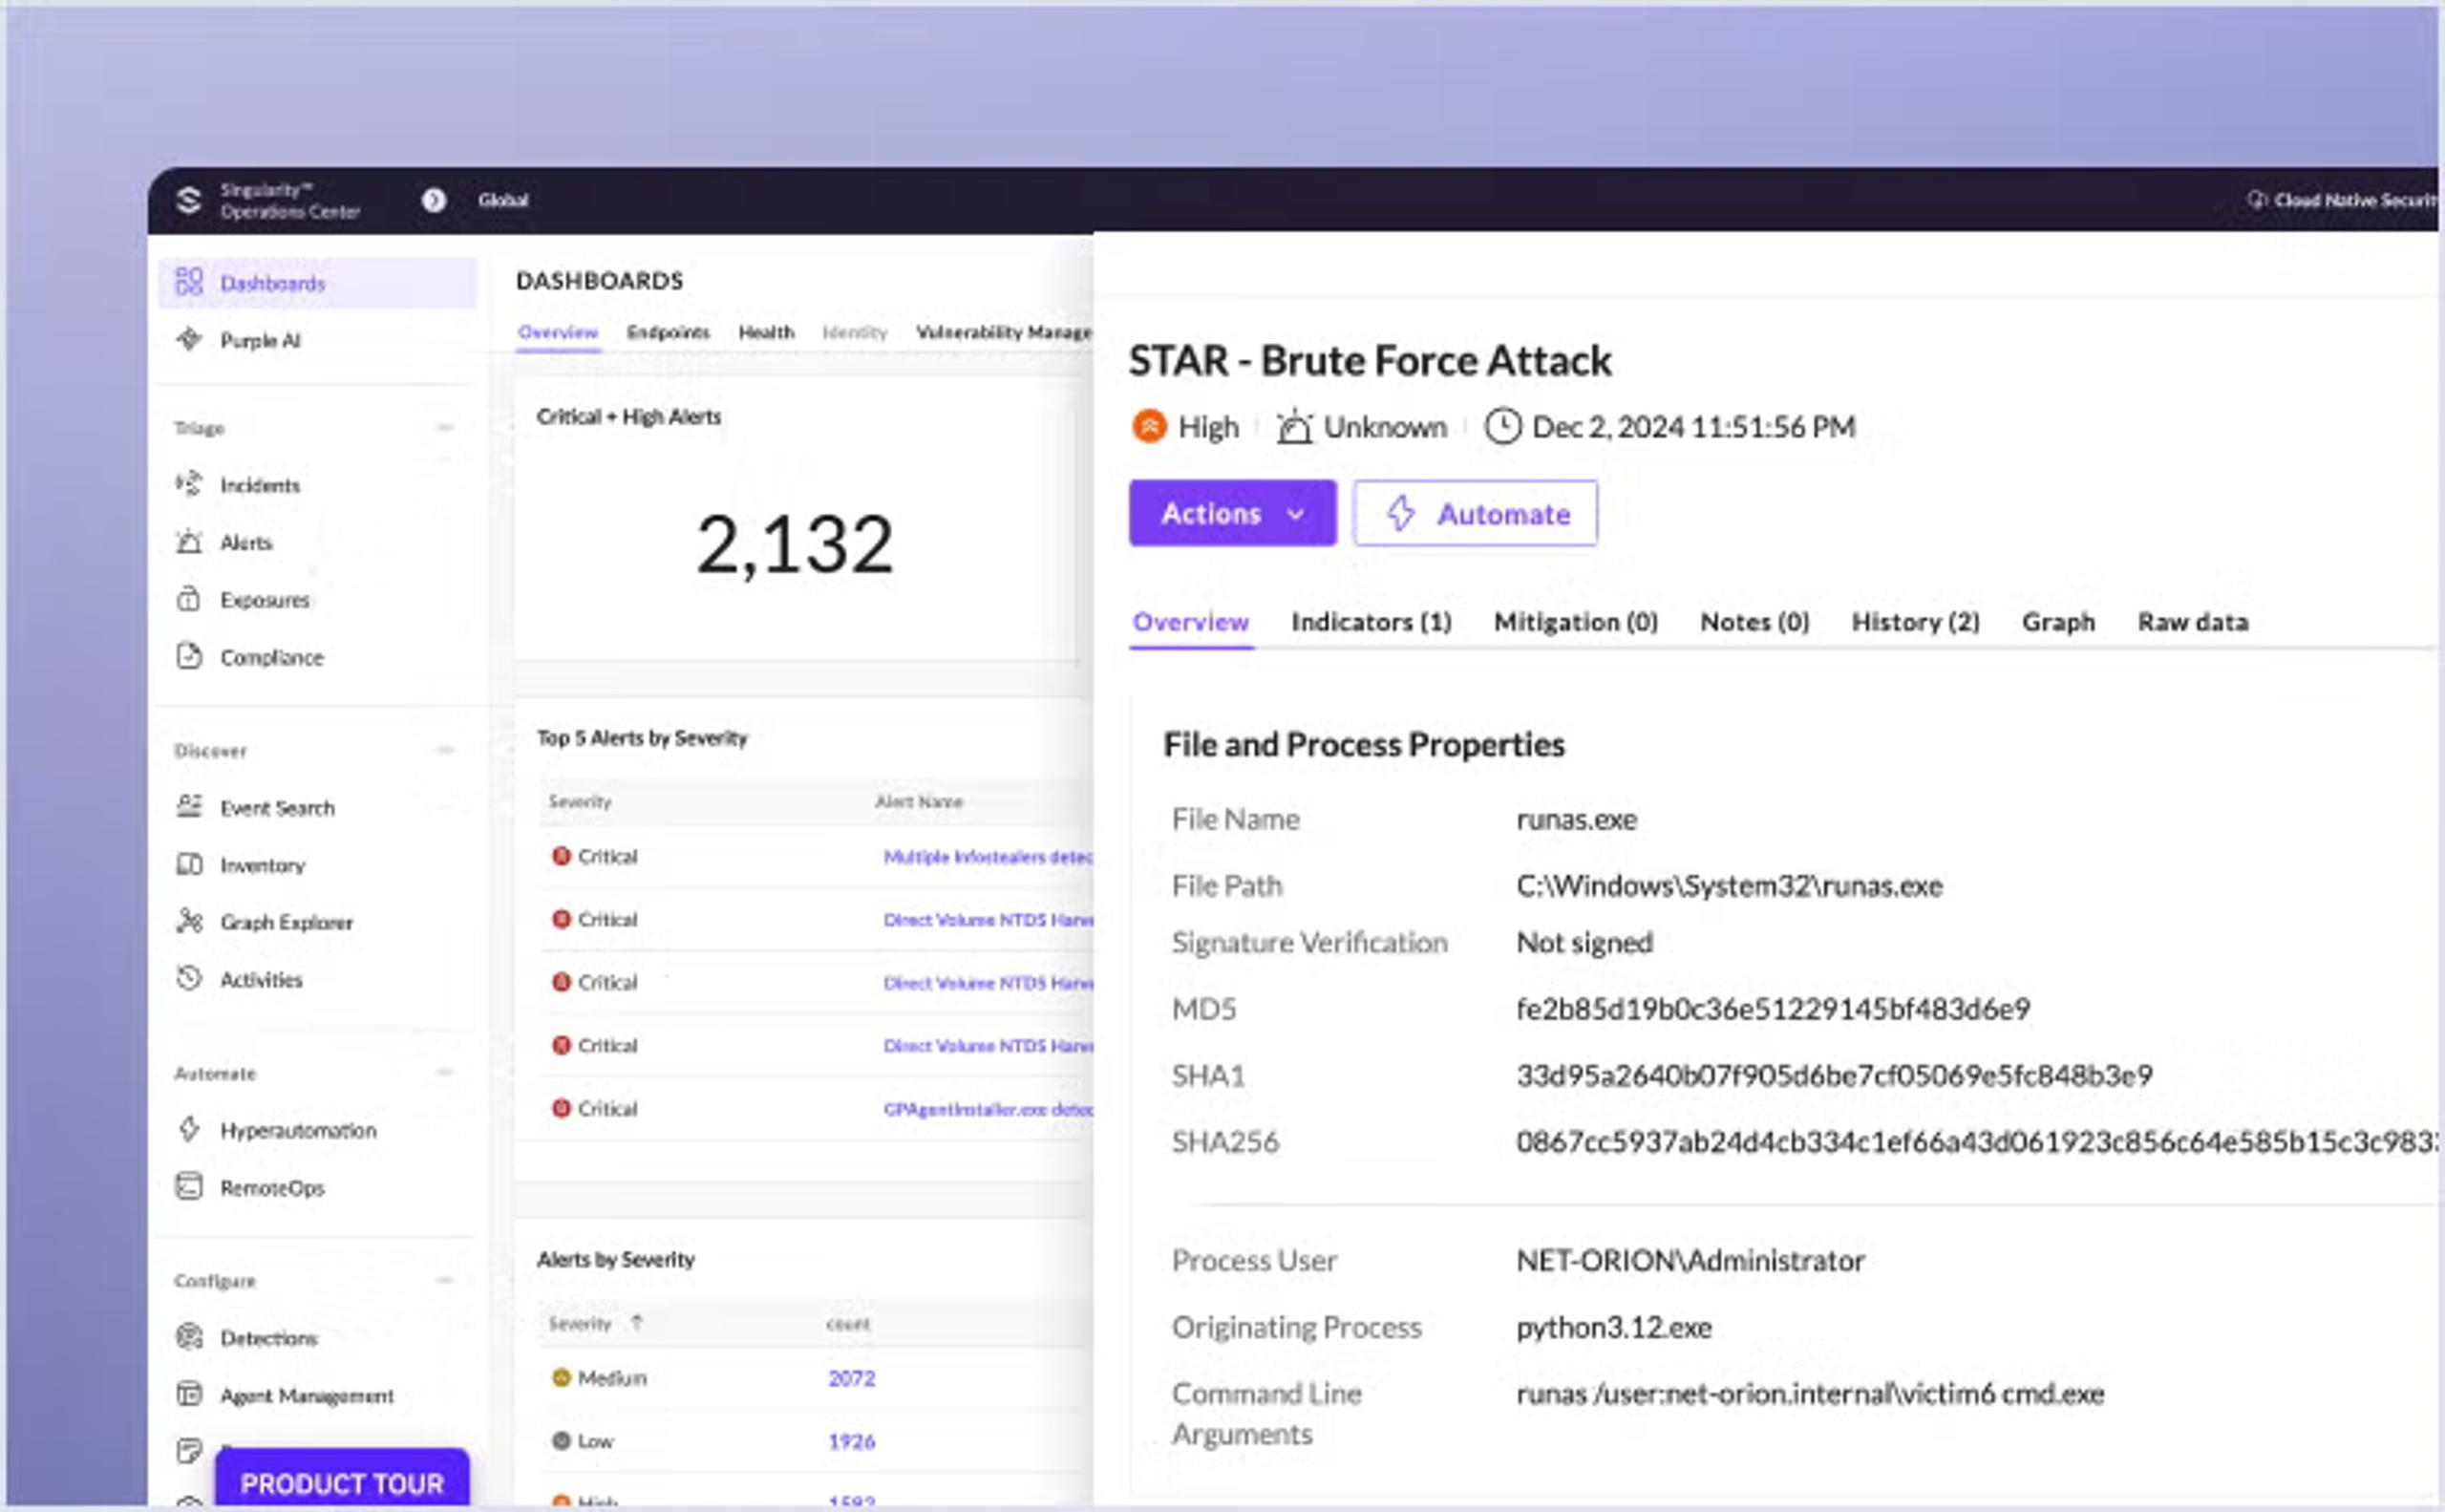
Krijg volledig inzicht in al uw data en maak gebruik van autonome bescherming binnen uw organisatie.
Stem de detectiemogelijkheden van de leverancier af op uw implementatiebehoeften en budget. Zo kiest u een XDR-oplossing die uw beveiligingsstrategie versterkt en zich aanpast aan veranderende dreigingen.
Conclusie
De juiste XDR-leverancier kiezen is cruciaal om de cyberbeveiliging van uw organisatie te versterken. Beoordeel uw specifieke beveiligingsbehoeften, de detectiemogelijkheden, de schaalbaarheid en de compliancevereisten. Zo kiest u een XDR-oplossing die uw bedrijfsmiddelen effectief beschermt. De leveranciers in deze lijst voor 2026 bieden uiteenlopende functies voor verschillende zakelijke behoeften.
Investeren in een betrouwbare XDR-leverancier verbetert de detectie van en reactie op dreigingen en stroomlijnt beveiligingsprocessen. Zo kan uw team zich richten op strategische initiatieven. Probeer SentinelOne vandaag nog om in de veranderende XDR-behoeften van uw organisatie te voorzien.
Veelgestelde vragen
XDR-leveranciers bieden één overzicht van de beveiliging op meerdere niveaus en verbeteren de detectie van en reactie op dreigingen. Ze voegen waarschuwingen samen om waarschuwingsmoeheid te verminderen, automatiseren incidentrespons en verbeteren de algehele efficiëntie van de beveiliging. Dankzij deze brede aanpak kunnen organisaties complexe cyberdreigingen snel herkennen en beperken.
XDR-leveranciers bieden beveiligingsproducten die integreren met verschillende beveiligingstools, zoals SIEM, firewalls en antivirusprogramma's. Met API's en ingebouwde connectoren verzamelen ze gegevens uit deze tools voor centrale bewaking en correlatie van beveiligingsgebeurtenissen. Zo ontstaat een uitgebreidere verdedigingsstrategie.
Organisaties moeten letten op detectiemogelijkheden, integratieopties, schaalbaarheid, gebruiksgemak en ondersteuning door de leverancier. Beoordeel ook de expertise van de leverancier op het gebied van compliance en het vermogen om zich aan veranderende dreigingen aan te passen. Zo sluit de XDR-oplossing aan op uw beveiligingsbehoeften.
XDR-leveranciers kunnen compliance ondersteunen met centrale logregistratie, geautomatiseerde rapportages en audittrails. Ze ondersteunen organisaties bij het naleven van wettelijke vereisten door gegevens te beschermen, toegangscontroles te bewaken en gedetailleerde gegevens over beveiligingsgebeurtenissen en reacties bij te houden.
Ontdek meer over XDR



Klaar om uw beveiligingsactiviteiten te revolutioneren?
Ontdek hoe SentinelOne AI SIEM uw SOC kan transformeren tot een autonome krachtpatser. Neem vandaag nog contact met ons op voor een gepersonaliseerde demo en zie de toekomst van beveiliging in actie.
