
Beveiligingsbeoordeling van Active Directory – een eenvoudige gids 101
Krijg meer inzicht in de beveiliging van uw Active Directory met beoordelingen en analyses van aanvalspaden, en ontdek kwetsbaarheden, verkeerde configuraties en potentiële aanvalsvectoren. Ontdek hoe u problemen proactief verhelpt en uw organisatie beter beschermt tegen geavanceerde dreigingen.

Active Directory (AD) is een belangrijk doelwit geworden voor aanvallers die identiteitsgerichte aanvallen uitvoeren. Gelukkig zijn er verschillende tools waarmee beveiligingsteams beter inzicht krijgen in hun Active Directory-omgevingen en ontdekte kwetsbaarheden kunnen aanpakken.
Een veelgebruikte tool onder analisten zijn grafieken van aanvalspaden, die laten zien hoe een aanvaller van een standaardgebruikersaccount kan doorgroeien naar een account met hoge privileges, zoals een waardevol Domain Admin-account.
Hoewel zo'n visualisatie nuttig kan zijn, vervangt die geen tool voor Active Directory-beveiligingsbeoordeling die kwetsbaarheden verhelpt en goede beveiligingspraktijken bevordert. Om het verschil te laten zien, vergelijken we in dit artikel beide benaderingen aan de hand van twee veelvoorkomende praktijksituaties in organisaties.
Praktijkvoorbeeld: eenvoudige uitbreiding van privileges
In het eerste scenario bekijken we een eenvoudig aanvalspad en vergelijken we dit met de resultaten van een AD-beveiligingsbeoordeling voor hetzelfde probleem.
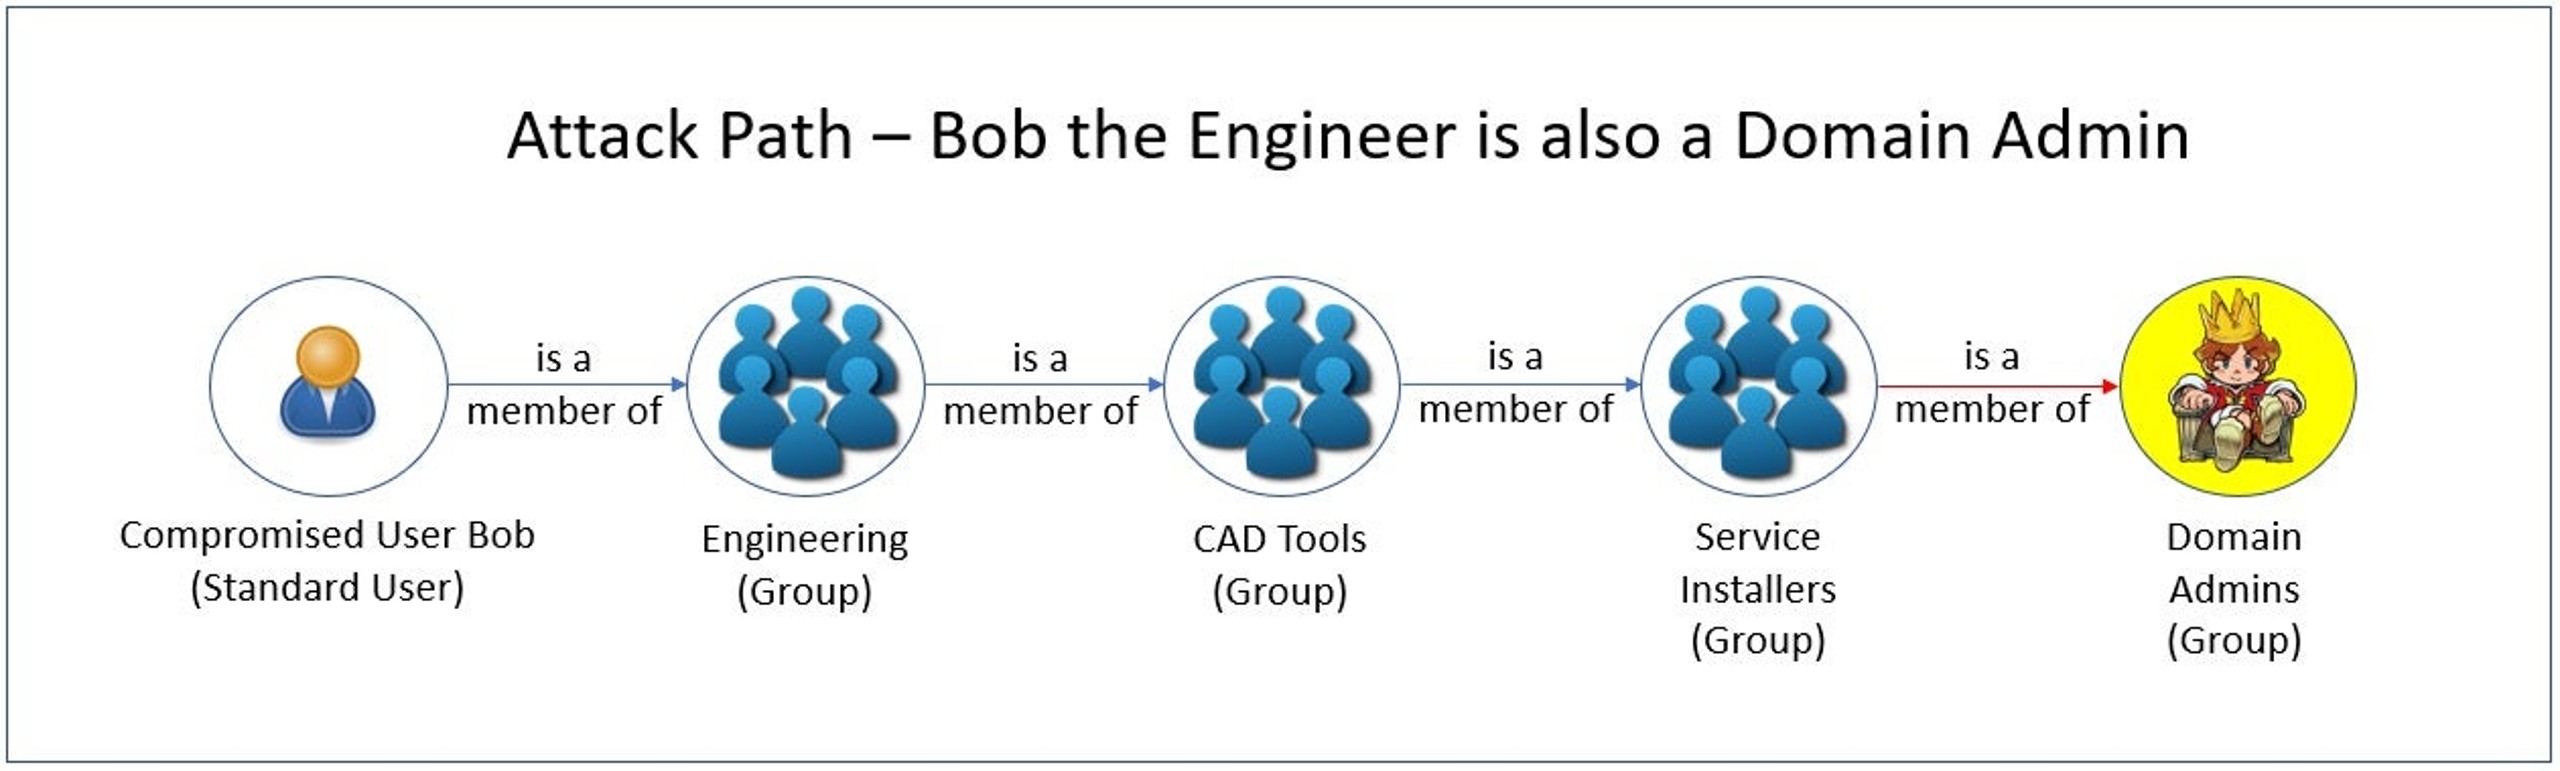
In ons eerste voorbeeld is een gecompromitteerde standaardgebruiker ‘Bob’ lid van de grotere groep Engineering, die onderdeel is van de groep CAD Tools. Door een gebrekkige configuratie en scheiding van privileges is deze groep ook lid van de groep Service Installers, die op zijn beurt lid is van de groep Domain Admins.
Bob hoort duidelijk alleen standaardgebruikersrechten te hebben, maar door deze geneste groepsrelaties kan een aanvaller die zijn account compromitteert Domain Admin-rechten verkrijgen.
Laten we nu bekijken welke context een tool voor AD-beveiligingsbeoordeling in zo'n situatie biedt, en hoe beheerders die informatie kunnen gebruiken om het probleem te verhelpen en herhaling te voorkomen.
Een tool voor AD-beveiligingsbeoordeling biedt:
- Een lijst met alle gebruikers die bevoorrechte toegang hebben. Daarop staan alle leden van de geneste groepen binnen alle groepen met privileges.
- Een lijst met geneste groepen die uit de groep met privileges verwijderd moeten worden. Zo ziet de beheerder direct wat nodig is om het probleem te verhelpen.
- De aanbeveling om groepen niet te nesten binnen groepen met privileges. Dit neemt knelpunten weg, zodat leden minder snel onbedoeld bevoorrechte toegang krijgen. Met deze richtlijn kan de beheerder het probleem voorkomen.
Het tweede en derde punt zijn het belangrijkst. Als we de groep Service Installers simpelweg uit de groep Domain Admins verwijderen, (samen met eventuele andere geneste groepen), is het gecompromitteerde standaardgebruikersaccount geen Domain Admin meer. Door de kwetsbaarheid aan te pakken en goede beveiligingspraktijken te volgen, hoeven beheerders geen grafieken meer te onderzoeken om te bepalen welke groepslidmaatschappen ze moeten verwijderen. De grafiek wordt daarmee feitelijk overbodig.
Praktijkvoorbeeld: wachtwoorden kraken
Laten we nog een eenvoudig aanvalspad bekijken.
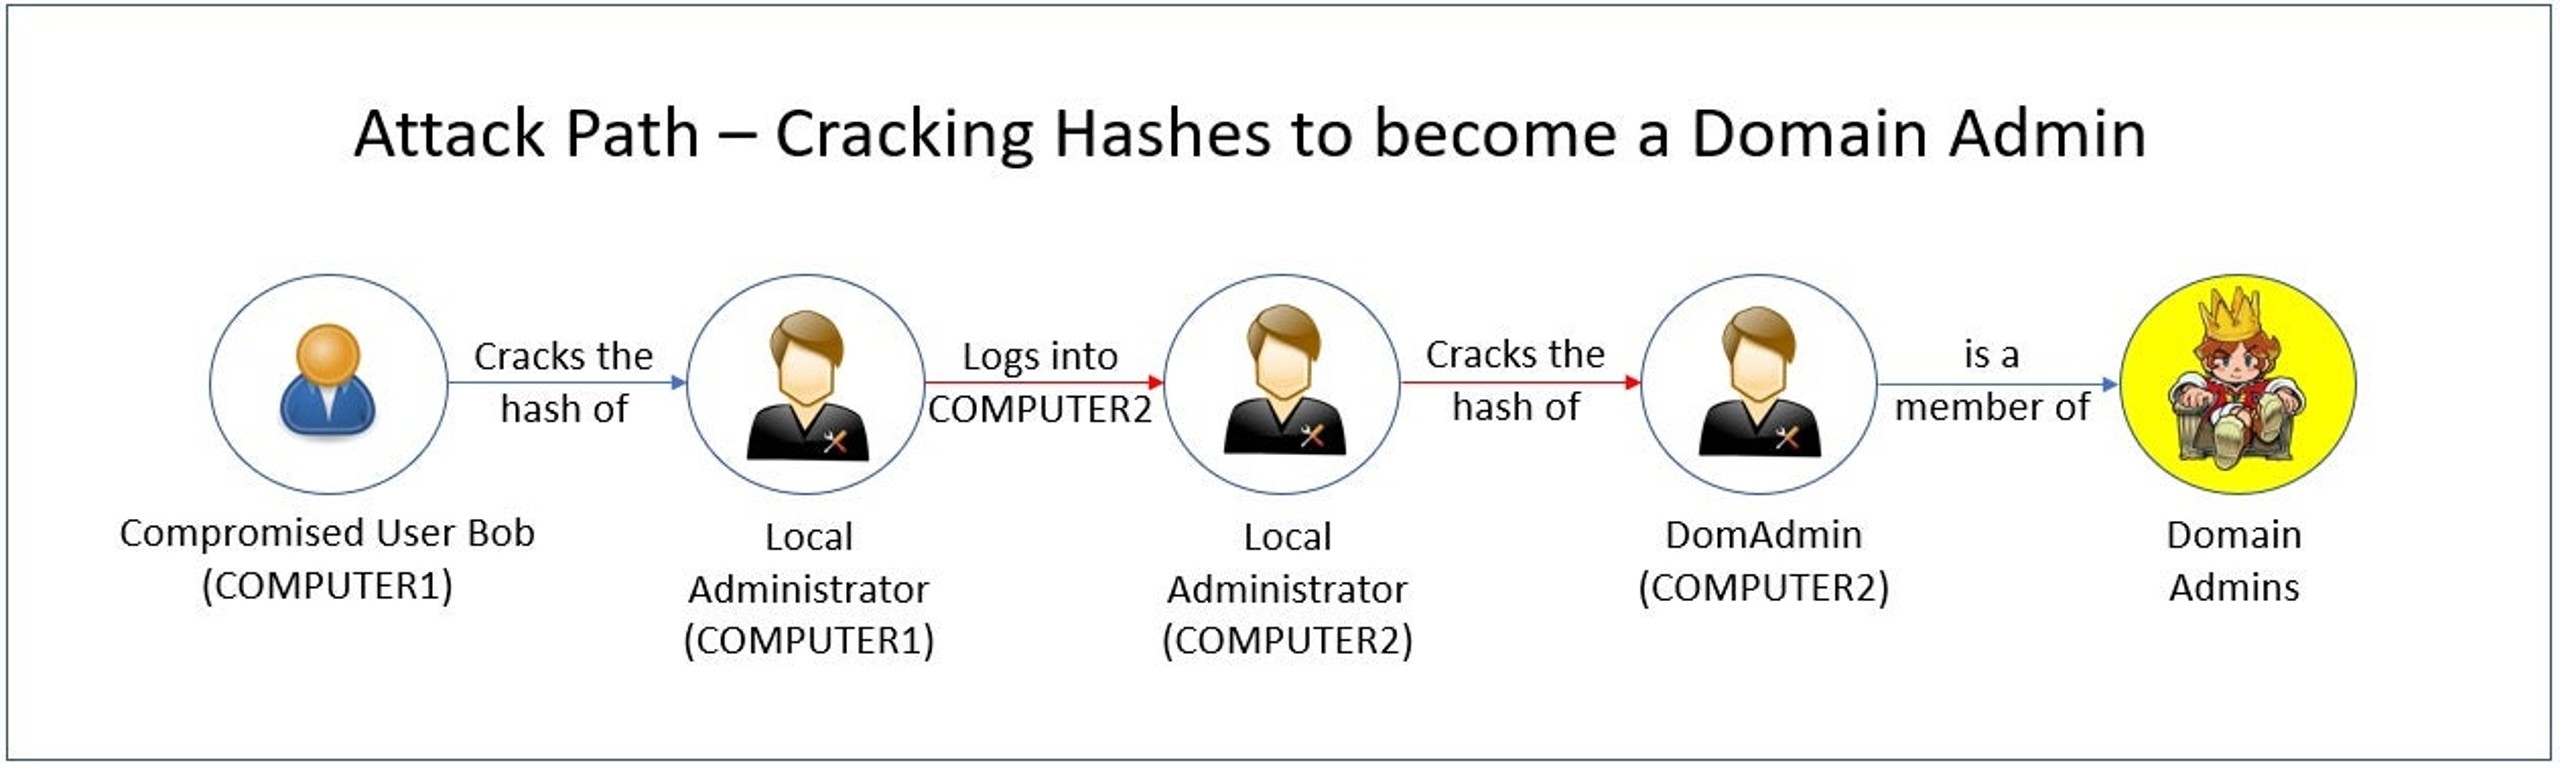
In het bovenstaande aanvalspad is de computer van een gebruiker (COMPUTER 1) gecompromitteerd. Vervolgens kraakt een aanvaller de inloggegevens van het lokale beheerdersaccount op die computer. De aanvaller gebruikt daarna het wachtwoord van dat lokale beheerdersaccount om in te loggen op een andere computer (COMPUTER 2), die voor eenvoudig beheer met dezelfde inloggegevens was geconfigureerd. Op COMPUTER2 kraakt de aanvaller de hash van het Domain Admin-account en verhoogt zo zijn toegangsrechten.
Een tool voor Active Directory-beveiligingsbeoordeling kan dit risico snel beperken door een analist de volgende informatie te geven:
- LAPS (Local Administrator Password Solution) bleek niet geconfigureerd in Active Directory. Als dat wel zo was geweest, had de aanvaller niet met hetzelfde lokale beheerderswachtwoord van COMPUTER1 naar COMPUTER2 kunnen gaan. Een uniek, regelmatig gewijzigd wachtwoord voor elk lokaal beheerdersaccount is een goede beveiligingspraktijk. LAPS voorziet daarin.
- Met een Domain Admin-account was eerder ingelogd op een werkstation, waardoor een hash achterbleef die de aanvaller kon gebruiken. De aanbeveling is om Domain Admin-accounts alleen te gebruiken om in te loggen op domeincontrollers en alle hashes op werkstations en lidservers te verwijderen.
Door de herstelstappen en aanbevelingen van een tool voor AD-beveiligingsbeoordeling te volgen, kan een beheerder het potentiële aanvalspad uitschakelen en voorkomen dat een aanvaller deze verkeerde configuraties en kwetsbaarheden misbruikt.
Risico's in Active Directory die aanvalspaden niet tonen
Aanvalspaden tonen bekende aanvallen, terwijl het verhelpen van kwetsbaarheden zowel deze als vaak ook onbekende aanvalsvectoren uitschakelt. Daarom, is het belangrijker om kwetsbaarheden weg te nemen en goede beveiligingspraktijken te volgen.
Aanvalspaden geven geen volledig beeld van de werkelijke beveiligingssituatie van Active Directory. Grafieken die mogelijke kwetsbaarheden van de organisatie tonen, zijn minder effectief dan tools die de AD-infrastructuur nu en in de toekomst beschermen tegen blootstelling.
Hieronder staan enkele voorbeelden van aanvallen die zich niet lenen voor uitgebreide grafieken van aanvalspaden, maar die een AD-beveiligingsbeoordeling wel moet detecteren.
- Bruteforce-aanvallen op wachtwoorden – Een beoordeling moet inloggegevens met algemeen bekende wachtwoorden of woorden uit een woordenboek detecteren, evenals pogingen om elke mogelijke tekencombinatie in te voeren totdat een wachtwoord is “geraden”.
- Risico's door onbeperkte delegatie – Hierbij is een AD-gebruiker of computerobject met Kerberos aan een willekeurige service gedelegeerd. Als het object wordt gecompromitteerd, kan de aanvaller zich bij elke service voordoen als het geverifieerde account.
- Uw Active Directory beschermen tegen AdminSDHolder-aanvallen – Hierbij worden gebruikers of groepen toegevoegd aan de AdminSDHolder-sjabloon in Active Directory, die op de ACL van elke gebruiker en groep met privileges wordt “gestempeld”, zodat ze rechten over die accounts krijgen.
Singularity™ Identity Posture Management scant de Active Directory-omgeving op deze en vele andere kwetsbaarheden, laat beheerders zien hoe ze die kunnen verhelpen en waarborgt best practices om ze in de toekomst te voorkomen.

Identiteitsrisico's in uw hele organisatie verminderen
Detecteer en reageer in realtime op aanvallen met holistische oplossingen voor Active Directory en Entra ID.
Conclusie
Aanvalspaden zijn interessante grafieken die beheerders inzicht geven in hoe potentiële aanvallen op het netwerk kunnen verlopen, maar ze vervangen geen proactieve aanpak die bekende kwetsbaarheden wegneemt en best practices afdwingt. Singularity Identity Posture Management spoort kwetsbaarheden op en laat beheerders zien hoe ze die verhelpen, en verholpen houden.
Veelgestelde vragen over beveiligingsbeoordelingen van Active Directory
Een AD-beveiligingsbeoordeling is een gedetailleerd onderzoek naar de configuratie, machtigingen, groepsbeleid en accountinstellingen van uw domein om zwakke plekken op te sporen. De beoordeling onderzoekt hoe gebruikers, computers en groepen zijn gestructureerd, controleert op onjuiste rechten of verouderde objecten en simuleert aanvalsscenario’s. Met de bevindingen kunt u AD beter beveiligen voordat aanvallers kwetsbaarheden uitbuiten.
Een AD-beveiligingsbeoordeling brengt verkeerde configuraties en risicovolle toegangsrechten aan het licht waarmee aanvallers zich lateraal kunnen verplaatsen, hun rechten kunnen verhogen of aanmeldgegevens kunnen buitmaken. Door vertrouwensrelaties in kaart te brengen, ACLs te beoordelen en aanvalspaden te testen, kunt u verbeteringen prioriteren en de aanvalsoppervlakte van uw organisatie verkleinen voordat echte dreigingen ontstaan.
Grafieken met aanvalspaden tonen mogelijke routes die een aanvaller door AD kan volgen op basis van de huidige machtigingen. Een AD-beveiligingsbeoordeling gaat verder: ze controleert configuratie-instellingen, toetst de naleving van beveiligingsbaselines en test die paden in de praktijk. Ze combineert statische analyse met praktische tests om te bepalen welke aanvalspaden daadwerkelijk misbruikt kunnen worden.
Mogelijke aanvalspaden zien, vertelt u niet of beveiligingsmaatregelen zoals ACEs met ‘weigeren’ of monitoringswaarschuwingen ze blokkeren. Een AD-beoordeling test configuraties in uw productieomgeving, signaleert verouderde instellingen en verifieert welke paden echt werken.
Met dat praktische bewijs kunt u zich richten op wijzigingen die daadwerkelijk misbruik stoppen, in plaats van elk theoretisch risico na te jagen.
In één geval bracht een beoordeling een vergeten serviceaccount met domeinbeheerdersrechten aan het licht, gekoppeld via een verouderde ACL. Door die koppeling te verwijderen, kon een aanvaller niet verder doordringen. In een ander geval ontdekten controles geneste groepen die externe medewerkers ruime rechten gaven—door die groepslidmaatschappen te verwijderen, werden paden voor rechtenverhoging afgesloten die een aanvaller wilde misbruiken.
AD-beoordelingen vinden ACLs met te ruime machtigingen, onbeperkte delegatie, verouderde accounts of accounts met hoge rechten, blootgestelde servicetickets, zwakke Kerberos-instellingen en tekortkomingen in de beveiliging van groepsbeleid. Ze signaleren ook ontbrekend patchbeheer op domeincontrollers, zwakke LDAPS/TLS-configuraties en niet-gemonitorde replicatieverbindingen die aanvallers vaak gebruiken om ongemerkt toegang te krijgen.
Beoordelingstools kunnen gehashte aanmeldgegevens uit LSASS halen, Kerberoasting simuleren om servicetickets aan te vragen en zwakke Kerberos-sleutels testen. Ze laten zien welke accounts omkeerbare versleuteling gebruiken of geen geharde serviceprincipals hebben. Door die doelwitten aan te wijzen, kunt u wachtwoorden resetten, sterkere versleuteling vereisen en ticketaanvragen blokkeren die offline kraken mogelijk maken.
AD staat centraal in het vertrouwensmodel van uw netwerk—als het wordt gecompromitteerd, krijgen aanvallers uitgebreide toegang. Inzicht in elke ACL, delegatie-instelling en domeincontrollerconfiguratie laat zien waar rechtenverhoging of laterale verplaatsing mogelijk is. Zonder dat heldere beeld blijft u naar risico’s gissen en mist u mogelijk verborgen aanvalsroutes totdat het te laat is.
Voer minstens elk kwartaal een volledige AD-beveiligingsbeoordeling uit, of na grote veranderingen zoals migraties, upgrades van domeincontrollers of fusies. Controleer tussendoor maandelijks de belangrijkste onderdelen—lidmaatschappen van groepen met hoge rechten, GPO-wijzigingen en auditlogboeken. Met een vast ritme ontdekt u nieuwe verkeerde configuraties voordat aanvallers dat doen.
Werk uw kwetsbaarheidsgegevens regelmatig bij en gebruik geavanceerde tools voor beveiligingsautomatisering. Schakel continue dreigingsmonitoring en grafiekgebaseerde monitoring in, identificeer uw meest kritieke bedrijfsmiddelen en geef ze prioriteit. Gebruik frameworks voor dreigingsinformatie en vergroot het inzicht in multicloudomgevingen met de AI-gestuurde beveiligingsproducten van SentinelOne.
Ontdek meer over Identiteitsbeveiliging



Klaar om uw beveiligingsactiviteiten te revolutioneren?
Ontdek hoe SentinelOne AI SIEM uw SOC kan transformeren tot een autonome krachtpatser. Neem vandaag nog contact met ons op voor een gepersonaliseerde demo en zie de toekomst van beveiliging in actie.
