
Azureエンドポイント保護:仕組みと重要性
Azureエンドポイント保護がデータの安全確保に欠かせない理由と、効果的な設定方法を解説します。Azure環境を不正アクセスから守るためのベストプラクティスも紹介します。

企業やその他の組織では、データの保存先としてMicrosoft Azureのクラウドコンピューティングサービスの採用が急速に進んでいます。Azureのエンドポイント、特にデータベースのエンドポイントは、ネットワークへの侵入や企業の貴重なデータの窃取を狙うハッカーにとって格好の標的です。Azureの利用が広がるなか、重要なファイルへの侵入者によるアクセスを防ぐには、強固なエンドポイント保護がますます必要になっています。
この記事では、Azureエンドポイント保護とは何か、組織に必要な理由、Azure環境の設定方法、エンドポイント保護の導入方法を解説します。
 Azureエンドポイント保護とは?
「エンドポイント」とは、ネットワークに接続されたデバイスのことです。攻撃者はエンドポイントを経由してネットワークへの攻撃を試みます。モバイルデバイス、仮想マシン、サーバーなどが該当します。Azureでは、デバイスをAzureのクラウドサービスに接続したり、サービス同士を接続したりする接続ポイントもエンドポイントと呼びます。つまり、他のエンドポイントを接続する役割だけを担うAzureエンドポイントもあります。それでも保護は必要です。
Azureエンドポイント保護とは、こうしたエンドポイントを脅威や脆弱性から守るためのセキュリティツールを指します。Microsoft Defender for Endpoint、Azure Security Center、Network Security Groups(NSGs)、SentinelOneのSingularity Appなどが含まれます。
 これらのクラウドベースのツールで、デバイスや仮想マシンの状態を監視できます。Azure Security Centerではエンドポイントを継続的に監視し、マルウェアをスキャンできます。Microsoft Defender for Endpointでは、組織のネットワークをスキャンして脅威を検出できます。Azure Security Centerが最も普及していますが、Microsoft Defender for Endpointは複数の高度な機能を組み合わせています。その一つがMicrosoftのクラウドセキュリティ分析です。この機能では、「ビッグデータ、デバイス学習、Windowsエコシステム、企業向けクラウド製品(Office 365など)、オンライン資産全体にわたるMicrosoft独自の可視性を活用し、振る舞いのシグナルをインサイト、検出結果、高度な脅威への推奨対応に変換します」。
Azureエンドポイント保護の仕組み
Azure Security Centerは、Azureエンドポイントの保護に広く使われているツールです。環境のセキュリティ機能を有効にするための一元的なハブとして機能します。
Security Centerでは、特定のリソースグループ(後述)やサービスにセキュリティポリシーを設定できます。また、監視とデータ収集を通じて仮想マシンに関する情報を提供し、マルウェアなどのセキュリティ上の脅威を検出するとアラートを発します。得られた情報をもとに問題を確認し、必要に応じて追加のセキュリティ対策を実施できます。
Azureエンドポイント保護が重要な理由ハッカーはネットワークを侵害するため、これらのエンドポイントを執拗に攻撃します。エンドポイント保護 は、マルウェア検出と継続的なシステム監視を提供することで、これらのリスクを最小限に抑えます。Microsoft Defender for Endpoint は、詳細なセキュリティ分析とともに、自動化された脅威の検出とセキュリティアラートも提供します。これにより、IT チームの作業負荷が軽減されます。
Azureエンドポイントは、より広範なクラウド環境への入口になり得ます。そのため、ハッカーはネットワークへの侵入を狙い、こうしたエンドポイントを執拗に攻撃します。 エンドポイント保護は、マルウェアの検出とシステムの継続的な監視によって、こうしたリスクを軽減します。Microsoft Defender for Endpointは、脅威の自動検出、セキュリティアラート、詳細なセキュリティ分析も提供します。これにより、ITチームの負担が軽減されます。
しかし、Azureのエンドポイント保護ツールには、あまり知られていない利点も数多くあります。たとえば、Microsoft Defender for Endpointは一元的な監視プラットフォームとして利用できます。セキュリティ上の問題の調査と修復を自動化し、ITチームの手作業を減らします。また、Microsoft Defender for Office 365やMicrosoft Cloud App Securityなど、複数のセキュリティサービスからデータを収集するMicrosoft 365 Defenderとの統合も可能です。この一元的なビューにより、セキュリティチームは自社のセキュリティ状況を包括的に把握できます。エンドポイント保護 は、規制上の必要性となる場合もあります。複数の業界では、データプライバシーに関する厳格な法律や顧客データの保護方法に関する規定が存在するため、組織は通常、クラウドベースの脆弱性に対する何らかのエンドポイント保護対策を導入する必要があります。これを怠ると、厳しい罰金や法的措置につながる可能性があり、Azureベースの資産の保護はさらに重要になります。
Sentinel OneのSingularityアプリ:Azure環境のための統合保護エンドポイント保護は、規制上の要件でもあります。多くの業界では、データプライバシーや顧客データの保護方法について厳しい法規制があるため、組織は通常、クラウド上の脆弱性に備える何らかのエンドポイント保護を必要とします。対応を怠ると、高額な罰金や法的措置につながる可能性があります。Azure上の資産を守ることは、それだけ重要です。
SentinelOneのSingularity App:Azure環境を統合的に保護Singularity プラットフォーム は、Azure 環境の監視に有用な独自のツールです。データシートに記載の通り、
当社の Singularity Platform は、Azure環境の監視に役立つ独自のツールです。 当社のデータシートによると、
SentinelOneとMicrosoftの顧客は, SentinelOneのSingularity XDRプラットフォームとAzure Active Directoryの間で初めて実現した連携のメリットを享受できます. この連携により, 組織はセキュリティ担当者によるサイバー脅威への迅速な対応を支える自律的な対応機能を活用できます. SentinelOne App for Azure Active Directoryを使用することで, 組織はエンドポイントセキュリティとIDサービスプロバイダーを連携させます. その結果, エンドポイントが侵害されると, 影響を受けたユーザーのID情報がリアルタイムでAzure Active Directoryに送信され, Conditional Accessは多要素認証 (MFA) の適用, アクセスの制限, またはアクセス範囲の限定を迅速に実行できます.デモで、Singularityプラットフォームの動作を確認できます。
SentinelOneのSingularity Platformは継続的な脅威を監視し、ネットワーク内で侵害されたユーザーやアプリの詳細なリストとともに、Azure Active Directory内の情報をリアルタイムで更新します。SentinelOneでは、セキュリティプロトコルの定義に加え、検出済みの脅威への対処も行えます。Singularity for Azure Active Directoryの デモをご覧ください。
Azure環境のセットアップ
組織向けにAzure環境をセットアップする方法を見ていきましょう。
環境の構成とデプロイ
最初にAzureアカウントを作成します。作成後、Azureリソースの管理とデプロイに使用するAzure Portalにログインします。次に、Azure環境で必要なアプリとサービスを明確にします。これにより、使用するリソースの量を把握できます。そのために、Azureでリソースグループを作成します。リソースグループは、Azureのリソースとサービスを管理するためのコンテナーです。関連するAzureサービスを1つのリソースグループにまとめられます。リソースの作成ボタンから行えます。各リソースのサイズとパフォーマンス要件を考慮する必要があります。これらは環境に影響を与えるためです。
リソースグループを設定したら、グループ内で必要なサービスを選択します。Azureサービスのセクションにある Create a Resource ボタンから選択できます。各リソースのサイズとパフォーマンス要件は環境に影響するため、考慮する必要があります。
Azure Active Directory は Azure の組み込み型 ID およびアクセス管理システムです。ユーザー権限の管理や、ユーザーやグループに特定の役割を割り当てるためのロールベースのアクセス制御(次に、Virtual Network (VNET) を作成してアドレス空間とサブネットを定義し、ネットワークを設定します。セキュリティを強化するには、Network Security Group (NSG) を導入し、リソースからのトラフィックを制御します。これはアクセス制御の一種です。この段階で、任意のオペレーティングシステムを使用する仮想マシンを設定できます。自動スケーリングには、Virtual Machine Scale Sets の利用を検討してください。その後、組織の要件に応じてストレージアカウントを構成します。複数の仮想マシン間で共有するストレージにはファイル共有を、非構造化データにはBlobストレージを使用できます。) を適用してユーザーやグループに特定の役割を割り当てることができます。これは Azure の主要なアクセス制御ハブです。
Azure Active Directoryは、Azureに組み込まれたIDおよびアクセス管理システムです。ユーザーの権限を管理し、ロールベースのアクセス制御(RBAC)を適用して、ユーザーやグループに特定のロールを割り当てられます。Azureのアクセス制御を担う中心的なハブです。
Azureポータルを使用したAzure Deployment Environmentsの開発センターの作成と構成クイックスタートガイドを提供しており、以下の手順を概説しています:ガイドを提供しており、以下の手順を概説しています:
チームがAzure環境を効果的にデプロイするには、開発センターのセットアップが必要です。チームは、開発センターのセットアップ、プロジェクトの作成、開発チームへのアクセス権の付与を担当します。Microsoftは、Azure環境のデプロイに関する クイックスタート ガイドで、次の手順を示しています。
- Azureポータルにサインインします。
- Azure Deployment Environmentsを検索し、結果からサービスを選択します。
- Dev centersで Create.
- 画面 開発センターの作成 の 基本 タブで、次の情報を選択または入力します:
- 次を選択します: 確認と作成.
- 次のタブで 確認、デプロイの検証が完了するまで待ち、次を選択します: 作成.
- デプロイの進行状況は、Azureポータルの通知で確認できます。
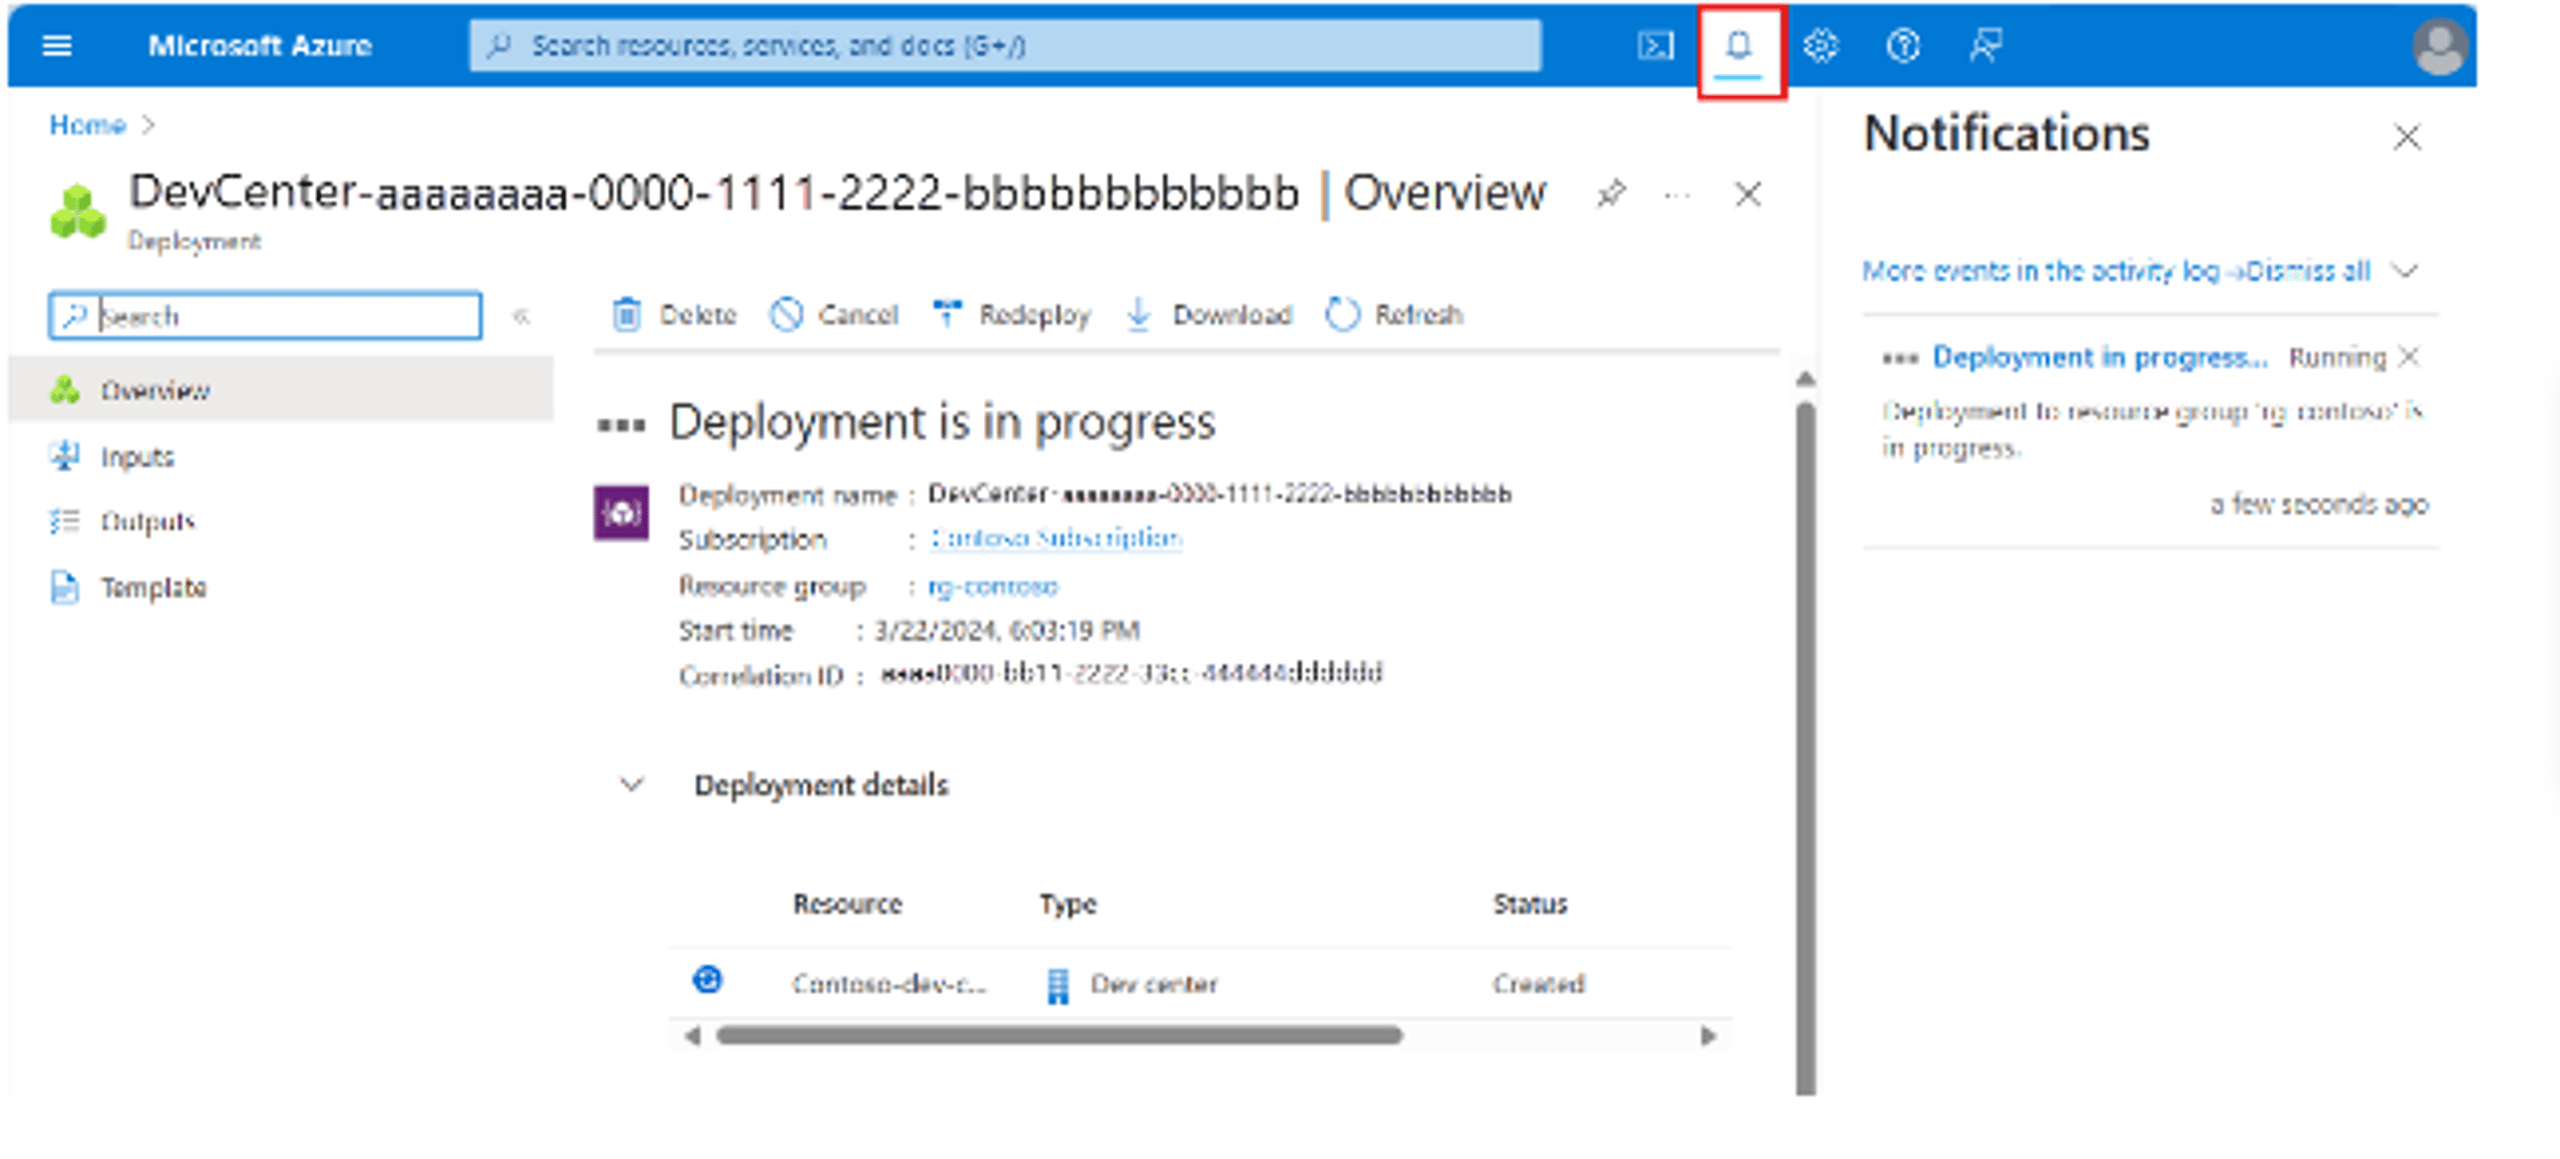
8. 開発センターの作成が完了したら、 リソースに移動. 開発センターの概要ペインが表示されることを確認します。

エンドポイントの保護
SentinelOneのAIを搭載したエンドポイントセキュリティが、サイバー脅威をリアルタイムで防止、検出、対応するためにどのように役立つかをご覧ください。
Azure環境の保護が重要な理由
ご存じのように、Azureのエンドポイントは、より広いネットワークへの重要な侵入口になり得ます。そのため、攻撃者はエンドポイントへの攻撃を試みる際に手を緩めません。Azure環境にエンドポイント保護ツールが欠かせないのはこのためです。Azure環境の構築は複雑で、適切なエンドポイント保護にはMicrosoft Defender for Endpoint、Azure Security Center、Network Security Groups(NSGs)などのツールを活用します。SentinelOneのSingularityも、環境の監視と保護に役立つツールです。
Azureのエンドポイント保護は難しく感じられるかもしれませんが、リソースを守るうえで欠かせません。これでAzure環境を設定できるようになったはずです。Azureをどのような目的で利用する場合でも、 SentinelOneのSingularity Platform をセキュリティ対策に加えることもご検討ください。
レポート
エンドポイントセキュリティをリードする
SentinelOneがGartner® Magic Quadrant™のエンドポイントプロテクションプラットフォーム部門で4年連続リーダーに選ばれた理由をご覧ください。
レポート
エンドポイントセキュリティをリードする
SentinelOneがGartner® Magic Quadrant™のエンドポイントプロテクションプラットフォーム部門で4年連続リーダーに選ばれた理由をご覧ください。
よくある質問
エンドポイントは通常、攻撃者がネットワークやシステムを標的にする際の接点を指します。Azureでは、仮想マシン、アプリケーションのほか、ユーザーデバイスをクラウドベースのアプリケーションやサービスに接続するためのサービスエンドポイントが該当します。
Azureのエンドポイント保護とは、Azureのエンドポイントを守るためのツールや対策を指します。Azure Security CenterやMicrosoft Defender for Endpointなどが含まれます。
Azureでエンドポイント保護を設定する主なツールはAzure Security Centerです。環境の監視、セキュリティポリシーの構成、追加のセキュリティ対策の設定を一元的に行えます。
さらに詳しく見る エンドポイントセキュリティ




人間には不可能な速度と大規模性で脅威を阻止するエンドポイント セキュリティ。
エンドポイントやサーバーからモバイル デバイスまで、攻撃対象領域全体にわたって優れた可視性とエンタープライズ全体の防御、検知、対応を実現する、インテリジェントな単一プラットフォーム。
