
EDR vs XDR: 15 differenze fondamentali
Gli attaccanti prenderanno di mira i vostri endpoint. Scoprite come EDR e XDR si confrontano per ambito, funzionalità ed efficacia nel rilevare e contrastare gli attacchi.

EDR e XDR sono entrambi strumenti preziosi per la cybersecurity di ogni organizzazione. Presentano però differenze nette e alcune sovrapposizioni. L'EDR (rilevamento e risposta degli endpoint) integra monitoraggio, rilevamento e risposta alle minacce in tempo reale sui dispositivi endpoint. Si basa sul principio «presumere una violazione»: usa un'automazione avanzata per identificare rapidamente le minacce e rispondere.
D'altra parte, una piattaforma XDR raccoglie e correla dati provenienti da più livelli di sicurezza. Analizza le minacce che interessano email, endpoint, server, reti, applicazioni, identità e cloud. L'XDR risponde alle minacce con la stessa rapidità ed efficacia dell'EDR. Offre però maggiore visibilità sull'intero ambiente cloud. Ha un ambito di risposta più ampio e centralizza l'accesso a strumenti di sicurezza come CASB, EDR, IAM, gateway web sicuri e firewall di rete.
In questa guida esamineremo entrambe le tecnologie e spiegheremo come usarle per prevenire le violazioni dei dati.
Che cos'è l'EDR (rilevamento e risposta degli endpoint)?
L'EDR raccoglie dati dettagliati dagli endpoint e rileva le attività sospette sugli host. Analizza continuamente le minacce in tempi rapidi e attiva risposte automatizzate basate su regole. Le piattaforme EDR usano un'automazione avanzata per indagare sugli incidenti di sicurezza degli endpoint ed eliminarli prima che diventino problemi gravi.
Funzionalità principali dell'EDR
- EDR limita le attività dannose dei dispositivi endpoint e della rete; rileva e contiene automaticamente la minaccia. Tuttavia, prima di adottare misure correttive potrebbe essere necessaria una verifica manuale da parte di un operatore.
- Le piattaforme EDR colmano solo le lacune lasciate dagli altri strumenti di sicurezza. Non offrono una protezione completa della rete e hanno una visibilità limitata.
Che cos'è l'XDR (rilevamento e risposta estesi)?
Le minacce informatiche diventano più sofisticate, mentre aumentano gli endpoint ed evolvono i vettori della superficie di attacco. La tecnologia XDR è stata progettata per coprire più componenti della rete.
Elimina le minacce e rimedia ai danni, offrendo una visibilità maggiore rispetto alle piattaforme EDR. L'XDR offre difese diversificate ed è una scelta eccellente per le organizzazioni che progettano una strategia di sicurezza dinamica.
Funzionalità principali dell'XDR
- L'XDR usa diversi metodi di rilevamento delle minacce e analizza varie superfici di attacco e diversi vettori. Le tecnologie XDR proteggono applicazioni cloud, endpoint, servizi SaaS e altro ancora. Applicano più livelli di protezione a diversi punti di sicurezza, tutti accessibili da un'unica piattaforma.
- L'XDR centralizza l'accesso a vari strumenti di sicurezza, come IAMs, CSBs e firewall di rete, e offre funzionalità unificate di gestione delle minacce. In sostanza, riunisce gli strumenti di sicurezza e combina le indagini umane con le risposte automatizzate.
Differenze tra EDR e XDR
EDR e XDR sono entrambi progettati per sostituire gli strumenti di sicurezza tradizionali e rispondere automaticamente alle minacce. Pur essendo simili sotto molti aspetti, presentano alcune differenze.
Ecco le principali differenze tra le piattaforme EDR e XDR:
| Caratteristica | EDR (rilevamento e risposta degli endpoint) | XDR (rilevamento e risposta estesi) |
|---|---|---|
| Ambito | Si concentra sui dispositivi endpoint (laptop, desktop, server e dispositivi mobili) | Estende l'ambito ai dati di più fonti: traffico di rete, applicazioni cloud e SaaS, email, gestione delle identità e degli accessi e sistemi SIEM |
| Fonti di dati | Raccoglie dati dai dispositivi endpoint (log di sistema, traffico di rete e attività del file system) | Raccoglie dati da più fonti: dispositivi endpoint, traffico di rete, applicazioni cloud e SaaS, email, gestione delle identità e degli accessi e sistemi SIEM |
| Metodi di rilevamento | Rilevamento basato su firme e comportamenti, analisi comportamentale e algoritmi di machine learning | Analisi avanzata, machine learning, intelligenza artificiale e analisi umana |
| Rilevamento delle minacce | Rileva malware, ransomware e altri tipi di attacchi | Rileva minacce avanzate, incluse quelle interne, gli attacchi condotti da Stati e le campagne malware sofisticate |
| Contenimento e rimedio | Si concentra sul contenimento delle minacce agli endpoint e sulle azioni di rimedio | Offre visibilità e risposta in tempo reale alle minacce rilevate in più fonti di dati |
| Risposta agli incidenti | Offre funzionalità di risposta agli incidenti che coinvolgono gli endpoint | Offre funzionalità di risposta agli incidenti causati da minacce avanzate rilevate in più fonti di dati |
| Integrazione | Generalmente integrato con strumenti di sicurezza degli endpoint | Integrato con diverse soluzioni di sicurezza, tra cui la sicurezza di rete, la sicurezza cloud, la sicurezza delle email e la gestione delle identità e degli accessi |
| Avvisi e notifiche | Fornisce avvisi e notifiche per le minacce agli endpoint | Fornisce avvisi e notifiche in tempo reale sulle minacce avanzate rilevate in diverse fonti di dati |
| Indagine e analisi | Offre funzionalità di indagine e analisi per le minacce agli endpoint | Offre funzionalità avanzate di indagine e analisi delle minacce avanzate su diverse fonti di dati |
| Ricerca delle minacce | Potrebbe non includere funzionalità di ricerca delle minacce | Include funzionalità di ricerca delle minacce per individuare minacce sconosciute e vulnerabilità |
| Supporto per cloud e SaaS | Potrebbe non supportare le applicazioni cloud e SaaS | Supporta le applicazioni cloud e SaaS, tra cui Office 365, AWS, Azure e altre |
| Supporto per email e messaggistica | Potrebbe non supportare le piattaforme email e di messaggistica | Supporta le piattaforme email e di messaggistica, tra cui Microsoft Exchange, Office 365 e altre |
| Supporto per la gestione delle identità e degli accessi | Potrebbe non supportare i sistemi di gestione delle identità e degli accessi | Supporta i sistemi di gestione delle identità e degli accessi, tra cui Active Directory, Azure AD e altri |
| Supporto per i sistemi SIEM | Potrebbe non supportare i sistemi SIEM | Supporta i sistemi SIEM, tra cui Splunk, ELK e altri |
| Costo | In genere meno costoso delle soluzioni XDR | In genere più costoso delle soluzioni EDR a causa delle fonti di dati aggiuntive e delle analisi avanzate |
EDR e XDR: differenze principali
- L'EDR si concentra sugli endpoint (laptop, computer desktop, server e dispositivi mobili) per rilevare malware, ransomware e altri tipi di attacchi e rispondervi. L'XDR amplia l'ambito dell'EDR incorporando dati provenienti da più fonti, tra cui il traffico di rete (NGFW, IDS/IPS, ecc.), le applicazioni cloud e SaaS (ad esempio Office 365, AWS, Azure), le piattaforme email e di messaggistica, i sistemi di gestione delle identità e degli accessi (IAMs) e altri sistemi di gestione delle informazioni e degli eventi di sicurezza (SIEM).
- Le soluzioni EDR installano un agente su ogni endpoint per raccogliere e analizzare dati come i log di sistema, il traffico di rete e le attività del file system. Le soluzioni XDR offrono una visione più completa della superficie di attacco, rilevando le minacce che potrebbero non essere visibili solo a livello di endpoint e rispondendovi.
- Le piattaforme EDR si basano sul rilevamento tramite firme, sull'analisi comportamentale e su algoritmi di machine learning per individuare potenziali minacce. Le soluzioni XDR utilizzano spesso analisi avanzate, machine learning e intelligenza artificiale per individuare schemi e anomalie in diverse fonti di dati.
Quando scegliere XDR o EDR?
Potete scegliere l'EDR quando:
- La vostra organizzazione ha un'infrastruttura IT relativamente piccola o di medie dimensioni e la maggior parte delle minacce riguarda gli endpoint (ad esempio malware e ransomware).
- Avete un budget limitato e cercate una soluzione più conveniente per la sicurezza degli endpoint.
- Date priorità al contenimento e alla risoluzione delle minacce agli endpoint e non avete bisogno di analisi avanzate o funzionalità di ricerca delle minacce.
- La vostra organizzazione ha già una solida protezione degli endpoint e volete rafforzare i controlli di sicurezza esistenti.
Potete scegliere l'XDR quando:
- La vostra organizzazione ha un'infrastruttura IT ampia e complessa e dovete rilevare le minacce avanzate che potrebbero non essere visibili solo a livello di endpoint e rispondervi.
- Operate in un ambiente ad alto rischio, come un istituto finanziario, un'organizzazione sanitaria o un ente pubblico, e dovete rilevare le minacce sofisticate e rispondervi.
- Volete ottenere visibilità in tempo reale sulla vostra superficie di attacco e rilevare le minacce in diverse fonti di dati, tra cui il traffico di rete, le applicazioni cloud e SaaS, le email e i sistemi di gestione delle identità e degli accessi.
- Avete bisogno di analisi avanzate, machine learning e intelligenza artificiale per individuare schemi e anomalie e volete usare le funzionalità di ricerca delle minacce per individuare minacce sconosciute e vulnerabilità.
- Cercate una soluzione che si integri con i vostri strumenti di sicurezza esistenti e offra una vista unificata per la risposta agli incidenti e la ricerca delle minacce.
Potete scegliere sia XDR sia EDR se:
- Se dovete affrontare una combinazione di minacce agli endpoint e minacce avanzate, valutate l'adozione di EDR e XDR per rilevare le minacce e rispondere in modo completo.
- Se non sapete quale scegliere, valutate di iniziare con EDR e passare a XDR man mano che evolve il panorama delle minacce per la vostra organizzazione.
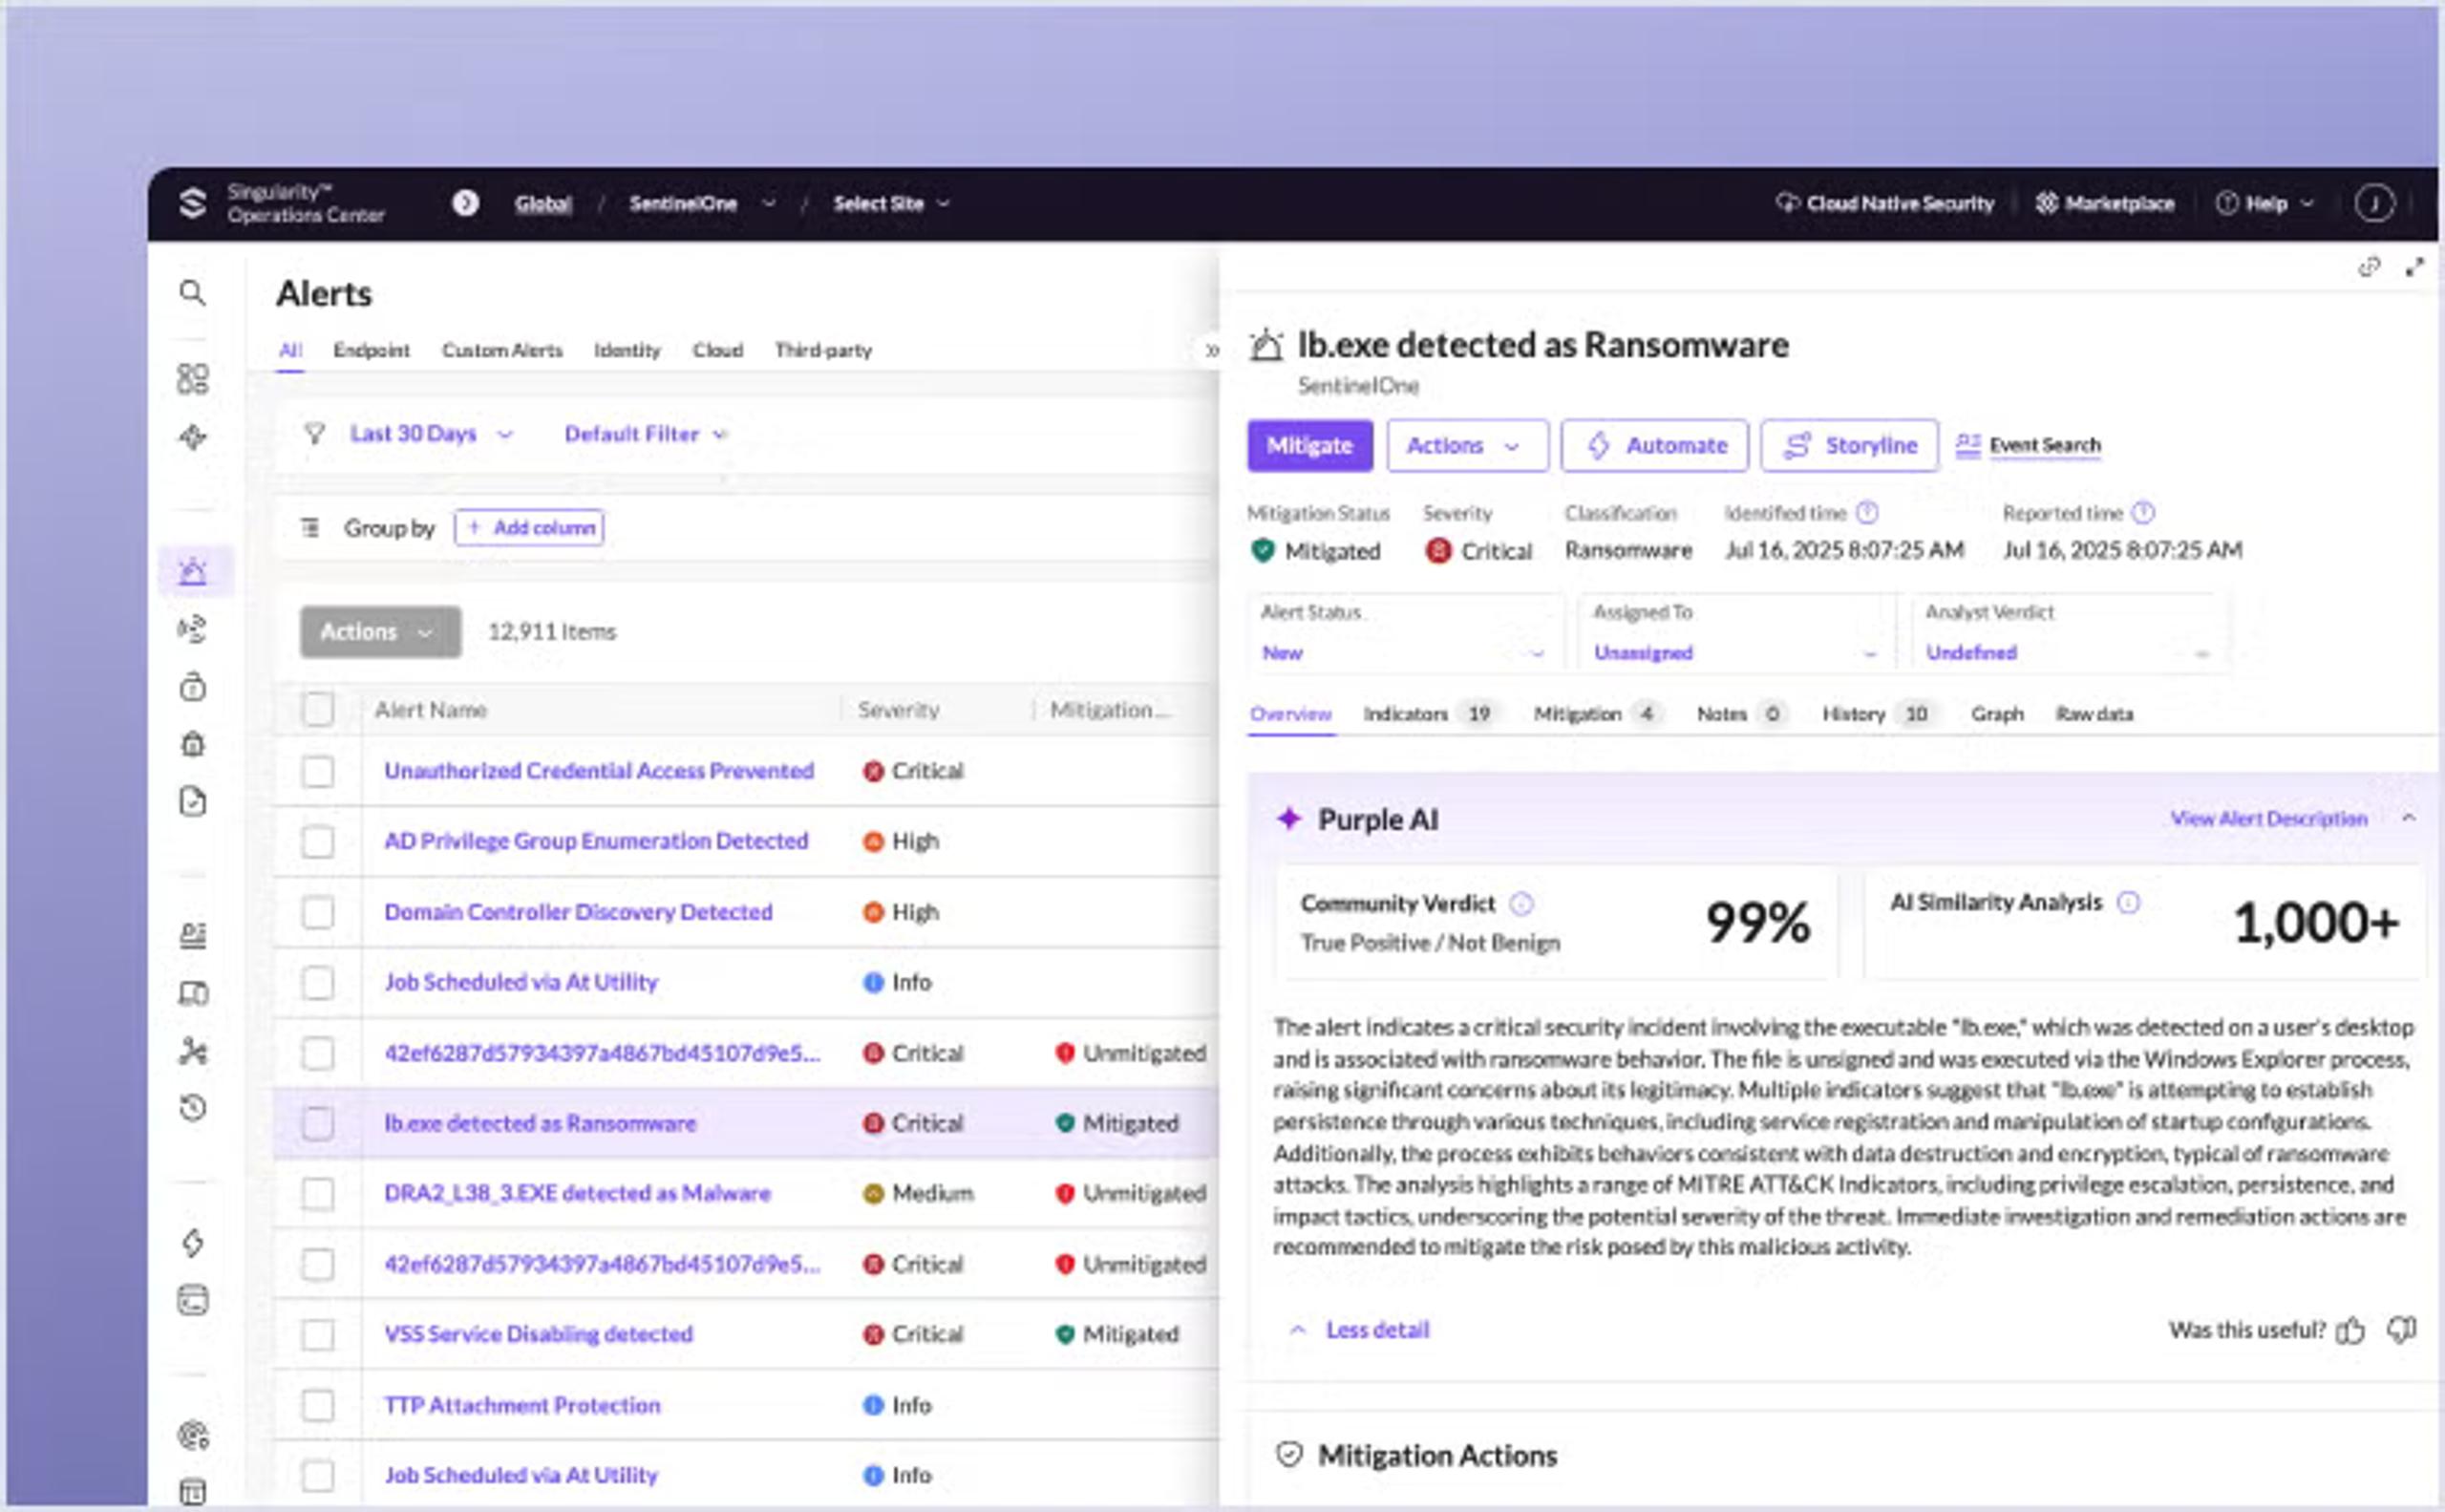
Rilevamento e risposta degli endpoint basati su AI.
Conclusioni
Il dibattito sulle differenze tra EDR e XDR non finirà mai, ma una cosa è chiara: XDR supera EDR grazie a una copertura di sicurezza più ampia. EDR è una buona scelta per le organizzazioni con un budget limitato che necessitano di visibilità circoscritta. Per le organizzazioni in crescita o in espansione, XDR si rivelerà più vantaggioso nel lungo periodo.
Ci auguriamo di aver chiarito le differenze tra XDR ed EDR e di avervi aiutato a scegliere lo strumento giusto. Combinando entrambi, potete eliminare i silos di sicurezza e rafforzare la vostra architettura.
Domande frequenti su EDR e XDR
Endpoint Detection and Response, o EDR, è un approccio alla sicurezza incentrato sul monitoraggio in tempo reale, sul rilevamento delle minacce e sulla risposta rapida a livello di dispositivo. Gli strumenti EDR raccolgono dati dagli endpoint—laptop, server e dispositivi mobili—per individuare e isolare le attività malevole. Il loro punto di forza è fornire insight utilizzabili e automatizzare il contenimento delle minacce.
Extended Detection and Response, o XDR, è un'evoluzione di EDR che unifica i dati provenienti da endpoint, reti, ambienti cloud e altre fonti. XDR consolida la telemetria di sicurezza, semplifica la ricerca delle minacce e offre una visibilità più ampia. È come un centro di controllo unificato, che offre insight più approfonditi e una risposta agli incidenti più efficiente. Analizzando più vettori, XDR identifica più rapidamente gli attacchi complessi e aiuta i team di sicurezza a dare priorità alle criticità in modo più efficace.
A differenza dei software antivirus di base, che riconoscono le firme dei malware noti, EDR e XDR rilevano comportamenti sospetti e anomalie su più livelli. EDR monitora i singoli endpoint in tempo reale, mentre XDR estende la copertura alle applicazioni cloud e alle reti. Entrambi offrono ricerca proattiva delle minacce e risposte automatizzate, così i team di sicurezza possono affrontare anche le minacce emergenti, non solo quelle note, con una difesa più dinamica e resiliente.
Per una piccola impresa con risorse limitate, EDR potrebbe essere il primo passo più pratico. Le piattaforme EDR offrono una protezione efficace degli endpoint e un'implementazione semplice. Tuttavia, la visibilità più ampia di XDR acquista sempre più valore quando le aziende crescono o adottano più servizi cloud. Abbiamo visto piccoli team trarre vantaggio dalla semplicità di EDR, ma se prevedete una crescita, investire subito in XDR può offrirvi una copertura completa e potenzialmente ridurre il rischio complessivo.
Implementare EDR è più semplice perché si concentra sui dati degli endpoint e sulla risoluzione delle minacce. XDR offre una visibilità più ampia su più ambienti, ma in genere richiede integrazioni e configurazioni aggiuntive. Abbiamo visto installazioni EDR completate rapidamente, mentre XDR può richiedere il collegamento di servizi cloud, sensori di rete e sistemi email. La configurazione aggiuntiva può ripagare l'investimento con una protezione più completa e integrata.
Sì, XDR può funzionare insieme agli strumenti EDR esistenti. In Meta, abbiamo visto organizzazioni iniziare con EDR per la sicurezza di base degli endpoint, per poi aggiungere XDR e unificare e analizzare i dati provenienti da più fonti. Integrandosi con EDR, XDR estende le capacità di rilevamento a reti, applicazioni cloud e gateway email. Questo approccio preserva gli investimenti iniziali negli endpoint e offre ai team di sicurezza i vantaggi di una strategia di difesa centralizzata e multilivello.
Non crediamo che XDR sostituirà presto EDR, ma potrebbe diventare la scelta preferita per esigenze di sicurezza più avanzate. EDR resta fondamentale e offre una protezione essenziale a livello di dispositivo in qualsiasi ambiente. XDR si basa su questa protezione e aggiunge una visibilità più ampia su sistemi diversi. Probabilmente coesisteranno: le organizzazioni adotteranno XDR per le infrastrutture più complesse e continueranno ad affidarsi a EDR per la difesa essenziale degli endpoint.
SentinelOne si distingue per un approccio autonomo basato sull'IA che monitora e protegge gli endpoint senza gravare sui team di sicurezza. Questa automazione è essenziale per gestire le operazioni di cybersecurity su larga scala. La piattaforma SentinelOne offre funzionalità EDR e XDR e integra la telemetria di rete e cloud. Il consolidamento accelera il rilevamento, la risposta e la bonifica. Inoltre, la sua architettura flessibile si adatta ad aziende di diverse dimensioni, rendendo la protezione avanzata accessibile a organizzazioni di ogni tipo.
Se avete molti endpoint e vi servono capacità avanzate di rilevamento e risposta alle minacce, EDR potrebbe essere più adatto. Se vi serve un approccio più completo che copra più aree della vostra organizzazione, XDR potrebbe essere la scelta migliore.
Se partite da zero, potreste valutare una piattaforma XDR che offra un approccio più completo. Le piattaforme XDR spesso richiedono più risorse e infrastrutture rispetto a quelle EDR, che sono più costose.
Scopri di più su XDR



Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
