Decorative background gradient

Singularity™ Endpoint

Sécurisez l’endpoint de manière autonome. Prenez l’avantage.

Les attaquants se déplacent vite. Singularity Endpoint va plus vite. Protection autonome sur chaque endpoint, en ligne et hors ligne.

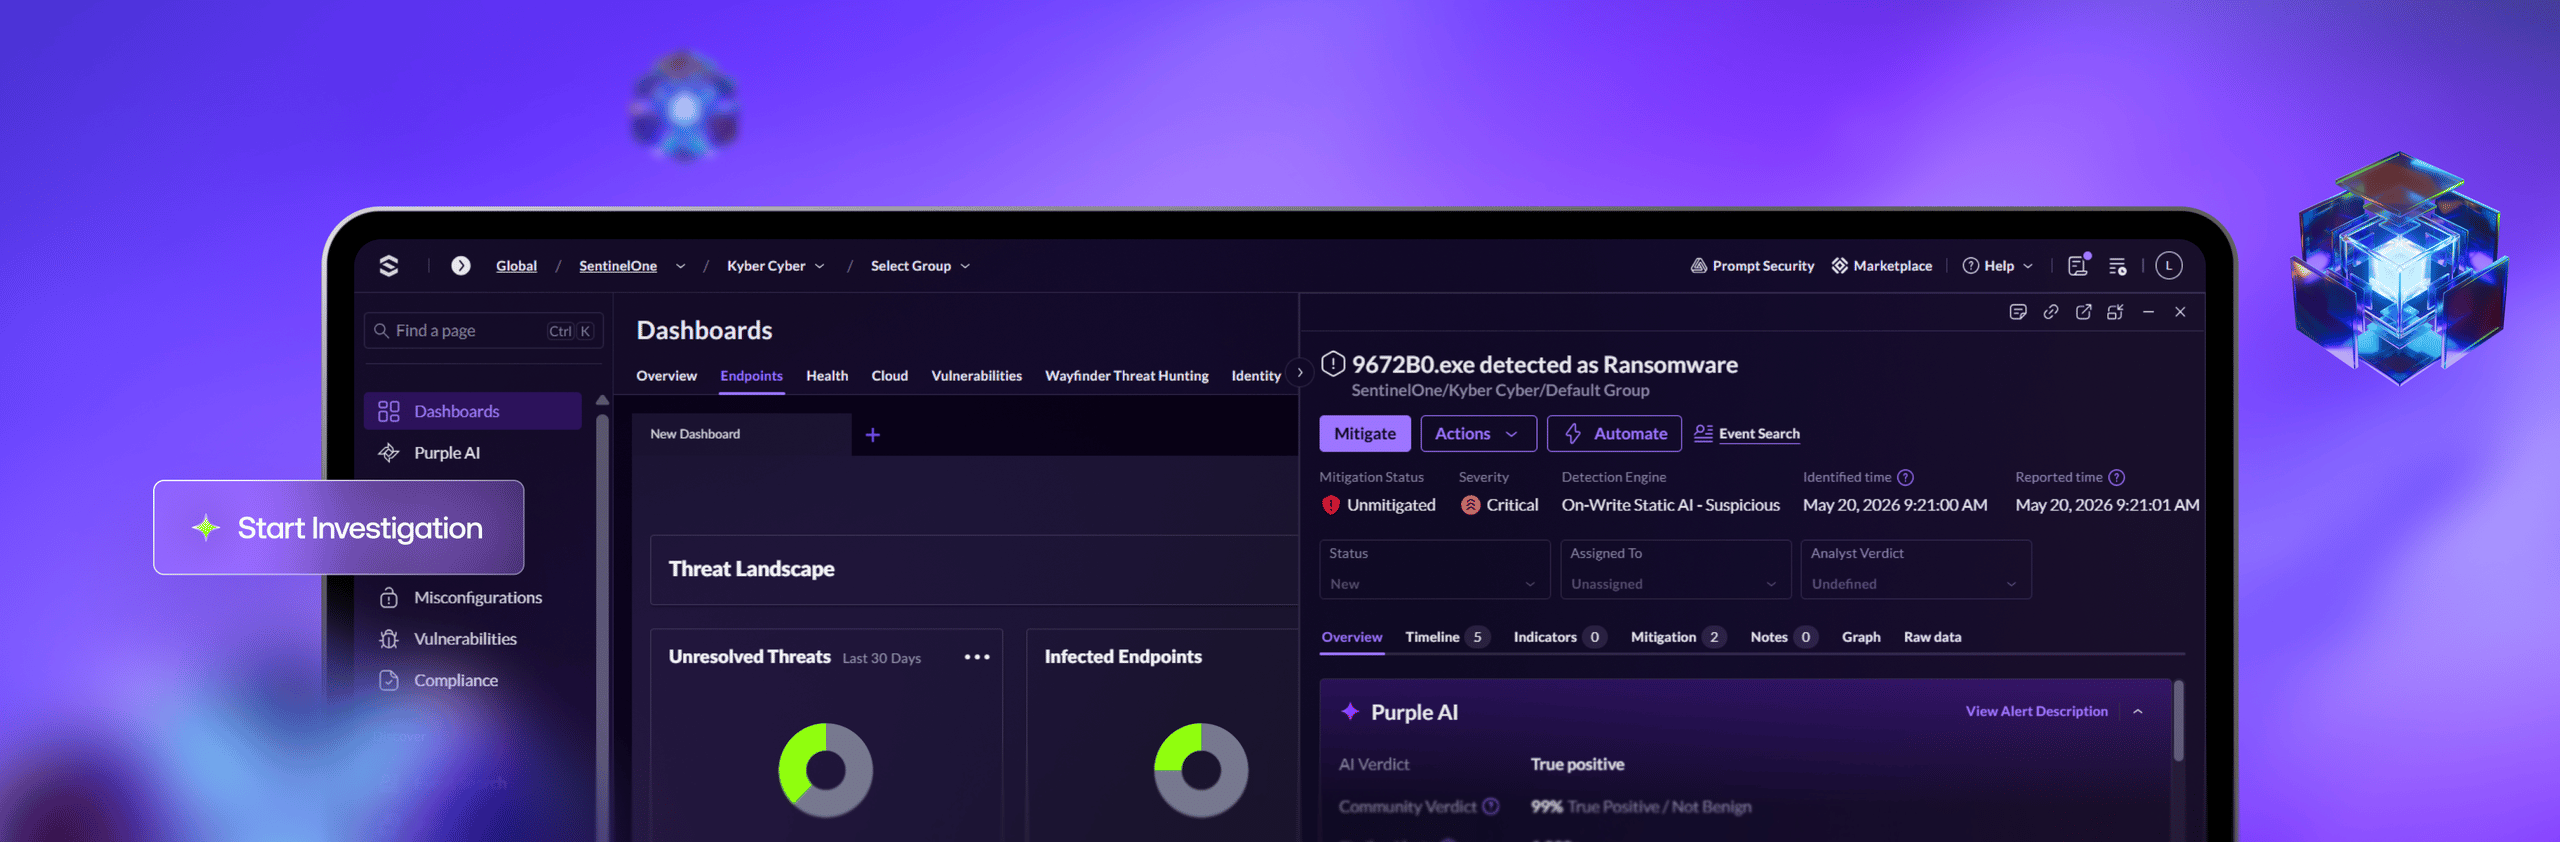
Neon dashboard on a laptop screen with text “Dashboard” and button “Start Investigation,” plus charts and tabs

Ils nous font confiance

Applied Materials
NVIDIA
Cisco Systems Inc
Motorola Solutions
Mastercard
S&P Global Ltd
Moody's
Abbott Laboratories
Lockheed Martin Corporation
Warner Bros. Discovery, Inc.
DoorDash
Macy's, Inc.
Ace Hardware
Southern Company
Dominion Energy
Occidental Petroleum
AT&T
Norfolk Southern
CSX Corporation
Aston Martin
Warriors

LA RÉALITÉ D’AUJOURD’HUI

Quand chaque endpoint est une cible, chaque milliseconde compte.

Vitesse pilotée par l’IA

Les attaques avancent à la vitesse des machines

L’IA a rendu les attaquants plus rapides, plus furtifs et plus difficiles à intercepter. Les outils traditionnels ne peuvent tout simplement pas suivre des adversaires agissant à la vitesse des machines.

Multiplication des surfaces d'attaque

Des défenses fragmentées

Chaque surface est une porte d’entrée. Plus d’outils promettent une couverture plus large mais fragmentent la visibilité, laissant des failles exploitables.

Complexité exponentielle

Les opérations manuelles atteignent leurs limites

Le volume d’alertes augmente avec la prolifération de l’IA. Le temps d’investigation, lui, n'évolue pas. Les équipes humaines ne peuvent pas devancer des attaques pilotées par l'IA.

Decorative background gradient

Notre approche

L’avantage opérationnel commence ici. Sur chaque endpoint.

Protection autonome, alimentée par l’IA, sur chaque poste de travail, chaque charge de travail cloud, chaque appareil mobile. Dans les environnements SaaS, sur site, hybrides et isolés du réseau..
01
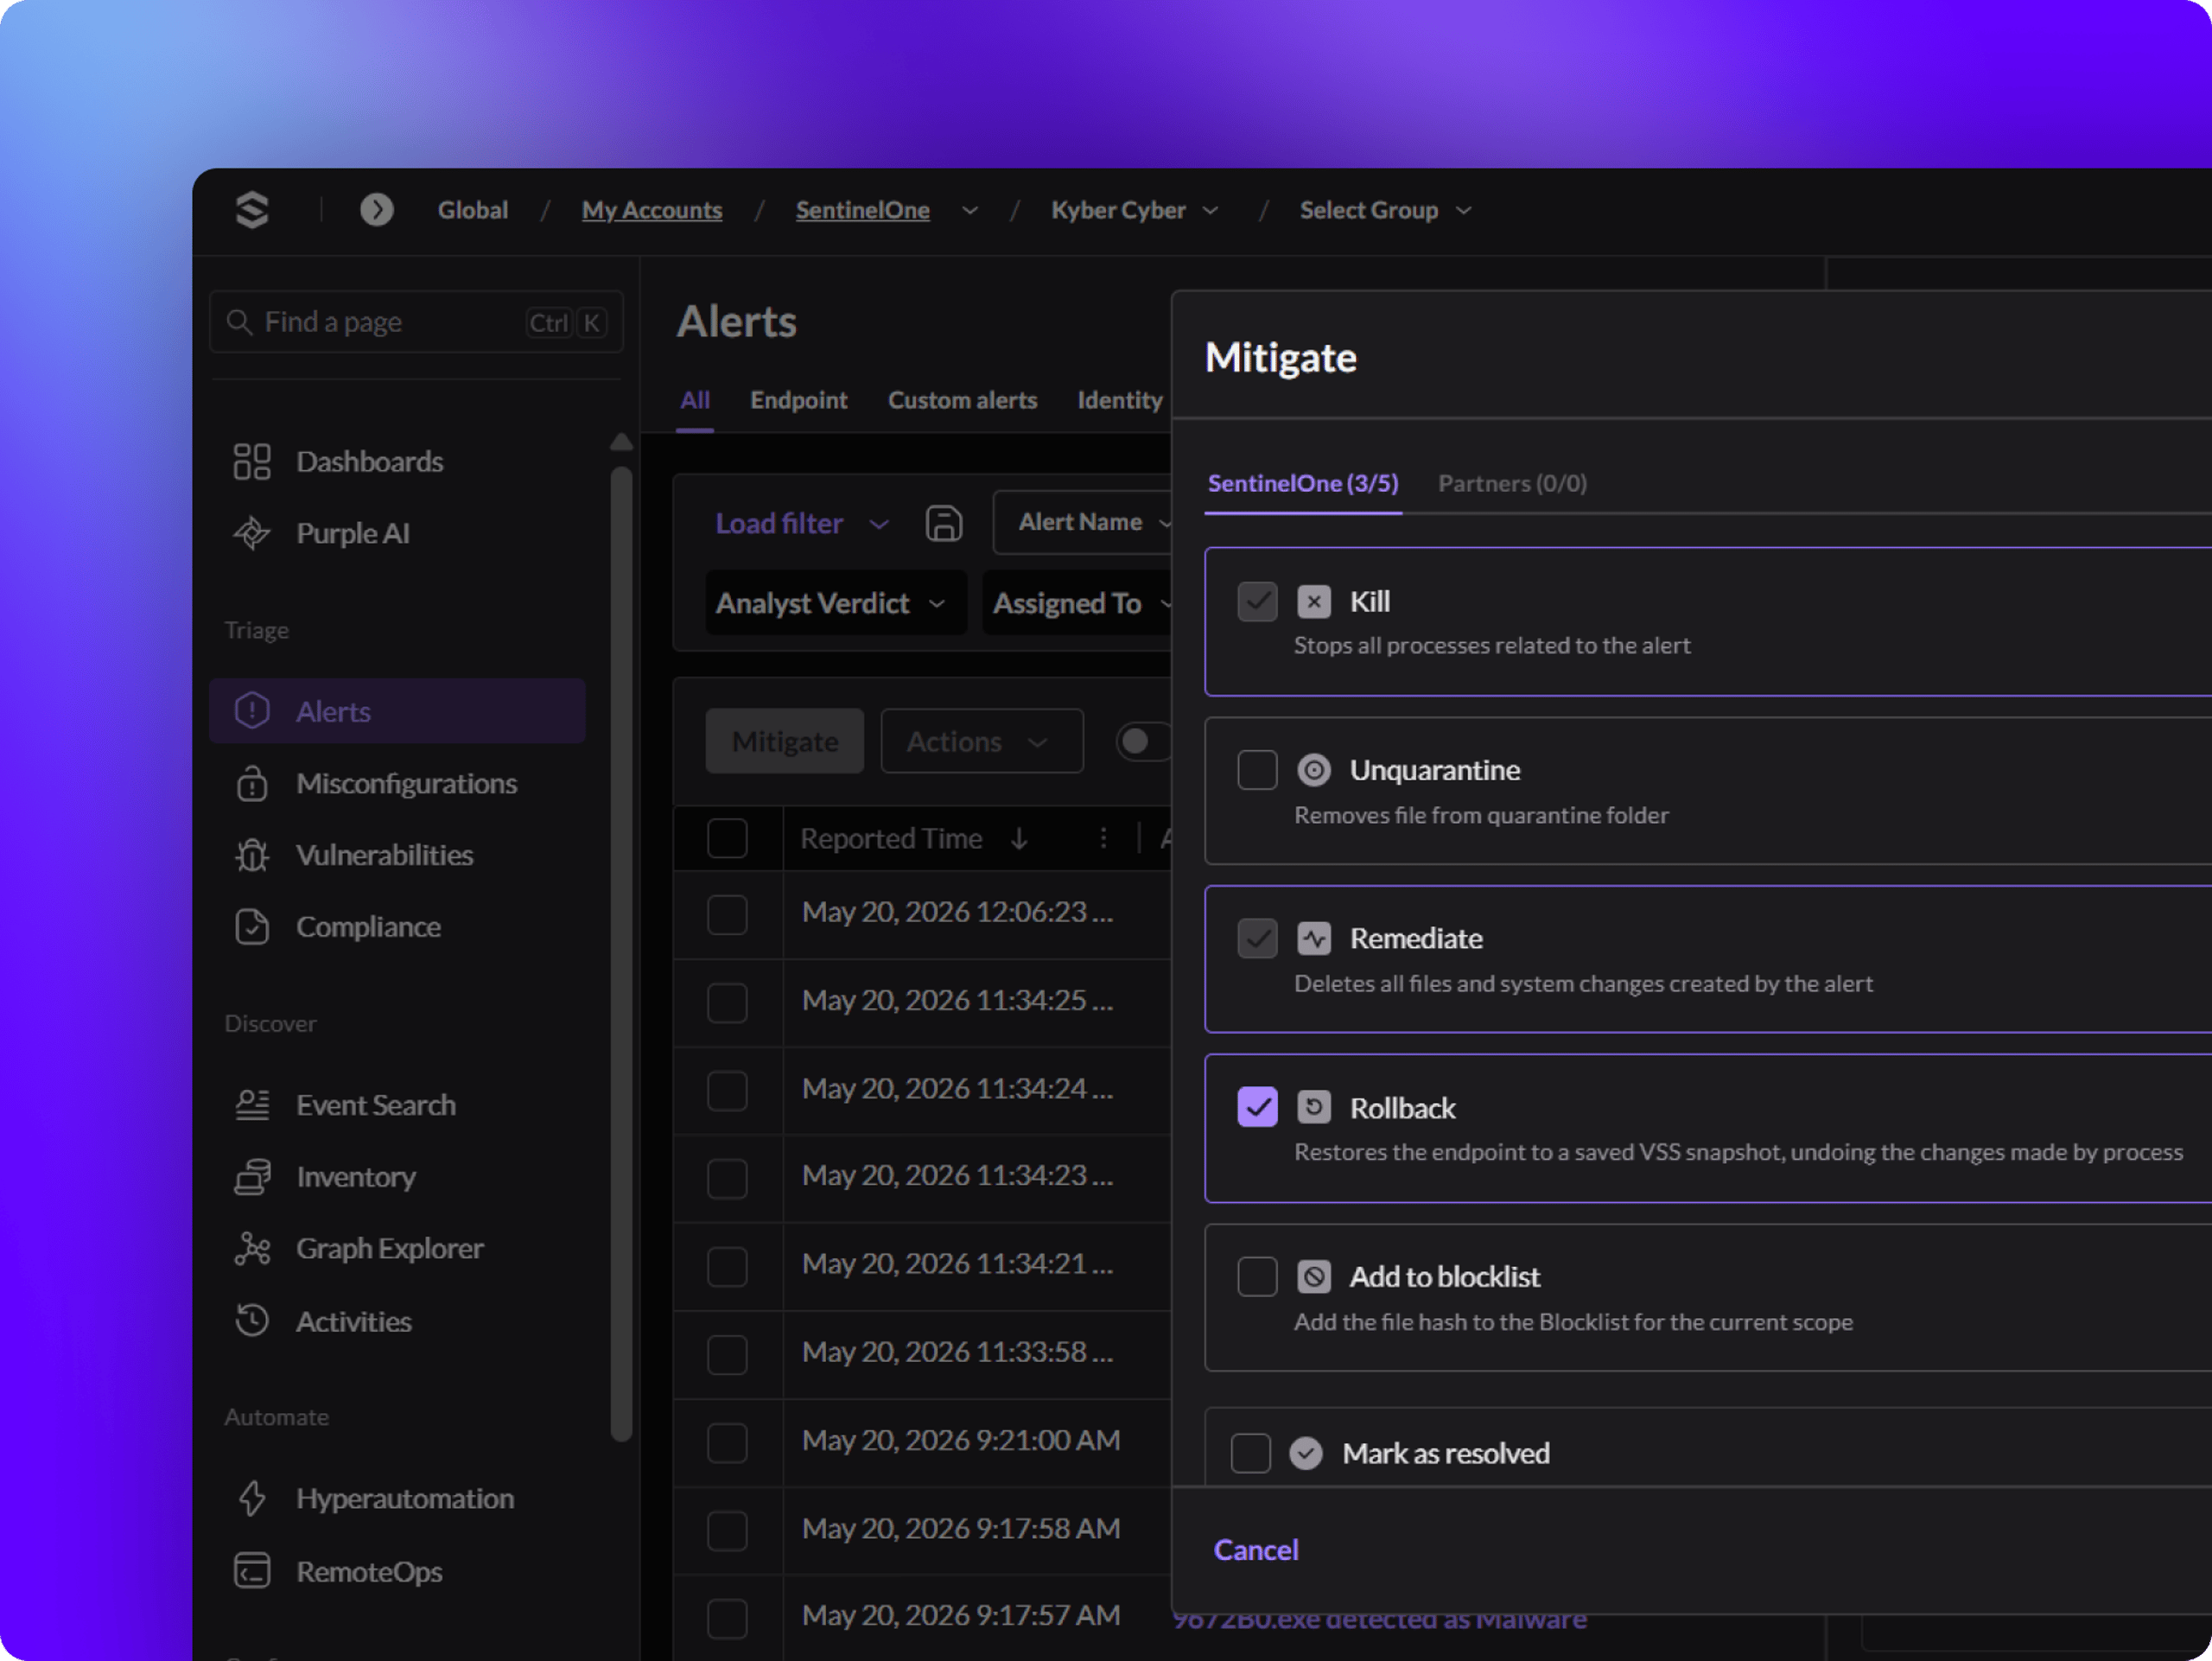
Dark security dashboard in a browser window with page title “Alerts”; an overlaid modal “Mitigate” lists actions like Kill, Unquarantine, Remediate, Rollback, blocklist, and resolved

Singularity™ Endpoint

Redéfinissez la sécurité moderne des endpoints. Gardez une longueur d’avance sur les attaques.

Contenez les menaces de manière autonome avec un EDR piloté par l’IA. Stoppez les ransomwares, les exploits zero-day, les attaques de la chaîne d’approvisionnement et les malwares sans fichier en temps réel.

  • Éliminez les angles morts grâce à une intégration fluide des données endpoint, des identités, du cloud et des solutions tierces

  • Réduisez les faux positifs et améliorez la précision de détection en temps réel grâce à l'IA comportementale

  • Réduisez le MTTR grâce au rollback et à la remédiation en un clic
02
Man centered in a blue-tinted greenhouse tunnel; arched perspective with plants and pale path, overlaid UI circles/boxes

Singularity™ Identity

Protégez l’utilisateur derrière chaque endpoint

Le même agent SentinelOne qui protège vos endpoints défend également chaque identité qui leur est associée. Détectez les abus d’identifiants, réduisez votre surface d’attaque et contenez les menaces liées aux identités depuis une seule console.

  • Détectez le vol d’identifiants, l’élévation de privilèges et les mouvements latéraux au moment où ils se produisent

  • Réduisez l'exposition sur Active Directory comme sur les fournisseurs d'identité cloud, dont Entra ID, Okta, Ping, SecureAuth et Duo

  • Neutralisez les attaquants de façon proactive grâce à des technologies de déception et à des politiques d'accès conditionnel qui les stoppent avant tout impact

03
Man in dark cap, sunglasses and gloves looking at a smartphone; laptop in foreground; wall shows bright diagonal light and blurred letters like “ATIO”

Singularity™ Mobile

Protection en temps réel. Intégrée à chaque appareil.

Une défense mobile autonome et embarquée qui protège les utilisateurs iOS, Android et ChromeOS contre le phishing, les malwares et les applications à risque. Aucun MDM requis et fonctionne sans connectivité.

  • Détectez et stoppez le phishing mobile, les malwares, les exploits et les failles zero day, en temps réel

  • Prévenez les fuites de données liés à la confidentialité et à la sécurité grâce à une évaluation continue des applications mobiles

  • Bloquez les attaques réseau (man-in-the-middle, Wi-Fi malveillant, profils frauduleux) avant qu'elles n'atteignent vos données.

04
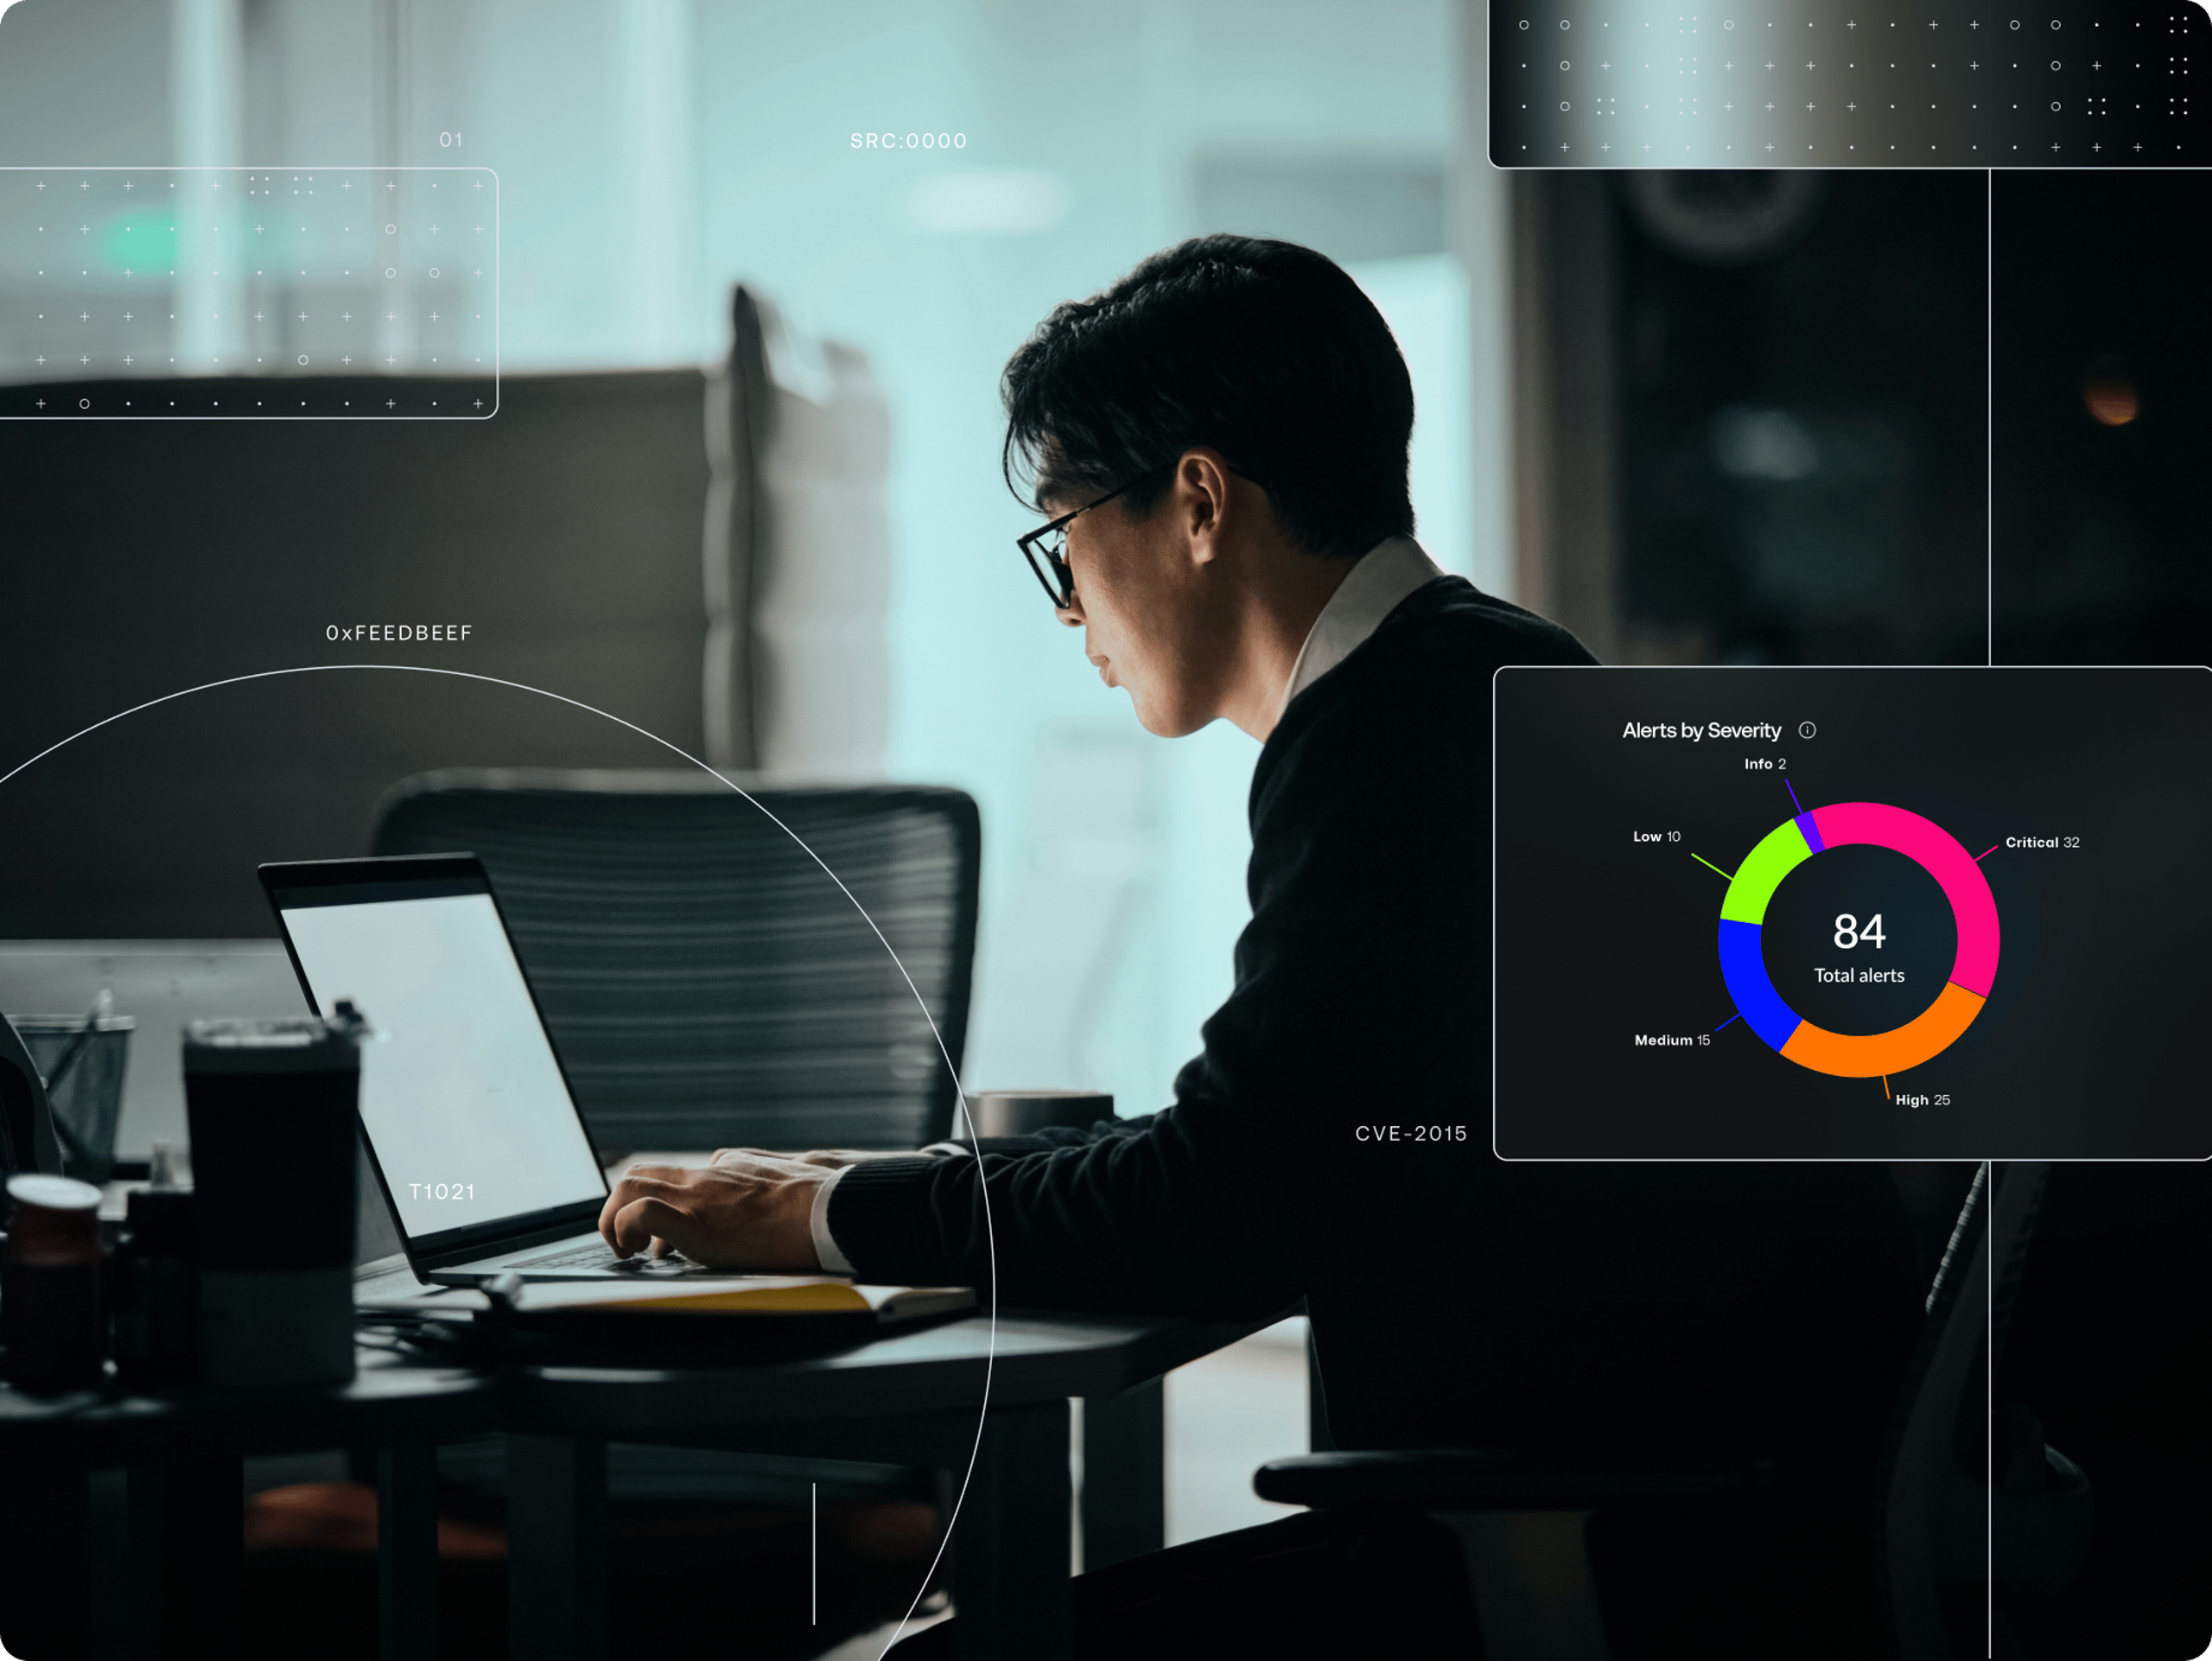
Dim office profile view of a person using a bright laptop; overlay UI shows a panel with ring chart “84” and text “CVE-2018”

Wayfinder MDR

Une sécurité IA de référence. Associée à des experts d'élite.

Étendez votre défense avec Wayfinder Threat Detection & Response. Des analystes d'élite et l'IA de SentinelOne travaillent 24 h/24, afin que votre équipe n'ait pas à le faire.

  • Surveillez, enquêtez et répondez aux menaces 24 h/24 et 7 j/7

  • Répondez en toute confiance grâce à une détection pilotée par l'IA et soutenue par des experts

  • Réduisez l'épuisement des analystes sans compromettre la protection des endpoints

L'avantage SentinelOne

Sécurisez votre entreprise. Plus vite que ce qui est humainement possible.

Pourquoi SentinelOne ?

Nous avons été conçus pour cela

L'IA est au cœur de notre plateforme depuis le premier jour. Ni ajoutée après coup, ni acquise. Elle a été intégrée dès la conception. Six années consécutives en tant que Leader Gartner™ prouvent cette différence.
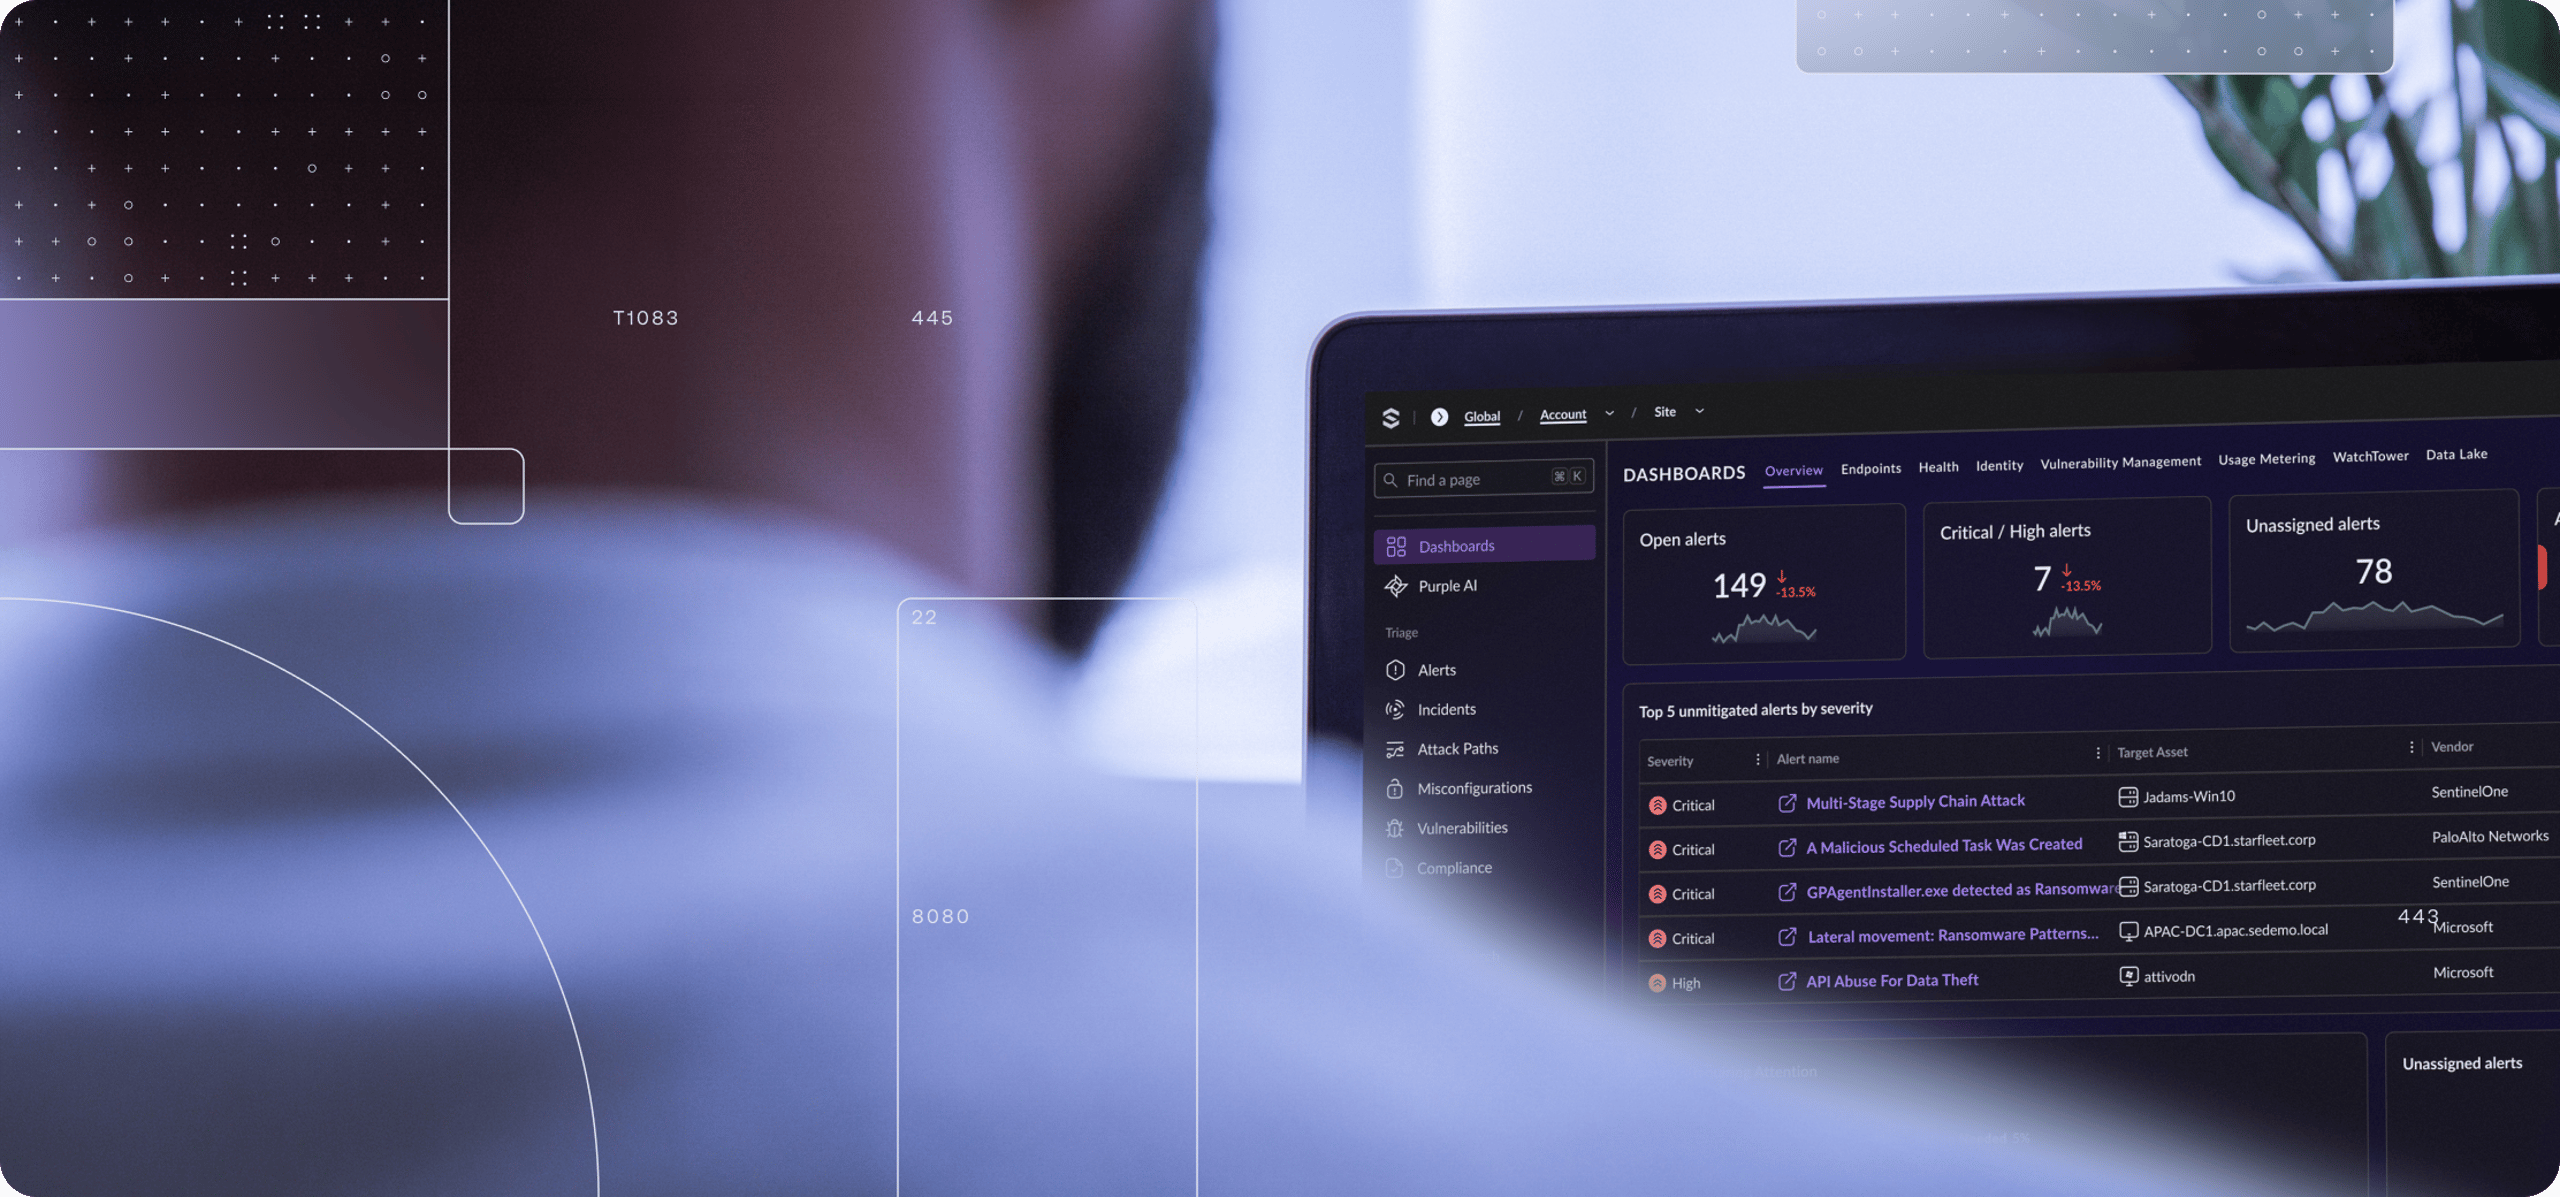
Blurred over-the-shoulder view: laptop dark analytics dashboard with purple accents and cards showing 149, 7, 78; tech overlay lines

Une plateforme. Unifiée par conception.

Pourquoi utiliser des outils déconnectés quand un seul peut tout faire ? Combinez des données et une protection multi-surface de référence dans une console unique.

Découvrir
Dark violet abstract: central glossy translucent sphere with blue-purple-pink highlights, glowing purple orbs and looping orbital lines

Native IA. Depuis le premier jour.

Pour nous, l’IA n’est pas une fonctionnalité. C’est notre fondation. L’IA comportementale détecte ce que les signatures ne voient pas. Purple AI enquête sur ce que les analystes n'ont pas le temps d'atteindre.

Explorer
Abstract purple-blue background with a central metallic X/hourglass shape and scattered translucent overlay rectangles and boxes

Conçu pour défendre. Developpé pour amplifier.

Ne remplacez vos analystes. Maximisez leur impact. Les outils autonomes comme Purple AI réduisent le temps de détection de 63 % et le temps de remédiation de 55 %.

Explorer

Témoignages de réussite

La confiance des leaders du secteur, dans le monde entier

Des entreprises mondiales aux équipes les plus agiles, les organisations font confiance à SentinelOne pour sécuriser leurs endpoints, arrêter les attaques et simplifier leurs opérations de sécurité.
Indoor arena with crowd and hanging jumbotron; reads “CHASE CENTER” with blue logo, stage video and bright lights with smoke trails

« SentinelOne est notre défense afin que nous puissions nous concentrer sur notre attaque. »

Brian Fulmer

Senior Director of IT at Golden State Warriors

Voir les résultats
Futuristic abstract network graphic with neon curved lines and dots over a deep blue-purple grid background

« SentinelOne fournit un ensemble impressionnant de fonctionnalités qui gère de manière autonome et complète tous les malwares et ransomwares dans les tests de vérification pour l’évaluation de l’adoption. »

Samsung SDS Official

at Samsung SDS

Voir les résultats
Woman outdoors by a glass building, looking at a smartphone while holding a credit card; plants and striped bench behind her

« SentinelOne est le produit avant-gardiste qui permet à nos entreprises de se concentrer sur la croissance tout en restant sécurisées. »

Divya Raghuraman

Head of Center of Excellence for Technology at Credit Saison

Voir les résultats

Reconnaissance

La référence en matière d’excellence en sécurité

Dark navy rounded rectangle with white Gartner wordmark and small ® registered trademark symbol

Un Leader. Depuis six ans.

Pour la sixième année consécutive, SentinelOne est nommé Leader dans le Magic Quadrant™ 2026 de Gartner® pour les plateformes de protection des terminaux.


Lire le rapport
Burnt-orange background with large white text “MITRE | ATT&CK” and a small ® symbol above the final K

Évaluation ATT&CK® record

SentinelOne a une fois de plus prouvé ses capacités de pointe dans le secteur en matière de défense dans l’évaluation MITRE ATT&CK® Enterprise 2024.


Lire l’évaluation
Navy rounded rectangle with white spaced serif text: “F R O S T &” over “S U L L I V A N”, with a cursive ampersand

Nommé leader en croissance et innovation

SentinelOne a été nommé fournisseur parmi les plus performants dans le Frost Radar™ 2025 pour la sécurité des terminaux, reconnu pour sa protection, sa détection et sa réponse autonomes et évolutives.


Découvrez pourquoi

Ressources

La connaissance est la meilleure défense

BESOIN DE RÉPONSES ?

Questions fréquemment posées

SingularityTM Endpoint de SentinelOne est une plateforme de sécurité des endpoints alimentée par l’IA qui combine la protection des endpoints (EPP), la détection et la réponse des endpoints (EDR), et la remédiation automatisée au sein d'un seul agent unifié.

Il aide les organisations à prévenir les attaques, à accélérer la détection des menaces et à répondre automatiquement sur les endpoints, les identités et d’autres environnements.

La sécurité des endpoints traditionnels repose sur des signatures et une réponse manuelle, tandis que SentinelOne utilise l’IA et l’automatisation pour détecter, contenir et remédier aux menaces en temps réel.

En corrélant les comportements entre les endpoints et les identités, SentinelOne réduit le temps de présence des menaces et la surcharge opérationnelle par rapport aux antivirus classiques et aux outils EDR réactifs.

Les plateformes de protection des endpoints (EPP) se concentrent sur la prévention des menaces connues, tandis que l’Endpoint Detection and Response (EDR) détecte et investigue sur les attaques actives ou inconnues.

SentinelOne combine à la fois EPP et EDR dans une seule plateforme, permettant la prévention, la détection, l’investigation et la réponse sans outils ni agents distincts.

SentinelOne utilise l'IA comportementale pour identifier les activités malveillantes en fonction du comportement des processus, et pas seulement de leur apparence.

Cela permet à la plateforme de détecter les menaces inconnues, d’automatiser les actions de réponse et de corréler l’activité entre les endpoints et les identités, sans dépendre de mises à jour constantes des signatures.

SentinelOne détecte les ransomwares et les attaques avancées en identifiant au plus tôt les comportements malveillants et en les stoppant avant que les dommages ne puissent se propager.

En cas d'attaque, la plateforme peut automatiquement isoler les appareils, arrêter les processus malveillants et restaurer les systèmes à un état de confiance grâce au rollback.

La plupart des attaques modernes impliquent des identifiants compromis, SentinelOne étend la sécurité des endpoints à l’identité en surveillant le comportement des utilisateurs et les schémas d’accès.

En corrélant les signaux d’identité avec l’activité des endpoints, SentinelOne aide à détecter plus tôt la prise de contrôle de comptes, les abus de privilèges et les mouvements latéraux.

Wayfinder MDR est le service de détection et de réponse managées de SentinelOne qui assure une surveillance des menaces 24 h/24 et 7 j/7, ainsi que l’investigation et la réponse par des experts en sécurité.

Les organisations utilisent Wayfinder MDR pour renforcer leurs équipes, réduire la fatigue liée aux alertes et garantir une protection continue lorsque leurs ressources internes sont limitées.

Decorative background gradient

Prochaines étapes

Sécurisez le terminal. Prenez l’avantage.

Dark dashboard UI with purple-highlighted nav, summary cards showing 149, 7, 78, 56, 1.2 h, and a status table with linked purple text