
Les 10 principaux avantages de la cybersécurité pour les entreprises
Cet article explique l’importance de la cybersécurité pour les entreprises et les organisations, ses avantages, ses différents domaines, les cybermenaces qui visent les petites entreprises et la protection offerte par les produits SentinelOne.

La transition soudaine vers le numérique a accru la dépendance des entreprises aux plateformes numériques, les exposant à des menaces croissantes. Selon un rapport du Forum économique mondial, le coût mondial de la cybercriminalité devrait dépasser 10,5 billions de dollars par an d’ici 2025. Ce chiffre, à lui seul, suscite de vives inquiétudes en matière de cybersécurité. Découvrez ci-dessous quelques avantages de la cybersécurité et comment protéger votre entreprise contre ces nouvelles menaces.
Dans cet article, nous examinerons les avantages de la cybersécurité et ses différents domaines. Nous verrons aussi pourquoi les petites entreprises sont particulièrement exposées aux cybermenaces et comment SentinelOne protège votre organisation face à la hausse de la cybercriminalité.
À la fin de cet article, vous connaîtrez les avantages de la cybersécurité et les mesures à mettre en place pour protéger efficacement votre entreprise ou votre organisation.
 Pourquoi la cybersécurité est-elle importante ?
Les entreprises et les organisations ont besoin de la cybersécurité pour protéger leurs données sensibles, leur propriété intellectuelle et leurs actifs financiers contre les cybermenaces. Une cyberattaque peut coûter des millions de dollars à une organisation en pertes financières, en atteinte à sa réputation et en éventuelles poursuites judiciaires. Selon le rapport 2024 d’IBM sur le coût des violations de données, leur coût moyen a augmenté de 2,6 %, pour atteindre 4,35 millions de dollars. Investir dans la cybersécurité réduit donc les risques potentiels et préserve la continuité des activités.
Les différents domaines de la cybersécurité
1. Sécurité du réseau
La sécurité du réseau signifie garantir l’intégrité et l’exploitabilité de votre réseau et de vos données. Cela implique des mesures comme les pare-feu, les systèmes de détection d’intrusion et les logiciels antimalware pour prévenir les accès non autorisés et les attaques. La sécurité réseau est donc devenue essentielle pour garantir la confiance, l’intégrité et la disponibilité des données au sein du réseau d’une organisation. Il est ainsi nécessaire de mettre en place une sécurité réseau solide contre les violations de données et d’assurer la continuité des activités.
2. Sécurité des endpoints
La sécurité des endpoints protège chaque appareil connecté au réseau, notamment les ordinateurs, les téléphones mobiles et les tablettes. Elle repose sur des antivirus, des outils de détection et de réponse sur les endpoints (EDR) et la gestion des correctifs. Protéger les endpoints est essentiel : ces appareils sont des points d’entrée que les cybercriminels exploitent pour accéder aux réseaux sans autorisation. Leur protection prévient les infections par malware et les accès non autorisés aux informations sensibles.
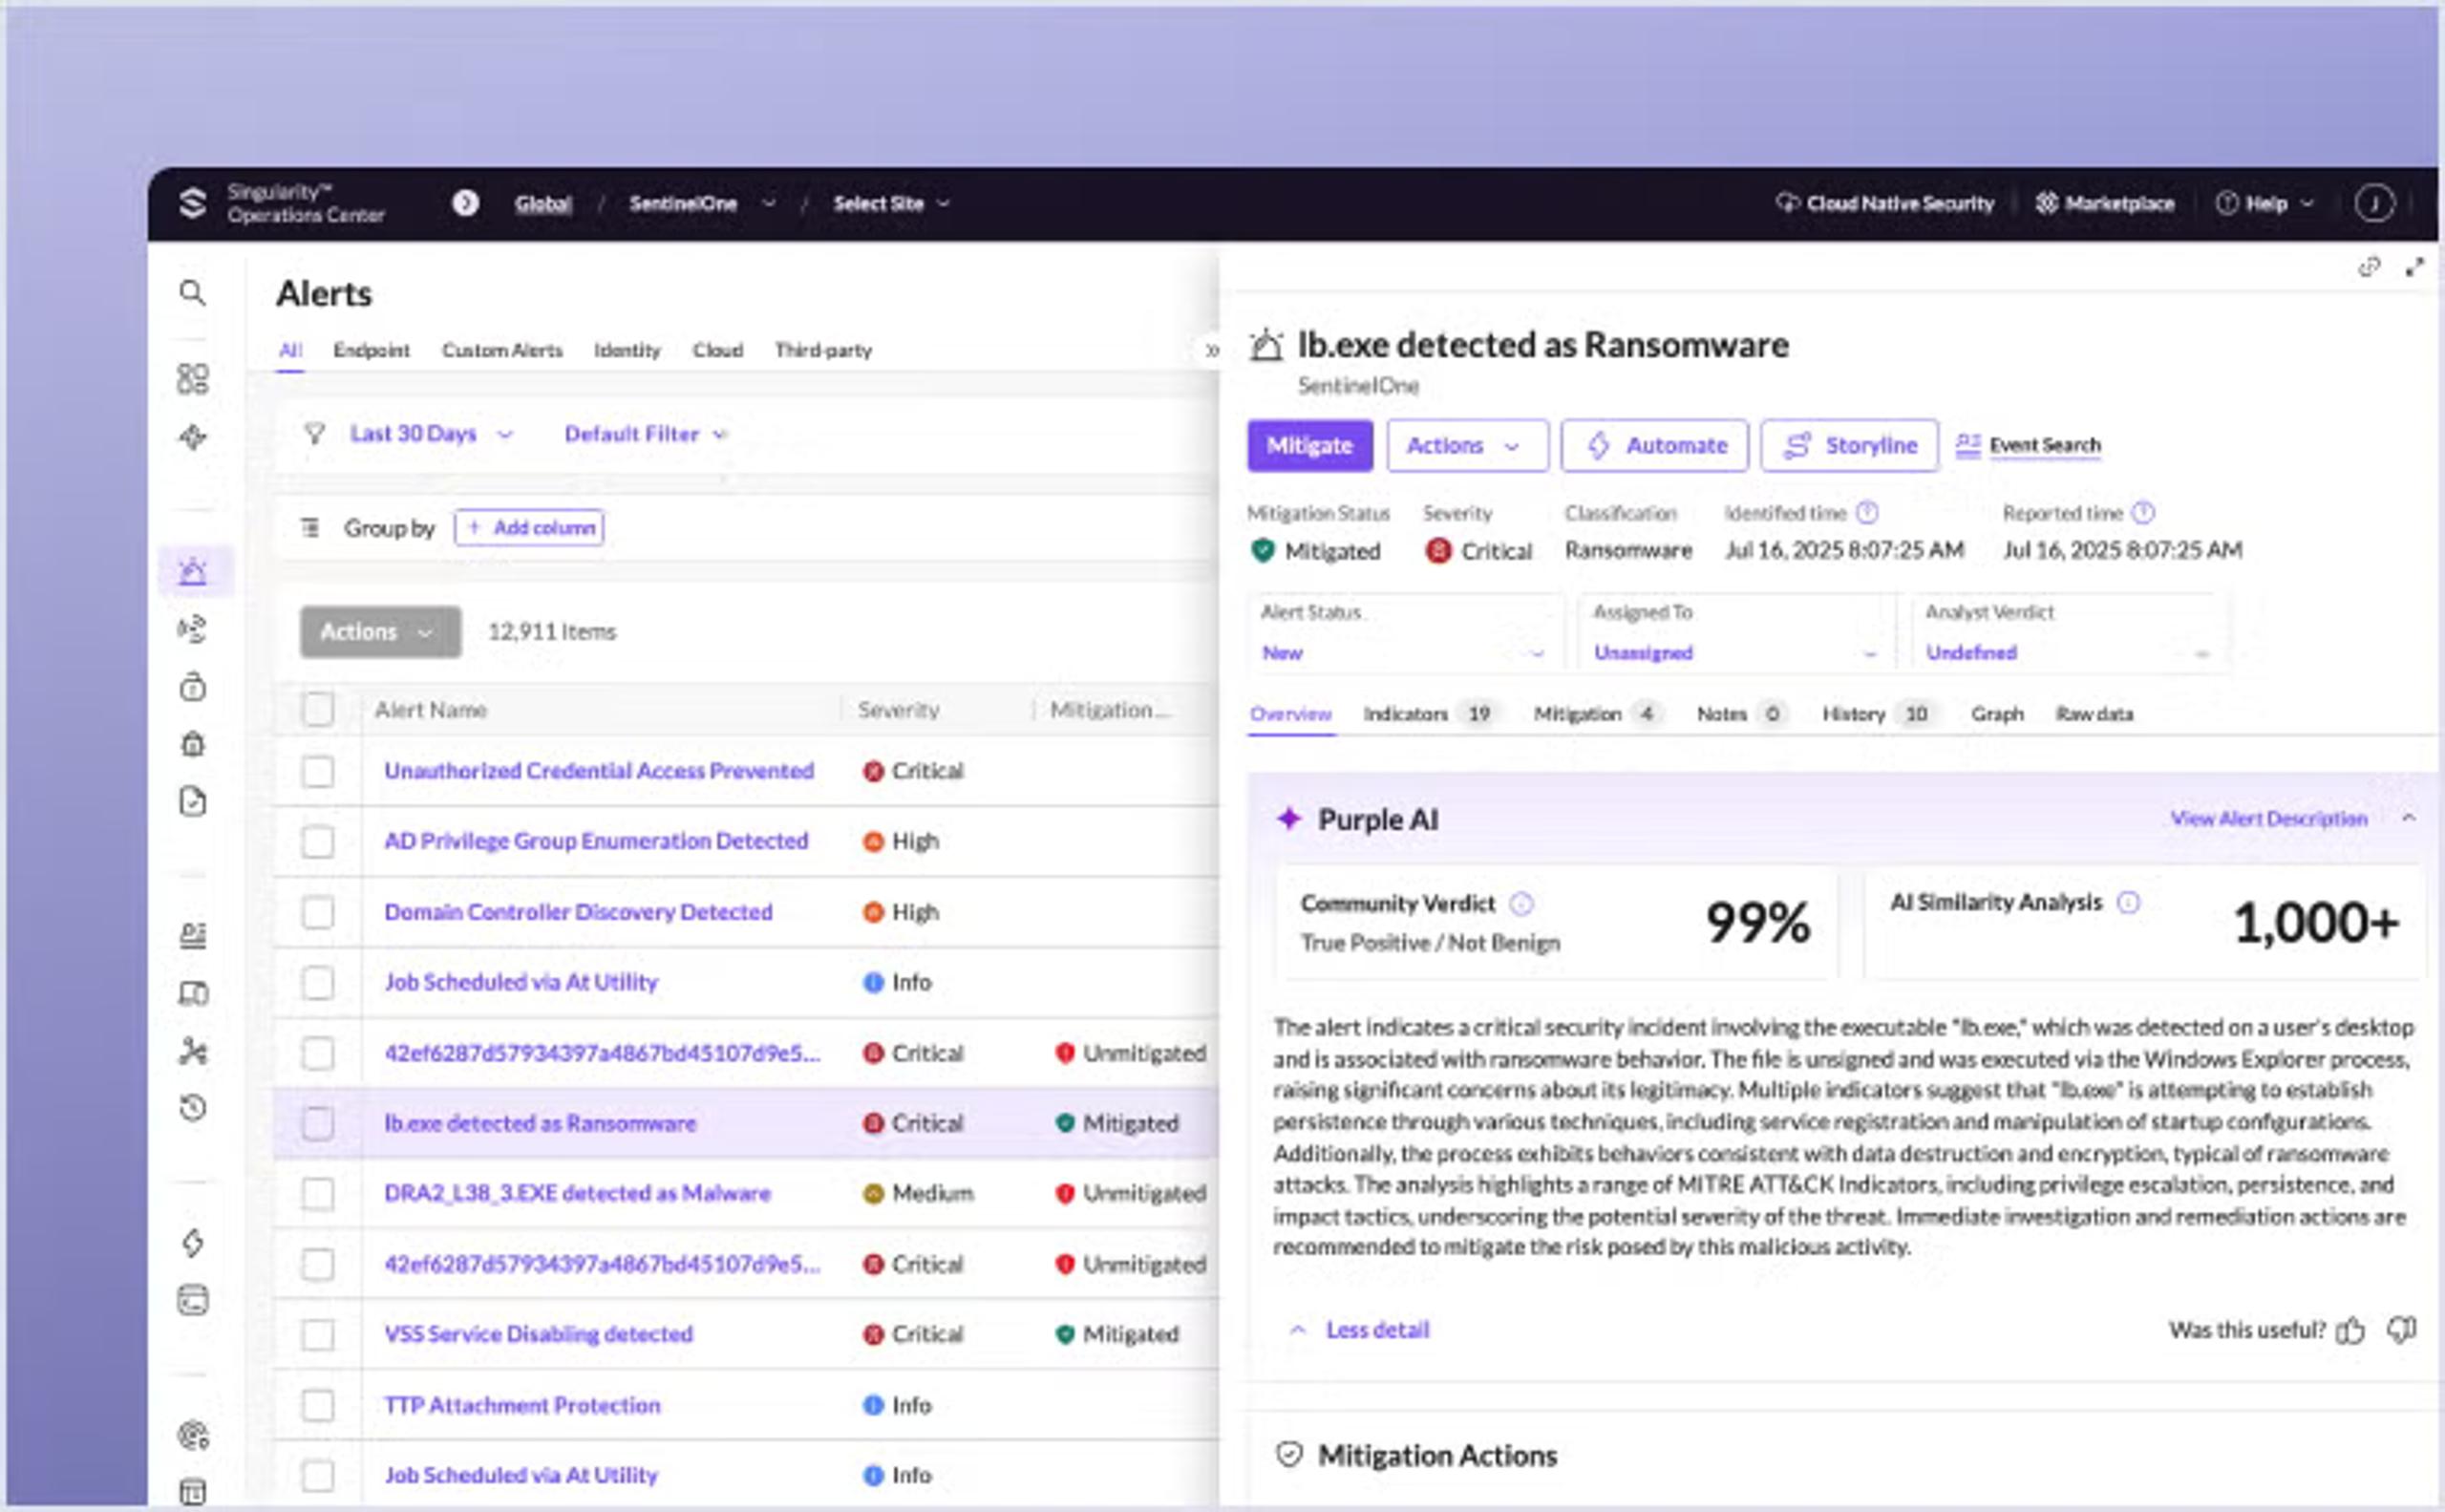
Détection et réponse sur les endpoints alimentées par l’IA.
3. Sécurité du cloud
La sécurité du cloud est l’ensemble des politiques, des contrôles et des technologies qui, d’une manière ou d’une autre, protègent les données, les applications et l’infrastructure dans les environnements cloud. Cela inclut les fonctionnalités de sécurité du stockage cloud, des charges de travail et des applications. Dans les entreprises, la sécurité du cloud est désormais un élément central de toute stratégie de cybersécurité, en raison de l’essor des services cloud ces dernières années. Elle protège les données et les applications de l’entreprise contre toutes les cybermenaces, tout en assurant la sécurité et la disponibilité de ses ressources cloud.
4. Sécurité des applications
La sécurité des applications regroupe les mesures conçues pour protéger les logiciels contre diverses vulnérabilités et menaces. Elle comprend généralement des pratiques de codage sécurisé, des pare-feu applicatifs et des contrôles de sécurité réguliers pour renforcer la sécurité des applications. Des mesures de sécurité adaptées jouent également un rôle majeur dans la préservation de l’intégrité des données en protégeant les applications contre les violations de données au sein de l’entreprise. Ces mesures de sécurité applicative renforcées empêchent l’exploitation des logiciels.
5. Gestion des identités et des accès (IAM)
IAM Les systèmes garantissent que seuls les utilisateurs autorisés accèdent aux ressources nécessaires. L’authentification multifacteur, l’authentification unique et les politiques de contrôle d’accès font partie du domaine IAM. L’IAM est essentiel pour accorder à chaque personne le niveau d’accès approprié et éviter les accès non autorisés. Les solutions de gestion des accès assurent une gestion efficace des identités et des droits d’accès des utilisateurs. Elles réduisent également au minimum les risques de menaces internes et de fuites de données.
6. Sécurité des données
La sécurité des données protège les données contre les accès non autorisés et les altérations. Le chiffrement, le masquage des données et les outils DLP font partie des autres mesures de protection. Ces mesures préservent la confidentialité et l’intégrité des informations sensibles, notamment les données personnelles et les dossiers financiers. Les organisations ont ainsi l’assurance que leurs données resteront confidentielles et ne subiront aucune modification non autorisée.
7. Sécurité opérationnelle
La sécurité opérationnelle englobe les politiques et les processus relatifs aux actifs de données. Elle comprend également la reprise après sinistre, la planification de la réponse aux incidents et la planification de la continuité d’activité. Ensemble, ces activités placent l’organisation dans une bien meilleure position pour réagir rapidement et se remettre des cyberincidents. Sur le plan opérationnel, les entreprises peuvent commencer à réparer les dommages causés par un cyberincident et garantir le maintien des activités essentielles, même lorsque l’incident est encore en cours.
8. Sécurité mobile
Ce type de cybersécurité protège les appareils mobiles et les informations qu’ils stockent. Les solutions comprennent la gestion des appareils mobiles (MDM) et la défense contre les menaces mobiles (MTD). Avec l’utilisation croissante des appareils mobiles en entreprise, la sécurité mobile est essentielle pour éviter l’exposition, intentionnelle ou non, des informations et données sensibles. Sa mise en place protège les appareils utilisés par l’entreprise et les données qu’ils contiennent contre les cybermenaces.
Les 10 principaux avantages de la cybersécurité
#1. Protection contre les cybermenaces
Les cybermenaces vont des malwares et ransomwares aux différentes formes de phishing visant à voler des données. Des protocoles de sécurité solides peuvent toutefois prévenir ces attaques. Cette protection préserve l’intégrité et la disponibilité des actifs numériques d’une organisation. Les mesures de cybersécurité donnent aux entreprises une longueur d’avance pour protéger leurs actifs critiques contre les tentatives d’exploitation.
#2. Protection des informations sensibles
Parmi les avantages de la cybersécurité figure la protection des informations sensibles. Il s'agit notamment des informations personnelles, des données financières et de la propriété intellectuelle. Le chiffrement, les contrôles d'accès et le masquage des données protègent ces informations contre les accès non autorisés et les violations de données. La protection des données sensibles préserve la confidentialité et la confiance des clients et des parties prenantes. En protégeant efficacement leurs données, les entreprises réduisent les risques de violation de données et de préjudice pour leur réputation et leurs finances.
#3. Continuité des activités
La cybersécurité protège les systèmes et les informations critiques contre les cyberattaques pour préserver la continuité des activités. En cas d’incident, une stratégie de cybersécurité efficace réduit les interruptions et limite leurs effets sur les opérations. La continuité des activités préserve la productivité et évite les pertes de revenus. Grâce à la cybersécurité, l’entreprise peut répondre à un incident et rétablir ses activités avec un impact opérationnel limité.
#4. Renforcement de la confiance des clients
Plus une entreprise investit dans la cybersécurité, plus ses clients ont de bonnes raisons de lui faire confiance pour la sécurité de leurs données. Ces investissements donnent aux entreprises les moyens de gagner et de conserver la confiance de leurs clients ; sans elle, il leur serait difficile de réussir à long terme et de fidéliser leur clientèle. La confiance est l’un des principaux atouts qui distinguent une entreprise de ses concurrents. En montrant qu’elles prennent la cybersécurité au sérieux et assument leurs responsabilités, les entreprises renforcent leur réputation, attirent des clients et les fidélisent.
#5. Conformité réglementaire
La plupart des secteurs sont soumis à une réglementation stricte, notamment en matière de protection et de confidentialité des données et des informations. Les mesures de cybersécurité facilitent le respect de la plupart de ces réglementations par les entreprises, qui s’exposeraient autrement à des sanctions juridiques. Cette conformité garantit qu’une organisation applique les bonnes pratiques et respecte les règles de conduite et les principes éthiques de son secteur en matière de protection des informations et des données. Elle contribue à préserver sa réputation et sa situation juridique. En appliquant les mesures de cybersécurité, une entreprise s’assure de respecter, dans la plupart des cas, les exigences réglementaires et de limiter les risques de sanctions ou d’amendes.
#6. Protection de la propriété intellectuelle
Les secrets commerciaux, les brevets et les informations exclusives comptent parmi les actifs les plus précieux d’une entreprise. La cybersécurité protège cette propriété intellectuelle contre le vol et les accès non autorisés. L’entreprise peut ainsi rester compétitive sur le marché. Les droits de propriété intellectuelle sont essentiels pour favoriser l’innovation et donner aux organisations un avantage sur leurs concurrents. Grâce aux mesures de cybersécurité, une entreprise a la garantie que sa propriété intellectuelle est protégée contre les cybermenaces. Elle peut ainsi continuer à innover et à se développer.
#7. Réduction des pertes financières
L’impact financier considérable de ces attaques découle des violations de données, de l’indisponibilité des systèmes et des responsabilités juridiques liées à la cybersécurité. Des mesures de cybersécurité solides réduisent le risque de pertes aussi importantes et protègent la santé financière des organisations. Elles contribuent ainsi à assurer leur avenir financier. Cela conduit les entreprises à mettre en place des mesures de cybersécurité pour éviter les conséquences financières d’un cyberincident et garantir la continuité de leurs processus métier.
#8. Amélioration de la productivité des collaborateurs
Cela peut passer par la détection des cybermenaces, la protection des endpoints et des contrôles d’accès. Ces mesures garantissent la disponibilité des systèmes et des données, réduisent les interruptions et favorisent l’efficacité des collaborateurs. Une meilleure productivité contribue à atteindre les objectifs de l’entreprise et à maintenir sa compétitivité. Les collaborateurs peuvent ainsi travailler efficacement sans qu’un cyberincident ne perturbe leurs activités.
#9. Identification et atténuation des risques
Les mesures de cybersécurité aident les entreprises à identifier et à atténuer les risques potentiels avant qu’ils ne deviennent des problèmes majeurs. Des tests de sécurité réguliers, des analyses de vulnérabilités et le renseignement sur les menaces peuvent révéler les menaces et les vulnérabilités à surveiller. Les entreprises doivent identifier les risques et les mesures d’atténuation nécessaires pour maintenir une bonne posture de sécurité. Elles peuvent prendre des mesures de cybersécurité pour réduire les risques liés à la mise en œuvre, à la réponse et à l’atténuation, et ainsi diminuer la probabilité et l’impact des cyberincidents.
#10. Protection de la réputation
Une cyberattaque peut gravement nuire à la réputation d’une entreprise ou d’une organisation. En investissant dans la cybersécurité pour préserver sa réputation, une entreprise peut gagner la confiance de ses clients, de ses partenaires et des parties prenantes. Une posture de cybersécurité solide témoigne de son engagement à protéger les données sensibles et à sécuriser ses activités. En mettant en place des mesures de cybersécurité efficaces, elle protège sa réputation et renforce la confiance de ses clients et des parties prenantes.
Pourquoi les petites entreprises sont-elles particulièrement visées par les cybermenaces ?
Les cybercriminels considèrent les petites entreprises comme des cibles faciles. Beaucoup disposent de ressources limitées et appliquent des mesures de cybersécurité moins strictes. Plusieurs facteurs accroissent leur risque de subir une cyberattaque :
1. Ressources limitées
Les plaintes résultent probablement du fait que les petites entreprises investissent rarement dans la cybersécurité, faute de moyens financiers. Ce budget limité restreint à son tour le recours aux solutions de sécurité avancées et aux spécialistes de la cybersécurité. Le manque de ressources entraîne ainsi une protection incomplète et une exposition aux cyberattaques. En investissant dans des mesures de cybersécurité, les petites entreprises se protègent, évitent les cybermenaces potentielles et réduisent les risques de pertes financières et d’atteinte à leur réputation.
2. Manque de sensibilisation
De nombreux dirigeants et collaborateurs de petites entreprises ne sont pas pleinement conscients des cybermenaces potentielles ni de l’importance d’adopter de bonnes pratiques de cybersécurité. Ce manque de sensibilisation est probablement à l’origine de mauvaises pratiques de sécurité et d’une vulnérabilité accrue aux attaques. Ces entreprises doivent informer et former leurs collaborateurs à une meilleure façon de se protéger et de réduire les risques. Cela implique de leur communiquer l’essentiel des informations sur les menaces passées et de leur assurer qu’elles font tout leur possible pour protéger leur environnement.
3. Systèmes obsolètes
Les petites entreprises utilisent parfois des systèmes et des logiciels anciens, ce qui peut accroître leur risque de cyberattaque. Mettre les logiciels à jour et gérer les correctifs est essentiel pour se protéger contre les vulnérabilités connues. Sans ces mesures, le risque d’incident et de compromission augmente. Les outils de cybersécurité modernes aident les petites entreprises à maintenir leurs logiciels à jour et à se protéger contre les cybermenaces potentielles.
4. Vulnérabilités liées aux tiers
Les petites entreprises font parfois appel à des fournisseurs et partenaires tiers qui peuvent les exposer à davantage de vulnérabilités. Il est essentiel de veiller à ce que ces tiers respectent un niveau minimal de sécurité. La gestion des risques liés aux tiers vise à maintenir une posture de cybersécurité solide. En renforçant leur propre cybersécurité, les petites entreprises se protègent aussi contre les vulnérabilités provenant de leurs fournisseurs et partenaires.
Conseils pour protéger les petites entreprises contre les cybermenaces
Les petites entreprises doivent investir dans les fondamentaux de la cybersécurité, notamment les pare-feu, anti-malware et contrôles d'accès sécurisés, entre autres, pour atténuer les cybermenaces. Sensibiliser les collaborateurs aux bonnes pratiques de cybersécurité contribue également à identifier et à corriger les vulnérabilités potentielles. De plus, les petites entreprises peuvent nouer un partenariat stratégique avec des entreprises de cybersécurité de confiance comme SentinelOne pour bénéficier d'une protection complète et d'une plus grande tranquillité d'esprit. En adoptant ces mesures, elles peuvent être assurées de se protéger contre la plupart des cybermenaces imprévues et de réduire considérablement les risques de pertes financières et d'atteinte à leur réputation.
Comment SentinelOne protège votre organisation contre la cybercriminalité
SentinelOne propose une gamme de produits conçus pour renforcer la cybersécurité des entreprises et des organisations. Examinons de plus près l'un de ces produits et la façon dont il protège votre organisation contre la cybercriminalité.
Singularity™ Cloud Security unifie véritablement des insights sans agent obtenus rapidement et une protection à l'exécution en temps réel. La plateforme comprend notamment Cloud Security Posture Management (CSPM), Cloud Detection & Response (CDR) et AI Security Posture Management (AI-SPM). Elle assure une protection complète, en temps réel, des environnements cloud publics, privés, sur site et hybrides.

Plate-forme Singularity™
Améliorez votre posture de sécurité grâce à la détection en temps réel, à une réponse à la vitesse de la machine et à une visibilité totale de l'ensemble de votre environnement numérique.
Comment fonctionne la plateforme ?
Singularity™ Cloud Security assure une protection à l'exécution en temps réel, hiérarchise les risques selon Verified Exploit Paths™ et évalue l'infrastructure cloud pour corriger les erreurs de configuration. La plateforme offre également une gestion de l'inventaire fondée sur les graphes et le déploiement de règles de détection personnalisées. Elle prend aussi en charge le déploiement cloud, les contrôles des risques de non-conformité et la collecte complète des données télémétriques d'investigation.
Fonctionnalités clés
- Sans dépendance au kernel : Singularity™ Cloud Security ne dépend pas du kernel, ce qui garantit sa compatibilité et sa stabilité dans différents environnements.
- Surveillance des menaces à l'exécution : Le système surveille et protège les workloads cloud à l'exécution contre les vulnérabilités détectées.
- Verified Exploit Paths™ : Cette fonctionnalité hiérarchise les risques selon leur exploitabilité pour concentrer les efforts sur les vulnérabilités les plus critiques.
- Gestion de l'inventaire fondée sur les graphes : Une représentation graphique des ressources cloud facilite la gestion et la sécurisation des environnements cloud complexes.
- Règles de détection personnalisées : Les organisations peuvent créer et appliquer des règles de détection adaptées à leurs besoins de sécurité.
Avantages
- Protection complète : Singularity™ Cloud Security protège de bout en bout tous les aspects des environnements cloud, de l'intérieur comme de l'extérieur.
- Visibilité accrue : La plateforme offre une visibilité approfondie sur les ressources, les configurations et les activités cloud pour détecter et corriger les risques.
- Conformité automatisée : Avec Singularity™ Cloud Security, les entreprises respectent les normes et réglementations du secteur tout en réduisant considérablement les risques de sanctions légales.
- Complexité réduite : La plateforme simplifie la gestion de la sécurité cloud en réunissant plusieurs fonctions de sécurité dans un seul produit et en éliminant les configurations complexes.
- Évolutivité : Elle évolue avec l'organisation pour protéger les environnements cloud, même à très grande échelle.
Cas d'usage
- Sécurisation des workloads cloud : Singularity™ Cloud Security protège les workloads cloud contre les attaques, notamment les malware, les ransomware et l'exploitation des vulnérabilités zero-day.
- Conformité : La plateforme assure le respect des exigences réglementaires et des normes du secteur grâce à des évaluations de conformité automatisées et à des rapports destinés à la direction.
- Réponse aux incidents : La fonctionnalité de réponse aux incidents de Singularity™ Cloud Security facilite la détection précoce des incidents de sécurité et une réponse rapide pour limiter l'impact des cyberattaques sur les activités de l'entreprise.
- Chasse aux menaces : Des capacités avancées de chasse aux menaces donnent aux équipes de sécurité les moyens de détecter les menaces potentielles et d'y répondre de manière proactive.
Conclusion
Dans l’ensemble, la cybersécurité est indispensable à toute entreprise ou organisation pour se protéger des cybermenaces en constante évolution. Parmi les mesures efficaces à adopter figurent les différents types de cybersécurité et leurs avantages. Ils contribuent à prévenir la compromission des informations et des systèmes de l’entreprise, ainsi que les atteintes à sa réputation. Un investissement conséquent dans la cybersécurité prévient non seulement la ruine financière et les atteintes à la réputation, mais contribue aussi à garantir la continuité des activités et à préserver la confiance des parties prenantes.
En appliquant rigoureusement leurs normes de cybersécurité, les organisations se protègent contre les menaces susceptibles de compromettre leurs activités. Appuyez votre investissement en cybersécurité sur la meilleure protection au monde contre un large éventail de techniques et de stratégies d'attaque. Protégez votre organisation et bâtissez une architecture de sécurité résiliente avec SentinelOne dès aujourd'hui.
Questions fréquentes
Voici 5 avantages de la cybersécurité :
- Protection contre les menaces : Protège l'organisation contre diverses cybermenaces, notamment les malwares, les attaques par ransomware et le phishing.
- Protection des données : Protège les données sensibles contre les accès non autorisés et les violations de données.
- Continuité d'activité : Élimine, ou du moins réduit, les interruptions de service pour assurer la continuité des activités sans perturbation majeure.
- Confiance des clients : Renforce la confiance des clients envers l'entreprise et montre qu'elle prend réellement la protection des données au sérieux.
- Conformité réglementaire : Favorise le respect des réglementations sectorielles et écarte les facteurs susceptibles d'entraîner des frais supplémentaires et des sanctions juridiques.
Voici quelques-uns des principaux avantages et inconvénients de la cybersécurité :
Avantages :
- Protège contre les cybermenaces
- Préserve les données sensibles
- Assure la continuité d'activité
- Renforce la confiance des clients
- Se présente comme conforme
Inconvénients :
- Sa mise en place peut être coûteuse
- Nécessite des mises à jour et une maintenance constantes
- Peut nécessiter du personnel qualifié
- Peut devenir assez complexe
- Risque de faux positifs
Oui. Selon un rapport d'IBM publié en 2024, le coût moyen d'une violation de données devrait dépasser 4,9 millions USD. Le coût des cyberattaques ou des violations de données peut être bien supérieur à l'investissement dans des mesures de cybersécurité résilientes. Protéger vos données, la réputation de votre entreprise et vos ressources financières est essentiel pour obtenir de meilleurs résultats à long terme.
En savoir plus sur Cybersécurité



Découvrez la plateforme de cybersécurité la plus avancée
Découvrez comment la plateforme de cybersécurité autonome la plus intelligente au monde peut protéger votre organisation aujourd’hui et à l’avenir.
