
Sécurité VDI : 6 facteurs clés à prendre en compte
Pour choisir une protection VDI, examinez la sécurité des endpoints, la segmentation du réseau, le chiffrement des données et les contrôles d’accès. Découvrez aussi les mesures à mettre en place pour surveiller les menaces, y répondre et sécuriser la mise à disposition des postes de travail virtuels et des applications.

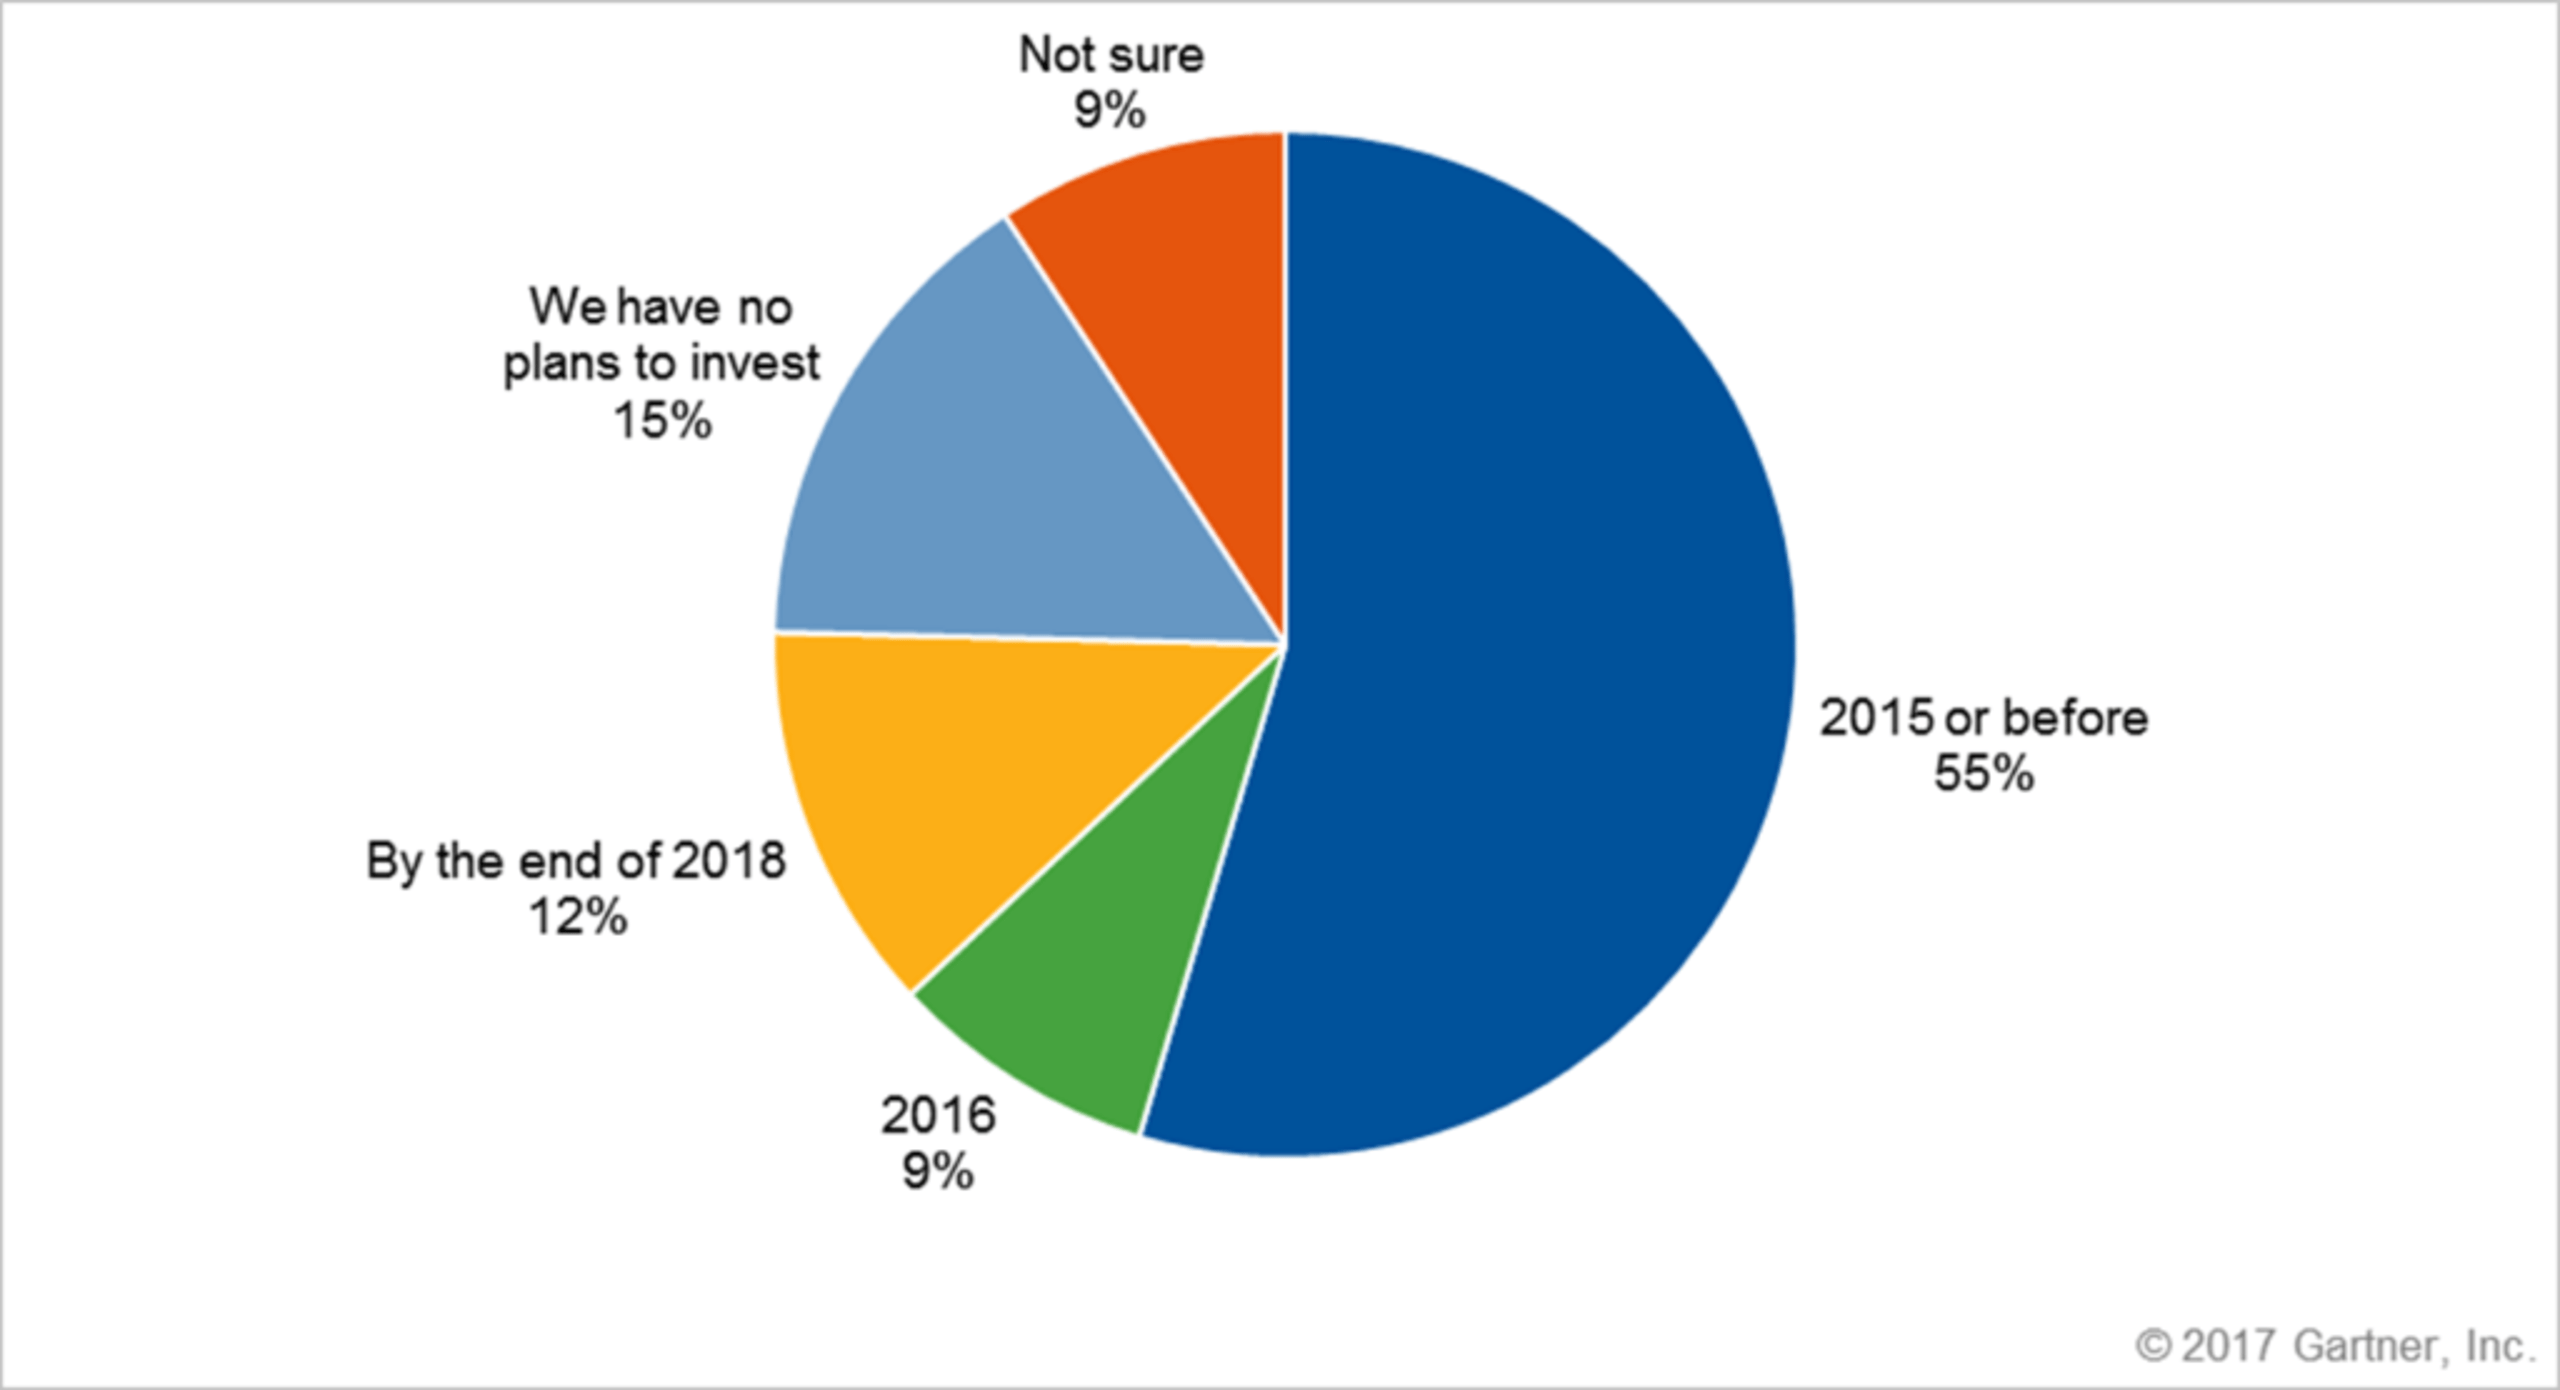
Ces dernières années, les déploiements VDI (infrastructure de postes de travail virtuels) se sont multipliés. La VDI n’a pas remplacé tous les postes de travail, contrairement à certaines prévisions. Mais de plus en plus d’entreprises adoptent ces environnements pour leurs avantages opérationnels. Selon Gartner, les grandes entreprises adoptent massivement la VDI, et seules 15 % ne prévoient pas d’investir dans cette technologie.
Utilisation de la VDI (monde, au moins 50 équivalents temps plein dans l’IT)
Plusieurs secteurs se distinguent par leur adoption de la VDI dans les grandes entreprises. C’est notamment le cas de la santé, où le personnel clinique est mobile et dépend des dossiers médicaux électroniques. Le secteur des services financiers utilise lui aussi activement la VDI depuis longtemps.
L’éducation et le secteur public affichent également une forte demande. Les établissements scolaires ont besoin de la VDI pour leurs salles informatiques, mais le coût reste le principal frein à son adoption dans l’éducation.
Pourquoi sécuriser la VDI
Les risques courants pour les données persistent dans les environnements VDI : ransomware, ingénierie sociale, téléchargements furtifs, interception du trafic réseau, exploitation de vulnérabilités, menaces internes, élévation de privilèges et malware. Certains considèrent la VDI comme plus sûre, notamment parce qu’il est possible de mettre fin aux instances après utilisation. Pourtant, la sécurité globale dépend de son maillon le plus faible – et les déploiements VDI le deviennent souvent pour plusieurs raisons :
- Les cycles de mise à jour nécessitent de modifier l’image de référence et ne sont donc pas rapides.
- Les déploiements VDI cherchent généralement à consommer le moins de ressources possible. Les administrateurs réduisent donc le nombre de logiciels installés – parfois au détriment de la protection.
- Le facteur humain : les utilisateurs sont souvent moins conscients des enjeux de sécurité lorsqu’ils utilisent la VDI, car le système ne leur appartient généralement pas et leur session est temporaire. [why?]
Approches de la VDI
L’infrastructure de postes de travail virtuels repose sur deux approches principales : persistante et non persistante.
VDI persistante
Le VDI persistant repose sur une session virtuelle, mais les utilisateurs disposent d’un poste de travail sur lequel ils peuvent enregistrer des fichiers, modifier la configuration et personnaliser leur environnement à leur guise. En arrière-plan, chaque poste de travail fonctionne à partir d’une image disque distincte. Ce type de poste de travail offre davantage de possibilités de personnalisation, mais exige plus de stockage et de sauvegardes que les postes de travail non persistants, décrits ci-dessous. Les utilisateurs qui se connectent chaque jour préfèrent nettement cette approche, mais elle réduit certains avantages du VDI, comme la réduction des coûts de stockage, la facilité d’application des correctifs et la visibilité sur les actifs.
VDI non persistante
De nombreux partisans de la VDI privilégient les postes de travail non persistants, plus faciles à gérer que les environnements persistants. Dans cette approche, plusieurs utilisateurs partagent une même image disque. À chaque connexion, l’utilisateur reçoit une copie du poste de travail de référence. Cette copie est ensuite personnalisée à la demande grâce à la virtualisation des applications (Microsoft App-V, VMware ThinApp, etc.) ou de l’environnement utilisateur (AppSense, RES, etc).
Cette approche présente de nombreux avantages, notamment la réussite systématique du programme de gestion des correctifs. Mais l’absence de persistance peut aussi gêner les utilisateurs : ils ne peuvent pas enregistrer de fichiers localement, changer leur fond d’écran ou installer de nouvelles applications.
Autres tendances
Dans bien des cas, les entreprises choisissent un modèle hybride : elles exécutent des images non persistantes tout en réservant un espace de stockage à certaines applications.
Le DaaS (Desktop-as-a-Service) gagne également du terrain : les sessions sont hébergées dans le cloud. Un prestataire tiers héberge alors l’infrastructure sous-jacente des postes de travail virtuels. De grands fournisseurs proposent de plus en plus de services DaaS (Microsoft Azure, Amazon WorkSpace). Parmi les approches VDI traditionnelles sur site figurent Citrix et ses produits XenDesktop/XenApp, ainsi que la gamme HorizonView de VMware.
Quelle que soit l’approche retenue, les éléments suivants doivent être pris en compte :
6 facteurs clés pour sécuriser la VDI
Pour répondre aux besoins de sécurité, de gestion et de performance, le logiciel de sécurité doit satisfaire aux critères suivants avant tout déploiement VDI :
1. Ne dépendez pas uniquement des mises à jour
Comme indiqué, certains scénarios VDI, notamment les sessions “non persistantes”, mettent fin à chaque session individuelle et redémarrent toujours à partir de l’image de base. Les produits qui dépendent des mises à jour déclenchent une “tempête AV” à chaque connexion des utilisateurs, car ils imposent une mise à jour. Pour assurer la sécurité, ces produits doivent relever un défi : les nouvelles sessions repartent sans cesse de zéro et doivent à nouveau être mises à jour. Dès qu’une session prend fin, ce cercle vicieux recommence, consomme de la bande passante et des ressources et nuit à la productivité. Pour ces raisons, le déploiement de produits de sécurité a toujours été particulièrement difficile dans les environnements VDI.
2. Exigez une gestion simple et évitez les entrées en double
La facilité de gestion est un autre facteur essentiel. Dans les environnements VDI, il est impossible de garantir ou de standardiser les conventions de nommage des appareils. La plupart des fournisseurs de VDI proposent de définir ces conventions, mais les noms se répètent souvent d’une session à l’autre. Les produits AV, qui s’appuient sur les noms des appareils pour identifier les utilisateurs et les paramètres de la console, rencontrent alors des conflits. Ceux-ci alourdissent inutilement la charge opérationnelle et affectent les utilisateurs finaux. La mise hors service automatique est un autre critère important. Un produit AV qui gère les environnements VDI sans retirer les sessions fermées laisse s’accumuler de nombreux « appareils fantômes ». La vue opérationnelle s’en trouve faussée, et la gestion efficace des actifs à grande échelle devient impossible.
3. Analysez les images de référence
Lors du déploiement d’une infrastructure VDI, il faut éviter d’intégrer un malware à chaque instance. Si l’image de référence n’est pas irréprochable, vous prenez un risque considérable. Les produits qui se contentent de « voir » le malware une fois déposé sur le disque ou de vérifier les fichiers uniquement à leur exécution ne suffisent pas à protéger cette surface d’attaque. Votre environnement VDI reste vulnérable.
4. Exigez une protection et des fonctionnalités équivalentes
Certains fournisseurs proposent des agents dédiés aux environnements VDI, mais aux fonctionnalités limitées. Les environnements VDI restent ainsi exposés aux attaques. Mis à part la commodité pour votre fournisseur d'antivirus, rien ne justifie une protection VDI réduite. Choisissez des fournisseurs qui ne font aucun compromis et assurent une protection, une visibilité et des capacités de réponse complètes. Les endpoints VDI doivent aussi permettre aux analystes SOC de mener la chasse aux menaces, car toute activité suspecte détectée doit être examinée à la source pour retracer la véritable chaîne d'infection.
5. Calculez le coût réel
Deux modèles de licence sont courants :
- Modèle de licences simultanées (paiement à l’usage) – Vous payez pour le nombre maximal d’utilisateurs connectés en même temps. Ce modèle réduit les coûts d’achat du logiciel, car le nombre maximal d’utilisateurs simultanés (tous connectés au même moment) ne représente qu’une partie de l’ensemble des utilisateurs de l’entreprise. Par exemple, pour 5 000 utilisateurs répartis sur deux équipes, seules 2 500 licences sont nécessaires.
- Modèle de licence par utilisateur (paiement pour chaque utilisateur) – Chaque utilisateur ayant accès à l’infrastructure VDI nécessite une licence – le total dépend donc du nombre d’utilisateurs distincts. Par exemple, une licence pour 5 000 utilisateurs autorise jusqu’à 5 000 utilisateurs nommément désignés à accéder au logiciel.
Privilégiez naturellement le modèle de licences simultanées pour réduire vos coûts.
6. Tenez compte de l’impact sur les performances
La VDI présente notamment l’avantage de réduire les coûts matériels et opérationnels. Si votre antivirus exige autant de ressources qu’un appareil physique, vous perdez l’un des principaux bénéfices de la VDI. Un autre facteur qui influence les performances de la VDI est le nombre d’applications à installer sur l’image de référence. Choisissez une protection des endpoints légère et efficace, qui ne sacrifie ni la puissance de calcul ni l’expérience et la productivité des utilisateurs pour exécuter l’antivirus. Évitez les produits à agents multiples, plus gourmands en ressources.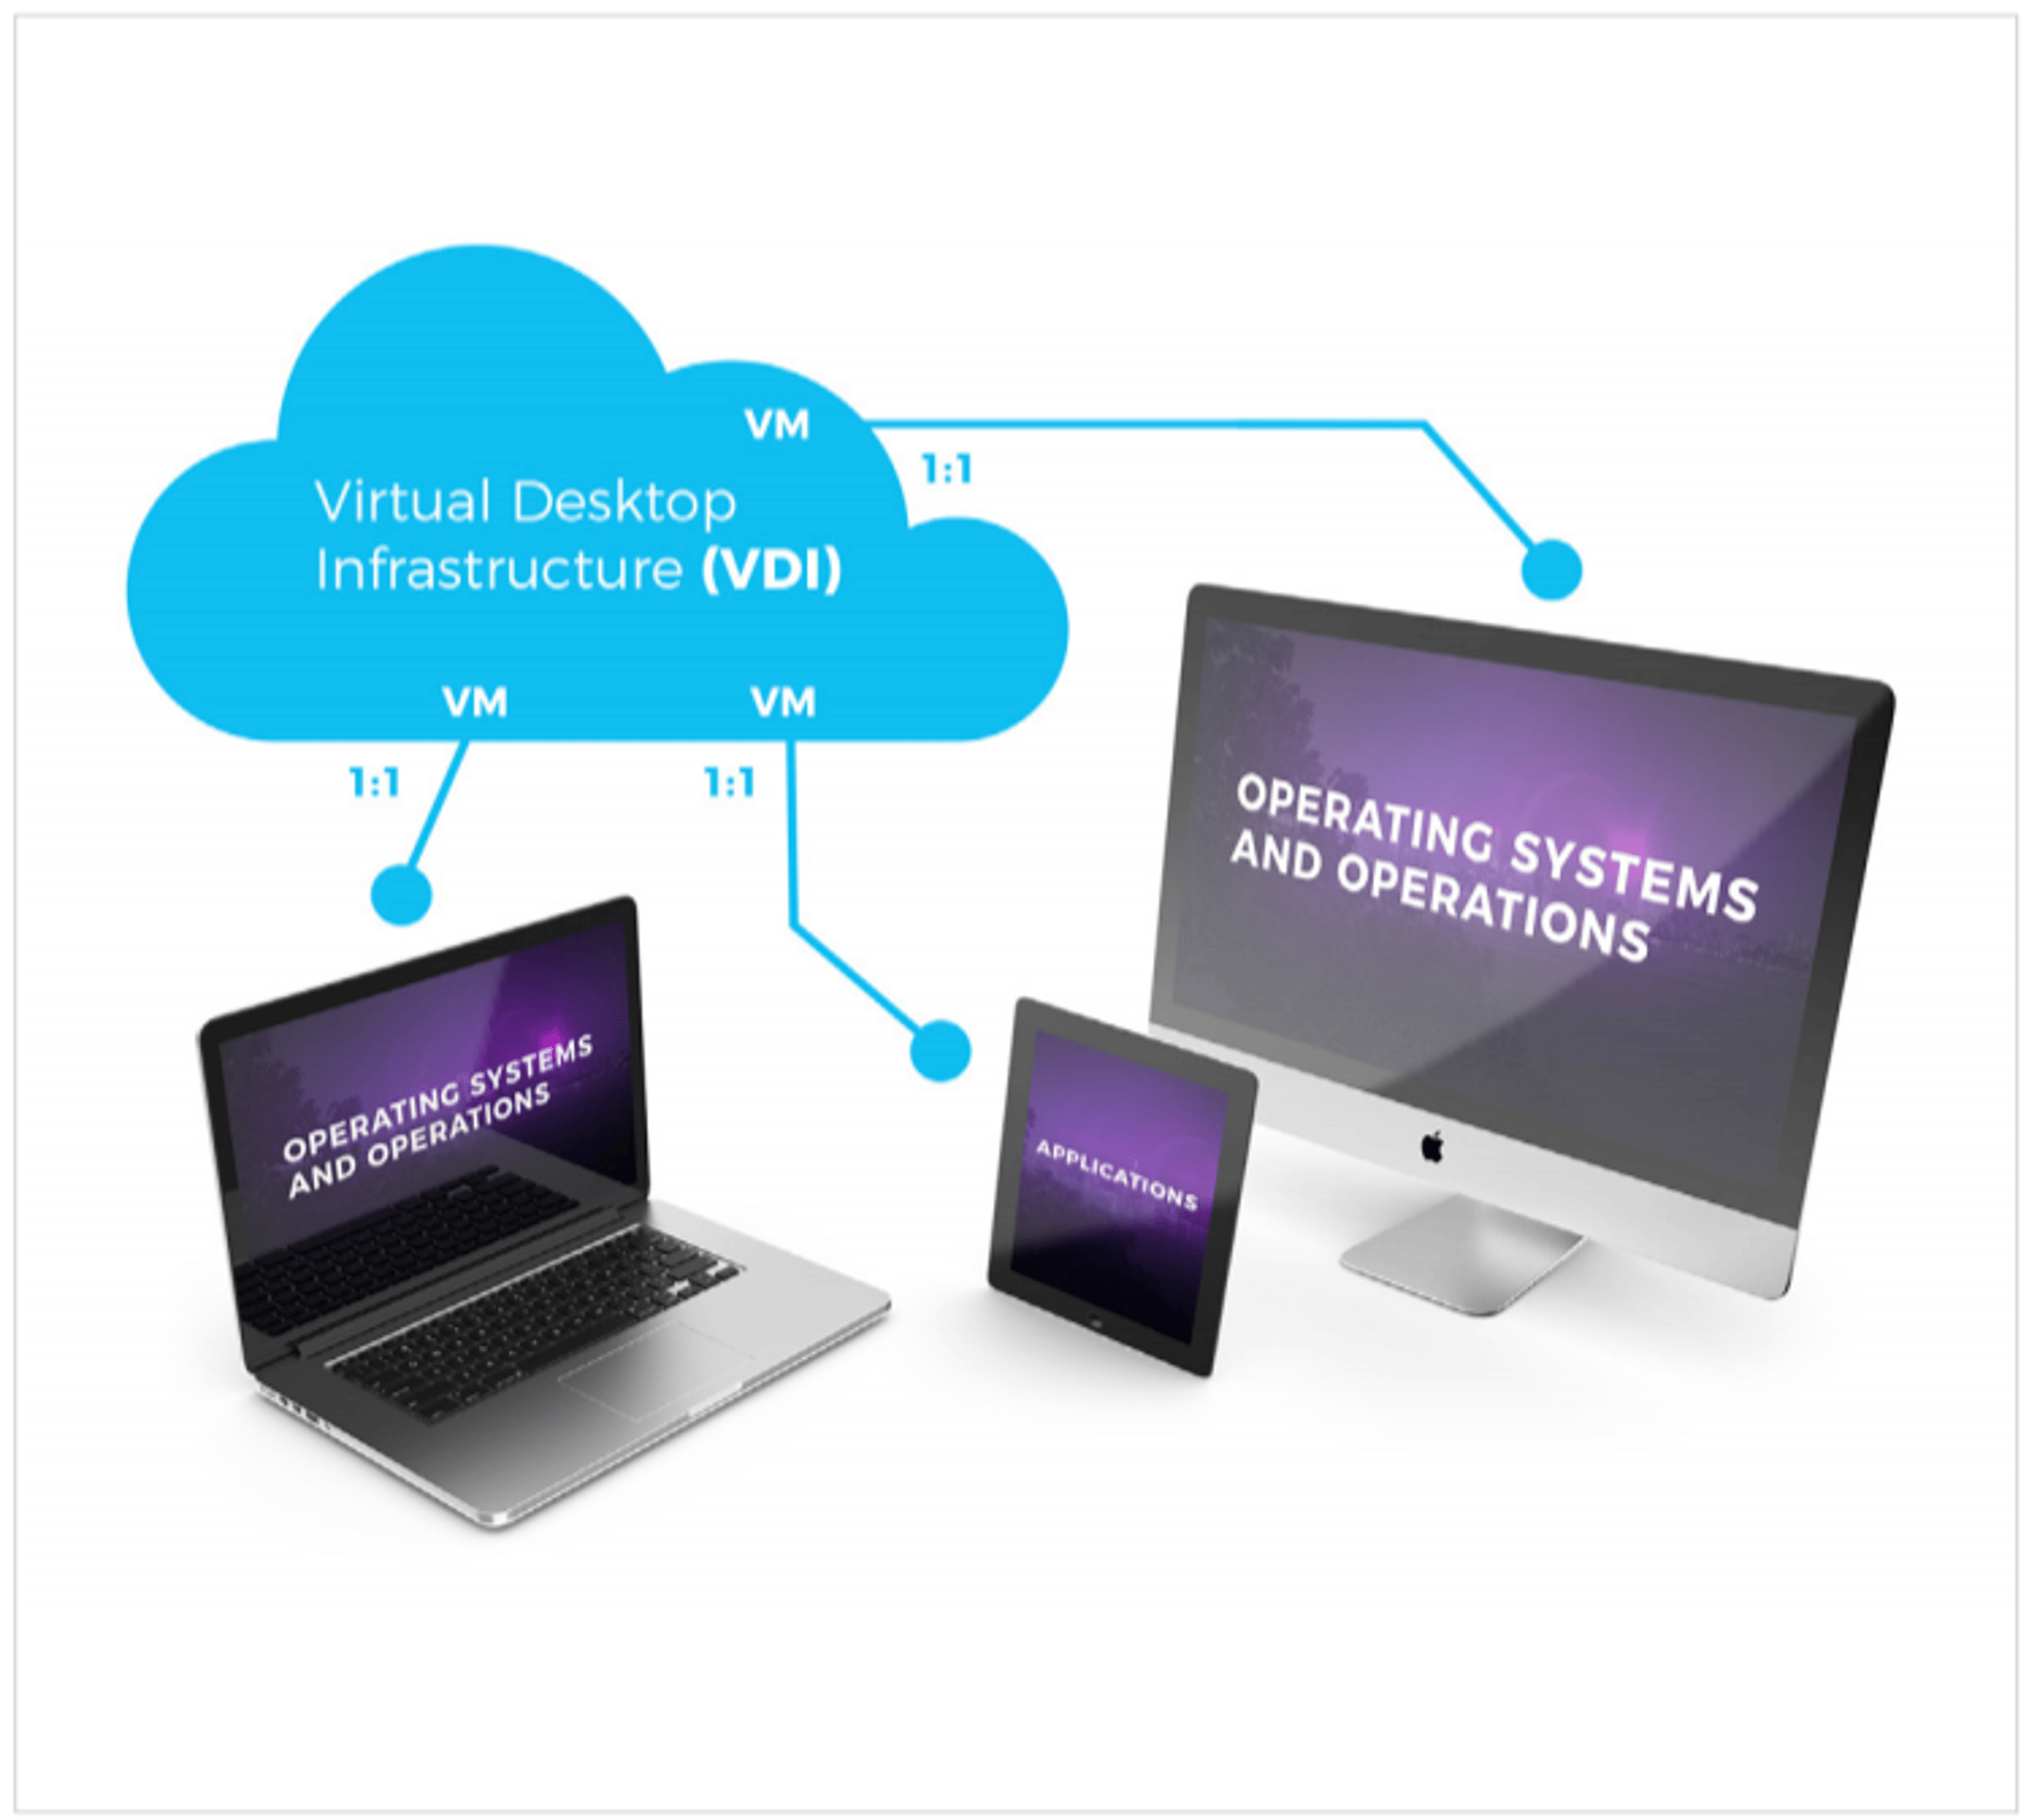
Pourquoi choisir SentinelOne
L’agent autonome SentinelOne répond à tous les critères ci-dessus et va même au-delà. Il sécurise efficacement le recours croissant à la virtualisation des postes de travail, notamment les clients légers, les applications en couches et d’autres scénarios VDI. Il n’a pas besoin de mises à jour et ne dépend ni des signatures ni des autres mécanismes des antivirus traditionnels. SentinelOne prend nativement en charge tous les scénarios VDI courants sans compromis sur les fonctionnalités ou la protection, notamment :
- Virtualisation des postes de travail : Hébergement du système d’exploitation d’un poste de travail dans une VM sur un serveur centralisé. Citrix XenDesktop, Microsoft App-V, VMware Horizon et Systancia AppliDis en sont des exemples.
- Services Terminal Server : Composant de virtualisation des applications et de leur affichage sur serveur, permettant d’accéder aux applications et aux données d’un ordinateur distant via un réseau. Microsoft Windows RDP et Citrix XenApp en sont des exemples.
- Desktop-as-a-Service : Virtualisation des postes de travail distants à partir d’une infrastructure cloud SaaS. VMware Horizon DaaS et Amazon WorkSpaces sont des exemples de services destinés aux entreprises.
[1] Gartner, Market Trends: VDI Demand Is Growing, but Not Everyone Will Be Successful, par Michael Warrilow et Nathan Hill, avril 2017, https://www.gartner.com/document/code/325320
SentinelOne prend en charge les fournisseurs de virtualisation suivants :
- VMware vSphere
- VMware Workstation
- VMware Fusion
- VMware Horizon
- Citrix XenApp
- Citrix XenDesktop
- Amazon WorkSpaces
- Microsoft Hyper-V
- Oracle VirtualBox

Réduire les risques liés à l'identité dans l'ensemble de votre organisation
Détecter et répondre aux attaques en temps réel grâce à des solutions globales pour Active Directory et Entra ID.
Conclusion
La sécurité des VDI associe la sécurité des endpoints, la segmentation du réseau, le chiffrement des données et les contrôles d’accès. Il existe de nombreuses approches, mais les meilleures sont celles qui conviennent à votre infrastructure. La sécurité des VDI offre de nombreux avantages, dont le principal est de préparer votre organisation pour l’avenir. SentinelOne peut simplifier votre démarche de sécurisation des VDI et devenir un partenaire précieux dans ce domaine. Essayez SentinelOne et découvrez dès aujourd’hui ce que nous pouvons apporter à votre organisation.
FAQ sur la sécurité des VDI
L’infrastructure de postes de travail virtuels (VDI) exécute les environnements de bureau sur des serveurs distants plutôt que sur des machines locales. Les utilisateurs se connectent par le réseau pour accéder à un bureau Windows ou Linux complet, où qu’ils se trouvent.
La VDI centralise la gestion des postes de travail : les correctifs de sécurité et les configurations sont hébergés sur le serveur. Vous retrouvez un environnement de travail familier, mais les données ne quittent jamais le centre de données, ce qui réduit l’exposition des terminaux.
La sécurité des VDI est essentielle, car les postes de travail s’exécutent sur des serveurs centralisés, qui constituent des cibles de grande valeur. Si des attaquants compromettent un hôte VDI, ils peuvent accéder simultanément à de nombreux environnements utilisateur. Une protection adaptée empêche le malware de se propager entre les sessions et évite la copie des données de l’entreprise vers des terminaux non sécurisés.
Une défense solide des VDI assure aussi le respect des politiques de gestion des données et protège les collaborateurs à distance, tout en sécurisant l’ensemble de l’infrastructure.
Commencez par imposer l’authentification multifacteur pour chaque connexion à la passerelle VDI. Segmentez les réseaux pour que les interfaces d’administration ne soient pas exposées aux utilisateurs. Appliquez les correctifs aux hyperviseurs, aux courtiers de connexion et aux images des systèmes invités. Accordez aux utilisateurs les seuls privilèges nécessaires dans les postes de travail virtuels.
Utilisez des agents de sécurité des endpoints et surveillez les sessions pour détecter les anomalies. Sauvegardez régulièrement vos images essentielles et testez les procédures de restauration pour assurer une reprise rapide si nécessaire.
Un réseau privé virtuel (VPN) crée un tunnel chiffré entre votre appareil et un réseau. Il étend l’accès au réseau, mais les données restent sur votre endpoint. La VDI fournit un poste de travail complet depuis un serveur sécurisé, sans stocker les données localement.
Le VPN protège le trafic ; la VDI protège l’emplacement des données. Avec un VPN, les applications s’exécutent toujours sur les endpoints ; avec la VDI, elles s’exécutent sur le serveur et sont isolées des appareils utilisateur potentiellement compromis.
La VDI centralise l’exécution et le stockage : les fichiers sensibles ne résident jamais sur les appareils des utilisateurs. Vous gérez les instantanés et les autorisations au niveau du serveur, ce qui limite les modifications non autorisées. Si un endpoint est infecté, la menace peut être confinée à sa session.
Vous pouvez restaurer instantanément une version antérieure des images pour éliminer le malware. La centralisation des journaux offre une visibilité complète sur les actions des utilisateurs, pour détecter les incidents de sécurité et y répondre rapidement.
Les outils de sécurité des VDI comprennent les agents de détection et de réponse sur les endpoints (EDR) installés sur les postes de travail virtuels, les pare-feu de segmentation du réseau et les plateformes de microsegmentation. Les solutions de gestion des identités et des accès (IAM) ajoutent des contrôles de connexion sécurisés.
Vous aurez également besoin de courtiers de sécurité d’accès au cloud (CASBs) pour les VDI hébergées dans le cloud, ainsi que de systèmes de détection d’intrusion (IDS). Les solutions de sauvegarde et de reprise après sinistre protègent vos images importantes. Les scanners de vulnérabilités peuvent aussi contribuer à maintenir les appareils à jour.
Parmi les risques figurent les serveurs de courtage mal configurés et les ports d’administration exposés, que les attaquants peuvent exploiter. Les images de postes de travail non corrigées présentent des vulnérabilités. Les hyperviseurs partagés peuvent donner lieu à des attaques dites de « voisin bruyant » si l’isolation échoue. Une authentification faible laisse entrer des utilisateurs non autorisés. Une surveillance insuffisante masque les mouvements latéraux.
Enfin, si les sauvegardes ne sont pas suffisamment testées, vous ne pourrez pas rétablir rapidement les services après une compromission. L’interruption se prolongera et le risque de perte de données augmentera.
Commencez par des contrôles d’accès granulaires et imposez une authentification multifacteur forte. Séparez les réseaux d’administration des réseaux utilisateur. Automatisez l’application des correctifs aux hyperviseurs et aux images des postes de travail. Déployez l’EDR et une surveillance continue sur chaque poste de travail virtuel. Chiffrez le stockage et utilisez des protocoles sécurisés pour tout le trafic.
Sauvegardez et testez régulièrement les images de référence. Sensibilisez les utilisateurs aux risques de phishing et limitez l’accès aux ports USB locaux et au presse-papiers pour prévenir les fuites de données.
En savoir plus sur Sécurité des identités




Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
