
Malware: tipos, ejemplos y prevención
Descubra qué es el malware, por qué amenaza a las empresas y cómo detectarlo, prevenirlo y eliminarlo. Conozca las últimas tendencias del malware, ejemplos reales y las mejores prácticas para operar de forma segura.

¿Sabía que Google identifica unos 50 sitios web con código malicioso cada semana? Aunque la cifra parezca baja, los sitios que realmente alojan malware representan alrededor del 1,6 % de los sitios analizados, es decir, unos 50 dominios comprometidos por semana. Tanto para las empresas como para el usuario promedio de internet, estas cifras dejan claro que el peligro acecha en cada rincón de la web. Identificar nuevos sitios que podrían convertirse pronto en el origen de un ataque de malware sigue siendo un desafío para las organizaciones.
Hoy, el término malware, o software malicioso, engloba los programas diseñados para robar datos, dañar o interrumpir el funcionamiento normal y realizar actividades no autorizadas para tomar el control de los recursos. Comprender qué es el malware va mucho más allá de una simple cuestión técnica: es clave para entender las amenazas actuales. Las nuevas variantes exigen nuevas medidas, desde actualizaciones diarias del escáner de malware hasta inteligencia de amenazas avanzada.
Este artículo ofrece una visión completa del malware y de las medidas que deben adoptar las organizaciones para evitar o reducir los riesgos para sus recursos digitales.
En este artículo abordaremos lo siguiente:
- Una definición sencilla del malware
- Los tipos de malware en detalle (virus, gusanos, troyanos y más)
- Cómo opera el software malicioso sin ser detectado
- Las vías de infección habituales, desde correos de phishing hasta dispositivos extraíbles
- Algunos ataques de malware reales y sus consecuencias para las empresas
- Recomendaciones sobre detección, prevención, eliminación del malware y mejores prácticas
- Algunas reflexiones finales sobre cómo reforzar las defensas de la organización
Al terminar, comprenderá qué es el malware, cómo prevenir las infecciones, cómo comprobar si hay malware y qué hacer si se produce una infección. Comencemos con una breve definición del término «malware» y su papel en la seguridad informática actual.
 ¿Qué es el malware? Una explicación sencilla
En pocas palabras, el malware es software diseñado para causar daños y obtener acceso no autorizado a una computadora y sus recursos. El término malware abarca todas sus formas, desde virus que infectan sus archivos hasta troyanos sofisticados que roban información en secreto. Aunque la pregunta “¿Qué es el malware?” suele responderse de forma bastante limitada (por ejemplo, muchas personas piensan solo en los virus), “malware” es un término muy amplio. Incluye gusanos, ransomware, registradores de pulsaciones de teclas y adware, que funcionan de distintas maneras para propagarse u ocultarse.
Las infecciones de malware no afectan solo a los equipos Windows. Aunque es menos frecuente, el malware para Mac también se está extendiendo a medida que aumenta el número de usuarios de Apple. Los atacantes saben que cada plataforma tiene sus propias vulnerabilidades y crean ataques específicos. Tanto si utiliza Windows como un dispositivo Apple o Linux, comprender qué es el malware exige mirar más allá de los virus y tomar precauciones en todos sus dispositivos.
Definir el malware también implica reconocer que es una amenaza dinámica en constante evolución. Cada día aparecen nuevas variantes que cambian sus métodos para evadir la detección. Tanto si gestiona una pequeña empresa como una gran organización, conocer qué es el malware resulta esencial para construir una defensa adecuada. El primer paso para combatir la amenaza es comprender la magnitud del problema.
Tipos de malware
El malware engloba diversos programas, cada uno con comportamientos, mecanismos de infección y potencial destructivo distintos. Cuando se pregunta qué significa malware, mucha gente piensa en los virus, pero estos son solo el comienzo.
Es importante que las empresas conozcan las distintas categorías de malware para reforzar sus medidas de seguridad. A continuación, analizamos algunas de las más comunes.
- Virus: Los virus son programas diseñados para adherirse a otros programas o archivos y crear copias de sí mismos cada vez que se ejecuta el archivo al que se han adherido. En el pasado, los virus fueron el primer tipo de malware identificado. Pueden dañar archivos, ralentizar la computadora o abrir la puerta a otras infecciones de malware. La detección moderna de malware utiliza bases de datos de firmas para identificar estos fragmentos de código, aunque las variantes avanzadas de malware pueden ocultar su presencia.
- Gusanos: A diferencia de los virus, los gusanos no necesitan la intervención del usuario para propagarse. Se replican por sí solos y pasan de una red a otra aprovechando puertos existentes o abiertos en protocolos o sistemas. Su capacidad de replicación los hace especialmente peligrosos: pueden saturar toda una red empresarial en pocas horas. Estas amenazas digitales se propagan rápidamente, pero pueden controlarse mediante análisis rápidos de malware y la aplicación oportuna de parches.
- Troyanos: Un troyano se presenta como una aplicación que el usuario descarga voluntariamente o como un archivo común. Una vez activado, ejecuta acciones maliciosas, como robar credenciales o crear puertas traseras. Aunque los troyanos no siempre son destructivos y sus funciones destructivas no siempre se manifiestan abiertamente, siguen siendo una etapa en el desarrollo de ataques de malware más complejos. Los troyanos, que suelen combinarse con técnicas de ocultación y engaño, se consideran una de las subcategorías de malware más peligrosas para las empresas que no se protegen.
- Ransomware: El ransomware bloquea los archivos o todo el sistema de la víctima y exige una suma de dinero (en la mayoría de los casos, en criptomonedas). Algunas de las variantes más conocidas de esta categoría son WannaCry y Petya, que tuvieron repercusiones en todo el mundo. El ransomware es una de las ciberamenazas más perjudiciales desde el punto de vista económico debido a la interrupción de la actividad, el rescate y el impacto en la marca. Las empresas aplican medidas de protección contra el malware en varias capas, como copias de seguridad sin conexión, firewalls más eficaces y formación para los usuarios.
- Spyware: El spyware espía en secreto las acciones del usuario y registra las pulsaciones de teclas, el historial de navegación u otra información. Así, los ciberdelincuentes pueden obtener desde credenciales de acceso hasta información confidencial de la organización. Su carácter sigiloso lo hace especialmente dañino, ya que las víctimas pueden tardar mucho tiempo en descubrir la intrusión. Los análisis periódicos con un escáner de malware y la supervisión del sistema para detectar comportamientos sospechosos pueden prevenir estas intrusiones.
- Adware: El adware interrumpe a los usuarios con anuncios emergentes o redirige el tráfico a páginas con publicidad para generar ingresos. Aunque suele considerarse uno de los tipos de malware menos peligrosos, puede perjudicar el rendimiento y la eficiencia. Además, los anuncios pueden conducir a otros dominios maliciosos y aumentar aún más los riesgos de seguridad. Una buena protección del navegador y los bloqueadores de anuncios fiables reducen el problema del adware.
- Rootkits: Los rootkits, como indica su nombre, operan en el nivel raíz de un sistema y otorgan a los atacantes control total sobre él. Ocultan procesos, interceptan llamadas del sistema y pueden eludir la mayoría de las herramientas convencionales de análisis de malware. Una vez instalados, son difíciles de detectar o desinstalar. Por eso, los profesionales de la ciberseguridad los consideran especialmente peligrosos. Los análisis a nivel del kernel y las comprobaciones del BIOS y el firmware suelen ser las últimas líneas de defensa.
- Registradores de pulsaciones: Un registrador de pulsaciones es una forma de software espía que registra todas las pulsaciones de teclas en un sistema y las envía a un sitio remoto. El hacker puede introducir fácilmente información confidencial, como contraseñas, datos financieros y mensajes. Aunque pueden utilizarse legalmente, por ejemplo, para la supervisión parental o empresarial, los keyloggers se consideran una de las formas más peligrosas de software espía. Estas intrusiones silenciosas se previenen mediante la autenticación multifactor y la instalación de software antikeylogger.
- Botnets: Una botnet es un conjunto de dispositivos infectados por un programa malicioso controlado por un ciberdelincuente. Las botnets pueden ejecutar ataques de malware a gran escala, enviar spam o incluso realizar un ataque DDoS. Cada máquina infectada, denominada “zombi”, aporta su capacidad de procesamiento. Detectar y aislar la actividad de las botnets es esencial para prevenir ataques de malware, ya que pueden coordinarse en muy poco tiempo dentro de una organización que no esté preparada.
- Malware para Mac: El malware para Mac ataca los sistemas Apple aprovechando vulnerabilidades específicas de la plataforma. Históricamente ha sido menos frecuente que el malware para Windows, pero ha crecido a medida que aumentaba la cuota de mercado de Apple. Desde troyanos que imitan aplicaciones habituales de macOS hasta adware incluido en instaladores, el malware para Mac cuestiona la creencia de que los dispositivos Apple son seguros. Es fundamental mantener los sistemas actualizados y utilizar herramientas de análisis de malware para Mac.
¿Cómo funciona el malware?
El malware no permanece simplemente inactivo: intenta acceder al sistema, afianzarse y, a veces, multiplicarse. Comprender cómo opera sin ser detectado permite a los equipos de seguridad diseñar mejores estrategias para combatirlo. Al definir qué es el malware,
es necesario mencionar las estrategias que utiliza el código malicioso para acceder al sistema objetivo. A continuación, analizamos seis factores que describen el ciclo de vida operativo del malware.
- Vía de infección inicial: Un virus necesita una vía de entrada, como un archivo adjunto en un correo electrónico, un enlace en un sitio web o una unidad extraíble. En cuanto la víctima abre el archivo o el enlace, el programa se activa y se prepara para causar daños. El phishing sigue estando muy extendido y se basa en engañar a los usuarios para que instalen la carga maliciosa. Estas etapas son fundamentales para prevenir el malware en toda la sociedad.
- Escalada de privilegios: Una vez que el malware penetra en el sistema, muchos tipos obtienen un mayor nivel de acceso al conseguir más privilegios. Al explotar una debilidad o acceder sin autorización a determinados permisos, el malware pasa de tener privilegios de usuario normal a privilegios de administrador. Por ejemplo, el código de un troyano puede ocultarse en un servicio del sistema. Esto amplía el alcance de los posibles daños, por lo que es importante detectar el malware a tiempo.
- Ocultación y persistencia: El malware se oculta para pasar inadvertido y evitar su detección. Las variantes polimórficas cambian sus firmas de código durante la ejecución, mientras que los rootkits avanzados modifican las llamadas al sistema para ocultar procesos. Las entradas del registro o los enlaces al kernel pueden hacer que el malware se reinstale tras un reinicio. Esto supone un gran desafío para las organizaciones con mucha actividad, ya que el malware se ejecuta en segundo plano y no es fácil detectarlo ni eliminarlo.
- Comunicación con servidores de comando y control (C2): Algunos tipos de malware se comunican con servidores remotos para recibir instrucciones o transferir datos. Este tráfico bidireccional puede mezclarse con el tráfico HTTP/HTTPS normal y resultar difícil de distinguir sin un análisis profundo de paquetes. Las botnets utilizan ampliamente los canales C2 para coordinar campañas a escala. Bloquear las conexiones a determinados dominios y filtrar las conexiones salientes puede interrumpir las operaciones del malware.
- Exfiltración y explotación de datos: En los ataques avanzados, el virus sustrae datos valiosos, como documentos financieros, patentes o información de identificación. Después los transmite al exterior. Este paso es fundamental en muchos ataques actuales de malware, cuyo objetivo es obtener beneficios de los sistemas infectados o conseguir información valiosa. Un conjunto de herramientas de detección bien estructurado, con alertas en tiempo real, reduce el tiempo que tienen los atacantes para infiltrarse en la red y extraer datos.
- Autorreplicación o propagación adicional: Algunas amenazas, como los gusanos, se propagan rápidamente por la red local y aprovechan los sistemas sin parches. Otras se desplazan lateralmente: tras infiltrarse en un endpoint, el malware busca más objetivos. Esta propagación muestra cómo un error inicial puede provocar una infección generalizada por malware. La prevención sigue siendo la mejor defensa frente a esta expansión y exige vigilancia en todos los nodos.
Formas habituales de propagación del malware
Saber cómo entra el malware en un sistema es el primer paso para prevenirlo. Aunque ya se conocen muchos métodos de infiltración en las organizaciones, siguen surgiendo métodos nuevos y más sofisticados.
Estos son algunos de los canales más utilizados para propagar malware. Conocerlos permite a las organizaciones identificar las vías de propagación y prevenirlas. A continuación, explicamos seis vías habituales de infección.
- Correos electrónicos de phishing: El phishing sigue siendo el tipo de ataque más extendido. Utiliza archivos adjuntos o enlaces con malware en correos electrónicos falsos. Un empleado puede abrir sin sospecharlo un archivo adjunto infectado y desencadenar un ataque de malware. Incluso los usuarios más cuidadosos pueden caer en un señuelo convincente. Los filtros adecuados para el correo corporativo y la formación de los empleados constituyen la primera línea de protección.
- Descargas involuntarias: Si existen vulnerabilidades, el código puede ejecutarse en segundo plano en cuanto una persona visita un sitio web comprometido o malicioso, e iniciar un análisis de malware en su sistema. La mayoría de estos ataques aprovechan plugins antiguos o vulnerabilidades del software. Por eso es necesario aplicar parches con regularidad y usar plugins de navegador que bloqueen scripts. Un solo clic equivocado puede convertir una sesión de navegación normal en una peligrosa infección por malware.
- Medios extraíbles: Los archivos pueden almacenarse en memorias USB, discos duros externos o incluso tarjetas SD que contienen otros archivos ejecutables. Las funciones de ejecución automática inician programas al conectar estos dispositivos a una computadora y también pueden activar programas ocultos. Esta técnica sigue utilizándose ampliamente en ataques a la cadena de suministro, en los que los empleados trasladan dispositivos infectados de un lugar a otro. Es habitual que las organizaciones tengan políticas que exijan analizar cualquier medio externo en busca de malware antes de conectarlo a las redes corporativas.
- Publicidad maliciosa: Esta técnica consiste en introducir código malicioso en redes publicitarias legítimas. Los usuarios pueden visitar sitios de noticias o comercio electrónico de confianza sin saber que contienen un anuncio malicioso. Si hacen clic en él, pueden llegar a kits de explotación ocultos que infectan su dispositivo sin que lo adviertan. Estos ataques son difíciles de detectar porque los bloqueadores de anuncios y las medidas de seguridad del navegador no siempre los identifican.
- Paquetes de software: El malware a veces se descarga como complemento de software legítimo o incluso de software pirateado que se encuentra en sitios web ilegítimos. Es habitual que los usuarios descarguen programas gratuitos y terminen instalando troyanos, adware u otro malware. Esta táctica de “empaquetado” aprovecha la sensibilidad al precio y puede propagarse rápidamente por redes personales o empresariales. Descargar programas de fuentes oficiales y analizar los instaladores con un escáner de malware reduce considerablemente el riesgo.
- Kits de explotación y análisis de redes: Los ciberdelincuentes suelen usar scripts para buscar objetivos vulnerables en internet, como servidores desprotegidos o servicios mal configurados. Después emplean kits que explotan esas vulnerabilidades e implantan código malicioso de forma encubierta. Tras penetrar en el primer sistema, se desplazan lateralmente para atacar otros. Estas amenazas a nivel de red exigen una estrategia ágil de aplicación de parches y una detección de intrusiones adecuada para las grandes empresas.
Ejemplos reales de ataques de malware
Analizar ataques de malware ampliamente documentados permite identificar posibles daños, medidas para mitigarlos y el grado de preparación de las organizaciones. Las empresas pueden aprender de casos reales para mejorar su protección.
Estos son cinco ejemplos reales de campañas de malware, extraídos de informes publicados que explican cómo y por qué ocurrieron.
- BlackCat (ALPHV) 2.0 (2023): BlackCat, también conocido como ALPHV, comenzó 2023 con una versión 2.0 del ransomware que mejoró la velocidad de cifrado y las capacidades antianálisis. Esta nueva variante atacó a entidades del sector manufacturero y de infraestructura crítica, y exigió rescates de millones de dólares estadounidenses. Los objetivos se enfrentaron a nuevas funciones de sigilo, como cargas útiles residentes en memoria que los antivirus no pueden detectar. Por ello, detectar rápidamente el malware y responder a los incidentes fue esencial para minimizar las pérdidas causadas por la interrupción de las operaciones.
- Auge de LockBit 3.0 (2023): El ransomware LockBit banda debutó con la versión 3 del malware, que incorporaba técnicas de cifrado completamente nuevas que los programas antimalware no pueden descifrar. Con los años, numerosas empresas de los sectores jurídico y financiero de todo el mundo se convirtieron en blanco de sus ataques de phishing dirigido. LockBit 3.0 se diseñó para combinar la ingeniería social con el uso de exploits de día cero y así eludir los filtros de correo electrónico. Como señalaron los analistas del sector, estos ataques demuestran que la gestión de parches y la formación de los usuarios siguen siendo esenciales para prevenir los ataques de malware.
- Royal Ransomware (2023): Royal Ransomware pasó a llamarse Blacksuit en 2023 y estuvo activo principalmente a mediados de 2024 y afectó a organizaciones sanitarias de Europa y Norteamérica. Con credenciales de VPN robadas, los atacantes lograron hacerse con el control total mediante scripts de PowerShell para después propagar malware que cifra archivos. Como resultado, las elevadas exigencias de rescate y el compromiso de los datos de los hospitales afectaron gravemente a la atención de los pacientes. Este incidente puso de manifiesto que un solo inicio de sesión puede desencadenar un ataque de malware de gran magnitud y abrió un debate sobre la autenticación multifactor y las redes de confianza cero.
- RansomEXX «Doble extorsión de datos» (2018): RansomEXX cambió de imagen con la nueva táctica de ‘doble extorsión de datos’, que consiste en cifrar archivos y amenazar con divulgar los datos robados si no se efectúa el pago. A lo largo de los años, varios fabricantes y empresas aeroespaciales sufrieron incidentes especialmente graves. Por ejemplo, los hackers divulgan información sobre una empresa de forma parcial para presionarla a pagar. Esto reforzó la importancia de contar con copias de seguridad adecuadas y realizar análisis exhaustivos de malware para evitar que los hackers obtengan la información.
Efectos del malware en los sistemas y las organizaciones
El malware puede causar desde pequeñas caídas del rendimiento hasta pérdidas masivas de datos. Eso lo hace tan peligroso. Para las empresas, estas consecuencias se traducen en pérdidas económicas, daños a la reputación y problemas legales.
Ya sea que una computadora esté infectada por un virus, un gusano o un troyano avanzado, los efectos pueden ser muy destructivos. Estos cinco aspectos muestran la gravedad de un ataque de malware:
- Interrupción del sistema: El ransomware o el secuestro intensivo de recursos pueden paralizar toda la red y afectar la producción y la productividad de los empleados. Cada hora de inactividad supone pérdida de ingresos, incumplimiento de plazos y clientes insatisfechos. Compartir archivos mediante P2P tampoco es aceptable: abre la puerta a software malicioso que puede entrar y ralentizar el sistema, incluso a amenazas ‘menores’ como el adware, que consume tiempo de CPU. Por eso, prevenir el malware no es solo una necesidad operativa, sino una prioridad estratégica que afecta directamente a la continuidad del negocio.
- Robo de datos: El spyware, los troyanos y los rootkits pueden robar información financiera u otra propiedad intelectual. Una vez robada, esta información puede venderse en el mercado negro o ser utilizada por competidores para espionaje. Si se comprometen datos personales, las filtraciones también pueden acarrear multas por incumplimiento normativo. El cifrado y la detección eficaz del malware reducen estos riesgos al mínimo.
- Sanciones económicas y costos del rescate: Las organizaciones afectadas por ransomware pueden verse obligadas a pagar rescates de seis o siete cifras para recuperar el acceso a los sistemas bloqueados. Pagar no garantiza la recuperación de todos los datos perdidos ni la confidencialidad de la información robada. Además del rescate, las filtraciones de datos pueden dar lugar a otras sanciones regulatorias. Invertir en copias de seguridad y servicios de eliminación de malware cuesta mucho menos que ceder a las exigencias de rescate de los ciberdelincuentes.
- Pérdida de confianza de los clientes: Los clientes confían sus datos a las organizaciones y esperan que no se divulguen a terceros. Cuando se conoce un ataque de malware, disminuye la confianza en las medidas de seguridad de la empresa. Recuperarla no es fácil si se han comprometido datos personales o financieros. Realizar análisis de malware frecuentes y comunicar los incidentes con transparencia a los clientes son prácticas importantes.
- Daño a la reputación: Además de la confianza de los clientes, una brecha de seguridad grave puede afectar las relaciones con los socios y los accionistas. Los competidores aprovechan estos errores y comienzan a dudar de la capacidad de la empresa para proteger recursos valiosos. La cobertura mediática agrava la situación y aumenta el número de infiltraciones hasta alcanzar niveles de escándalo. Los efectos de la cobertura negativa persisten mucho después de que se controlan las infecciones por malware, lo que demuestra que es mejor prevenir que curar.
¿Cómo detectar malware en su dispositivo?
Detectar el malware a tiempo es importante para evitar que se propague por toda la red y dé lugar a nuevos ataques. Aunque el malware intenta pasar inadvertido, siempre deja algún indicio.
Reconocer estas señales de alerta aumenta las posibilidades de que las personas y las organizaciones eviten estos programas o reaccionen rápidamente. Estos son cinco aspectos que deben considerarse para identificar actividades inusuales:
- Caídas del rendimiento: La lentitud, los bloqueos frecuentes o los tiempos prolongados de carga de los programas pueden indicar la presencia de procesos maliciosos. Los virus, rootkits y adware suelen consumir recursos de CPU o memoria. Aunque una caída del rendimiento puede tener muchas causas, si se repite, es necesario realizar un análisis de malware. Revisar los recursos del sistema sirve para identificar actividades asociadas al malware.
- Ventanas emergentes o redirecciones inesperadas: El adware o los secuestradores de navegador pueden mostrar anuncios en la pantalla de la víctima o redirigir el tráfico web a sitios no deseados. Incluso los sitios legítimos pueden volverse inaccesibles, mientras el usuario tiene que lidiar con ventanas emergentes. Las señales habituales son las ventanas emergentes frecuentes o los cambios constantes de la página de inicio. Un buen antivirus también sirve para determinar si el sistema está infectado.
- Herramientas de seguridad desactivadas: Algunos tipos avanzados de malware pueden eliminar o eludir el antivirus, los firewalls e incluso las protecciones del sistema operativo tras infiltrarse. Un servicio de seguridad desactivado es una señal de alerta. Si no puede reactivar estas protecciones o se desactivan automáticamente, es razonable concluir que el sistema está bajo un ataque de malware. Actúe de inmediato con análisis sin conexión o medios de recuperación especializados.
- Procesos y servicios desconocidos: Busque procesos desconocidos en el Administrador de tareas o en cualquier herramienta de supervisión del sistema instalada en su computadora. A veces, el malware disfraza los nombres de archivo para que parezcan pertenecer a un programa de confianza, pero el uso de memoria o la actividad de la CPU resultan sospechosos. Recopile las propiedades de los archivos y compárelas con las firmas de referencia de cada tipo de software. Un inventario de referencia revela cambios causados por un gusano u otro código difícil de detectar.
- Picos de actividad en la red: Los virus informáticos, los keyloggers, el spyware y las botnets transmiten grandes volúmenes de tráfico a otros servidores o sistemas. Los picos de uso de la red cuando no se espera actividad pueden indicar una infección de malware. Supervise el consumo de ancho de banda o utilice otras herramientas de monitorización de red. Detectar el malware en las primeras etapas del tráfico permite eliminar las amenazas antes de que causen más daños.
¿Cómo prevenir las infecciones de malware?
Prevenir una intrusión de malware es más fácil y menos costoso que reparar sus consecuencias. Hoy, las organizaciones aplican varias capas de protección, desde los endpoints hasta la capacitación de los empleados.
Los métodos de defensa deben evolucionar al ritmo de los atacantes. Estos son cinco pasos clave para protegerse contra los programas maliciosos y evitar que se infiltren:
- Actualizaciones y parches periódicos del software: Los sistemas operativos, navegadores y otras aplicaciones de terceros se vuelven vulnerables si no se actualizan. Los ciberdelincuentes estudian las notas de los parches para diseñar ataques de malware dirigidos a sus víctimas. Al instalar las actualizaciones sin demora, las organizaciones corrigen vulnerabilidades conocidas. Las herramientas de automatización de parches facilitan esta tarea, especialmente cuando hay grandes flotas de dispositivos en las que alguno podría quedar sin actualizar.
- Buenas prácticas de contraseñas: Una contraseña débil o reutilizada abre la puerta a troyanos y otros códigos maliciosos que buscan obtener credenciales de acceso. Utilice la autenticación multifactor siempre que sea posible. Los gestores de contraseñas facilitan la creación y el almacenamiento de frases de contraseña complejas. Reforzar el proceso de inicio de sesión reduce considerablemente el riesgo de ataques de malware que explotan credenciales.
- Capacitación de los empleados en seguridad: Las infecciones por malware pueden deberse a errores humanos, como descargar archivos infectados o caer en una estafa de phishing. Se realizan sesiones de sensibilización sobre ciberseguridad de vez en cuando para que el personal conozca los riesgos de abrir correos electrónicos, archivos adjuntos o enlaces de fuentes desconocidas. Este enfoque mantiene al personal alerta y lo anima a cuestionar cualquier solicitud inusual o sospechosa. Así, los empleados permanecen preparados y se encargan de vigilar los sistemas para detectar indicios de malware.
- Implemente herramientas de seguridad de confianza: Los antivirus avanzados, las herramientas de detección y respuesta para endpoints y otras plataformas como SentinelOne Singularity añaden otra capa de protección frente a los atacantes. Ofrecen análisis dinámico, ejecución en entornos aislados y análisis del comportamiento de los programas. Su integración en todos los dispositivos, incluidos los endpoints móviles, junto con los firewalls y los sistemas de detección de intrusiones, forma una sólida capa de protección externa.
- Segmentación de la red: Segmentar la red interna restringe el movimiento lateral si un endpoint resulta comprometido. Por ejemplo, los servidores críticos suelen ubicarse en segmentos seguros a los que solo accede el personal autorizado. Esta estrategia limita el alcance de un ataque de malware exitoso. Aunque un segmento se infecte, los demás no se ven afectados, lo que reduce tanto el alcance del problema como el tiempo necesario para resolverlo.
Mejores prácticas de protección contra el malware
La seguridad va más allá de instalar parches o ejecutar un antivirus: requiere un enfoque integral. Las mejores prácticas abarcan desde la definición de políticas corporativas hasta el uso de varias capas de protección frente a amenazas externas.
Estandarizar estos protocolos reduce la exposición de las organizaciones. Estas son cinco mejores prácticas para reforzar las defensas contra los ataques de malware:
- Principio de mínimo privilegio: Limite los permisos de cada usuario a los necesarios para su función. Si las cuentas tienen permisos elevados, los virus pueden propagarse con facilidad por toda la red. La separación de funciones y el acceso basado en roles minimizan su impacto. Combine estas medidas con otras defensas contra el malware para restringir la propagación del código malicioso a componentes limitados del sistema.
- Supervisión y registro avanzados: Las herramientas de registro y las plataformas SIEM supervisan la actividad de la red, las interacciones de los usuarios y los registros de las aplicaciones. Las anomalías o los múltiples intentos fallidos de acceso pueden revelar señales tempranas de infección de malware. Al comparar datos de distintos sistemas, los equipos de seguridad identifican rápidamente los intentos de infiltración. Los registros también son una fuente valiosa durante la respuesta a incidentes.
- Aplique prácticas de programación segura: Los desarrolladores de software de las organizaciones deben recibir capacitación sobre estándares de programación que eviten fallos de inyección y desbordamientos de búfer. Las aplicaciones vulnerables ofrecen al malware un punto de entrada a los dispositivos. El análisis estático, las revisiones de código y las pruebas de penetración deben comprobar que las nuevas versiones no introduzcan vulnerabilidades. En definitiva, la programación segura es la primera barrera frente a los ataques de malware basados en exploits.
- Copias de seguridad periódicas: Las copias de seguridad frecuentes almacenadas fuera de las instalaciones facilitan la recuperación tras una infección de malware, como ransomware. Los atacantes no pueden cifrar ni borrar las copias almacenadas sin conexión en otra ubicación. Esta medida reduce drásticamente el tiempo de inactividad ante una infiltración grave. Pruebe la restauración para confirmar que puede recuperar la copia de seguridad y los datos sin pérdidas.
- Procedimientos de respuesta a incidentes: Los planes de contingencia ayudan a gestionar la confusión que puede surgir ante una infección mediante procedimientos escritos para abordar la situación. Especifique las distintas funciones que deben desempeñarse, los puntos de contacto y otras acciones, como la segmentación de la red o la creación de imágenes forenses. Estas medidas preventivas garantizan que el personal pueda gestionar los ataques de malware de forma muy eficiente y serena. El uso de manuales de respuesta en ejercicios de simulación refuerza la preparación ante incidentes reales.
Eliminación del malware: pasos para limpiar un dispositivo infectado
Incluso con mecanismos de protección sólidos, un atacante persistente puede infiltrar malware en los sistemas de una organización. Si detecta una infección, actúe con rapidez y rigor para contenerla. Para responder a «¿cómo eliminar el malware?», siga un proceso paso a paso: borrar los archivos puede no ser suficiente.
Siga estos cinco pasos para limpiar eficazmente el dispositivo infectado:
- Desconecte el dispositivo de la red: Primero, desconecte el sistema infectado de la red para evitar la propagación del virus y la filtración de datos. Apague el Wi-Fi o desconecte el cable Ethernet de la computadora y del conmutador. Esto limita el intercambio de datos entre el malware y los servidores de comando y control. El aislamiento debe ser la primera medida cuando se detecta una infección de malware activa.
- Inicie en modo seguro o en un entorno de recuperación: El modo seguro de Windows o los discos de recuperación especializados impiden que los programas que alteran el sistema se inicien automáticamente al encender la computadora. Este entorno restringido permite ejecutar herramientas de análisis y eliminación de malware sin interferencias. En macOS, un método similar puede impedir que el malware vuelva a cargar componentes críticos. Hágalo antes de proceder a una limpieza más exhaustiva del sistema.
- Ejecute análisis exhaustivos: Utilice varios motores de detección de virus u otras herramientas, como SentinelOne Singularity, para buscar código oculto. Si es posible, realice un análisis sin conexión para detectar rootkits capaces de ocultarse de otros procesos del sistema operativo. Actualice las definiciones para que los analizadores reconozcan nuevas amenazas, incluidas las sofisticadas amenazas de «día cero». Así podrá comprobar que no queden restos cuando el sistema se reinicie.
- Elimine y ponga en cuarentena las amenazas: A continuación, aísle o elimine las amenazas según el nivel de riesgo determinado en el análisis anterior. La cuarentena impide que causen daños y conserva las muestras para analizarlas más adelante. Los registros y las muestras infectadas también pueden servir al equipo de seguridad para ajustar las reglas de detección. Actúe a fondo para evitar que el malware reaparezca tras reiniciar el sistema.
- Instale parches y reevalúe la seguridad: Tras eliminar el malware, actualice todo el software y vuelva a comprobar si quedan problemas. Revise los firewalls, reactive las opciones de seguridad desactivadas y examine los privilegios de los usuarios. Si se produjo una intrusión, revise los registros para determinar su origen y detectar cualquier código malicioso que aún pase inadvertido. Reforzar estas áreas reduce el riesgo de sufrir otro ataque de malware.
Prevenga los ataques de malware con SentinelOne
SentinelOne detecta distintas variantes de malware en sistemas de IT y servicios en la nube. También detecta amenazas internas y aplica estrategias de defensa para prevenir futuros ataques.
Singularity Cloud Security es una plataforma CNAPP para combatir el malware en entornos locales, en la nube e híbridos. Incorpora un exclusivo Offensive Security Engine™ y combina la tecnología patentada Storylines™ con Verified Exploit Paths™. Ofrece protección en tiempo de ejecución diseñada para entornos de producción que requieren máxima disponibilidad. Se basa en la arquitectura eBPF y es la suite de seguridad en la nube más reconocida y premiada del mundo.
Singularity Endpoint ofrece protección autónoma para endpoints, servidores, dispositivos móviles y superficies de ataque. Analiza malware a la velocidad de máquina y combate el ransomware, el spyware y los ataques sin archivos.
Las capacidades principales de Singularity™ Cloud Security son la gestión de la postura de seguridad de Kubernetes (KSPM), la gestión de la postura de seguridad en la nube (CSPM), el análisis de infraestructura como código (IaC), el análisis de secretos, AI-SPM, gestión de vulnerabilidades, gestión de la superficie de ataque externa, detección y respuesta en la nube (CDR), plataforma de protección de cargas de trabajo en la nube (CWPP), y gestión de derechos de acceso a la infraestructura en la nube (CIEM).
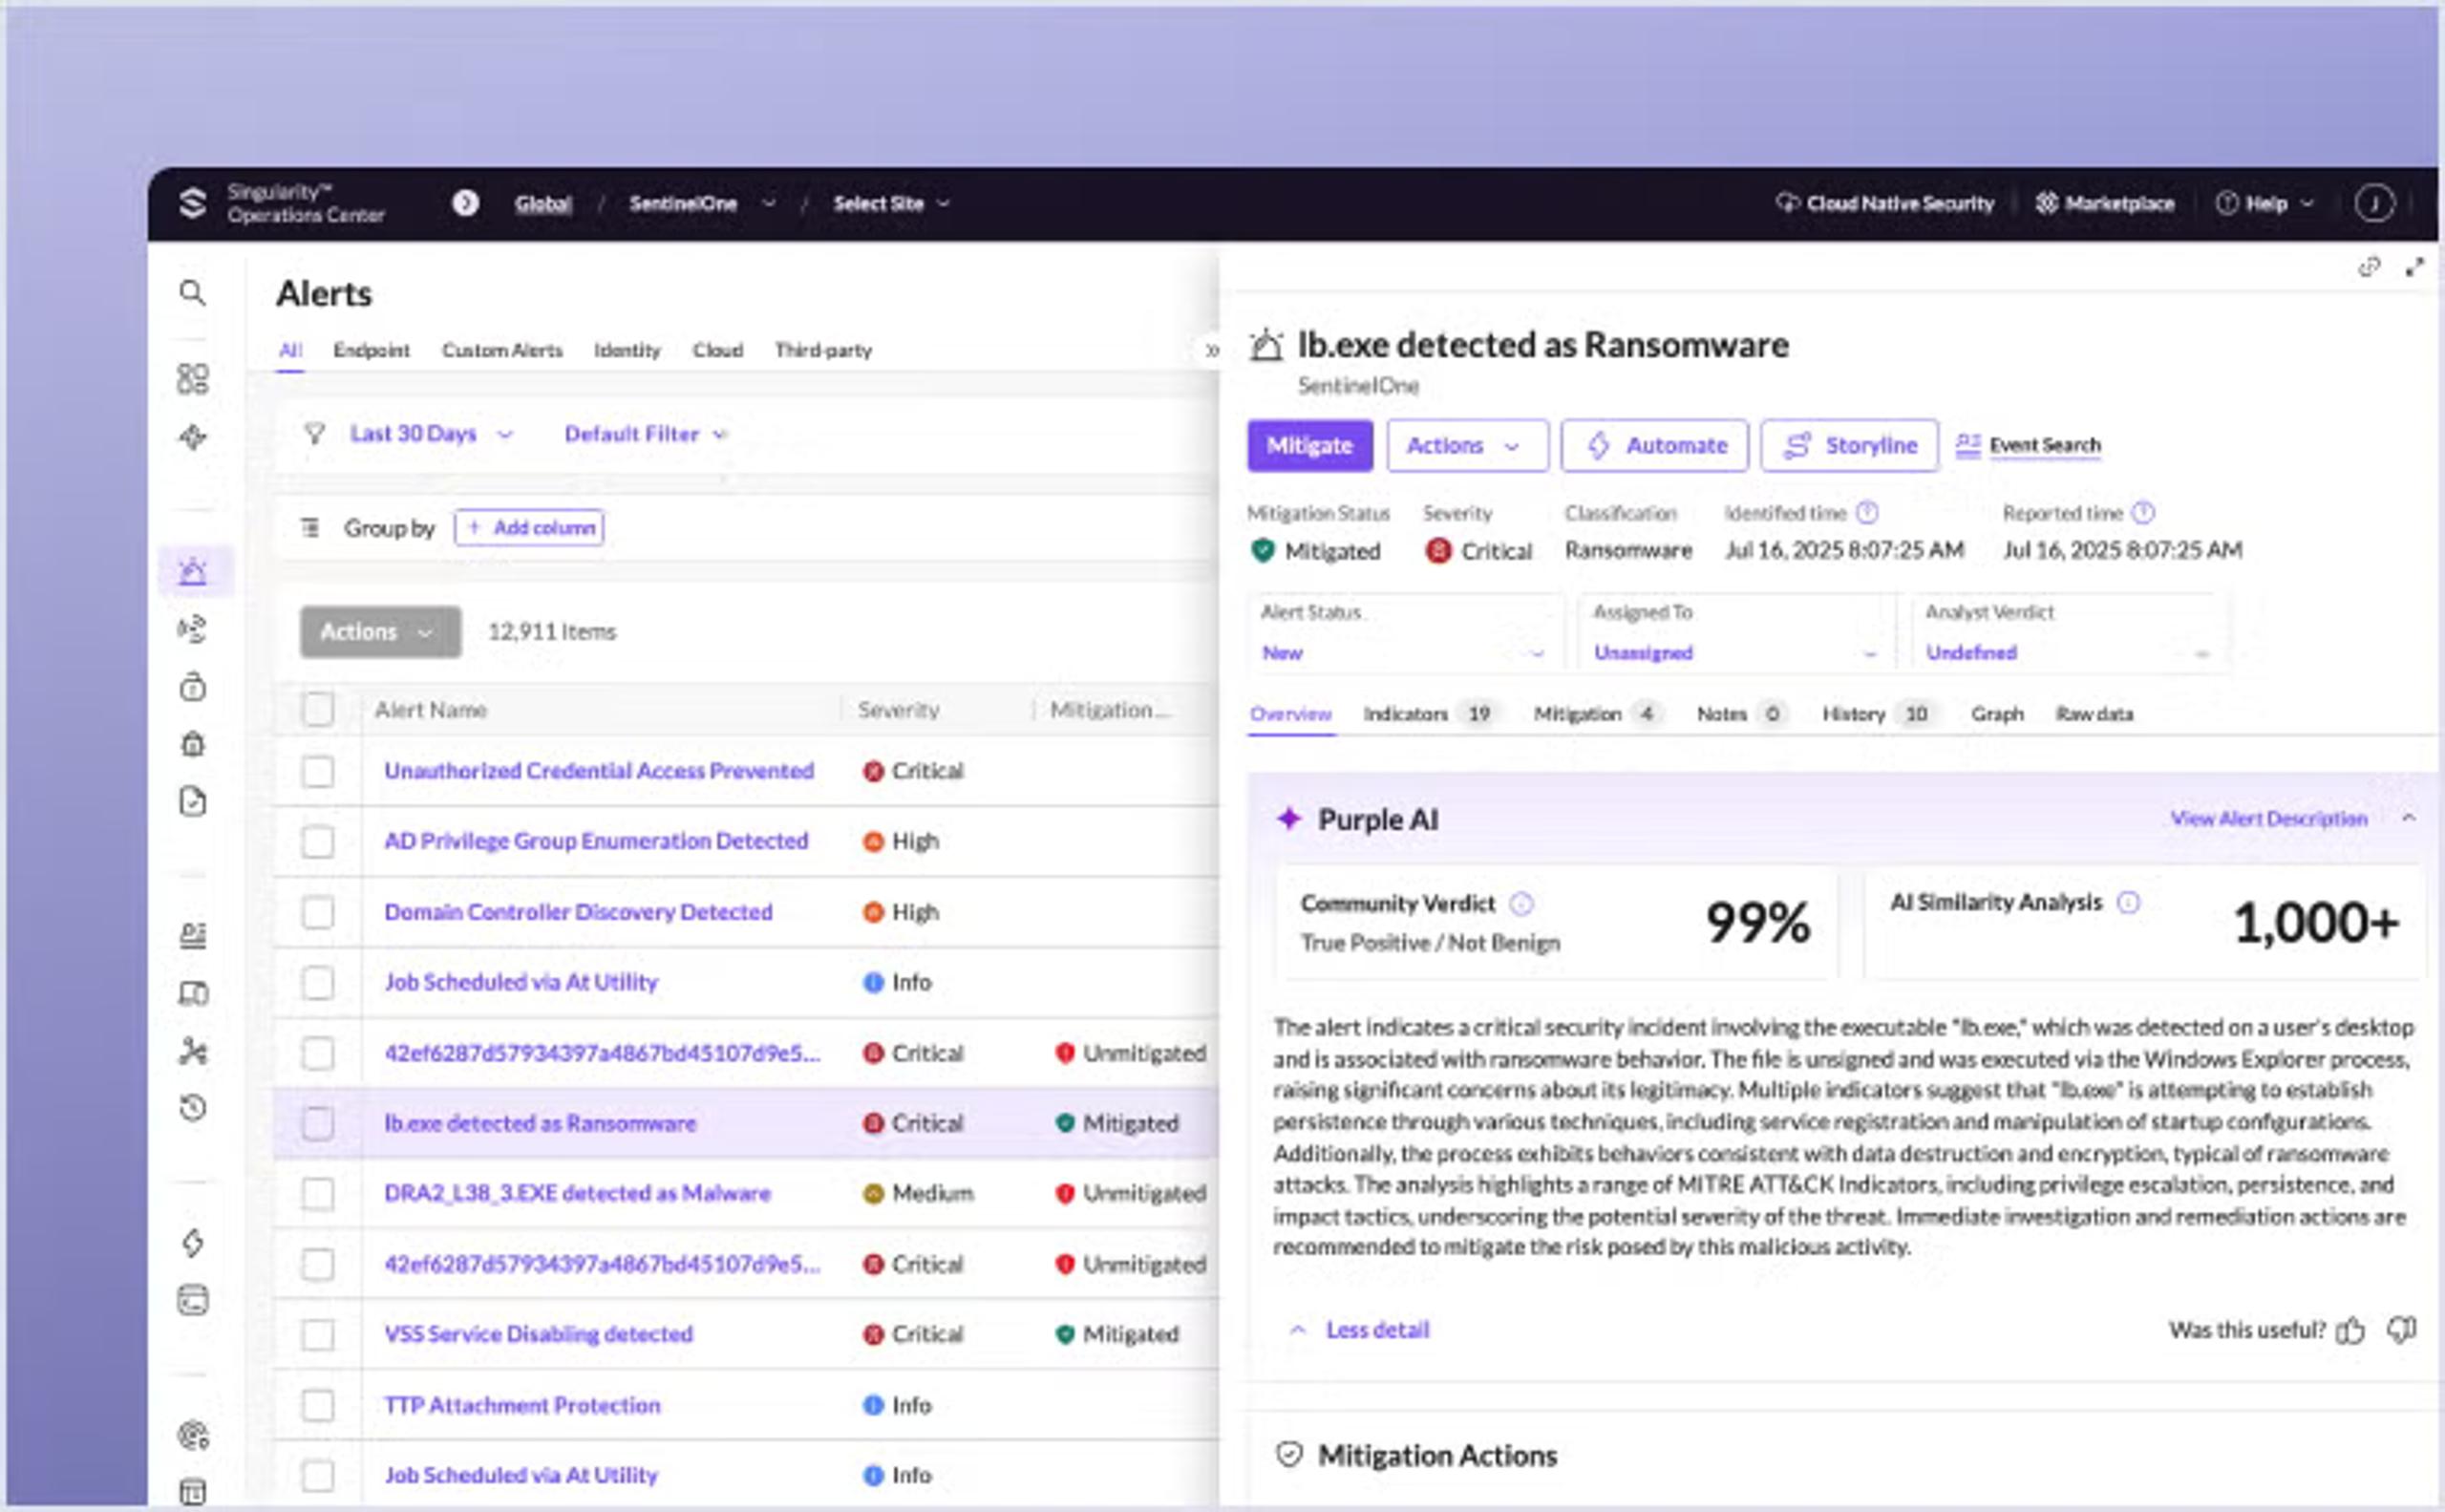
Detección y respuesta en endpoints impulsadas por IA.
Conclusión
Es fundamental que toda organización comprenda qué es el malware ante el aumento de las amenazas en el mundo actual. Desde el adware sencillo hasta los rootkits invisibles y los devastadores efectos del ransomware, el malware en todas sus formas puede paralizar las operaciones. Al analizar cómo penetra el malware en los sistemas, identificar los primeros indicios de intrusión y aplicar medidas de seguridad, una empresa obtiene una ventaja competitiva frente a posibles intrusos. Sin embargo, la prevención no es un método infalible para mantener un sistema libre de malware–también se requieren medidas de respuesta y recuperación. Esta guía ha ofrecido a las organizaciones una explicación clara de los fundamentos del malware, cómo prevenirlo, detectarlo y eliminarlo. Ahora, la decisión está en sus manos.

Ciberseguridad basada en IA
Mejore su postura de seguridad con detección en tiempo real, respuesta a velocidad de máquina y visibilidad total de todo su entorno digital.
Preguntas frecuentes
El malware es software o un programa malicioso que puede ejecutarse en segundo plano en su infraestructura. Puede infiltrarse en los sistemas, dañarlos u obtener acceso no autorizado a ellos. Según la definición tradicional, el malware comprende virus, gusanos, troyanos, ransomware, spyware y otros componentes maliciosos. Para detectarlo y evitar que se propague, es importante comprender cómo se introduce, descarga o carga archivos y funciona.
Un virus es un tipo de malware que se propaga al adjuntarse a archivos. Malware es un término amplio que abarca virus, gusanos, troyanos, ransomware y otras amenazas. Todos los virus son malware, pero no todo el malware es un virus clásico.
Los dispositivos infectados suelen funcionar lentamente, mostrar ventanas emergentes inesperadas, fallar con frecuencia y presentar actividad de red inusual. La desactivación del software de seguridad, los procesos desconocidos y los cambios repentinos en el comportamiento del sistema también indican una posible infección de malware. Los análisis periódicos y las actualizaciones oportunas permiten detectarlo a tiempo y prevenir infecciones.
Para eliminar el malware, primero desconecte su dispositivo de la red. Inícielo en modo seguro y realice análisis exhaustivos con tecnologías de detección actualizadas. Ponga en cuarentena o elimine las amenazas detectadas e instale los parches y las actualizaciones necesarios. Estos pasos permiten eliminar el malware y prevenir nuevas infecciones. También puede usar SentinelOne para obtener una protección eficaz contra el malware.
Sí, el malware puede aprovechar vulnerabilidades del sistema para robar datos personales. Los troyanos, los registradores de pulsaciones de teclas y el spyware son tipos de malware que sustraen información confidencial, como credenciales de acceso y datos financieros. Estos ataques recopilan datos de forma encubierta. Los análisis exhaustivos de malware y las estrategias de ciberseguridad son esenciales para contrarrestarlos.
El malware es peligroso porque afecta el rendimiento del sistema, corrompe datos y facilita el acceso no autorizado. Puede ejecutar ataques de ransomware, robar información confidencial y causar pérdidas económicas. Aprovecha las vulnerabilidades para comprometer la seguridad de personas y organizaciones. El análisis, la detección y la prevención periódicos son esenciales para contrarrestar sus efectos.
Las alertas de malware son mensajes que indican posibles ciberataques y actividad inusual del sistema. Pueden aparecer como ventanas emergentes, avisos del antivirus o cambios repentinos en la configuración. Reconocerlas a tiempo permite iniciar análisis inmediatos y tomar medidas preventivas para evitar infecciones de malware y proteger sus datos.
Sí, las Mac pueden infectarse con malware a pesar de su reputación de seguridad. El malware para Mac aprovecha vulnerabilidades específicas de los dispositivos Apple. Aunque son menos frecuentes que en Windows, los ataques de malware contra Mac están aumentando. Los análisis periódicos, las actualizaciones regulares y las herramientas especializadas de detección de malware para Mac son esenciales para detectar y prevenir estas amenazas.
El malware puede infectar su PC mediante correos de phishing, descargas no solicitadas, dispositivos extraíbles infectados y kits de explotación. Una vez dentro del sistema, se propaga aprovechando vulnerabilidades y permisos sin control. Navegar de forma segura, realizar análisis periódicos de malware e instalar los parches a tiempo son medidas importantes para detectar el malware y evitar infecciones.
Los teléfonos móviles pueden infectarse con malware a través de aplicaciones maliciosas, URL de phishing o redes infectadas. El malware móvil compromete los datos personales y reduce el rendimiento del dispositivo. Los análisis periódicos, la instalación cuidadosa de aplicaciones y las actualizaciones regulares son necesarios para detectar y prevenir el malware en teléfonos y tabletas.
No, el software antivirus no es malware; está diseñado para localizarlo, analizarlo y eliminarlo. El malware contiene código malicioso creado para dañar sistemas, mientras que los productos antivirus los protegen mediante análisis. Utilizan muestras de malware actualizadas, bases de datos de firmas y algoritmos de comportamiento para detectar y eliminar el malware con eficacia.
Descubra más sobre Ciberseguridad


Experimente la plataforma de ciberseguridad más avanzada
Vea cómo la plataforma de ciberseguridad autónoma e inteligente líder del mundo puede proteger a su organización hoy y en el futuro.
