
¿Qué es CNAPP (Cloud-Native Application Protection Platform)?
CNAPP es una plataforma unificada de protección de aplicaciones nativas de la nube que protege ecosistemas multinube. Descubra cómo mejora la nube y la ciberseguridad.

Conclusiones clave
- Qué es: Una única plataforma que consolida la seguridad en la nube desde la confirmación del código hasta el tiempo de ejecución en producción, reemplazando herramientas puntuales fragmentadas.
- Qué unifica: CSPM, KSPM, CWPP, CIEM, escaneo de IaC y CDR — correlacionados en rutas de ataque explotables y priorizadas en entornos multinube e híbridos.
- Por qué importa el tiempo de ejecución: La telemetría en vivo de las cargas de trabajo detecta amenazas activas y rutas de ataque que los datos de postura y vulnerabilidades por sí solos no pueden detectar.
- Cómo ayuda a los equipos: Menos alertas, retroalimentación más temprana para desarrolladores en CI/CD, remediación más rápida y evidencia de cumplimiento integrada.
- Hacia dónde se dirige: Puntuación de riesgo impulsada por IA, cobertura híbrida con y sin agente, y remediación autónoma.
- SentinelOne: Singularity™ Cloud Security ofrece CNAPP en una única plataforma con agente y sin agente, con protección en tiempo de ejecución impulsada por IA y remediación automatizada.
¿Qué es CNAPP?
CNAPP es una plataforma unificada de seguridad en la nube que protege aplicaciones e infraestructura nativas de la nube a lo largo del ciclo de vida de la aplicación, desde el desarrollo y la infraestructura como código (IaC) hasta la implementación y el entorno de ejecución de producción.
CNAPP consolida múltiples capacidades de seguridad en la nube, incluidas Cloud Security Posture Management (CSPM), Cloud Workload Protection (CWPP), Cloud Infrastructure Entitlement Management (CIEM), Kubernetes Security Posture Management (KSPM), gestión de vulnerabilidades, seguridad de IaC y cloud detection and response (CDR), en un enfoque integrado.
En lugar de gestionar herramientas de seguridad independientes para la configuración de la nube, las identidades, las cargas de trabajo, las vulnerabilidades y las amenazas en tiempo de ejecución, CNAPP correlaciona estas señales de seguridad para proporcionar mayor visibilidad del riesgo en la nube, priorizar los riesgos más importantes y ayudar a los equipos de seguridad y desarrollo a corregir los problemas antes.
En términos simples, CNAPP ayuda a las organizaciones a proteger las aplicaciones nativas de la nube desde el código hasta la nube y el entorno de ejecución.
¿Por qué es importante CNAPP?
Las herramientas y enfoques de seguridad tradicionales se limitan a proteger únicamente centros de datos locales y endpoints. No protegen por diseño las aplicaciones y servicios nativos de la nube. A medida que migramos hacia tecnologías nativas de la nube y ecosistemas cambiantes y efímeros, existe la necesidad de una automatización de seguridad más sólida, lanzamientos más rápidos y la implementación de prácticas modernas de DevSecOps.
A medida que las organizaciones escalan sus entornos en la nube, los equipos de seguridad deben poder:
- Descubrir activos en la nube y comprender sus relaciones
- Identificar código, imágenes y configuraciones de infraestructura vulnerables
- Controlar permisos excesivos y privilegios permanentes
- Detectar actividad maliciosa en producción
- Correlacionar hallazgos aislados en rutas de ataque significativas
- Priorizar la corrección según el impacto empresarial y la explotabilidad
- Mantener evidencia para el cumplimiento normativo e interno
- Aplicar controles sin ralentizar innecesariamente el desarrollo
Recomendaciones de Gartner para CNAPP
Gartner recomienda a los equipos de seguridad y a los líderes de gestión de riesgos responsables de las estrategias de seguridad en la nube investigar, analizar y evaluar las ofertas emergentes de CNAPP. Una plataforma de protección de aplicaciones nativas de la nube aborda los requisitos de protección de todo el ciclo de vida de las aplicaciones y la infraestructura nativas de la nube, desde el desarrollo hasta la producción. Las superficies de ataque se están expandiendo y las soluciones modernas de CNAPP se centrarán en proteger los entornos de ejecución, especialmente las redes, la computación, el almacenamiento, las identidades y los permisos, y otros controles de seguridad en la nube.
Predice que el 60% de las organizaciones que no implementen una solución CNAPP unificada dentro de su infraestructura en la nube carecerán de una visibilidad amplia de sus superficies de ataque en la nube. Sin CNAPP, las empresas no lograrán cumplir sus objetivos de seguridad de confianza cero y esto será una realidad en 2029. Los aumentos repentinos de las amenazas en la nube también han impulsado la rápida adopción de CNAPP para la seguridad nativa de la nube.
El Magic Quadrant de Gartner revela capacidades clave de las tecnologías CNAPP y proporciona información más profunda sobre diversos productos y servicios de seguridad de TI y en la nube, incluidos sus casos de uso personalizados.

Guía de mercados de la CNAPP
Obtenga información clave sobre el estado del mercado de CNAPP en esta guía de mercado de Gartner para plataformas de protección de aplicaciones nativas de la nube.
Componentes principales de CNAPP
Una Cloud-Native Application Protection Platform incluye varios componentes clave que permiten la protección de cada etapa del ciclo de vida del desarrollo de software, hasta llegar a los entornos de producción. La siguiente tabla desglosa cada componente y lo que hace.
Componente | Qué hace |
CSPM (Cloud Security Posture Management) | Encuentra configuraciones incorrectas y brechas de cumplimiento en cuentas y servicios en la nube. |
CWPP (Cloud Workload Protection) | Protege cargas de trabajo en ejecución, contenedores y funciones sin servidor frente a amenazas en tiempo de ejecución. |
CIEM (Cloud Infrastructure Entitlement Management) | Mapea los permisos de identidad en los recursos en la nube y marca el acceso excesivo. |
KSPM (Kubernetes Security Posture Management) | Protege clústeres de Kubernetes, configuraciones y controles de acceso. |
Gestión de vulnerabilidades | Identifica y prioriza vulnerabilidades conocidas en cargas de trabajo e imágenes en la nube. |
Seguridad de IaC | Analiza plantillas de infraestructura como código en busca de configuraciones incorrectas antes de la implementación. |
CDR (Cloud Detection and Response) | Detecta y responde a amenazas activas mediante señales del entorno de ejecución y del plano de control. |
¿Cómo protege CNAPP las cargas de trabajo y los pipelines de IA?
CNAPP protege las cargas de trabajo de IA aplicando sus componentes existentes de postura, identidad, carga de trabajo y seguridad de datos a modelos, datos de entrenamiento y pipelines de inferencia, tratando un servicio de IA mal configurado como cualquier otro activo expuesto en la nube.
Riesgos específicos de IA que aborda CNAPP:
- Endpoints de modelos de IA expuestos o mal configurados y API de inferencia
- Cuentas de servicio y roles con privilegios excesivos utilizados por pipelines de IA
- Datos sensibles o regulados en conjuntos de entrenamiento sin controles de acceso adecuados
- Servicios de IA de terceros no supervisados y uso de shadow AI
- Dependencias vulnerables en frameworks de IA y ML e imágenes de contenedores
CSPM verifica la configuración de los servicios de IA gestionados, CIEM gobierna qué identidades pueden acceder a modelos y datos de entrenamiento, CWPP protege el cómputo que ejecuta la inferencia y el entrenamiento, y DSPM rastrea la exposición de los datos que alimentan esos pipelines. Eso proporciona una vista de riesgo correlacionada en lugar de una herramienta de seguridad de IA independiente añadida al resto de la pila.
Proteger la infraestructura alrededor de un modelo es diferente de proteger las entradas y salidas del modelo. La inyección de prompts, los jailbreaks y el uso inseguro de IA generativa corresponden a Prompt Security de SentinelOne, no a CNAPP; consulte la sección de SentinelOne a continuación para ver dónde encaja AI Security Posture Management(AI SPM) en este mismo panorama.
¿Cómo funciona CNAPP?
Una CNAPP funciona extrayendo telemetría de cada etapa del ciclo de vida cloud-native en un solo lugar, correlacionándola y actuando sobre lo que encuentra.
Recopilación de telemetría de todo el entorno
Una CNAPP extrae datos continuamente de las API de los proveedores de nube, registros de contenedores, clústeres de Kubernetes, repositorios de código y proveedores de identidad, junto con cualquier herramienta de seguridad de terceros ya implementada. El escaneo sin agentes cubre una cuenta de nube completa en cuestión de minutos sin dejar huella en la carga de trabajo, mientras que un agente dedicado añade visibilidad de runtime en tiempo real y capacidades forenses hasta el nivel de proceso para las cargas de trabajo que lo necesitan.
Correlación de señales en una sola vista
Esa telemetría fluye hacia un lago de datos o consola compartidos en lugar de quedar en informes de análisis separados. A partir de ahí, un CNAPP correlaciona procesos, eventos y actividad en tiempo real para identificar rutas de explotación reales, cadenas en las que una configuración incorrecta, una vulnerabilidad y una identidad se conectan en algo que un atacante podría usar, en lugar de tratar cada hallazgo como un problema aislado. Los paneles proporcionan a los equipos de seguridad una vista de todo el entorno de nube de un solo vistazo en lugar de cinco salidas de herramientas separadas que deben reconciliar manualmente.
Aplicación de políticas y respuesta automatizada
Una consola unificada permite aplicar políticas coherentes en entornos multicloud e híbridos en lugar de gestionar reglas por separado para cada plataforma. Cuando una CNAPP identifica una amenaza activa, puede poner en cuarentena la carga de trabajo afectada, rotar secretos expuestos o activar otras acciones de respuesta sin esperar a que una persona actúe primero, lo que permite a los equipos de seguridad centrarse en la investigación en lugar de en la limpieza rutinaria.
CNAPP vs CSPM
Estas son algunas diferencias críticas entre CNAPP y CSPM:
- CSPM no puede emitir alertas de seguridad a los usuarios ni proporcionar información sobre las cargas de trabajo en la nube. No puede priorizar los riesgos de seguridad ni ofrecer un contexto ambiental completo. Las soluciones CSPM no pueden detectar movimientos laterales dentro de las redes. CNAPP puede hacer todo esto.
- Las soluciones CNAPP ofrecen capacidades integrales de generación de informes, analítica y remediación inteligente de amenazas. Proporcionan una cobertura de seguridad completa sin agentes y pueden centralizar la información de seguridad en la nube.
- CNAPP incluye CSPM, KSPM, CWPP, CDR y una gran cantidad de otras herramientas y funciones de seguridad. También agiliza la gobernanza, el cumplimiento y reduce el riesgo de configuraciones incorrectas en aplicaciones cloud-native seguras. CNAPP también puede gestionar los permisos de las cuentas de usuario y mejorar la postura de seguridad en la nube en su conjunto.
Explora las diferencias en detalle: CNAPP vs. CSPM
Desafíos en la implementación de CNAPP
Implementar una CNAPP es un paso importante hacia una seguridad unificada en la nube, pero rara vez es plug-and-play. La preparación y el conocimiento de los obstáculos comunes te ayudarán a superar estos desafíos con mayor fluidez.
- Brechas de habilidades y cambios culturales: Uno de los mayores desafíos es desarrollar el conjunto de habilidades adecuado en los equipos de Desarrollo, Seguridad y Operaciones. La confusión abunda si sus ingenieros de DevOps no están familiarizados con cómo CNAPP se integra en las canalizaciones de CI/CD o si sus analistas de seguridad no comprenden las complejidades de la contenerización. Una discrepancia en la experiencia puede provocar funciones desatendidas o automatización infrautilizada. Superar esto comienza con capacitación específica, talleres multifuncionales y, posiblemente, la colaboración con un proveedor o consultor de confianza.
- Complejidad organizativa: Las empresas suelen tener departamentos aislados, con desarrolladores, operaciones y seguridad trabajando en compartimentos separados. Combinar todos estos equipos bajo una sola CNAPP puede crear superposición de funciones y conflictos en los flujos de trabajo. Para abordar estas complejidades, elimina barreras mapeando las responsabilidades de cada equipo. Fomenta la comunicación entre equipos y alinea a todos en torno a objetivos compartidos para mejorar la postura de seguridad y la eficiencia operativa.
- Alto esfuerzo de integración: Aunque las soluciones CNAPP integran múltiples capacidades, deben encajar con tu entorno único. Deben adaptarse y funcionar con proveedores de servicios en la nube, repositorios de código y herramientas de seguridad o SIEM tools. Debes esperar una implementación por fases que podría requerir conectores personalizados, llamadas API o desarrollo de plugins. Subestimar esta integración puede ampliar los plazos de implementación y sabotear la aceptación de los usuarios.
- Fatiga por alertas y sobrecarga de datos: Cuando la ingesta de datos a gran escala no está correctamente ajustada, corres el riesgo de generar una avalancha de alertas y ruido. Los equipos se acostumbran a esa avalancha, y eso hace que se omita o retrase la detección de amenazas reales. En su mayoría, esto conduce a vulnerabilidades sin respuesta o brechas de cumplimiento. Supera esto implementando flujos de trabajo sólidos de priorización y correlación. Trabaja en etiquetar tus alertas según la gravedad, la posible explotabilidad y el nivel de impacto en los activos críticos.
- Gestión del cambio afectará tu postura general de seguridad, la elaboración de presupuestos y los procesos de adquisición. Con planes claros de gestión del cambio, evitas la resistencia interna, métricas de éxito opacadas o una adopción lenta. Desarrolla una hoja de ruta que defina logros a corto plazo e hitos a largo plazo para garantizar que tu organización se mantenga motivada y alineada en torno a los nuevos procesos que introduce CNAPP.
Beneficios de usar CNAPP
- Visibilidad unificada de la nube: Correlaciona problemas de seguridad, eventos y registros en toda tu huella multicloud en una sola vista. Saca a la luz vectores de ataque ocultos mediante visualizaciones y alertas en tiempo real.
- Priorización basada en riesgos: Ofrece orientación para la remediación para que los equipos actúen sobre los riesgos que más importan. Una visibilidad más profunda de las configuraciones incorrectas y las brechas de cumplimiento favorece decisiones más rápidas y mejor fundamentadas.
- Detección y respuesta ante amenazas más rápidas: Integra controles de seguridad en cada fase del ciclo de DevOps, detectando riesgos antes de que lleguen a producción. Permite una postura proactiva que detiene incidentes antes de que escalen a brechas.
- Menor complejidad de herramientas: Sustituye herramientas independientes de CSPM, protección de runtime y correlación de alertas por una sola plataforma. Reduce los costes de licencias, la sobrecarga administrativa y el trabajo de integración.
- Mejor colaboración entre los equipos de seguridad y desarrollo: Distribuye la responsabilidad de la seguridad mediante barreras de protección integradas en lugar de centralizarla en un solo equipo. Reduce la fricción entre seguridad y DevOps, para que los desarrolladores puedan proteger su propio código sin ralentizar las versiones.
Mejores prácticas de CNAPP
CNAPP puede ofrecer visibilidad y control completos sobre tu infraestructura en la nube. Además, CNAPP puede proteger nubes públicas, privadas, híbridas, únicas e incluso multicloud. CNAPP solutions te dan acceso a las métricas y los KPI necesarios para supervisar continuamente tus entornos sin restringir los flujos de trabajo ni interrumpir las operaciones empresariales.
Estas son algunas de las mejores prácticas de CNAPP que deben seguir los profesionales de seguridad:
Adopta la seguridad shift-left desde el primer día: Escanea plantillas de infraestructura como código, imágenes de contenedores y repositorios de código antes de que lleguen a producción. Detectar configuraciones incorrectas de forma temprana, por ejemplo, mediante comprobaciones automatizadas en cada pull request, evita retrabajos costosos y brechas de seguridad más adelante.
- Automatiza la aplicación de políticas: Define reglas para configuraciones de recursos, permisos de identidad y seguridad de contenedores que tu CNAPP aplique automáticamente, como mantener los buckets de S3 privados por defecto o bloquear pods privilegiados de Kubernetes. Esto reduce el triaje manual y permite que tu equipo se centre en la estrategia.
- Prioriza las alertas por riesgo: Configura tu CNAPP para categorizar las vulnerabilidades en niveles de gravedad y asignar cada nivel a un flujo de trabajo de respuesta claro. Esto garantiza que las amenazas críticas reciban atención inmediata mientras que los problemas de menor prioridad se supervisen para su remediación posterior.
- Aplica acceso de confianza cero y privilegio mínimo: Utilice la gestión de derechos de infraestructura en la nube (CIEM) y el control de acceso basado en roles para limitar a los usuarios y las cargas de trabajo únicamente al acceso que necesitan. Esto reduce el riesgo de movimiento lateral y limita el radio de impacto de cualquier brecha.
- Incorpore retroalimentación continua: Trate su CNAPP como un sistema vivo en lugar de una herramienta estática. Perfeccione la lógica de detección en función de hallazgos del mundo real; por ejemplo, ajustando las clasificaciones de gravedad cuando la salida de la plataforma no coincide con el impacto real, para que la plataforma se vuelva más precisa con el tiempo.
Casos de uso de CNAPP en la seguridad en la nube
Estos son algunos de los casos de uso de CNAPP más populares en la seguridad en la nube:
Entornos en contenedores y DevSecOps: Escanea imágenes de contenedores en el registro, valida configuraciones según las mejores prácticas y supervisa pods en tiempo de ejecución, detectando compilaciones inseguras antes de que entren en producción.
- Implementaciones de IA y aprendizaje automático: Señala configuraciones incorrectas y vulnerabilidades en frameworks de ML, instancias de GPU y almacenes de datos, con aplicación coherente de políticas en toda la canalización de IA.
- Retail y eCommerce en entornos multicloud: Unifica la seguridad en AWS, Azure y entornos on-prem bajo una sola consola, con verificaciones automatizadas de postura y alertas para correcciones rápidas durante períodos de alto tráfico.
- Cumplimiento en atención médica y servicios financieros: Mapea recursos con respecto a HIPAA, PCI DSS y GDPR en tiempo real, con recopilación automatizada de evidencias que simplifica las auditorías y reduce el riesgo de brechas.
- Protección de la fuerza laboral remota e híbrida: Restringe roles excesivamente permisivos, señala inicios de sesión sospechosos y protege infraestructura efímera sin importar desde dónde se conecten los usuarios.
¿Cómo elegir el CNAPP adecuado para su organización?
Debe elegir un CNAPP que se alinee con sus objetivos empresariales. Esto implicará equilibrar consideraciones técnicas, operativas y presupuestarias. Esto es lo que debe buscar:
- Alcance y cobertura: Confirme que la plataforma sea compatible con sus entornos de nube y cargas de trabajo (VM, contenedores, serverless).
- Facilidad de integración: Busque compatibilidad con sus canalizaciones de CI/CD, repositorios de código e infraestructura de seguridad. Las integraciones más sencillas reducen la fricción de adopción.
- Funciones de IA y automatización: Evalúe qué tan avanzados son los análisis de la plataforma: el aprendizaje automático eficaz puede reducir drásticamente los falsos positivos y acelerar los tiempos de respuesta.
- Capacidad de personalización: Evalúe si puede definir fácilmente reglas de detección personalizadas, verificaciones de cumplimiento y flujos de trabajo para ajustarse a necesidades específicas de seguridad o normativas.
- Soporte y experiencia del proveedor: Los mejores proveedores de CNAPP ofrecen documentación sólida, capacitación y experiencia especializada para ayudar a su organización durante la implementación.
Guía del comprador de la CNAPP
Aprenda todo lo que necesita saber para encontrar la plataforma de protección de aplicaciones nativas de la nube adecuada para su organización.
Impulse su seguridad en la nube con el CNAPP integral de SentinelOne
SentinelOne’s Singularity™ Cloud Security es una plataforma unificada de protección de aplicaciones nativas de la nube para empresas. Es la solución de ciberseguridad autónoma más avanzada del mundo. También es un CNAPP mejorado con IA que brinda acceso a inteligencia de amenazas integrada y de clase mundial.
Singularity™ Cloud Security ofrece hiperautomatización sin código, puede priorizar correcciones con Verified Exploit Paths™, y viene con un analista de seguridad de IA.
Esto es lo que puede hacer:
- Implementación rápida sin agente: Ponga en marcha la gestión de postura en minutos, sin necesidad de instalar software en cada carga de trabajo. Los escaneos automatizados inventarían de inmediato sus entornos de nube en busca de vulnerabilidades, configuraciones incorrectas y riesgos de cumplimiento.
- Protección profunda mediante un agente de runtime: Para cargas de trabajo críticas, un agente de runtime proporciona detección en tiempo real de ransomware, zero-day exploits, y ataques sin archivos. Puede obtener telemetría forense y capacidades de reversión casi instantánea si las amenazas se materializan.
- Cloud Security Posture Management (CSPM): Las verificaciones completas de cumplimiento, la hiperautomatización para la aplicación de políticas y un inventario de activos basado en grafos le permiten encontrar y corregir rápidamente configuraciones incorrectas críticas.
- Gestión de vulnerabilidades y escaneo de contenedores con enfoque shift-left: SentinelOne cubre todo el ciclo de vida del desarrollo; puede escanear repositorios de código, canalizaciones de CI/CD y registros seguros de contenedores para evitar que las vulnerabilidades lleguen a producción.
- Gestión de la postura de seguridad de IA: Descubra canalizaciones de IA, analice configuraciones de modelos de datos de IA y descubra rutas de explotación verificadas para servicios de IA.
- Gestión de la superficie de ataque externa: Automatice las pruebas de penetración y el descubrimiento de rutas de explotación para garantizar que los activos ocultos o los servicios expuestos incorrectamente no se conviertan en puntos ciegos de alto riesgo.
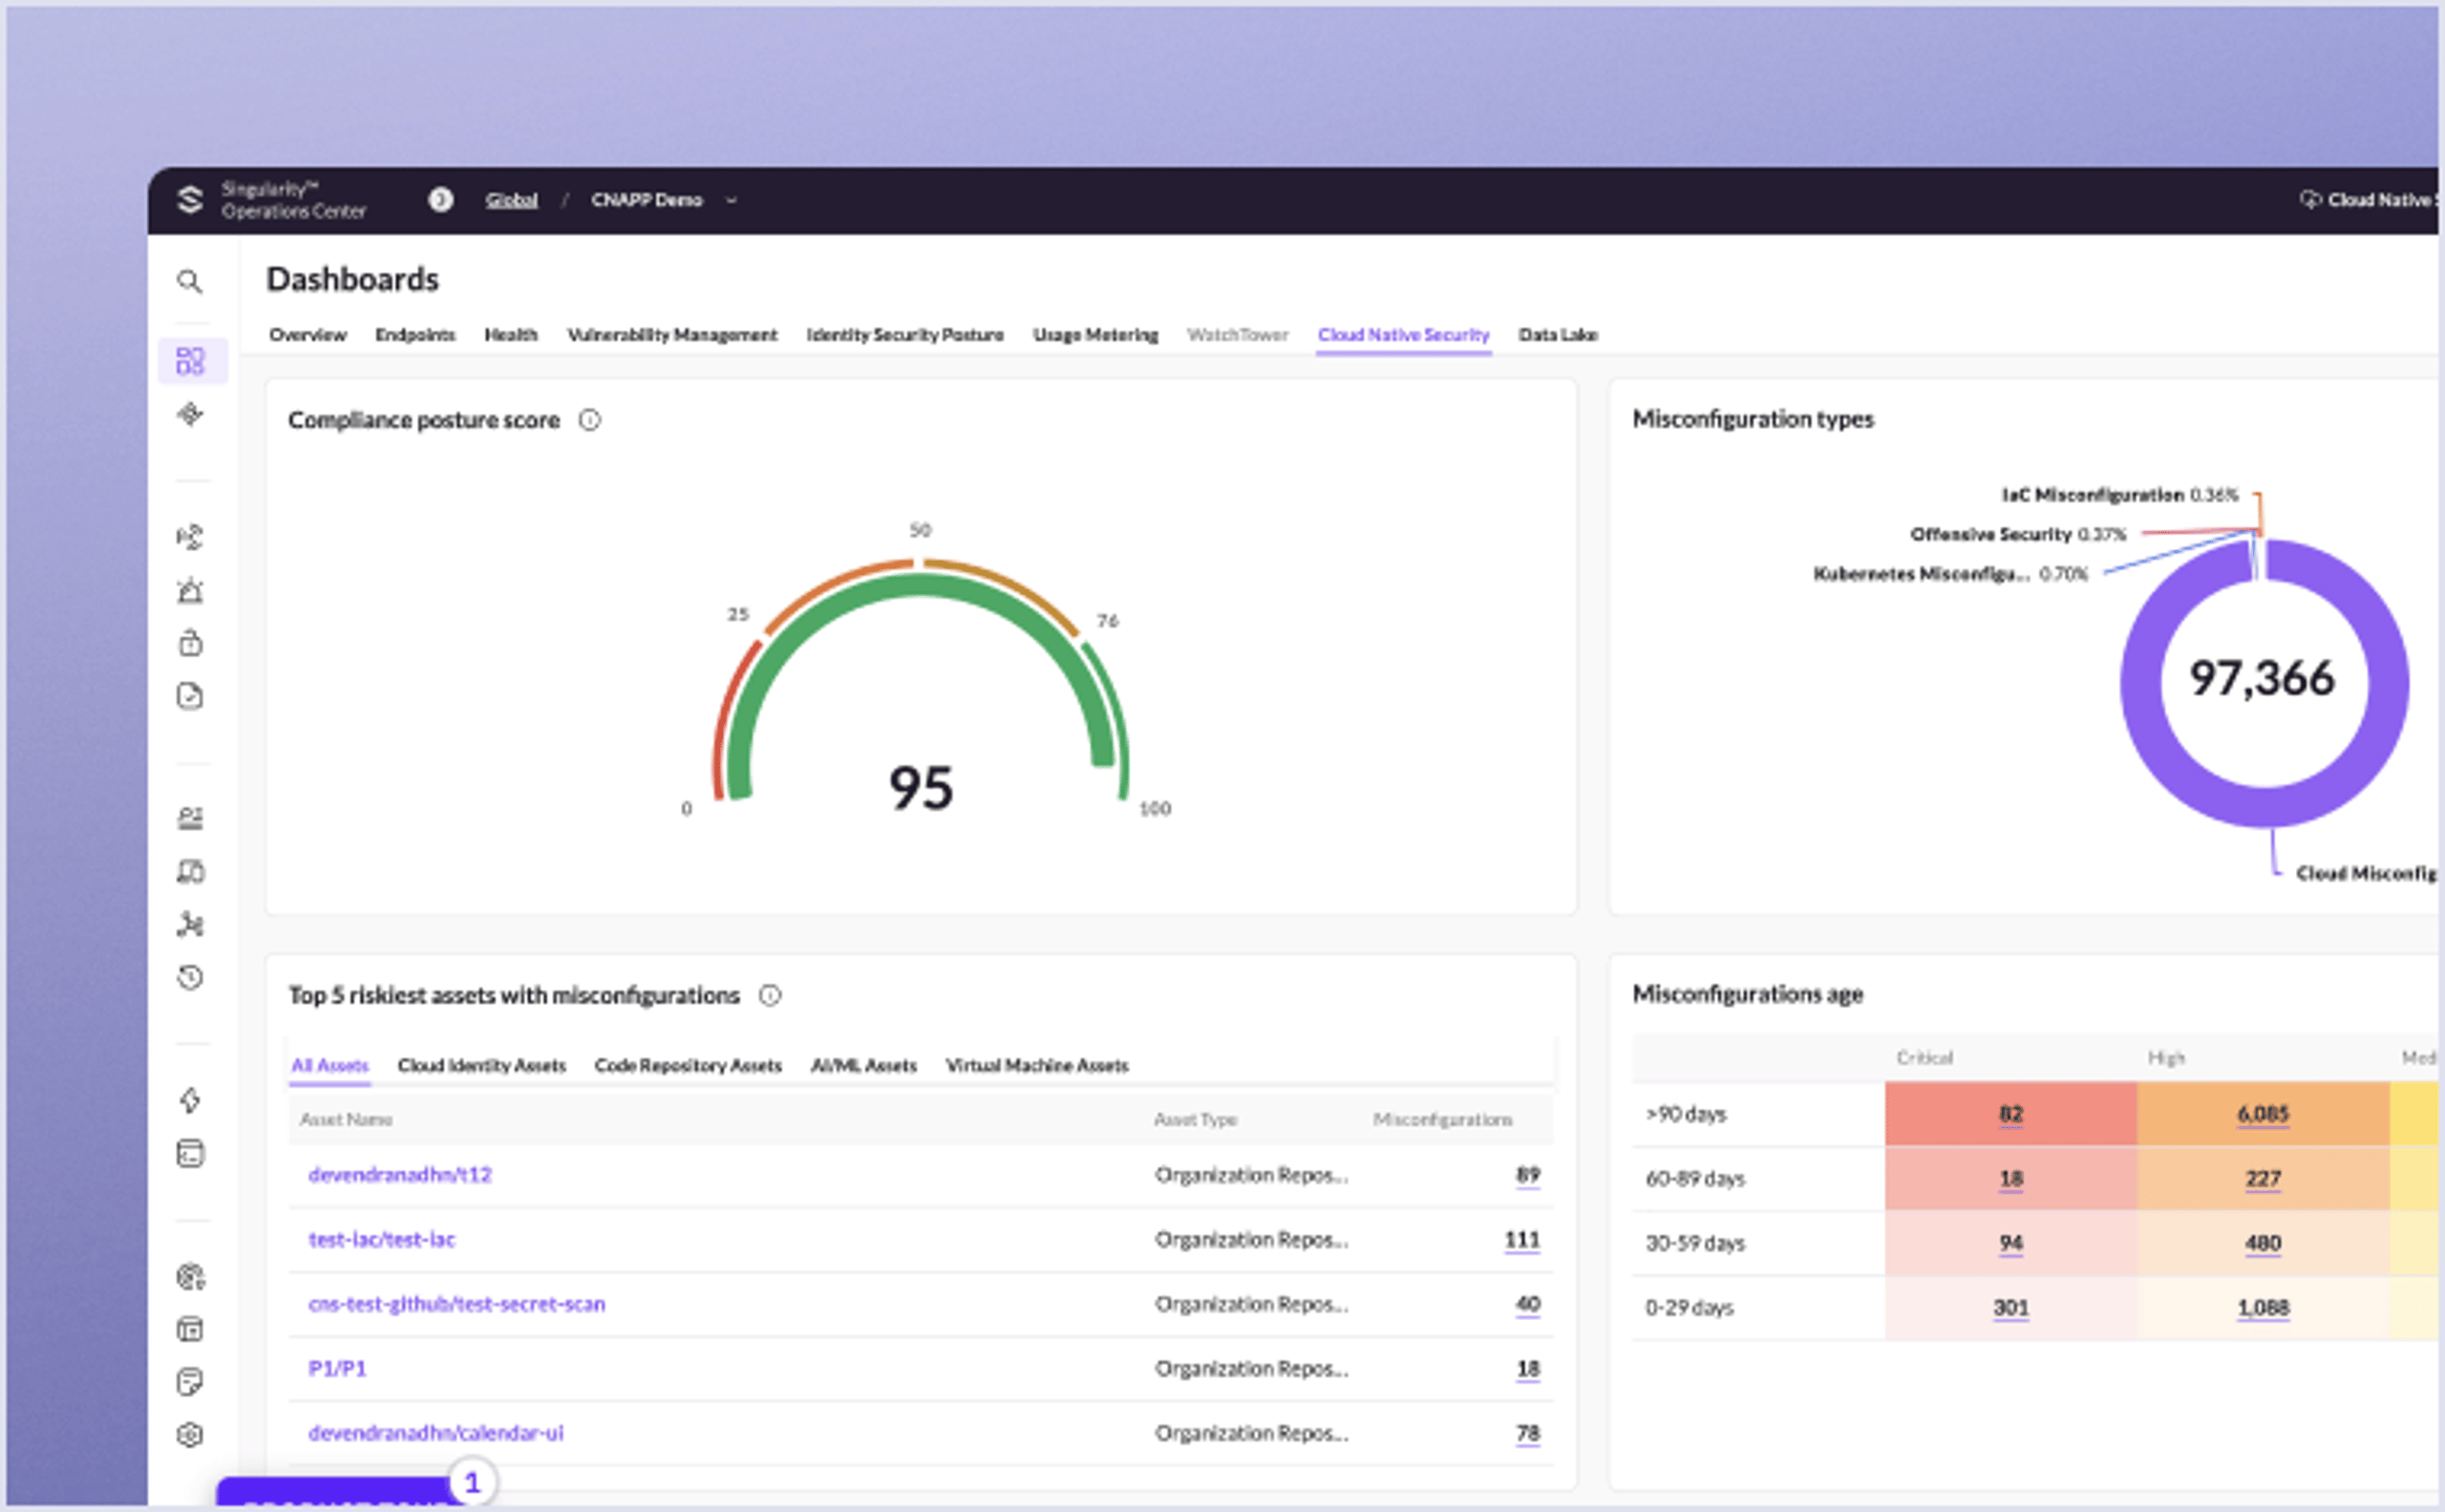
Combine la reducción de riesgos respaldada por evidencia con la respuesta autónoma mediante el CNAPP más avanzado con IA.
Conclusión
Ha visto cómo las plataformas de protección de aplicaciones nativas de la nube pueden integrar sus activos en la nube bajo un único marco de seguridad, cubriendo brechas que las herramientas tradicionales no pueden cubrir. Adoptar un enfoque CNAPP es asegurar contenedores y máquinas virtuales y establecer una estrategia de defensa con visión de futuro que satisfaga las exigencias del desarrollo rápido y las amenazas en evolución.
CNAPP proporciona aplicación integrada de políticas, detección y respuesta automatizadas, y una cultura de mejora continua para transformar ecosistemas complejos en la nube en entornos resilientes y seguros, pasando de soluciones fragmentadas a una plataforma todo en uno que protege sus aplicaciones durante todo su recorrido en la nube. Pruebe SentinelOne hoy.
Vea SentinelOne en acción
Descubra cómo la seguridad en la nube basada en IA puede proteger su organización en una demostración individual con un experto en productos SentinelOne.
Preguntas frecuentes sobre CNAPP
Un CNAPP es una solución de seguridad integrada que protege las aplicaciones nativas de la nube durante el desarrollo y la producción. Engloba varias herramientas, incluidas CSPM, CWPP y CIEM, en un solo lugar.
CNAPP es una plataforma completa de seguridad en la nube que protege sus cargas de trabajo e infraestructura nativas de la nube durante todo su ciclo de vida. Aborda las configuraciones incorrectas en la nube, el escaneo de vulnerabilidades, las amenazas en tiempo de ejecución y la seguridad de los datos para las aplicaciones que se ejecutan en entornos de nube. CASB se sitúa entre los usuarios y los servicios en la nube para aplicar políticas de seguridad y proteger sus datos. Supervisa el acceso a las aplicaciones SaaS, monitoriza el comportamiento de los usuarios y ayuda a prevenir las filtraciones de datos. CNAPP protege la infraestructura en la nube desde el interior, mientras que CASB resguarda las puertas de acceso a los servicios en la nube.
CNAPP protege sus cargas de trabajo y aplicaciones en la nube donde residen, centrándose en la seguridad de la infraestructura, la protección de contenedores y las amenazas en tiempo de ejecución. Supervisa las configuraciones de la nube y protege las canalizaciones de desarrollo para aplicaciones nativas de la nube. SASE es un marco de redes que combina SD-WAN con servicios de seguridad para proteger el acceso de los usuarios a las aplicaciones desde cualquier lugar. Incluye ZTNA, puertas de enlace web seguras y servicios de firewall entregados desde el borde de la nube. CNAPP protege las aplicaciones en sí, mientras que SASE protege cómo los usuarios se conectan a esas aplicaciones. Trabajan juntos para una protección completa de la nube.
Sí. Puede simplificar el cumplimiento multinube con soluciones CNAPP. Facilita el cumplimiento de normativas como PCI DSS, HIPAA y SOC 2.
CNAPP proporciona visibilidad integral y verificaciones constantes de cumplimiento, lo que resulta útil para industrias altamente reguladas como finanzas, atención médica y gobierno.
Busque capacidades como CSPM integrado, protección en tiempo de ejecución, detección de amenazas impulsada por IA, escaneo de IaC y una sólida gobernanza de identidades.
Sí. Las plataformas CNAPP unifican las políticas de seguridad y optimizan la visibilidad en AWS, Azure, GCP y nubes privadas.
Un CNAPP escalable puede dimensionarse adecuadamente para las pymes, con seguridad automatizada que no requiere grandes equipos internos.
Las soluciones CNAPP avanzadas utilizan aprendizaje automático y análisis en tiempo de ejecución para detectar comportamientos anómalos, como días cero y otras amenazas emergentes.
CNAPP protege las imágenes de contenedores, detecta configuraciones incorrectas en Kubernetes o Docker y ofrece protección en tiempo real en tiempo de ejecución.
El precio varía según la escala de la infraestructura, las funciones y el proveedor. Sin embargo, una menor necesidad de herramientas independientes individuales suele ahorrar mucho dinero a largo plazo.
Descubra más sobre Seguridad en la nube



Su seguridad en la nube: completamente evaluada en 30 minutos.
Reúnase con un experto de SentinelOne para evaluar su postura de seguridad en la nube en entornos multicloud, descubrir activos en la nube, configuraciones incorrectas, análisis de secretos y priorizar riesgos con Verified Exploit Paths™.
