
¿Qué es la infraestructura como código? ¿Cómo funciona?
La infraestructura como código (IaC) automatiza la gestión de la infraestructura mediante código. Garantiza la coherencia, reduce los errores y acelera las implementaciones para aumentar la eficiencia de su infraestructura.

¿Es nuevo en la infraestructura como código y no sabe por dónde empezar? Nuestra guía le explicará qué significa la infraestructura como código y desglosará los principales flujos de trabajo y tecnologías de IaC. Si ha configurado su infraestructura manualmente y está cansado de repetir las configuraciones, descubrirá las ventajas de la infraestructura como código.
Por eso, explicamos la definición de infraestructura como código. También le mostraremos buenos ejemplos de infraestructura como código y le daremos un punto de partida. Además, descubrirá por qué SentinelOne destaca en el análisis y la seguridad de la infraestructura como código. Conocerá los distintos tipos de infraestructura como código y sus plantillas. Comencemos.
 ¿Qué es la infraestructura como código (IaC)?
La infraestructura como código (IaC) gestiona y aprovisiona toda su infraestructura mediante código, en lugar de recurrir a procesos manuales para crear, gestionar y aprovisionar sus componentes.
Así funciona y estas son las razones para utilizarla:
- Imagine que construye una ciudad con LEGOs. Tendría que tomar los bloques y construir cada estructura una por una.
- Ahora imagine un sistema capaz de recibir una orden como "Construye una ciudad para mí" y seguirla para hacer todo el trabajo.
- No necesita gestionar manualmente las configuraciones ni los ajustes. Escriba lo que quiere en un archivo y Terraform se encargará del resto.
Eso es la infraestructura como código en el mundo de la informática. La infraestructura como código le permite seguir los cambios en tiempo real y controlar las versiones.
El objetivo de la infraestructura como código es estandarizar la gestión de la infraestructura empresarial. Aporta velocidad, coherencia y mayor eficiencia al ciclo de vida del desarrollo de software en los entornos modernos de nube y DevOps.
Por qué se necesita la infraestructura como código
Los métodos tradicionales de gestión de infraestructura incluyen configurar servidores manualmente, ajustar las opciones de red e instalar sistemas operativos, entre otras tareas. Este enfoque lleva tiempo. También genera ineficiencias que pueden retrasar desde los plazos de los proyectos hasta el mantenimiento rutinario.
Estas son las razones por las que IaC es esencial en los entornos de IT modernos:
1. Coherencia entre entornos
¿Alguna vez se han desincronizado sus entornos de desarrollo y producción? Eso se conoce como "desviación de la configuración" y es un problema habitual de las configuraciones manuales. La tecnología IaC garantiza la uniformidad al definir la infraestructura mediante código que puede replicarse en todos los entornos.
2. Aprovisionamiento más rápido
Configurar la infraestructura manualmente requiere tiempo y recursos. Por ejemplo, supongamos que un técnico especializado configura un servidor nuevo de la manera tradicional. Podría tardar entre 4 y 6 horas en dejarlo operativo. Esto incluye desde aprovisionar el servidor —físico o virtual— hasta instalar el sistema operativo y establecer las configuraciones de red.
Ahora imagine el mismo escenario con infraestructura como código (IaC). Con IaC, si los scripts están preparados y probados, podría completar la misma configuración en menos de 10 minutos. IaC automatiza el aprovisionamiento de recursos para configurar, implementar y ampliar la infraestructura rápidamente.
3. Automatización de flujos de trabajo
IaC se integra con los procesos de integración continua e implementación continua (CI/CD) para automatizar las pruebas, la implementación y el escalado de la infraestructura.
Supongamos que un equipo de desarrollo de software debe mejorar las funciones de una aplicación web. Cada vez que un desarrollador incorpora código nuevo, el proceso de CI/CD (integración continua y entrega continua ) inicia automáticamente una serie de acciones: 1) compila la aplicación, 2) ejecuta pruebas y, si las supera, implementa la versión más reciente en un entorno de pruebas o producción.
Con IaC, este proceso también reconfigura la infraestructura automáticamente. Si las actualizaciones de código requieren más recursos de procesamiento, IaC puede aprovisionar servidores adicionales o ajustar las configuraciones sobre la marcha. Así se adapta el entorno de desarrollo sin intervención manual y se reducen las interrupciones y los errores humanos.
4. Eficiencia de costos
Gestionar la infraestructura manualmente puede resultar costoso y llevar mucho tiempo. Por ejemplo, la remuneración anual estimada de un ingeniero de DevOps en Estados Unidos es de $1,07,377. Estos costos pueden acumularse rápidamente en organizaciones que dependen de procesos manuales para gestionar su infraestructura. Mediante la automatización, IaC reduce los costos operativos y deja que los equipos se centren en actividades más estratégicas y de mayor valor.
5. Reutilización de configuraciones
Los métodos tradicionales suelen exigir repetir el trabajo para configurar entornos similares. IaC favorece la reutilización al aplicar el mismo código a distintos proyectos.
Enfoques declarativo e imperativo en IaC
Existen dos enfoques principales de IaC: el declarativo y el imperativo. Las herramientas declarativas son ideales para mantener entornos coherentes que cumplan los requisitos, mientras que los enfoques imperativos resultan útiles cuando se necesitan configuraciones complejas y detalladas. Elegir el enfoque de IaC adecuado agiliza las implementaciones, aumenta la estabilidad y reduce considerablemente los errores manuales.
Enfoque declarativo
En el enfoque declarativo, se especifica cómo debe ser la configuración final sin detallar los pasos para conseguirla. La herramienta de IaC determina y ejecuta las acciones necesarias para alcanzar esa configuración.
Por ejemplo, imagine que prepara un gran proyecto con piezas de Lego. Con el enfoque declarativo, no tiene que decidir dónde colocar cada pieza. En su lugar, describe cómo quiere que sea el modelo final. La herramienta de IaC determina cómo construirlo. De esta forma, se abstrae la complejidad de los procesos subyacentes de gestión de infraestructura.
Es ideal para entornos en los que resulta fundamental mantener un estado determinado, como los sujetos a requisitos de cumplimiento. Supongamos que quiere asegurarse de que su infraestructura se ajuste a políticas predefinidas. En ese caso, el enfoque declarativo resulta útil.
Ventajas
- El enfoque declarativo simplifica la gestión al centrarse en el resultado deseado y no en el proceso.
- Reduce la probabilidad de errores porque la herramienta se encarga de la ejecución.
- Facilita el mantenimiento y las actualizaciones, ya que los cambios se realizan modificando el estado deseado.
Ejemplos
El uso de Terraform, AWS CloudFormation o archivos YAML de Kubernetes define un enfoque declarativo. Esto se debe a que los usuarios solo tienen que especificar el estado final de la infraestructura, sin indicar los pasos para alcanzarlo.
Por ejemplo, con Terraform, usted escribe archivos de configuración que describen su infraestructura. A partir de ellos, Terraform determina qué debe hacer para alcanzar el estado definido.
Del mismo modo, los archivos YAML de Kubernetes especifican el estado deseado de los clústeres y las aplicaciones implementadas en ellos. Contienen las definiciones de recursos que configuran pods, servicios y otras entidades.
Asimismo, en AWS, CloudFormation utiliza YAML o JSON para definir qué recursos de AWS quiere ejecutar y cómo deben configurarse. Usted proporciona una plantilla que describe su entorno de AWS, y CloudFormation aprovisiona y gestiona esos recursos según lo especificado.
Enfoque imperativo
El enfoque imperativo especifica cómo alcanzar el estado deseado de la infraestructura mediante las órdenes o los pasos exactos que deben ejecutarse.
Es especialmente eficaz en implementaciones complejas que requieren pasos específicos y secuenciales para configurarse correctamente.
Este enfoque le da más control sobre cada paso del proceso y resulta útil cuando se necesita personalización y un control detallado.
Ventajas:
- El enfoque imperativo ofrece un control detallado del proceso de ejecución.
- Resulta útil en escenarios complejos que requieren pasos específicos y ordenados.
- Puede resultar más intuitivo para quienes conocen los scripts y las interfaces de línea de comandos.
Ejemplos:
Herramientas como Ansible y los scripts de shell para gestionar configuraciones suelen asociarse con el enfoque imperativo de la infraestructura como código. En Ansible, se escriben playbooks que detallan los pasos que debe seguir el sistema, como instalar un paquete, escribir archivos o configurar servicios. Estos playbooks enumeran los comandos o tareas en un orden específico, lo que ofrece un control detallado del proceso de implementación.
Del mismo modo, al crear un script de shell para configurar el sistema, se escribe la secuencia de todos los comandos que deben ejecutarse y se especifica su orden. Por ejemplo, se puede crear un script que actualice el sistema operativo, instale determinadas aplicaciones y modifique archivos del sistema - mediante comandos independientes ejecutados en una secuencia definida.
Componentes clave de IaC
IaC abarca herramientas como el control de versiones, los archivos de configuración y las herramientas de orquestación. Los desarrolladores y los equipos de IT las utilizan para automatizar y perfeccionar el proceso de implementación. Comprender estos componentes mantiene la coherencia de las configuraciones y aumenta la eficiencia de los desarrolladores.
Veamos estos elementos:
1. Control de versiones
El control de versiones reúne el historial de las configuraciones y los cambios realizados en las conversaciones. Esta herramienta mejora la colaboración entre desarrolladores al mostrarles qué cambios se hicieron a lo largo del tiempo. También permite restaurar configuraciones anteriores si se introducen ajustes incorrectos o se producen eliminaciones accidentales.
2. Archivos de configuración
IAC se basa en un conjunto de archivos de configuración que describen la infraestructura final. Estos archivos suelen estar en formatos como JSON, YAML o HCL y contienen plantillas con scripts para configurar y gestionar recursos, incluidos servidores, bases de datos y redes. Los archivos de configuración son la fuente única de información para los desarrolladores y los equipos de IT, y garantizan la coherencia entre entornos. Con ellos, los desarrolladores pueden replicar fácilmente sus configuraciones de infraestructura sin tener que configurarla manualmente cada vez que necesitan ponerla en marcha.
3. Herramientas de orquestación
Las herramientas de orquestación, como Terraform y AWS CloudFormation, automatizan distintos aspectos del proceso de implementación: el aprovisionamiento de recursos, la configuración, el cumplimiento normativo, la recuperación ante desastres y otros. Los desarrolladores pueden configurar la infraestructura mediante especificaciones de IaC en forma de scripts. Así definen configuraciones de infraestructura más fiables y ahorran tiempo.
4. Herramientas de aprovisionamiento
Las herramientas de aprovisionamiento, como Chef, Puppet y SaltStack, crean y configuran los recursos de infraestructura. Garantizan que la infraestructura física o virtual se configure según la asignación de recursos indicada en los archivos de configuración del aprovisionamiento. Al automatizar este proceso, los desarrolladores mantienen configuraciones uniformes en varios entornos.
5. Pruebas y validación automatizadas
Las pruebas automatizadas también forman parte de IaC y verifican que la infraestructura funcione según lo previsto. La validación incluye herramientas como Testinfra y Serverspec, que facilitan pruebas para comprobar que las configuraciones del código de infraestructura sean correctas antes y después de la implementación. Estas herramientas detectan posibles problemas antes de que afecten al proyecto en el entorno de producción.
6. Pipelines de integración continua e implementación continua (CI/CD)
El valor de integrar IaC con los pipelines de CI/CD se refleja en las pruebas, la implementación y las actualizaciones continuas de la infraestructura. Esta integración contribuye a que los cambios se prueben y se implementen en producción, lo que reduce las interrupciones del sistema. También acelera los ciclos de retroalimentación y permite a los desarrolladores reproducir de forma fiable la configuración de entornos de infraestructura similares.
¿Cómo funciona la infraestructura como código?
IaC consiste en escribir código para definir el estado deseado de componentes de infraestructura, como servidores, bases de datos, redes y otros recursos. Así funciona IaC:
- Definición: La infraestructura se define mediante código, normalmente con un modelo descriptivo: un formato estructurado que indica claramente qué recursos se necesitan—como servidores, redes y almacenamiento— y cómo deben configurarse. Este código especifica el estado deseado de la infraestructura, incluidos los recursos necesarios y sus configuraciones.
- Automatización: Las herramientas de automatización ejecutan el código para aprovisionar y configurar la infraestructura. Esto evita el trabajo manual, reduce los errores y acelera la implementación.
- Control de versiones: El código de infraestructura se almacena en un sistema de control de versiones, como Git, para revisar los cambios, restaurar una versión anterior cuando sea necesario y facilitar la colaboración.
- Implementación: La infraestructura se implementa de forma sistemática en distintos entornos para mantener la coherencia de la configuración.
Beneficios de IaC
IaC transforma la forma en que las organizaciones gestionan y amplían su infraestructura: sustituye los procesos manuales por flujos de trabajo automatizados basados en código. Con IaC, los equipos pueden definir y aprovisionar la infraestructura, y eliminar problemas habituales como las desviaciones de configuración. Así responden con rapidez a las demandas del mercado sin perder el control de su infraestructura. Estas son otras ventajas de IaC para las empresas:
1. Mayor velocidad de implementación
IaC simplifica el aprovisionamiento y la implementación de la infraestructura, por lo que los nuevos entornos entran en funcionamiento en menos tiempo. Esto acelera los ciclos de desarrollo y pruebas, así como la entrega de aplicaciones y actualizaciones.
2. Mayor reproducibilidad de los entornos
La infraestructura como código facilita la reproducción de entornos con el mayor grado posible de similitud respecto a otros, como los de desarrollo, preproducción y producción. Esto simplifica los cambios entre entornos y reduce los problemas al migrar una aplicación de uno a otro.
3. Documentación de la infraestructura
Con IaC, la infraestructura queda documentada en el propio código. Esto proporciona automáticamente documentación actualizada de su configuración. Los nuevos integrantes del equipo pueden comprender el entorno con facilidad.
4. Facilita las prácticas de DevOps
IaC es un componente importante de DevOps que facilita la configuración de pipelines de CI/CD. Esta integración reduce el tiempo necesario para probar e implementar los cambios en la infraestructura, de modo que su gestión puede escalar o modificar configuraciones rápidamente con un esfuerzo mínimo. La gestión de la infraestructura se vuelve más ágil.
5. Menor riesgo de error humano
Automatizar la infraestructura con IaC también reduce la probabilidad de errores humanos durante las implementaciones. Esto aporta mayor estabilidad y disminuye el riesgo de fallos o interrupciones inesperadas.
6. Planificación de la recuperación ante desastres
El uso de IaC permite a las organizaciones desarrollar planes de recuperación ante desastres eficaces y fáciles de implementar. Al mantener las configuraciones de infraestructura en un sistema de control de versiones, reducen el tiempo necesario para crear entornos.
7. Escalabilidad de las operaciones
IaC facilita la ampliación de las operaciones a medida que crece la organización. El mismo código puede utilizarse para ampliar la infraestructura de forma coherente y eficiente, sin intervención manual.
Desafíos y limitaciones de IaC
El modelo de infraestructura como código automatiza y simplifica la gestión de la infraestructura, pero también presenta desafíos. Para las organizaciones que no están familiarizadas con la gestión de infraestructura mediante código, puede resultar difícil por las siguientes razones:
#1. Complejidad de la configuración inicial
Requiere un conocimiento profundo de la estructura de la infraestructura y de las herramientas de IaC. La configuración inicial puede ser compleja y exigir muchos recursos, especialmente para las organizaciones que empiezan a usar IaC. Para facilitar la adopción, pueden comenzar por implementar IaC en entornos pequeños y no críticos.
Así, los equipos pueden familiarizarse con IaC sin verse sobrecargados. Además, conviene desarrollar plantillas y módulos estandarizados para simplificar la configuración inicial y mantener la coherencia en toda la infraestructura.
#2. Gestión de bases de código extensas
A medida que crece la infraestructura, la base de código de IaC puede volverse extensa y difícil de gestionar. Mantenerla y actualizarla exige prácticas rigurosas de control de versiones y puede complicar el seguimiento de los cambios.
SentinelOne recomienda dividir las configuraciones en módulos más pequeños y reutilizables para simplificar el mantenimiento. Un control de versiones riguroso, con herramientas como Git, facilita el seguimiento y la reversión de cambios, así como la integración con pipelines de CI/CD. Esto automatiza las pruebas y las implementaciones para mantener una infraestructura escalable y coherente.
#3. Depuración y gestión de errores
Los errores de IaC pueden ser difíciles de resolver, especialmente en configuraciones complejas o cuando aparecen durante una implementación automatizada. Identificar la causa raíz puede ser complicado y exigir conocimientos tanto del código como de la infraestructura.
#4. Problemas de herramientas y compatibilidad
Existen muchas herramientas de IaC y parte del desafío consiste en garantizar que funcionen juntas. Esto puede ocurrir cuando una organización combina IaC en entornos locales y en la nube.
#5. Riesgos de seguridad
Como se desprende de la definición de infraestructura como código, esta automatización también plantea riesgos de seguridad. Los scripts de IaC pueden contener fallos de seguridad y los errores de configuración pueden llegar a exponer «claves» o contraseñas.
Mejores prácticas de infraestructura como código
IaC ofrece diversas estrategias: controlar el código mediante versiones, automatizar las implementaciones para reducir errores y mantener configuraciones seguras y conformes con los requisitos. Sin estas prácticas, pueden surgir configuraciones incoherentes, como el aprovisionamiento excesivo o insuficiente, y discrepancias entre versiones. Siga estas recomendaciones para mantener el control de su entorno de desarrollo.
#1. Control de versiones y colaboración
Lo ideal es almacenar todo el código de infraestructura en un sistema de control de versiones, como Git, para hacer un seguimiento de los cambios. Así, varios miembros del equipo pueden colaborar en la misma base de código y revertir cambios si se producen errores.
#2. Automatización y pruebas
Use herramientas como Terratest y Kitchen-Terraform para automatizar las pruebas y comprobar que las configuraciones funcionan según lo previsto antes de implementarlas. Integre IaC con pipelines de CI/CD para agilizar las pruebas, la validación y la implementación, y reducir los errores.
#3. Modularidad y reutilización
Organice el código de IaC en componentes modulares y reutilizables para facilitar el mantenimiento y mantener la coherencia entre entornos. Las prácticas de infraestructura inmutable, en las que se sustituyen los servidores en lugar de modificarlos, mantienen la infraestructura estable y coherente.
#4. Seguridad y cumplimiento normativo
Analice periódicamente el código de infraestructura para detectar vulnerabilidades y errores de configuración a tiempo. Gestione la información confidencial de forma segura con herramientas como HashiCorp Vault para mantenerla fuera del control de versiones.
#5. Supervisión y registro de cambios
Herramientas como Prometheus, Grafana y ELK Stack permiten supervisar el estado de la infraestructura y obtener información procesable sobre los problemas que surjan. Así podrá resolverlos rápidamente y preservar la integridad de su infraestructura.
#6. Eficiencia y optimización
Optimice su infraestructura ajustando el tamaño de las implementaciones y eliminando los recursos no utilizados para controlar los costos. Use entornos efímeros para las pruebas y reduzca la necesidad de mantener recursos a largo plazo.
#7. Documentación y gobernanza
Trate la documentación de infraestructura como código: manténgala actualizada y almacénela junto al código de infraestructura. Así será fácil de gestionar y siempre estará al día. Automatice también la gobernanza mediante políticas y comprobaciones para mantener el cumplimiento normativo y reducir los errores manuales.
Casos de uso de IaC
Estos son algunos casos de uso de la infraestructura como código:
1. Implementación de aplicaciones web
Use IaC para simplificar la implementación de aplicaciones web. Permite definir servidores, bases de datos, redes y plantillas reutilizables. Puede replicar su infraestructura para pruebas, desarrollo y producción, lo que reduce los errores humanos, mejora la coherencia y minimiza los riesgos de implementación.
2. Configuración de la nube
Use herramientas de IaC para definir la capacidad de compute y establecer las configuraciones de red. También puede aplicar los ajustes de seguridad y los requisitos de almacenamiento adecuados a sus archivos de configuración. IaC elimina las incertidumbres de la configuración manual y garantiza una asignación adecuada de recursos. Además, puede ampliar sus operaciones sin dejar de cumplir los estándares y requisitos normativos de su organización.
3. Gestión de implementaciones multinube
Las herramientas de IaC simplifican la gestión de implementaciones multinube. Puede evitar la dependencia de un proveedor y mantener configuraciones coherentes en distintas plataformas. Los flujos de trabajo de infraestructura como código respaldan estrategias multinube que eliminan redundancias y garantizan la escalabilidad. Estas herramientas también optimizan los costos y responden a las necesidades cambiantes de la empresa.
4. Pipelines de CI/CD
Otro caso de uso de IaC es la automatización de pipelines de CI/CD para eliminar cuellos de botella. Puede mejorar la colaboración con los desarrolladores y probar el código en entornos que reproducen el de producción, lo que agiliza las implementaciones. El resultado son versiones de mayor calidad y equipos más eficientes.
5. Recuperación ante desastres
IaC respalda la planificación de la recuperación ante desastres y permite revertir cambios de forma rápida y coherente cuando se producen fallos. Puede recuperar estados anteriores, automatizar el aprovisionamiento y usar scripts predefinidos para recrear rápidamente toda su infraestructura. Esto incluye las dependencias de sus aplicaciones y la configuración de red, y permite afrontar desafíos empresariales críticos mediante la automatización.
Proteja su nube con el análisis de IaC de SentinelOne
SentinelOne Singularity™ Cloud Security ofrece funciones de seguridad para proteger sus entornos de IaC. Analice plantillas comunes de IaC, incluidas CloudFormation, Terraform y Kubernetes, para identificar y corregir configuraciones incorrectas y vulnerabilidades clave.
La plataforma sin agentes CNAPP de SentinelOne se integra directamente con sus pipelines de CI/CD y también con Snyk. La plataforma analiza automáticamente los cambios de código y detecta problemas antes de que lleguen a producción.
Gestione las vulnerabilidades y realice evaluaciones sin agentes. SentinelOne analiza los secretos y evita las filtraciones de credenciales en repositorios de código como GitLab, GitHub y Bitbucket. Identifica más de 750+ tipos de secretos y también evita las filtraciones de credenciales de la nube.
Offensive Security Engine™ de SentinelOne identifica vulnerabilidades y posibles rutas de explotación desde la perspectiva de un atacante. Refuerza la seguridad desde las primeras fases del desarrollo y las mejores prácticas de DevSecOps con Verified Paths™. También dispone de Graph Explorer para gestionar eficazmente el inventario de activos.
SentinelOne ofrece análisis de IaC funciones, pero también ofrece protección en tiempo de ejecución para detectar y responder continuamente a las amenazas en entornos de nube activos. Puede evitar las desviaciones en la configuración de IaC y cumplir estándares de seguridad como CIS, MITRE y NIST. SentinelOne facilita la aplicación del principio de acceso con privilegios mínimos y evita roles de IAM con permisos excesivos. Restringe los permisos y gestiona los derechos de acceso en la nube. Utilice sus 1000+ reglas listas para usar y sus reglas personalizadas para analizar repositorios, registros de contenedores, imágenes y plantillas de IaC. También puede rastrear y correlacionar alertas de distintas fuentes para reducir el alcance y el impacto de las amenazas.
SentinelOne también gestiona la postura de seguridad de contenedores y Kubernetes, y su protección va más allá de CSPM. Gestione la superficie de ataque externa y obtenga telemetría forense completa. Reciba asistencia de expertos para responder a incidentes. La plataforma CNAPP de SentinelOne incluye CWPP, que protege las cargas de trabajo en la nube con IA en tiempo real. Es compatible con contenedores, Kubernetes, máquinas virtuales, servidores físicos y entornos sin servidor También funciona en entornos de nube pública, privada, híbrida y locales.
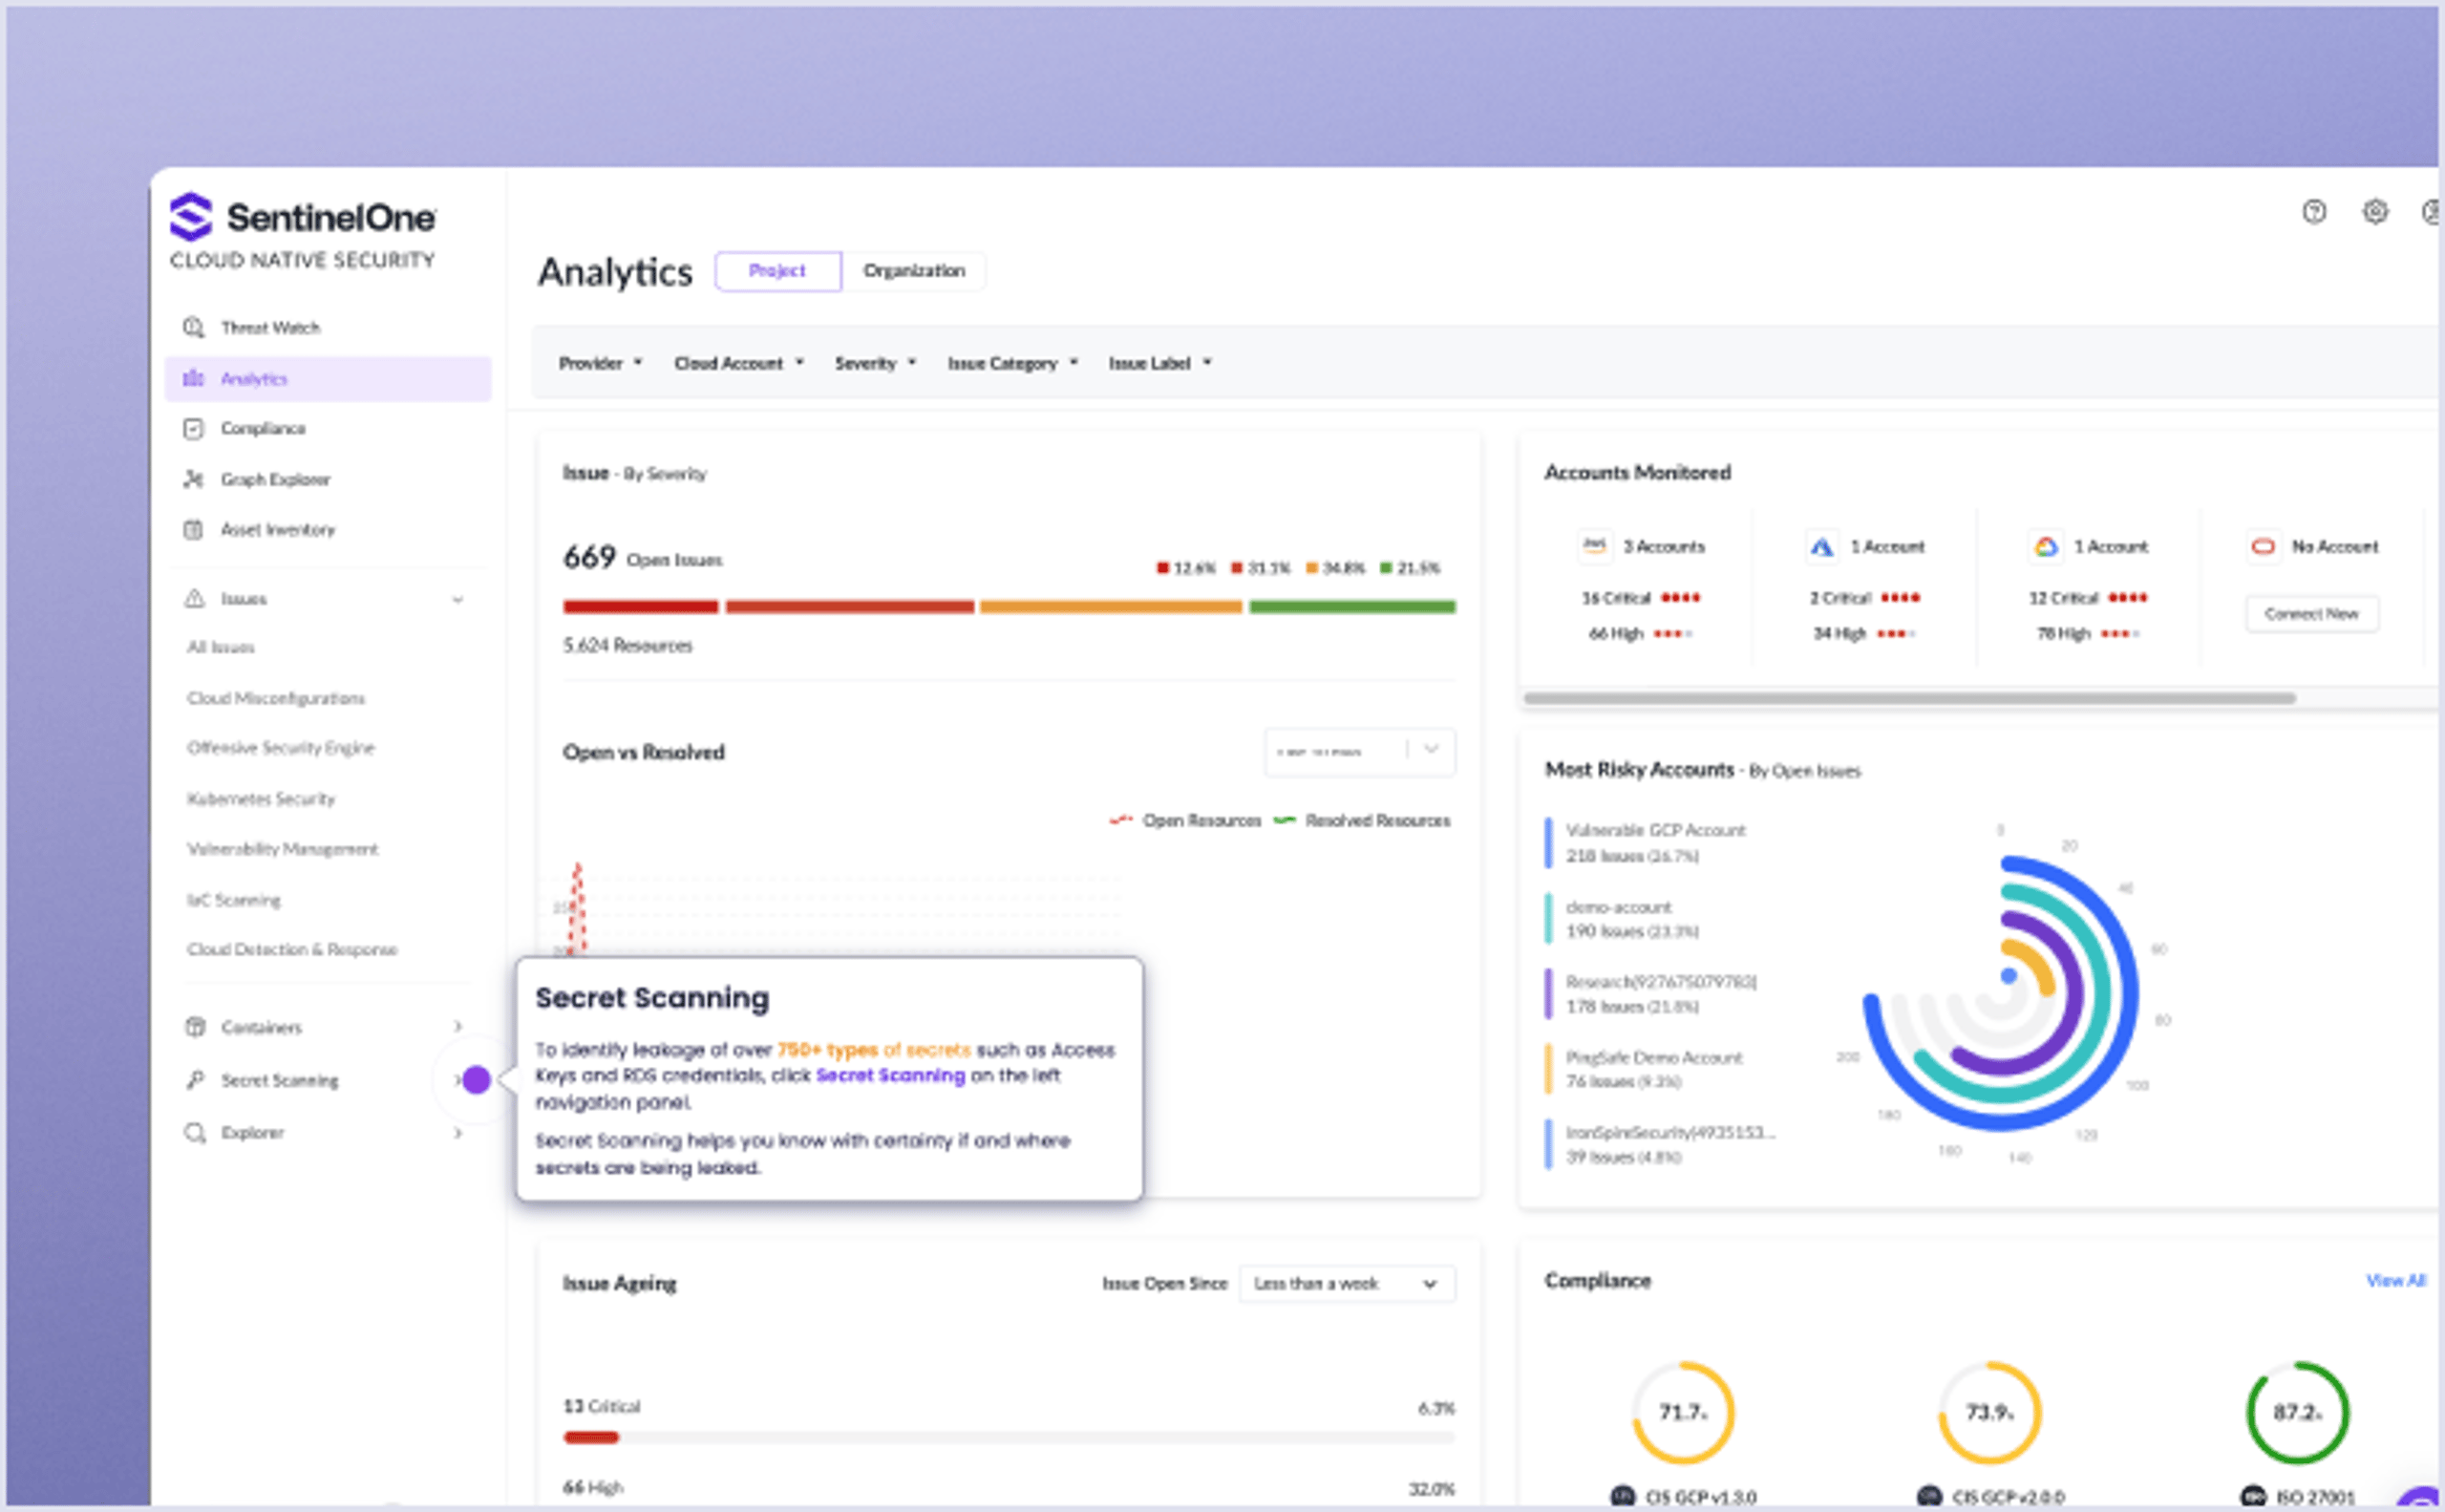
Protección de cargas de trabajo en la nube (CWPP) impulsada por IA para servidores, máquinas virtuales y contenedores, que detecta y detiene amenazas en tiempo de ejecución en tiempo real.
Conclusión
La gestión de IaC no es una tarea puntual ni existe un enfoque único para todos los casos. Debe escribir e implementar cuidadosamente su infraestructura como código. Cualquier omisión puede comprometer toda su infraestructura, y revisar los cambios manualmente puede ser complicado. Por eso es fundamental utilizar las herramientas y tecnologías adecuadas de infraestructura como código.
Si necesita asistencia o asesoramiento para gestionar su infraestructura como código, póngase en contacto con los especialistas de SentinelOne. Estaremos encantados de atenderle.

Vea SentinelOne en acción
Descubra cómo la seguridad en la nube basada en IA puede proteger su organización en una demostración individual con un experto en productos SentinelOne.
Preguntas frecuentes
La infraestructura como código mejora DevOps al automatizar la gestión de la infraestructura, garantizar la coherencia entre entornos, acelerar las implementaciones y reducir los errores manuales. Se integra con los pipelines de CI/CD, fomenta la colaboración y acelera la entrega de software.
El análisis de IaC consiste en examinar el código de infraestructura antes de implementarlo para detectar vulnerabilidades y configuraciones incorrectas, y mantener los entornos de nube seguros y conformes. Identifica riesgos potenciales en las primeras fases del desarrollo para evitar brechas de seguridad.
Entre las herramientas de IaC más conocidas se encuentran Terraform, AWS CloudFormation, Ansible y Pulumi. Estas herramientas automatizan y gestionan la infraestructura al definirla como código, lo que garantiza coherencia y escalabilidad entre entornos.
Entre las características clave se encuentran la compatibilidad con varias plataformas de nube, un control de versiones eficaz, las pruebas automatizadas y la facilidad de integración con pipelines de CI/CD. También deben contar con sólidas capacidades de seguridad y cumplimiento normativo.
Descubra más sobre Seguridad en la nube




Su seguridad en la nube: completamente evaluada en 30 minutos.
Reúnase con un experto de SentinelOne para evaluar su postura de seguridad en la nube en entornos multicloud, descubrir activos en la nube, configuraciones incorrectas, análisis de secretos y priorizar riesgos con Verified Exploit Paths™.
