
6 XDR-Anbieter für 2026 im Überblick
Die Wahl des XDR-Anbieters kann über die Sicherheit Ihres Unternehmens entscheiden. Entdecken Sie sechs XDR-Anbieter für 2026 und prüfen Sie, wie sie Ihre Sicherheitsanforderungen erfüllen.

Viele Unternehmen haben weiterhin Schwierigkeiten, Sicherheitsprobleme im Gesamtbild zu erkennen. XDR-Anbieter bieten mehr als EDR-Anbieter und beschränken sich nicht auf Einzellösungen. Während EDR auf einzelne Workstations und Server ausgerichtet sein kann, umfasst XDR auch andere Netzwerkgeräte.
Threat Hunting mit EDR kann auf Daten von Endpunkten beschränkt sein. XDR geht über EDR hinaus und bezieht Telemetriedaten aus weiteren Technologien wie Active Directory und NGFW ein. Werden einer EDR-Plattform externe Daten hinzugefügt, kann der XDR-Anbieter diese berücksichtigen. Denn bei XDR-Services durchsuchen Analysten, DFIR-Fachleute und andere Experten EDR-Daten und erfassen externe Daten.
Modernes EDR ist Bestandteil der Angebote von XDR-Anbietern und mit verschiedenen Lizenzen erhältlich. Wenn Ihnen weitere Sicherheitstools oder Personal fehlen oder Sie zusätzliche Services benötigen, die über den Endpunktschutz hinausgehen, brauchen Sie XDR.
XDR-Anbieter kombinieren also EDR- und MDR-Services mit zusätzlichen Funktionen. Dazu gehören Funktionen für Untersuchung, Korrelation, Behebung und Analyse. Wenn Sie Ihr Unternehmen durch einen XDR-Anbieter schützen möchten, sehen Sie sich diese Anbieter für 2026 an.
Was sind XDR-Anbieter?
XDR-Anbieter bieten Unternehmen spezialisierte Sicherheitsprodukte zum Schutz von Endpunkten, Identitäten und weiteren Infrastrukturkomponenten. Sie führen Threat Intelligence und Telemetriedaten aus mehreren Quellen zusammen, analysieren Sicherheitsdaten, stellen Kontext her und korrelieren Sicherheitsmeldungen. Ihre Angebote sind als SaaS oder On-Premises-Services verfügbar. Häufig setzen Unternehmen mit kleineren Teams darauf.
XDR-Anbieter bieten vor allem Services für die Reaktion auf Sicherheitsvorfälle, Endpoint- und Netzwerksicherheit, E-Mail-Sicherheit und Cloud-Sicherheitslösungen. Ihre Produkte und Services schützen Unternehmen vor Cyberbedrohungen wie Ransomware, Phishing, Malware und aktiven Gegnern.
XDR-Anbieter können Unternehmen weltweit vollständig verwaltete, sofort einsatzbereite Sicherheitsprodukte anbieten oder Sicherheitsservices hosten und betreiben. Sie können ihre Services auch selbst hosten und als cloudbasierte Betriebsmodelle anbieten.
Warum Unternehmen XDR-Anbieter brauchen
Unternehmen brauchen XDR-Anbieter, weil diese Daten über mehrere Sicherheitsebenen hinweg erfassen und analysieren. So schaffen sie ganzheitliche Cybersecurity und ermöglichen schnelle Bedrohungserkennung und Reaktion auf Sicherheitsvorfälle – über isolierte Bereiche wie Endpunkte oder Netzwerke hinaus.
Sie verfolgen einen einheitlichen Ansatz gegen Cyberangriffe und schaffen zentrale Transparenz. Dafür führen sie Sicherheitsdaten aus E-Mails, Cloud-Umgebungen, Netzwerken, Endpunkten und Anwendungen zusammen. Unternehmen erhalten so eine einheitliche Ansicht, um ihre IT-Infrastruktur und Cloud-Umgebungen auf potenzielle Bedrohungen zu überwachen.
XDR-Anbieter erkennen auch komplexe Angriffsmuster und Anomalien, die isolierten Sicherheitstools entgehen können. Sie isolieren infizierte Systeme, blockieren bösartige Aktivitäten und alarmieren Sicherheitsteams. Das verkürzt die Zeit bis zur Reaktion und Eindämmung.
Unternehmen steigern zudem die Effizienz ihrer Sicherheitsabläufe, indem sie automatisierte Reaktionsworkflows und Datenanalysen optimieren. Sie passen sich an Bedrohungen an und aktualisieren ihre Machine-Learning-Modelle und Threat Intelligence kontinuierlich.
6 XDR-Anbieter im Jahr 2026
XDR-Anbieter optimieren Ihre Sicherheitsabläufe und schützen Benutzer, Endpunkte, Netzwerke und weitere Komponenten. Sehen wir uns diese sechs XDR-Anbieter für 2026 an:
SentinelOne Singularity™ XDR
Die XDR-Funktionen von SentinelOne vereinen wichtige Sicherheitsdaten aus Endpunkten, Netzwerken und Cloud-Umgebungen auf einer Plattform. Sie prüfen diese Umgebungen und erkennen und neutralisieren verborgene Bedrohungen, die herkömmlichen Antivirenprogrammen entgehen können. Mit verhaltensbasierter Erkennung und Machine Learning stoppt SentinelOne Angreifer und verhindert laterale Bewegungen.
Bei einem Sicherheitsvorfall kann die Singularity Platform die Bedrohung eindämmen, indem sie bösartige Prozesse stoppt oder kompromittierte Hosts isoliert. Automatisierte Workflows beschleunigen außerdem die Reaktion auf Bedrohungen. Verwertbare Sicherheitserkenntnisse verbessern den Überblick über die Lage.
SentinelOne reduziert den Betriebsaufwand von Unternehmen erheblich. Das entlastet Sicherheitsteams, damit sie sich auf strategische Initiativen konzentrieren können. Kostenlose Live-Demo vereinbaren.
Die Plattform im Überblick
Die XDR-Funktionen von SentinelOne erfassen kontinuierlich Telemetriedaten aus verschiedenen Quellen, darunter Laptops, Server, Mobilgeräte und Cloud-Anwendungen. Erweiterte Analysen verknüpfen diese Daten und bilden jede Phase einer Bedrohung ab. Was in herkömmlichen Systemen wie einzelne Alerts wirkt, wird in Singularity zu einer einheitlichen Zeitleiste des Vorfalls. Die adaptive Engine verfeinert ihre Erkennungsmodelle mit jeder neutralisierten Bedrohung und erkennt künftige Bedrohungen besser.
Die Plattform nutzt Ressourcen effizient und hält die Leistung der Endpoint-Sicherheit hoch, ohne übermäßig Ressourcen zu verbrauchen. Die einheitliche Konsole vereinfacht die Verwaltung. Analysten können sich auf fortgeschrittenes Threat Hunting und die strategische Sicherheitsplanung konzentrieren, statt zwischen mehreren Oberflächen zu wechseln.
Funktionen:
- Zusammenführung von Telemetriedaten: Erfasst Protokolle, Alerts und Daten zum Benutzerverhalten aus Endpunkten, Netzwerken und Cloud-Services und liefert umfassende Threat Intelligence.
- Automatisierte Behebung: Die Funktion unterstützt Rollbacks in Echtzeit und macht unbefugte Änderungen durch Ransomware oder bösartige Skripte schnell rückgängig, um Schäden zu begrenzen.
- Abbildung des Angriffsverlaufs: Verknüpft einzelne Alerts zu einem nachvollziehbaren Verlauf und zeigt jeden Schritt eines Angriffs für eine einfachere Analyse nach dem Vorfall.
- Schutz von Zugangsdaten: Nutzt täuschungsbasierte Methoden, um den Missbrauch von Zugangsdaten zu verhindern und Angreifern weniger Möglichkeiten zu bieten, Identitäten auszunutzen.
- Endpoint-Erkennung: Überwacht kontinuierlich neue Geräte in Ihrem Netzwerk, damit nicht verwaltete Endpunkte und Endpunkte der Schatten-IT erkannt und abgesichert werden.
- Integrationen: Leistungsfähige APIs stellen Verbindungen zu bestehenden SIEM-, SOAR- und anderen Sicherheitssystemen her und erhalten so die operative Effizienz.
- Zentrale Richtlinienverwaltung: Setzt Sicherheitsrichtlinien um und koordiniert die Reaktion auf Sicherheitsvorfälle über eine zentrale Konsole. Das vereinfacht administrative Aufgaben.
- Aktuelle Bedrohungsinformationen: Die Erkennungsmodelle von SentinelOne werden kontinuierlich an die neuesten Taktiken von Angreifern angepasst, damit Ihre Verteidigung auf dem aktuellen Stand bleibt.
Zentrale Probleme, die SentinelOne löst
- Beschleunigt die Reaktion auf Sicherheitsvorfälle: Beschleunigt die Eindämmung und Behebung, verkürzt die Lösungszeiten und minimiert das Zeitfenster für Angriffe.
- Erkennt Zero-Day-Bedrohungen: Diese Methode erkennt neue Bedrohungen durch KI-gestützte Analyse unerwarteter Verhaltensweisen, ohne sich auf bekannte Signaturen zu stützen.
- Kontrolliert Schatten-IT: Erkennt und katalogisiert nicht autorisierte oder nicht verwaltete Geräte automatisch. Das verbessert die Sichtbarkeit und Sicherheitsabdeckung.
- Verhindert den Missbrauch von Zugangsdaten: Überwacht ungewöhnliche Anmeldeversuche und hindert Angreifer daran, sich über privilegierte Konten lateral zu bewegen.
- Stoppt die Ausbreitung von Ransomware: Isoliert infizierte Endpunkte und stellt Dateien schnell in ihrem Zustand vor dem Angriff wieder her, damit sich Ransomware nicht ausbreitet.
- Gewährleistet Compliance: Führt detaillierte Protokolle und Audit-Trails, um regulatorische Standards wie HIPAA, GDPR und PCI DSS zu erfüllen.
- Behebt Cloud-Fehlkonfigurationen: Erkennt und korrigiert schwache Sicherheitseinstellungen in virtuellen Maschinen, Containern und Multi-Cloud-Umgebungen.
- Reduziert die Alert-Flut: Filtert Fehlalarme anhand von Verhaltensmustern heraus, damit sich Analysten auf relevante Bedrohungen konzentrieren können.
Kundenstimme
“Mit SentinelOne haben wir unsere Sicherheitsabläufe in lokalen und Cloud-Umgebungen optimiert. Die Plattform erkannte schnell eine ungewöhnliche Prozessabfolge, die auf einen Supply-Chain-Angriff hindeutete. Die automatische Eindämmung isolierte den betroffenen Host. Die Rollback-Funktion stellte unsere Dateien in Sekunden wieder her. Die zentrale Konsole zeigte den Angriffsverlauf klar auf und beseitigte jede Unsicherheit.
Außerdem erkannte Network Discovery unautorisierte IoT-Geräte, die wir zuvor nicht erfasst hatten. So konnten wir künftige blinde Flecken vermeiden. Singularity™ ist für unsere Reaktion auf Sicherheitsvorfälle unverzichtbar geworden und hat die Effizienz und Handlungssicherheit unseres Sicherheitsteams erheblich gesteigert.”
Bewerten Sie SentinelOne als XDR-Anbieter anhand seiner Bewertungen und Rezensionen auf Gartner Peer Insights und PeerSpot.

Singularity™ XDR
Entdecken und entschärfen Sie Bedrohungen in Maschinengeschwindigkeit mit einer einheitlichen XDR-Plattform für das gesamte Unternehmen.
Cortex von Palo Alto Networks
Cortex bietet XDR-Sicherheit durch die Integration eines Agenten, der Bedrohungen aktiv stoppt. Mithilfe von Verhaltensanalysen überwacht und erlernt die Plattform Netzwerkverhalten. Sie erkennt ungewöhnliche Aktivitäten und Angreifer, die versuchen, legitime Nutzer nachzuahmen. Cortex verfolgt außerdem den Ursprung von Alerts zurück und stoppt Angriffe in unterschiedlichen Umgebungen.
Funktionen:
- Host-Firewall und Festplattenverschlüsselung: Schützt Endpunkte mit integrierten Firewalls und verschlüsselt Daten, um unbefugten Zugriff zu verhindern.
- USB-Gerätekontrolle und NGAV: Kontrolliert die USB-Nutzung und setzt Virenschutz der nächsten Generation ein, um komplexe Malware zu blockieren.
- Bewertung von Sicherheitsvorfällen und intelligente Alerts: Verkürzt die Untersuchungszeit, indem Alerts nach Schweregrad der Bedrohung priorisiert werden.
- Detaillierte Forensik und Untersuchungen: Führt gründliche Analysen für interne Prüfungen und die Einhaltung regulatorischer Vorgaben durch.
- Eindämmung von Bedrohungen in Echtzeit: Isoliert kompromittierte Geräte und stoppt schädliche Skripte sofort.
Durch die Auswertung der Bewertungen auf Gartner Peer Insights und PeerSpot Bewertungen und Rezensionen zeigen, wie stark Cortex XDR als XDR-Anbieter ist.
TrendMicro Trend Vision One – Endpoint Security
TrendMicro Trend Vision One schützt Multi-Cloud- und Hybridumgebungen, indem es verschiedene Sicherheitsfunktionen integriert. Die Plattform vereinfacht Sicherheitsabläufe und verbessert die Untersuchung von Bedrohungen. Sie nutzt KI zur Erkennung von Bedrohungen und zur Reaktion auf Sicherheitsvorfälle. Zudem schützt sie Endpunkte. Als XDR-Anbieter liefert TrendMicro Bedrohungsinformationen und reduziert potenzielle Angriffsvektoren.
Funktionen:
- Schutz von Cloud-Workloads: Schützt Cloud-Workloads, Cloud-native Anwendungen und Speicherlösungen.
- OT- und IoT-Sicherheit: Schützt Betriebstechnologie und IoT-Geräte am Service Edge.
- Umfassendes Bedrohungsmanagement: Verwaltet die Sicherheit von Endpunkten, E-Mails und Netzwerken, um Cybersecurity-Risiken zu reduzieren.
- Integration von Arbeitsabläufen: Verknüpft Sicherheitsprozesse, um die Effizienz des Teams und die Datenanalyse zu verbessern.
- Unterstützung durch Managed Services: Bietet Unterstützung, um Personalengpässe und Kompetenzlücken in Sicherheitsteams auszugleichen.
Wie effektiv TrendMicro als XDR-Anbieter ist, zeigen die Gartner Peer Insights und TrustRadius Rezensionen und Bewertungen.
CrowdStrike Endpoint Security
CrowdStrike Endpoint Security bietet XDR-Schutz durch die Überwachung von Endpunktaktivitäten. Die Plattform vereint Endpunktschutz, Bedrohungsinformationen und die Reaktion auf Sicherheitsvorfälle. Sie erkennt ungewöhnliches Verhalten und mögliche laterale Bewegungen in Netzwerken. Bedrohungen kann sie erkennen und eindämmen, bevor sie eskalieren. Teams, die mehrere Endpunkte verantworten, können ihre Sicherheit einfacher verwalten.
Funktionen:
- Verhaltensanalyse: Nutzt maschinelles Lernen, um ungewöhnliches Verhalten zu erkennen und zu verfolgen, das auf Bedrohungen hinweist.
- Automatisierte Eindämmung: Isoliert kompromittierte Endpunkte automatisch, damit sich Bedrohungen nicht ausbreiten.
- Zentrale Verwaltung von Alerts: Bündelt Sicherheits-Alerts, vereinfacht Untersuchungen und verringert die Zahl übersehener Vorfälle.
- Integration von Bedrohungsinformationen: Bindet externe Bedrohungsdatenquellen ein, um Taktiken von Gegnern besser zu erkennen.
- Einheitliche Konsole: Bietet eine zentrale Oberfläche, um den Status von Endpunkten zu überwachen und einheitliche Sicherheitsrichtlinien durchzusetzen.
Informieren Sie sich über die Position von CrowdStrike im XDR-Sicherheitssegment anhand der aktuellen Gartner Peer Insights und G2 Rezensionen und Bewertungen.
Symantec Endpoint Protection
Symantec Endpoint Security bietet XDR-Schutz für Endpunkte, Cloud-Workloads und Netzwerke. Die Plattform bündelt Alerts in einer übersichtlichen Oberfläche und unterstützt so SOC-Analysten. Mit KI und maschinellem Lernen erkennt sie komplexe Bedrohungen und reagiert darauf. Der Anbieter automatisiert zentrale Sicherheitsaufgaben. Das kann Sicherheitsteams entlasten und ihnen Einblick in ihre Umgebungen geben.
Funktionen:
- Automatisierte Reaktion auf Bedrohungen: Isoliert infizierte Endpunkte und führt automatisch Malware-Scans durch, damit sich Bedrohungen nicht ausbreiten.
- Umfassende Ereigniskorrelation: Verknüpft Sicherheitsereignisse von verschiedenen Geräten, damit Analysten Ursprung und Ausbreitung von Bedrohungen nachverfolgen können.
- Reduzierung von Alert-Rauschen: Priorisiert Alerts mit hohem Risiko und fasst Benachrichtigungen zusammen, um unnötige Alerts zu reduzieren.
- Integrationsmöglichkeiten: Arbeitet mit Sicherheitstools von Drittanbietern zusammen, um Richtlinien durchzusetzen und Compliance-Anforderungen zu erfüllen.
Bewerten Sie anhand der Gartner Peer Insights Bewertungen.
McAfee Endpoint Security
McAfee Endpoint Security überwacht Endpunkte, um schädliche Aktivitäten zu erkennen und zu blockieren. Integrierte Bedrohungsprävention schützt Cloud-Workloads, Anwendungen und Netzwerke. Die Plattform kombiniert Erkenntnisse von Endpunkten mit Bedrohungsinformationen in Echtzeit, um Sicherheitsrisiken zu minimieren. Sie erkennt ungewöhnliches Verhalten und setzt Sicherheitsrichtlinien durch, ohne die Arbeit der Nutzer zu beeinträchtigen.
Funktionen:
- Automatisierte Reaktion auf Bedrohungen: Diese Methode nutzt Bedrohungsinformationen und eine zentrale Verwaltung, um Aufgaben wie die Isolierung von Endpunkten und die Suche nach versteckter Malware zu automatisieren.
- Ereigniskorrelation: Ordnet Ereignisse auf mehreren Geräten in ihren Kontext ein, damit Analysten die laterale Bewegung von Bedrohungen nachverfolgen können.
- Priorisierung von Alerts: Reduziert die Alert-Müdigkeit, indem kritische Bedrohungen vorrangig behandelt und Benachrichtigungen für eine einfachere Verwaltung gebündelt werden.
- Umfassende Transparenz: Liefert Erkenntnisse über On-Premises- und Cloud-Umgebungen hinweg und verbessert so die Sicherheitsüberwachung insgesamt.
- Integration von Drittanbieterprodukten: Bindet externe Anwendungen für die Durchsetzung von Richtlinien und Compliance-Prüfungen ein und sorgt so für einheitliche Sicherheitspraktiken.
Erfahren Sie anhand der Bewertungen und Rezensionen auf Gartner und PeerSpot mehr darüber, wie McAfee Ihre XDR-Sicherheit verbessern kann.
Wie wählen Sie den passenden XDR-Anbieter für Ihr Unternehmen?
Um den richtigen XDR-Anbieter auszuwählen, bestimmen Sie zunächst die wichtigsten Sicherheitslücken Ihres Unternehmens. Klären Sie, ob Ihre Priorität bei On-Premises-Endpunkten, Cloud-Workloads oder verteilten Netzwerken liegt. Wenn Sie Ihre blinden Flecken kennen, können Sie einen Anbieter wählen, der die wichtigsten Daten effektiv erfasst und korreliert. Entscheiden Sie anschließend, welches Bereitstellungsmodell zu Ihrer Infrastruktur passt: On-Premises, Cloud-basiert oder hybrid.
Bewerten Sie die Erkennungsfähigkeiten des Anbieters. Achten Sie auf Plattformen, die maschinelles Lernen, Verhaltensanalysen und integrierte Bedrohungsinformationen nutzen, um bekannte und neue Bedrohungen zu erkennen. Meiden Sie Anbieter, die zu viele Fehlalarme erzeugen und dadurch Ihre Untersuchungen verlangsamen. Auch Skalierbarkeit ist entscheidend: Stellen Sie sicher, dass der XDR-Anbieter mit zusätzlichen Datenquellen und Endpunkten umgehen kann, wenn Ihr Unternehmen wächst.
Compliance ist ein weiterer entscheidender Faktor, insbesondere in Branchen mit strengen regulatorischen Anforderungen. Wählen Sie einen Anbieter mit automatisierter Protokollierung, Berichterstattung und Audit-Trails. So vereinfachen Sie die Einhaltung gesetzlicher und branchenspezifischer Standards. Berücksichtigen Sie auch die Gesamtbetriebskosten. Dazu zählen anfängliche Lizenzgebühren, Kosten für zusätzliche Module, Schulungskosten und laufender Support. Entscheiden Sie sich für Anbieter mit intuitiven Dashboards und offenen APIs für eine reibungslose Integration und einfache tägliche Verwaltung.
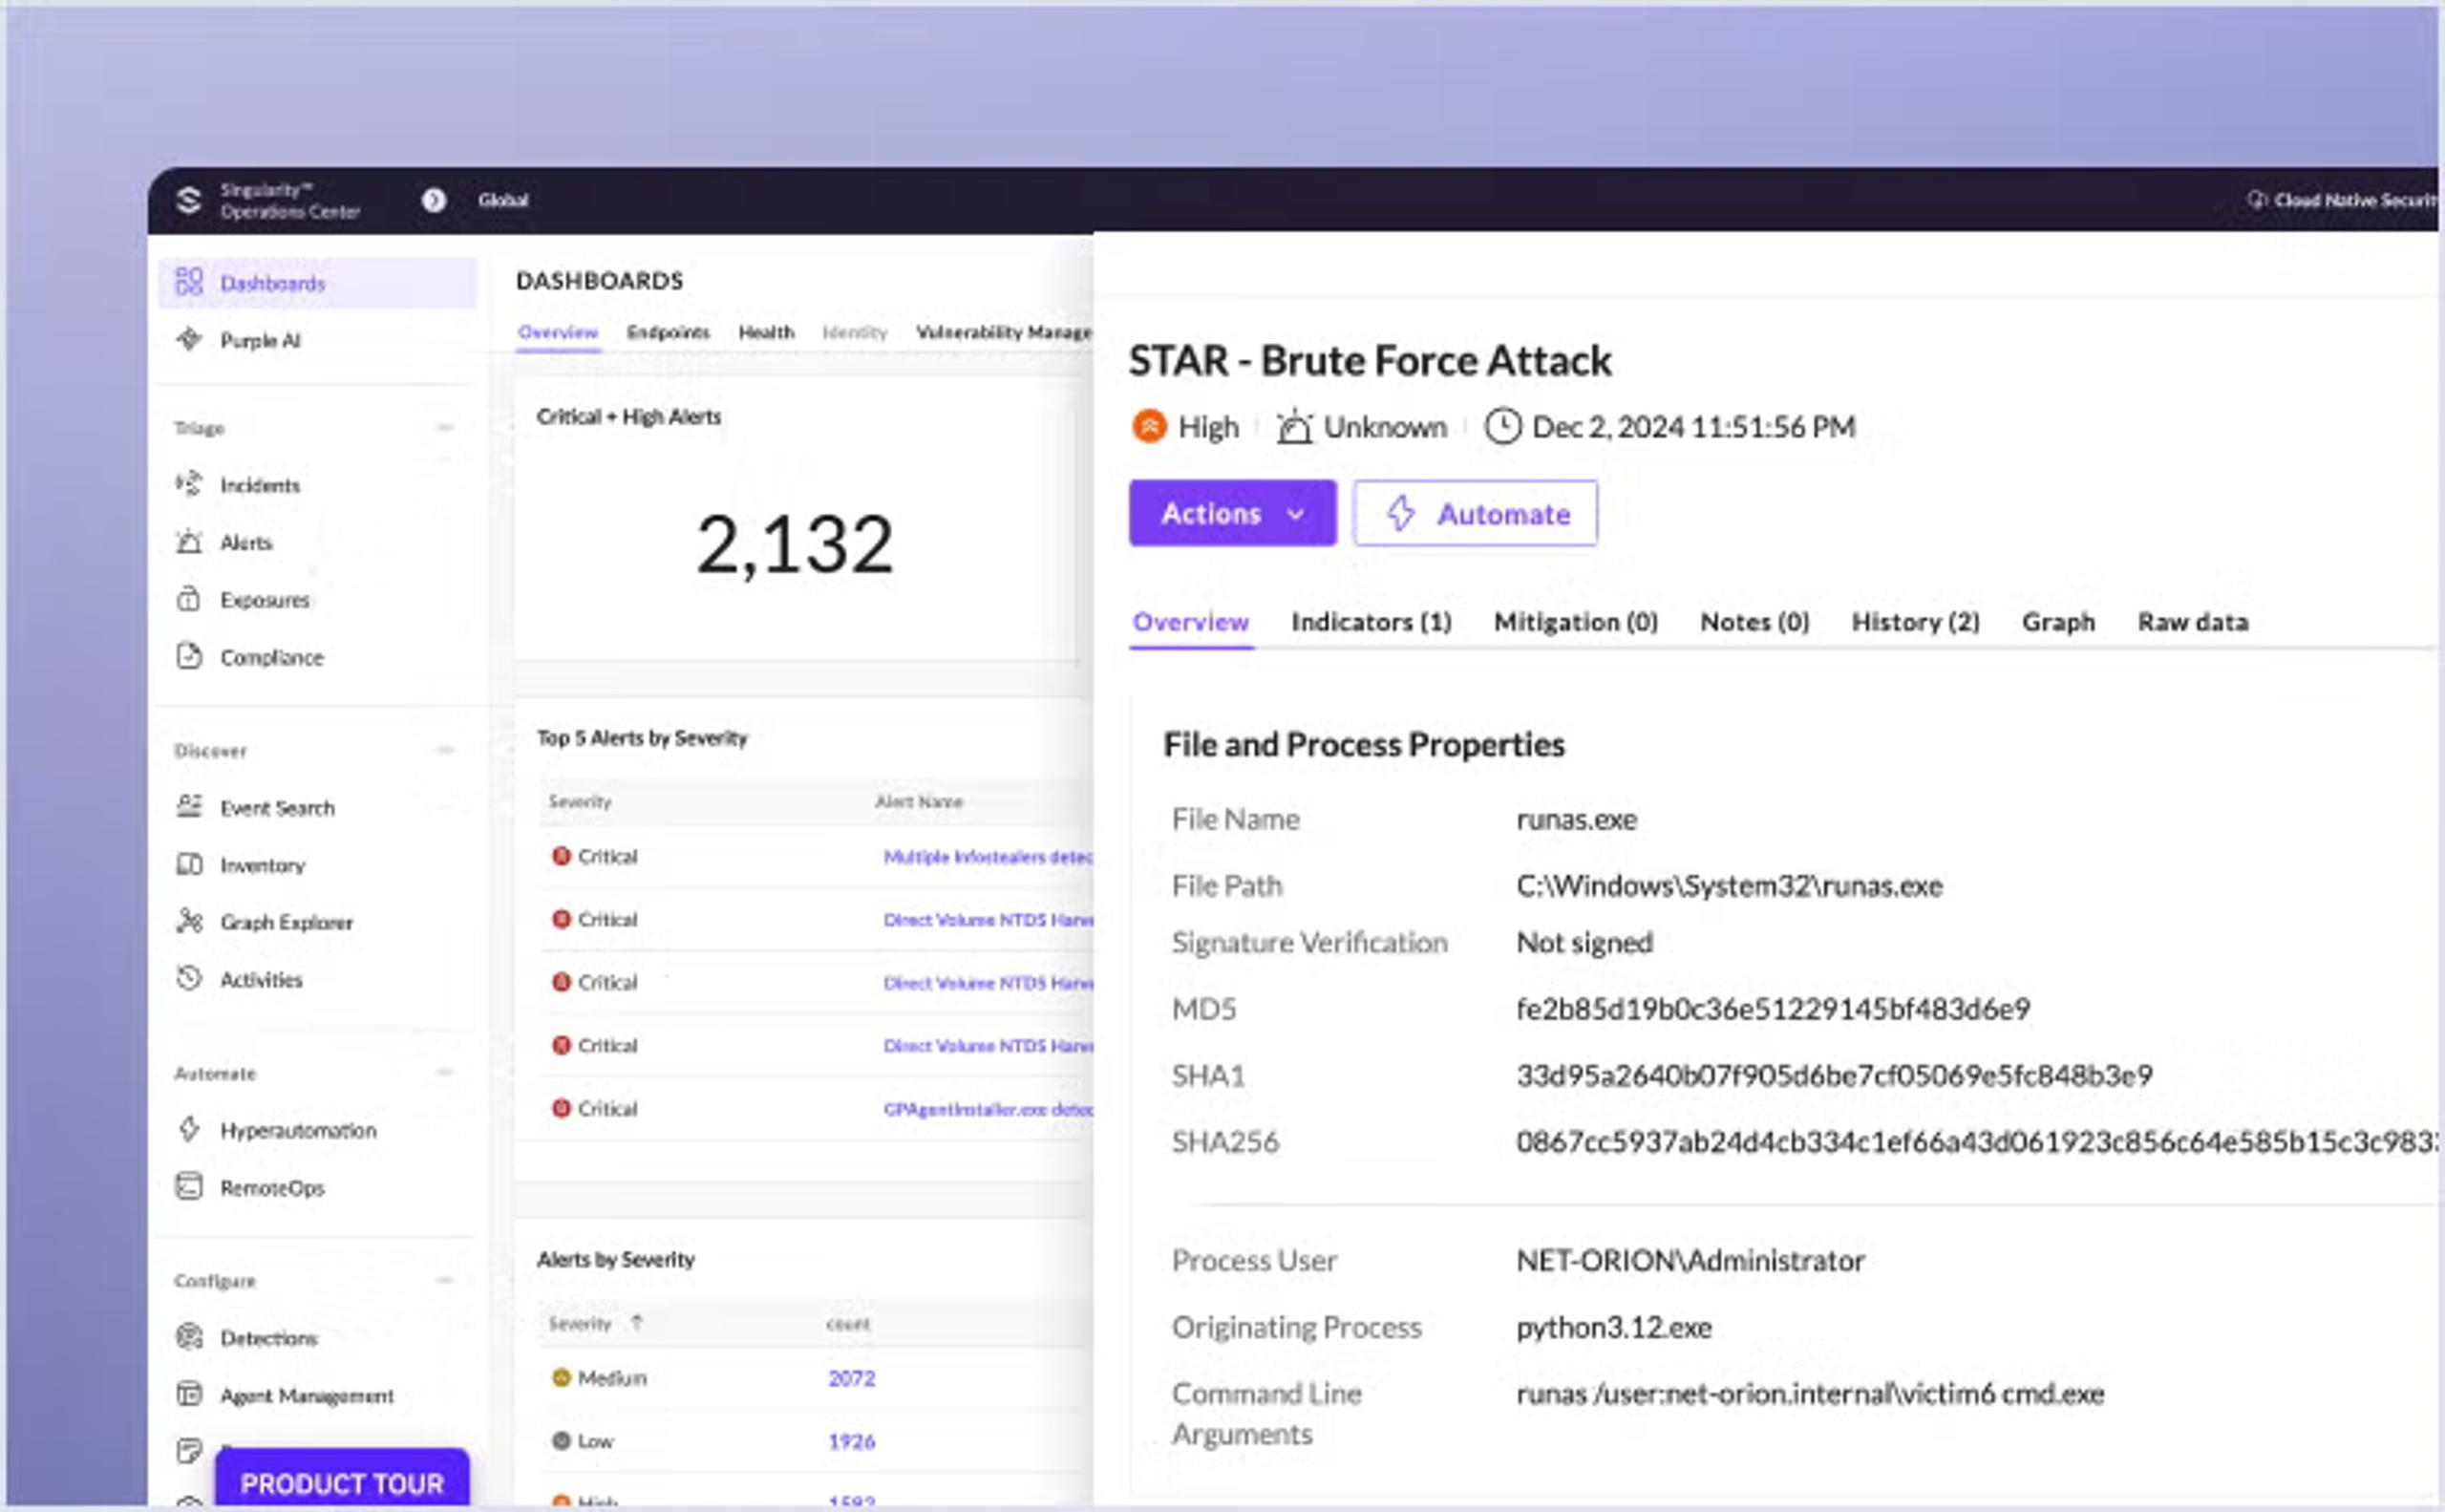
Erhalten Sie vollständige Transparenz über all Ihre Daten und nutzen Sie autonome Schutzmechanismen in Ihrer gesamten Organisation.
Wenn Sie die Stärken des Anbieters bei der Erkennung mit Ihren Anforderungen an die Bereitstellung und Ihrem Budget abgleichen, können Sie eine XDR-Lösung wählen, die Ihre Sicherheitsstrategie stärkt und sich an neue Bedrohungen anpasst.
Fazit
Die Wahl des richtigen XDR-Anbieters ist entscheidend, um die Sicherheitslage Ihres Unternehmens zu stärken. Bewerten Sie Ihre spezifischen Sicherheitsanforderungen, die Erkennungsfähigkeiten und die Skalierbarkeit. Berücksichtigen Sie auch Compliance-Anforderungen. So können Sie eine XDR-Lösung wählen, die Ihre Ressourcen wirksam schützt. Die für 2026 aufgeführten Anbieter bieten unterschiedliche Funktionen für verschiedene Unternehmensanforderungen.
Ein zuverlässiger XDR-Anbieter verbessert die Erkennung von und Reaktion auf Bedrohungen und optimiert Sicherheitsabläufe. So kann sich Ihr Team auf strategische Initiativen konzentrieren. Testen Sie SentinelOne noch heute, um die sich wandelnden XDR-Anforderungen Ihres Unternehmens zu erfüllen.
Häufig gestellte Fragen
XDR-Anbieter schaffen eine einheitliche Sicht auf mehrere Sicherheitsebenen und verbessern so die Erkennung von und Reaktion auf Bedrohungen. Sie bündeln Alerts, um die Alert-Müdigkeit zu reduzieren, automatisieren die Reaktion auf Sicherheitsvorfälle und steigern die Effizienz der Sicherheitsabläufe. Dieser umfassende Ansatz unterstützt Unternehmen dabei, komplexe Cyberbedrohungen schnell zu erkennen und abzuwehren.
XDR-Anbieter stellen Sicherheitsplattformen bereit, die sich in verschiedene Sicherheitsanwendungen integrieren lassen, darunter SIEM, Firewalls und Antivirenprogramme. Über APIs und integrierte Konnektoren führen sie Daten aus diesen Anwendungen zusammen. So können Sicherheitsteams Sicherheitsereignisse zentral überwachen und korrelieren und ihre Verteidigungsstrategie umfassender gestalten.
Unternehmen sollten Erkennungsfähigkeiten, Integrationsmöglichkeiten, Skalierbarkeit, Benutzerfreundlichkeit und Support berücksichtigen. Außerdem sollten sie prüfen, welche Erfahrung der Anbieter mit Compliance-Anforderungen hat und wie gut er sich an neue Bedrohungen anpasst. So stellen sie sicher, dass die XDR-Lösung zu ihren Sicherheitsanforderungen passt.
XDR-Anbieter können die Einhaltung von Vorschriften durch zentrale Protokollierung, automatisierte Berichte und Audit-Trails sicherstellen. Sie unterstützen Unternehmen dabei, regulatorische Anforderungen zu erfüllen: durch den Schutz von Daten, die Überwachung von Zugriffskontrollen und die detaillierte Dokumentation von Sicherheitsereignissen und Reaktionen.
Mehr erfahren über XDR


Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
