
Azure Endpoint Protection: Funktionsweise und Bedeutung
Erfahren Sie, warum Azure Endpoint Protection Ihre Daten schützt und wie Sie es wirksam einrichten. Entdecken Sie bewährte Verfahren, um Ihre Azure-Umgebung vor unbefugtem Zugriff zu schützen.

Unternehmen und andere Organisationen nutzen zunehmend die Cloud-Computing-Dienste von Microsoft Azure, um ihre Daten zu hosten. Azure-Endpunkte, insbesondere Datenbankendpunkte, sind attraktive Ziele für Hacker, die in Ihr Netzwerk eindringen oder wertvolle Unternehmensdaten stehlen wollen. Da Azure immer breiter eingesetzt wird, wächst auch der Bedarf an zuverlässigem Endpunktschutz. Er verhindert, dass Unbefugte auf diese oft geschäftskritischen Dateien zugreifen.
In diesem Beitrag erklären wir, was Azure Endpoint Protection ist, warum Ihr Unternehmen es benötigt, wie Sie Ihre Azure-Umgebung konfigurieren und wie Sie Azure Endpoint Protection implementieren.
 Was ist Azure Endpoint Protection?
Ein „Endpunkt“ ist ein Gerät, das mit einem Netzwerk verbunden ist. Über solche Geräte versuchen Angreifer, Ihr Netzwerk anzugreifen. Dazu zählen Mobilgeräte, virtuelle Maschinen und Server. In Azure können Endpunkte auch Verbindungspunkte sein, über die Geräte auf cloudbasierte Azure-Dienste zugreifen oder Dienste miteinander kommunizieren. Manche Azure-Endpunkte verbinden also lediglich andere Endpunkte. Dennoch müssen sie geschützt werden.
Azure Endpoint Protection bezeichnet Sicherheitstools, die diese Endpunkte vor Bedrohungen und Schwachstellen schützen. Dazu gehören Microsoft Defender for Endpoint, Azure Security Center, Network Security Groups (NSGs), die Singularity App von SentinelOne und weitere Tools.
 Mit diesen cloudbasierten Anwendungen überwachen Sie den Zustand Ihrer Geräte und virtuellen Maschinen. Mit Azure Security Center überwachen Sie Ihre Endpunkte kontinuierlich und scannen sie auf Malware. Mit Microsoft Defender for Endpoint scannen Unternehmen ihre Netzwerke auf Bedrohungen. Azure Security Center ist zwar am beliebtesten, Microsoft Defender for Endpoint kombiniert jedoch fortschrittliche Funktionen. Dazu gehören Microsofts Cloud-Sicherheitsanalysen, bei denen „mithilfe von Big Data, gerätebasiertem Lernen und Microsofts einzigartigen Einblicken in das Windows-Ökosystem, Cloud-Produkte für Unternehmen (wie Office 365) und Online-Ressourcen Verhaltenssignale in Erkenntnisse, erkannte Bedrohungen und empfohlene Reaktionen auf komplexe Bedrohungen übersetzt werden.“
Wie funktioniert Azure Endpoint Protection?
Azure Security Center ist das am häufigsten genutzte Tool zum Schutz Ihrer Azure-Endpunkte. Über diese zentrale Stelle aktivieren Sie Sicherheitsfunktionen für Ihre Umgebung.
Im Security Center konfigurieren Sie Sicherheitsrichtlinien für bestimmte Ressourcengruppen (dazu später mehr) oder Dienste. Das Tool überwacht Ihre Umgebung und erfasst Daten zu virtuellen Maschinen. Es gibt Alerts aus, wenn es Sicherheitsbedrohungen wie Malware erkennt. Anhand dieser Informationen können Sie Probleme prüfen und bei Bedarf zusätzliche Sicherheitsmaßnahmen umsetzen.
Warum ist Azure Endpoint Protection wichtig?Hacker diese Endpunkte unerbittlich an, um Ihr Netzwerk zu kompromittieren. Endpunktschutz minimiert diese Risiken durch Malware-Erkennung und kontinuierliche Systemüberwachung. Microsoft Defender for Endpoint bietet außerdem automatisierte Bedrohungserkennung und Sicherheitswarnungen sowie detaillierte Sicherheitsanalysen. Dies reduziert die Arbeitsbelastung für IT-Teams.
Azure-Endpunkte können als Zugang zu Ihrer gesamten Cloud-Umgebung dienen. Deshalb greifen Hacker diese Endpunkte immer wieder an, um Ihr Netzwerk zu kompromittieren. Endpunktschutz reduziert diese Risiken durch Malware-Erkennung und kontinuierliche Systemüberwachung. Microsoft Defender for Endpoint bietet außerdem automatisierte Bedrohungserkennung, Sicherheits-Alerts und detaillierte Sicherheitsanalysen. Das entlastet IT-Teams.
Allerdings bieten die Azure-Tools zum Schutz von Endpunkten zahlreiche weniger bekannte Vorteile. Microsoft Defender for Endpoint kann beispielsweise als zentrale Überwachungsplattform eingesetzt werden. Es kann die Untersuchung und Behebung von Sicherheitsproblemen automatisieren und so den manuellen Aufwand für IT-Teams reduzieren. Zudem lässt es sich in Microsoft 365 Defender integrieren, das Daten aus mehreren Sicherheitsdiensten zusammenführt, darunter Microsoft Defender for Office 365 und Microsoft Cloud App Security. Diese zentrale Sicht verschafft Sicherheitsteams ein umfassendes Bild ihrer Sicherheitslage.Endpunktschutz kann auch eine gesetzliche Notwendigkeit sein. Da in mehreren Branchen strenge Gesetze zum Datenschutz und Vorschriften zum Schutz von Kundendaten gelten, müssen Unternehmen in der Regel über eine Form des Endpunktschutzes gegen cloudbasierte Schwachstellen verfügen. Andernfalls drohen hohe Geldstrafen oder rechtliche Schritte, was die Sicherung Ihrer Azure-basierten Ressourcen umso wichtiger macht.
Die Singularity-App von Sentinel One: Einheitlicher Schutz für Ihre Azure-UmgebungEndpunktschutz kann auch regulatorisch vorgeschrieben sein. In mehreren Branchen gelten strenge Datenschutzgesetze und Vorgaben zum Schutz von Kundendaten. Organisationen benötigen daher in der Regel einen Endpunktschutz gegen cloudbasierte Schwachstellen. Andernfalls drohen hohe Geldstrafen oder rechtliche Schritte. Umso wichtiger ist der Schutz Ihrer Azure-Ressourcen.
Die Singularity App von SentinelOne: einheitlicher Schutz für Ihre Azure-UmgebungSingularity-Plattform ist ein einzigartiges Tool, das für die Überwachung von Azure-Umgebungen nützlich ist. Wie in unserem Datenblatt beschrieben,
Unsere Singularity Platform ist eine einzigartige Plattform zur Überwachung von Azure-Umgebungen. Wie unser Datenblatt erläutert,
Kunden von SentinelOne und Microsoft profitieren von einer bislang einzigartigen Integration zwischen der Singularity XDR-Plattform von SentinelOne und Azure Active Directory. Die Integration bietet Unternehmen autonome Reaktionsfunktionen, mit denen Sicherheitsteams schneller auf Cyberbedrohungen reagieren. Mit SentinelOne App for Azure Active Directory verknüpfen Unternehmen ihre Endpunktsicherheit mit ihrem Identitätsanbieter. Wird ein Endpunkt kompromittiert, werden die Identitätsdaten des betroffenen Nutzers in Echtzeit an Azure Active Directory übertragen. Conditional Access kann daraufhin schnell eine Multi-Faktor-Authentifizierung (MFA) durchsetzen oder den Zugriff einschränken oder begrenzen.Demo ansehen.
Die Singularity Platform von SentinelOne überwacht aktive Bedrohungen und aktualisiert die entsprechenden Informationen in Azure Active Directory in Echtzeit. Dazu gehört eine detaillierte Liste kompromittierter Benutzer oder Anwendungen in Ihrem Netzwerk. Mit SentinelOne definieren Sie Sicherheitsprotokolle und entschärfen bereits erkannte Bedrohungen. Sehen Sie sich die Singularity Platform in unserer Demo zu Singularity for Azure Active Directory an.
Ihre Azure-Umgebung einrichten
Sehen wir uns nun an, wie Sie eine Azure-Umgebung für Ihr Unternehmen einrichten.
Ihre Umgebung konfigurieren und bereitstellen
Der erste Schritt ist die Erstellung eines Azure-Kontos. Sobald Sie ein Azure-Konto erstellt haben, können Sie sich beim Azure Portal anmelden. Dort verwalten und implementieren Sie Azure-Ressourcen. Legen Sie anschließend fest, welche Anwendungen und Dienste Sie in Ihrer Azure-Umgebung benötigen. So bestimmen Sie den Umfang der Ressourcen, die Sie nutzen werden. Erstellen Sie dazu eine Ressourcengruppe in Azure. Ressourcengruppen sind Container zur Verwaltung von Azure-Ressourcen und -Diensten. In einer Ressourcengruppe können Sie zusammengehörige Azure-Dienste bündeln.
Nachdem Sie eine Ressourcengruppe eingerichtet haben, wählen Sie die benötigten Dienste für die Gruppe aus. Verwenden Sie dazu die Schaltfläche Ressource erstellen im Bereich „Azure-Dienste“. Berücksichtigen Sie für jede Ressource die Anforderungen an Größe und Leistung, da diese Ihre Umgebung beeinflussen.
Azure Active Directory ist das integrierte Identitäts- und Zugriffsverwaltungssystem von Azure. Sie können Benutzerberechtigungen verwalten und die rollenbasierte Zugriffssteuerung (Anschließend richten Sie das Netzwerk ein, indem Sie ein Virtual Network (VNET) erstellen und damit Ihren Adressraum und Ihre Subnetze festlegen. Für zusätzliche Sicherheit richten Sie eine Network Security Group (NSG) ein, um den von Ihren Ressourcen ausgehenden Datenverkehr zu steuern. Dies ist eine Form der Zugriffskontrolle. Nun können Sie eine virtuelle Maschine mit dem Betriebssystem Ihrer Wahl einrichten. Ziehen Sie Virtual Machine Scale Sets für die automatische Skalierung in Betracht. Danach können Sie Speicherkonten entsprechend den Anforderungen Ihres Unternehmens konfigurieren. Dateifreigaben dienen als gemeinsamer Speicher für mehrere virtuelle Maschinen, während Blobspeicher für unstrukturierte Daten genutzt werden kann.) anwenden, um Benutzern oder Gruppen bestimmte Rollen zuzuweisen. Dies ist die zentrale Zugriffskontrollstelle für Azure.
Azure Active Directory ist das integrierte Identitäts- und Zugriffsmanagementsystem von Azure. Sie können Benutzerberechtigungen verwalten und mit rollenbasierter Zugriffskontrolle (RBAC) Benutzern oder Gruppen bestimmte Rollen zuweisen. Es ist die zentrale Stelle für die Zugriffskontrolle in Azure.
Ein Dev Center in Azure Deployment Environments über das Azure-Portal erstellen und konfigurierenSchnellstartanleitung für die Bereitstellung einer Azure-Umgebung, in der die folgenden Schritte beschrieben werden:
Damit Ihr Team Azure-Umgebungen effektiv bereitstellen kann, müssen Sie ein Dev Center einrichten. Ihr Team richtet das Dev Center ein, erstellt Projekte und gewährt Entwicklungsteams Zugriff. Microsoft bietet eine SchnellstartanleitungAzure-Bereitstellungsumgebungen und wählen Sie dann den Dienst in den Ergebnissen aus. für die Bereitstellung einer Azure-Umgebung mit den folgenden Schritten:
- Suchen Sie nach Azure Deployment Environments und wählen Sie den Dienst in den Ergebnissen aus.
- Wählen Sie unter Dev Center die Option Erstellen.
- Unter Dev Center erstellen, auf der Registerkarte Grundlagen, wählen Sie die folgenden Angaben aus oder geben Sie sie ein:
- Wählen Sie Überprüfen + erstellen.
- Warten Sie auf der Registerkarte Überprüfen auf die Validierung der Bereitstellung und wählen Sie anschließend Erstellen.
- Den Fortschritt der Bereitstellung sehen Sie in den Benachrichtigungen Ihres Azure-Portals.
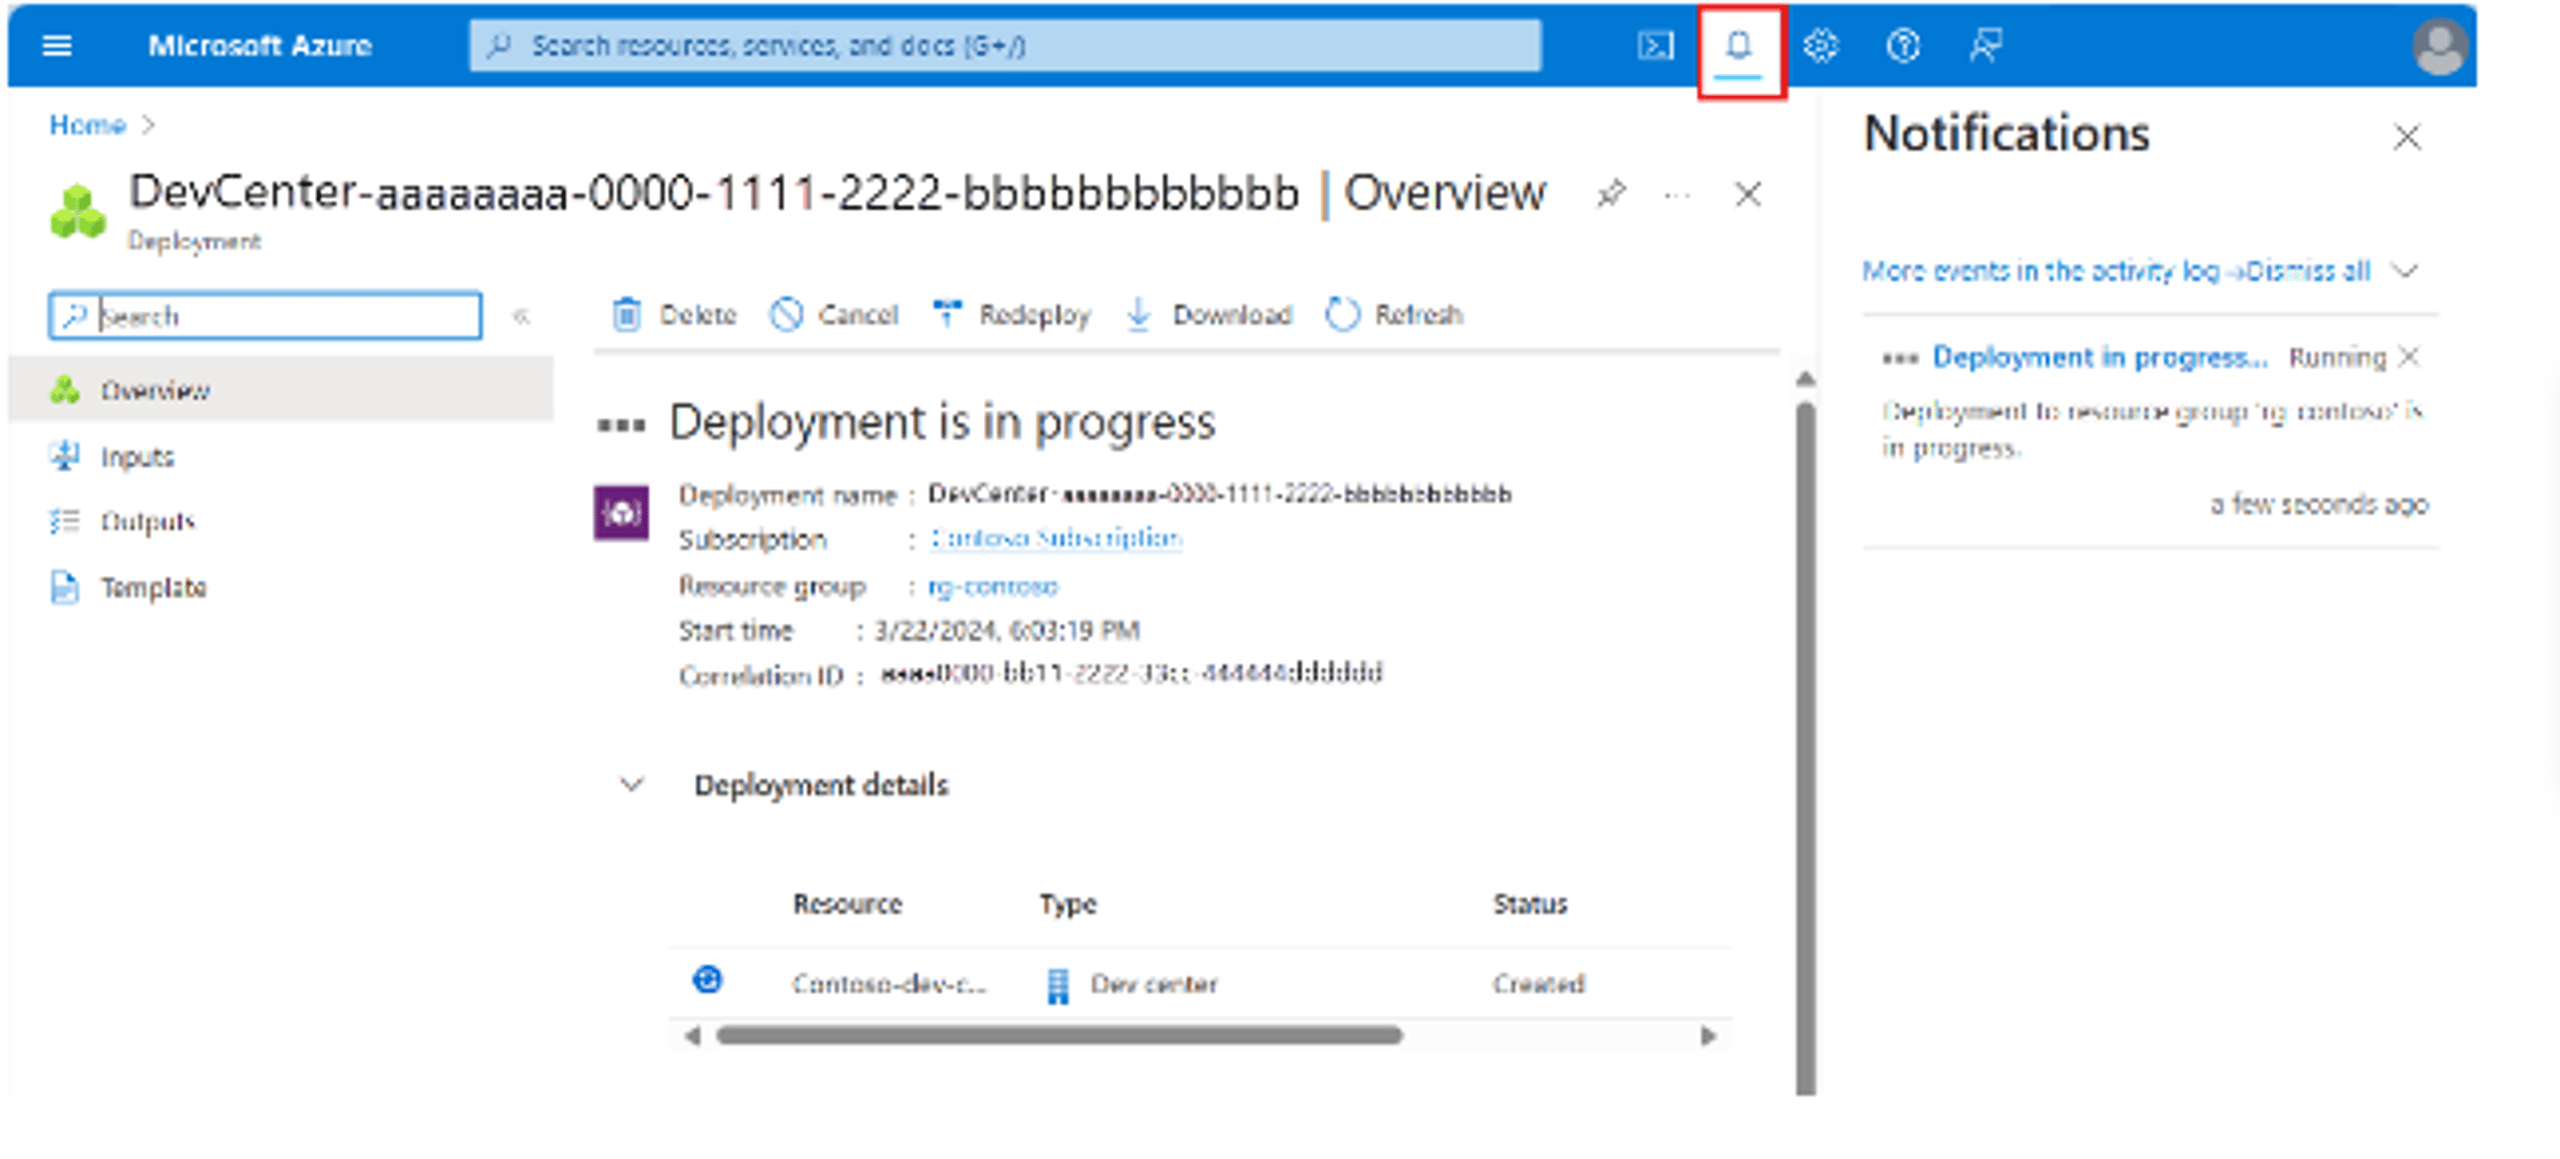
8. Sobald das Dev Center erstellt ist, wählen Sie Zur Ressource wechseln. Prüfen Sie, ob der Übersichtsbereich des Dev Centers angezeigt wird.
Der Schutz Ihrer Azure-Umgebung ist von entscheidender BedeutungDer Schutz Ihrer Azure-Umgebung ist entscheidend
Wie Sie inzwischen wissen, können Ihre Azure-Endpunkte wichtige Einfallstore zu Ihrem größeren Netzwerk sein. Angreifer scheuen daher keine Mühen, sie anzugreifen. Deshalb bleiben Tools zum Schutz der Endpunkte in Ihrer Azure-Umgebung notwendig. Die Einrichtung Ihrer Azure-Umgebung ist komplex. Wirksamer Endpunktschutz erfordert Tools wie Microsoft Defender for Endpoint, Azure Security Center und Network Security Groups (NSGs). Auch Singularity von SentinelOne ist ein nützliches Tool, um Ihre Umgebung zu überwachen und zu schützen.SentinelOne’s Singularity-Plattform in Ihr Schutzarsenal aufzunehmen.
Der Schutz von Endpunkten in Azure kann anspruchsvoll sein, ist aber für die Sicherheit Ihrer Ressourcen entscheidend. Sie sollten nun Ihre Azure-Umgebung einrichten können. Unabhängig davon, wofür Sie Azure nutzen, sollten Sie auch erwägen, die Singularity Platform von SentinelOne in Ihr Schutzkonzept aufzunehmen.

Bericht
Führend bei der Endpunktsicherheit
Erfahren Sie, warum SentinelOne vier Jahre in Folge im Gartner® Magic Quadrant™ für Endpoint Protection-Plattformen als Leader ausgezeichnet wurde.
Häufig gestellte Fragen
Ein Endpunkt wird üblicherweise als Zugangspunkt definiert, über den Angreifer ein Netzwerk oder System ins Visier nehmen. In Azure können Endpunkte virtuelle Maschinen, Anwendungen oder Dienstendpunkte sein, über die andere Benutzergeräte mit cloudbasierten Anwendungen und Diensten verbunden werden.
Azure-Endpunktschutz umfasst Tools und Maßnahmen zum Schutz von Azure-Endpunkten. Dazu gehören Azure Security Center und Microsoft Defender for Endpoint.
Das wichtigste Tool zum Einrichten des Endpunktschutzes in Azure ist Azure Security Center. Über diese zentrale Anlaufstelle überwachen Sie Ihre Umgebung, konfigurieren Sicherheitsrichtlinien und richten zusätzliche Sicherheitsmaßnahmen ein.
Mehr erfahren über Endpoint-Sicherheit



Endpoint-Sicherheit, die Bedrohungen mit höherer Geschwindigkeit und in größerem Maßstab stoppt, als es menschlich möglich ist.
Eine intelligente Plattform für überlegene Transparenz sowie unternehmensweite Prävention, Erkennung und Reaktion über Ihre gesamte Angriffsfläche hinweg – von Endpoints und Servern bis hin zu Mobilgeräten.
