
Was ist offensive Sicherheit? Methoden und Vorteile
Dieser Blogbeitrag erklärt die wichtigsten Konzepte einer Engine für offensive Sicherheit. Erfahren Sie mehr über Penetrationstests, Red Teaming und verschiedene Angriffstechniken.
Unternehmen ergreifen unterschiedliche Maßnahmen, um ihre digitalen Ressourcen zu schützen. Ein verbreiteter Ansatz ist der Einsatz einer Engine für offensive Sicherheit. Im Gegensatz zur herkömmlichen defensiven Sicherheit müssen Unternehmen Schwachstellen beheben, bevor sie offengelegt und ausgenutzt werden. Defensive Sicherheit behebt Schwachstellen erst, nachdem sie erkannt wurden. Offensive Sicherheit setzt an den Ursachen von Sicherheitsproblemen an und erkennt Bedrohungen frühzeitig. So können Unternehmen potenzielle Schwachstellen erkennen und beheben.
Ist ein System aufgrund schwacher Sicherheitseinstellungen oder aus anderen Gründen angreifbar, können Bedrohungsakteure es durch gezielte Angriffe auf das System, Netzwerk oder die Anwendung ausnutzen. In diesem Blogbeitrag erklären wir, was offensive Sicherheit bedeutet, wie eine Engine für offensive Sicherheit funktioniert und wie sie sich von defensiver Sicherheit unterscheidet. Außerdem betrachten wir die wichtigsten Komponenten defensiver Sicherheit: Penetrationstests, Red Teaming und Social Engineering.
 Was ist offensive Sicherheit?
Offensive Sicherheit ist ein wichtiger Bestandteil der Cybersecurity. Dabei werden manuelle oder automatisierte Angriffe auf ein Team, System oder eine Software simuliert, um möglichst viele Schwachstellen aufzudecken. Ziel ist es, angreifbare Systeme besser zu schützen und Angriffe zu verhindern. Dafür kommen Methoden wie Penetrationstests, Red Teaming, Social Engineering und Schwachstellenbewertungen zum Einsatz.
Dieser aktive Ansatz deckt Schwachstellen auf, bevor Angreifer sie ausnutzen. Eine Engine für offensive Sicherheit unterstützt Unternehmen dabei, vorbeugende Maßnahmen umzusetzen. Sie zeigt ihnen, wie Angreifer ihre Anwendungen ausnutzen können.
Wenn Unternehmen die Schwachstellen ihrer Systeme und deren Auswirkungen kennen, können sie geeignete Schutzmaßnahmen ergreifen. Das wichtigste Ziel offensiver Sicherheit ist es, die gesamte Sicherheitslage eines Unternehmens zu verbessern.
Offensive und defensive Sicherheit im Vergleich
Um ihre digitalen Produkte zu schützen, müssen Unternehmen die Unterschiede zwischen offensiver und defensiver Sicherheit kennen. So können sie den passenden Ansatz wählen. Sehen wir uns die wichtigsten Unterschiede an:
| Aspekt | Offensive Sicherheit | Defensive Sicherheit |
|---|---|---|
| Definition | Deckt Schwachstellen auf, bevor Angreifer sie ausnutzen können. | Schützt Systeme durch Sicherheitsmaßnahmen vor Angriffen. |
| Ansatz | Simuliert Angriffe, um Abwehrmaßnahmen zu testen und Schwachstellen zu finden. | Errichtet Schutzbarrieren, um unbefugten Zugriff zu verhindern und Bedrohungen zu erkennen. |
| Wichtige Aktivitäten | Penetrationstests, Red Teaming und Schwachstellenbewertungen. | Firewalls, Antivirensoftware und Systeme zur Erkennung von Eindringversuchen. |
| Denkweise | Denkt wie ein Angreifer, um potenzielle Bedrohungen zu erkennen. | Denkt wie ein Verteidiger, um Systeme vor Angriffen zu schützen. |
| Ziel | Verbessert die Sicherheit, indem Schwachstellen erkannt und behoben werden. | Erhält die Sicherheit, indem Sicherheitsverletzungen verhindert und Schäden vermieden werden. |
| Beteiligte Rollen | Ethical Hackers, Penetration Testers und Security Consultants. | Security Analysts, Incident Responders und System Administrators. |
| Schwerpunkt | Proaktive Erkennung von Schwachstellen und Risikobewertung. | Kontinuierliche Überwachung und Reaktion auf Sicherheitsvorfälle. |
Wichtige Komponenten offensiver Sicherheit
Offensive Sicherheit umfasst verschiedene Methoden und Strategien. Jede davon ist ein notwendiger Teil einer umfassenden Sicherheitsstrategie. Zu den wichtigsten Komponenten gehören Penetrationstests, Red Teaming, Schwachstellenbewertungen, Social Engineering und die Entwicklung von Exploits.
1. Penetrationstests
Penetrationstests, auch als „Pen-Tests“ bekannt, sind simulierte Angriffe auf ein System, Netzwerk oder eine Anwendung. Sie werden von Sicherheitsexperten durchgeführt, die meist als Penetration Testers bezeichnet werden. Diese setzen spezielle Werkzeuge und Methoden ein, um mögliche Einstiegspunkte zu finden. Diese Einstiegspunkte gelten als Schwachstellen.
Der Prozess läuft in der Regel in drei Phasen ab: Planung, Ausnutzung und Berichterstellung. Ziel solcher Tests ist es, aufzuzeigen, mit welchen Methoden in ein System eingedrungen und eine bestimmte Aufgabe oder eine Reihe von Aufgaben ausgeführt werden kann. Penetrationstests identifizieren Schwachstellen einer bestimmten Sicherheitsebene und liefern Empfehlungen oder einen Bericht über den wirkungsvollsten Angriff. Sie können verschiedene Bereiche abdecken, darunter Netzwerke, die Anwendungsebene, Social Engineering und sogar die physische Sicherheit.
2. Red Teaming
Das Ziel von Red Teaming ist es, zu prüfen, ob Unternehmen unbefugten Datenzugriff oder Datenlecks verhindern können. Ist das nicht möglich, wird ihre Reaktion auf Sicherheitsvorfälle bewertet. Geplante Angriffe können reale Angriffe nachbilden. Sie können bis zu fünf Angriffsebenen umfassen und von verschiedenen Teilen eines Red Teams oder mehreren Penetrationstest-Gruppen durchgeführt werden.
3. Schwachstellenbewertung
Eine Schwachstellenbewertung untersucht ein bestimmtes System auf Schwachstellen in Software, Hardware oder Netzwerken. Dafür werden automatisierte Werkzeuge wie Scanner mit manuellen Tests von Anwendungen und Netzwerken kombiniert. Eine Engine für offensive Sicherheit kann Schwachstellen erkennen und nach Schweregrad priorisieren.
4. Social Engineering
Social Engineering richtet sich gegen Menschen. Bedrohungsakteure bringen sie dazu, personenbezogene Daten preiszugeben, und verursachen so Datenlecks. Die Preisgabe kann absichtlich oder versehentlich erfolgen. Ein Red Team kann dafür einen Angriffsschritt genau nachbilden, etwa durch Phishing-E-Mails an ein Unternehmen. Die gewonnenen Informationen können später für den Zugriff genutzt werden. Auch falsche Angaben oder Köder kommen zum Einsatz. Ohne eine starke Engine für offensive Sicherheit kann ein solcher Angriff herkömmliche Sicherheitsmaßnahmen umgehen.
5. Entwicklung von Exploits
Die Entwicklung von Exploits kann als grundlegender Schritt der technischen Vorbereitung auf offensive Tests betrachtet werden. Dabei entstehen Werkzeuge oder Skripte, die eine erkannte Schwachstelle ausnutzen können. Security Engineers erstellen häufig Proofs of Concept (auch PoC genannt), um das mögliche Schadensausmaß einer Bedrohung zu verstehen. Die Ergebnisse geben sie an die zuständigen Software Engineers weiter, damit diese einen Patch bereitstellen können.

CNAPP-Marktführer
In diesem Gartner Market Guide für Cloud-Native Application Protection Platforms erhalten Sie wichtige Einblicke in den Zustand des CNAPP-Marktes.
Der Lebenszyklus offensiver Sicherheit
Der Lebenszyklus offensiver Sicherheit folgt einem definierten Ansatz mit mehreren Phasen. Jede Phase ist entscheidend, um die Sicherheitslage der Systeme eines Unternehmens zu bewerten. Sehen wir uns die einzelnen Phasen und ihre Aufgaben an.
Aufklärung und Informationsbeschaffung
Der Lebenszyklus offensiver Sicherheit beginnt mit Aufklärung und Informationsbeschaffung. Dabei gehen Sicherheitsteams ähnlich wie Spione vor. Sie sammeln Informationen über das Zielsystem: etwa über den Technologie-Stack, Geschäftszeiten, Kundendaten, Serverversionen und den genutzten Cloud-Anbieter.
Schwachstellenanalyse
In der Phase der Schwachstellenanalyse werden die in der Aufklärungsphase gewonnenen Informationen ausgewertet, um relevante Schwachstellen zu ermitteln. Darüber hinaus bestimmen Sicherheitsingenieure die Priorität einer Schwachstelle, indem sie ihren Schweregrad und ihre Ausnutzbarkeit analysieren. Dazu werden Schwachstellen auf einer Skala von 1 bis 10 bewertet, wobei 10 für die höchste Kritikalität steht. Solche Bewertungen finden sich in vielen standardisierten Bewertungssystemen, etwa im Common Vulnerability Scoring System der NVD.
Ausnutzung von Schwachstellen
In dieser Phase versuchen Sicherheitstester und -ingenieure, identifizierte Schwachstellen auszunutzen und in das Zielsystem einzudringen. Sie simulieren einen realen Angriff und prüfen, wie weit sie gelangen. Dabei setzen sie auch spezialisierte Tools ein. Diese Phase ist ein wichtiger Bestandteil jedes Penetrationstests: Sie zeigt, was sich über die Schwachstellen eines Systems erreichen lässt.
Aktivitäten nach dem Eindringen und Pivoting
Nach dem Eindringen folgt das Pivoting. Sobald ein System kompromittiert ist und Zugriff auf das Zielsystem besteht, versuchen Sicherheitstester und -ingenieure, diesen Zugriff aufrechtzuerhalten. Penetrationstester versuchen dabei, von der Anwendung bis auf die Root-Ebene des Systems vorzudringen und Verbindungen zwischen Hosts herzustellen.
Berichterstellung und Behebung
Den Abschluss des Lebenszyklus bilden Berichterstellung und Behebung. Sicherheitsexperten fassen ihre Erkenntnisse in einem Bericht zusammen und ziehen Schlussfolgerungen. Der Bericht dokumentiert erkannte Schwachstellen, die Methoden zu ihrer Ausnutzung und konkrete Empfehlungen zur Behebung der gefundenen Probleme.
Vorteile offensiver Sicherheit
Offensive Sicherheit bietet Unternehmen Vorteile beim Aufbau einer starken Cybersecurity-Position. Dazu gehören:
- Proaktive Erkennung von Schwachstellen: Offensive Sicherheit deckt Schwachstellen auf, bevor Angreifer sie ausnutzen. Durch die Simulation realer Angriffe erkennen Sicherheitsteams Schwachpunkte in ihren Systemen und Anwendungen.
- Verbesserte Reaktion auf Sicherheitsvorfälle: Offensive Sicherheitsmaßnahmen schärfen den Plan zur Reaktion auf Sicherheitsvorfälle. Wenn Sicherheitsteams die Denkweise von Angreifern kennen, entwickeln sie wirksamere Strategien für Erkennung, Reaktion und Wiederherstellung. Diese Vorbereitung begrenzt die Schäden realer Angriffe erheblich.
- Stärkeres Sicherheitsbewusstsein: Offensive Sicherheitsübungen wie Penetrationstests und Social-Engineering-Simulationen schärfen das Bewusstsein der Mitarbeitenden für potenzielle Bedrohungen. Solche Schulungen vermitteln, wie sie bösartige E-Mails und andere Social-Engineering-Methoden erkennen und darauf reagieren. Zudem fördern sie eine Sicherheitskultur im Unternehmen.
- Einhaltung gesetzlicher Vorgaben: In vielen Branchen gelten strenge Vorgaben für Datenschutz und Cybersecurity. Offensive Sicherheitsmaßnahmen unterstützen Unternehmen dabei, gesetzliche Kontrollstandards einzuhalten. Dieser proaktive Ansatz vereinfacht außerdem die Compliance-Arbeit und entlastet Sicherheitsteams.
Techniken zur Ausnutzung von Schwachstellen in der offensiven Sicherheit
Offensive Sicherheit nutzt verschiedene Techniken zur Ausnutzung von Schwachstellen. Ethische Hacker und Penetrationstester setzen sie ein, um potenzielle Schwachstellen zu erkennen und in Zielsysteme einzudringen. Die Ergebnisse zeigen Unternehmen, wie sie ihre Abwehr gegen Bedrohungen verbessern können. Zu diesen Techniken gehören:
1. Pufferüberläufe
Ein Pufferüberlauf entsteht, wenn mehr Daten gesendet werden, als ein Puffer aufnehmen kann. Die überschüssigen Daten überschreiben angrenzende Speicherbereiche. Das kann unerwartetes Verhalten, Anwendungsabstürze oder die Ausführung bösartigen Codes verursachen. Angreifer nutzen Pufferüberläufe, um in Systeme einzudringen oder ihre Berechtigungen darin auszuweiten.
2. SQL-Injection (SQLi)
Bei einer SQL-Injection greifen Angreifer mit bösartigen SQL-Abfragen auf die Datenbank hinter einer Webanwendung zu. SQLi kann zu unbefugtem Datenzugriff, Datenänderungen oder sogar zur Löschung der Datenbank führen. Werden Benutzereingaben beim Erstellen von SQL-Abfragen unzureichend bereinigt, können Angreifer Befehle einschleusen. So umgehen sie Sicherheitsmaßnahmen, greifen auf vertrauliche Informationen zu oder verändern Datenbankeinträge.
3. Remote Code Execution
Remote Code Execution (RCE) ist eine Schwachstelle, über die Angreifer aus der Ferne beliebigen Code auf dem System eines Opfers ausführen können. Ursache können mehrere miteinander verkettete Software-Schwachstellen sein, etwa eine fehlerhafte Verarbeitung von Benutzereingaben oder die fehlende Prüfung ungültiger Befehle. Erfolgreiche RCE-Angriffe geben Angreifern die vollständige Kontrolle über ein kompromittiertes System, etwa um Malware einzuschleusen oder Daten zu exfiltrieren,
4. Ausweitung von Berechtigungen
Eine Privilegieneskalation ist eine Schwachstelle, die den Zugriff von einer niedrigeren auf eine oder mehrere höhere Berechtigungsstufen ermöglicht. Bei einigen dieser Schwachstellen nutzen Angreifer vorhandene Signale aus (z. B. falsch konfigurierte Berechtigungen) oder schaffen neue Möglichkeiten, Befehle mit höheren Administratorrechten auszuführen. Dadurch können Angreifer auf vertrauliche Informationen zugreifen, Systemeinstellungen ändern oder Schadprogramme einsetzen. Das verstärkt die Auswirkungen eines Angriffs erheblich.
5. Man-in-the-Middle-Angriffe
Ein Man-in-the-Middle-Angriff (MITM) ist eine Form des digitalen Abhörens. Dabei fängt ein Angreifer die verschlüsselte Kommunikation zwischen zwei Parteien ab und zeichnet sie auf, während beide glauben, direkt miteinander zu kommunizieren. So kann der Angreifer Nachrichten lesen, unter Umständen verändern und sich als Kommunikationspartner ausgeben. MITM-Angriffe nutzen Schwachstellen in Netzwerkprotokollen oder unsichere WLAN-Verbindungen aus, etwa durch Wi-Fi-Spoofing. Sie gefährden die Integrität und Vertraulichkeit von Daten erheblich.
Gängige Schutzmaßnahmen gegen offensive Techniken
Unternehmen brauchen wirksame Schutzmaßnahmen gegen die verschiedenen Techniken von Bedrohungsakteuren. Sehen wir uns einige davon an.
Sicherheitskontrollen umsetzen
Unternehmen sollten eine mehrschichtige Sicherheitsarchitektur mit Firewalls sowie Systemen zur Erkennung und Verhinderung von Eindringversuchen umsetzen. Firewalls bilden eine Barriere zwischen vertrauenswürdigen und nicht vertrauenswürdigen Netzwerken. IDS überwachen den Netzwerkverkehr eines Unternehmens und alarmieren Administratoren bei Auffälligkeiten.
IPS ähneln IDS, können Bedrohungen aber auch blockieren. Eine weitere Möglichkeit ist der Einsatz von Endpoint Protection Platforms mit Endpoint Detection & Response. Damit schützen Sie die Endgeräte Ihres Unternehmens und erkennen Bedrohungen in Echtzeit.
Kontinuierliche Überwachung und Bedrohungserkennung
Eine starke Sicherheitslage erfordert kontinuierliche Überwachung und Bedrohungserkennung. Ein SIEM erfasst und analysiert Protokolldaten aus verschiedenen Quellen. Es erkennt Anomalien in Echtzeit und alarmiert das Unternehmen bei möglichen Bedrohungsindikatoren. Auch Threat-Intelligence-Feeds sind eine wichtige Schutzmaßnahme: Sie informieren Unternehmen schnell über bekannte Bedrohungen und Angriffstechniken.
Reaktion auf Sicherheitsvorfälle
Um Schäden durch Sicherheitsvorfälle zu begrenzen, braucht Ihr Unternehmen außerdem einen detaillierten Plan zur Reaktion auf Sicherheitsvorfälle. Er sollte festlegen, wie Ihr Unternehmen auf Sicherheitsvorfälle und mögliche Bedrohungsindikatoren reagiert und betroffene Systeme wiederherstellt.
Regelmäßige Planspiele und Übungen stellen sicher, dass Teams im Ernstfall wissen, was zu tun ist. Nachbesprechungen zeigen zudem, wie frühere Vorfälle entstanden sind und wie sich ähnliche Vorfälle künftig verhindern lassen.
Zugriffskontrollen umsetzen
Zugriffskontrollen sind eine Möglichkeit, das Risiko unbefugter Zugriffe auf Daten und Systeme zu verringern. Unternehmen sollten ein Zero-Trust-Sicherheitsmodell umsetzen. Dabei müssen Identität und Sicherheitsstatus der Geräte nachgewiesen und fortlaufend überprüft werden, bevor sie Zugriff auf die Systeme erhalten.
Darüber hinaus sollten Unternehmen eine rollenbasierte Zugriffskontrolle einsetzen. Nutzer erhalten so nur die Berechtigungen, die sie für ihre Arbeit benötigen. Das verringert das Risiko von Insider-Bedrohungen, da es die laterale Bewegung im Netzwerk einschränkt.
Regelmäßige Sicherheitsschulungen
Menschliche Fehler sind eine wichtige Ursache für Sicherheitsvorfälle. Deshalb sollten regelmäßige Schulungen für Mitarbeiter verpflichtend sein. Sie sollten lernen, Phishing-Nachrichten zu erkennen, Links auf Weiterleitungen zu prüfen und sicher im Internet zu surfen. Schulungen sollten ihnen auch vermitteln, wie sie starke Passwörter erstellen. So sinkt das Risiko, dass Angreifer an Benutzernamen und Passwörter gelangen.
Warum SentinelOne für Offensive Security?
SentinelOne Singularity™ Cloud Native Security ist eine agentenlose CNAPP-Plattform, die Fehlalarme eliminiert und schnell auf Alerts reagiert. Mit ihren Verified Exploit Paths™ steigert sie die Effizienz Ihres Teams und Ihrer offensiven Sicherheit erheblich. Mit ihrer fortschrittlichen Offensive Security Engine™ sind Sie Angreifern einen Schritt voraus. Sie simulieren Angriffe auf Ihre Cloud-Infrastruktur sicher und erkennen kritische Schwachstellen. Sie entdecken sogar Schwächen und Sicherheitslücken, von denen Sie bisher nichts wussten – auch solche, die verborgen, unbekannt oder nicht erkennbar bleiben.
SentinelOne Singularity™ Cloud Native Security erkennt mehr als 750 Arten fest im Code hinterlegter Geheimnisse in Code-Repositorys und verhindert, dass sie nach außen gelangen. Sie behalten aktuelle Exploits und CVEs im Blick und erkennen schnell, ob Ihre Cloud-Ressourcen betroffen sind. SentinelOne bietet eine CSPM-Plattform mit mehr als 2.000 integrierten Prüfungen, die Fehlkonfigurationen von Cloud-Ressourcen automatisch behebt.
Sie erhalten Unterstützung für große Cloud-Anbieter, darunter AWS, Azure, GCP, OCI, DigitalOcean und Alibaba Cloud. Nutzen Sie das Cloud-Compliance-Dashboard, um Compliance-Bewertungen für verschiedene Standards wie NIST, MITRE und CIS in Echtzeit zu erstellen.
Als hochentwickelte autonome Cybersecurity-Plattform bündelt SentinelOne mit seiner CNAPP weitere Funktionen: Infrastructure-as-Code-Scanning (IaC), Cloud Detection and Response (CDR) sowie Container- und Kubernetes-Sicherheit. Diese umfassende Plattform schafft eine starke Grundlage und stärkt Ihre gesamte Offensive-Security-Strategie.
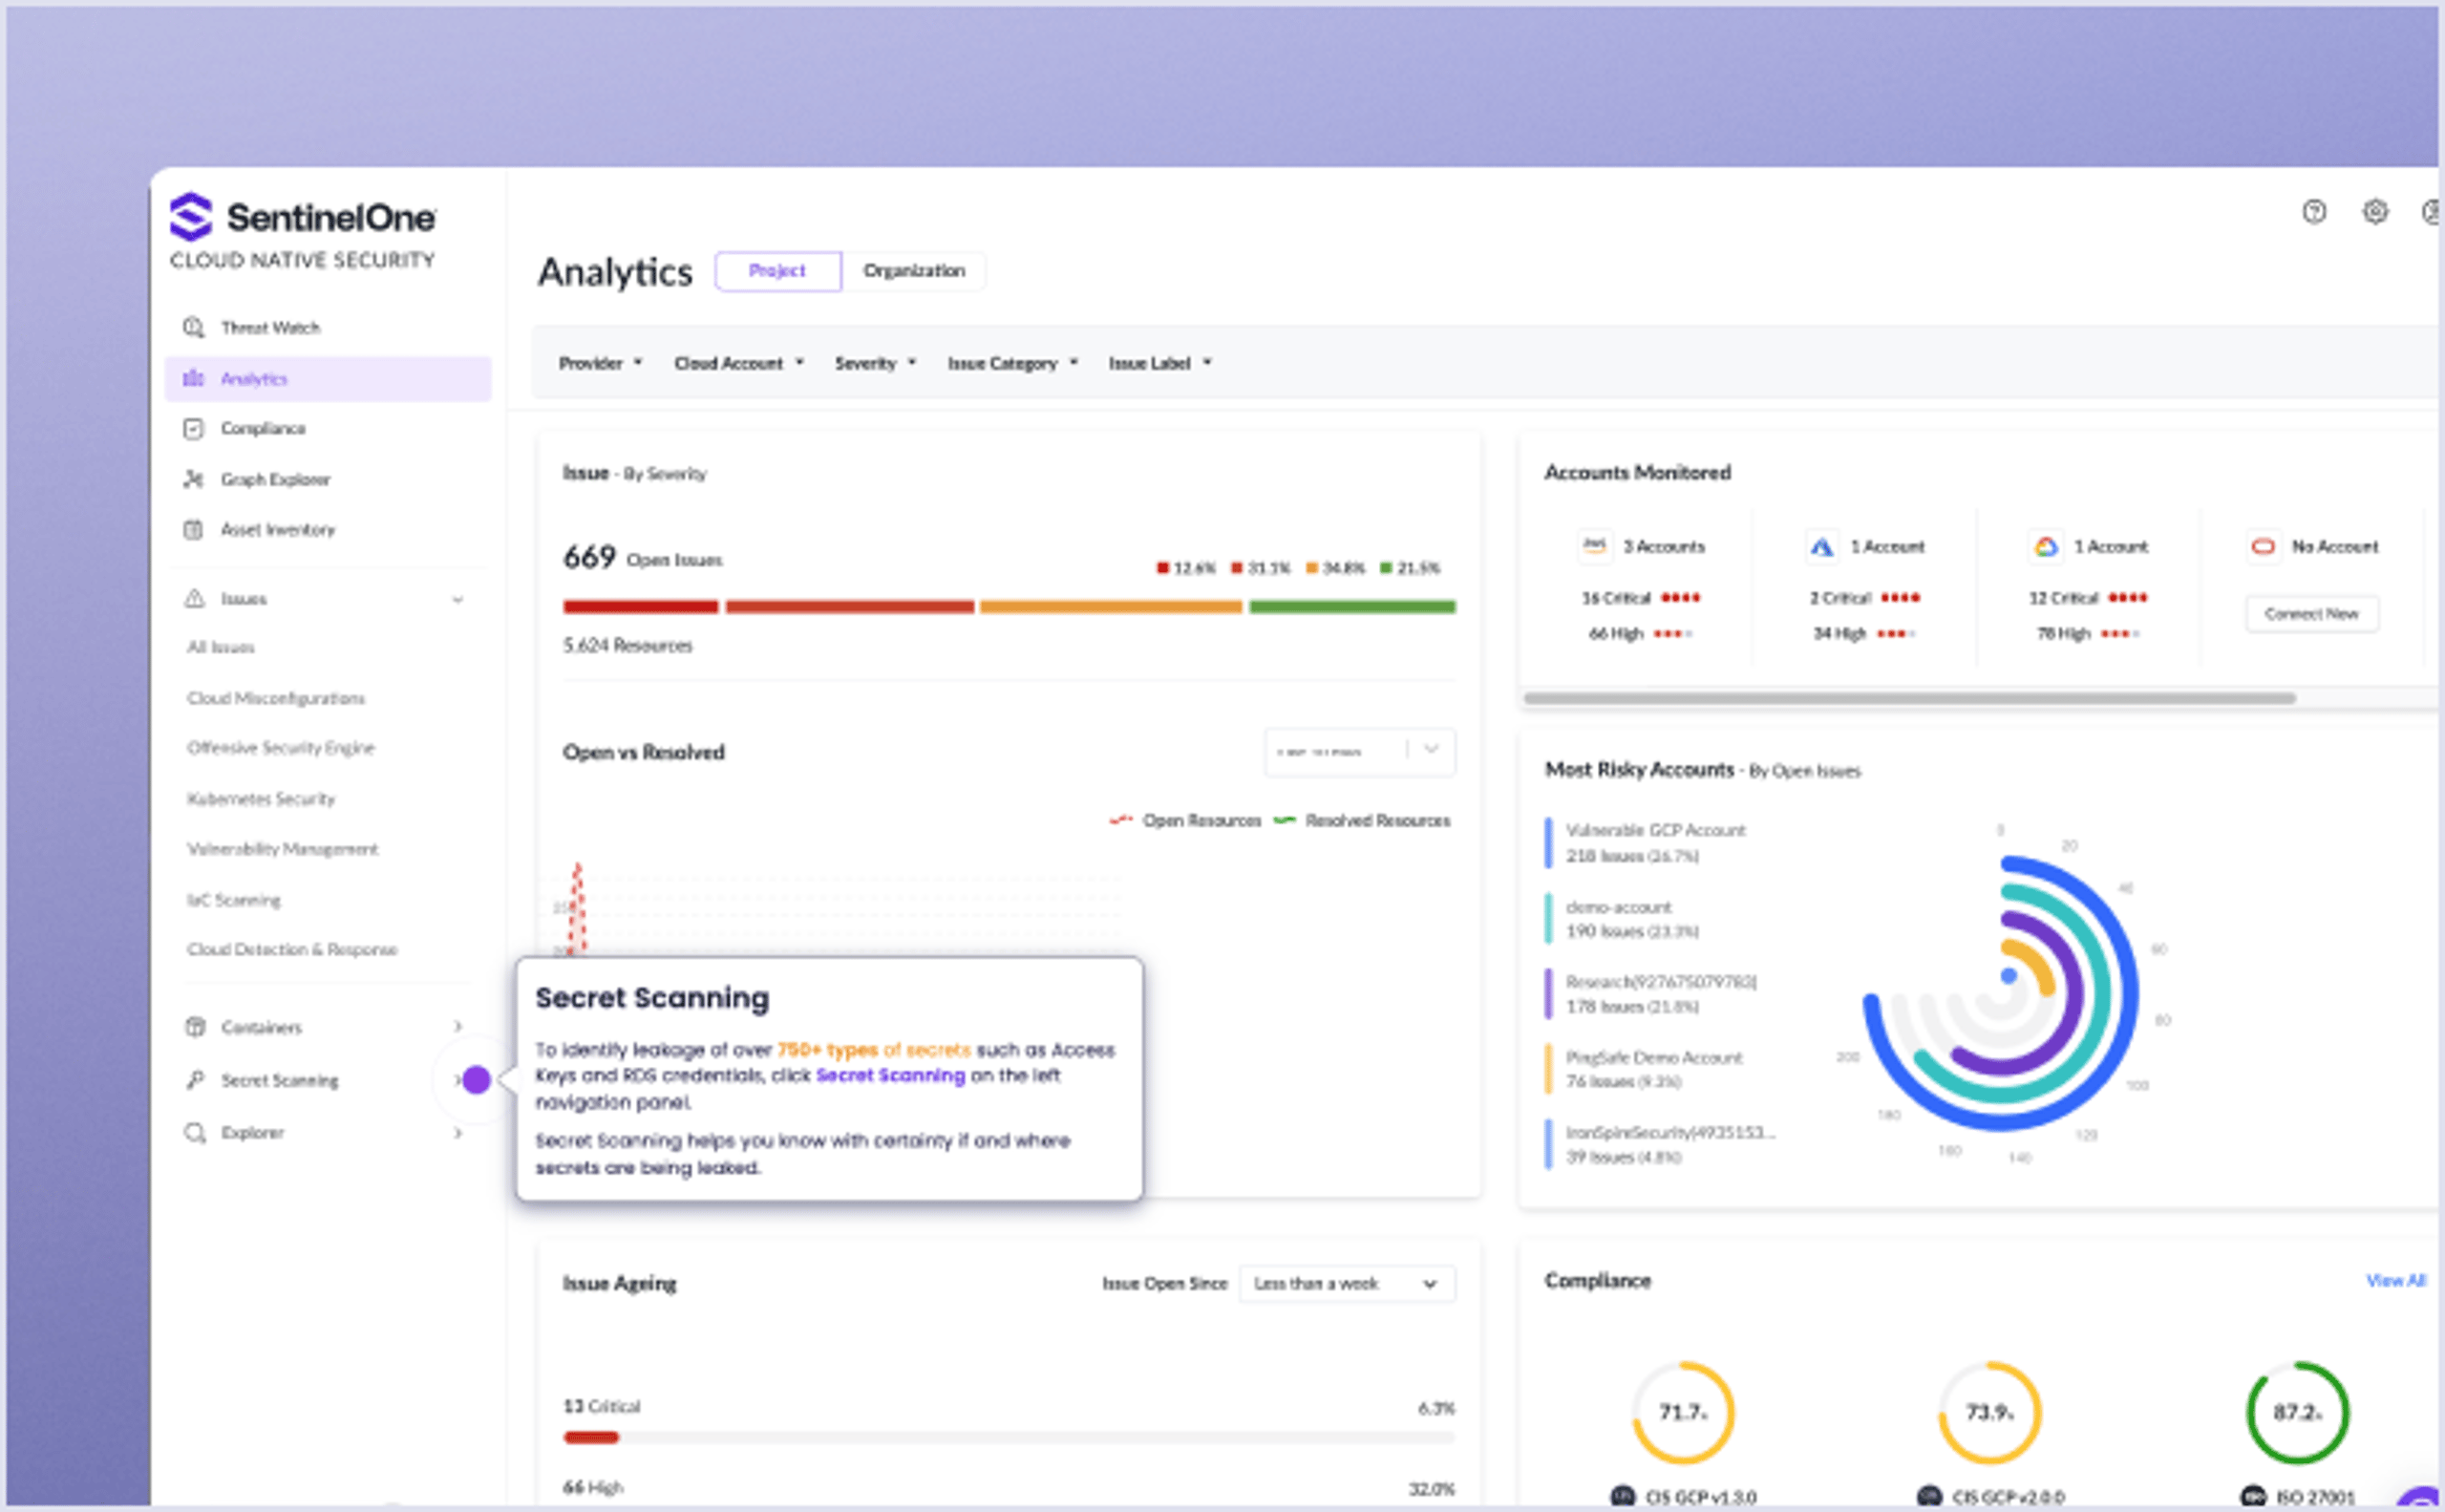
KI-gestützter Schutz von Cloud-Workloads (CWPP) für Server, VMs und Container, der Laufzeitbedrohungen in Echtzeit erkennt und stoppt.
Fazit
Es ist wichtig, offensive Sicherheitstechniken zu verstehen, um die digitalen Ressourcen des Unternehmens zu schützen. Wenn Unternehmen die verschiedenen Techniken von Angreifern wie Pufferüberläufe, SQL-Injection und Rechteausweitung verstehen, können sie Maßnahmen ergreifen, um ihre Anwendungen besser abzusichern. Der Einsatz verschiedener Abwehrmechanismen wie mehrschichtiger Sicherheitskontrollen, Monitoring oder Reaktion auf Sicherheitsvorfälle kann nicht nur Risiken reduzieren, sondern auch sicherstellen, dass das Unternehmen im Krisenfall rechtzeitig reagiert.
Auch die Reduzierung menschlicher Fehler kann das Risiko erfolgreicher Angriffe senken. Wenn moderne Unternehmen technische Schutzmaßnahmen fortlaufend verbessern und ihre Mitarbeiter regelmäßig schulen, können sie neuen Bedrohungen besser begegnen. Insgesamt stärkt dieser Ansatz die Widerstandsfähigkeit gegenüber heutigen Herausforderungen und schafft Raum für Wachstum.
Demo zur Cloud-Sicherheit
Entdecken Sie in einer persönlichen Demo mit einem SentinelOne-Produktexperten, wie KI-gestützte Cloud-Sicherheit Ihr Unternehmen schützen kann.
FAQs
Bei Offensive Security simuliert ein Unternehmen selbst oder mithilfe eines Drittanbieters Angriffe auf seine Systeme, Netzwerke oder Anwendungen. So lassen sich Schwachstellen finden, bevor echte Angreifer sie ausnutzen. Dazu gehören Penetrationstests, Red Teaming und ethisches Hacking. Ziel ist es, aktiv nach Schwachstellen zu suchen und die Sicherheit des Unternehmens zu stärken.
Der Unterschied liegt im Schwerpunkt und in der Methode. Offensive Security geht proaktiv vor: Sicherheitsteams versuchen, in Systeme einzudringen und Schwachstellen aufzudecken. Defensive Security konzentriert sich dagegen darauf, Angriffe abzuwehren, etwa mit Firewalls, Systemen zur Verhinderung von Eindringversuchen und Maßnahmen zur Reaktion auf Sicherheitsvorfälle.
Penetrationstests, Red Teaming, Schwachstellenanalysen, Social Engineering und die Entwicklung von Exploits gehören zu den Methoden, mit denen sich Schwachstellen aufdecken und Sicherheitsrisiken verringern lassen.
Für Schwachstellenanalysen stehen verschiedene Offensive-Security-Tools zur Verfügung. Dazu gehören:
- SentinelOnes agentenloses CNAPP als umfassende Offensive-Security-Plattform für Cloud-Sicherheit in Echtzeit
- Metasploit als Framework für Penetrationstests.
- Nmap als Tool zum Scannen von Netzwerken
- Burp Suite für Sicherheitstests von Anwendungen
Mehr erfahren über Cloud Security



Ihre Cloud-Sicherheit – vollständig bewertet in 30 Minuten.
Treffen Sie sich mit einem SentinelOne-Experten, um Ihre Cloud-Sicherheitslage über Multi-Cloud-Umgebungen hinweg zu bewerten, Cloud-Assets, Fehlkonfigurationen und Secret-Scanning aufzudecken und Risiken mit Verified Exploit Paths™ zu priorisieren.
